Cybersikkerhet viser til praksisen og teknikkene som brukes for å beskytte systemer, nettverk og programmer mot digitale angrep, uautorisert tilgang eller skade. Det omfatter et bredt spekter av praksiser som er utformet for å ivareta dataintegritet, konfidensialitet og tilgjengelighet på tvers av ulike digitale plattformer.
Målet med cybersikkerhet er å beskytte sensitiv informasjon mot cybertrusler som hacking, phishing, skadevare og løsepengevirus, og dermed sikre datasikkerhet og personvern i en stadig mer sammenkoblet verden.
I denne veiledningen skal vi se nærmere på viktige aspekter ved cybersikkerhet og hvordan teknologiledere kan hjelpe teamene sine med å overvinne vanlige sikkerhetsutfordringer.
En introduksjon til cybersikkerhet
Cybersikkerhet innebærer å iverksette defensive tiltak som brannmurer, antivirusprogramvare og systemer for inntrengingsdeteksjon, samt å benytte strategier for risikostyring, datagjenoppretting og brukeropplæring.
Det er allerede en stor virksomhet, og den vokser raskt. Ifølge en undersøkelse utført av KPMG mener 18 % av de administrerende direktørene som ble spurt, at nettkriminalitet vil være den største trusselen mot organisasjonens vekst i 2025.
Selv om implementering av de beste sikkerhetstiltakene ikke gir noen garanti mot slike hendelser, kan visse forholdsregler redusere sannsynligheten for dem betydelig. Det er også avgjørende å velge den beste leverandøren av cybersikkerhetstjenester for å beskytte virksomheten din.
Vanlige cybersikkerhetstrusler
Cybertrusler finnes i mange former. Risikoen omfatter blant annet at skadevare kan utslette hele systemet ditt, at en inntrenger får tilgang til og endrer filene dine, at datamaskinen din brukes som et verktøy til å starte angrep mot andre, eller at noen stjeler kredittkortopplysningene dine for å gjennomføre uautoriserte transaksjoner. Tekniske løsninger som cybersikkerhetsprogramvare, brannmurer og tilgangskontrollsystemer har fortsatt en viktig rolle. Men det er også avgjørende å ta hensyn til den menneskelige faktoren. En pragmatisk tilnærming til cybersikkerhet omfatter både tekniske og menneskelige forhold.
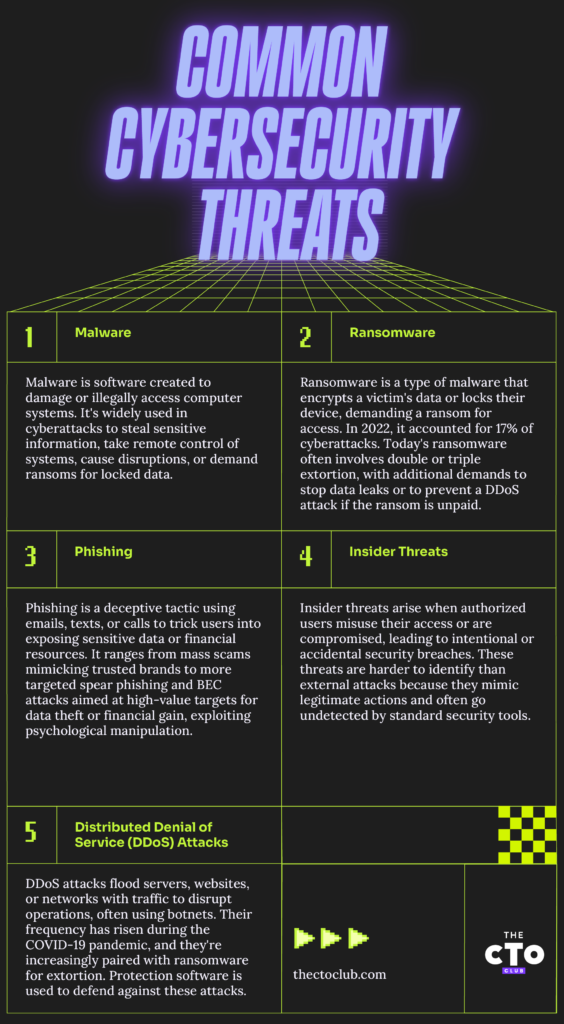
- Skadevare, en forkortelse for «ondsinnet programvare», viser til all programvare eller alle dataprogrammer som med hensikt er utviklet for å skade et datasystem eller brukerne av det. Det er et vanlig element i de fleste moderne cyberangrep. Skadevare utvikles og distribueres av hackere og nettkriminelle for å få ulovlig tilgang til datasystemer og sensitiv informasjon, fjernstyre datasystemer, forstyrre eller skade dem, eller holde data og systemer som gisler...
- Løsepengevirus er skadevare som låser offerets data eller enhet og truer med å holde dem utilgjengelige – eller enda verre – med mindre det betales løsepenger. IBM Security X-Force Threat Intelligence Index 2023 rapporterer at løsepengevirusangrep utgjorde 17 % av alle cyberangrep i 2022. Moderne løsepengevirus er mer alvorlige enn de tidlige variantene. Opprinnelig krevde løsepengevirus én enkelt løsesum for dekrypteringsnøkler. Dagens angrep innebærer imidlertid ofte dobbel utpressing, der det kreves ytterligere løsepenger for å forhindre at offerets data frigis eller publiseres. Noen eskalerer til og med til trippel utpressing, der det trues med et distribuert tjenestenektangrep (DDoS, forklart nedenfor) hvis løsepengene ikke betales.
- Phishing innebærer villedende e-poster, tekstmeldinger eller telefonsamtaler som lokker brukere til å laste ned skadevare, oppgi sensitiv informasjon eller sende penger ved en feil. Vanlig er masseutsendte phishing-svindler – omfattende falske meldinger fra tilsynelatende anerkjente merkevarer som ber mottakerne om å oppdatere passord eller kredittkortopplysninger. Mer avansert phishing, som målrettet phishing og kompromittering av virksomhetens e-post (BEC), retter seg mot bestemte personer eller grupper for å få tilgang til verdifulle data eller oppnå betydelig økonomisk gevinst. Phishing er en form for sosial manipulering der psykologisk påvirkning brukes til å lure mennesker til å ta skadelige beslutninger.
- Interne trusler stammer fra autoriserte brukere (ansatte, kontraktører og forretningspartnere) som misbruker tilgangen sin med hensikt eller utilsiktet, eller hvis kontoer kompromitteres av nettkriminelle. Interne trusler er vanskeligere å oppdage enn eksterne trusler fordi de fremstår som legitime aktiviteter og er usynlige for tradisjonelle sikkerhetstiltak som antivirusprogramvare og brannmurer.
- Distribuerte tjenestenektangrep (DDoS) har som mål å stenge ned servere, nettsteder eller nettverk ved å overbelaste dem med trafikk, vanligvis fra et botnett – en gruppe infiserte systemer som fjernstyres av nettkriminelle. Hyppigheten av DDoS-angrep økte kraftig under covid-19-pandemien. Angripere kombinerer i økende grad DDoS med løsepengevirusangrep eller bruker trusselen om et DDoS-angrep til å presse frem løsepengeutbetalinger. Programvare for DDoS-beskyttelse bidrar til å bygge digital motstandsdyktighet.
Hvorfor cybersikkerhet er viktig for SaaS
De siste årene har cyberangrep blitt hyppigere og mer kostbare. Ifølge IBM var den gjennomsnittlige kostnaden ved et datainnbrudd i 2025 4,45 millioner dollar, en økning på rundt 15 % de siste tre årene. Løsepengeangrep er enda dyrere, med gjennomsnittlige kostnader på over 5 millioner dollar, uten å ta med eventuelle løsepenger offeret velger å betale.
Som teknologileder er det avgjørende å ta hensyn til SaaS-infrastrukturen din når du implementerer retningslinjer for cybersikkerhet. Nettkriminelle retter ofte angrep mot SaaS-plattformer på grunn av muligheten for høy avkastning. Team TNT brukte for eksempel skadevare for å få tilgang til noen feilkonfigurerte Kubernetes-klynger og kompromitterte 50 000 IP-adresser.
For kundene dine er fordelen med SaaS at de slipper å bekymre seg for vedlikehold og oppgraderinger. En samvittighetsfull tilnærming til cybersikkerhet er avgjørende for å leve opp til dette løftet.
Kjernekomponenter i cybersikkerhet
Et godt rammeverk for cybersikkerhet må dekke fem kjerneområder. Gjør deg kjent med disse komponentene, og sørg for å dekke dem alle som en del av en helhetlig sikkerhetstilnærming.
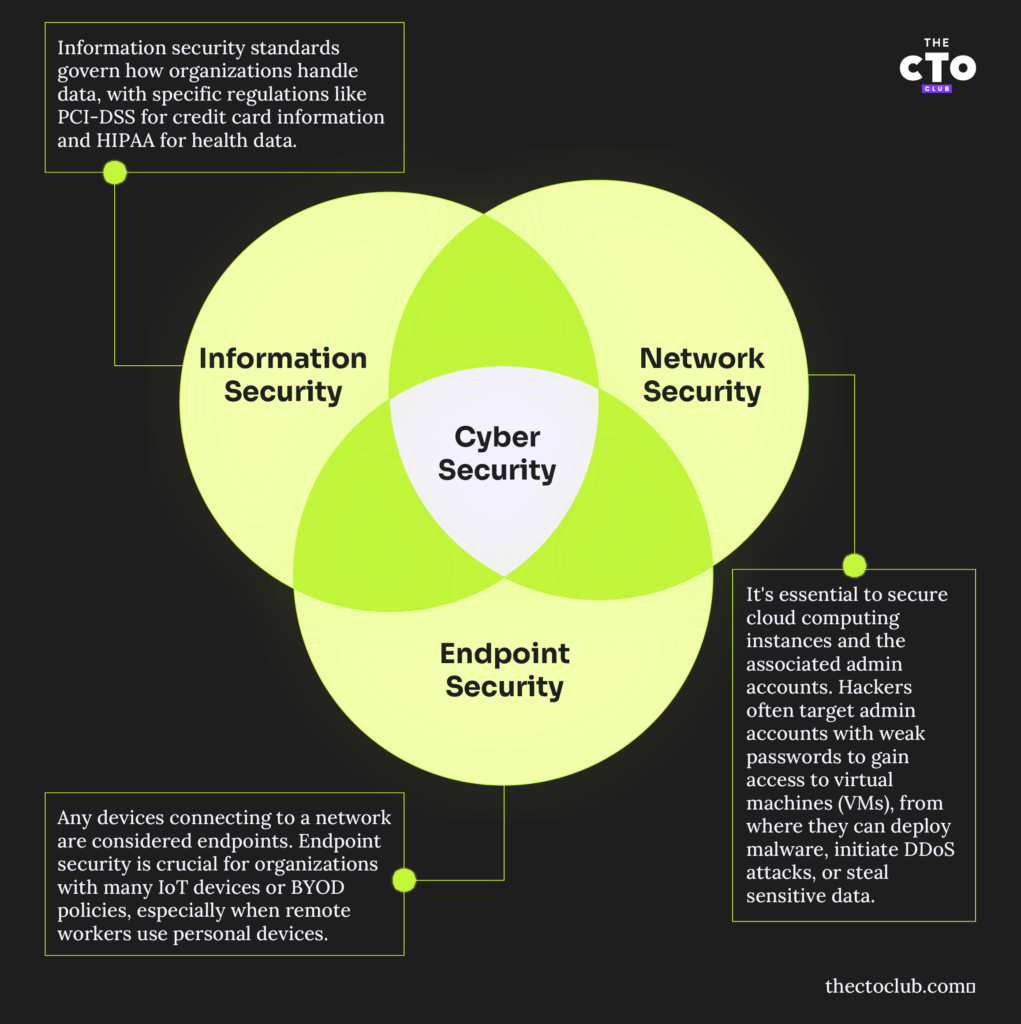
Nettverkssikkerhet
Nettverkssikkerhet gjelder det fysiske nettverket ditt og alle enheter som kobler seg til det. Dette omfatter mobile enheter, tingenes internett, servere og bærbare datamaskiner. Sikring av trådløse nettverk, bruk av VPN-er eller andre former for kryptert kommunikasjon og konfigurering av brannmurer er alle grunnleggende deler av en retningslinje for nettverkssikkerhet.
Informasjonssikkerhet
Måten organisasjonen din samler inn, lagrer og overfører data på, dekkes av standarder for informasjonssikkerhet, for eksempel PCI-DSS for kredittkortinformasjon eller HIPAA for helserelaterte data. Det er sannsynlig at organisasjonen din allerede har viet de relevante standardene mye oppmerksomhet. En gjennomgang av cybersikkerheten kan avdekke eventuelle mangler ved hvordan dataene lagres og overføres.
Have an account? Log In
Endepunktsikkerhet
Alle enheter som kobler seg til et nettverk, regnes som endepunkter. For organisasjoner med mange IoT-enheter eller retningslinjer for BYOD er endepunktsikkerhet en særlig presserende bekymring. Tenk på eksempelet med en organisasjon som lar fjernarbeidere bruke sine egne bærbare datamaskiner og smarttelefoner. Hvis en ansatts bærbare datamaskin blir infisert med løsepengevirus, kan løsepengeviruset spre seg til nettverksstasjoner den ansatte har tilgang til, noe som kan føre til betydelige forstyrrelser.
Skysikkerhet
Det er avgjørende å sikre skyforekomstene dine og administratorkontoene for skyplattformen. Hackere har vært kjent for å lete etter administratorkontoer med svake passord og bruke disse kontoene til å gi seg selv tilgang til VM-ene som kjører på dem, slik at de senere kan distribuere skadelig programvare, starte DDOS-angrep eller lete etter sensitive data å stjele.
Sikkerhet basert på nulltillit
Sikkerhet basert på nulltillit er et rammeverk for cybersikkerhet som eliminerer implisitt tillit og krever kontinuerlig verifisering av alle brukere, enheter og applikasjoner. Det håndhever streng identitetsautentisering, tilgang med minste privilegium og overvåking i sanntid for å minimere sikkerhetsrisikoer og forhindre lateral forflytning ved et datainnbrudd.
Viktige prinsipper omfatter flerfaktorautentisering (MFA), mikrosegregering og automatiserte risikovurderinger for å oppdage og redusere trusler. Når organisasjoner går over til skybaserte og hybride miljøer, forbedrer nulltillit datasikkerheten, overholdelsen av regelverk og den generelle synligheten på tvers av IT-systemer.
Applikasjonssikkerhet
Programvare for applikasjonssikkerhet dekker nulldagssårbarheter, feilkonfigurerte applikasjoner eller operativsystemer som ikke er oppdatert. Noen vanlige problemer omfatter:
- Feilaktig tilgangsstyring (for eksempel at brukere får flere privilegier enn de trenger)
- Manglende bruk av flerfaktorautentisering
- Manglende håndheving av sterke passord eller retningslinjer for å blokkere en konto etter flere mislykkede forsøk på uautorisert tilgang
- At det tar for lang tid å endre eller tilbakekalle privilegier for ansatte som slutter
Hvis du integrerer nye applikasjoner eller skybaserte tjenester fra tredjeparter i arbeidsflytene dine, bør du gjennomgå retningslinjene dine for å bekrefte at du fortsatt dekker hver komponent.
Viktige teknologier for cybersikkerhet
- Brannmurer: Fungerer som en barriere mellom pålitelige interne nettverk og eksterne nettverk som ikke er pålitelige, for eksempel Internett.
- Antivirus- og antiskadevareprogramvare: Oppdager, forhindrer og fjerner skadelig programvare som virus, ormer og løsepengevirus.
- Systemer for inntrengingsdeteksjon og -forebygging (IDPS): Overvåker nettverkstrafikk for mistenkelig aktivitet og kjente trusler og varsler sikkerhetspersonell om mulige sikkerhetsbrudd.
- Kryptering: Beskytter data ved å konvertere dem til uleselig kode under overføring eller lagring, slik at bare autoriserte parter får tilgang til dem.
- Virtuelle private nettverk (VPN-er): Oppretter en sikker tilkobling over Internett, noe som styrker personvernet og sikkerheten, særlig ved fjernarbeid.
- Multifaktorautentisering (MFA): Krever flere former for verifisering før tilgang gis, noe som reduserer risikoen for uautorisert tilgang betydelig.
- Sikkerhetsinformasjon og hendelseshåndtering (SIEM): Gir sanntidsanalyse av sikkerhetsvarsler som genereres av applikasjoner og nettverksmaskinvare.
- Forebygging av datatap (DLP): Teknologier som hindrer sensitive data i å forlate nettverket uten autorisasjon.
- Skysikkerhetsverktøy: Beskytter data og applikasjoner som ligger i skymiljøer, inkludert tilgangskontroller og trusselintelligens.
- Endepunktbeskyttelse: Sikrer endepunkter eller inngangspunkter på sluttbrukerenheter som stasjonære datamaskiner, bærbare datamaskiner og mobile enheter mot utnyttelse av ondsinnede aktører.
Teknologilederens rolle innen cybersikkerhet
I din karriere som cybersikkerhetsleder er det ditt ansvar å sørge for at teamene dine forstår betydningen av cybersikkerhet, hvorfor retningslinjene dine er utformet slik de er, og at disse retningslinjene samsvarer med virksomhetens mål.
Tilpasning av cybersikkerhet til virksomhetens mål
Interessenter anser ofte cybersikkerhet som en ulempe eller noe man bare bør vise overfladisk støtte til. Det er enklere å få disse lederne med på laget når du fokuserer på resultatene av retningslinjene dine. Å forhindre angrep forbedrer for eksempel tjenestenes oppetid og øker produktiviteten.
Effektiv ressursstyring for sikkerhet
Regelmessige gjennomganger av kontoer og ressurser i et nettverk kan øke hastigheten på oppdagelsen av sikkerhetsbrudd. Fjerning av ubrukte applikasjoner eller avslutning av systemer som ikke lenger er i bruk, reduserer antallet angrepsvektorer som er åpne for ondsinnede aktører.
Kommunikasjon av sikkerhetsprotokoller og risikoer
Bevisstgjøringsopplæring er et uvurderlig verktøy for å lære opp ansatte på alle nivåer i cybersikkerhetsstrategien din. Medarbeidere som har kunnskap om verktøy for sikkerhetsrisikovurdering og har fått opplæring i phishing, trojanere, virus og løsepengevirus, forstår bedre hvordan de kan beskytte seg mot slike trusler, og har mindre sannsynlighet for å bli ofre for nettkriminelle.
Fremvoksende trender innen cybersikkerhet
Cybersikkerhet er i stadig utvikling. For å sikre at SaaS-plattformen din forblir robust mot nye trusler, bør du holde deg oppdatert på disse trendene.
Kunstig intelligens & sikkerhet
KI har potensial til å effektivisere mange områder innen cybersikkerhet. Full automatisering er sannsynligvis ikke en god idé, særlig med tanke på hvor «selvsikkert feilaktige» den nåværende generasjonen av maskinlæringsmodeller kan være. For overvåking av logger og varsler, samt støtte til det eksisterende teamet av cybersikkerhetseksperter, kan KI imidlertid være uvurderlig.
Blokkjedenes rolle innen cybersikkerhet
Det kan være nyttig å registrere data i en desentralisert, skrivebeskyttet logg hvis du trenger at dataene skal være uforanderlige. Distribuerte blokkjeder medfører imidlertid mange utfordringer. For det første er det ikke sikkert at bruk av en distribuert, uforanderlig logg på en offentlig blokkjede for sensitive data er ønskelig. I tillegg kan én feil med private nøkler føre til alvorlige risikoer for virksomhetens kontinuitet eller sikkerhet. Private blokkjeder med tilgangstillatelser kan løse noen av disse problemene og dermed være et mulig kompromiss.
Fremveksten av kvantedatabehandling
Kvantedatabehandling kan gjøre mange populære krypteringsalgoritmer utdaterte over natten. Det er kanskje den mest betydelige trusselen hele IT-bransjen står overfor. NIST kunngjorde fire kvantesikre kryptografiske algoritmer i 2022, og flere er under utvikling. Begynn å fremtidssikre plattformene dine i dag for å unngå en krise som kan være nærmere enn du tror.
Utvidet deteksjon og respons (XDR)
Utvidet deteksjon og respons (XDR) får stadig større utbredelse etter hvert som cybertruslene blir mer sofistikerte. Tradisjonelle sikkerhetsverktøy som SIEM og EDR har ofte problemer med fragmenterte data og store mengder varsler, noe som gjør det vanskeligere å oppdage og reagere på angrep. XDR effektiviserer sikkerheten ved å integrere flere lag, automatisere sammenstilling av trusler og samle data på tvers av endepunkter, nettverk og skymiljøer.
Denne tilnærmingen gir bedre oversikt, reduserer blindsoner og gir dypere kontekst rundt potensielle trusler. Ved å prioritere risikoer og forbedre hendelseshåndteringen hjelper XDR cybersikkerhetsteam med å oppdage, begrense og forhindre sikkerhetshendelser mer effektivt.
Eksperttips for å overvinne vanlige cybersikkerhetsutfordringer
Det er ikke alltid enkelt å fremme solide sikkerhetsløsninger, men hvis du tar tak i disse utfordringene, blir det lettere å oppnå det tverrdepartementale samarbeidet som kreves for å lykkes med retningslinjene dine.
Forebygge systemfeil & brannslukking
En proaktiv tilnærming til å forebygge cybersikkerhetstrusler er mer effektiv enn brannslukking. Det er for eksempel enklere å investere i et CDN for å forhindre tjenestenektangrep enn å håndtere omdømmeskaden som et driftsavbrudd kan føre til.
More Articles
Bryte ned siloer i sikkerhetsprotokollene
Komplekse nettverk fører ofte til siloer og blinde informasjonsflekker. Ha alltid som mål å bryte ned disse siloene og samle inn så mye informasjon som mulig for å få en god oversikt over potensielle trusler.
Oppnå samsvar mellom interessenter om sikkerhetsprioriteringer
Interessentene dine forstår sannsynligvis at du håndterer sensitiv informasjon på datasystemene dine. Fokuser på fordelene og hvorfor du innfører ulike retningslinjer, slik at du får støtte til sikkerhetstiltakene dine. Gjør dem så enkle og friksjonsfrie som mulig å følge.
Beste praksis
Vil du forbedre organisasjonens cybersikkerhet betydelig og redusere risikoen for cyberangrep og datainnbrudd? Iverksett følgende tiltak:
- Regelmessige programvareoppdateringer: Hold all programvare oppdatert, inkludert operativsystemer og applikasjoner, for å utbedre sikkerhetssårbarheter.
- Robuste passordregler: Bruk komplekse passord eller programvare for passordbehandling, og bytt dem regelmessig for å forhindre uautorisert tilgang.
- Opplæring og bevisstgjøring av ansatte: Lær opp de ansatte om vanlige cybertrusler som phishing og sosial manipulasjon.
- Regelmessige sikkerhetskopier: Sikkerhetskopier data regelmessig, og sørg for at de kan gjenopprettes for å forhindre tap ved et cyberangrep.
- Planlegging av hendelseshåndtering: Lag en plan for effektiv håndtering av sikkerhetsbrudd.
- Nettverkssegmentering: Del nettverket inn i mindre deler for å begrense spredningen av angrep og håndtere tilgangskontroller mer effektivt.
- Tilgang med minste privilegium: Gi brukerne bare den tilgangen de trenger for å utføre arbeidsoppgavene sine.
- Kontinuerlig overvåking: Overvåk nettverkstrafikk og logger for å oppdage og håndtere trusler raskt.
- Sikker konfigurasjon: Sørg for at alle systemer og applikasjoner er konfigurert på en sikker måte for å minimere sårbarheter.
- Regelmessige sikkerhetsrevisjoner: Gjennomfør jevnlige revisjoner for å identifisere og utbedre sikkerhetshull eller svakheter.
Sikre merkevaren din
Som teknologileder innen SaaS er du ansvarlig for datasikkerheten i virksomheten din og, indirekte, for organisasjonene som er avhengige av tjenestene dine. Verdenen innen cybersikkerhet er i stadig utvikling, og det finnes langt flere trusler i dag enn enkle phishingangrep og spionprogrammer. Hvilke råd vil du gi til noen som ønsker å etablere mer robuste sikkerhetstiltak rundt cybersikkerhetsplanen sin?
Vil du lære mer om cybersikkerhet? Abonner på nyhetsbrevet vårt for oppdateringer om de siste nyhetene innen cybersikkerhet og mer.