

Cos’è una violazione dei dati? Guida alla prevenzione nel 2026

Sentiamo parlare di violazioni dei dati ogni giorno, o almeno così sembra. Ma quante persone sanno davvero cosa significa questo termine? Ecco una definizione chiara e concreta che puoi utilizzare, per gentile concessione di Israel Mazin, cofondatore, CEO e presidente di Memcyco: “Una violazione dei dati consiste nell’accesso non autorizzato e nell’estrazione di informazioni sensibili, riservate o protette”.
Del resto, c’è un motivo per cui tutti sembrano parlare di violazioni dei dati: sono in costante aumento e il 2023 ha portato a un’impennata significativa. I professionisti della sicurezza e gli altri esperti IT utilizzano un’ampia gamma di software e strumenti di sicurezza informatica per attività che vanno dalle valutazioni dei rischi per la sicurezza alla mitigazione nel caso si verifichi un incidente.
In questo articolo spiegherò come e perché si verificano le violazioni dei dati e cosa possono fare i CTO e gli altri responsabili tecnologici per affrontarle. Cominciamo.

Che cos’è una violazione dei dati?
Ecco un paio di definizioni più semplici di violazione dei dati:
- “Una violazione dei dati si verifica quando dati riservati, protetti o sensibili vengono consultati, divulgati o sottratti senza autorizzazione”, afferma Will Teevan, CEO di Recast Software
- “Una violazione dei dati consiste nell’accesso non autorizzato e nel furto, nella modifica, nel trasferimento o nella vendita di dati privati o sensibili a seguito di un incidente di sicurezza”, afferma Andrew Kraut, ingegnere senior della ricerca presso Permiso.
Queste definizioni suggeriscono uno schema: una violazione dei dati comporta l’accesso non autorizzato a informazioni sensibili e il successivo furto o altro utilizzo non autorizzato di tali informazioni.
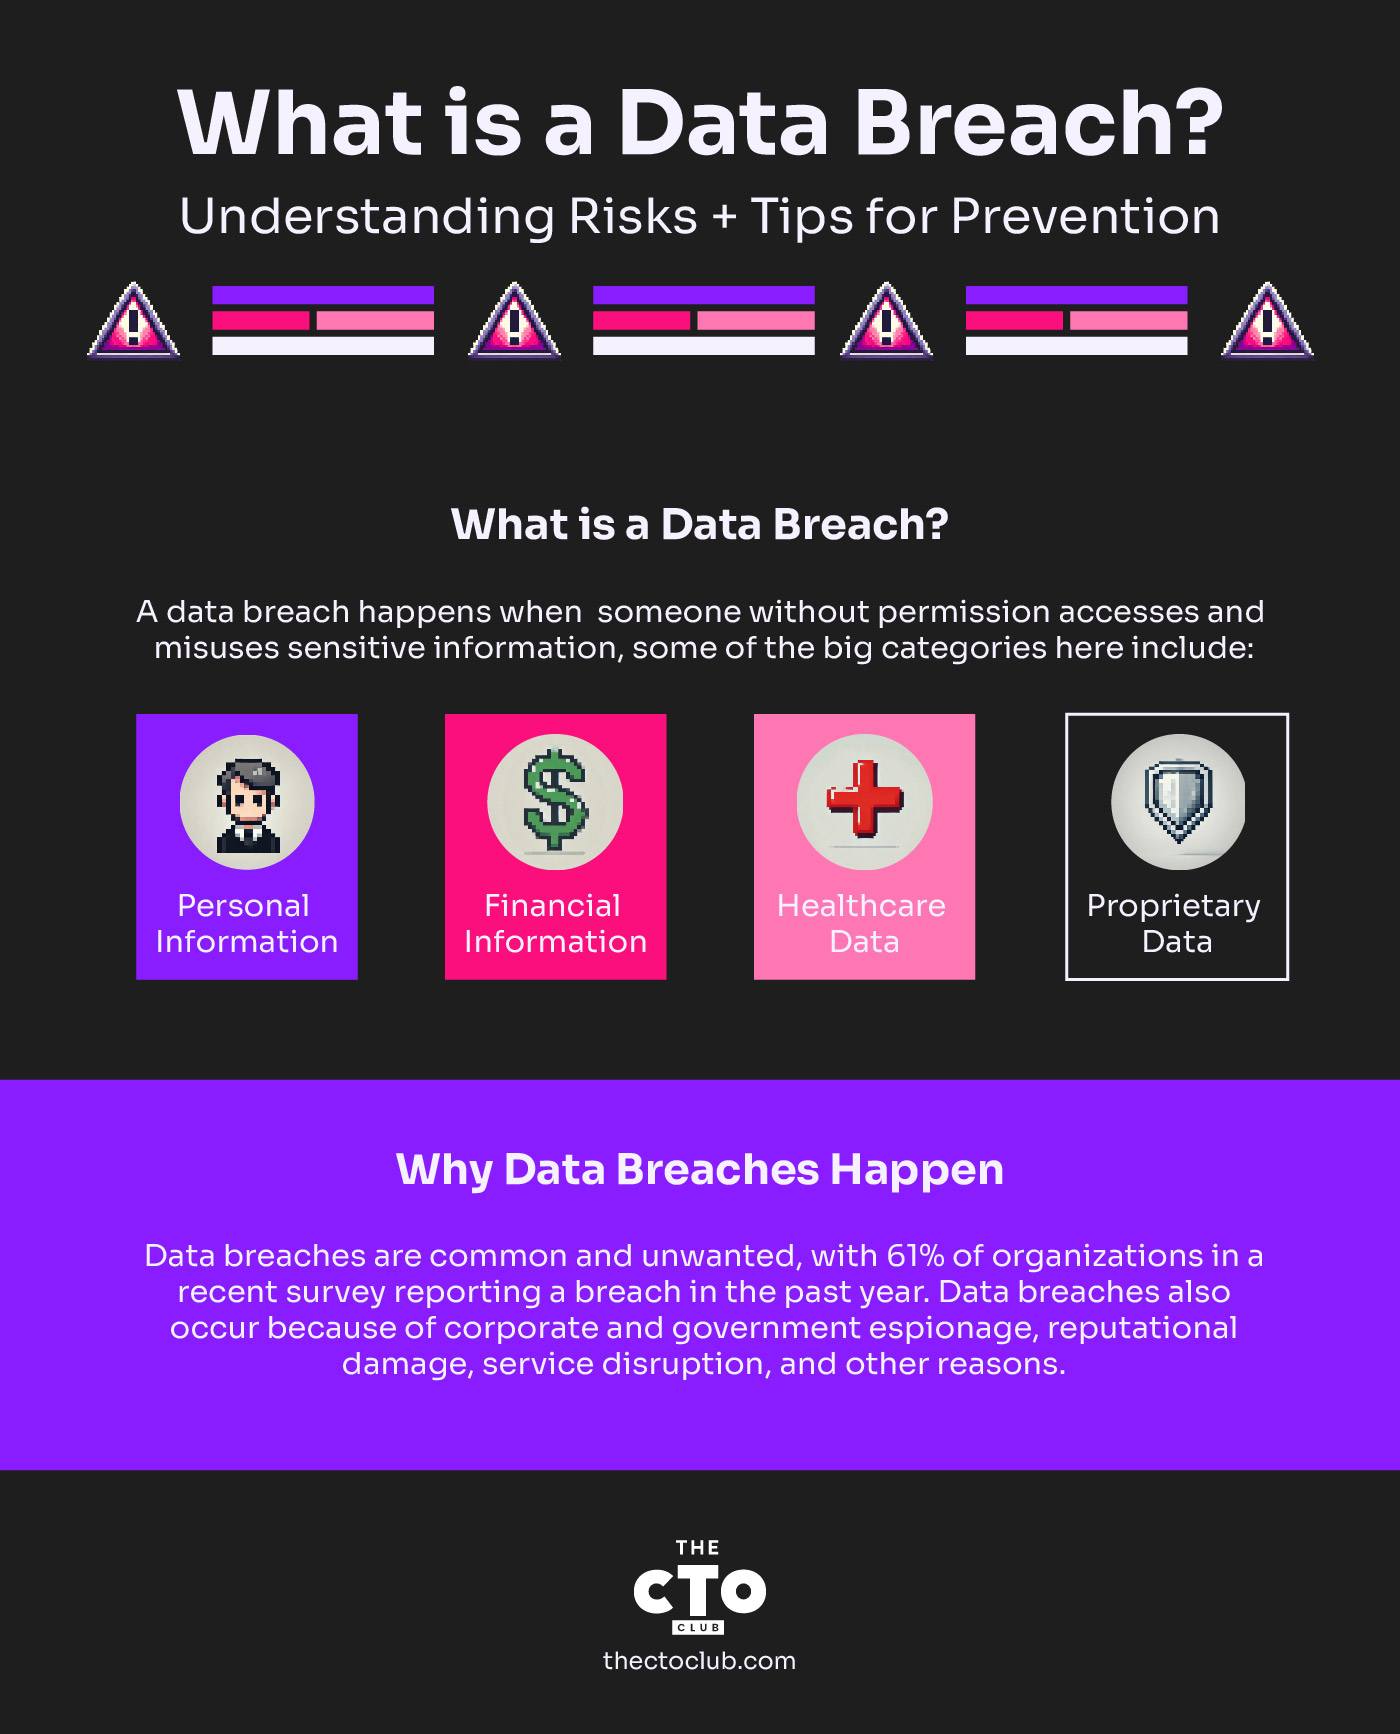
Al giorno d’oggi, praticamente qualsiasi informazione riservata – ovvero non altrimenti disponibile pubblicamente – potrebbe essere considerata sensibile, ma alcune delle principali categorie includono:
- Informazioni personali: possono includere qualsiasi informazione di identificazione personale, nota anche come PII, che un’azienda raccoglie sui propri clienti, come indirizzi, numeri di telefono, numeri di patente di guida, numeri di passaporto, numeri di previdenza sociale, date di nascita, ecc.
- Informazioni finanziarie: in genere includono numeri di conto bancario, numeri di carta di credito o altre credenziali di accesso che hacker e criminali informatici potrebbero utilizzare per compromettere o sottrarre fondi dai conti finanziari di una persona o di un’organizzazione.
- Dati sanitari: sebbene possano essere correttamente considerati “informazioni personali”, le informazioni sanitarie meritano una menzione a parte perché il settore è diventato un obiettivo enorme per gli attaccanti informatici e altri soggetti malintenzionati che cercano di trarre profitto dal ransomware e da altri vettori di minaccia.
- Dati proprietari: includono le informazioni private o proprietarie di un’azienda, dalla proprietà intellettuale ai piani di ricerca e sviluppo, fino alle strategie di mercato e altro ancora.
Perché si verificano le violazioni dei dati
Non è necessario essere un CISO o un altro professionista della sicurezza per capire che le violazioni dei dati sono dannose. Nessuna persona o organizzazione vuole che accadano, eppure si verificano regolarmente. In un sondaggio condotto di recente dall’azienda di Teevan in collaborazione con il Ponemon Institute, il 61% degli intervistati ha dichiarato che la propria organizzazione aveva subito una violazione nei 12 mesi precedenti.
Questi dati evidenziano la natura pervasiva delle minacce alla sicurezza informatica e l’urgente necessità per le aziende di rafforzare le proprie difese.
Perché le violazioni dei dati sono così comuni? In parole semplici: funzionano. Gli attaccanti informatici e altri soggetti malintenzionati hanno trasformato la criminalità informatica in un settore redditizio a sé stante, dotandosi di una gamma sempre più sofisticata di strumenti e tecniche di attacco per colpire i propri obiettivi. Sebbene il guadagno finanziario sia la motivazione più comune, non è l’unica. Le violazioni dei dati si verificano anche a causa dello spionaggio aziendale e governativo, dei danni alla reputazione, dell’interruzione dei servizi e di altri motivi.
Il punto è che i criminali informatici possono permettersi di fallire, anche molte volte, mentre i loro obiettivi generalmente non possono farlo.
“Gli attaccanti devono riuscire una sola volta, mentre i difensori devono riuscire ogni volta”, afferma Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Come si verificano le violazioni dei dati
Un altro motivo importante per cui si verificano violazioni dei dati è che oggi esistono più rischi per la sicurezza e vettori di minaccia nella nostra era sempre più digitale che mai. «La complessità e la sofisticatezza delle minacce informatiche sono in continua evoluzione», afferma Teevan.
In termini generali, queste minacce rientrano solitamente in una (o più) delle seguenti categorie:
- Errore umano: questa è da tempo una delle principali cause alla radice delle violazioni dei dati: le persone commettono errori. In un contesto di sicurezza, ciò può includere qualsiasi cosa, dall'uso (e riutilizzo) di password deboli alla gestione accidentale di dati sensibili, fino a configurazioni errate degli account cloud e altro ancora. Anche qualcosa di «semplice» come uno smartphone o un laptop smarrito potrebbe portare a un incidente di sicurezza. Inoltre, non si tratta sempre di un errore: varie minacce interne possono causare violazioni della sicurezza all'interno dell'organizzazione.
- Attacchi informatici: questa categoria è cresciuta enormemente in termini di portata e complessità nel tempo e include un'ampia varietà di strumenti e metodi dannosi che gli aggressori informatici possono utilizzare per ottenere accesso non autorizzato ai dati di un'organizzazione.
«Gli attacchi informatici, come gli attacchi di phishing, i malware o i ransomware, sfruttano le lacune nella sicurezza per ottenere accesso non autorizzato ai sistemi», afferma Teevan.
Altri attacchi informatici includono gli attacchi distribuiti di negazione del servizio, o DDoS, finalizzati a interrompere o mettere fuori uso le applicazioni web di un'azienda, nonché il dirottamento degli account cloud.
- Vulnerabilità dei sistemi: infine, esistono moltissime vulnerabilità potenziali – talvolta conseguenza di un errore umano iniziale – nei sistemi IT e aziendali di un'impresa. Ciò include elementi come software senza patch o comunque obsoleti, account cloud o SaaS configurati in modo errato, oppure strumenti, processi e policy inadeguati per ridurre al minimo i rischi per la sicurezza e rispondere agli incidenti.
Violazioni dei dati degne di nota
Da dove cominciamo? Considerando solo l'ultimo decennio circa, si potrebbe riempire un libro con le violazioni dei dati più significative. Davvero, un elenco di Wikipedia delle violazioni dei dati sembra un catalogo delle principali aziende e agenzie governative e include più di 460 riferimenti.
Ecco alcuni esempi di violazioni degne di nota:
- Nel 2013, la società web Yahoo è stata vittima di un attacco che oggi viene spesso citato come la più grande violazione dei dati di sempre. In seguito è emerso che tutti i 3 miliardi di account utente di Yahoo erano stati compromessi nell'attacco.
- Nel 2009, Wired ha riferito che la National Archives and Records Administration stava indagando su una potenziale violazione dei dati personali di decine di milioni di veterani militari statunitensi. La causa? Un disco rigido difettoso che era stato rispedito a un fornitore senza che i dati fossero stati prima cancellati correttamente.
- Alla fine del 2022, la società produttrice di videogiochi Activision ha subito il furto di alcuni dati dei giochi e dei dipendenti dopo che un dipendente è caduto vittima di una truffa di phishing.
- Alla fine del 2023, gli aggressori informatici hanno ottenuto l'accesso ai dati personali di circa 6,9 milioni di clienti del sito di genealogia e ascendenza 23andMe, un numero molto superiore a quello inizialmente riportato.
L'importanza di riconoscere tempestivamente le violazioni dei dati
Se si esamina anche una breve storia delle violazioni dei dati, emerge uno schema: sebbene nessuna violazione dei dati sia mai «positiva» (almeno non se non si è l'aggressore), molte si rivelano molto peggiori di quanto sarebbe stato necessario perché sono passate inosservate o non sono state segnalate per troppo tempo. Inoltre, alcune organizzazioni finiscono per causare danni molto più gravi della violazione iniziale semplicemente cercando di insabbiare la questione invece di emettere tempestivamente un'adeguata notifica della violazione alle parti interessate.
Rilevare e gestire rapidamente le violazioni è fondamentale per ridurne al minimo gli effetti. Questa è la forza trainante di approcci alla sicurezza come «presumere una violazione», in cui il proprio livello di sicurezza considera inevitabile che gli incidenti possano e debbano verificarsi. Un atteggiamento simile è alla base di molteplici concetti e strategie della moderna sicurezza dei dati, come il modello a fiducia zero e il principio del privilegio minimo: gli incidenti di sicurezza sono inevitabili, quindi perché non assicurarsi che le capacità di rilevamento, difesa e risposta agli incidenti siano il più solide possibile?
L'impatto delle violazioni dei dati sulle aziende SaaS
Sebbene ciò sia vero per aziende di ogni forma e dimensione, è particolarmente importante per le aziende SaaS, la cui attività si basa interamente sulla fiducia nei prodotti e servizi digitali dell'azienda. Le violazioni dei dati SaaS comportano molteplici impatti negativi quando non vengono rilevate o non vengono gestite adeguatamente in seguito, tra cui:
- Perdite finanziarie
- Danni alla reputazione
- Implicazioni legali e normative
Sebbene le perdite finanziarie possano sembrare le più tangibili, conseguenze come i danni alla reputazione possono durare molto più a lungo, considerata la fiducia digitale necessaria per avere successo nelle aziende SaaS sia B2B sia B2C.
Prevenzione e mitigazione delle violazioni dei dati
Le sfide in questo ambito sono tanto evidenti quanto numerose. Qualsiasi organizzazione che nasconda metaforicamente la testa sotto la sabbia in merito alla sicurezza dei dati sta di fatto invitando una violazione.
Quindi, cosa dovremmo fare? Gli esperti raccomandano diverse migliori pratiche e strumenti per la sicurezza dei dati.

Migliori pratiche per la sicurezza dei dati: 6 principi
1. Valuta e rafforza il tuo livello di sicurezza informatica: “Inizia valutando le tue attuali misure di sicurezza informatica”, afferma Teevan. “Sfrutta gli strumenti che aiutano a quantificare i potenziali rischi, fornendo informazioni sulle vulnerabilità dei sistemi e sulle applicazioni obsolete”.
2. Applica le patch, applica le patch, applica le patch: Una rigorosa gestione delle patch è una delle chiavi per ridurre al minimo le vulnerabilità dei sistemi e diminuire il numero di tecniche di sfruttamento note e sconosciute (ovvero “zero-day”) disponibili per gli aggressori.
“Automatizzare il processo di applicazione delle patch per sistemi operativi e applicazioni è fondamentale, poiché l'automazione facilita l'applicazione rapida delle patch, riducendo significativamente la finestra di vulnerabilità”, afferma Teevan.
Dai priorità alla visibilità e al controllo dei tuoi ambienti: nella sicurezza informatica esiste una verità generale: non puoi proteggere ciò che non puoi vedere; gli attori malevoli prosperano nell'oscurità, che in termini informatici indica quelle aree dei sistemi di un'organizzazione che sono sconosciute o non visibili all'organizzazione stessa. Ciò include l'utilizzo di strumenti di monitoraggio del web oscuro per i dati compromessi, dove le informazioni rubate vengono spesso scambiate.
“Ottenere una panoramica completa dell'ambiente hardware e software è essenziale per prendere decisioni informate e valutare efficacemente i rischi”, afferma Teevan. “Questa maggiore visibilità sugli ambienti IT consente alle organizzazioni di identificare le vulnerabilità, monitorare lo stato dei sistemi e garantire che tutte le risorse siano aggiornate e protette dalle potenziali minacce”.
Oltre alla visibilità e al monitoraggio in tempo reale, vorrai anche una traccia “cartacea” per supportare gli audit e comprendere in modo dettagliato gli incidenti di sicurezza ogni volta che è necessario. Kraut di Permiso consiglia di registrare gli accessi ai dati: “Oltre ai requisiti normativi, la registrazione degli accessi ai dati è un ottimo modo per verificare che le persone giuste ottengano l'accesso (o che venga loro negato l'accesso) ai dati corretti.”
4. Gestisci con attenzione le autorizzazioni degli utenti: l'errore umano esisterà sempre, ma puoi gestirlo semplicemente limitando l'accesso delle persone ai dati e ai sistemi a ciò di cui hanno bisogno per svolgere il proprio lavoro, niente di più.
“Diritti amministrativi eccessivi favoriscono gli attacchi”, afferma Teevan. “Limita l'accesso degli utenti alle funzionalità essenziali per ridurre il rischio di azioni non autorizzate che potrebbero compromettere la sicurezza.”
Kraut consiglia di implementare queste strategie di protezione dei dati il prima possibile: “Integra le strategie di protezione dei dati fin dall'inizio: se i tuoi ingegneri non possono accedere ai dati riservati a causa dei controlli tecnologici, è probabile che nemmeno gli aggressori possano farlo. Questi controlli non sono facili da applicare dopo che i dati esistono”.
Analogamente, limitare l'errore umano come causa principale delle fughe di dati richiede e impone l'uso di password robuste e strumenti come l'autenticazione a più fattori.
5. Adotta un approccio alla sicurezza informatica incentrato sulle persone: non considerare l'elemento umano una debolezza: le persone dovrebbero essere una componente fondamentale della tua forza.
“Sviluppate un programma di formazione sulla cybersicurezza personalizzato e svolgete simulazioni regolari per testare la preparazione dei dipendenti”, suggerisce Kraut. Questa strategia proattiva contribuisce a mitigare il rischio posto dall'errore umano, un fattore significativo nelle violazioni dei dati.
Kraut suggerisce anche un'altra pratica incentrata sulle persone: “Controllate il lavoro degli altri: ogni settore può trarre vantaggio da questa pratica”, afferma. “Le compagnie aeree commerciali hanno due piloti che si controllano a vicenda. Gli arrampicatori utilizzano più ancoraggi. Gli ingegneri della sicurezza possono utilizzare revisioni del codice e dell'architettura per individuare le omissioni prima della messa in produzione.”
6. Conducete valutazioni regolari dei rischi informatici: lo svolgimento di valutazioni formali dei rischi aiuta a identificare e dare priorità alle vulnerabilità. L'utilizzo di competenze di terze parti può offrire una prospettiva imparziale, migliorando l'efficacia della vostra strategia di cybersicurezza.
Strumenti per prevenire le violazioni dei dati
Le violazioni dei dati possono colpire qualsiasi organizzazione, ma con gli strumenti e le tecnologie giusti potete ridurre significativamente il rischio.
Ecco le principali categorie di strumenti che aiutano a proteggere i dati sensibili e a rilevare le minacce prima che si trasformino in incidenti gravi:
1. Strumenti per la prevenzione della perdita di dati (DLP)
Gli strumenti DLP sono progettati per impedire l'accesso non autorizzato ai dati sensibili o la loro trasmissione. Questi strumenti monitorano e controllano i dati in movimento (come e-mail e trasferimenti di file), i dati inattivi (dati archiviati) e i dati in uso (dati in fase di elaborazione). I sistemi DLP identificano automaticamente le informazioni sensibili, come i numeri delle carte di credito o la proprietà intellettuale, e applicano criteri di sicurezza per prevenire le fughe di dati.
- Strumenti consigliati: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Strumenti di crittografia
La crittografia è uno dei modi più efficaci per proteggere i dati dalla compromissione. Crittografando i dati sensibili, anche se vengono intercettati o consultati senza autorizzazione, questi rimangono illeggibili. Gli strumenti di crittografia moderni possono proteggere i dati inattivi, in transito e sui dispositivi come laptop e telefoni cellulari.
- Strumenti consigliati: BitLocker, VeraCrypt, AxCrypt
3. Sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
Gli strumenti IDPS aiutano a rilevare e prevenire attività sospette sulla rete che potrebbero indicare una violazione. Questi sistemi monitorano il traffico alla ricerca di schemi insoliti e possono bloccare gli attacchi in tempo reale, fermando una violazione prima che si verifichi. Forniscono inoltre avvisi sulle potenziali minacce, consentendo al team di reagire rapidamente.
- Strumenti consigliati: Snort, Suricata, Cisco Firepower
4. Autenticazione a più fattori (MFA)
L'MFA aggiunge un ulteriore livello di sicurezza richiedendo agli utenti di verificare la propria identità attraverso più modalità, ad esempio una password e un codice monouso inviato al telefono. Anche se le password vengono compromesse, l'MFA rende molto più difficile per gli aggressori ottenere un accesso non autorizzato ai sistemi o ai dati.
- Strumenti consigliati: Duo Security, Google Authenticator, Okta
5. Strumenti di scansione e gestione delle vulnerabilità
Gli scanner di vulnerabilità identificano i punti deboli nella rete, nei sistemi e nei software che gli aggressori potrebbero sfruttare. La ricerca regolare delle vulnerabilità aiuta a colmare le lacune di sicurezza prima che vengano sfruttate in una violazione dei dati. Le piattaforme di gestione delle vulnerabilità offrono inoltre raccomandazioni per l'applicazione delle patch, così da risolvere proattivamente questi problemi.
- Strumenti consigliati: Nessus, Qualys, OpenVAS
6. Strumenti di gestione delle informazioni e degli eventi di sicurezza (SIEM)
Gli strumenti SIEM raccolgono, analizzano e segnalano gli eventi di sicurezza in tempo reale, aiutando il team a reagire più rapidamente alle potenziali minacce. Correlando i dati provenienti da varie fonti, come firewall, server e applicazioni, i sistemi SIEM offrono una visione completa del livello di sicurezza e aiutano a rilevare tempestivamente le potenziali violazioni.
- Strumenti consigliati: Splunk, LogRhythm, IBM QRadar
7. Piattaforme di protezione degli endpoint (EPP)
Gli endpoint, come laptop, smartphone e dispositivi IoT, sono obiettivi privilegiati per gli aggressori. Gli strumenti EPP proteggono questi dispositivi prevenendo le infezioni da malware, gli attacchi ransomware e gli accessi non autorizzati. Alcune piattaforme avanzate includono anche funzionalità come il rilevamento e la risposta agli endpoint (EDR) per la ricerca e la risoluzione delle minacce in tempo reale.
- Strumenti consigliati: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
L'utilizzo combinato di questi strumenti garantisce che la tua organizzazione disponga di una strategia di difesa multilivello, rendendo più difficile per gli aggressori violare i tuoi sistemi. Dalla crittografia e dalla DLP agli IDPS e ai SIEM, l'implementazione di queste tecnologie può fornire la struttura di sicurezza necessaria per proteggere i tuoi dati da potenziali violazioni.
In sintesi
Le violazioni dei dati sono una minaccia in continuo peggioramento. Tuttavia, la buona notizia è che la giusta combinazione di strumenti tecnologici, strategie proattive e una solida leadership tecnologica può ridurre al minimo i rischi e garantire una risposta e una risoluzione rapide quando si verificano incidenti di sicurezza.
Qual è il tuo approccio alla sicurezza dei dati? Assicurati di iscriverti alla newsletter di The CTO Club per ricevere ulteriori notizie e partecipare a discussioni sul settore!


