

I migliori strumenti per testare le API aiutano gli sviluppatori e i team QA a verificare gli endpoint, rilevare i problemi di integrazione e garantire che le API funzionino in modo affidabile in diversi ambienti. Semplificano l'automazione dei test, la convalida dei payload e il monitoraggio dei tempi di risposta, così i team possono individuare i problemi prima che compromettano i sistemi di produzione.
I team di solito iniziano a cercare software migliori per il test delle API quando devono eseguire il debug di codici di risposta poco chiari, affrontare errori intermittenti o gestire più ambienti senza una copertura dei test coerente. I test manuali o un'automazione incompleta portano spesso a difetti non rilevati e a lunghi cicli di feedback tra sviluppo e QA.
Ho lavorato con team di ingegneria che implementavano framework per il test delle API in architetture REST e GraphQL, valutando il modo in cui diversi strumenti gestiscono l'automazione, la reportistica e l'integrazione CI/CD sia in contesti agili sia aziendali.
In questa guida scoprirai quali strumenti per il test delle API ti aiutano davvero a ridurre il lavoro manuale, migliorare l'affidabilità tra le versioni e ottenere informazioni più chiare sulle prestazioni delle tue API.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa degli strumenti per testare le API
Questa tabella comparativa riassume i dettagli sui prezzi della mia selezione dei migliori strumenti per testare le API:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per l’automazione dei test enterprise senza codice | Prova gratuita di 14 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per il test dinamico della sicurezza delle applicazioni | Piano gratuito disponibile + demo gratuita | Da $350/mese | Website | |
| 3 | Ideale per i flussi di lavoro di testing end-to-end | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per il testing continuo della sicurezza | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 5 | Ideale per la creazione di test guidata dall’AI | Prova gratuita disponibile + demo gratuita | Prezzo su richiesta | Website | |
| 6 | Ideale per chi è agli inizi nel testing | Piano gratuito disponibile + demo gratuita | Da $183/utente/mese | Website | |
| 7 | Ideale per il testing basato su cloud | Prova gratuita di 28 giorni + demo gratuita disponibile | Da $39/mese (fatturazione annuale) | Website | |
| 8 | Ideale per il supporto multipiattaforma | Prova gratuita disponibile | Prezzi su richiesta | Website | |
| 9 | Ideale per il rilevamento delle vulnerabilità | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 10 | Ideale per la scansione delle vulnerabilità alimentata dall'IA | Demo gratuita disponibile | A partire da $99/mese | Website |


Recensioni dei migliori strumenti per testare le API
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti per testare le API inclusi nel mio elenco. Le mie recensioni offrono una panoramica dettagliata delle caratteristiche principali, dei pro & contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per l’automazione dei test enterprise senza codice
- Prova gratuita di 14 giorni + demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.8/5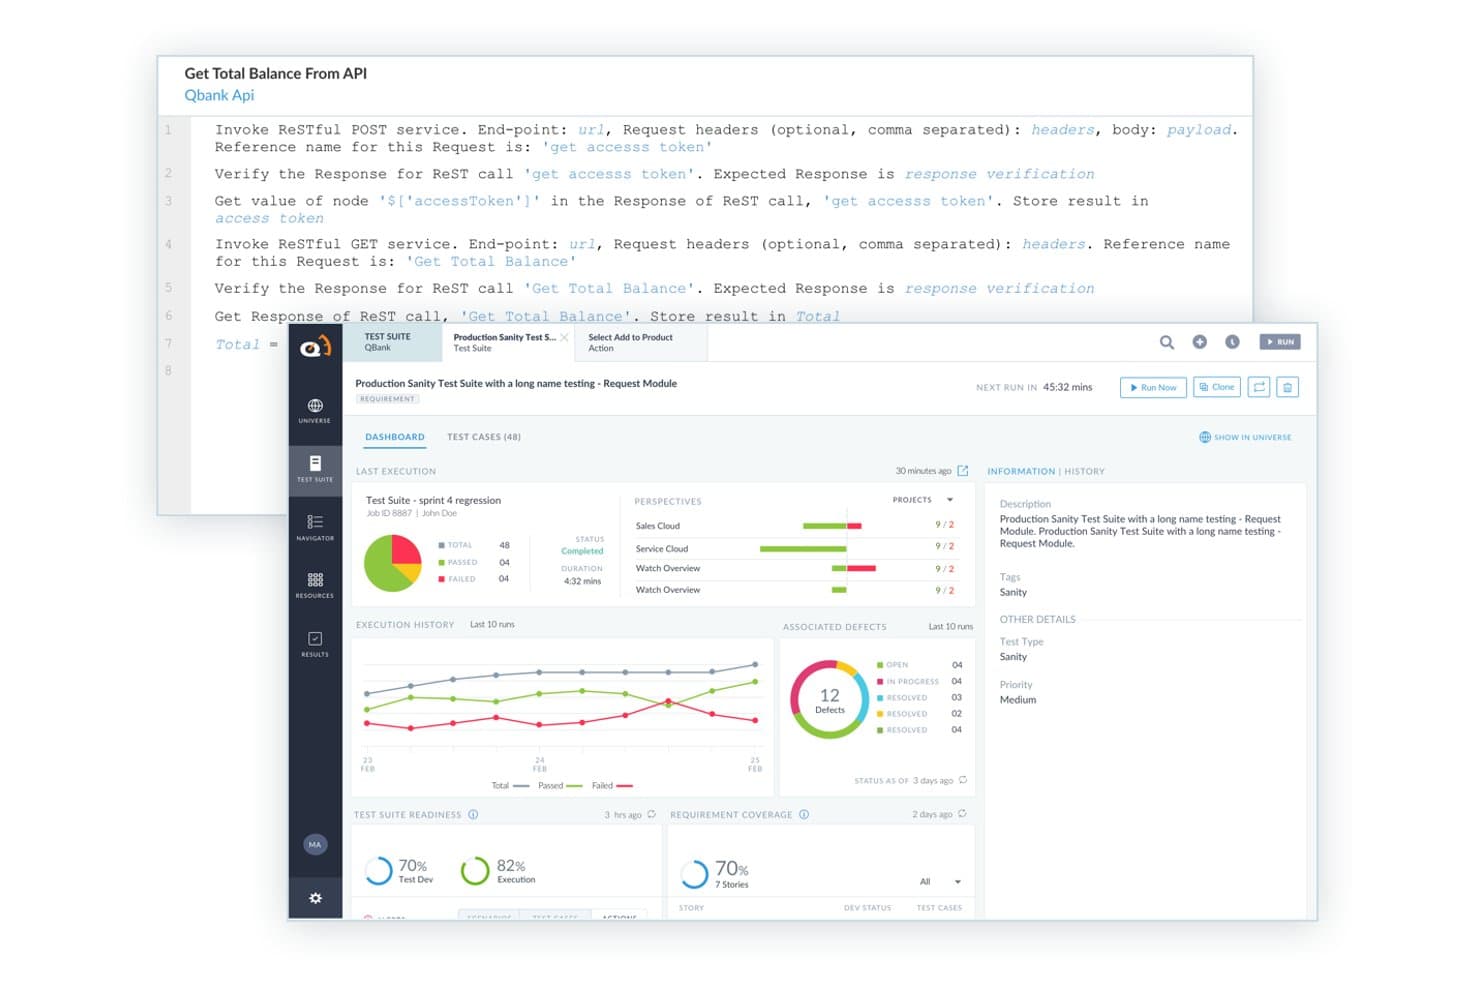
ACCELQ offre un’interfaccia per il testing API senza codice con invocazione di servizi RESTful, dashboard delle suite di test, storico delle esecuzioni e tracciamento dei difetti incorporato. ACCELQ è una piattaforma di automazione dei test cloud-native che copre il testing di API, web, mobile e backend attraverso REST, SOAP, GraphQL e protocolli di messaggistica, utilizzando un ambiente di creazione assistita dall’IA e senza bisogno di scrivere codice.
A chi è rivolto ACCELQ?
ACCELQ è la scelta ideale per i team QA aziendali che devono scalare l’automazione dei test su stack applicativi complessi senza dipendere dalle risorse degli sviluppatori.
Perché ho scelto ACCELQ
Ho scelto ACCELQ tra i migliori perché la sua creazione di test API senza codice elimina concretamente il collo di bottiglia dovuto al coinvolgimento degli sviluppatori nella costruzione delle suite di test. Utilizzando il Business Process Scenario Builder, il mio team può concatenare chiamate API e UI in flussi end-to-end senza scrivere una sola riga di codice. Apprezzo inoltre l’auto-riparazione alimentata dall’IA, che aggiorna automaticamente i test quando gli endpoint cambiano, riducendo in modo significativo il tempo di manutenzione sulle grandi suite di regressione.
Funzionalità principali di ACCELQ
- Copertura multi-protocollo delle API: Testa endpoint REST, SOAP, GraphQL, Kafka, MQ e microservizi da un’unica interfaccia.
- Gestione di ambienti e variabili: Configura variabili riutilizzabili, configurazioni specifiche per ambiente e autenticazione sicura per test accurati su più stage.
- Virtualizzazione dei servizi: Simula API non disponibili o in evoluzione con la virtualizzazione API integrata per test affidabili.
- Integrazioni CI/CD native: Connettiti direttamente a Jenkins, Azure DevOps, Bamboo e TeamCity per automatizzare i test API in ogni build.
Integrazioni ACCELQ
ACCELQ offre integrazioni native con Jenkins, Jira, ClickUp, Bamboo, TeamCity, Slack e Microsoft Teams, e fornisce una API per integrazioni personalizzate.
Pros and Cons
Pros:
- Automazione senza codice per UI, API e mobile
- Auto-riparazione dei test guidata da IA
- Virtualizzazione dei servizi integrata per test end-to-end
Cons:
- Nessun supporto documentato per gRPC o WebSockets
- Per la reportistica avanzata può essere necessaria una personalizzazione aggiuntiva
Learn more about ACCELQ: Ideale per il test dinamico della sicurezza delle applicazioni
- Piano gratuito disponibile + demo gratuita
- Da $350/mese
Visit WebsiteCustomer Rating:4.7/5
Aikido Security offre una dashboard unificata per gestire e filtrare i problemi per tipo, gravità e fonte della scansione. Aikido Security è una piattaforma progettata per proteggere il tuo codice, il cloud e gli ambienti di runtime grazie a una suite di funzionalità di sicurezza. Offre strumenti per il test dinamico della sicurezza delle applicazioni (DAST), la scansione delle API e altre misure per proteggere le tue applicazioni da vulnerabilità.
Perché ho scelto Aikido Security: Ho scelto Aikido Security per il testing delle API grazie al suo test dinamico della sicurezza delle applicazioni, la scansione delle API e la funzione AutoFix basata su intelligenza artificiale, che genera automaticamente pull request per correggere le vulnerabilità. Questa automazione fa risparmiare tempo e mantiene aggiornate le misure di sicurezza. Aikido supporta inoltre la creazione di regole personalizzate, permettendo di filtrare i percorsi non essenziali e di concentrarsi sulle vulnerabilità critiche, aiutandoti a dare priorità e a mettere in sicurezza efficacemente i tuoi endpoint API.
Funzionalità e integrazioni principali:
Le funzionalità includono la correzione in massa, che permette di creare più pull request pronte per essere unite con una sola azione, semplificando il processo di risoluzione. I riepiloghi TL;DR offrono panoramiche concise e opzioni di creazione di ticket per problemi complessi, migliorando l'efficienza nella gestione. Aikido tutela anche la sicurezza dei dati tramite accesso in sola lettura ai repository, token di accesso a breve durata e container Docker separati per ogni scansione.
Le integrazioni includono VSCode, Azure Pipelines, BitBucket Pipes, GitHub, GitLab, Jira, Asana, Monday, ClickUp, YouTrack, Drata e Vanta.
Pros and Cons
Pros:
- Offre una dashboard completa e report personalizzabili
- Fornisce informazioni operative utili
- Interfaccia intuitiva
Cons:
- Supporta solo l'inglese
- Ignora le vulnerabilità se non è disponibile una correzione
Learn more about Aikido Security: Ideale per i flussi di lavoro di testing end-to-end
- Demo gratuita disponibile
- Prezzo su richiesta

Centralizza, collega e governa l’intera infrastruttura API con DigitalAPI. DigitalAPI è una piattaforma flessibile pensata per i team che necessitano di una soluzione completa per la gestione e il testing delle API. È particolarmente adatta a settori come sanità, banche e assicurazioni, dove l’affidabilità delle operazioni API è fondamentale. Grazie agli strumenti per la scoperta, la governance e la gestione del ciclo di vita delle API, DigitalAPI consente flussi di lavoro più coerenti e una maggiore produttività. Sia che l'obiettivo sia migliorare la qualità delle API o garantire integrazioni affidabili, la piattaforma è progettata per rispondere a queste esigenze.
Perché ho scelto DigitalAPI
Ho scelto DigitalAPI per la sua generazione automatica dei test guidata dall'intelligenza artificiale, che riduce il lavoro manuale di testing e accorcia i tempi di distribuzione. La piattaforma offre un ambiente di test solido che include sia test di carico che test end-to-end, aiutando i team a validare le prestazioni delle API in diverse condizioni. Le sue analisi in tempo reale consentono inoltre ai team di individuare e risolvere rapidamente i problemi, rendendola una scelta eccellente per gli sviluppatori e i team QA focalizzati sul mantenimento della qualità delle API.
Caratteristiche principali di DigitalAPI
Oltre alla generazione dei test tramite intelligenza artificiale, ho trovato molte altre funzioni utili per il testing delle API:
- Test di Carico: Simula i picchi di traffico per identificare problemi di prestazioni e sfide di scalabilità.
- Test End-to-End: Garantisce la funzionalità delle API nell’intero flusso applicativo.
- Valutazioni di Sicurezza: Esegue controlli approfonditi per validare la sicurezza delle API e la protezione dei dati.
- Documentazione automatica: Semplifica il processo di documentazione, facilitando la manutenzione e la condivisione delle specifiche delle API.
Integrazioni di DigitalAPI
DigitalAPI non elenca attualmente integrazioni native.
Pros and Cons
Pros:
- Helix Gateway supporta l’intero ciclo di vita
- Analisi dettagliate delle prestazioni API
- Governance centralizzata su più gateway
Cons:
- Dettagli sui prezzi non pubblicamente disponibili
- Nessuna integrazione nativa elencata
Learn more about DigitalAPI: Ideale per il testing continuo della sicurezza
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.6/5
La dashboard di Invicti mostra varie metriche e stati dei test API. Invicti è uno strumento completo per la sicurezza delle API pensato per sviluppatori e team di sicurezza. Automatizza il rilevamento delle vulnerabilità e si integra nelle pipeline CI/CD per rafforzare i processi di sicurezza.
Perché ho scelto Invicti: Offre il rilevamento in tempo reale delle vulnerabilità e zero falsi positivi, in linea con il suo punto di forza di un testing continuo della sicurezza. La tecnologia di scansione avanzata dello strumento supporta API REST, SOAP e GraphQL. L'approccio DAST + IAST di Invicti aumenta la precisione e individua più vulnerabilità. Fornisce inoltre visibilità sugli asset esposti, aiutando i team a gestire efficacemente i rischi.
Funzionalità e integrazioni salienti:
Funzionalità includono tecnologia di scansione avanzata per diversi tipi di API, rilevamento delle vulnerabilità in tempo reale e zero falsi positivi. La piattaforma favorisce una sicurezza proattiva aiutando gli sviluppatori a scrivere codice sicuro. Le sue capacità di automazione potenziano il ciclo di vita dello sviluppo software.
Integrazioni includono Jenkins, JIRA, GitHub, Azure DevOps, Bamboo, Bitbucket, GitLab, Slack, ServiceNow e Microsoft Teams.
Pros and Cons
Pros:
- Approccio proattivo alla sicurezza
- Supporta diversi tipi di API
- Automatizza il rilevamento delle vulnerabilità
Cons:
- Può richiedere competenze tecniche
- Prezzi non immediatamente disponibili
Learn more about Invicti: Ideale per la creazione di test guidata dall’AI
- Prova gratuita disponibile + demo gratuita
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.5/5
Testim convalida e protegge numerosi endpoint per salvaguardare i servizi web. Tricentis Testim è uno strumento di automazione dei test basato su intelligenza artificiale, pensato per applicazioni web, mobile e Salesforce. È progettato per i team di sviluppo che desiderano migliorare l'efficienza dei test e ridurre gli sforzi di manutenzione.
Perché ho scelto Tricentis Testim: Questo strumento si concentra sulla creazione di test guidata dall’AI con il suo sistema di authoring low-code e locator AI auto-riparanti. Testim Copilot utilizza l’intelligenza artificiale generativa per accelerare la creazione e il debug dei test, in linea con il suo USP di essere il migliore per la creazione di test basati su AI. La funzione integrata TestOps della piattaforma aiuta a gestire efficacemente i test e Testim Mobile offre un testing completo delle app mobili.
Funzionalità e integrazioni principali:
Funzionalità: includono authoring low-code dei test, locator AI auto-riparanti e Testim Copilot per una creazione e un debug dei test più rapidi. Testim Mobile supporta un testing approfondito delle app mobili e Testim Salesforce semplifica i test delle applicazioni Salesforce.
Integrazioni: comprendono Jenkins, JIRA, GitHub, Slack, GitLab, Bitbucket, Azure DevOps, CircleCI, Bamboo e TeamCity.
Pros and Cons
Pros:
- Locator auto-riparanti
- Authoring low-code
- Creazione di test guidata dall’intelligenza artificiale
Cons:
- Curva di apprendimento ripida
- Può richiedere conoscenze tecniche
Learn more about Tricentis Testim: Ideale per chi è agli inizi nel testing
- Piano gratuito disponibile + demo gratuita
- Da $183/utente/mese
Visit WebsiteCustomer Rating:4.4/5
Katalon Studio integra soluzioni di test API all'interno di diversi gruppi di test e account per ambienti di test efficaci. Katalon Studio è uno strumento di automazione dei test progettato per tester e sviluppatori. Offre una soluzione completa per il testing di applicazioni web, API, mobile e desktop, rendendolo ideale per i team che desiderano ottimizzare i propri processi di test.
Perché ho scelto Katalon Studio: È adatto ai principianti, grazie a un'interfaccia utente intuitiva che semplifica l'automazione dei test. Lo strumento supporta sia modalità senza codice che con codice, adattandosi a utenti con diversi livelli di esperienza nella programmazione. Con parole chiave e modelli predefiniti, riduce la curva di apprendimento per i nuovi tester. Inoltre, la sua documentazione approfondita e il supporto della community lo rendono accessibile ai principianti.
Funzionalità e integrazioni principali:
Funzionalità includono la creazione senza codice dei test, che permette di costruire test senza programmare. Lo strumento offre inoltre parole chiave e modelli incorporati per semplificare il processo. È possibile passare dalla modalità con codice a quella senza codice, offrendo flessibilità nell'approccio ai test.
Integrazioni includono Jenkins, JIRA, Git, TestRail, Slack, qTest, Kobiton, Azure DevOps, Sauce Labs e BrowserStack.
Pros and Cons
Pros:
- Ampio supporto della community
- Supporta la creazione di test senza codice
- Interfaccia adatta ai principianti
Cons:
- Può richiedere tempo per la configurazione iniziale
- Funzionalità avanzate limitate
Learn more about Katalon Studio: Ideale per il testing basato su cloud
- Prova gratuita di 28 giorni + demo gratuita disponibile
- Da $39/mese (fatturazione annuale)
Visit WebsiteCustomer Rating:4.3/5
Usa il registratore di Sauce Labs per catturare le tue attività di test. Sauce Labs è una piattaforma di test basata su cloud pensata per sviluppatori e team QA. Offre soluzioni di test automatizzati per applicazioni web, mobile e API, consentendo ai team di testare su più browser e dispositivi.
Perché ho scelto Sauce Labs: Fornisce un'infrastruttura basata su cloud che permette di eseguire i test senza dover mantenere una configurazione interna. Questo la rende ideale per i team che desiderano scalare le attività di testing in modo efficiente. È possibile effettuare test automatizzati su un'ampia gamma di dispositivi e browser, garantendo una copertura completa. Le funzionalità di analisi e reportistica in tempo reale di Sauce Labs aiutano il team a identificare e risolvere rapidamente i problemi.
Funzionalità e integrazioni principali:
Funzionalità includono l'analisi in tempo reale che fornisce approfondimenti sui risultati dei test. La piattaforma supporta una vasta gamma di browser e dispositivi, migliorando la copertura dei test. Inoltre, offre accesso immediato a un'ampia infrastruttura, eliminando la necessità di una manutenzione interna.
Integrazioni includono Jenkins, JIRA, GitHub, CircleCI, Slack, Bamboo, Travis CI, Bitbucket, TeamCity e Azure DevOps.
Pros and Cons
Pros:
- Analisi in tempo reale
- Supporta più dispositivi
- Infrastruttura basata su cloud
Cons:
- Può essere costoso per i team piccoli
- Potrebbe richiedere competenze tecniche avanzate
Learn more about Sauce Labs: Ideale per il supporto multipiattaforma
- Prova gratuita disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:2/5
Smartbear offre test funzionali, di sicurezza e di carico su servizi web RESTful, SOAP e GraphQL. SmartBear è uno strumento di test versatile progettato per i team QA e gli sviluppatori. Fornisce soluzioni di testing complete per applicazioni web, mobile e API, rendendolo ideale per i team che necessitano di supporto multipiattaforma.
Perché ho scelto SmartBear: Offre un'ampia compatibilità multipiattaforma, consentendo al tuo team di testare su diversi ambienti senza difficoltà. Lo strumento supporta il testing automatizzato per applicazioni web, mobile e desktop, in linea con il suo punto di forza del supporto multipiattaforma. Le solide funzionalità di reportistica di SmartBear forniscono approfondimenti sull'andamento dei tuoi test. Inoltre, le opzioni di scripting flessibili di SmartBear soddisfano sia i principianti che i tester più esperti.
Funzionalità principali e integrazioni:
Funzionalità includono robuste capacità di reportistica che offrono informazioni sui risultati dei test. Lo strumento offre opzioni di scripting flessibili, adattandosi a tester di diversi livelli di esperienza. Il suo supporto per il testing automatizzato su applicazioni web, mobile e desktop amplia la copertura dei test.
Integrazioni includono Jenkins, JIRA, GitHub, Azure DevOps, Slack, Bitbucket, TeamCity, Bamboo, qTest, TestRail e Confluence.
Pros and Cons
Pros:
- Funzionalità di reportistica complete
- Opzioni di scripting flessibili
- Compatibilità multipiattaforma estesa
Cons:
- Supporto offline limitato
- Prezzi non trasparenti
Learn more about SmartBear: Ideale per il rilevamento delle vulnerabilità
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.2/5
La dashboard dello scanner di vulnerabilità di Acunetix fornisce una panoramica dei risultati della scansione e delle vulnerabilità rilevate. Acunetix è uno scanner di sicurezza per applicazioni web progettato per team di sicurezza e sviluppatori. Si concentra sull'individuazione delle vulnerabilità nelle applicazioni web per migliorare la tua postura di sicurezza.
Perché ho scelto Acunetix: Eccelle nel rilevamento delle vulnerabilità grazie alla capacità di identificare oltre 7.000 vulnerabilità, il che si allinea con il suo principale punto di forza: essere il migliore nel rilevamento delle vulnerabilità. Lo strumento integra analisi dinamiche e statiche per coprire una vasta gamma di problematiche di sicurezza. Il motore di scansione di Acunetix è veloce e preciso, offrendo valutazioni di sicurezza complete. Supporta inoltre un'ampia gamma di tecnologie, rendendolo versatile per diversi ambienti.
Funzionalità e integrazioni principali:
Funzionalità includono una scansione avanzata per oltre 7.000 vulnerabilità, un motore di scansione veloce e preciso, e valutazioni di sicurezza approfondite. Lo strumento supporta diverse tecnologie, aumentando la sua versatilità. Fornisce anche report dettagliati per aiutarti a comprendere e affrontare i problemi di sicurezza.
Integrazioni includono Jenkins, JIRA, GitHub, GitLab, Azure DevOps, TFS, Bugzilla, Mantis, ServiceNow e Slack.
Pros and Cons
Pros:
- Supporta varie tecnologie
- Motore di scansione veloce
- Rileva oltre 7.000 vulnerabilità
Cons:
- Complessità nell'installazione iniziale
- Richiede competenze tecniche
Learn more about Acunetix: Ideale per la scansione delle vulnerabilità alimentata dall'IA
- Demo gratuita disponibile
- A partire da $99/mese

Astra API Security esegue la scansione delle API per individuare vulnerabilità utilizzando test di sicurezza basati sull'IA. Per i team di sviluppo software e le aziende che desiderano proteggere le proprie interazioni digitali, Astra API Security offre una soluzione per identificare e mitigare le vulnerabilità delle API. Questa piattaforma è particolarmente interessante per settori come il fintech e la sanità, dove la sicurezza delle API è fondamentale. Combinando la scansione delle vulnerabilità guidata dall'IA con test manuali, Astra affronta sfide di sicurezza complesse, aiutando i team a proteggere i dati sensibili e a mantenere la conformità alle normative di settore.
Perché ho scelto Astra API Security
Ho scelto Astra API Security perché offre una combinazione unica di scansione delle vulnerabilità basata sull'IA e test di penetrazione manuali, che sono fondamentali per identificare vettori di attacco complessi e vulnerabilità nella logica di business. La capacità della piattaforma di effettuare una scoperta continua e una classificazione dei rischi offre una visione completa delle potenziali minacce, consentendo al tuo team di dare priorità in modo efficace alle correzioni. Con oltre 15.000 test disponibili, garantisce che la sicurezza delle tue API sia sempre al passo con lo sviluppo, riducendo significativamente il tempo necessario per risolvere le vulnerabilità.
Funzionalità chiave di Astra API Security
Oltre alla scansione delle vulnerabilità alimentata dall'IA, Astra API Security offre:
- Scoperta rapida delle API: La piattaforma può identificare rapidamente tutte le API entro 30 minuti, assicurando che nessun endpoint venga trascurato.
- DAST Continuo: I test continui di sicurezza dinamica delle applicazioni aiutano a mantenere un ambiente sicuro valutando costantemente le vulnerabilità delle API.
- Prioritizzazione dei rischi guidata dall'IA: Classificando e valutando i rischi in base all'esposizione e alla sensibilità, il team può concentrarsi prima sulle vulnerabilità più critiche.
- Pentest manuali: Questa funzione si affianca alle scansioni automatiche individuando vulnerabilità complesse che richiedono l'intuizione umana.
Integrazioni di Astra API Security
Le integrazioni includono GitHub, Jira, Slack, Jenkins, Bitbucket, GitLab, Microsoft Teams, AWS, Azure e Google Cloud.
Pros and Cons
Pros:
- Aiuta a mantenere la conformità a ISO 27001, HIPAA e GDPR
- Dashboard centralizzata per la gestione delle vulnerabilità con soluzioni generate dall'IA
- Include sia test di sicurezza automatici che manuali
Cons:
- Segnalati alcuni bug tecnici e malfunzionamenti
- Falsi positivi occasionali aumentano il lavoro di validazione
Learn more about Astra API Security:
Altri strumenti per testare le API
Ecco alcune ulteriori opzioni di strumenti per testare le API che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- 11SoapUIIdeale per il testing open-source
- 12Apigee EdgeIdeale per individuare vulnerabilità
- 13HoppscotchIdeale per richieste API rapide
- 14Subject7Ideale per l'automazione senza codice
Come valuto gli strumenti di test API
La mia valutazione si basa su due livelli: il requisito minimo che uno strumento deve soddisfare per qualificarsi e i fattori differenzianti che cerco quando i team hanno bisogno di test dei contratti, server mock o una copertura di automazione nativa CI/CD.
Funzionalità chiave (Requisiti indispensabili per questa lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità chiave elencata sotto. Poi, converto il punteggio totale dello strumento in una percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 75% per essere preso in considerazione.
- Supporto multi-protocollo API: Verifico se uno strumento gestisce REST, SOAP, GraphQL e i protocolli più recenti come gRPC o WebSockets così che i team non debbano usare strumenti diversi per ogni servizio.
- Creazione ed esecuzione di test automatizzati: Gli strumenti dovrebbero supportare asserzioni scriptate, esecuzioni parametrizzate e suite di test guidate dai dati—come validare un endpoint di pagamenti con centinaia di input di valuta differenti.
- Integrazione CI/CD: Cerco collegamenti nativi con pipeline come Jenkins, GitHub Actions o GitLab CI affinché i test API vengano eseguiti automaticamente ad ogni commit o deploy.
- Gestione di ambienti e variabili: Passare da configurazioni di sviluppo, staging e produzione con token e segreti riutilizzabili è importante, specialmente quando i team condividono raccolte tra progetti diversi.
- Reporting e analisi: Risultati chiari di superamento/fallimento, dettagli sulla validazione delle risposte e report esportabili aiutano i responsabili QA e i manager IT a monitorare la copertura dei test senza dover scavare tra i log.
- Mocking e virtualizzazione: Valuto se lo strumento offre server mock o virtualizzazione di servizi per permettere ai team di testare contro dipendenze instabili, con limiti di chiamata, o ancora in fase di sviluppo.
Quando ho una lista di strumenti che soddisfano i criteri, prendo in considerazione ciò che distingue ciascuna piattaforma.
Fattori differenzianti (Cosa distingue i fornitori)
Ecco come confronto i diversi fornitori:
Funzionalità distintive
Il test dei contratti e degli schemi è un elemento di grande differenziazione—gli strumenti che validano gli endpoint rispetto alle specifiche OpenAPI o AsyncAPI intercettano cambiamenti bloccanti prima che arrivino in produzione. Anche la generazione automatica di test tramite IA è importante qui, perché generare automaticamente asserzioni da una specifica API riduce il tempo necessario per coprire un ampio set di endpoint. Cerco anche la scansione integrata delle vulnerabilità di sicurezza che segnala i problemi dell'OWASP API Top 10 nell'ambito delle esecuzioni di test esistenti senza bisogno di uno strumento separato. I test di performance e carico integrati nella stessa piattaforma completano il quadro per i team che vogliono un unico ambiente per eseguire sia i controlli funzionali che di scalabilità.
Oltre le funzionalità
L'ecosistema e la profondità delle integrazioni sono molto importanti—valuto se uno strumento si connette nativamente al controllo versione, alle piattaforme CI/CD e ai gestori di ticket come Jira, in modo che i risultati dei test confluiscano nei flussi di lavoro già esistenti. Anche i modelli di prezzo meritano attenzione, poiché i costi per utente possono salire rapidamente quando QA, dev e DevOps devono avere accesso. Valuto inoltre la curva di apprendimento: strumenti come Postman e Insomnia offrono ampie collezioni pubbliche e una vasta community che aiutano i nuovi membri del team a inserirsi rapidamente, mentre piattaforme orientate al codice come Karate o REST Assured richiedono già dal primo giorno una maggiore padronanza tecnica da parte degli sviluppatori.
Come scegliere gli strumenti per testare le API
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo specifico processo di selezione del software, ecco una lista di fattori da tenere presenti:
| Fattore | Cosa considerare |
| Scalabilità | Assicurati che lo strumento sia in grado di gestire l'aumento delle esigenze di testing man mano che il team o il progetto crescono. Cerca soluzioni che supportino più utenti e test su larga scala senza problemi di prestazioni. |
| Integrazioni | Verifica se lo strumento si integra con lo stack software esistente, come pipeline CI/CD, sistemi di controllo versione e strumenti di collaborazione. Questo può migliorare l'efficienza del flusso di lavoro e ridurre le attività manuali. |
| Personalizzazione | Cerca strumenti che consentano di adattare i processi di testing alle esigenze specifiche del team. Dashboard e configurazioni dei test personalizzabili possono migliorare la produttività e la pertinenza. |
| Facilità d'uso | Valuta l'interfaccia utente e l'esperienza complessiva. Uno strumento facile da utilizzare e che richiede una formazione minima farà risparmiare tempo al team e lo aiuterà a concentrarsi sul testing anziché sull'apprendimento del software. |
| Budget | Considera il costo totale di proprietà, comprese licenze, assistenza ed eventuali componenti aggiuntivi. Assicurati che lo strumento rientri nel budget soddisfacendo comunque le esigenze del team. |
| Misure di sicurezza | Assicurati che lo strumento offra misure di sicurezza adeguate per proteggere dati sensibili e risultati dei test. Funzionalità come la crittografia dei dati, i controlli degli accessi e la conformità agli standard del settore sono fondamentali. |
| Assistenza e risorse | Considera la disponibilità dell'assistenza clienti, della documentazione e dei forum della community. Un'assistenza affidabile può rivelarsi preziosa durante l'implementazione e la risoluzione dei problemi. |
| Prestazioni | Valuta la velocità e l'affidabilità dello strumento nell'esecuzione dei test. Uno strumento performante fornirà feedback più rapidamente e consentirà di identificare tempestivamente i problemi. |
Tendenze negli strumenti di testing delle API
Nella mia ricerca ho raccolto innumerevoli aggiornamenti dei prodotti, comunicati stampa e registri delle versioni di diversi fornitori di strumenti di testing delle API. Ecco alcune delle tendenze emergenti che sto monitorando:
- Testing basato sull'IA: l'IA viene utilizzata sempre più spesso per creare processi di testing più intelligenti. Gli strumenti sfruttano l'IA per l'analisi predittiva e la generazione automatizzata dei casi di test, rendendo il testing più efficiente. Alcuni fornitori integrano l'IA per identificare potenziali bug prima che si verifichino.
- Testing anticipato: questa tendenza consiste nell'eseguire i test nelle fasi iniziali del processo di sviluppo. Individuando prima i problemi, i team possono ridurre i costi e migliorare la qualità del software. I fornitori stanno potenziando i propri strumenti per supportare questo approccio, integrandoli con gli ambienti di sviluppo per facilitare i test nelle prime fasi.
- Testing della sicurezza delle API: poiché la sicurezza sta diventando sempre più importante, gli strumenti si concentrano sull'identificazione delle vulnerabilità nelle API. Vengono integrate funzionalità avanzate di testing della sicurezza per proteggere i dati e garantire la conformità agli standard. Questa tendenza risponde alle crescenti preoccupazioni relative alle violazioni dei dati.
- Supporto per i microservizi: con la diffusione dell'architettura a microservizi, gli strumenti si stanno adattando per testare efficacemente questi sistemi distribuiti. Ciò implica la gestione di dipendenze complesse e la garanzia che la comunicazione tra i servizi sia affidabile. I fornitori stanno adattando i propri strumenti per supportare queste architetture.
- Focus sull'esperienza utente: si sta ponendo maggiore attenzione al miglioramento dell'interfaccia utente e dell'esperienza d'uso degli strumenti di testing. Interfacce semplificate e indicazioni più chiare rendono gli strumenti più accessibili agli utenti non tecnici. I fornitori stanno investendo in aggiornamenti del design per rendere i propri prodotti più intuitivi.
Cosa sono gli strumenti di testing delle API?
Gli strumenti di testing delle API sono applicazioni software che aiutano gli sviluppatori e i team QA a testare, convalidare e monitorare la funzionalità e le prestazioni delle API. Vengono comunemente utilizzati da ingegneri del software, tester e professionisti DevOps per assicurarsi che le API funzionino correttamente, gestiscano i casi limite e comunichino adeguatamente tra i sistemi.
Funzionalità come gli script di test automatizzati, la gestione degli ambienti e la reportistica dettagliata aiutano a eseguire il debug più rapidamente, semplificano i test di integrazione e migliorano la precisione tra gli ambienti. Nel complesso, questi strumenti facilitano la manutenzione di API affidabili e di alta qualità, che supportano una distribuzione stabile del software.
Funzionalità degli strumenti di testing delle API
Quando selezioni gli strumenti di monitoraggio delle API, presta attenzione alle seguenti funzionalità chiave:
- Funzionalità di automazione: automatizza i test ripetitivi per risparmiare tempo e ridurre il lavoro manuale, aumentando l'efficienza del processo di test.
- Test di sicurezza: identifica le vulnerabilità all'interno delle API per proteggere i dati e garantire la conformità agli standard di sicurezza.
- Scalabilità: gestisci efficacemente l'aumento delle esigenze di test man mano che il team o il progetto crescono, garantendo prestazioni costanti.
- Interfaccia intuitiva: semplifica la navigazione e riduci la curva di apprendimento, rendendo lo strumento accessibile sia agli utenti tecnici sia a quelli non tecnici.
- Personalizzazione: adatta i processi di test e i cruscotti alle esigenze specifiche del team, migliorando rilevanza e produttività.
- Analisi in tempo reale: fornisce informazioni sulle prestazioni e sull'utilizzo delle API, consentendo di identificare e risolvere rapidamente i problemi.
- Supporto per le integrazioni: gli strumenti di integrazione API si collegano agli stack di software esistenti, come le pipeline CI/CD e i sistemi di controllo delle versioni, per migliorare l'efficienza del flusso di lavoro.
- Supporto per i microservizi: testa efficacemente i sistemi distribuiti, garantendo una comunicazione affidabile tra i servizi e gestendo dipendenze complesse.
Vantaggi degli strumenti di test delle API
L'implementazione di strumenti di test delle API offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Maggiore efficienza: le funzionalità di automazione riducono il lavoro manuale di test, consentendo al team di concentrarsi su attività più complesse e accelerando il processo di sviluppo.
- Sicurezza rafforzata: le funzionalità di test di sicurezza aiutano a identificare tempestivamente le vulnerabilità, proteggendo i dati sensibili e garantendo la conformità agli standard del settore.
- Maggiore affidabilità: il supporto per le integrazioni garantisce che le API funzionino correttamente con altri componenti software, riducendo il rischio di errori e tempi di inattività.
- Scalabilità: la capacità di gestire un aumento delle esigenze di test consente di mantenere le prestazioni man mano che il team o il progetto crescono.
- Identificazione rapida dei problemi: le analisi in tempo reale forniscono informazioni sulle prestazioni delle API, consentendo al team di rilevare e risolvere rapidamente i problemi.
- Opzioni di personalizzazione: adattare i processi di test alle esigenze specifiche del team migliora la produttività e la rilevanza.
- Esperienza utente semplificata: un'interfaccia intuitiva facilita la navigazione nello strumento sia per gli utenti tecnici sia per quelli non tecnici, riducendo la curva di apprendimento.
Costi e prezzi degli strumenti di test delle API
La scelta degli strumenti di test delle API richiede la comprensione dei diversi modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, agli elementi aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di strumenti di test delle API:
Tabella comparativa dei piani per gli strumenti di test delle API
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Funzionalità di test di base, supporto limitato e accesso alla comunità. |
| Piano personale | $10-$30 /utente /mese | Funzionalità di automazione, integrazioni di base e supporto via e-mail. |
| Piano aziendale | $50-$100 /utente /mese | Integrazioni avanzate, test di sicurezza e supporto prioritario. |
| Piano aziendale avanzato | $150-$300/utente /mese | Funzionalità personalizzabili, responsabile dell'account dedicato e analisi avanzate. |