

I 10 migliori strumenti di test di penetrazione aziendale nel 2026

Selezione dei migliori strumenti per i test di penetrazione aziendali


Con così tanti strumenti diversi per i test di penetrazione aziendali disponibili, capire quale sia quello giusto per te è difficile. Sai di voler rafforzare in modo proattivo le difese della tua organizzazione contro potenziali minacce informatiche, ma devi capire quale strumento sia il migliore. Ti aiuto io! In questo post ti aiuterò a rendere semplice la tua scelta, condividendo le mie esperienze personali nell'utilizzo di decine di diversi software per i test di penetrazione aziendali con una varietà di team e progetti, insieme alle mie scelte dei migliori strumenti per i test di penetrazione aziendali.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori strumenti per i test di penetrazione aziendali
Questa tabella comparativa riassume i dettagli dei prezzi relativi alla mia selezione dei migliori strumenti per i test di penetrazione aziendali, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per i test di sicurezza della logica di business | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 2 | Ideale per pentesting AI continuo nelle applicazioni | Piano gratuito disponibile + demo gratuita | Da $350/mese | Website | |
| 3 | Ideale per pentesting ibrido AI + umano | Piano gratuito disponibile | A partire da $200/mese | Website | |
| 4 | Ideale per la gestione della superficie di attacco | Prova gratuita di 14 giorni + demo gratuita disponibile | Da $149/mese | Website | |
| 5 | Ideale per offrire scansioni di sicurezza automatizzate durante tutto il ciclo di vita dello sviluppo software (SDLC) | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per la scansione continua delle vulnerabilità | Demo gratuita disponibile | A partire da $69/mese | Website | |
| 7 | Ideale per offrire una vasta gamma di strumenti e utilità | Demo gratuita disponibile | Gratuito | Website | |
| 8 | Ideale per test di penetrazione manuali da riga di comando e interfaccia grafica (GUI) | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 9 | Ideale per risoluzione problemi personalizzabile e risultati in tempo reale | Prova gratuita di 7 giorni + demo gratuita | Da $4,390/licenza/anno | Website | |
| 10 | Ideale per la visibilità della superficie di attacco esterna | Demo gratuita disponibile | Prezzo su richiesta | Website |


Recensioni dei migliori strumenti per i test di penetrazione aziendali
Di seguito troverai una panoramica di ciascuno dei 10 migliori strumenti per i test di penetrazione aziendali, con catture dello schermo, principali caratteristiche, prezzi, vantaggi e svantaggi.
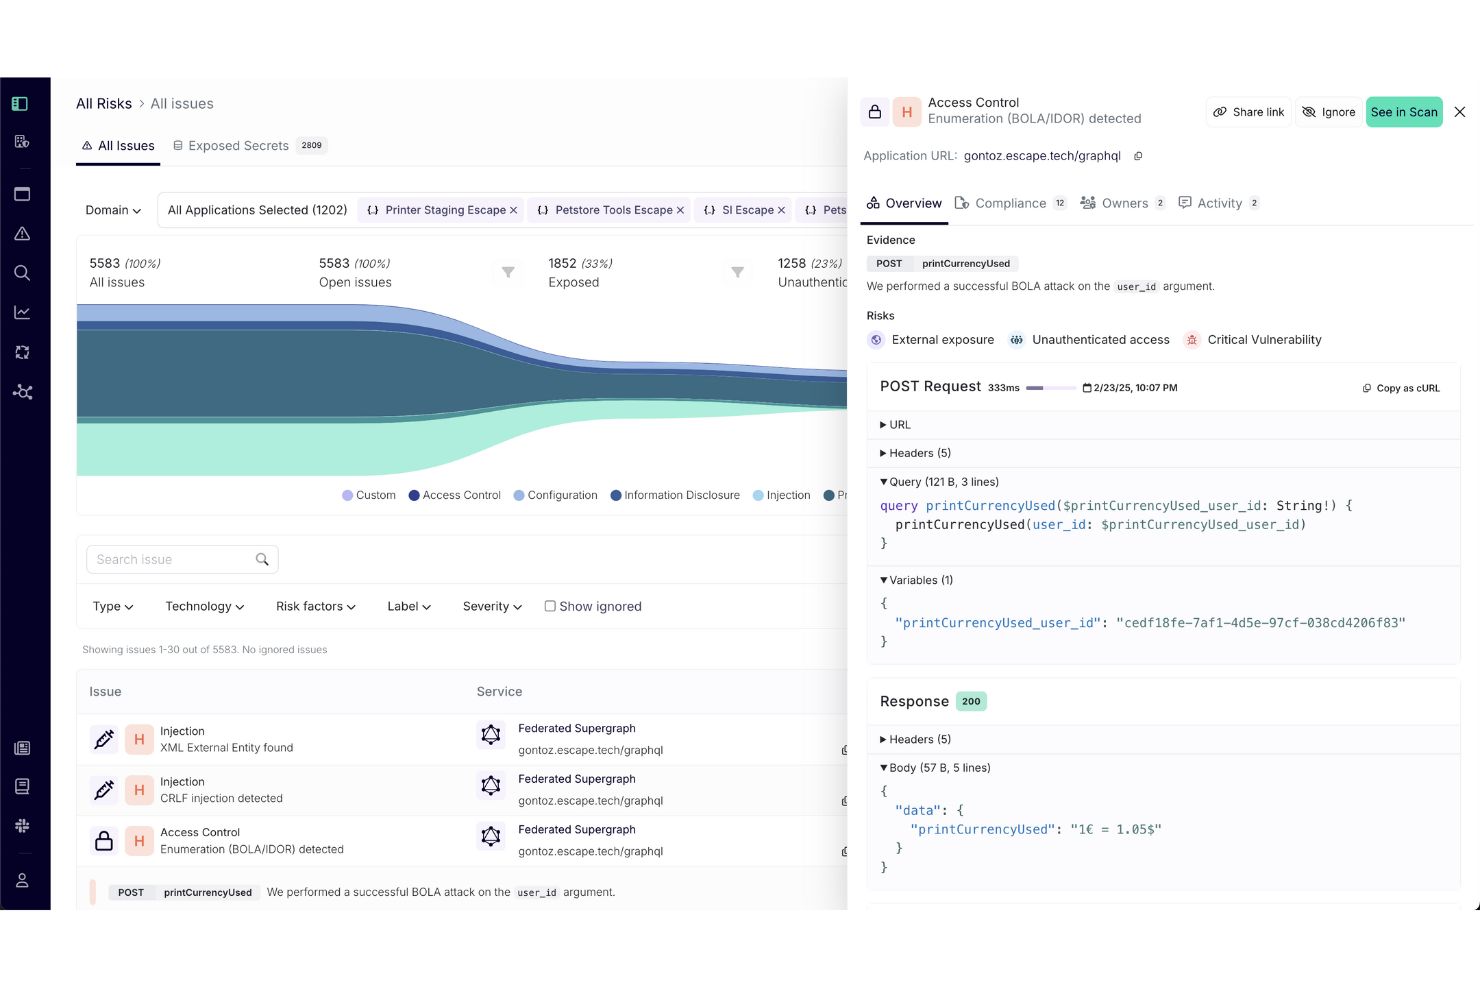
Escape è una soluzione avanzata di Dynamic Application Security Testing (DAST) progettata per imprese che devono mettere in sicurezza ambienti tecnologici moderni. Si rivolge a CISO, responsabili IT e ingegneri della sicurezza in settori come finanza e sanità, affrontando la sfida della rapida risoluzione delle vulnerabilità nelle applicazioni frequentemente aggiornate. Con funzionalità come test della logica di business, testing della sicurezza e integrazione fluida nei sistemi CI/CD, offre soluzioni su misura che si integrano perfettamente nei flussi di lavoro esistenti, garantendo un'osservabilità della sicurezza completa.
Perché ho scelto Escape
Ho scelto Escape per il suo focus sui test di sicurezza della logica di business, fondamentali per le imprese che gestiscono applicazioni complesse. Eccelle nella sicurezza API e GraphQL, aiutando il tuo team a scoprire vulnerabilità che gli strumenti tradizionali potrebbero non rilevare. L'integrazione con le pipeline CI/CD permette test continui, assicurando che i controlli di sicurezza facciano parte del tuo processo di sviluppo. L'approccio guidato dall'IA di Escape riduce al minimo i falsi positivi, aumentando l'efficacia delle operazioni di sicurezza.
Caratteristiche principali di Escape
Oltre ai test di sicurezza della logica di business, Escape offre:
- Rilevamento automatico di Shadow API: Questa funzionalità permette al tuo team di individuare API non documentate che potrebbero costituire rischi per la sicurezza.
- Report di conformità: Escape fornisce controlli di conformità integrati che facilitano l'adesione agli standard del settore, come PCI-DSS e SOCII.
- Rilevamento di fughe di dati sensibili: Questa funzionalità aiuta a rilevare possibili esposizioni di dati, proteggendo le informazioni riservate della tua organizzazione.
- Generazione OpenAPI/Swagger: Escape genera documentazione API automaticamente, facilitando la comprensione e la gestione del tuo ecosistema API.
Integrazioni di Escape
Le integrazioni includono DevSecOps, processi CI/CD, Jira e accesso API pubbliche.
Pros and Cons
Pros:
- Scansione e verifica continue che supportano un monitoraggio della sicurezza costante
- Integrazioni fluide che si adattano ai flussi di lavoro di sviluppo e sicurezza esistenti
- Rilevamento avanzato delle vulnerabilità API, inclusa la copertura di endpoint REST e GraphQL
Cons:
- Gli aggiornamenti della piattaforma possono richiedere tempo per essere applicati e adattati
- Il processo di configurazione può essere complesso e potrebbe richiedere aggiustamenti
Ideale per pentesting AI continuo nelle applicazioni
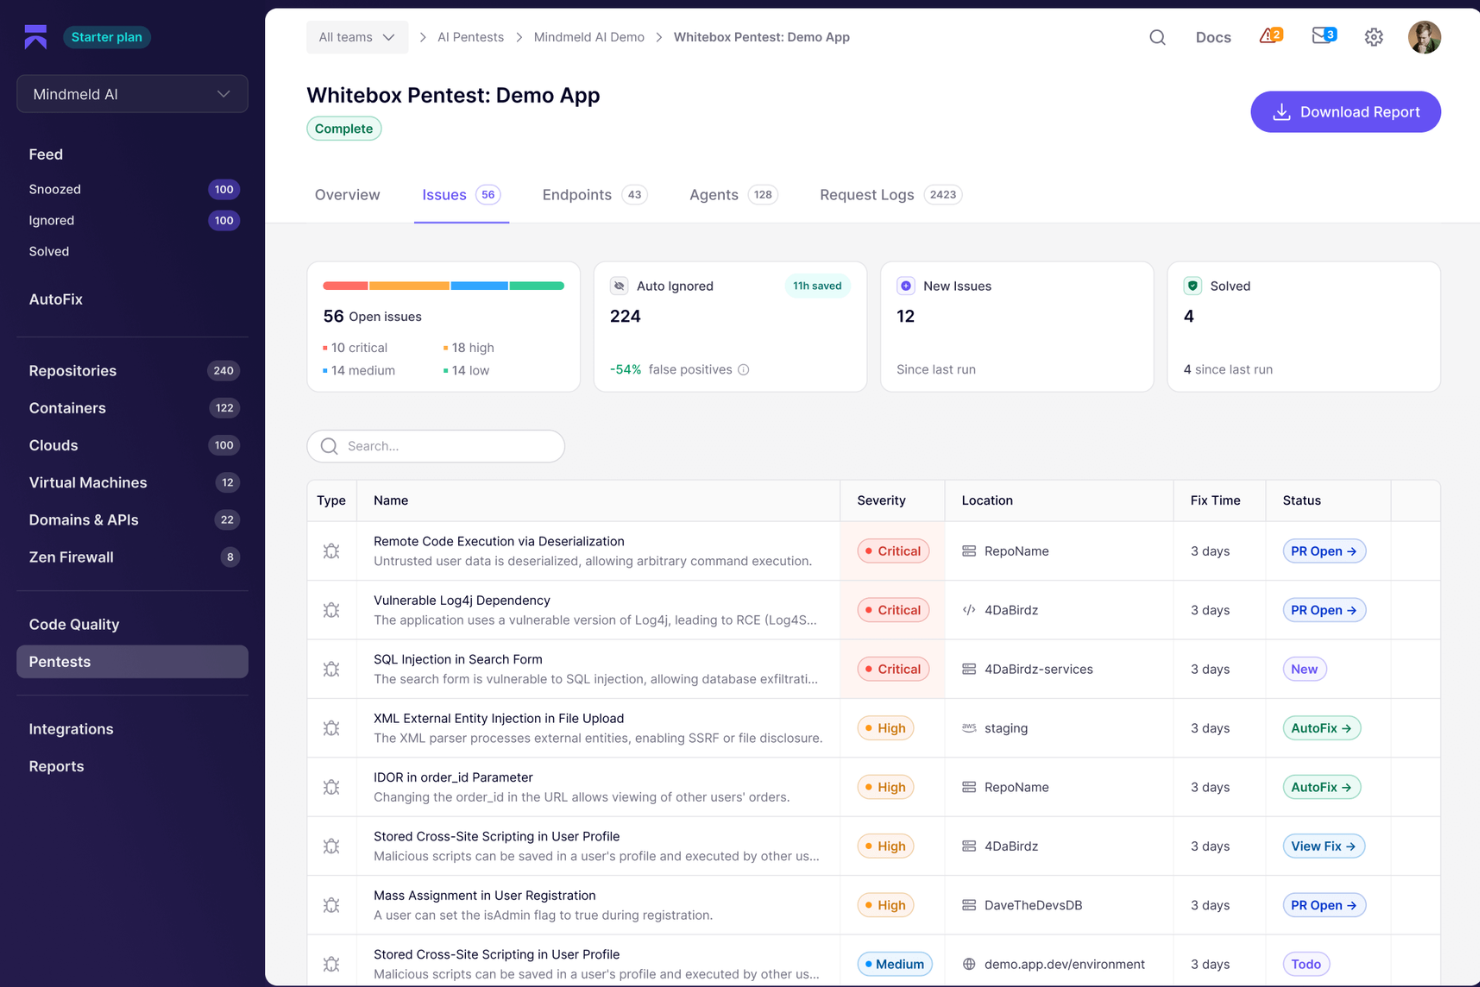
Aikido Security unisce valutazioni guidate dall'IA con una scansione continua tramite Aikido Attack, aiutando i team di sicurezza a individuare vulnerabilità in applicazioni e API senza attendere ingaggi manuali periodici.
Perché ho scelto Aikido Security
Ho scelto Aikido Security per la sua capacità di combinare il penetration testing alimentato dall'intelligenza artificiale con flussi di lavoro per la sicurezza delle applicazioni più ampi. Attraverso Aikido Attack, agenti IA autonomi testano continuamente applicazioni e API, aiutando i team a scoprire percorsi di attacco, validare i risultati e a dare priorità agli sforzi di remediation. Oltre al pentesting continuo, la piattaforma offre anche fuzzying delle API, scansione in tempo reale, analisi della sicurezza del codice e funzionalità di sicurezza cloud, offrendo visibilità completa durante tutto il ciclo di vita dello sviluppo software. Per le organizzazioni che vogliono andare oltre i pentest tradizionali 'una tantum', Aikido propone un approccio all-in-one, continuo e integrato alla sicurezza delle applicazioni.
Caratteristiche principali di Aikido Security
Oltre alle capacità core di pentesting sopra menzionate, tu e il tuo team potrete beneficiare anche di queste funzionalità:
- Analisi statica del codice: questa funzionalità aiuta il tuo team a individuare vulnerabilità all'interno del codice già nelle prime fasi dello sviluppo.
- Scansione delle immagini dei container: fornisce indicazioni sulle possibili vulnerabilità nelle applicazioni containerizzate, garantendo deployment sicuri.
- Scansione dell’Infrastructure as Code: aiuta a identificare problemi di sicurezza nella configurazione dell’infrastruttura, permettendo una remediation proattiva.
- Rilevamento di segreti: esegue la scansione per informazioni sensibili nei tuoi repository di codice, per prevenire l'esposizione accidentale di credenziali o segreti.
Integrazioni di Aikido Security
Le integrazioni includono Azure Pipelines, Jira, GitHub e altro ancora, aumentando l'efficienza del workflow e garantendo un'integrazione senza soluzione di continuità nell'ambiente di sviluppo esistente.
Pros and Cons
Pros:
- Agenti alimentati dall'IA scovano vulnerabilità complesse oltre le scansioni tradizionali.
- Plugin IDE che consente agli sviluppatori di identificare problemi già nelle prime fasi dello sviluppo.
- Controlli aziendali pronti all'uso e allineamento alla compliance (ISO 27001 / SOC-2) documentati.
Cons:
- Per le organizzazioni abituate a pentest manuali, il modello autonomo può richiedere un cambiamento culturale.
- Le integrazioni oltre l’ecosistema DevOps principale possono richiedere configurazioni o interventi personalizzati.
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.

Zeropath
Ideale per pentesting ibrido AI + umano

Quando cerchi di anticipare le vulnerabilità legate al codice, hai bisogno di uno strumento che faccia più che eseguire scansioni e fornire dashboard. Con ZeroPath ottieni una piattaforma di sicurezza AI-native che si integra nel tuo flusso di lavoro di sviluppo e fa emergere problemi come difetti nella logica di business o bypass delle autorizzazioni prima che arrivino in produzione.
Perché ho scelto Zeropath
Ho scelto ZeroPath perché unisce intelligenza automatizzata e analisi condotta da esperti, una combinazione che si adatta perfettamente alle esigenze dei team che cercano uno strumento di penetration test aziendale. I suoi sistemi AI scansionano costantemente le vulnerabilità, fornendo informazioni tempestive su nuovi problemi man mano che le applicazioni cambiano. Successivamente, pentester esperti validano i risultati e mappano percorsi di attacco che spesso i motori automatici trascurano. Questo approccio permette al tuo team di concentrarsi sulle vulnerabilità davvero rilevanti, e non solo su rischi ipotetici.
Funzionalità principali di Zeropath
Oltre alle sue funzionalità principali, Zeropath offre diverse altre caratteristiche utili per i penetration test aziendali:
- Software Composition Analysis (SCA): Questa funzione aiuta il tuo team a identificare e gestire i componenti open-source nel codice, garantendo conformità e sicurezza.
- Rilevamento in tempo reale di nuove problematiche: Gli avvisi vengono segnalati immediatamente quando la piattaforma rileva nuovi rischi nelle tue applicazioni.
- Reportistica automatizzata di conformità: Questo strumento fornisce metriche di sicurezza in tempo reale e report di conformità, aiutando la tua organizzazione a rimanere informata e conforme agli standard di settore.
- Dettagli sicuri di exploit per proof-of-concept: Ogni risultato validato include passaggi riproducibili dello sfruttamento per mostrare l’impatto pratico.
Integrazioni di Zeropath
Le integrazioni includono GitHub, GitLab, Azure DevOps e Bitbucket, consentendo una perfetta integrazione nei flussi di lavoro di sviluppo esistenti.
Pros and Cons
Pros:
- La scansione e il retesting continuo garantiscono che i problemi non si ripresentino.
- La remediation automatizzata delle vulnerabilità semplifica i processi di sicurezza.
- Il rilevamento supportato da AI riduce significativamente i falsi positivi.
Cons:
- Potresti aver bisogno di tempo per adattare il tuo flusso di lavoro all’automazione.
- La dipendenza dall’AI significa che la rilevazione dei casi limite può ancora variare.
Intruder
Ideale per la gestione della superficie di attacco
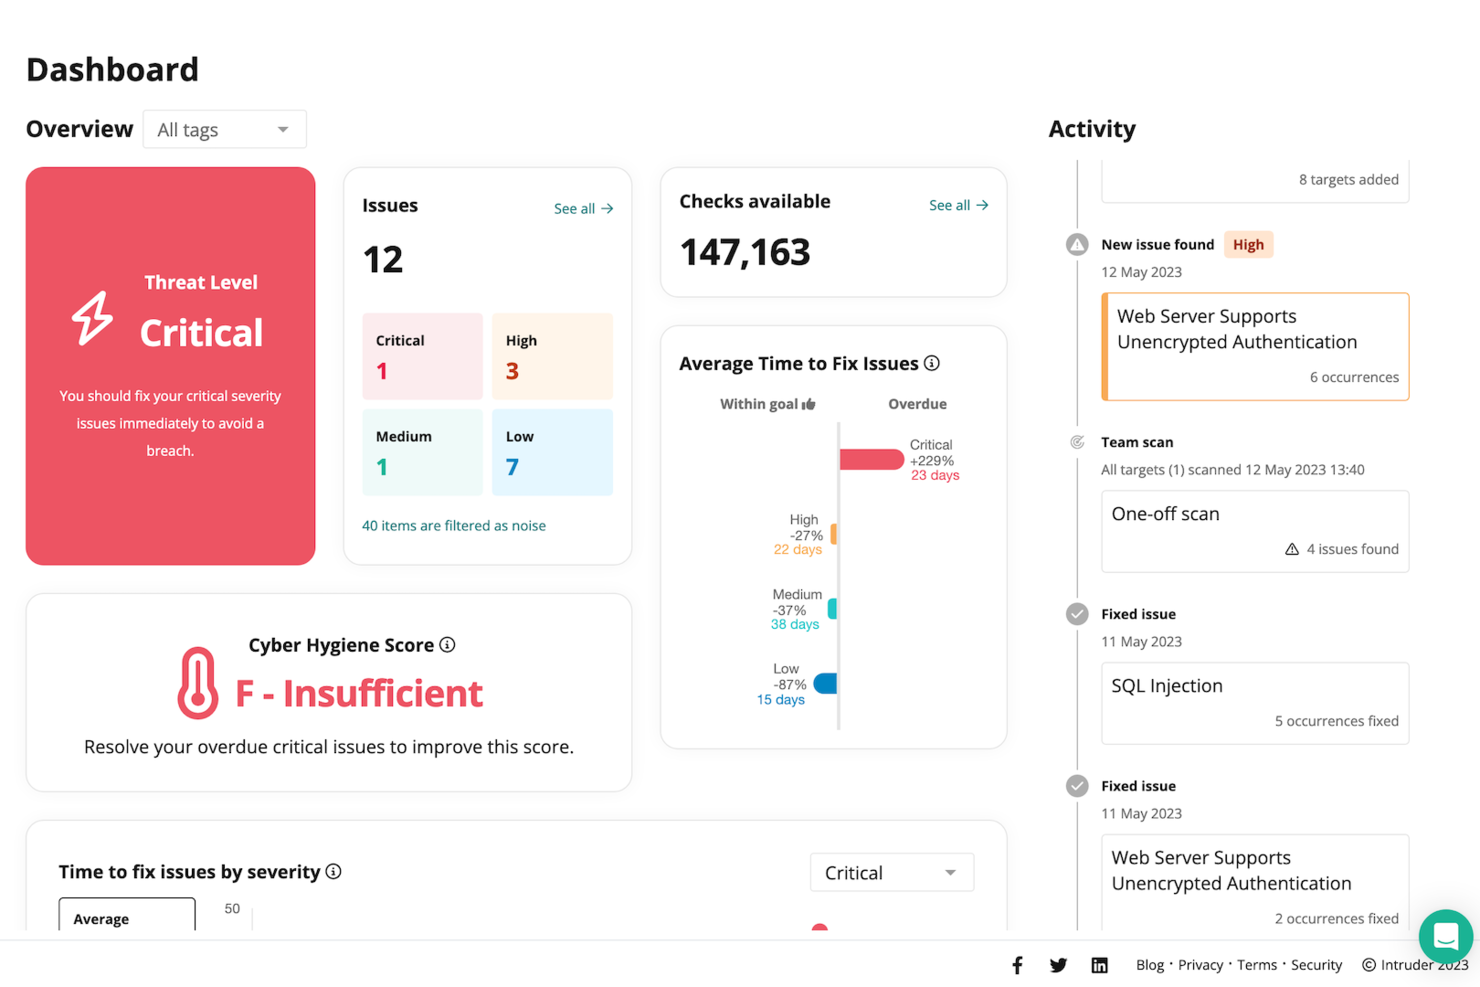
Intruder è una soluzione sofisticata di cybersecurity progettata per rispondere alle esigenze delle aziende che cercano strumenti avanzati di penetration testing. È ideale per i team IT di sicurezza e i professionisti che necessitano di monitoraggio continuo e gestione delle vulnerabilità per proteggere i propri asset digitali. Concentrandosi sulla rilevazione proattiva delle minacce e sulla conformità agli standard di settore, Intruder aiuta le organizzazioni ad affrontare le sfide legate alla protezione dei dati sensibili e al mantenimento di un ambiente di rete sicuro.
Perché ho scelto Intruder
Ho scelto Intruder per il suo focus sul monitoraggio continuo e sulla gestione delle vulnerabilità, aspetti fondamentali per il penetration testing aziendale. L’Automazione della Sicurezza tramite IA di Intruder accelera i tempi di risposta alle minacce, garantendo che il team di sicurezza possa reagire rapidamente a potenziali vulnerabilità. Inoltre, la funzione di Gestione della Superficie di Attacco tiene traccia dei cambiamenti e degli asset nascosti, offrendo una visione completa della postura di sicurezza della rete. Queste funzionalità, unite alla priorità basata sul rischio per ridurre l'affaticamento da notifiche, rendono Intruder una scelta interessante per le aziende.
Caratteristiche principali di Intruder
Oltre alle funzionalità distintive, ho anche riscontrato che Intruder offre:
- Sicurezza Cloud: Effettua controlli quotidiani delle configurazioni per garantire che i servizi cloud restino sicuri.
- Sicurezza API: Analizza le API alla ricerca di vulnerabilità, proteggendo gli scambi di dati critici.
- Soluzioni di conformità: Supporta standard come SOC 2, ISO e HIPAA, aiutando a soddisfare i requisiti normativi.
- Rilevamento di minacce emergenti: Identifica e risponde rapidamente alle nuove minacce, mantenendo l'integrità della rete.
Integrazioni di Intruder
Le integrazioni includono Jira, Slack, Microsoft Teams, AWS, Microsoft Azure, Google Cloud Platform, GitHub, GitLab, Bitbucket e ServiceNow.
Pros and Cons
Pros:
- Monitoraggio automatizzato e continuo delle vulnerabilità
- Prioritizzazione delle minacce basata su IA
- Scanning esterno e interno
Cons:
- Nessuna applicazione mobile dedicata
- Capacità di test manuali limitate
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Invicti
Ideale per offrire scansioni di sicurezza automatizzate durante tutto il ciclo di vita dello sviluppo software (SDLC)

Questo strumento offre test di sicurezza delle applicazioni automatizzati, scalabili e precisi per le aziende. Invicti ti aiuta a individuare vulnerabilità grazie a un approccio dinamico e interattivo unico, consentendoti di ridurre significativamente il rischio di attacchi.
Perché ho scelto Invicti: Permette di automatizzare la scansione di sicurezza durante tutto il ciclo di vita dello sviluppo software. Con Invicti, puoi integrare i test di sicurezza in ogni fase dello sviluppo. Lo strumento ti aiuta a individuare le vulnerabilità davvero rilevanti, gestire correttamente i carichi di lavoro e assegnare compiti ai membri del team per la loro risoluzione.
Offre una visibilità completa che ti consente di avere una panoramica della sicurezza delle tue app. Invicti ti permette di tenere traccia dei tuoi asset web, scansionare ogni parte delle tue app e monitorare gli sforzi di remediation. Puoi inoltre integrarlo facilmente con software di gestione delle issue e ticketing per aiutarti a gestire efficacemente i processi di remediation.
Caratteristiche distintive e integrazioni di Invicti
Caratteristiche distintive: Invicti offre un eccezionale approccio di scansione dinamica e interattiva (DAST + IAST). Utilizza un testing combinato basato su firme e comportamenti, permettendoti di individuare vulnerabilità difficili da scoprire. Lo strumento consente di risolvere i problemi con minor intervento manuale.
Riduce i falsi positivi con la scansione proof-based. Sono disponibili dashboard e funzionalità di reporting che ti aiutano a monitorare lo stato della sicurezza. Puoi ottenere il report giusto per ogni stakeholder, visualizzare lo stato attuale della sicurezza e accedere a dettagli tecnici approfonditi.
Integrazioni disponibili con CircleCI, GitHub, GitLab, Jenkins, Jira, Slack, Okta, Microsoft Teams e ServiceNow.
Pros and Cons
Pros:
- Elevata scalabilità
- Scansione completa
- Integrazioni perfette
Cons:
- Servizi di assistenza lenti
- A volte non riesce a recuperare il database
Ideale per la scansione continua delle vulnerabilità

Astra Pentest è una piattaforma di penetration testing aziendale che combina la scansione automatica delle vulnerabilità con test manuali condotti da esperti. Aiuta le organizzazioni a identificare e affrontare i rischi di sicurezza su applicazioni web, API, reti e sistemi cloud. Progettato per i team di ingegneria e sicurezza che necessitano di una visibilità continua, Astra offre test collaborativi e costanti invece di semplici report occasionali.
Perché ho scelto Astra Pentest: Ho scelto Astra Pentest perché non solo individua le vulnerabilità, ma fornisce anche prove sullo stato della tua sicurezza. La piattaforma rilascia un certificato pubblicamente verificabile una volta che i tuoi sistemi sono stati testati e convalidati dagli ingegneri della sicurezza di Astra, strumento utile per guadagnare la fiducia dei clienti e dimostrare la conformità.
Ho anche trovato particolarmente efficaci i suoi strumenti di collaborazione, che permettono di comunicare direttamente con i pentester tramite Slack o Jira e di monitorare in tempo reale la risoluzione dei problemi.
Le principali funzionalità e integrazioni di Astra Pentest
Le funzionalità includono scansioni continue delle vulnerabilità con oltre 10.000 test, suggerimenti di remediation guidati dall'IA e penetration test completi per ambienti web, mobile, API e cloud.
Le integrazioni includono GitHub, GitLab, Jira, Slack, Jenkins, Azure DevOps e i principali pipeline CI/CD, offrendo ai team piena visibilità su flussi di lavoro sviluppo e sicurezza.
Pros and Cons
Pros:
- Oltre 8.000 test di sicurezza completi
- Pannello centralizzato per la gestione delle vulnerabilità
- Suggerimenti per le remediation generati dall'IA
Cons:
- Comunicazione con i clienti a volte lenta
- Supporto limitato per il test delle applicazioni mobile

Ideale per offrire una vasta gamma di strumenti e utilità

Kali Linux offre una gamma di strumenti che permettono di valutare la sicurezza dei propri sistemi software. È una delle principali piattaforme per il penetration testing e comprende una vasta serie di strumenti e utilità.
Perché ho scelto Kali Linux: È facilmente personalizzabile. Il software offre un processo di personalizzazione ISO altamente accessibile e ben documentato, che consente di generare una versione ottimizzata di Kali che si adatti alle proprie esigenze. Permette grande flessibilità nell’adattare le sue funzioni ai propri requisiti di sicurezza.
Dispone di documentazione dettagliata che aiuta i nuovi utenti a muovere i primi passi rapidamente. La community attiva rende l’utilizzo di Kali Linux meno impegnativo. Ci sono utenti esperti disposti a rispondere alle domande e a offrire indicazioni.
Funzionalità e integrazioni distintive di Kali Linux
Funzionalità distintive: Kali Linux dispone di un’ampia gamma di strumenti di sicurezza per valutare la protezione dei propri sistemi. Tra le proposte troviamo l’Undercover Mode, Kali NetHunter e Win-KeX. La modalità Undercover consente di utilizzare il software in ambienti in cui si preferisce non attirare l’attenzione.
Kali NetHunter è una soluzione di pen-testing mobile per dispositivi Android basata su Kali Linux, mentre Win-KeX offre un’esperienza desktop Kali completa per Windows WSL.
Integrazioni includono Kasm Workspaces, Docker, AWS, Microsoft Azure, Nmap, CyCognito, Burp Suite, Responder, Wireshark, Hydra e Vagrant.
Pros and Cons
Pros:
- Ricco di funzionalità
- Buona documentazione
- Integrazioni senza interruzioni
Cons:
- Potrebbe mettere in difficoltà i nuovi utenti
- Configurazioni complesse
Acunetix
Ideale per test di penetrazione manuali da riga di comando e interfaccia grafica (GUI)

Acunetix ti aiuta a rilevare oltre 7.000 vulnerabilità grazie a una scansione combinata DAST e IAST. Ti permette di effettuare scansioni ultra-rapide e di ottenere risultati utilizzabili in pochi minuti.
Perché ho scelto Acunetix: Consente di gestire le falle in modo efficace. Puoi usare l'automazione per dare priorità alle vulnerabilità ad alto rischio. Lo strumento permette di programmare scansioni singole o ricorrenti e di valutare più ambienti contemporaneamente. Acunetix elimina i falsi positivi e ti aiuta a risparmiare tempo e risorse, evitando ore di convalida manuale delle reali vulnerabilità.
Caratteristiche distintive e integrazioni di Acunetix
Caratteristiche distintive includono la possibilità di individuare il punto esatto della vulnerabilità e di ottenere indicazioni su come rimediare. Puoi localizzare la linea di codice precisa in cui si trova la falla, aiutandoti a risolvere rapidamente i problemi. I risultati forniscono informazioni che guidano gli sviluppatori durante il processo di correzione.
Acunetix dispone di funzionalità di scansione avanzate che consentono di eseguire scansioni automatizzate in aree difficili da raggiungere. Il software permette di eseguire scansioni quasi ovunque, incluse applicazioni a pagina singola (SPA), siti con molti script, aree protette da password, percorsi complessi e moduli multi-livello, e altro ancora.
Integrazioni includono GitHub, Jira, Jenkins, GitLab, Bugzilla, Okta, Microsoft Teams e Mantis Bug Tracker.
Pros and Cons
Pros:
- Scansioni ultra-rapide
- Risultati delle scansioni in pochi minuti
- Puoi programmare i test
Cons:
- I principianti hanno difficoltà con le impostazioni complesse
- Lungo tempo di risposta dell'assistenza clienti


Tenable Nessus è un software di valutazione delle vulnerabilità progettato per aiutarti a valutare le superfici di attacco moderne. Lo strumento aiuta a proteggere applicazioni e infrastrutture cloud fornendo la visibilità avanzata di cui hai bisogno per monitorare la postura di sicurezza della tua organizzazione.
Perché ho scelto Nessus: Nessus ha un basso tasso di falsi positivi e un'elevata accuratezza. Garantisce un'ampia copertura delle vulnerabilità. Questo ti aiuta a monitorare ogni parte dell'infrastruttura software. Lo strumento è multipiattaforma e completamente portatile; puoi implementarlo su una vasta gamma di piattaforme o sistemi operativi, come Unix, macOS, Windows e Raspberry Pi.
Funzionalità principali e integrazioni di Nessus
Funzionalità principali includono reportistica e risoluzione problemi personalizzabili, risultati in tempo reale e policy e modelli preimpostati. Sono disponibili oltre 450 modelli preconfigurati progettati per aiutarti a individuare i punti critici della sicurezza. Con la reportistica personalizzabile, puoi facilmente segnalare le vulnerabilità nei modi e nei formati più adatti al tuo team e agli stakeholder.
Ottieni una visione chiara delle vulnerabilità in base alla cronologia delle scansioni grazie ai risultati in tempo reale. Questa funzione esegue automaticamente un controllo delle vulnerabilità offline a ogni aggiornamento dei plugin. Puoi facilmente effettuare una scansione, identificare falle di sicurezza e dare priorità alle problematiche secondo le tue necessità.
Integrazioni includono Phoenix Security, Hyperproof, C1Risk, ASPIA, Vulcan Cyber, Conviso, Sn1per, Code Dx, StorageGuard e Cyver Core.
Pros and Cons
Pros:
- Personalizzabile
- Visibilità di alto livello
- Distribuibile su qualsiasi piattaforma
Cons:
- Il portale di supporto è a volte lento
- A volte difficile da usare

CyCognito
Ideale per la visibilità della superficie di attacco esterna
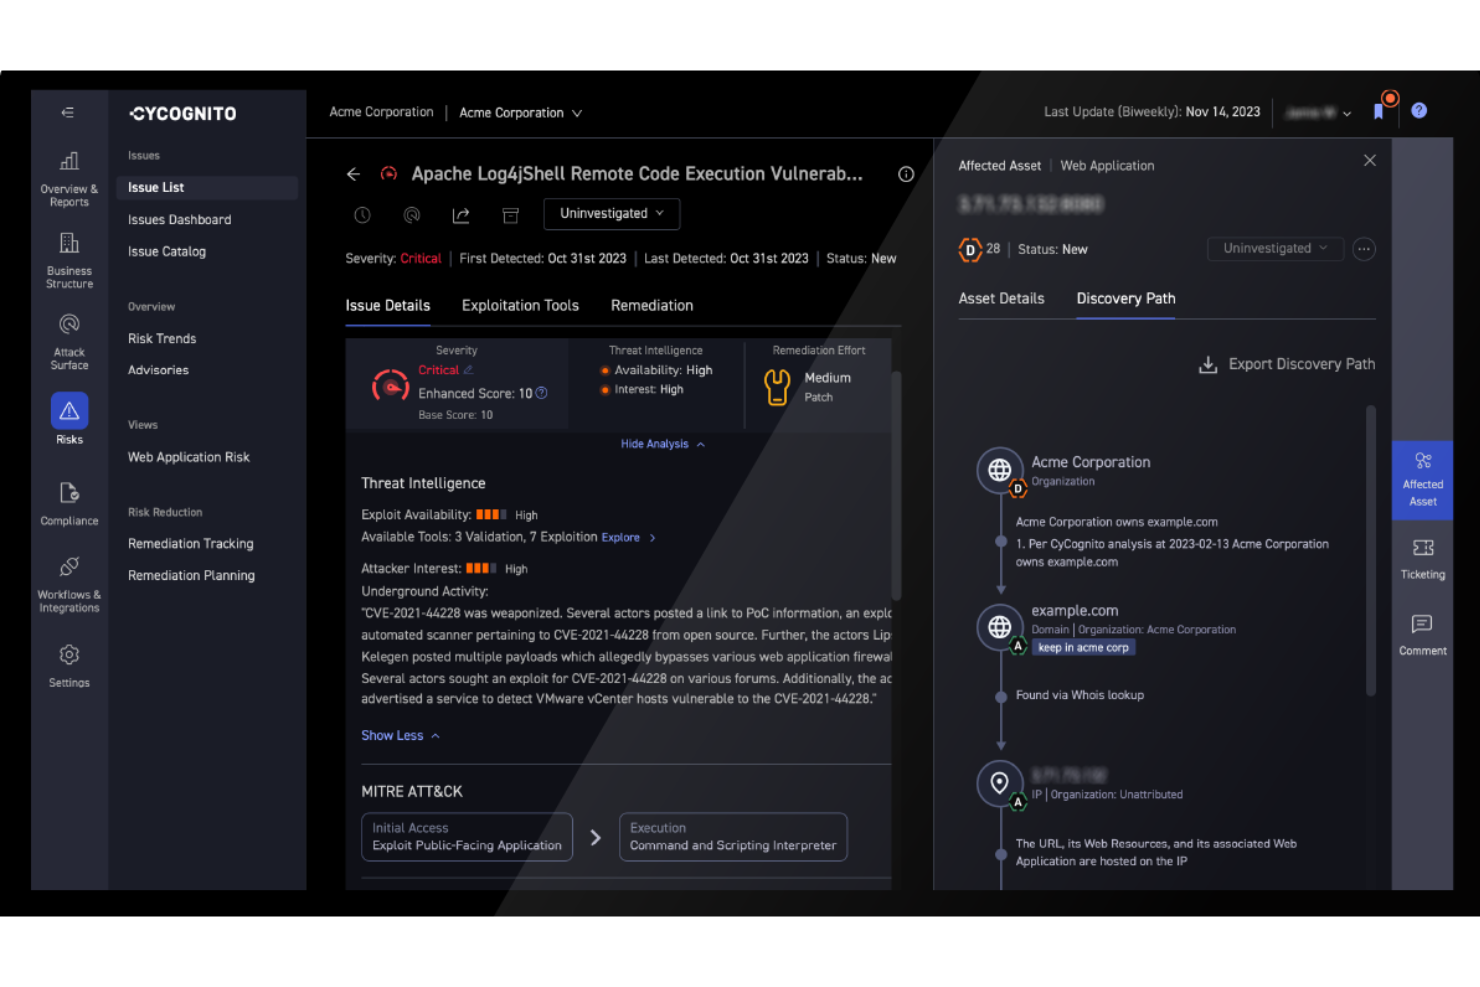
CyCognito è una piattaforma di penetration testing di livello enterprise che offre una visualizzazione completa della superficie di attacco esterna della tua organizzazione. Identifica asset sconosciuti e non gestiti, simula il comportamento di un aggressore tramite test attivi e dà priorità alle vulnerabilità da correggere—il tutto senza richiedere l'installazione di agenti o configurazione.
Perché ho scelto CyCognito:
Ho scelto CyCognito per la sua capacità unica di mappare l'impronta digitale di un'organizzazione dal punto di vista di un attaccante. La mappatura aziendale è facile da consultare e fornisce una valutazione del rischio suddivisa per divisione e marchio. Automatizza la scoperta degli asset e il test delle vulnerabilità, sondando continuamente punti deboli in infrastrutture, applicazioni e sistemi di terze parti. Inoltre, la sua intelligence sugli exploit e la valutazione del rischio contestuale aiutano a dare priorità alle esposizioni critiche da risolvere.
Un ulteriore aspetto degno di nota è il suo motore di test di sicurezza attiva, che simula tecniche d'attacco reali per convalidare i rischi e testare le difese. Insieme agli strumenti di accelerazione della remediation e ai report pronti per la conformità, CyCognito supporta operazioni di sicurezza proattive e scalabili.
Funzionalità e integrazioni principali di CyCognito
Funzionalità principali includono la gestione della superficie di attacco esterna e il testing automatizzato continuo (AutoPT). La piattaforma offre anche scoperta degli asset, contestualizzazione del rischio, test attivi, intelligence sugli exploit e strumenti ottimizzati per la remediation.
Integrazioni includono Wiz, Axonius, Armis, Cortex XSOAR, ServiceNow, Splunk e altre piattaforme di sicurezza popolari.
Pros and Cons
Pros:
- Solida intelligence sugli exploit e priorità dei problemi
- Report dettagliati e test continui
- Interfaccia intuitiva con ottima visibilità
Cons:
- I report non sono abbastanza personalizzabili per alcuni ruoli
- Controllo limitato sulle configurazioni dei test
Altri strumenti per i test di penetrazione aziendali
Oltre ai 10 migliori strumenti per i test di penetrazione aziendali che ho recensito sopra, ecco altre soluzioni che vale la pena prendere in considerazione:
- Metasploit
Ideale per la gestione delle vulnerabilità
- Zed Attack Proxy (ZAP)
Miglior scanner per applicazioni web gratuito e open-source
- Intruder
Ideale per il monitoraggio continuo della rete
- Cobalt Strike
Miglior strumento per le operazioni di red team
- Darwin Attack
Il miglior software di penetration testing aziendale per il pen-testing in cloud
- W3af
Ideale per trovare e sfruttare le vulnerabilità delle applicazioni web
- vPenTest
Ideale per il penetration testing automatizzato della rete
- UnderDefense
Ideale per report dettagliati con passi concreti per la rimediozione


Come Valuto gli Strumenti di Penetration Testing Aziendale
Verifico se uno strumento è in grado di eseguire l'intera kill chain—dall'accesso iniziale fino alla compromissione del dominio—e poi analizzo cosa lo distingue: test continui, mappatura MITRE o integrazione con sistemi ITSM.
Funzionalità di Base (Requisiti Fondamentali per questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità principale elencata di seguito. Successivamente, calcolo il punteggio totale dello strumento in una percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione.
- Framework di exploit e payload: Valuto la profondità e l'aggiornamento della libreria di exploit, inclusa la possibilità di sviluppare payload personalizzati per testare CVE specifici nel proprio ambiente.
- Copertura dei test multi-vettore: Uno strumento dovrebbe coprire reti, applicazioni web, cloud e superfici wireless, così il tuo team può eseguire engagement su infrastrutture ibride da un'unica piattaforma.
- Test automatizzati e manuali: Cerco workflow flessibili dove le scansioni automatizzate rilevano le vulnerabilità più ovvie e gli strumenti di sfruttamento manuale consentono agli operatori red team di analizzare catene di attacco complesse.
- Scalabilità aziendale e RBAC: I team numerosi necessitano di accesso granularizzato per ruolo, spazi di lavoro multi-tenant, e agenti di scansione distribuiti per eseguire test simultanei su più unità di business o regioni.
- Reportistica e documentazione di conformità: Verifico che i report colleghino i risultati ai framework come PCI DSS, NIST o MITRE ATT&CK e offrano sia riepiloghi per dirigenti sia analisi tecniche dettagliate.
- Post-exploitation e movimento laterale: Gli strumenti dovrebbero supportare escalation dei privilegi, raccolta di credenziali, pivoting e attacchi Active Directory per simulare l'intera kill chain di un avversario oltre l'accesso iniziale.
Una volta che dispongo di una lista di strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori di Differenziazione (Cosa Distingue i Fornitori)
Ecco come confronto e metto a confronto i diversi fornitori:
Caratteristiche Distintive
La mappatura dei percorsi d'attacco è un grande elemento differenziante. Cerco strumenti che rappresentino visivamente come un attaccante può concatenare gli accessi fino a ottenere i privilegi di amministratore di dominio su Active Directory. I test continui sono importanti, dato che valutazioni puntuali diventano rapidamente obsolete in ambienti dove l'infrastruttura cambia ogni settimana. Valuto anche se uno strumento permette di sincronizzare i risultati validati direttamente su Jira o ServiceNow, così la fase di remediation viene tracciata senza passaggi manuali tra security e operations.
Oltre le Caratteristiche
Flessibilità di distribuzione è qualcosa che valuto sempre. Alcune aziende necessitano di opzioni air-gapped o on-premise per ambienti riservati, mentre altre preferiscono il SaaS per evitare oneri infrastrutturali. Controllo anche quanto bene uno strumento si integri nello stack esistente, in particolare con integrazioni native con SIEM come Splunk o QRadar e scanner di vulnerabilità come Tenable o Qualys. Anche la struttura di licensing merita attenzione. Il pricing per-asset può crescere rapidamente in ambienti grandi, quindi valuto se sono disponibili modelli di test illimitati per mantenere i costi prevedibili su engagement multi-sito.
Come scegliere uno strumento per i test di penetrazione aziendali
È facile perdersi in lunghi elenchi di funzionalità e strutture di prezzo complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo esclusivo processo di selezione del software, ecco una lista di controllo dei fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Lo strumento può crescere insieme al tuo team o alla tua azienda? Considera se supporta un numero crescente di utenti o insiemi di dati più grandi senza un calo delle prestazioni. |
| Integrazioni | Funziona con gli strumenti che utilizzi attualmente? Verifica la compatibilità con i software esistenti, come pipeline CI/CD, strumenti di gestione dei progetti o altri strumenti di sicurezza. |
| Personalizzazione | Puoi adattare lo strumento alle tue esigenze? Cerca opzioni per personalizzare pannelli di controllo, report e modelli di test in base al tuo flusso di lavoro. |
| Facilità d'uso | È facile da usare? Valuta la curva di apprendimento e se il tuo team può navigare e utilizzare facilmente lo strumento senza un supporto costante. |
| Implementazione e inserimento | Quanto è fluido il processo di configurazione? Valuta il tempo e le risorse necessarie per iniziare a lavorare, compresa la formazione e il supporto durante l'inserimento. |
| Costo | Rientra nel tuo budget? Confronta i modelli di prezzo e considera i costi a lungo termine, comprese eventuali commissioni nascoste o spese aggiuntive per le funzionalità avanzate. |
| Misure di sicurezza | Dispone di solide misure di sicurezza? Assicurati che lo strumento sia conforme agli standard del settore e offra funzionalità come la crittografia e i controlli di accesso per proteggere i tuoi dati. |
| Requisiti di conformità | Soddisfa le esigenze normative? Verifica se lo strumento supporta la conformità alle normative pertinenti come GDPR, HIPAA o PCI-DSS, a seconda del tuo settore. |
Cosa sono gli strumenti per i test di penetrazione aziendali?
Gli strumenti aziendali per i test di penetrazione sono software che simulano attacchi informatici sulla rete e sui sistemi di un'organizzazione per identificare e valutare le vulnerabilità. Questi strumenti imitano le tecniche utilizzate dagli hacker per valutare la solidità delle difese di sicurezza informatica di un'azienda.
Vengono impiegati per esaminare reti, applicazioni e altre infrastrutture digitali, portando alla luce le vulnerabilità di sicurezza che devono essere affrontate.
Caratteristiche
Quando selezioni strumenti aziendali per i test di penetrazione, presta attenzione alle seguenti caratteristiche principali:
- Scansione automatizzata delle vulnerabilità: identifica automaticamente le vulnerabilità di sicurezza nei sistemi, facendo risparmiare tempo e fatica al team IT.
- Modelli di test personalizzabili: consente di adattare i test a esigenze specifiche, garantendo valutazioni della sicurezza pertinenti e accurate.
- Funzionalità di integrazione: si connette senza problemi ai software esistenti, come le pipeline CI/CD, migliorando il flusso di lavoro e la condivisione dei dati.
- Supporto alla conformità: contribuisce a garantire che l'organizzazione rispetti le normative di settore, come il GDPR o l'HIPAA, riducendo i rischi legali.
- Informazioni sulle minacce in tempo reale: fornisce informazioni aggiornate sulle potenziali minacce, consentendo di adottare misure di sicurezza proattive.
- Rapporti dettagliati: genera rapporti completi che aiutano a comprendere le vulnerabilità e a pianificare strategie di risoluzione.
- Interfaccia intuitiva: semplifica la navigazione e l'utilizzo, rendendola accessibile sia ai professionisti esperti sia ai nuovi utenti.
- Controlli degli accessi: garantisce che solo il personale autorizzato possa accedere alle informazioni sensibili, migliorando la sicurezza dei dati.
- Scalabilità: supporta la crescita e l'aumento dei carichi di dati senza compromettere le prestazioni, adattandosi alle esigenze organizzative in espansione.
- Pannelli di controllo interattivi: offre informazioni visive e analisi che agevolano il rapido processo decisionale e il monitoraggio dello stato della sicurezza.
Vantaggi
L'implementazione di strumenti aziendali per i test di penetrazione offre diversi vantaggi al team e all'azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Sicurezza rafforzata: identificando le vulnerabilità, questi strumenti aiutano a proteggere i sistemi da potenziali violazioni.
- Conformità normativa: garantisce che l'organizzazione rispetti gli standard di settore, riducendo il rischio di sanzioni.
- Gestione proattiva delle minacce: le informazioni sulle minacce in tempo reale consentono di affrontare i potenziali rischi prima che diventino problemi gravi.
- Efficienza del tempo: la scansione automatizzata fa risparmiare tempo al team, consentendogli di concentrarsi su altre attività critiche.
- Processo decisionale informato: rapporti dettagliati e pannelli di controllo interattivi forniscono informazioni utili alla pianificazione strategica.
- Soluzioni scalabili: supportano la crescita dell'organizzazione senza compromettere la sicurezza, adattandosi all'aumento dei dati e degli utenti.
- Protezione dei dati migliorata: i controlli degli accessi e le funzionalità di conformità contribuiscono a proteggere le informazioni sensibili dagli accessi non autorizzati.
Costi e prezzi
La selezione di strumenti aziendali per i test di penetrazione richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori.
La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità normalmente incluse nelle soluzioni di strumenti aziendali per i test di penetrazione:
Tabella comparativa dei piani per gli strumenti aziendali per i test di penetrazione
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Scansione di base delle vulnerabilità, rapporti limitati e supporto della comunità. |
| Piano personale | $20-$50/utente/mese | Scansione automatizzata, modelli personalizzabili e opzioni di integrazione di base. |
| Piano aziendale | $50-$150/utente/mese | Rapporti avanzati, controlli di conformità e integrazione con le pipeline CI/CD. |
| Piano per grandi aziende | $150-$300+/utente/mese | Personalizzazione completa, supporto dedicato, informazioni sulle minacce in tempo reale e controlli degli accessi. |
Domande frequenti sugli strumenti di test di penetrazione aziendale
Cosa succede ora:
nnSe stai cercando strumenti di test di penetrazione aziendale, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli.
nnCompila un modulo e fai una breve conversazione durante la quale verranno analizzate nel dettaglio le tue esigenze. In seguito riceverai una selezione ristretta di software da valutare. Ti supporteranno anche durante l'intero processo di acquisto, comprese le negoziazioni sui prezzi.
n