

Il miglior software per la risposta agli incidenti aiuta i team a rilevare più rapidamente le minacce, coordinare le fasi di risposta tra i vari team e ridurre i tempi di inattività automatizzando parti fondamentali del ciclo di vita degli incidenti.
Se hai dovuto affrontare un sovraccarico di avvisi, percorsi di escalation poco chiari o hai dovuto mettere insieme una risposta utilizzando strumenti non collegati tra loro, sai quanto sia difficile gestire efficacemente un incidente senza il sistema giusto. Il lavoro manuale rallenta la risoluzione, il contesto si perde tra i team e l'analisi post-incidente diventa un'operazione basata su supposizioni.
Ho testato strumenti per la risposta agli incidenti in ambienti di produzione reali e ho collaborato con team di sicurezza e DevOps che gestiscono interruzioni del servizio ad alto rischio e violazioni reali. Ho valutato quanto bene queste piattaforme gestiscono gli avvisi in tempo reale, tengono traccia delle azioni e supportano sia la risposta automatizzata sia quella gestita dalle persone.
Questa guida analizza le piattaforme che offrono un rilevamento rapido, integrazioni utili e flussi di lavoro di escalation chiari, così puoi scegliere uno strumento che migliori i tempi di risposta e dia al tuo team un controllo maggiore durante gli eventi critici.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Riepilogo dei migliori software per la risposta agli incidenti
Questa tabella comparativa riassume i dettagli sui prezzi delle mie migliori selezioni di software per la risposta agli incidenti, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la preparazione alle emergenze | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 2 | Ideale per l’analisi dei rischi delle librerie open source | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per la reportistica di conformità | Prova gratuita di 30 giorni + demo gratuita | Prezzo su richiesta | Website | |
| 4 | Ideale per il threat hunting proattivo | Prova gratuita + demo gratuita disponibili | Prezzo su richiesta | Website | |
| 5 | Ideale per la sicurezza unificata | Prova gratuita di 14 giorni | $1,075/mese (fatturazione annuale) | Website | |
| 6 | Ideale per analisi in tempo reale | Piano gratuito disponibile | Prezzo su richiesta | Website | |
| 7 | Ideale per la scalabilità | Prova gratuita di 14 giorni | $86/5 utenti/mese | Website | |
| 8 | Ideale per l'intelligence sulle minacce | Piano gratuito disponibile | Da $470/mese (esclude il costo dell'infrastruttura) | Website | |
| 9 | Ideale per il rilevamento proattivo delle minacce | Prezzi disponibili su richiesta | Website | ||
| 10 | Ideale per l'analisi comportamentale | Prova gratuita di 90 giorni | Prezzo su richiesta | Website |


Recensioni dei migliori software per la risposta agli incidenti
Di seguito trovi i miei riepiloghi dettagliati dei migliori software per la risposta agli incidenti inclusi nel mio elenco. Le mie recensioni offrono uno sguardo approfondito alle funzionalità principali, ai pro & contro, alle integrazioni e ai casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per la preparazione alle emergenze
- Demo gratuita disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.3/5
La dashboard di gestione degli incidenti di Preparis offre una panoramica dettagliata degli incidenti in tutta l'organizzazione, inclusi quelli che coinvolgono l'IT. Preparis è una piattaforma di gestione degli incidenti progettata per aiutare le organizzazioni a gestire efficacemente le emergenze. Serve i professionisti della continuità operativa offrendo strumenti per la segnalazione degli incidenti, la pianificazione della risposta e la comunicazione.
Perché ho scelto Preparis: È pensato appositamente per la preparazione alle emergenze, fornendo una visibilità a 360° tramite dashboard integrate per documentare gli incidenti e mantenere la conformità. Le sale operative virtuali consentono al tuo team di coordinare le risposte in tempo reale, migliorando la capacità di adattare i piani in base ai dati dal vivo. La possibilità della piattaforma di distribuire elenchi di azioni garantisce che tutti conoscano il proprio ruolo durante una crisi. Queste caratteristiche rendono Preparis una scelta eccellente per i team che desiderano migliorare la loro prontezza alle emergenze.
Caratteristiche principali e integrazioni:
Le funzionalità includono la segnalazione degli incidenti, la pianificazione della risposta e strumenti di comunicazione in tempo reale. Puoi creare sale operative virtuali per coordinare gli sforzi del tuo team. Le dashboard integrate offrono una visione a 360° per aiutarti a documentare gli incidenti e prendere decisioni basate sui dati.
Le integrazioni includono Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram e Zendesk.
Pros and Cons
Pros:
- Strumenti di comunicazione in tempo reale
- Dashboard con visibilità a 360°
- Sale operative virtuali
Cons:
- Segnalate problematiche di integrazione
- Capacità offline limitate
Learn more about Preparis: Ideale per l’analisi dei rischi delle librerie open source
- Demo gratuita disponibile
- Prezzo su richiesta

Oligo Security aiuta a monitorare gli ambienti runtime per rilevare e rispondere alle minacce alla sicurezza delle applicazioni. Oligo Security è una piattaforma di sicurezza applicativa runtime che rileva e blocca exploit attivi su applicazioni moderne, carichi di lavoro cloud e sistemi di intelligenza artificiale analizzando il comportamento in produzione per identificare vulnerabilità sfruttabili.
Per chi è pensato Oligo Security?
Oligo Security è ideale per team AppSec e DevSecOps di aziende di medie e grandi dimensioni che necessitano di visibilità in tempo reale sulle vulnerabilità sfruttabili negli ambienti di produzione.
Perché ho scelto Oligo Security
Oligo Security si è guadagnato un posto nella mia selezione per la precisione con cui gestisce il rischio con le librerie open source. Oligo ha scoperto che l’85% delle vulnerabilità generate dagli strumenti di software composition analysis (SCA) sono irrilevanti e non possono essere sfruttate perché fanno parte di una libreria che in realtà non viene eseguita nell’applicazione. Quello che apprezzo è la capacità di Oligo di eliminare questo 'rumore': la sua tecnologia profila il comportamento legittimo di ogni libreria, creando una base di conoscenza di profili delle librerie e inviando avvisi o blocchi quando l’attività di una libreria si discosta da quanto previsto. In pratica, significa che il mio team può smettere di valutare CVE teorici e concentrarsi sulle librerie effettivamente attive e sfruttabili in produzione. Gli sviluppatori ricevono inoltre stack di chiamate completi e un’analisi della causa radice per capire esattamente come una vulnerabilità può essere sfruttata, rendendo la risposta agli incidenti più rapida e mirata.
Funzionalità chiave di Oligo Security
- Blocco exploit a runtime: Ferma i tentativi di exploit attivi a livello applicativo in tempo reale senza interrompere container o processi.
- Mappatura MITRE ATT&CK: Associa le attività di attacco rilevate alle tecniche e tattiche standardizzate MITRE ATT&CK per una classificazione strutturata degli incidenti.
- Monitoraggio dei carichi di lavoro AI: Monitora ambienti di intelligenza artificiale e machine learning, compresi i pipeline di addestramento dei modelli, per rilevare comportamenti anomali o dannosi delle librerie.
- Avvisi personalizzati basati su policy: Consente di definire policy di sicurezza che generano automaticamente ticket su Jira e notifiche agli stakeholder quando si verificano condizioni di rischio specifiche.
Integrazioni di Oligo Security
Oligo Security si integra con Slack e Jira per notifiche di avviso e creazione di ticket, e funziona con AWS Security Hub per il consolidamento delle segnalazioni di sicurezza. Se uno strumento non è già integrato, la funzionalità webhook di Oligo consente di connettersi a qualsiasi servizio per arricchire i risultati. Un’API permette integrazioni personalizzate tramite query basate su parametri.
Pros and Cons
Pros:
- Riduce il rumore dei CVE di oltre il 99%
- Rileva exploit a livello applicativo
- Monitora il comportamento delle librerie open source in tempo reale
Cons:
- Configurazione più complessa rispetto alla concorrenza
- Poche recensioni indipendenti da terze parti
Learn more about Oligo Security: Ideale per la reportistica di conformità
- Prova gratuita di 30 giorni + demo gratuita
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.5/5
La funzione di avvisi attivi in EventLog Analyzer consente agli utenti di monitorare e gestire efficacemente gli avvisi in tempo reale. ManageEngine EventLog Analyzer si rivolge alle organizzazioni che cercano un software di risposta agli incidenti affidabile per gestire e analizzare in modo efficiente i propri dati di log. Le sue capacità di monitoraggio dei log in tempo reale e di gestione della conformità lo rendono interessante per i team IT in settori dove sicurezza e conformità sono fondamentali. Offrendo strumenti per un’analisi approfondita dei log, audit di sicurezza e reportistica di conformità, affronta le sfide della protezione delle informazioni sensibili e del rispetto delle normative, aspetto vitale per settori come finanza e sanità.
Perché ho scelto ManageEngine EventLog Analyzer
Ho scelto ManageEngine EventLog Analyzer per la sua notevole capacità nella reportistica di conformità, essenziale per le organizzazioni che gestiscono dati sensibili. Lo strumento fornisce report predefiniti per la conformità a standard come PCI DSS, HIPAA e GDPR, facilitando il processo di audit per il tuo team. Il suo sistema di avvisi in tempo reale garantisce notifiche immediate in caso di violazioni della conformità, consentendo una rapida risposta agli incidenti. Queste funzionalità complete di gestione dei log, con un focus sulla conformità, lo rendono indispensabile per i settori dove il rispetto delle normative è critico.
Caratteristiche principali di ManageEngine EventLog Analyzer
Oltre ai suoi punti di forza nella reportistica di conformità, ho trovato anche altre funzionalità che rendono ManageEngine EventLog Analyzer una scelta eccellente per la risposta agli incidenti:
- Audit dei dispositivi di rete: Fornisce un monitoraggio completo di firewall, router e switch, garantendo che qualsiasi attività sospetta venga identificata rapidamente.
- Monitoraggio dell'integrità dei file: Tiene traccia delle modifiche a file e cartelle critici, avvisandoti di modifiche non autorizzate che potrebbero indicare una violazione della sicurezza.
- Risposta automatizzata agli incidenti: Offre flussi di lavoro predefiniti per la gestione degli incidenti, permettendo al tuo team di rispondere in modo rapido ed efficace alle potenziali minacce.
- Analisi della sicurezza: Migliora la visibilità sulla rete analizzando i log degli eventi e identificando potenziali minacce tramite analisi avanzate.
Integrazioni di ManageEngine EventLog Analyzer
Le integrazioni includono ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus e Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Creazione di report personalizzati
- Avvisi in tempo reale
- Report automatizzati
Cons:
- Necessità di personalizzazione
- Difficoltà di integrazione
Learn more about ManageEngine EventLog Analyzer: Ideale per il threat hunting proattivo
- Prova gratuita + demo gratuita disponibili
- Prezzo su richiesta

La dashboard di gestione unificata di Heimdal offre una visibilità chiara sulla conformità degli endpoint, stato delle patch e controlli di sicurezza su tutti i dispositivi gestiti. Per le organizzazioni che cercano una soluzione affidabile per la gestione degli incidenti, Heimdal offre una piattaforma avanzata progettata per potenziare la cybersicurezza in diversi settori. Pensata per industrie come sanità, pubblica amministrazione ed istruzione, Heimdal risponde a esigenze come la conformità a standard quali ISO 27001 e HIPAA. Grazie a funzionalità come sicurezza di rete, threat hunting e gestione delle vulnerabilità, Heimdal garantisce una protezione robusta contro le minacce informatiche, rendendola una scelta ideale per le aziende che desiderano salvaguardare i propri asset digitali.
Perché ho scelto Heimdal
Ho scelto Heimdal per il suo approccio unico alla risposta agli incidenti, in particolare per le sue capacità di Extended Detection and Response (XDR). La piattaforma di Heimdal eccelle nell'offrire rilevamento e risposta alle minacce in tempo reale, supportata da un Security Operations Center (SOC) attivo 24/7. Questo assicura che il tuo team possa affrontare rapidamente eventuali violazioni, riducendo al minimo tempi di inattività e danni. Inoltre, l'integrazione di Heimdal con strumenti di terze parti ne aumenta la flessibilità, rendendola una scelta versatile per le aziende che vogliono rafforzare le proprie difese di cybersicurezza.
Caratteristiche principali di Heimdal
Oltre alle sue straordinarie funzionalità XDR, Heimdal offre diverse altre caratteristiche chiave che aumentano l'efficacia nella gestione degli incidenti:
- Sicurezza di rete: Fornisce una protezione completa contro le minacce basate sulla rete, assicurando la sicurezza dei dati della tua organizzazione.
- Threat Hunting: Identifica e neutralizza in modo proattivo potenziali minacce prima che possano causare danni, migliorando la postura di sicurezza complessiva.
- Gestione delle vulnerabilità: Monitora e valuta costantemente le vulnerabilità all'interno del sistema, consentendo di affrontare rapidamente i punti deboli.
- Sicurezza degli endpoint: Protegge tutti gli endpoint della rete, prevenendo accessi non autorizzati e garantendo l'integrità dei dati.
Integrazioni di Heimdal
Al momento, Heimdal non elenca integrazioni native; tuttavia, la piattaforma supporta integrazioni personalizzate basate su API.
Pros and Cons
Pros:
- Automatizza la gestione delle patch su tutti gli endpoint
- Forte rilevamento di vulnerabilità e minacce
- Visibilità dettagliata su asset e licenze
Cons:
- Nessuna integrazione nativa disponibile
- L'interfaccia richiede un periodo di onboarding
Learn more about Heimdal: Ideale per la sicurezza unificata
- Prova gratuita di 14 giorni
- $1,075/mese (fatturazione annuale)
Visit WebsiteCustomer Rating:4.4/5
AlienVault aiuta a gestire gli incidenti di sicurezza. AlienVault USM è una piattaforma di gestione unificata della sicurezza progettata per i team IT e di sicurezza. Fornisce funzionalità essenziali come individuazione delle risorse, valutazione delle vulnerabilità e rilevamento delle intrusioni.
Perché ho scelto AlienVault USM: Offre un approccio unificato alla sicurezza combinando più strumenti essenziali in un'unica piattaforma. Individuazione delle risorse e valutazione delle vulnerabilità sono integrate per aiutare il tuo team a identificare facilmente i rischi. Le funzionalità di rilevamento delle intrusioni e monitoraggio comportamentale lavorano insieme per rilevare le minacce in tempo reale. Questi strumenti lo rendono una scelta solida per chi cerca di centralizzare le attività di sicurezza.
Funzionalità e integrazioni principali:
Funzionalità includono individuazione delle risorse, valutazione delle vulnerabilità e rilevamento delle intrusioni. Il monitoraggio comportamentale offre rilevamento delle minacce in tempo reale. La piattaforma offre anche funzionalità di gestione delle informazioni e degli eventi di sicurezza (SIEM).
Integrazioni includono AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow e Splunk.
Pros and Cons
Pros:
- Individuazione delle risorse facile
- Strumenti di sicurezza unificati
- Rilevamento delle minacce in tempo reale
Cons:
- La configurazione iniziale può richiedere competenze tecniche
- Falsi positivi occasionali
Learn more about AlienVault USM: Ideale per analisi in tempo reale
- Piano gratuito disponibile
- Prezzo su richiesta
Visit WebsiteCustomer Rating:4.3/5
Sfrutta i vantaggi dell'analisi dei log di Sumo Logic. Sumo Logic è un servizio cloud per la gestione e l'analisi dei log, pensato per i team IT e di sicurezza. Ti aiuta a monitorare, risolvere problemi e proteggere le tue applicazioni e infrastrutture.
Perché ho scelto Sumo Logic: Si distingue per l'analisi in tempo reale, offrendo informazioni continue che aiutano il tuo team a prendere decisioni consapevoli rapidamente. Le query avanzate e le dashboard della piattaforma offrono approfondimenti sui tuoi dati, migliorando la capacità di rilevare e rispondere agli incidenti. Le funzionalità di rilevamento delle anomalie ti avvisano in caso di attività insolite, mantenendo sicuri i tuoi sistemi. Queste capacità rendono Sumo Logic una scelta preziosa per i team che necessitano di informazioni immediate.
Funzionalità principali e integrazioni:
Le funzionalità includono query avanzate e dashboard per un'analisi approfondita dei dati. Il rilevamento delle anomalie ti aiuta a identificare attività insolite. Il monitoraggio in tempo reale garantisce che i tuoi sistemi siano costantemente sotto controllo.
Le integrazioni includono AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow e Splunk.
Pros and Cons
Pros:
- Intelligenza continua
- Monitoraggio in tempo reale
- Funzionalità avanzate di query
Cons:
- Capacità offline limitate
- Elevato consumo di risorse
 Ideale per la scalabilità
- Prova gratuita di 14 giorni
- $86/5 utenti/mese
Visit WebsiteCustomer Rating:4.3/5
Splunk permette di rilevare e rispondere rapidamente agli incidenti di sicurezza. Splunk è una piattaforma di analisi dei dati progettata per i team IT e di sicurezza che devono monitorare e analizzare dati di macchina. Fornisce approfondimenti che supportano operazioni, sicurezza e business intelligence. Fergal Glynn, CMO di Mindgard, ha spiegato: “Usando Splunk Mission Control, ho configurato un playbook che geolocalizza gli IP sospetti e apre ticket automaticamente. Di conseguenza, i passaggi manuali sono stati letteralmente dimezzati e ho investito il mio tempo nella risoluzione dei problemi invece che nella loro individuazione.”
Perché ho scelto Splunk: Gestisce con facilità grandi volumi di dati. Le sue capacità di analisi dei dati in tempo reale consentono al vostro team di agire rapidamente sugli approfondimenti. Le dashboard personalizzabili aiutano a visualizzare i dati nel modo che meglio si adatta alle vostre esigenze. Queste caratteristiche rendono Splunk una scelta ideale per le organizzazioni che vogliono espandere gli sforzi di analisi dei dati.
Funzionalità e integrazioni principali:
Funzionalità includono analisi dei dati in tempo reale, che vi aiutano a prendere decisioni rapide basate su informazioni attuali. Le dashboard personalizzabili consentono di adattare la visualizzazione dei dati a specifiche esigenze. Le capacità di apprendimento automatico della piattaforma migliorano la capacità del vostro team di identificare schemi e anomalie.
Integrazioni includono AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack e Tableau.
Pros and Cons
Pros:
- Analisi in tempo reale
- Gestisce grandi volumi di dati
- Dashboard personalizzabili
Cons:
- Configurazione iniziale complessa
- Capacità offline limitate
Learn more about Splunk: Ideale per l'intelligence sulle minacce
- Piano gratuito disponibile
- Da $470/mese (esclude il costo dell'infrastruttura)
Visit WebsiteCustomer Rating:4.5/5
Gestisci il flusso di lavoro aziendale con QRadar. IBM Security QRadar SIEM è uno strumento di gestione delle informazioni e degli eventi di sicurezza pensato per i team di sicurezza informatica. Ti aiuta a rilevare, indagare e rispondere alle minacce alla sicurezza in tutta l'organizzazione.
Perché ho scelto IBM Security QRadar SIEM: Offre un'intelligence sulle minacce eccezionale, fornendo approfondimenti dettagliati su potenziali problemi di sicurezza. Le sue capacità di analisi avanzate aiutano il tuo team a identificare e a dare priorità alle minacce in modo efficace. Il monitoraggio in tempo reale garantisce che tu sia sempre consapevole di ciò che accade nella tua rete. Queste caratteristiche rendono QRadar SIEM una scelta ideale per i team che vogliono potenziare la propria capacità di rilevare le minacce.
Funzionalità e integrazioni principali:
Le funzionalità includono analisi avanzate che aiutano a dare priorità alle minacce in base al loro potenziale impatto. Il monitoraggio in tempo reale mantiene la rete costantemente sotto controllo. Lo strumento offre inoltre un'analisi forense dettagliata, che supporta le indagini dopo un incidente.
Le integrazioni includono Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware e SAP.
Pros and Cons
Pros:
- Monitoraggio della rete in tempo reale
- Intelligence approfondita sulle minacce
- Capacità di analisi avanzate
Cons:
- La configurazione iniziale può richiedere competenze tecniche
- Opzioni di personalizzazione limitate
Learn more about IBM Security QRadar SIEM: Ideale per il rilevamento proattivo delle minacce
- Prezzi disponibili su richiesta
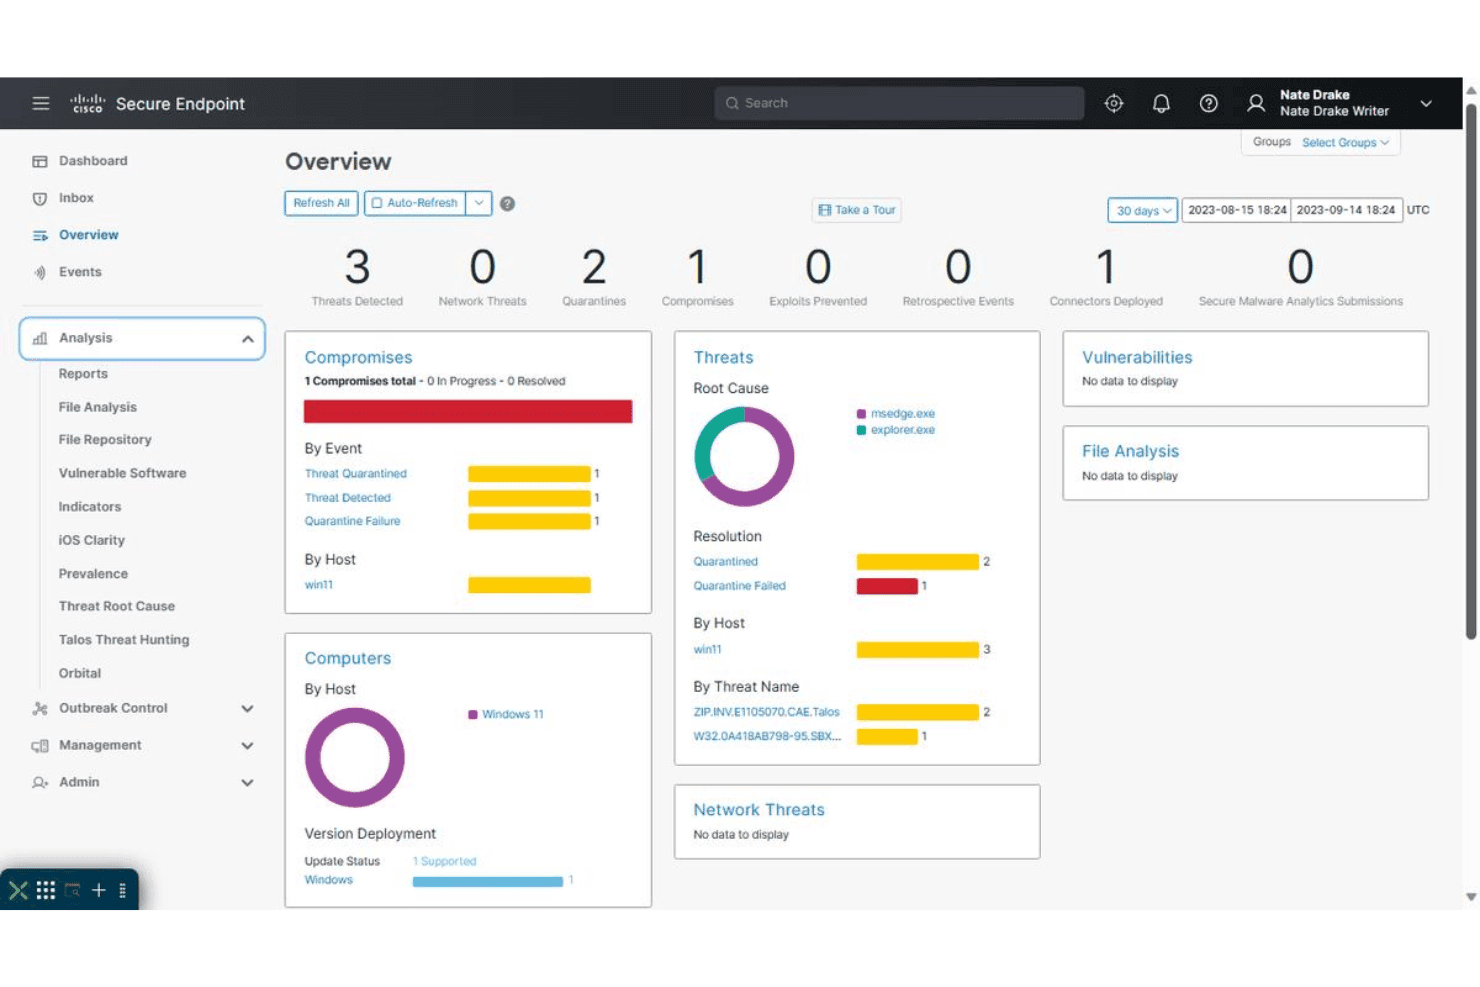
Cisco Secure Endpoint mostra una dashboard panoramica della sicurezza con rilevamenti delle minacce, quarantene, compromissioni e analisi della causa principale tra gli host monitorati. Cisco Secure Endpoint, precedentemente noto come AMP for Endpoints, è una soluzione cloud-native progettata per rafforzare la sicurezza degli endpoint della tua organizzazione. Si concentra sul potenziamento delle capacità di risposta agli incidenti, fornendoti gli strumenti necessari per rilevare, gestire e rispondere efficacemente alle minacce.
Perché ho scelto Cisco Secure Endpoint: Uno dei motivi per cui ho scelto Cisco Secure Endpoint sono le sue avanzate capacità di rilevamento e risposta agli endpoint (EDR). Questa funzione è fondamentale per identificare e gestire le minacce in modo proattivo, consentendo al tuo team di intervenire rapidamente sugli incidenti. Inoltre, le funzionalità XDR integrate offrono una visuale unificata delle minacce su diversi vettori, automatizzando la gestione degli incidenti e migliorando ulteriormente i tempi di risposta.
Un'altra caratteristica chiave che si distingue è la funzione Talos Threat Hunting, che offre un rilevamento delle minacce condotto da esperti, allineato al framework MITRE ATT&CK. Questo approccio proattivo aiuta a individuare minacce nascoste e fornisce alert ad alta affidabilità insieme a consigli di rimedio, garantendo che il tuo team sia sempre un passo avanti. Il controllo dei dispositivi USB è un'altra caratteristica fondamentale, che ti permette di gestire l'uso dei dispositivi e ottenere visibilità durante le indagini.
Caratteristiche principali e integrazioni di Cisco
Le caratteristiche includono la gestione delle vulnerabilità basata sul rischio, che aiuta a identificare e gestire le vulnerabilità per ridurre le possibili superfici d'attacco. La soluzione offre anche una protezione completa combinando il rilevamento, la risposta e la gestione dell'accesso degli utenti per gli endpoint, garantendo una sicurezza robusta. Inoltre, fornisce capacità di indagine approfondite, consentendo una maggiore comprensione delle attività delle minacce e migliorando le strategie di risposta.
Le integrazioni comprendono Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud e Cisco SecureX.
Pros and Cons
Pros:
- Le capacità avanzate di rilevamento delle minacce migliorano la sicurezza identificando e rispondendo efficacemente a diverse minacce informatiche.
- L'integrazione con altri prodotti di sicurezza Cisco fornisce un ecosistema di sicurezza unificato.
- Le funzionalità di sicurezza complete offrono una protezione multilivello e visibilità sulle minacce.
Cons:
- Sfide di integrazione con altre soluzioni di sicurezza come Microsoft Defender ed ESET.
- Le prestazioni più lente su hardware obsoleto possono rappresentare un problema per gli utenti con sistemi datati.
Learn more about Cisco Secure Endpoints: Ideale per l'analisi comportamentale
- Prova gratuita di 90 giorni
- Prezzo su richiesta

VMWare Carbon Black aiuta a gestire le vulnerabilità sulle macchine virtuali. Carbon Black è una piattaforma di sicurezza endpoint progettata per i team IT e di sicurezza che si concentrano sulla protezione dei dispositivi e dei dati. Ti aiuta a rilevare, prevenire e rispondere alle minacce che mirano ai tuoi endpoint.
Perché ho scelto Carbon Black: Si distingue nella sicurezza degli endpoint, offrendo misure avanzate di rilevamento e prevenzione delle minacce. Le sue capacità di monitoraggio continuo forniscono al tuo team informazioni in tempo reale sulle attività degli endpoint. Le funzionalità di risposta agli incidenti della piattaforma consentono un'azione rapida per mitigare i rischi. Queste caratteristiche rendono Carbon Black una scelta solida per i team che danno priorità alla protezione degli endpoint.
Funzionalità e integrazioni principali:
Le funzionalità includono il rilevamento avanzato delle minacce, che ti aiuta a identificare rapidamente potenziali problemi di sicurezza. Il monitoraggio continuo ti tiene informato sulle attività degli endpoint in tempo reale. Le capacità di risposta agli incidenti consentono di agire tempestivamente per mitigare le minacce.
Le integrazioni includono Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta e Zscaler.
Pros and Cons
Pros:
- Informazioni in tempo reale
- Rilevamento avanzato delle minacce
- Monitoraggio continuo degli endpoint
Cons:
- Capacità offline limitate
- Curva di apprendimento ripida
Learn more about Carbon Black:
Altri software per la risposta agli incidenti
Ecco alcune altre opzioni di software per la risposta agli incidenti che non sono state incluse nel mio elenco, ma che vale comunque la pena esaminare:
- 11Rapid7 InsightIDRIdeale per il rilevamento delle minacce
- 12CrowdStrike Falcon InsightIdeale per la protezione degli endpoint
- 13VaronisIdeale per approfondimenti sulla sicurezza dei dati
- 14Palo Alto NetworkIdeale per il rilevamento delle minacce basato sull'IA
- 15TenableIdeale per la gestione delle vulnerabilità
- 16AcutinexIdeale per il rilevamento delle vulnerabilità
- 17TripwireIdeale per il monitoraggio dell’integrità dei file
- 18Greenbone OpenVASIdeale per la scansione delle vulnerabilità tutto-in-uno
- 19LogRhythmIdeale per la valutazione delle minacce in tempo reale
- 20Cynet 360Ideale per il rilevamento completo delle minacce
- 21RSA NetWitness PlatformIdeale per approfondimenti sulle minacce a livello forense
Come Valuto i Software di Incident Response
Quando un ingegnere reperibile viene allertato alle 2 di notte, gli strumenti che utilizza fanno la differenza—perciò suddivido la mia valutazione tra le caratteristiche di base indispensabili e i fattori che distinguono le migliori piattaforme.
Funzionalità Principali (Criteri Minimi Per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità chiave elencata di seguito. Poi calcolo il punteggio totale come percentuale. Ogni strumento deve raggiungere un punteggio minimo totale del 75% per essere considerato per l'inclusione.
- Consegna Avvisi & Notifiche: Analizzo quanti canali supporta uno strumento—telefono, SMS, push, email, Slack—e se è in grado di deduplicare avvisi rumorosi di monitoraggio prima che sovrastino il reperibile.
- Pianificazione Turni & Escalation: Una buona gestione delle rotazioni è fondamentale quando si copre 24/7 su diversi fusi orari, quindi valuto come ogni strumento gestisce eccezioni, livelli di escalation e interruzioni nei passaggi di consegna.
- Tracciamento Ciclo di Vita degli Incidenti: Ogni strumento dovrebbe permettere ai team di far avanzare un incidente attraverso fasi definite—da trigger a riconosciuto a risolto—con livelli di gravità configurabili e una traccia di audit per le verifiche di conformità.
- Collaborazione & War Room: Verifico se la piattaforma può creare un canale dedicato su Slack o Microsoft Teams, coinvolgere i giusti addetti e mantenere una timeline aggiornata così che i ritardatari possano recuperare rapidamente.
- Integrazioni Monitoraggio & ITSM: Il catalogo di integrazioni di uno strumento dice molto. Valuto come si collega a stack di osservabilità come Datadog o Prometheus e se si sincronizza bi-direzionalmente con piattaforme ITSM come ServiceNow o Jira.
- Postmortem & Analisi delle Risposte: Quando l'emergenza è finita, i team hanno bisogno di dati. Cerco template di postmortem integrati, timeline degli incidenti generate automaticamente e dashboard che tracciano nel tempo le tendenze di MTTA e MTTR.
Una volta che ho una lista di strumenti che soddisfano i criteri, considero ciò che distingue ogni piattaforma.
Fattori di Differenziazione (Cosa Distingue i Fornitori)
Ecco come confronto diversi fornitori:
Funzionalità Distintive
La mappatura delle dipendenze di servizio è fondamentale—quando si verifica un incidente, sapere quali sistemi a monte sono coinvolti e chi li gestisce riduce sensibilmente i tempi di triage. Cerco anche runbook automatici in grado di avviare diagnosi o riavviare un servizio senza attendere l'intervento umano. L'assistenza incident powered by AI aggiunge valore classificando in automatico gli avvisi e suggerendo le cause radice durante il triage. Le pagine di stato pubbliche tengono aggiornati gli stakeholder esterni durante un outage così che il team di supporto non sia sommerso di richieste di aggiornamento.
Oltre le Funzionalità
Conformità e sicurezza pesano molto nella scelta—verifico la certificazione SOC 2 Type II, il supporto a SSO/SAML e i controlli di accesso basati sui ruoli, soprattutto per team in settori regolamentati come sanità o finanza. Anche la trasparenza sui prezzi è importante, poiché i modelli a utente possono far crescere rapidamente i costi con l'espandersi del team reperibile. Valuto se un fornitore offre un piano gratuito per le squadre più piccole per provare la piattaforma prima di un impegno definitivo. La flessibilità di implementazione completa il quadro, dato che alcune organizzazioni necessitano di opzioni per la residenza dei dati o deployment on-premise per soddisfare le policy di governance interna.
Come scegliere il software per la risposta agli incidenti
È facile perdersi in lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, ecco un elenco di fattori da tenere presenti:
| Fattore | Elementi da considerare |
| Scalabilità | Assicurati che il software possa crescere in base alle esigenze della tua organizzazione. Verifica se è in grado di gestire volumi di dati e numeri di utenti maggiori senza compromettere le prestazioni. |
| Integrazioni | Verifica se il software si integra perfettamente con gli strumenti esistenti, come i sistemi SIEM, i servizi cloud e le soluzioni di sicurezza degli endpoint. Questo contribuirà a semplificare il flusso di lavoro e a migliorare l'efficienza complessiva. |
| Personalizzazione | Cerca un software che consenta di personalizzare dashboard, avvisi e report in base alle tue esigenze specifiche. La personalizzazione garantisce che lo strumento soddisfi i tuoi requisiti operativi unici. |
| Facilità d'uso | Scegli un software con un'interfaccia intuitiva che riduca la curva di apprendimento per il tuo team. Un design intuitivo può accelerare la distribuzione e migliorare i tassi di adozione. |
| Budget | Valuta il costo totale di proprietà, incluse le tariffe di abbonamento, i costi di configurazione e i potenziali componenti aggiuntivi. Assicurati che rientri nel tuo budget e che soddisfi tutti i requisiti necessari. |
| Misure di sicurezza | Verifica che il software includa solide funzionalità di sicurezza come la crittografia, il software per gli avvisi IT e aggiornamenti regolari. Questo è fondamentale per proteggere i dati sensibili e garantire la conformità alle normative del settore. |
| Servizi di assistenza | Considera il livello di assistenza clienti offerto, ad esempio la disponibilità 24 ore su 24, 7 giorni su 7, e account manager dedicati. Un'assistenza rapida e affidabile può essere fondamentale durante gli incidenti. |
| Conformità | Assicurati che il software soddisfi gli standard di settore e i requisiti di conformità pertinenti per la tua organizzazione, come il GDPR o l'HIPAA, per evitare potenziali sanzioni e problemi legali. |
Tendenze nei software di risposta agli incidenti
Nella mia ricerca ho raccolto innumerevoli aggiornamenti dei prodotti, comunicati stampa e registri delle versioni di diversi fornitori di software per la risposta agli incidenti. Ecco alcune delle tendenze emergenti che sto monitorando:
- Rilevamento delle minacce basato sull'IA: Sempre più fornitori utilizzano l'IA per migliorare le funzionalità di rilevamento delle minacce. L'IA aiuta a identificare più rapidamente schemi e anomalie, offrendo informazioni in tempo reale. Aziende come IBM QRadar sono all'avanguardia con analisi potenziate dall'IA.
- Soluzioni cloud-native: I fornitori stanno passando ad architetture cloud-native, che consentono una maggiore scalabilità e flessibilità. Questa tendenza supporta i team da remoto e offre un accesso più semplice agli aggiornamenti. Soluzioni come CrowdStrike Falcon sono completamente basate sul cloud e garantiscono una distribuzione fluida.
- Modelli di sicurezza Zero Trust: L'implementazione di un approccio Zero Trust sta diventando fondamentale. Questo modello garantisce che ogni richiesta di accesso venga verificata, riducendo il rischio di minacce interne. Palo Alto Networks ha integrato i principi Zero Trust nelle proprie offerte.
- Analisi comportamentale: Un numero crescente di strumenti integra l'analisi comportamentale per rilevare attività insolite degli utenti. Questo aiuta a identificare le minacce interne e gli account compromessi. Rapid7 InsightIDR utilizza l'analisi comportamentale per migliorare il rilevamento delle minacce.
- Feed integrati di intelligence sulle minacce: I fornitori offrono sempre più spesso feed integrati di intelligence sulle minacce per fornire informazioni aggiornate sulle minacce. Questo aiuta gli utenti a dare priorità ai rischi in modo più efficace. FireEye Helix offre un'integrazione completa dell'intelligence sulle minacce.
Che cos'è il software di risposta agli incidenti?
Il software di risposta agli incidenti è un insieme di strumenti progettati per aiutare le organizzazioni a rilevare, gestire e contrastare le minacce alla sicurezza informatica. I professionisti della sicurezza IT e i team di risposta agli incidenti utilizzano generalmente questi strumenti per proteggere le proprie reti e i propri dati.
Il rilevamento delle minacce, il monitoraggio in tempo reale e gli avvisi automatizzati aiutano a identificare i rischi e a gestire gli incidenti in modo efficiente. Quando valuti le opzioni, prendi in considerazione la revisione di servizi completi di risposta agli incidenti informatici che offrano queste funzionalità essenziali. Nel complesso, questi strumenti migliorano la capacità di un'organizzazione di mantenere la sicurezza e la conformità.
Funzionalità del software di risposta agli incidenti
Quando scegli un software di risposta agli incidenti, presta attenzione alle seguenti funzionalità chiave:
- Avvisi automatici: notifica istantaneamente il tuo team quando vengono rilevate minacce o attività insolite, così puoi agire prima che piccoli problemi si trasformino in gravi criticità.
- Gestione dei casi: organizza tutti i dettagli dell'incidente, le prove e le comunicazioni in un unico posto pratico. Questo ti aiuta a monitorare i progressi, assegnare attività e assicurarti che nulla venga trascurato.
- Automazione delle procedure operative: consente di creare e implementare procedure di risposta standardizzate e dettagliate. Automatizzare le attività di routine significa poter rispondere più rapidamente e con meno errori, soprattutto nei momenti di forte pressione.
- Monitoraggio e reportistica degli incidenti: offre un modo semplice per monitorare il ciclo di vita di ogni incidente, dal rilevamento alla risoluzione, e generare report dettagliati su come è stato gestito. Queste informazioni ti aiutano a individuare schemi ricorrenti e migliorare i processi nel tempo.
- Integrazioni di terze parti: si connette agli altri strumenti di sicurezza e IT (come SIEMs, sistemi di posta elettronica e sistemi di gestione dei ticket), consentendoti di raccogliere dati e adottare azioni coordinate senza dover passare da una piattaforma all'altra.
- Controlli degli accessi basati sui ruoli: garantiscono che le informazioni sensibili siano visibili solo ai membri del team autorizzati. Questo protegge i dati della tua organizzazione e mantiene al sicuro i dettagli riservati durante un incidente.
- Strumenti di comunicazione: forniscono canali sicuri affinché il tuo team possa chattare, condividere aggiornamenti e coordinare le risposte in tempo reale. Una buona comunicazione è fondamentale quando ogni secondo conta.
- Raccolta dei dati forensi: supporta la raccolta e la conservazione delle prove fondamentali durante un incidente. In questo modo puoi capire cosa è successo e supportare eventuali indagini o verifiche successive all'incidente.
- Pannelli di controllo personalizzabili: mostrano le metriche e gli avvisi più importanti per te in un formato chiaro e immediatamente consultabile. Personalizzare il pannello di controllo ti consente di individuare rapidamente le tendenze e rilevare le criticità urgenti.
Funzionalità comuni dell'intelligenza artificiale nei software di risposta agli incidenti
Oltre alle funzionalità standard dei software di risposta agli incidenti elencate sopra, molte di queste soluzioni integrano l'intelligenza artificiale con funzionalità come:
- Rilevamento automatizzato delle minacce: utilizza l'intelligenza artificiale per analizzare continuamente il traffico di rete e i registri di sistema, individuando schemi sospetti o comportamenti rari in modo più rapido e preciso rispetto agli strumenti tradizionali basati su regole.
- Definizione intelligente delle priorità degli avvisi: ordina e classifica gli avvisi analizzandone il contesto e il potenziale impatto. In questo modo puoi concentrarti su ciò che conta davvero invece di essere sommerso dai falsi allarmi.
- Analisi della causa principale basata sull'intelligenza artificiale: analizza enormi quantità di dati sugli incidenti per individuare rapidamente perché e come è iniziato un incidente. Questo accelera l'indagine e aiuta a prevenirne il ripetersi.
- Rilevamento delle anomalie: sfrutta l'apprendimento automatico per individuare deviazioni dal comportamento normale degli utenti o dei sistemi, segnalando i primi indizi di compromissione che gli esseri umani potrebbero non notare.
- Previsione degli incidenti: prevede le probabili minacce o vulnerabilità future sulla base degli schemi storici, consentendoti di passare da una risposta reattiva a una proattiva e correggere le potenziali lacune prima che le scoprano gli aggressori.
Vantaggi dei software di risposta agli incidenti
L'implementazione di un software di risposta agli incidenti offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei benefici che puoi aspettarti:
- Rilevamento più rapido delle minacce: il monitoraggio in tempo reale e gli avvisi automatici aiutano il tuo team a identificare e affrontare rapidamente le minacce.
- Maggiore conformità: le funzionalità di reportistica sulla conformità aiutano a rispettare le normative di settore, riducendo il rischio di sanzioni.
- Postura di sicurezza rafforzata: le funzionalità di monitoraggio continuo e rilevamento delle minacce rafforzano la sicurezza complessiva.
- Allocazione efficiente delle risorse: le analisi avanzate stabiliscono la priorità delle minacce, consentendo al tuo team di concentrarsi sui problemi più urgenti.
- Riduzione dei tempi di risposta: l'automazione della risposta agli incidenti riduce al minimo l'impatto delle violazioni della sicurezza consentendo di agire rapidamente.
- Analisi approfondita dei dati: l'analisi del comportamento degli utenti fornisce informazioni sulle potenziali minacce interne, migliorando le misure di sicurezza.
- Flessibilità d'integrazione: le funzionalità di integrazione garantiscono un funzionamento fluido con gli strumenti esistenti, migliorando l'efficienza del flusso di lavoro.
Costi e prezzi dei software di risposta agli incidenti
La scelta di un software di risposta agli incidenti richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, agli extra e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software di risposta agli incidenti:
Tabella comparativa dei piani per i software di risposta agli incidenti
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Software di rilevamento delle intrusioni di base, avvisi limitati e supporto della comunità. |
| Piano personale | $5-$25/utente/mese | Monitoraggio in tempo reale, avvisi automatizzati e reportistica di base. |
| Piano aziendale | $30-$75/utente/mese | Analisi avanzate, reportistica sulla conformità e analisi del comportamento degli utenti. |
| Piano per grandi aziende | $80-$150/utente/mese | Pannelli di controllo personalizzabili, funzionalità di integrazione e supporto dedicato. |
Domande frequenti sul software di risposta agli incidenti
Ecco alcune risposte alle domande comuni sul software di risposta agli incidenti:
Come puoi garantire l'efficacia di un piano di risposta agli incidenti con il software?
Utilizza un software che supporti test regolari, monitoraggio in tempo reale e flussi di lavoro chiari per mantenere efficace il tuo piano. Tieni traccia degli incidenti, automatizza le procedure operative e rivedi le metriche di risposta per individuare rapidamente i punti deboli. Assicurati che i tuoi strumenti si integrino con i sistemi di comunicazione e di registrazione dei log e pianifica regolarmente esercitazioni pratiche per testare sia il team sia la piattaforma.
In che modo l'analisi comportamentale migliora la risposta agli incidenti?
L’analisi comportamentale individua schemi insoliti imparando cosa è “normale” per i tuoi sistemi. Con le piattaforme di risposta agli incidenti, riceverai avvisi per potenziali minacce basati sulle deviazioni, come posizioni di accesso impreviste o accessi ai file insoliti. Questo aiuta il tuo team a individuare più rapidamente gli attacchi furtivi o in evoluzione che le regole standard potrebbero non rilevare.
In che modo gli avvisi automatizzati aiutano i team di risposta agli incidenti?
Gli avvisi automatizzati velocizzano la risposta notificando immediatamente al team le attività sospette. Sono affidabili e impediscono che gli incidenti passino inosservati, consentendoti di affrontare le minacce non appena si manifestano. Gli avvisi in tempo reale migliorano i tempi di reazione e garantiscono che tutti seguano lo stesso processo, mantenendo la coerenza tra i turni.
Perché la scalabilità è importante nel software di risposta agli incidenti?
La scalabilità significa che il software è in grado di gestire una quantità maggiore di dati, utenti e integrazioni man mano che l’organizzazione cresce. Non dovrai affrontare rallentamenti né cambiare piattaforma dopo una fusione o durante una fase di forte crescita. Per i CTO, questo garantisce la protezione di ambienti più grandi e complessi utilizzando lo stesso insieme di strumenti affidabili.
Quali integrazioni dovrebbe supportare il software di risposta agli incidenti per gli ambienti IT enterprise?
Cerca soluzioni che si integrino con il tuo SIEM, i fornitori cloud, il rilevamento degli endpoint, gli strumenti di gestione dei ticket e le piattaforme di comunicazione come Slack o Teams. Individua un software in grado di connettersi alle tue piattaforme di monitoraggio, come Sumo Logic o alternative agli strumenti DevSecOps. Le integrazioni fluide consentono di avviare indagini, automatizzare la creazione di ticket ed effettuare l’escalation degli incidenti senza cambiare strumento, rendendo la risposta più rapida e coordinata.
Come si misura il ROI degli investimenti nel software di risposta agli incidenti?
Misura il ROI monitorando la riduzione dei tempi di risposta agli incidenti, il minor numero di violazioni gravi e la quantità di lavoro manuale risparmiata dal team. Considera anche le sanzioni normative evitate, il miglioramento dei tempi di attività e la riduzione dei costi per l’analisi dei falsi positivi. Se la piattaforma semplifica i flussi di lavoro e mantiene la tua attività operativa senza problemi, stai ottenendo un valore reale.
Il software di risposta agli incidenti può aiutare a garantire la conformità normativa?
Sì, molte piattaforme automatizzano la raccolta delle prove, garantiscono la documentazione degli incidenti e generano report pronti per la conformità. Questo semplifica gli audit e ti aiuta a dimostrare che la tua risposta è conforme a normative come il GDPR o l’HIPAA, riducendo al contempo il tempo che il team dedica alla documentazione.
Qual è il prossimo passo?
Fai crescere la tua attività SaaS e sviluppa le tue competenze di leadership.
Iscriviti alla nostra newsletter per ricevere gli ultimi approfondimenti da CTO e aspiranti leader tecnologici.
Ti aiuteremo a crescere in modo più intelligente e a guidare con maggiore efficacia grazie a guide, risorse e strategie dei migliori esperti!