

10 meilleurs logiciels de gestion des correctifs pour entreprises en 2026

10 Sélection des meilleurs logiciels de gestion des correctifs pour entreprises


Les logiciels de gestion des correctifs pour entreprises vous permettent d’identifier, de déployer et de surveiller les mises à jour sur des centaines ou des milliers d’appareils depuis une plateforme unique. Si vous recherchez les meilleurs outils, vous avez probablement besoin d’une gestion des correctifs sans intervention, de rapports clairs et d’une conformité à toute épreuve, sans risquer d’interruptions dans des environnements d’entreprise complexes.
Cette liste vous offre un aperçu pratique des meilleurs outils de gestion des correctifs, afin que vous puissiez adapter les fonctionnalités à vos besoins et maintenir vos systèmes sécurisés et à jour en 2026.
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Résumé des meilleurs logiciels de gestion des correctifs pour entreprises
Ce tableau comparatif résume les informations tarifaires de ma sélection des meilleurs logiciels de gestion des correctifs pour entreprises afin de vous aider à trouver le logiciel le mieux adapté à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la remédiation unifiée des risques et de la conformité | Essai gratuit de 30 jours | Tarifs sur demande | Website | |
| 2 | Idéal pour l’automatisation des correctifs sur les appareils distants | Forfait gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour les flux de travail personnalisés de gestion des correctifs avec automatisation | Essai gratuit disponible | Tarification sur demande | Website | |
| 4 | Idéal pour le contrôle d’environnements à grande échelle | Démo gratuite | Tarification sur demande | Website | |
| 5 | Idéal pour l’intégration à l’écosystème Microsoft 365 | Essai gratuit | À partir de 60 $/utilisateur/mois (facturé annuellement) | Website | |
| 6 | Idéal pour l’application de correctifs aux systèmes d’exploitation et aux applications tierces dans le nuage | Essai gratuit de 15 jours + démonstration gratuite disponible | À partir de $1/terminal/mois (facturé annuellement) | Website | |
| 7 | Idéal pour les tableaux de bord de visibilité des correctifs en temps réel | Essai gratuit + démo gratuite | Tarification sur demande | Website | |
| 8 | Idéal pour la couverture multi-plateforme | Non disponible | Tarification sur demande | Website | |
| 9 | Idéal pour l’application automatisée de correctifs sur les terminaux | Essai gratuit + démonstration gratuite disponibles | Tarification sur demande | Website | |
| 10 | Idéal pour la hiérarchisation des mesures correctives fondée sur les risques | Démo gratuite disponible | Tarification sur demande | Website |
Avis sur les meilleurs logiciels de gestion des correctifs pour entreprises
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de gestion des correctifs pour entreprises qui ont été retenus dans ma sélection. Mes avis présentent en détail les fonctionnalités, les capacités et les intégrations de chaque plateforme afin de vous aider à trouver celle qui vous convient le mieux.

Idéal pour la remédiation unifiée des risques et de la conformité
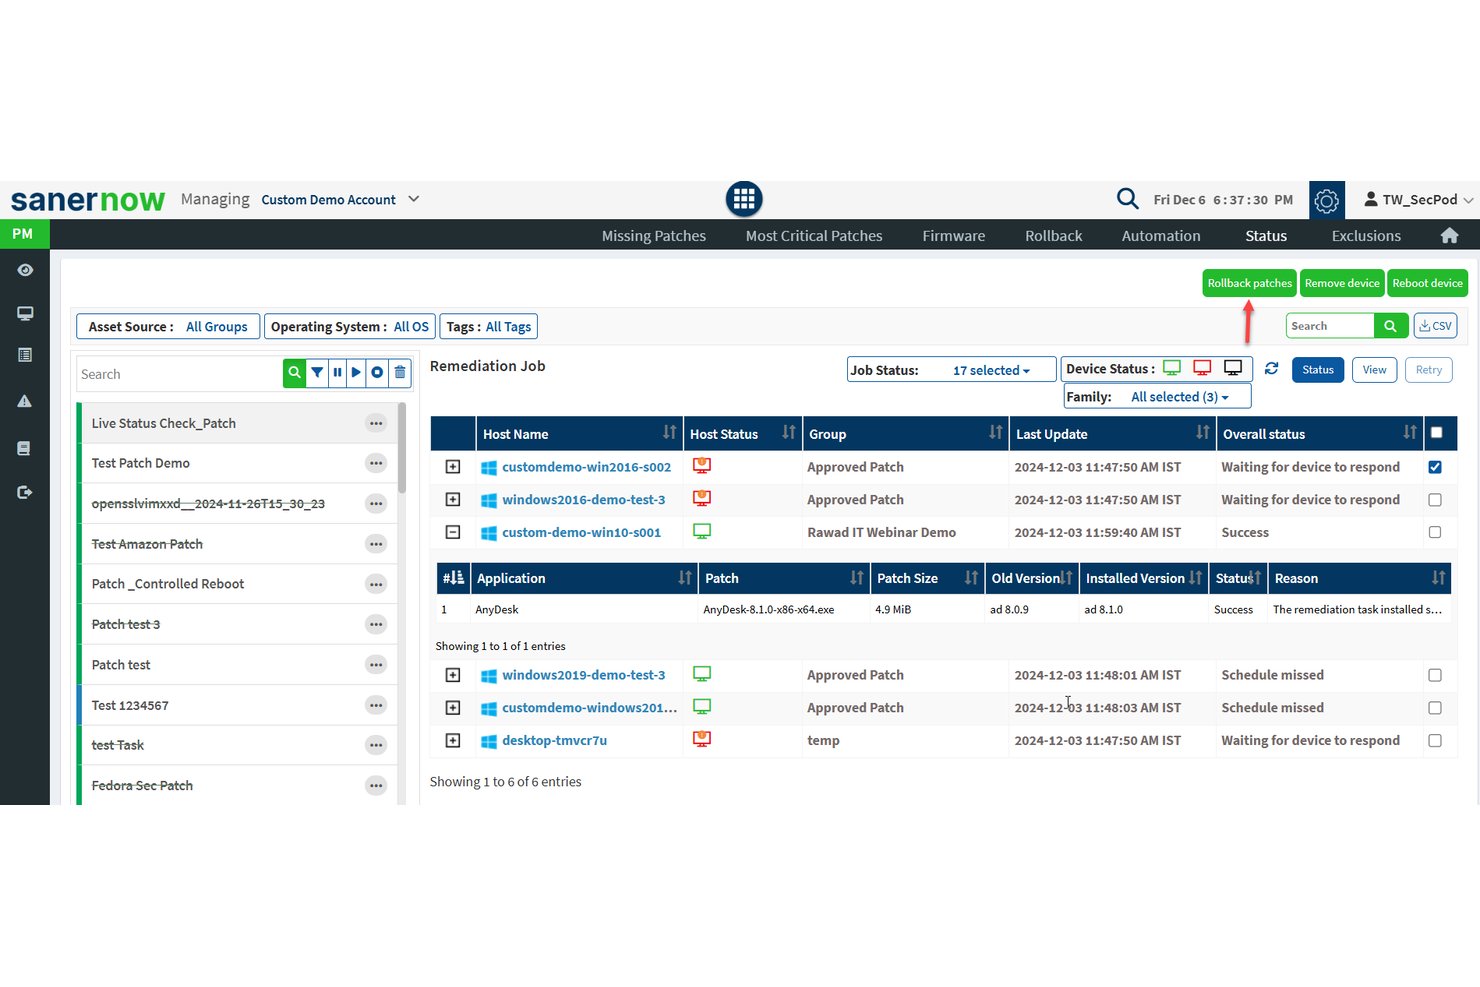
La plateforme Saner de SecPod est une solution de gestion continue des vulnérabilités et de l’exposition qui combine le déploiement automatisé des correctifs, l’analyse des vulnérabilités et la remédiation de la conformité sous Windows, macOS, Linux et dans plus de 550 applications tierces.
À qui la plateforme Saner de SecPod convient-elle le mieux ?
SecPod convient aux équipes de sécurité informatique des entreprises qui gèrent des parcs de terminaux distribués dans des environnements hybrides, où la conformité à des référentiels tels que HIPAA, PCI-DSS ou NIST constitue une exigence opérationnelle essentielle.
Pourquoi ai-je choisi SecPod (Saner Platform) ?
J’ai choisi SecPod (Saner Platform) comme l’une des meilleures solutions, car elle fait partie des rares plateformes de gestion des correctifs qui intègrent entièrement l’évaluation et la remédiation des vulnérabilités dans un workflow automatisé unique, éliminant ainsi la corrélation manuelle entre les risques détectés et les correctifs disponibles. J’apprécie également le fait qu’elle effectue des analyses au-delà des CVE standards, en identifiant les mauvaises configurations et les anomalies de sécurité grâce à plus de 190 000 contrôles de vulnérabilité SCAP. Cette couverture de détection s’aligne directement sur des référentiels de conformité tels que HIPAA, NIST CSF et PCI DSS, ce qui rend les pistes d’audit des correctifs véritablement traçables jusqu’à des constats de risques spécifiques.
Principales fonctionnalités de SecPod (Saner Platform)
- Catalogue de correctifs tiers : prend en charge l’application de correctifs pour plus de 550 applications autres que les systèmes d’exploitation, notamment les navigateurs, les outils de productivité et les logiciels de sécurité.
- Remédiation des micrologiciels et des configurations : traite les vulnérabilités matérielles et les écarts de configuration en plus des mises à jour logicielles.
- Tableaux de bord de conformité personnalisés : fournit des rapports prédéfinis et personnalisables correspondant à des référentiels tels que HIPAA, PCI et NIST.
- Intégration orientée API : se connecte aux plateformes ITSM, SIEM et DevOps au moyen d’API REST pour automatiser les workflows et synchroniser les données en temps réel.
Intégrations de SecPod (Saner Platform)
SecPod (Saner Platform) propose des intégrations natives avec ServiceNow, Splunk, Jira, AWS, Azure DevOps et Qualys, ainsi qu’une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Analyse unifiée des vulnérabilités et remédiation des correctifs
- Contrôles de conformité approfondis basés sur SCAP intégrés
- Couvre nativement plus de 550 applications tierces
Cons:
- L’interface de reporting peut sembler dépassée
- Le déploiement initial de l’agent prend du temps

Action1
Idéal pour l’automatisation des correctifs sur les appareils distants
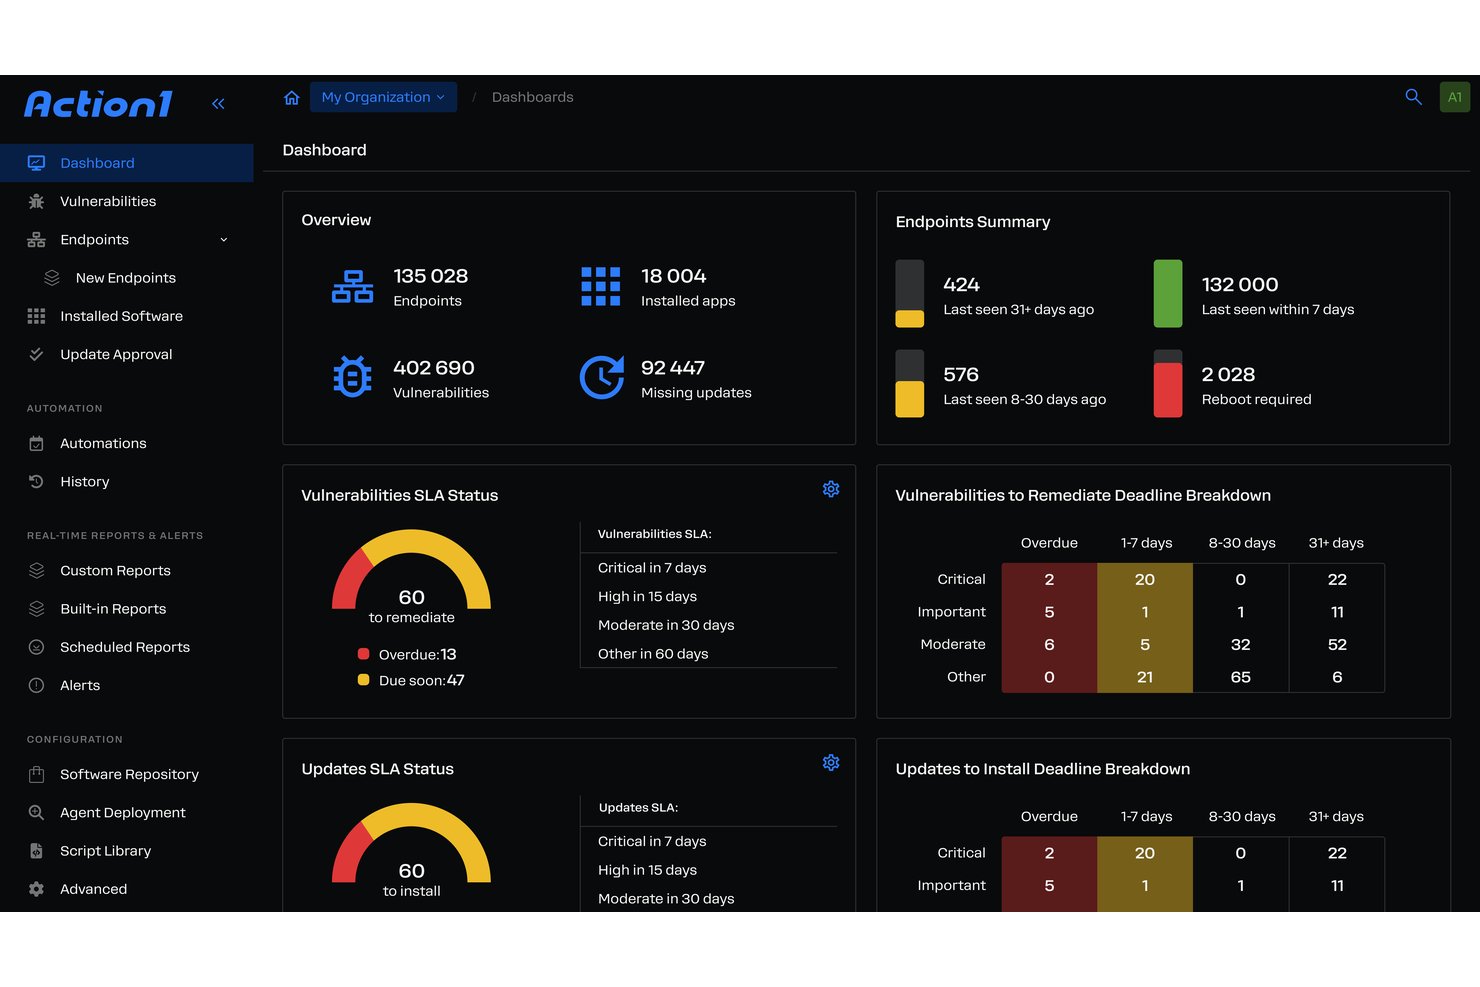
Action1 est une plateforme infonuagique de gestion autonome des points de terminaison qui combine l’application de correctifs au système d’exploitation et aux applications tierces, l’évaluation des vulnérabilités, la priorisation fondée sur les risques et la création de rapports de conformité dans les environnements d’entreprise distribués.
À qui Action1 convient-il le mieux ?
Action1 convient particulièrement aux équipes informatiques qui gèrent des parcs de points de terminaison distribués dans des environnements distants, hybrides ou multisites, où une couverture des correctifs sans VPN constitue une priorité.
Pourquoi j’ai choisi Action1
Action1 figure parmi les meilleures solutions de ma sélection grâce à sa manière de gérer l’application de correctifs aux points de terminaison distants sans dépendre d’un VPN. L’agent infonuagique atteint les appareils où qu’ils se trouvent, et la fonctionnalité d’anneaux de mise à jour me permet de configurer des déploiements progressifs et autonomes avec une restauration automatique intégrée. J’apprécie également le fait que les points de terminaison hors ligne soient corrigés dès leur reconnexion, afin que les télétravailleurs qui manquent une fenêtre de maintenance ne restent pas vulnérables.
Fonctionnalités clés d’Action1
- Application de correctifs aux applications tierces : Appliquez des correctifs à plus de 600 applications non liées au système d’exploitation depuis un tableau de bord unique.
- Priorisation des vulnérabilités fondée sur les risques : Donnez la priorité au déploiement des correctifs en fonction des scores CVSS et des données de menace en temps réel.
- Tableaux de bord de conformité et rapports d’audit : Générez des rapports exportables associés à des référentiels tels que SOC 2, HIPAA et PCI DSS.
- Automatisation avec PowerShell et API RESTful : Automatisez les flux de travail personnalisés et intégrez d’autres systèmes informatiques grâce aux fonctionnalités intégrées de script et d’API.
Intégrations d’Action1
Action1 propose des intégrations natives avec Microsoft Azure, Zendesk, Bitdefender, Slack, Microsoft Teams, PayPal, Amazon Web Services et Zapier. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- L’application de correctifs fonctionne pour les points de terminaison hors ligne et distants
- Détection automatisée des CVE et priorisation fondée sur les risques
- Rapports de conformité SOC 2 et HIPAA inclus
Cons:
- Pas de prise en charge de l’application de correctifs aux appareils mobiles
- Absence de catalogue natif de correctifs pour applications mobiles
Idéal pour les flux de travail personnalisés de gestion des correctifs avec automatisation
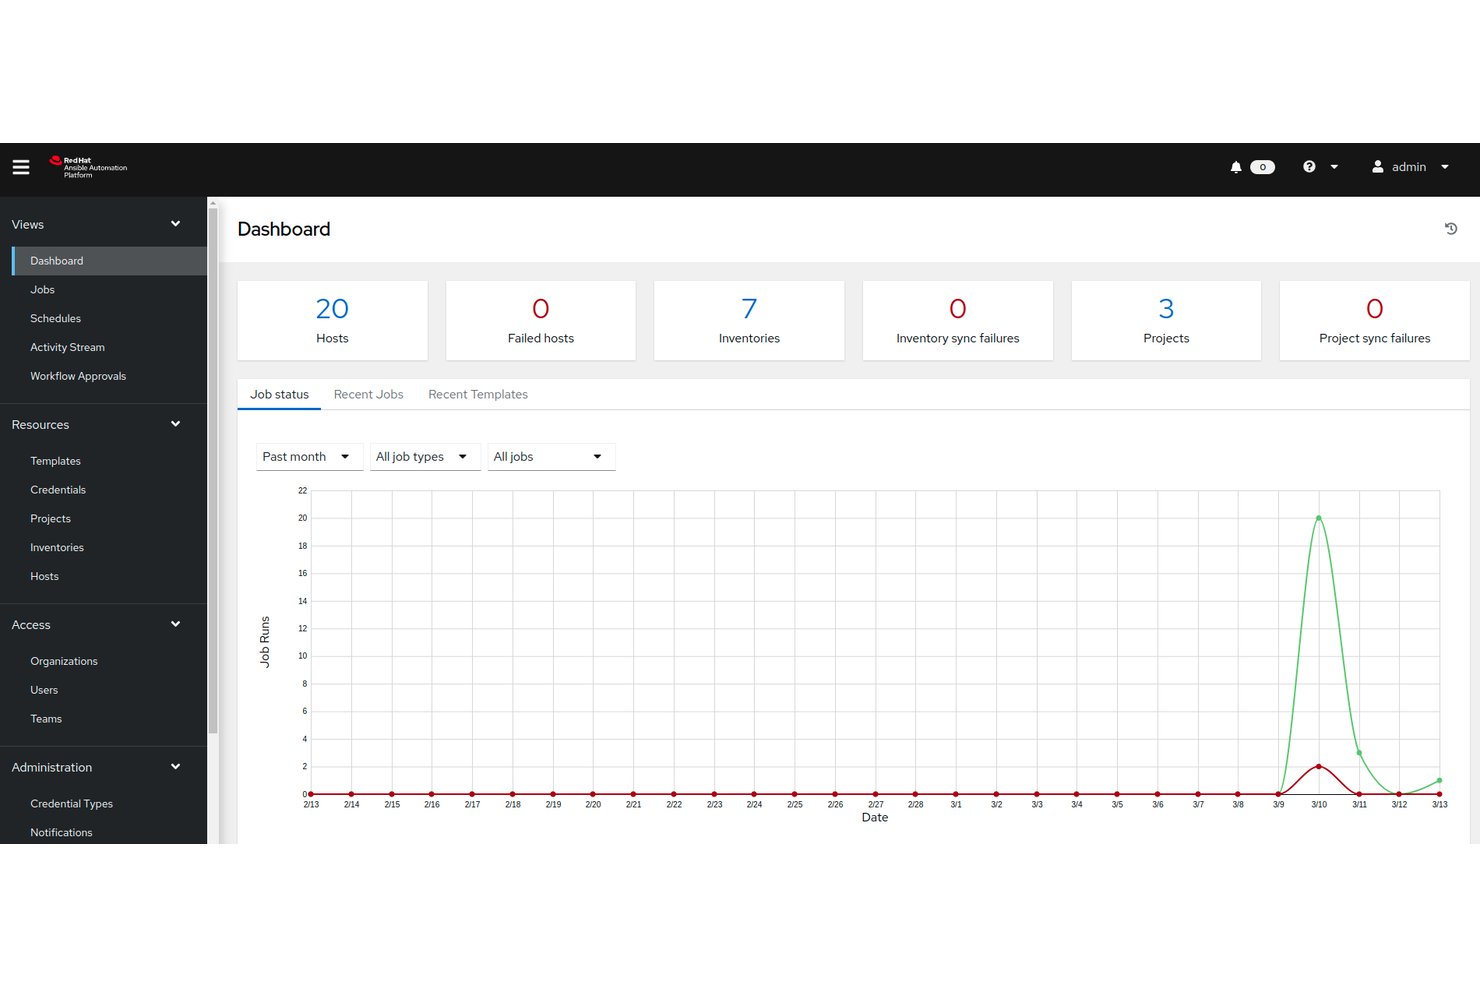
Red Hat Ansible Automation Platform est une plateforme d’automatisation informatique sans agent qui permet aux entreprises de concevoir, d’exécuter et de faire évoluer des flux de travail personnalisés de gestion des correctifs dans des infrastructures sur site, cloud et hybrides, à l’aide de playbooks basés sur YAML et d’une automatisation pilotée par les événements.
À qui s’adresse le mieux Red Hat Ansible Automation Platform ?
Cette solution convient particulièrement aux équipes d’ingénierie des infrastructures et des systèmes d’entreprise qui doivent concevoir des pipelines de gestion des correctifs entièrement personnalisés dans des environnements vastes, complexes et comportant plusieurs systèmes d’exploitation.
Pourquoi j’ai choisi Red Hat Ansible Automation Platform
J’ai choisi Red Hat Ansible Automation Platform comme l’une des meilleures solutions, car aucun autre outil ne vous offre ce niveau de contrôle sur la logique des flux de travail de gestion des correctifs. Avec les playbooks YAML, vous définissez exactement quels hôtes doivent être corrigés, dans quel ordre et ce qui doit se produire en cas d’échec. Ansible piloté par les événements boucle le processus en déclenchant automatiquement ces playbooks lorsqu’un outil de sécurité connecté signale un nouveau CVE, afin que les tâches de gestion des correctifs soient lancées sans que personne n’ait à toucher au clavier.
Principales fonctionnalités de Red Hat Ansible Automation Platform
- Contrôleur d’automatisation : interface de gestion centralisée permettant d’organiser, d’exécuter et de surveiller les tâches de gestion des correctifs sur l’ensemble de l’inventaire.
- Maillage d’automatisation : permet d’orchestrer les tâches de gestion des correctifs sur des réseaux et des zones réseau distribués.
- Portail d’automatisation en libre-service : permet aux utilisateurs non techniques de lancer de manière sécurisée des tâches de gestion des correctifs préapprouvées.
- Collections de contenu Ansible : fournit du contenu d’automatisation certifié et préconfiguré pour les plateformes et logiciels informatiques courants.
Intégrations de Red Hat Ansible Automation Platform
Red Hat Ansible Automation Platform propose un large éventail d’intégrations natives, notamment avec ServiceNow, Splunk, VMware, AWS, Microsoft Azure, Google Cloud, Palo Alto Networks, CyberArk et Cisco. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Contrôle total de la logique des flux de travail de gestion des correctifs
- Prend en charge la gestion des correctifs pilotée par les événements et planifiée
- L’approche sans agent couvre la plupart des principaux systèmes d’exploitation
Cons:
- Aucun catalogue intégré de contenu de correctifs
- Nécessite des playbooks personnalisés pour chaque application
Tanium
Idéal pour le contrôle d’environnements à grande échelle
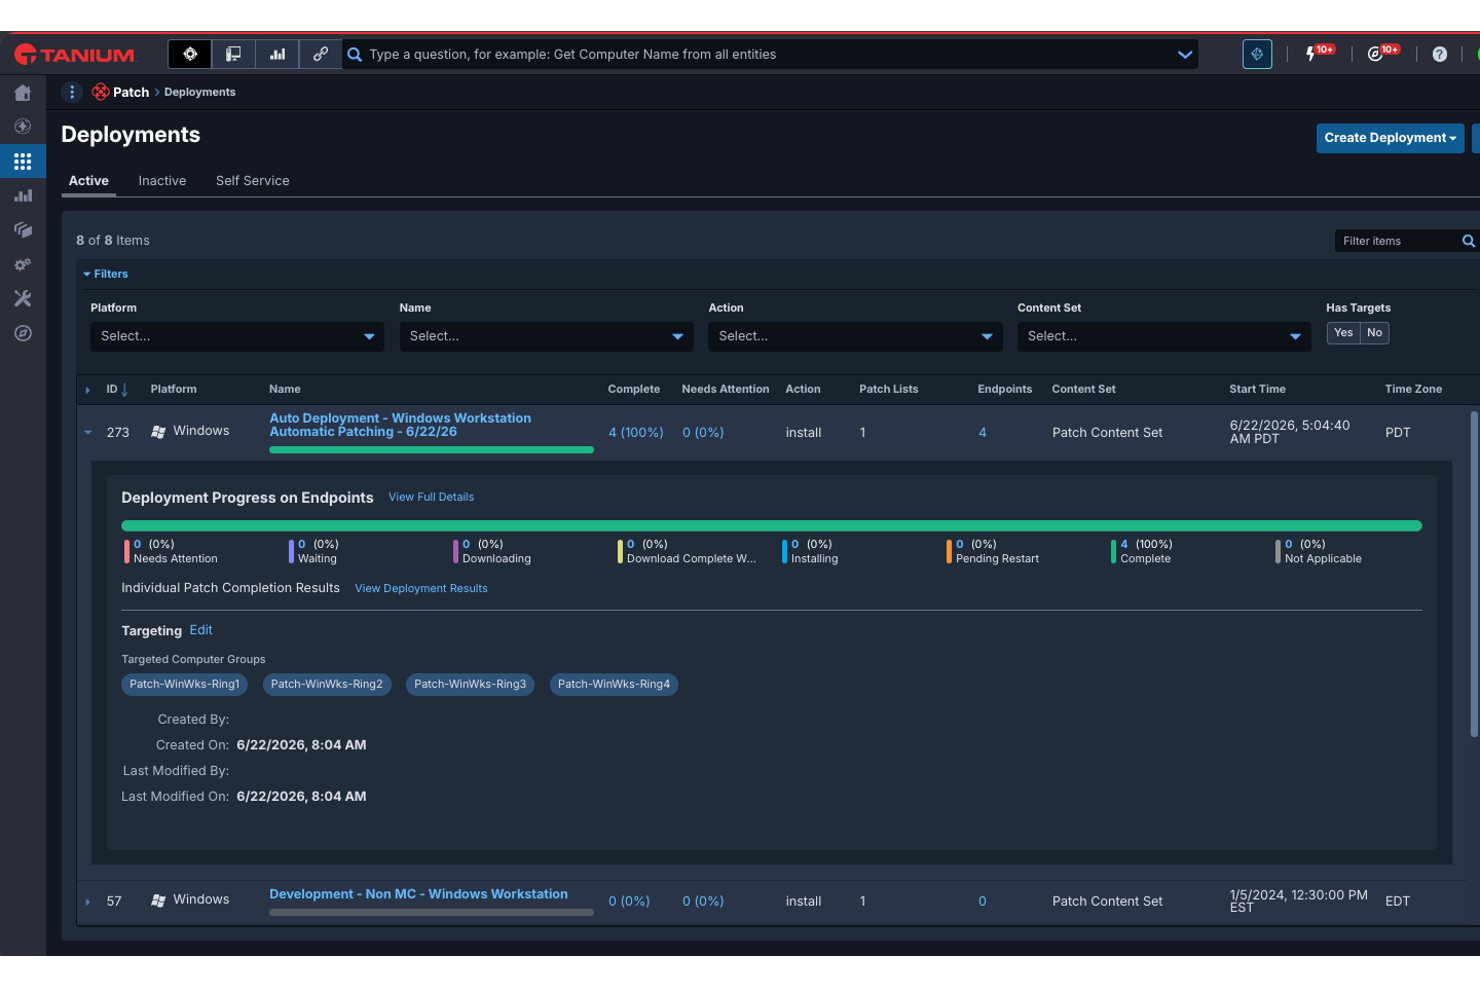
Tanium Patch est une plateforme de gestion des correctifs pour les entreprises, combinant une visibilité en temps réel des terminaux avec un déploiement automatisé des correctifs sur Windows, Linux, macOS et les applications tierces dans des environnements sur site, cloud et hybrides.
À qui s’adresse Tanium ?
Tanium Patch convient particulièrement aux grandes entreprises disposant de flottes de terminaux réparties, nécessitant que les équipes IT et sécurité travaillent depuis une seule et même plateforme unifiée.
Pourquoi j’ai choisi Tanium
J’ai choisi Tanium comme l’un des meilleurs car aucun autre outil que j’ai testé n’égale sa capacité à interroger des milliers de terminaux en temps réel et à agir instantanément sur ce qu’il trouve. Je peux lancer des campagnes de correctifs simultanées sur des flottes Windows, Linux et macOS depuis une seule console, avec des anneaux de déploiement sécurisés qui me permettent de tester les correctifs sur un sous-ensemble d’appareils avant un déploiement global. La fonctionnalité de retour arrière automatique me garantit de ne pas être laissé sans solution si quelque chose pose problème au cours du déploiement.
Fonctionnalités clés de Tanium
- Gestion des correctifs pour applications tierces : Corrigez des centaines de logiciels pris en charge au-delà des systèmes d’exploitation.
- Inventaire des terminaux en temps réel : Découvrez, suivez et catégorisez instantanément les actifs au sein de votre environnement.
- Rapports de conformité personnalisés : Générez des tableaux de bord et des journaux d’audit conformes aux principaux cadres réglementaires.
- Intégration ServiceNow : Automatisez l’orchestration des correctifs directement depuis les workflows IT de ServiceNow.
Intégrations de Tanium
Tanium Patch propose des intégrations natives avec Microsoft, ServiceNow, ScreenMeet, et plus encore. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Visibilité en temps réel des terminaux à l’échelle de l’entreprise
- Architecture en chaîne linéaire pour économiser la bande passante interne
- Déploiements basés sur des politiques avec possibilité de retour arrière
Cons:
- Nécessite une configuration initiale et un ajustement importants
- Le modèle de licence par module peut être complexe

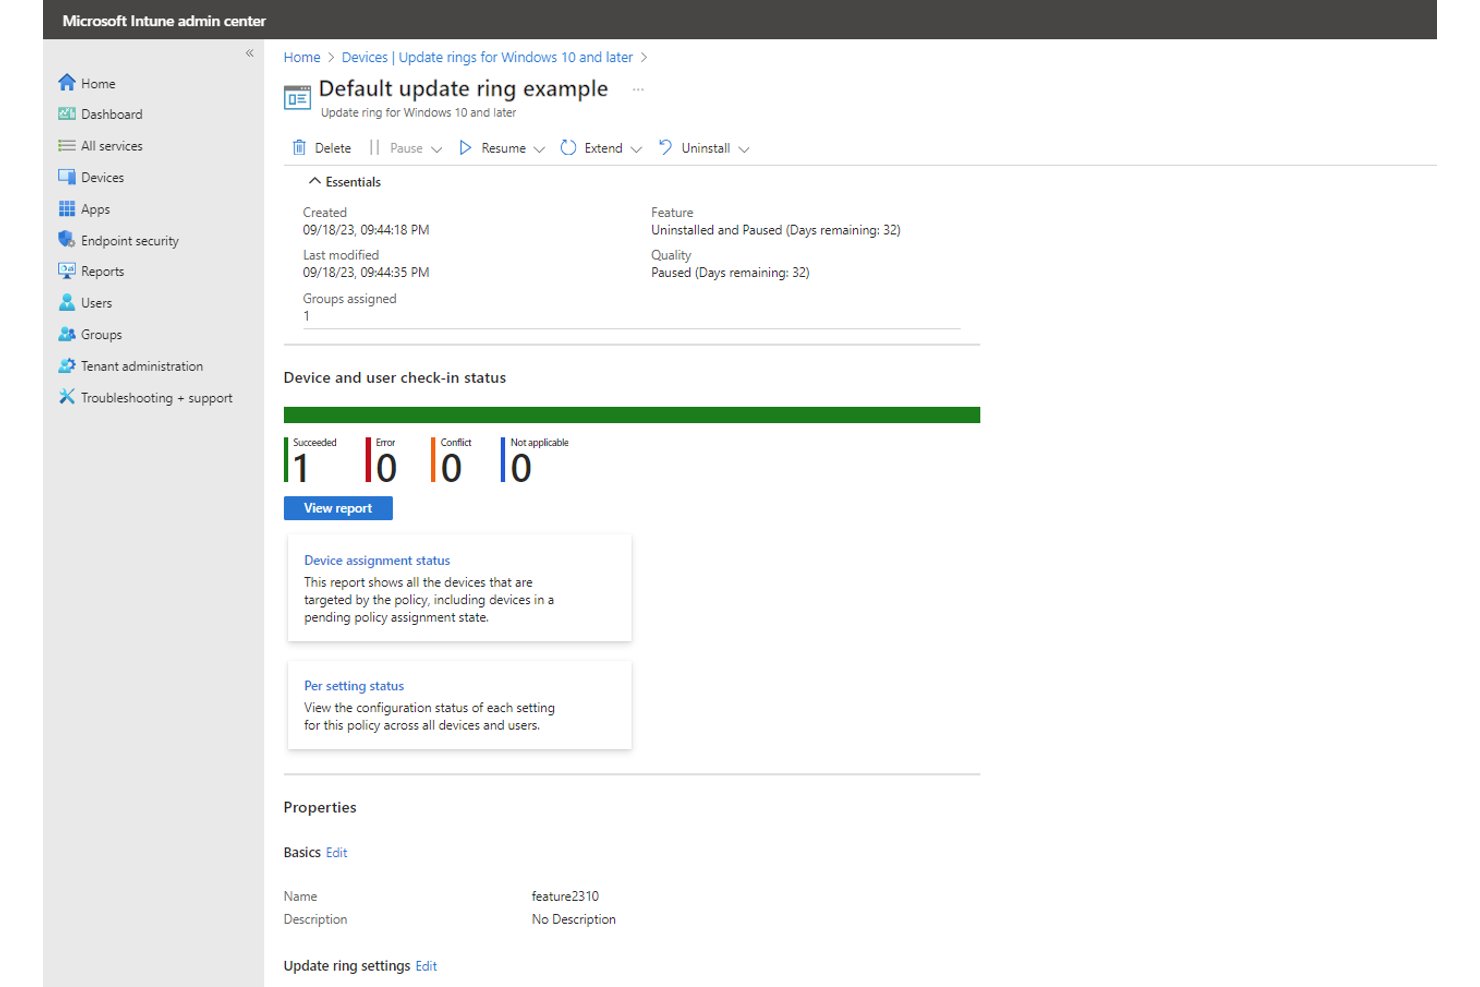
Microsoft Intune est une plateforme cloud native de gestion unifiée des points d’accès qui prend en charge le déploiement des correctifs du système d’exploitation, la configuration des anneaux de mise à jour, les mises à jour des pilotes et du micrologiciel, ainsi que l’application des politiques de conformité sur les appareils Windows, macOS, iOS et Android.
Pour qui Microsoft Intune est adapté ?
Microsoft Intune convient particulièrement aux équipes IT des entreprises déjà utilisatrices de Microsoft 365 ou Azure qui souhaitent gérer les terminaux dans le cloud sans ajouter un outil de correctifs séparé.
Pourquoi j’ai choisi Microsoft Intune
J’ai choisi Microsoft Intune comme l’un des meilleurs car il est directement intégré aux licences Microsoft 365 E3 et E5, ce qui signifie qu’aucun agent ou infrastructure séparé n’est requis. Windows Autopatch gère nativement les anneaux de mise à jour du système, et Hotpatch applique les correctifs de sécurité mensuels sans nécessiter de redémarrage de l’appareil. J’apprécie également la connexion entre les politiques de conformité Intune et Microsoft Entra ID, qui alimente automatiquement l’état des correctifs dans les règles d’accès conditionnel.
Principales fonctionnalités de Microsoft Intune
- Configuration des anneaux de mise à jour : Regroupez les terminaux pour un déploiement progressif des mises à jour des fonctionnalités et de qualité Windows.
- Politiques de mise à jour accélérée : Déployez immédiatement les correctifs de sécurité critiques, en contournant les règles standards de report des mises à jour.
- Gestion des mises à jour des pilotes et micrologiciels : Déployez les mises à jour approuvées des pilotes et du micrologiciel vers des groupes de dispositifs spécifiques.
- Gestion à distance des terminaux multiplateformes : Gérez le déploiement des correctifs sur les appareils Windows, macOS, iOS et Android depuis une console cloud.
Intégrations Microsoft Intune
Microsoft Intune bénéficie d’intégrations natives dans tout l’écosystème Microsoft, y compris Microsoft 365, Microsoft Entra ID et Microsoft Defender for Endpoint. Il prend en charge le correctif tiers via des intégrations avec Patch My PC, Ivanti Neurons et Action1. Une API est également disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Intégration poussée à l’environnement Microsoft 365
- Prise en charge native de Windows Autopatch et Hotpatch
- Gestion centralisée basée sur le cloud pour les appareils distants
Cons:
- Support natif limité pour les correctifs tiers
- La gestion des correctifs macOS et Linux est moins aboutie

Automox
Idéal pour l’application de correctifs aux systèmes d’exploitation et aux applications tierces dans le nuage
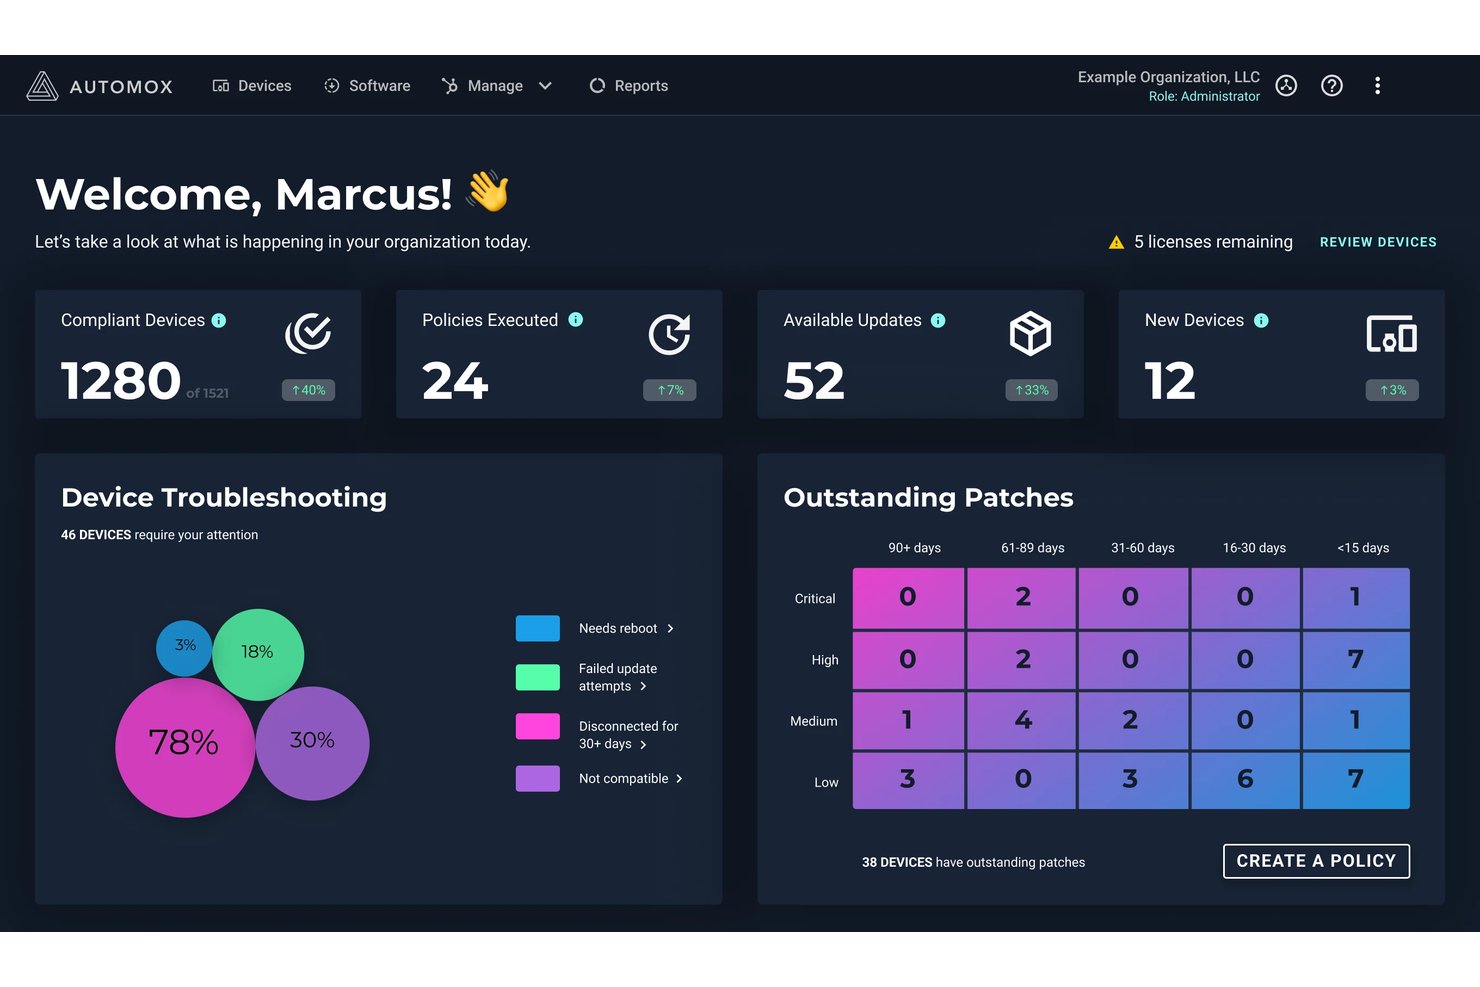
Automox est une plateforme autonome de gestion des terminaux hébergée dans le nuage qui prend en charge l’application des correctifs aux systèmes d’exploitation sous Windows, macOS et Linux, l’application de correctifs aux applications tierces pour plus de 630 logiciels, le déploiement de logiciels et la configuration des appareils, le tout sans infrastructure sur site.
À qui Automox convient-il le mieux ?
Automox convient particulièrement aux équipes informatiques et de sécurité qui gèrent des parcs de terminaux distribués ou distants et qui ont besoin d’appliquer des correctifs multiplateformes sans infrastructure sur site.
Pourquoi j’ai choisi Automox
Automox figure sur ma liste restreinte en raison de sa manière de gérer l’application de correctifs aux applications tierces à grande échelle. Avec plus de 630 logiciels pris en charge, je peux appliquer des correctifs à Chrome, Adobe, Java et des dizaines d’autres applications à l’aide du même moteur de stratégies que celui utilisé pour les mises à jour des systèmes d’exploitation. La bibliothèque Worklets (plus de 432 scripts d’automatisation prédéfinis) permet à mon équipe de déployer des mesures correctives personnalisées sans mettre en place d’infrastructure supplémentaire, et FixNow signifie que je peux exécuter immédiatement les correctifs lorsqu’une vulnérabilité de type jour zéro est découverte.
Principales fonctionnalités d’Automox
- Automatisation pilotée par des stratégies : Configurez des règles pour l’application de correctifs, le déploiement de logiciels et la gestion des configurations sur les groupes d’appareils.
- Prise en charge de plusieurs systèmes d’exploitation : Gérez l’application de correctifs aux appareils Windows, macOS et Linux depuis une console unique hébergée dans le nuage.
- Contrôle d’accès basé sur les rôles (RBAC) : Attribuez des autorisations en fonction des rôles des utilisateurs afin de contrôler qui gère et approuve les tâches d’application de correctifs.
- Tableau de bord de rapports de conformité : Accédez à des tableaux de bord intégrés et à des rapports exportables pour les pistes d’audit et le suivi réglementaire.
Intégrations d’Automox
Automox propose des intégrations natives avec ServiceNow, CrowdStrike, Splunk, SentinelOne, Zendesk, Freshworks et Microsoft Intune, entre autres, ainsi qu’une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Déploiement rapide des correctifs contre les menaces de type jour zéro
- Aucune infrastructure sur site requise
- Prise en charge étendue de macOS et Linux
Cons:
- Aucune prise en charge des environnements isolés du réseau
- Les vues de synthèse destinées aux dirigeants ne disposent pas de filtres détaillés
Idéal pour les tableaux de bord de visibilité des correctifs en temps réel
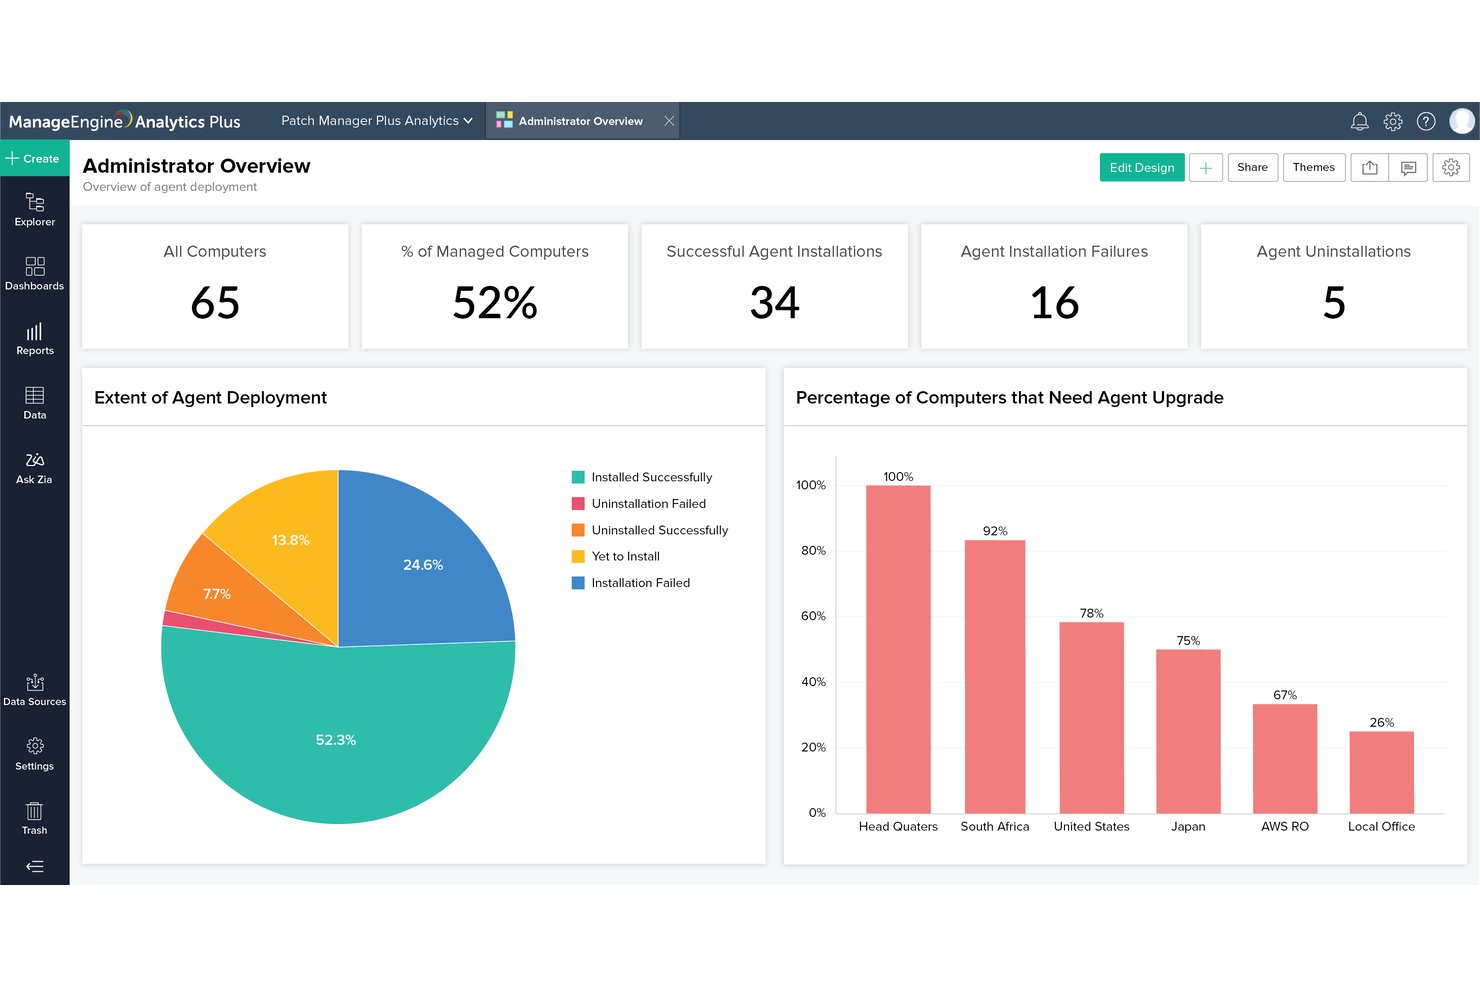
ManageEngine Patch Manager Plus est une plateforme de gestion des correctifs d'entreprise qui automatise la mise à jour des systèmes d'exploitation et des applications tierces sur les terminaux Windows, macOS et Linux, y compris les appareils distants, hébergés dans le cloud et ceux connectés dans une DMZ.
Pour qui ManageEngine Patch Manager Plus est adapté ?
Il convient parfaitement aux administrateurs système et aux équipes informatiques chargées de la gestion de flottes de terminaux vastes et distribuées, afin de garantir une parfaite conformité des correctifs dans des environnements hybrides d'entreprise.
Pourquoi j'ai choisi ManageEngine Patch Manager Plus
Patch Manager Plus figure dans ma sélection car la visibilité en temps réel sur les correctifs qu'il offre est réellement précieuse pour gérer de grandes flottes distribuées. Le tableau de bord centralisé met en avant les correctifs manquants, le statut de déploiement et la posture de conformité sur tous les terminaux en un coup d'œil. J'apprécie particulièrement les rapports d'audit détaillés, qui fournissent un historique horodaté de chaque action de correctif sur les appareils Windows, macOS et Linux.
Principales fonctionnalités de ManageEngine Patch Manager Plus
- Mise à jour automatisée des applications tierces : Prend en charge plus de 850 applications non système d'exploitation, dont les navigateurs, Java, Adobe et Zoom.
- Support multiplateforme des systèmes d'exploitation : Gère le déploiement des correctifs pour les appareils Windows, macOS et Linux sur une seule plateforme.
- Flux de travail de test et d'approbation des correctifs : Permet de créer des groupes de test et d'automatiser les validations avant que les correctifs n'atteignent les machines en production.
- Optimisation de la bande passante pour les sites distants : Limite l'utilisation du réseau en distribuant efficacement les correctifs vers les bureaux distants ou répartis.
Intégrations de ManageEngine Patch Manager Plus
Patch Manager Plus propose des intégrations natives avec ServiceNow, ServiceDesk Plus, Rapid7, CrowdStrike, Tenable.io et Tenable.sc. Une API est disponible pour construire des intégrations personnalisées.
Pros and Cons
Pros:
- Tableau de bord de visibilité du statut des correctifs en temps réel
- L'optimisation de la bande passante limite les téléchargements WAN à distance
- Mise à jour automatisée des applications tierces
Cons:
- Interface fonctionnelle, mais visuellement en retard sur les SaaS modernes
- Le générateur de rapports personnalisés requiert un apprentissage approfondi

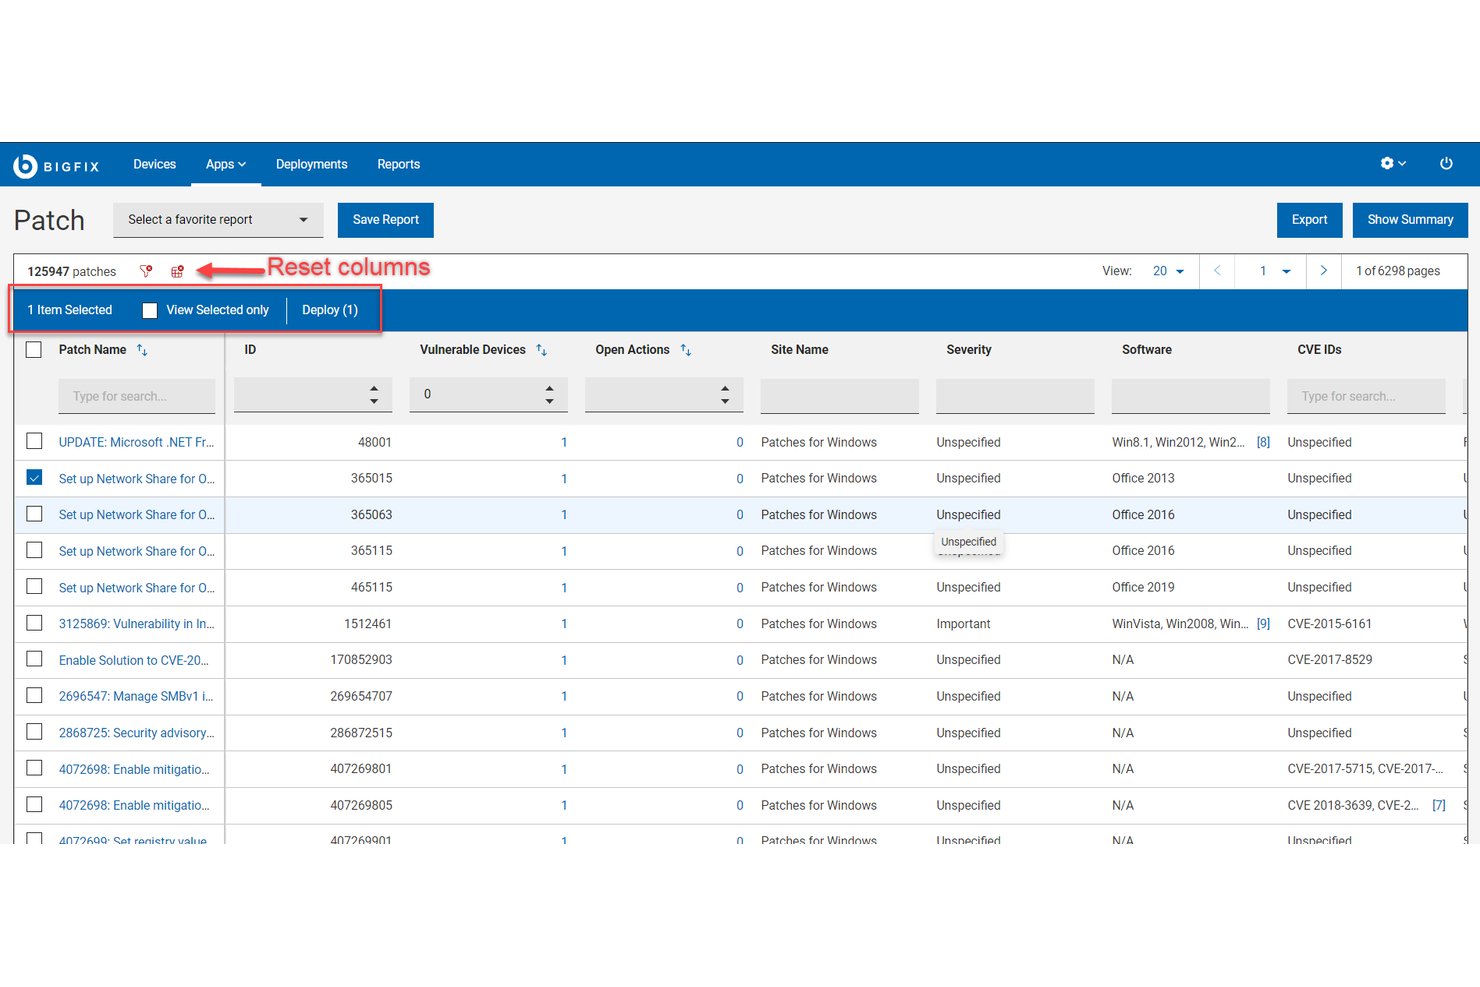
HCL BigFix est une plateforme d'automatisation de la gestion des terminaux et de l'application des correctifs en entreprise qui centralise la remédiation des vulnérabilités, la surveillance de la conformité et la distribution des logiciels sur les environnements sur site, cloud et hybrides.
Pour qui HCL BigFix est-il le mieux adapté ?
HCL BigFix convient particulièrement aux grandes entreprises disposant d'équipes informatiques et de sécurité qui gèrent des flottes de terminaux hétérogènes répartis sur des environnements multi-OS distribués.
Pourquoi j'ai choisi HCL BigFix
HCL BigFix mérite sa place dans ma sélection car aucun autre outil de gestion des correctifs que j'ai utilisé ne gère la diversité des systèmes d'exploitation à une telle échelle. Mon équipe peut appliquer des correctifs sur des serveurs Windows, des postes Ubuntu et des machines AIX héritées depuis une seule console, sans agents distincts ni procédures spécifiques à la plateforme. La couverture de plus de 120 variantes d'OS, associée à un taux de réussite du premier passage des correctifs supérieur à 98 %, signifie que je ne poursuis pas des déploiements échoués via des outils déconnectés lorsqu'une faille zero-day touche une flotte multi-OS.
Fonctionnalités clés de HCL BigFix
- Atelier de gestion des correctifs : Centralise et automatise les actions de gestion des correctifs avec une synchronisation intégrée à ServiceNow pour le contrôle des changements.
- Intégrations pour la remédiation des vulnérabilités : Se connecte nativement à Tenable, Rapid7 et Qualys pour corriger les vulnérabilités identifiées lors des analyses externes.
- Rédaction personnalisée de correctifs : Permet de créer et déployer des tâches de remédiation personnalisées à l'aide du moteur de script et d'automatisation de BigFix.
- Infrastructure de relais : Distribue efficacement le contenu des correctifs via les liaisons WAN à des milliers de terminaux sans saturer le réseau.
Intégrations HCL BigFix
HCL BigFix propose des intégrations natives avec Tenable, Rapid7, Qualys, Google Cloud, Nutanix Beam, ServiceNow, Forescout, AWS, Azure, et d'autres. Une API est également disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Applique des correctifs sur plus de 100 types de systèmes d'exploitation et d'appareils
- Corrige les vulnérabilités sur des terminaux déconnectés
- Automatise la gestion des correctifs à l'échelle de milliers de terminaux
Cons:
- La création de rapports à destination des dirigeants nécessite une personnalisation et une expertise
- La complexité de la configuration est élevée pour les petites équipes

NinjaOne
Idéal pour l’application automatisée de correctifs sur les terminaux
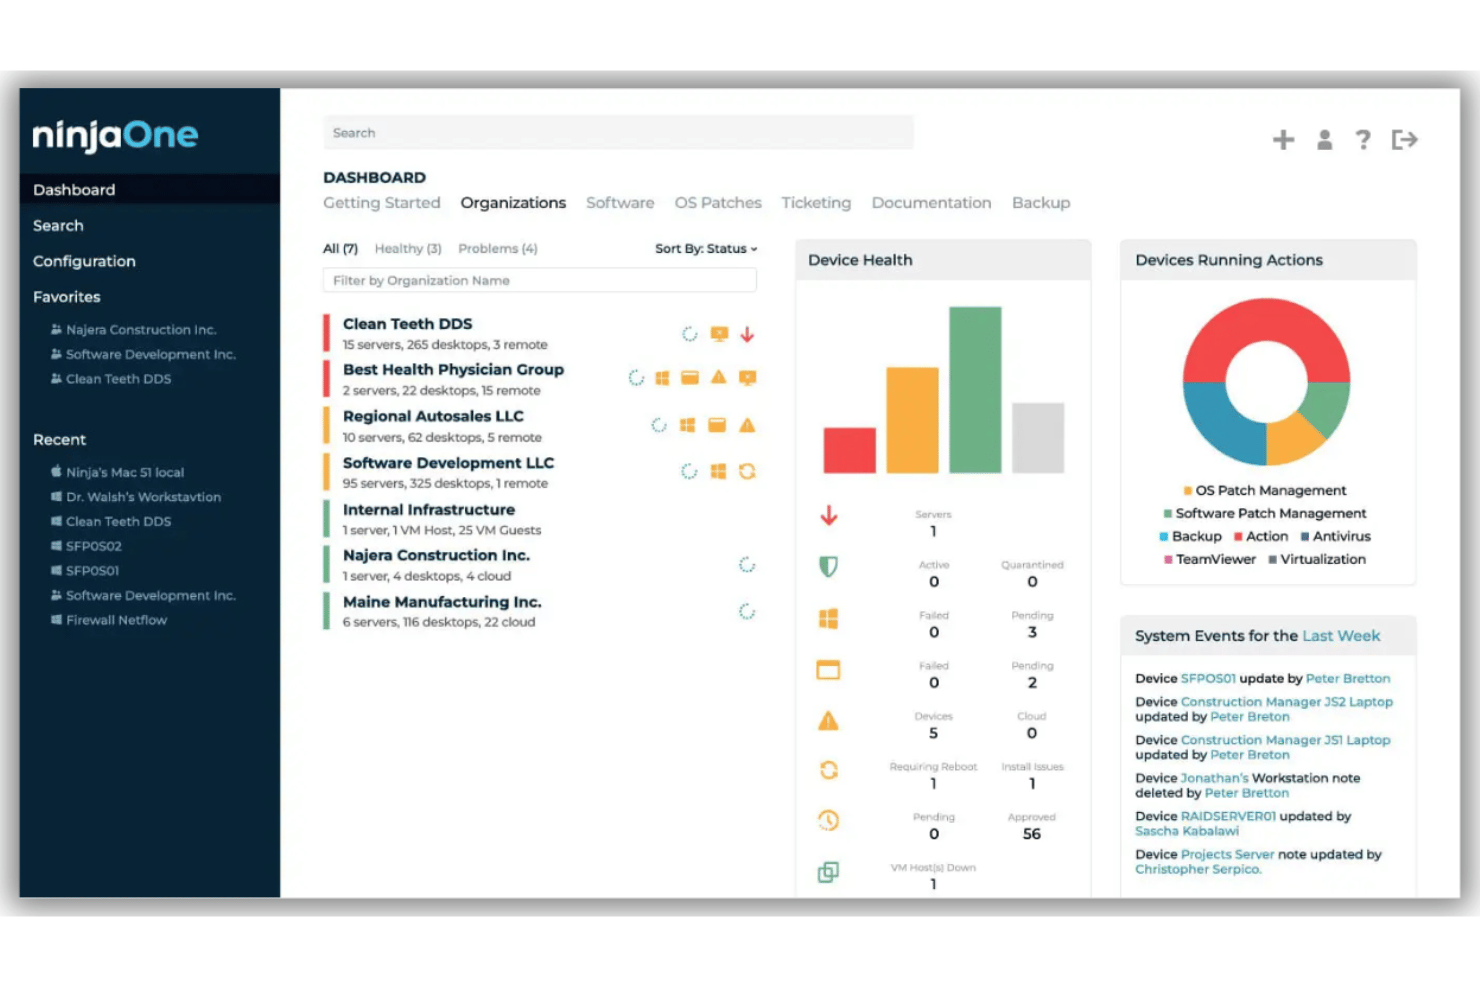
NinjaOne est une plateforme unifiée d’opérations informatiques dont la gestion autonome des correctifs constitue le cœur, prenant en charge l’application de correctifs aux systèmes d’exploitation et aux applications tierces sur les terminaux Windows, macOS, Linux et mobiles depuis une console unique basée dans le cloud.
À qui NinjaOne convient-il le mieux ?
NinjaOne convient aux équipes informatiques et aux fournisseurs de services gérés qui administrent des parcs de terminaux distribués dans des environnements d’entreprises de taille moyenne et de grande taille.
Pourquoi ai-je choisi NinjaOne ?
NinjaOne figure sur ma liste restreinte grâce à son IA de renseignement sur les correctifs, qui analyse les signaux de déploiement et les données de télémétrie de la communauté afin de suspendre automatiquement les correctifs à risque avant leur mise en production. Je m’appuie également sur la mise en cache des correctifs, qui permet à mon équipe de déployer des mises à jour sur des sites distants disposant d’une bande passante limitée, sans VPN. Avec la prise en charge de plus de 6 000 applications tierces, je n’ai pas besoin de gérer un outil distinct pour couvrir les navigateurs et les applications de productivité.
Principales fonctionnalités de NinjaOne
- Gestion des correctifs pour plusieurs systèmes d’exploitation : Appliquez de manière centralisée des correctifs aux appareils Windows, macOS, Linux et mobiles depuis une console unique.
- Politiques d’approbation préventive des correctifs : Approuvez ou bloquez certains KB ou catégories de mises à jour avant leur publication.
- Importations automatisées de données de vulnérabilité : Importez des données de vulnérabilité afin d’éclairer les processus de priorisation des correctifs.
- Rapports prêts pour la conformité et les audits : Générez des rapports détaillés associés à des référentiels tels que SOC 2, HIPAA et ISO 27001.
Intégrations de NinjaOne
NinjaOne propose des intégrations natives avec Splashtop, Zendesk, Okta, ConnectWise, Microsoft Azure/Intune, Slack, ServiceNow, DeskDay et bien d’autres, ainsi qu’une API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Restauration automatisée des correctifs en cas d’échec des déploiements
- Prend en charge les terminaux distants sans dépendre d’un VPN
- Rapports de conformité intégrés pour plusieurs référentiels
Cons:
- Les options d’exportation des métriques personnalisées restent limitées
- Aucune prise en charge native d’Unix (AIX, Solaris)
Idéal pour la hiérarchisation des mesures correctives fondée sur les risques
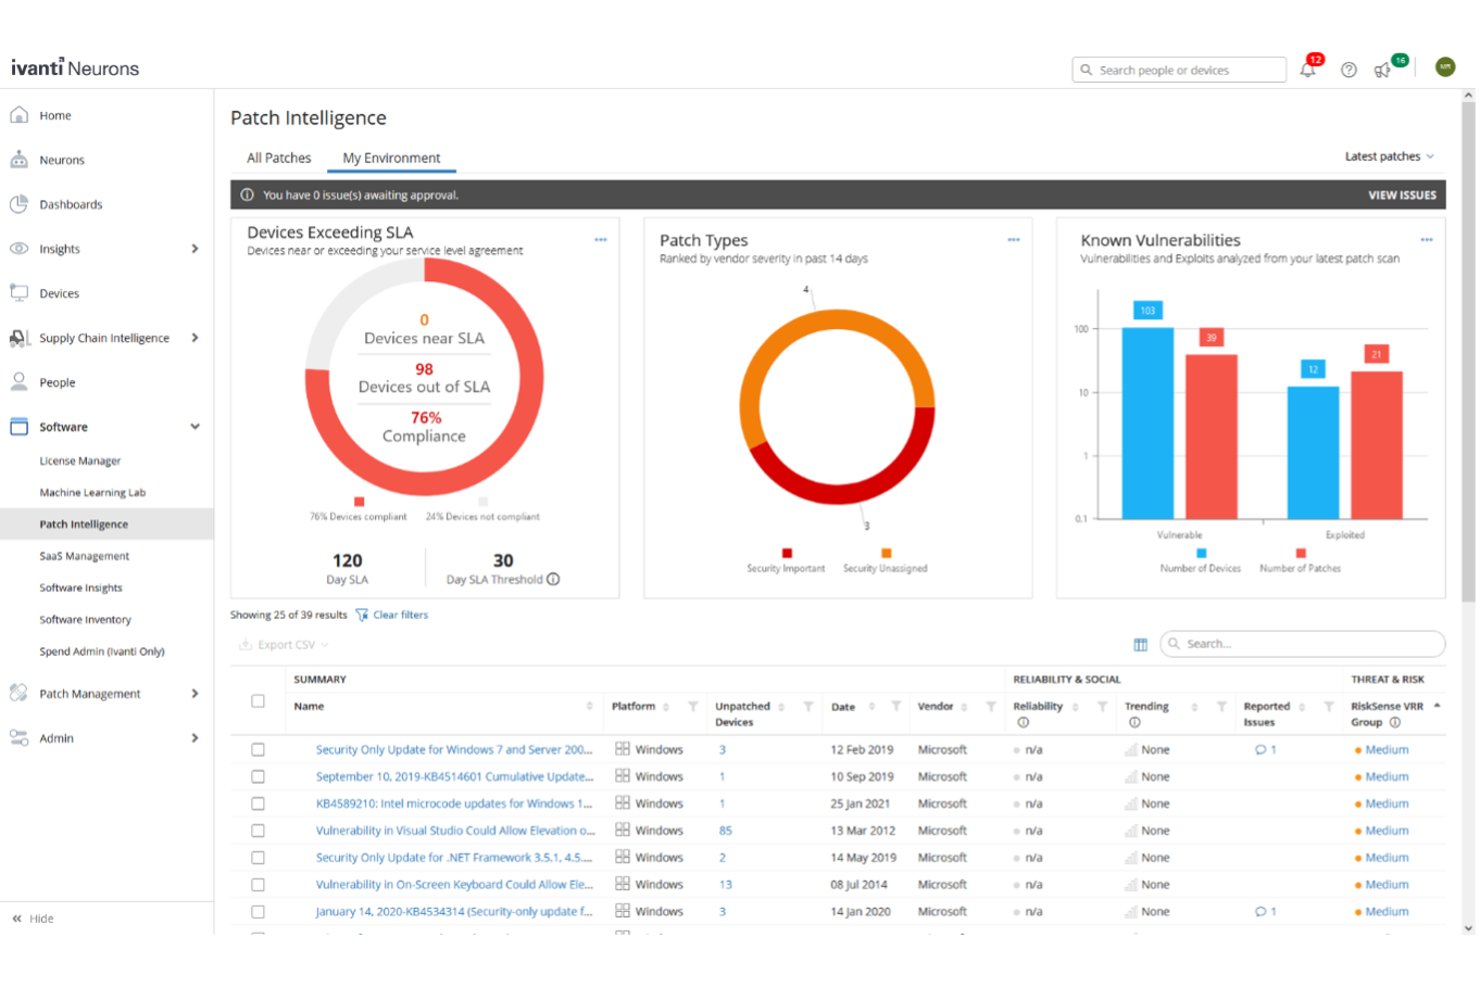
Ivanti Neurons for Patch Management est une plateforme de gestion des correctifs native du cloud qui automatise la découverte des vulnérabilités, la hiérarchisation fondée sur les risques et le déploiement des correctifs sur Windows, macOS, Linux et plus de 800 applications tierces dans des environnements d’entreprise hybrides.
À qui Ivanti Neurons for Patch Management convient-il le mieux ?
Cette solution convient particulièrement aux équipes informatiques d’entreprise axées sur la sécurité qui doivent hiérarchiser les mesures correctives en fonction du risque réel d’exploitation plutôt que des seuls scores CVE.
Pourquoi ai-je choisi Ivanti Neurons for Patch Management ?
J’ai choisi Ivanti Neurons for Patch Management parce que son évaluation du risque lié aux vulnérabilités (VRR) va au-delà des scores CVSS, en recueillant des renseignements sur les menaces auprès de plus de 100 sources, des flux du dark web et des données d’exploitation validées par des experts afin de déterminer ce qui doit réellement être corrigé en priorité. Mon équipe utilise l’automatisation du déploiement fondée sur les risques pour appliquer les correctifs les plus prioritaires avant que les vulnérabilités ne soient exploitées. La fonctionnalité de déploiement par anneaux, qui comprend des sondages sur le ressenti des utilisateurs, permet de détecter les problèmes de stabilité avant le déploiement d’un correctif sur l’ensemble du parc.
Principales fonctionnalités d’Ivanti Neurons for Patch Management
- Informations sur la fiabilité des correctifs : Agrège les données de déploiement anonymisées et le ressenti des utilisateurs afin de signaler les correctifs susceptibles d’entraîner des problèmes.
- Tableau de bord des rapports de conformité : Fournit l’état, l’historique et le suivi des SLA pour les audits dans l’ensemble de votre environnement.
- Catalogue de correctifs tiers : Gère plus de 800 applications prises en charge grâce à des mises à jour régulières provenant d’un flux centralisé.
- Configuration du déploiement par anneaux : Permet de définir des déploiements progressifs avec des groupes configurables et des politiques prédéfinies.
Intégrations d’Ivanti Neurons for Patch Management
Ivanti Neurons for Patch Management propose des intégrations natives avec Jira, CrowdStrike, AWS, Rapid7, ServiceNow, Tenable, Wiz, Synopsis, Splunk et bien d’autres. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- La hiérarchisation des risques utilise des renseignements sur les menaces et les exploitations
- Déploiement automatisé par anneaux avec analyse du ressenti des utilisateurs
- Couvre Windows, macOS, Linux et plus de 800 applications
Cons:
- Les rapports de conformité ne proposent pas de modèles d’exportation détaillés
- Les importations personnalisées de correctifs sont limitées à une solution de chargement latéral
Autres logiciels de gestion des correctifs pour entreprises
Voici quelques autres solutions de gestion des correctifs pour entreprises qui n’ont pas été retenues dans ma sélection, mais qui méritent tout de même d’être examinées :
- SolarWinds Patch Manager
Idéal pour la prise en charge des catalogues de correctifs tiers
- Kaseya VSA
Idéal pour la gestion unifiée de l'informatique et l'automatisation
- Qualys Patch Management
Idéal pour l’évaluation des vulnérabilités intégrée
- Atera
Idéal pour la gestion des correctifs avec surveillance à distance
- PDQ Connect
Idéal pour la gestion des correctifs sans intervention pour les équipes distribuées
- GFI Languard
Idéal pour l'analyse des vulnérabilités et des correctifs
- Heimdal
Idéal pour la gestion automatisée des correctifs avec conformité
- N-able N-central RMM
Idéal pour le contrôle des correctifs basé sur les rôles pour les équipes informatiques
- Syxsense
Idéal pour la visibilité du déploiement des correctifs en temps réel
- Patch My PC
Idéal pour des mises à jour rapides des catalogues de correctifs tiers


Comment j'évalue les logiciels de gestion des correctifs en entreprise
J'évalue les outils de gestion des correctifs pour les entreprises à deux niveaux : les exigences de base telles que le déploiement multiplateforme et les rapports d'audit, et les éléments différenciateurs comme la priorisation basée sur les risques et le retour arrière.
Fonctionnalités essentielles (Pré-requis pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j'attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité essentielle ci-dessous. Ensuite, je calcule le score total de l'outil en pourcentage. Chaque outil doit obtenir un score total minimum de 65 % pour être inclus.
- Déploiement automatique des correctifs : Je vérifie si un outil peut gérer la planification basée sur des politiques, les déploiements par phases et le retour automatique pour éviter qu'une mise à jour défaillante n'arrête un serveur de production à 2h du matin.
- Prise en charge multiplateforme des systèmes d'exploitation : Les environnements d'entreprise n'utilisent rarement qu'un seul système d'exploitation. Je recherche une parfaite parité de correctifs sur Windows, macOS et les grandes distributions Linux comme RHEL, Ubuntu et SUSE.
- Correction des applications tierces : La plupart des vulnérabilités exploitées se trouvent dans des applications comme les navigateurs, Java et Zoom. J'évalue le nombre de titres tiers couverts par chaque plateforme et la rapidité avec laquelle les nouveaux correctifs sont ajoutés au catalogue.
- Évaluation et priorisation des vulnérabilités : Je recherche une analyse basée sur les CVE associée à une évaluation des risques afin que votre équipe corrige la faille activement exploitée avant le correctif cosmétique de faible gravité.
- Rapports de conformité et pistes d'audit : Les auditeurs veulent des preuves, pas des promesses. J'évalue si chaque outil propose des rapports prédéfinis alignés sur des cadres comme PCI-DSS, HIPAA et ISO 27001, avec des journaux d'audit exportables.
- Gestion des terminaux distribués : J'examine la capacité de chaque plateforme à atteindre les ordinateurs portables distants, les instances cloud et les serveurs sur site sans forcer le trafic via un VPN ou exiger une connexion réseau permanente.
Une fois que j'ai une liste d'outils répondant aux critères, j'examine ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et différencie les différents fournisseurs :
Fonctionnalités remarquables
La priorisation basée sur les risques est un facteur différenciateur majeur. Je recherche des outils qui intègrent des renseignements sur les menaces comme CISA KEV pour classer les correctifs selon l'exploitation active, et non uniquement selon la gravité CVSS. Les tests et le retour automatique sont tout aussi importants — le déploiement pilote en anneau permet de valider un correctif sur un petit groupe avant qu'il n'arrive en production. L'optimisation de la bande passante distingue également les fournisseurs, en particulier pour les équipes distribuées où la distribution pair-à-pair et le delta patching évitent de saturer le réseau lors des déploiements.
Au-delà des fonctionnalités
L'architecture de déploiement est importante. J'évalue si un fournisseur propose des options SaaS, sur site et hybrides, car certains secteurs réglementés nécessitent des environnements isolés. La profondeur d'intégration est tout aussi essentielle ; je vérifie la présence de connecteurs bidirectionnels avec des outils ITSM comme ServiceNow et Jira afin que les déploiements de correctifs génèrent automatiquement des tickets de changement. Je considère également la rapidité avec laquelle un fournisseur publie de nouveaux correctifs après la publication d'une CVE, car un délai d'un jour ou deux peut exposer des milliers de terminaux.
Comment choisir un logiciel de gestion des correctifs pour entreprises
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré pendant votre processus personnalisé de sélection d’un logiciel, voici une liste des facteurs à prendre en compte :
| Facteur | Éléments à prendre en compte |
|---|---|
| Évolutivité | Le logiciel pourra-t-il gérer tous vos terminaux actuels et prévus, sur plusieurs sites ou unités commerciales, sans ralentissement ni surcharge des agents ? |
| Intégrations | L’outil se connecte-t-il facilement à vos scanners de vulnérabilités, à vos flux de travail ITSM et à vos outils d’alerte ? Vérifiez la présence d’une intégration native ou d’API fiables. |
| Personnalisation | Pouvez-vous adapter les politiques de correctifs, les fenêtres de maintenance, les accès et les rapports afin de répondre à vos besoins de conformité ou à vos processus métier ? |
| Facilité d’utilisation | La console est-elle intuitive pour les administrateurs au quotidien, ou devrez-vous vous appuyer sur des compétences spécialisées et des formations constantes pour l’utiliser et résoudre les problèmes ? |
| Mise en œuvre et intégration initiale | Combien de temps faudra-t-il pour déployer les agents, configurer les paramètres et former le personnel ? Soyez attentif aux exigences imprévues en matière d’infrastructure, de politiques ou de gestion du changement. |
| Coût | Les structures tarifaires sont-elles basées sur le nombre de terminaux, d’utilisateurs ou de fonctionnalités ? Vérifiez les coûts cachés tels que les modules supplémentaires, les extensions d’intégration ou les niveaux de conformité et de rapports. |
| Garanties de sécurité | La plateforme propose-t-elle un contrôle d’accès basé sur les rôles (RBAC), la journalisation des audits et le chiffrement des données ? Demandez-vous comment ces contrôles s’alignent sur le profil de risque de votre organisation. |
| Disponibilité du support | Avec quelle rapidité et quelle fiabilité pouvez-vous obtenir de l’aide lors d’incidents ou de mises à niveau ? Examinez les SLA, les horaires du support et les canaux d’accès avant de vous engager. |
Qu’est-ce qu’un logiciel de gestion des correctifs pour entreprises ?
Les logiciels de gestion des correctifs pour entreprises constituent une plateforme essentielle de sécurité des terminaux qui automatise la découverte, le déploiement et la surveillance des mises à jour logicielles dans des environnements informatiques vastes et hétérogènes. Ils gèrent les mises à jour des systèmes d’exploitation et des applications tierces, contribuent au maintien de la conformité réglementaire et réduisent les vulnérabilités de sécurité. Ces outils sont conçus pour prendre en charge des milliers de terminaux, rationaliser l’application des correctifs sur des sites distribués et fournir les rapports détaillés nécessaires aux opérations à l’échelle de l’entreprise.
Fonctionnalités
Lors du choix d’un logiciel de gestion des correctifs pour entreprises, prêtez attention aux fonctionnalités clés suivantes :
- Déploiement automatisé des correctifs : utilise des flux de travail automatisés pour orchestrer les déploiements planifiés ou déclenchés sur les terminaux, réduisant ainsi les efforts manuels et les retards d’application des correctifs.
- Prise en charge multiplateforme des systèmes d’exploitation : gère les mises à jour de Windows, macOS et des principales distributions Linux depuis une console unique, garantissant une couverture des parcs d’appareils variés.
- Application des correctifs aux applications tierces : fournit des mises à jour pour les applications autres que les systèmes d’exploitation, telles que les navigateurs, les suites bureautiques et les outils de collaboration, réduisant ainsi les risques liés aux logiciels tiers non corrigés.
- Évaluation des vulnérabilités : intègre la gestion des vulnérabilités en recherchant les mises à jour manquantes et en identifiant les vulnérabilités prioritaires à l’aide de la gravité des CVE et de flux de renseignement sur les menaces en temps réel.
- Fonctionnalités de restauration : permet aux équipes informatiques d’annuler ou de supprimer les correctifs problématiques, réduisant ainsi les temps d’arrêt si une mise à jour provoque des problèmes en production.
- Rapports de conformité : génère des rapports pour les pistes d’audit et les référentiels réglementaires, facilitant la démonstration de l’état des correctifs lors des contrôles de sécurité.
- Gestion à distance des terminaux : prend en charge la distribution des correctifs sur les appareils situés en dehors du réseau de l’entreprise, ce qui est utile dans les environnements de travail à distance ou hybrides.
- Optimisation de la bande passante : utilise la distribution de pair à pair, la limitation du débit ou l’application différentielle des correctifs afin de réduire l’impact sur le réseau et d’accélérer les déploiements importants.
- Planification des fenêtres de maintenance : permet de définir des horaires spécifiques pour l’application des correctifs et les redémarrages, en alignant les mises à jour sur les SLA et les besoins opérationnels de votre entreprise.
- Contrôle d’accès basé sur les rôles : se connecte à des fournisseurs d’identité tels qu’Active Directory pour accorder des autorisations précises, en veillant à ce que seuls les utilisateurs autorisés puissent gérer les flux de travail critiques liés aux correctifs.
Avantages
La mise en œuvre d’un logiciel de gestion des correctifs pour entreprises offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Réduction des risques de sécurité : l’application régulière et automatisée des correctifs corrige rapidement les vulnérabilités logicielles connues, contribuant ainsi à protéger votre organisation contre les logiciels malveillants, les rançongiciels et l’évolution des cybermenaces.
- Amélioration de la conformité : les rapports de conformité et les pistes d’audit intégrés facilitent la démonstration du respect de normes telles que PCI-DSS, HIPAA ou ISO 27001.
- Gain de temps pour l’informatique : l’automatisation et l’orchestration centralisée des correctifs libèrent les équipes informatiques des mises à jour manuelles, leur permettant de se concentrer sur des initiatives prioritaires.
- Déploiement cohérent des mises à jour : la prise en charge multiplateforme garantit que tous les terminaux — locaux, distants et basés dans le cloud — reçoivent des correctifs rapides et cohérents.
- Moins de perturbations pour l’entreprise : des fonctionnalités telles que la restauration, les fenêtres de maintenance et l’optimisation de la bande passante préservent la stabilité des systèmes et réduisent les temps d’arrêt pendant les mises à jour.
- Une meilleure visibilité et un meilleur contrôle : les tableaux de bord en temps réel, les alertes personnalisables et les autorisations précises vous permettent de surveiller, d’analyser et de gérer la progression des correctifs sur l’ensemble de votre parc.
- Gestion à distance rationalisée : la possibilité d’appliquer des correctifs aux terminaux distribués ou situés hors réseau permet de maintenir une posture de sécurité solide, même lorsque les équipes travaillent depuis différents endroits.
Coûts et tarification
Le choix d’un logiciel de gestion des correctifs pour entreprises nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions de gestion des correctifs pour entreprises :
Tableau comparatif des forfaits des logiciels de gestion des correctifs pour entreprises
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Déploiement de correctifs de base pour un nombre limité d’appareils, planification manuelle et assistance communautaire. |
| Forfait personnel | $5-$15/utilisateur/mois | Application des correctifs pour un seul utilisateur, mises à jour automatisées pour un seul système d’exploitation, rapports de base et assistance technique standard. |
| Forfait professionnel | $20-$40/utilisateur/mois | Prise en charge de plusieurs utilisateurs, application de correctifs multiplateforme, mises à jour des applications tierces, rapports de conformité et autorisations basées sur les rôles. |
| Forfait entreprise | $40-$80/utilisateur/mois | Automatisation complète, options de déploiement hybrides, intégrations personnalisées, assistance couverte par un SLA et capacités d’audit avancées. |
FAQ sur les logiciels de gestion des correctifs pour entreprises
Voici quelques réponses aux questions courantes sur les logiciels de gestion des correctifs pour entreprises :
Comment les logiciels de gestion des correctifs pour entreprises facilitent-ils les audits de conformité ?
Les logiciels de gestion des correctifs pour entreprises automatisent les rapports de conformité et tiennent à jour des pistes d’audit détaillées. Vous pouvez ainsi démontrer rapidement l’état des correctifs, fournir les preuves de remédiation et prouver le respect de réglementations telles que PCI-DSS ou HIPAA lors d’audits internes ou externes.
Les logiciels de gestion des correctifs pour entreprises peuvent-ils appliquer des correctifs aux appareils qui sont hors réseau ?
Oui, la plupart des solutions modernes prennent en charge l’application de correctifs à distance sur les appareils situés en dehors du réseau de l’entreprise. Les terminaux restent ainsi sécurisés et à jour, même lorsque les utilisateurs sont en déplacement ou travaillent depuis leur domicile.
Quelles applications tierces sont généralement prises en charge pour l’application de correctifs ?
Les solutions pour entreprises couvrent généralement un large éventail d’applications tierces, telles que les navigateurs web, les clients de messagerie, Java, Zoom et les suites de productivité. Consultez le catalogue du fournisseur pour connaître les mises à jour pertinentes pour votre environnement.
Comment l’automatisation réduit-elle les risques par rapport à l’application manuelle de correctifs ?
L’automatisation réduit les erreurs humaines, impose une politique cohérente et permet un déploiement rapide des mises à jour de sécurité sur l’ensemble de votre parc. Elle contribue ainsi à réduire la fenêtre d’application des correctifs et les risques que des menaces exploitent des vulnérabilités non corrigées.
Quels éléments dois-je prendre en compte lors de la comparaison du coût total de possession ?
Vous devez prendre en compte les licences, les modifications de l’infrastructure, les services professionnels, les niveaux d’assistance ainsi que le temps nécessaire au déploiement et à la gestion continue. Méfiez-vous des coûts supplémentaires cachés associés à des fonctionnalités clés telles que la conformité, les intégrations ou les rapports avancés.