

Dans le monde technologique actuel, où tout évolue à un rythme effréné, il est plus important que jamais de garantir la sécurité de votre code. Les outils de test statique de la sécurité des applications peuvent changer la donne pour vous et votre équipe en identifiant les vulnérabilités avant qu’elles ne deviennent problématiques. Vous connaissez les difficultés liées à la nécessité de suivre l’évolution des menaces de sécurité, et ces outils offrent une manière concrète d’y répondre.
J’ai testé et évalué ces outils de manière indépendante afin de vous donner un aperçu impartial des solutions disponibles. Vous pouvez compter sur le fait que mes meilleures recommandations sont soigneusement étudiées et axées sur les besoins du développement SaaS. Dans cet article, je vous présenterai les meilleures options, en mettant en évidence leurs fonctionnalités uniques et la manière dont elles peuvent aider votre équipe à rester sécurisée.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Tableau comparatif des outils de test statique de la sécurité des applications
Ce tableau comparatif récapitule les informations tarifaires relatives à ma sélection des meilleurs outils de test statique de la sécurité des applications.
Sorted by: Default
| Tool | Starting Price | Website | |
|---|---|---|---|
Idéal pour la détection évolutive des vulnérabilités | 4.3 out of 5 | $350/mois Forfait gratuit disponible | Book Demo |
Idéal pour l’analyse SAST par IA | 4.7 out of 5 | Jusqu’à 1000 $ par développeur et par an Démo gratuite disponible | Website |
Idéal pour s'intégrer dans les pipelines CI/CD | Not rated | $34/développeur/mois Offre gratuite disponible | Book Demo |
Idéal pour la détection des menaces visant la chaîne d’approvisionnement | Not rated | $399/mois Essai gratuit de 7 jours + démo gratuite disponible | Website |
Idéal pour la génération automatique de correctifs | 4.5 out of 5 | $200/mois Forfait gratuit disponible | Book Demo |
Idéal pour la collaboration open-source | 4.8 out of 5 | À partir de 4 $/utilisateur/mois Plan gratuit disponible | Website |
Idéal pour les exécutions de tests parallèles illimitées | 4.9 out of 5 | À partir de 1¢/crédit IA Démo gratuite disponible | Website |
Idéal pour l'observabilité en temps réel | 4.5 out of 5 | $7/mois Essai gratuit de 15 jours | Website |
Idéal pour les flux de travail DevOps intégrés | 4.5 out of 5 | $29/utilisateur/mois Forfait gratuit + essai gratuit disponible | Website |
Idéal pour l’observabilité en temps réel | 4.3 out of 5 | À partir de 10 $/utilisateur/mois Forfait gratuit disponible | Website |


Évaluation des meilleurs outils de test statique de la sécurité des applications
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de test statique de la sécurité des applications retenus dans ma sélection. Mes évaluations présentent en détail les principales fonctionnalités, les avantages & inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour la détection évolutive des vulnérabilités
- Forfait gratuit disponible
- À partir de $350/mois
Visit WebsiteCustomer Rating:4.3/5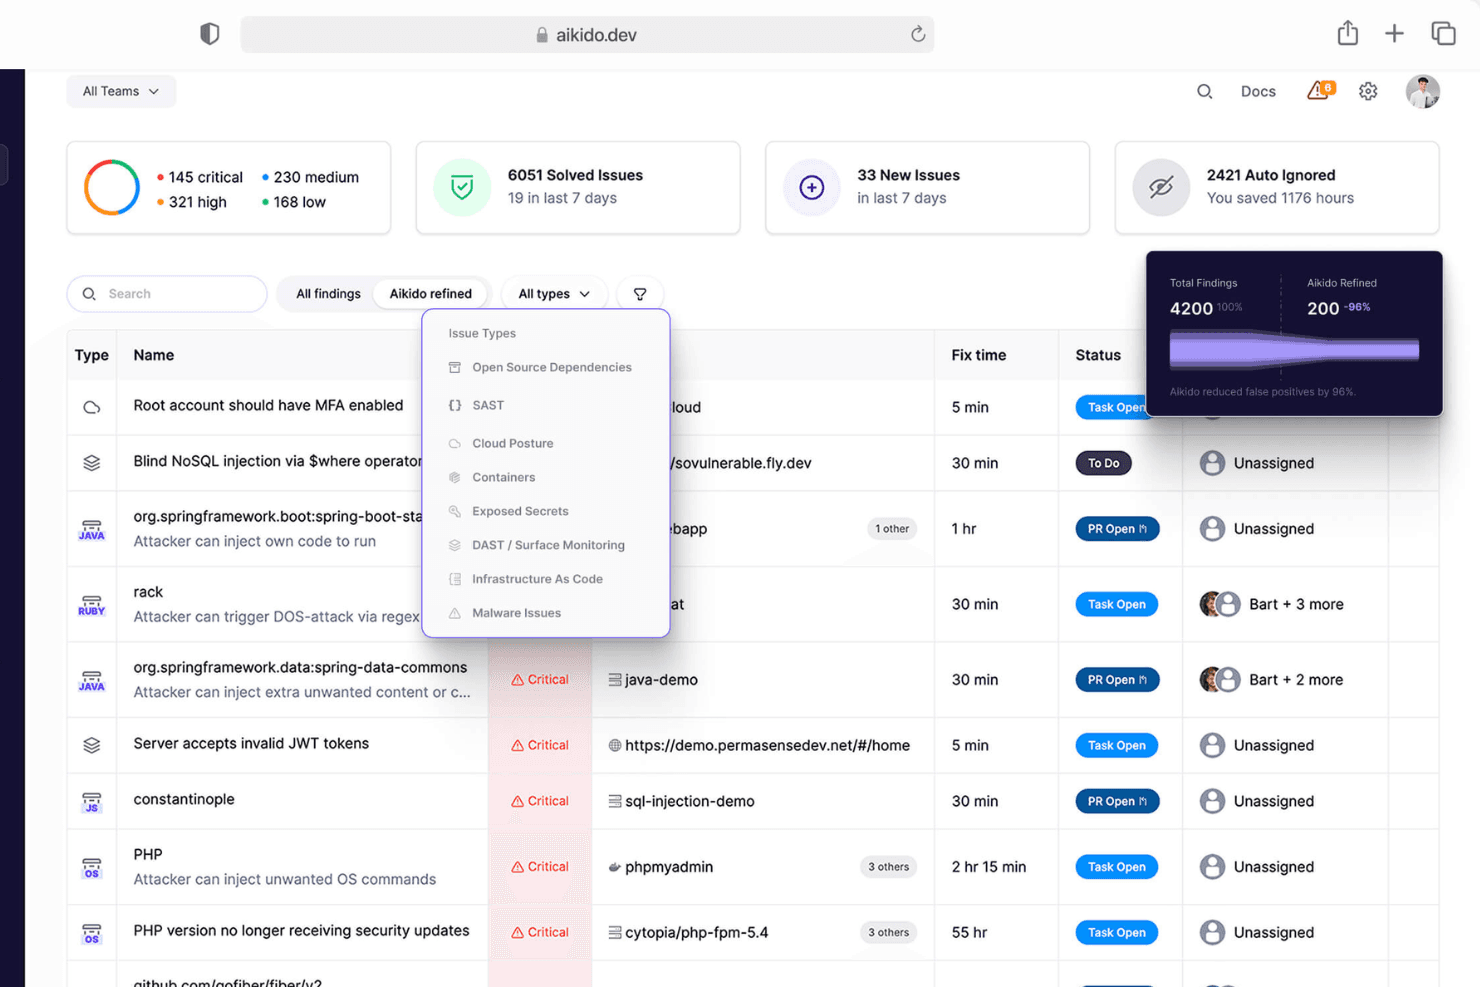
Aikido Security fournit un tableau de bord unifié permettant de trier et de filtrer les problèmes par type, gravité et source de l’analyse. Aikido Security propose une solution de tests statiques de sécurité des applications (SAST) destinée à sécuriser le code, les environnements cloud et les environnements d’exécution. Elle est conçue pour les développeurs et se concentre sur la détection des vulnérabilités ainsi que sur l’aide à la mise en conformité.
Pourquoi j’ai choisi Aikido Security : Aikido Security est spécialisée dans la détection évolutive des vulnérabilités, en veillant à donner la priorité aux véritables problèmes de sécurité. Elle s’intègre parfaitement aux pipelines CI/CD et aux IDE pour assurer une détection en temps réel. Les utilisateurs peuvent personnaliser les règles en fonction de leurs besoins spécifiques, tandis que les corrections en un clic alimentées par l’IA simplifient le processus de remédiation. Sa prise en charge de la conformité à des normes telles que SOC 2 et ISO renforce encore son attrait.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent la détection des vulnérabilités qui réduit les fausses alertes, la personnalisation permettant de créer des règles adaptées, ainsi que la prise en charge automatisée de la conformité à des normes telles que SOC 2 et ISO.
Les intégrations comprennent Azure Pipelines, Jira, GitHub, Bitbucket, GitLab, Slack, Trello, Jenkins, CircleCI et Travis CI.
Pros and Cons
Pros:
- Évolutif pour les grandes équipes
- Excellent pour la mise en conformité
- Détection en temps réel
Cons:
- Peut nécessiter une configuration technique
- Prise en charge hors ligne limitée
Learn more about Aikido Security: Idéal pour l’analyse SAST par IA
- Démo gratuite disponible
- Jusqu’à 1000 $ par développeur et par an (facturation annuelle)
Visit WebsiteCustomer Rating:4.7/5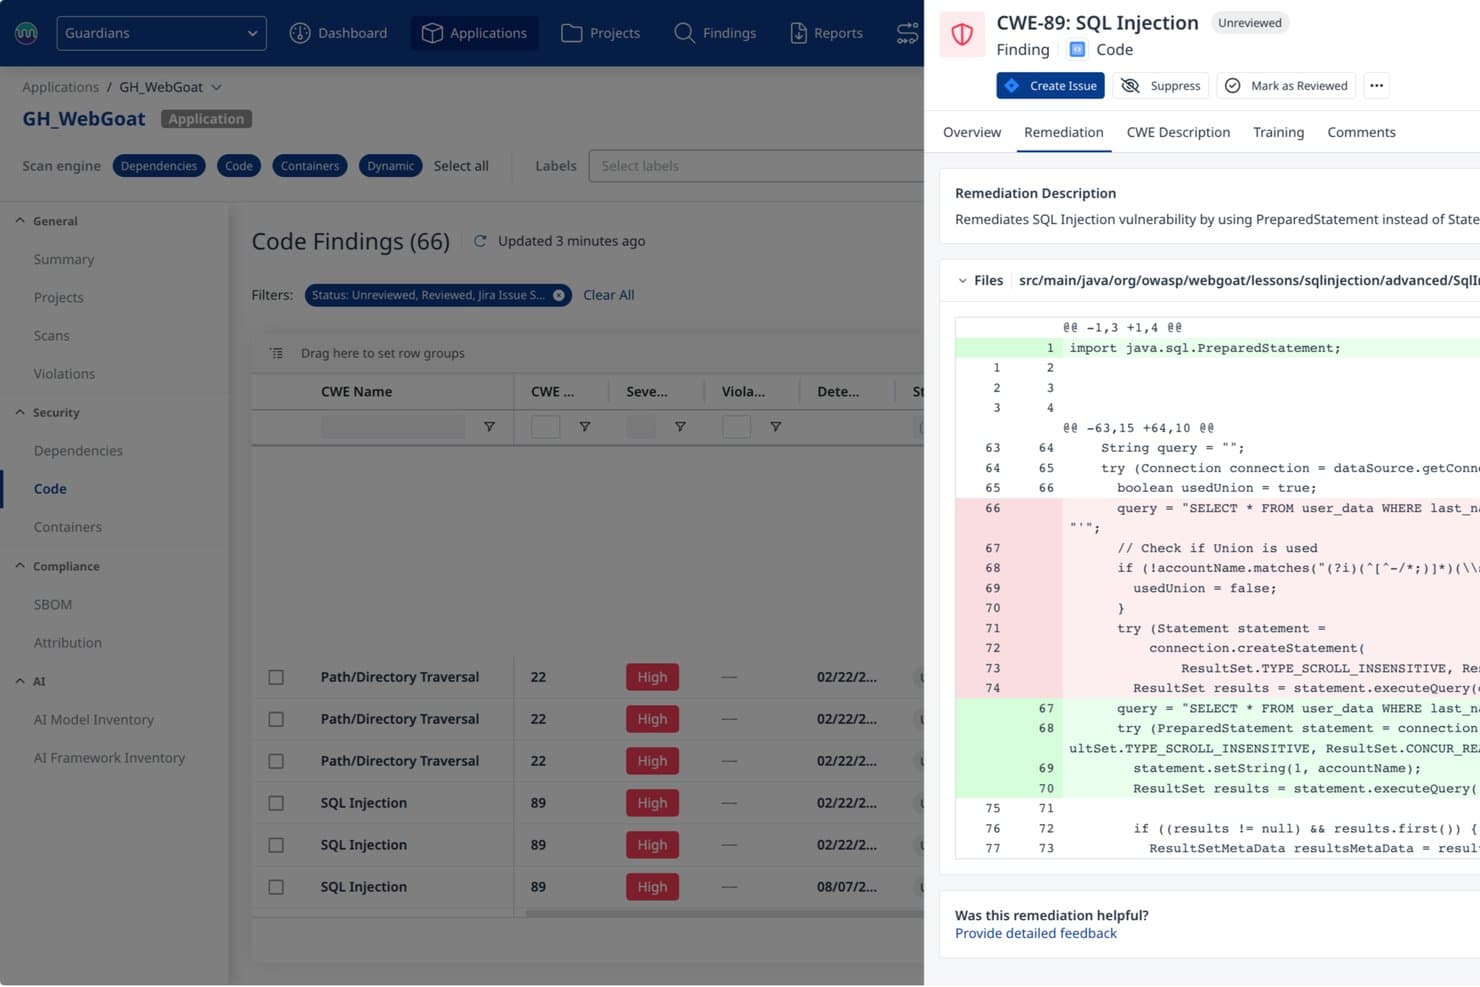
Mend.io fournit une remédiation optimisée par l’IA pour les injections SQL, avec des aperçus des corrections de code. Mend AppSec est une plateforme de sécurité des applications qui combine l’analyse statique de sécurité des applications (SAST), l’analyse de la composition logicielle et l’analyse des conteneurs afin d’identifier les vulnérabilités dans le code source propriétaire couvrant plus de 30 langages, avec des suggestions de correction optimisées par l’IA et une intégration aux pipelines CI/CD.
À qui Mend.io convient-il le mieux ?
Mend AppSec convient particulièrement aux équipes AppSec et DevSecOps qui ont besoin d’un SAST optimisé par l’IA, offrant une précision vérifiée par des benchmarks et des corrections fournies directement dans le dépôt.
Pourquoi j’ai choisi Mend.io
J’ai choisi Mend.io comme l’une des meilleures solutions, car son moteur SAST affiche une précision supérieure de +38 % et un rappel supérieur de +48 % à ceux de ses concurrents de référence, ce qui est important lorsque vous devez pouvoir faire confiance aux résultats de vos analyses. Il analyse également jusqu’à 10 fois plus rapidement que ces mêmes concurrents, de sorte que les résultats sont disponibles alors que le code est encore dans son contexte. En outre, sa remédiation optimisée par l’IA génère des corrections 46 % plus précises que la moyenne des concurrents et les ouvre directement sous forme de demandes de fusion.
Fonctionnalités clés de Mend.io
- Détection des secrets : analyse le code source propriétaire à la recherche d’identifiants codés en dur, de clés d’API, de jetons et de certificats, avec la possibilité de déclencher des violations de politiques ou d’échouer une compilation lors de leur détection.
- Rapports de conformité du code : génère des rapports associés à des normes telles que OWASP, PCI DSS, NIST, HIPAA et MISRA, exportables aux formats HTML, PDF, XML, JSON, CSV ou SARIF.
- Analyse incrémentielle : analyse uniquement le code modifié par rapport à une référence importée, réduisant le temps d’analyse des demandes de fusion et des branches de fonctionnalités sans nécessiter une nouvelle analyse complète du dépôt.
- Cartographie des projets monodépôt : divise un dépôt unique en projets Mend distincts à l’aide d’une correspondance de chemins JSON, afin que les commits déclenchent des analyses uniquement pour les segments de projet concernés.
Intégrations de Mend.io
Mend.io répertorie des intégrations avec GitHub, GitHub Enterprise, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, CircleCI, TeamCity et Bamboo. Il prend également en charge les analyses SAST basées sur l’interface de ligne de commande dans les pipelines CI/CD ; la disponibilité d’une API n’est pas documentée.
Pros and Cons
Pros:
- Précision supérieure de +38 % et rappel supérieur de +48 % par rapport aux concurrents
- Analyse jusqu’à 10 fois plus rapide que celle des concurrents
- Corrections 46 % plus précises ouvertes sous forme de demandes de fusion
Cons:
- Certains résultats nécessitent un triage manuel
- Moins mature que les outils SAST dédiés
Learn more about Mend.io: Idéal pour s'intégrer dans les pipelines CI/CD
- Offre gratuite disponible
- À partir de $34/développeur/mois

Corgea signale les risques d'injection SQL directement dans les pull requests GitHub, avec des suggestions de correctifs contextuels que les développeurs peuvent examiner avant la fusion. Corgea est conçu pour les développeurs et les équipes de sécurité souhaitant renforcer la sécurité des applications grâce à l'analyse statique. Il utilise l'IA pour mettre en évidence des vulnérabilités souvent ignorées par les outils traditionnels, notamment des failles dans la logique métier et des erreurs de configuration. Parce qu'il s'intègre directement dans les environnements de développement courants, les équipes peuvent améliorer la sécurité sans ralentir leur flux de travail.
Pourquoi j'ai choisi Corgea
J'ai choisi Corgea car son analyse basée sur l'IA réduit les faux positifs tout en améliorant la qualité de la détection. L'utilisation des grands modèles de langage (LLM) lui permet de raisonner sur le contexte du code et de détecter des problèmes comme les failles de logique métier, qui sont généralement difficiles à identifier avec des analyseurs basés sur des règles. Corgea s'intègre également parfaitement dans les pipelines CI/CD, offrant un retour en temps réel pour permettre aux équipes de corriger les problèmes rapidement et de conserver la sécurité intégrée au processus de développement.
Fonctionnalités clés de Corgea
En plus de son analyse basée sur l'IA, j'ai également trouvé les fonctionnalités suivantes remarquables :
- Prise en charge linguistique étendue : Analyse du code sur plus de 10 langages et frameworks, assurant une couverture large pour des stacks technologiques variées.
- Analyse des secrets : Identifie les secrets codés en dur et les données sensibles dans votre code afin de prévenir les fuites de données.
- Filtrage intelligent des fichiers : Optimise la performance de l'analyse en excluant les fichiers non pertinents, garantissant une analyse efficace et précise.
- Correction automatisée : Propose des correctifs contextuels pouvant être appliqués automatiquement ou après vérification, accélérant le processus de remédiation.
Intégrations de Corgea
Les intégrations comprennent les pipelines CI/CD, les revues de pull requests, la prise en charge des IDE, GitHub, GitLab, Bitbucket, Jenkins et Azure DevOps.
Pros and Cons
Pros:
- Détecte des failles complexes de logique métier
- Réduction des faux positifs grâce à l'IA
- Large couverture multi-langages du code
Cons:
- Les résultats peuvent varier selon les analyses
- Outil récent avec une histoire limitée
Learn more about Corgea: Idéal pour la détection des menaces visant la chaîne d’approvisionnement
- Essai gratuit de 7 jours + démo gratuite disponible
- À partir de $399/mois (facturé annuellement)

Tableau de bord Xygeni affichant les risques de sécurité des applications classés par priorité dans le code, les dépendances, le CI/CD, les secrets et l’IaC. Xygeni est une plateforme de sécurité des applications alimentée par l’IA qui combine l’analyse statique de la sécurité des applications (SAST), l’analyse de la composition logicielle (SCA), l’analyse dynamique de la sécurité des applications (DAST), la détection des secrets, la sécurité des pipelines CI/CD et la défense contre les logiciels malveillants visant la chaîne d’approvisionnement, au sein d’un seul système offrant une couverture de bout en bout du cycle de développement logiciel (SDLC).
À qui Xygeni convient-il le mieux ?
Xygeni convient particulièrement aux équipes d’ingénierie axées sur la sécurité, au sein d’entreprises de taille moyenne à grande, qui ont besoin d’une visibilité unifiée sur le code, les dépendances, les pipelines et les composants tiers.
Pourquoi j’ai choisi Xygeni
J’ai inclus Xygeni dans ma sélection principale, car sa détection des menaces visant la chaîne d’approvisionnement va bien au-delà de ce que proposent la plupart des outils SAST. Le module SCA analyse chaque jour des milliers de paquets à code source ouvert nouveaux ou mis à jour afin de détecter et de bloquer les logiciels malveillants du jour zéro avant qu’ils n’atteignent votre base de code. De plus, le moteur de détection des anomalies surveille les signaux comportementaux dans le code, les dépendances, les pipelines et les fichiers de configuration pour repérer en temps réel les modifications non autorisées — un type de vecteur d’attaque qu’une analyse statique pure ne permet tout simplement pas de détecter.
Principales fonctionnalités de Xygeni
- Analyse SAST alimentée par l’IA : Analyse le code source à la recherche de vulnérabilités, notamment les injections SQL (SQLi), les scripts intersites (XSS), les problèmes d’authentification non sécurisée et les portes dérobées, avec une évaluation basée sur la suite de tests OWASP.
- Correction automatique par l’IA via une demande de fusion : Génère des correctifs au niveau du code pour les vulnérabilités détectées et les soumet sous forme de demandes de fusion pour examen par les développeurs.
- Détection des secrets : Analyse les dépôts, les commits et les configurations CI/CD afin d’identifier les identifiants, clés API et jetons exposés avant qu’ils n’atteignent la production.
- Analyse de sécurité de l’IaC : Analyse les fichiers d’infrastructure en tant que code afin de détecter les erreurs de configuration dans les environnements cloud et conteneurisés avant le déploiement.
Intégrations de Xygeni
Xygeni propose des intégrations natives avec GitHub, GitLab, Bitbucket, Azure DevOps et Jenkins, ainsi qu’avec CircleCI pour l’analyse des systèmes de gestion du code source et des pipelines CI/CD. Pour la gestion des tickets et les alertes, il s’intègre à Jira, GitHub Issues et Slack. Des modules complémentaires pour les environnements de développement sont disponibles pour VS Code, IntelliJ, Eclipse, Visual Studio, Windsurf et Cursor. Xygeni fournit également une API REST pour les intégrations personnalisées et l’automatisation des flux de travail CI/CD et de gouvernance.
Pros and Cons
Pros:
- L’analyse de l’accessibilité réduit considérablement les faux positifs
- Détecte les logiciels malveillants dans les dépendances à code source ouvert
- Unifie l’analyse SAST, SCA et la détection des secrets
Cons:
- Le volume d’alertes peut être élevé au début
- Communauté plus restreinte que celles de Snyk ou SonarQube
Learn more about Xygeni: Idéal pour la génération automatique de correctifs
- Forfait gratuit disponible
- À partir de $200/mois
Visit WebsiteCustomer Rating:4.5/5
ZeroPath propose un tableau de bord de sécurité unifié qui met en avant l’activité des analyses, les types de vulnérabilités, la sévérité des problèmes et les principales découvertes critiques en un coup d’œil. ZeroPath est conçu pour aider les équipes de développement et de sécurité à anticiper les vulnérabilités du code en utilisant l’IA, afin de détecter des problèmes tels que l’authentification défaillante, les bugs logiques, les dépendances exploitables et les pipelines mal configurés. Si votre équipe développe rapidement des logiciels et souhaite une solution SAST capable d’identifier de véritables menaces sans vous submerger d’alertes inutiles, alors ZeroPath mérite votre attention.
Pourquoi j’ai choisi Zeropath
J’ai choisi ZeroPath parce que son moteur SAST natif à l’IA va au-delà de la simple reconnaissance de motifs : il comprend le contexte du code et la logique métier — ainsi, vous et votre équipe pouvez avoir confiance dans la pertinence des résultats. La génération automatique de correctifs vous permet d’examiner ou de fusionner directement les suggestions dans vos pull requests, réduisant le temps passé à concevoir manuellement des solutions. Sa détection avancée des contournements d’authentification, IDOR, conditions de course et failles logiques permet d’identifier des vulnérabilités que de nombreux outils hérités ratent.
Fonctionnalités clés de Zeropath
En plus de ses capacités SAST principales, ZeroPath propose :
- Politiques personnalisées sur le code : Créez des politiques en langage naturel ou basées sur des règles pour signaler certains motifs ou anti-motifs dans votre code.
- Détection de secrets : Analysez les dépôts pour repérer des identifiants, clés, jetons ou secrets API exposés et appliquez des workflows de remédiation.
- Détection de mauvaise configuration d’Infrastructure as Code (IaC) : Analysez les modèles IaC (ex. : Terraform, CloudFormation) pour y détecter des configurations à risque avant le déploiement.
- Tableau de bord d’intelligence sécurité : Consultez des métriques en temps réel sur les tendances des vulnérabilités, le score d’exploitabilité (CVSS 4.0), la performance de l’équipe et le statut de conformité.
Intégrations Zeropath
Les intégrations incluent GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams et CircleCI.
Pros and Cons
Pros:
- Détecte des failles logiques et des risques cachés souvent manqués lors des analyses classiques.
- Réduit le bruit pour que votre équipe puisse se concentrer sur les vrais problèmes.
- Fournit des correctifs clairs qui accélèrent vos revues de sécurité.
Cons:
- Les options d’intégration peuvent s’avérer insuffisantes pour les environnements d’entreprise complexes.
- Vous aurez peut-être besoin de temps pour adapter votre workflow à l’automatisation.
Learn more about Zeropath: Idéal pour la collaboration open-source
- Plan gratuit disponible
- À partir de 4 $/utilisateur/mois
Visit WebsiteCustomer Rating:4.8/5
Boîte de dialogue GitHub pour ajouter des images GitHub est une plateforme collaborative de développement logiciel largement utilisée par les développeurs dans divers secteurs, notamment la santé et la finance. Elle propose des outils de sécurité, d'automatisation et de gestion du code, ce qui la rend adaptée aux tâches telles que DevSecOps et CI/CD.
Pourquoi j'ai choisi GitHub : GitHub excelle dans la collaboration open-source, offrant une plateforme sur laquelle les développeurs peuvent travailler ensemble sur des projets depuis n'importe où. Ses outils de sécurité applicative intégrés utilisent l'IA pour identifier et corriger rapidement les vulnérabilités, ce qui représente son argument de vente unique. GitHub Actions automatise les flux de travail, améliorant ainsi l'efficacité de la gestion des modifications du code. Avec GitHub Advanced Security, vous bénéficiez d'options de sécurité de niveau entreprise pour protéger votre base de code.
Fonctionnalités remarquables & intégrations :
Les fonctionnalités incluent GitHub Copilot pour l'aide au codage assisté par IA, GitHub Actions pour l'automatisation des flux de travail, et Codespaces pour des environnements de développement instantanés. Ces fonctionnalités favorisent la collaboration et rationalisent les processus de développement.
Les intégrations comprennent Slack, Trello, Jira, Visual Studio, Azure DevOps, Google Cloud, AWS, Heroku, Docker et Kubernetes.
Pros and Cons
Pros:
- Large communauté open-source
- Outils de sécurité pilotés par IA
- GitHub Actions pour l'automatisation
Cons:
- Configurations potentiellement complexes
- Dépendance à la connaissance de Git
 Idéal pour les exécutions de tests parallèles illimitées
- Démo gratuite disponible
- À partir de 1¢/crédit IA
Visit WebsiteCustomer Rating:4.9/5
L’équipe de QA Wolf peut concevoir, créer et gérer des tests automatisés, et signaler les bogues rapidement. QA Wolf est une plateforme et un service hybrides destinés aux équipes logicielles dans des secteurs comme la fintech, la santé et le commerce électronique. Elle fournit une couverture automatisée des tests de bout en bout pour les applications web et mobiles, améliorant l’assurance qualité et réduisant les coûts liés à l’AQ.
Pourquoi j’ai choisi QA Wolf : QA Wolf se distingue en proposant des exécutions de tests parallèles illimitées, ce qui change la donne pour les équipes souhaitant accélérer leurs processus de test. Les rapports de bogues vérifiés par des humains de la plateforme contribuent à garantir l’exactitude. Sa garantie zéro test instable réduit les risques de tests intermittents, ce qui la rend fiable pour des tests cohérents. La création et la maintenance des tests pilotées par l’IA améliorent la productivité en réduisant le temps consacré aux tâches d’AQ.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités comprennent des rapports de bogues vérifiés par des humains qui garantissent l’exactitude, une garantie zéro test instable pour réduire les tests intermittents, ainsi qu’une création de tests pilotée par l’IA pour améliorer la productivité.
Les intégrations comprennent GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, CircleCI, Jenkins, Travis CI et Azure DevOps.
Pros and Cons
Pros:
- Exécutions de tests parallèles illimitées
- Rapports de bogues vérifiés par des humains
- Création de tests pilotée par l’IA
Cons:
- Ne convient pas idéalement aux petites équipes
- Peut nécessiter une expertise technique
Learn more about QA Wolf: Idéal pour l'observabilité en temps réel
- Essai gratuit de 15 jours
- À partir de $7/mois
Visit WebsiteCustomer Rating:4.5/5
Tableau de bord de synthèse Dynatrace Dynatrace est une plateforme d'intelligence logicielle tout-en-un utilisée par les équipes IT et DevOps dans divers secteurs. Elle fournit la surveillance et l'analyse des applications, des infrastructures et de l'expérience utilisateur, aidant les équipes à optimiser les performances et à garantir la fiabilité.
Pourquoi j'ai choisi Dynatrace : Dynatrace offre une observabilité en temps réel, ce qui en fait un choix privilégié pour les équipes ayant besoin d'informations instantanées sur leurs systèmes. Son analyse des causes racines alimentée par l'IA permet d'identifier rapidement les problèmes, vous faisant gagner du temps. La supervision de bout en bout de la plateforme couvre tout, des applications à l'infrastructure. De plus, le déploiement et la montée en charge automatisés simplifient la gestion des environnements complexes.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluent l'analyse des causes racines basée sur l'IA qui accélère le dépannage, la supervision de bout en bout pour couvrir applications et infrastructure, et le déploiement automatisé pour une gestion simplifiée des environnements complexes.
Intégrations incluent AWS, Azure, Google Cloud, Kubernetes, ServiceNow, Slack, Jira, Microsoft Teams, Ansible et Puppet.
Pros and Cons
Pros:
- Analyse des données en temps réel
- Analyse des causes racines par IA
- Supervision de bout en bout
Cons:
- Consommation de ressources élevée
- Configuration initiale complexe
 Idéal pour les flux de travail DevOps intégrés
- Forfait gratuit + essai gratuit disponible
- À partir de $29/utilisateur/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.5/5
Fonctionnalité de suivi des problèmes de GitLab affichée sur un tableau Kanban GitLab permet aux utilisateurs de créer des applications modernes et d’accélérer la transformation numérique en adoptant des processus automatisés afin de livrer du code plus rapidement.
En plus de fournir des fonctionnalités de dépôt de code et de contrôle des versions, GitLab intègre des flux de travail DevOps tels que des pipelines d’intégration continue et de livraison continue (CI/CD). GitLab améliore la productivité des développeurs et la collaboration entre eux tout en réduisant les coûts, la durée des cycles et le délai de mise sur le marché.
GitLab est gratuit pour les utilisateurs individuels. Son édition Premium s’adresse aux clients qui souhaitent améliorer la productivité et la coordination de leurs équipes et coûte $19/utilisateur/mois. Le niveau Ultimate de GitLab coûte $99/utilisateur/mois et est conçu pour assurer la sécurité, la planification et la conformité à l’échelle de l’organisation.
 Idéal pour l’observabilité en temps réel
- Forfait gratuit disponible
- À partir de 10 $/utilisateur/mois
Visit WebsiteCustomer Rating:4.3/5
Vous pouvez hiérarchiser, suivre et signaler les vulnérabilités via le logiciel au niveau de l’organisation, de l’équipe ou du composant. New Relic est une plateforme d’observabilité conçue pour les développeurs, qui propose des solutions de surveillance des applications et de l’infrastructure. Elle est destinée aux équipes informatiques qui souhaitent améliorer les performances et obtenir des informations grâce à l’analyse des données.
Pourquoi j’ai choisi New Relic : New Relic excelle dans l’observabilité en temps réel, en fournissant des informations instantanées sur les performances des applications. Sa capacité à surveiller une pile technologique complète en temps réel grâce à des tableaux de bord préconfigurés constitue un facteur de différenciation majeur. La plateforme prend en charge plus de 780 intégrations, garantissant une visibilité complète dans divers environnements de programmation. Cela en fait un outil polyvalent pour résoudre les problèmes et améliorer l’expérience utilisateur.
Fonctionnalités et intégrations remarquables :
Fonctionnalités comprennent une surveillance de bout en bout configurée en moins de cinq minutes, une visibilité complète dans divers environnements de programmation et des informations exploitables permettant de résoudre les problèmes de manière proactive.
Intégrations comprennent AWS, Azure, Google Cloud, Kubernetes, Slack, Jira, PagerDuty, ServiceNow, Splunk et Datadog.
Pros and Cons
Pros:
- Surveillance des applications en temps réel
- Prend en charge de nombreuses intégrations
- Informations exploitables sur les performances
Cons:
- Coûts élevés liés au volume de données
- Dépendance à la connexion Internet
Learn more about New Relic:
Autres outils de test statique de la sécurité des applications
Voici quelques autres outils de test statique de la sécurité des applications qui n’ont pas été retenus dans ma sélection, mais qui méritent tout de même votre attention :
- 11DeepSourceIdéal pour l’analyse de la qualité du code
- 12IDA ProIdéal pour l'analyse avancée des binaires
- 13Nexus Lifecycle Idéal pour la gestion de l'open source
- 14Mend SASTIdéal pour la détection rapide des vulnérabilités
- 15StackHawkIdéal pour les tests de sécurité automatisés
- 16CodigaIdéal pour l’analyse de code en temps réel
- 17GuardRailsIdéal pour une sécurité orientée développeur
- 18FlawnterIdéal pour l'inspection approfondie du code
- 19SonarQubeIdéal pour la qualité continue du code
- 20DerScannerIdéal pour la détection de vulnérabilités
Comment j'évalue les outils d'analyse statique de la sécurité des applications
J'évalue chaque outil en deux étapes : les exigences de base, comme l'intégration du pipeline CI/CD et l'analyse multi-langages, puis les facteurs différenciants qui déterminent quels outils seront réellement adoptés par les développeurs.
Fonctionnalités de base (Critères incontournables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, je convertis le score total de l'outil en pourcentage. Chaque outil doit obtenir un score total minimum de 65 % pour être pris en considération.
- Analyse du code source : Je vérifie combien de langages chaque outil analyse et s’il prend en charge le code source, le bytecode et les binaires—surtout pour les équipes travaillant sur des piles mixtes comme Java avec Go ou Kotlin.
- Couverture de la détection des vulnérabilités : L’ensemble de règles de chaque outil doit au minimum couvrir l’OWASP Top 10 et CWE/SANS Top 25, avec des mises à jour régulières à mesure que de nouvelles classes de vulnérabilités apparaissent.
- Intégration CI/CD & IDE : Je recherche des plugins natifs pour des outils comme Jenkins, GitHub Actions et GitLab CI, ainsi qu'un support pour les IDE comme VS Code ou IntelliJ afin que les développeurs reçoivent des retours avant même que le code n’atteigne un pipeline.
- Conseils de remédiation : Les meilleurs outils proposent des suggestions de correction au niveau de la ligne avec des exemples de code contextuels, et non simplement une description de CVE qui oblige les développeurs à consulter eux-mêmes la documentation.
- Gestion des faux positifs : J’évalue si un outil permet aux équipes sécurité d’ajuster les règles, de supprimer les motifs connus comme sûrs et de reporter ces choix sur plusieurs projets pour garder des résultats pertinents.
- Conformité & rapports : Les rapports doivent faire le lien entre les résultats et des cadres comme PCI-DSS, HIPAA ou ISO 27001 et offrir à la fois des niveaux de détail adaptés aux développeurs et des résumés exécutifs prêts pour les audits.
Une fois ma liste établie selon ces critères, j’évalue ce qui distingue réellement chaque plateforme.
Facteurs différenciants (Ce qui distingue les éditeurs)
Voici comment je compare et distingue les différents éditeurs :
Fonctionnalités remarquables
L’auto-remédiation assistée par l’IA est un véritable atout : les outils qui suggèrent ou génèrent des correctifs de code directement dans une pull request évitent aux développeurs de devoir consulter la documentation sécurité. L’analyse incrémentale est tout aussi importante, car un outil qui réanalyse l’ensemble du code à chaque commit ralentira les pipelines et frustrera les équipes. Je recherche aussi la possibilité d’écrire des règles personnalisées, permettant aux équipes sécurité de concevoir des détections pour leurs frameworks internes ou des pratiques de codage propres que des ensembles de règles standards ne couvrent pas.
Au-delà des fonctionnalités
La couverture des langages et frameworks est l’un des premiers points que je vérifie : un outil compatible avec Java et Python mais pas avec Kotlin ou Rust ne conviendra pas aux équipes en phase de modernisation. L’écosystème d’intégration est également décisif. J’évalue si un outil se connecte nativement avec les plateformes SCM, les systèmes de tickets comme Jira et des suites AppSec plus larges pour éviter que les résultats restent isolés. La transparence des prix a aussi son importance, car une licence par développeur ou par analyse peut fortement influer sur le coût total en fonction de la taille de l’équipe et de la fréquence des builds.
Comment choisir un outil de test statique de la sécurité des applications
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection de logiciels, voici une liste des facteurs à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| FacteurÉvolutivité | Éléments à prendre en compteL’outil peut-il évoluer avec votre entreprise ? Tenez compte des limites concernant les utilisateurs, de la capacité de traitement des données et de la facilité avec laquelle il s’intègre aux technologies futures. |
| FacteurIntégrations | Éléments à prendre en compteFonctionne-t-il avec vos outils et flux de travail existants ? Vérifiez sa compatibilité avec les pipelines CI/CD et les environnements de développement afin de garantir des opérations fluides. |
| FacteurPersonnalisation | Éléments à prendre en comptePouvez-vous adapter l’outil à vos besoins spécifiques ? Recherchez des options permettant d’ajuster les règles de détection et les rapports afin qu’ils correspondent à vos politiques de sécurité. |
| FacteurFacilité d’utilisation | Éléments à prendre en compteL’outil est-il facile à utiliser pour tous les membres de l’équipe ? Évaluez l’interface et la navigation afin de garantir une adoption rapide sans formation approfondie. |
| FacteurMise en œuvre et intégration des utilisateurs | Éléments à prendre en compteÀ quelle vitesse pouvez-vous commencer à utiliser efficacement l’outil ? Tenez compte du temps et des ressources nécessaires à la configuration, à la formation initiale et à l’intégration aux systèmes existants. |
| FacteurCoût | Éléments à prendre en compteLe prix correspond-il à votre budget ? Comparez les structures tarifaires, notamment les éventuels frais cachés, et vérifiez s’il existe une version d’essai gratuite à tester avant de vous engager. |
| FacteurMesures de protection de la sécurité | Éléments à prendre en compteL’outil respecte-t-il les bonnes pratiques de sécurité ? Vérifiez le chiffrement des données, les contrôles d’accès et la conformité aux réglementations pertinentes. |
| FacteurExigences de conformité | Éléments à prendre en compteL’outil respecte-t-il les normes propres à votre secteur d’activité ? Vérifiez la présence de certifications ou la prise en charge de réglementations telles que le RGPD ou HIPAA, si elles s’appliquent à votre secteur. |
Que sont les outils de test statique de la sécurité des applications ?
Les outils de test statique de la sécurité des applications sont des solutions logicielles qui analysent le code source afin d’identifier les vulnérabilités de sécurité dès les premières étapes du processus de développement. Les développeurs, les équipes de sécurité et les professionnels de l’assurance qualité utilisent ces outils pour renforcer la sécurité du code et garantir la conformité aux normes du secteur. Les capacités d’analyse du code, de détection des vulnérabilités et d’intégration contribuent à identifier les menaces potentielles et à améliorer la qualité du code. Dans l’ensemble, ces outils fournissent des informations précieuses qui aident les équipes à maintenir des applications logicielles sécurisées et fiables.
Fonctionnalités
Lors du choix d’outils de test statique de la sécurité des applications, surveillez les fonctionnalités clés suivantes :
- Analyse du code : analyse automatiquement le code source afin d’identifier les vulnérabilités de sécurité, ce qui aide les développeurs à corriger les problèmes dès les premières étapes du processus de développement.
- Détection des vulnérabilités : identifie les menaces et faiblesses potentielles du code et fournit des rapports détaillés pour y remédier.
- Capacités d’intégration : se connecte facilement aux environnements de développement et aux pipelines CI/CD existants afin de garantir des tests de sécurité continus.
- Règles personnalisables : permet aux utilisateurs d’adapter les contrôles de sécurité aux politiques spécifiques de l’organisation et aux exigences de conformité.
- Retour d’information en temps réel : fournit aux développeurs des informations et des suggestions instantanées, réduisant le temps nécessaire aux revues manuelles du code.
- Rapports de conformité : génère une documentation démontrant le respect des normes et réglementations du secteur, telles que le RGPD ou HIPAA.
- Prise en charge de plusieurs langages : analyse du code écrit dans différents langages de programmation, s’adaptant ainsi à la diversité des équipes de développement.
- Interface conviviale : facilite l’utilisation grâce à une navigation intuitive, réduisant la courbe d’apprentissage des nouveaux utilisateurs.
- Évolutivité : s’adapte aux besoins croissants de votre entreprise et gère efficacement l’augmentation du volume de données et du nombre d’utilisateurs.
- Mesures de protection de la sécurité : comprend des fonctionnalités telles que le chiffrement des données et les contrôles d’accès afin de protéger les informations sensibles pendant l’analyse.
Avantages
La mise en œuvre d’outils de test statique de la sécurité des applications présente plusieurs avantages pour votre équipe et votre entreprise. En voici quelques-uns dont vous pouvez bénéficier :
- Détection précoce des vulnérabilités : identifie les problèmes de sécurité dans le code avant leur mise en production, réduisant ainsi le risque d’exploitation.
- Amélioration de la qualité du code : fournit une analyse et des retours détaillés, aidant les développeurs à écrire un code plus propre et plus sécurisé.
- Conformité renforcée : génère des rapports démontrant le respect des normes et réglementations du secteur, ce qui simplifie les audits.
- Gain de temps : automatise le processus de revue de sécurité, permettant aux développeurs de se concentrer sur la création de fonctionnalités plutôt que sur la vérification manuelle du code.
- Rentabilité : détecte les vulnérabilités dès le cycle de développement, ce qui permet de réduire les coûts associés à la correction des problèmes après le déploiement.
- Collaboration accrue : s’intègre aux outils et flux de travail existants, favorisant une meilleure communication entre les équipes de développement et de sécurité.
- Évolutivité : s’adapte aux besoins des équipes en pleine croissance et garantit des pratiques de sécurité cohérentes à mesure que votre entreprise se développe.
Coûts et tarification
La sélection d'outils de test statique de la sécurité des applications nécessite de comprendre les différents modèles et forfaits tarifaires disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l'équipe, des modules complémentaires, etc. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d'outils de test statique de la sécurité des applications :
Tableau comparatif des forfaits pour les outils de test statique de la sécurité des applications
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Type de forfaitForfait gratuit | Prix moyen$0 | Fonctionnalités courantesAnalyse de code de base, prise en charge limitée des langages et assistance de la communauté. |
| Type de forfaitForfait personnel | Prix moyen$10-$30/utilisateur/mois | Fonctionnalités courantesAnalyse avancée du code, prise en charge de plusieurs langages et fonctionnalités d'intégration de base. |
| Type de forfaitForfait professionnel | Prix moyen$45-$100/utilisateur/mois | Fonctionnalités courantesAnalyse complète du code, règles personnalisées, intégration aux pipelines CI/CD et assistance par e-mail. |
| Type de forfaitForfait entreprise | Prix moyen$150-$300/utilisateur/mois | Fonctionnalités courantesAnalyse complète, détection des vulnérabilités en temps réel, rapports de conformité et assistance dédiée. |
Outils de test statique de la sécurité des applications (FAQ)
Voici quelques réponses aux questions fréquentes sur les outils de test statique de la sécurité des applications :
Quand peut-on utiliser le test statique de la sécurité des applications pour un projet ?
Vous pouvez utiliser des outils de test statique de la sécurité des applications dès les premières étapes du cycle de développement logiciel. Ils ne nécessitent pas l’exécution d’une application et sont donc idéaux pour détecter les vulnérabilités pendant la phase de développement, ce qui vous permet de traiter les problèmes de sécurité de manière proactive.
Quels problèmes parmi les suivants ne seront pas détectés par les outils SAST ?
Les outils SAST ne peuvent pas détecter les problèmes liés à l’exécution, car ils analysent le code sans l’exécuter. Cela signifie qu’ils ne détecteront pas les problèmes tels que les échecs d’authentification ou les mauvaises configurations du serveur, qui nécessitent que l’application soit en cours d’exécution pour être identifiés.
Le test statique de la sécurité des applications peut-il aider à identifier les vulnérabilités potentielles ?
Oui, le test statique de la sécurité des applications est efficace pour identifier les vulnérabilités potentielles dans le code source d’une application. Ces outils effectuent des tests en boîte blanche, ce qui aide à trouver les causes profondes des failles de sécurité et fournit des conseils pour y remédier.
Les outils de test statique de la sécurité des applications sont-ils adaptés à tous les langages de programmation ?
Non, tous les outils de test statique de la sécurité des applications ne prennent pas en charge tous les langages de programmation. La plupart des outils sont spécialisés dans les langages courants comme Java, C++ et Python, mais la prise en charge peut varier. Avant tout achat, assurez-vous que l’outil choisi prend en charge les langages utilisés par votre équipe. Si vous travaillez avec des langages moins courants, vous devrez peut-être rechercher des outils spécialisés ou vérifier la prise en charge auprès du fournisseur.