

Ayant étudié en profondeur le domaine de la gestion des informations et des événements de sécurité (SIEM), je comprends la nécessité de disposer d’une solution SIEM capable d’agréger efficacement les données des terminaux provenant de diverses sources, d’analyser le comportement des utilisateurs et de fournir des analyses de sécurité exploitables.
Splunk, leader du secteur dans ce domaine, excelle dans l’assimilation des données générées par les machines, propose des modules d’extension pour diverses sources de données et des analyses comportementales, et fournit une plateforme complète pour les opérations de sécurité ou la cybersécurité, avec des fonctionnalités remarquables de détection des menaces et de renseignement sur les menaces.
Cependant, seules certaines plateformes SIEM conviendront parfaitement à certaines organisations, car des facteurs tels que le coût, les cas d’utilisation spécifiques ou les différents besoins en matière de traitement des données peuvent vous pousser à rechercher des concurrents de Splunk.
Qu’est-ce que Splunk ?
Splunk est une plateforme SIEM qui vous aide à rechercher, surveiller et analyser les données générées par les machines. Elle est principalement utilisée par les équipes informatiques, les analystes de sécurité et les professionnels DevOps qui doivent suivre l’activité des systèmes et réagir rapidement aux menaces ou aux problèmes. Les fonctionnalités de surveillance en temps réel, d’indexation des données et d’alerte aident votre équipe à prendre rapidement des décisions, à garder le contrôle sur les incidents et à maintenir vos systèmes en bon état. Splunk permet à votre équipe de transformer d’énormes volumes de données en informations claires et exploitables.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Résumé des meilleurs concurrents de Splunk
Ce tableau comparatif résume les détails tarifaires de ma sélection des meilleurs concurrents de Splunk afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
Score legend (out of 5)
- Excellent4.5–5
- Good4–4.4
- Average3–3.9
- Below average2–2.9
- Poor1–1.9
Sorted by: Default
| Tool | Starting Price | Website | |||||||
|---|---|---|---|---|---|---|---|---|---|
Idéal pour ses fonctionnalités intégrées de conformité et de sécurité | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | Tarification sur demande Essai gratuit de 30 jours | Website |
Idéale pour les informations en temps réel et la détection des anomalies | 3.7 out of 5 | 4 | 4 | 3 | 4 | 5 | 2 | $0.06/GB Essai gratuit de 14 jours | Website |
Idéal pour la surveillance de l’infrastructure cloud assistée par l’IA | 3.7 out of 5 | 4 | 4 | 3 | 4 | 4 | 3 | $21/user/month Essai gratuit de 15 jours | Website |
Idéal pour la surveillance des réseaux avec des outils à code source ouvert | 2.8 out of 5 | 2 | 2 | 4 | 4 | 3 | 2 | $50/mois Essai gratuit de 5 jours | Website |
Idéal pour le traçage distribué dans les chaînes de développement | 2.8 out of 5 | 1 | 4 | 4 | 4 | 3 | 1 | $15/hôte/mois Formule gratuite disponible | Website |
Idéal pour la surveillance automatisée des infrastructures hybrides | 3.2 out of 5 | 3 | 3 | 4 | 4 | 3 | 2 | $15/utilisateur/mois, plus des frais de base de $200 par mois Essai gratuit de 14 jours | Website |
Idéal pour le suivi des transactions commerciales de bout en bout | 2.3 out of 5 | 2 | 2 | 3 | 4 | 2 | 1 | $6/mois Essai gratuit de 30 jours | Website |
Idéal pour la surveillance des performances des applications | 3.7 out of 5 | 4 | 4 | 4 | 4 | 4 | 2 | $99/user/month, facturé annuellement Forfait gratuit disponible | Website |
Idéal pour l’analyse des données machine natives du cloud | 4.0 out of 5 | 4 | 4 | 4 | 4 | 4 | 4 | $108/utilisateur/mois, facturé annuellement Essai gratuit de 14 jours | Website |
Idéal pour des besoins complets en informatique cloud | 3.5 out of 5 | 4 | 4 | 3 | 4 | 4 | 2 | $8.50/user/month Formule gratuite disponible | Website |


Avis sur les meilleurs concurrents de Splunk
Vous trouverez ci-dessous mes résumés détaillés des meilleurs concurrents de Splunk qui ont intégré ma sélection. Mes avis proposent un examen approfondi des fonctionnalités clés, des avantages et inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour ses fonctionnalités intégrées de conformité et de sécurité
- Essai gratuit de 30 jours
- Tarification sur demande
Visit WebsiteCustomer Rating:4.2/5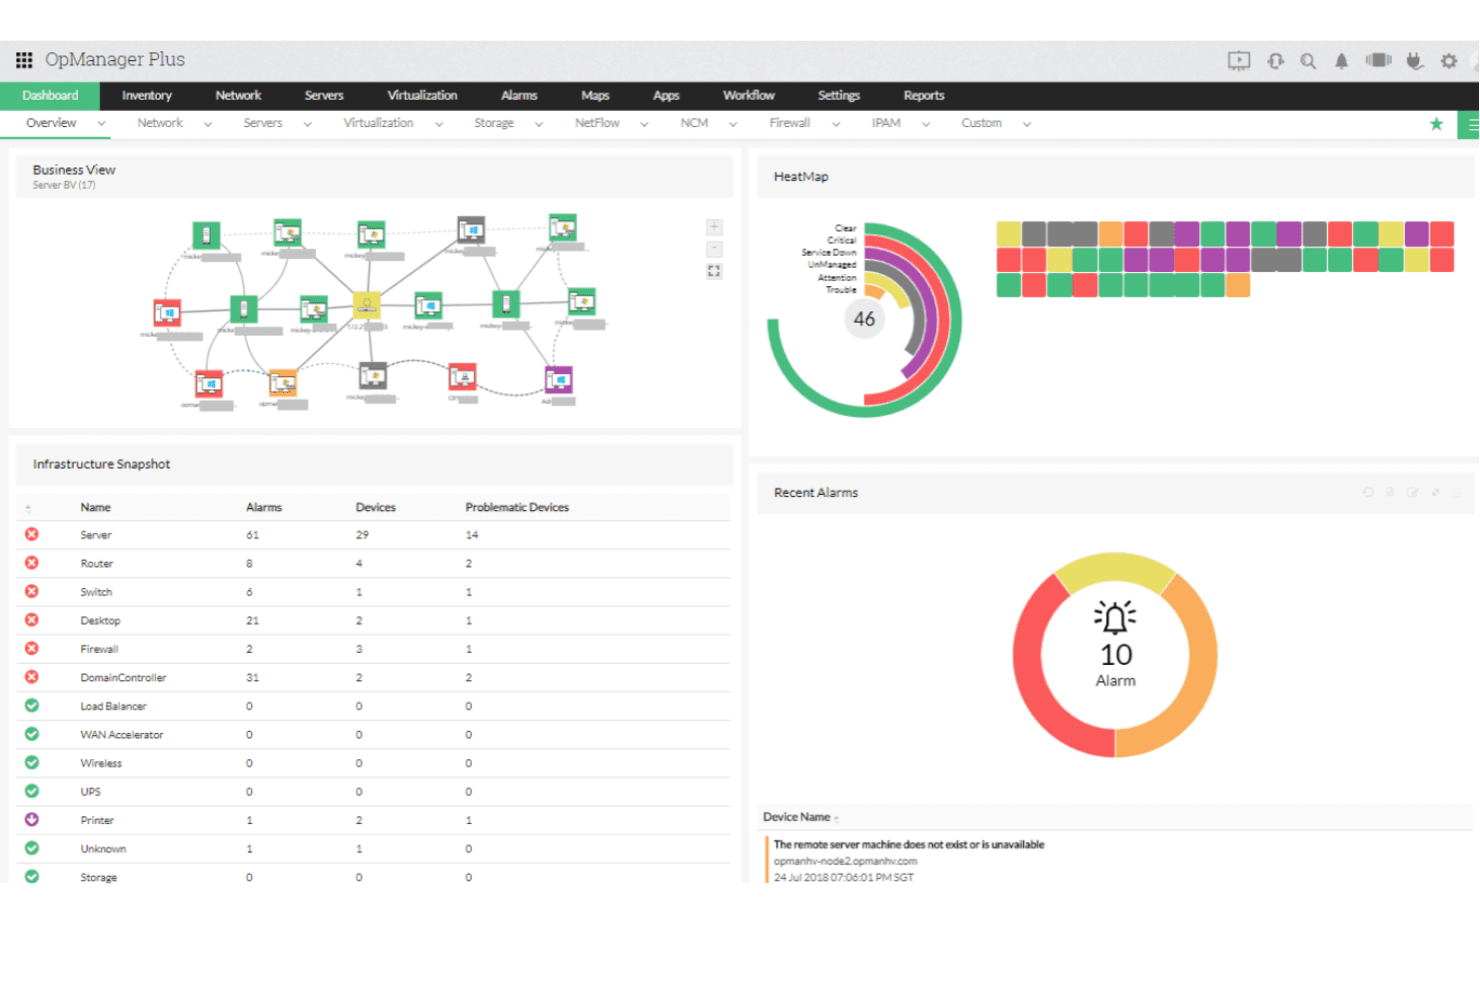
ManageEngine OPManager Plus unifie la surveillance du réseau dans un seul tableau de bord. ManageEngine OPM Plus est une plateforme de gestion des opérations informatiques destinée aux équipes d’infrastructure qui doivent surveiller l’état des réseaux et des serveurs, enquêter sur les problèmes de service et connecter la visibilité opérationnelle à des flux de travail plus larges de gestion informatique.
À qui s’adresse le mieux ManageEngine OPM Plus ?
Les équipes chargées de l’infrastructure et de la sécurité qui ont besoin d’une surveillance opérationnelle associée à des flux de travail de gestion informatique axés sur la conformité trouveront dans ManageEngine OPM Plus une solution adaptée.
Pourquoi ai-je choisi ManageEngine OPM Plus ?
J’ai choisi ManageEngine OPM Plus comme solution « idéale pour ses fonctionnalités intégrées de conformité et de sécurité » parmi les concurrents de Splunk. Son analyse des journaux de pare-feu corrèle les événements entre les appareils pour faciliter les investigations, et ses audits évaluent les configurations par rapport à des normes telles que NIST et ISO. J’apprécie également le suivi des changements en temps réel, qui permet de retracer les modifications inattendues des règles de pare-feu lors d’un incident.
Fonctionnalités clés de ManageEngine OPM Plus
- Surveillance des performances réseau : Suit la disponibilité des appareils, la latence, la perte de paquets, la gigue et le temps de réponse.
- Analyse de la bande passante : Utilise des protocoles de flux pour afficher les schémas de trafic et les principaux émetteurs.
- Surveillance des serveurs : Suit le processeur, la mémoire, l’espace disque et la température.
- Surveillance des applications : Surveille les temps de réponse des applications, les transactions, les bases de données et les conteneurs.
Intégrations de ManageEngine OPM Plus
ManageEngine OPM Plus dispose d’intégrations documentées avec ServiceNow, ServiceDesk Plus, Microsoft Teams et Applications Manager pour des flux de travail tels que la création de tickets, la synchronisation des appareils et la diffusion des alertes ; il fournit également une API REST pour les intégrations personnalisées.
Pros and Cons
Pros:
- Corrèle les journaux de pare-feu entre différents fournisseurs
- Audite les configurations par rapport aux normes NIST et ISO
- Suit les modifications des règles de pare-feu en temps réel
Cons:
- De gros volumes de journaux peuvent ralentir la génération des rapports
- Les rapports détaillés nécessitent une configuration et un réglage importants
Learn more about ManageEngine OPM Plus: Idéale pour les informations en temps réel et la détection des anomalies
- Essai gratuit de 14 jours
- À partir de $0.06/GB
Visit WebsiteCustomer Rating:4.7/5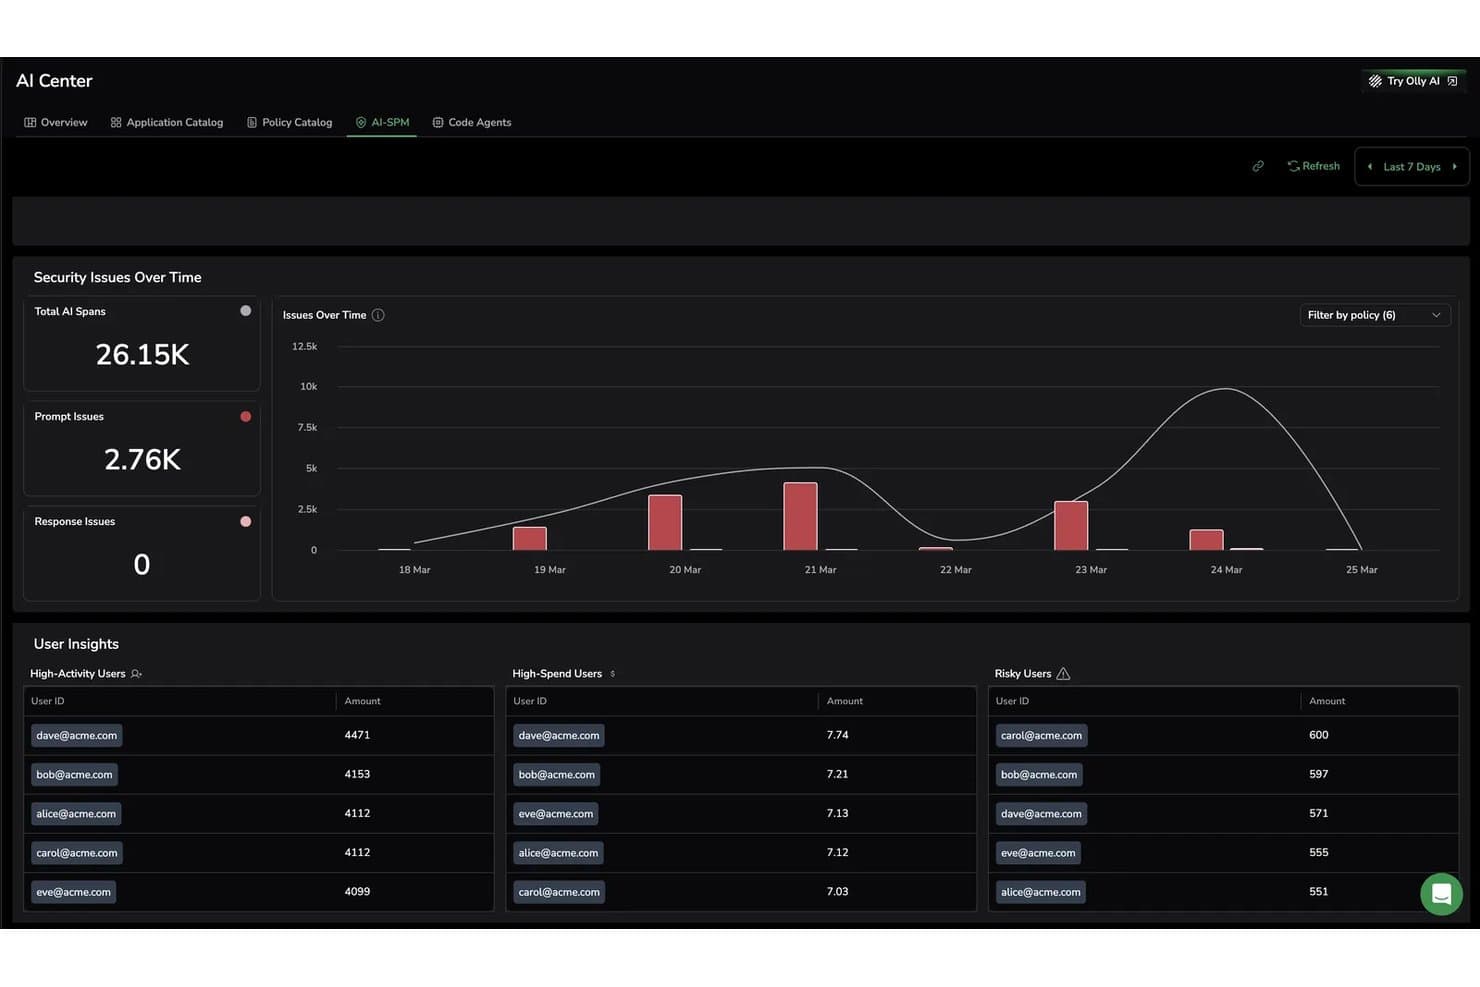
Coralogix suit en temps réel les problèmes de sécurité liés à l’IA et les utilisateurs à risque. Coralogix fournit aux équipes informatiques et DevOps une plateforme de gestion des journaux et d’observabilité pour enquêter sur les problèmes dans des systèmes complexes et réduire le bruit des alertes, avec un positionnement décrit comme « idéale pour les informations en temps réel et la détection des anomalies ».
À qui Coralogix convient-il le mieux ?
Coralogix convient bien aux équipes d’ingénierie SRE et de plateformes qui doivent surveiller des systèmes distribués et enquêter sur les problèmes en production.
Pourquoi j’ai choisi Coralogix
J’ai choisi Coralogix comme alternative à Splunk, car la plateforme est idéale pour les informations en temps réel et la détection des anomalies. Ses alertes d’anomalies des journaux établissent une référence sur sept jours et signalent les variations inhabituelles du nombre d’événements sans dépendre de seuils fixes. J’apprécie le fait que le traitement en flux évalue les données de télémétrie avant leur indexation, ce qui aide à détecter une hausse soudaine des erreurs ou un trafic sortant inhabituel au moment où ils se produisent.
Fonctionnalités clés de Coralogix
- Analyse des journaux : Convertissez les données de journaux non structurées en champs structurés à l’aide de règles d’analyse personnalisées.
- Exploration des journaux : Recherchez et filtrez les enregistrements de journaux dans l’outil d’exploration.
- Corrélation des journaux et des traces : Reliez les journaux aux segments de trace associés à l’aide de mappages de champs configurés ou détectés automatiquement.
- Tableaux de bord personnalisés : Visualisez ensemble les journaux, les métriques et les traces dans des widgets de tableau de bord.
Intégrations de Coralogix
Le catalogue officiel des intégrations de Coralogix répertorie les connexions avec AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash et Elasticsearch. Coralogix fournit également des API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Les informations en temps réel accélèrent les enquêtes sur les incidents
- Les alertes d’anomalies basées sur une référence signalent les volumes de journaux inhabituels
- Un support réactif aide les équipes pendant les incidents
Cons:
- Les requêtes DataPrime avancées nécessitent de la pratique
- Les recherches volumineuses peuvent retarder la récupération des journaux
Learn more about Coralogix: Idéal pour la surveillance de l’infrastructure cloud assistée par l’IA
- Essai gratuit de 15 jours
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5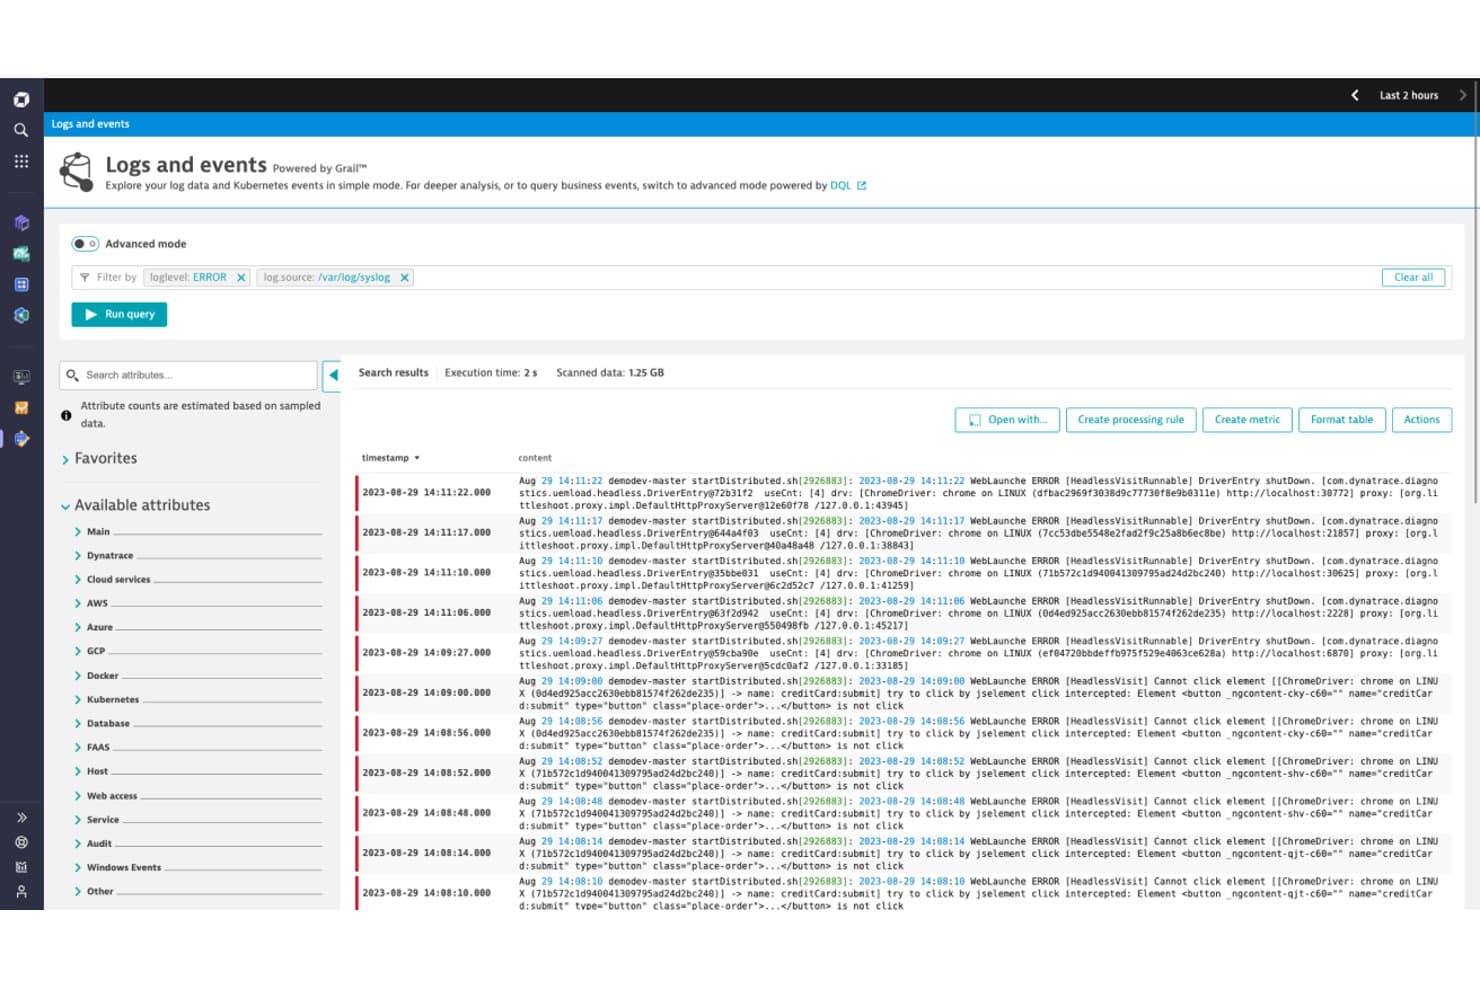
Dynatrace permet aux utilisateurs de filtrer et d’analyser les journaux d’erreurs avec le mode de requête avancé. Pour les équipes informatiques qui gèrent des environnements cloud complexes, Dynatrace fournit une surveillance et une observabilité de l’infrastructure afin d’aider à identifier précisément les problèmes de performance et à dépanner les systèmes interconnectés.
À qui Dynatrace convient-il le mieux ?
Dynatrace convient aux équipes d’ingénierie de plateforme et de SRE qui ont besoin d’une visibilité assistée par l’IA sur les services et l’infrastructure cloud distribués.
Pourquoi j’ai choisi Dynatrace
J’ai choisi Dynatrace comme concurrent de Splunk parce que c’est la solution idéale pour la surveillance de l’infrastructure cloud assistée par l’IA. Dynatrace Intelligence utilise les données de topologie et de transaction pour identifier précisément les causes profondes, tandis que Smartscape cartographie en continu les dépendances entre les services et l’infrastructure cloud. Lorsqu’une charge de travail Kubernetes ralentit après un déploiement, je peux suivre son impact sur les services connectés.
Fonctionnalités clés de Dynatrace
- Surveillance des hôtes : OneAgent collecte les métriques du processeur, de la mémoire, du disque et du réseau à partir des hôtes.
- Surveillance de Kubernetes : Affiche les métriques des clusters, des nœuds, des espaces de noms et des pods.
- Surveillance des journaux : Collecte, recherche et analyse les journaux parallèlement aux données de l’infrastructure surveillée.
- Profils d’alerte : Configure les règles d’alerte et les paramètres de notification pour les problèmes détectés.
Intégrations de Dynatrace
Dynatrace Workflows propose des connecteurs via Dynatrace Hub pour AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab et Jenkins. Ses API prennent en charge les intégrations personnalisées.
Pros and Cons
Pros:
- Davis AI corrèle les données de télémétrie pour accélérer l’analyse des causes profondes
- Smartscape cartographie les dépendances entre les infrastructures hybrides
- OneAgent détecte et surveille les hôtes et les charges de travail
Cons:
- La syntaxe DQL demande du temps pour être maîtrisée
- La navigation entre les écrans peut sembler encombrée
- Les tableaux de bord personnalisés nécessitent un travail manuel important
 Idéal pour la surveillance des réseaux avec des outils à code source ouvert
- Essai gratuit de 5 jours
- À partir de $50/mois
Visit WebsiteCustomer Rating:4.5/5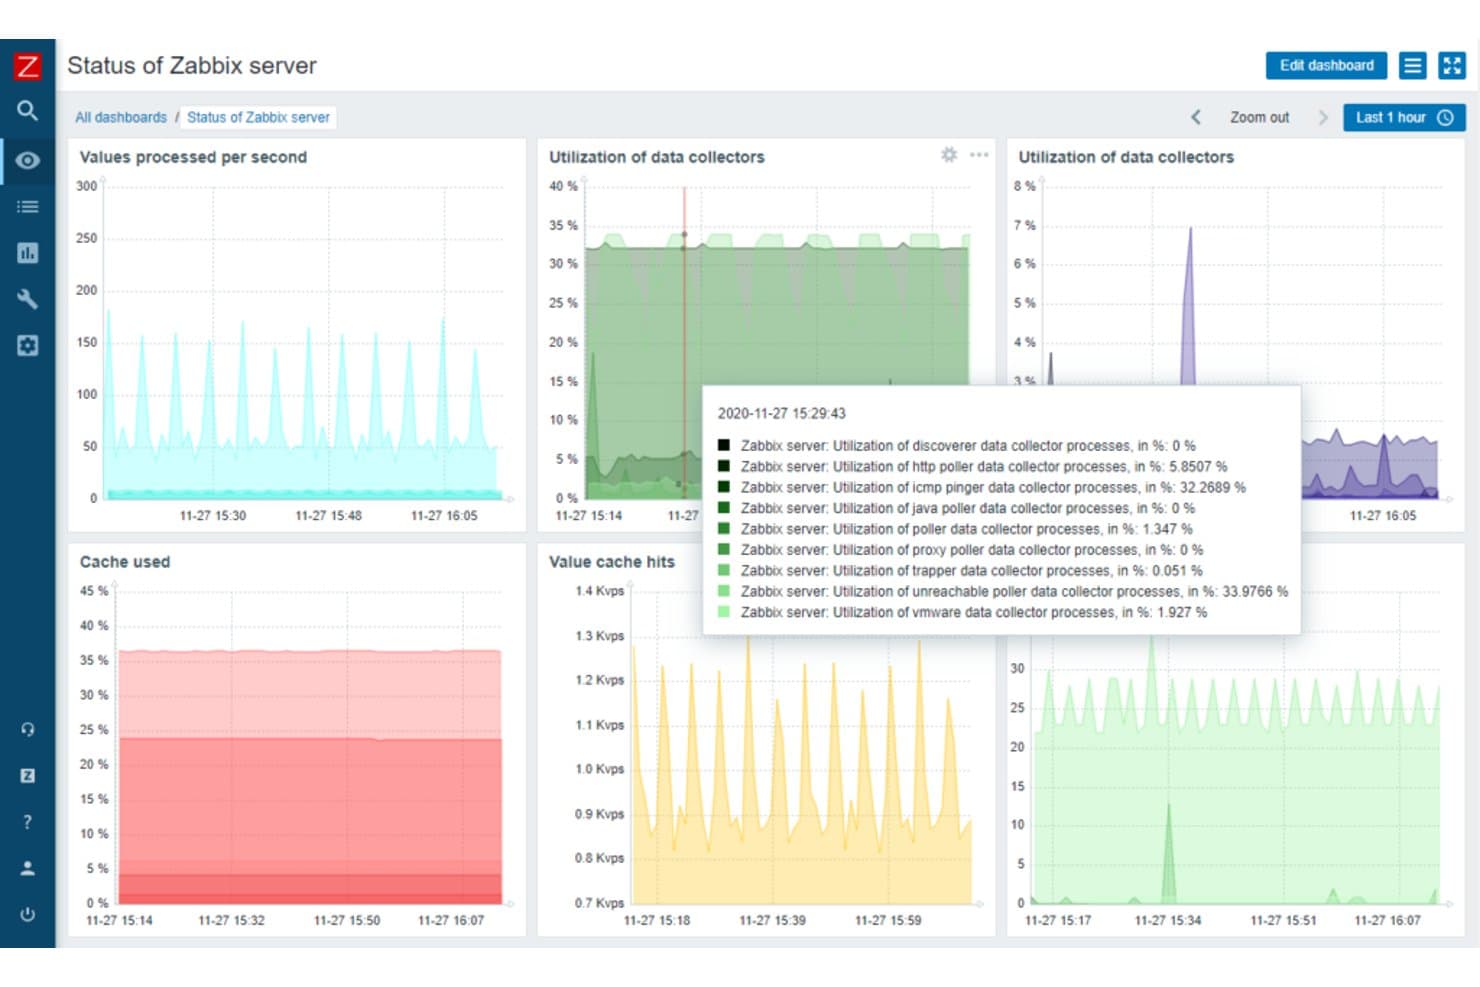
Zabbix affiche les métriques de performance des serveurs en temps réel sur un tableau de bord unifié. Zabbix aide les équipes informatiques et d’infrastructure à surveiller les serveurs, les réseaux et les applications, tout en suivant les événements des journaux afin d’étudier les défaillances et les problèmes de performance.
À qui Zabbix convient-il le mieux ?
Aux administrateurs de l’infrastructure et des réseaux qui souhaitent disposer d’outils à code source ouvert pour surveiller les appareils réseau, les serveurs et les services.
Pourquoi j’ai choisi Zabbix
J’ai choisi Zabbix parce que son orientation « Idéal pour la surveillance des réseaux avec des outils à code source ouvert » s’accorde bien avec le suivi des événements des journaux. Ses agents peuvent surveiller les fichiers journaux à la recherche de modèles correspondants, tandis que les vérifications SNMP suivent l’état des appareils réseau. J’utilise ces signaux pour établir le lien entre une erreur de service et la défaillance d’un commutateur ou d’un serveur.
Principales fonctionnalités de Zabbix
- Corrélation des événements : Relier les événements associés à l’aide d’étiquettes et de règles de corrélation.
- Actions d’alerte : Envoyer des notifications ou exécuter des commandes à distance lorsque les conditions correspondent.
- Découverte du réseau : Analyser des plages d’adresses IP pour trouver les hôtes et les services surveillés.
- Tableaux de bord : Créer des vues avec des widgets pour les problèmes, les métriques et les données d’événements.
Intégrations de Zabbix
Le catalogue officiel des intégrations de Zabbix répertorie 1,986 solutions auprès de 559 marques, notamment Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure et Google Cloud. Zabbix fournit également une API JSON-RPC basée sur HTTP pour les intégrations personnalisées.
Pros and Cons
Pros:
- Corrèle les événements des journaux avec l’état du réseau
- Les vérifications SNMP couvrent les commutateurs et les appareils réseau
- Les alertes et la découverte flexibles réduisent les vérifications manuelles
Cons:
- L’analyse des journaux est plus limitée que celle de Splunk
- La configuration des déclencheurs et des expressions régulières demande un travail pratique
 Idéal pour le traçage distribué dans les chaînes de développement
- Formule gratuite disponible
- À partir de $15/hôte/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.5/5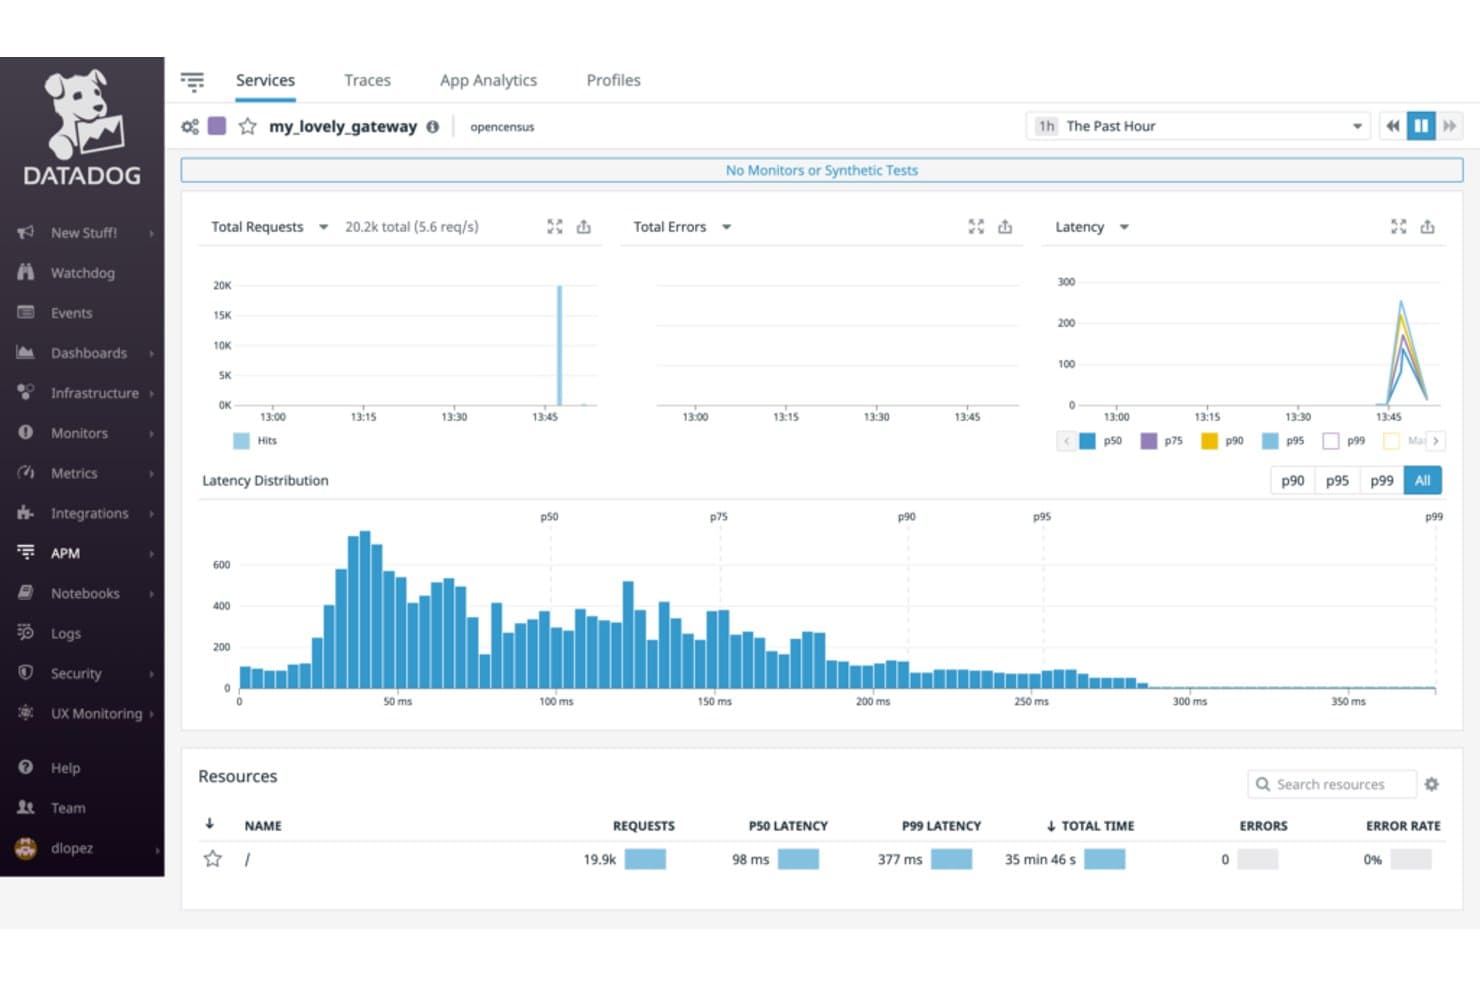
Datadog visualise la latence des services, les requêtes et les erreurs dans l’APM. Pour les équipes d’infrastructure et DevOps qui évaluent des alternatives à Splunk, Datadog est une plateforme d’observabilité qui réunit les métriques, les journaux et les traces afin d’aider à identifier précisément les défaillances des services et les goulots d’étranglement en matière de performances.
À qui Datadog convient-il le mieux ?
Datadog convient aux équipes d’ingénierie de l’infrastructure et des plateformes qui doivent surveiller des environnements cloud et hybrides couvrant un large éventail de services.
Pourquoi j’ai choisi Datadog
J’ai choisi Datadog comme option « Idéal pour une observabilité de bout en bout et des capacités d’intégration » parce qu’il réunit les métriques, les journaux et les traces dans les environnements cloud et hybrides. Lorsqu’une API ralentit après une modification de la base de données, je peux corréler la télémétrie des services et suivre les requêtes entre les dépendances afin de localiser le goulot d’étranglement.
Principales fonctionnalités de Datadog
- Moniteurs : définissez des seuils et des conditions d’alerte pour les ressources surveillées.
- Tableaux de bord : créez des vues personnalisables avec des graphiques, des tableaux et des widgets d’état.
- Surveillance synthétique : planifiez des tests d’API et de navigateur pour vérifier les points de terminaison et les parcours utilisateur.
- Surveillance des performances réseau : examinez le trafic réseau, les connexions et la latence entre les hôtes et les conteneurs.
Intégrations de Datadog
Datadog propose plus de 1 000 intégrations natives, notamment avec AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty et ServiceNow. Il prend également en charge les intégrations personnalisées via l’API Datadog.
Pros and Cons
Pros:
- Corrèle les journaux, les métriques et les traces pour le triage des incidents
- Les traces distribuées aident à localiser les goulots d’étranglement entre les services
- Les tests synthétiques détectent les défaillances des API et des parcours utilisateur
Cons:
- La configuration des tableaux de bord et des requêtes avancés demande du temps
- Des seuils trop larges peuvent entraîner une lassitude liée aux alertes
 Idéal pour la surveillance automatisée des infrastructures hybrides
- Essai gratuit de 14 jours
- $15/utilisateur/mois, plus des frais de base de $200 par mois
Visit WebsiteCustomer Rating:4.5/5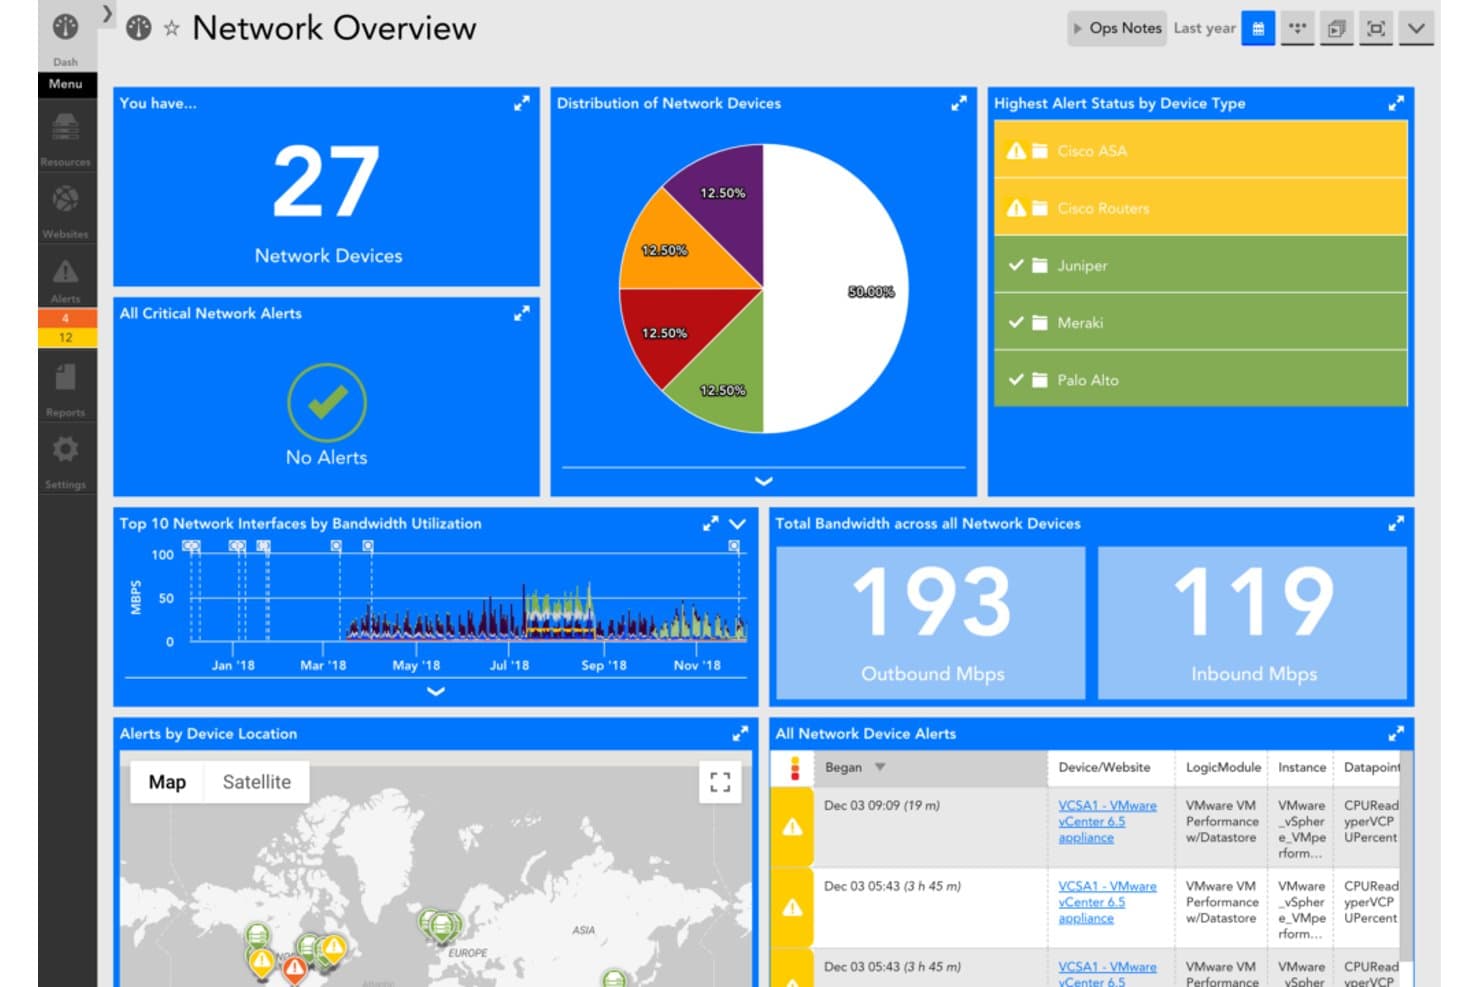
LogicMonitor centralise la surveillance du réseau avec des alertes, la bande passante et des informations sur les appareils. LogicMonitor est une plateforme de surveillance des infrastructures destinée aux équipes informatiques qui gèrent des environnements hybrides. Elle aide à identifier les problèmes de performance dans les environnements cloud, sur site et réseau, comme alternative à Splunk.
À qui LogicMonitor convient-il le mieux ?
LogicMonitor convient aux équipes chargées des opérations informatiques qui ont besoin d’une visibilité automatisée sur les performances et la disponibilité de serveurs, réseaux et services cloud distribués.
Pourquoi j’ai choisi LogicMonitor
J’ai choisi LogicMonitor pour la surveillance automatisée des infrastructures hybrides sur site, dans le cloud et dans les environnements réseau. Ses collecteurs recueillent les données des ressources, tandis qu’Active Discovery identifie les instances des composants à surveiller. Lorsqu’un périphérique réseau gagne de nouvelles interfaces, la découverte peut les détecter pour la surveillance sans qu’il soit nécessaire d’ajouter chaque instance manuellement.
Fonctionnalités clés de LogicMonitor
- Détection des anomalies : Signale les schémas de performance inhabituels parmi les ressources surveillées.
- Seuils dynamiques : Ajuste les seuils d’alerte afin de refléter l’évolution des niveaux de performance de référence.
- Historique des configurations : Suit les modifications de configuration des appareils et signale les écarts.
- Analyse des journaux : Met en corrélation les données des journaux avec les métriques pour enquêter sur les incidents.
Intégrations de LogicMonitor
LogicMonitor répertorie plus de 3 000 intégrations prêtes à l’emploi, notamment AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow et Slack. Il prend également en charge les connexions API pour les outils ne disposant pas d’une intégration préconfigurée.
Pros and Cons
Pros:
- La découverte active détecte les nouveaux composants des appareils
- Les seuils dynamiques réduisent le bruit des alertes
- Des tableaux de bord unifiés couvrent l’infrastructure hybride
Cons:
- La configuration et le filtrage des alertes doivent être améliorés
- La topologie du réseau peut représenter incorrectement les liens entre les appareils
Learn more about LogicMonitor: Idéal pour le suivi des transactions commerciales de bout en bout
- Essai gratuit de 30 jours
- À partir de $6/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.3/5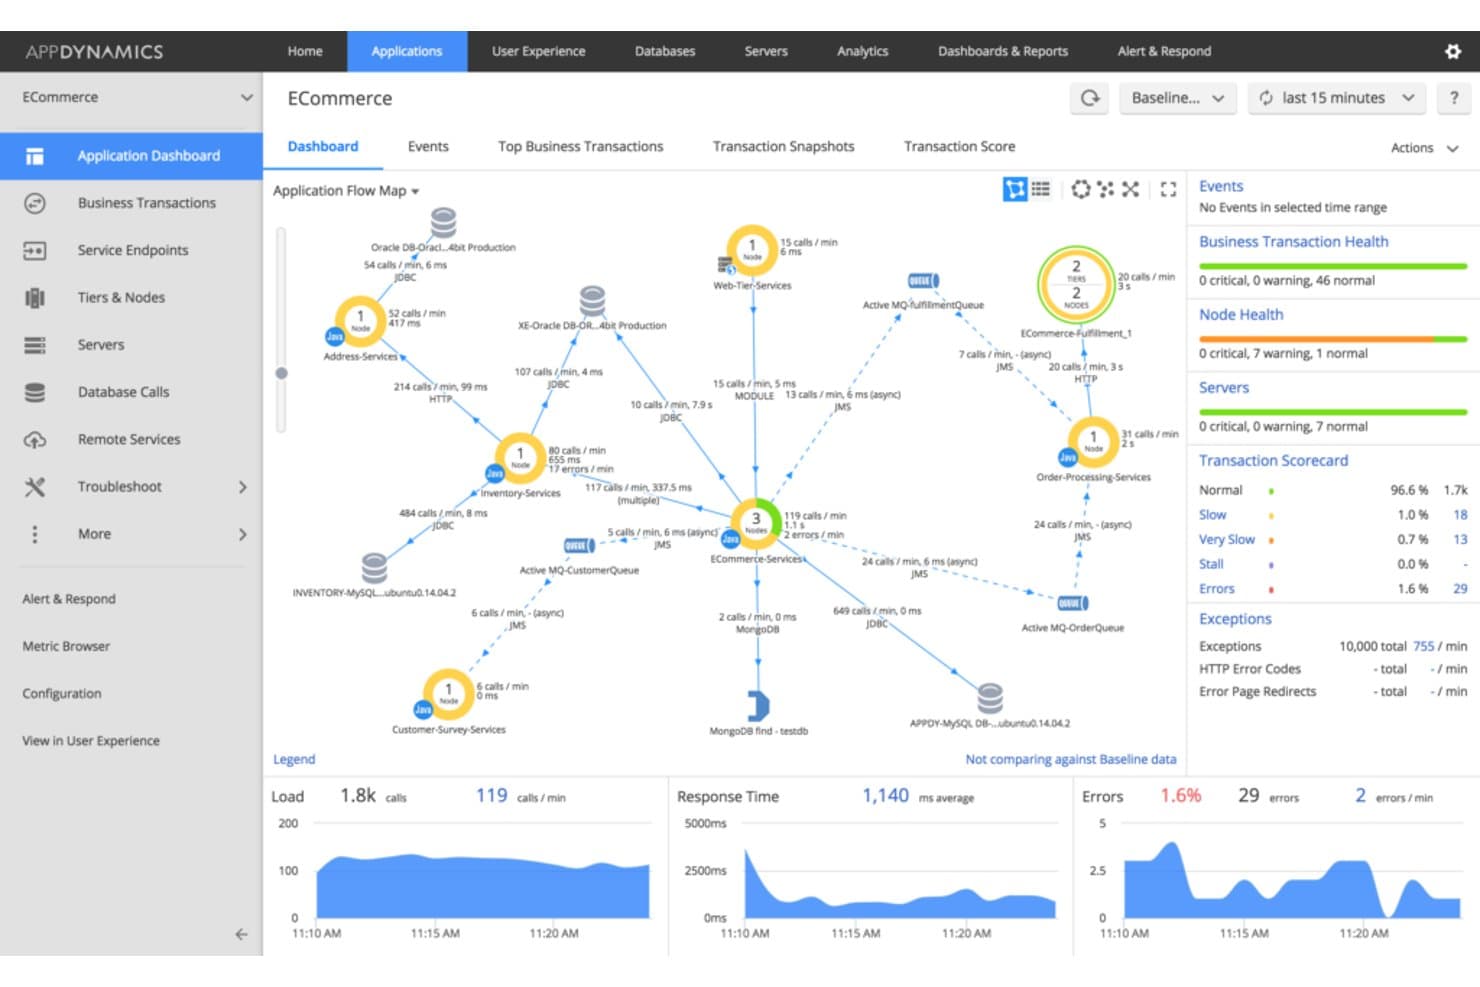
AppDynamics visualise en temps réel le flux des applications et les métriques de performance. AppDynamics est une plateforme de surveillance des performances des applications destinée aux équipes informatiques des entreprises. Elle les aide à relier l’état des applications et de l’infrastructure aux répercussions sur l’activité, et à diagnostiquer les problèmes dans des environnements complexes.
À qui AppDynamics convient-il le mieux ?
AppDynamics convient aux équipes responsables des applications et des opérations informatiques des entreprises qui doivent suivre les transactions commerciales à travers des services distribués et déterminer précisément où les requêtes ralentissent ou échouent.
Pourquoi j’ai choisi AppDynamics
J’ai choisi AppDynamics, particulièrement adapté au suivi des transactions commerciales de bout en bout, comme concurrent de Splunk, car il suit les requêtes à travers les services distribués. Les cartes de flux des transactions indiquent le parcours des requêtes de paiement, tandis que les instantanés révèlent les détails des appels au niveau du code lorsque la latence augmente. J’utilise cette vue pour déterminer si les ralentissements proviennent d’un niveau applicatif, d’une base de données ou d’un service en aval.
Principales fonctionnalités d’AppDynamics
- Surveillance de l’infrastructure : consultez les métriques des serveurs, les processus et l’utilisation des ressources parallèlement aux performances des applications.
- Surveillance des bases de données : examinez l’état des bases de données, les performances des requêtes et les temps d’attente.
- Surveillance des utilisateurs réels sur navigateur : suivez les temps de chargement des pages et les interactions des utilisateurs dans les applications web.
- Surveillance des utilisateurs réels sur mobile : surveillez les plantages des applications mobiles, les requêtes réseau et les métriques de performance.
Intégrations d’AppDynamics
La documentation d’AppDynamics recense neuf modules d’intégration intégrés, notamment Atlassian Jira, ServiceNow, Splunk, Scalyr et Rookout. La plateforme fournit également des API REST pour les intégrations personnalisées et l’automatisation.
Pros and Cons
Pros:
- Les instantanés des transactions révèlent l’intégralité des graphes d’appels
- Les alertes de référence aident à déterminer précisément les changements de performance
- Le contexte commercial relie l’état des applications aux résultats
Cons:
- Le chargement des tableaux de bord peut être lent
- La surveillance JavaScript nécessite l’injection manuelle de code
Learn more about AppDynamics: Idéal pour la surveillance des performances des applications
- Forfait gratuit disponible
- $99/user/month, facturé annuellement
Visit WebsiteCustomer Rating:4.3/5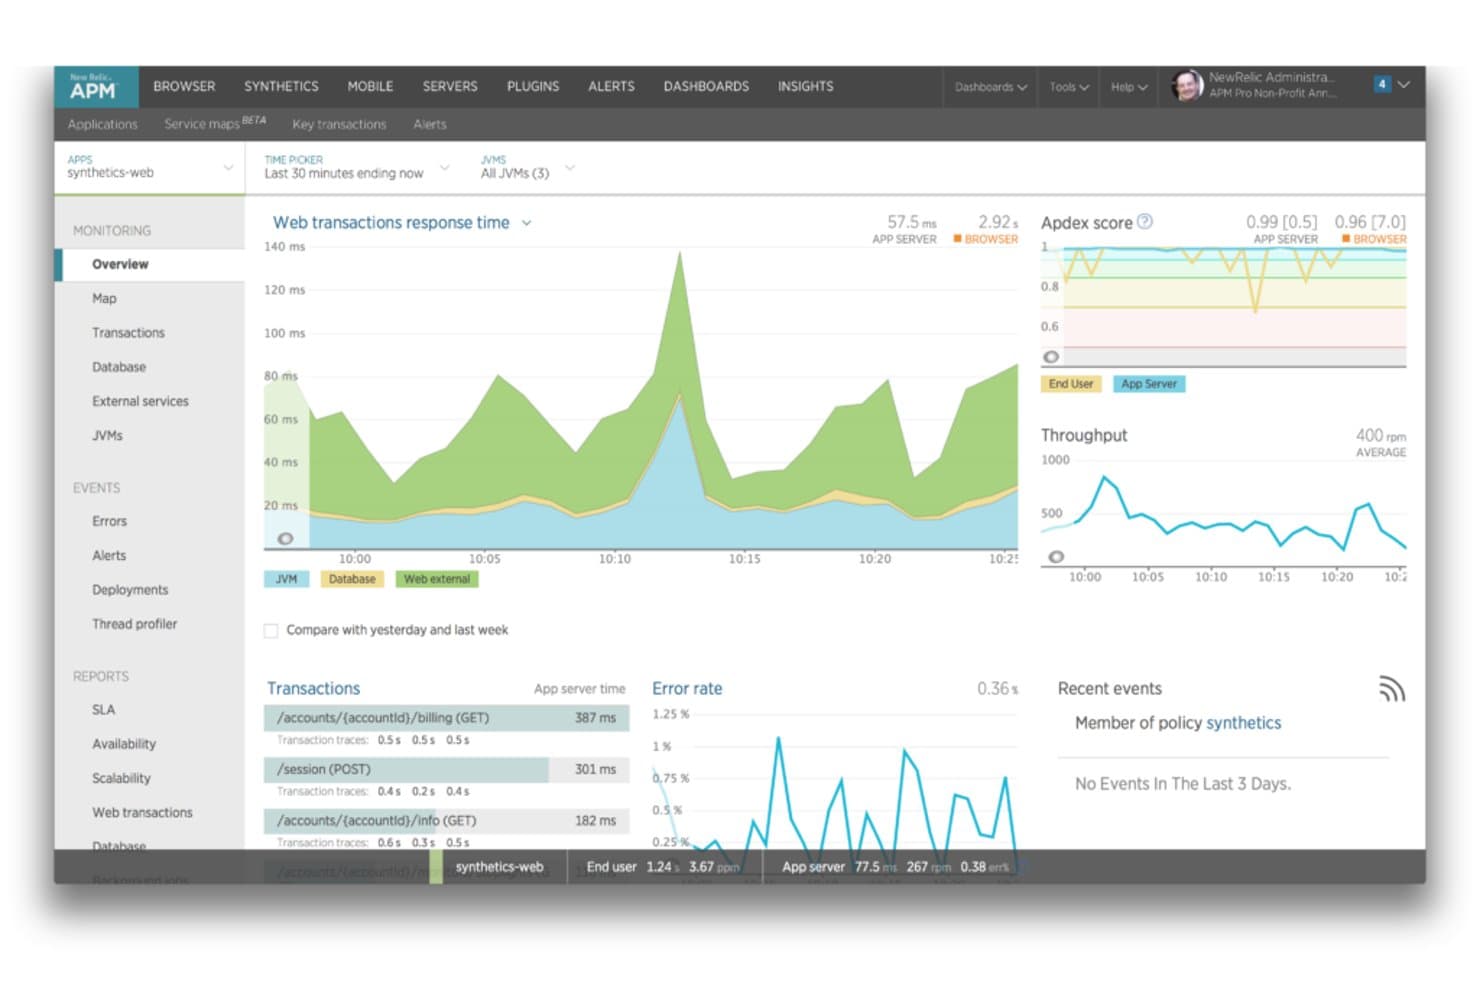
New Relic affiche les performances des applications, les transactions et les taux d’erreur en temps réel. New Relic est une plateforme d’observabilité destinée aux équipes informatiques et opérationnelles qui regroupe les données de journaux avec la télémétrie des applications afin d’analyser les incidents et de diagnostiquer les problèmes de performance.
À qui New Relic convient-il le mieux ?
New Relic convient aux équipes d’ingénierie et d’exploitation qui doivent surveiller les performances des applications, suivre les problèmes entre les services et diagnostiquer les incidents en production.
Pourquoi j’ai choisi New Relic
J’ai choisi New Relic, idéal pour la surveillance des performances des applications, comme concurrent de Splunk à garder à l’esprit. Il regroupe les journaux avec la télémétrie des applications, ce qui me permet d’analyser une requête lente en retraçant son parcours entre les services et en consultant les données de journaux associées.
Principales fonctionnalités de New Relic
- Modèles de journaux : Regroupez les messages similaires pour repérer les événements récurrents et les variations du volume de journaux.
- Suivi en direct : Affichez les messages de journaux entrants en temps réel, avec la possibilité de vous concentrer sur une requête.
- Analyse lors de l’exécution des requêtes : Extrayez des attributs temporaires des messages de journaux dans l’interface Journaux, sans écrire d’expressions régulières ni de modèles Grok.
- Alertes de journaux : Créez des conditions d’alerte à partir de recherches dans les journaux à l’aide de NRQL.
Intégrations de New Relic
New Relic prend en charge les intégrations avec AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty et ServiceNow. La plateforme propose également des API et l’outil d’intégration Flex pour y envoyer des données personnalisées.
Pros and Cons
Pros:
- Met en corrélation les journaux avec les traces et les erreurs
- Les traces distribuées identifient précisément les points de terminaison des services lents
- L’analyse lors de l’exécution des requêtes extrait les attributs sans expressions régulières
Cons:
- Les requêtes NRQL peuvent se charger lentement
- La navigation dans les tableaux de bord peut sembler encombrée
Learn more about New Relic: Idéal pour l’analyse des données machine natives du cloud
- Essai gratuit de 14 jours
- $108/utilisateur/mois, facturé annuellement
Visit WebsiteCustomer Rating:4.3/5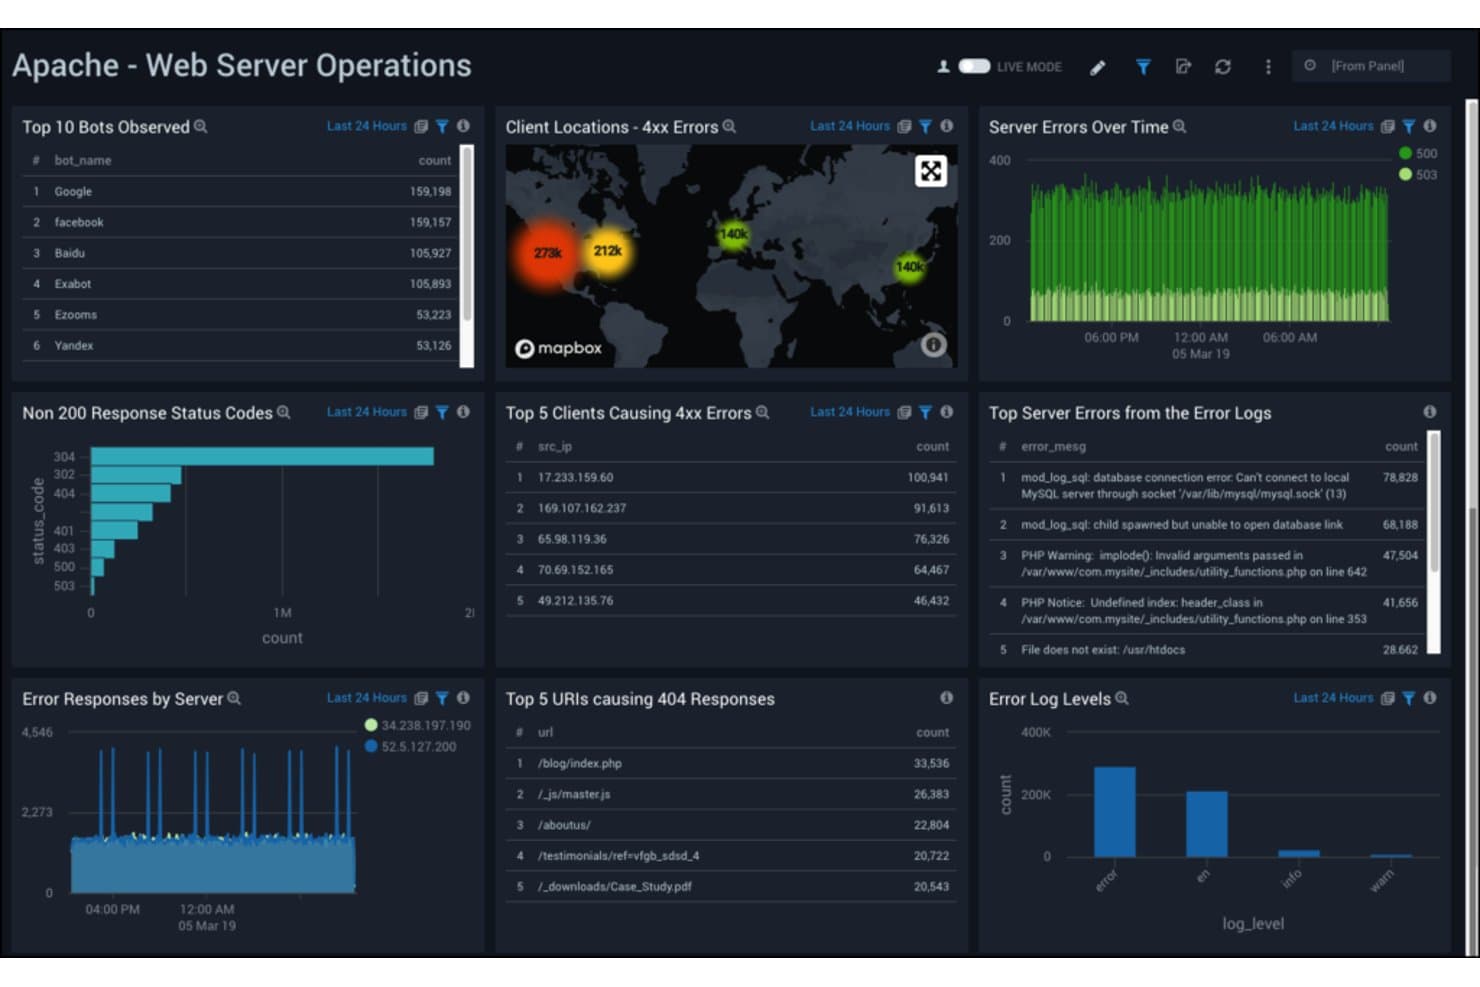
Les moniteurs de Sumo Logic surveillent en temps réel les erreurs du serveur web Apache et l’activité des robots. Sumo Logic est une plateforme cloud de gestion des journaux destinée aux équipes informatiques et de sécurité qui doivent enquêter sur les données machine, résoudre les problèmes liés aux services distribués et surveiller l’infrastructure comme alternative à Splunk.
À qui Sumo Logic convient-il le mieux ?
Sumo Logic convient aux équipes DevOps et aux équipes des opérations de sécurité qui analysent la télémétrie des applications et des infrastructures natives du cloud.
Pourquoi j’ai choisi Sumo Logic
J’ai choisi Sumo Logic parce que ses outils d’analyse des données machine natives du cloud m’aident à enquêter sur les problèmes rencontrés par les services distribués. LogReduce regroupe les messages de journal similaires afin de faire ressortir les tendances, tandis que les requêtes sur la télémétrie cloud permettent de suivre un incident, des erreurs de l’application jusqu’aux signaux de l’infrastructure.
Principales fonctionnalités de Sumo Logic
- Extraction des champs : Créez des règles pour analyser les champs des messages de journal entrants.
- Tableaux de bord : Créez des panneaux qui visualisent les données des journaux et les métriques.
- Moniteurs et alertes : Définissez des conditions qui déclenchent des notifications lorsque les données des journaux correspondent aux seuils définis.
- Vues planifiées : Exécutez des requêtes enregistrées selon un calendrier et stockez leurs résultats pour une utilisation ultérieure.
Intégrations de Sumo Logic
Le catalogue d’applications de Sumo Logic répertorie les intégrations de centaines de fournisseurs et de produits, notamment AWS, Azure, Google Cloud, Kubernetes, Datadog et GitHub. Les types d’intégration varient et comprennent des applications, des collecteurs et des sources de données, des intégrations SIEM cloud, des connecteurs d’automatisation et des webhooks ; une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- L’analyse native du cloud ne nécessite aucune infrastructure de journalisation
- LogReduce regroupe les messages similaires en tendances
- Les journaux, les métriques et les traces unifiés facilitent le diagnostic
Cons:
- La syntaxe avancée des requêtes ralentit la prise en main
- Les recherches sur de longues périodes peuvent retarder les alertes
 Idéal pour des besoins complets en informatique cloud
- Formule gratuite disponible
- $8.50/user/month
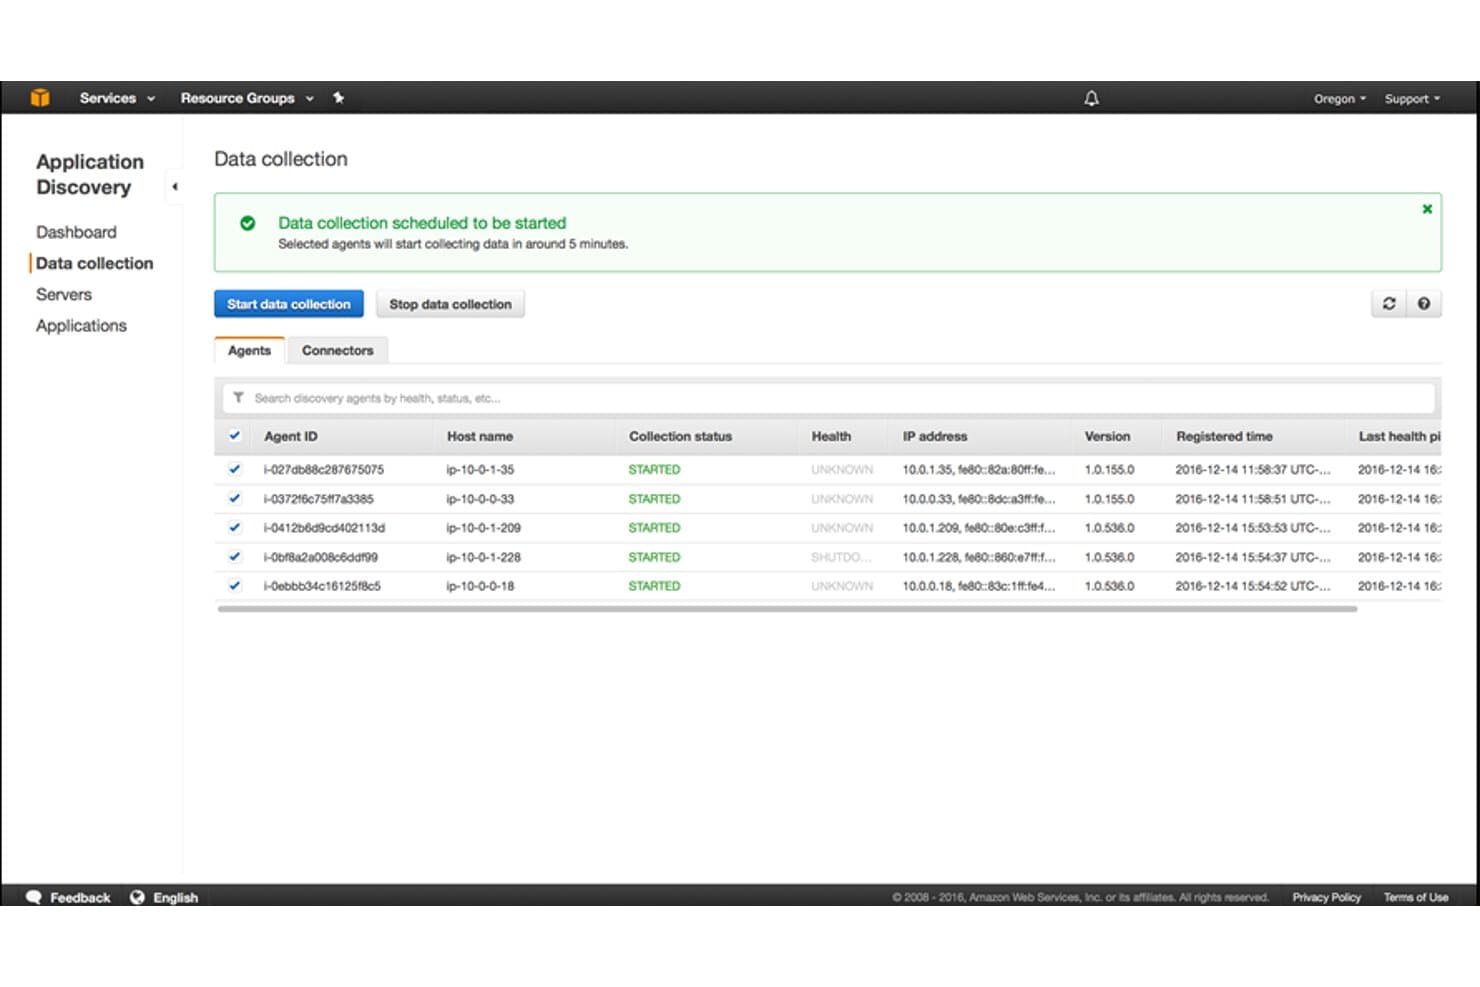
AWS Application Discovery Service suit la collecte de données basée sur des agents sur les serveurs. Amazon Web Services (AWS) fournit aux équipes d’infrastructure des services cloud et des outils de surveillance natifs tels qu’Amazon CloudWatch pour collecter des métriques, des journaux et des traces sur l’ensemble des charges de travail, afin de les aider à analyser les incidents et à suivre les systèmes distribués.
À qui Amazon Web Services (AWS) convient-il le mieux ?
AWS convient aux équipes informatiques des organisations en croissance qui ont besoin d’une infrastructure cloud pour diverses charges de travail, de l’hébergement d’applications au stockage de données.
Pourquoi j’ai choisi Amazon Web Services (AWS)
J’ai choisi Amazon Web Services (AWS) parce qu’il correspond au profil « Idéal pour des besoins complets en informatique cloud » et maintient l’observabilité à proximité de vos charges de travail cloud. Amazon CloudWatch collecte les métriques, les journaux et les traces, tandis que les alertes aident à signaler rapidement la dégradation des services dans les applications distribuées. J’apprécie de disposer de ces signaux pour analyser les incidents en parallèle de l’infrastructure AWS.
Principales fonctionnalités d’Amazon Web Services (AWS)
- Historique de configuration : AWS Config enregistre les modifications apportées aux ressources et vous permet de consulter les chronologies de configuration.
- Règles de conformité : AWS Config évalue les ressources par rapport aux règles et signale les configurations non conformes.
- Historique des activités de l’API : AWS CloudTrail enregistre les activités du compte, y compris les événements de gestion, à des fins d’audit et d’analyse.
- Événements liés à l’état des services : AWS Health Dashboard affiche les problèmes de service et les modifications planifiées pertinentes pour votre compte.
Intégrations d’Amazon Web Services (AWS)
Amazon CloudWatch prend en charge les intégrations natives avec plus de 90 services AWS, notamment Amazon EC2, Amazon EKS, AWS CloudTrail et Amazon VPC Flow Logs. Les pipelines CloudWatch proposent également des intégrations directes avec GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB et les journaux d’audit Slack, ainsi que des API pour les intégrations personnalisées.
Pros and Cons
Pros:
- Métriques, journaux et traces au sein d’un même service
- Les alertes signalent rapidement la dégradation des services
- Surveillance fiable des charges de travail AWS
Cons:
- Les recherches dans les journaux peuvent sembler fastidieuses
- L’ingestion de volumes élevés de journaux peut augmenter les coûts
Learn more about Amazon Web Services (AWS):
Autres concurrents de Splunk
Voici quelques concurrents supplémentaires de Splunk qui n’ont pas été retenus dans ma sélection, mais qui méritent tout de même d’être examinés :
- 11ElasticIdéal pour la recherche évolutive et la visualisation de données
- 12Logz.ioIdéal pour l'analyse des logs basée sur l'IA
- 13Mezmo Log AnalysisIdéal pour une gestion simplifiée des journaux
Avis connexes
- Outils de surveillance DevOps
- Logiciels de réponse aux incidents
- Outils de surveillance de l’infrastructure
Comment j'évalue les concurrents de Splunk
Je divise mon évaluation en exigences de base incontournables — ingestion de journaux en temps réel, recherche interrogeable et alertes — puis j'examine les différenciateurs tels que la tarification au coût par Go, la profondeur SIEM et la flexibilité de déploiement.
Fonctionnalités principales (Critères de base pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j'attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chacune des fonctionnalités principales listées ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit atteindre un score total minimum de 75 % pour être considéré dans cette sélection.
- Ingestion & indexation de journaux : J’évalue la capacité de l’outil à gérer une ingestion à haut volume et multi-sources — par exemple, les journaux syslog provenant d’équipements réseau, les logs des conteneurs Kubernetes et les événements CloudTrail arrivant tous en quasi temps réel.
- Langage de recherche & requêtage : Qu’il s’agisse d’une syntaxe de pipeline comme celle de Datadog ou d’une approche SQL comme celle de CrowdStrike, je recherche un langage de requête assez expressif pour corréler les événements entre hôtes et services.
- Tableaux de bord & visualisation : Chaque outil doit permettre de créer des tableaux de bord personnalisés avec capacité de « drill-down », pour que votre équipe NOC puisse passer d’une vue de santé globale du service à la ligne de journal individuelle en quelques clics.
- Alertes & détection d'anomalies : Je vérifie la présence d’alertes configurables et multicanal — seuils basés sur des règles a minima, avec une détection d’anomalies basée sur le ML comme bon différenciateur pour détecter des problèmes tels que des pics inhabituels de connexions.
- Supervision sécurité & conformité : Les outils doivent proposer une corrélation d’événements façon SIEM et être fournis avec des modèles de rapports de conformité pour des frameworks tels que PCI-DSS et SOC 2, pas simplement la recherche brute dans les logs.
- Scalabilité & intégrations : J’examine la capacité de la plateforme à évoluer face à l’augmentation de la donnée et ses intégrations avec les outils déjà utilisés par les équipes, d’AWS et Azure jusqu’à ServiceNow et PagerDuty.
Avec une liste d’outils répondant à ces critères, j’analyse ensuite ce qui différencie chaque plateforme.
Critères de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et différencie les fournisseurs :
Fonctionnalités remarquables
La prise en charge d’OpenTelemetry est importante, car elle permet à votre équipe de changer de fournisseur ou d’ajouter de nouvelles sources de donnée sans devoir réécrire l’instrumentation. J’évalue aussi si une plateforme propose une analyse des causes racines pilotée par ML — lors d’une panne en cascade, des outils comme Elastic et Datadog peuvent remonter des anomalies corrélées plus rapidement que des recherches manuelles. La tarification basée sur l’utilisation est également un critère clé, car de nombreuses équipes quittent Splunk afin d’obtenir une meilleure prévisibilité des coûts à mesure que la volumétrie augmente.
Au-delà des fonctionnalités
La flexibilité de déploiement joue aussi un rôle majeur — je vérifie si une plateforme propose des modèles SaaS, sur site et hybrides, car dans les milieux réglementés, le besoin d’options sur site ou en air-gap est fréquent. Le support à la migration compte également. Des outils comme Cribl et Elastic proposent des utilitaires de traduction SPL qui facilitent la migration depuis Splunk, tandis que d’autres fournissent des services de migration dédiés. Enfin, j’évalue les certifications de conformité telles que SOC 2, HIPAA et FedRAMP, en particulier pour les équipes gérant des charges de travail sensibles, où l’absence d’une certification adéquate peut être rédhibitoire.
Pourquoi chercher un concurrent de Splunk ?
Splunk est une plateforme puissante qui collecte, indexe et analyse les données machine. Ce logiciel est précieux pour les entreprises de toutes tailles, notamment celles qui cherchent à transformer les données machine brutes en informations exploitables afin d’améliorer leur connaissance opérationnelle.
Cependant, bien que Splunk excelle dans son domaine, certains utilisateurs peuvent rechercher des solutions alternatives pour diverses raisons : ils souhaitent peut-être une spécialisation plus pointue, ont besoin de structures tarifaires différentes ou recherchent une interface mieux adaptée au flux de travail de leur équipe. Ainsi, trouver un concurrent de Splunk revient à rechercher une solution qui répond plus précisément à leurs besoins et à leur situation uniques.
Fonctionnalités clés de Splunk
Voici quelques-unes des principales fonctionnalités de Splunk, pour vous aider à mettre en parallèle et à comparer les offres des solutions alternatives :
- Intégrations d’applications : Vous pouvez étendre l’utilisation de Splunk en ajoutant des applications préconfigurées pour des outils comme AWS, Microsoft ou Kubernetes.
- Recherche et analyse en temps réel : Vous pouvez rechercher et analyser les journaux au fur et à mesure de leur réception, ce qui aide votre équipe à repérer rapidement les problèmes.
- Alertes personnalisées : Vous pouvez configurer des alertes qui se déclenchent lorsque certains schémas apparaissent, afin de ne pas avoir à effectuer une surveillance manuelle.
- Outils de visualisation des données : Vous pouvez transformer des données brutes en graphiques et en tableaux de bord pour aider votre équipe à mieux comprendre les tendances.
- Boîte à outils d’apprentissage automatique : Vous pouvez créer des modèles qui détectent les schémas et les activités inhabituelles sans devoir tout coder à partir de zéro.
- Agrégation des journaux : Votre équipe peut rassembler les journaux provenant de nombreuses sources en un seul endroit, ce qui permet de gagner du temps lorsque vous essayez de résoudre des problèmes.
- Détection des anomalies : Vous pouvez repérer automatiquement les données qui semblent anormales, ce qui aide à détecter rapidement les risques de sécurité.
- Sources de données flexibles : Vous pouvez intégrer des données provenant de fichiers, d’API ou de services cloud, selon ce qui convient le mieux à votre environnement.
- Contrôle d’accès basé sur les rôles : Vous pouvez gérer les personnes qui ont accès à chaque élément, afin que votre équipe protège les données sensibles.
Résumé
En conclusion, choisir la meilleure alternative à Splunk nécessite une compréhension approfondie des besoins spécifiques de votre organisation. L’outil idéal doit proposer un logiciel complet de gestion des journaux, une surveillance en temps réel, une ingestion robuste des données et un large éventail d’intégrations. En outre, il doit être facile à utiliser et s’accompagner d’un service client efficace.
Points clés à retenir :
- Comprenez vos besoins : Chaque organisation possède des exigences qui lui sont propres. Je veux que vous sachiez que comprendre ce que vous attendez d’un outil de gestion et de surveillance des journaux est la première étape vers une décision éclairée. Cela peut aller de fonctionnalités d’analyse avancées à la nécessité de disposer d’intégrations spécifiques.
- Privilégiez la convivialité : Un outil efficace doit être facile à utiliser. Recherchez un tableau de bord intuitif, des ressources d’intégration efficaces et un service client fiable afin de garantir son adoption et son utilisation au sein de votre organisation.
- Tenez compte de l’évolutivité : Vos besoins en matière de données augmenteront avec le temps. Par conséquent, l’outil que vous choisirez doit pouvoir évoluer avec vous et gérer sans difficulté des volumes de données plus importants tout en maintenant le même niveau de performance.
Qu’en pensez-vous ?
J’espère que ce guide vous aidera à parcourir la multitude de concurrents de Splunk. Cependant, le paysage technologique est vaste et en constante évolution. Si vous pensez qu’un outil devrait figurer dans cette liste, ou si vous avez obtenu d’excellents résultats avec l’un d’eux, n’hésitez pas à nous en faire part. J’aimerais beaucoup découvrir vos expériences et continuer à améliorer ce guide afin de le rendre aussi utile que possible. Vos suggestions et vos commentaires sont les bienvenus !