

¿Qué es una filtración de datos? Guía de prevención en 2026

Todos los días oímos hablar de filtraciones de datos, o eso parece. Pero ¿cuántas personas saben realmente qué significa el término? Aquí tienes una definición clara y directa que puedes utilizar, cortesía de Israel Mazin, cofundador, director ejecutivo y presidente de Memcyco: «Una filtración de datos es el acceso y la extracción no autorizados de información sensible, confidencial o protegida».
Por cierto, hay una razón por la que todo el mundo parece hablar de las filtraciones de datos: han aumentado de forma constante y 2023 trajo consigo un aumento notable. Los profesionales de la seguridad y otros expertos en TI utilizan una amplia variedad de programas y herramientas de ciberseguridad para todo, desde evaluaciones de riesgos de seguridad hasta la mitigación en caso de incidente.
En este artículo explicaré cómo y por qué se producen las filtraciones de datos y qué pueden hacer los CTO y otros líderes tecnológicos al respecto. Empecemos.

¿Qué es una filtración de datos?
A continuación se ofrecen un par de definiciones más directas de filtración de datos:
- «Una filtración de datos se produce cuando se accede a datos confidenciales, protegidos o sensibles, se divulgan o se sustraen sin autorización», afirma Will Teevan, director ejecutivo de Recast Software.
- «Una filtración de datos es el acceso no autorizado a datos privados o sensibles, así como su robo, alteración, transferencia o venta, como resultado de un incidente de seguridad», afirma Andrew Kraut, ingeniero sénior de investigación en Permiso.
Estas definiciones sugieren un patrón: una filtración de datos implica el acceso no autorizado a información sensible y el robo posterior u otro uso no autorizado de dicha información.
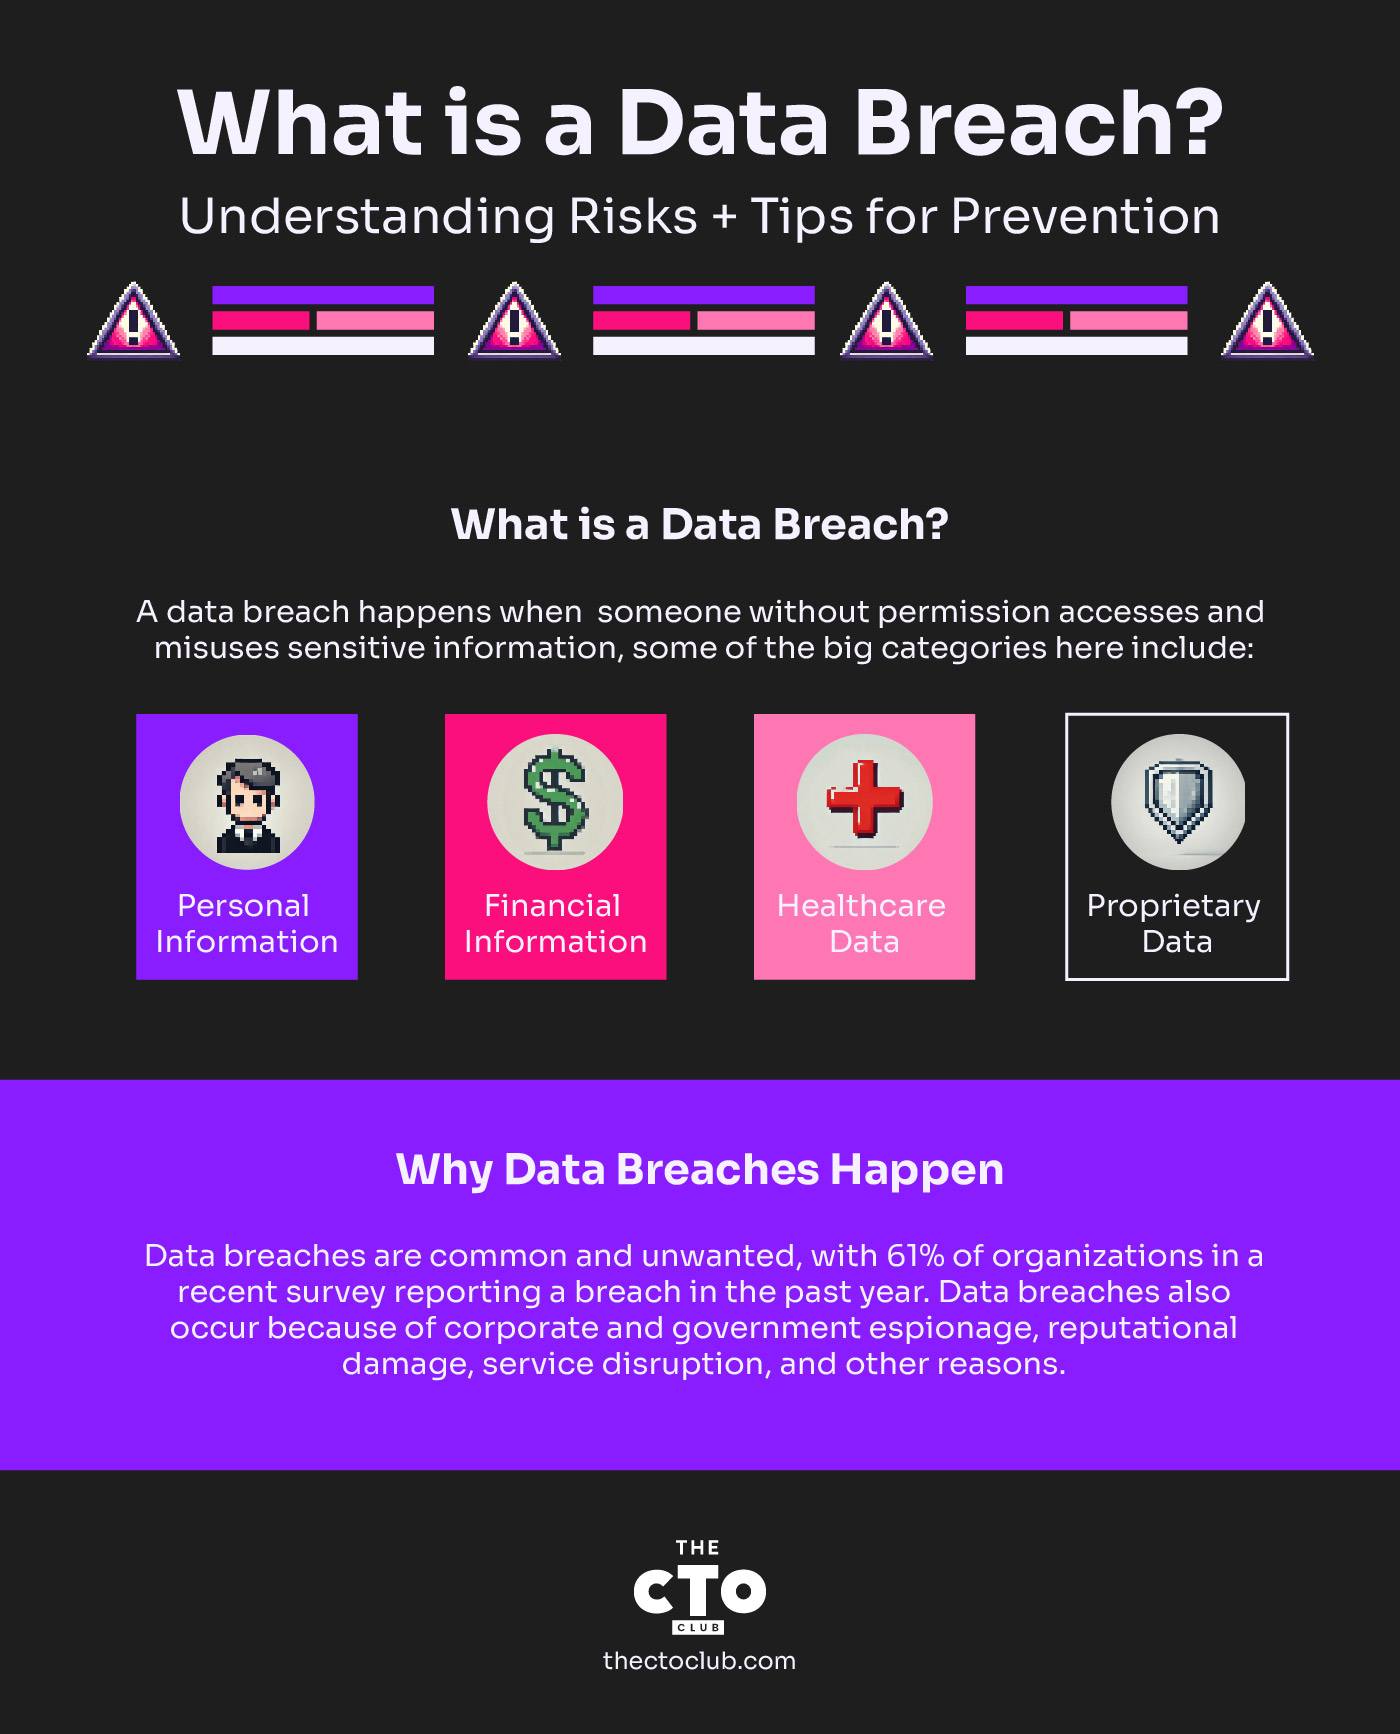
En la actualidad, prácticamente cualquier información confidencial —es decir, que no esté disponible públicamente— podría considerarse sensible, pero algunas de las categorías principales son:
- Información personal: Esto puede incluir cualquier información de identificación personal —también conocida como PII— que una empresa recopile sobre sus clientes, como direcciones, números de teléfono, números del permiso de conducir, números de pasaporte, números de la seguridad social, fechas de nacimiento, etc.
- Información financiera: Normalmente incluye números de cuentas bancarias, números de tarjetas de crédito u otras credenciales de inicio de sesión que los piratas informáticos y ciberdelincuentes podrían utilizar para comprometer o robar fondos de las cuentas financieras de una persona o una organización.
- Datos sanitarios: Aunque podrían considerarse acertadamente «información personal», la información sanitaria merece una mención propia porque este sector se ha convertido en un objetivo prioritario para los ciberatacantes y otros actores maliciosos que buscan beneficiarse del software de secuestro y de otros vectores de amenaza.
- Datos exclusivos: Esto incluye la información privada o exclusiva de una empresa, desde la propiedad intelectual hasta los planes de investigación y desarrollo, pasando por las estrategias de mercado y mucho más.
Por qué se producen las filtraciones de datos
No es necesario ser CISO ni un profesional de la seguridad para entender que las filtraciones de datos son perjudiciales. Ninguna persona u organización quiere que ocurran, pero suceden con regularidad. En una encuesta realizada recientemente por la empresa de Teevan en colaboración con el Instituto Ponemon, el 61 % de los encuestados afirmó que su organización había sufrido una filtración en los 12 meses anteriores.
Estos datos ponen de manifiesto la naturaleza generalizada de las amenazas de ciberseguridad y la necesidad urgente de que las empresas refuercen sus defensas.
¿Por qué son tan comunes las filtraciones de datos? En pocas palabras: funcionan. Los ciberatacantes y otros actores maliciosos han convertido la ciberdelincuencia en una industria lucrativa por derecho propio, armados con un conjunto cada vez más sofisticado de herramientas y técnicas de ataque para atacar a sus objetivos. Aunque el beneficio económico es el motivo más común, no es el único. Las filtraciones de datos también se producen por espionaje empresarial y gubernamental, daños a la reputación, interrupciones del servicio y otros motivos.
Lo importante es que los ciberdelincuentes pueden permitirse fracasar —y hacerlo muchas veces—, mientras que sus objetivos normalmente no pueden.
«Los atacantes solo tienen que acertar una vez, pero los defensores tienen que acertar siempre», afirma Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Cómo se producen las filtraciones de datos
Otra razón importante por la que se producen filtraciones de datos es que existen más riesgos de seguridad y vectores de amenaza en nuestra era cada vez más digital que nunca. «La complejidad y sofisticación de las ciberamenazas evolucionan continuamente», afirma Teevan.
En términos generales, esas amenazas suelen encajar en una (o más) de las siguientes categorías:
- Error humano: Durante mucho tiempo, esta ha sido una de las principales causas de las filtraciones de datos: las personas cometen errores. En un contexto de seguridad, esto podría incluir desde el uso (y la reutilización) de contraseñas débiles hasta la gestión accidentalmente incorrecta de datos confidenciales, pasando por configuraciones incorrectas de cuentas en la nube y mucho más. Incluso algo tan «simple» como perder un teléfono o un portátil podría provocar un incidente de seguridad. Además, no siempre se trata de un error: diversas amenazas internas pueden provocar filtraciones de seguridad dentro de la organización.
- Ciberataques: Esta categoría ha aumentado enormemente en escala y complejidad con el tiempo e incluye una amplia variedad de herramientas y métodos maliciosos que los ciberdelincuentes pueden utilizar para obtener acceso no autorizado a los datos de una organización.
«Los ciberataques, como los ataques de phishing, el malware o el ransomware, aprovechan las brechas de seguridad para obtener acceso no autorizado a los sistemas», afirma Teevan.
Otros ciberataques incluyen los ataques distribuidos de denegación de servicio o DDoS, cuyo objetivo es interrumpir o dejar fuera de servicio las aplicaciones web de una empresa, y el secuestro de cuentas en la nube.
- Vulnerabilidades del sistema: Por último, existen innumerables vulnerabilidades potenciales —a veces consecuencia de un error humano inicial— en los sistemas informáticos y empresariales de una compañía. Esto incluye aspectos como software sin actualizar o desfasado, cuentas de servicios en la nube o SaaS mal configuradas, o herramientas, procesos y políticas inadecuados para minimizar los riesgos de seguridad y responder a los incidentes.
Filtraciones de datos destacadas
¿Por dónde empezamos? Solo en la última década aproximadamente, se podría llenar un libro con filtraciones de datos destacadas. En serio, una lista de filtraciones de datos de Wikipedia parece un quién es quién de las grandes empresas y organismos gubernamentales, e incluye más de 460 referencias.
Estos son algunos ejemplos de filtraciones destacadas:
- En 2013, la empresa web Yahoo sufrió un ataque que ahora suele citarse como la mayor filtración de datos de la historia. Más tarde se reveló que las 3.000 millones de cuentas de usuarios de Yahoo se vieron comprometidas en el ataque.
- En 2009, Wired informó de que la Administración Nacional de Archivos y Registros estaba investigando la posible filtración de datos personales de decenas de millones de veteranos militares estadounidenses. ¿La causa? Un disco duro defectuoso que se envió de vuelta a un proveedor sin haber borrado correctamente sus datos.
- A finales de 2022, al fabricante de videojuegos Activision le robaron datos de juegos y empleados después de que un empleado cayera víctima de una estafa de phishing.
- A finales de 2023, unos ciberdelincuentes obtuvieron acceso a los datos personales de alrededor de 6,9 millones de clientes del sitio web de genealogía y ascendencia 23andMe, una cifra mucho mayor que la comunicada inicialmente.
Importancia de reconocer pronto las filtraciones de datos
Si se revisa siquiera una breve historia de las filtraciones de datos, aparece un patrón: aunque ninguna filtración de datos es «buena» (al menos no si no eres el atacante), muchas terminan siendo mucho peores de lo necesario porque pasaron desapercibidas o no se notificaron durante demasiado tiempo. Además, algunas organizaciones acaban causando un daño mucho mayor que el de la filtración inicial simplemente por intentar ocultarla en lugar de emitir a tiempo una notificación adecuada de la filtración a las partes afectadas.
Detectar y responder rápidamente a las filtraciones es crucial para minimizar sus efectos. Esta es una de las razones de ser de enfoques de seguridad como «asumir que se ha producido una filtración», en los que la postura de seguridad considera inevitable que los incidentes puedan y vayan a ocurrir. Un enfoque similar impregna múltiples conceptos y estrategias de la seguridad de datos moderna, como la confianza cero y el principio de mínimo privilegio: los incidentes de seguridad son inevitables, así que ¿por qué no asegurarse de que las capacidades de detección, defensa y respuesta ante incidentes sean lo más sólidas posible?
El impacto de las filtraciones de datos en las empresas SaaS
Aunque esto es cierto para empresas de todas las formas y tamaños, es especialmente importante para las empresas SaaS, cuyo negocio depende por completo de la confianza en los productos y servicios digitales de la empresa. Las filtraciones de datos en empresas SaaS generan múltiples impactos negativos cuando pasan desapercibidas o no se gestionan adecuadamente después de producirse, entre ellos:
- Pérdidas financieras
- Daños a la reputación
- Implicaciones legales y de cumplimiento normativo
Aunque las pérdidas financieras pueden parecer las más tangibles, consecuencias como los daños a la reputación pueden durar mucho más, dada la confianza digital necesaria para tener éxito tanto en las empresas SaaS B2B como B2C.
Prevención y mitigación de las filtraciones de datos
Los desafíos en este ámbito son tan claros como numerosos. Cualquier organización que esconda la cabeza bajo tierra, por así decirlo, en lo que respecta a la seguridad de los datos está extendiendo, en esencia, una invitación a que se produzca una filtración.
Entonces, ¿qué deberíamos hacer al respecto? Los expertos recomiendan diversas prácticas recomendadas y herramientas para la seguridad de los datos.

Prácticas recomendadas para la seguridad de los datos: 6 principios
1. Evalúa y refuerza tu postura de ciberseguridad: “Comienza por evaluar tus medidas actuales de ciberseguridad”, afirma Teevan. “Aprovecha las herramientas que ayudan a cuantificar los riesgos potenciales y ofrecen información sobre las vulnerabilidades del sistema y las aplicaciones obsoletas”.
2. Aplica parches, aplica parches, aplica parches: Una gestión rigurosa de parches es una de las claves para minimizar las vulnerabilidades del sistema y reducir el número de exploits conocidos y desconocidos (también denominados exploits de “día cero”) disponibles para los atacantes.
“Automatizar el proceso de aplicación de parches para los sistemas operativos y las aplicaciones es crucial, ya que la automatización facilita la aplicación rápida de parches y reduce considerablemente el periodo de vulnerabilidad”, afirma Teevan.
3. Da prioridad a la visibilidad y al control de tus entornos: En la seguridad informática existe una verdad general: no puedes proteger lo que no puedes ver; los actores maliciosos prosperan en la oscuridad, lo que en términos informáticos significa aquellas áreas de los sistemas de una organización que la propia organización desconoce o no puede ver. Esto incluye el uso de herramientas de supervisión de la web oscura para detectar datos comprometidos, donde la información robada suele intercambiarse.
“Obtener una visión integral de tu entorno de hardware y software es esencial para tomar decisiones fundamentadas y evaluar los riesgos de forma eficaz”, afirma Teevan. “Esta mayor visibilidad de los entornos informáticos permite a las organizaciones identificar vulnerabilidades, supervisar el estado del sistema y garantizar que todos los activos estén actualizados y protegidos frente a posibles amenazas”.
Además de la visibilidad y la supervisión en tiempo real, también querrás disponer de un registro “en papel” que permita respaldar las auditorías y comprender detalladamente los incidentes de seguridad cuando sea necesario. Kraut, de Permiso, recomienda registrar el acceso a los datos: “Además de cumplir los requisitos normativos, registrar el acceso a los datos es una excelente forma de validar que las personas adecuadas están obteniendo acceso (o se les está denegando el acceso) a los datos correctos.”
4. Sé inteligente con los permisos de los usuarios: El error humano siempre existirá, pero puedes gestionarlo fácilmente limitando el acceso de las personas a los datos y sistemas que necesitan para desempeñar su trabajo, nada más.
“Los privilegios administrativos excesivos invitan a los ataques”, afirma Teevan. “Limita el acceso de los usuarios a las funciones esenciales para reducir el riesgo de acciones no autorizadas que podrían poner en peligro la seguridad.”
Kraut recomienda aplicar estas estrategias de protección de datos lo antes posible: “Integra las estrategias de protección de datos desde el principio: si tus ingenieros no pueden acceder a datos confidenciales debido a controles tecnológicos, es muy probable que los atacantes tampoco puedan hacerlo. Estos controles no son fáciles de implementar una vez que los datos ya existen”.
Del mismo modo, limitar el error humano como causa principal de las fugas de datos requiere y refuerza el uso de contraseñas seguras y herramientas como la autenticación multifactor.
5. Adopta un enfoque de ciberseguridad centrado en las personas: No consideres el factor humano una debilidad; las personas deben ser una parte fundamental de tu fortaleza.
«Desarrolla un plan de estudios de formación en ciberseguridad adaptado y realiza simulaciones periódicas para comprobar la preparación de los empleados», sugiere Kraut. Esta estrategia proactiva ayuda a mitigar el riesgo que plantea el error humano, un factor importante en las filtraciones de datos.
Kraut también sugiere aquí otra práctica centrada en las personas: «Revisad el trabajo de los demás: todos los sectores pueden beneficiarse de esta práctica», afirma. «Las aerolíneas comerciales cuentan con dos pilotos que se supervisan mutuamente. Los escaladores utilizan varios anclajes. Los ingenieros de seguridad pueden utilizar revisiones del código y de la arquitectura para detectar descuidos antes de pasar a producción».
6. Realiza evaluaciones periódicas de los riesgos cibernéticos: La realización de evaluaciones formales de riesgos ayuda a identificar y priorizar las vulnerabilidades. Recurrir a la experiencia de terceros puede ofrecer una perspectiva imparcial y mejorar la eficacia de tu estrategia de ciberseguridad.
Herramientas para prevenir las filtraciones de datos
Las filtraciones de datos pueden afectar a cualquier organización, pero con las herramientas y tecnologías adecuadas puedes reducir considerablemente el riesgo.
Estas son las principales categorías de herramientas que ayudan a proteger los datos confidenciales y detectar las amenazas antes de que se conviertan en incidentes graves:
1. Herramientas de prevención de pérdida de datos (DLP)
Las herramientas DLP están diseñadas para impedir el acceso no autorizado a los datos confidenciales o su transmisión. Estas herramientas supervisan y controlan los datos en movimiento (como los correos electrónicos y las transferencias de archivos), los datos en reposo (datos almacenados) y los datos en uso (datos que se están procesando). Los sistemas DLP identifican automáticamente información confidencial, como números de tarjetas de crédito o propiedad intelectual, y aplican políticas de seguridad para evitar filtraciones.
- Herramientas recomendadas: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Herramientas de cifrado
El cifrado es una de las formas más eficaces de proteger los datos frente a posibles vulneraciones. Al cifrar los datos confidenciales, aunque sean interceptados o se acceda a ellos sin autorización, permanecen ilegibles. Las herramientas de cifrado modernas pueden proteger los datos en reposo, en tránsito y en dispositivos como ordenadores portátiles y teléfonos móviles.
- Herramientas recomendadas: BitLocker, VeraCrypt, AxCrypt
3. Sistemas de detección y prevención de intrusiones (IDPS)
Las herramientas IDPS ayudan a detectar y prevenir actividades sospechosas en tu red que podrían indicar una filtración. Estos sistemas supervisan el tráfico en busca de patrones inusuales y pueden bloquear los ataques en tiempo real, deteniendo una filtración antes de que se produzca. También proporcionan alertas sobre posibles amenazas, lo que permite a tu equipo responder con rapidez.
- Herramientas recomendadas: Snort, Suricata, Cisco Firepower
4. Autenticación multifactor (MFA)
La MFA añade una capa adicional de seguridad al exigir a los usuarios que verifiquen su identidad mediante varios métodos, como una contraseña y un código de un solo uso enviado a su teléfono. Aunque las contraseñas se vean comprometidas, la MFA dificulta considerablemente que los atacantes obtengan acceso no autorizado a los sistemas o datos.
- Herramientas recomendadas: Duo Security, Google Authenticator, Okta
5. Herramientas de análisis y gestión de vulnerabilidades
Los analizadores de vulnerabilidades identifican debilidades en tu red, sistemas y software que los atacantes podrían aprovechar. Analizar periódicamente las vulnerabilidades te ayuda a solucionar las deficiencias de seguridad antes de que sean aprovechadas en una filtración de datos. Las plataformas de gestión de vulnerabilidades también ofrecen recomendaciones de aplicación de parches para solucionar estos problemas de forma proactiva.
- Herramientas recomendadas: Nessus, Qualys, OpenVAS
6. Herramientas de gestión de eventos e información de seguridad (SIEM)
Las herramientas SIEM recopilan, analizan y generan alertas sobre eventos de seguridad en tiempo real, lo que ayuda a tu equipo a responder más rápidamente a las posibles amenazas. Al correlacionar datos de diversas fuentes, como cortafuegos, servidores y aplicaciones, los sistemas SIEM ofrecen una visión integral de tu postura de seguridad y ayudan a detectar posibles filtraciones en una fase temprana.
- Herramientas recomendadas: Splunk, LogRhythm, IBM QRadar
7. Plataformas de protección de dispositivos finales (EPP)
Los dispositivos finales, como ordenadores portátiles, teléfonos inteligentes y dispositivos del Internet de las cosas, son objetivos prioritarios para los atacantes. Las herramientas EPP protegen estos dispositivos al prevenir infecciones de malware, ataques de ransomware y accesos no autorizados. Algunas plataformas avanzadas también incluyen funciones como la detección y respuesta en dispositivos finales (EDR) para la búsqueda y corrección de amenazas en tiempo real.
- Herramientas recomendadas: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
El uso combinado de estas herramientas garantiza que tu organización disponga de una estrategia de defensa multicapa, lo que dificulta que los atacantes vulneren tus sistemas. Desde el cifrado y la DLP hasta los IDPS y el SIEM, la implementación de estas tecnologías puede proporcionar el marco de seguridad necesario para mantener tus datos a salvo de posibles filtraciones.
La conclusión
Las filtraciones de datos son una amenaza que no deja de empeorar. Sin embargo, la buena noticia es que la combinación adecuada de herramientas tecnológicas, estrategias proactivas y un liderazgo tecnológico sólido puede minimizar los riesgos y garantizar una respuesta y resolución rápidas cuando se producen incidentes de seguridad.
¿Cuál es tu enfoque respecto a la seguridad de los datos? No olvides suscribirte al boletín de The CTO Club para recibir más noticias y debates del sector.


