

Las mejores soluciones de gestión de accesos privilegiados ayudan a los equipos a controlar los permisos administrativos, reducir los riesgos de acceso no autorizado y proteger los sistemas confidenciales frente a amenazas internas y externas. Estas herramientas facilitan la aplicación de políticas de mínimo privilegio, la supervisión de actividades de alto riesgo y la protección de credenciales en entornos distribuidos.
Cuando las configuraciones incorrectas exponen sistemas críticos, los procesos manuales de aprobación ralentizan el trabajo urgente o las cuentas privilegiadas no se supervisan, las organizaciones se enfrentan a mayores brechas de seguridad y a un riesgo operativo más elevado. Estos problemas dificultan que los equipos de seguridad y TI mantengan la visibilidad, respalden las auditorías y respondan rápidamente a comportamientos sospechosos.
Con más de 20 años de experiencia en el sector como director de tecnología, he probado y revisado docenas de soluciones de gestión de accesos privilegiados en entornos reales para evaluar sus controles de seguridad, funciones de auditoría y calidad de las integraciones. Esta guía destaca las principales soluciones de gestión de accesos privilegiados. Cada reseña abarca las funciones, las ventajas y desventajas, y los casos de uso más adecuados para ayudarte a elegir la herramienta correcta.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: soluciones de gestión de accesos privilegiados
Esta tabla comparativa resume los detalles de precios de mi selección de las mejores soluciones de gestión de accesos privilegiados.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor para aprovisionamiento automatizado de aplicaciones | Prueba gratuita disponible | Desde $8/usuario/mes (facturado anualmente) | Website | |
| 2 | La mejor opción con supervisión integrada de filtraciones en la web oscura | Prueba gratuita de 14 días | Precios bajo solicitud | Website | |
| 3 | Mejor para la elevación inteligente de privilegios | Prueba gratuita + demo gratuita disponible | Precios a petición | Website | |
| 4 | Ideal para bóveda de contraseñas segura | No | Desde $3.75/usuario/mes (facturado anualmente) | Website | |
| 5 | La mejor opción para el cumplimiento de regulaciones de datos | No | Desde $10/usuario/mes (facturado anualmente) | Website | |
| 6 | Ideal para enfoque PAM sin agentes | Prueba gratuita de 30 días disponible | Desde $2/usuario/mes | Website | |
| 7 | Mejor para integración a nivel empresarial | No | Desde $50/usuario/mes (facturado anualmente) | Website | |
| 8 | Mejor para acceso privilegiado sin puntos ciegos | Prueba gratuita de 30 días | Desde $3/usuario/mes (facturado anualmente) | Website | |
| 9 | Ideal para pequeñas y medianas empresas | No | Desde $7.95/usuario/mes (facturado anualmente) | Website | |
| 10 | La mejor para escalabilidad en diferentes industrias | No | Precios bajo solicitud | Website |


Reseñas de las mejores soluciones de gestión de accesos privilegiados
A continuación encontrarás mis resúmenes detallados de las mejores soluciones de gestión de accesos privilegiados que llegaron a mi lista de selección. Mis reseñas ofrecen un análisis detallado de las funciones principales, las ventajas & desventajas, las integraciones y los casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Mejor para aprovisionamiento automatizado de aplicaciones
- Prueba gratuita disponible
- Desde $8/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.8/5
Los permisos basados en roles de Rippling incluyen una función de aprobaciones que permite a las empresas controlar quién tiene la autoridad para aprobar solicitudes específicas. Rippling IT es una plataforma de gestión de TI que unifica la gestión de identidades y accesos, MDM, gestión del ciclo de vida de los dispositivos y cumplimiento automatizado en un solo sistema.
¿Para Quién es Mejor Rippling IT?
Rippling IT es ideal para equipos de TI medianos a empresariales que gestionan grandes poblaciones de empleados en múltiples sistemas y dispositivos.
Por Qué Elegí Rippling IT
Elegí Rippling IT por su aprovisionamiento automatizado de aplicaciones, que se ejecuta a partir de plantillas basadas en roles vinculadas directamente a títulos laborales y departamentos. Mi equipo define el conjunto correcto de aplicaciones una sola vez por puesto, y Rippling lo aplica a cada nueva contratación o traslado interno que corresponda. También uso el catálogo de aplicaciones para ver exactamente qué empleados tienen acceso a cuáles herramientas, por lo que auditar asignaciones privilegiadas de aplicaciones toma minutos en lugar de horas.
Características Clave de Rippling IT
- Aplicación de SSO: Aplica el inicio de sesión único en todo tu catálogo de aplicaciones para centralizar la autenticación de empleados.
- Políticas de MFA: Define requisitos de autenticación multifactor para apps o grupos específicos desde la consola de administración.
- Gestor de contraseñas RPass: Administra las contraseñas propiedad de la empresa para aplicaciones fuera de tu configuración de SSO.
- Gestión de claves SSH: Administra las claves SSH de los ingenieros que acceden a servidores, vinculando las claves al estado laboral.
Integraciones de Rippling IT
Rippling IT se integra con más de 650 aplicaciones, incluyendo GitHub, Jira, Slack, Google Workspace, Zoom, Salesforce y Microsoft 365. También admite acceso vía API y herramientas para desarrolladores para integraciones personalizadas.
Pros and Cons
Pros:
- Los cambios de acceso impulsados por RRHH se activan con actualizaciones de personal
- Identidad, dispositivos y aplicaciones se gestionan juntos
- El aprovisionamiento automatizado reduce tareas manuales de acceso
Cons:
- Requiere configuración de datos de empleados para una automatización precisa
- Funciones PAM avanzadas limitadas como monitoreo de sesiones
Learn more about Rippling IT: La mejor opción con supervisión integrada de filtraciones en la web oscura
- Prueba gratuita de 14 días
- Precios bajo solicitud
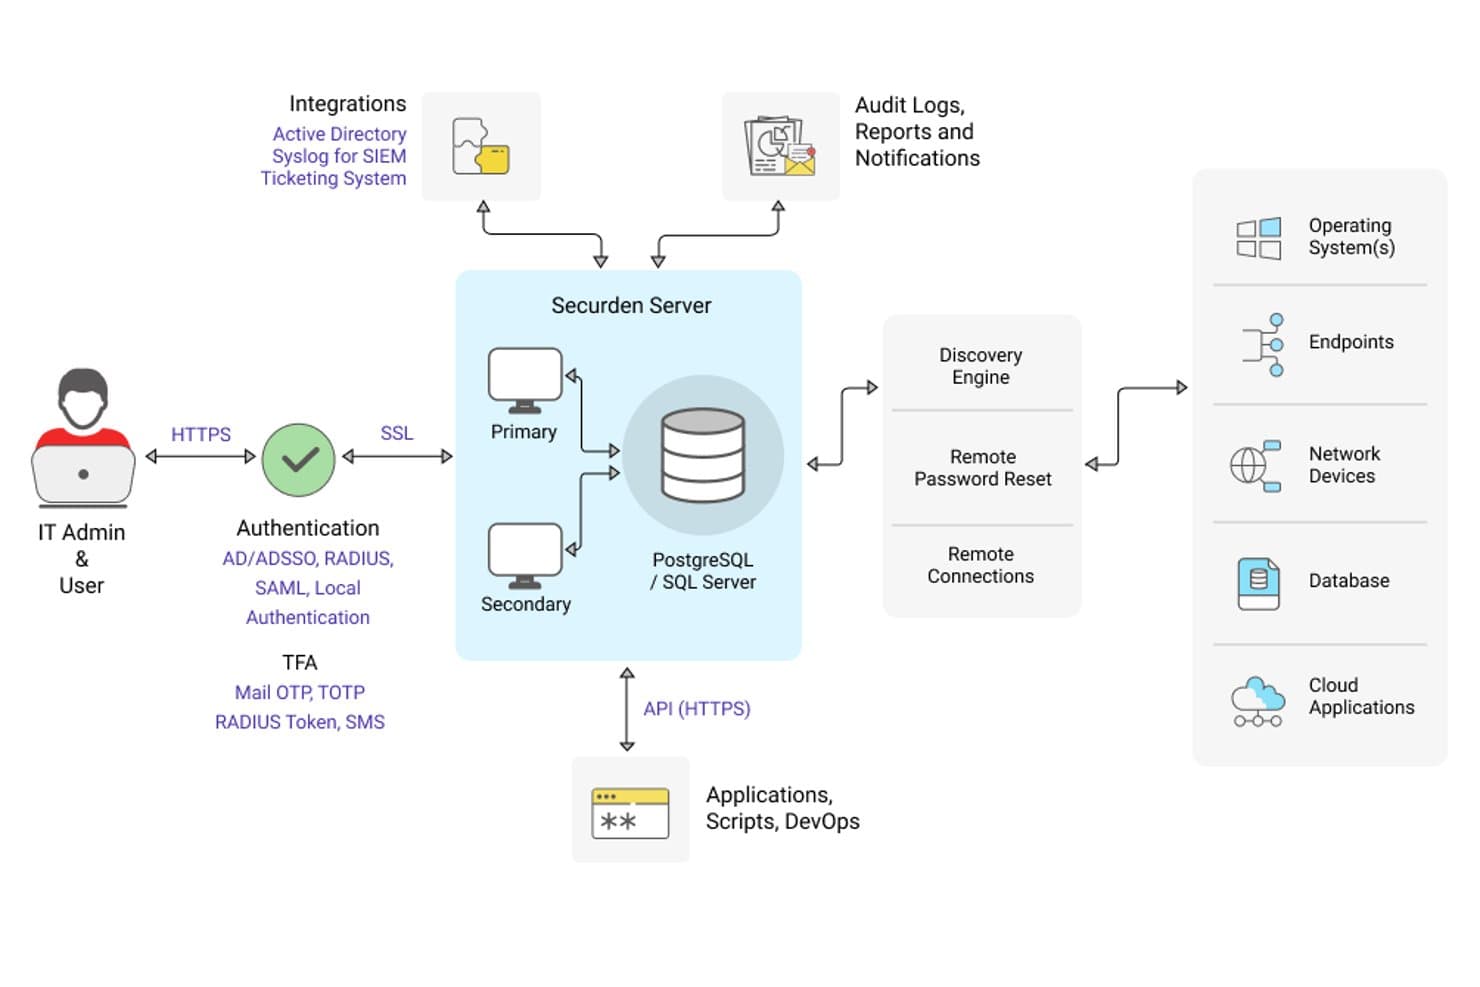
Securden Unified PAM ofrece un diagrama de arquitectura completo que muestra los componentes del servidor, los métodos de autenticación, las integraciones y las conexiones con los sistemas de destino. Securden Unified PAM es una plataforma de gestión de accesos privilegiados que combina el almacenamiento seguro de credenciales, la supervisión de sesiones, el control de privilegios de los endpoints y la gestión de accesos justo a tiempo en entornos locales, en la nube e híbridos.
¿Para quién es más adecuado Securden Unified PAM?
Equipos de seguridad informática y cumplimiento normativo que necesitan una solución PAM completa sin la complejidad ni el coste de los proveedores empresariales tradicionales.
Por qué elegí Securden Unified PAM
Elegí Securden Unified PAM como una de las mejores opciones por su supervisión integrada de filtraciones en la web oscura, que marca las credenciales comprometidas almacenadas en el almacén antes de que los atacantes puedan explotarlas. A diferencia de las herramientas que necesitan complementos de terceros para obtener información sobre filtraciones, Securden comprueba hashes parciales de contraseñas con bases de datos de filtraciones y envía alertas instantáneas. También me gusta cómo esto se combina con la rotación automatizada de contraseñas, de modo que una credencial marcada se sustituye inmediatamente en lugar de limitarse a marcarla y olvidarla.
Características principales de Securden Unified PAM
- Detección automatizada de cuentas privilegiadas: Analiza endpoints, servidores, bases de datos y plataformas en la nube para identificar e incorporar cuentas privilegiadas.
- Gestión de privilegios de endpoints: Elimina los derechos de administrador local mediante la elevación basada en políticas para aplicaciones y tareas aprobadas.
- Informes de cumplimiento integrados: Genera informes listos para auditorías, vinculados a normativas importantes como HIPAA, PCI DSS y los marcos de NIST.
- Integración con SIEM e ITSM: Se conecta con soluciones como IBM QRadar y ServiceNow para la supervisión centralizada y la automatización de flujos de trabajo.
Integraciones de Securden Unified PAM
Securden Unified PAM ofrece integraciones nativas con ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS y Freshservice, además de proporcionar una API para integraciones personalizadas.
Pros and Cons
Pros:
- Supervisión integrada de filtraciones en la web oscura
- Admite implementaciones locales, en la nube e híbridas
- Gestión de privilegios de endpoints incluida de forma nativa
Cons:
- La interfaz parece anticuada en comparación con la de sus competidores
- Los informes avanzados requieren una personalización manual considerable
Learn more about Securden Unified PAM: Mejor para la elevación inteligente de privilegios
- Prueba gratuita + demo gratuita disponible
- Precios a petición

Panel de Heimdal mostrando la monitorización centralizada de la actividad privilegiada, controles de acceso y visibilidad de amenazas. En el ámbito de las soluciones de gestión de acceso privilegiado, Heimdal destaca al abordar los desafíos únicos de seguridad que enfrentan diversas industrias, incluidas la salud, el gobierno y la educación. Diseñado para organizaciones que priorizan el cumplimiento normativo y la gobernanza de datos, ofrece un marco sólido para gestionar el acceso a cuentas y sistemas sensibles. Al eliminar contraseñas de administrador compartidas y bloquear instalaciones no autorizadas de software, Heimdal proporciona a su equipo las herramientas necesarias para mantener un entorno de TI seguro y en cumplimiento.
Por qué elegí Heimdal
Elegí Heimdal por su enfoque innovador en la gestión de acceso privilegiado, específicamente su función de Gestión Inteligente de Elevación y Delegación de Privilegios. Esta herramienta automatiza las solicitudes de privilegios de administrador, permitiéndole otorgar derechos de administrador temporales que expiran automáticamente, reduciendo así el riesgo de un aumento indebido de privilegios. Además, el Control de Aplicaciones de Heimdal con AppFencing bloquea la instalación no autorizada de software, asegurando que solo las aplicaciones aprobadas se ejecuten en su red. Estas características, en conjunto, ayudan a su organización a mantener la seguridad sin sacrificar la eficiencia.
Funciones Clave de Heimdal
Además de sus destacadas herramientas de gestión de privilegios, encontré varias otras funciones que incrementan su valor:
- Gestión de cuentas privilegiadas y sesiones: Esta función graba y audita todas las sesiones privilegiadas, proporcionando un registro claro para auditorías de cumplimiento y seguridad.
- Acceso justo a tiempo: Ofrece acceso temporal a sistemas críticos solo cuando es necesario, reduciendo el riesgo de abuso de privilegios.
- Aprobaciones móviles: Permite a los administradores aprobar solicitudes desde cualquier lugar, asegurando que su equipo mantenga el control sobre los accesos incluso cuando no están en sus escritorios.
- Reportes de cumplimiento instantáneos: Genera informes detallados para ayudar a su organización a cumplir con diversos estándares regulatorios, como ISO 27001 y HIPAA.
Integraciones de Heimdal
Las integraciones incluyen ConnectWise RMM, Autotask PSA y otras herramientas de ciberseguridad de terceros. Además, Heimdal ofrece una API para integraciones personalizadas, permitiéndole adaptar la solución según sus necesidades específicas.
Pros and Cons
Pros:
- Controles de acceso granulares basados en roles
- Automatización inteligente de elevación de privilegios
- Registros completos de monitorización de sesiones
Cons:
- La interfaz puede resultar compleja
- Precios no divulgados públicamente
Learn more about Heimdal: Ideal para bóveda de contraseñas segura
- No
- Desde $3.75/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.7/5
Con Keeper Security puedes asegurar el intercambio de archivos y contraseñas. Keeper Security es una solución de gestión de contraseñas y gestión de acceso privilegiado diseñada para empresas e individuos. Se centra en asegurar las contraseñas y los datos sensibles, proporcionando funciones que mejoran la seguridad y el cumplimiento.
Por qué elegí Keeper Security: Su bóveda de contraseñas segura diferencia a Keeper Security de otras soluciones. La plataforma utiliza una arquitectura de cero confianza y cero conocimiento, asegurando el cifrado de extremo a extremo para los datos del usuario. Funciones como el uso compartido de contraseñas y la gestión de secretos aumentan la seguridad de tu equipo. Keeper Security cuenta con la autorización FedRAMP, cumpliendo con los rigurosos estándares gubernamentales, lo que la hace ideal para entornos de alta seguridad.
Funciones e integraciones destacadas:
Funciones incluyen compartir contraseñas, gestión de secretos y compartición segura de archivos. Tu equipo puede beneficiarse de la autenticación sin contraseña, reduciendo el riesgo de filtraciones. Keeper Security también cumple con certificaciones como HIPAA, GDPR y PCI DSS.
Integraciones incluyen Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack y Splunk.
Pros and Cons
Pros:
- Arquitectura de cero conocimiento
- Autorización FedRAMP
- Autenticación sin contraseña
Cons:
- Puede ser complejo para equipos pequeños
- Opciones de personalización limitadas
Learn more about Keeper Security: La mejor opción para el cumplimiento de regulaciones de datos
- No
- Desde $10/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.6/5
Esta es la vista de CyberArk de su inteligencia de seguridad de identidad. Cyberark es un proveedor líder de soluciones de seguridad de identidad y gestión de acceso privilegiado, que atiende a industrias como la banca, la salud y el gobierno. Se centra en asegurar los accesos privilegiados y mejorar la seguridad mediante funciones como el inicio de sesión único y la autenticación multifactor.
Por qué elegí Cyberark: Destaca por su cumplimiento con las regulaciones de datos, lo que lo convierte en una opción ideal para industrias reguladas. La Plataforma de Seguridad de Identidad de Cyberark ofrece controles inteligentes de privilegios y gestión de secretos para cumplir con estrictos requisitos de cumplimiento. Proporciona medidas de seguridad sólidas sin comprometer la productividad. El enfoque del sistema en el cumplimiento garantiza que tu equipo pueda cumplir eficientemente con los estándares regulatorios.
Funciones y integraciones destacadas:
Funciones incluyen inicio de sesión único, autenticación multifactor y gestión de secretos. Tu equipo puede beneficiarse de la seguridad de identidad de endpoints para proteger los dispositivos. Cyberark también ofrece seguridad de identidad de máquinas para salvaguardar procesos automatizados.
Integraciones incluyen Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle e IBM.
Pros and Cons
Pros:
- Fuerte soporte de cumplimiento
- Seguridad de identidad de máquinas
- Cobertura extensa de sectores
Cons:
- Altos requerimientos de recursos
- Requiere experiencia técnica
Learn more about Cyberark: Ideal para enfoque PAM sin agentes
- Prueba gratuita de 30 días disponible
- Desde $2/usuario/mes
Visit WebsiteCustomer Rating:4.5/5
Tablero de miniOrange PAM mostrando la visión general de sesiones en tiempo real, recuentos de usuarios y actividad de recursos privilegiados desde una consola administrativa centralizada. miniOrange PAM es una solución moderna de gestión de acceso privilegiado (PAM) centrada en la identidad, diseñada para organizaciones que requieren sólidos controles de seguridad privilegiada. Es ideal para industrias reguladas como finanzas, salud, manufactura y gobierno, donde proteger datos sensibles y cumplir requisitos de cumplimiento es esencial. Con capacidades como almacenamiento seguro de contraseñas, monitoreo de sesiones y acceso just-in-time, miniOrange PAM ayuda a reducir riesgos y proteger cuentas privilegiadas frente a amenazas cibernéticas emergentes.
Por qué elegí miniOrange PAM
Elegí miniOrange PAM porque ofrece capacidades modernas y maduras de PAM con una base sólida orientada a la identidad. Es una solución pensada para la nube que también soporta entornos locales e híbridos, ofreciéndote flexibilidad entre diferentes modelos de infraestructura. Valoro sus funciones avanzadas como la gestión de acceso just-in-time, el monitoreo y grabación de sesiones privilegiadas, controles de acceso granulares, almacenamiento seguro de contraseñas y la rotación automática de credenciales. Estas capacidades respaldan la auditoría en tiempo real de la actividad privilegiada y permiten la elevación temporal de privilegios según necesidades verificadas, en línea con el principio de privilegio mínimo. Su arquitectura PAM sin agentes también facilita una implementación más sencilla y escalable, lo que puede ser especialmente útil si deseas reforzar la seguridad privilegiada sin gestionar agentes en los endpoints.
Características clave de miniOrange PAM
Además de sus sólidas capacidades de gestión de acceso privilegiado, también encontré varias funciones clave que incrementan su valor:
- Monitoreo y control de sesiones: Ofrece seguimiento y grabación en tiempo real de sesiones privilegiadas, permitiendo la intervención si se detecta actividad no autorizada o riesgosa.
- Autenticación fuerte basada en identidad: Refuerza el acceso utilizando SSO nativo y MFA a nivel de identidad, incorporando confianza de dispositivos, ubicación y señales de riesgo para fortalecer la verificación.
- Acceso privilegiado just-in-time y EPM: Otorga acceso privilegiado por tiempo limitado mediante flujos de aprobación y revoca automáticamente los derechos al expirar, mientras que la Gestión de Privilegios en Endpoints elimina privilegios innecesarios y aplica el principio de menor privilegio en los terminales.
- Detección de amenazas basada en IA: Usa detección de anomalías, respuestas automatizadas y aprendizaje continuo para identificar comportamientos sospechosos y mejorar la protección de cuentas privilegiadas.
Integraciones de miniOrange PAM
Las integraciones incluyen Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP y soluciones VPN y VDI. También se ofrece una API para soportar integraciones personalizadas.
Pros and Cons
Pros:
- Flexibilidad para la nube y entornos híbridos
- El modelo PAM sin agentes simplifica la implementación
- Sólida gestión de privilegios en endpoints
Cons:
- Implementaciones complejas pueden requerir especialistas
- Las migraciones desde sistemas antiguos pueden requerir planificación
Learn more about miniOrange: Mejor para integración a nivel empresarial
- No
- Desde $50/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.3/5
Aquí se muestra una vista del panel en tiempo real de BeyondTrust PRA. BeyondTrust es una solución de gestión de accesos privilegiados diseñada para grandes empresas. Se centra en asegurar y gestionar el acceso en entornos informáticos complejos, proporcionando herramientas que mejoran el control y el cumplimiento normativo.
Por qué elegí BeyondTrust: Destaca en la integración a nivel empresarial, lo que la hace ideal para organizaciones grandes con sistemas diversos. Funciones como el monitoreo de sesiones y el análisis de amenazas en tiempo real te ayudan a mantener la supervisión y la seguridad. La capacidad de BeyondTrust para integrarse con varios sistemas empresariales garantiza operaciones fluidas. La herramienta ofrece controles de acceso granulares, reforzando la seguridad de tu equipo.
Funciones e integraciones destacadas:
Funciones incluyen monitoreo de sesiones, análisis de amenazas en tiempo real y controles de acceso granulares. Tu equipo puede utilizar la gestión de vulnerabilidades para identificar y abordar riesgos potenciales. BeyondTrust también proporciona registros de auditoría detallados para fines de cumplimiento.
Integraciones incluyen Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA y Google Workspace.
Pros and Cons
Pros:
- Registros de auditoría detallados
- Análisis de amenazas en tiempo real
- Fuerte integración empresarial
Cons:
- La configuración inicial puede llevar tiempo
- Complejo para pequeñas empresas
Learn more about BeyondTrust: Mejor para acceso privilegiado sin puntos ciegos
- Prueba gratuita de 30 días
- Desde $3/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.9/5
El panel de inventario de aplicaciones de Zygon mostrando aplicaciones aprobadas, fuentes de acceso, tipos de contrato y cronogramas de renovación. Zygon es una plataforma moderna de gobernanza de identidades que ayuda a los equipos de TI y seguridad a controlar las identidades de los usuarios, gestionar el acceso y detectar tecnologías no autorizadas (shadow IT). Combina la gestión del ciclo de vida de identidad, revisiones de acceso y flujos de trabajo de gobernanza para fortalecer la seguridad en entornos SaaS.
Por qué elegí Zygon: Elegí Zygon porque te da una visibilidad rápida y automatizada de todas las aplicaciones e identidades de usuario, lo cual es crucial para reducir la proliferación de accesos. Puedes crear un inventario consolidado de cuentas en la nube rápidamente, incluso sobre tecnologías no autorizadas, ayudándote a asegurar el acceso privilegiado sin puntos ciegos. Zygon también automatiza la desprovisión, las revisiones de acceso y los flujos de cumplimiento normativo, convirtiéndolo en una opción sólida para equipos que buscan ahorrar tiempo y estar siempre preparados para auditorías.
Funciones destacadas e integraciones:
Funciones incluyen inventario de identidades en la nube en tiempo real, desprovisión sin agentes y sin SCIM, y revisiones de acceso masivas. Zygon también ofrece una extensión de navegador para gestionar aplicaciones sin conexiones API y un Atlas de Aprovisionamiento Automático para rastrear los métodos de autenticación.
Integraciones incluyen Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack y Microsoft Teams.
Pros and Cons
Pros:
- Desprovisión sin agentes ni SCIM
- Extensión de navegador para apps sin API
- Revisiones de acceso masivas
Cons:
- Informes avanzados limitados
- Biblioteca de integraciones más pequeña
Learn more about Zygon: Ideal para pequeñas y medianas empresas
- No
- Desde $7.95/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.2/5
Aquí se muestra una captura de pantalla del panel de contraseñas de ManageEngine PAM360. ManageEngine PAM360 es una solución de gestión de accesos privilegiados diseñada para pequeñas y medianas empresas. Proporciona un control centralizado sobre la infraestructura de TI, ayudando a gestionar y proteger cuentas privilegiadas de manera eficaz.
Por qué elegí ManageEngine PAM360: Su idoneidad para pequeñas y medianas empresas lo diferencia. La herramienta ofrece una gestión integral de contraseñas y monitoreo de sesiones, lo que la hace accesible para equipos con recursos de TI limitados. También proporciona informes de cumplimiento automatizados para mantener tu empresa alineada con las regulaciones. El panel intuitivo simplifica la gestión, permitiendo a tu equipo centrarse en tareas clave sin verse abrumado por procesos complejos.
Funciones destacadas e integraciones:
Funciones incluyen informes de cumplimiento automatizados, monitoreo de sesiones y un panel intuitivo. Tu equipo puede beneficiarse de alertas en tiempo real para identificar posibles amenazas de seguridad. ManageEngine PAM360 también ofrece registros de auditoría para rastrear las actividades de los usuarios y asegurar la responsabilidad.
Integraciones incluyen Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware y SAP.
Pros and Cons
Pros:
- Adecuado para pequeñas empresas
- Informes de cumplimiento automatizados
- Interfaz de usuario intuitiva
Cons:
- Capacidades de reporte básicas
- Funciones avanzadas limitadas
Learn more about ManageEngine PAM360:

Esta es una vista del software de Broadcom para la gestión de acceso privilegiado (pam) de Symantec. Broadcom es una solución de gestión de acceso privilegiado dirigida a empresas de diversos sectores. Se centra en proporcionar soluciones de seguridad escalables para gestionar y proteger eficazmente las cuentas privilegiadas.
Por qué elegí Broadcom: Su escalabilidad en diferentes industrias lo hace versátil para diversos entornos empresariales. Broadcom ofrece una gestión centralizada de políticas y controles de acceso, lo que garantiza medidas de seguridad consistentes. Proporciona detección automatizada de amenazas para identificar y responder a posibles riesgos. La flexibilidad de la plataforma permite que se adapte a las necesidades específicas de su organización, por lo que es adecuada para diversos requisitos operativos.
Características destacadas e integraciones:
Funciones incluyen gestión centralizada de políticas, detección automatizada de amenazas y controles de acceso flexibles. Su equipo puede usar bitácoras de auditoría detalladas para rastrear las actividades de los usuarios. Broadcom también ofrece análisis en tiempo real para monitorear eventos de seguridad.
Integraciones incluyen Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud y Splunk.
Pros and Cons
Pros:
- Controles de acceso flexibles
- Detección automatizada de amenazas
- Gestión centralizada de políticas
Cons:
- Se requiere mantenimiento continuo
- Configuración inicial compleja
Learn more about Broadcom:
Otras soluciones de gestión de accesos privilegiados
- 11Auth0Ideal para integraciones fluidas con terceros
- 12SailPointIdeal para el gobierno de identidades
- 13One IdentityLa mejor para soluciones basadas en la nube
- 14WallixIdeal para gestionar el acceso remoto
- 15CakewalkMejor por su interfaz fácil de usar
Cómo evalúo las soluciones de gestión de acceso privilegiado
Divido mi evaluación en dos capas: los requisitos básicos—almacenamiento seguro de credenciales, grabación de sesiones y acceso JIT—que una herramienta debe cumplir, y los diferenciadores que distinguen a las mejores herramientas.
Funcionalidad principal (requisitos imprescindibles para esta lista)
Cuando selecciono las herramientas para mi lista, califico cada una en una escala del 0 (no ofrece la funcionalidad) al 5 (destaca en esta área) para cada funcionalidad principal listada a continuación. Después, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Almacenamiento seguro de credenciales privilegiadas: Compruebo si el almacén gestiona la rotación automática de contraseñas, claves SSH y tokens API—no solo los almacena—a través de plataformas como Active Directory, servidores Linux y bases de datos.
- Gestión y supervisión de sesiones: La grabación de sesiones en tiempo real y la supervisión activa son importantes aquí, especialmente la capacidad de finalizar una sesión sospechosa de RDP o SSH en tiempo real antes de que ocurra algún daño.
- Mínimo privilegio y acceso JIT: Evalúo cómo maneja cada herramienta la elevación de privilegios por tiempo limitado, como otorgar a un DBA acceso temporal a una base de datos de producción mediante un flujo de aprobación en vez de permisos permanentes.
- Autenticación multifactor: Cada herramienta debe integrarse con los principales proveedores de identidad para el MFA en el punto de acceso privilegiado, no solo en el inicio de sesión, incluyendo autenticación reforzada para acciones sensibles.
- Registro de auditoría e informes de cumplimiento: Busco registros de auditoría inviolables junto con plantillas de informes prediseñadas alineadas con marcos como SOX, PCI-DSS y HIPAA, para que los equipos de cumplimiento puedan obtenerlos sin consultas personalizadas.
- Descubrimiento de cuentas privilegiadas: Aquí evalúo el escaneo automatizado en endpoints, entornos en la nube y directorios—las herramientas deben encontrar cuentas huérfanas y no gestionadas, no depender solo de la entrada manual.
Una vez que tengo una lista de herramientas que cumplen con estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto diferentes proveedores:
Características destacadas
La gestión de secretos para DevOps es un diferenciador clave—busco herramientas que inyecten credenciales en pipelines de CI/CD y Kubernetes sin almacenarlas en scripts. La gestión de privilegios en los endpoints también es importante, especialmente para los equipos que necesitan eliminar derechos de administrador local y, al mismo tiempo, permitir que los usuarios eleven permisos para tareas aprobadas. El acceso remoto de proveedores es otro factor que evalúo, ya que proporcionar a un contratista acceso temporal y auditado sin VPN ni credenciales compartidas es una necesidad común entre los equipos de TI.
Más allá de las características
El ecosistema de integraciones es fundamental—compruebo si una herramienta se conecta de forma nativa con tu SIEM (Splunk, Sentinel) y plataformas ITSM como ServiceNow, para que las alertas fluyan en los flujos de trabajo de incidentes existentes. Las certificaciones de cumplimiento también tienen peso; la certificación SOC 2 Tipo II y la autorización FedRAMP indican que un proveedor cumple con estrictos estándares de auditoría que tu equipo de cumplimiento requerirá. El modelo de implementación también importa, ya que algunas organizaciones requieren opciones autogestionadas o aisladas, mientras que otras prefieren SaaS por una puesta en marcha más rápida.
Cómo elegir una solución de gestión de accesos privilegiados
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué tener en cuenta |
| Escalabilidad | Asegúrate de que la solución pueda crecer junto con tu organización. Considera si puede gestionar un aumento de usuarios y datos sin pérdida de rendimiento. |
| Integraciones | Comprueba si se integra con los sistemas existentes, como Active Directory, servicios en la nube y otro software de aprovisionamiento de usuarios que utilice tu equipo. |
| Personalización | Busca opciones que permitan adaptar la solución a tus flujos de trabajo y políticas de seguridad específicos. |
| Facilidad de uso | Evalúa si la interfaz es intuitiva para tu equipo, minimizando el tiempo de formación y los errores de los usuarios. |
| Presupuesto | Evalúa si el precio se ajusta a tus limitaciones financieras, incluidos los posibles costes ocultos de complementos o actualizaciones. |
| Medidas de seguridad | Verifica que la solución ofrezca una gestión sólida del cifrado (software de PKI), autenticación multifactor y cumplimiento de normativas como el RGPD. |
| Servicios de soporte | Considera la disponibilidad de atención al cliente, incluido el chat en directo, el teléfono y el correo electrónico, para recibir asistencia cuando surjan problemas. |
| Supervisión del rendimiento | Asegúrate de que la herramienta proporcione información en tiempo real sobre el rendimiento del sistema y las actividades de los usuarios para abordar rápidamente posibles problemas. |
Tendencias en las soluciones de gestión de acceso privilegiado
En mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de soluciones de gestión de acceso privilegiado. Estas son algunas de las tendencias emergentes que estoy siguiendo:
- Arquitectura de confianza cero: Cada vez más proveedores adoptan modelos de confianza cero, que parten de la premisa de que las amenazas pueden ser tanto externas como internas. Este enfoque requiere una verificación continua de los usuarios y dispositivos, lo que mejora la seguridad. Soluciones como CyberArk ya lo han incorporado a sus ofertas.
- Análisis del comportamiento: Los proveedores están integrando análisis del comportamiento para supervisar las acciones de los usuarios y detectar anomalías. Esto ayuda a identificar actividades sospechosas de forma temprana. Por ejemplo, Ekran utiliza análisis del comportamiento para mejorar la supervisión de la seguridad.
- Soluciones nativas de la nube: Se está produciendo un cambio hacia arquitecturas nativas de la nube, que ofrecen flexibilidad y escalabilidad. Estas soluciones están diseñadas para funcionar sin problemas en entornos de nube, como se observa en proveedores como PrivX.
- Autenticación sin contraseña: El cambio hacia métodos de autenticación sin contraseña está cobrando impulso. Esta tendencia reduce el riesgo de robo de credenciales y mejora la experiencia del usuario. Proveedores como BeyondTrust están explorando opciones sin contraseña en sus soluciones.
- Gestión unificada de puntos finales: Los proveedores se están centrando en gestionar todos los puntos finales mediante una única plataforma, lo que simplifica la gestión de la seguridad. Esta tendencia es evidente en el mejor software de portales que ofrece control y supervisión centralizados, como el proporcionado por One Identity.
¿Qué son las soluciones de gestión de acceso privilegiado?
Las soluciones de gestión de acceso privilegiado protegen y gestionan las cuentas privilegiadas dentro de una organización. Los administradores de TI, los profesionales de la seguridad y los responsables de cumplimiento suelen utilizar estas herramientas para proteger la información confidencial y mantener el cumplimiento normativo.
Funciones como la arquitectura de confianza cero, el análisis del comportamiento y la autenticación sin contraseña ayudan a proteger el acceso, detectar anomalías y mejorar la experiencia del usuario. En general, estas herramientas garantizan que solo los usuarios autorizados tengan acceso a los sistemas críticos, reduciendo el riesgo de filtraciones de datos.
Características de las soluciones de gestión de acceso privilegiado
Al seleccionar soluciones de gestión de acceso privilegiado, presta atención a las siguientes características clave:
- Arquitectura de confianza cero: Requiere la verificación continua de usuarios y dispositivos, mejorando la seguridad al asumir que las amenazas pueden ser tanto externas como internas.
- Análisis del comportamiento: Supervisa las acciones de los usuarios para detectar anomalías, lo que ayuda a identificar actividades sospechosas de forma temprana.
- Autenticación sin contraseña: Reduce el riesgo de robo de credenciales y mejora la experiencia del usuario al eliminar la necesidad de utilizar contraseñas.
- Controles de acceso basados en roles: Garantiza que los usuarios tengan los niveles de acceso adecuados, mejorando la seguridad y el cumplimiento normativo.
- Informes de cumplimiento automatizados: Agiliza el proceso de generación de informes para garantizar que su organización cumpla las normas regulatorias.
- Supervisión de sesiones: Realiza un seguimiento de las sesiones de los usuarios en tiempo real para mantener la supervisión y detectar actividades no autorizadas.
- Arquitectura nativa de la nube: Ofrece flexibilidad y escalabilidad, por lo que resulta ideal para entornos que dependen de servicios en la nube.
- Gestión unificada de terminales: Proporciona control y supervisión centralizados de todos los terminales, simplificando la gestión de la seguridad.
- Certificación de acceso: Revisa y certifica periódicamente los derechos de acceso para mantener la seguridad y el cumplimiento normativo.
- Detección de amenazas en tiempo real: Identifica posibles amenazas de seguridad a medida que se producen, lo que permite responder rápidamente y aplicar medidas de mitigación.
Beneficios de las soluciones de gestión de accesos privilegiados
La implementación de soluciones de gestión de accesos privilegiados ofrece varias ventajas para su equipo y su empresa. Estas son algunas de las que puede esperar:
- Mayor seguridad: Al utilizar una arquitectura de confianza cero y análisis del comportamiento, estas herramientas reducen el riesgo de accesos no autorizados y filtraciones de datos.
- Cumplimiento normativo: Los informes de cumplimiento automatizados y la certificación de acceso ayudan a garantizar que su organización cumpla las normas y regulaciones del sector.
- Mejor experiencia del usuario: La autenticación sin contraseña y los controles de acceso basados en roles facilitan que los usuarios accedan a los sistemas que necesitan sin comprometer la seguridad.
- Eficiencia operativa: El aprovisionamiento automatizado y la supervisión de sesiones agilizan los procesos, reduciendo la carga de trabajo de los equipos de TI mientras mantienen la supervisión.
- Escalabilidad: Las arquitecturas nativas de la nube y la gestión unificada de terminales permiten que su organización crezca sin sacrificar la seguridad ni el rendimiento.
- Respuesta en tiempo real: La detección de amenazas en tiempo real permite identificar y mitigar rápidamente posibles amenazas de seguridad, minimizando el impacto en su empresa.
- Control centralizado: La gestión unificada de identidades y accesos en diversos entornos simplifica la gestión de la seguridad y mejora la gobernanza general.
Costes y precios de las soluciones de gestión de accesos privilegiados
La selección de soluciones de gestión de accesos privilegiados requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de gestión de accesos privilegiados:
Tabla comparativa de planes de soluciones de gestión de accesos privilegiados
| Tipo de plan | Precio medio | Características habituales |
| Plan gratuito | $0 | Control de acceso básico, gestión limitada de usuarios e informes básicos. |
| Plan personal | $5-$25 /usuario /mes | Acceso para un único usuario, gestión de contraseñas y características de seguridad básicas. |
| Plan empresarial | $25-$50 /usuario /mes | Compatibilidad con varios usuarios, supervisión de sesiones, acceso basado en roles e informes de cumplimiento. |
| Plan para empresas | $50-$100 /usuario /mes | Análisis de seguridad avanzado, integración con otros sistemas, usuarios ilimitados y asistencia especializada. |
Preguntas frecuentes sobre soluciones de gestión de acceso privilegiado
Estas son algunas respuestas a preguntas frecuentes sobre las soluciones de gestión de acceso privilegiado:
¿Cómo funciona una solución PAM?
Las soluciones PAM protegen las credenciales de las cuentas privilegiadas almacenándolas en una bóveda segura. Los administradores deben pasar por el sistema PAM para acceder a estas credenciales, lo que garantiza la autenticación y el registro de cada acceso. Este proceso ayuda a proteger las cuentas sensibles frente al uso no autorizado.
¿Cuál es la diferencia entre ZTNA y PAM?
PAM se centra en proteger y gestionar el acceso a sistemas críticos, mientras que ZTNA aplica controles de acceso estrictos en redes completas. Ambos son esenciales para la ciberseguridad, pero abordan necesidades de seguridad diferentes. PAM gestiona el acceso privilegiado, mientras que ZTNA verifica continuamente el acceso de los usuarios en las redes.
¿Cuáles son los requisitos para la gestión de acceso privilegiado?
Una PAM eficaz requiere autenticación multifactor, medidas de seguridad automatizadas y la eliminación del acceso de los usuarios a los dispositivos finales. Establecer líneas base y supervisar las desviaciones también es fundamental para mantener la seguridad. Estas prácticas ayudan a prevenir el acceso no autorizado y garantizan el cumplimiento normativo.
¿Cuál es el riesgo de la gestión de acceso privilegiado?
Descuidar la PAM puede provocar filtraciones de datos, escalada de privilegios y amenazas internas. Los atacantes pueden aprovechar los derechos de acceso elevados y causar daños operativos y financieros. La implementación de PAM mitiga estos riesgos al proteger las cuentas sensibles y supervisar el acceso.
¿Cómo reduce PAM las amenazas internas?
PAM reduce las amenazas internas al limitar el acceso a las cuentas sensibles y supervisar las actividades de los usuarios. Aplica controles estrictos sobre quién puede acceder a qué recursos, lo que ayuda a prevenir el uso indebido de los privilegios. Al registrar todos los accesos, PAM disuade de posibles acciones maliciosas.
¿Pueden las soluciones PAM integrarse con los sistemas de seguridad existentes?
Sí, las soluciones PAM suelen integrarse con sistemas de seguridad existentes, como IAM, SIEM y otras herramientas de TI. Esta integración mejora la seguridad general al proporcionar un enfoque unificado para gestionar el acceso y supervisar las actividades en diferentes plataformas.