

Si tu equipo se ha enfrentado alguna vez a conflictos de fusión que paralizaron un sprint o ha visto desaparecer horas de trabajo debido a un seguimiento deficiente de las versiones, ya sabes por qué es importante elegir la herramienta adecuada de gestión del control del código fuente (SCM). Tanto si trabajas por tu cuenta como si formas parte de un equipo distribuido por todo el mundo, gestionar las contribuciones de código, realizar un seguimiento de los cambios y aplicar las prácticas recomendadas puede complicarse rápidamente.
He trabajado estrechamente con equipos de desarrollo para evaluar e implementar herramientas de SCM que realmente mejoran la colaboración y reducen las dificultades. He probado estas herramientas en situaciones reales, no solo en un entorno aislado, y sé qué funciones facilitan el trabajo y cuáles simplemente añaden más botones.
En esta guía, te mostraré las herramientas de SCM que destacan por su fiabilidad, facilidad de uso y compatibilidad con la colaboración. Tanto si mantienes un monorrepositorio como si gestionas microservicios, estas opciones te ayudarán a administrar tu base de código con mayor confianza.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de herramientas de SCM
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de herramientas de SCM:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para equipos de Git y SVN en una sola plataforma | Prueba gratuita de 30 días y plan gratuito disponibles | Desde $35/mes | Website | |
| 2 | Ideal para equipos que usan varios sistemas de control de versiones en entornos aislados | Prueba gratuita de 30 días | Desde $75/usuario/año (facturado anualmente) | Website | |
| 3 | Ideal para equipos con varios VCS en la nube gestionada | Prueba gratuita de 14 días | Desde $12.50/usuario/mes | Website | |
| 4 | Ideal para el desarrollo de videojuegos y los flujos de trabajo de equipos de artistas | Plan gratuito disponible | Desde $38/puesto/mes | Website | |
| 5 | Ideal para Git autohospedado en infraestructuras mínimas | Prueba gratuita de 30 días | Desde $9.50/usuario/mes (facturado anualmente) | Website | |
| 6 | La mejor opción para la revisión de código nativa de IA a escala | Sí | $4/user/month | Website | |
| 7 | La mejor opción para la trazabilidad del código en el ecosistema de Atlassian | Plan gratuito disponible | Desde $3.65/usuario/mes | Website | |
| 8 | Ideal para el control del código fuente DevSecOps todo en uno | Plan gratuito disponible | Desde $29/usuario/mes (facturado anualmente) | Website | |
| 9 | Ideal para la revisión de código previa a la fusión a escala | Prueba gratuita de 30 días | Desde $18,000/año (facturado anualmente) | Website | |
| 10 | Ideal para equipos de desarrollo que trabajan con el ecosistema de Microsoft | Plan gratuito disponible | Desde $6.00/usuario/mes | Website |


Análisis de las mejores herramientas de SCM
A continuación encontrarás mis resúmenes detallados de las mejores herramientas de SCM que llegaron a mi lista. Mis análisis ofrecen una visión detallada de las funciones clave, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la que mejor se adapte a ti.
 Ideal para equipos de Git y SVN en una sola plataforma
- Prueba gratuita de 30 días y plan gratuito disponibles
- Desde $35/mes
Visit WebsiteCustomer Rating:4.5/5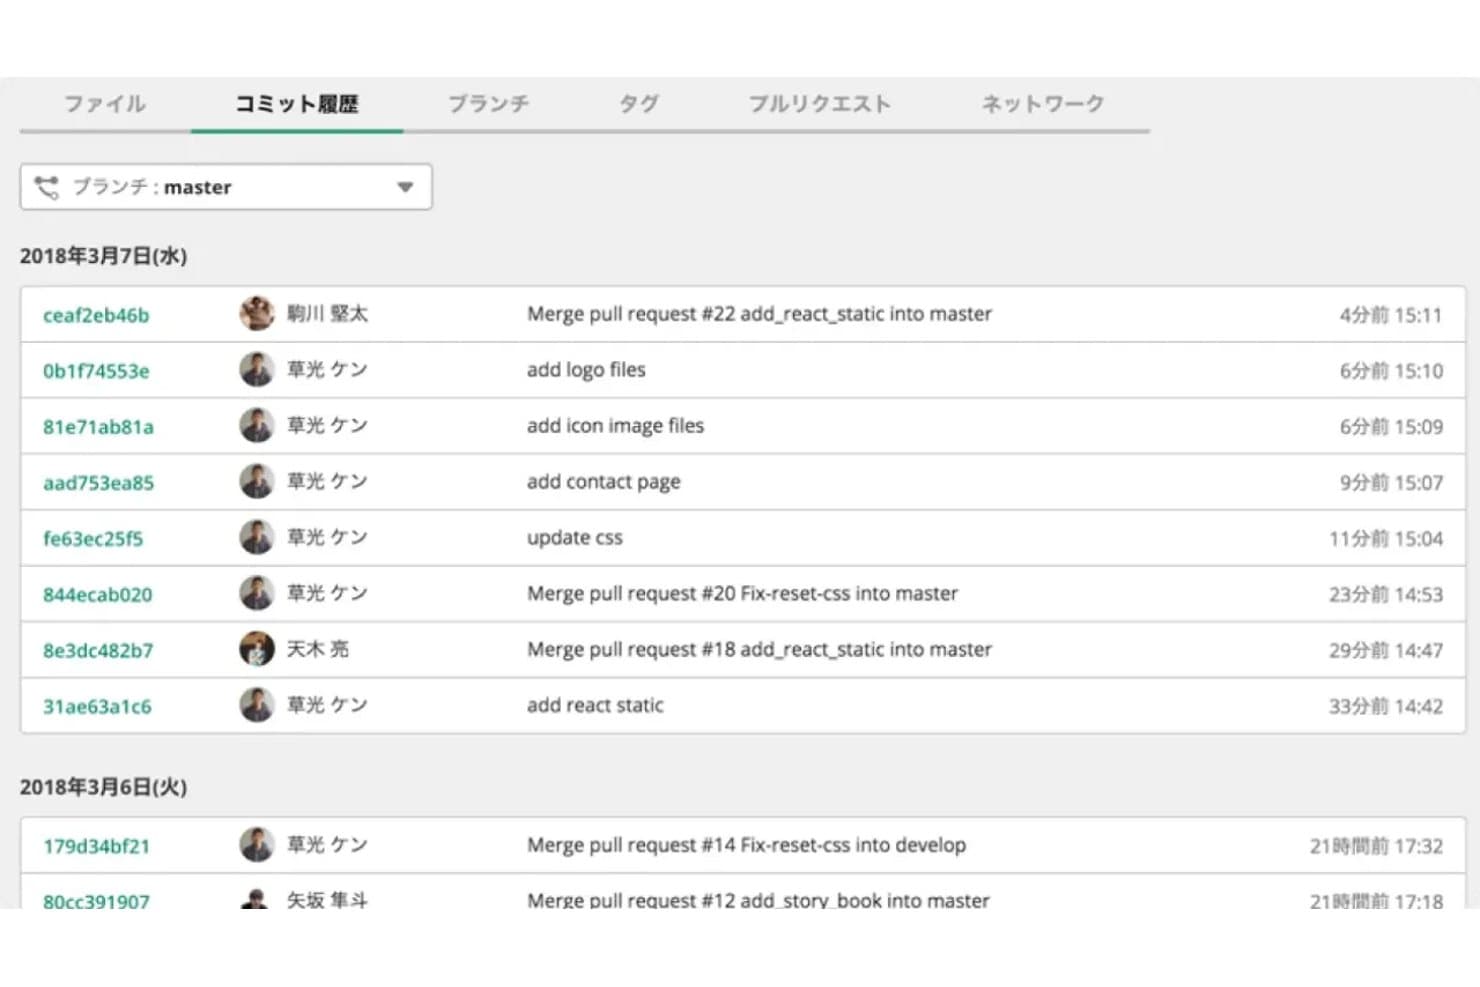
Backlog muestra un historial completo de confirmaciones de Git con autores y marcas de tiempo. Backlog es una plataforma de gestión de proyectos y gestión del código fuente que combina el alojamiento de repositorios Git y SVN con seguimiento de incidencias integrado, flujos de trabajo de solicitudes de incorporación y gestión de ramas.
¿Para quién es más adecuado Backlog?
Backlog es adecuado para equipos que utilizan Git y SVN en paralelo, especialmente aquellos que están en plena transición del control de versiones centralizado al distribuido y necesitan tener el seguimiento de incidencias integrado en la misma herramienta.
Por qué elegí Backlog
Backlog se gana un lugar en mi lista de opciones porque es una de las pocas herramientas de gestión del código fuente que realmente admite Git y SVN en paralelo, dentro de la misma plataforma y en el mismo proyecto. Me gusta que las confirmaciones se vinculen directamente a las incidencias sin necesidad de configurar complementos, de modo que, cuando un desarrollador envía una corrección a una rama protegida, la trazabilidad desde el código hasta el elemento de trabajo ya está disponible. Los equipos que están en transición desde SVN no tienen que dividir su flujo de trabajo entre dos herramientas mientras realizan la migración.
Características principales de Backlog
- Ramas protegidas: Los administradores pueden restringir el acceso de escritura y eliminación a ramas específicas, asignando permisos a nivel de usuario o equipo.
- Flujo de trabajo de solicitudes de incorporación: Los repositorios Git admiten fusiones basadas en solicitudes de incorporación con comentarios en línea, comparaciones en paralelo, asignación de revisores y acciones de aprobación o rechazo.
- Controles de acceso empresariales: El inicio de sesión único mediante SAML, el aprovisionamiento SCIM, la integración con Active Directory, las listas de permitidos de IP y los registros de auditoría están disponibles en los planes empresariales.
- Precios fijos por cuenta: Los planes Estándar, Premium y Empresarial admiten usuarios ilimitados, por lo que los costes no aumentan con el número de empleados.
Integraciones de Backlog
Backlog ofrece integraciones documentadas con Jenkins, Slack, Microsoft Teams, Google Chat, Cacoo, Google Drive, Microsoft OneDrive, Dropbox y LambdaTest. La conectividad con GitHub Actions, la API REST OAuth 2.0 y la compatibilidad con webhooks permiten flujos de trabajo de CI/CD personalizados.
Pros and Cons
Pros:
- Admite flujos de trabajo tanto de Git como de SVN
- Combina la gestión del código con el seguimiento de incidencias
- Los precios fijos permiten usuarios ilimitados en cada plan
Cons:
- No incluye CI/CD ni análisis de seguridad integrados
- El flujo de trabajo de solicitudes de incorporación está limitado únicamente a Git
Learn more about Backlog: Ideal para equipos que usan varios sistemas de control de versiones en entornos aislados
- Prueba gratuita de 30 días
- Desde $75/usuario/año (facturado anualmente)
Visit WebsiteCustomer Rating:4.8/5
RhodeCode permite a los usuarios dejar comentarios de revisión de código insertados en las solicitudes de incorporación. RhodeCode es una plataforma de gestión de código fuente autoalojada que admite repositorios de Git, Mercurial y SVN desde una única interfaz, con revisión de código, control de acceso y análisis de solicitudes de incorporación asistido por IA integrados.
¿Para quién es más adecuado RhodeCode?
RhodeCode es una opción excelente para equipos de ingeniería de los sectores de defensa, tecnología financiera o industrias reguladas que necesitan gestionar repositorios de Git, Mercurial y SVN detrás de un cortafuegos.
Por qué elegí RhodeCode
RhodeCode ocupa un lugar en mi lista de opciones porque es una de las pocas plataformas de gestión de código fuente que administra Git, Mercurial y SVN desde una única interfaz, algo muy importante cuando tu equipo está en plena migración y no puede permitirse abandonar los repositorios heredados. También me gusta que el instalador Docker de RCstack funcione completamente sin conexión, por lo que los equipos en entornos aislados no se ven obligados a depender de la nube. La revisión de código asistida por IA, que admite implementaciones de modelos locales, significa que el código sensible nunca sale de tu red.
Funciones principales de RhodeCode
- Permisos de ramas y aplicación de fusiones: Protege las ramas contra los envíos forzados y exige la aprobación de la revisión de código antes de que se pueda fusionar cualquier cambio.
- Sistema de gestión de artefactos: Almacena archivos binarios, como resultados de compilación y registros, fuera del control de versiones, con acceso controlado mediante listas de control de acceso y compatibilidad con archivos de tamaño ilimitado.
- Selección automática de revisores: Asigna revisores a las solicitudes de incorporación según reglas configurables vinculadas a rutas de archivos, equipos o personas.
- Registros de auditoría e informes de actividad: Registra el acceso y la actividad de los repositorios en todo tu entorno para respaldar las investigaciones de cumplimiento y seguridad.
Integraciones de RhodeCode
RhodeCode se integra con Jenkins, TeamCity, Travis CI, JIRA, Slack, Redmine, Trello y GitHub Issues. Su API JSON-RPC y sus webhooks permiten conexiones CI/CD personalizadas y la automatización de repositorios.
Pros and Cons
Pros:
- Gestiona Git, Mercurial y SVN conjuntamente
- Implementación en entornos aislados para sectores regulados
- La revisión de código asistida por IA se ejecuta completamente en las instalaciones
Cons:
- No incluye una canalización CI/CD integrada
- La interfaz de usuario parece anticuada y poco manejable
Learn more about RhodeCode: Ideal para equipos con varios VCS en la nube gestionada
- Prueba gratuita de 14 días
- Desde $12.50/usuario/mes
Visit WebsiteCustomer Rating:4.2/5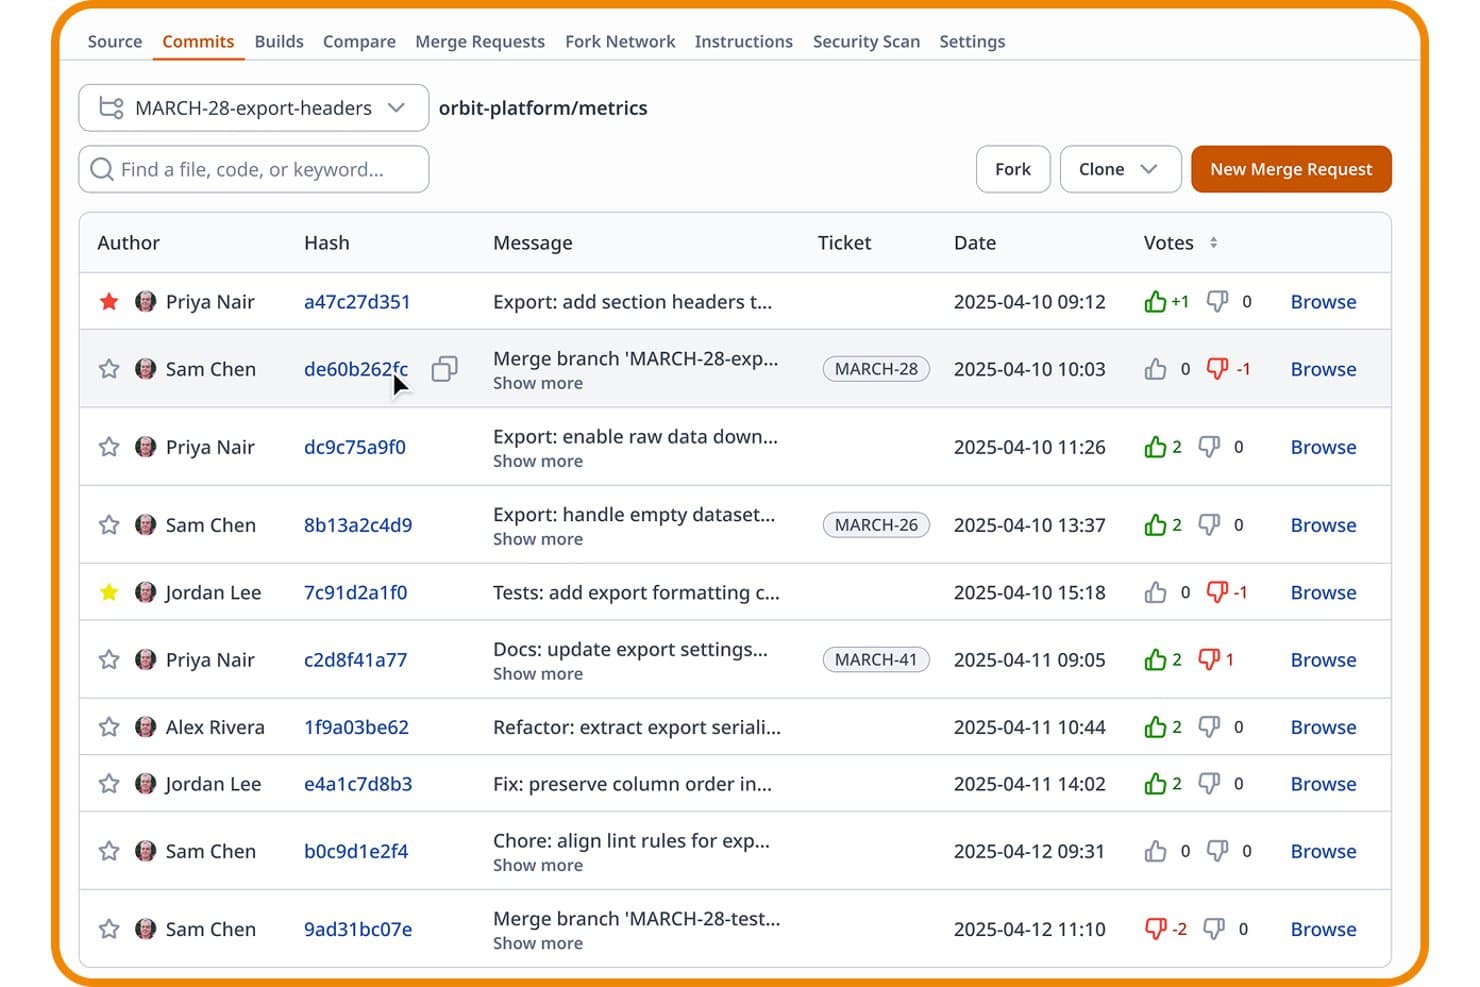
Assembla permite a los usuarios realizar un seguimiento de las confirmaciones, los votos y los tickets en una sola vista. Assembla es una plataforma de SCM gestionada que admite Git, SVN y Perforce en un único entorno alojado, con flujos de trabajo integrados para la revisión de código, controles de acceso, gestión de proyectos e integraciones para canalizaciones de CI/CD.
¿Para quién es mejor Assembla?
Assembla es una opción excelente para equipos de ingeniería de los sectores de los videojuegos, los efectos visuales y las industrias reguladas que utilizan Git, SVN y Perforce en paralelo y necesitan una única plataforma gestionada que se encargue de los tres.
Por qué elegí Assembla
He incluido Assembla entre mis opciones principales porque es una de las únicas plataformas de SCM gestionadas que ejecuta Git, SVN y Perforce bajo un mismo techo, algo realmente poco común. Me encanta que los equipos de SVN obtengan solicitudes de extracción, bloqueo de archivos y almacenamiento temporal sin tener que abandonar su flujo de trabajo existente, mientras que Perforce dispone de instancias de borde replicadas globalmente en AWS para realizar confirmaciones con baja latencia en estudios de videojuegos y canalizaciones de efectos visuales. Los tickets se vinculan directamente con las confirmaciones y las solicitudes de fusión en los tres tipos de VCS, por lo que la trazabilidad no se pierde cuando el equipo no trabaja exclusivamente con Git.
Características principales de Assembla
- Detección de secretos: Assembla analiza automáticamente cada confirmación para detectar claves de API y contraseñas codificadas antes de que lleguen a producción.
- Protección de ramas y aprobaciones de solicitudes de fusión: Puedes exigir la aprobación de los revisores requeridos y aplicar ganchos del lado del servidor en los repositorios de Git, SVN y Perforce antes de que se complete cualquier fusión.
- Tableros integrados de sprints y Kanban: Los planes Crecimiento y Nube personalizada incluyen planificación de sprints, gestión de la lista de tareas pendientes, gráficos de avance y tableros de tarjetas Kanban directamente en la plataforma.
- SSO SAML 2.0 con RBAC y lista de IP permitidas: Assembla admite la integración con Active Directory y LDAP, además de permisos granulares basados en roles y restricciones de acceso a nivel de red.
Integraciones de Assembla
Assembla ofrece ocho integraciones nativas documentadas, entre ellas Jenkins, Travis CI, GitHub, Slack, Jira, TestRail, Trello y Zapier. Su API REST y sus webhooks admiten flujos de trabajo personalizados de CI/CD y automatización.
Pros and Cons
Pros:
- Ejecuta Git, SVN y Perforce conjuntamente
- Gestión de proyectos integrada en la plataforma
- Detección de secretos en cada confirmación de código
Cons:
- No incluye herramientas nativas de canalización de CI/CD
- No ofrece un plan gratuito permanente
Learn more about Assembla: Ideal para el desarrollo de videojuegos y los flujos de trabajo de equipos de artistas
- Plan gratuito disponible
- Desde $38/puesto/mes
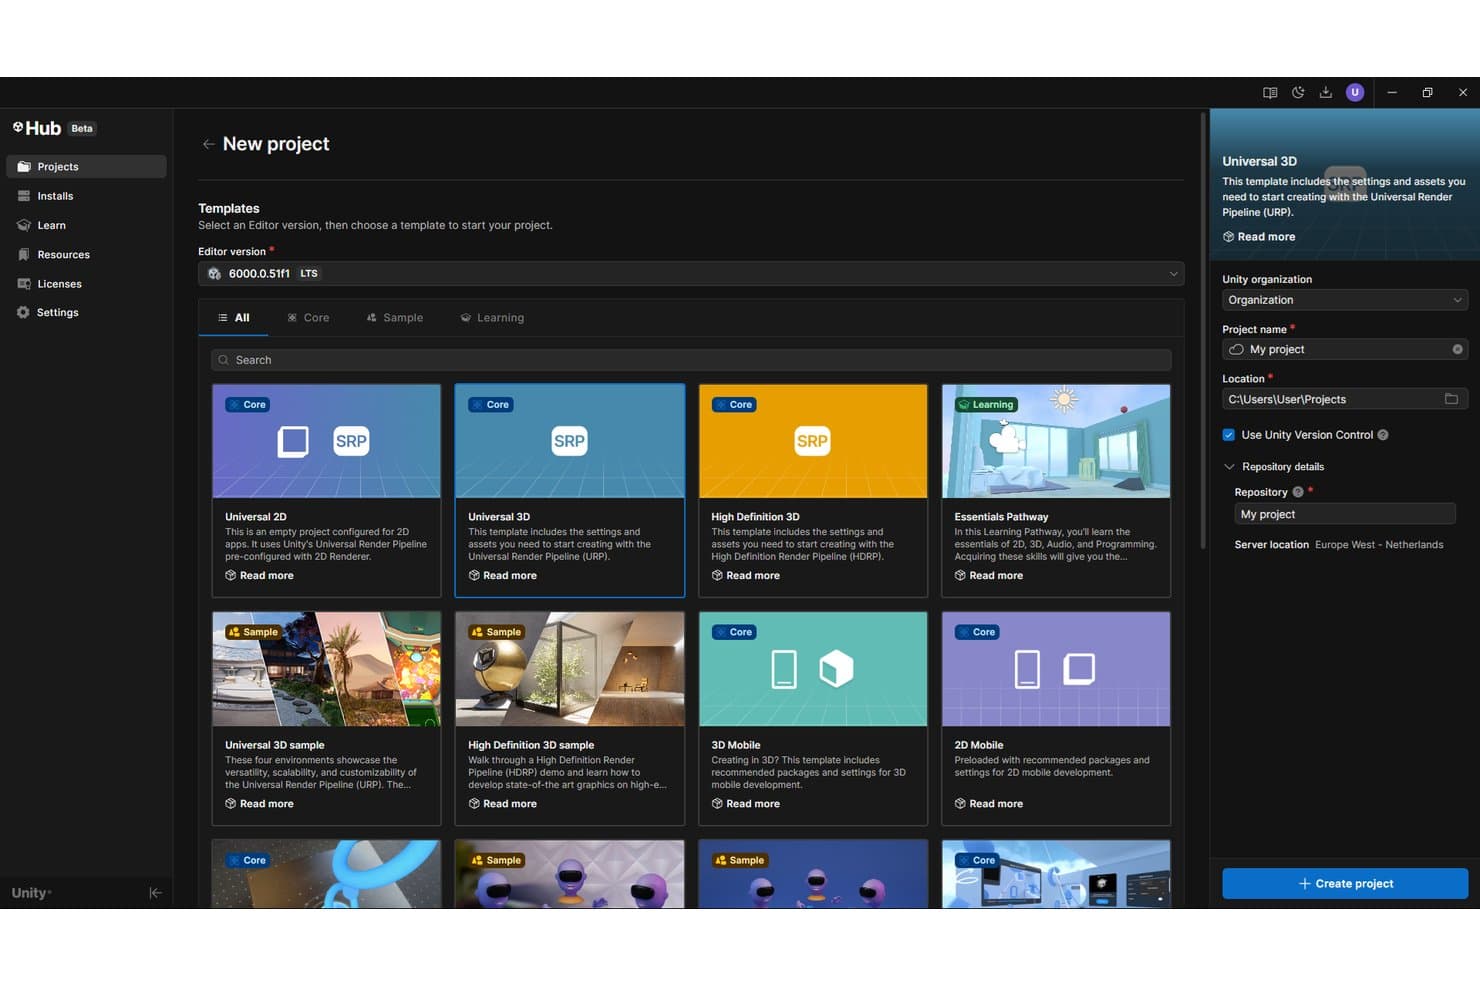
Unity Version Control permite a los usuarios crear proyectos con el control de versiones habilitado de forma predeterminada. Unity Version Control es un sistema de control de versiones distribuido creado para estudios de videojuegos y equipos mixtos de desarrolladores y artistas, que ofrece ramificación y fusión, bloqueo de archivos, gestión de recursos binarios grandes y flujos de trabajo de fusión automatizados mediante MergeBot.
¿Para quién es más adecuado Unity Version Control?
Unity Version Control es una excelente opción para estudios de videojuegos y equipos de medios interactivos que gestionan recursos binarios grandes y flujos de trabajo mixtos de desarrolladores y artistas en el mismo repositorio.
Por qué elegí Unity Version Control
Unity Version Control ocupa un lugar en mi lista de favoritos porque ninguna otra herramienta de SCM gestiona la división entre artistas y desarrolladores con tanta fluidez. Me gusta especialmente el cliente Gluon: los artistas bloquean y registran recursos binarios directamente sin acceder al repositorio completo, mientras que los programadores ejecutan flujos de trabajo de ramificación en paralelo en la misma base de código. Los bloqueos inteligentes se transfieren automáticamente entre ramas, por lo que un equipo de personajes bloqueado permanece bloqueado incluso después de fusionar una rama, un escenario de conflicto que las herramientas basadas en Git simplemente no pueden resolver de forma nativa.
Características principales de Unity Version Control
- SemanticMerge: Una herramienta de diferencias y fusión con reconocimiento del lenguaje que resuelve conflictos a nivel de método y función, reduciendo los falsos positivos durante las fusiones de código.
- Explorador visual de ramas: Una interfaz gráfica basada en una línea de tiempo que muestra el historial de ramas, las fusiones y los conjuntos de cambios de todo el repositorio.
- Automatización de MergeBot: Bots configurables que fusionan automáticamente las ramas de tareas una vez que se cumplen condiciones como el estado de la compilación de CI o la aprobación de la revisión de código.
- Replicación de servidores en varias ubicaciones: Dos o más servidores locales se sincronizan entre distintas ubicaciones geográficas, lo que proporciona a los equipos distribuidos acceso de baja latencia a un repositorio compartido.
Integraciones de Unity Version Control
Unity Version Control ofrece integraciones documentadas con Jenkins, TeamCity, Bamboo, Unity Build Automation, Jira y Slack. Su API REST admite automatización personalizada y webhooks, mientras que GitSync y GitServer proporcionan interoperabilidad con Git.
Pros and Cons
Pros:
- Gestiona archivos binarios grandes de forma nativa
- Flujos de trabajo de artistas y desarrolladores en un mismo repositorio
- Los bloqueos inteligentes evitan conflictos por sobrescritura de recursos
Cons:
- Opciones limitadas para perfeccionar la revisión de código de recursos de texto
- Ecosistema de integraciones más pequeño que el de las herramientas basadas en Git
Learn more about Unity Version Control: Ideal para Git autohospedado en infraestructuras mínimas
- Prueba gratuita de 30 días
- Desde $9.50/usuario/mes (facturado anualmente)
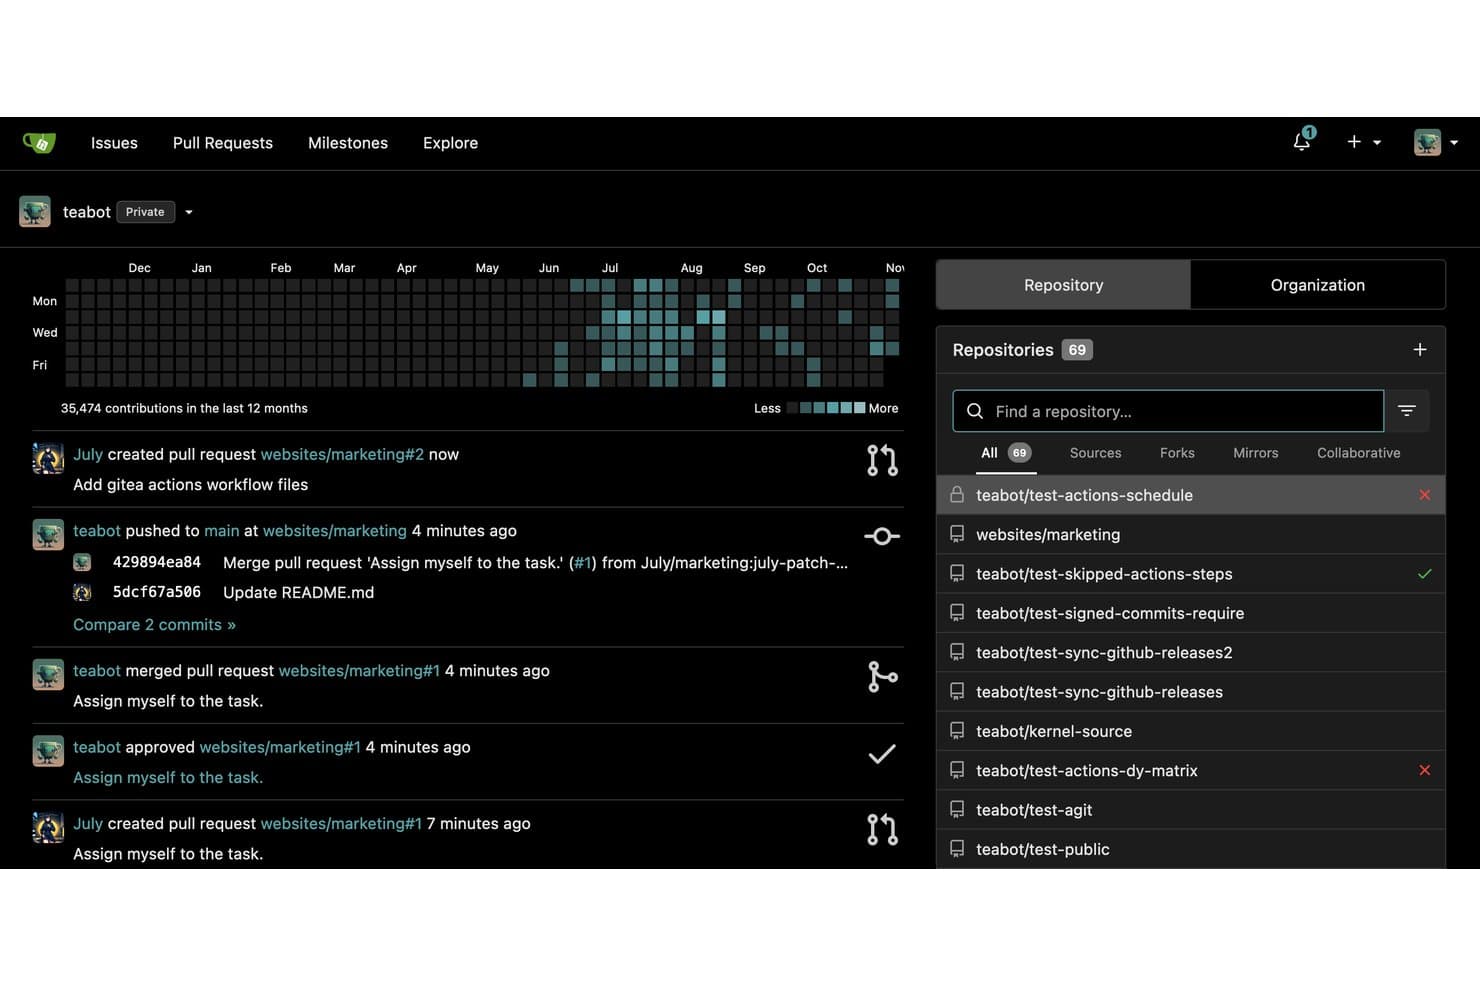
Gitea centraliza la gestión de repositorios y el seguimiento de la actividad en un único panel. Gitea es una plataforma Git autohospedada que reúne alojamiento de código, revisión de código basada en solicitudes de extracción, CI/CD integrado mediante Gitea Actions, seguimiento de problemas, tableros Kanban y un registro de paquetes multiformato en un único binario ligero.
¿Para quién es más adecuado Gitea?
Gitea es una excelente opción para equipos de plataformas e infraestructura que necesitan alojamiento Git completo en infraestructuras limitadas o aisladas, sin la sobrecarga de plataformas más pesadas.
Por qué elegí Gitea
Gitea forma parte de mi lista de opciones porque reúne alojamiento Git completo, Gitea Actions (CI/CD compatible con GitHub Actions), seguimiento de problemas integrado y un registro de paquetes con más de 20 formatos en un único binario de Go que funciona con tan solo 150–200 MB de RAM. Lo elegí específicamente para equipos que operan en entornos aislados o con recursos limitados, donde poner en marcha una instancia de GitLab simplemente no es realista. Las reglas de protección de ramas se aplican en toda la organización y la plataforma completa se implementa sin dependencias externas.
Características principales de Gitea
- Reglas de protección de ramas: Establece las condiciones que deben cumplirse antes de que el código pueda fusionarse en ramas protegidas, incluidas las aprobaciones obligatorias y las comprobaciones de estado.
- Flujo de trabajo AGit: Envía parches para su revisión sin bifurcar un repositorio, lo que permite a los colaboradores abrir solicitudes de extracción directamente desde su rama local mediante un único envío.
- Registro de paquetes multiformato: Aloja y distribuye paquetes en más de 20 formatos—incluidos npm, PyPI, Maven, Helm y Docker/OCI—desde la misma instancia que utilizas para tu código.
- Tableros de proyectos Kanban: Organiza problemas y solicitudes de extracción en columnas visuales para hacer un seguimiento del progreso del desarrollo durante los sprints o hitos.
Integraciones de Gitea
Gitea se integra con Drone, Woodpecker CI, Argo CD, Jenkins, Slack, Discord, Microsoft Teams y Lark, con una API REST y webhooks para conexiones CI/CD personalizadas.
Pros and Cons
Pros:
- Funciona con recursos mínimos del servidor
- Flujos de trabajo CI/CD compatibles con GitHub Actions incluidos
- Alojamiento Git completo en un único binario
Cons:
- No ofrece revisión de código asistida por IA de forma nativa
- Las funciones empresariales están restringidas a los planes de pago
Learn more about Gitea: La mejor opción para la revisión de código nativa de IA a escala
- Sí
- $4/user/month
Visit WebsiteCustomer Rating:4.8/5
Esta es la función de gestión de código de GitHub. GitHub es una plataforma de gestión de código fuente nativa de Git que combina el alojamiento de repositorios, los flujos de trabajo de ramificación y fusión, la revisión de código basada en solicitudes de incorporación, CI/CD mediante GitHub Actions y el desarrollo asistido por IA a través de GitHub Copilot.
¿Para quién es más adecuado GitHub?
GitHub es una opción excelente para equipos de ingeniería que necesitan revisión de código asistida por IA, análisis de seguridad y CI/CD integrados en una sola plataforma.
Por qué elegí GitHub
GitHub merece estar entre las mejores opciones de mi lista porque su revisión de código nativa de IA está realmente integrada en el flujo de trabajo de las solicitudes de incorporación, en lugar de añadirse posteriormente. Me encanta que Copilot funcione como un revisor real: detecta problemas, sugiere correcciones y genera automáticamente correcciones para aproximadamente el 90 % de los tipos de alertas detectados mediante Copilot Autofix. Si a esto le sumamos las colas de fusión y CODEOWNERS, se obtiene un flujo de revisión sujeto a políticas que se escala sin problemas en cientos de repositorios.
Características principales de GitHub
- GitHub Actions: Una plataforma nativa de CI/CD que permite compilar, probar y desplegar código mediante flujos de trabajo basados en YAML activados por eventos de inserción, solicitudes de incorporación, programaciones o ejecuciones manuales.
- GitHub Advanced Security: Un conjunto de complementos que incluye análisis SAST con CodeQL, análisis de secretos con protección de inserciones y actualizaciones automatizadas de dependencias mediante Dependabot ejecutadas directamente dentro de las solicitudes de incorporación.
- Usuarios administrados por la empresa (EMU): Un modelo de aprovisionamiento que vincula las cuentas de los desarrolladores con el proveedor de identidad de la organización, lo que proporciona al equipo de TI un control completo del ciclo de vida del acceso de los usuarios mediante SAML SSO y SCIM.
- GitHub Projects: Una herramienta integrada de seguimiento de proyectos con vistas de tabla, tablero y hoja de ruta, campos personalizados y automatización de flujos de trabajo para gestionar incidencias y solicitudes de incorporación en varios repositorios.
Integraciones de GitHub
GitHub ofrece integraciones nativas con Jira y Slack, además de integraciones del Marketplace para Jenkins, CircleCI, Azure Pipelines, Snyk y Datadog. Las API REST y GraphQL, los webhooks y las aplicaciones de GitHub permiten conexiones personalizadas de gestión de código fuente, CI/CD, seguridad y flujos de trabajo.
Pros and Cons
Pros:
- La revisión de código basada en IA detecta y corrige problemas
- Plataforma integral desde el repositorio hasta el despliegue
- Sólido cumplimiento normativo para industrias reguladas
Cons:
- Los archivos de flujo de trabajo YAML requieren conocimientos de programación
- Carece de un panel integrado de métricas DORA
 La mejor opción para la trazabilidad del código en el ecosistema de Atlassian
- Plan gratuito disponible
- Desde $3.65/usuario/mes
Visit WebsiteCustomer Rating:4.5/5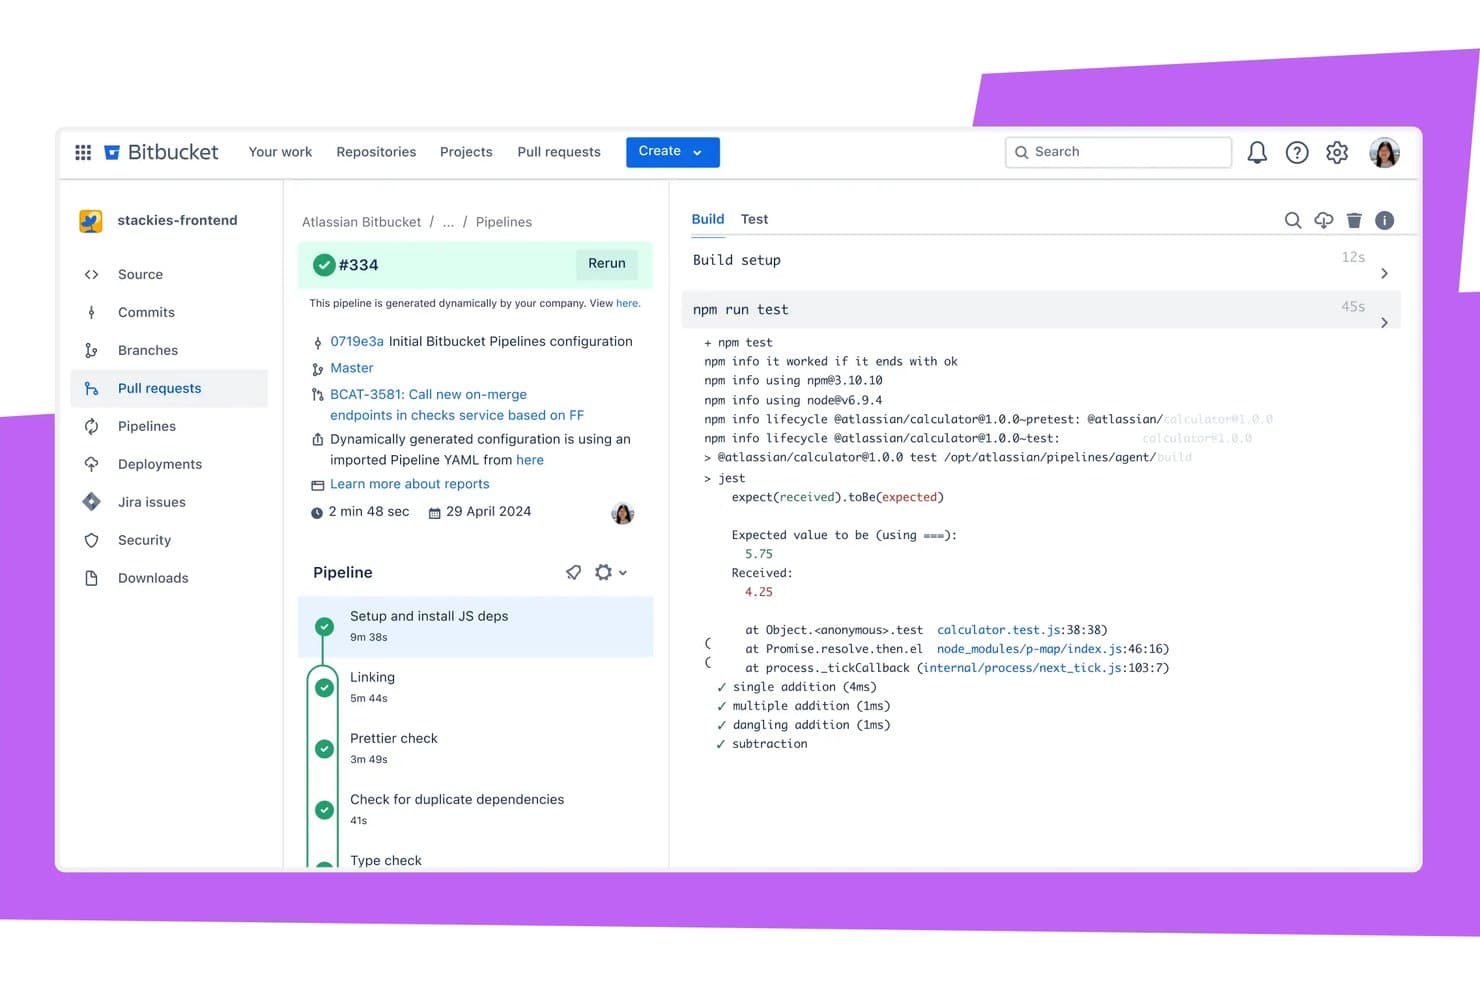
Bitbucket muestra los errores de las pruebas en línea dentro de los registros de compilación de la canalización. Bitbucket es una plataforma de gestión y colaboración del código fuente basada en Git que combina el alojamiento de repositorios, los flujos de trabajo de ramificación, las revisiones de solicitudes de incorporación de cambios, las canalizaciones de CI/CD integradas y el análisis nativo de DevSecOps en una sola herramienta.
¿Para quién es Bitbucket más adecuado?
Bitbucket es una opción adecuada para equipos de ingeniería que ya utilizan Jira, Confluence u otras herramientas de Atlassian y necesitan que la trazabilidad del código esté integrada directamente en su flujo de trabajo actual.
Por qué elegí Bitbucket
Bitbucket ocupa un lugar en mi lista de favoritos por la estrecha conexión que establece entre el código y el trabajo en todo el ecosistema de Atlassian. Cuando un desarrollador confirma cambios utilizando una clave de incidencia de Jira, esa confirmación actualiza automáticamente el estado de la incidencia, y el estado de la rama, la compilación y la implementación aparecen directamente en el ticket de Jira. También me gusta la función de información sobre el código, que incorpora los resultados de los análisis de seguridad en las solicitudes de incorporación de cambios y puede bloquear las fusiones cuando se detectan vulnerabilidades, manteniendo una trazabilidad completa del código a producción.
Funciones principales de Bitbucket
- Análisis nativo de DevSecOps: Las canalizaciones integradas detectan secretos, configuraciones incorrectas de IaC y vulnerabilidades en las dependencias directamente dentro de Bitbucket Pipelines.
- Comprobaciones de fusión obligatorias: El plan Premium permite a los administradores bloquear las fusiones de solicitudes de incorporación de cambios hasta que las compilaciones se completen correctamente, se obtengan las aprobaciones necesarias y se resuelvan los comentarios.
- Agente de IA Rovo Dev: Resume los errores de compilación, genera notas de implementación y vincula los hallazgos con las incidencias de Jira sin salir de Bitbucket.
- Ejecutores autohospedados: Los equipos pueden conectar su propia infraestructura a Bitbucket Pipelines, con hasta 100 ejecutores estándar disponibles sin coste adicional.
Integraciones de Bitbucket
Bitbucket ofrece integraciones nativas con Jira Software, Jira Service Management, Confluence, Jenkins, AWS, Azure y Google Cloud, además de más de 50 canalizaciones. Las API REST y los webhooks permiten crear integraciones personalizadas y flujos de trabajo de CI/CD.
Pros and Cons
Pros:
- Integración profunda con Jira para la trazabilidad del código
- Análisis de DevSecOps integrado y bloqueo de solicitudes de incorporación de cambios
- Opciones de implementación híbrida para la nube y el centro de datos
Cons:
- El inicio de sesión único SAML requiere una suscripción independiente
- Problemas de rendimiento con repositorios muy grandes
Learn more about Bitbucket: Ideal para el control del código fuente DevSecOps todo en uno
- Plan gratuito disponible
- Desde $29/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.5/5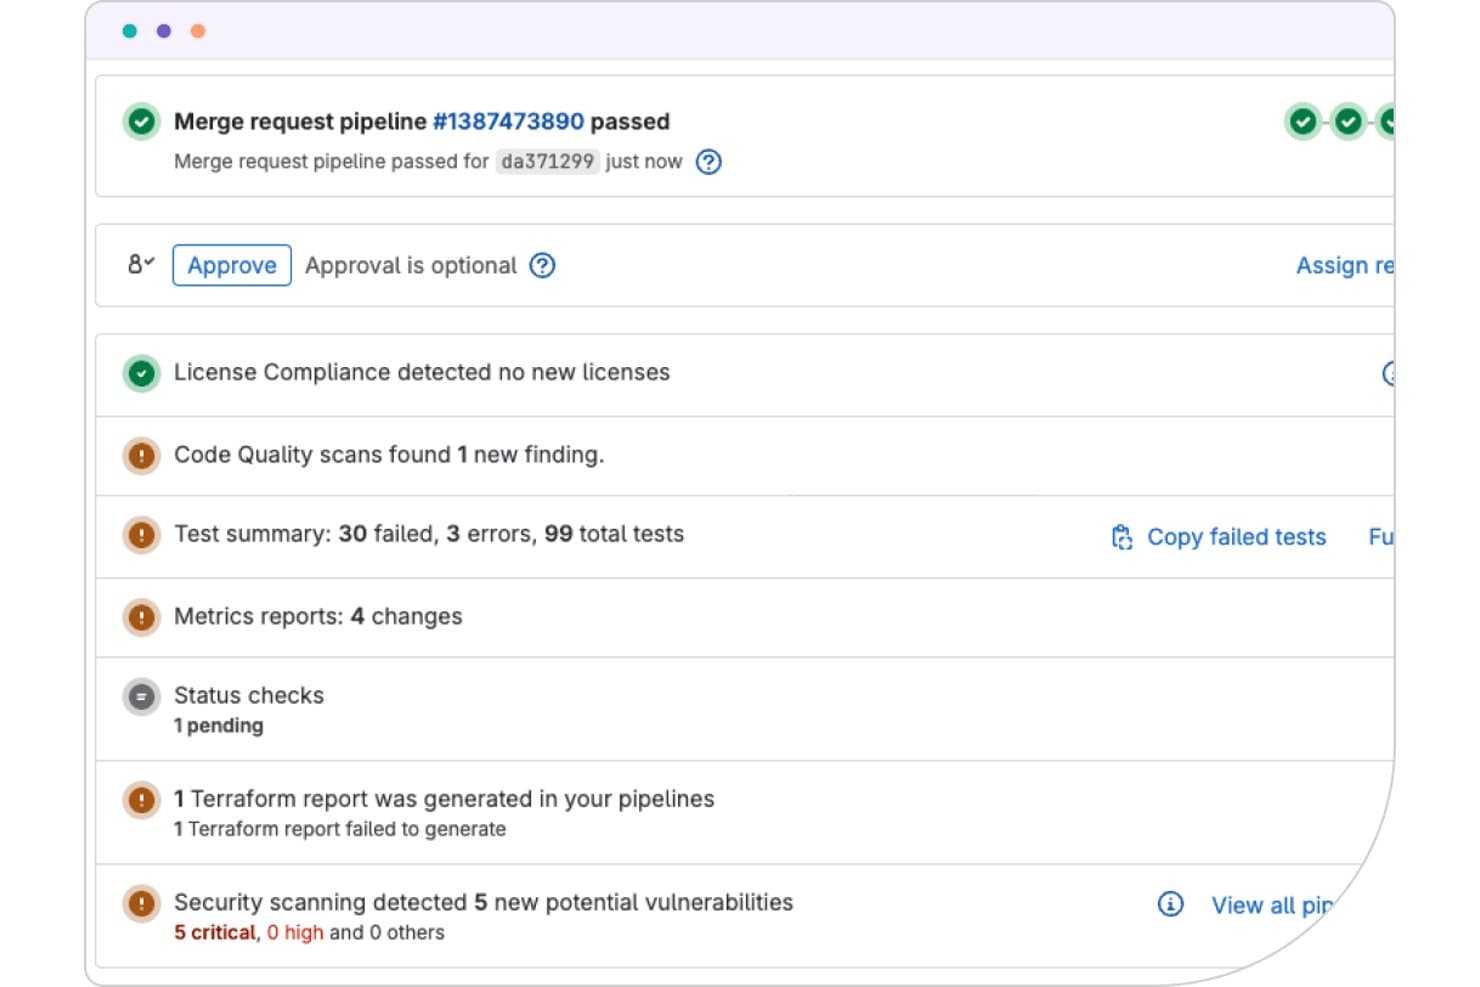
GitLab muestra los resultados de seguridad, pruebas y cumplimiento directamente en las solicitudes de fusión. GitLab es una plataforma DevSecOps que unifica la gestión del código fuente, las canalizaciones de CI/CD, el análisis de seguridad y la planificación de proyectos en una sola aplicación.
¿Para quién es mejor GitLab?
GitLab es adecuado para equipos de DevOps e ingeniería de plataformas que quieren control del código fuente, CI/CD y análisis de seguridad en un solo lugar, en vez de conectar varias herramientas independientes.
Por qué elegí GitLab
GitLab ocupa un lugar en mi lista de favoritos porque es la única herramienta de gestión del código fuente que incluye control del código fuente, CI/CD y análisis de seguridad como una sola aplicación, en lugar de ofrecer un conjunto fragmentado de servicios conectados. Me impresiona especialmente su suite de seguridad nativa: SAST, DAST, el análisis de contenedores y la detección de secretos muestran todos los hallazgos directamente dentro de las solicitudes de fusión. Las colas de fusión son otra función destacada, ya que mantienen estable la rama principal incluso con grandes volúmenes de confirmaciones.
Características principales de GitLab
- Colas de fusión: Prueba y fusiona secuencialmente los cambios en cola para mantener estable la rama principal con grandes volúmenes de confirmaciones.
- Panel de métricas DORA4: Registra la frecuencia de despliegue, el tiempo de entrega, la tasa de fallos de los cambios y el tiempo de restauración directamente dentro de la plataforma.
- Análisis del flujo de valor: Visualiza y mide cada etapa de tu SDLC para identificar dónde se ralentiza el trabajo.
- Plataforma de agentes GitLab Duo: Permite que los agentes de IA abran solicitudes de fusión de forma autónoma, realicen revisiones de código y corrijan vulnerabilidades dentro de tu marco de gobernanza existente.
Integraciones de GitLab
GitLab se integra con Jira, Jenkins, Kubernetes, AWS, Google Cloud, Azure, JetBrains, VS Code, Slack y Checkmarx mediante integraciones documentadas y su ecosistema de socios. Las API REST y GraphQL permiten crear flujos de trabajo personalizados.
Pros and Cons
Pros:
- CI/CD y DevSecOps nativos en una sola herramienta
- Resultados del análisis de seguridad integrados en las solicitudes de fusión
- Despliegues en SaaS, entornos autohospedados y nubes gubernamentales
Cons:
- La interfaz de usuario puede parecer desordenada
- El panel de revisión de código no permite filtrar por tipo de archivo
 Ideal para la revisión de código previa a la fusión a escala
- Prueba gratuita de 30 días
- Desde $18,000/año (facturado anualmente)
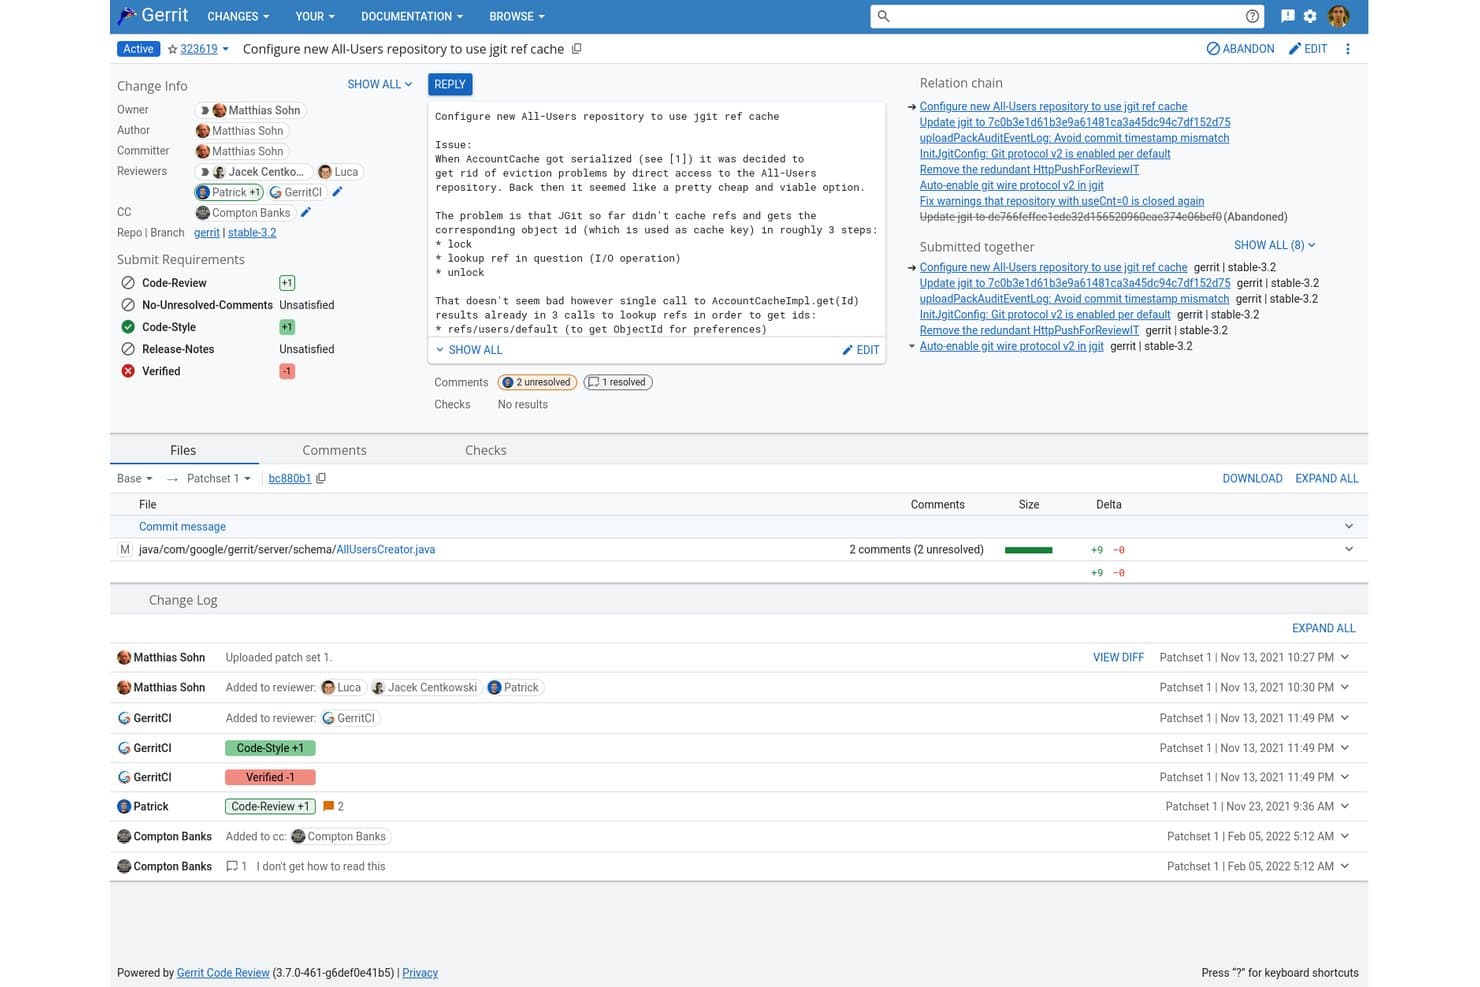
Gerrit centraliza la revisión de código, los comentarios y las comprobaciones de CI en una sola vista. Gerrit es una plataforma de código abierto para la revisión de código, nativa de Git, que combina la revisión previa a la fusión basada en conjuntos de parches, el control de acceso granular a nivel de referencia, el alojamiento flexible de repositorios y las integraciones de CI/CD mediante un amplio ecosistema de complementos.
¿Para quién es más adecuado Gerrit?
Gerrit es la opción preferida para ingenieros de plataformas y DevOps que ejecutan Git a escala empresarial, donde los controles estrictos previos a la fusión y el control de acceso granular son imprescindibles.
Por qué elegí Gerrit
Gerrit ocupa un lugar en mi lista de favoritos porque su modelo de revisión basado en conjuntos de parches está diseñado específicamente para imponer controles de calidad previos a la fusión a una escala que la mayoría de las plataformas no puede igualar. Me encanta cómo las etiquetas de aprobación configurables y los requisitos de envío permiten a los equipos definir exactamente qué significa que algo esté 'listo para fusionar', hasta el punto de requerir un voto de
non_author. La agrupación activa-activa y la replicación multisitio hacen que gestione bases de código como AOSP sin esfuerzo.Características principales de Gerrit
- Replicación global multisitio: Gerrit replica los repositorios entre nodos principales distribuidos geográficamente mediante complementos de Kafka y Zookeeper, manteniendo sincronizados a los equipos distribuidos.
- Autenticación mediante tokens de portador OAuth: Los tokens de duración limitada, revocables y con alcance definido sustituyen a las contraseñas HTTP de larga duración, lo que proporciona un control más estricto sobre el acceso a las API y a los usuarios de servicio.
- Automatización de flujos de Gerrit: Un motor de reglas experimental que activa acciones sobre los cambios cuando se cumplen las condiciones definidas, lo que permite automatizar pasos repetitivos del flujo de trabajo de revisión.
- Agrupación activa-activa: Gerrit admite configuraciones de clústeres activo-activo con varios nodos principales y actualizaciones sin tiempo de inactividad, manteniendo disponible el entorno de SCM durante las ventanas de mantenimiento.
Integraciones de Gerrit
Gerrit se integra con Jenkins, Zuul CI, GitHub Actions, Kafka, Zookeeper, LDAP, OAuth y Kubernetes. Admite más de 100 complementos de la comunidad, además de una API REST y webhooks para integraciones personalizadas de CI/CD.
Pros and Cons
Pros:
- Las revisiones basadas en conjuntos de parches imponen una calidad estricta previa a la fusión
- ACL a nivel de referencia para un control de acceso granular
- Fiabilidad demostrada a escala de monorrepositorios empresariales
Cons:
- No incluye seguimiento de problemas ni análisis de seguridad
- El complejo flujo de trabajo de Git difiere de las solicitudes de extracción
Learn more about Gerrit: Ideal para equipos de desarrollo que trabajan con el ecosistema de Microsoft
- Plan gratuito disponible
- Desde $6.00/usuario/mes
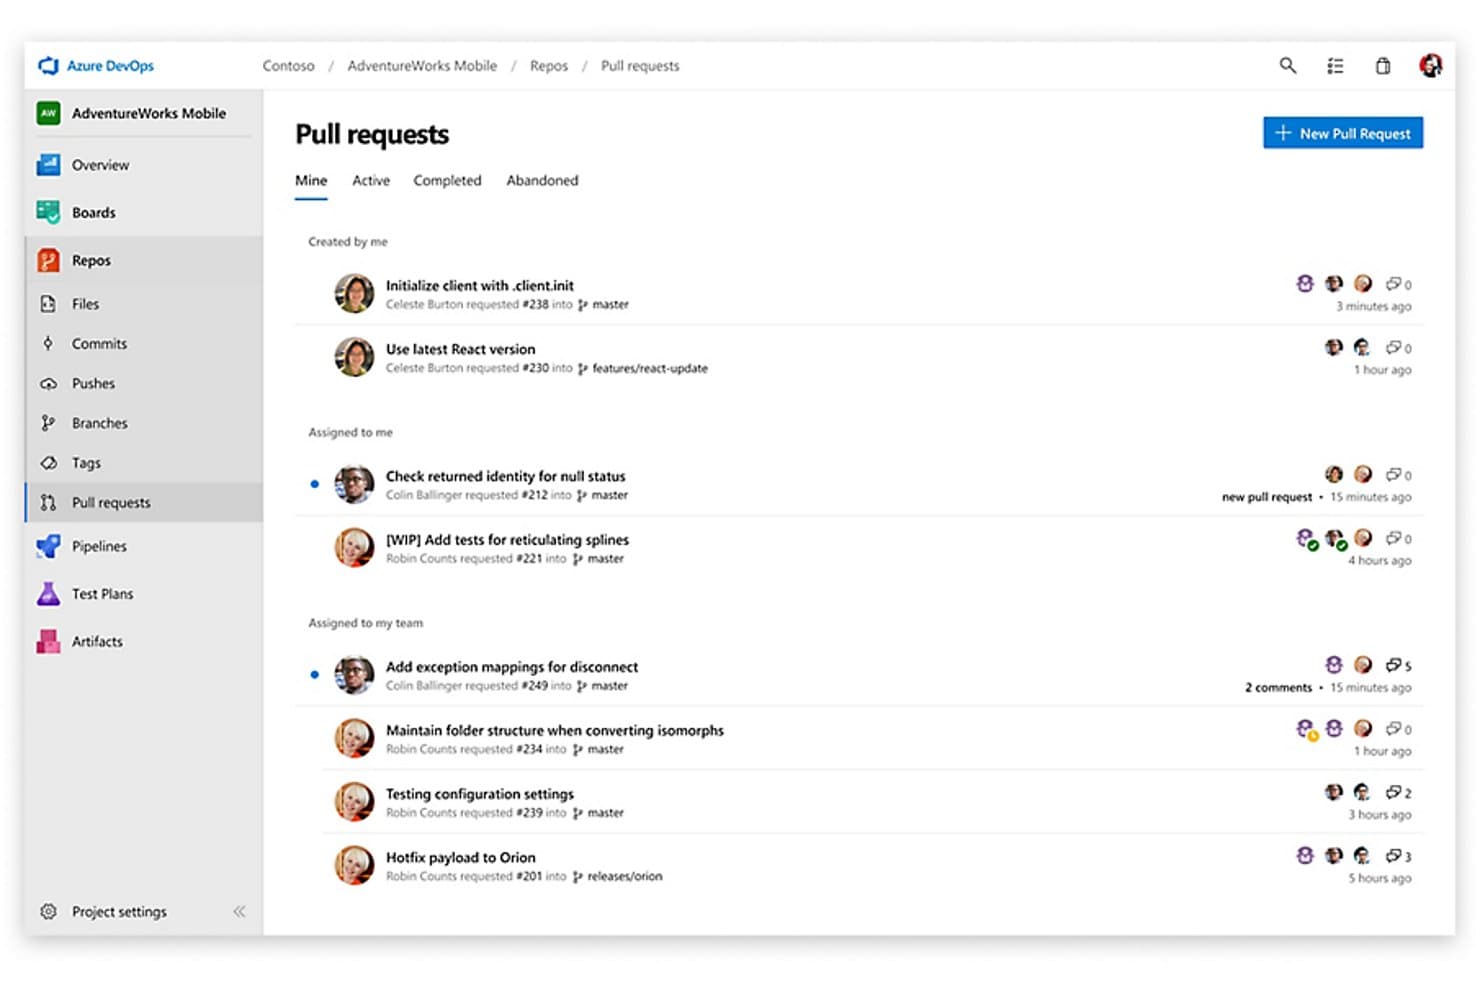
Azure Repos centraliza el seguimiento de las solicitudes de incorporación de cambios entre ramas y miembros del equipo. Azure Repos es la solución de gestión del control de código fuente de Microsoft dentro de la suite Azure DevOps, que ofrece alojamiento de repositorios Git y TFVC, políticas de rama configurables, flujos de trabajo de solicitudes de incorporación de cambios e integración nativa de CI/CD mediante Azure Pipelines.
¿Para quién es más adecuado Azure Repos?
Azure Repos es la opción natural para los equipos que ya trabajan con herramientas de Microsoft como Azure, Visual Studio y Microsoft Entra ID, y que quieren gestionar el control de código fuente, la integración y entrega continuas y el seguimiento del trabajo en un solo lugar.
Por qué elegí Azure Repos
Azure Repos ocupa un lugar en mi lista porque es la única herramienta de SCM integrada de forma nativa en una suite completa de SDLC diseñada en torno al ecosistema de Microsoft. Me encanta cómo las políticas de rama se vinculan directamente con la validación de compilaciones de Azure Pipelines, de modo que una ejecución de CI fallida bloquea físicamente una incorporación sin ninguna configuración externa. Si a eso le añadimos Scalar para el rendimiento de los monorrepos y el análisis CodeQL de GitHub Advanced Security, que se muestra directamente en el flujo de trabajo de las solicitudes de incorporación de cambios, los equipos que trabajan con la tecnología de Microsoft obtienen una sólida gobernanza del código sin tener que incorporar herramientas independientes.
Características principales de Azure Repos
- Compatibilidad con dos sistemas de control de versiones: Azure Repos permite a los equipos alojar repositorios Git y TFVC dentro del mismo proyecto, admitiendo flujos de trabajo distribuidos y centralizados en paralelo.
- Análisis de GitHub Advanced Security: El análisis estático CodeQL integrado, el análisis de vulnerabilidades de dependencias y la protección contra la inserción de secretos muestran los hallazgos de seguridad directamente dentro del flujo de trabajo de las solicitudes de incorporación de cambios.
- Asignación automática de revisores: Las políticas de rama pueden asignar revisores de código automáticamente según las rutas de los archivos modificados, de modo que se incluya a las personas adecuadas sin intervención manual.
- Vinculación de elementos de trabajo de Azure Boards: Las confirmaciones, ramas y solicitudes de incorporación de cambios se pueden vincular a elementos de trabajo de Azure Boards, y las políticas de rama pueden exigir que cada solicitud de incorporación de cambios haga referencia al menos a un elemento registrado.
Integraciones de Azure Repos
Azure Repos ofrece integraciones nativas en todo el ecosistema de Microsoft, incluidos Azure Boards, Azure Pipelines, Azure Artifacts, Azure Test Plans, Visual Studio y Microsoft Entra ID. Su API REST, CLI, webhooks e integraciones de Marketplace se conectan con Jenkins, CircleCI, GitHub Actions y otras herramientas.
Pros and Cons
Pros:
- Compatibilidad con los sistemas de control de versiones Git y TFVC
- Integración profunda con Azure y el ecosistema de Microsoft
- Análisis de seguridad y protección contra secretos integrados
Cons:
- La experiencia de usuario de las solicitudes de incorporación de cambios está por detrás de la de sus competidores
- Las funciones de seguridad avanzadas solo están disponibles como SaaS
Learn more about Azure Repos:
Otras herramientas de SCM
Estas son algunas opciones adicionales de herramientas de SCM que no llegaron a mi lista, pero que aun así merece la pena consultar:
- 11ForgejoIdeal para Git autoalojado sin costes de licencia
- 12PerforceIdeal para el control de versiones de archivos binarios grandes y monorrepositorios
- 13SubversionIdeal para el control de versiones centralizado en equipos regulados
- 14AWS CodeCommitIdeal para el control de código fuente nativo de AWS gobernado por IAM
- 15GitKrakenIdeal para flujos de trabajo de Git nativos de IA en cualquier host
- 16Fossil SCMIdeal para el control del código fuente listo para auditorías en equipos aislados de Internet
- 17CodebergIdeal para equipos de código abierto que evitan la dependencia de un proveedor
- 18Micro Focus AccuRevMejor para el control de versiones
Wie ich SCM-Tools bewerte
Ich teile meine Bewertung in zwei Ebenen auf: grundlegende Anforderungen wie Versionskontrolle und Branch-Richtlinien sowie Unterscheidungsmerkmale wie Sicherheitsscans und die Tiefe von CI/CD.
Kernfunktionalität (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (ist in diesem Bereich hervorragend) für jede unten aufgeführte Kernfunktionalität. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 75 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- Versionskontrolle: Ich bevorzuge Tools, die integrierte Sicherheitsprüfungen wie SAST, DAST und die Erkennung von Geheimnissen innerhalb des SCM-Workflows anbieten, damit Schwachstellen frühzeitig erkannt werden. Fortschrittliche Funktionen der Versionskontrolle, die große Monorepos mit Sparse-Checkouts und LFS unterstützen, sind für die effiziente Verwaltung von Codebasen im Unternehmensmaßstab unerlässlich.
- Verzweigen & Zusammenführen: Ich achte auf Verzweigungsmodelle, die KI-gestützte Entwicklungsfunktionen wie automatisierte PR-Zusammenfassungen und intelligente Unterstützung bei Codeprüfungen integrieren, um Workflows zu beschleunigen und die Ermüdung von Prüferinnen und Prüfern zu verringern, und die zugleich leistungsfähige Strategien zum Zusammenführen sowie eine Konflikterkennung bieten.
- Hosting von Repositories: Ich priorisiere Hosting-Optionen, die SaaS-, selbst gehostete und hybride Bereitstellungen mit Compliance-Zertifizierungen wie SOC 2 und ISO 27001 sowie eine geografische Datenresidenz anbieten, um die Anforderungen von Unternehmen zu erfüllen. Die Unterstützung von netzwerkisolierten oder lokalen Installationen ist für regulierte Umgebungen ein entscheidender Faktor.
- Zugriffskontrolle & Berechtigungen: Ich konzentriere mich auf granulare Berechtigungen mit Identitätsmanagement auf Unternehmensniveau, einschließlich SSO, SAML und SCIM-Bereitstellung, um einen sicheren und konformen Zugriff über Abteilungen hinweg zu gewährleisten, die mit sensiblen Codebasen arbeiten.
- Workflows für Codeprüfungen: Ich erwarte eine leistungsfähige Pull-Request-Funktionalität mit integrierten KI-gestützten Erweiterungen, verpflichtenden Prüferinnen und Prüfern, Inline-Kommentaren und Statusprüfungen, um gründliche, kollaborative Prüfungen zu ermöglichen, die über einfache Genehmigungen hinausgehen.
- CI/CD- & DevOps-Integrationen: Ich bewerte Tools anhand ihrer Ökosystemintegrationen mit IDEs, Projektmanagement- und Beobachtbarkeitsplattformen sowie anhand leistungsfähiger APIs und Webhook-Unterstützung für benutzerdefinierte Automatisierungen. Native CI/CD-Funktionen und zuverlässige Skalierbarkeit mit globaler CDN-Unterstützung spielen ebenfalls eine entscheidende Rolle bei der nahtlosen Verwaltung von Pipelines.
Sobald ich eine Liste von Tools zusammengestellt habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
Integrierte Sicherheitsprüfungen sind ein großer Unterschied. Tools, die Schwachstellen in Abhängigkeiten oder durchgesickerte Geheimnisse innerhalb des SCM-Workflows erkennen, ersparen Teams die nachträgliche Integration separater SAST-Tools. Ich bewerte auch KI-gestützte Entwicklungsfunktionen wie Codevorschläge und automatisierte PR-Zusammenfassungen, die die Ermüdung bei Prüfungen in Repositories mit hohem Änderungsvolumen verringern. Codesuche und Einblicke in die Entwicklung runden das Angebot ab – DORA-Metriken und Analysen zu Mitwirkenden helfen Teamleitungen, Engpässe zu erkennen, bevor sie die Bereitstellung verlangsamen.
Über die Funktionen hinaus
Die Flexibilität bei der Bereitstellung ist sehr wichtig – manche Teams benötigen SaaS, während andere in regulierten Branchen selbst gehostete oder netzwerkisolierte Installationen voraussetzen. Ich prüfe, ob ein Anbieter beide Optionen anbietet. Compliance-Zertifizierungen wie SOC 2 und ISO 27001 fallen ebenfalls ins Gewicht, insbesondere für Teams, die mit sensibler geistiger Eigentumsarbeit umgehen oder strengen Prüfanforderungen unterliegen. Die Preisstruktur ist ein weiterer Faktor, den ich genau bewerte, da nutzerbasierte Modelle bei wachsenden Entwicklungsorganisationen schnell zu hohen Kosten führen können. Eine großzügige kostenlose Tarifstufe für kleinere Teams oder Open-Source-Projekte ist ein bedeutendes Unterscheidungsmerkmal.
Cómo elegir una herramienta de SCM
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
| Escalabilidad | Asegúrate de que la herramienta pueda crecer con tu equipo. Considera si puede gestionar bases de código cada vez mayores y más usuarios sin problemas de rendimiento. |
| Integraciones | Comprueba si se integra con tus herramientas actuales, como las canalizaciones de CI/CD, el software de gestión de proyectos y otras plataformas esenciales que utilices. |
| Personalización | Busca funciones que te permitan adaptar los flujos de trabajo y los paneles para ajustarlos a los procesos y preferencias de tu equipo. |
| Facilidad de uso | Evalúa si la interfaz de la herramienta es intuitiva. Un diseño fácil de usar puede reducir la curva de aprendizaje y ayudar a tu equipo a adoptarla rápidamente. |
| Presupuesto | Ajusta el coste de la herramienta a tu presupuesto. Considera tanto los costes iniciales como los gastos recurrentes y asegúrate de que encajen en tu plan financiero. |
| Medidas de seguridad | Revisa las medidas de seguridad implementadas. Asegúrate de que proporcione funciones como cifrado, controles de acceso y cumplimiento de los estándares del sector. |
| Soporte & formación | Considera la disponibilidad del soporte al cliente y de los recursos de formación para ayudar a tu equipo a utilizar la herramienta de manera eficaz y resolver cualquier problema rápidamente. |
| Rendimiento | Evalúa el rendimiento de la herramienta bajo presión. Debe ser fiable y consistente, incluso durante los periodos de mayor uso, para mantener tus proyectos encaminados. |
Tendencias en las herramientas de SCM
Durante mi investigación, recopilé innumerables actualizaciones de productos, comunicados de prensa y registros de versiones de distintos proveedores de herramientas de SCM. Estas son algunas de las tendencias emergentes que estoy siguiendo:
- Desarrollo nativo de la nube: Cada vez más herramientas de SCM están adoptando arquitecturas nativas de la nube, lo que permite a los equipos colaborar en tiempo real desde cualquier lugar. Esta tendencia ayuda a las empresas a reducir los costes de infraestructura y mejorar la accesibilidad, con proveedores como GitHub y GitLab que ofrecen soluciones sólidas basadas en la nube. También existen alternativas a Git para los equipos de TI que no trabajan con el marco de Git.
- Información basada en IA: Los proveedores están integrando la IA para ofrecer información predictiva y sugerencias sobre la calidad del código. Esto ayuda a los equipos a detectar posibles problemas de forma temprana y mejorar la eficiencia del código. Por ejemplo, algunas herramientas ofrecen ahora funciones de revisión de código basadas en IA que resaltan errores y sugieren mejoras.
- Funciones de seguridad mejoradas: Ante el aumento de las ciberamenazas, las herramientas de SCM se están centrando más en la seguridad. Funciones como el análisis integrado de vulnerabilidades y las comprobaciones de cumplimiento se están convirtiendo en estándar. Herramientas como Azure DevOps las están incorporando para proteger las bases de código frente a posibles brechas de seguridad.
- Integración con DevOps: La integración entre las herramientas de SCM y las prácticas de DevOps es cada vez más estrecha. Esta tendencia favorece la integración y la entrega continuas, lo que facilita que los equipos implementen cambios rápidamente. Plataformas como Bitbucket están mejorando sus capacidades de DevOps para respaldar esta tendencia.
- Compatibilidad con microservicios: A medida que más empresas adoptan arquitecturas de microservicios, las herramientas de SCM evolucionan para admitir estos entornos. Esto permite a los desarrolladores gestionar varias bases de código de forma eficiente. Soluciones como AWS CodePipeline se están adaptando para responder a esta necesidad creciente.
¿Qué es una herramienta de SCM?
Una herramienta de SCM es un software utilizado para la gestión del código fuente y el seguimiento de los cambios en proyectos de desarrollo de software. Los desarrolladores, ingenieros de DevOps y profesionales de TI suelen utilizar estas herramientas para colaborar en el código y mantener el control de versiones.
Funciones como el control de versiones, la gestión de ramas y la revisión del código ayudan a colaborar y mantener la calidad del código. En general, estas herramientas proporcionan una asistencia esencial para unos procesos eficientes y organizados de desarrollo de software.
Funciones
Estas son las funciones principales que debería tener cualquier herramienta de SCM excelente:
- Gestión de ramas: Permite a los desarrolladores trabajar en diferentes funcionalidades o correcciones simultáneamente sin afectar a la base de código principal.
- Revisión de código: Facilita las revisiones entre compañeros para garantizar la calidad del código y detectar posibles problemas desde el principio.
- Gestión de la configuración: Gestiona y mantiene configuraciones coherentes en los entornos de desarrollo.
- Compatibilidad con integraciones: Se conecta sin problemas con otras herramientas, como las canalizaciones de CI/CD y el software de gestión de proyectos, para mejorar la eficiencia del flujo de trabajo.
- Herramientas de control de versiones: Realiza un seguimiento de los cambios en el código a lo largo del tiempo, ayudando a los equipos a gestionar y volver a versiones anteriores cuando sea necesario.
- Funciones de seguridad: Proporciona herramientas integradas para analizar vulnerabilidades y comprobar el cumplimiento normativo con el fin de proteger las bases de código.
- Flujos de trabajo automatizados: Agilizan las tareas repetitivas, reduciendo el esfuerzo manual y aumentando la productividad.
- Análisis e informes: Ofrece información sobre el rendimiento del código y la productividad del equipo mediante informes detallados.
- Escalabilidad: Favorece el crecimiento al gestionar eficazmente un mayor número de usuarios y bases de código más grandes a medida que el equipo se amplía.
- Colaboración en tiempo real: Permite a los miembros del equipo trabajar juntos en el código simultáneamente, mejorando la comunicación y reduciendo los retrasos.
Ventajas
Implementar una herramienta de SCM proporciona varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Colaboración mejorada: Las funciones de colaboración en tiempo real permiten que tu equipo trabaje de forma eficiente, reduciendo los retrasos y mejorando la comunicación.
- Mayor calidad del código: Los procesos de revisión del código ayudan a mantener unos estándares de calidad elevados al detectar errores y sugerir mejoras.
- Gestión eficiente de versiones: Los sistemas de control de versiones permiten realizar un seguimiento de los cambios y volver a versiones anteriores, garantizando la estabilidad y la coherencia de tus proyectos.
- Mayor productividad: Los flujos de trabajo automatizados reducen las tareas manuales, liberando tiempo para que tu equipo se centre en trabajos de desarrollo más importantes.
- Escalabilidad: Admite equipos en crecimiento al gestionar más usuarios y bases de código más grandes sin problemas de rendimiento.
- Mayor seguridad: Las funciones de seguridad integradas, como el análisis de vulnerabilidades, ayudan a proteger tu base de código frente a posibles amenazas.
- Análisis útiles: Los análisis y los informes detallados proporcionan información valiosa sobre el rendimiento del equipo y la eficiencia del código, facilitando una mejor toma de decisiones.
Costes y precios
Seleccionar una herramienta de SCM requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las funciones, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las funciones típicas incluidas en las soluciones de herramientas de SCM:
Tabla comparativa de planes para herramientas de SCM
| Tipo de plan | Precio medio | Funciones habituales |
| Plan gratuito | $0 | Control de versiones básico, usuarios limitados y herramientas esenciales de colaboración. |
| Plan personal | $5-$25 /user /month | Control de versiones mejorado, gestión de ramas y revisión de código básica. |
| Plan empresarial | $30-$60 /user /month | Herramientas avanzadas de revisión de código, funciones de seguridad y compatibilidad con integraciones. |
| Plan para empresas | $70-$100 /user /month | Análisis exhaustivos, amplia personalización y asistencia especializada. |
Preguntas frecuentes
Aquí tienes algunas respuestas a preguntas frecuentes sobre la herramienta SCM:
¿Cómo respalda SCM las prácticas de DevOps?
Las herramientas SCM desempeñan un papel fundamental en DevOps al facilitar la integración continua y la implementación continua (CI/CD). Ayudan a gestionar los cambios en el código, automatizar los flujos de trabajo y permitir la colaboración entre los miembros del equipo. Esta integración favorece lanzamientos más rápidos y una entrega de software más fiable, en consonancia con los objetivos de DevOps.
¿Pueden las herramientas SCM gestionar proyectos a gran escala?
Sí, muchas herramientas SCM están diseñadas para adaptarse a las necesidades de tu equipo. Pueden gestionar bases de código grandes y numerosos colaboradores de forma eficaz. Funciones como la gestión de ramas y el control de versiones garantizan que incluso los proyectos complejos sigan organizados y sean fáciles de gestionar, por lo que resultan adecuadas para operaciones a gran escala.
¿Qué medidas de seguridad incluyen las herramientas SCM?
Las herramientas SCM suelen incluir funciones de seguridad como controles de acceso, cifrado y registros de auditoría para proteger tu base de código. Además, muchas pueden integrarse con software de automatización de redes para obtener una supervisión integral. Estas medidas ayudan a evitar accesos no autorizados y garantizan el cumplimiento de los estándares del sector. Proporcionan tranquilidad al proteger tu propiedad intelectual y tu información confidencial.
¿Cómo se integran las herramientas SCM con otros programas?
Las herramientas SCM suelen ofrecer integraciones con diversas plataformas de desarrollo y gestión de proyectos. Esta conectividad permite un intercambio de datos fluido y mejora la eficiencia del flujo de trabajo. Al integrarse con herramientas como las canalizaciones de CI/CD y los gestores de incidencias, las soluciones SCM ayudan a agilizar los procesos de desarrollo. En el ámbito de las redes y la implementación, el software RMM puede ser un excelente complemento para tu conjunto de tecnologías de gestión de código.
¿Existen costes asociados al uso de herramientas SCM?
Aunque algunas herramientas SCM ofrecen planes gratuitos, las funciones avanzadas y la compatibilidad con equipos más grandes suelen tener un coste. Los modelos de precios varían y a menudo se basan en el número de usuarios o en el acceso a determinadas funciones. Es fundamental evaluar la estructura de precios en relación con las necesidades y el presupuesto de tu equipo para garantizar una buena relación calidad-precio.
¿Qué recursos de formación están disponibles para las herramientas SCM?
Muchos proveedores de SCM ofrecen diversos recursos de formación, como tutoriales, documentación, seminarios web y foros de la comunidad. Estos recursos ayudan a los usuarios a familiarizarse con las herramientas de forma rápida y eficaz. El acceso a materiales de formación completos puede facilitar considerablemente el proceso de incorporación y mejorar la adopción de la herramienta.