

Encontrar la herramienta adecuada para tu equipo puede ser complicado en el mundo de la contenerización y la virtualización. Por ejemplo, es posible que busques una alternativa a Docker por motivos de escalabilidad, seguridad o requisitos específicos de cumplimiento normativo. Estos desafíos pueden dificultar tu flujo de trabajo y afectar a los objetivos de tu empresa.
He evaluado las principales alternativas a Docker, centrándome en aquello que diferencia a cada una. Mi objetivo es ayudarte a encontrar una solución que se adapte a las necesidades específicas de tu equipo.
En este artículo descubrirás mis opciones favoritas, cada una con funciones específicas que podrían cubrir las carencias de Docker. Estoy aquí para guiarte por estas opciones y asegurarme de que tomes una decisión informada que se ajuste a tus objetivos.
¿Qué es Docker?
Docker es una plataforma de contenerización y virtualización para ejecutar aplicaciones en entornos aislados. La utilizan habitualmente desarrolladores, profesionales de TI y equipos de DevOps para simplificar la implementación y la gestión de aplicaciones.
Funciones como la portabilidad de los contenedores, la configuración rápida y la eficiencia de los recursos ayudan a satisfacer las necesidades de escalabilidad, seguridad y cumplimiento normativo. En general, Docker ofrece una forma flexible de gestionar entornos de aplicaciones de manera eficiente.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa: alternativas a Docker
Esta tabla comparativa resume los detalles de precios de mis principales alternativas seleccionadas a Docker.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la eficiencia de las microVM | No disponible | Precio bajo solicitud | Website | |
| 2 | Mejor para el cumplimiento de OCI | No disponible | Precios disponibles previa solicitud | Website | |
| 3 | La mejor opción para compilaciones sin demonio | No disponible | Precios bajo consulta | Website | |
| 4 | Ideal para la gestión de entornos locales | Plan gratuito disponible | Precios disponibles previa solicitud | Website | |
| 5 | Ideal para la gestión de múltiples clústeres | Plan gratuito disponible | Precio bajo solicitud | Website | |
| 6 | Ideal para la gestión de contenedores Linux | No disponible | Precios previa solicitud | Website | |
| 7 | Ideal para la simplicidad y la portabilidad | No disponible | Precios bajo solicitud | Website | |
| 8 | Ideal para aprovechar servidores Linux | Plan gratuito disponible | Precio bajo solicitud | Website | |
| 9 | Ideal para computación de alto rendimiento | Plan gratuito disponible | Precios bajo consulta | Website | |
| 10 | La mejor opción para la integración con Kubernetes | No disponible | Precios bajo petición | Website |


Análisis de las mejores alternativas a Docker
A continuación encontrarás mis resúmenes detallados de las mejores alternativas a Docker que han llegado a mi selección. Mis análisis ofrecen una visión detallada de las funciones principales, ventajas & desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.
 Ideal para la eficiencia de las microVM
- No disponible
- Precio bajo solicitud
Visit WebsiteCustomer Rating:4.8/5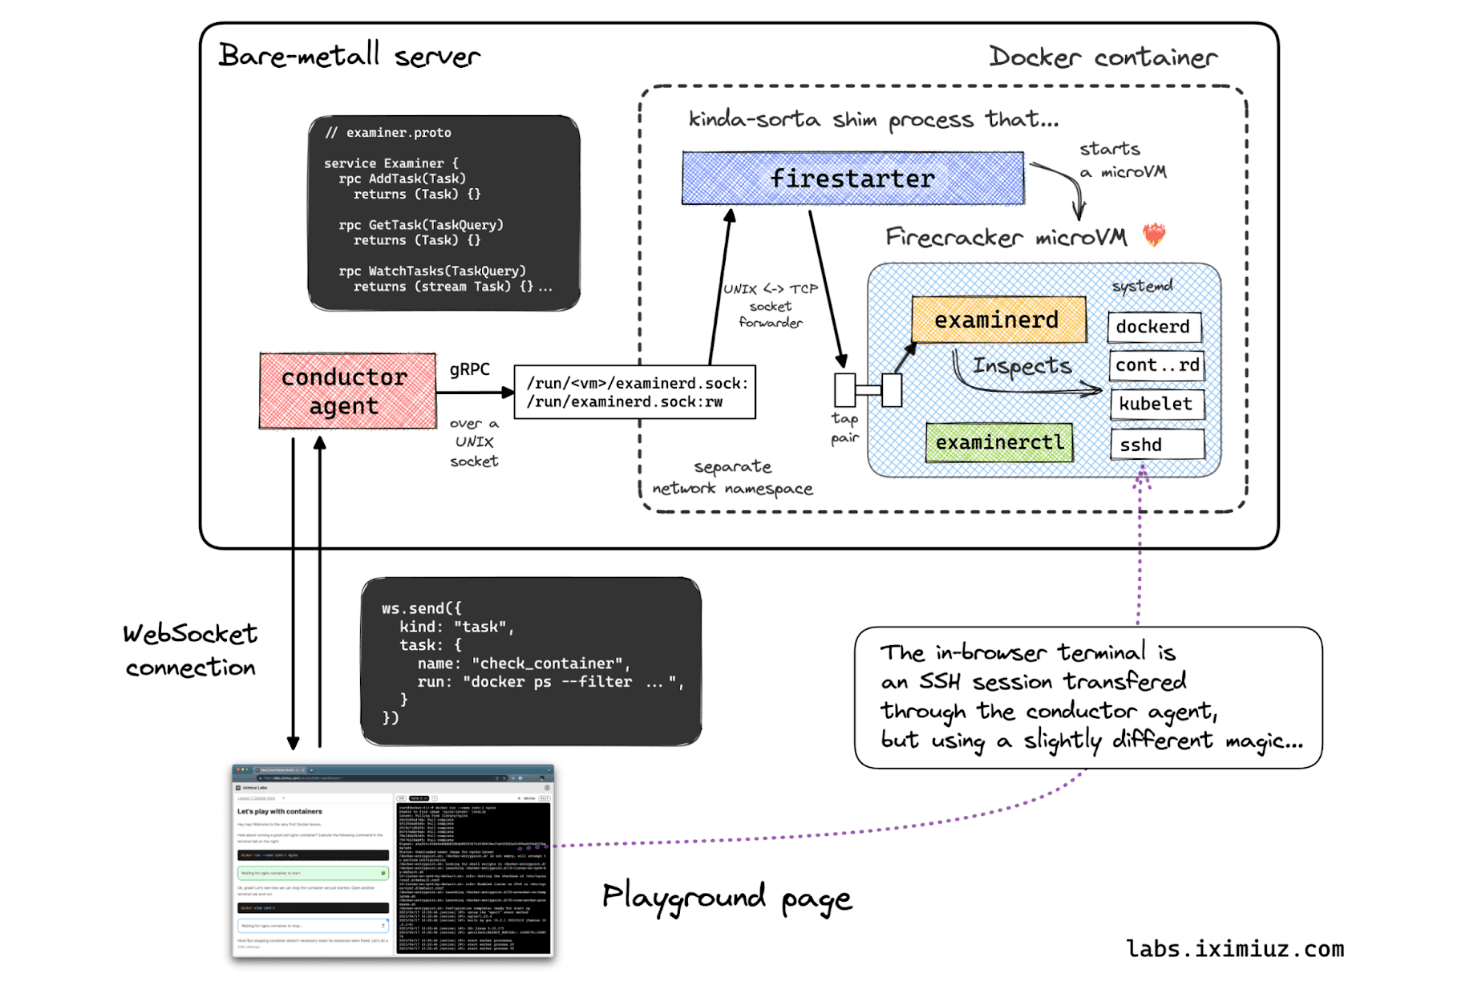
Firecracker ejecuta microVM aisladas dentro de contenedores Docker para crear entornos aislados seguros. Firecracker es un monitor de máquinas virtuales de código abierto para equipos de infraestructura que necesitan entornos ligeros y aislados para plataformas basadas en contenedores, cargas de trabajo sin servidor y servicios multiinquilino.
¿Para quién es más adecuado Firecracker?
Los equipos de infraestructura en la nube que necesitan ejecutar cargas de trabajo aisladas con alta densidad pueden utilizar la arquitectura ligera de microVM de Firecracker.
Por qué elegí Firecracker
Elegí Firecracker para arquitecturas alternativas a Docker que necesitan un mayor aislamiento de las cargas de trabajo sin la sobrecarga de una máquina virtual completa. Es ideal para la eficiencia de las microVM y utiliza KVM y un modelo de dispositivos mínimo para ejecutar microVM ligeras, que pueden alojar cargas de trabajo de contenedores. Me gusta su adecuación para plataformas sin servidor que ejecutan entornos aislados bajo demanda.
Características principales de Firecracker
- API de control REST: Configura, inicia, pausa y detiene microVM mediante puntos de conexión HTTP.
- Instantáneas y restauración: Guarda el estado de las microVM y lo restaura desde una instantánea.
- Limitación de la tasa de recursos: Establece límites para las operaciones de red y de dispositivos de bloque.
- Servicio de metadatos: Proporciona a las cargas de trabajo invitadas metadatos específicos de la instancia.
Integraciones de Firecracker
Firecracker figura como utilizado por o integrado con containerd mediante firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb y Northflank. Su API REST admite la configuración de microVM y el control de su ciclo de vida.
Pros and Cons
Pros:
- Aislamiento respaldado por hardware para cargas de trabajo de contenedores
- Las microVM ligeras reducen la sobrecarga de la virtualización
- La API REST controla el ciclo de vida de las máquinas virtuales y las instantáneas
Cons:
- Requiere hosts Linux compatibles con KVM
- La configuración de red del host requiere ajustes manuales
Learn more about Firecracker:
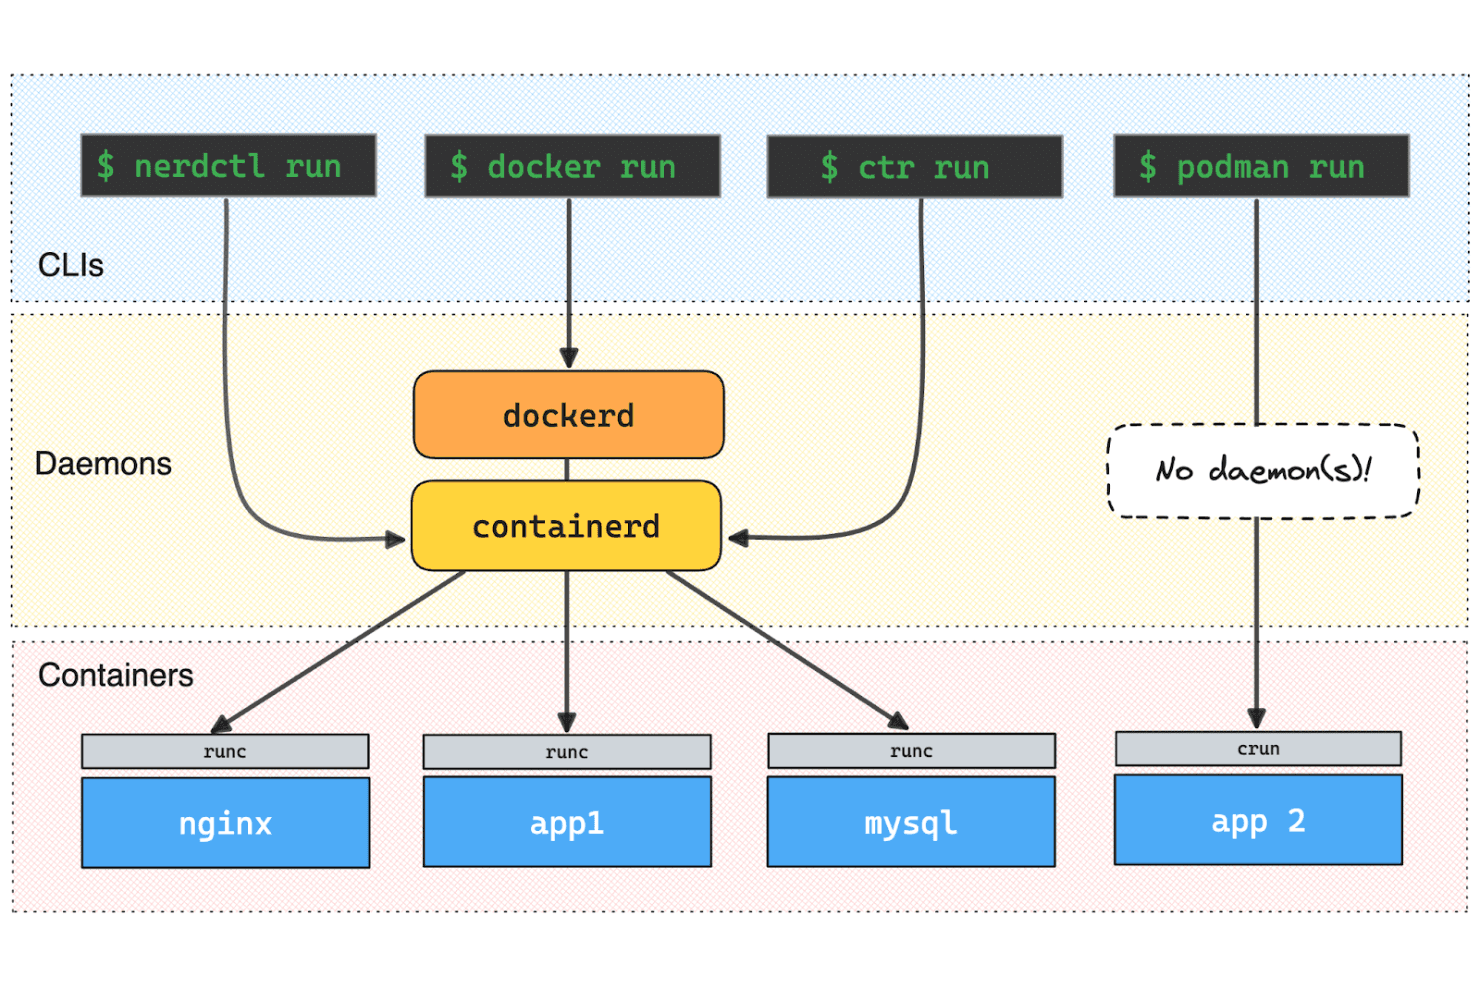
runc funciona como el tiempo de ejecución de contenedores de bajo nivel en varias herramientas de CLI. Para los equipos de infraestructura que crean flujos de trabajo personalizados con contenedores Linux, runc es un tiempo de ejecución de bajo nivel y de código abierto que inicia contenedores sin requerir la plataforma de nivel superior de Docker.
¿Para quién es más adecuado runc?
runc es una buena opción para los ingenieros de plataformas que integran la ejecución de contenedores compatibles con OCI en infraestructuras o sistemas de orquestación Linux.
Por qué elegí runc
Elegí runc, calificado como el mejor para el cumplimiento de OCI, como alternativa a Docker porque implementa la especificación de tiempo de ejecución de OCI. Inicia contenedores a partir de paquetes OCI, lo que proporciona a las herramientas de infraestructura Linux un tiempo de ejecución de bajo nivel para ejecutar contenedores sin la plataforma más amplia de Docker.
Características principales de runc
- Comandos del ciclo de vida de los contenedores: Crea, inicia, enumera y elimina contenedores mediante comandos de CLI independientes.
- Contenedores sin privilegios de root: Ejecuta contenedores sin privilegios de root cuando el kernel de Linux admite espacios de nombres de usuario.
- Compatibilidad con seccomp: Aplica filtros seccomp para restringir las llamadas al sistema cuando se compila con compatibilidad con libseccomp.
- Guardado y restauración: Guarda y restaura el estado de los contenedores mediante CRIU con la configuración de compilación necesaria.
Integraciones de runc
No se documentan integraciones nativas y runc no proporciona una API independiente para integraciones personalizadas. containerd puede usar runc como su tiempo de ejecución OCI, lo que permite que las cargas de trabajo de Kubernetes se ejecuten mediante containerd; runc no implementa la CRI de Kubernetes.
Pros and Cons
Pros:
- Implementa la especificación de tiempo de ejecución de OCI
- Control directo del ciclo de vida mediante comandos de CLI específicos
- Admite la ejecución sin privilegios de root mediante espacios de nombres de usuario
Cons:
- Tiempo de ejecución exclusivo para Linux
- Requiere paquetes OCI en lugar de gestionar imágenes
Learn more about runc: La mejor opción para compilaciones sin demonio
- No disponible
- Precios bajo consulta
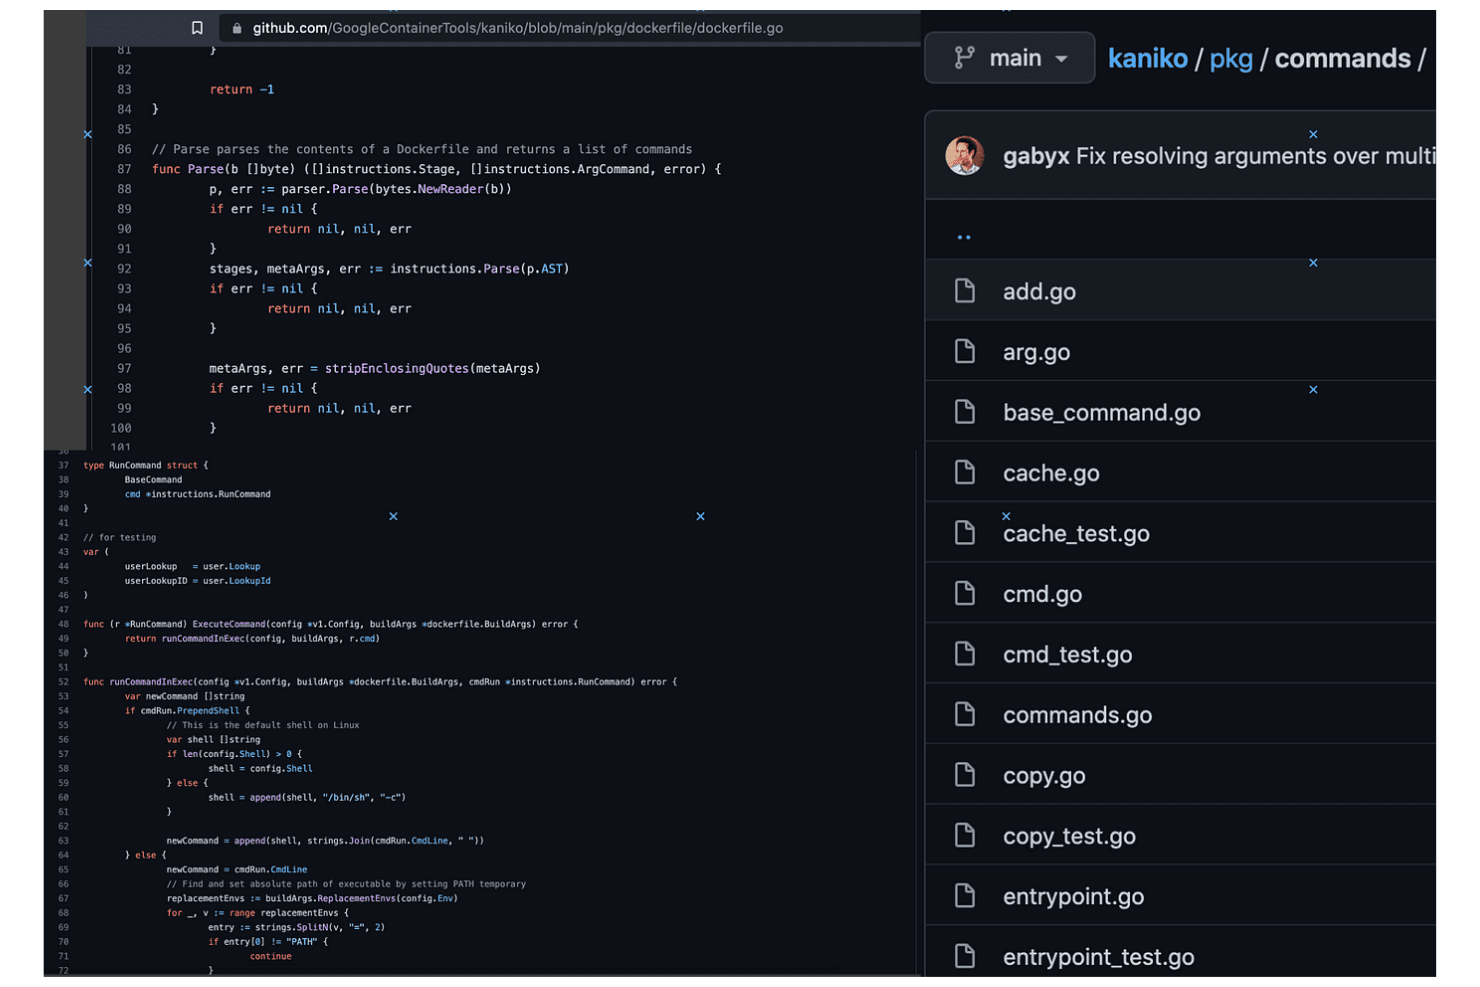
Kaniko permite a los usuarios explorar el código fuente del analizador de Dockerfiles en GitHub. Kaniko ofrece a los equipos de plataformas y DevOps una forma de crear imágenes de contenedor a partir de Dockerfiles en flujos de trabajo de CI, con compatibilidad para entornos centrados en Kubernetes que necesitan una alternativa a las herramientas de compilación basadas en Docker.
¿Para quién es más adecuado Kaniko?
Kaniko es adecuado para equipos de infraestructura que necesitan crear imágenes de contenedor a partir de Dockerfiles en CI sin depender de un demonio de Docker.
Por qué elegí Kaniko
Elegí Kaniko como la mejor opción para compilaciones sin demonio porque su ejecutor crea imágenes a partir de Dockerfiles sin un demonio de Docker. Me gusta que pueda ejecutarse en un trabajo de CI de Kubernetes y enviar la imagen terminada a un registro sin exponer un socket de Docker.
Características principales de Kaniko
- Caché de capas remota: Almacena en caché las capas
RUNyCOPYen un registro. - Contextos de compilación: Acepta directorios locales, archivos comprimidos, repositorios de Git y almacenamiento en la nube.
- Autenticación de registros: Admite la configuración de credenciales para GCR, Amazon ECR y Azure ACR.
- Compilaciones reproducibles: Ofrece una opción para eliminar las marcas de tiempo de la imagen.
Integraciones de Kaniko
Kaniko admite la autenticación en registros y el envío de imágenes a Google Container Registry, Amazon ECR, Azure ACR, Docker Hub y JFrog Artifactory o un registro de contenedores; puedes configurar otros asistentes de credenciales de Docker.
Pros and Cons
Pros:
- Evita las configuraciones privilegiadas de Docker dentro de Docker
- Las compilaciones se ejecutan dentro de pods de Kubernetes
- Almacena las capas `RUN` y `COPY` de forma remota
Cons:
- El repositorio original de Google está archivado
- Las instantáneas del sistema de archivos pueden ralentizar las compilaciones grandes
Learn more about Kaniko: Ideal para la gestión de entornos locales
- Plan gratuito disponible
- Precios disponibles previa solicitud
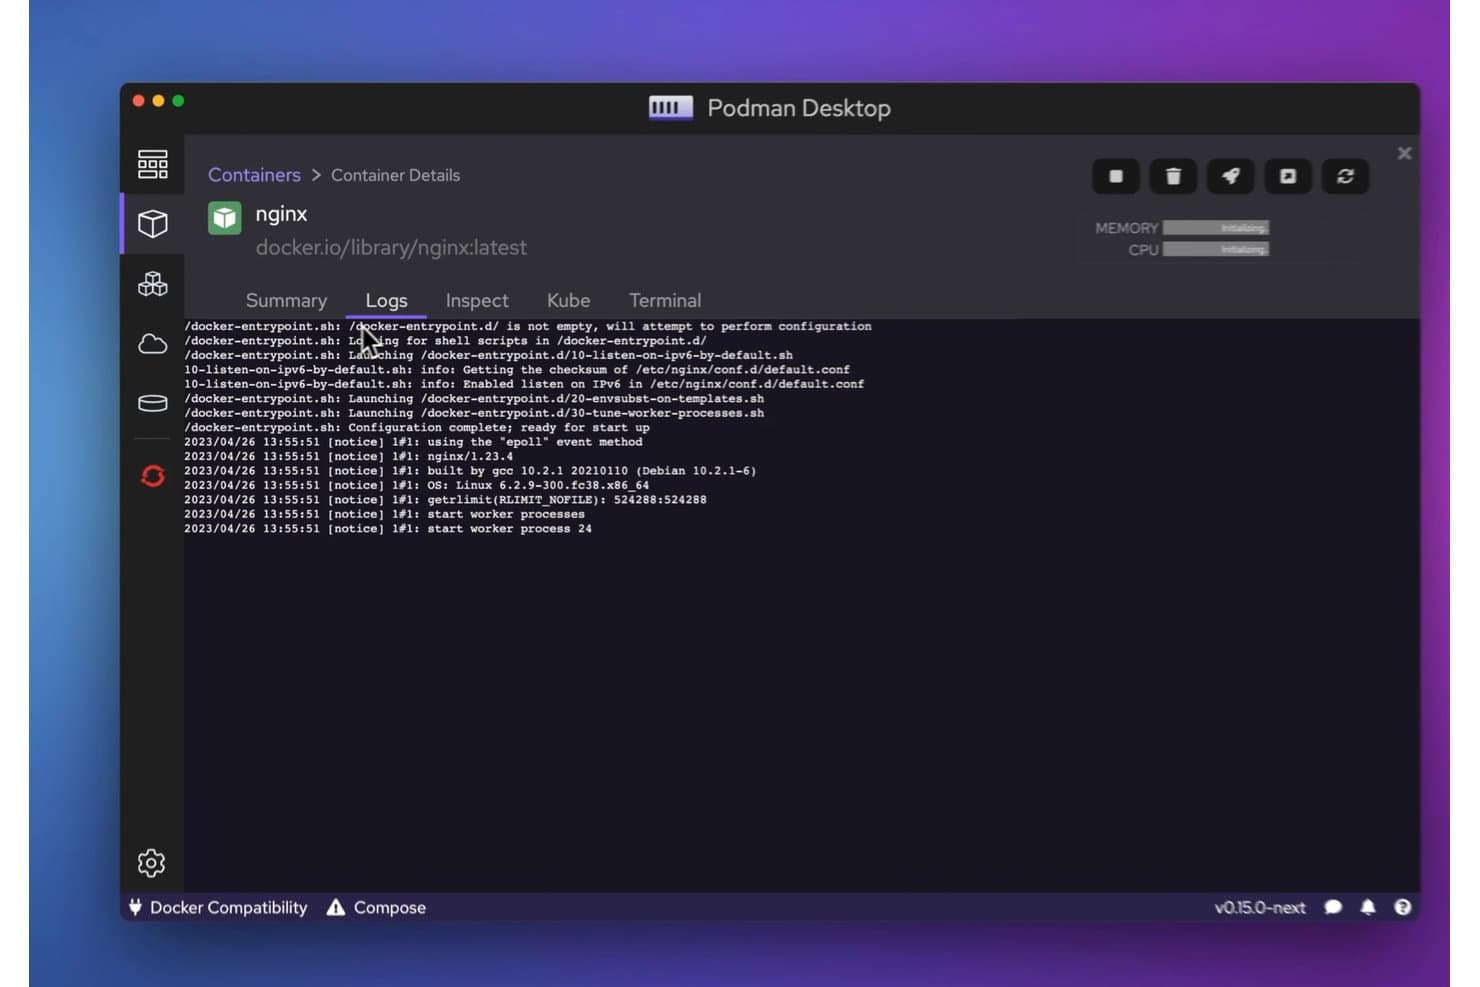
Podman permite a los usuarios ver registros de contenedores en tiempo real en una interfaz de escritorio clara. Podman ofrece a desarrolladores y equipos de TI una forma de código abierto y sin demonio de construir, ejecutar y gestionar contenedores localmente, lo que les ayuda a probar aplicaciones y mantener coherentes los entornos de desarrollo.
¿Para quién es Podman más adecuado?
Podman es adecuado para desarrolladores y administradores de sistemas que desean gestionar flujos de trabajo de contenedores en estaciones de trabajo sin un demonio central.
Por qué elegí Podman
Elegí Podman porque su flujo de trabajo de contenedores sin demonio y sin privilegios de superusuario lo convierte en una alternativa práctica a Docker para el desarrollo local. Puedo ejecutar contenedores sin un demonio central, agrupar contenedores relacionados en pods y generar YAML de Kubernetes para llevar una configuración probada a los flujos de trabajo de clústeres.
Características principales de Podman
- Gestión de imágenes: Descargar, etiquetar, inspeccionar y eliminar imágenes de contenedores.
- Gestión de volúmenes: Crear e inspeccionar volúmenes con nombre para los datos persistentes de los contenedores.
- Gestión de redes: Crear redes y conectar contenedores a ellas.
- Comprobaciones de estado: Configurar comprobaciones de estado para supervisar el estado de los contenedores.
Integraciones de Podman
Las integraciones nativas de Podman no están documentadas con claridad, pero proporciona una API REST compatible con Docker y una API de Libpod para integraciones personalizadas. Podman Desktop puede gestionar Docker, Lima, kind, Red Hat OpenShift y Red Hat OpenShift Developer Sandbox, y realizar implementaciones en contextos de Kubernetes.
Pros and Cons
Pros:
- Los contenedores sin privilegios de superusuario reducen la exposición de privilegios del equipo anfitrión
- El funcionamiento sin demonio evita un servicio de motor persistente
- La compatibilidad con pods y YAML de Kubernetes permite realizar pruebas desde el entorno local hasta el clúster
Cons:
- La compatibilidad con Compose está por detrás de la cobertura más amplia de funciones de Docker
- Las redes sin privilegios de superusuario pueden complicar el registro de direcciones IP de origen
Learn more about Podman: Ideal para la gestión de múltiples clústeres
- Plan gratuito disponible
- Precio bajo solicitud
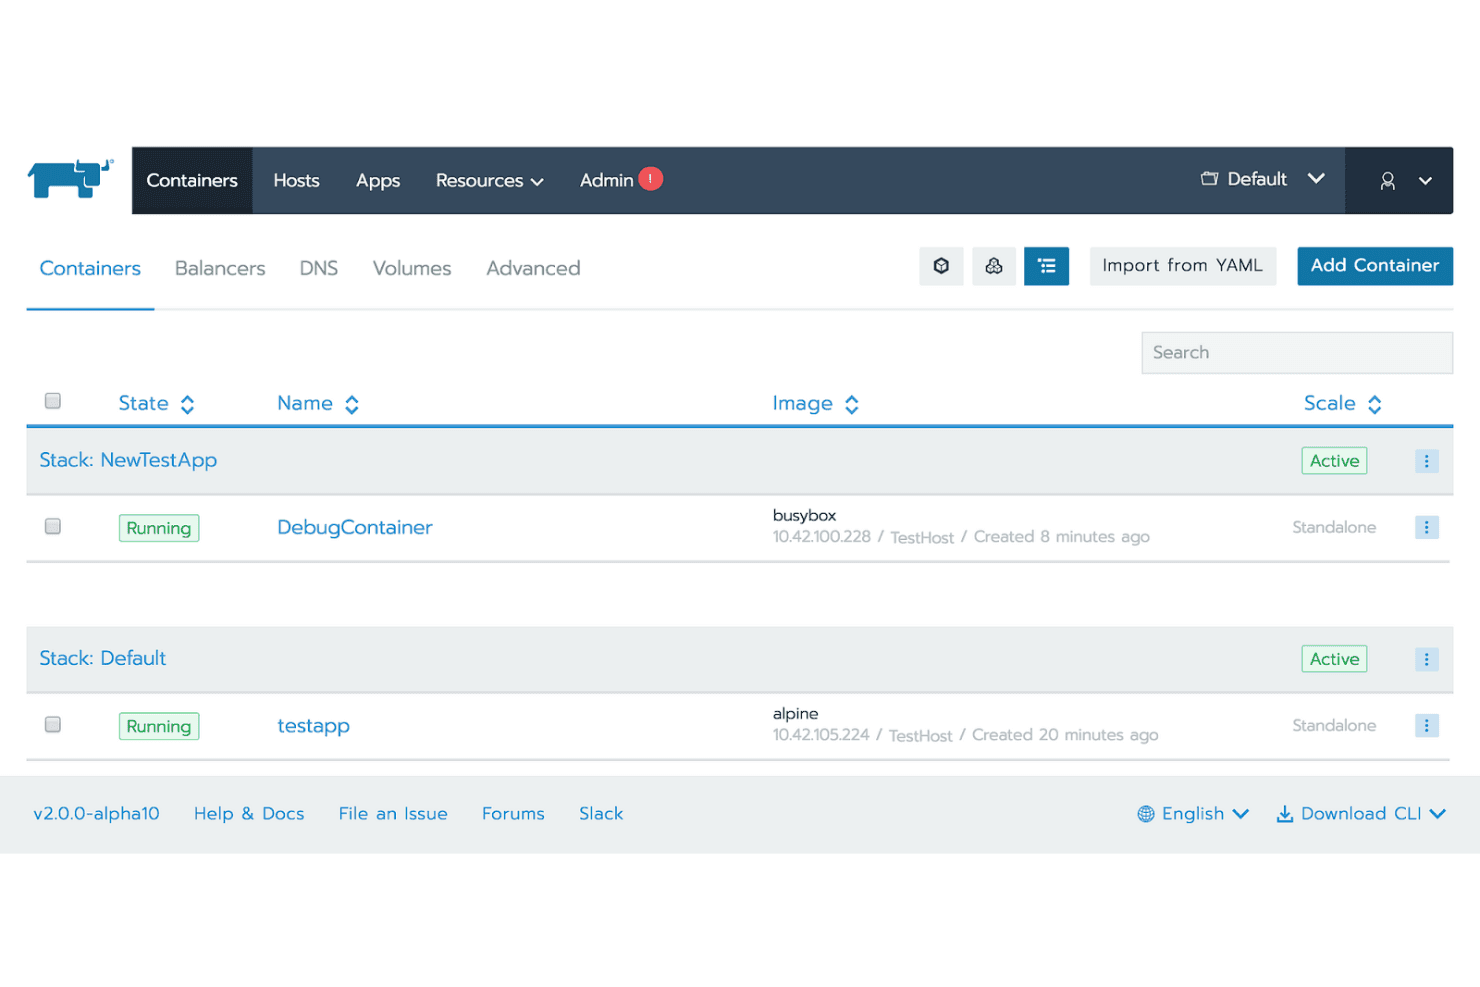
Rancher permite a los usuarios gestionar y supervisar contenedores en múltiples pilas. Rancher es una plataforma de gestión de Kubernetes para equipos de infraestructura que necesitan implementar aplicaciones contenerizadas en entornos de nube y locales, y gestionar sus operaciones.
¿Para quién es más adecuado Rancher?
Rancher es adecuado para equipos de plataformas e infraestructura que necesitan una forma centralizada de administrar clústeres de Kubernetes en entornos de desarrollo, pruebas y producción.
Por qué elegí Rancher
Elegí Rancher como la mejor opción para la gestión de múltiples clústeres porque me proporciona una forma centralizada de administrar clústeres de Kubernetes en entornos de nube y locales. Su aprovisionamiento de clústeres y sus controles de acceso centralizados basados en roles me ayudan a gestionar cargas de trabajo contenerizadas y permisos en entornos de desarrollo, pruebas y producción.
Características principales de Rancher
- GitOps con Fleet: Implementa y gestiona recursos de Kubernetes desde repositorios de Git.
- Supervisión y alertas: Consulta las métricas de los clústeres y configura alertas con Prometheus y Grafana.
- Registro: Recopila y consulta registros de las cargas de trabajo de los clústeres.
- Gestión de gráficos de Helm: Instala y configura aplicaciones desde gráficos de Helm.
Integraciones de Rancher
Rancher admite autenticación externa mediante Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP y OIDC genérico. Su pila de supervisión puede enviar alertas mediante Alertmanager a Slack y PagerDuty, y Rancher proporciona una API para integraciones personalizadas.
Pros and Cons
Pros:
- Centraliza la gestión de los clústeres de Kubernetes
- Simplifica la configuración y las operaciones de los clústeres
- Proporciona supervisión visual y controles de cargas de trabajo
Cons:
- La interfaz de usuario puede parecer lenta o presentar fallos
- Genera muchas reglas y roles de RBAC
Learn more about Rancher: Ideal para la gestión de contenedores Linux
- No disponible
- Precios previa solicitud
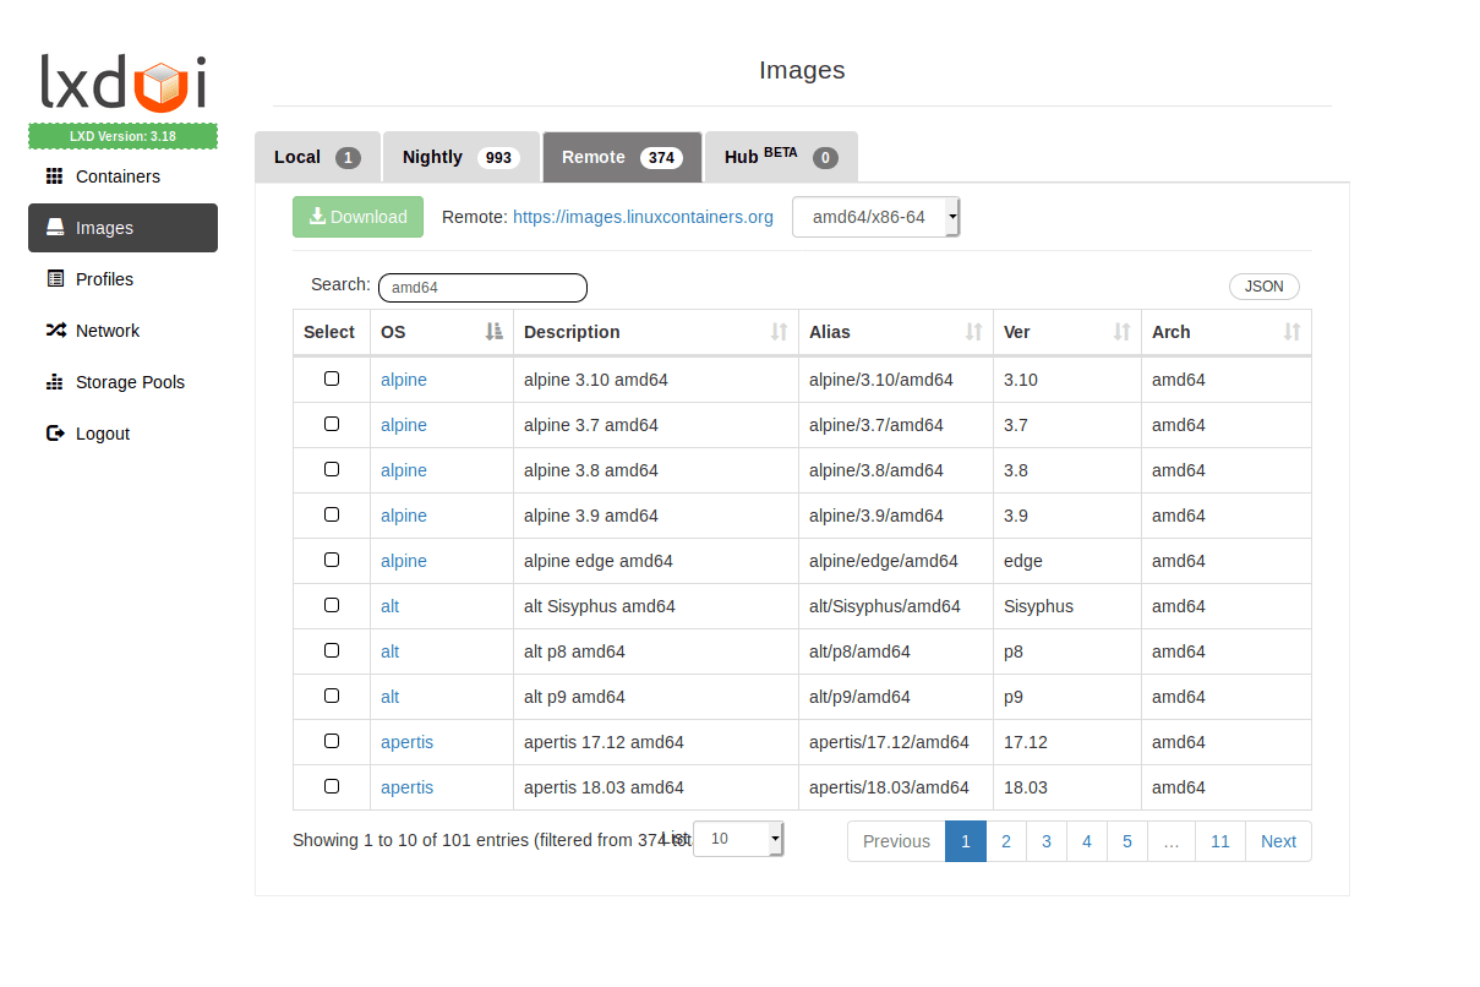
LXD permite a los usuarios explorar y descargar imágenes de contenedores remotos por sistema operativo y arquitectura. LXC/LXD permite a los equipos de TI ejecutar contenedores de sistema Linux como entornos aislados, ofreciendo a los administradores de infraestructura una alternativa a Docker para consolidar cargas de trabajo y gestionar hosts Linux.
¿Para quién es más adecuado LXC/LXD?
Los administradores de sistemas Linux que necesitan crear y gestionar contenedores de sistema en distintos hosts Linux son buenos candidatos para LXC/LXD.
Por qué elegí LXC/LXD
Elegí LXC/LXD como alternativa a Docker porque es ideal para la gestión de contenedores Linux. Me gusta que LXD ejecute contenedores de sistema Linux completos, de modo que puedo gestionar entornos aislados que se comportan más como servidores ligeros que como contenedores de una sola aplicación. Los perfiles me permiten aplicar configuraciones coherentes en todos los contenedores, mientras que el cliente de línea de comandos y la API REST permiten gestionar el host.
Características principales de LXC/LXD
- Instantáneas de instancias: Captura el estado de una instancia y restáuralo más tarde.
- Gestión de imágenes: Crea instancias a partir de imágenes y gestiona alias de imágenes y fuentes remotas.
- Gestión de redes: Configura puentes gestionados, redes OVN y otros tipos de red.
- Límites de recursos: Establece límites de CPU, memoria, disco y red para las instancias.
Integraciones de LXC/LXD
LXD documenta un controlador CSI que integra sus backends de almacenamiento con Kubernetes. También expone una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- Los sistemas Linux completos se sienten como servidores ligeros
- Las instancias rápidas y ligeras utilizan recursos mínimos
- Las instantáneas simplifican la recuperación después de cambios en el proyecto
Cons:
- Los flujos de trabajo de la CLI pueden resultar poco intuitivos
- El alcance exclusivo para Linux excluye los hosts Windows
Learn more about LXC/LXD: Ideal para la simplicidad y la portabilidad
- No disponible
- Precios bajo solicitud
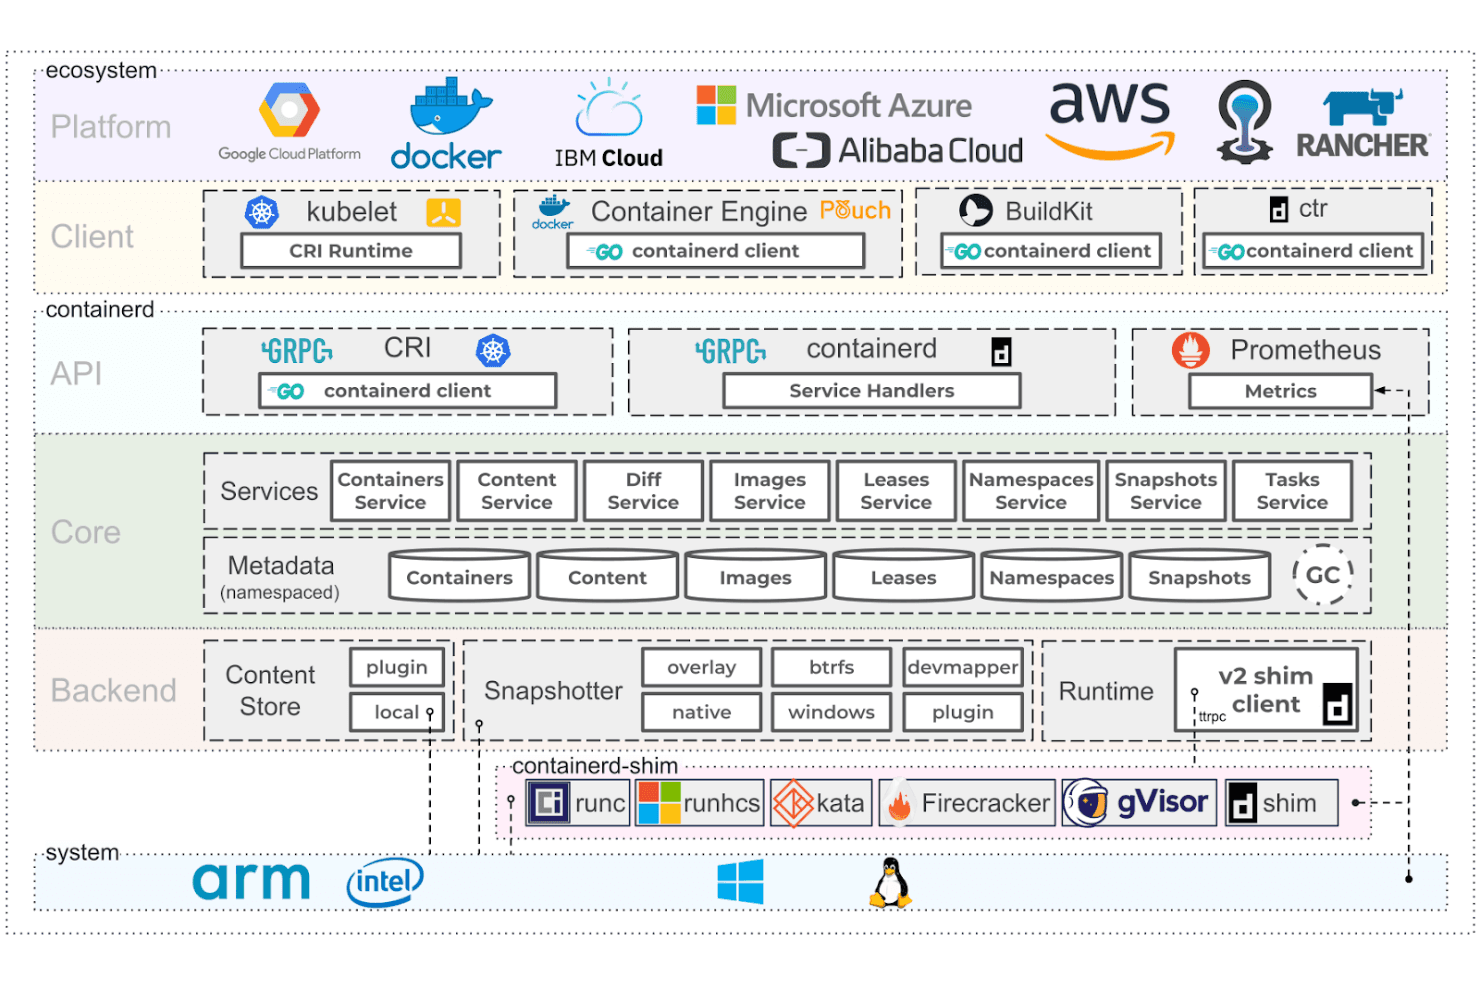
La arquitectura de containerd abarca plataformas, entornos de ejecución y capas del sistema. Creado para equipos de infraestructura que buscan una alternativa a Docker, containerd es un entorno de ejecución de contenedores de código abierto que gestiona imágenes de contenedores y su ejecución en entornos de producción.
¿Para quién es más adecuado containerd?
Equipos de infraestructura que necesitan un entorno de ejecución de contenedores portátil y de código abierto para gestionar imágenes y su ejecución en entornos de producción.
Por qué elegí containerd
Elegí containerd como alternativa a Docker por su simplicidad y portabilidad. Su entorno de ejecución compatible con OCI y sus servicios de imágenes gestionan las descargas, el almacenamiento y la ejecución de contenedores sin el conjunto más amplio de herramientas de Docker. Me gusta que su complemento CRI permita a los nodos de Kubernetes usar containerd directamente, mientras que los estándares OCI ayudan a mantener la portabilidad de las cargas de trabajo entre entornos compatibles.
Características principales de containerd
- Espacios de nombres: Separa los contenedores y los metadatos de las imágenes para varios consumidores en un mismo demonio.
- Administradores de instantáneas: Crea instantáneas modificables y vistas de instantáneas de solo lectura con sistemas de archivos compatibles.
- Punto de control y restauración: Usa CRIU para crear puntos de control y restaurar contenedores y tareas.
- Biblioteca cliente de Go: Conecta el código de la plataforma con containerd mediante su socket y su API.
Integraciones de containerd
containerd ofrece compatibilidad integrada con Kubernetes mediante su complemento Container Runtime Interface (CRI) y funciona con registros compatibles con OCI Distribution. Su biblioteca cliente de Go y sus API de gRPC admiten integraciones personalizadas.
Pros and Cons
Pros:
- Imágenes y entornos de ejecución compatibles con OCI
- Compatibilidad nativa con CRI de Kubernetes
- Funciona en Linux y Windows
Cons:
- La creación de imágenes requiere herramientas independientes
- La CLI de bajo nivel carece de las comodidades de Docker
Learn more about containerd: Ideal para aprovechar servidores Linux
- Plan gratuito disponible
- Precio bajo solicitud
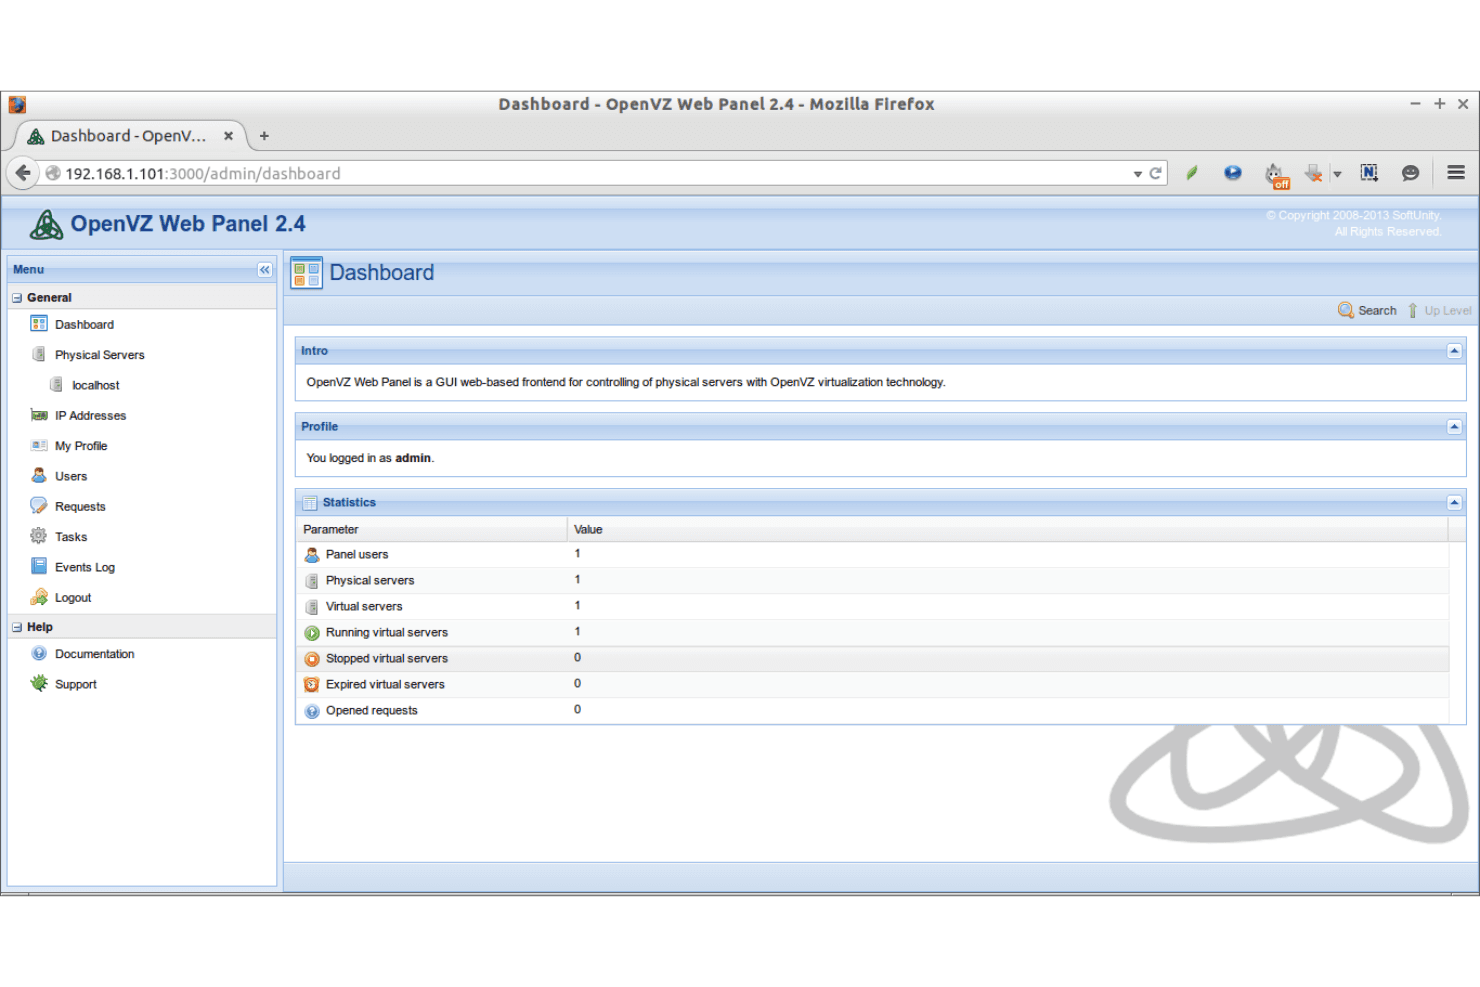
El panel web de OpenVZ ofrece un panel central para gestionar servidores virtuales. Para los equipos de infraestructura y los proveedores de alojamiento, OpenVZ es una plataforma de contenedorización de Linux que ejecuta entornos aislados sobre un núcleo compartido, ofreciendo una alternativa a Docker para consolidar cargas de trabajo de servidores sin máquinas virtuales independientes.
¿Para quién es más adecuado OpenVZ?
OpenVZ es adecuado para administradores de sistemas que desean ejecutar varios entornos Linux aislados en hardware de servidor compartido.
Por qué elegí OpenVZ
Elegí OpenVZ como alternativa a Docker porque es la mejor opción para aprovechar los servidores Linux. Sus contenedores aíslan los entornos Linux mientras comparten el núcleo del equipo anfitrión, por lo que puedo consolidar cargas de trabajo sin ejecutar una máquina virtual independiente para cada servicio. Los controles de CPU, memoria y disco por contenedor me ayudan a asignar recursos en un servidor con mucha carga.
Funciones clave de OpenVZ
- Plantillas de contenedores: Crea contenedores a partir de imágenes prediseñadas de distribuciones Linux.
- Migración en vivo: Mueve contenedores en ejecución entre anfitriones compatibles con CRIU y P.Haul.
- Instantáneas: Captura los estados de disco de los contenedores con el sistema de almacenamiento ploop.
- Redes virtuales: Configura las interfaces de red, las direcciones IP y el enrutamiento de los contenedores.
Integraciones de OpenVZ
OpenVZ admite la integración con OpenStack mediante DevStack, y libvirt actúa como su API estándar para gestionar contenedores y máquinas virtuales.
Pros and Cons
Pros:
- Los contenedores requieren pocos recursos y reducen la sobrecarga del anfitrión
- Los controles por contenedor permiten una consolidación densa de servidores
- La migración en vivo mueve contenedores en ejecución
Cons:
- El núcleo compartido limita las opciones de sistemas operativos y núcleos
- Ecosistema más pequeño que Docker en cuanto a herramientas y soporte
Learn more about OpenVZ: Ideal para computación de alto rendimiento
- Plan gratuito disponible
- Precios bajo consulta
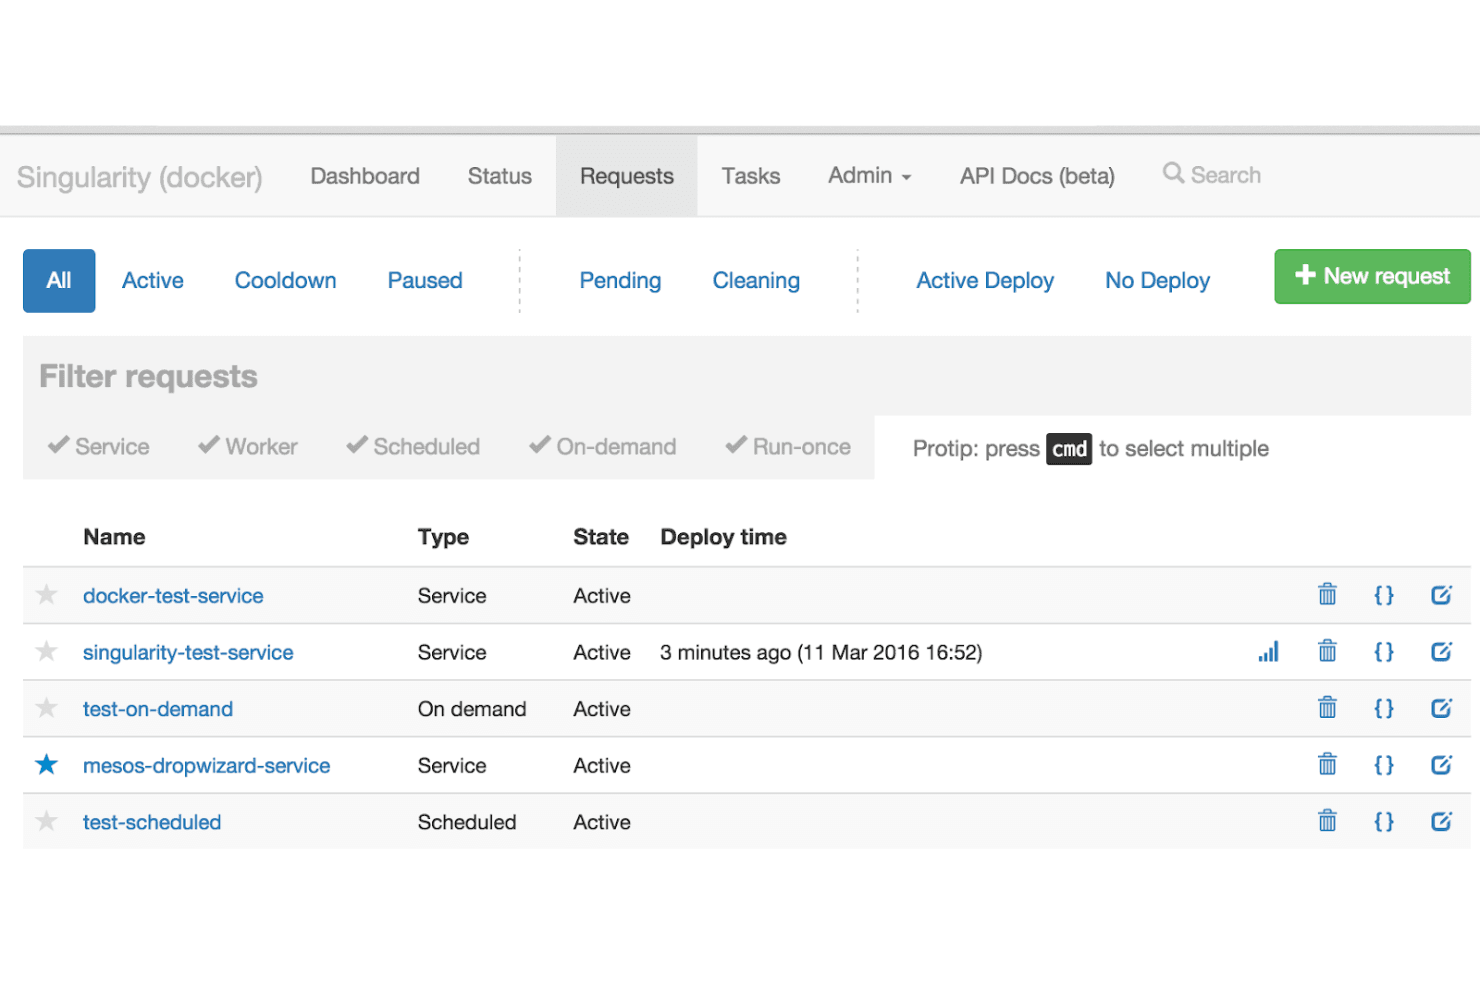
Singularity permite a los usuarios gestionar y supervisar todas las solicitudes de servicio en una sola vista. Singularity ayuda a los equipos de investigación e infraestructura a empaquetar aplicaciones con sus dependencias y ejecutarlas de forma coherente en distintos sistemas, incluidos entornos compartidos donde el modelo basado en el demonio de Docker puede ser difícil de admitir.
¿Para quién es más adecuado Singularity?
Equipos de computación para investigación y administradores de HPC que necesitan ejecutar cargas de trabajo portátiles en clústeres compartidos.
Por qué elegí Singularity
Elegí Singularity como alternativa a Docker, ideal para cargas de trabajo de computación de alto rendimiento en clústeres compartidos. Ejecuta contenedores sin un demonio, lo que se adapta a entornos donde los usuarios no pueden ejecutar el demonio de Docker. Sus imágenes SIF portátiles ayudan a los equipos a trasladar cargas de trabajo entre sistemas, manteniendo empaquetadas las dependencias de las aplicaciones.
Características principales de Singularity
- Compatibilidad con GPU: Expone los dispositivos y las bibliotecas CUDA de NVIDIA o ROCm de AMD del host a las aplicaciones en contenedores.
- Compatibilidad con MPI: Ejecuta aplicaciones de Open MPI o MPICH con lanzadores del host como
mpirun. - Archivos de definición: Especifica los pasos de compilación, la configuración de ejecución, los metadatos y las pruebas para las imágenes de contenedor.
- Compatibilidad con registros OCI: Utiliza imágenes de registros OCI compatibles como fuentes de compilación.
Integraciones de Singularity
SingularityCE puede extraer, ejecutar y compilar a partir de registros OCI, incluidos Docker Hub, Quay, NVIDIA NGC, GitHub Container Registry, AWS ECR y Azure ACR. Para las cargas de trabajo de HPC, admite Open MPI y MPICH con lanzadores del host y programadores como
mpirun,sruny Slurm.Pros and Cons
Pros:
- Ejecuta contenedores sin un demonio
- Ejecuta cargas de trabajo sin acceso root
- Admite cargas de trabajo con GPU y conexiones de alta velocidad
Cons:
- Menos adecuado para alojar servicios de propósito general
- La creación de imágenes puede requerir la configuración de un administrador
Learn more about Singularity:
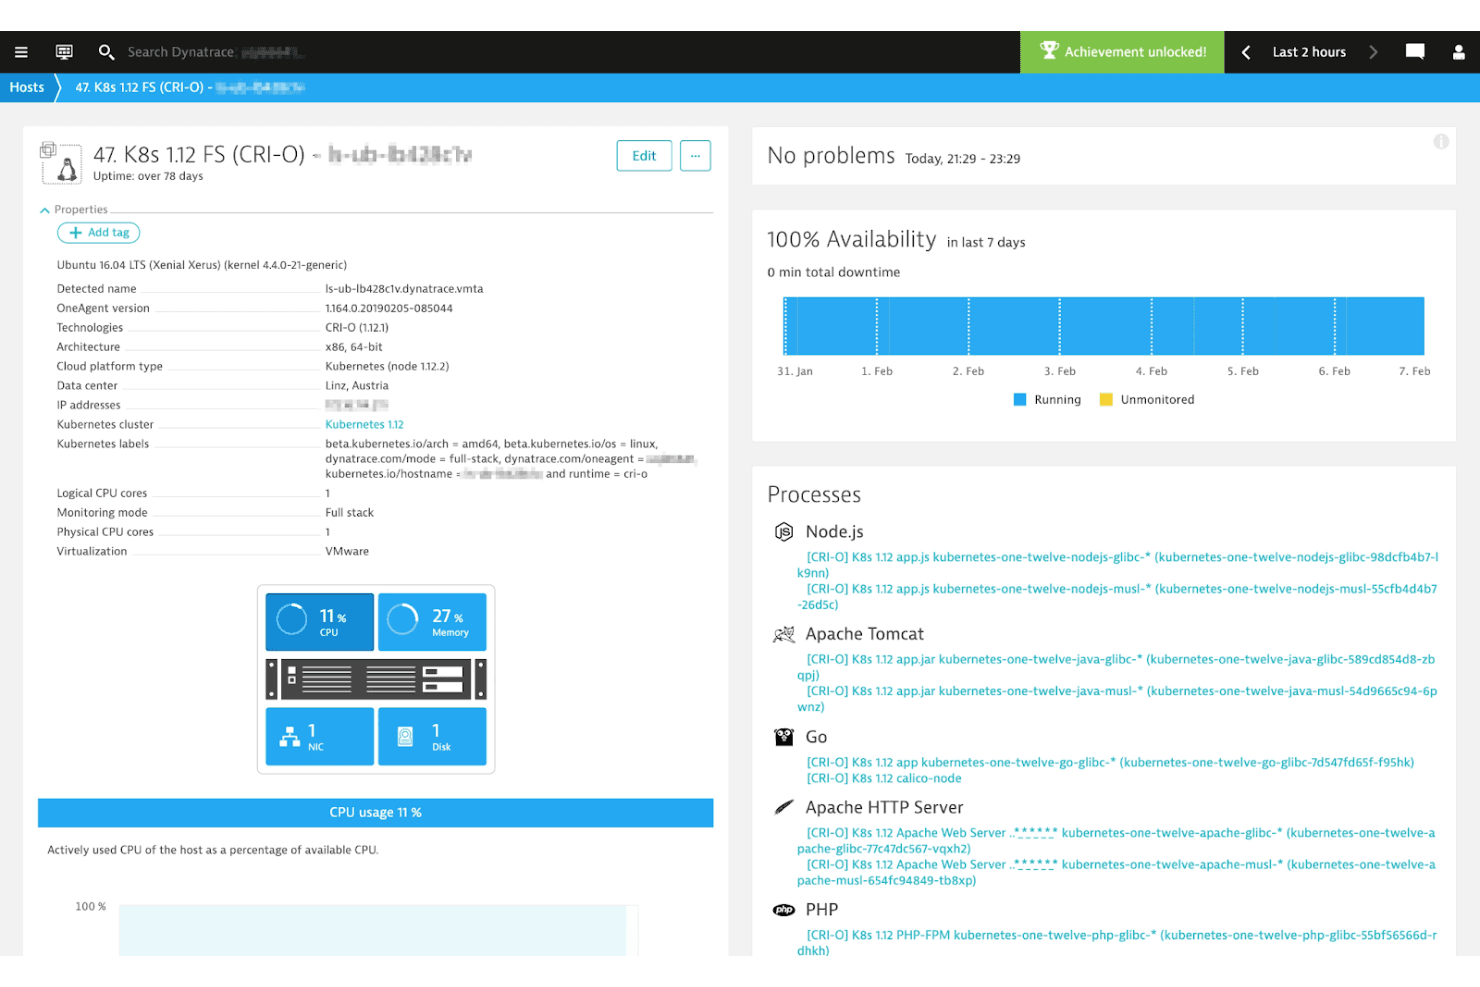
CRI-O muestra la supervisión del anfitrión con visibilidad de los procesos y una disponibilidad del 100 %. CRI-O es un entorno de ejecución de contenedores de código abierto para nodos de Kubernetes, que ayuda a los equipos de infraestructura a ejecutar contenedores OCI sin implementar un motor Docker de propósito general.
¿Para quién es más adecuado CRI-O?
CRI-O es adecuado para equipos de plataformas de Kubernetes que necesitan un entorno de ejecución de contenedores OCI creado específicamente para nodos de Kubernetes.
Por qué elegí CRI-O
Elegí CRI-O porque «La mejor opción para la integración con Kubernetes» refleja su diseño: implementa la Interfaz de tiempo de ejecución de contenedores (CRI) de Kubernetes, lo que permite que kubelet administre contenedores sin un motor Docker de propósito general. Me gusta que ejecute imágenes compatibles con OCI mediante entornos de ejecución como runc, manteniendo la ejecución de contenedores alineada con los flujos de trabajo de los nodos de Kubernetes.
Características principales de CRI-O
- Redes CNI: Se conecta con complementos CNI para configurar las redes de los contenedores.
- Supervisión de contenedores: Utiliza
conmonpara gestionar registros, clientes conectados y detectar eventos de falta de memoria. - Controles de seguridad de Linux: Admite SELinux, capacidades de Linux y políticas de seccomp.
- Controladores de almacenamiento: Admite Overlayfs, devicemapper, AUFS y btrfs.
Integraciones de CRI-O
CRI-O implementa la CRI de Kubernetes para kubelet y admite entornos de ejecución OCI como runc y Kata Containers. Funciona con complementos CNI, incluidos Flannel, Weave y OpenShift-SDN, y expone una API gRPC de CRI, además de una API de estado HTTP inestable.
Pros and Cons
Pros:
- La CRI nativa de Kubernetes mantiene el entorno de ejecución de nodos centrado
- Su diseño ligero evita un motor Docker de propósito general
- Admite formatos de imagen OCI y Docker
Cons:
- No ofrece administración independiente de contenedores fuera de Kubernetes
- Requiere herramientas independientes para crear imágenes
Learn more about CRI-O:
Otras alternativas a Docker
Estas son algunas alternativas adicionales a Docker que no llegaron a mi selección, pero que aun así merece la pena conocer.
- 11Kata ContainersIdeal para seguridad a nivel de máquina virtual
- 12BuildahIdeal para construir imágenes sin usar demonios
- 13LimaLa mejor para la gestión de contenedores en macOS
Cómo evalúo las alternativas a Docker
Evalúo las alternativas a Docker en dos niveles: la funcionalidad principal que toda herramienta debe ofrecer y los factores diferenciadores importantes para las compilaciones sin privilegios de root, las canalizaciones de CI/CD y los clústeres de producción.
Funcionalidad principal (requisitos básicos de esta lista)
Al seleccionar herramientas para mi lista, clasifico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada funcionalidad principal que se indica a continuación. Después, convierto la puntuación total de la herramienta en un porcentaje. Cada herramienta debe alcanzar una puntuación total mínima del 65% para que se la considere para su inclusión.
- Compatibilidad con imágenes y entornos de ejecución OCI: Compruebo si la herramienta crea y ejecuta contenedores que cumplen las especificaciones de OCI, de modo que las imágenes puedan trasladarse entre herramientas como Podman y containerd sin problemas de conversión.
- Creación y ejecución de contenedores: Cada herramienta debe admitir la creación a partir de un Dockerfile o equivalente y la ejecución local de contenedores, es decir, el mismo flujo de trabajo que usarías para poner en marcha un entorno de desarrollo.
- Compatibilidad con registros de imágenes: Evalúo la compatibilidad para subir y descargar imágenes desde registros como Docker Hub, GHCR y registros privados, incluido el modo en que cada herramienta gestiona la autenticación y las credenciales.
- Orquestación y redes de contenedores: Aquí son importantes las configuraciones con varios contenedores, redes y montajes de volúmenes; por ejemplo, ejecutar una aplicación web, una base de datos y una caché en paralelo durante el desarrollo.
- CLI y herramientas para desarrolladores: La CLI debe cubrir las operaciones principales con contenedores y resultar familiar a los usuarios de Docker. Herramientas como Podman y nerdctl adoptan enfoques diferentes en este aspecto, y analizo la paridad de comandos.
- Modelo de aislamiento y seguridad: Analizo el modelo de aislamiento que proporciona cada herramienta, ya sea ejecución sin privilegios de root, separación a nivel de máquina virtual o refuerzo de espacios de nombres para ejecutar cargas de trabajo que no son de confianza.
Una vez que tengo una lista de herramientas que cumplen estos criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (qué distingue a los proveedores)
Así es como comparo y contrasto los distintos proveedores:
Características destacadas
Una arquitectura sin privilegios de root y sin demonio es un factor diferenciador importante: herramientas como Podman y Buildah permiten ejecutar contenedores sin un proceso en segundo plano con privilegios de root, algo importante cuando se realizan compilaciones dentro de ejecutores de CI restringidos. También evalúo las capacidades integradas de análisis y firma de imágenes, ya que detectar las vulnerabilidades CVE antes de enviar una imagen a un registro evita muchos problemas posteriores. La compatibilidad con compilaciones multiarquitectura es otro factor que valoro, especialmente para los equipos que distribuyen contenido para objetivos x86 y ARM64 desde un único flujo de trabajo.
Más allá de las funciones
Las licencias son muy importantes en este ámbito. El cambio de Docker Desktop a las suscripciones de pago llevó a muchos equipos a explorar alternativas, así que analizo si una herramienta utiliza una licencia de código abierto permisiva como Apache 2.0 o MIT. La compatibilidad con plataformas es otra consideración: compruebo la compatibilidad nativa con macOS (Apple Silicon), Linux y WSL2, ya que la mayoría de los equipos trabaja en entornos mixtos. La salud de la comunidad también proporciona mucha información; unas bases activas de colaboradores, lanzamientos frecuentes y una documentación sólida para la migración por parte de herramientas como Podman o Lima indican una viabilidad a largo plazo.
¿Por qué buscar una alternativa a Docker?
Aunque Docker es una buena opción para la contenerización y la virtualización, hay varios motivos por los que algunos usuarios buscan soluciones alternativas. Es posible que estés buscando una alternativa a Docker porque:
- Necesitas una mejor integración con Kubernetes
- Tu equipo requiere funciones de seguridad mejoradas
- Te enfrentas a limitaciones en la eficiencia de los recursos
- Necesitas cumplir normativas específicas
- Tu proyecto requiere más opciones de escalabilidad
- Buscas una solución con menores costes generales
Si alguna de estas situaciones te resulta familiar, has llegado al lugar adecuado. Mi lista incluye varias opciones de software de virtualización y contenerización más adecuadas para equipos que se enfrentan a estos desafíos con Docker y buscan soluciones alternativas.
Funciones principales de Docker
Estas son algunas de las funciones principales de Docker para ayudarte a comparar su oferta con la de las soluciones alternativas.
- Configuración fácil y rápida: Simplifica la configuración del sistema, lo que permite implementar código más rápidamente en distintos entornos.
- Mayor productividad: Agiliza las configuraciones técnicas y la implementación rápida de aplicaciones, reduciendo el uso de recursos de tu equipo.
- Aislamiento de aplicaciones: Utiliza contenedores para ejecutar aplicaciones de forma independiente, garantizando el aislamiento entre tus distintas aplicaciones.
- Swarm: Actúa como una herramienta de agrupación y programación que gestiona varios hosts de Docker como un único host virtual.
- Malla de enrutamiento: Dirige las solicitudes entrantes a tus contenedores activos, incluso si no hay tareas ejecutándose en un nodo.
- Servicios: Gestiona las tareas dentro de un clúster, garantizando que se mantengan los estados especificados de los contenedores para tus aplicaciones.
- Gestión de la seguridad: Permite almacenar secretos de forma segura y controlar el acceso a tus servicios, mejorando la seguridad.
- Docker Desktop: Un entorno de desarrollo local completo para crear, probar y ejecutar contenedores.
- Ecosistema: Admite un amplio ecosistema de herramientas e integraciones, lo que permite flexibilidad y compatibilidad con los flujos de trabajo de desarrollo modernos.
- Motor de contenedores: Proporciona un entorno de ejecución eficiente y ligero para gestionar aplicaciones en contenedores, equipado con software de orquestación de contenedores.
- Docker Compose: Simplifica la definición y ejecución de aplicaciones con varios contenedores mediante un archivo de configuración YAML.
- Docker Engine: El componente principal que ejecuta y gestiona contenedores de Docker de forma eficiente en distintos entornos.
- Docker Hub: Un repositorio basado en la nube que permite a los usuarios almacenar, gestionar y compartir imágenes de contenedores.
- Imágenes de Docker: Entornos de software prediseñados, ligeros y portátiles que simplifican la implementación de aplicaciones.
- Rancher Desktop: Una alternativa a Docker Desktop que proporciona gestión de Kubernetes y contenedores en un entorno de desarrollo local.
- Docker Run: Un comando fundamental que ejecuta contenedores a partir de imágenes.
- Facilidad de uso: Diseñado para simplificar la contenerización, haciéndola accesible para desarrolladores de todos los niveles de experiencia.
- Alternativa ligera: Proporciona una forma eficiente en el uso de recursos para ejecutar aplicaciones en comparación con las máquinas virtuales tradicionales.
- Software de gestión y registro de contenedores: Permite a los usuarios almacenar, gestionar y distribuir imágenes de contenedores de forma eficiente.
- Espacios de nombres: Proporciona aislamiento de procesos dentro de los contenedores, garantizando la seguridad y evitando conflictos entre aplicaciones.
- Entornos de producción: Optimizado para ofrecer escalabilidad y fiabilidad, por lo que resulta adecuado para aplicaciones empresariales.
- Acceso de superusuario: Controla los privilegios administrativos dentro de los contenedores para mejorar la seguridad.
- Vulnerabilidades: Ayuda a detectar y mitigar los riesgos de seguridad dentro de las aplicaciones en contenedores.
- Integración con GitHub: Agiliza los flujos de trabajo de DevOps al permitir la interacción directa con los repositorios para crear e implementar contenedores.