La ciberseguridad hace referencia a las prácticas y técnicas utilizadas para proteger sistemas, redes y programas frente a ataques digitales, accesos no autorizados o daños. Abarca una amplia variedad de prácticas diseñadas para salvaguardar la integridad, confidencialidad y disponibilidad de los datos en diversas plataformas digitales.
El objetivo de la ciberseguridad es proteger la información confidencial frente a amenazas cibernéticas como la piratería informática, el phishing, el malware y el ransomware, garantizando la seguridad y privacidad de los datos en un mundo cada vez más conectado.
En esta guía, analizaremos los aspectos clave de la ciberseguridad y cómo los líderes tecnológicos pueden ayudar a sus equipos a superar los desafíos de seguridad más comunes.
Introducción a la ciberseguridad
La ciberseguridad implica implementar medidas defensivas como cortafuegos, software antivirus y sistemas de detección de intrusiones, además de emplear estrategias para la gestión de riesgos, la recuperación de datos y la formación de los usuarios.
Ya es un gran negocio y está creciendo rápidamente. Según una encuesta realizada por KPMG, el 18 % de los directores ejecutivos encuestados cree que la ciberdelincuencia será la mayor amenaza para el crecimiento de su organización en 2025.
Aunque implementar las mejores medidas de seguridad no garantiza que no se produzcan estos incidentes, adoptar ciertas precauciones puede reducir considerablemente su probabilidad. También es fundamental seleccionar el mejor proveedor de ciberseguridad para proteger su empresa.
Amenazas comunes de ciberseguridad
Las amenazas cibernéticas se presentan de muchas formas. Los riesgos incluyen la posibilidad de que el malware borre todo el sistema, que un intruso acceda a sus archivos y los modifique, que su ordenador se utilice como herramienta para lanzar ataques contra otras personas o que alguien robe los datos de su tarjeta de crédito para realizar transacciones no autorizadas. Las soluciones técnicas, como el software de ciberseguridad, los cortafuegos y los sistemas de control de acceso, siguen desempeñando un papel importante. Pero también es esencial tener en cuenta el factor humano. Un enfoque pragmático de la ciberseguridad aborda tanto los problemas técnicos como los humanos.
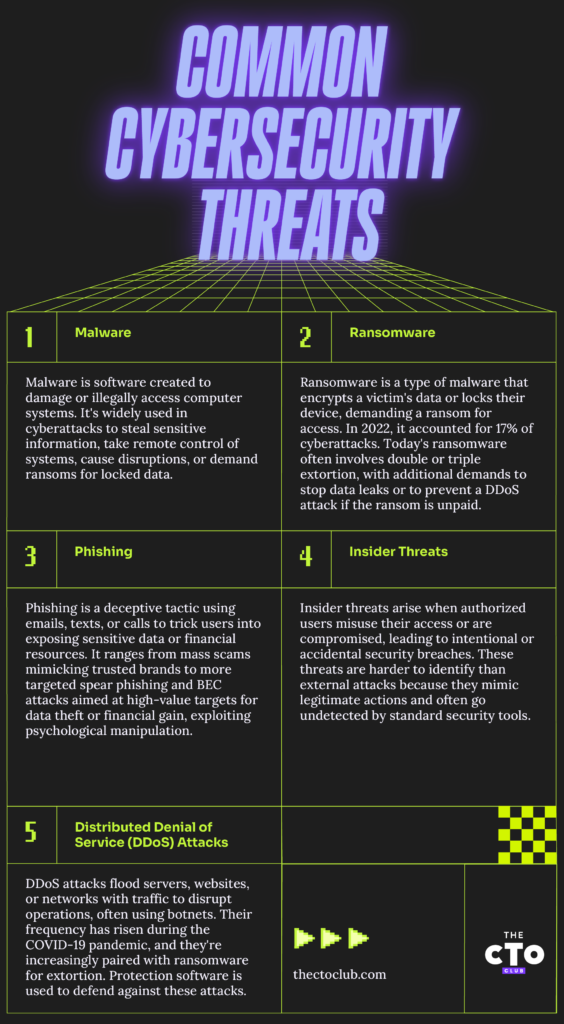
- Malware, contracción de «software malicioso», hace referencia a cualquier software o programa informático diseñado deliberadamente para dañar un sistema informático o a sus usuarios. Es un elemento habitual en la mayoría de los ciberataques actuales. Los piratas informáticos y los ciberdelincuentes crean y despliegan malware para acceder ilícitamente a sistemas informáticos y a información confidencial, controlar sistemas informáticos de forma remota, interrumpirlos o dañarlos, o retener datos y sistemas para exigir un rescate...
- Ransomware es un malware que bloquea los datos o el dispositivo de una víctima y amenaza con mantenerlos inaccesibles —o incluso algo peor— a menos que se pague un rescate. El informe IBM Security X-Force Threat Intelligence Index 2023 indica que los ataques de ransomware constituyeron el 17 % de todos los ciberataques en 2022. El ransomware moderno es más grave que sus primeras versiones. Inicialmente, el ransomware exigía un único rescate a cambio de las claves de descifrado. Sin embargo, los ataques actuales suelen implicar una doble extorsión, en la que se exige un rescate adicional para evitar la divulgación o publicación de los datos de la víctima. Algunos incluso llegan a una triple extorsión y amenazan con realizar un ataque distribuido de denegación de servicio (DDoS, explicado a continuación) si no se paga el rescate.
- Phishing consiste en correos electrónicos, mensajes de texto o llamadas engañosos que inducen a los usuarios a descargar malware, revelar información confidencial o enviar dinero por error. Son habituales las estafas de phishing masivo: mensajes fraudulentos generalizados procedentes aparentemente de marcas de confianza que instan a los destinatarios a actualizar sus contraseñas o los datos de sus tarjetas de crédito. Las formas más avanzadas de phishing, como el phishing dirigido y el compromiso del correo electrónico empresarial (BEC), se dirigen a personas o grupos concretos para obtener datos de gran valor o importantes beneficios económicos. El phishing es una forma de ingeniería social en la que se utiliza la manipulación psicológica para engañar a las personas y lograr que tomen decisiones perjudiciales.
- Las amenazas internas proceden de usuarios autorizados (empleados, contratistas y socios comerciales) que hacen un uso indebido de su acceso de forma intencionada o inadvertida, o cuyas cuentas han sido comprometidas por ciberdelincuentes. Las amenazas internas son más difíciles de detectar que las externas porque parecen actividades legítimas y resultan invisibles para las medidas de seguridad tradicionales, como el software antivirus y los cortafuegos.
- Los ataques distribuidos de denegación de servicio (DDoS) tienen como objetivo bloquear servidores, sitios web o redes saturándolos con tráfico, normalmente procedente de una botnet, un grupo de sistemas infectados controlados de forma remota por ciberdelincuentes. La frecuencia de los ataques DDoS aumentó considerablemente durante la pandemia de COVID-19. Los atacantes combinan cada vez más los ataques DDoS con ataques de ransomware o utilizan la amenaza de un ataque DDoS para extorsionar y obtener pagos de rescate. El software de protección contra DDoS ayuda a crear inmunidad digital.
Por qué la ciberseguridad es importante para el SaaS
En los últimos años, los ciberataques se han vuelto más frecuentes y costosos. Según IBM, el coste medio de una filtración de datos en 2025 fue de 4,45 millones de dólares, lo que supone un aumento de alrededor del 15 % en los últimos tres años. Los ataques de ransomware son aún más costosos, con costes medios superiores a 5 millones de dólares, sin incluir ningún rescate que la víctima decida pagar.
Como líder tecnológico, es crucial tener en cuenta tu infraestructura SaaS al implementar políticas de ciberseguridad. Los ciberdelincuentes suelen atacar las plataformas SaaS debido a la posibilidad de obtener grandes beneficios. Por ejemplo, Team TNT utilizó malware para acceder a algunos clústeres de Kubernetes mal configurados y comprometió 50.000 direcciones IP.
Para tus clientes, el atractivo del SaaS es que les libera de preocuparse por el mantenimiento y las actualizaciones. Un enfoque responsable de la ciberseguridad es esencial para cumplir esa promesa.
Componentes principales de la ciberseguridad
Un buen marco de ciberseguridad debe abarcar cinco áreas principales. Familiarízate con estos componentes y procura cubrirlos todos como parte de un enfoque de seguridad integral.
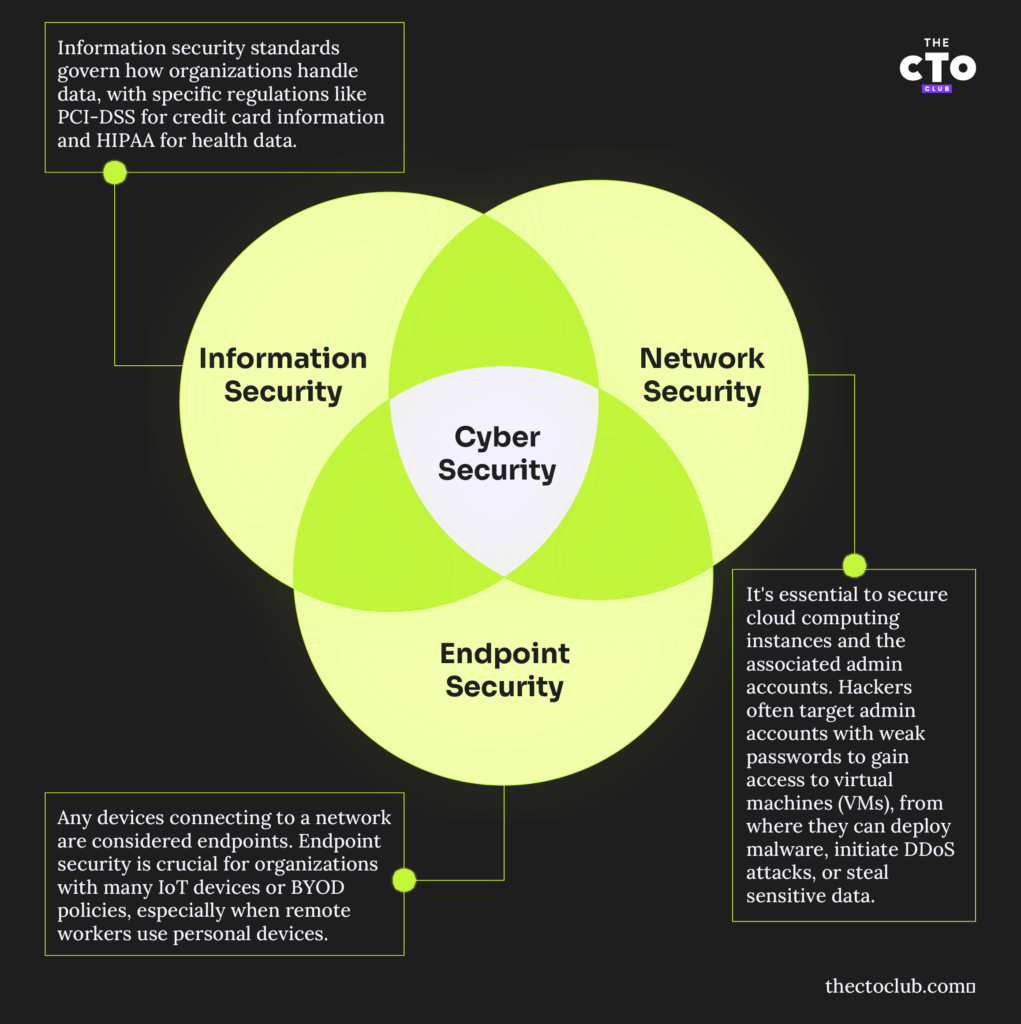
Seguridad de la red
La seguridad de la red está relacionada con tu red física y con cualquier dispositivo que se conecte a ella. Esto incluye dispositivos móviles, el Internet de las cosas, servidores y portátiles. Proteger las redes inalámbricas, utilizar VPN u otras formas de comunicación cifrada y configurar cortafuegos son partes fundamentales de una política de seguridad de la red.
Seguridad de la información
La forma en que tu organización recopila, almacena y transmite los datos está contemplada por las normas de seguridad de la información, como PCI-DSS para la información de tarjetas de crédito o HIPAA para los datos relacionados con la salud. Es probable que tu organización ya haya prestado mucha atención a las normas pertinentes. Una revisión de ciberseguridad puede poner de manifiesto cualquier deficiencia en la forma en que se almacenan y transfieren los datos.
Have an account? Log In
Seguridad de los dispositivos finales
Cualquier dispositivo que se conecte a una red se considera un dispositivo final. Para las organizaciones que cuentan con muchos dispositivos del Internet de las cosas o tienen políticas BYOD, la seguridad de los dispositivos finales es una preocupación especialmente urgente. Considera el ejemplo de una organización que permite a los trabajadores remotos utilizar sus propios portátiles y teléfonos inteligentes. Si el portátil de un empleado se infecta con ransomware, este puede propagarse a las unidades de red a las que el empleado tiene acceso y causar una interrupción considerable.
Seguridad en la nube
Proteger tus instancias de computación en la nube y las cuentas administrativas de la plataforma en la nube es crucial. Se sabe que los ciberdelincuentes buscan cuentas de administrador con contraseñas débiles y utilizan esas cuentas para concederse acceso a las máquinas virtuales que se ejecutan en ellas, de modo que posteriormente puedan implementar programas maliciosos, lanzar ataques DDOS o buscar datos confidenciales que robar.
Seguridad de confianza cero
La seguridad de confianza cero es un marco de ciberseguridad que elimina la confianza implícita y exige la verificación continua de todos los usuarios, dispositivos y aplicaciones. Impone una autenticación estricta de la identidad, un acceso con privilegios mínimos y una supervisión en tiempo real para minimizar los riesgos de seguridad y evitar el movimiento lateral en caso de sufrir una brecha de seguridad.
Entre sus principios fundamentales se incluyen la autenticación multifactor (MFA), la microsegmentación y las evaluaciones de riesgos automatizadas para detectar y mitigar las amenazas. A medida que las organizaciones adoptan entornos de nube e híbridos, la confianza cero mejora la seguridad de los datos, el cumplimiento normativo y la visibilidad general de los sistemas informáticos.
Seguridad de las aplicaciones
El software de seguridad de aplicaciones abarca las vulnerabilidades de día cero, las aplicaciones mal configuradas o los sistemas operativos sin parches. Algunos problemas habituales son:
- Gestión inadecuada del acceso (por ejemplo, conceder a los usuarios más privilegios de los que necesitan)
- No aprovechar la autenticación multifactor
- No imponer contraseñas seguras ni políticas para bloquear una cuenta después de varios intentos fallidos o no autorizados de acceso
- Tardar demasiado en modificar o revocar los privilegios de los empleados que abandonan la empresa
Si estás integrando nuevas aplicaciones o servicios en la nube de terceros en tus flujos de trabajo, revisa tus políticas para confirmar que sigues cubriendo cada componente.
Tecnologías clave de ciberseguridad
- Cortafuegos: Actúan como una barrera entre las redes internas de confianza y las redes externas no confiables, como Internet.
- Software antivirus y antimalware: Detecta, previene y elimina software malicioso, como virus, gusanos y ransomware.
- Sistemas de detección y prevención de intrusiones (IDPS): Supervisan el tráfico de red en busca de actividades sospechosas y amenazas conocidas, y alertan al personal de seguridad sobre posibles brechas.
- Cifrado: Protege los datos convirtiéndolos en código ilegible durante su transmisión o almacenamiento, garantizando que solo las partes autorizadas puedan acceder a ellos.
- Redes privadas virtuales (VPN): Crean una conexión segura a través de Internet, mejorando la privacidad y la seguridad, especialmente en el trabajo remoto.
- Autenticación multifactor (MFA): Requiere varias formas de verificación antes de conceder el acceso, lo que reduce significativamente el riesgo de acceso no autorizado.
- Gestión de información y eventos de seguridad (SIEM): Proporciona análisis en tiempo real de las alertas de seguridad generadas por las aplicaciones y el hardware de red.
- Prevención de pérdida de datos (DLP): Tecnologías que impiden que los datos confidenciales salgan de la red sin autorización.
- Herramientas de seguridad en la nube: Protegen los datos y las aplicaciones alojados en entornos de nube, incluidos los controles de acceso y la inteligencia sobre amenazas.
- Protección de puntos de conexión: Protege los puntos de conexión o entrada de dispositivos de usuario final, como ordenadores de sobremesa, portátiles y dispositivos móviles, frente a la explotación por parte de actores maliciosos.
El papel de un líder tecnológico en ciberseguridad
En tu trayectoria profesional como líder de ciberseguridad, es tu responsabilidad asegurarte de que tus equipos comprendan la importancia de la ciberseguridad, por qué tus políticas son como son y que dichas políticas estén alineadas con los objetivos empresariales.
Alinear la ciberseguridad con los objetivos empresariales
Las partes interesadas suelen considerar la ciberseguridad un inconveniente o algo a lo que solo hay que prestar atención de cara a la galería. Es más fácil conseguir que esos responsables se impliquen cuando te centras en los resultados de tu política. Por ejemplo, prevenir los ataques mejora el tiempo de actividad del servicio y aumenta la productividad.
Gestión eficiente de los recursos de seguridad
Las revisiones periódicas de las cuentas y los recursos de una red pueden aumentar la velocidad con la que se detectan las brechas. Eliminar las aplicaciones que no se utilizan o apagar los sistemas que ya no están en uso reduce el número de vectores de ataque disponibles para los actores maliciosos.
Comunicar los protocolos y riesgos de seguridad
La formación en concienciación es una herramienta inestimable para educar a los empleados de todos los niveles sobre tu estrategia de ciberseguridad. El personal que conoce las herramientas de evaluación de riesgos de seguridad y ha recibido formación sobre phishing, troyanos, virus y ransomware comprende mejor cómo protegerse frente a estas amenazas y tiene menos probabilidades de convertirse en víctima de los ciberdelincuentes.
Tendencias emergentes en ciberseguridad
La ciberseguridad evoluciona constantemente. Para garantizar que tu plataforma SaaS siga siendo resistente frente a las amenazas emergentes, mantente al día con estas tendencias.
Inteligencia artificial & seguridad
La IA tiene el potencial de agilizar muchas áreas de la ciberseguridad. Probablemente, la automatización completa no sea una buena idea, especialmente teniendo en cuenta lo «convencidos y equivocados» que pueden estar los modelos actuales de aprendizaje automático. Sin embargo, para supervisar registros y alertas, así como para ayudar a tu equipo actual de profesionales de la ciberseguridad, la IA podría ser inestimable.
El papel de la cadena de bloques en la ciberseguridad
Registrar datos en un libro mayor descentralizado al que solo se pueden añadir registros puede ser beneficioso si necesitas que los datos sean inmutables. Sin embargo, las cadenas de bloques distribuidas presentan numerosos desafíos. Por un lado, utilizar un libro mayor distribuido e inmutable en una cadena de bloques pública para datos confidenciales puede no ser recomendable. Además, un solo error con las claves privadas podría generar graves riesgos para la continuidad empresarial o la seguridad. Las cadenas de bloques privadas y autorizadas pueden abordar algunos de estos problemas, lo que las convierte en una posible solución de compromiso.
El auge de la computación cuántica
La computación cuántica podría dejar obsoletos de la noche a la mañana muchos algoritmos de cifrado populares. Quizás sea la amenaza más importante a la que se enfrenta toda la industria de TI. El NIST anunció cuatro algoritmos criptográficos resistentes a la computación cuántica en 2022, y se están desarrollando otros. Empiece hoy a preparar sus plataformas para el futuro y evite una crisis que podría estar más cerca de lo que cree.
Detección y respuesta ampliadas (XDR)
La detección y respuesta ampliadas (XDR) está ganando popularidad a medida que las ciberamenazas se vuelven más sofisticadas. Las herramientas de seguridad tradicionales, como SIEM y EDR, suelen tener dificultades con los datos fragmentados y el elevado volumen de alertas, lo que dificulta la detección y respuesta ante los ataques. XDR agiliza la seguridad al integrar varias capas, automatizar la correlación de amenazas y consolidar los datos de los terminales, las redes y los entornos en la nube.
Este enfoque mejora la visibilidad, reduce los puntos ciegos y proporciona un contexto más profundo sobre las posibles amenazas. Al priorizar los riesgos y mejorar la respuesta ante incidentes, XDR ayuda a los equipos de ciberseguridad a detectar, mitigar y prevenir los incidentes de seguridad de forma más eficaz.
Consejos de expertos para superar los desafíos habituales de la ciberseguridad
Promover soluciones de seguridad sólidas no siempre es fácil, pero abordar estos desafíos de frente facilitará la colaboración entre departamentos necesaria para que sus políticas tengan éxito.
Prevención de fallos del sistema y respuesta reactiva
Un enfoque proactivo para prevenir las amenazas de ciberseguridad es más eficaz que actuar de forma reactiva. Por ejemplo, invertir en una CDN para evitar ataques de denegación de servicio es más fácil que recuperarse de cualquier daño reputacional causado por una interrupción del servicio.
More Articles
- Las 10 mejores empresas de ciberseguridad de Chicago reseñadas en 2026
- Los 10 mejores proveedores de ciberseguridad para servicios financieros analizados en 2026
- Los 10 mejores programas de ciberseguridad analizados para 2026
- 10 Mejores Soluciones de Ciberseguridad Evaluadas en 2026
- Las 10 mejores empresas de ciberseguridad de Dallas analizadas en 2026
Eliminación de los silos en los protocolos de seguridad
Las redes complejas suelen generar silos y puntos ciegos de información. Procure siempre derribar esos silos y reunir toda la información posible para obtener una visión general adecuada de cualquier amenaza potencial.
Alineación de las partes interesadas con las prioridades de seguridad
Es probable que las partes interesadas comprendan que gestiona información confidencial en sus sistemas informáticos. Céntrese en los beneficios y explique por qué está implementando diversas políticas para conseguir su respaldo a las medidas de seguridad. Haga que seguirlas sea lo más fácil y sencillo posible.
Prácticas recomendadas
¿Quiere mejorar significativamente la postura de ciberseguridad de su organización y reducir el riesgo de ciberataques y filtraciones de datos? Aplique las siguientes medidas:
- Actualizaciones periódicas del software: Mantenga actualizado todo el software, incluidos los sistemas operativos y las aplicaciones, para corregir las vulnerabilidades de seguridad.
- Políticas de contraseñas seguras: Implemente contraseñas complejas o utilice un software de gestión de contraseñas y cámbielas periódicamente para evitar accesos no autorizados.
- Formación y concienciación de los empleados: Eduque al personal sobre ciberamenazas habituales, como la suplantación de identidad y los ataques de ingeniería social.
- Copias de seguridad periódicas: Realice copias de seguridad de los datos con regularidad y asegúrese de que puedan restaurarse para evitar pérdidas en caso de un ciberataque.
- Planificación de la respuesta ante incidentes: Cree un plan para responder eficazmente a las brechas de seguridad.
- Segmentación de la red: Divida la red en partes más pequeñas para limitar la propagación de los ataques y gestionar los controles de acceso de forma más eficaz.
- Acceso con privilegios mínimos: Conceda a los usuarios únicamente el acceso necesario para desempeñar sus funciones laborales.
- Supervisión continua: Supervise el tráfico de red y los registros para detectar y responder rápidamente a las amenazas.
- Configuración segura: Asegúrese de que todos los sistemas y aplicaciones estén configurados de forma segura para minimizar las vulnerabilidades.
- Auditorías de seguridad periódicas: Realice auditorías periódicas para identificar y corregir las brechas o deficiencias de seguridad.
Proteja su marca
Como líder tecnológico de SaaS, eres responsable de la seguridad de los datos de tu empresa y, de manera indirecta, de las organizaciones que dependen de tus servicios. El mundo de la ciberseguridad evoluciona constantemente y hoy existen muchas más amenazas que los simples ataques de phishing y el software espía. ¿Qué consejo darías a alguien que quisiera crear medidas de protección más sólidas para su plan de ciberseguridad?
¿Quieres saber más sobre ciberseguridad? Suscríbete a nuestro boletín para recibir actualizaciones sobre las últimas noticias de ciberseguridad y mucho más.