

Die besten Lösungen für die Verwaltung privilegierter Zugriffe helfen Teams dabei, administrative Berechtigungen zu kontrollieren, Risiken durch unbefugten Zugriff zu reduzieren und sensible Systeme vor internen und externen Bedrohungen zu schützen. Diese Tools erleichtern die Durchsetzung von Richtlinien für geringstmögliche Berechtigungen, die Überwachung von Aktivitäten mit hohem Risiko und die Absicherung von Zugangsdaten in verteilten Umgebungen.
Wenn Fehlkonfigurationen kritische Systeme offenlegen, manuelle Genehmigungsprozesse dringende Arbeiten verlangsamen oder privilegierte Konten nicht erfasst werden, sehen sich Unternehmen größeren Sicherheitslücken und höheren betrieblichen Risiken ausgesetzt. Diese Probleme erschweren es Sicherheits- und IT-Teams, den Überblick zu behalten, Audits zu unterstützen und schnell auf verdächtiges Verhalten zu reagieren.
In meinen mehr als 20 Jahren in der Branche als Chief Technology Officer habe ich Dutzende Lösungen für die Verwaltung privilegierter Zugriffe in realen Umgebungen getestet und bewertet, um deren Sicherheitskontrollen, Audit-Funktionen und Integrationsqualität zu beurteilen. Dieser Leitfaden stellt die besten Lösungen für die Verwaltung privilegierter Zugriffe vor. Jede Bewertung behandelt Funktionen, Vor- und Nachteile sowie passende Anwendungsfälle, damit Sie das richtige Tool auswählen können.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle: Lösungen für die Verwaltung privilegierter Zugriffe
Diese Vergleichstabelle fasst die Preisinformationen für meine Auswahl der besten Lösungen für die Verwaltung privilegierter Zugriffe zusammen.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für automatisierte App-Bereitstellung | Kostenlose Testversion verfügbar | Ab $8/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 2 | Am besten mit integrierter Überwachung des Darknets auf Datenlecks | 14-tägige kostenlose Testversion | Preise auf Anfrage | Website | |
| 3 | Am besten für smarte Rechte-Eskalation | Kostenlose Testversion + kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten geeignet für einen sicheren Passwort-Tresor | Nein | Ab $3.75/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 5 | Am besten geeignet für die Einhaltung von Datenschutzvorschriften | Nein | Ab $10/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 6 | Am besten geeignet für agentenlosen PAM-Ansatz | 30-tägige kostenlose Testversion verfügbar | Ab $2/Nutzer/Monat | Website | |
| 7 | Am besten geeignet für Integration auf Unternehmensebene | Nein | Ab $50/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 8 | Am besten für privilegierten Zugriff ohne Blind Spots | 30 Tage kostenlos testen | Ab $3/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 9 | Am besten geeignet für kleine bis mittelgroße Unternehmen | Nein | Ab $7.95/Nutzer/Monat (jährliche Abrechnung) | Website | |
| 10 | Am besten für Skalierbarkeit branchenübergreifend | Nein | Preise auf Anfrage | Website |


Bewertungen der besten Lösungen für die Verwaltung privilegierter Zugriffe
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Lösungen für die Verwaltung privilegierter Zugriffe, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie die beste Lösung für sich finden.
 Am besten für automatisierte App-Bereitstellung
- Kostenlose Testversion verfügbar
- Ab $8/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.8/5
Die rollenbasierten Berechtigungen von Rippling beinhalten eine Genehmigungsfunktion, mit der Unternehmen festlegen können, wer die Befugnis hat, bestimmte Anfragen zu genehmigen. Rippling IT ist eine IT-Management-Plattform, die Identitäts- und Zugriffsverwaltung, MDM, Gerätelebenszyklusmanagement und automatisierte Compliance in einem System vereint.
Für wen ist Rippling IT am besten geeignet?
Rippling IT ist ideal für mittelständische bis große IT-Teams, die viele Mitarbeitende über verschiedene Systeme und Geräte hinweg verwalten.
Warum ich Rippling IT ausgewählt habe
Ich habe mich für Rippling IT wegen der automatisierten App-Bereitstellung entschieden, die auf rollenbasierten Vorlagen basiert, die direkt an Jobtitel und Abteilungen geknüpft sind. Mein Team definiert einmal pro Rolle das korrekte App-Set, und Rippling wendet es bei jeder Neueinstellung oder internen Versetzung automatisch an, sofern sie passt. Ich nutze außerdem den App-Katalog, um genau zu sehen, welche Mitarbeitenden auf welche Tools Zugriff haben. So nimmt das Auditieren von privilegierten App-Zuweisungen nur Minuten statt Stunden in Anspruch.
Wichtige Funktionen von Rippling IT
- SSO-Durchsetzung: Wenden Sie Single Sign-On für Ihren App-Katalog an, um die Mitarbeiterauthentifizierung zu zentralisieren.
- MFA-Richtlinien: Legen Sie Anforderungen an die Multi-Faktor-Authentifizierung für bestimmte Apps oder Gruppen in der Admin-Konsole fest.
- RPass Passwortmanager: Verwalten Sie unternehmenseigene Passwörter für Apps, die nicht in Ihre SSO-Konfiguration eingebunden sind.
- SSH-Schlüsselverwaltung: Verwalten Sie SSH-Schlüssel von Technikern, die Zugriff auf Server erhalten, und verknüpfen Sie die Schlüssel mit dem Beschäftigungsstatus.
Rippling IT Integrationen
Rippling IT integriert sich mit über 650 Apps, darunter GitHub, Jira, Slack, Google Workspace, Zoom, Salesforce und Microsoft 365. Zudem werden API-Zugriffe und Entwickler-Tools für eigene Integrationen unterstützt.
Pros and Cons
Pros:
- Zugriffsänderungen durch Personalaktualisierungen aus der HR-Abteilung angestoßen
- Identitäten, Geräte und Apps werden gemeinsam verwaltet
- Automatisierte Bereitstellung reduziert manuelle Zugriffsaufgaben
Cons:
- Erfordert Einrichtung von Mitarbeiterdaten für eine genaue Automatisierung
- Wenige fortgeschrittene PAM-Funktionen wie Sitzungsüberwachung
Learn more about Rippling IT: Am besten mit integrierter Überwachung des Darknets auf Datenlecks
- 14-tägige kostenlose Testversion
- Preise auf Anfrage
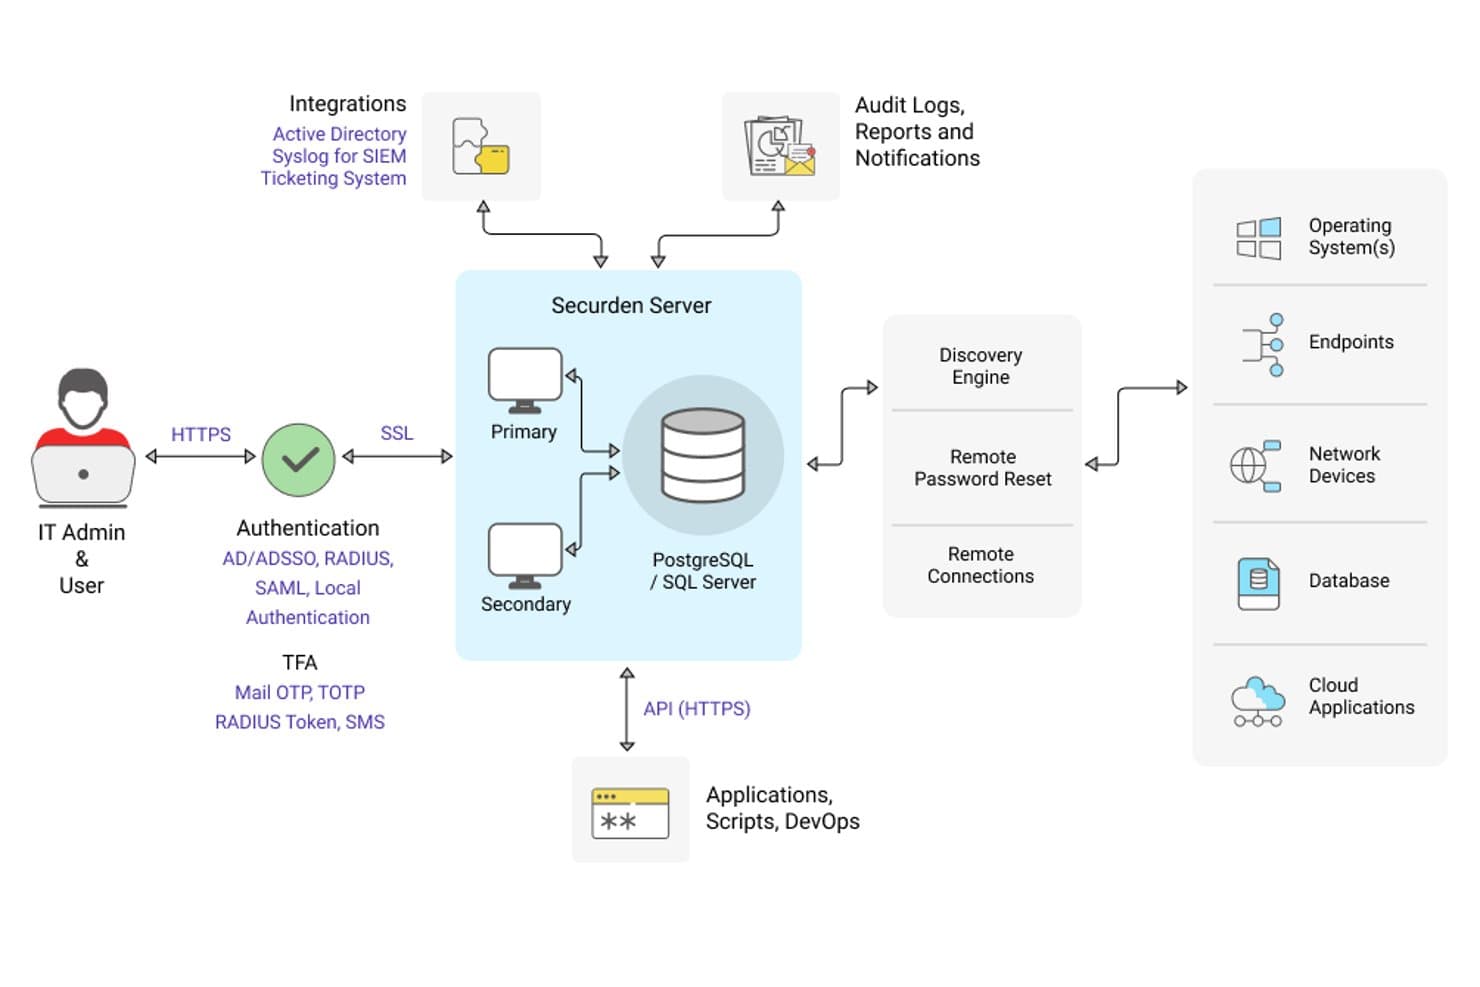
Securden Unified PAM bietet ein umfassendes Architekturdiagramm mit Serverkomponenten, Authentifizierungsmethoden, Integrationen und Verbindungen zu Zielsystemen. Securden Unified PAM ist eine Plattform für die Verwaltung privilegierter Zugriffe, die die Tresorspeicherung von Anmeldeinformationen, Sitzungsüberwachung, Kontrolle von Endpunktberechtigungen und Just-in-Time-Zugriffsverwaltung für lokale, Cloud- und hybride Umgebungen kombiniert.
Für wen eignet sich Securden Unified PAM am besten?
IT-Sicherheits- und Compliance-Teams, die einen vollständigen PAM-Stack ohne die Komplexität oder Kosten herkömmlicher Enterprise-Anbieter benötigen.
Warum ich mich für Securden Unified PAM entschieden habe
Ich habe Securden Unified PAM als eine der besten Lösungen ausgewählt, weil es eine integrierte Überwachung des Darknets auf Datenlecks bietet, die kompromittierte, im Tresor gespeicherte Anmeldeinformationen erkennt, bevor Angreifer sie ausnutzen können. Anders als Tools, die für Informationen zu Datenlecks Erweiterungen von Drittanbietern benötigen, gleicht Securden Teile von Passwort-Hashes mit Datenbanken kompromittierter Zugangsdaten ab und löst sofortige Warnmeldungen aus. Außerdem gefällt mir, dass dies mit einer automatisierten Passwortrotation kombiniert wird, sodass eine markierte Anmeldeinformation sofort ausgetauscht wird, anstatt lediglich markiert und vergessen zu werden.
Wichtige Funktionen von Securden Unified PAM
- Automatisierte Erkennung privilegierter Konten: Durchsucht Endpunkte, Server, Datenbanken und Cloud-Plattformen, um privilegierte Konten zu identifizieren und einzubinden.
- Verwaltung von Endpunktberechtigungen: Entfernt lokale Administratorrechte und ermöglicht eine richtlinienbasierte Rechteerweiterung für genehmigte Anwendungen und Aufgaben.
- Integrierte Compliance-Berichterstattung: Erstellt prüfungsbereite Berichte, die wichtigen Vorschriften wie HIPAA, PCI DSS und NIST-Rahmenwerken zugeordnet sind.
- SIEM- und ITSM-Integration: Verbindet sich mit Lösungen wie IBM QRadar und ServiceNow zur zentralisierten Überwachung und Workflow-Automatisierung.
Integrationen von Securden Unified PAM
Securden Unified PAM bietet native Integrationen mit ServiceNow, IBM QRadar, AWS, Google Cloud Platform, Microsoft Entra ID, Okta, OneLogin, Duo, YubiKey, RADIUS und Freshservice sowie eine API für benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Integrierte Überwachung des Darknets auf Datenlecks enthalten
- Deckt lokale, Cloud- und hybride Bereitstellungen ab
- Verwaltung von Endpunktberechtigungen nativ enthalten
Cons:
- Die Benutzeroberfläche wirkt im Vergleich zu Wettbewerbern veraltet
- Für die erweiterte Berichterstattung ist eine umfangreiche manuelle Anpassung erforderlich
Learn more about Securden Unified PAM: Am besten für smarte Rechte-Eskalation
- Kostenlose Testversion + kostenlose Demo verfügbar
- Preise auf Anfrage

Heimdal-Dashboard mit zentralisiertem Monitoring privilegierter Aktivitäten, Zugriffskontrollen und Bedrohungsanalysen. Im Bereich der Lösungen für das Privileged Access Management hebt sich Heimdal hervor, indem es auf die besonderen Sicherheitsherausforderungen verschiedener Branchen wie Gesundheitswesen, Regierung und Bildung eingeht. Es ist für Organisationen konzipiert, die Compliance und Datenverwaltung priorisieren, und bietet einen stabilen Rahmen zur Verwaltung des Zugriffs auf sensible Konten und Systeme. Durch die Abschaffung gemeinsamer Admin-Passwörter und das Blockieren unerlaubter Software-Installationen verschafft Heimdal Ihrem Team die nötigen Werkzeuge, um eine sichere und konforme IT-Umgebung aufrechtzuerhalten.
Warum ich Heimdal gewählt habe
Ich habe Heimdal wegen seines innovativen Ansatzes im Privileged Access Management gewählt, insbesondere aufgrund der Smart Privilege Elevation und Delegation Management Funktion. Dieses Tool automatisiert Administratoranfragen und ermöglicht das zeitlich begrenzte Gewähren von Admin-Rechten, die automatisch ablaufen, wodurch das Risiko von Rechteausweitung minimiert wird. Zudem stellt Heimdals Application Control mit AppFencing sicher, dass nur genehmigte Anwendungen im Netzwerk ausgeführt werden, indem nicht autorisierte Software-Installationen blockiert werden. Diese Funktionen helfen Ihrer Organisation, Sicherheit zu wahren, ohne an Effizienz einzubüßen.
Heimdal Hauptfunktionen
Neben den herausragenden Tools für die Berechtigungsverwaltung habe ich noch mehrere weitere Funktionen gefunden, die den Mehrwert erhöhen:
- Privilegierte Konto- & Sitzungsverwaltung: Diese Funktion zeichnet alle privilegierten Sitzungen auf und protokolliert sie, wodurch ein klarer Nachweis für Compliance- und Sicherheitsaudits entsteht.
- Just-in-Time-Zugriff: Bietet temporären Zugriff auf kritische Systeme nur dann, wenn er benötigt wird, und senkt so das Risiko eines Missbrauchs von Berechtigungen.
- Mobile Freigaben: Administratoren können Anfragen auch unterwegs genehmigen, sodass Ihr Team die Zugriffskontrolle auch außerhalb des Büros behält.
- Sofortige Compliance-Berichte: Erstellt detaillierte Berichte, die Ihrer Organisation helfen, verschiedene regulatorische Standards wie ISO 27001 und HIPAA einzuhalten.
Heimdal Integrationen
Zu den Integrationen zählen ConnectWise RMM, Autotask PSA und andere Drittanbieter-Cybersicherheitstools. Zudem bietet Heimdal eine API für individuelle Integrationen, damit Sie die Lösung an Ihre spezifischen Anforderungen anpassen können.
Pros and Cons
Pros:
- Feingranulare, rollenbasierte Zugriffskontrolle
- Automatisierte smarte Rechte-Eskalation
- Umfassende Protokollierung privilegierter Sitzungen
Cons:
- Bedienoberfläche kann komplex wirken
- Preise werden nicht öffentlich bekannt gegeben
Learn more about Heimdal: Am besten geeignet für einen sicheren Passwort-Tresor
- Nein
- Ab $3.75/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.7/5
Mit Keeper Security können Sie das Teilen von Dateien und Passwörtern absichern. Keeper Security ist eine Passwortverwaltungs- und Privileged Access Management-Lösung, die für Unternehmen und Einzelpersonen entwickelt wurde. Sie konzentriert sich auf die Absicherung von Passwörtern und sensiblen Daten und bietet Funktionen, die die Sicherheit und Compliance verbessern.
Warum ich Keeper Security gewählt habe: Der sichere Passwort-Tresor hebt Keeper Security von anderen Lösungen ab. Die Plattform verwendet eine Zero-Trust- und Zero-Knowledge-Architektur, die eine durchgehende Verschlüsselung der Benutzerdaten sicherstellt. Funktionen wie Passwortfreigabe und Secrets Management erhöhen die Sicherheit für Ihr Team. Keeper Security ist FedRAMP-zertifiziert und erfüllt strenge Regierungsstandards, was sie ideal für Hochsicherheitsumgebungen macht.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Passwortfreigabe, Secrets Management und sicheres Dateiteilen. Ihr Team kann von passwortloser Authentifizierung profitieren, wodurch das Risiko von Sicherheitsverletzungen reduziert wird. Keeper Security bietet zudem die Einhaltung von Zertifizierungen wie HIPAA, DSGVO und PCI DSS.
Integrationen umfassen Microsoft Azure, Active Directory, LDAP, SSO, SAML, Google Workspace, Okta, Duo Security, Slack und Splunk.
Pros and Cons
Pros:
- Zero-Knowledge-Architektur
- FedRAMP-zertifiziert
- Passwortlose Authentifizierung
Cons:
- Für kleine Teams möglicherweise komplex
- Begrenzte Anpassungsmöglichkeiten
Learn more about Keeper Security: Am besten geeignet für die Einhaltung von Datenschutzvorschriften
- Nein
- Ab $10/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.6/5
Dies ist die Identity-Security-Intelligence-Ansicht von CyberArk. Cyberark ist ein führender Anbieter von Identity-Security- und Privileged-Access-Management-Lösungen und bedient Branchen wie Banken, Gesundheitswesen und Behörden. Das Unternehmen konzentriert sich auf die Absicherung privilegierter Zugänge und die Verbesserung der Sicherheit durch Funktionen wie Single Sign-On und Multi-Faktor-Authentifizierung.
Warum ich Cyberark ausgewählt habe: Cyberark ist führend bei der Einhaltung von Datenschutzvorschriften und daher die erste Wahl für regulierte Branchen. Die Identity Security Platform von Cyberark bietet intelligente Steuerung privilegierter Zugänge und Secrets Management, um strenge Compliance-Anforderungen zu erfüllen. Sie sorgt für robuste Sicherheitsmaßnahmen, ohne die Produktivität zu beeinträchtigen. Der starke Fokus der Plattform auf Compliance gewährleistet, dass Ihr Team regulatorische Standards effektiv einhalten kann.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Single Sign-On, Multi-Faktor-Authentifizierung und Secrets Management. Ihr Team profitiert zudem von Endpoint-Identity-Security zum Schutz der Endgeräte. Cyberark bietet außerdem Machine-Identity-Security zur Absicherung automatisierter Prozesse.
Integrationen umfassen Splunk, ServiceNow, SailPoint, Okta, Microsoft Azure, AWS, Google Cloud, SAP, Oracle und IBM.
Pros and Cons
Pros:
- Starke Compliance-Unterstützung
- Machine-Identity-Security
- Umfassende Branchenabdeckung
Cons:
- Hoher Ressourcenbedarf
- Erfordert technisches Fachwissen
Learn more about Cyberark: Am besten geeignet für agentenlosen PAM-Ansatz
- 30-tägige kostenlose Testversion verfügbar
- Ab $2/Nutzer/Monat
Visit WebsiteCustomer Rating:4.5/5
miniOrange PAM-Dashboard mit Echtzeit-Übersicht über Sitzungen, Benutzeranzahlen und Aktivitäten auf privilegierten Ressourcen aus einer zentralen Admin-Konsole. miniOrange PAM ist eine moderne, identitätsorientierte Privileged-Access-Management-Lösung, die für Unternehmen entwickelt wurde, die starke Sicherheitskontrollen für privilegierte Zugänge benötigen. Sie eignet sich besonders für regulierte Branchen wie Finanzwesen, Gesundheitswesen, Fertigungsindustrie und den öffentlichen Sektor, in denen der Schutz sensibler Daten und die Einhaltung von Compliance-Anforderungen unerlässlich sind. Mit Funktionen wie Passwort-Tresor, Sitzungsüberwachung und Just-in-Time-Zugriff hilft miniOrange PAM, Risiken zu minimieren und privilegierte Konten vor sich entwickelnden Cyber-Bedrohungen zu schützen.
Warum ich miniOrange PAM ausgewählt habe
Ich habe miniOrange PAM gewählt, weil es moderne, ausgereifte PAM-Funktionen mit einer starken identitätsorientierten Grundlage bietet. Es handelt sich um eine Cloud-First-Lösung, die zudem lokale und hybride Umgebungen unterstützt und somit Flexibilität über verschiedene Infrastrukturmodelle hinweg bietet. Besonders schätze ich fortschrittliche Funktionen wie Just-in-Time-Zugriffsmanagement, Überwachung und Aufzeichnung privilegierter Sitzungen, granulare Zugangskontrollen, Passwort-Tresor und automatisierte Anmeldeinformationsrotation. Diese Funktionen ermöglichen die Echtzeitüberprüfung privilegierter Aktivitäten und die temporäre Erhöhung von Zugriffsrechten auf Basis überprüfter Anforderungen – im Einklang mit dem Prinzip der minimalen Zugriffsrechte. Die agentenlose PAM-Architektur vereinfacht zudem die Implementierung und verbessert die Skalierbarkeit, was besonders hilfreich ist, wenn Sie privilegierte Sicherheit stärken möchten, ohne Endpunkt-Agenten zu verwalten.
Wichtige Funktionen von miniOrange PAM
Neben seinen umfassenden Funktionen zur Verwaltung privilegierter Zugänge habe ich noch mehrere Schlüsselfunktionen gefunden, die den Mehrwert erhöhen:
- Sitzungsüberwachung und Kontrolle: Bietet Echtzeitverfolgung und Aufzeichnung privilegierter Sitzungen und ermöglicht ein Eingreifen, wenn unbefugte oder riskante Aktivitäten erkannt werden.
- Starke identitätsbasierte Authentifizierung: Erzwingt den Zugang mit nativer SSO und Identitäts-MFA, wobei Gerätevertrauen, Standort und Risikosignale zur Stärkung der Verifizierung einbezogen werden.
- Just-in-Time-Privileged Access und EPM: Gewährt zeitlich begrenzten privilegierten Zugang über genehmigungsbasierte Workflows und entzieht automatisch die Rechte nach Ablauf, während Endpoint Privilege Management unnötige Administratorrechte entfernt und das Prinzip der minimalen Rechte auf Endgeräten umsetzt.
- KI-gesteuerte Bedrohungserkennung: Nutzt Anomalieerkennung, automatisierte Reaktionen und kontinuierliches Lernen, um verdächtiges Verhalten zu identifizieren und den Schutz privilegierter Konten zu verbessern.
miniOrange PAM-Integrationen
Integrationen umfassen Salesforce, Google Workspace, Microsoft 365, AWS, Azure, Slack, Jira, ServiceNow, Zoom, Dropbox, SSH, RDP sowie VPN- und VDI-Lösungen. Eine API steht ebenfalls zur Verfügung, um benutzerdefinierte Integrationen zu unterstützen.
Pros and Cons
Pros:
- Cloud-First- und Hybrid-Flexibilität
- Agentenloses PAM vereinfacht die Implementierung
- Starkes Endpoint Privilege Management
Cons:
- Komplexe Implementierungen erfordern eventuell Spezialisten
- Migrationen von Altsystemen benötigen ggf. Planung
Learn more about miniOrange: Am besten geeignet für Integration auf Unternehmensebene
- Nein
- Ab $50/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.3/5
Hier ist eine Ansicht des Echtzeit-Dashboards von BeyondTrust PRA. BeyondTrust ist eine Lösung für das Privileged Access Management, die speziell für große Unternehmen entwickelt wurde. Sie konzentriert sich auf die Sicherung und Verwaltung des Zugriffs in komplexen IT-Umgebungen und bietet Tools, die Kontrolle und Compliance verbessern.
Warum ich BeyondTrust gewählt habe: Es überzeugt durch die Integration auf Unternehmensebene und ist damit ideal für große Organisationen mit vielfältigen Systemen. Funktionen wie Sitzungsüberwachung und Echtzeit-Bedrohungsanalysen helfen, den Überblick zu behalten und die Sicherheit zu gewährleisten. Die Fähigkeit von BeyondTrust, sich in verschiedene Unternehmenssysteme zu integrieren, sorgt für reibungslose Abläufe. Das Tool bietet granulare Zugriffskontrollen und erhöht so die Sicherheit im Team.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen Sitzungsüberwachung, Echtzeit-Bedrohungsanalysen und granulare Zugriffskontrollen. Ihr Team kann das Schwachstellenmanagement nutzen, um potenzielle Risiken zu identifizieren und zu beheben. BeyondTrust bietet außerdem detaillierte Prüfpfade für Compliance-Zwecke.
Integrationen umfassen Microsoft Active Directory, LDAP, ServiceNow, Splunk, SailPoint, CyberArk, Okta, Duo Security, RSA und Google Workspace.
Pros and Cons
Pros:
- Detaillierte Prüfpfade
- Echtzeit-Bedrohungsanalysen
- Starke Integration auf Unternehmensebene
Cons:
- Die Ersteinrichtung kann zeitaufwändig sein
- Komplex für kleine Unternehmen
Learn more about BeyondTrust: Am besten für privilegierten Zugriff ohne Blind Spots
- 30 Tage kostenlos testen
- Ab $3/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.9/5
Zygons App-Inventar-Dashboard mit genehmigten Apps, Zugriffsquellen, Vertragsarten und Verlängerungszeiträumen. Zygon ist eine moderne Plattform für Identitätsgovernance, die IT- und Sicherheitsteams dabei unterstützt, Benutzeridentitäten zu kontrollieren, Zugriffe zu verwalten und Shadow IT zu erkennen. Sie vereint das Management des Identitätslebenszyklus, Zugriffsüberprüfungen und Governance-Workflows, um die Sicherheit in SaaS-Umgebungen zu stärken.
Warum ich Zygon ausgewählt habe: Ich habe Zygon gewählt, weil es schnellen, automatisierten Einblick in alle Anwendungen und Benutzeridentitäten bietet – entscheidend zur Reduzierung von unkontrolliertem Zugriff. Sie können in kurzer Zeit eine konsolidierte Übersicht aller Cloud-Konten aufbauen, auch über Shadow IT hinaus, wodurch privilegierte Zugriffe ohne Blind Spots abgesichert werden. Zygon automatisiert zudem die Stilllegung von Konten, Zugriffsüberprüfungen und Compliance-Workflows, was es zu einer guten Wahl für Teams macht, die Zeit sparen und auditbereit bleiben möchten.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen eine Echtzeit-Inventarisierung von Cloud-Identitäten, agentenlose und SCIM-lose Stilllegung sowie Massen-Zugriffsüberprüfungen. Zygon bietet außerdem eine Browser-Erweiterung zur Verwaltung von Apps ohne API-Anbindung und einen Auto-Provisioning Atlas zur Nachverfolgung von Authentifizierungsmethoden.
Integrationen sind Google Workspace, Microsoft 365, Entra ID, Okta, n8n, Make, Slack und Microsoft Teams.
Pros and Cons
Pros:
- Agentenlose und SCIM-lose Stilllegung
- Browser-Erweiterung für Apps ohne API
- Massen-Zugriffsüberprüfungen
Cons:
- Eingeschränkte erweiterte Berichte
- Kleinere Integrationsbibliothek
Learn more about Zygon: Am besten geeignet für kleine bis mittelgroße Unternehmen
- Nein
- Ab $7.95/Nutzer/Monat (jährliche Abrechnung)
Visit WebsiteCustomer Rating:4.2/5
Hier ist ein Screenshot vom Passwort-Dashboard von ManageEngine PAM360. ManageEngine PAM360 ist eine Lösung für das Privileged Access Management, die für kleine bis mittelgroße Unternehmen entwickelt wurde. Sie bietet eine zentrale Steuerung der IT-Infrastruktur und hilft dabei, privilegierte Konten effektiv zu verwalten und abzusichern.
Warum ich ManageEngine PAM360 ausgewählt habe: Die Eignung für kleine und mittlere Unternehmen macht das Tool besonders. Es bietet umfassendes Passwortmanagement und Sitzungsüberwachung, sodass es auch für Teams mit begrenzten IT-Ressourcen zugänglich ist. Zudem werden automatisierte Compliance-Berichte bereitgestellt, damit Ihr Unternehmen stets konform mit regulatorischen Vorgaben bleibt. Das intuitive Dashboard vereinfacht die Verwaltung, sodass Ihr Team sich auf Kernaufgaben konzentrieren kann, ohne sich in komplexen Prozessen zu verlieren.
Herausragende Funktionen & Integrationen:
Funktionen umfassen automatisierte Compliance-Berichte, Sitzungsüberwachung und ein intuitives Dashboard. Ihr Team profitiert von Echtzeit-Benachrichtigungen, um potenzielle Sicherheitsrisiken zu erkennen. ManageEngine PAM360 bietet außerdem Audit-Trails, um Benutzeraktivitäten nachzuverfolgen und Verantwortlichkeit sicherzustellen.
Integrationen umfassen Microsoft Active Directory, LDAP, ServiceNow, Jira, Azure, AWS, Google Cloud, Oracle, VMware und SAP.
Pros and Cons
Pros:
- Geeignet für kleine Unternehmen
- Automatisierte Compliance-Berichte
- Intuitive Benutzeroberfläche
Cons:
- Einfache Berichtsfunktionen
- Begrenzte erweiterte Funktionen
Learn more about ManageEngine PAM360:

Dies ist eine Ansicht der Broadcom-Software für die Symantec Privileged Access Management (pam) Übersicht. Broadcom ist eine Lösung für das Privileged Access Management, die Unternehmen in verschiedensten Branchen anspricht. Sie konzentriert sich darauf, skalierbare Sicherheitslösungen bereitzustellen, um privilegierte Konten effektiv zu verwalten und zu schützen.
Warum ich Broadcom ausgewählt habe: Die Skalierbarkeit in unterschiedlichen Branchen macht es vielseitig für verschiedene Unternehmensumgebungen einsetzbar. Broadcom bietet eine zentrale Richtlinienverwaltung und Zugangskontrollen, die für konsistente Sicherheitsmaßnahmen sorgen. Es ermöglicht eine automatisierte Bedrohungserkennung, um Risiken frühzeitig zu identifizieren und darauf zu reagieren. Die Flexibilität der Plattform erlaubt es, sich den spezifischen Anforderungen Ihrer Organisation anzupassen und macht sie somit für unterschiedliche betriebliche Anforderungen geeignet.
Herausragende Funktionen & Integrationen:
Funktionen umfassen zentrale Richtlinienverwaltung, automatisierte Bedrohungserkennung und flexible Zugangskontrollen. Ihr Team kann detaillierte Prüfprotokolle verwenden, um Benutzeraktivitäten nachzuverfolgen. Broadcom bietet zudem Echtzeit-Analysen zur Überwachung von Sicherheitsereignissen.
Integrationen umfassen Microsoft Active Directory, LDAP, ServiceNow, SAP, Oracle, IBM, AWS, Azure, Google Cloud und Splunk.
Pros and Cons
Pros:
- Flexible Zugangskontrollen
- Automatisierte Bedrohungserkennung
- Zentrale Richtlinienverwaltung
Cons:
- Laufende Wartung erforderlich
- Komplexe Ersteinrichtung
Learn more about Broadcom:
Weitere Lösungen für die Verwaltung privilegierter Zugriffe
- 11Auth0Optimal für nahtlose Drittanbieter-Integrationen
- 12SailPointAm besten geeignet für Identity Governance
- 13One IdentityAm besten für cloudbasierte Lösungen
- 14WallixAm besten geeignet zur Verwaltung von Fernzugriffen
- 15CakewalkAm besten geeignet für eine benutzerfreundliche Oberfläche
Wie ich Lösungen für Privileged Access Management bewerte
Ich teile meine Bewertung in zwei Ebenen auf: die grundlegenden Anforderungen – Credential Vaulting, Sitzungsaufzeichnung und JIT-Zugriff – die ein Tool erfüllen muss, sowie die Unterscheidungsmerkmale, die die besten Tools hervorheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktionalität nicht) bis 5 (hervorragend in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um berücksichtigt zu werden.
- Privileged Credential Vaulting: Ich prüfe, ob das Vaulting eine automatisierte Rotation von Passwörtern, SSH-Schlüsseln und API-Tokens abwickelt – nicht nur speichert – und zwar über Plattformen wie Active Directory, Linux-Server und Datenbanken hinweg.
- Sitzungsmanagement & -überwachung: Realtime-Sitzungsaufzeichnung und Live-Überwachung sind hier wichtig, insbesondere die Möglichkeit, eine verdächtige RDP- oder SSH-Sitzung mitten im Stream zu beenden, bevor Schaden entsteht.
- Least-Privilege & JIT-Zugriff: Ich bewerte, wie jedes Tool die zeitlich begrenzte Privilegien-Eskalation handhabt, wie zum Beispiel einem DBA vorübergehenden Zugriff auf eine Produktionsdatenbank durch einen Freigabeprozess zu gewähren, anstatt dauerhafte Berechtigungen zu vergeben.
- Multi-Faktor-Authentifizierung: Jedes Tool sollte sich mit wichtigen Identitätsanbietern für MFA am Punkt des privilegierten Zugriffs integrieren – nicht nur beim anfänglichen Login – einschließlich Step-Up-Authentifizierung für sensible Aktionen.
- Audit-Logging & Compliance-Reporting: Ich achte auf fälschungssichere Audit-Trails zusammen mit vorgefertigten Berichtsvorlagen, die an Rahmenwerke wie SOX, PCI-DSS und HIPAA angepasst sind, damit Compliance-Teams sie ohne eigene Abfragen abrufen können.
- Privileged Account Discovery: Hier bewerte ich das automatisierte Scannen über Endpunkte, Cloud-Umgebungen und Verzeichnisse hinweg – Tools sollten verwaiste und unverwaltete Konten finden und nicht nur auf manuelle Eingabe setzen.
Nachdem ich eine Liste von Tools habe, die diese Kriterien erfüllen, betrachte ich, wodurch sich die einzelnen Plattformen unterscheiden.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche und kontrastiere ich verschiedene Anbieter:
Herausragende Funktionen
Secrets Management für DevOps ist ein entscheidendes Unterscheidungsmerkmal – ich achte auf Tools, die Zugangsdaten in CI/CD-Pipelines und Kubernetes einfügen, ohne sie in Skripten zu hinterlegen. Endpoint-Privilegienmanagement ist ebenfalls wichtig, besonders für Teams, die lokale Administratorrechte entziehen wollen, während Nutzer dennoch Berechtigungen für genehmigte Aufgaben erhöhen können. Remote-Zugang für Dienstleister ist ein weiterer wichtiger Punkt, denn oft müssen Auftragnehmer temporären, protokollierten Zugriff ohne VPN oder geteilte Zugangsdaten erhalten – ein häufiger Bedarf in IT-Teams.
Über die Funktionen hinaus
Das Integrationsökosystem ist entscheidend – ich prüfe, ob ein Tool sich nativ mit Ihrem SIEM (Splunk, Sentinel) und ITSM-Plattformen wie ServiceNow verbindet, sodass Alarme direkt in bestehende Vorfallprozesse einfließen. Compliance-Zertifizierungen sind ebenfalls wichtig: SOC 2 Typ II und FedRAMP-Zertifizierungen zeigen, dass ein Anbieter strenge Prüfungsstandards erfüllt, die Ihr Compliance-Team einfordern wird. Auch das Bereitstellungsmodell zählt, denn einige Organisationen benötigen Self-Hosted- oder Air-Gap-Optionen, während andere SaaS für schnelleren Rollout bevorzugen.
So wählen Sie eine Lösung für die Verwaltung privilegierter Zugriffe aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl einer Software, die Ihren individuellen Anforderungen entspricht, auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren:
| Faktor | Zu berücksichtigende Punkte |
| Skalierbarkeit | Stellen Sie sicher, dass die Lösung mit Ihrer Organisation wachsen kann. Prüfen Sie, ob sie eine steigende Anzahl von Benutzern und Daten ohne Leistungseinbußen bewältigen kann. |
| Integrationen | Prüfen Sie, ob sie sich in bestehende Systeme wie Active Directory, Cloud-Dienste und andere von Ihrem Team verwendete Software zur Benutzerbereitstellung integrieren lässt. |
| Anpassbarkeit | Achten Sie auf Optionen, mit denen sich die Lösung an Ihre spezifischen Arbeitsabläufe und Sicherheitsrichtlinien anpassen lässt. |
| Benutzerfreundlichkeit | Bewerten Sie, ob die Benutzeroberfläche für Ihr Team intuitiv ist und dadurch Schulungsaufwand und Benutzerfehler minimiert werden. |
| Budget | Prüfen Sie, ob die Preise Ihren finanziellen Möglichkeiten entsprechen, einschließlich möglicher versteckter Kosten für Erweiterungen oder Upgrades. |
| Sicherheitsvorkehrungen | Vergewissern Sie sich, dass die Lösung eine starke Verschlüsselungsverwaltung (PKI-Software), Multi-Faktor-Authentifizierung und die Einhaltung von Standards wie der DSGVO bietet. |
| Supportleistungen | Berücksichtigen Sie die Verfügbarkeit des Kundensupports, einschließlich Live-Chat, Telefon und E-Mail, um bei auftretenden Problemen Unterstützung zu leisten. |
| Leistungsüberwachung | Stellen Sie sicher, dass das Tool Echtzeiteinblicke in die Systemleistung und Benutzeraktivitäten bietet, um potenzielle Probleme schnell zu beheben. |
Entwicklungen bei Lösungen für das Management privilegierter Zugriffe
Für meine Recherche habe ich unzählige Produktaktualisierungen, Pressemitteilungen und Versionsprotokolle verschiedener Anbieter von Lösungen für das Management privilegierter Zugriffe ausgewertet. Hier sind einige der aufkommenden Entwicklungen, die ich im Auge behalte:
- Architektur ohne implizites Vertrauen: Immer mehr Anbieter setzen auf Modelle ohne implizites Vertrauen, bei denen davon ausgegangen wird, dass Bedrohungen sowohl von außen als auch von innen kommen können. Dieser Ansatz erfordert eine kontinuierliche Überprüfung von Benutzern und Geräten und erhöht dadurch die Sicherheit. Lösungen wie CyberArk haben dies in ihr Angebot integriert.
- Verhaltensanalysen: Anbieter integrieren Verhaltensanalysen, um Benutzeraktionen zu überwachen und Anomalien zu erkennen. Dies hilft dabei, verdächtige Aktivitäten frühzeitig zu identifizieren. Ekran beispielsweise nutzt Verhaltensanalysen zur Verbesserung der Sicherheitsüberwachung.
- Lösungen mit für die Cloud optimierten Architekturen: Es zeichnet sich eine Entwicklung hin zu für die Cloud optimierten Architekturen ab, die Flexibilität und Skalierbarkeit bieten. Diese Lösungen sind für eine nahtlose Nutzung in Cloud-Umgebungen konzipiert, wie sich bei Anbietern wie PrivX zeigt.
- Passwortlose Authentifizierung: Der Wechsel zu passwortlosen Authentifizierungsmethoden gewinnt an Bedeutung. Dieser Trend verringert das Risiko des Diebstahls von Zugangsdaten und verbessert die Benutzerfreundlichkeit. Anbieter wie BeyondTrust prüfen passwortlose Optionen für ihre Lösungen.
- Einheitliche Verwaltung von Endgeräten: Anbieter konzentrieren sich darauf, alle Endgeräte über eine einzige Plattform zu verwalten, was die Sicherheitsverwaltung vereinfacht. Dieser Trend zeigt sich in der besten Portalsoftware, die eine zentrale Steuerung und Überwachung ermöglicht, wie etwa die von One Identity bereitgestellte.
Was sind Lösungen für das Management privilegierter Zugriffe?
Lösungen für das Management privilegierter Zugriffe sichern und verwalten privilegierte Konten innerhalb einer Organisation. IT-Administratoren, Sicherheitsexperten und Compliance-Beauftragte verwenden diese Tools typischerweise, um vertrauliche Informationen zu schützen und die Einhaltung gesetzlicher Vorschriften sicherzustellen.
Funktionen wie eine Architektur ohne implizites Vertrauen, Verhaltensanalysen und passwortlose Authentifizierung helfen dabei, den Zugriff zu sichern, Anomalien zu erkennen und die Benutzerfreundlichkeit zu verbessern. Insgesamt stellen diese Tools sicher, dass nur autorisierte Benutzer auf kritische Systeme zugreifen können, wodurch das Risiko von Datenschutzverletzungen verringert wird.
Funktionen von Lösungen für das Management privilegierter Zugriffe
Achten Sie bei der Auswahl von Lösungen für das Management privilegierter Zugriffe auf die folgenden wichtigen Funktionen:
- Zero-Trust-Architektur: Erfordert die kontinuierliche Überprüfung von Benutzern und Geräten und erhöht die Sicherheit, indem davon ausgegangen wird, dass Bedrohungen sowohl von außen als auch von innen kommen können.
- Verhaltensanalyse: Überwacht Benutzeraktionen, um Anomalien zu erkennen, und hilft dabei, verdächtige Aktivitäten frühzeitig zu identifizieren.
- Passwortlose Authentifizierung: Verringert das Risiko von Diebstahl von Zugangsdaten und verbessert die Benutzererfahrung, da keine Passwörter erforderlich sind.
- Rollenbasierte Zugriffskontrollen: Stellt sicher, dass Benutzer über die angemessenen Zugriffsebenen verfügen, und erhöht die Sicherheit sowie die Compliance.
- Automatisierte Compliance-Berichterstattung: Vereinfacht die Erstellung von Berichten, um sicherzustellen, dass Ihr Unternehmen regulatorische Standards erfüllt.
- Sitzungsüberwachung: Verfolgt Benutzersitzungen in Echtzeit, um die Übersicht zu behalten und unbefugte Aktivitäten zu erkennen.
- Cloud-basierte Architektur: Bietet Flexibilität und Skalierbarkeit und eignet sich daher ideal für Umgebungen, die auf Cloud-Dienste angewiesen sind.
- Einheitliche Endpunktverwaltung: Ermöglicht die zentrale Steuerung und Überwachung aller Endpunkte und vereinfacht dadurch die Sicherheitsverwaltung.
- Zugriffszertifizierung: Überprüft und zertifiziert Zugriffsrechte regelmäßig, um Sicherheit und Compliance aufrechtzuerhalten.
- Bedrohungserkennung in Echtzeit: Identifiziert potenzielle Sicherheitsbedrohungen unmittelbar bei ihrem Auftreten und ermöglicht so eine schnelle Reaktion und Eindämmung.
Vorteile von Lösungen zur Verwaltung privilegierter Zugriffe
Die Implementierung von Lösungen zur Verwaltung privilegierter Zugriffe bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Erhöhte Sicherheit: Durch den Einsatz einer Zero-Trust-Architektur und von Verhaltensanalysen verringern diese Tools das Risiko unbefugter Zugriffe und von Datenschutzverletzungen.
- Einhaltung gesetzlicher Vorschriften: Automatisierte Compliance-Berichte und Zugriffszertifizierungen tragen dazu bei, dass Ihr Unternehmen Branchenstandards und Vorschriften erfüllt.
- Verbesserte Benutzererfahrung: Passwortlose Authentifizierung und rollenbasierte Zugriffskontrollen erleichtern Benutzern den Zugriff auf die benötigten Systeme, ohne die Sicherheit zu beeinträchtigen.
- Betriebliche Effizienz: Die automatisierte Bereitstellung und Sitzungsüberwachung optimieren Prozesse und reduzieren die Arbeitsbelastung der IT-Teams bei gleichzeitiger Wahrung der Übersicht.
- Skalierbarkeit: Cloud-basierte Architekturen und eine einheitliche Endpunktverwaltung ermöglichen Ihrem Unternehmen Wachstum, ohne dass Sicherheit oder Leistung beeinträchtigt werden.
- Reaktion in Echtzeit: Die Bedrohungserkennung in Echtzeit ermöglicht die schnelle Identifizierung und Eindämmung potenzieller Sicherheitsbedrohungen und minimiert so deren Auswirkungen auf Ihr Unternehmen.
- Zentrale Kontrolle: Die einheitliche Verwaltung von Identitäten und Zugriffen über verschiedene Umgebungen hinweg vereinfacht die Sicherheitsverwaltung und verbessert die übergreifende Governance.
Kosten und Preise von Lösungen zur Verwaltung privilegierter Zugriffe
Die Auswahl von Lösungen zur Verwaltung privilegierter Zugriffe erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre Durchschnittspreise und die typischen enthaltenen Funktionen von Lösungen zur Verwaltung privilegierter Zugriffe zusammen:
Vergleichstabelle der Tarife für Lösungen zur Verwaltung privilegierter Zugriffe
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
| Kostenloser Tarif | $0 | Grundlegende Zugriffskontrolle, eingeschränkte Benutzerverwaltung und grundlegende Berichterstattung. |
| Persönlicher Tarif | $5-$25 /Benutzer /Monat | Zugriff für einzelne Benutzer, Passwortverwaltung und grundlegende Sicherheitsfunktionen. |
| Geschäftstarif | $25-$50 /Benutzer /Monat | Unterstützung mehrerer Benutzer, Sitzungsüberwachung, rollenbasierter Zugriff und Compliance-Berichterstattung. |
| Unternehmenstarif | $50-$100 /Benutzer /Monat | Erweiterte Sicherheitsanalysen, Integration mit anderen Systemen, unbegrenzte Benutzer und dedizierter Support. |
Häufig gestellte Fragen zu Lösungen für die Verwaltung privilegierter Zugriffe
Hier finden Sie Antworten auf häufige Fragen zu Lösungen für die Verwaltung privilegierter Zugriffe:
Wie funktioniert eine PAM-Lösung?
PAM-Lösungen schützen die Anmeldedaten privilegierter Konten, indem sie diese in einem sicheren Tresor speichern. Administratoren müssen das PAM-System verwenden, um auf diese Anmeldedaten zuzugreifen. Dadurch wird jeder Zugriff authentifiziert und protokolliert. Dieser Prozess trägt dazu bei, sensible Konten vor unbefugter Nutzung zu schützen.
Was ist der Unterschied zwischen ZTNA und PAM?
PAM konzentriert sich auf die Absicherung und Verwaltung des Zugriffs auf kritische Systeme, während ZTNA strenge Zugriffskontrollen über gesamte Netzwerke hinweg durchsetzt. Beide sind für die Cybersicherheit von entscheidender Bedeutung, erfüllen jedoch unterschiedliche Sicherheitsanforderungen. PAM verwaltet privilegierte Zugriffe, während ZTNA den Zugriff von Benutzern über Netzwerke hinweg kontinuierlich überprüft.
Welche Anforderungen gelten für die Verwaltung privilegierter Zugriffe?
Eine wirksame PAM-Lösung erfordert Mehrfaktor-Authentifizierung, automatisierte Sicherheitsmaßnahmen und die Entfernung des Benutzerzugriffs auf Endgeräten. Auch die Festlegung von Ausgangswerten und die Überwachung von Abweichungen sind für die Aufrechterhaltung der Sicherheit entscheidend. Diese Maßnahmen helfen, unbefugten Zugriff zu verhindern und die Einhaltung von Vorschriften sicherzustellen.
Welches Risiko birgt die Verwaltung privilegierter Zugriffe?
Die Vernachlässigung von PAM kann zu Datenschutzverletzungen, einer Ausweitung von Berechtigungen und Insider-Bedrohungen führen. Angreifer können erhöhte Zugriffsrechte ausnutzen und dadurch operative sowie finanzielle Schäden verursachen. Die Implementierung von PAM mindert diese Risiken, indem sie sensible Konten schützt und Zugriffe überwacht.
Wie reduziert PAM Insider-Bedrohungen?
PAM reduziert Insider-Bedrohungen, indem es den Zugriff auf sensible Konten beschränkt und Benutzeraktivitäten überwacht. Es setzt strenge Kontrollen darüber durch, wer auf welche Ressourcen zugreifen darf, und hilft so, den Missbrauch von Berechtigungen zu verhindern. Durch die Aufzeichnung aller Zugriffe schreckt PAM potenziell böswillige Handlungen ab.
Können PAM-Lösungen in bestehende Sicherheitssysteme integriert werden?
Ja, PAM-Lösungen lassen sich häufig in bestehende Sicherheitssysteme wie IAM, SIEM und andere IT-Werkzeuge integrieren. Diese Integration verbessert die allgemeine Sicherheit, indem sie einen einheitlichen Ansatz zur Verwaltung von Zugriffen und zur Überwachung von Aktivitäten über verschiedene Plattformen hinweg ermöglicht.