Cybersicherheit bezeichnet die Praktiken und Techniken, die zum Schutz von Systemen, Netzwerken und Programmen vor digitalen Angriffen, unbefugtem Zugriff oder Schäden eingesetzt werden. Sie umfasst eine breite Palette von Maßnahmen, die darauf ausgelegt sind, die Integrität, Vertraulichkeit und Verfügbarkeit von Daten auf verschiedenen digitalen Plattformen zu gewährleisten.
Das Ziel der Cybersicherheit besteht darin, sensible Informationen vor Cyberbedrohungen wie Hacking, Phishing, Malware und Ransomware zu schützen und so die Sicherheit und den Datenschutz von Daten in einer zunehmend vernetzten Welt zu gewährleisten.
In diesem Leitfaden untersuchen wir wichtige Aspekte der Cybersicherheit und zeigen, wie technische Führungskräfte ihren Teams helfen können, häufige Sicherheitsherausforderungen zu bewältigen.
Eine Einführung in die Cybersicherheit
Cybersicherheit umfasst die Implementierung von Schutzmaßnahmen wie Firewalls, Antivirensoftware und Systemen zur Erkennung von Eindringversuchen sowie den Einsatz von Strategien für Risikomanagement, Datenwiederherstellung und Benutzerschulung.
Sie ist bereits ein großes Geschäft und wächst rasant. Laut einer von KPMG durchgeführten Umfrage glauben 18 % der befragten CEOs, dass Cyberkriminalität im Jahr 2025 die größte Bedrohung für das Wachstum ihrer Organisation darstellen wird.
Die Implementierung der besten Sicherheitsmaßnahmen bietet zwar keine Garantie gegen diese Vorfälle, doch die Anwendung bestimmter Vorsichtsmaßnahmen kann ihre Wahrscheinlichkeit erheblich verringern. Die Auswahl des besten Cybersicherheitsanbieters zum Schutz Ihres Unternehmens ist ebenfalls von entscheidender Bedeutung.
Häufige Cyberbedrohungen
Cyberbedrohungen treten in vielen Formen auf. Zu den Risiken gehören die Möglichkeit, dass Malware Ihr gesamtes System lahmlegt, ein Eindringling auf Ihre Dateien zugreift und sie verändert, Ihr Computer als Werkzeug für Angriffe auf andere verwendet wird oder jemand Ihre Kreditkartendaten stiehlt, um nicht autorisierte Transaktionen durchzuführen. Technische Lösungen wie Cybersicherheitssoftware, Firewalls und Zugriffskontrollsysteme spielen weiterhin eine wichtige Rolle. Es ist jedoch ebenso wichtig, den menschlichen Faktor zu berücksichtigen. Ein pragmatischer Ansatz zur Cybersicherheit umfasst sowohl technische als auch menschliche Aspekte.
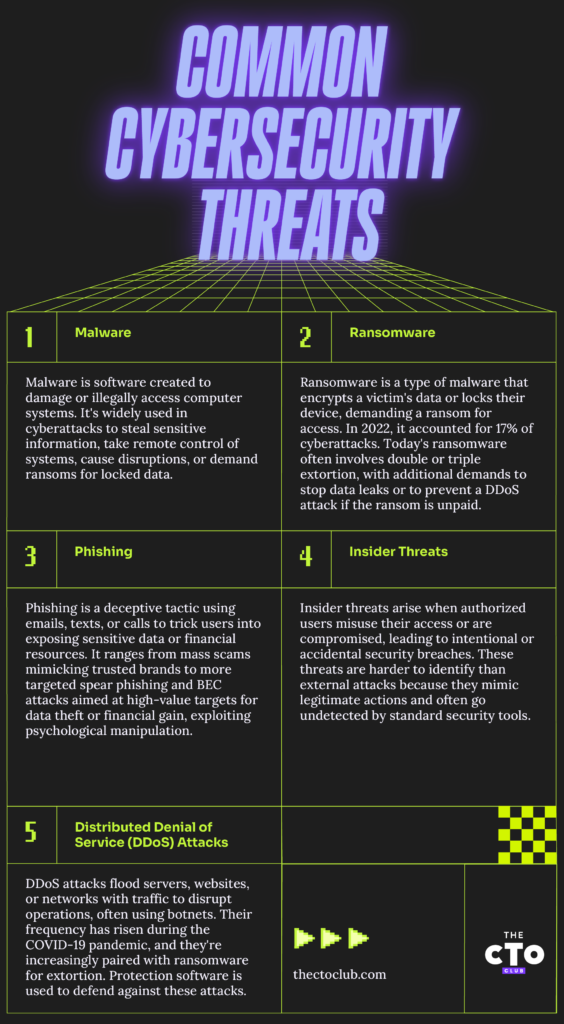
- Malware, eine Kurzform von „Schadsoftware“, bezeichnet jede Software oder jedes Computerprogramm, das absichtlich dafür entwickelt wurde, ein Computersystem oder dessen Benutzer zu schädigen. Sie ist ein häufiges Element der meisten modernen Cyberangriffe. Malware wird von Hackern und Cyberkriminellen entwickelt und eingesetzt, um unrechtmäßig auf Computersysteme und sensible Informationen zuzugreifen, Computersysteme aus der Ferne zu kontrollieren, sie zu stören oder zu beschädigen oder Daten und Systeme als Geisel zu nehmen...
- Ransomware ist Malware, die die Daten oder das Gerät eines Opfers sperrt und damit droht, den Zugriff darauf zu verweigern – oder Schlimmeres –, sofern kein Lösegeld gezahlt wird. Der IBM Security X-Force Threat Intelligence Index 2023 berichtet, dass Ransomware-Angriffe im Jahr 2022 17 % aller Cyberangriffe ausmachten. Moderne Ransomware ist gefährlicher als ihre frühen Versionen. Anfangs verlangte Ransomware ein einzelnes Lösegeld für Entschlüsselungsschlüssel. Bei aktuellen Angriffen kommt es jedoch häufig zu doppelter Erpressung, bei der zusätzliches Lösegeld gefordert wird, um die Veröffentlichung oder Verbreitung der Daten des Opfers zu verhindern. Manche Angriffe eskalieren sogar zu dreifacher Erpressung und drohen mit einem Distributed-Denial-of-Service-Angriff (DDoS, weiter unten erklärt), falls das Lösegeld nicht gezahlt wird.
- Phishing umfasst betrügerische E-Mails, Textnachrichten oder Anrufe, die Benutzer dazu verleiten, Malware herunterzuladen, vertrauliche Informationen preiszugeben oder irrtümlich Geld zu überweisen. Häufig sind groß angelegte Phishing-Betrügereien – weit verbreitete betrügerische Nachrichten von scheinbar renommierten Marken, in denen die Empfänger aufgefordert werden, Passwörter oder Kreditkartendaten zu aktualisieren. Fortschrittlichere Phishing-Methoden wie Spear-Phishing und die Kompromittierung geschäftlicher E-Mail-Konten (BEC) zielen auf bestimmte Personen oder Gruppen ab, um hochwertige Daten zu erlangen oder erhebliche finanzielle Gewinne zu erzielen. Phishing ist eine Form des Social Engineering, bei der psychologische Manipulation eingesetzt wird, um Menschen zu schädlichen Entscheidungen zu verleiten.
- Insider-Bedrohungen gehen von autorisierten Benutzern (Mitarbeitern, Auftragnehmern und Geschäftspartnern) aus, die ihren Zugriff absichtlich oder unbeabsichtigt missbrauchen oder deren Konten von Cyberkriminellen kompromittiert wurden. Insider-Bedrohungen sind schwieriger zu erkennen als externe Bedrohungen, da sie wie legitime Aktivitäten erscheinen und für herkömmliche Sicherheitsmaßnahmen wie Antivirensoftware und Firewalls unsichtbar sind.
- Distributed-Denial-of-Service-Angriffe (DDoS) zielen darauf ab, Server, Websites oder Netzwerke lahmzulegen, indem sie mit Datenverkehr überlastet werden, der typischerweise von einem Botnetz stammt – einer Gruppe infizierter Systeme, die von Cyberkriminellen aus der Ferne kontrolliert werden. Die Häufigkeit von DDoS-Angriffen ist während der COVID-19-Pandemie stark angestiegen. Angreifer kombinieren DDoS zunehmend mit Ransomware-Angriffen oder nutzen die Drohung mit einem DDoS-Angriff, um Lösegeldzahlungen zu erpressen. DDoS-Schutzsoftware trägt zum Aufbau einer digitalen Immunität bei.
Warum Cybersicherheit für SaaS wichtig ist
In den letzten Jahren sind Cyberangriffe häufiger und kostspieliger geworden. Laut IBM beliefen sich die durchschnittlichen Kosten eines Datenschutzverstoßes im Jahr 2025 auf 4,45 Millionen US-Dollar – ein Anstieg von rund 15 % gegenüber den letzten drei Jahren. Ransomware-Angriffe sind noch teurer, mit durchschnittlichen Kosten von über 5 Millionen US-Dollar, wobei ein vom Opfer gezahltes Lösegeld noch nicht berücksichtigt ist.
Als technische Führungskraft ist es entscheidend, Ihre SaaS-Infrastruktur bei der Umsetzung von Cybersicherheitsrichtlinien zu berücksichtigen. Cyberkriminelle nehmen SaaS-Plattformen häufig ins Visier, da sie sich davon hohe Gewinne versprechen. So nutzte beispielsweise Team TNT Malware, um auf einige falsch konfigurierte Kubernetes-Cluster zuzugreifen und 50.000 IPs zu kompromittieren.
Für Ihre Kunden besteht der Reiz von SaaS darin, dass sie sich nicht um Wartung und Upgrades kümmern müssen. Ein gewissenhafter Ansatz bei der Cybersicherheit ist unerlässlich, um diesem Versprechen gerecht zu werden.
Kernkomponenten der Cybersicherheit
Ein gutes Cybersicherheits-Framework muss fünf Kernbereiche abdecken. Machen Sie sich mit diesen Komponenten vertraut und streben Sie an, sie alle als Teil eines ganzheitlichen Sicherheitsansatzes abzudecken.
Netzwerksicherheit
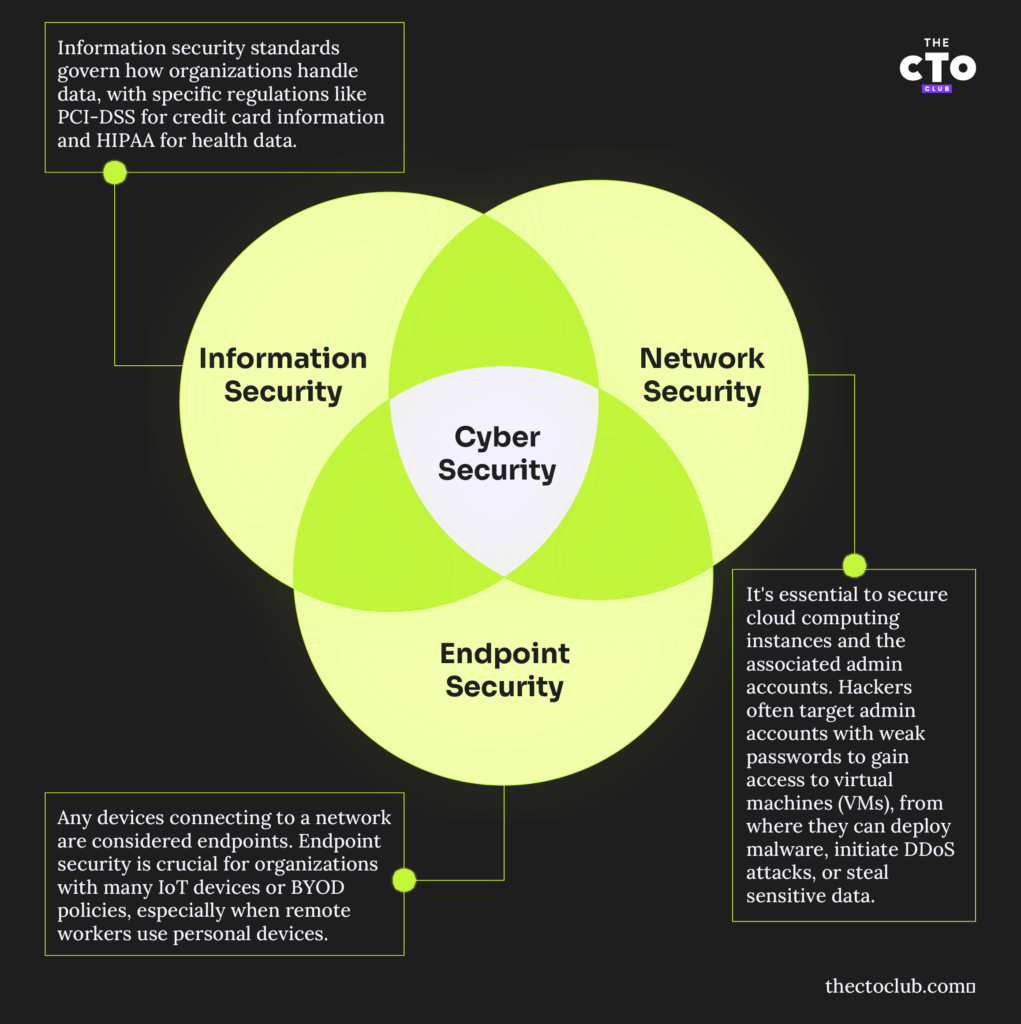
Netzwerksicherheit bezieht sich auf Ihr physisches Netzwerk und alle Geräte, die eine Verbindung dazu herstellen. Dazu gehören mobile Geräte, das Internet der Dinge, Server und Laptops. Die Absicherung drahtloser Netzwerke, die Verwendung von VPNs oder anderen Formen verschlüsselter Kommunikation sowie die Konfiguration von Firewalls sind allesamt grundlegende Bestandteile einer Netzwerksicherheitsrichtlinie.
Informationssicherheit
Die Art und Weise, wie Ihre Organisation Daten sammelt, speichert und überträgt, wird durch Standards für die Informationssicherheit geregelt, beispielsweise PCI-DSS für Kreditkarteninformationen oder HIPAA für gesundheitsbezogene Daten. Wahrscheinlich hat Ihre Organisation die relevanten Standards bereits umfassend berücksichtigt. Eine Überprüfung der Cybersicherheit kann auf Mängel bei der Speicherung und Übertragung der Daten hinweisen.
Have an account? Log In
Endgerätesicherheit
Alle Geräte, die eine Verbindung zu einem Netzwerk herstellen, gelten als Endgeräte. Für Organisationen mit vielen IoT-Geräten oder BYOD-Richtlinien ist die Endgerätesicherheit ein besonders dringliches Thema. Betrachten Sie das Beispiel einer Organisation, die Remote-Mitarbeitern erlaubt, ihre eigenen Laptops und Smartphones zu verwenden. Wenn der Laptop eines Mitarbeiters mit Ransomware infiziert wird, kann sich diese Ransomware auf Netzlaufwerke ausbreiten, auf die der Mitarbeiter Zugriff hat, und erhebliche Störungen verursachen.
Cloud-Sicherheit
Die Absicherung Ihrer Cloud-Computing-Instanzen und der Administratorkonten für die Cloud-Plattform ist entscheidend. Hacker suchen bekanntermaßen nach Administratorkonten mit schwachen Passwörtern und verwenden diese Konten, um sich Zugriff auf die darauf ausgeführten VMs zu verschaffen. Anschließend können sie schädliche Software einsetzen, DDOS-Angriffe starten oder nach vertraulichen Daten suchen, die sie stehlen können.
Sicherheit ohne implizites Vertrauen
Sicherheit ohne implizites Vertrauen ist ein Cybersicherheits-Framework, das implizites Vertrauen beseitigt und eine kontinuierliche Überprüfung aller Benutzer, Geräte und Anwendungen erfordert. Es setzt eine strenge Identitätsauthentifizierung, Zugriffsrechte nach dem Prinzip der geringsten Privilegien und eine Echtzeitüberwachung durch, um Sicherheitsrisiken zu minimieren und im Falle eines Sicherheitsverstoßes eine laterale Bewegung zu verhindern.
Zu den wichtigsten Prinzipien gehören die Multi-Faktor-Authentifizierung (MFA), Mikrosegmentierung und automatisierte Risikobewertungen zur Erkennung und Eindämmung von Bedrohungen. Während Organisationen auf Cloud- und hybride Umgebungen umsteigen, verbessert das Sicherheitsmodell ohne implizites Vertrauen die Datensicherheit, die Einhaltung gesetzlicher Vorschriften und die allgemeine Transparenz in IT-Systemen.
Anwendungssicherheit
Software für die Anwendungssicherheit deckt Zero-Day-Schwachstellen, falsch konfigurierte Anwendungen und nicht gepatchte Betriebssysteme ab. Zu den häufigsten Problemen gehören:
- Unangemessenes Zugriffsmanagement (z. B. wenn Benutzern mehr Berechtigungen erteilt werden, als sie benötigen)
- Keine Nutzung der Multi-Faktor-Authentifizierung
- Keine Durchsetzung sicherer Passwörter oder Richtlinien zur Sperrung eines Kontos nach mehreren fehlgeschlagenen bzw. unbefugten Zugriffsversuchen
- Zu lange Bearbeitungszeit bei der Änderung oder Aufhebung von Berechtigungen für ausscheidende Mitarbeiter
Wenn Sie neue Anwendungen oder Cloud-Dienste von Drittanbietern in Ihre Arbeitsabläufe integrieren, überprüfen Sie Ihre Richtlinien, um sicherzustellen, dass Sie weiterhin jede Komponente abdecken.
Wichtige Cybersicherheitstechnologien
- Firewalls: Dienen als Barriere zwischen vertrauenswürdigen internen Netzwerken und nicht vertrauenswürdigen externen Netzwerken wie dem Internet.
- Antivirus- und Anti-Malware-Software: Erkennt, verhindert und entfernt Schadsoftware wie Viren, Würmer und Ransomware.
- Systeme zur Angriffserkennung und -prävention (IDPS): Überwachen den Netzwerkverkehr auf verdächtige Aktivitäten und bekannte Bedrohungen und benachrichtigen Sicherheitspersonal über potenzielle Sicherheitsverletzungen.
- Verschlüsselung: Schützt Daten, indem sie während der Übertragung oder Speicherung in unlesbaren Code umgewandelt werden, sodass nur autorisierte Parteien darauf zugreifen können.
- Virtuelle private Netzwerke (VPNs): Stellen eine sichere Verbindung über das Internet her und verbessern den Datenschutz und die Sicherheit, insbesondere bei der Arbeit im Homeoffice.
- Multi-Faktor-Authentifizierung (MFA): Erfordert mehrere Formen der Verifizierung, bevor Zugriff gewährt wird, und reduziert dadurch das Risiko eines unbefugten Zugriffs erheblich.
- Sicherheitsinformations- und Ereignismanagement (SIEM): Bietet eine Echtzeitanalyse von Sicherheitswarnungen, die von Anwendungen und Netzwerkhardware erzeugt werden.
- Verhinderung von Datenverlust (DLP): Technologien, die verhindern, dass sensible Daten ohne Genehmigung das Netzwerk verlassen.
- Werkzeuge für Cloud-Sicherheit: Schützen Daten und Anwendungen, die in Cloud-Umgebungen gehostet werden, einschließlich Zugriffskontrollen und Bedrohungsinformationen.
- Endpunktschutz: Sichert Endpunkte oder Zugangspunkte von Endgeräten wie Desktop-Computern, Laptops und Mobilgeräten vor der Ausnutzung durch böswillige Akteure.
Die Rolle einer technischen Führungskraft in der Cybersicherheit
In Ihrer Karriere als Führungskraft im Bereich Cybersicherheit liegt es in Ihrer Verantwortung sicherzustellen, dass Ihre Teams die Bedeutung der Cybersicherheit und die Gründe für Ihre Richtlinien verstehen und dass diese Richtlinien mit den Geschäftszielen übereinstimmen.
Cybersicherheit mit den Geschäftszielen in Einklang bringen
Interessengruppen betrachten Cybersicherheit häufig als lästig oder als etwas, dem man nur pro forma Beachtung schenken muss. Es ist leichter, diese Führungskräfte zu überzeugen, wenn Sie sich auf die Ergebnisse Ihrer Richtlinie konzentrieren. Die Verhinderung von Angriffen verbessert beispielsweise die Verfügbarkeit von Diensten und steigert die Produktivität.
Effizientes Ressourcenmanagement für die Sicherheit
Regelmäßige Überprüfungen von Konten und Ressourcen in einem Netzwerk können die Geschwindigkeit erhöhen, mit der Sicherheitsverletzungen erkannt werden. Das Entfernen nicht verwendeter Anwendungen oder das Abschalten von Systemen, die nicht mehr genutzt werden, verringert die Anzahl der Angriffsvektoren, die böswilligen Akteuren offenstehen.
Sicherheitsprotokolle und -risiken kommunizieren
Sensibilisierungsschulungen sind ein unschätzbares Instrument, um Mitarbeitende auf allen Ebenen über Ihre Cybersicherheitsstrategie zu informieren. Mitarbeitende, die mit Tools zur Bewertung von Sicherheitsrisiken vertraut sind und zu Phishing, Trojanern, Viren und Ransomware geschult wurden, verstehen besser, wie sie sich vor solchen Bedrohungen schützen können, und werden seltener Opfer von Cyberkriminellen.
Neue Trends in der Cybersicherheit
Die Cybersicherheit entwickelt sich ständig weiter. Damit Ihre SaaS-Plattform gegenüber neuen Bedrohungen widerstandsfähig bleibt, sollten Sie über diese Trends auf dem Laufenden bleiben.
Künstliche Intelligenz & Sicherheit
KI hat das Potenzial, viele Bereiche der Cybersicherheit zu optimieren. Eine vollständige Automatisierung ist wahrscheinlich keine gute Idee, insbesondere angesichts der Tatsache, wie „selbstbewusst falsch“ die aktuelle Generation von maschinellen Lernmodellen sein kann. Für die Überwachung von Protokollen und Warnmeldungen sowie zur Unterstützung Ihres bestehenden Teams aus Cybersicherheitsexperten könnte KI jedoch von unschätzbarem Wert sein.
Die Rolle der Blockchain in der Cybersicherheit
Das Aufzeichnen von Daten in einem dezentralen Hauptbuch, das nur erweitert werden kann, kann vorteilhaft sein, wenn die Daten unveränderlich sein müssen. Verteilte Blockchains bringen jedoch zahlreiche Herausforderungen mit sich. So ist beispielsweise die Verwendung eines verteilten, unveränderlichen Hauptbuchs auf einer öffentlichen Blockchain für sensible Daten möglicherweise nicht wünschenswert. Außerdem könnte ein einziger Fehler bei privaten Schlüsseln erhebliche Risiken für die Geschäftskontinuität oder Sicherheit mit sich bringen. Private, zugangsbeschränkte Blockchains könnten einige dieser Probleme lösen und somit einen möglichen Kompromiss darstellen.
Der Aufstieg des Quantencomputings
Quanten-informatik könnte viele beliebte Verschlüsselungsalgorithmen über Nacht obsolet machen. Es ist vielleicht die bedeutendste Bedrohung für die gesamte IT-Branche. Das NIST hat 2022 vier quantenresistente kryptografische Algorithmen angekündigt, und an weiteren wird gearbeitet. Beginnen Sie noch heute damit, Ihre Plattformen zukunftssicher zu machen, um eine Krise zu vermeiden, die näher sein könnte, als Sie denken.
Erweiterte Erkennung und Reaktion (XDR)
Erweiterte Erkennung und Reaktion (XDR) gewinnt an Bedeutung, da Cyberbedrohungen immer ausgefeilter werden. Herkömmliche Sicherheitstools wie SIEM und EDR haben oft Schwierigkeiten mit fragmentierten Daten und einer hohen Anzahl von Warnmeldungen, wodurch die Erkennung und Reaktion auf Angriffe erschwert wird. XDR optimiert die Sicherheit, indem es mehrere Ebenen integriert, die Korrelation von Bedrohungen automatisiert und Daten aus Endgeräten, Netzwerken und Cloud-Umgebungen konsolidiert.
Dieser Ansatz verbessert die Transparenz, reduziert blinde Flecken und liefert einen tieferen Kontext zu potenziellen Bedrohungen. Durch die Priorisierung von Risiken und die Verbesserung der Reaktion auf Vorfälle unterstützt XDR Cybersicherheitsteams dabei, Sicherheitsvorfälle effektiver zu erkennen, einzudämmen und zu verhindern.
Expertentipps zur Bewältigung häufiger Herausforderungen im Bereich Cybersicherheit
Die Förderung solider Sicherheitslösungen ist nicht immer einfach, aber wenn Sie diese Herausforderungen direkt angehen, wird es leichter, die abteilungsübergreifende Zusammenarbeit zu erreichen, die erforderlich ist, damit Ihre Richtlinien erfolgreich sind.
Systemausfälle verhindern & Krisen bewältigen
Ein proaktiver Ansatz zur Vermeidung von Cybersicherheitsbedrohungen ist effektiver als die Bewältigung akuter Probleme. Beispielsweise ist die Investition in ein CDN zur Verhinderung von Angriffen zur Verweigerung von Diensten einfacher, als sich von einem durch einen Ausfall verursachten Reputationsschaden zu erholen.
More Articles
- Die 10 besten Cybersicherheitsunternehmen in Chicago im Test 2026
- 10 beste Cybersicherheitsanbieter für Finanzdienstleistungen im Jahr 2026 im Test
- 10 beste Cybersicherheitssoftware für 2026 im Test
- Die 10 besten Cybersicherheitslösungen im Test 2026
- Die 10 besten Cybersicherheitsunternehmen in Dallas im Jahr 2026 bewertet
Sicherheitsprotokolle aus Silos lösen
Komplexe Netzwerke führen häufig zu Silos und Informationslücken. Versuchen Sie stets, diese Silos aufzubrechen und so viele Informationen wie möglich zusammenzuführen, um einen guten Überblick über potenzielle Bedrohungen zu erhalten.
Stakeholder auf Sicherheitsprioritäten ausrichten
Ihre Stakeholder verstehen wahrscheinlich, dass Sie mit sensiblen Informationen auf Ihren Computersystemen umgehen. Konzentrieren Sie sich auf die Vorteile und darauf, warum Sie verschiedene Richtlinien implementieren, um Unterstützung für Ihre Sicherheitsmaßnahmen zu gewinnen. Gestalten Sie deren Befolgung so einfach und reibungslos wie möglich.
Bewährte Verfahren
Möchten Sie die Cybersicherheitslage Ihres Unternehmens deutlich verbessern und dadurch das Risiko von Cyberangriffen und Datenschutzverletzungen verringern? Setzen Sie Folgendes um:
- Regelmäßige Softwareupdates: Halten Sie sämtliche Software, einschließlich Betriebssystemen und Anwendungen, auf dem neuesten Stand, um Sicherheitslücken zu schließen.
- Starke Passwortrichtlinien: Implementieren Sie komplexe Passwörter oder verwenden Sie eine Passwortverwaltungssoftware und ändern Sie die Passwörter regelmäßig, um unbefugten Zugriff zu verhindern.
- Schulung und Sensibilisierung der Mitarbeitenden: Informieren Sie Ihre Mitarbeitenden über gängige Cyberbedrohungen wie Phishing- und Social-Engineering-Angriffe.
- Regelmäßige Backups: Sichern Sie Daten regelmäßig und stellen Sie sicher, dass sie wiederhergestellt werden können, um im Falle eines Cyberangriffs Datenverlust zu verhindern.
- Planung der Reaktion auf Vorfälle: Erstellen Sie einen Plan, um effektiv auf Sicherheitsverletzungen zu reagieren.
- Netzwerksegmentierung: Teilen Sie das Netzwerk in kleinere Bereiche auf, um die Ausbreitung von Angriffen zu begrenzen und Zugriffskontrollen effektiver zu verwalten.
- Zugriff nach dem Prinzip der geringsten Berechtigung: Gewähren Sie Benutzern nur den Zugriff, den sie zur Ausübung ihrer Aufgaben benötigen.
- Kontinuierliche Überwachung: Überwachen Sie den Netzwerkverkehr und Protokolle, um Bedrohungen umgehend zu erkennen und darauf zu reagieren.
- Sichere Konfiguration: Stellen Sie sicher, dass alle Systeme und Anwendungen sicher konfiguriert sind, um Schwachstellen zu minimieren.
- Regelmäßige Sicherheitsprüfungen: Führen Sie regelmäßige Prüfungen durch, um Sicherheitslücken oder Schwachstellen zu erkennen und zu beheben.
Sichern Sie Ihre Marke
Als Technologieführungskraft in einem SaaS-Unternehmen sind Sie für die Datensicherheit Ihres Unternehmens und indirekt auch für die Organisationen verantwortlich, die auf Ihre Dienste angewiesen sind. Die Welt der Cybersicherheit entwickelt sich ständig weiter, und heute gibt es weitaus mehr Bedrohungen als einfache Phishing-Angriffe und Spyware. Welchen Rat würden Sie jemandem geben, der einen umfassenderen Schutz für sein Cybersicherheitskonzept schaffen möchte?
Möchten Sie mehr über Cybersicherheit erfahren? Abonnieren Sie unseren Newsletter, um über die neuesten Nachrichten zur Cybersicherheit und darüber hinaus auf dem Laufenden zu bleiben.