

Cyberbezpieczeństwo odnosi się do praktyk i technik stosowanych w celu ochrony systemów, sieci i programów przed atakami cyfrowymi, nieautoryzowanym dostępem lub uszkodzeniami. Obejmuje szeroki zakres praktyk zaprojektowanych w celu zabezpieczenia integralności, poufności i dostępności danych na różnych platformach cyfrowych.
Celem cyberbezpieczeństwa jest ochrona poufnych informacji przed zagrożeniami cyfrowymi, takimi jak hakowanie, phishing, złośliwe oprogramowanie i oprogramowanie wymuszające okup, a także zapewnienie bezpieczeństwa i prywatności danych w coraz bardziej połączonym świecie.
W tym przewodniku omówimy najważniejsze aspekty cyberbezpieczeństwa oraz sposoby, w jakie liderzy technologiczni mogą pomóc swoim zespołom pokonać typowe wyzwania związane z bezpieczeństwem.
Wprowadzenie do cyberbezpieczeństwa
Cyberbezpieczeństwo obejmuje wdrażanie środków ochronnych, takich jak zapory sieciowe, oprogramowanie antywirusowe i systemy wykrywania włamań, a także stosowanie strategii zarządzania ryzykiem, odzyskiwania danych i edukacji użytkowników.
To już duży biznes, który szybko się rozwija. Według badania przeprowadzonego przez KPMG, 18% ankietowanych dyrektorów generalnych uważa, że cyberprzestępczość będzie największym zagrożeniem dla rozwoju ich organizacji w 2025 roku.
Chociaż wdrożenie najlepszych środków bezpieczeństwa nie gwarantuje ochrony przed tymi incydentami, zastosowanie określonych środków ostrożności może znacznie zmniejszyć prawdopodobieństwo ich wystąpienia. Wybór najlepszego dostawcy usług cyberbezpieczeństwa do ochrony firmy ma również kluczowe znaczenie.
Typowe zagrożenia cyberbezpieczeństwa
Zagrożenia cyfrowe występują w wielu formach. Ryzyko obejmuje możliwość wymazania całego systemu przez złośliwe oprogramowanie, uzyskania przez intruza dostępu do plików i ich modyfikacji, wykorzystania komputera jako narzędzia do przeprowadzania ataków na innych użytkowników lub kradzieży danych karty kredytowej w celu dokonywania nieautoryzowanych transakcji. Rozwiązania techniczne, takie jak oprogramowanie do cyberbezpieczeństwa, zapory sieciowe i systemy kontroli dostępu, nadal mają do odegrania swoją rolę. Należy jednak również uwzględnić czynnik ludzki. Pragmatyczne podejście do cyberbezpieczeństwa obejmuje zarówno kwestie techniczne, jak i ludzkie.
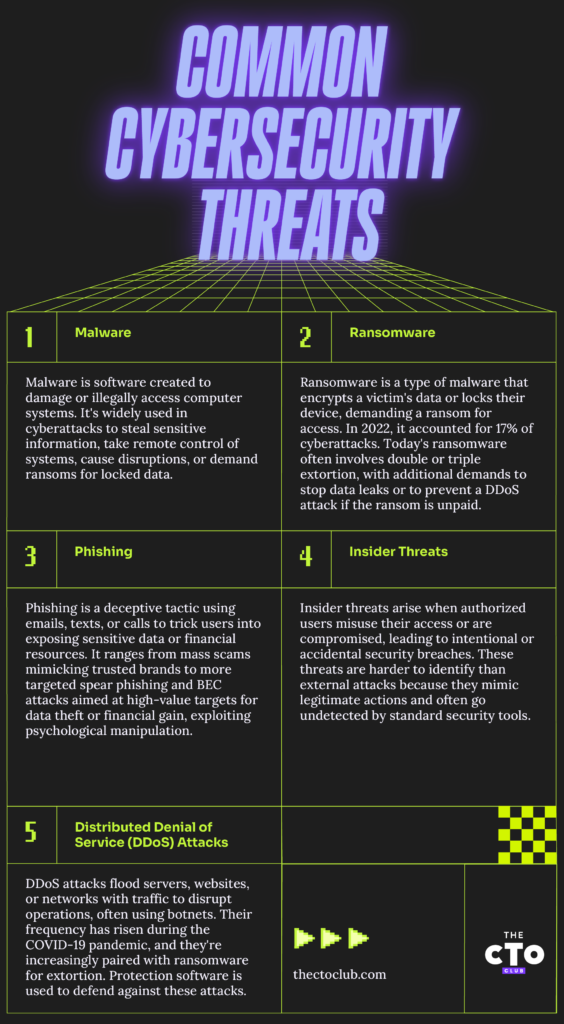
- Złośliwe oprogramowanie oznacza dowolne oprogramowanie lub program komputerowy celowo zaprojektowany w celu wyrządzenia szkody systemowi komputerowemu lub jego użytkownikom. Jest częstym elementem większości współczesnych cyberataków. Złośliwe oprogramowanie jest tworzone i wdrażane przez hakerów oraz cyberprzestępców w celu nielegalnego uzyskiwania dostępu do systemów komputerowych i poufnych informacji, zdalnego kontrolowania systemów komputerowych, zakłócania ich działania lub uszkadzania ich albo blokowania danych i systemów w celu żądania okupu...
- Oprogramowanie wymuszające okup to złośliwe oprogramowanie, które blokuje dane lub urządzenie ofiary, grożąc utrzymaniem braku dostępu do nich — lub czymś jeszcze gorszym — chyba że zostanie zapłacony okup. Raport IBM Security X-Force Threat Intelligence Index 2023 wskazuje, że ataki tego typu stanowiły 17% wszystkich cyberataków w 2022 roku. Współczesne oprogramowanie wymuszające okup jest bardziej dotkliwe niż jego wcześniejsze wersje. Początkowo ataki tego typu wiązały się z żądaniem pojedynczego okupu za klucze deszyfrujące. Obecnie często obejmują podwójne wymuszenie, w ramach którego żąda się dodatkowego okupu, aby zapobiec ujawnieniu lub opublikowaniu danych ofiary. Niektóre ataki eskalują nawet do potrójnego wymuszenia, grożąc przeprowadzeniem ataku typu rozproszona odmowa usługi (DDoS, wyjaśnionego poniżej), jeśli okup nie zostanie zapłacony.
- Wyłudzanie informacji obejmuje oszukańcze wiadomości e-mail, SMS-y lub połączenia, które nakłaniają użytkowników do pobrania złośliwego oprogramowania, ujawnienia poufnych informacji lub omyłkowego wysłania pieniędzy. Powszechne są masowe oszustwa tego typu — rozpowszechnione fałszywe wiadomości pochodzące rzekomo od renomowanych marek, nakłaniające odbiorców do aktualizacji haseł lub danych kart kredytowych. Bardziej zaawansowane formy wyłudzania informacji, takie jak phishing ukierunkowany i przejęcie firmowej poczty elektronicznej (BEC), są wymierzone w konkretne osoby lub grupy w celu pozyskania cennych danych lub osiągnięcia znacznych korzyści finansowych. Wyłudzanie informacji jest formą inżynierii społecznej, w której manipulacja psychologiczna służy do nakłaniania ludzi do podejmowania szkodliwych decyzji.
- Zagrożenia wewnętrzne wynikają z działań autoryzowanych użytkowników (pracowników, wykonawców i partnerów biznesowych), którzy celowo lub nieumyślnie niewłaściwie wykorzystują swoje uprawnienia, albo z przejęcia ich kont przez cyberprzestępców. Zagrożenia wewnętrzne są trudniejsze do wykrycia niż zagrożenia zewnętrzne, ponieważ przypominają uzasadnione działania i pozostają niewidoczne dla tradycyjnych środków bezpieczeństwa, takich jak oprogramowanie antywirusowe i zapory sieciowe.
- Ataki typu rozproszona odmowa usługi (DDoS) mają na celu wyłączenie serwerów, witryn internetowych lub sieci poprzez przeciążenie ich ruchem, zazwyczaj pochodzącym z sieci botnet — grupy zainfekowanych systemów zdalnie kontrolowanych przez cyberprzestępców. Częstotliwość ataków DDoS gwałtownie wzrosła podczas pandemii COVID-19. Atakujący coraz częściej łączą ataki DDoS z atakami polegającymi na wymuszaniu okupu lub wykorzystują groźbę ataku DDoS do wymuszania płatności okupu. Oprogramowanie do ochrony przed atakami DDoS pomaga budować cyfrową odporność.
Dlaczego cyberbezpieczeństwo ma znaczenie dla SaaS
W ostatnich latach cyberataki stały się częstsze i bardziej kosztowne. Według IBM średni koszt wycieku danych w 2025 roku wyniósł 4,45 miliona dolarów, co oznacza wzrost o około 15% w ciągu ostatnich trzech lat. Ataki ransomware są jeszcze droższe, a ich średni koszt przekracza 5 milionów dolarów, nie uwzględniając okupu, który ofiara zdecyduje się zapłacić.
Jako lider technologiczny musisz uwzględnić swoją infrastrukturę SaaS podczas wdrażania zasad cyberbezpieczeństwa. Cyberprzestępcy często atakują platformy SaaS ze względu na potencjalnie wysokie zyski. Na przykład grupa Team TNT wykorzystała złośliwe oprogramowanie, aby uzyskać dostęp do niektórych nieprawidłowo skonfigurowanych klastrów Kubernetes i przejęła 50 000 adresów IP.
Dla klientów atrakcyjność SaaS polega na tym, że nie muszą martwić się o konserwację i aktualizacje. Sumienne podejście do cyberbezpieczeństwa jest niezbędne, aby spełnić tę obietnicę.
Podstawowe elementy cyberbezpieczeństwa
Dobry system cyberbezpieczeństwa musi obejmować pięć podstawowych obszarów. Zapoznaj się z tymi elementami i dąż do uwzględnienia ich wszystkich w ramach całościowego podejścia do bezpieczeństwa.
Bezpieczeństwo sieci
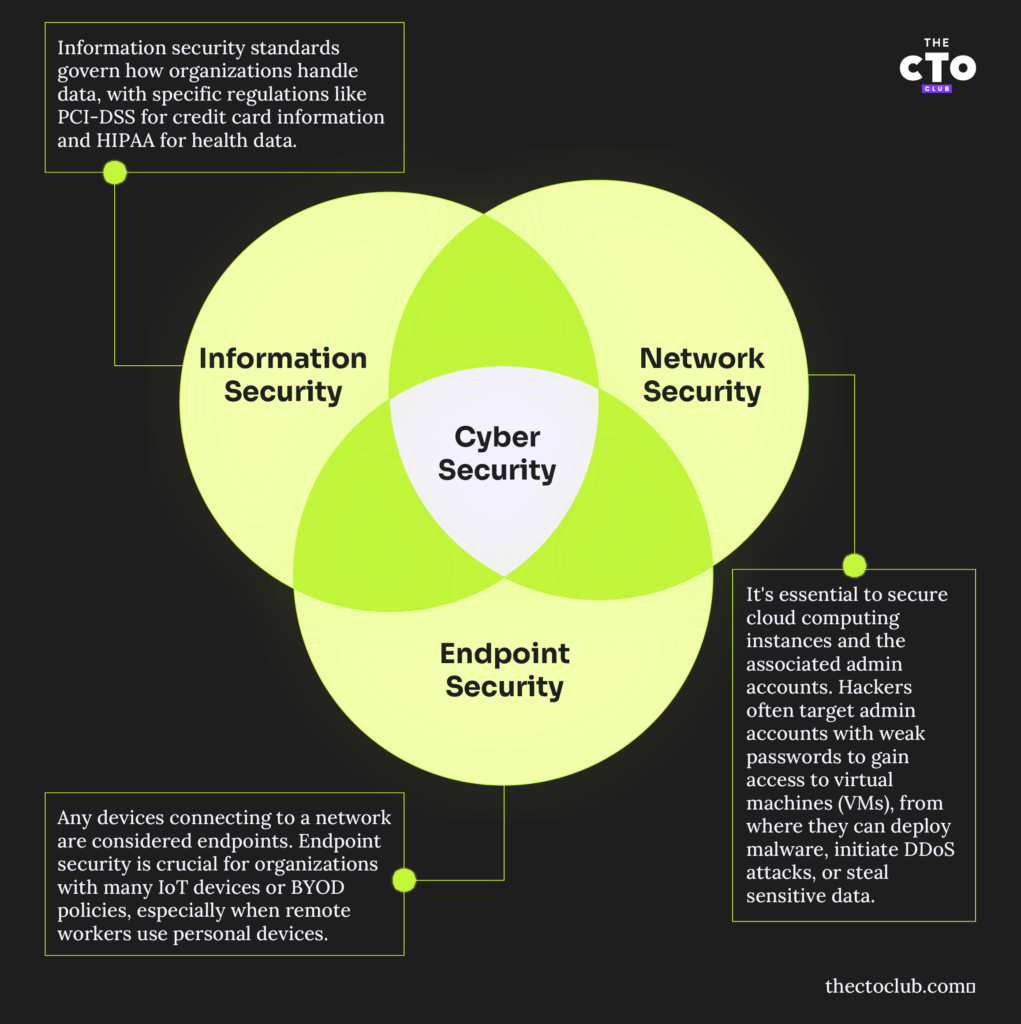
Bezpieczeństwo sieci dotyczy fizycznej sieci oraz wszystkich urządzeń, które się z nią łączą. Obejmuje to urządzenia mobilne, Internet rzeczy, serwery i laptopy. Zabezpieczanie sieci bezprzewodowych, korzystanie z VPN-ów lub innych form szyfrowanej komunikacji oraz konfigurowanie zapór sieciowych to podstawowe elementy zasad bezpieczeństwa sieci.
Bezpieczeństwo informacji
Sposób, w jaki organizacja gromadzi, przechowuje i przesyła dane, jest objęty standardami bezpieczeństwa informacji, na przykład PCI-DSS w przypadku informacji o kartach kredytowych lub HIPAA w przypadku danych związanych ze zdrowiem. Prawdopodobnie Twoja organizacja poświęciła już wiele uwagi odpowiednim standardom. Przegląd cyberbezpieczeństwa może ujawnić braki w sposobie przechowywania i przesyłania danych.
Have an account? Log In
Bezpieczeństwo punktów końcowych
Wszystkie urządzenia łączące się z siecią są uznawane za punkty końcowe. W przypadku organizacji posiadających wiele urządzeń IoT lub stosujących zasady BYOD bezpieczeństwo punktów końcowych jest szczególnie pilną kwestią. Rozważmy przykład organizacji, która zezwala pracownikom zdalnym na korzystanie z własnych laptopów i smartfonów. Jeśli laptop pracownika zostanie zainfekowany ransomware, oprogramowanie to może rozprzestrzenić się na dyski sieciowe, do których pracownik ma dostęp, powodując poważne zakłócenia.
Bezpieczeństwo chmury
Zabezpieczenie instancji przetwarzania w chmurze oraz kont administracyjnych platformy chmurowej ma kluczowe znaczenie. Hakerzy często wyszukują kont administratorów ze słabymi hasłami i wykorzystują je do przyznania sobie dostępu do uruchomionych na nich maszyn wirtualnych, aby później wdrażać złośliwe oprogramowanie, przeprowadzać ataki DDOS lub przeszukiwać system w poszukiwaniu poufnych danych do kradzieży.
Bezpieczeństwo oparte na zasadzie zerowego zaufania
Bezpieczeństwo oparte na zasadzie zerowego zaufania to system cyberbezpieczeństwa, który eliminuje domyślne zaufanie i wymaga ciągłej weryfikacji wszystkich użytkowników, urządzeń i aplikacji. Wymusza rygorystyczne uwierzytelnianie tożsamości, dostęp zgodny z zasadą najmniejszych uprawnień oraz monitorowanie w czasie rzeczywistym, aby zminimalizować zagrożenia bezpieczeństwa i zapobiec przemieszczaniu się atakującego w przypadku naruszenia zabezpieczeń.
Do kluczowych zasad należą uwierzytelnianie wieloskładnikowe (MFA), mikrosegmentacja oraz automatyczne oceny ryzyka służące wykrywaniu i ograniczaniu zagrożeń. W miarę jak organizacje przechodzą na środowiska chmurowe i hybrydowe, model zerowego zaufania zwiększa bezpieczeństwo danych, zgodność z przepisami oraz ogólną widoczność w systemach IT.
Bezpieczeństwo aplikacji
Oprogramowanie do zabezpieczania aplikacji obejmuje luki typu zero-day, nieprawidłowo skonfigurowane aplikacje oraz niezałatane systemy operacyjne. Do typowych problemów należą:
- Nieprawidłowe zarządzanie dostępem (np. przyznawanie użytkownikom większych uprawnień, niż potrzebują)
- Niepełne wykorzystywanie uwierzytelniania wieloskładnikowego
- Brak wymuszania stosowania silnych haseł lub zasad blokowania konta po wielu nieudanych próbach uzyskania dostępu
- Zbyt długi czas potrzebny na zmianę lub odebranie uprawnień odchodzącym pracownikom
Jeśli integrujesz nowe aplikacje lub usługi chmurowe innych firm ze swoimi procesami roboczymi, przejrzyj zasady, aby potwierdzić, że nadal obejmują każdy z tych elementów.
Kluczowe technologie cyberbezpieczeństwa
- Zapory sieciowe: Działają jako bariera między zaufanymi sieciami wewnętrznymi a niezaufanymi sieciami zewnętrznymi, takimi jak Internet.
- Oprogramowanie antywirusowe i chroniące przed złośliwym oprogramowaniem: Wykrywa, zapobiega i usuwa złośliwe oprogramowanie, takie jak wirusy, robaki i oprogramowanie ransomware.
- Systemy wykrywania i zapobiegania włamaniom (IDPS): Monitorują ruch sieciowy pod kątem podejrzanej aktywności i znanych zagrożeń, powiadamiając personel ds. bezpieczeństwa o potencjalnych naruszeniach.
- Szyfrowanie: Chroni dane, przekształcając je w nieczytelny kod podczas przesyłania lub przechowywania, dzięki czemu dostęp do nich mają wyłącznie upoważnione osoby.
- Wirtualne sieci prywatne (VPNs): Tworzą bezpieczne połączenie przez Internet, zwiększając prywatność i bezpieczeństwo, szczególnie w przypadku pracy zdalnej.
- Uwierzytelnianie wieloskładnikowe (MFA): Wymaga wielu form weryfikacji przed przyznaniem dostępu, znacząco zmniejszając ryzyko nieautoryzowanego dostępu.
- Zarządzanie informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM): Zapewnia analizę w czasie rzeczywistym alertów bezpieczeństwa generowanych przez aplikacje i sprzęt sieciowy.
- Zapobieganie utracie danych (DLP): Technologie zapobiegające opuszczaniu sieci przez wrażliwe dane bez autoryzacji.
- Narzędzia bezpieczeństwa chmurowego: Chronią dane i aplikacje hostowane w środowiskach chmurowych, w tym mechanizmy kontroli dostępu i analizę informacji o zagrożeniach.
- Ochrona punktów końcowych: Zabezpiecza punkty końcowe lub punkty wejścia urządzeń użytkowników końcowych, takich jak komputery stacjonarne, laptopy i urządzenia mobilne, przed wykorzystaniem przez złośliwe podmioty.
Rola lidera technologicznego w cyberbezpieczeństwie
W swojej karierze jako lider cyberbezpieczeństwa odpowiadasz za zapewnienie, że Twoje zespoły rozumieją znaczenie cyberbezpieczeństwa i powody, dla których Twoje zasady mają określoną formę, a także że zasady te są zgodne z celami biznesowymi.
Dostosowanie cyberbezpieczeństwa do celów biznesowych
Interesariusze często postrzegają cyberbezpieczeństwo jako niedogodność lub coś, czemu wystarczy poświęcić pozorną uwagę. Łatwiej przekonać tych menedżerów, gdy skupisz się na rezultatach swojej polityki. Na przykład zapobieganie atakom poprawia dostępność usług i zwiększa produktywność.
Efektywne zarządzanie zasobami na potrzeby bezpieczeństwa
Regularne przeglądy kont i zasobów w sieci mogą zwiększyć szybkość wykrywania naruszeń. Usuwanie nieużywanych aplikacji lub wyłączanie systemów, które nie są już używane, zmniejsza liczbę wektorów ataku dostępnych dla złośliwych podmiotów.
Komunikowanie protokołów i zagrożeń związanych z bezpieczeństwem
Szkolenia uświadamiające są nieocenionym narzędziem edukowania pracowników na wszystkich szczeblach na temat strategii cyberbezpieczeństwa. Pracownicy, którzy znają narzędzia do oceny ryzyka bezpieczeństwa i przeszli szkolenia dotyczące phishingu, trojanów, wirusów oraz oprogramowania ransomware, lepiej rozumieją, jak chronić się przed takimi zagrożeniami, i rzadziej padają ofiarą cyberprzestępców.
Nowe trendy w cyberbezpieczeństwie
Cyberbezpieczeństwo stale się zmienia. Aby zapewnić odporność platformy SaaS na pojawiające się zagrożenia, śledź te trendy.
Sztuczna inteligencja & bezpieczeństwo
Sztuczna inteligencja może usprawnić wiele obszarów cyberbezpieczeństwa. Pełna automatyzacja prawdopodobnie nie jest dobrym pomysłem, szczególnie biorąc pod uwagę to, jak obecna generacja modeli uczenia maszynowego może być „zdecydowanie błędna”. Jednak w przypadku monitorowania dzienników i alertów oraz wspierania istniejącego zespołu specjalistów ds. cyberbezpieczeństwa sztuczna inteligencja może być nieoceniona.
Rola łańcucha bloków w cyberbezpieczeństwie
Zapisywanie danych w zdecentralizowanej księdze, do której można wyłącznie dopisywać informacje, może być korzystne, jeśli dane muszą być niezmienne. Jednak rozproszone łańcuchy bloków wiążą się z wieloma wyzwaniami. Po pierwsze, wykorzystanie rozproszonej, niezmiennej księgi w publicznym łańcuchu bloków do przechowywania wrażliwych danych może nie być pożądane. Ponadto jeden błąd dotyczący kluczy prywatnych może stwarzać poważne zagrożenia dla ciągłości działania lub bezpieczeństwa firmy. Prywatne, dozwolone łańcuchy bloków mogą rozwiązać niektóre z tych problemów, stanowiąc potencjalny kompromis.
Rozwój obliczeń kwantowych
Obliczenia kwantowe mogą z dnia na dzień sprawić, że wiele popularnych algorytmów szyfrowania stanie się przestarzałych. To być może najpoważniejsze zagrożenie, z jakim mierzy się cała branża IT. W 2022 roku NIST ogłosił cztery kwantoodporne algorytmy kryptograficzne, a prace nad kolejnymi trwają. Zacznij już dziś przygotowywać swoje platformy na przyszłość, aby uniknąć kryzysu, który może nadejść szybciej, niż myślisz.
Rozszerzone wykrywanie zagrożeń i reagowanie na nie (XDR)
Rozszerzone wykrywanie zagrożeń i reagowanie na nie (XDR) zyskuje na popularności w miarę jak cyberzagrożenia stają się coraz bardziej zaawansowane. Tradycyjne narzędzia bezpieczeństwa, takie jak SIEM i EDR, często mają trudności z rozproszonymi danymi i dużą liczbą alertów, co utrudnia wykrywanie ataków i reagowanie na nie. XDR usprawnia bezpieczeństwo, integrując wiele warstw, automatyzując korelację zagrożeń i konsolidując dane z punktów końcowych, sieci oraz środowisk chmurowych.
Takie podejście zwiększa widoczność, ogranicza obszary niewidocznych zagrożeń i zapewnia głębszy kontekst potencjalnych zagrożeń. Dzięki ustalaniu priorytetów ryzyka i usprawnianiu reagowania na incydenty XDR pomaga zespołom ds. cyberbezpieczeństwa skuteczniej wykrywać incydenty bezpieczeństwa, ograniczać ich skutki i zapobiegać im.
Porady ekspertów dotyczące pokonywania typowych wyzwań związanych z cyberbezpieczeństwem
Promowanie solidnych rozwiązań bezpieczeństwa nie zawsze jest łatwe, ale bezpośrednie stawienie czoła tym wyzwaniom ułatwi osiągnięcie współpracy między działami, która jest niezbędna do skutecznego wdrożenia zasad.
Zapobieganie awariom systemów i gaszenie pożarów
Proaktywne podejście do zapobiegania zagrożeniom cyberbezpieczeństwa jest skuteczniejsze niż gaszenie pożarów. Na przykład inwestycja w CDN w celu zapobiegania atakom typu odmowa usługi jest łatwiejsza niż usuwanie szkód wizerunkowych spowodowanych awarią.
More Articles
Przełamywanie izolacji protokołów bezpieczeństwa
Złożone sieci często prowadzą do powstawania silosów i obszarów niewidocznych informacji. Zawsze staraj się przełamywać te silosy, gromadząc jak najwięcej informacji, aby uzyskać pełny obraz potencjalnych zagrożeń.
Uzyskiwanie zgodności interesariuszy w zakresie priorytetów bezpieczeństwa
Twoi interesariusze prawdopodobnie rozumieją, że przetwarzasz poufne informacje w swoich systemach komputerowych. Skoncentruj się na korzyściach i wyjaśnij, dlaczego wdrażasz poszczególne zasady, aby uzyskać ich poparcie dla środków bezpieczeństwa. Spraw, aby ich przestrzeganie było możliwie łatwe i bezproblemowe.
Najlepsze praktyki
Chcesz znacząco zwiększyć poziom cyberbezpieczeństwa swojej organizacji, ograniczając ryzyko cyberataków i naruszeń danych? Podejmij następujące działania:
- Regularne aktualizacje oprogramowania: Aktualizuj całe oprogramowanie, w tym systemy operacyjne i aplikacje, aby usuwać luki w zabezpieczeniach.
- Silne zasady dotyczące haseł: Stosuj złożone hasła lub korzystaj z oprogramowania do zarządzania hasłami i regularnie je zmieniaj, aby zapobiegać nieuprawnionemu dostępowi.
- Szkolenia i świadomość pracowników: Edukuj personel na temat typowych cyberzagrożeń, takich jak phishing i ataki socjotechniczne.
- Regularne kopie zapasowe: Regularnie twórz kopie zapasowe danych i upewnij się, że można je przywrócić, aby zapobiec ich utracie w przypadku cyberataku.
- Planowanie reagowania na incydenty: Przygotuj plan skutecznego reagowania na naruszenia bezpieczeństwa.
- Segmentacja sieci: Podziel sieć na mniejsze części, aby ograniczyć rozprzestrzenianie się ataków i skuteczniej zarządzać kontrolą dostępu.
- Dostęp z minimalnymi uprawnieniami: Przyznawaj użytkownikom wyłącznie dostęp niezbędny do wykonywania ich obowiązków.
- Ciągłe monitorowanie: Monitoruj ruch sieciowy i dzienniki, aby szybko wykrywać zagrożenia i reagować na nie.
- Bezpieczna konfiguracja: Upewnij się, że wszystkie systemy i aplikacje są skonfigurowane w bezpieczny sposób, aby zminimalizować podatność na zagrożenia.
- Regularne audyty bezpieczeństwa: Przeprowadzaj okresowe audyty w celu identyfikowania i usuwania luk lub słabych punktów w zabezpieczeniach.
Zabezpiecz swoją markę
Jako lider technologiczny SaaS odpowiadasz za bezpieczeństwo danych swojej firmy, a pośrednio także organizacji, które polegają na Twoich usługach. Świat cyberbezpieczeństwa nieustannie się zmienia, a obecnie istnieje znacznie więcej zagrożeń niż tylko proste ataki phishingowe i oprogramowanie szpiegujące. Jakiej rady udzieliłbyś osobie, która chce stworzyć solidniejsze zabezpieczenia w ramach swojego planu cyberbezpieczeństwa?
Chcesz dowiedzieć się więcej o cyberbezpieczeństwie? Zapisz się do naszego newslettera, aby otrzymywać informacje o najnowszych wiadomościach dotyczących cyberbezpieczeństwa i nie tylko.

