

Wat is cyberbeveiliging? De ultieme gids voor online veiligheid

Cyberbeveiliging verwijst naar de praktijken en technieken die worden gebruikt om systemen, netwerken en programma's te beschermen tegen digitale aanvallen, ongeautoriseerde toegang of schade. Het omvat een breed scala aan praktijken die zijn ontworpen om de integriteit, vertrouwelijkheid en beschikbaarheid van gegevens op verschillende digitale platforms te waarborgen.
Het doel van cyberbeveiliging is gevoelige informatie te beschermen tegen cyberdreigingen zoals hacking, phishing, malware en ransomware, en zo de veiligheid en privacy van gegevens in een steeds verder verbonden wereld te waarborgen.
In deze gids bespreken we de belangrijkste aspecten van cyberbeveiliging en hoe technologieleiders hun teams kunnen helpen veelvoorkomende beveiligingsuitdagingen te overwinnen.

Een inleiding tot cyberbeveiliging
Bij cyberbeveiliging worden defensieve maatregelen geïmplementeerd, zoals firewalls, antivirussoftware en systemen voor inbraakdetectie, en worden strategieën toegepast voor risicobeheer, gegevensherstel en gebruikerseducatie.
Het is al een grote bedrijfstak en groeit snel. Volgens een onderzoek van KPMG gelooft 18% van de ondervraagde CEO's dat cybercriminaliteit in 2025 de grootste bedreiging vormt voor de groei van hun organisatie.
Hoewel het implementeren van de beste beveiligingsmaatregelen geen garantie tegen deze incidenten biedt, kan het nemen van bepaalde voorzorgsmaatregelen de kans erop aanzienlijk verkleinen. Het selecteren van de beste aanbieder van cyberbeveiliging om je bedrijf te beschermen is ook van groot belang.
Veelvoorkomende cyberbeveiligingsbedreigingen
Cyberdreigingen komen in vele vormen voor. Risico's zijn onder meer de mogelijkheid dat malware je volledige systeem wist, dat een indringer toegang krijgt tot je bestanden en deze wijzigt, dat je computer wordt gebruikt als hulpmiddel om aanvallen op anderen uit te voeren, of dat iemand je creditcardgegevens steelt om ongeautoriseerde transacties uit te voeren. Technische oplossingen zoals cyberbeveiligingssoftware, firewalls en systemen voor toegangscontrole spelen nog steeds een rol. Maar het is ook essentieel om rekening te houden met de menselijke factor. Een pragmatische benadering van cyberbeveiliging omvat zowel technische als menselijke kwesties.
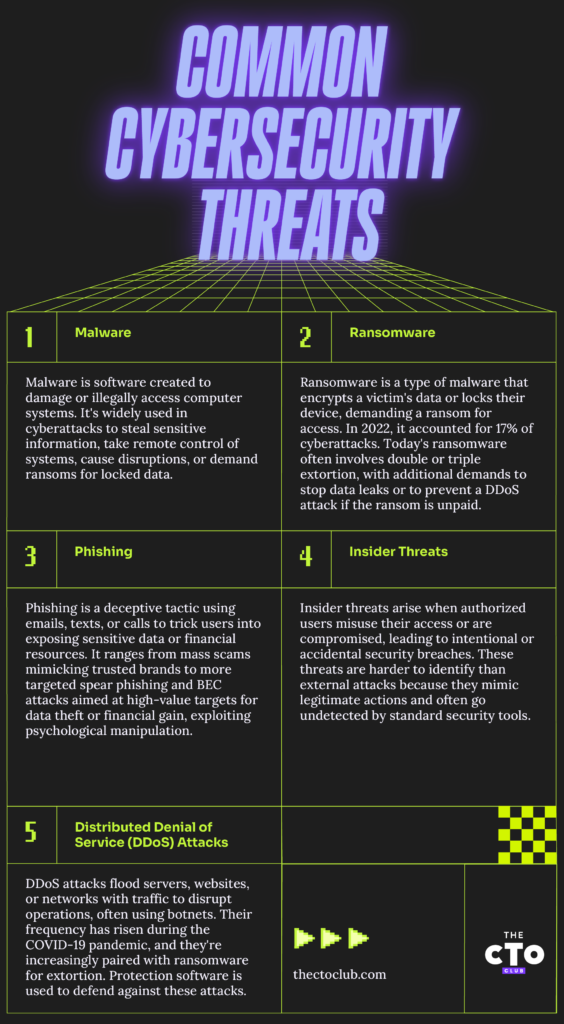
- Malware, een verkorting van "kwaadaardige software", verwijst naar software of computerprogramma's die opzettelijk zijn ontworpen om een computersysteem of de gebruikers ervan schade toe te brengen. Het is een veelvoorkomend onderdeel van de meeste hedendaagse cyberaanvallen. Malware wordt ontwikkeld en ingezet door hackers en cybercriminelen om illegaal toegang te krijgen tot computersystemen en gevoelige informatie, computersystemen op afstand te besturen, deze te verstoren of beschadigen, of gegevens en systemen vast te houden voor losgeld...
- Ransomware is malware die de gegevens of het apparaat van een slachtoffer vergrendelt en dreigt deze ontoegankelijk te houden — of zelfs erger — tenzij er losgeld wordt betaald. De IBM Security X-Force Threat Intelligence Index 2023 meldt dat ransomwareaanvallen in 2022 goed waren voor 17% van alle cyberaanvallen. Moderne ransomware is ernstiger dan de eerste versies. Aanvankelijk eiste ransomware één losgeldbedrag voor ontsleutelingssleutels. Huidige aanvallen omvatten echter vaak dubbele afpersing, waarbij aanvullend losgeld wordt geëist om publicatie of vrijgave van de gegevens van het slachtoffer te voorkomen. Sommige aanvallen escaleren zelfs tot drievoudige afpersing, waarbij wordt gedreigd met een distributed denial of service-aanval (DDoS, hieronder uitgelegd) als het losgeld niet wordt betaald.
- Phishing omvat misleidende e-mails, sms-berichten of telefoontjes die gebruikers ertoe verleiden malware te downloaden, gevoelige informatie prijs te geven of per ongeluk geld te versturen. Veelvoorkomend zijn grootschalige phishingfraudes — wijdverbreide frauduleuze berichten van ogenschijnlijk gerenommeerde merken, waarin ontvangers worden gevraagd wachtwoorden of creditcardgegevens bij te werken. Geavanceerdere phishing, zoals spearphishing en business-e-mailcompromittering (BEC), richt zich op specifieke personen of groepen om waardevolle gegevens of aanzienlijke financiële voordelen te verkrijgen. Phishing is een vorm van social engineering waarbij psychologische manipulatie wordt gebruikt om mensen ertoe te verleiden schadelijke beslissingen te nemen.
- Bedreigingen van binnenuit komen voort uit geautoriseerde gebruikers (werknemers, contractanten, zakenpartners) die hun toegangsrechten opzettelijk of onopzettelijk misbruiken, of van wie de accounts door cybercriminelen zijn gecompromitteerd. Bedreigingen van binnenuit zijn moeilijker te detecteren dan externe bedreigingen, omdat ze eruitzien als legitieme activiteiten en onzichtbaar zijn voor traditionele beveiligingsmaatregelen zoals antivirussoftware en firewalls.
- Aanvallen voor gedistribueerde denial of service (DDoS) zijn erop gericht servers, websites of netwerken plat te leggen door ze te overspoelen met verkeer, meestal afkomstig van een botnet — een groep geïnfecteerde systemen die op afstand door cybercriminelen wordt bestuurd. De frequentie van DDoS-aanvallen is tijdens de COVID-19-pandemie sterk toegenomen. Aanvallers combineren DDoS steeds vaker met ransomwareaanvallen of gebruiken de dreiging van een DDoS-aanval om losgeld af te persen. DDoS-beschermingssoftware helpt digitale weerbaarheid op te bouwen.
Waarom cyberbeveiliging belangrijk is voor SaaS
De afgelopen jaren zijn cyberaanvallen frequenter en kostbaarder geworden. Volgens IBM bedroeg de gemiddelde kostenpost van een datalek in 2025 $4.45 miljoen, een stijging van ongeveer 15% in de afgelopen drie jaar. Ransomwareaanvallen zijn nog duurder, met gemiddelde kosten van meer dan $5 miljoen, exclusief eventueel losgeld dat het slachtoffer besluit te betalen.
Als technologieleider is het cruciaal om je SaaS-infrastructuur in overweging te nemen bij het implementeren van cyberbeveiligingsbeleid. Cybercriminelen richten zich vaak op SaaS-platforms vanwege de mogelijkheid op hoge opbrengsten. Zo gebruikte Team TNT malware om toegang te krijgen tot enkele verkeerd geconfigureerde Kubernetes-clusters en 50.000 IP-adressen te compromitteren.
Voor je klanten is de aantrekkingskracht van SaaS dat het hen verlost van zorgen over onderhoud en upgrades. Een zorgvuldige aanpak van cyberbeveiliging is essentieel om die belofte waar te maken.
Kernonderdelen van cyberbeveiliging
Een goed cyberbeveiligingsraamwerk moet vijf kerngebieden omvatten. Maak jezelf vertrouwd met deze onderdelen en streef ernaar ze allemaal te behandelen als onderdeel van een integrale beveiligingsaanpak.
Netwerkbeveiliging
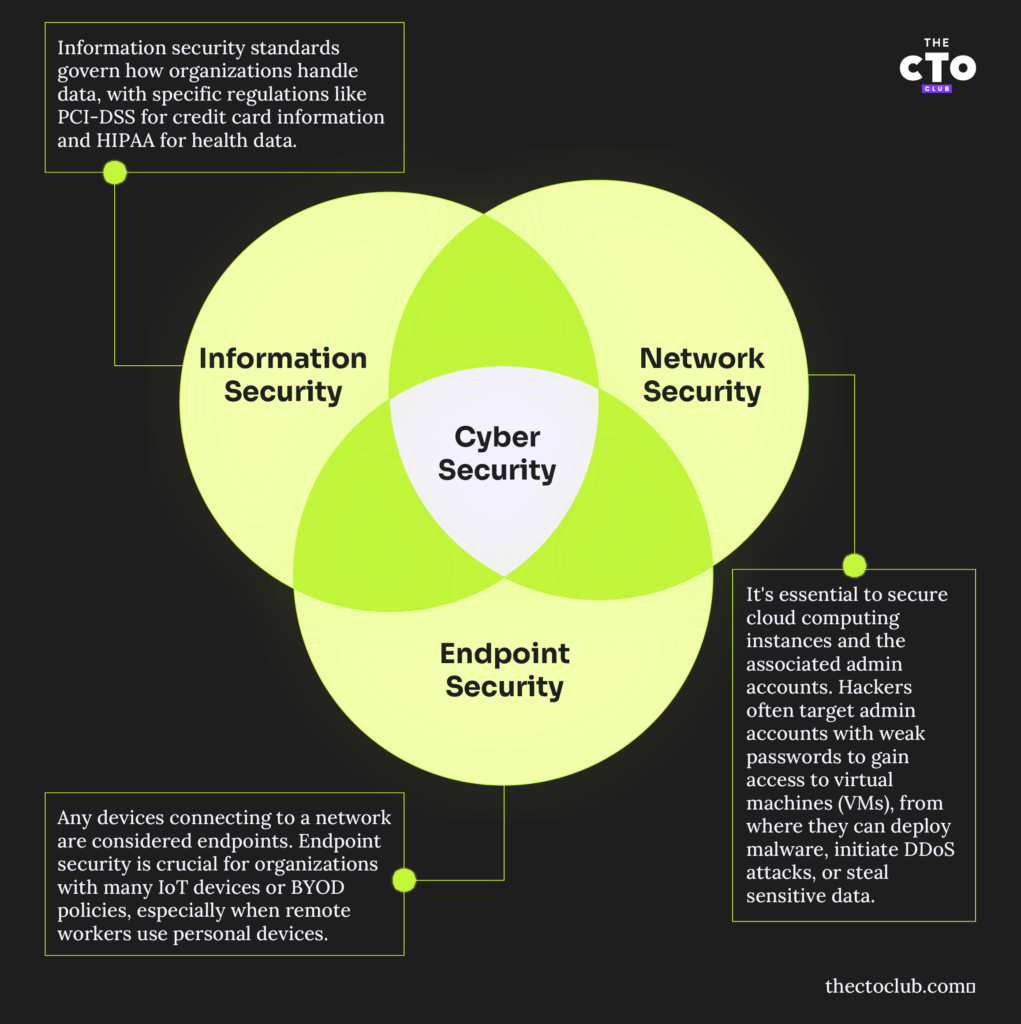
Netwerkbeveiliging heeft betrekking op je fysieke netwerk en alle apparaten die ermee verbinding maken. Dit omvat mobiele apparaten, het internet der dingen, servers en laptops. Het beveiligen van draadloze netwerken, het gebruik van VPN's of andere vormen van versleutelde communicatie en het configureren van firewalls zijn allemaal fundamentele onderdelen van een netwerkbeveiligingsbeleid.
Informatiebeveiliging
De manier waarop je organisatie gegevens verzamelt, opslaat en verzendt, valt onder informatiebeveiligingsnormen, bijvoorbeeld PCI-DSS voor creditcardgegevens of HIPAA voor gezondheidsgerelateerde gegevens. Waarschijnlijk heeft je organisatie al veel aandacht besteed aan de relevante normen. Een cyberbeveiligingsbeoordeling kan tekortkomingen aan het licht brengen in de manier waarop gegevens worden opgeslagen en overgedragen.
Eindpuntbeveiliging
Alle apparaten die verbinding maken met een netwerk worden beschouwd als eindpunten. Voor organisaties met veel IoT-apparaten of een BYOD-beleid is eindpuntbeveiliging een bijzonder urgente zorg. Neem het voorbeeld van een organisatie die externe medewerkers toestaat hun eigen laptops en smartphones te gebruiken. Als de laptop van een medewerker geïnfecteerd raakt met ransomware, kan die ransomware zich verspreiden naar netwerkschijven waartoe de medewerker toegang heeft, wat voor aanzienlijke verstoring kan zorgen.
Cloudbeveiliging
Het beveiligen van je cloudcomputing-instances en de beheerdersaccounts voor het cloudplatform is cruciaal. Het is bekend dat hackers zoeken naar beheerdersaccounts met zwakke wachtwoorden en die accounts gebruiken om zichzelf toegang te geven tot de VM's die erop draaien, zodat ze later kwaadaardige software kunnen implementeren, DDoS-aanvallen kunnen starten of kunnen zoeken naar gevoelige gegevens om te stelen.
Beveiliging zonder vertrouwen
Beveiliging zonder vertrouwen is een cyberbeveiligingsraamwerk dat impliciet vertrouwen elimineert en voortdurende verificatie van alle gebruikers, apparaten en applicaties vereist. Het dwingt strikte identiteitsverificatie, toegang met minimale rechten en realtimebewaking af om beveiligingsrisico's te beperken en laterale verplaatsing bij een inbreuk te voorkomen.
Belangrijke principes zijn onder meer meervoudige verificatie (MFA), microsegmentatie en geautomatiseerde risicobeoordelingen om bedreigingen te detecteren en te beperken. Naarmate organisaties overstappen op cloud- en hybride omgevingen, verbetert beveiliging zonder vertrouwen de gegevensbeveiliging, naleving van regelgeving en algehele zichtbaarheid binnen IT-systemen.
Applicatiebeveiliging
Software voor applicatiebeveiliging richt zich op zero-daykwetsbaarheden, verkeerd geconfigureerde applicaties of niet-gepatchte besturingssystemen. Enkele veelvoorkomende problemen zijn:
- Onjuist toegangsbeheer (bijvoorbeeld gebruikers meer rechten geven dan ze nodig hebben)
- Het niet benutten van meervoudige verificatie
- Het niet afdwingen van sterke wachtwoorden of beleid om een account te blokkeren na meerdere mislukte pogingen tot toegang of ongeautoriseerde toegangspogingen
- Te lang wachten met het wijzigen of intrekken van rechten voor vertrekkende medewerkers
Als je nieuwe applicaties of cloudservices van derden in je workflows integreert, controleer dan je beleid om te bevestigen dat je elk onderdeel nog steeds afdekt.
Belangrijke cyberbeveiligingstechnologieën
- Firewalls: Fungeren als een barrière tussen vertrouwde interne netwerken en niet-vertrouwde externe netwerken, zoals het internet.
- Antivirus- en antimalwaresoftware: Detecteert, voorkomt en verwijdert schadelijke software zoals virussen, wormen en ransomware.
- Inbraakdetectie- en -preventiesystemen (IDPS): Bewaken netwerkverkeer op verdachte activiteiten en bekende bedreigingen en waarschuwen beveiligingsmedewerkers voor mogelijke inbreuken.
- Versleuteling: Beschermt gegevens door deze tijdens verzending of opslag om te zetten in onleesbare code, zodat alleen bevoegde partijen er toegang toe hebben.
- Virtuele privénetwerken (VPN's): Creëren een beveiligde verbinding via het internet en verbeteren de privacy en beveiliging, vooral bij werken op afstand.
- Meervoudige authenticatie (MFA): Vereist meerdere vormen van verificatie voordat toegang wordt verleend, waardoor het risico op ongeautoriseerde toegang aanzienlijk wordt verkleind.
- Beveiligingsinformatie- en gebeurtenisbeheer (SIEM): Biedt realtimeanalyse van beveiligingswaarschuwingen die door applicaties en netwerkhardware worden gegenereerd.
- Preventie van gegevensverlies (DLP): Technologieën die voorkomen dat gevoelige gegevens zonder toestemming het netwerk verlaten.
- Cloudbeveiligingstools: Beschermen gegevens en applicaties die in cloudomgevingen worden gehost, waaronder toegangscontroles en informatie over bedreigingen.
- Eindpuntbeveiliging: Beveiligt eindpunten of toegangspunten van eindgebruikerapparaten, zoals desktops, laptops en mobiele apparaten, tegen misbruik door kwaadwillende actoren.
De rol van een technologieleider in cyberbeveiliging
In je loopbaan als leider op het gebied van cyberbeveiliging is het jouw verantwoordelijkheid om ervoor te zorgen dat je teams het belang van cyberbeveiliging begrijpen, weten waarom je beleid is zoals het is en dat dit beleid aansluit bij de bedrijfsdoelstellingen.
Cyberbeveiliging afstemmen op bedrijfsdoelstellingen
Belanghebbenden beschouwen cyberbeveiliging vaak als een ongemak of als iets waar men slechts lippendienst aan hoeft te bewijzen. Het is gemakkelijker om die managers mee te krijgen wanneer je je richt op de resultaten van je beleid. Het voorkomen van aanvallen verbetert bijvoorbeeld de beschikbaarheid van diensten en verhoogt de productiviteit.
Efficiënt middelenbeheer voor beveiliging
Regelmatige controles van accounts en bronnen op een netwerk kunnen de snelheid verhogen waarmee inbreuken worden gedetecteerd. Door ongebruikte applicaties te verwijderen of systemen die niet langer worden gebruikt uit te schakelen, wordt het aantal aanvalsvectoren dat openstaat voor kwaadwillende actoren verminderd.
Beveiligingsprotocollen en risico's communiceren
Bewustwordingstraining is een onmisbaar hulpmiddel om werknemers op alle niveaus voor te lichten over je cyberbeveiligingsstrategie. Medewerkers die kennis hebben van tools voor beveiligingsrisicobeoordeling en training hebben gevolgd over phishing, trojans, virussen en ransomware, begrijpen beter hoe ze zichzelf tegen dergelijke bedreigingen kunnen beschermen en lopen minder kans slachtoffer te worden van cybercriminelen.
Opkomende trends in cyberbeveiliging
Cyberbeveiliging ontwikkelt zich voortdurend. Zorg ervoor dat je SaaS-platform bestand blijft tegen opkomende bedreigingen door op de hoogte te blijven van deze trends.
Kunstmatige intelligentie & beveiliging
AI heeft het potentieel om veel onderdelen van cyberbeveiliging te stroomlijnen. Volledige automatisering is waarschijnlijk geen goed idee, vooral gezien het feit dat de huidige generatie machinelearningmodellen soms met veel vertrouwen onjuiste antwoorden geeft. Voor het monitoren van logboeken en waarschuwingen en het ondersteunen van je bestaande team van cyberbeveiligingsprofessionals kan AI echter van onschatbare waarde zijn.
De rol van blockchain in cyberbeveiliging
Het vastleggen van gegevens in een gedecentraliseerd grootboek waaraan alleen gegevens kunnen worden toegevoegd, kan nuttig zijn als de gegevens onveranderlijk moeten zijn. Gedistribueerde blockchains brengen echter veel uitdagingen met zich mee. Zo is het mogelijk niet wenselijk om voor gevoelige gegevens een gedistribueerd, onveranderlijk grootboek op een openbare blockchain te gebruiken. Bovendien kan één fout met privésleutels aanzienlijke risico's voor de bedrijfscontinuïteit of beveiliging opleveren. Privé-blockchains met toegangsbeheer kunnen sommige van deze problemen oplossen en daarmee een mogelijk compromis bieden.
De opkomst van quantumcomputing
Quantumcomputing kan veel populaire versleutelingsalgoritmen van de ene op de andere dag overbodig maken. Het is misschien wel de grootste bedreiging waarmee de volledige IT-sector wordt geconfronteerd. NIST kondigde in 2022 vier quantumbestendige cryptografische algoritmen aan en aan andere wordt gewerkt. Begin vandaag met het toekomstbestendig maken van je platforms om een crisis te voorkomen die dichterbij kan zijn dan je denkt.
Uitgebreide detectie en respons (XDR)
Uitgebreide detectie en respons (XDR) wint aan populariteit nu cyberdreigingen geavanceerder worden. Traditionele beveiligingstools zoals SIEM en EDR hebben vaak moeite met gefragmenteerde gegevens en grote hoeveelheden meldingen, waardoor het moeilijker wordt om aanvallen te detecteren en erop te reageren. XDR stroomlijnt de beveiliging door meerdere lagen te integreren, dreigingscorrelatie te automatiseren en gegevens van eindpunten, netwerken en cloudomgevingen te centraliseren.
Deze aanpak verbetert de zichtbaarheid, vermindert blinde vlekken en biedt meer context bij potentiële dreigingen. Door risico's te prioriteren en de incidentrespons te verbeteren, helpt XDR cybersecurityteams om beveiligingsincidenten effectiever te detecteren, te beperken en te voorkomen.
Tips van experts om veelvoorkomende cybersecurityuitdagingen te overwinnen
Het promoten van solide beveiligingsoplossingen is niet altijd eenvoudig, maar door deze uitdagingen rechtstreeks aan te pakken, wordt het gemakkelijker om de interdepartementale samenwerking te bereiken die nodig is om je beleid succesvol te maken.
Systeemstoringen voorkomen en brandjes blussen
Een proactieve aanpak om cybersecuritydreigingen te voorkomen is effectiever dan brandjes blussen. Investeren in een CDN om denial-of-serviceaanvallen te voorkomen is bijvoorbeeld eenvoudiger dan herstellen van reputatieschade die door een storing is veroorzaakt.
Beveiligingsprotocollen uit silo's halen
Complexe netwerken leiden vaak tot silo's en blinde vlekken in de informatievoorziening. Probeer die silo's altijd af te breken en zoveel mogelijk informatie samen te brengen om een goed overzicht van potentiële dreigingen te krijgen.
Afstemming met belanghebbenden over beveiligingsprioriteiten bereiken
Je belanghebbenden begrijpen waarschijnlijk dat je gevoelige informatie op je computersystemen verwerkt. Richt je op de voordelen en leg uit waarom je verschillende beleidsregels implementeert om draagvlak voor je beveiligingsmaatregelen te creëren. Zorg dat deze zo eenvoudig en moeiteloos mogelijk te volgen zijn.
Beste werkwijzen
Wil je de cybersecuritypositie van je organisatie aanzienlijk verbeteren en het risico op cyberaanvallen en datalekken verkleinen? Pas het volgende toe:
- Regelmatige software-updates: Houd alle software up-to-date, inclusief besturingssystemen en applicaties, om beveiligingskwetsbaarheden te verhelpen.
- Robuust wachtwoordbeleid: Implementeer complexe wachtwoorden of gebruik wachtwoordbeheersoftware en wijzig ze regelmatig om ongeautoriseerde toegang te voorkomen.
- Training en bewustwording van medewerkers: Leer medewerkers over veelvoorkomende cyberdreigingen, zoals phishing en social engineering-aanvallen.
- Regelmatige back-ups: Maak regelmatig back-ups van gegevens en zorg ervoor dat deze kunnen worden teruggezet om verlies bij een cyberaanval te voorkomen.
- Planning voor incidentrespons: Maak een plan om effectief op beveiligingsinbreuken te reageren.
- Netwerksegmentatie: Verdeel het netwerk in kleinere delen om de verspreiding van aanvallen te beperken en toegangscontroles effectiever te beheren.
- Toegang volgens het principe van minimale bevoegdheden: Geef gebruikers alleen de toegang die nodig is om hun werkzaamheden uit te voeren.
- Continue monitoring: Bewaak netwerkverkeer en logboeken om dreigingen tijdig te detecteren en erop te reageren.
- Veilige configuratie: Zorg ervoor dat alle systemen en applicaties veilig zijn geconfigureerd om kwetsbaarheden tot een minimum te beperken.
- Regelmatige beveiligingsaudits: Voer periodieke audits uit om beveiligingslacunes of zwakke plekken te identificeren en te verhelpen.
Bescherm je merk
Als SaaS-technologieleider ben je verantwoordelijk voor de gegevensbeveiliging van je bedrijf en indirect voor de organisaties die afhankelijk zijn van je diensten. De wereld van cyberbeveiliging evolueert voortdurend en tegenwoordig zijn er veel meer bedreigingen dan alleen eenvoudige phishingaanvallen en spyware. Welk advies zou je geven aan iemand die robuustere beveiligingsmaatregelen rond zijn cyberbeveiligingsplan wil creëren?
Wil je meer leren over cyberbeveiliging? Schrijf je in op onze nieuwsbrief voor updates over het laatste nieuws op het gebied van cyberbeveiliging en meer.


