Cybersikkerhet viser til praksisen og teknikkene som brukes for å beskytte systemer, nettverk og programmer mot digitale angrep, uautorisert tilgang eller skade. Det omfatter et bredt spekter av metoder som er utviklet for å ivareta dataintegritet, konfidensialitet og tilgjengelighet på tvers av ulike digitale plattformer.
Målet med cybersikkerhet er å beskytte sensitiv informasjon mot cybertrusler som hacking, phishing, skadevare og løsepengevirus, og dermed sikre dataenes trygghet og personvern i en stadig mer sammenkoblet verden.
I denne veiledningen ser vi nærmere på de viktigste aspektene ved cybersikkerhet, og hvordan teknologiledere kan hjelpe teamene sine med å overvinne vanlige sikkerhetsutfordringer.
En introduksjon til cybersikkerhet
Cybersikkerhet innebærer å iverksette defensive tiltak som brannmurer, antivirusprogramvare og systemer for inntrengingsdeteksjon, samt å bruke strategier for risikostyring, datagjenoppretting og opplæring av brukere.
Det er allerede en stor bransje, og den vokser raskt. Ifølge en undersøkelse utført av KPMG mener 18 % av topplederne som ble spurt, at nettkriminalitet vil være den største trusselen mot organisasjonens vekst i 2025.
Selv om implementering av de beste sikkerhetstiltakene ikke garanterer beskyttelse mot slike hendelser, kan bestemte forholdsregler redusere sannsynligheten betydelig. Det er også avgjørende å velge den beste cybersikkerhetsleverandøren for å beskytte virksomheten.
Vanlige cybersikkerhetstrusler
Cybertrusler kommer i mange former. Risikoene omfatter blant annet at skadevare kan slette hele systemet ditt, at en inntrenger får tilgang til og endrer filene dine, at datamaskinen din brukes som et verktøy for å angripe andre, eller at noen stjeler kredittkortopplysningene dine for å gjennomføre uautoriserte transaksjoner. Tekniske løsninger som cybersikkerhetsprogramvare, brannmurer og systemer for tilgangskontroll har fortsatt en viktig rolle. Men det er også avgjørende å ta hensyn til den menneskelige faktoren. En pragmatisk tilnærming til cybersikkerhet omfatter både tekniske og menneskelige utfordringer.
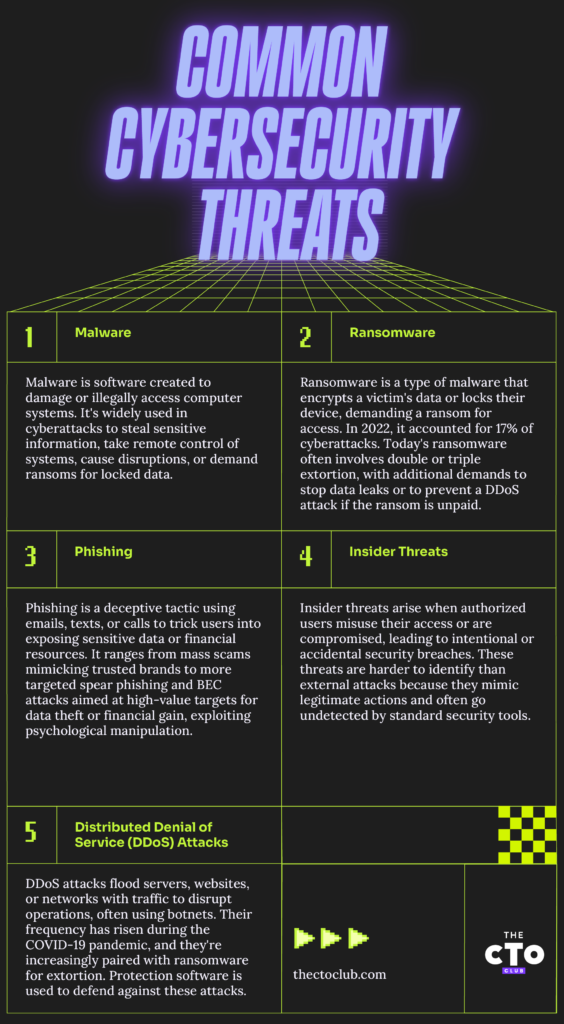
- Skadevare, en forkortelse for «skadelig programvare», viser til all programvare eller alle dataprogrammer som med hensikt er utviklet for å skade et datasystem eller brukerne av det. Det er et vanlig element i de fleste moderne cyberangrep. Skadevare utvikles og distribueres av hackere og nettkriminelle for å få ulovlig tilgang til datasystemer og sensitiv informasjon, fjernstyre datasystemer, forstyrre eller skade dem, eller holde data og systemer som gisler mot løsepenger ...
- Løsepengevirus er skadevare som låser en offers data eller enhet og truer med å holde den utilgjengelig – eller noe enda verre – med mindre det betales løsepenger. IBM Security X-Force Threat Intelligence Index 2023 rapporterer at løsepengevirusangrep utgjorde 17 % av alle cyberangrep i 2022. Moderne løsepengevirus er mer alvorlige enn de tidlige variantene. Opprinnelig krevde løsepengevirus én løsesum for dekrypteringsnøkler. I dag innebærer angrep imidlertid ofte dobbel utpressing, der det kreves ytterligere løsepenger for å forhindre at offerets data blir offentliggjort eller publisert. Noen eskalerer til og med til trippel utpressing, der det trues med et distribuert tjenestenektangrep (DDoS, forklart nedenfor) hvis løsepengene ikke betales.
- Phishing innebærer villedende e-poster, tekstmeldinger eller telefonsamtaler som lokker brukere til å laste ned skadevare, oppgi sensitiv informasjon eller sende penger ved en feil. Vanlig er omfattende phishing-svindel – utbredte falske meldinger fra tilsynelatende anerkjente merkevarer som ber mottakerne om å oppdatere passord eller kredittkortopplysninger. Mer avansert phishing, som målrettet phishing og kompromittering av virksomhetens e-post (BEC), retter seg mot bestemte personer eller grupper for å få tilgang til verdifulle data eller oppnå betydelige økonomiske gevinster. Phishing er en form for sosial manipulering der psykologisk påvirkning brukes til å lure mennesker til å ta skadelige beslutninger.
- Interne trusler stammer fra autoriserte brukere (ansatte, kontraktører og forretningspartnere) som misbruker tilgangen sin med hensikt eller ved et uhell, eller hvis kontoer blir kompromittert av nettkriminelle. Interne trusler er vanskeligere å oppdage enn eksterne trusler fordi de fremstår som legitime aktiviteter og er usynlige for tradisjonelle sikkerhetstiltak som antivirusprogramvare og brannmurer.
- Distribuerte tjenestenektangrep (DDoS) har som mål å stenge ned servere, nettsteder eller nettverk ved å overbelaste dem med trafikk, vanligvis fra et botnett – en gruppe infiserte systemer som fjernstyres av nettkriminelle. Hyppigheten av DDoS-angrep økte kraftig under covid-19-pandemien. Angripere kombinerer i økende grad DDoS med løsepengevirusangrep eller bruker trusselen om et DDoS-angrep til å presse frem løsepengebetalinger. Programvare for DDoS-beskyttelse bidrar til å bygge digital motstandsdyktighet.
Hvorfor cybersikkerhet er viktig for SaaS
De siste årene har cyberangrep blitt hyppigere og mer kostbare. Ifølge IBM var den gjennomsnittlige kostnaden ved et datainnbrudd i 2025 4,45 millioner dollar, en økning på rundt 15 % de siste tre årene. Løsepengevirusangrep er enda dyrere, med gjennomsnittlige kostnader på over 5 millioner dollar, uten å inkludere eventuelle løsepenger offeret velger å betale.
Som teknologileder er det avgjørende å ta hensyn til SaaS-infrastrukturen din når du implementerer retningslinjer for cybersikkerhet. Nettkriminelle retter seg ofte mot SaaS-plattformer på grunn av potensialet for høy gevinst. For eksempel brukte Team TNT skadevare for å få tilgang til feilkonfigurerte Kubernetes-klynger og kompromitterte 50 000 IP-adresser.
For kundene dine er appellen ved SaaS at det fritar dem fra å bekymre seg for vedlikehold og oppgraderinger. En samvittighetsfull tilnærming til cybersikkerhet er avgjørende for å innfri dette løftet.
Kjernekomponenter i cybersikkerhet
Et godt rammeverk for cybersikkerhet må dekke fem kjerneområder. Gjør deg kjent med disse komponentene, og sørg for å dekke dem alle som en del av en helhetlig sikkerhetstilnærming.
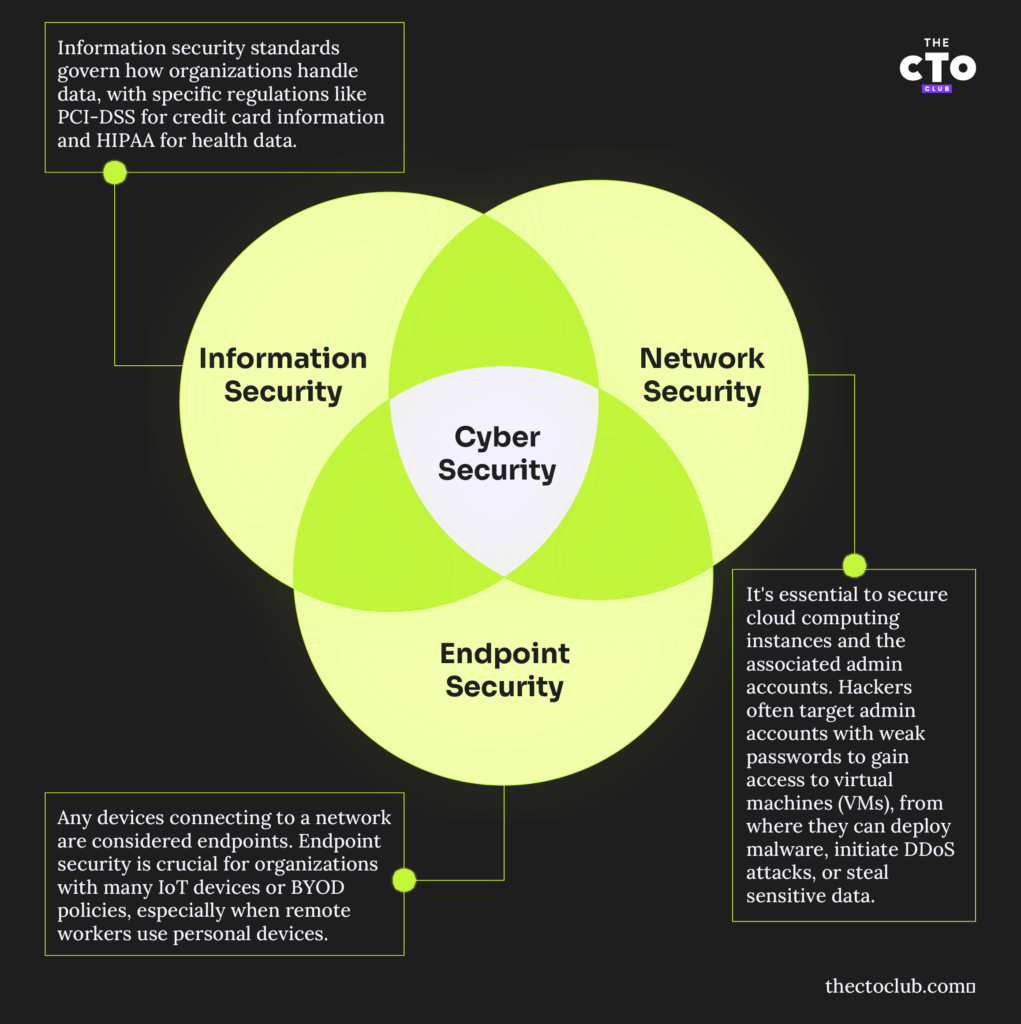
Nettverkssikkerhet
Nettverkssikkerhet gjelder det fysiske nettverket ditt og alle enheter som kobler seg til det. Dette omfatter mobile enheter, tingenes internett, servere og bærbare datamaskiner. Sikring av trådløse nettverk, bruk av VPN-er eller andre former for kryptert kommunikasjon og konfigurering av brannmurer er alle grunnleggende deler av en sikkerhetspolicy for nettverk.
Informasjonssikkerhet
Måten organisasjonen din samler inn, lagrer og overfører data på, dekkes av standarder for informasjonssikkerhet, for eksempel PCI-DSS for kredittkortinformasjon eller HIPAA for helserelaterte data. Det er sannsynlig at organisasjonen din allerede har vurdert de relevante standardene grundig. En gjennomgang av cybersikkerheten kan avdekke eventuelle mangler i hvordan dataene lagres og overføres.
Have an account? Log In
Endepunktsikkerhet
Alle enheter som kobler seg til et nettverk, regnes som endepunkter. For organisasjoner med mange IoT-enheter eller retningslinjer for BYOD er endepunktsikkerhet en særlig presserende bekymring. Tenk på eksempelet med en organisasjon som tillater fjernarbeidere å bruke sine egne bærbare datamaskiner og smarttelefoner. Hvis en ansatts bærbare datamaskin blir infisert med løsepengevirus, kan løsepengeviruset spre seg til nettverksstasjoner som den ansatte har tilgang til, og forårsake betydelige forstyrrelser.
Skysikkerhet
Det er avgjørende å sikre nettskyinstansene dine og administratorkontoene for skyplattformen. Hackere har vært kjent for å lete etter administratorkontoer med svake passord og bruke disse kontoene til å gi seg selv tilgang til de virtuelle maskinene som kjører på dem, slik at de senere kan distribuere skadelig programvare, starte DDOS-angrep eller lete etter sensitive data å stjele.
Sikkerhet uten implisitt tillit
Sikkerhet uten implisitt tillit er et rammeverk for cybersikkerhet som eliminerer implisitt tillit og krever kontinuerlig verifisering av alle brukere, enheter og applikasjoner. Det håndhever streng identitetsautentisering, tilgang med minste privilegium og sanntidsovervåking for å minimere sikkerhetsrisikoer og forhindre sideveis bevegelse ved et datainnbrudd.
Viktige prinsipper omfatter flerfaktorautentisering (MFA), mikrosegmentering og automatiserte risikovurderinger for å oppdage og redusere trusler. Når organisasjoner går over til skybaserte og hybride miljøer, forbedrer sikkerhet uten implisitt tillit datasikkerheten, overholdelsen av regelverk og den generelle synligheten på tvers av IT-systemer.
Applikasjonssikkerhet
Programvare for applikasjonssikkerhet dekker nulldagssårbarheter, feilkonfigurerte applikasjoner og operativsystemer som ikke er sikkerhetsoppdatert. Vanlige problemer omfatter:
- Feilaktig tilgangsstyring (f.eks. å gi brukere flere privilegier enn de trenger)
- Manglende bruk av flerfaktorautentisering
- Manglende håndheving av sterke passord eller retningslinjer for å blokkere en konto etter flere mislykkede/uautoriserte tilgangsforsøk
- Det tar for lang tid å endre eller tilbakekalle privilegier for ansatte som slutter
Hvis du integrerer nye applikasjoner eller tredjeparts skytjenester i arbeidsflytene dine, bør du gjennomgå retningslinjene dine for å bekrefte at du fortsatt dekker hver komponent.
Viktige cybersikkerhetsteknologier
- Brannmurer: Fungerer som en barriere mellom pålitelige interne nettverk og eksterne nettverk som ikke er til å stole på, for eksempel Internett.
- Antivirus- og skadevareprogramvare: Oppdager, forhindrer og fjerner skadelig programvare som virus, ormer og løsepengevirus.
- Systemer for inntrengingsdeteksjon og -forebygging (IDPS): Overvåker nettverkstrafikk for mistenkelig aktivitet og kjente trusler og varsler sikkerhetspersonell om potensielle sikkerhetsbrudd.
- Kryptering: Beskytter data ved å konvertere dem til uleselig kode under overføring eller lagring, slik at bare autoriserte parter får tilgang til dem.
- Virtuelle private nettverk (VPN-er): Oppretter en sikker forbindelse over Internett, noe som styrker personvern og sikkerhet, særlig ved fjernarbeid.
- Multifaktorautentisering (MFA): Krever flere former for bekreftelse før tilgang gis, noe som reduserer risikoen for uautorisert tilgang betydelig.
- Sikkerhetsinformasjon og hendelseshåndtering (SIEM): Gir sanntidsanalyse av sikkerhetsvarsler som genereres av applikasjoner og nettverksmaskinvare.
- Forebygging av datatap (DLP): Teknologier som hindrer sensitive data i å forlate nettverket uten autorisasjon.
- Verktøy for skysikkerhet: Beskytter data og applikasjoner som ligger i skymiljøer, inkludert tilgangskontroller og trusseletterretning.
- Endepunktbeskyttelse: Sikrer endepunkter eller inngangspunkter på sluttbrukerenheter som stasjonære datamaskiner, bærbare datamaskiner og mobile enheter mot utnyttelse av ondsinnede aktører.
Teknologilederens rolle innen cybersikkerhet
I din karriere som leder innen cybersikkerhet er det ditt ansvar å sørge for at teamene dine forstår betydningen av cybersikkerhet, hvorfor retningslinjene dine er utformet som de er, og at disse retningslinjene samsvarer med virksomhetens mål.
Tilpasning av cybersikkerhet til virksomhetens mål
Interessenter anser ofte cybersikkerhet som en ulempe eller noe man bare må vise overfladisk støtte til. Det er enklere å få disse lederne med på laget når du fokuserer på resultatene av retningslinjene dine. Forebygging av angrep forbedrer for eksempel tjenestenes oppetid og øker produktiviteten.
Effektiv ressursstyring for sikkerhet
Regelmessige gjennomganger av kontoer og ressurser i et nettverk kan øke hastigheten på oppdagelsen av sikkerhetsbrudd. Når ubrukte applikasjoner fjernes eller systemer som ikke lenger er i bruk, stenges ned, reduseres antallet angrepsvektorer som er åpne for ondsinnede aktører.
Kommunikasjon av sikkerhetsprotokoller og risikoer
Bevisstgjøringsopplæring er et uvurderlig verktøy for å lære opp ansatte på alle nivåer i organisasjonens cybersikkerhetsstrategi. Ansatte som har kunnskap om verktøy for vurdering av sikkerhetsrisiko og har fått opplæring i phishing, trojanere, virus og løsepengevirus, forstår bedre hvordan de kan beskytte seg mot slike trusler, og har mindre sannsynlighet for å bli ofre for nettkriminelle.
Nye trender innen cybersikkerhet
Cybersikkerhet er i stadig utvikling. For å sikre at SaaS-plattformen din forblir robust mot nye trusler, bør du holde deg oppdatert på disse trendene.
Kunstig intelligens & sikkerhet
KI har potensial til å effektivisere mange områder innen cybersikkerhet. Full automatisering er sannsynligvis ikke en god idé, særlig med tanke på hvor «selvsikkert feilaktige» dagens generasjon av maskinlæringsmodeller kan være. Når det gjelder overvåking av logger og varsler samt støtte til det eksisterende teamet ditt av cybersikkerhetseksperter, kan KI imidlertid være uvurderlig.
Blokkjedenes rolle innen cybersikkerhet
Det kan være fordelaktig å registrere data i en desentralisert, kun-påskrivbar hovedbok dersom du trenger at dataene skal være uforanderlige. Distribuerte blokkjeder er imidlertid forbundet med mange utfordringer. For det første er det ikke sikkert at bruk av en distribuert, uforanderlig hovedbok på en offentlig blokkjede for sensitive data er ønskelig. I tillegg kan én feil med private nøkler medføre alvorlig risiko for virksomhetens kontinuitet eller sikkerhet. Private blokkjeder med tilgangskontroll kan løse noen av disse problemene og dermed utgjøre et mulig kompromiss.
Fremveksten av kvantedatabehandling
Kvantedatabehandling kan gjøre mange populære krypteringsalgoritmer foreldet over natten. Det er kanskje den største trusselen hele IT-bransjen står overfor. NIST kunngjorde fire kvantesikre kryptografiske algoritmer i 2022, og flere er under utvikling. Begynn å fremtidssikre plattformene dine i dag for å unngå en krise som kan være nærmere enn du tror.
Utvidet deteksjon og respons (XDR)
Utvidet deteksjon og respons (XDR) får stadig større utbredelse etter hvert som cybertruslene blir mer sofistikerte. Tradisjonelle sikkerhetsverktøy som SIEM og EDR har ofte problemer med fragmenterte data og store mengder varsler, noe som gjør det vanskeligere å oppdage og håndtere angrep. XDR effektiviserer sikkerheten ved å integrere flere lag, automatisere korrelasjon av trusler og samle data på tvers av endepunkter, nettverk og skymiljøer.
Denne tilnærmingen gir bedre oversikt, reduserer blindsoner og gir mer kontekst om potensielle trusler. Ved å prioritere risikoer og forbedre hendelseshåndteringen hjelper XDR cybersikkerhetsteam med å oppdage, begrense og forhindre sikkerhetshendelser mer effektivt.
Eksperttips for å overvinne vanlige cybersikkerhetsutfordringer
Det er ikke alltid enkelt å fremme solide sikkerhetsløsninger, men hvis du tar tak i disse utfordringene direkte, blir det enklere å oppnå det tverrdepartementale samarbeidet som kreves for å lykkes med retningslinjene dine.
Forebygging av systemfeil og brannslukking
En proaktiv tilnærming til å forhindre cybersikkerhetstrusler er mer effektiv enn brannslukking. Det er for eksempel enklere å investere i et CDN for å forhindre tjenestenektangrep enn å håndtere omdømmetapet som et driftsavbrudd kan føre til.
More Articles
Avskaffe siloer i sikkerhetsprotokollene
Komplekse nettverk fører ofte til siloer og informasjonens blindsoner. Ha alltid som mål å bryte ned disse siloene og samle så mye informasjon som mulig for å få en god oversikt over potensielle trusler.
Oppnå enighet blant interessentene om sikkerhetsprioriteringer
Interessentene dine forstår sannsynligvis at du håndterer sensitiv informasjon på datasystemene dine. Fokuser på fordelene og hvorfor du innfører de ulike retningslinjene, slik at du får støtte til sikkerhetstiltakene dine. Gjør dem så enkle og friksjonsfrie å følge som mulig.
Beste praksis
Vil du forbedre organisasjonens cybersikkerhet betydelig og redusere risikoen for cyberangrep og datainnbrudd? Gjør følgende:
- Regelmessige programvareoppdateringer: Hold all programvare oppdatert, inkludert operativsystemer og applikasjoner, for å utbedre sikkerhetssårbarheter.
- Styrkede passordregler: Bruk komplekse passord eller programvare for passordhåndtering, og endre dem regelmessig for å forhindre uautorisert tilgang.
- Opplæring og bevisstgjøring av ansatte: Lær opp de ansatte om vanlige cybertrusler som phishing og sosial manipulering.
- Regelmessige sikkerhetskopier: Sikkerhetskopier data regelmessig, og sørg for at de kan gjenopprettes for å forhindre tap ved et cyberangrep.
- Planlegging av hendelseshåndtering: Lag en plan for effektiv håndtering av sikkerhetsbrudd.
- Nettverkssegmentering: Del nettverket inn i mindre deler for å begrense spredningen av angrep og håndtere tilgangskontroller mer effektivt.
- Tilgang med minste privilegium: Gi brukerne bare den tilgangen de trenger for å utføre arbeidsoppgavene sine.
- Kontinuerlig overvåking: Overvåk nettverkstrafikk og logger for å oppdage og håndtere trusler raskt.
- Sikker konfigurasjon: Sørg for at alle systemer og applikasjoner er konfigurert på en sikker måte for å minimere sårbarheter.
- Regelmessige sikkerhetsrevisjoner: Gjennomfør jevnlige revisjoner for å identifisere og utbedre sikkerhetshull eller svakheter.
Sikre merkevaren din
Som teknologileder innen SaaS har du ansvar for datasikkerheten i virksomheten din og indirekte for organisasjonene som er avhengige av tjenestene dine. Verdenen innen cybersikkerhet er i stadig utvikling, og i dag finnes det langt flere trusler enn bare enkle phishing-angrep og spionprogrammer. Hvilke råd ville du gitt til noen som ønsker å etablere mer robuste sikkerhetstiltak for cybersikkerhetsplanen sin?
Vil du lære mer om cybersikkerhet? Abonner på nyhetsbrevet vårt for oppdateringer om de siste nyhetene innen cybersikkerhet og mer.