

6 minacce alla sicurezza informatica in arrivo per la tua azienda nel 2026

La cybersicurezza protegge i sistemi informatici, le reti e i dati dagli attacchi digitali, dagli accessi non autorizzati e dai danni. Le minacce specifiche alla cybersicurezza includono diverse attività dannose mirate a compromettere l'integrità dei dati, la privacy e la funzionalità dei sistemi digitali, come l'hacking, i virus e gli attacchi di phishing.
Per affrontare queste sfide, i CTO devono sfruttare gli strumenti di cybersicurezza per rilevare, prevenire e mitigare efficacemente le minacce. Dai software di sicurezza degli endpoint alle piattaforme avanzate di intelligence sulle minacce, gli strumenti giusti sono essenziali per proteggere i sistemi, garantire la privacy dei dati e mantenere la fiducia nell'attuale panorama digitale.
Le minacce alla cybersicurezza sono ovunque e la rapida crescita del SaaS, dei servizi cloud e delle infrastrutture critiche automatizzate ha trasformato quello che in precedenza era un semplice inconveniente in una minaccia significativa.

I CTO devono proteggere la propria tecnologia. Indipendentemente dal settore o dal livello di rischio percepito, è necessario anticipare, intercettare e contrastare un ambiente della criminalità informatica in continua evoluzione.
Cosa sono le minacce alla cybersicurezza?
Una minaccia alla cybersicurezza è qualsiasi attacco intenzionale a un sistema informatico da parte di soggetti malintenzionati. Queste minacce assumono molte forme, dai semplici tentativi di accesso non autorizzato da parte di un singolo individuo agli attacchi multinazionali su vasta scala contro i sistemi di sicurezza condotti da molteplici vettori, tra cui Stati nazionali e organizzazioni non statali.
I sistemi cloud sono frequentemente presi di mira in questi attacchi, quindi vale la pena sapere contro cosa ci si sta confrontando.
Secondo Taylor, negli ultimi 2-3 anni gli aggressori sono passati dal phishing di massa opportunistico ad attacchi altamente mirati e basati sull'ingegneria sociale.
"Utilizzano l'IA per creare e-mail più credibili, imitare il comportamento dei dirigenti e persino manipolare voce e video", afferma. "Il perimetro non è più la barriera di sicurezza, ma l'utente finale, ovvero la barriera di sicurezza umana."
"Per adattarsi, le organizzazioni devono andare oltre la formazione basata sul semplice completamento di caselle. Hanno bisogno di un'istruzione continua, coinvolgente e basata sul rinforzo positivo: tutti hanno bisogno di supporto e formazione, non di colpevolizzazioni."
Tipi di minacce alla cybersicurezza
Le minacce alla cybersicurezza assumono molte forme, ognuna con il proprio modo subdolo di seminare il caos. Analizziamole:
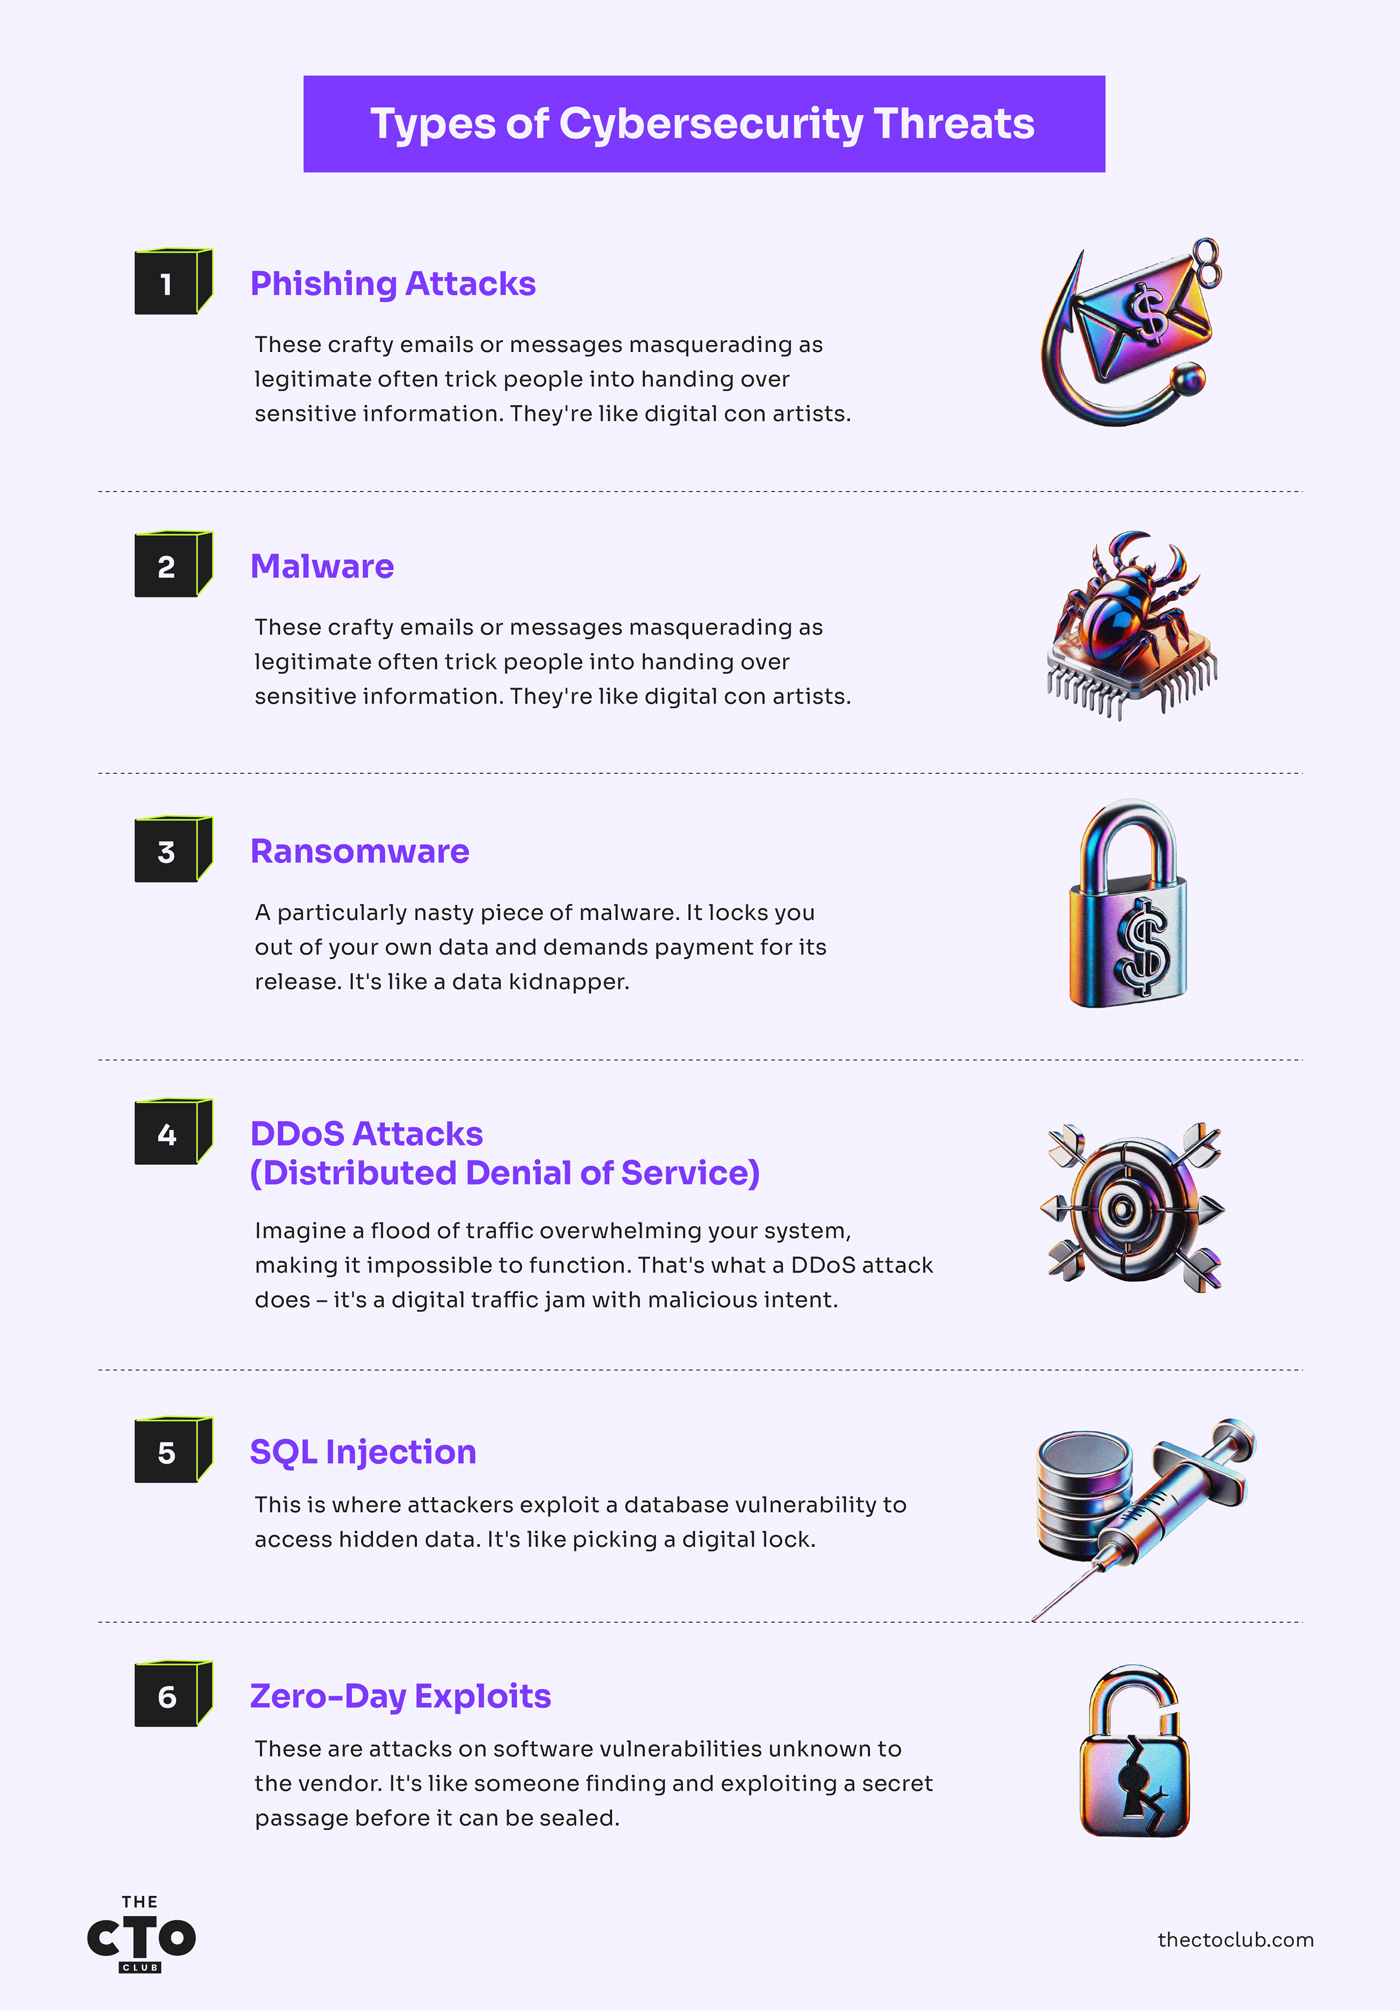
- Attacchi di phishing: queste e-mail o questi messaggi elaborati, che si spacciano per comunicazioni legittime, inducono spesso le persone a fornire informazioni sensibili. Sono come truffatori digitali.
- Software malevolo: questa categoria ampia include virus, worm e ransomware. Pensa al software malevolo come a un intruso indesiderato che si infiltra nel sistema per rubare, danneggiare o assumere il controllo.
- Ransomware: una forma particolarmente pericolosa di software malevolo. Impedisce l'accesso ai dati e richiede un pagamento per sbloccarli. È come un rapitore di dati.
- Attacchi DDoS (negazione distribuita del servizio): immagina un'ondata di traffico che sovraccarica il sistema, rendendolo impossibile da utilizzare. Questo è ciò che fa un attacco DDoS: un ingorgo del traffico digitale con intenti dannosi.
- Iniezione SQL: in questo caso, gli aggressori sfruttano una vulnerabilità del database per accedere a dati nascosti, come se scassinassero una serratura digitale.
- Sfruttamento di vulnerabilità zero-day: si tratta di attacchi contro vulnerabilità del software sconosciute al fornitore. È come se qualcuno trovasse e sfruttasse un passaggio segreto prima che possa essere chiuso.
Ogni minaccia comporta un rischio reale e le minacce sono in continua evoluzione. La cybersicurezza non è solo una questione IT; è una parte essenziale della nostra vita digitale. L'urgenza di proteggersi da queste minacce non è mai stata così grande. Rimanere informati e vigili è fondamentale.
Attacchi di tipo intermediario
Siamo onesti: la maggior parte di noi pensa di comprendere gli attacchi di tipo intermediario. "Sì, qualcuno si inserisce tra due parti che comunicano, ho capito."
Ma dopo aver ripulito le conseguenze di questi attacchi in tre aziende diverse, posso dirti che c'è una grande differenza tra comprendere il concetto e riconoscere quando si è sotto attacco.
Come si presenta un attacco MitM (non come pensa il tuo team di sicurezza)
Dimentica per un momento la definizione da manuale. Ecco come si presenta realmente un attacco di tipo intermediario nel mondo reale:
- Non è ovvio: Quando uno dei miei clienti è stato colpito, il suo traffico è stato intercettato per 47 giorni prima che qualcuno se ne accorgesse. Nessun allarme, nessun problema evidente di prestazioni, solo sottili irregolarità nei dati delle transazioni che la maggior parte dei sistemi di monitoraggio ha completamente ignorato.
- Succede dove meno te lo aspetti: Tutti si concentrano sulle comunicazioni esterne. Tuttavia, ho assistito ad attacchi MitM devastanti tra sistemi interni – da server a server, dall'applicazione al database – in cui i team spesso tralasciano i controlli di sicurezza che applicherebbero all'esterno.
- Raramente è casuale. I giorni dello "spray and pray" sono finiti. Oggi gli aggressori conducono attività di ricognizione per settimane, identificando i canali di comunicazione di alto valore prima di colpire. Cercano i sistemi di elaborazione dei pagamenti, i server di autenticazione e i gateway API.
Il funzionamento è semplice, ma brutalmente efficace:
- L'aggressore si posiziona tra due parti – da utente ad applicazione, da server a server o da dispositivo a rete.
- Stabilisce connessioni crittografate separate con ciascuna delle due parti, facendo credere a entrambe di comunicare direttamente l'una con l'altra.
- Decifra, legge, potenzialmente modifica e poi ricrittografa il traffico prima di inoltrarlo.
- Entrambe le parti credono di avere una connessione sicura e privata, ma non è così.
La parte più inquietante? Un attacco MitM eseguito bene appare esattamente come traffico normale alla maggior parte degli strumenti di sicurezza. Ho visto centri operativi di sicurezza (SOC) dotati di piattaforme di sicurezza dal valore di milioni di dollari non rilevarli completamente.
Tecniche di attacco che ho visto riuscire (nonostante una sicurezza "adeguata")
Dopo aver analizzato decine di questi incidenti, ecco le tecniche che eludono sistematicamente persino i programmi di sicurezza più finanziati:
Intercettazione Wi-Fi: ancora incredibilmente efficace
Lo so, sembra sicurezza informatica di base, ma funziona:
- La trappola della sala riservata in aeroporto: Le credenziali dell'amministratore delegato di uno dei miei clienti del settore manifatturiero sono state rubate nella sala riservata di un aeroporto. L'aggressore ha configurato un punto di accesso non autorizzato denominato "Executive_Lounge_Premium", con un segnale migliore rispetto alla rete reale. Nel giro di 20 minuti, l'amministratore delegato si è connesso e ha inviato inconsapevolmente tutto il traffico attraverso il portatile dell'aggressore. L'azienda ha scoperto tre settimane dopo bonifici insoliti per un totale superiore a $1 million.
- Il "potenziamento" della rete dell'hotel: Un'altra tecnica comune consiste nel fingersi addetti all'assistenza informatica, sostenendo di stare "potenziando la rete dell'hotel" e fornendo nuovi dati di connessione (dannosi). Il tuo team pensa di ricevere un servizio migliore, mentre instrada il traffico attraverso il sistema dell'aggressore.
Detto questo, Craig Taylor, professionista della sicurezza informatica certificato CISSP e cofondatore di CyberHoot, afferma che l'idea errata più comune è che gli attacchi uomo nel mezzo (MITM) siano una minaccia solo sulle reti Wi-Fi pubbliche o negli ambienti non crittografati.
"In realtà, gli aggressori possono sfruttare una gestione inadeguata dei certificati, VPN configurate erroneamente e persino dispositivi compromessi all'interno di reti attendibili", aggiunge Taylor. "I CTO spesso trascurano le minacce interne e presumono che la sola crittografia sia sufficiente".
Spoofing DNS: reindirizzare il tuo percorso digitale
Il DNS è il sistema di navigazione di Internet e, quando viene compromesso, ti conduce verso destinazioni che sembrano identiche a quelle previste, ma che in realtà sono sotto il controllo dell'aggressore:
- Il reindirizzamento silenzioso: Un'organizzazione sanitaria con cui ho lavorato ha subito la compromissione del DNS per mesi. L'aggressore reindirizzava solo domini specifici di alto valore: il suo elaboratore dei pagamenti, il sistema EHR e il portale di posta elettronica. Agli utenti sembrava tutto perfettamente normale, tranne il fatto che tutte le loro credenziali venivano raccolte.
- L'iniezione mirata: Gli aggressori più sofisticati non dirottano tutto il traffico DNS – aspettano richieste specifiche di alto valore (come quelle relative a siti web bancari o sistemi di pagamento) prima di iniettare risposte false. Questo approccio selettivo rende il rilevamento significativamente più difficile.
Il dirottamento della sessione – una minaccia alla sicurezza informatica di cui nessuno parla
Questa tecnica prende di mira le sessioni attive invece delle connessioni iniziali:
- Furto dei cookie tramite Wi-Fi non protetto: Un aggressore sulla stessa rete può rubare i cookie di sessione dalle connessioni non HTTPS, consentendogli di dirottare le sessioni attive senza disporre delle credenziali di accesso.
- L'attacco temporale tra siti: Ho visto aggressori sfruttare minime differenze temporali nelle risposte per determinare se gli utenti fossero connessi a servizi specifici, quindi usare queste informazioni per lanciare attacchi di dirottamento della sessione mirati.
In un'azienda del settore della vendita al dettaglio in cui ho prestato assistenza, un aggressore ha rubato i cookie di sessione di un amministratore autenticato e ha proceduto a esfiltrare i dati dei clienti per settimane, mentre l'amministratore continuava a usare attivamente il sistema senza alcuna indicazione che ci fosse qualcosa di sbagliato.
Compromissione della posta aziendale: il MitM più redditizio
Gli attacchi MitM basati sulla posta elettronica sono diventati enormemente più sofisticati:
- La modifica della fattura: gli aggressori monitorano gli scambi di e-mail tra aziende, quindi intercettano e modificano le fatture PDF per cambiare i dati di pagamento. Ho visto aziende perdere milioni perché nessuno ha chiamato per verificare le improvvise "modifiche bancarie" menzionate in un'e-mail.
- Il trucco del dominio simile: un'impresa edile con cui ho lavorato ha perso $927,000 quando un aggressore ha registrato "constructioncorp-invoices.com" (il loro dominio effettivo era "constructioncorp.com") e ha iniziato a inviare e-mail da quell'indirizzo. La sottile differenza è passata inosservata per settimane.
Minacce alla cybersicurezza della catena di approvvigionamento
Ho visto troppi CTO concentrarsi ossessivamente sul rafforzamento dei propri sistemi, ignorando completamente una vulnerabilità enorme: il software e i servizi che entrano nel loro ambiente da fornitori "fidati".
Parliamoci chiaro: la vostra catena di approvvigionamento è probabilmente l'anello più debole e gli aggressori lo sanno.
Come si presentano le minacce alla cybersicurezza della catena di approvvigionamento
Dimenticate il concetto astratto. Ecco la realtà degli attacchi moderni alla catena di approvvigionamento:
- L'attacco che non vedete arrivare: quando una grande azienda di logistica che avevo consigliato è stata violata, non è successo attraverso il perimetro pesantemente difeso, ma tramite un normale aggiornamento proveniente da un sistema di gestione dell'inventario fidato. L'aggiornamento era firmato digitalmente, aveva superato tutti i controlli di sicurezza ed era stato distribuito automaticamente su oltre 400 server. La porta di accesso nascosta è rimasta inosservata per 143 giorni.
- Il cavallo di Troia perfetto: gli attacchi alla catena di approvvigionamento sono devastanti perché sfruttano software legittimo proveniente da fornitori fidati. Vengono eseguiti con gli stessi privilegi e lo stesso accesso del software fidato. Ho visto codice malevolo distribuito dai vostri amministratori, che stavano "eseguendo la manutenzione ordinaria".
- Il raggio d'azione è enorme: quando un fornitore di servizi finanziari è stato compromesso attraverso la propria catena di compilazione, il codice malevolo è stato distribuito contemporaneamente a 734 banche e cooperative di credito. Non si tratta della compromissione di un solo sistema, ma di centinaia o migliaia di sistemi contemporaneamente.
Le aziende SaaS affrontano un rischio considerevole da parte di terzi a causa della loro dipendenza da partner, appaltatori e subappaltatori che forniscono servizi essenziali, ma potrebbero non avere standard e pratiche di cybersicurezza comparabili.
"Questo vale soprattutto per le organizzazioni più piccole e specializzate, ma può riguardare anche entità più grandi", afferma Jeff Le, responsabile principale di 100 Mile Strategies e ricercatore ospite presso il National Security Institute. "Le aziende SaaS potrebbero non sottoporre i propri partner allo stesso livello di controllo, catalogazione o rigore nella formazione con cui gestirebbero i propri partner aziendali e stakeholder interni."
I governi di tutto il mondo affrontano sfide simili e spesso si affidano a strumenti di base come fogli Excel ed elenchi statici per monitorare i propri partner. Una supervisione efficace richiede un monitoraggio continuo che vada oltre le operazioni interne, includendo una valutazione proattiva delle entità terze.
"I test di penetrazione e le simulazioni di attacco sono utili, ma è necessario fare di più rispetto alle valutazioni effettuate in un preciso momento", aggiunge Le.
Perché la sicurezza tradizionale fallisce completamente
Il vostro normale piano operativo di sicurezza fallisce completamente contro gli attacchi alla catena di approvvigionamento:
- La verifica della firma è inutile: gli aggiornamenti compromessi sono firmati digitalmente dal fornitore legittimo utilizzando i suoi certificati effettivi e gli strumenti di sicurezza li considerano legittimi al 100%.
- Il monitoraggio del comportamento non li rileva: poiché il codice malevolo viene eseguito all'interno di un'applicazione fidata, il suo comportamento spesso si confonde con le attività legittime.
- Le valutazioni dei fornitori creano una falsa sicurezza: ho visto aziende con punteggi perfetti nelle verifiche di sicurezza diventare la fonte di compromissioni massicce della catena di approvvigionamento solo poche settimane dopo.
L'attacco a SolarWinds non è stato un'anomalia, ma un'anticipazione della nuova normalità. La maggior parte dei CTO con cui parlo è ancora del tutto impreparata ad affrontare questa realtà.
Difesa dalle minacce informatiche
Difendersi dagli attacchi alla catena di approvvigionamento richiede un approccio fondamentalmente diverso, ma non significa abbandonare i propri fornitori o costruire tutto internamente:
- La mia opinione impopolare: Zero Trust per gli aggiornamenti: Anche gli aggiornamenti firmati provenienti da fornitori affidabili devono essere trattati come potenzialmente compromessi. Un'organizzazione sanitaria con cui ho lavorato ha implementato una policy di staging di 72 ore per tutti gli aggiornamenti dei fornitori in un ambiente isolato, prima di una distribuzione più ampia. Entro sei mesi, ha individuato due aggiornamenti compromessi che altrimenti sarebbero passati senza problemi.
- Gli elenchi dei materiali del software (SBOM) non sono negoziabili: Iniziate a richiedere SBOM dettagliati a ogni fornitore. Quando un cliente del settore manifatturiero ha reso obbligatorio questo requisito, ha scoperto che il 40% dei suoi fornitori non era neppure in grado di produrre un elenco completo dei componenti presenti nel proprio software. È un segnale d'allarme che non potete ignorare.
- Protezione delle applicazioni in fase di esecuzione (RASP): Implementate soluzioni in grado di rilevare e bloccare comportamenti sospetti indipendentemente dalla loro origine. Questo garantisce una difesa anche quando le applicazioni affidabili iniziano a comportarsi in modo anomalo.
- Segmentazione dei fornitori che funziona davvero: Create segmenti di rete che limitino ciò a cui i vostri fornitori possono accedere, anche quando il loro software funziona come previsto. Un rivenditore a cui ho fornito consulenza ha limitato il software del proprio fornitore del sistema di vendita al solo accesso a ciò di cui aveva bisogno. Quando il fornitore è stato successivamente compromesso, l'attacco è rimasto circoscritto a un piccolo sottoinsieme di sistemi.
Gli attacchi alla catena di approvvigionamento non stanno scomparendo: stanno aumentando in frequenza e sofisticazione. Ma con il giusto approccio potete ridurre drasticamente la vostra esposizione senza paralizzare l'attività aziendale.
Non siate il CTO costretto a spiegare al consiglio di amministrazione perché vi siete fidati più della sicurezza di un fornitore che della vostra. Costruite una sicurezza che presupponga che anche i vostri partner più fidati possano essere compromessi, perché prima o poi alcuni di loro lo saranno.
Passaggi pratici
Dopo aver implementato protezioni contro gli attacchi MitM in diverse organizzazioni, ecco cosa funziona nella pratica:
Controlli tecnici che producono risultati
- Fissaggio dei certificati con meccanismi alternativi: Il fissaggio standard dei certificati si interrompe troppo facilmente. Implementate un fissaggio dinamico con modalità di errore appropriate. Un cliente del settore finanziario ha ridotto dell'87% la propria esposizione agli attacchi MitM mantenendo una disponibilità dell'app del 99,9% utilizzando questo approccio.
- Implementazione del DNS su HTTPS (DoH): Spostare le query DNS su canali crittografati previene molte tecniche MitM. Se implementato correttamente, è quasi invisibile agli utenti e riduce drasticamente la superficie di attacco.
- Autenticazione multicanale: Verificate le azioni critiche tramite un canale separato. Quando un cliente del settore sanitario ha implementato la verifica fuori banda per le modifiche agli accessi al sistema dei fornitori sanitari, ha bloccato tre tentativi MitM nel primo mese.
- Zero Trust anche per il traffico interno: L'idea che il traffico interno sia "sicuro" è obsoleta. Implementate per le comunicazioni tra server la stessa verifica prevista per il traffico esterno.
Modifiche ai processi che bloccano sul nascere le minacce alla cybersicurezza
- La regola della verifica tramite due canali: Qualsiasi modifica finanziaria (coordinate bancarie, informazioni di pagamento) richiede una verifica attraverso un canale di comunicazione diverso. Questa semplice policy ha bloccato il 94% dei tentativi di frode finanziaria in un'azienda con cui ho lavorato.
- La policy "solo contatti noti": Create un elenco di contatti verificati per i fornitori e i partner principali ed elaborate le richieste finanziarie solo se provengono da queste persone precedentemente verificate.
- La revisione delle anomalie nelle transazioni: Implementate sistemi automatizzati che segnalino cambiamenti improvvisi nei modelli delle transazioni, come nuovi conti bancari, importi insoliti o destinatari imprevisti.
Il fattore umano: rendere intuitiva la sicurezza
- Microformazione di tre minuti: Dimenticate la formazione sulla sicurezza della durata di un'ora. Ho implementato video sulla sicurezza di 3 minuti distribuiti tramite Slack/Teams, incentrati ogni volta su una singola minaccia specifica. Il coinvolgimento e la memorizzazione sono aumentati notevolmente rispetto alla formazione tradizionale.
- La cultura del "fermarsi e verificare": Create una cultura in cui la verifica venga valorizzata, non considerata un fastidio. Riconoscete pubblicamente i membri del team che individuano potenziali tentativi MitM tramite la verifica.
- Il programma di attacchi simulati: Eseguite regolarmente attacchi MitM simulati (ma etici) contro il vostro team. Le aziende che lo fanno registrano nel tempo una riduzione del 76% dei tentativi di ingegneria sociale riusciti.
Implementazione delle misure contro le minacce alla cybersicurezza
Guardate, capisco: state cercando di bilanciare la sicurezza con le attività aziendali.
Ecco un approccio graduale che non distruggerà la produttività:
- Inizia dagli obiettivi di maggior valore: per prima cosa, proteggi i sistemi finanziari, i servizi di autenticazione e i trasferimenti di dati sensibili. Otterrai l'80% dei vantaggi della protezione con il 20% dello sforzo.
- Integra processi di verifica: aggiungi fasi di verifica umana per le modifiche critiche prima di implementare controlli tecnici che potrebbero interrompere le operazioni.
- Implementa gradualmente i controlli tecnici: inizia con il monitoraggio prima del blocco, implementa prima negli ambienti di test e predisponi procedure chiare per il ripristino.
- Rendi la sicurezza visibile ma non invasiva: le migliori protezioni contro gli attacchi MitM sono quelle che gli utenti notano appena, confermando comunque chiaramente che la protezione è attiva.
Un avvertimento
Ho risolto fin troppi problemi causati da attacchi MitM riusciti, e tutti avevano una cosa in comune: tutti pensavano che "non sarebbe successo a noi" o che "fossimo già protetti". La realtà è che questi attacchi hanno successo proprio perché sfruttano questa falsa sensazione di sicurezza.
Non aspettare di dover spiegare al consiglio di amministrazione come mai la tua azienda ha trasferito 2 milioni di dollari sul conto di un aggressore prima di iniziare. Parti dalle basi: crittografia, verifica e consapevolezza, poi costruisci il resto su queste fondamenta.
Panorama delle minacce
Da quando il worm Morris ha messo fuori uso sistemi informatici fondamentali nel 1988, il codice dannoso ha preso di mira le vulnerabilità nelle reti protette. I worm sono particolarmente rilevanti nel mondo SaaS interconnesso, poiché possono replicarsi senza un host spostandosi attraverso le reti.
Specifiche minacce alla sicurezza informatica per le piattaforme SaaS
I rischi per la sicurezza assumono forme diverse e producono effetti differenti a seconda del tipo di infrastruttura che colpiscono. Ad esempio, il 43% delle organizzazioni afferma con una certa sicurezza di aver subito almeno una violazione dei dati riconducibile a una configurazione errata del proprio sistema SaaS.
Un ulteriore 63% afferma di non poter essere certo che la causa siano configurazioni errate del SaaS. Nel frattempo, un'altra indagine rileva che quasi la metà delle aziende SaaS intervistate trascura le vulnerabilità.
Al contrario, solo il 17% delle violazioni ha preso di mira configurazioni errate dell'IaaS. Una parte del problema sembra derivare dalla prevalenza di strutture di autorizzazioni eccessivamente complicate, che garantiscono praticamente tentativi regolari di accesso non autorizzato.
Le aziende di tutto il mondo gestiscono attualmente più di 40 milioni di singole autorizzazioni nei loro vari sistemi SaaS, una situazione che, dal punto di vista dei professionisti della sicurezza dei dati, potrebbe essere paragonata a una giungla piena di predatori.
Ancora peggiori sono i sistemi di difesa difettosi utilizzati da molte organizzazioni. L'azienda media ha quasi 4.500 account utente interni senza autenticazione a più fattori (MFA). Poiché la MFA è probabilmente la singola misura più efficace per prevenire le violazioni dei dati, ciò crea un punto debole che può essere sfruttato praticamente da qualsiasi hacker riesca a perforare la barriera esterna.
La vulnerabilità specifica condivisa dalle reti SaaS ha portato alla diffusione del modello di responsabilità condivisa per la difesa dagli attacchi informatici. Questo modello divide in modo ordinato il carico di lavoro tra utenti e provider cloud.
Sebbene la suddivisione esatta vari in parte, il modello di base prevede che gli utenti siano responsabili delle risorse che caricano nel cloud. Allo stesso tempo, il provider di sicurezza informatica gestisce la sicurezza delle applicazioni native del cloud.
Detto questo, Le osserva che il CSET è fondamentale per allineare la dirigenza e i team sulle aspettative condivise e sulle procedure operative standard. Continua affermando che la sicurezza informatica deve essere una responsabilità collettiva dell'intera organizzazione, non soltanto una prerogativa del CISO o del personale tecnico, poiché l'errore umano rimane l'anello più debole della catena della sicurezza.
"Con la proliferazione di strumenti offensivi basati sull'IA, come il ransomware-as-a-service e altri exploit malevoli, i principi dello zero trust devono essere estesi ai dirigenti di C-suite e al consiglio di amministrazione per dimostrare che la sicurezza è una priorità, non solo uno slogan", aggiunge Le.
Costruire una cultura della consapevolezza
Una buona sicurezza delle informazioni inizia con un team vigile e consapevole della minaccia che sta affrontando. Ciò comincia con una maggiore consapevolezza delle minacce, che può essere sviluppata in diversi modi.
Riunioni trimestrali o mensili per tutto il personale e un modulo di formazione annuale sono buoni punti di partenza.
I dipendenti che hanno accesso a informazioni sensibili dovrebbero ricevere promemoria e aggiornamenti formativi più frequenti, idealmente ogni mese o anche più spesso.
Parlate la loro lingua: rischio, ricavi e reputazione. Ho ottenuto buoni risultati presentando le minacce informatiche come rischi aziendali, non come problemi tecnici. Ad esempio, invece di dire: “Abbiamo bisogno della protezione degli endpoint”, dirò: “Questo investimento riduce la probabilità di un attacco ransomware che potrebbe bloccare le operazioni e costare $250K in tempi di inattività”.
Il potere degli audit regolari sulle minacce alla cybersicurezza
È necessario integrare il programma di formazione con regolari audit di sicurezza. Questo è un componente fondamentale della maggior parte delle strategie di gestione del rischio e mitigazione. È possibile esaminare l'architettura di sicurezza interna e gli attacchi esterni condotti da attori di minaccia simulati.
Le attività di hacking etico svolte da fornitori di cybersicurezza specializzati possono identificare debolezze e vulnerabilità in un modo che potrebbe non emergere durante verifiche interne meno approfondite.
Investire negli strumenti e nelle tecnologie giusti
Sebbene le persone siano essenziali, possono fare solo ciò che i loro strumenti consentono. Dedicate tempo e risorse a investire in software di cybersicurezza che renda realmente più sicure le vostre reti.
Strumenti essenziali di cybersicurezza per il SaaS
Alcuni strumenti di sicurezza sono così fondamentali che tutti dovrebbero averli. Oltre agli elementi più ovvi, come una buona protezione firewall e password robuste, provate a iniziare da questi:
- Broker di sicurezza per l'accesso al cloud (CASB)
- Gateway web sicuri
- ACL Analytics
Rifletti su come gestisci le autorizzazioni. Esistono numerosi strumenti che ti aiutano a limitare l'accesso non autorizzato ai dati sensibili, consentendo al contempo accessi rapidi e sicuri alle parti autorizzate. Questi strumenti sono disponibili già pronti presso diverse aziende, ma rientrano quasi tutti nelle stesse quattro categorie:
- Controllo degli accessi obbligatorio (MAC)
- Controllo degli accessi basato sui ruoli (RBAC)
- Controllo discrezionale degli accessi (DAC)
- Controllo degli accessi basato sulle regole (RBAC o RB-RBAC)
Valutazione e selezione delle soluzioni per le minacce alla sicurezza informatica
Quando aggiungi funzionalità di sicurezza, è importante non esagerare. Uno strumento è uno strumento, e il martello più costoso del mondo diventa un fermacarte quando ti serve un cacciavite. Investi solo negli strumenti che puoi utilizzare e concentra l'attenzione sull'equipaggiamento dei team anziché sulla gestione di nuovi gadget interessanti.
A questo scopo, ti serve un modo per valutare gli strumenti di sicurezza mentre li provi. Idealmente, le tue metriche dovrebbero essere obiettive e verificabili da tutte le parti, invece di basarti semplicemente su ciò che ti piace. Concentrati sulla scalabilità dello strumento, sulla capacità di integrarsi con il sistema operativo e le app esistenti e sulla sua efficacia in un ecosistema SaaS dinamico.
Taylor aggiunge che un approccio non convenzionale ma efficace è il phishing "positivo". "Le organizzazioni che trasformano la sicurezza informatica in un gioco e premiano i comportamenti corretti creano una cultura della consapevolezza.
Non si tratta più di una sicurezza del tipo “ti ho scoperto”, ma di una sicurezza del tipo “ce la facciamo”, prosegue.
CISA: la tua arma segreta
Parliamo della risorsa più sottoutilizzata del tuo arsenale di sicurezza. Mentre spendi cifre a sei zeri per strumenti e consulenti di sicurezza sofisticati, un'agenzia governativa pubblica silenziosamente informazioni che potrebbero far risparmiare milioni alla tua azienda, e la maggior parte dei CTO che incontro ne sfrutta a malapena il potenziale.
Perché CISA non è semplicemente un altro acronimo governativo
L'Agenzia per la sicurezza informatica e delle infrastrutture (CISA) non è un oscuro ufficio burocratico che diffonde avvisi obsoleti.
È diventata una potenza nel campo della sicurezza informatica che merita la tua attenzione:
- Vede ciò che tu non vedi: CISA dispone di visibilità sulle infrastrutture critiche, sui sistemi governativi e su migliaia di violazioni nel settore privato. Quando ho implementato le raccomandazioni di CISA dopo l'attacco SolarWinds, abbiamo identificato indicatori di compromissione nel nostro ambiente che nessuno dei nostri strumenti commerciali aveva segnalato, tre settimane prima che il nostro fornitore di sicurezza pubblicasse le regole di rilevamento.
- È più veloce dei tuoi fornitori: dopo che l'anno scorso una grave vulnerabilità zero-day ha colpito i sistemi, CISA ha pubblicato indicazioni operative per la mitigazione entro 48 ore, mentre la maggior parte dei fornitori di sicurezza stava ancora preparando le proprie e-mail di marketing sulla minaccia. Durante un attacco, il tempo è la tua risorsa più preziosa e CISA fornisce costantemente risultati quando conta davvero.
- Parla il linguaggio degli amministratori delegati e quello tecnico: i suoi avvisi bilanciano profondità tecnica e impatto aziendale, rendendo più semplice tradurre le minacce per il tuo team dirigenziale senza diluire i dettagli tecnici fondamentali di cui ha bisogno il tuo team di sicurezza.
Detto questo, secondo Jeff Le, principale responsabile di 100 Mile Strategies e Visiting Fellow presso l'Istituto per la sicurezza nazionale, sfruttare le migliori pratiche di CISA collaborando con aziende e soluzioni che aderiscono ai principi della sicurezza fin dalla progettazione aiuta a ridurre alcuni elementi imprevedibili. Tuttavia, aggiunge di aver visto organizzazioni impegnarsi maggiormente nel dare priorità alla configurazione della sicurezza per Microsoft 365 e Google Workspace.
"Entrambi adottano risorse che enfatizzano una visibilità estensibile, più urgente negli ambienti cloud e utile a colmare le lacune e mitigare i rischi", prosegue.
Le prosegue dicendo che "un quadro di valutazione chiaro che colleghi le operazioni al NIST Cybersecurity Framework 2.0 consente a tutti di avere una tabella di marcia e dei promemoria per tornare alle pratiche igieniche di base e ridurre la complessità non necessaria, soprattutto concentrandosi sugli aspetti di governance e identificazione".
Rispondere agli incidenti di sicurezza informatica
Bene, hai configurato alcuni eccellenti strumenti di sicurezza e tutti sono paranoici riguardo alle informazioni riservate dell'azienda. Nonostante ciò, si verifica comunque una violazione e sta accadendo proprio ora. Cosa fai?
PIANIFICAZIONE DELLA RISPOSTA AGLI INCIDENTI
Idealmente, dovresti già avere un piano da consultare durante l'inevitabile emergenza. Diversi tipi di attacchi richiedono strategie diverse e potresti aver bisogno di diversi piani di risposta. Ciò significa che, prima di poter iniziare a rispondere alla minaccia, devi identificarla e avviare la risposta.
Una volta identificata la minaccia (in questo caso, un attacco DDoS), devi isolarla il più rapidamente possibile. La compartimentazione dei dati è una preziosa alleata in questo caso, proprio come le paratie di una nave a vela. Con firewall interni e una risposta rapida, in genere puoi limitare l'accesso dell'aggressore e la durata della sua permanenza sui tuoi sistemi.
La mossa successiva è l'eradicazione. Nel caso di un attacco DDoS, potresti avviare un blocco dell'indirizzo IP. Potresti passare a server di riserva, avvisare il tuo fornitore di servizi cloud e contattare le forze dell'ordine per avviare le indagini. Attendi la fine dell'attacco prima di iniziare le attività di ripristino.
Minaccia alla cybersicurezza Comunicazione di crisi: interna ed esterna
La comunicazione tra le parti interessate è fondamentale in questo caso. Potrebbe essere necessario che molte persone collaborino da luoghi diversi per fermare efficacemente la minaccia. Come per il rilevamento e la risposta iniziali, dovresti avere un piano per attivare i canali di comunicazione il prima possibile e includere diverse opzioni con percorsi differenti, in modo che nessun singolo canale possa essere compromesso.
Ad esempio, se il sistema dei tuoi promemoria interni e quello della posta elettronica sono sotto attacco, tutti dovrebbero poter identificare il problema e sapere che, invece, invierai messaggi di testo. Nei casi estremi, potresti persino inviare messaggi diretti ai responsabili dei tuoi team tramite i social media.
Analisi e ripristino post-incidente
Quando tutto è finito, è il momento di ripristinare la situazione. Recupera tutti i dati persi e cerca di riportare il tuo sito web online. Esamina i registri per capire dove sono stati causati i danni e ripristina i tuoi backup. Organizza un briefing post-azione sull'incidente per stabilire cosa è successo, dove si trovava la vulnerabilità e come migliorare in futuro.
More Articles
- Le 10 migliori aziende di sicurezza informatica di Chicago recensite nel 2026
- I 10 migliori software di sicurezza informatica recensiti per il 2026
- Le 10 migliori soluzioni di cybersecurity recensite nel 2026
- L’elenco definitivo: i 10 migliori software BAS del 2026
- Le 10 Migliori Soluzioni Software per la Gestione del Rischio Informatica Recensite nel 2026
Motore di intelligence della CISA: come utilizzarlo
Smetti di trattare gli avvisi della CISA come un'altra newsletter sulla sicurezza che ingombra la tua posta in arrivo. Ecco come i CTO di successo sfruttano questa risorsa:
- Il catalogo delle vulnerabilità note sfruttate (KEV) è una miniera d'oro: il KEV della CISA non ti fa perdere tempo con vulnerabilità teoriche: si concentra esclusivamente su quelle sfruttate attivamente nel mondo reale. Ho aiutato aziende a creare flussi di lavoro automatizzati per l'applicazione delle patch, attivati direttamente dagli aggiornamenti del KEV, riducendo il tempo medio di risoluzione da 27 giorni a 4 giorni.
- I loro avvisi dovrebbero guidare i tuoi manuali operativi di risposta: un'organizzazione sanitaria che ho consigliato ha creato modelli di risposta basati sulle categorie degli avvisi della CISA, con azioni pre-approvate per ogni livello di gravità. Ciò ha eliminato l'indecisione durante gli incidenti e accelerato del 64% il tempo medio di risposta.
- Intelligence specifica per settore che non puoi ottenere altrove: i team della CISA per la gestione dei rischi settoriali forniscono informazioni sulle minacce specifiche del settore che i fornitori commerciali non sono in grado di eguagliare. Queste informazioni sono preziose per i settori regolamentati, perché consentono di comprendere il loro panorama specifico delle minacce.
Oltre gli avvisi sulle minacce alla cybersicurezza: i servizi trascurati della CISA che offrono un valore concreto
La CISA offre servizi gratuiti all'altezza di quelli per cui paghi i fornitori:
- Il DNS protettivo è una scelta ovvia: il servizio di risoluzione DNS protettivo della CISA blocca i domini dannosi sulla base delle informazioni federali ed è disponibile gratuitamente per le infrastrutture critiche pubbliche e private. Quando un'azienda energetica con cui ho lavorato lo ha implementato, ha registrato una riduzione del 72% dei tentativi di phishing riusciti entro 90 giorni.
- Il progetto SCuBA per la sicurezza cloud: il progetto Secure Cloud Business Applications della CISA fornisce indicazioni sulla sicurezza cloud che vanno oltre l'enfasi pubblicitaria dei fornitori. Le sue raccomandazioni di base hanno aiutato diversi clienti a colmare lacune critiche nella sicurezza cloud che gli strumenti commerciali non avevano rilevato affatto.
- Test di penetrazione gratuiti che non stai utilizzando: attraverso il suo programma di valutazione dei rischi e delle vulnerabilità, la CISA offre test di penetrazione gratuiti alle organizzazioni di infrastrutture critiche. Non si tratta di analisti alle prime armi, ma di professionisti esperti che hanno visto i peggiori attacchi in diversi settori.
Integrare efficacemente la CISA nel tuo programma di sicurezza
Ecco come rendere operativa l'intelligence della CISA senza creare ulteriore lavoro:
- Automatizza gli avvisi CISA nel tuo flusso di lavoro per la sicurezza: configura l'integrazione diretta dei loro feed nel tuo sistema di gestione dei ticket o nella piattaforma SOAR. Un cliente del settore manifatturiero ha ridotto del 40% il tempo dedicato alla valutazione delle vulnerabilità automatizzando l'inserimento delle voci CISA KEV direttamente nei ticket di applicazione delle patch con priorità.
- Stabilisci una cadenza regolare per la revisione delle comunicazioni CISA: assegna a un membro del team il compito di dedicare 30 minuti alla settimana alla revisione delle nuove pubblicazioni CISA e alla comunicazione dei risultati pertinenti durante le riunioni sulla sicurezza. Questo piccolo investimento offre enormi vantaggi.
- Sfrutta le loro risorse per la risposta agli incidenti prima di averne bisogno: contatta il team CISA della tua area geografica prima che si verifichi una crisi. Un rivenditore che ho consigliato aveva esperti CISA sul posto entro poche ore da una violazione significativa perché aveva instaurato questa relazione mesi prima.
I responsabili della sicurezza più efficaci che conosco non si limitano a utilizzare le informazioni di intelligence della CISA: partecipano attivamente ai suoi programmi di condivisione delle informazioni, fornendo feedback che rafforza l'intero ecosistema.
Non essere il CTO costretto ad affrettarsi per implementare le indicazioni della CISA dopo una violazione. Rendila oggi una parte integrante della tua strategia di sicurezza e otterrai un alleato inestimabile nella difesa della tua organizzazione dalle minacce che la maggior parte degli strumenti commerciali non rileverebbe finché non sarebbe troppo tardi.
Normative di settore
I governi di tutto il mondo amano regolamentare i settori caratterizzati da un forte uso della tecnologia e un buon vecchio incidente di sicurezza susciterà il loro interesse come nient'altro. Preparati a rispondere a domande difficili dopo una violazione.
Comprendere il GDPR, il CCPA e altre normative
La Legge californiana sulla privacy dei consumatori (CCPA) e il Regolamento generale sulla protezione dei dati dell'Unione europea (GDPR) rappresentano il punto di riferimento per le normative sulla sicurezza dei dati. Entrambi sono pertinenti per le aziende che gestiscono informazioni oltre confine, poiché probabilmente dovrai rispettarli entrambi.
Il GDPR è probabilmente il più restrittivo, poiché stabilisce sei basi giuridiche specifiche per consentire a un'azienda di gestire i dati dei consumatori. Il CCPA non lo fa, ma richiede che tutta la gestione dei dati sia lecita e non fraudolenta. La normativa dell'UE è esclusivamente regolamentare, mentre la California dispone di autorità di regolamentazione e di un codice legislativo di riferimento.
Poi c'è l'HIPAA. Se la tua azienda gestisce cartelle cliniche negli Stati Uniti, la Legge sulla portabilità e responsabilità dell'assicurazione sanitaria impone standard e sanzioni per le informazioni sanitarie detenute da soggetti privati.
Rimani al sicuro
Il panorama delle minacce alla sicurezza informatica pone ogni giorno nuove sfide alle organizzazioni. Per approfondire la tua comprensione di come contrastare queste minacce, l'esplorazione di una serie di libri sulla sicurezza informatica ricchi di spunti può fornire conoscenze fondamentali e strategie avanzate essenziali per il repertorio di qualsiasi responsabile tecnologico.
Per rimanere un passo avanti rispetto a queste minacce sono necessarie conoscenze aggiornate e una comunità di responsabili informati che condividano intuizioni e strategie. Sono disponibili numerose risorse sulla sicurezza informatica di rilievo per approfondire l'argomento. Per i CTO e i responsabili tecnologici all'avanguardia nell'innovazione e nella difesa della sicurezza informatica, iscriviti alla nostra newsletter per ricevere consigli di esperti e soluzioni all'avanguardia nel campo della sicurezza informatica.
Domande frequenti: migliorare la strategia contro le minacce alla sicurezza informatica
Quali sono i primi passi da compiere dopo aver identificato una minaccia alla sicurezza informatica?
Non puoi combattere ciò che non hai individuato. Inizia riconoscendo che un attacco è in corso o imminente, quindi isolalo per limitare i danni che può causare. Attua il tuo piano di contenimento delle emergenze e cerca di fermare l’attacco. Infine, programma una riunione di revisione per consentire al team addetto alla sicurezza di stabilire cosa è successo, cosa è andato storto e cosa ha funzionato.
Come posso convincere i portatori di interesse a investire contro le minacce alla sicurezza informatica?
I portatori di interesse hanno interesse a garantire la redditività e la funzionalità continuative della tua azienda. Per la maggior parte delle persone è sufficiente snocciolare le statistiche sulla frequenza degli attacchi e sui loro potenziali costi. Se non sono ancora del tutto convinti, prova a individuare alcuni aggiornamenti relativamente economici, come l’installazione dell’MFA sulle reti Wi-Fi, per poi riferire sui risultati ottenuti.
Qual è un mito comune sulla sicurezza informatica?
Di gran lunga il mito più comune sulla sicurezza informatica è che i criminali informatici non abbiano motivo di attaccare la tua rete. Anche se non gestisci carte di credito o informazioni di sicurezza nazionale, è molto probabile che tu disponga almeno di alcune informazioni sensibili che valgono qualche dollaro. Gli hacker alla ricerca di un guadagno economico saranno sempre motivati a violare i tuoi sistemi.


