Sembra che ogni giorno si senta parlare di violazioni dei dati. Ma quante persone sanno davvero cosa significa questo termine? Ecco una definizione semplice e diretta che puoi utilizzare, per gentile concessione di Israel Mazin, cofondatore, CEO e presidente di Memcyco: “Una violazione dei dati consiste nell'accesso non autorizzato e nell'estrazione di informazioni sensibili, riservate o protette.”
C'è un motivo per cui sembra che tutti parlino di violazioni dei dati: sono in costante aumento e il 2023 ha registrato un'impennata significativa. I professionisti della sicurezza e altri esperti IT utilizzano un'ampia gamma di software e strumenti di sicurezza informatica per attività che vanno dalle valutazioni dei rischi per la sicurezza alla mitigazione nel caso in cui si verifichi un incidente.
In questo articolo spiegherò come e perché si verificano le violazioni dei dati e cosa possono fare i CTO e gli altri responsabili della tecnologia per affrontarle. Iniziamo.
Che cos'è una violazione dei dati?
Ecco un paio di definizioni più semplici di violazione dei dati:
- “Una violazione dei dati si verifica quando dati riservati, protetti o sensibili vengono consultati, divulgati o sottratti senza autorizzazione”, afferma Will Teevan, CEO di Recast Software
- “Una violazione dei dati consiste nell'accesso non autorizzato a dati privati o sensibili e nel loro furto, alterazione, trasferimento o vendita a seguito di un incidente di sicurezza”, afferma Andrew Kraut, Ingegnere ricercatore senior presso Permiso.
Queste definizioni suggeriscono uno schema: una violazione dei dati comporta l'accesso non autorizzato a informazioni sensibili e il successivo furto o altro utilizzo non autorizzato di tali informazioni.
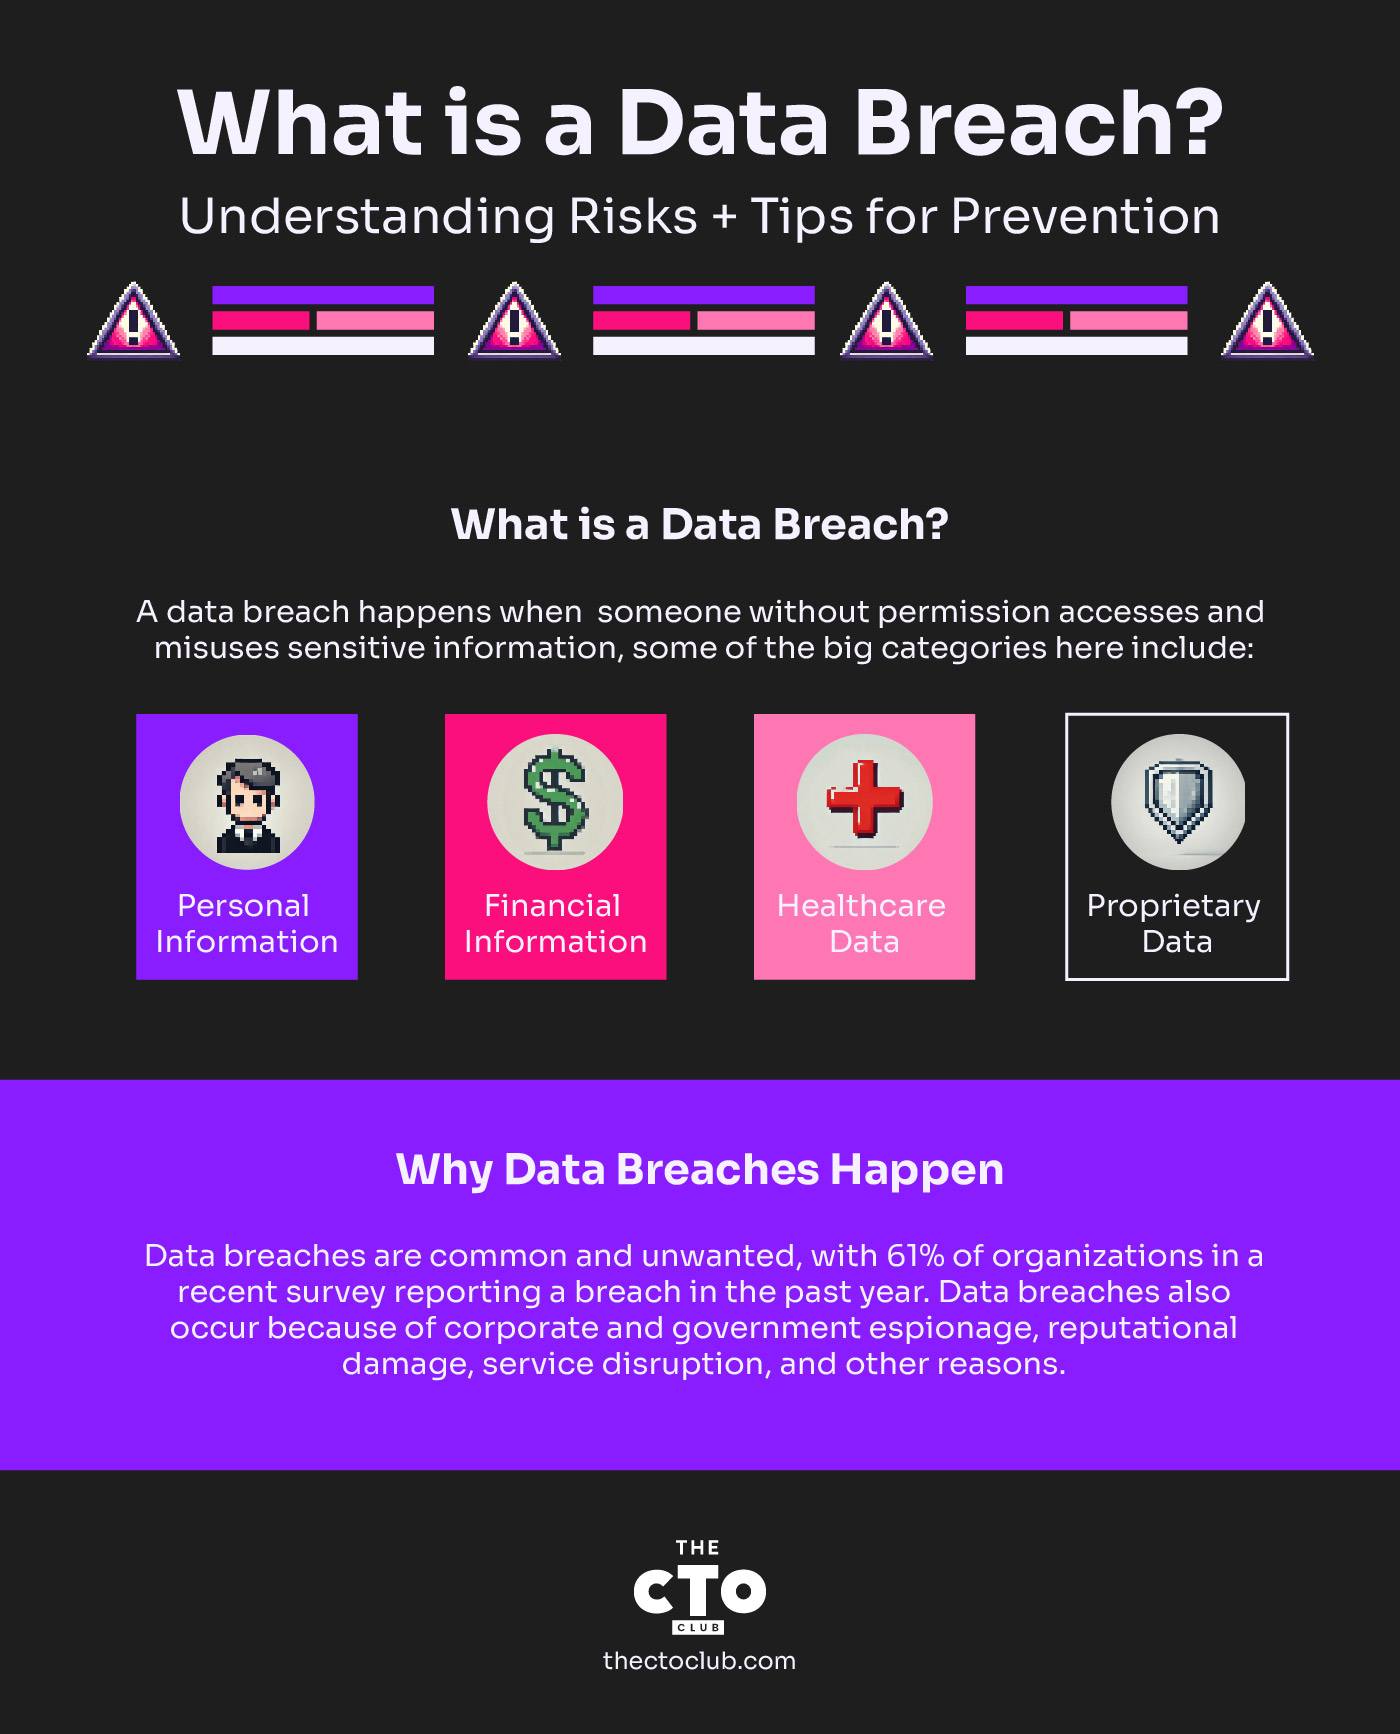
Al giorno d'oggi, praticamente qualsiasi informazione riservata – ovvero non altrimenti disponibile al pubblico – potrebbe essere considerata sensibile, ma alcune delle categorie principali includono:
- Informazioni personali: possono includere qualsiasi informazione che consenta l'identificazione personale, nota anche come PII, raccolta da un'azienda sui propri clienti, come indirizzi, numeri di telefono, numeri di patente di guida, numeri di passaporto, numeri di previdenza sociale, date di nascita e così via.
- Informazioni finanziarie: in genere includono numeri di conto bancario, numeri di carte di credito o altre credenziali di accesso che hacker e criminali informatici potrebbero utilizzare per compromettere o sottrarre fondi dai conti finanziari di una persona o di un'organizzazione.
- Dati sanitari: sebbene possano essere giustamente considerati “informazioni personali”, le informazioni sanitarie meritano una menzione a parte perché il settore è diventato un obiettivo enorme per gli aggressori informatici e altri soggetti malintenzionati che cercano di trarre profitto dal ransomware e da altri vettori di minaccia.
- Dati proprietari: includono le informazioni private o proprietarie di un'azienda, dalla proprietà intellettuale ai piani di ricerca e sviluppo, fino alle strategie di mercato e altro ancora.
Perché si verificano le violazioni dei dati
Non è necessario essere un CISO o un altro professionista della sicurezza per capire che le violazioni dei dati sono dannose. Nessuna persona o organizzazione vuole che si verifichino, eppure accadono regolarmente. In un sondaggio condotto recentemente dall'azienda di Teevan in collaborazione con il Ponemon Institute, il 61% degli intervistati ha dichiarato che la propria organizzazione aveva subito una violazione nei 12 mesi precedenti.
Questi dati sottolineano la natura pervasiva delle minacce alla sicurezza informatica e l’urgente necessità per le aziende di rafforzare le proprie difese.
Perché le violazioni dei dati sono così comuni? In poche parole: funzionano. Gli aggressori informatici e altri soggetti malintenzionati hanno trasformato la criminalità informatica in un'industria redditizia a sé stante, armati di una gamma sempre più sofisticata di strumenti e tecniche di attacco per colpire i propri obiettivi. Sebbene il guadagno economico sia il movente più comune, non è l'unico. Le violazioni dei dati si verificano anche a causa dello spionaggio aziendale e governativo, dei danni alla reputazione, dell'interruzione dei servizi e di altri motivi.
Il punto è che i criminali informatici possono permettersi di fallire, anche molte volte, mentre in genere i loro obiettivi non possono farlo.
“Gli aggressori devono riuscire una sola volta, mentre i difensori devono riuscire ogni volta”, afferma Kraut.


Come si verificano le violazioni dei dati
Un altro motivo importante per cui si verificano violazioni dei dati è che nella nostra era sempre più digitale esistono più rischi per la sicurezza e vettori di minaccia che mai. «La complessità e la sofisticazione delle minacce informatiche sono in continua evoluzione», afferma Teevan.
In linea generale, queste minacce rientrano solitamente in una (o più) delle seguenti categorie:
- Errore umano: da sempre una delle principali cause alla radice delle violazioni dei dati: le persone commettono errori. In un contesto di sicurezza, ciò può includere qualsiasi situazione, dall'utilizzo (e riutilizzo) di password deboli alla gestione accidentale di dati sensibili, fino a configurazioni errate degli account cloud e altro ancora. Anche qualcosa di «semplice» come lo smarrimento di un telefono o di un laptop potrebbe portare a un incidente di sicurezza. Inoltre, non si tratta sempre di un errore: varie minacce interne possono causare violazioni della sicurezza all'interno dell'organizzazione.
- Attacchi informatici: questa categoria è cresciuta enormemente in termini di portata e complessità nel tempo e include un'ampia varietà di strumenti e metodi malevoli che gli attaccanti informatici possono utilizzare per ottenere accesso non autorizzato ai dati di un'organizzazione.
«Gli attacchi informatici, come gli attacchi di phishing, i malware o i ransomware, sfruttano le lacune di sicurezza per ottenere accesso non autorizzato ai sistemi», afferma Teevan.
Altri attacchi informatici includono gli attacchi distribuiti di negazione del servizio, o DDoS, finalizzati a interrompere o mettere fuori uso le applicazioni web di un'azienda, nonché il dirottamento degli account cloud.
- Vulnerabilità dei sistemi: infine, nei sistemi IT e aziendali di un'impresa esistono moltissime vulnerabilità potenziali, talvolta dovute a un errore umano iniziale. Tra queste rientrano software senza patch o comunque obsoleti, account cloud o SaaS configurati in modo errato, oppure strumenti, processi e politiche inadeguati per ridurre al minimo i rischi per la sicurezza e rispondere agli incidenti.
Violazioni dei dati degne di nota
Da dove cominciare? Solo considerando l'ultimo decennio circa, si potrebbe riempire un libro con violazioni dei dati degne di nota. Seriamente, una lista di violazioni dei dati su Wikipedia sembra l'elenco delle principali aziende e agenzie governative, e include più di 460 riferimenti.
Ecco alcuni esempi di violazioni degne di nota:
- Nel 2013, la società web Yahoo è stata vittima di un attacco che oggi viene spesso citato come la più grande violazione dei dati di sempre. In seguito è emerso che tutti i 3 miliardi di account utente di Yahoo erano stati compromessi nell'attacco.
- Nel 2009, Wired ha riferito che la National Archives and Records Administration stava indagando sulla potenziale violazione dei dati personali di decine di milioni di veterani dell'esercito statunitense. La causa? Un disco rigido difettoso che era stato rispedito a un fornitore senza che i dati fossero stati prima cancellati correttamente.
- Alla fine del 2022, la società produttrice di videogiochi Activision ha subito il furto di alcuni dati dei giochi e dei dipendenti dopo che un dipendente è caduto vittima di una truffa di phishing.
- Alla fine del 2023, gli attaccanti informatici hanno ottenuto accesso ai dati personali di circa 6,9 milioni di clienti del sito di genealogia e ascendenza 23andMe, un numero molto più elevato di quello inizialmente riportato.
Have an account? Log In
L'importanza di riconoscere tempestivamente le violazioni dei dati
Se si esamina anche solo una breve storia delle violazioni dei dati, emerge uno schema: sebbene nessuna violazione dei dati sia mai «positiva» (almeno non per chi non è l'attaccante), molte si rivelano molto peggiori del necessario perché non sono state rilevate o segnalate per troppo tempo.
Inoltre, alcune organizzazioni finiscono per causare danni molto maggiori rispetto alla violazione iniziale semplicemente cercando di insabbiarla invece di emettere tempestivamente un'adeguata notifica della violazione alle parti interessate.
Rilevare e gestire rapidamente le violazioni è fondamentale per ridurne al minimo gli impatti. Questa è una delle forze alla base di approcci alla sicurezza come «presumere una violazione», in cui la propria postura di sicurezza considera inevitabile che gli incidenti possano e probabilmente si verificheranno.
Un approccio simile pervade molteplici concetti e strategie della moderna sicurezza dei dati, come il modello zero trust e il principio del privilegio minimo: gli incidenti di sicurezza sono inevitabili, quindi perché non assicurarsi che le capacità di rilevamento, difesa e risposta agli incidenti siano quanto più solide possibile?
L'impatto delle violazioni dei dati sulle aziende SaaS
Sebbene ciò sia vero per aziende di ogni forma e dimensione, è particolarmente importante per le aziende SaaS, la cui intera attività si basa sulla fiducia nei prodotti e nei servizi digitali dell'azienda. Le violazioni dei dati SaaS producono molteplici impatti negativi quando non vengono rilevate o non vengono gestite correttamente nelle loro conseguenze, tra cui:
- Perdite finanziarie
- Danni alla reputazione
- Implicazioni legali e di conformità normativa
Sebbene le perdite finanziarie possano sembrare le più tangibili, conseguenze come i danni alla reputazione possono durare molto più a lungo, considerata la fiducia digitale necessaria per avere successo sia nelle aziende SaaS B2B sia in quelle B2C.
Prevenzione e mitigazione delle violazioni dei dati
Le difficoltà in questo ambito sono tanto evidenti quanto numerose. Qualsiasi organizzazione che, proverbialmente, nasconda la testa sotto la sabbia riguardo alla sicurezza dei dati sta di fatto invitando a una violazione.
Quindi, cosa dovremmo fare? Gli esperti raccomandano diverse buone pratiche e strumenti per la sicurezza dei dati.

Approfondimento del settore
“Per prevenire e mitigare le violazioni dei dati, è fondamentale mantenere misure di sicurezza aggiornate, svolgere regolarmente la formazione dei dipendenti sulla protezione dei dati, utilizzare metodi di crittografia avanzati e monitorare continuamente i sistemi alla ricerca di attività insolite”, afferma Mazin di Memcyco.
Buone pratiche per la sicurezza dei dati: 6 principi
1. Valutare e rafforzare il proprio livello di sicurezza informatica: “Iniziate valutando le vostre attuali misure di sicurezza informatica”, afferma Teevan. “Sfruttate gli strumenti che aiutano a quantificare i potenziali rischi, fornendo informazioni sulle vulnerabilità dei sistemi e sulle applicazioni obsolete”.
2. Applicare le patch, applicare le patch, applicare le patch: una rigorosa gestione delle patch è una delle chiavi per ridurre al minimo le vulnerabilità dei sistemi e diminuire il numero di exploit noti e sconosciuti (ovvero “zero-day”) disponibili per gli aggressori.
“Automatizzare il processo di applicazione delle patch per sistemi operativi e applicazioni è fondamentale, poiché l'automazione consente di applicare rapidamente le patch, riducendo significativamente la finestra di vulnerabilità”, afferma Teevan.
3. Dare priorità alla visibilità e al controllo dei propri ambienti: nella sicurezza informatica esiste una verità generale: non è possibile proteggere ciò che non si può vedere; gli attori malevoli prosperano nell'oscurità, che in termini informatici indica quelle aree dei sistemi di un'organizzazione sconosciute o non visibili all'organizzazione stessa.
Ciò include l'utilizzo di strumenti di monitoraggio del dark web per individuare dati compromessi, dove le informazioni rubate vengono spesso scambiate.
“Ottenere una panoramica completa dell'ambiente hardware e software è essenziale per prendere decisioni consapevoli e valutare efficacemente i rischi”, afferma Teevan.
“Questa maggiore visibilità sugli ambienti informatici consente alle organizzazioni di identificare le vulnerabilità, monitorare lo stato dei sistemi e garantire che tutte le risorse siano aggiornate e protette dalle potenziali minacce”.
Oltre alla visibilità e al monitoraggio in tempo reale, sarà utile disporre anche di una traccia “cartacea” per supportare gli audit e ottenere una comprensione dettagliata degli incidenti di sicurezza ogni volta che occorre.
Kraut di Permiso raccomanda di registrare gli accessi ai dati: “Oltre a essere un requisito normativo, la registrazione degli accessi ai dati è un ottimo modo per verificare che le persone giuste possano accedere (o venga loro negato l'accesso) ai dati corretti.”
4. Gestire con attenzione le autorizzazioni degli utenti: l'errore umano esisterà sempre, ma è possibile gestirlo semplicemente limitando l'accesso delle persone ai dati e ai sistemi a ciò di cui hanno bisogno per svolgere il proprio lavoro, niente di più.
“Diritti amministrativi eccessivi favoriscono gli attacchi”, afferma Teevan. “Limitate l'accesso degli utenti alle funzionalità essenziali per ridurre il rischio di azioni non autorizzate che potrebbero compromettere la sicurezza.”
Kraut consiglia di implementare queste strategie di protezione dei dati il prima possibile: “Integrate le strategie di protezione dei dati fin dall'inizio: se i vostri ingegneri non possono accedere ai dati riservati grazie ai controlli tecnologici, è molto probabile che neanche gli aggressori possano farlo. Questi controlli non sono facili da implementare dopo che i dati esistono”.
Analogamente, limitare l'errore umano come causa principale delle fughe di dati richiede e impone password robuste e strumenti come l'autenticazione a più fattori.
5. Adotta un approccio alla sicurezza informatica incentrato sulle persone: Non considerare l'elemento umano una debolezza: le persone dovrebbero essere una parte fondamentale della tua forza.
“Sviluppa un programma di formazione sulla sicurezza informatica personalizzato e conduci simulazioni regolari per testare la preparazione dei dipendenti”, suggerisce Kraut. Questa strategia proattiva aiuta a mitigare il rischio posto dall'errore umano, un fattore significativo nelle violazioni dei dati.
Kraut suggerisce anche un'altra pratica incentrata sulle persone: “Controllate il lavoro degli altri: ogni settore può trarre vantaggio da questa pratica”, afferma. “Le compagnie aeree commerciali hanno due piloti che si controllano a vicenda.
Gli arrampicatori utilizzano più punti di ancoraggio. Gli ingegneri della sicurezza possono utilizzare revisioni del codice e dell'architettura per individuare le dimenticanze prima della messa in produzione.”
6. Conduci valutazioni regolari dei rischi informatici: condurre valutazioni formali dei rischi aiuta a identificare e stabilire le priorità delle vulnerabilità. Avvalersi di competenze di terze parti può offrire una visione imparziale, migliorando l'efficacia della tua strategia di sicurezza informatica.
Strumenti per prevenire le violazioni dei dati
Le violazioni dei dati possono colpire qualsiasi organizzazione, ma con gli strumenti e le tecnologie giusti puoi ridurre significativamente il rischio.
Ecco le principali categorie di strumenti che aiutano a proteggere i dati sensibili e a rilevare le minacce prima che diventino incidenti di vasta portata:
1. Strumenti di prevenzione della perdita di dati (DLP)
Gli strumenti DLP sono progettati per impedire l'accesso non autorizzato o la trasmissione di dati sensibili. Questi strumenti monitorano e controllano i dati in movimento (come email e trasferimenti di file), i dati inattivi (dati archiviati) e i dati in uso (dati in fase di elaborazione).
I sistemi DLP identificano automaticamente le informazioni sensibili, come i numeri delle carte di credito o la proprietà intellettuale, e applicano politiche di sicurezza per impedire le fughe di dati.
- Strumenti consigliati: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Strumenti di crittografia
La crittografia è uno dei metodi più efficaci per proteggere i dati dalla compromissione. Crittografando i dati sensibili, anche se vengono intercettati o consultati senza autorizzazione, questi rimangono illeggibili. Gli strumenti di crittografia moderni possono proteggere i dati inattivi, in transito e sui dispositivi come laptop e telefoni cellulari.
- Strumenti consigliati: BitLocker, VeraCrypt, AxCrypt
3. Sistemi di rilevamento e prevenzione delle intrusioni (IDPS)
Gli strumenti IDPS aiutano a rilevare e prevenire attività sospette sulla rete che potrebbero indicare una violazione. Questi sistemi monitorano il traffico alla ricerca di schemi insoliti e possono bloccare gli attacchi in tempo reale, impedendo una violazione prima che si verifichi. Forniscono inoltre avvisi per potenziali minacce, consentendo al tuo team di intervenire rapidamente.
- Strumenti consigliati: Snort, Suricata, Cisco Firepower
4. Autenticazione a più fattori (MFA)
L'MFA aggiunge un ulteriore livello di sicurezza richiedendo agli utenti di verificare la propria identità attraverso più modalità, come una password e un codice monouso inviato al telefono. Anche se le password vengono compromesse, l'MFA rende significativamente più difficile per gli aggressori ottenere un accesso non autorizzato ai sistemi o ai dati.
- Strumenti consigliati: Duo Security, Google Authenticator, Okta
5. Strumenti di scansione e gestione delle vulnerabilità
Gli scanner di vulnerabilità identificano le debolezze nella rete, nei sistemi e nei software che gli aggressori potrebbero sfruttare. La scansione regolare delle vulnerabilità aiuta ad affrontare le lacune di sicurezza prima che vengano sfruttate in una violazione dei dati. Le piattaforme di gestione delle vulnerabilità offrono inoltre raccomandazioni per l'applicazione di patch, così da risolvere proattivamente questi problemi.
- Strumenti consigliati: Nessus, Qualys, OpenVAS
More Articles
- Le 10 migliori aziende di cybersicurezza di Dallas recensite nel 2026
- Le 10 migliori aziende di sicurezza informatica di Chicago recensite nel 2026
- I 10 migliori software per la prevenzione della perdita di dati del 2026
- I 10 migliori software di sicurezza informatica recensiti per il 2026
- I 10 migliori fornitori di sicurezza informatica per le aziende nel 2026
6. Strumenti di gestione delle informazioni e degli eventi di sicurezza (SIEM)
Gli strumenti SIEM raccolgono, analizzano e inviano avvisi sugli eventi di sicurezza in tempo reale, aiutando il tuo team a rispondere più rapidamente alle potenziali minacce. Correlando i dati provenienti da diverse fonti, come firewall, server e applicazioni, i sistemi SIEM offrono una visione olistica del livello di sicurezza e aiutano a rilevare tempestivamente le potenziali violazioni.
- Strumenti consigliati: Splunk, LogRhythm, IBM QRadar
7. Piattaforme di protezione degli endpoint (EPP)
Gli endpoint, come laptop, smartphone e dispositivi IoT, sono obiettivi privilegiati per gli aggressori. Gli strumenti EPP proteggono questi dispositivi prevenendo infezioni da malware, attacchi ransomware e accessi non autorizzati.
Alcune piattaforme avanzate includono anche funzionalità come il rilevamento e la risposta agli endpoint (EDR) per la ricerca delle minacce e la risoluzione dei problemi in tempo reale.
- Strumenti consigliati: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
L'utilizzo di una combinazione di questi strumenti garantisce che la tua organizzazione disponga di una strategia di difesa multilivello, rendendo più difficile per gli aggressori violare i tuoi sistemi.
Dalla crittografia e dalla DLP all'IDPS e al SIEM, l'implementazione di queste tecnologie può fornire il quadro di sicurezza necessario per proteggere i tuoi dati da potenziali violazioni.
In sintesi
Le violazioni dei dati sono una minaccia che continua a peggiorare. Tuttavia, la buona notizia è che la giusta combinazione di strumenti tecnologici, strategie proattive e una solida leadership tecnologica può ridurre al minimo i rischi e garantire una risposta e una risoluzione rapide quando si verificano incidenti di sicurezza.
Qual è il tuo approccio alla sicurezza dei dati? Assicurati di iscriverti alla newsletter di The CTO Club per ricevere altre notizie e partecipare a discussioni sul settore!