

I 10 migliori fornitori di sicurezza informatica per le aziende nel 2026

10 Elenco dei migliori fornitori di sicurezza informatica


Le aziende devono affrontare una gamma in continua evoluzione di minacce informatiche, dagli attacchi di phishing sofisticati agli exploit complessi tramite ransomware. Comprendi la sfida fondamentale di proteggere i dati sensibili e mantenere solidi protocolli di sicurezza. Il fornitore di sicurezza informatica giusto può fare una differenza significativa, offrendo strumenti e strategie avanzati per proteggere la tua azienda.
Sai di voler affidare a terzi la protezione dei tuoi dati, sistemi e reti dagli accessi non autorizzati, ma devi capire quale fornitore sia il migliore. Questo articolo mira ad alleviare queste preoccupazioni presentando i 30 migliori fornitori di sicurezza informatica per 2026, ciascuno in grado di affrontare le vulnerabilità specifiche che la tua organizzazione potrebbe incontrare.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei 10 migliori fornitori di sicurezza informatica
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per architettura di sicurezza nativa del cloud | Prova gratuita disponibile | Da $59,99/dispositivo (fatturato annualmente) | Website | |
| 2 | Ideale per il rilevamento delle minacce basato sull'IA | Prova gratuita di 30 giorni + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 3 | Ideale per QA sicura in settori regolamentati | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 4 | Ideale per la sicurezza del codice | Piano gratuito disponibile | A partire da $200/mese | Website | |
| 5 | Ideale per la sicurezza DNS | Prova gratuita + demo gratuita disponibile | Prezzo su richiesta | Website | |
| 6 | Ideale per la scansione delle vulnerabilità | Prova gratuita di 14 giorni + demo gratuita disponibile | Da $149/mese | Website | |
| 7 | Miglior fornitore di cybersicurezza per semplificare la gestione della sicurezza | Prova gratuita + demo disponibili | Prezzo su richiesta | Website | |
| 8 | Ideale per VPN sicura e protezione antivirus | Prova gratuita di 30 giorni | A partire da $119.99/anno (fatturato annualmente) | Website | |
| 9 | Ideale per la protezione cloud aziendale | Not available | Prezzo su richiesta | Website | |
| 10 | Ideale per la caccia alle minacce | Prova gratuita disponibile | Prezzi su richiesta | Website |

Recensioni dei 10 migliori fornitori di sicurezza informatica
Ecco una breve descrizione di ciascun fornitore di sicurezza informatica, per mostrare il caso d’uso migliore di ogni strumento, alcune funzionalità degne di nota e schermate che offrono una panoramica dell’interfaccia utente.

Ideale per architettura di sicurezza nativa del cloud

CrowdStrike Falcon è una piattaforma di protezione degli endpoint che offre prevenzione delle minacce alimentata dall’IA, rilevamento comportamentale, rilevamento e risposta estesi (XDR) e caccia alle minacce gestita 24/7 da una console unificata nativa del cloud.
Per chi è ideale CrowdStrike Falcon?
CrowdStrike Falcon è particolarmente adatto a medie e grandi aziende con flotte di endpoint distribuite che necessitano di rilevamento delle minacce in tempo reale e di un programma di sicurezza maturo e scalabile.
Perché ho scelto CrowdStrike Falcon
Ho inserito CrowdStrike Falcon tra le mie scelte perché l’intera piattaforma è stata progettata per il cloud sin dal primo giorno, senza server di gestione on-premises, senza database di firme da aggiornare manualmente e senza hardware da mantenere. Mi piace che il sensore Falcon protegga gli endpoint sia online che offline, e che la console basata su cloud offra visibilità in tempo reale su tutta la flotta ovunque ci si trovi. Il modulo Falcon Intelligence integra inoltre informazioni sulle minacce di livello avversario direttamente nella stessa console, così il mio team può correlare i rilevamenti con profili di attori delle minacce già noti senza cambiare strumento.
Funzionalità chiave di CrowdStrike Falcon
- Falcon Insight XDR: Correlazione tra dati telemetrici di endpoint, identità e cloud in un unico flusso di lavoro di rilevamento e risposta attraverso l’intero ambiente.
- Falcon OverWatch: Servizio di caccia alle minacce gestito 24/7, nel quale analisti CrowdStrike cercano costantemente attività di attaccanti all’interno del tuo ambiente Falcon.
- Falcon Device Control: Monitora ed implementa politiche su dispositivi USB e unità rimovibili collegate agli endpoint protetti.
- Rilevamento Indicator of Attack (IOA): Identifica in tempo reale schemi di comportamento dannoso per bloccare attacchi fileless e zero-day prima che vengano eseguiti.
Integrazioni di CrowdStrike Falcon
CrowdStrike Falcon offre oltre 460 integrazioni tramite il CrowdStrike Marketplace, tra cui Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud, Microsoft Entra ID, Proofpoint e Netskope. È disponibile anche un’API per integrazioni personalizzate tramite il CrowdStrike Developer Portal.
Pros and Cons
Pros:
- Agente leggero con impatto minimo sulla CPU
- Tracciamento completo della catena dei processi per le indagini
- Basso rumore di allerta riduce l’affaticamento degli analisti
Cons:
- Capacità di rilevamento offline limitate sugli endpoint
- La prevenzione della perdita di dati risulta incompleta senza componenti aggiuntivi


Radware è un fornitore globale di cybersecurity specializzato nella sicurezza applicativa e di rete. La sua piattaforma offre protezione contro attacchi DDoS, bot e minacce a livello applicativo utilizzando analisi guidate dall'IA e automazione. Progettata per imprese e fornitori di servizi, Radware aiuta a garantire che le tue applicazioni e infrastrutture rimangano resilienti contro i rischi informatici moderni.
Perché ho scelto Radware: Ho scelto Radware perché la sua soluzione DefensePro potenziata dall'IA e il servizio di protezione delle applicazioni si concentrano sulla mitigazione proattiva degli attacchi invece che su una difesa reattiva. La piattaforma monitora continuamente i modelli di traffico per rilevare anomalie prima che possano interrompere i sistemi. Questo la rende una scelta solida se desideri anticipare attacchi in evoluzione e mantenere l'operatività durante incidenti su larga scala. L'accento che Radware pone sull'intelligence delle minacce in tempo reale permette inoltre di adattare la postura della sicurezza all'emergere di nuovi rischi.
Servizi di punta: Radware offre protezione DDoS, sicurezza delle applicazioni e gestione dei bot in una suite unificata. Il servizio di threat intelligence fornisce dati in tempo reale sugli attacchi globali attivi per aiutare il tuo team a identificare e bloccare comportamenti malevoli. Il Bot Manager basato sull'IA utilizza analisi comportamentali per distinguere tra utenti legittimi e bot dannosi, minimizzando i falsi positivi e la latenza.
Settori target: Finanza, telecomunicazioni, e-commerce, servizi cloud e governo
Specialità: Protezione DDoS, gestione dei bot, protezione delle applicazioni, threat intelligence, mitigazione basata sull'IA
Pros and Cons
Pros:
- Il rilevamento basato sull'IA migliora l'accuratezza
- Aggiornamenti in tempo reale dell'intelligence sulle minacce
- Protezione scalabile per reti di grandi dimensioni
Cons:
- La configurazione iniziale può essere complessa
- Prezzi solo su richiesta


Kualitatem è un'azienda di testing software certificata TMMi Livello 5 che fornisce servizi di QA e cybersecurity in ambiti come test funzionali, prestazionali, di app mobile e sicurezza. Supportano ambienti complessi in settori come finanza, sanità, telecomunicazioni e servizi pubblici.
Perché ho scelto Kualitatem: Kualitatem offre servizi integrati di QA e sicurezza, compresi test di penetrazione, automazione e audit di conformità. La loro esperienza nella maturità dei processi di testing (TMMi) e nella valutazione dei rischi li rende ideali per organizzazioni che necessitano sia di garanzia della qualità che di allineamento normativo.
Servizi distintivi: Il loro testing di app mobile assicura compatibilità tra dispositivi e piattaforme. I servizi di sicurezza, come i code review, affrontano le vulnerabilità già nelle prime fasi, mentre la consulenza TMMi aiuta a migliorare i processi di QA.
Settori target: Banche e finanza, sanità, telecomunicazioni, retail, servizi pubblici, trasporti, viaggi, IoT e infrastrutture
Specialità: Automazione, test mobile, penetration testing, consulenza TMMi, audit di sicurezza e servizi di conformità
Pros and Cons
Pros:
- Fornisce valutazioni del rischio per la conformità
- Esegue revisioni di codice orientate alla sicurezza in fase precoce
- Offre consulenza TMMi per la maturità QA
Cons:
- Più lento con dataset grandi o complessi
- Potrebbe non avere pieno controllo sui processi


ZeroPath offre un approccio intelligente alla cybersicurezza, sfruttando l'IA per aumentare la capacità del tuo team di identificare e correggere rapidamente le vulnerabilità nel codice. È particolarmente interessante per le aziende a forte innovazione tecnologica che desiderano rafforzare le proprie misure di sicurezza senza sovraccaricare il processo di sviluppo. Riducendo i controlli manuali e diminuendo i falsi positivi, ZeroPath ti aiuta a mantenere un flusso di lavoro sicuro ed efficiente, garantendo che il software sia solido contro le potenziali minacce.
Perché ho scelto Zeropath: Ho scelto ZeroPath perché offre accesso diretto a un programma di sicurezza applicativa gestito da ingegneri della sicurezza esperti che conoscono il tuo codice e i rischi correlati. Ricevi revisioni di sicurezza regolari, sessioni di threat modeling e consulenza sull’architettura, che aiutano a mantenere un approccio proattivo. Il monitoraggio e la risposta attiva 24/7 offrono al tuo team protezione continua, con gestione degli allarmi, indagine sugli incidenti e coordinamento delle attività di remediation per mantenere le tue applicazioni sicure.
Funzionalità principali di Zeropath: ZeroPath offre test di penetrazione continui che valutano nuove funzionalità e modifiche appena vengono rilasciate, fornendoti visibilità in tempo reale sulle vulnerabilità emergenti. L’attività di ricognizione basata su IA è affiancata dalla validazione di esperti, così puoi identificare catene di attacco complesse che gli strumenti automatici non rilevano da soli. Il servizio include inoltre supporto dettagliato per la remediation, con exploit dimostrativi, analisi degli impatti e istruzioni passo passo per risolvere le problematiche in modo sicuro.
Settori di riferimento: Tecnologia, finanza, sanità, fornitori di servizi (inclusi MSP), e sviluppo software aziendale.
Specializzazioni: Sicurezza applicativa, rilevamento delle vulnerabilità del codice, analisi delle dipendenze, remediation automatizzata, reportistica di conformità, sicurezza pensata per gli sviluppatori.
Pros and Cons
Pros:
- Solida combinazione di automazione IA ed esperienza umana.
- Il testing continuo rileva i problemi prima per il team.
- Fornisce indicazioni chiare per la remediation ed exploit dimostrativi.
Cons:
- Non offre un’esperienza leggera se desideri solo controlli di vulnerabilità semplici.
- Potresti aver bisogno di tempo per adattare il flusso di lavoro alla sua automazione.


Per le aziende che cercano un fornitore di cybersecurity affidabile, Heimdal offre una piattaforma unificata che affronta le molteplici sfide delle moderne minacce digitali. Pensate per settori come sanità, finanza ed educazione, le soluzioni Heimdal sono progettate per proteggere da ransomware, phishing e altre minacce informatiche, garantendo al contempo la conformità a standard come GDPR e ISO 27001. Integrando molteplici funzionalità di sicurezza, Heimdal aiuta le organizzazioni a semplificare le operazioni di sicurezza e a rafforzare la propria resilienza complessiva.
Perché ho scelto Heimdal
Ho scelto Heimdal per il suo approccio distintivo alla cybersecurity, in particolare per le sue capacità di Extended Detection and Response (XDR). L’XDR di Heimdal integra vari moduli di sicurezza, offrendo una rilevazione e risposta alle minacce completa su endpoint, reti e email. Questa caratteristica è particolarmente preziosa per le aziende che desiderano consolidare le operazioni di sicurezza su un’unica piattaforma. Inoltre, il focus di Heimdal sulla conformità agli standard di settore assicura che le organizzazioni possano rispettare i requisiti normativi mantenendo una sicurezza robusta.
Funzionalità principali di Heimdal
Oltre alle sue capacità XDR, Heimdal offre diverse altre funzionalità che ne aumentano il valore come fornitore di cybersecurity:
- Sicurezza DNS: Protegge la rete da minacce basate su DNS bloccando siti web dannosi e prevenendo la perdita di dati.
- Gestione di patch e asset: Automatizza il processo di aggiornamento e gestione degli asset software per ridurre al minimo le vulnerabilità.
- Gestione di elevazione e delega dei privilegi: Controlla l’accesso degli utenti a informazioni e sistemi sensibili, riducendo il rischio di accessi non autorizzati.
- Protezione dalla cifratura ransomware: Fornisce difese avanzate contro gli attacchi ransomware, assicurando la sicurezza dei dati.
Integrazioni di Heimdal
Attualmente, Heimdal non elenca integrazioni native; tuttavia, la piattaforma supporta integrazioni personalizzate tramite API.
Pros and Cons
Pros:
- Automatizza la distribuzione di patch sugli endpoint
- Robusta rilevazione di vulnerabilità e minacce
- Visibilità dettagliata su asset e licenze
Cons:
- Nessuna integrazione nativa disponibile
- L’interfaccia richiede tempo di onboarding
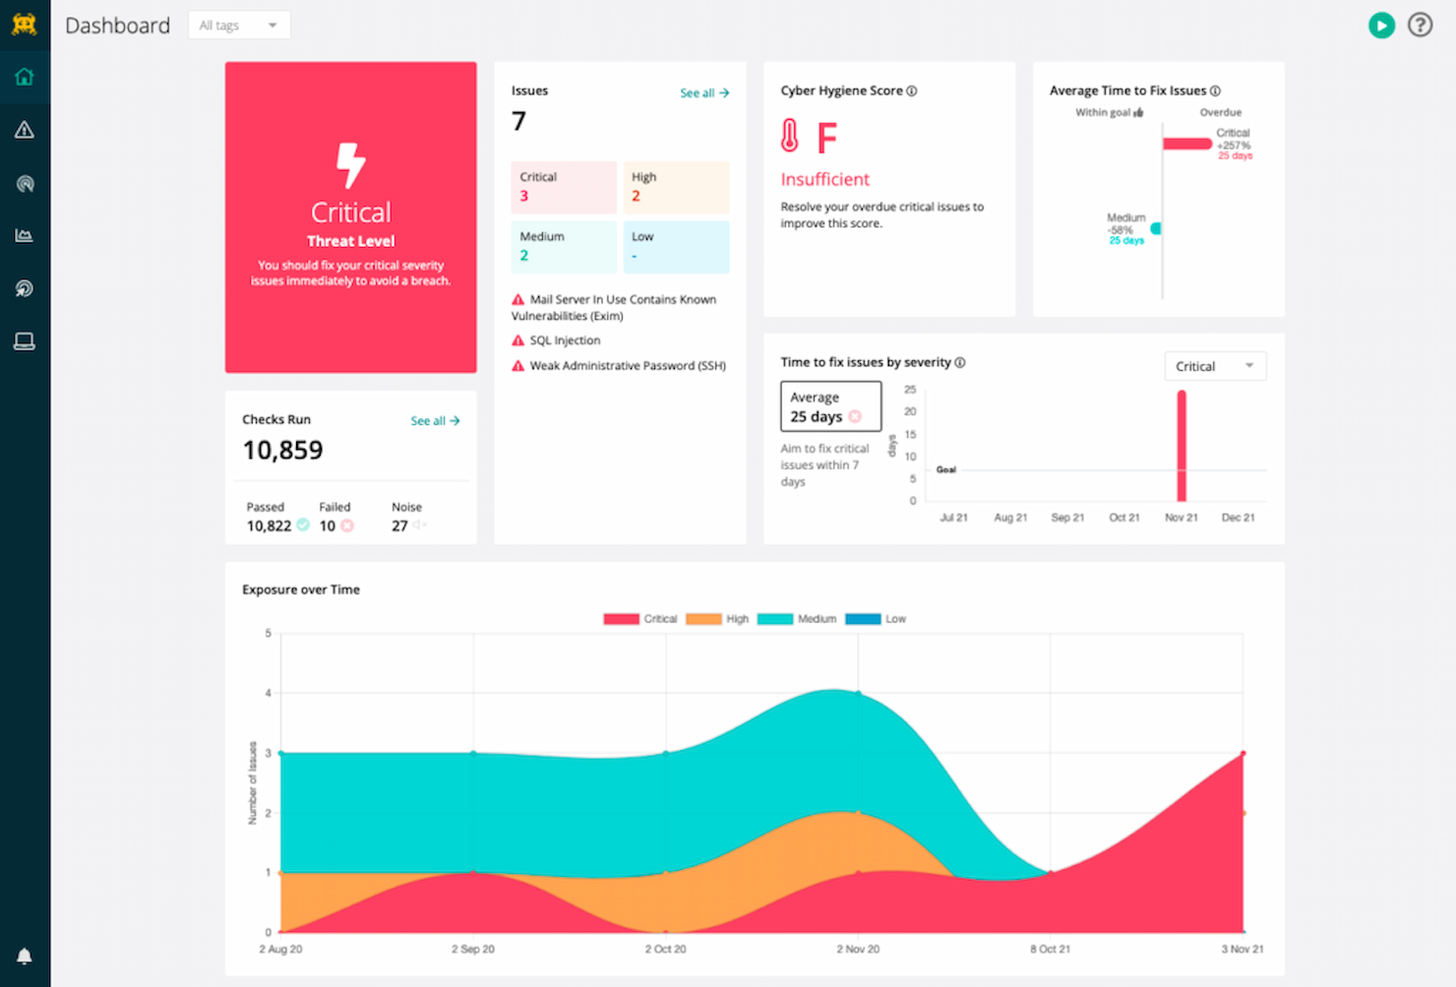
Intruder è un servizio di cybersecurity che si concentra sulla gestione delle vulnerabilità per aziende proattive senza team di sicurezza estesi. Offre monitoraggio continuo della rete, scansione automatizzata delle vulnerabilità e risposta proattiva alle minacce.
Perché ho scelto Intruder: Questo software offre una soluzione adatta ad aziende proattive senza grandi team di sicurezza che cercano di proteggere il proprio ambiente digitale da potenziali minacce informatiche. L'ho scelto per la sua reputazione nel semplificare la gestione delle vulnerabilità e per il suo approccio proattivo alle scansioni di sicurezza. Ciò che distingue questo fornitore è la sua interfaccia intuitiva, la convenienza economica e la completezza delle sue capacità di test. Offre inoltre una gamma completa di opzioni di scansione, comprese scansioni di vulnerabilità esterne, interne, su cloud, applicazioni web e API, oltre a test di penetrazione continui per simulare scenari di attacco reali.
Funzionalità e integrazioni distintive di Intruder
Le funzionalità includono la scansione automatizzata della sicurezza, che consente l'identificazione continua delle vulnerabilità senza intervento manuale. Profili di scansione personalizzabili permettono agli utenti di effettuare valutazioni di vulnerabilità specificamente adattate al proprio ambiente e alle proprie esigenze. Report dettagliati sulle vulnerabilità e una prioritizzazione intelligente facilitano un processo di risoluzione efficiente concentrandosi sulle criticità più rilevanti, mentre l'integrazione con strumenti e piattaforme diffusi permette una gestione della sicurezza più coesa.
Le integrazioni includono Slack, Microsoft Teams, Jira, Github, Gitlab, ServiceNow, Azure DevOps, Google Cloud, AWS, Drata e Vanta. È inoltre disponibile un'API per costruire integrazioni personalizzate e un account Zapier a pagamento può sbloccare integrazioni aggiuntive.
Pros and Cons
Pros:
- Supporto all'onboarding con i piani pro e premium
- Opzioni solide per il supporto self-service
- Scansioni programmate e ad hoc illimitate con i piani pro e premium
Cons:
- Le integrazioni non sono incluse nel piano essential
- Nessuna scansione interna o di rete nei piani essential
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Miglior fornitore di cybersicurezza per semplificare la gestione della sicurezza

Cisco Umbrella offre soluzioni di sicurezza fornite tramite cloud, concentrandosi sull’intelligence delle minacce e un accesso a Internet sicuro per organizzazioni di tutte le dimensioni. I loro servizi sono progettati per proteggere gli utenti da malware, phishing e altre minacce provenienti da Internet.
Perché ho scelto Cisco Umbrella: La piattaforma garantisce un accesso a Internet sicuro bloccando domini dannosi e filtrando il traffico web. Si integra con gli strumenti di sicurezza già esistenti, potenziando la protezione complessiva fornita al tuo team. Questo approccio basato sul cloud assicura una sicurezza affidabile e scalabile in tutta l’organizzazione.
Servizi principali: La funzione di secure web gateway filtra i contenuti web dannosi, mantenendo il tuo team al sicuro da potenziali minacce durante la navigazione. La sicurezza a livello DNS fornisce una protezione aggiuntiva bloccando le richieste verso domini pericolosi prima che raggiungano la tua rete.
Settori target: Istruzione, sanità, finanza, pubblica amministrazione e vendita al dettaglio
Specializzazioni: Threat intelligence, accesso sicuro a Internet, sicurezza a livello DNS, filtro web e protezione dal malware
Pros and Cons
Pros:
- Si integra con strumenti di sicurezza esistenti
- Blocca i domini dannosi in tempo reale
- Offre sicurezza scalabile basata su cloud
Cons:
- Si concentra principalmente sulla sicurezza Internet
- Può richiedere un abbonamento per tutte le funzionalità


Norton Small Business offre soluzioni di cybersicurezza specificamente progettate per le piccole imprese, fornendo protezione antivirus, strumenti per la privacy e protezione dell'identità tramite LifeLock. Creato per le piccole aziende, Norton risponde all'esigenza fondamentale di proteggere i dati e la privacy online, risultando una scelta ideale per imprenditori e titolari d'azienda preoccupati per le minacce informatiche. Con funzionalità come antivirus in tempo reale, VPN sicura e backup su cloud, Norton ti aiuta a proteggere i dati aziendali e a mantenere alta la produttività.
Perché ho scelto Norton: Ho scelto Norton per la sua caratteristica distintiva: una VPN sicura insieme alla protezione antivirus, che risponde al doppio bisogno di tutela dei dati e privacy. Norton offre un antivirus in tempo reale che monitora e protegge costantemente i dispositivi aziendali dalle minacce, mantenendoli al sicuro dal malware. Inoltre, la sua protezione dell'identità tramite LifeLock è fondamentale per le aziende attente al rischio di furto d'identità, offrendo monitoraggio e avvisi completi. Queste funzionalità rendono Norton un'opzione solida per chi vuole rafforzare il proprio sistema di cybersicurezza.
Servizi principali: La VPN sicura protegge il traffico internet crittografando le connessioni, utile quando si lavora da remoto o si utilizzano reti pubbliche. La protezione antivirus esegue la scansione in tempo reale di file, download e app per prevenire attacchi malware e phishing prima che possano causare danni.
Settori target: Tecnologia, finanza, istruzione, sanità ed ecommerce.
Specializzazioni: Protezione antivirus, servizi VPN, monitoraggio dell'identità, rilevamento malware e sicurezza dei dispositivi.
Pros and Cons
Pros:
- Forte protezione dal malware per un'elevata soddisfazione degli utenti
- Supporto efficace per il recupero da furto d'identità
- Funziona silenziosamente senza rallentare i dispositivi
Cons:
- Le velocità della VPN variano a seconda della località
- Non adatto a grandi team aziendali


Broadcom Symantec Enterprise Cloud offre servizi di cybersecurity basati sul cloud, con un focus sulla protezione dei dati e sull'intelligence sulle minacce per le grandi imprese. I loro servizi aiutano le aziende a proteggere le informazioni sensibili e a gestire la sicurezza su vasti ambienti digitali.
Perché ho scelto Broadcom Symantec Enterprise Cloud: La loro piattaforma include prevenzione integrata dalla perdita di dati e intelligence sulle minacce, elementi essenziali per la protezione cloud aziendale. Offrono strumenti per la sicurezza delle applicazioni cloud e la gestione efficace degli accessi utente. Questo approccio completo aiuta il tuo team a proteggere i dati critici e a mantenere un'infrastruttura cloud sicura.
Servizi di spicco: La funzione cloud access security broker monitora e controlla il movimento dei dati negli ambienti cloud, rispondendo alle esigenze di conformità e sicurezza. Il servizio di protezione degli endpoint offre rilevamento e risposta avanzati alle minacce, garantendo che i tuoi dispositivi restino protetti dalle minacce informatiche.
Settori di riferimento: Finanza, sanità, tecnologia, manifattura e settore pubblico
Specializzazioni: Protezione dei dati, intelligence sulle minacce, sicurezza cloud, protezione degli endpoint e gestione degli accessi
Pros and Cons
Pros:
- Offre una prevenzione integrata dalla perdita di dati
- Fornisce un'intelligence avanzata sulle minacce
- Protegge efficacemente le applicazioni cloud
Cons:
- Integrazione complessa con i sistemi esistenti
- Può richiedere risorse IT specializzate


Huntress offre servizi gestiti di rilevamento e risposta alle minacce, concentrandosi sulla caccia alle minacce e sulla protezione degli endpoint. Si rivolgono a piccole e medie imprese che desiderano rafforzare le proprie difese di cybersecurity.
Perché ho scelto Huntress: La loro piattaforma offre monitoraggio e analisi continui per scoprire minacce nascoste, in perfetta sintonia con la caccia alle minacce. Huntress fornisce report dettagliati sugli incidenti, aiutando il tuo team a comprendere e rispondere in modo efficace. Questo approccio proattivo garantisce che la tua organizzazione rimanga protetta contro le minacce informatiche in evoluzione.
Servizi principali: Il rilevamento persistente delle intrusioni individua e rimuove punti di accesso malevoli, mantenendo i tuoi sistemi protetti da attacchi ripetuti. Il loro servizio di risposta agli incidenti offre consulenza esperta per aiutare il tuo team a gestire efficientemente le violazioni di sicurezza.
Settori target: Finanza, sanità, istruzione, vendita al dettaglio e tecnologia
Specializzazioni: Caccia alle minacce, protezione degli endpoint, risposta agli incidenti, rilevamento di punti di accesso persistenti e analisi delle minacce
Pros and Cons
Pros:
- Consulenza esperta nella gestione degli incidenti
- Monitoraggio continuo delle minacce
- Fornisce report dettagliati sugli incidenti
Cons:
- Limitato alla protezione degli endpoint
- Potrebbe richiedere l'integrazione con strumenti esistenti
Altri fornitori di sicurezza informatica da prendere in considerazione
Ecco alcune altre opzioni che non sono entrate nell’elenco dei migliori fornitori di sicurezza informatica:
- Miles Technologies
Ideale per integrazione con il supporto IT
- i2 Group
Ideale per analisi dei dati e intelligence
- Cipher
Ideale per servizi di sicurezza gestiti
- ManageEngine Endpoint Central
Ideale per la gestione degli endpoint
- NowSecure
Ideale per la sicurezza delle app mobili
- UnderDefense
Ideale per la risposta agli incidenti


Cosa sono i fornitori di sicurezza informatica?
I fornitori di sicurezza informatica sono aziende o servizi che offrono soluzioni per proteggere dalle minacce informatiche. Forniscono una gamma di strumenti e competenze, tra cui firewall, software antivirus, sistemi di rilevamento delle intrusioni e servizi di consulenza sulla sicurezza. Questi fornitori si concentrano sulla protezione delle risorse digitali, delle reti e dei dati sensibili da accessi non autorizzati e attacchi informatici.
I vantaggi dell'utilizzo dei fornitori di sicurezza informatica includono una protezione avanzata contro diverse minacce informatiche, che contribuisce a prevenire le violazioni e la perdita di dati. Offrono conoscenze specialistiche e misure di sicurezza aggiornate, fondamentali in un panorama di minacce digitali in evoluzione. Inoltre, assistono le organizzazioni nel rispetto delle normative sulla sicurezza e nel mantenimento della continuità aziendale, garantendo che le operazioni digitali rimangano sicure e resilienti contro potenziali attacchi informatici.
Criteri di selezione dei fornitori di sicurezza informatica
Quando ho selezionato i migliori fornitori di sicurezza informatica da includere in questo elenco, ho considerato le esigenze e i punti critici aziendali comuni che questi fornitori affrontano. Tra questi rientravano la protezione dei dati sensibili dalle violazioni e la garanzia della conformità alle normative di settore. Ho inoltre utilizzato il seguente schema per mantenere la mia valutazione strutturata ed equa:
Servizi principali (25% del punteggio totale)
Per essere preso in considerazione per l'inclusione in questo elenco, ogni fornitore doveva offrire questi servizi di base:
- Sicurezza delle reti
- Protezione degli endpoint
- Monitoraggio e risposta alle minacce
- Gestione delle vulnerabilità
- Firewall e prevenzione delle intrusioni
Servizi aggiuntivi distintivi (25% del punteggio totale)
Per restringere ulteriormente la selezione, ho cercato anche servizi unici o particolarmente preziosi, come:
- Rilevamento delle minacce basato sull'intelligenza artificiale
- Implementazione di un'architettura a fiducia zero
- Pianificazione e simulazione della risposta agli incidenti
- Monitoraggio del dark web
- Formazione personalizzata sulla sicurezza per i dipendenti
Esperienza nel settore (10% del punteggio totale)
Per avere un'idea dell'esperienza nel settore di ciascun fornitore, ho considerato i seguenti aspetti:
- Anni di esperienza nella sicurezza informatica
- Conoscenza delle normative specifiche del settore
- Casi di studio o storie di successo
- Diversità del portafoglio clienti
- Riconoscimenti da parte di enti o premi del settore
Avvio della collaborazione (10% del punteggio totale)
Per valutare l'esperienza di avvio della collaborazione con ciascun fornitore, ho considerato i seguenti aspetti:
- Tempistiche di implementazione chiare
- Team dedicato all'avvio della collaborazione
- Formazione e risorse per il personale
- Integrazione fluida con i sistemi esistenti
- Passaggio trasparente dal team commerciale al team di assistenza
Assistenza clienti (10% del punteggio totale)
Per valutare il livello di assistenza clienti offerto da ciascun fornitore, ho considerato i seguenti aspetti:
- Disponibilità 24 ore su 24, 7 giorni su 7
- Molteplici opzioni di contatto (telefono, chat, e-mail)
- Tempi di risposta rapidi
- Responsabile clienti dedicato
- Comunicazione e aggiornamenti proattivi
Rapporto qualità-prezzo (10% del punteggio totale)
Per valutare i prezzi e il potenziale ROI della collaborazione con ciascun fornitore, ho considerato i seguenti aspetti:
- Trasparenza del modello di prezzi
- Flessibilità dei termini contrattuali
- Prezzi competitivi rispetto alla media del mercato
- Servizi a valore aggiunto inclusi nel costo base
- ROI basato sulla riduzione dei tempi di inattività e degli incidenti
Recensioni dei clienti (10% del punteggio totale)
Per avere un'idea della soddisfazione complessiva dei clienti esistenti, durante la lettura delle recensioni ho considerato i seguenti aspetti:
- Commenti sulla facilità di implementazione e utilizzo
- Valutazione della soddisfazione complessiva
- Commenti positivi sull'affidabilità del servizio
- Lamentele relative a costi nascosti o lacune del servizio
- Commenti sulla reattività dell'assistenza clienti
Come scegliere un fornitore di sicurezza informatica
È facile perdersi in lunghi elenchi di servizi e strutture di prezzo complesse. Per aiutarti a dare priorità agli aspetti più importanti per la tua azienda, tieni a mente i seguenti fattori:
| Fattore | Cosa considerare |
|---|---|
| Obiettivi aziendali | Assicurati che il fornitore comprenda il tuo settore e gli obiettivi aziendali. Le sue soluzioni devono essere in linea con le tue priorità strategiche e affrontare rischi specifici. |
| Ambito dei servizi e SLA | Esamina i servizi offerti e gli accordi sul livello di servizio (SLA). Assicurati che coprano i tempi di risposta, le garanzie di operatività e i processi di risoluzione. |
| Disponibilità dell'assistenza | Verifica che l'assistenza sia disponibile 24 ore su 24, 7 giorni su 7. Informati su come contattarla (telefono, chat, e-mail) e sulla rapidità di risposta ai problemi. |
| Costi e struttura dei prezzi | Cerca prezzi trasparenti. Verifica se i costi sono fissi, variabili o basati sull'utilizzo. Presta attenzione a costi nascosti o componenti aggiuntivi. |
| Comunicazione e reportistica | Il fornitore dovrebbe offrire report regolari su minacce, vulnerabilità e azioni di risoluzione. Assicurati che la comunicazione sia chiara e tempestiva. |
| Rilevamento e risposta alle minacce | Valuta la rapidità con cui il fornitore è in grado di identificare e rispondere alle minacce. Il monitoraggio in tempo reale e le risposte automatizzate sono fondamentali nella valutazione dei servizi gestiti di rilevamento e risposta. |
| Conformità e certificazioni | Verifica che il fornitore soddisfi gli standard del settore (ad esempio, ISO, SOC 2). Assicurati che sia conforme alle normative pertinenti per la tua azienda. |
| Personalizzazione e scalabilità | Assicurati che il fornitore possa adattare le soluzioni alle tue esigenze e ampliare i servizi man mano che la tua azienda cresce o le minacce cambiano. |
Principali servizi dei fornitori di sicurezza informatica
Quando scegli un fornitore di sicurezza informatica, che tu stia cercando aziende di sicurezza informatica a Chicago o fornitori in altre località, presta attenzione ai seguenti servizi principali:
- Sicurezza di rete: Protegge l'infrastruttura di rete della tua azienda da accessi non autorizzati, malware e attacchi informatici.
- Protezione degli endpoint: Salvaguarda dispositivi come laptop, computer desktop e telefoni cellulari da minacce e vulnerabilità.
- Monitoraggio e risposta alle minacce: Monitora continuamente le potenziali minacce alla sicurezza e interviene rapidamente per contenerle e mitigarle.
- Servizi firewall gestiti: Configura e gestisce i firewall per bloccare il traffico non autorizzato consentendo al contempo le comunicazioni legittime.
- Gestione delle vulnerabilità: Identifica, valuta e risolve le vulnerabilità di sicurezza prima che possano essere sfruttate.
- Risposta agli incidenti: Sviluppa e attua un piano strutturato per rispondere alle violazioni della sicurezza e ridurre al minimo i danni.
- Crittografia dei dati: Garantisce che i dati sensibili siano crittografati sia a riposo sia durante il transito, per impedire gli accessi non autorizzati.
- Controllo degli accessi: Limita l'accesso ai sistemi e ai dati in base ai ruoli e alle autorizzazioni degli utenti.
- Formazione sulla consapevolezza della sicurezza: Insegna ai dipendenti a riconoscere e reagire alle minacce alla sicurezza, oltre a utilizzare al meglio i servizi di sicurezza DNS.
- Supporto alla conformità: Aiuta la tua azienda a rispettare le normative e gli standard del settore, riducendo il rischio di multe e sanzioni.
Vantaggi dei fornitori di sicurezza informatica
Collaborare con un fornitore di sicurezza informatica offre diversi vantaggi al tuo team e alla tua azienda. Eccone alcuni che puoi aspettarti:
- Protezione migliorata: Un fornitore aiuta a proteggere i tuoi sistemi e dati da hacker, malware e altre minacce.
- Risposta più rapida alle minacce: Grazie al monitoraggio 24 ore su 24, 7 giorni su 7, i fornitori possono rilevare e contrastare le minacce prima che causino danni.
- Riduzione dei tempi di inattività: Il rilevamento e la risoluzione rapidi delle minacce comportano meno interruzioni delle attività aziendali.
- Conformità normativa: I fornitori aiutano a garantire che la tua azienda rispetti gli standard del settore ed eviti multe o problemi legali.
- Risparmio sui costi: Prevenire violazioni e tempi di inattività consente di risparmiare sui costi di ripristino e sui ricavi persi.
- Consulenza di esperti: I fornitori offrono al tuo team accesso a conoscenze specialistiche e consigli per migliorare la sicurezza.
- Maggiore fiducia dei clienti: Solide misure di sicurezza contribuiscono a creare fiducia nei clienti proteggendo i loro dati.
Costi e strutture tariffarie dei fornitori di sicurezza informatica
I servizi SOC hanno generalmente un prezzo personalizzato per soddisfare le diverse esigenze, dimensioni e circostanze aziendali. I fornitori operano generalmente secondo una delle seguenti strutture tariffarie:
- Basata su abbonamento: Paghi un canone ricorrente, mensile o annuale, per l'accesso continuativo ai servizi e al supporto.
- Basata sul progetto: Paghi una tariffa una tantum per un progetto specifico o un aggiornamento della sicurezza.
- Per utente/dispositivo: Il prezzo si basa sul numero di utenti o dispositivi protetti.
- Ambito di lavoro (SOW): I costi sono determinati dai servizi specifici e dai risultati finali indicati nel contratto.
- Tariffazione a livelli: Vengono offerti diversi livelli di prezzo in base all'ampiezza dei servizi o al livello di protezione scelto.
Principali fattori che influenzano i prezzi dei fornitori di sicurezza informatica
Oltre al modello tariffario specifico, ecco alcuni fattori aggiuntivi che possono influenzare il costo dei fornitori di sicurezza informatica:
- Dimensioni aziendali: Le aziende più grandi, con un numero maggiore di utenti e dispositivi, generalmente sostengono costi più elevati a causa della maggiore complessità.
- Ambito dei servizi: Più servizi sono necessari (come la protezione degli endpoint, la risposta alle minacce e il monitoraggio), maggiore sarà il costo.
- Normative di settore: Le aziende operanti in settori regolamentati (come quello sanitario o finanziario) spesso necessitano di misure di conformità più specializzate e costose.
- Esigenze di personalizzazione: Adattare le soluzioni alla propria infrastruttura e alle specifiche esigenze di sicurezza può aumentare i costi.
- Panorama delle minacce: Le aziende maggiormente esposte agli attacchi informatici o che gestiscono dati sensibili possono richiedere una protezione avanzata più costosa. Ad esempio, le aziende tecnologiche con sede sulla costa occidentale possono essere prese di mira più spesso per violazioni dei dati a causa del loro settore. In questi casi, collaborare con un'azienda di cybersicurezza a San Diego o in altre grandi città è fondamentale.
- Livello di assistenza: L'assistenza 24 ore su 24, 7 giorni su 7 e i tempi di risposta rapidi spesso comportano costi più elevati.
- Durata del contratto: I contratti più lunghi possono offrire sconti, mentre gli accordi a breve termine o flessibili potrebbero prevedere tariffe più elevate.
Essere consapevoli di questi fattori prima di iniziare a richiedere preventivi personalizzati ai fornitori aiuta a farsi un'idea di cosa aspettarsi e a confrontare più efficacemente i diversi preventivi.
Domande frequenti sui fornitori di cybersicurezza
Ecco alcune risposte alle domande più comuni sui fornitori di cybersicurezza:
Come faccio a sapere se la mia azienda ha bisogno di un fornitore di cybersicurezza?
Se la tua azienda gestisce dati sensibili, opera online o si affida a sistemi digitali, probabilmente hai bisogno di un fornitore di cybersicurezza. Anche le piccole aziende sono prese di mira dagli attacchi informatici. Un fornitore aiuta a proteggere i tuoi dati, rispondere alle minacce e rispettare gli standard di sicurezza del settore.
Cosa devo considerare quando scelgo un fornitore di cybersicurezza?
Concentrati sull’esperienza del fornitore con aziende simili alla tua, sull’ambito dei servizi offerti, sui tempi di risposta e sull’assistenza clienti. Assicurati che offra SLA chiari, prezzi trasparenti e supporto per la conformità, se richiesto dal tuo settore.
Quanto dovrei aspettarmi di pagare per i servizi di cybersicurezza?
I costi variano in base alle dimensioni della tua azienda, ai servizi necessari e al livello di protezione richiesto. I modelli basati su abbonamento sono comuni, ma potresti anche trovare prezzi basati sul progetto o per utente. Aspettati di pagare di più per il monitoraggio 24 ore su 24, 7 giorni su 7 e i servizi di risposta rapida.
Qual è la differenza tra i servizi di cybersicurezza gestiti e non gestiti?
I servizi gestiti prevedono che il fornitore monitori attivamente le minacce e vi risponda per tuo conto. I servizi non gestiti possono includere strumenti e software, ma la loro gestione spetta al tuo team. I servizi gestiti sono generalmente più costosi, ma offrono livelli di protezione più elevati.
Quanto tempo occorre per configurare i servizi di un fornitore di cybersicurezza?
Il tempo di configurazione dipende dalla complessità della rete e dai servizi scelti. Il monitoraggio di base può essere attivato in pochi giorni, mentre i fornitori di sicurezza cloud più complessi che coinvolgono più sistemi e misure di conformità possono richiedere alcune settimane.
Un fornitore di cybersicurezza può aiutare con la conformità?
Sì, la maggior parte dei fornitori può aiutarti a rispettare normative di settore come HIPAA, PCI-DSS e GDPR. Valuteranno le misure di sicurezza attuali, individueranno le lacune e implementeranno controlli per aiutarti a mantenere la conformità.
Cybersicurezza—Preparati prima di averne bisogno
I fornitori di cybersicurezza offrono alle aziende diverse soluzioni per rafforzare le proprie difese informatiche e ridurre al minimo il rischio di esposizione a costose violazioni dei dati. Forniscono l'infrastruttura portante della sicurezza digitale attraverso l'intelligence sulle minacce, le valutazioni delle vulnerabilità, la protezione degli endpoint e la protezione delle identità privilegiate, compresa la correzione e la risoluzione degli incidenti di sicurezza.
Presentando questi principali fornitori, puntiamo a fornirti le informazioni necessarie per prendere decisioni consapevoli, garantendo che la tua azienda rimanga sicura e resiliente contro le minacce informatiche.
Iscriviti alla newsletter di The CTO Club per ricevere ulteriori procedure consigliate e suggerimenti sulla cybersicurezza.

