

Qu’est-ce qu’une violation de données ? Guide de prévention en 2026

Nous entendons parler de violations de données quotidiennement, du moins c’est ce qu’il semble. Mais combien de personnes savent réellement ce que ce terme signifie ? Voici une définition claire et sans détour que vous pouvez utiliser, proposée par Israel Mazin, cofondateur, PDG et président de Memcyco : « Une violation de données est l’accès et l’extraction non autorisés d’informations sensibles, confidentielles ou protégées. »
Il y a une raison pour laquelle tout le monde semble parler des violations de données, d’ailleurs : elles sont en hausse constante, et l’année 2023 a connu une nette recrudescence. Les professionnels de la sécurité et autres experts informatiques utilisent un large éventail de logiciels de cybersécurité et d’outils, pour tout faire, depuis les évaluations des risques de sécurité jusqu’à l’atténuation des conséquences en cas d’incident.
Dans cet article, j’expliquerai comment et pourquoi les violations de données se produisent, ainsi que ce que les directeurs techniques et autres responsables technologiques peuvent faire à ce sujet. Commençons.

Qu’est-ce qu’une violation de données ?
Voici quelques autres définitions simples d’une violation de données :
- « Une violation de données se produit lorsque des données confidentielles, protégées ou sensibles sont consultées, divulguées ou récupérées sans autorisation », explique Will Teevan, PDG de Recast Software
- « Une violation de données est un accès non autorisé à des données privées ou sensibles, ainsi que leur vol, leur modification, leur transfert ou leur vente, à la suite d’un incident de sécurité », explique Andrew Kraut, ingénieur principal en recherche chez Permiso.
Ces définitions font apparaître un schéma : une violation de données implique l’accès non autorisé à des informations sensibles, puis le vol ou toute autre utilisation non autorisée de ces informations.
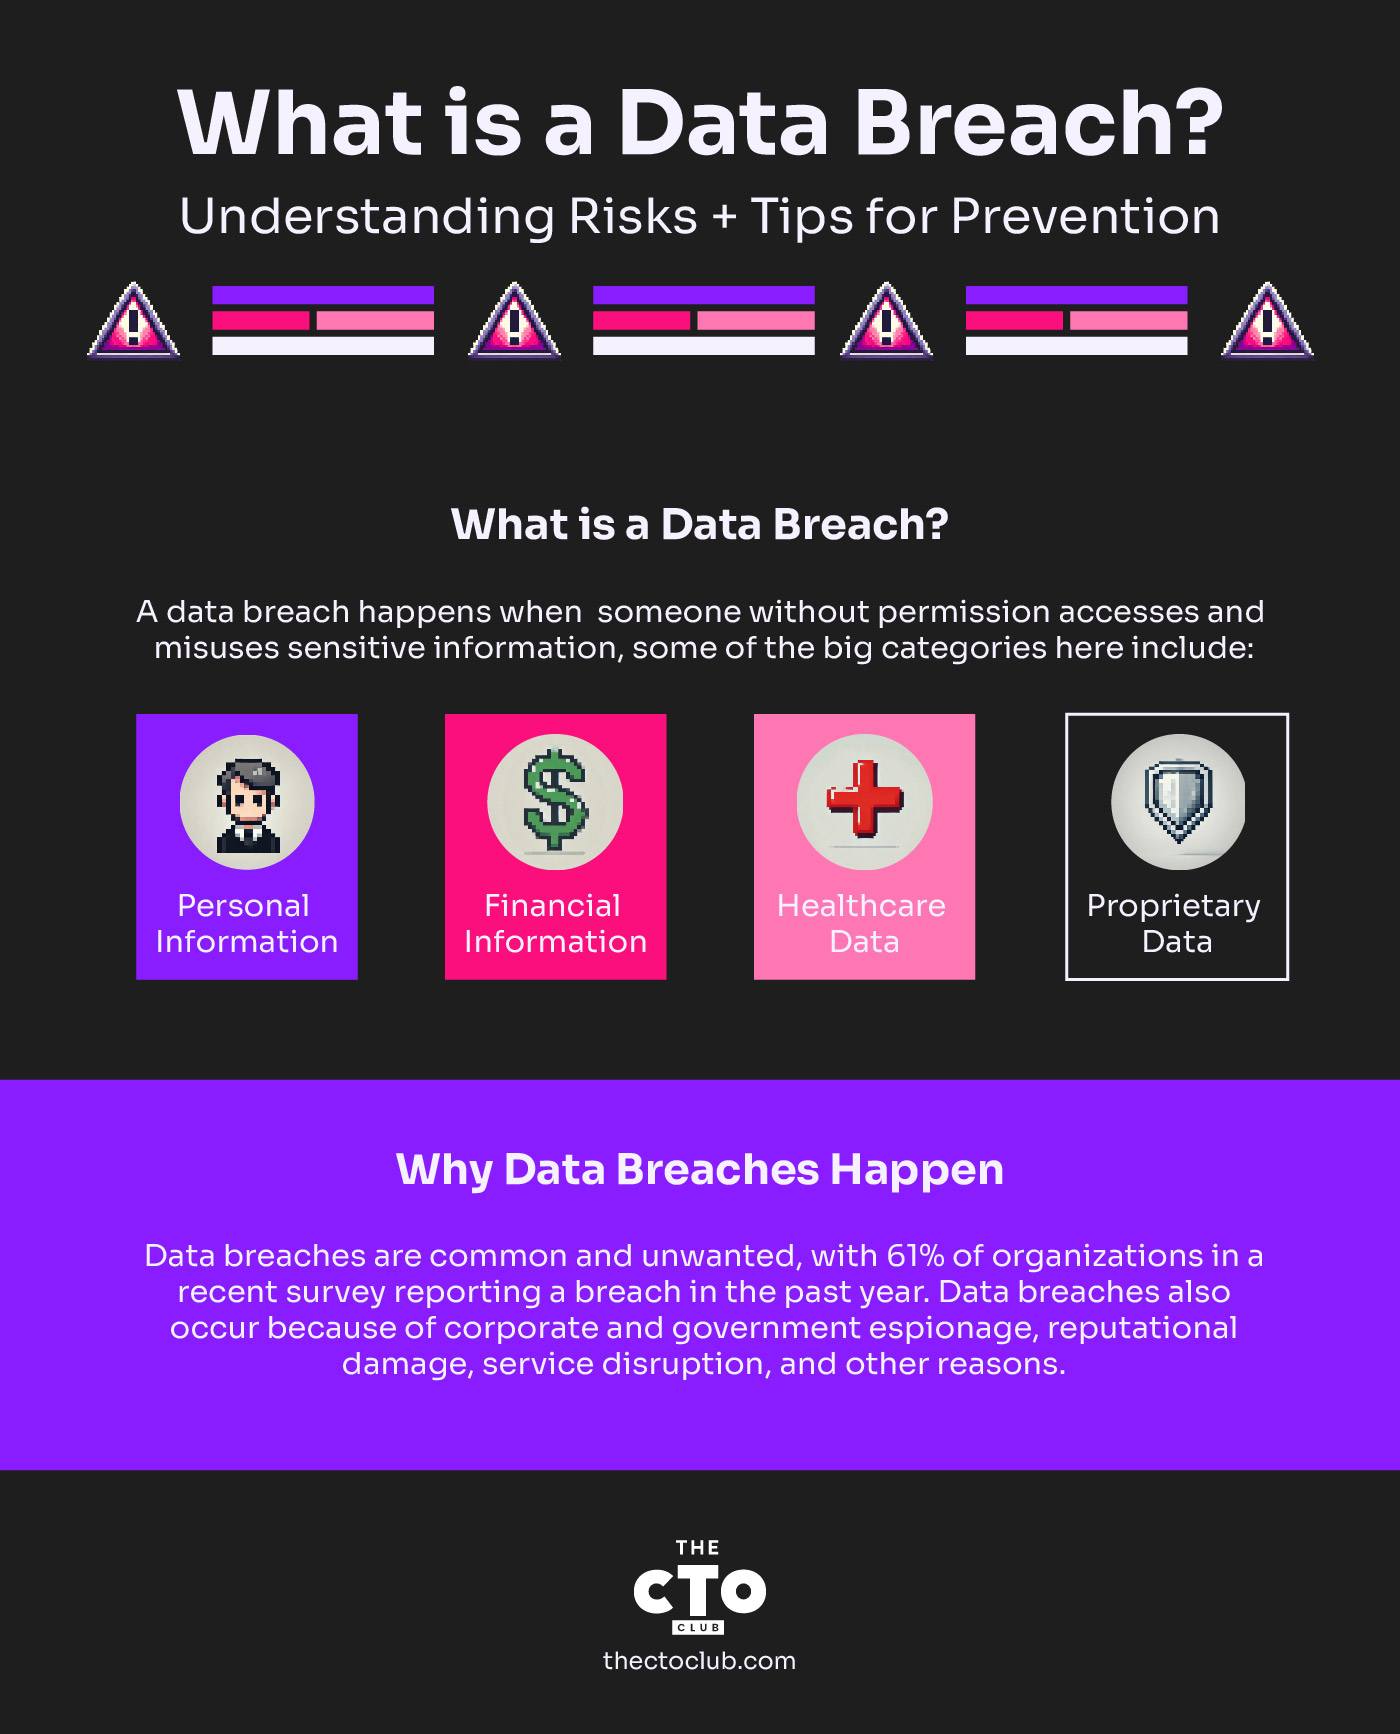
De nos jours, pratiquement toute information confidentielle – c’est-à-dire qui n’est pas autrement accessible au public – pourrait être considérée comme sensible, mais les grandes catégories comprennent notamment :
- Informations personnelles : cela peut inclure toute information permettant d’identifier une personne — également appelée IIP — qu’une entreprise recueille sur ses clients, comme les adresses, les numéros de téléphone, les numéros de permis de conduire, les numéros de passeport, les numéros de sécurité sociale, les dates de naissance, etc.
- Informations financières : cela comprend généralement les numéros de comptes bancaires, les numéros de cartes de crédit ou autres identifiants de connexion que les pirates informatiques et les cybercriminels pourraient utiliser pour compromettre ou vider les comptes financiers d’une personne ou d’une organisation.
- Données de santé : bien qu’elles puissent à juste titre être considérées comme des « informations personnelles », les informations de santé méritent d’être mentionnées séparément, car ce secteur est devenu une cible majeure pour les cyberattaquants et autres acteurs malveillants cherchant à tirer profit des rançongiciels et d’autres vecteurs de menace.
- Données exclusives : cela comprend les informations privées ou exclusives d’une entreprise, de la propriété intellectuelle aux plans de recherche et développement, en passant par les stratégies commerciales et bien plus encore.
Pourquoi les violations de données se produisent-elles ?
Il n’est pas nécessaire d’être un RSSI ou un autre professionnel de la sécurité pour comprendre que les violations de données sont graves. Aucune personne ni aucune organisation ne souhaite qu’une telle situation se produise – pourtant, elle survient régulièrement. Dans une enquête récemment menée par l’entreprise de Teevan, en partenariat avec le Ponemon Institute, 61 % des personnes interrogées ont déclaré que leur organisation avait subi une violation au cours des 12 mois précédents.
Ces données soulignent la nature généralisée des menaces de cybersécurité et le besoin urgent pour les entreprises de renforcer leurs défenses.
Pourquoi les violations de données sont-elles si fréquentes ? En termes simples : elles fonctionnent. Les cyberattaquants et autres acteurs malveillants ont transformé la cybercriminalité en une industrie lucrative à part entière, en s’appuyant sur un éventail toujours plus sophistiqué d’outils et de techniques d’attaque pour cibler leurs victimes. Si le gain financier est le motif le plus courant, ce n’est pas le seul. Les violations de données se produisent également en raison de l’espionnage industriel et gouvernemental, des atteintes à la réputation, des interruptions de service et d’autres facteurs.
Le plus important, c’est que les cybercriminels peuvent se permettre d’échouer — et souvent —, tandis que leurs cibles ne le peuvent généralement pas.
« Les attaquants ne doivent réussir qu’une seule fois, tandis que les défenseurs doivent réussir à chaque fois », explique Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Comment surviennent les violations de données
Une autre raison majeure pour laquelle les violations de données surviennent est qu'il existe plus de risques de sécurité et de vecteurs de menace à l'ère de la numérisation croissante que jamais. « La complexité et la sophistication des cybermenaces évoluent constamment », explique Teevan.
De manière générale, ces menaces correspondent généralement à une ou plusieurs des catégories suivantes :
- Erreur humaine : il s'agit depuis longtemps de l'une des principales causes profondes des violations de données : les gens font des erreurs. Dans un contexte de sécurité, cela peut aller de l'utilisation (et de la réutilisation) de mots de passe faibles à la mauvaise gestion accidentelle de données sensibles, en passant par les mauvaises configurations des comptes cloud, entre autres. Même quelque chose d'aussi « simple » qu'un téléphone ou un ordinateur portable perdu peut entraîner un incident de sécurité. En outre, il ne s'agit pas toujours d'une erreur : diverses menaces internes peuvent entraîner des violations de sécurité au sein de l'organisation.
- Cyberattaques : cette catégorie a considérablement gagné en ampleur et en complexité au fil du temps et comprend une grande variété d'outils et de méthodes malveillants que les cyberattaquants peuvent utiliser pour obtenir un accès non autorisé aux données d'une organisation.
« Les cyberattaques, telles que les attaques par hameçonnage, les logiciels malveillants ou les rançongiciels, exploitent les failles de sécurité pour obtenir un accès non autorisé aux systèmes », explique Teevan.
Parmi les autres cyberattaques figurent les attaques par déni de service distribué, ou DDoS, destinées à perturber ou à mettre hors service les applications web d'une entreprise, ainsi que le détournement de comptes cloud.
- Vulnérabilités des systèmes : enfin, les systèmes informatiques et métier d'une entreprise présentent de nombreuses vulnérabilités potentielles, parfois dues à une erreur humaine initiale. Il peut s'agir de logiciels non corrigés ou obsolètes, de comptes cloud ou SaaS mal configurés, ou encore d'outils, de processus et de politiques inadéquats pour réduire les risques de sécurité et répondre aux incidents.
Violations de données marquantes
Oh, par où commencer ? Rien que pour la dernière décennie environ, on pourrait remplir un livre avec les violations de données marquantes. Sérieusement, une liste Wikipédia des violations de données ressemble à un répertoire des grandes entreprises et agences gouvernementales les plus connues, et elle comprend plus de 460 références.
Voici quelques exemples de violations marquantes :
- En 2013, l'entreprise web Yahoo a été piratée lors de ce qui est aujourd'hui souvent considéré comme la plus importante violation de données jamais enregistrée. Il a été révélé par la suite que les 3 milliards de comptes utilisateurs de Yahoo avaient été compromis lors de l'attaque.
- En 2009, Wired a rapporté que l'Administration nationale des archives et des dossiers enquêtait sur une possible violation des données personnelles de dizaines de millions d'anciens combattants de l'armée américaine. La cause ? Un disque dur défectueux qui avait été renvoyé à un fournisseur sans que ses données aient été correctement effacées au préalable.
- Fin 2022, l'éditeur de jeux vidéo Activision s'est fait voler des données de jeux et de salariés après qu'un employé est tombé dans le piège d'une escroquerie par hameçonnage.
- Fin 2023, des cyberattaquants ont accédé aux données personnelles d'environ 6,9 millions de clients du site de généalogie et d'ascendance 23andMe, soit un nombre bien plus élevé que celui initialement annoncé.
L'importance de détecter rapidement les violations de données
Si vous examinez ne serait-ce qu'un bref historique des violations de données, un schéma se dessine : bien qu'aucune violation de données ne soit jamais « bonne » (du moins pas si vous n'êtes pas l'attaquant), beaucoup s'avèrent bien plus graves qu'elles ne devraient l'être parce qu'elles sont passées inaperçues ou n'ont pas été signalées pendant trop longtemps. En outre, certaines organisations finissent par causer des dommages bien plus importants que ceux de la violation initiale en essayant simplement de dissimuler l'incident au lieu d'envoyer rapidement une notification appropriée aux parties concernées.
Détecter rapidement les violations et y répondre est essentiel pour en limiter les conséquences. C'est ce qui motive des approches de sécurité telles que « supposer une compromission », dans lesquelles la posture de sécurité considère comme inévitables les incidents qui peuvent et vont se produire. Une approche similaire imprègne plusieurs concepts et stratégies de la sécurité moderne des données, tels que le modèle « zéro confiance » et le principe du moindre privilège : les incidents de sécurité sont inévitables, alors pourquoi ne pas faire en sorte que vos capacités de détection, de défense et de réponse aux incidents soient aussi solides que possible ?
L’impact des violations de données sur les entreprises SaaS
Bien que cela soit vrai pour les entreprises de toutes formes et de toutes tailles, c’est particulièrement important pour les entreprises SaaS, dont l’activité repose entièrement sur la confiance accordée aux produits et services numériques de l’entreprise. Les violations de données des entreprises SaaS entraînent de nombreux impacts négatifs lorsqu’elles passent inaperçues ou ne sont pas correctement gérées par la suite, notamment :
- Pertes financières
- Atteinte à la réputation
- Conséquences en matière de conformité juridique et réglementaire
Bien que les pertes financières puissent sembler les plus concrètes, des conséquences telles que l’atteinte à la réputation peuvent durer bien plus longtemps, compte tenu de la confiance numérique nécessaire à la réussite des entreprises SaaS B2B et B2C.
Prévention et atténuation des violations de données
Les défis sont ici aussi clairs que nombreux. Toute organisation qui préfère faire l’autruche concernant la sécurité des données invite en réalité les violations.
Alors, que devons-nous faire ? Les experts recommandent diverses bonnes pratiques et outils de sécurité des données.

Bonnes pratiques en matière de sécurité des données : 6 principes
1. Évaluez et renforcez votre posture de cybersécurité : « Commencez par évaluer vos mesures de cybersécurité actuelles », explique Teevan. « Profitez des outils qui aident à quantifier les risques potentiels en fournissant des informations sur les vulnérabilités des systèmes et les applications obsolètes. »
2. Corrigez, corrigez, corrigez : Une gestion rigoureuse des correctifs est essentielle pour réduire les vulnérabilités des systèmes et diminuer le nombre d’exploits connus et inconnus (également appelés « zero-day ») à la disposition des attaquants.
« Automatiser le processus d’application des correctifs pour les systèmes d’exploitation et les applications est crucial, car l’automatisation facilite l’application rapide des correctifs et réduit considérablement la fenêtre de vulnérabilité », explique Teevan.
3. Donnez la priorité à la visibilité et au contrôle de vos environnements : Il existe une vérité générale en matière de sécurité informatique : on ne peut pas protéger ce que l’on ne voit pas – les acteurs malveillants prospèrent dans l’ombre, ce qui désigne, en termes informatiques, les zones des systèmes d’une organisation qui sont inconnues ou invisibles pour l’organisation elle-même. Cela implique notamment d’utiliser des outils de surveillance du dark web pour repérer les données compromises, car les informations volées y sont souvent échangées.
« Obtenir une vue d’ensemble complète de votre parc matériel et logiciel est essentiel pour prendre des décisions éclairées et évaluer efficacement les risques », explique Teevan. « Cette visibilité accrue des environnements informatiques permet aux organisations d’identifier les vulnérabilités, de surveiller l’état des systèmes et de s’assurer que tous les actifs sont à jour et protégés contre les menaces potentielles. »
En plus de la visibilité et de la surveillance en temps réel, vous aurez également besoin d’une piste « papier » pour faciliter les audits et obtenir une compréhension granulaire des incidents de sécurité chaque fois que nécessaire. Kraut, de Permiso, recommande de journaliser les accès aux données : « Outre les exigences réglementaires, la journalisation des accès aux données est un excellent moyen de vérifier que les bonnes personnes accèdent (ou se voient refuser l’accès) aux bonnes données. »
4. Gérez intelligemment les autorisations des utilisateurs : L’erreur humaine existera toujours, mais vous pouvez la gérer simplement en limitant l’accès des personnes aux données et aux systèmes dont elles ont besoin pour effectuer leur travail, et à rien de plus.
« Des droits d’administration excessifs favorisent les attaques », explique Teevan. « Limitez l’accès des utilisateurs aux fonctionnalités essentielles afin de réduire le risque d’actions non autorisées susceptibles de compromettre la sécurité. »
Kraut conseille de mettre en œuvre ces stratégies de protection des données le plus tôt possible : « Intégrez les stratégies de protection des données dès le départ : si vos ingénieurs ne peuvent pas accéder aux données confidentielles grâce à des contrôles technologiques, il est probable que les attaquants ne le puissent pas non plus. Ces contrôles sont difficiles à mettre en place une fois que les données existent. »
De même, limiter l’erreur humaine en tant que cause fondamentale des fuites de données nécessite et impose l’utilisation de mots de passe robustes et d’outils tels que l’authentification multifacteur.
5. Adoptez une approche de la cybersécurité centrée sur l’humain : Ne considérez pas l’élément humain comme une faiblesse – les personnes doivent constituer un élément essentiel de votre force.
« Élaborez un programme de formation à la cybersécurité personnalisé et effectuez régulièrement des simulations pour tester la préparation des employés », suggère Kraut. Cette stratégie proactive contribue à atténuer le risque posé par l'erreur humaine, qui constitue un facteur important des violations de données.
Kraut suggère également une autre pratique axée sur les personnes : « Vérifiez le travail des uns et des autres : tous les secteurs peuvent tirer parti de cette pratique, » explique-t-il. « Les compagnies aériennes commerciales ont deux pilotes qui se contrôlent mutuellement. Les grimpeurs utilisent plusieurs ancrages. Les ingénieurs en sécurité peuvent effectuer des revues du code et de l'architecture afin de détecter les oublis avant la mise en production. »
6. Effectuer régulièrement des évaluations des cyberrisques : La réalisation d'évaluations formelles des risques contribue à identifier et à hiérarchiser les vulnérabilités. Le recours à une expertise tierce peut fournir un point de vue impartial et renforcer l'efficacité de votre stratégie de cybersécurité.
Outils pour prévenir les violations de données
Les violations de données peuvent toucher n'importe quelle organisation, mais avec les bons outils et les bonnes technologies, vous pouvez réduire considérablement vos risques.
Voici les principales catégories d'outils qui contribuent à protéger les données sensibles et à détecter les menaces avant qu'elles ne deviennent des incidents majeurs :
1. Outils de prévention des pertes de données (DLP)
Les outils DLP sont conçus pour empêcher l'accès non autorisé aux données sensibles ou leur transmission. Ces outils surveillent et contrôlent les données en mouvement (comme les e-mails et les transferts de fichiers), les données au repos (données stockées) et les données en cours d'utilisation (données en cours de traitement). Les systèmes DLP identifient automatiquement les informations sensibles, telles que les numéros de carte bancaire ou la propriété intellectuelle, et appliquent des politiques de sécurité pour empêcher les fuites.
- Outils recommandés : Symantec DLP, Digital Guardian, Forcepoint DLP
2. Outils de chiffrement
Le chiffrement est l'un des moyens les plus efficaces de protéger les données contre toute compromission. En chiffrant les données sensibles, celles-ci restent illisibles même si elles sont interceptées ou consultées sans autorisation. Les outils de chiffrement modernes peuvent sécuriser les données au repos, en transit et sur des appareils tels que les ordinateurs portables et les téléphones mobiles.
- Outils recommandés : BitLocker, VeraCrypt, AxCrypt
3. Systèmes de détection et de prévention des intrusions (IDPS)
Les outils IDPS contribuent à détecter et à empêcher les activités suspectes sur votre réseau qui pourraient indiquer une violation. Ces systèmes surveillent le trafic à la recherche de schémas inhabituels et peuvent bloquer les attaques en temps réel, empêchant ainsi une violation avant qu'elle ne se produise. Ils génèrent également des alertes concernant les menaces potentielles, ce qui permet à votre équipe de réagir rapidement.
- Outils recommandés : Snort, Suricata, Cisco Firepower
4. Authentification multifacteur (MFA)
La MFA ajoute une couche de sécurité supplémentaire en obligeant les utilisateurs à vérifier leur identité par plusieurs moyens, comme un mot de passe et un code à usage unique envoyé sur leur téléphone. Même si les mots de passe sont compromis, la MFA rend considérablement plus difficile l'accès non autorisé des attaquants aux systèmes ou aux données.
- Outils recommandés : Duo Security, Google Authenticator, Okta
5. Outils d'analyse et de gestion des vulnérabilités
Les analyseurs de vulnérabilités identifient les faiblesses de votre réseau, de vos systèmes et de vos logiciels que les attaquants pourraient exploiter. L'analyse régulière des vulnérabilités vous aide à corriger les failles de sécurité avant qu'elles ne soient exploitées lors d'une violation de données. Les plateformes de gestion des vulnérabilités proposent également des recommandations de correctifs pour résoudre ces problèmes de manière proactive.
- Outils recommandés : Nessus, Qualys, OpenVAS
6. Outils de gestion des informations et des événements de sécurité (SIEM)
Les outils SIEM collectent, analysent et signalent les événements de sécurité en temps réel, ce qui aide votre équipe à réagir plus rapidement aux menaces potentielles. En corrélant les données provenant de diverses sources telles que les pare-feu, les serveurs et les applications, les systèmes SIEM offrent une vue globale de votre posture de sécurité et contribuent à détecter rapidement les violations potentielles.
- Outils recommandés : Splunk, LogRhythm, IBM QRadar
7. Plateformes de protection des terminaux (EPP)
Les terminaux tels que les ordinateurs portables, les smartphones et les appareils IoT sont des cibles privilégiées pour les attaquants. Les outils EPP protègent ces appareils en empêchant les infections par des logiciels malveillants, les attaques par rançongiciel et les accès non autorisés. Certaines plateformes avancées intègrent également des fonctionnalités telles que la détection et la réponse sur les terminaux (EDR) pour rechercher les menaces et y remédier en temps réel.
- Outils recommandés : CrowdStrike Falcon, Sophos Intercept X, Carbon Black
L’utilisation d’une combinaison de ces outils garantit que votre organisation dispose d’une stratégie de défense multicouche, rendant plus difficile l’intrusion des attaquants dans vos systèmes. Du chiffrement à la prévention des pertes de données (DLP), en passant par les systèmes de détection et de prévention des intrusions (IDPS) et la gestion des informations et des événements de sécurité (SIEM), la mise en œuvre de ces technologies peut fournir le cadre de sécurité nécessaire pour protéger vos données contre d’éventuelles violations.
En résumé
Les violations de données sont une menace qui ne cesse de s’aggraver. Cependant, la bonne nouvelle est que la combinaison adéquate d’outils technologiques, de stratégies proactives et d’une direction technologique solide peut réduire les risques au minimum et garantir une réaction et une résolution rapides lorsque des incidents de sécurité surviennent.
Quelle est votre approche en matière de sécurité des données ? N’oubliez pas de vous inscrire à la lettre d’information de The CTO Club pour découvrir davantage d’actualités et de discussions du secteur !


