

10 meilleurs outils de cybersécurité basés sur l’IA évalués en 2026

10 Sélection des meilleurs outils de cybersécurité basés sur l’IA


Les défis liés à la cybersécurité sont une préoccupation constante pour les experts techniques comme vous. Le paysage des menaces évolue et les méthodes traditionnelles montrent souvent leurs limites. C’est là que les outils de cybersécurité basés sur l’IA entrent en jeu, en proposant des fonctionnalités avancées capables de s’adapter aux nouvelles menaces en temps réel.
Les capacités de l’IA aident votre équipe à détecter les anomalies, à prévoir les violations potentielles de données et à réagir rapidement aux incidents. Ces outils sont précieux pour maintenir un environnement sécurisé sans mobiliser des ressources excessives.
Dans cet article, je vous propose une analyse impartiale des meilleurs outils de cybersécurité basés sur l’IA disponibles sur le marché. Vous découvrirez des informations sur leurs fonctionnalités, leurs fonctions et la manière dont ils peuvent vous aider à relever vos défis en matière de cybersécurité. Préparez-vous à découvrir des solutions capables de renforcer vos stratégies de sécurité.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Tableau comparatif des outils de cybersécurité basés sur l’IA
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs outils de cybersécurité basés sur l’IA :
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la détection comportementale des menaces | Essai gratuit disponible | À partir de 59,99 $/appareil (facturé annuellement) | Website | |
| 2 | Idéal pour la sécurité open source à l'exécution | Démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour l’atténuation adaptative des attaques DDoS | Essai gratuit de 30 jours + démo gratuite disponible | Tarification sur demande | Website | |
| 4 | Idéal pour unifier la sécurité et l’observabilité | Essai gratuit de 14 jours + forfait gratuit disponible | À partir de 15 $/hôte/mois (facturé annuellement) | Website | |
| 5 | Idéal pour la gestion centralisée des journaux | Démo gratuite disponible | Prix sur demande | Website | |
| 6 | Idéal pour la sécurité des terminaux pilotée par l'IA | Démo gratuite disponible | À partir de 179,99 $/terminal (facturé annuellement) | Website | |
| 7 | Idéal pour la protection IA des points de terminaison | Essai gratuit de 15 jours + démo gratuite disponible | À partir de $59.99/appareil/an (facturé annuellement) | Website | |
| 8 | Idéal pour la détection des menaces par email | Démo gratuite disponible sur demande | À partir de $1.65 par utilisateur actif/mois | Website | |
| 9 | Idéal pour la détection d’arnaques basée sur l’IA | Essai gratuit de 30 jours | À partir de 119,99 $/an (facturé annuellement) | Website | |
| 10 | Idéal pour l'intégration avec Microsoft 365 | Démo gratuite disponible | À partir de $4/heure | Website |
Avis sur les meilleurs outils de cybersécurité basés sur l’IA
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils de cybersécurité basés sur l’IA de ma sélection. Mes avis proposent une analyse approfondie des principales fonctionnalités, des avantages et inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.

Idéal pour la détection comportementale des menaces

CrowdStrike Falcon est une plateforme de cybersécurité native à l’IA qui offre une protection des terminaux, une détection et réponse étendues (XDR), du renseignement sur les menaces et la sécurité des identités via un unique agent léger et une console cloud unifiée.
Pour qui CrowdStrike Falcon est-il le mieux adapté ?
CrowdStrike Falcon convient parfaitement aux équipes opérationnelles de sécurité dans les organisations de taille moyenne à grande gérant des environnements complexes et multi-plateformes.
Pourquoi ai-je choisi CrowdStrike Falcon
J'ai inclus CrowdStrike Falcon dans mes meilleurs choix parce que sa couverture de détection en temps réel s’étend véritablement à toutes les principales plateformes via un capteur unique et léger. J’apprécie que Falcon Insight XDR rassemble les télémétries des terminaux, du cloud et des identités en une vue unifiée, évitant ainsi à mon équipe de basculer entre plusieurs outils pour corréler les alertes sur Windows, macOS, Linux et mobile. Le moteur d’indicateurs d’attaque (IOA) alimenté par IA constitue sa vraie différence : au lieu d’attendre qu'une signature connue se déclenche, il détecte les comportements suspects en cours d’exécution et bloque les menaces avant qu’elles ne progressent. C’est un avantage significatif quand les adversaires mettent en moyenne 29 minutes pour s’introduire plus profondément.
Principales fonctionnalités de CrowdStrike Falcon
- Charlotte AI : Un assistant IA génératif qui répond à vos questions de sécurité en langage naturel et affiche dans la console des résumés de menaces prioritaires.
- Falcon OverWatch : Un service de chasse aux menaces managé qui recherche en continu les activités d’adversaires cachées dans votre environnement.
- Falcon Spotlight : Un module de gestion des vulnérabilités sans agent qui analyse les failles exposées et les hiérarchise selon le risque d’exploitation.
- SIEM de nouvelle génération : Un SIEM intégré qui collecte, normalise et corrèle en temps réel les données de logs de tout votre écosystème de sécurité.
Intégrations de CrowdStrike Falcon
CrowdStrike propose plus de 460 intégrations sur son marketplace, avec des partenaires tels que Okta, Zscaler, Splunk, ServiceNow, Palo Alto Networks, Netskope, Mimecast, Proofpoint et Google Cloud, et des connecteurs avancés dans l’écosystème Microsoft, notamment Microsoft 365, Azure et Microsoft Entra ID. Une API est disponible pour des intégrations personnalisées.
Pros and Cons
Pros:
- Agent léger avec impact minimal sur la performance du poste
- Excellent enrichissement du renseignement sur les menaces par IA
- Une seule console couvre Windows, Mac, Linux
Cons:
- Le volume d’alertes peut submerger les petites équipes de sécurité
- Les modules avancés nécessitent des offres de licences plus élevées


Oligo Security est une plateforme de sécurité des applications à l'exécution qui utilise le profilage comportemental basé sur eBPF pour surveiller l'activité des bibliothèques open source, détecter les exploits actifs et protéger les charges de travail IA dans les environnements cloud-native.
À qui s'adresse Oligo Security ?
Oligo Security convient particulièrement aux équipes de sécurité et DevSecOps des entreprises de taille moyenne à grande qui développent ou exploitent des applications cloud-native reposant fortement sur des dépendances open source.
Pourquoi ai-je choisi Oligo Security
J'ai sélectionné Oligo Security parmi les meilleurs en raison de sa capacité à gérer le risque open source en temps réel plutôt qu'à la seule étape de l'analyse. La plupart des outils signalent chaque CVE dans votre arborescence de dépendances, mais le capteur eBPF d'Oligo suit quelles bibliothèques sont réellement chargées et exécutées en production, réduisant ainsi le bruit des vulnérabilités jusqu'à 99 %. J'apprécie également son blocage d'exploits en temps réel, qui stoppe les attaques précisément au niveau de la bibliothèque et de la fonction concernée dès qu'un comportement malveillant est détecté.
Fonctionnalités clés d'Oligo Security
- Protection des charges de travail IA : Surveille les modèles IA, les agents et les pipelines à l'exécution en combinant la gestion de posture de sécurité IA (AI-SPM) et la détection & réponse IA (AI-DR) dans un capteur unique et léger.
- Génération automatisée de SBOM et AI-BOM : Produit en temps réel l'inventaire logiciel et IA basé sur ce qui s'exécute, et pas seulement sur ce qui est déclaré dans les manifestes.
- Rapports VEX : Génère des documents Vulnerability Exploitability eXchange afin que les équipes sachent quelles vulnérabilités sont réellement exploitables dans leur environnement.
- Production de preuves de conformité : Collecte des preuves en temps réel pour soutenir les audits de cadres tels que PCI DSS 4.0 et FedRAMP.
Intégrations d'Oligo Security
Oligo Security s'intègre à AWS Security Hub Extended en tant que partenaire officiel de sécurité IA à l'exécution d'AWS, offrant aux clients visibilité et protection pour les déploiements IA directement depuis leur environnement AWS. Une intégration documentée avec Endor Labs permet également d'unifier la visibilité de l'accessibilité à l'étape de développement et à l'exécution dans un flux de travail unique. Oligo MCP relie les constats d'exécution aux IDE et assistants de codage IA pour permettre de retracer les risques et générer des corrections dans les processus des développeurs. Des intégrations natives plus larges avec SIEM, outils de ticketing ou de notifications ne sont pas documentées sur le site d'Oligo.
Pros and Cons
Pros:
- Élimine 90 à 99 % du bruit lié aux alertes de vulnérabilité
- Le capteur eBPF a un impact sur les performances inférieur à 1 %
- Bloque les exploits sans arrêter les conteneurs ou processus
Cons:
- La configuration initiale est plus complexe que chez des concurrents comme Snyk
- Les rapports manquent d'indicateurs pour certaines tâches

Radware
Idéal pour l’atténuation adaptative des attaques DDoS
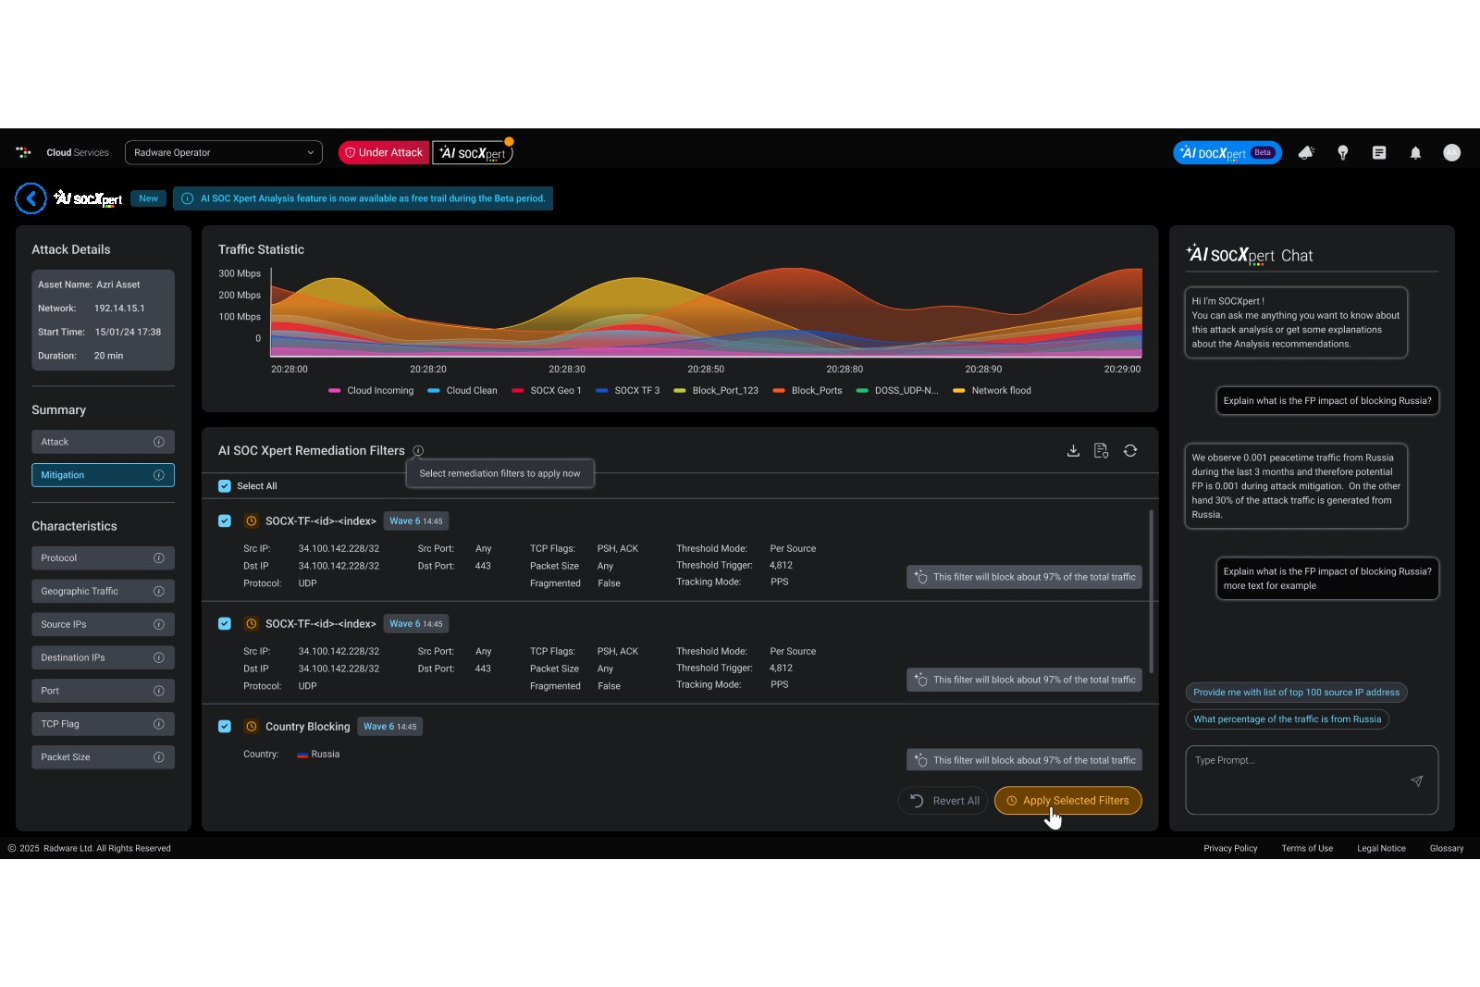
Radware intègre la détection et la mitigation des menaces alimentées par l’IA dans les domaines traditionnels de la cybersécurité, aidant les équipes à sécuriser les applications web, les API et les réseaux tout en s’adaptant à des attaques de plus en plus sophistiquées. Ses solutions séduisent les responsables de la sécurité et les équipes informatiques des moyennes et grandes entreprises, en particulier celles qui protègent des environnements hybrides et cloud sous la pression de menaces automatisées et pilotées par l’IA.
Pourquoi j’ai choisi Radware
J’ai choisi Radware parce que son approche axée sur la sécurité basée sur l’IA correspond aux besoins des équipes de cybersécurité modernes pour affronter directement des menaces intelligentes et automatisées. Sa technologie propriétaire EPIC-AI intègre le machine learning et l’IA générative dans les moteurs de protection centraux, offrant à votre équipe une détection et une réponse automatisées et adaptatives contre des menaces comme les attaques DDoS, les bots et les abus d’API. Radware a également récemment introduit Agentic AI Protection pour relever les défis de sécurité posés par les agents IA autonomes et les abus comportementaux dans les flux de travail en entreprise.
Fonctionnalités clés de Radware
En plus des défenses pilotées par l’IA mentionnées ci-dessus, Radware propose plusieurs autres capacités appréciées des équipes de sécurité et d’infrastructure :
- Bot Manager : Détecte et atténue le trafic non humain tentant d’exploiter des points de terminaison IA, garantissant la sécurité des modèles et des API.
- Service Cloud WAF : Fournit une protection continue par pare-feu applicatif web contre les menaces du Top 10 de l’OWASP et un apprentissage adaptatif des politiques pour personnaliser les défenses.
- Protection des API : Découvre et sécurise automatiquement les points de terminaison API à l’aide de politiques adaptées et de la prévention des attaques logiques.
- Cyber Controller : Centralise la gestion, la configuration et la visibilité du cycle de vie des attaques sur l’ensemble des produits de sécurité Radware.
Intégrations Radware
Radware s’intègre avec Cisco, IBM, Microsoft, Kentik, RSA SecurID, Elastic et FastNetMon. Ces intégrations renforcent ses capacités dans la sécurité réseau, la gestion et la collaboration dans divers secteurs.
Pros and Cons
Pros:
- Des modèles d’IA performants détectent rapidement de nouveaux schémas d’attaque.
- Agentic AI Protection réduit les abus automatisés des flux de travail.
- La mitigation des bots basée sur le comportement réduit l’épuisement des ressources.
Cons:
- Les modèles d’IA à haute précision requièrent parfois de longues périodes d’ajustement.
- Les mises à jour matérielles sur site peuvent créer une surcharge opérationnelle.
Datadog
Idéal pour unifier la sécurité et l’observabilité
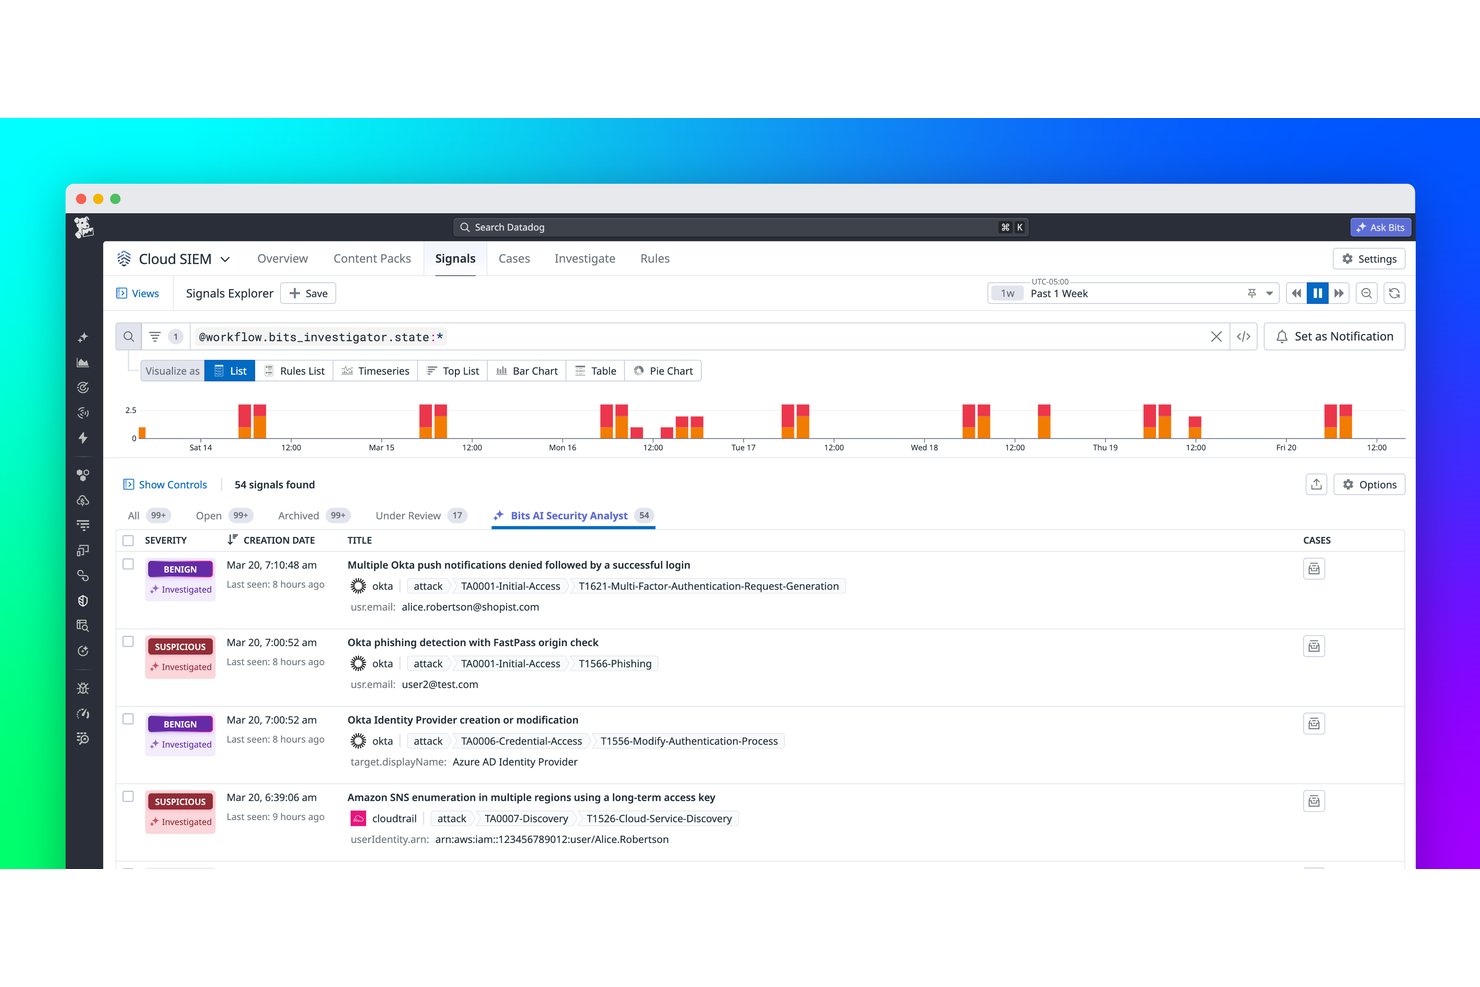
Datadog est une plateforme d’observabilité et de sécurité native du cloud qui utilise l’IA pour unifier la détection des menaces, l’UEBA, le CSPM, le SIEM cloud, la protection des charges de travail et la sécurité du code dans les infrastructures, les applications et les pipelines de développement.
À qui Datadog convient-il le mieux ?
Datadog convient particulièrement aux équipes d’ingénierie et de sécurité de taille moyenne à grande qui utilisent des environnements natifs du cloud ou multicloud et qui ont besoin de réunir la sécurité et l’observabilité au même endroit.
Pourquoi j’ai choisi Datadog
Datadog figure dans ma sélection parce qu’aucune autre plateforme que j’ai évaluée ne rapproche aussi naturellement l’observabilité des applications et la sécurité. Lorsqu’une tentative d’injection SQL touche une charge de travail cloud, je peux voir le signal d’attaque et le pic de performances qui en résulte dans la même vue. L’analyste de sécurité IA Bits enquête ensuite de manière autonome sur ce signal en moins de 30 secondes, en présentant une conclusion fondée sur des preuves plutôt qu’une file d’alertes brutes.
Principales fonctionnalités de Datadog
- Détection des anomalies par UEBA : détecte les écarts par rapport au comportement de référence des utilisateurs et des entités grâce à des modèles d’apprentissage automatique adaptatifs.
- Visualisation des chemins d’attaque : cartographie les chemins de déplacement latéral dans les environnements cloud et hybrides afin d’évaluer les risques de manière proactive.
- Analyse des secrets : analyse en continu le code et les environnements cloud pour identifier les secrets exposés et les données sensibles.
- Analyse de la sécurité du code : propose une analyse statique et dynamique du code au sein des pipelines CI/CD afin de détecter rapidement les vulnérabilités dès le début du développement.
Intégrations de Datadog
Datadog propose des intégrations natives avec AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Slack, PagerDuty, GitHub, Kubernetes et Okta. Une API est disponible pour les intégrations personnalisées.
Pros and Cons
Pros:
- Unifie la sécurité et l’observabilité au sein d’une seule plateforme
- L’analyste IA enquête de manière autonome et clôture les alertes
- La protection des charges de travail cloud couvre le code jusqu’à l’exécution
Cons:
- Les coûts augmentent rapidement avec des volumes de données élevés
- Les fonctionnalités de sécurité nécessitent plusieurs modules complémentaires distincts
Idéal pour la gestion centralisée des journaux

ManageEngine Log360 est une plateforme SIEM qui combine la gestion des journaux, la détection des menaces basée sur l'apprentissage automatique, l'UEBA, le SOAR, la DLP et le CASB en une solution unique pour surveiller et enquêter sur les événements de sécurité au sein d'environnements informatiques hybrides.
À qui s'adresse ManageEngine Log360 ?
ManageEngine Log360 convient parfaitement aux équipes de sécurité informatique des entreprises de taille moyenne à grande qui ont besoin d'une visibilité centralisée sur une infrastructure hybride et complexe.
Pourquoi j'ai choisi ManageEngine Log360
J'ai choisi ManageEngine Log360 pour sa gestion unifiée des journaux, qui collecte des logs provenant de plus de 750 sources, incluant les équipements réseau, applications, bases de données, serveurs, Active Directory, Microsoft 365, AWS, Azure et Salesforce. Le parseur de journaux personnalisable prend en charge tout format lisible par l'homme, vous n'êtes donc pas limité aux sources pré-approuvées. Au-delà de la collecte, le moteur de corrélation en temps réel et l'UEBA basée sur le ML traitent ces données unifiées pour mettre en évidence les menaces dès leur apparition — idéal lorsque votre environnement s'étend sur des infrastructures sur site et cloud.
Fonctionnalités clés de ManageEngine Log360
- Zia Insights : Fait correspondre les incidents de sécurité aux techniques MITRE ATT&CK et visualise les chronologies d'attaque pour l'investigation.
- DLP intégré : Surveille l'activité des données sensibles pour détecter tout accès non autorisé et les fuites potentielles de données.
- Processeur de flux de menaces STIX/TAXII : Ingère des flux d'intelligence sur les menaces externes pour enrichir les alertes avec des indicateurs connus.
- Rapports de conformité : Propose des rapports prédéfinis et des modèles d'audit pour des réglementations telles que HIPAA, PCI DSS, RGPD, et plus encore.
Intégrations de ManageEngine Log360
Log360 s'intègre à des outils comme ServiceDesk Plus, Jira Service Management, Okta, Salesforce, Endpoint Central, Palo Alto, Fortinet, Sophos, Cisco, CrowdStrike, Qualys, AWS, Microsoft Azure, Microsoft 365, Microsoft Entra ID et Google Cloud. Il offre également une prise en charge de l'API REST pour des intégrations personnalisées, tandis que la compatibilité Zapier n'est pas documentée.
Pros and Cons
Pros:
- Inclut plus de 1 000 rapports de conformité prédéfinis
- Fait correspondre les menaces aux techniques MITRE ATT&CK
- Prend en charge les environnements sur site, cloud et hybrides
Cons:
- Les performances peuvent être ralenties lors de requêtes sur de gros volumes de journaux
- L'interface peut sembler complexe pour les nouveaux utilisateurs
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Idéal pour la sécurité des terminaux pilotée par l'IA
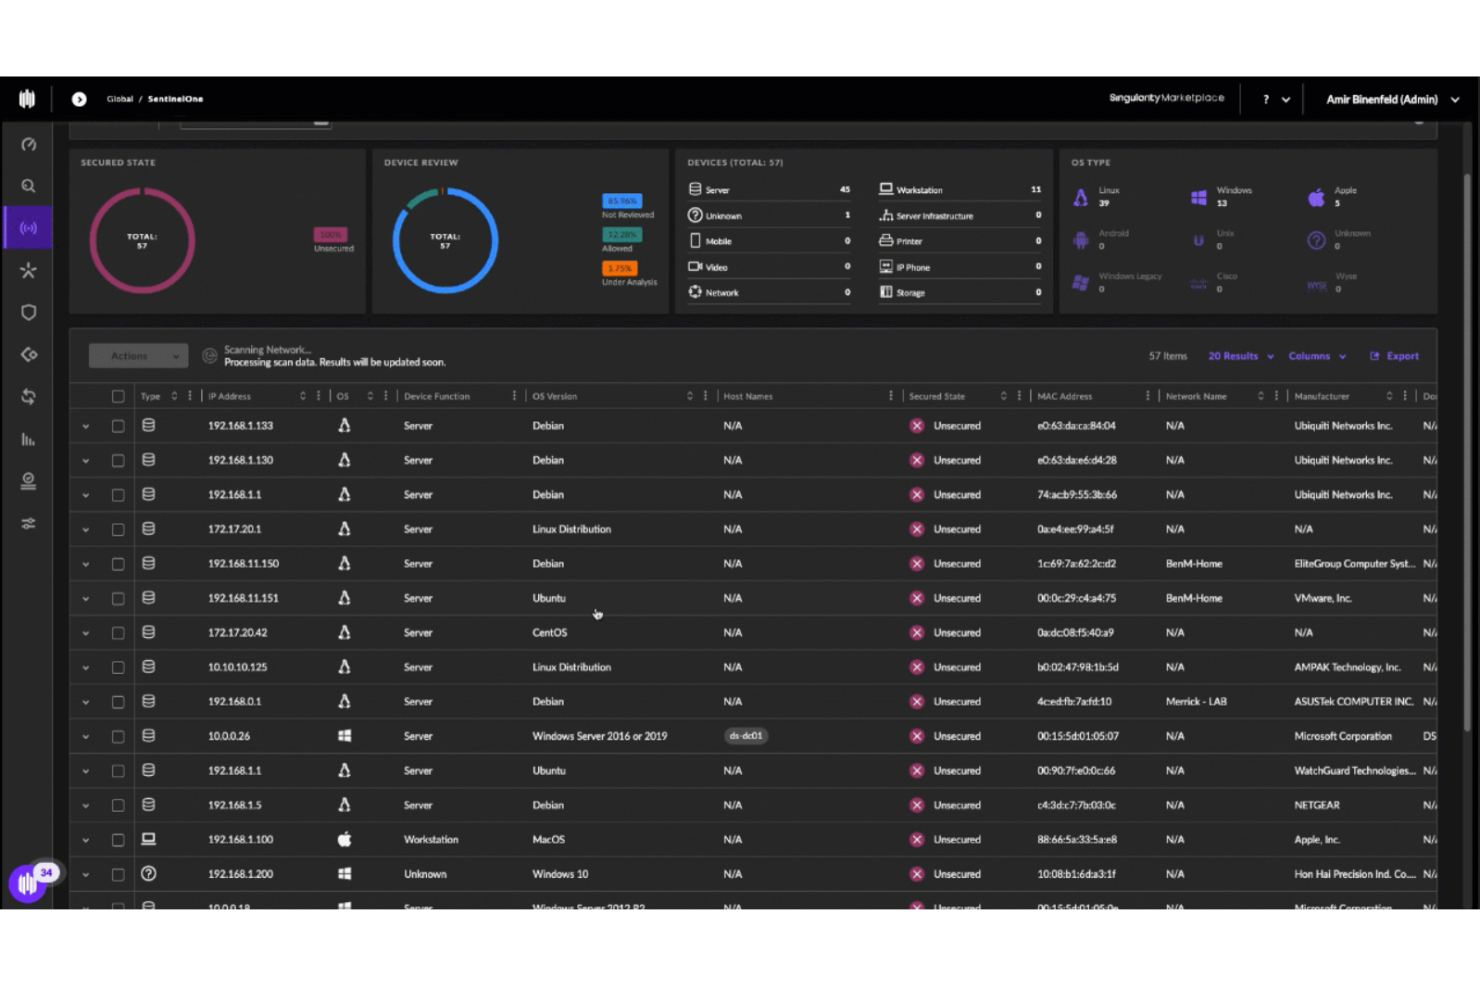
SentinelOne est une solution de cybersécurité axée sur la protection des terminaux basée sur l'IA. Elle s'adresse aux organisations souhaitant sécuriser leurs terminaux grâce à des capacités avancées de détection et de réponse aux menaces.
Pourquoi j'ai choisi SentinelOne : SentinelOne est reconnue pour sa sécurité des terminaux basée sur l'IA, offrant une détection et une réponse aux menaces en temps réel. Ses capacités d'IA comprennent des modèles comportementaux qui identifient et stoppent les menaces avant qu'elles ne causent des dégâts. Cette approche proactive permet à votre équipe de se concentrer sur d'autres tâches pendant que SentinelOne gère la sécurité. Ses fonctions de réponse automatisée assurent une neutralisation rapide des menaces, limitant ainsi d'éventuels dommages.
Fonctionnalités clés & intégrations :
Fonctionnalités : outils de chasse aux menaces pour révéler les menaces dissimulées, protection des terminaux pour un large éventail d'appareils, et automatisation de la gestion des incidents afin de réduire les interventions manuelles. Ces fonctionnalités permettent de maintenir un environnement sécurisé et efficace.
Intégrations : Splunk, ServiceNow, AWS, Microsoft Azure, Okta, IBM QRadar, Fortinet et Zscaler.
Pros and Cons
Pros:
- La réponse automatisée aux menaces réduit l'intervention manuelle
- Protection et surveillance des terminaux en temps réel
- Les modèles d'IA comportementale renforcent la sécurité
Cons:
- La configuration initiale peut être complexe
- Peut nécessiter un effort de gestion continu
Idéal pour la protection IA des points de terminaison
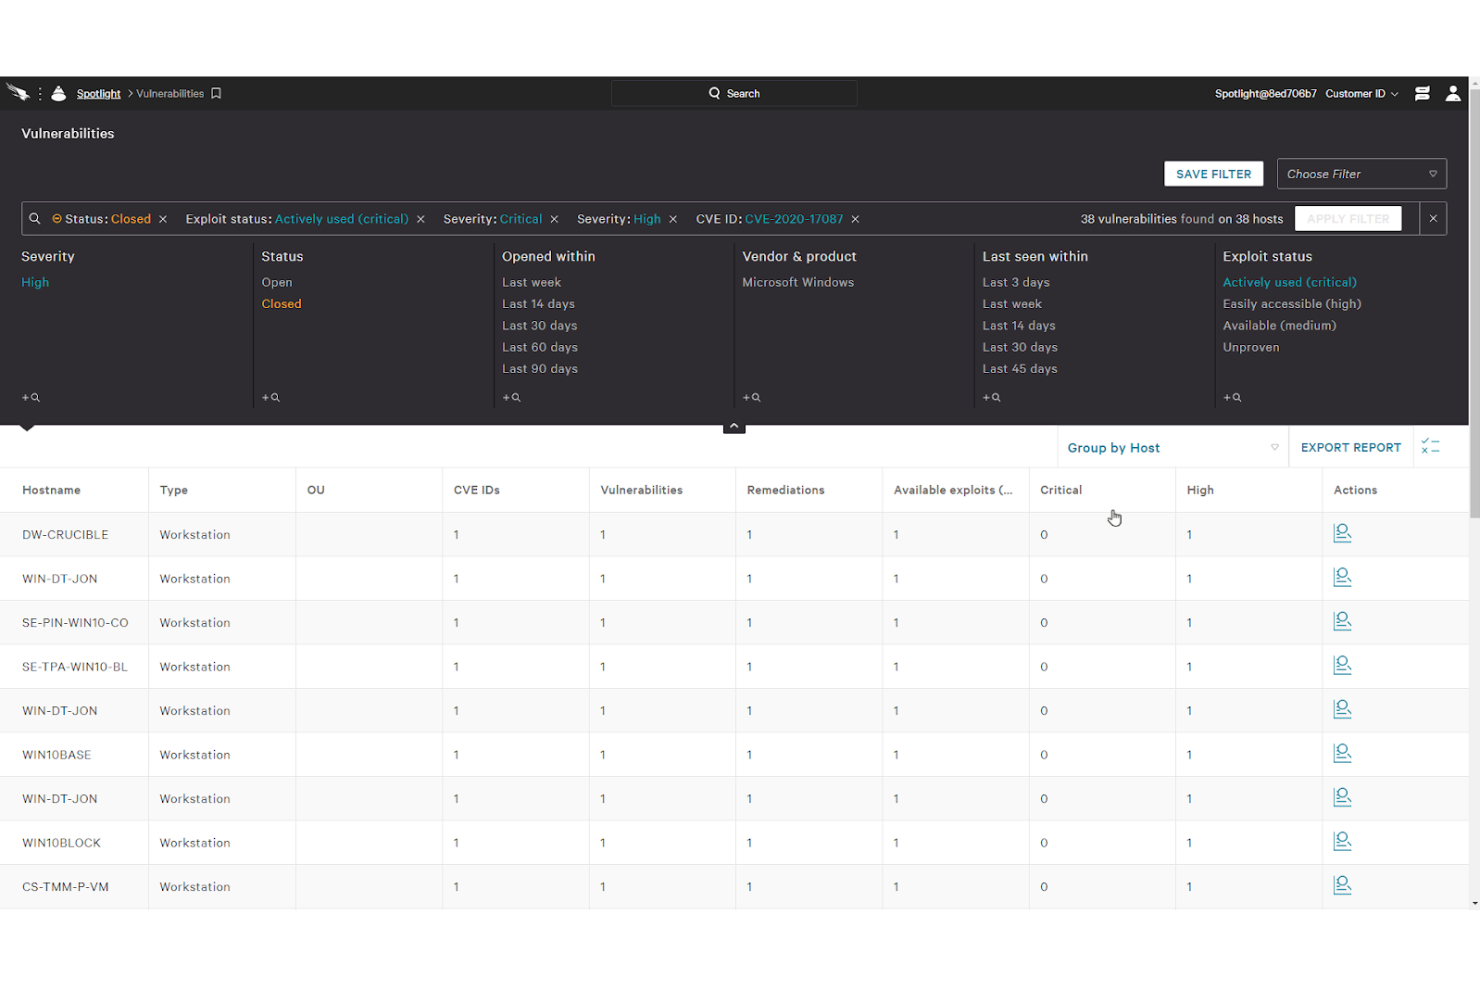
CrowdStrike est une plateforme de cybersécurité alimentée par l'IA, utilisée par les organisations qui ont besoin d'une protection avancée des points de terminaison. Elle propose des solutions de renseignement sur les menaces et de sécurité des terminaux qui tirent parti de l'IA pour détecter et répondre aux cybermenaces.
Pourquoi j'ai choisi CrowdStrike : CrowdStrike se concentre sur la protection des points de terminaison grâce à l'IA. Son renseignement sur les menaces, piloté par l'IA, fournit des informations en temps réel sur les menaces potentielles. La plateforme utilise l'apprentissage automatique pour analyser et identifier les activités suspectes sur les points de terminaison. Cette approche proactive garantit la protection de vos appareils contre les menaces cybernétiques en constante évolution.
Fonctionnalités & intégrations remarquables :
Fonctionnalités incluent des capacités de chasse aux menaces pour rechercher les menaces cachées, une visibilité en temps réel sur l'activité des points de terminaison, ainsi que des outils de réponse aux incidents pour agir lors d'événements de sécurité. Ces fonctionnalités renforcent la capacité de votre équipe à maintenir la sécurité des terminaux.
Intégrations incluent Splunk, ServiceNow, AWS, Google Cloud, Microsoft Azure, Okta, IBM QRadar, Zscaler et SailPoint.
Pros and Cons
Pros:
- Mises à jour en temps réel du renseignement sur les menaces
- Fonctionnalités proactives de chasse aux menaces
- Détection et réponse sur les points de terminaison
Cons:
- La configuration initiale peut être complexe
- Une surveillance continue est recommandée

Idéal pour la détection des menaces par email
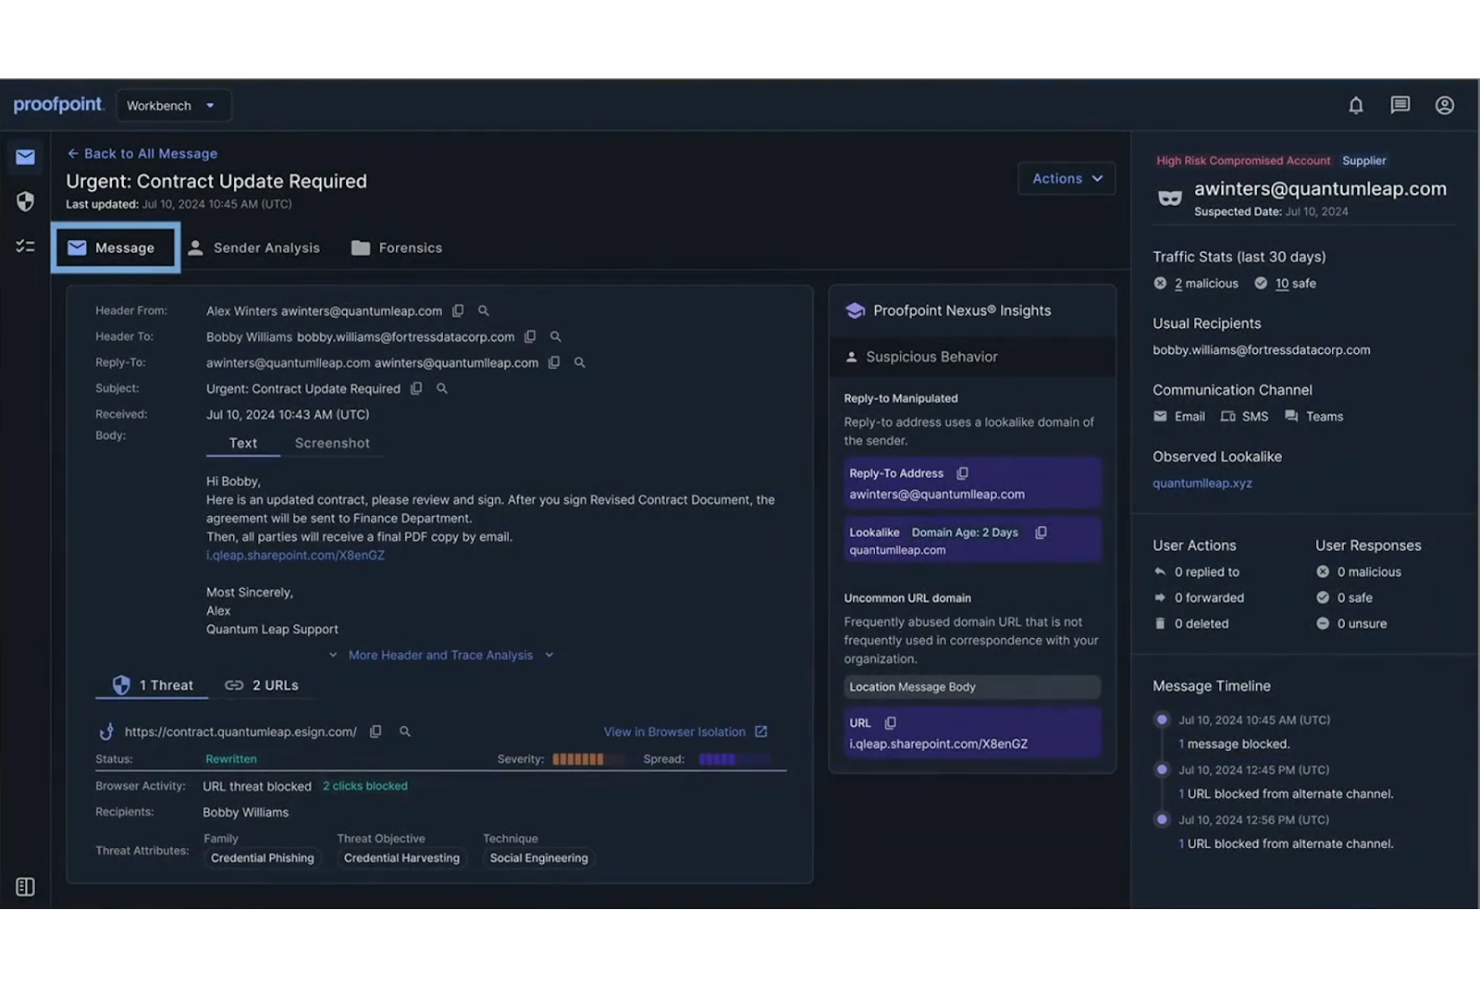
Proofpoint est une solution de cybersécurité utilisée par les organisations ayant besoin d'une sécurité avancée pour leurs emails. Elle aide les entreprises à détecter et à atténuer les menaces par email grâce à des fonctionnalités basées sur l'IA.
Pourquoi j'ai choisi Proofpoint : Les capacités d'IA de Proofpoint lui permettent d'identifier les attaques de phishing et les courriels malveillants. L'outil utilise l'apprentissage automatique pour s'adapter aux nouveaux schémas de menaces, fournissant une protection en temps réel à votre équipe. Avec Proofpoint, vous pouvez compter sur son IA pour protéger vos communications par email contre les attaques sophistiquées.
Fonctionnalités phares et intégrations :
Fonctionnalités comprenant une protection avancée contre les menaces qui analyse le contenu des emails pour détecter les risques, la prévention de la perte de données pour sécuriser les informations sensibles, et le chiffrement des emails pour garantir la confidentialité. Ces fonctionnalités protègent conjointement les canaux de communication de votre organisation contre les menaces.
Intégrations incluent Microsoft 365, Google Workspace, Slack, Salesforce, Box, Dropbox, Splunk, IBM QRadar et ServiceNow.
Pros and Cons
Pros:
- IA avancée pour la détection du phishing
- Surveillance des menaces email en temps réel
- Politiques de sécurité personnalisables
Cons:
- La configuration peut nécessiter une expertise en sécurité
- Ciblé principalement sur la sécurité des emails

Norton
Idéal pour la détection d’arnaques basée sur l’IA
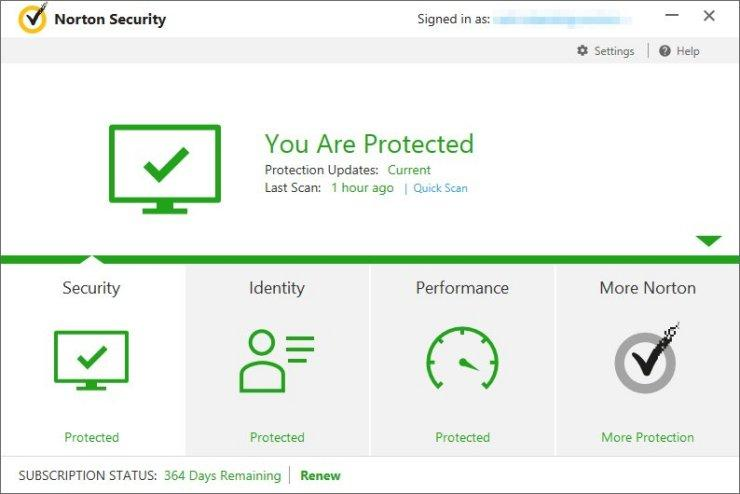
Pour les entreprises à la recherche de solutions de cybersécurité avancées, Norton Small Business propose une approche personnalisée pour protéger vos actifs numériques. Conçue spécifiquement pour les petites entreprises, elle répond aux défis uniques auxquels sont confrontées les sociétés disposant de ressources informatiques limitées. En offrant des fonctionnalités telles que la protection contre les logiciels malveillants, la détection des menaces en temps réel et la sécurité des données, Norton garantit que votre entreprise reste protégée contre l'évolution des cybermenaces. Cela en fait un choix attrayant pour les propriétaires de petites entreprises et les responsables informatiques souhaitant sécuriser leurs opérations sans la complexité des solutions à grande échelle.
Pourquoi j’ai choisi Norton
J’ai choisi Norton pour son engagement à fournir aux petites entreprises des outils de cybersécurité essentiels intégrant des fonctionnalités basées sur l’IA. Parmi ses fonctionnalités phares, l’outil de détection d’arnaques doté d’intelligence artificielle est particulièrement important pour identifier les tentatives de phishing sophistiquées et les attaques d’ingénierie sociale. De plus, la détection des menaces en temps réel de Norton surveille activement et répond aux menaces émergentes, assurant la sécurité des données de votre entreprise. Ces caractéristiques correspondent aux besoins des petites entreprises qui cherchent une protection robuste contre les cybermenaces sans nécessiter de compétences informatiques poussées.
Fonctionnalités clés de Norton
En plus de la détection d'arnaques avec IA et de la détection des menaces en temps réel, Norton propose plusieurs autres fonctionnalités conçues pour les petites entreprises :
- Sécurité des appareils : Protège les appareils professionnels contre les logiciels malveillants et autres cybermenaces, garantissant ainsi des opérations sûres.
- Sauvegarde cloud : Offre 250 Go de stockage cloud sécurisé pour les données professionnelles critiques, avec une option de mise à niveau pour plus d’espace.
- VPN sécurisé : Chiffre votre connexion Internet, offrant ainsi confidentialité et sécurité lors des activités en ligne.
- Surveillance du dark web : Vous alerte si les données de votre entreprise apparaissent sur le dark web, permettant d’agir rapidement en cas de problème.
Intégrations Norton
Aucune intégration native n’est actuellement répertoriée par Norton.
Pros and Cons
Pros:
- VPN intégré et sécurité des points de terminaison
- Chiffrement de niveau bancaire pour sécuriser le trafic des entreprises
- Prend en charge plusieurs appareils et plateformes
Cons:
- Aucune adresse IP dédiée disponible
- Options de configuration VPN avancées limitées

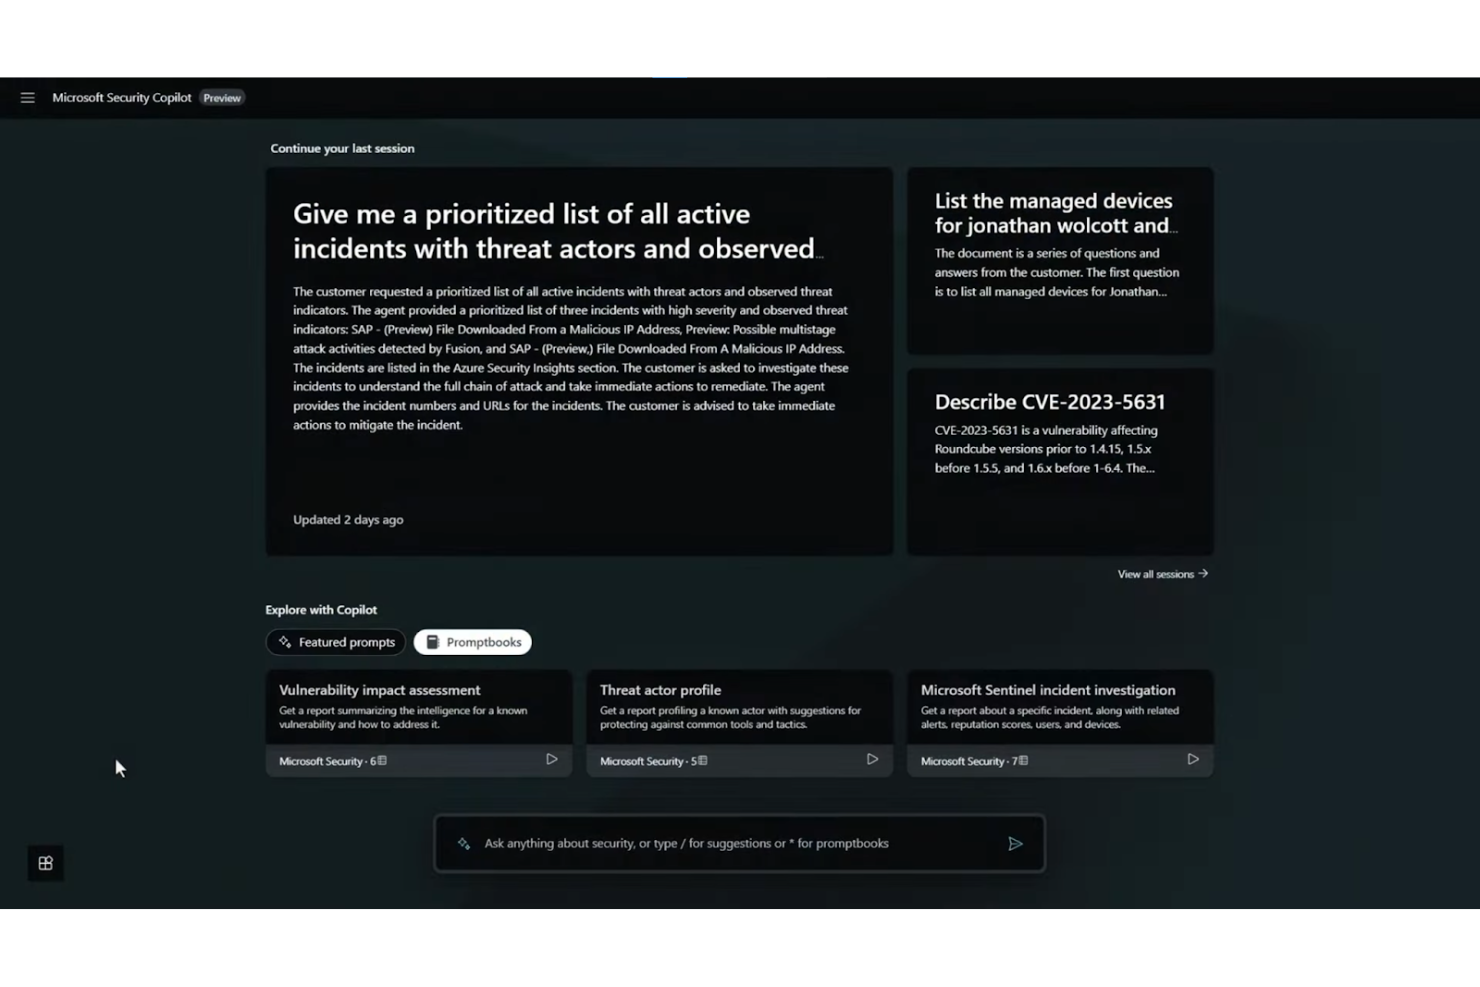
Microsoft Security Copilot est une solution de cybersécurité basée sur l'IA, conçue pour les organisations utilisant les produits Microsoft. Elle offre une détection avancée des menaces et une gestion de la sécurité, en s'appuyant sur l'intelligence artificielle pour renforcer votre écosystème Microsoft existant.
Pourquoi j'ai choisi Microsoft Security Copilot : Microsoft Security Copilot s'intègre à Microsoft 365, offrant une solution de sécurité cohérente. Ses fonctionnalités d'IA comprennent la détection des menaces qui utilise l'apprentissage automatique pour identifier les risques potentiels. Cette intégration avec Microsoft 365 permet une approche unifiée de la gestion de la sécurité de votre organisation.
Fonctionnalités et intégrations remarquables :
Fonctionnalités comprennent l'analytique avancée des menaces pour identifier les vulnérabilités, des outils de réponse aux incidents pour simplifier la gestion des menaces par votre équipe, ainsi que des outils de gestion de la conformité pour vous aider à respecter les standards de l'industrie. Ces fonctionnalités garantissent que votre organisation maintient une posture de sécurité solide.
Intégrations incluent Microsoft Defender (XDR), Microsoft Sentinel, Microsoft Intune, Microsoft Entra (Azure AD) et d'autres services de sécurité Microsoft.
Pros and Cons
Pros:
- Intégration facile avec les produits Microsoft
- Détection et analyses des menaces pilotées par l'IA
- Supporte la gestion de la conformité
Cons:
- Mieux adapté aux environnements Microsoft
- Peut nécessiter une expertise technique pour la configuration
Autres outils de cybersécurité basés sur l’IA
Voici quelques autres options d’outils de cybersécurité basés sur l’IA qui ne figurent pas dans ma sélection, mais qui méritent tout de même votre attention :
- Google Security Operations
Idéal pour la gestion des menaces cloud natives
- Cisco Hypershield
Meilleur pour la défense réseau basée sur l'IA
- Fortinet
Idéal pour une intelligence des menaces basée sur l'IA
- Wiz
Idéal pour les analyses de sécurité cloud
- Darktrace
Concentré principalement sur la sécurité des e-mails
- Arctic Wolf
Idéal pour la détection et la réponse gérées
- Vectra AI
Idéal pour la détection des menaces réseau
- Lakera
Idéal pour la sécurité des modèles d'IA
- Securonix
Idéal pour l'analyse de sécurité basée sur l'IA
- HiddenLayer
Idéal pour l’intelligence des menaces basée sur l’IA
- Protect AI
Idéal pour la sécurité des applications d’IA
- NB Defense
Idéal pour la sécurité des notebooks
- Prompt Security
Idéal pour l'automatisation de la cybersécurité par l'IA
- Mindgard
Idéal pour l'évaluation des risques basée sur l'IA


Comment j’évalue les outils de cybersécurité IA
Je recherche des outils où l’IA réduit réellement la charge de travail des analystes — détectant des menaces que les systèmes à règles ne perçoivent pas, au lieu de simplement réétiqueter les mêmes alertes. J’évalue selon des critères de fonctionnalité de base, indispensables à tout outil retenu, et des facteurs différenciants qui distinguent les bonnes solutions des excellentes.
Fonctionnalités de base (Indispensables pour ce classement)
Lorsque je sélectionne des outils pour ma liste, j’attribue à chacun une note de 0 (ne propose pas la fonctionnalité) à 5 (excelle dans ce domaine) pour chaque fonctionnalité de base ci-dessous. Ensuite, je calcule le score total en pourcentage. Chaque outil doit atteindre un score total minimum de 65 % pour être considéré.
- Détection de menaces pilotée par IA : J’évalue si l’outil utilise de vrais modèles d’apprentissage automatique pour repérer des menaces telles que les exploits zero-day ou les malwares polymorphes — et non un simple habillage d’une recherche de signatures.
- Analyse comportementale des anomalies : Ici, une solide approche UEBA est cruciale. Je privilégie l’apprentissage adaptatif de base qui signale des écarts comme des mouvements latéraux inhabituels ou des tentatives de connexion anormales chez les utilisateurs ou entités.
- Réponse automatisée aux incidents : Je vérifie si l’outil peut effectuer un tri automatique des alertes, déclencher des actions de confinement ou exécuter des playbooks de remédiation avec une intervention minimale de l’analyste — au-delà d’une simple notification.
- Surveillance continue en temps réel : L’outil doit pouvoir corréler en temps réel la télémétrie de points de terminaison, trafic réseau et charges de travail cloud, au lieu de s’appuyer sur des analyses par lots périodiques.
- Évaluation prédictive des risques : Je recherche une priorisation du risque pilotée par IA prenant en compte l’exploitabilité et le contexte métier et des actifs, bien au-delà des scores statiques comme le CVSS.
- Intégration à la pile de sécurité : L’outil doit pouvoir s’intégrer aux plateformes SIEM, SOAR, EDR et cloud existantes. J’examine la compatibilité avec des solutions comme Splunk, Microsoft Sentinel ou CrowdStrike.
Une fois ma liste d’outils établie selon ces critères, je m’intéresse à ce qui distingue réellement chaque plateforme.
Facteurs différenciants (Ce qui distingue les fournisseurs)
Voici comment je compare et distingue les différents fournisseurs :
Fonctionnalités remarquables
Un copilote génératif IA fait une réelle différence : les analystes peuvent interroger les incidents en langage naturel au lieu de rédiger des syntaxes de recherche complexes. J’accorde aussi de l’importance à la visualisation du chemin d’attaque, qui cartographie comment un attaquant pourrait progresser latéralement jusqu’aux données sensibles. Des résultats IA explicables sont tout aussi essentiels, car les équipes SOC ont besoin de scores de confiance et de preuves pour justifier des escalades et répondre aux exigences d’audit.
Au-delà des fonctionnalités
La transparence des modèles est importante : je vérifie si les fournisseurs divulguent les sources de données d’entraînement, les taux de faux positifs et la fréquence des mises à jour de modèles. L’alignement avec les normes de conformité est aussi déterminant, surtout pour les équipes soumises au RGPD, à la HIPAA ou à la PCI-DSS. Je privilégie la présence de contrôles de localisation des données et de clés de chiffrement gérées par le client. Le coût total de possession influence également mon évaluation, car les coûts de calcul IA peuvent fortement augmenter avec le volume de télémétrie. Je recherche une tarification prévisible, évolutive selon l’ingestion ou le nombre de terminaux, sans frais cachés.
Comment choisir un outil de cybersécurité basé sur l’IA
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus de sélection logicielle, voici une liste de facteurs à garder à l’esprit :
| Facteur | Points à prendre en compte |
|---|---|
| Évolutivité | Comment l’outil évoluera-t-il avec votre organisation ? Assurez-vous qu’il peut gérer une augmentation du volume de données et d’utilisateurs sans compromettre ses performances. |
| Intégrations | L’outil s’intègre-t-il à vos systèmes existants ? Vérifiez sa compatibilité avec des logiciels comme les systèmes SIEM ou les services cloud afin d’éviter toute perturbation de vos flux de travail. |
| Personnalisation | Pouvez-vous adapter l’outil à vos besoins spécifiques ? Recherchez des options permettant de modifier les paramètres, les rapports et les alertes afin de les aligner sur vos politiques de sécurité. |
| Facilité d’utilisation | L’interface est-elle intuitive pour votre équipe ? Testez la convivialité de l’outil afin de vous assurer que votre personnel peut l’utiliser efficacement avec un minimum de formation. |
| Mise en œuvre et intégration | Combien de temps faudra-t-il pour que l’outil soit opérationnel ? Tenez compte du temps et des ressources nécessaires à sa configuration, ainsi que de la disponibilité d’une assistance durant cette phase. |
| Coût | Quel est le coût total de possession ? Comparez les formules tarifaires, y compris les coûts cachés tels que la maintenance ou les fonctionnalités supplémentaires, afin de respecter votre budget. |
| Mesures de protection de la sécurité | Quelles protections l’outil propose-t-il ? Assurez-vous qu’il comprend le chiffrement, des contrôles d’accès et des mises à jour régulières pour vous protéger contre les vulnérabilités. |
| Exigences de conformité | L’outil respecte-t-il les réglementations du secteur ? Vérifiez sa conformité à des normes telles que le RGPD ou HIPAA, en particulier si vous traitez des données sensibles. |
Que sont les outils de cybersécurité basés sur l’IA ?
Les outils de cybersécurité fondés sur l’IA sont des solutions logicielles qui utilisent l’intelligence artificielle pour renforcer les mesures de sécurité et protéger les actifs numériques. Les professionnels de la sécurité, les équipes informatiques et les administrateurs réseau utilisent généralement ces outils pour détecter plus rapidement les menaces et y répondre plus efficacement. La détection automatisée des menaces, l’analyse prédictive et la surveillance en temps réel contribuent à identifier les vulnérabilités et à atténuer efficacement les risques. Ces outils offrent aux utilisateurs des capacités de sécurité renforcées, réduisant la charge de travail des opérateurs humains et améliorant globalement la gestion des menaces.
Fonctionnalités
Lors du choix d’outils de cybersécurité fondés sur l’IA, soyez attentif aux fonctionnalités clés suivantes :
- Détection automatisée des menaces : utilise l’IA pour identifier les menaces potentielles à la sécurité et en alerter les utilisateurs en temps réel, réduisant ainsi les délais de réponse.
- Analyse prédictive : analyse les tendances des données afin de prévoir les éventuelles failles de sécurité, ce qui permet une gestion proactive des menaces.
- Analyse comportementale : surveille le comportement des utilisateurs et du réseau afin de détecter les anomalies susceptibles d’indiquer des menaces à la sécurité.
- Surveillance en temps réel : assure une surveillance continue des activités du réseau afin de garantir l’identification immédiate des actions suspectes.
- Automatisation de la réponse aux incidents : automatise les réponses aux menaces détectées, réduisant au minimum les interventions manuelles et accélérant les délais de résolution.
- Analyse du comportement des utilisateurs : suit et analyse les activités des utilisateurs afin d’identifier les comportements inhabituels pouvant révéler des menaces internes.
- Intégration de la sécurité cloud : garantit la compatibilité avec les services cloud afin de protéger les données et les applications dans les environnements cloud.
- Analyse des vulnérabilités : analyse automatiquement les systèmes à la recherche de faiblesses, permettant l’application rapide de correctifs et le renforcement des défenses.
- Adaptation par apprentissage automatique : apprend continuellement à partir de nouvelles données afin d’améliorer les capacités de détection et de réponse aux menaces.
- Analyse de sécurité : fournit des informations détaillées et des rapports sur les événements de sécurité afin d’aider les équipes à comprendre et à atténuer les risques.
Avantages
La mise en œuvre d’outils de cybersécurité fondés sur l’IA offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Une posture de sécurité globale renforcée : l’IA crée une couche de défense unifiée et toujours active qui réduit les angles morts sur les réseaux, les terminaux et les environnements cloud.
- Moins d’attaques réussies : en identifiant les schémas de menaces subtils ou dissimulés, l’IA réduit la probabilité des compromissions, des rançongiciels et des incidents provoqués par des menaces internes.
- Réduction des coûts opérationnels : le triage et la surveillance automatisés diminuent le besoin de main-d’œuvre dédiée manuellement à la sécurité, réduisant ainsi le coût des opérations de sécurité continues.
- Une prise de décision plus rapide en situation de crise : l’IA synthétise les données complexes relatives aux menaces en informations claires, aidant les équipes à choisir la réponse appropriée lors des incidents.
- Une meilleure allocation des ressources : l’IA hiérarchise les vulnérabilités les plus critiques, garantissant que votre équipe concentre ses efforts là où leur impact est le plus important.
- Une réduction de la fatigue liée aux alertes : la notation intelligente des alertes et la réduction du bruit minimisent les faux positifs, permettant aux analystes de rester concentrés sur les menaces réelles.
- Une meilleure préparation à la conformité : les pistes d’audit automatisées, les contrôles des politiques et la notation des risques simplifient le respect des exigences réglementaires telles que le RGPD ou HIPAA.
Coûts et tarifs
Le choix d’outils de cybersécurité fondés sur l’IA nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils de cybersécurité fondés sur l’IA :
Tableau comparatif des forfaits d’outils de cybersécurité fondés sur l’IA
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Détection de base des menaces, accès limité aux fonctionnalités et assistance communautaire. |
| Forfait personnel | $3-$60/mois | Détection avancée des menaces, rapports de base et assistance par e-mail. |
| Forfait professionnel | $60-$200/mois | Détection complète des menaces, surveillance en temps réel, analyse du comportement des utilisateurs et assistance prioritaire. |
| Forfait entreprise | $500+/mois ou sur mesure | Renseignement avancé sur les menaces, intégrations personnalisées, responsable de compte dédié et assistance 24 h/24 et 7 j/7. |
FAQ sur les outils de cybersécurité utilisant l’IA
Voici les réponses à quelques questions fréquentes sur les outils de cybersécurité utilisant l’IA :
Comment l’IA générative appliquée à la cybersécurité peut-elle s’intégrer aux systèmes existants ?
La plupart des solutions proposent des API et des intégrations natives pour se connecter à votre infrastructure informatique actuelle. Par exemple, vous pouvez relier votre outil aux systèmes SIEM, aux plateformes en nuage et aux logiciels de protection des terminaux. Cela renforce votre niveau de sécurité en offrant une vue unifiée des menaces et en rationalisant les processus de réponse aux incidents. Avant tout achat, vérifiez la compatibilité avec vos systèmes existants afin de garantir une intégration rapide.
Les outils de cybersécurité utilisant l’IA nécessitent-ils une formation spécialisée pour mon équipe ?
La plupart des outils de cybersécurité utilisant l’IA sont conçus pour être faciles à utiliser, même si une formation peut être utile pour certaines fonctionnalités, telles que l’analyse des menaces et le réglage des modèles. Recherchez des fournisseurs qui proposent des tutoriels, des webinaires et de la documentation afin d’aider votre équipe à utiliser la plateforme.
Les outils de cybersécurité utilisant l’IA sont-ils efficaces contre les cyberattaques de type jour zéro ?
Oui, les outils de cybersécurité utilisant l’IA sont efficaces contre les attaques de type jour zéro et les logiciels malveillants. L’IA utilise l’apprentissage automatique et la détection des anomalies pour identifier les comportements inhabituels, tels que des modifications inattendues de fichiers ou des connexions réseau inhabituelles, que les outils traditionnels basés sur les signatures pourraient ne pas détecter. En analysant les schémas et les écarts par rapport à la normale, ils peuvent détecter rapidement les menaces potentielles ; toutefois, il reste important de maintenir vos modèles d’IA à jour afin de les adapter aux nouveaux vecteurs d’attaque.
Les outils de cybersécurité utilisant l’IA peuvent-ils contribuer au respect des exigences de conformité ?
Oui, de nombreux outils de cybersécurité utilisant l’IA prennent en charge les exigences de conformité. Ils proposent des fonctionnalités telles que le chiffrement des données, les contrôles d’accès et les pistes d’audit pour vous aider à respecter des réglementations comme le RGPD ou HIPAA. Certains outils utilisent également l’IA pour surveiller en continu votre surface d’attaque, afin que les nouveaux actifs, les erreurs de configuration ou les expositions soient rapidement identifiés. De nombreuses plateformes proposent des rapports et des tableaux de bord de conformité, ce qui permet à votre équipe de suivre plus facilement le respect des exigences. Assurez-vous que l’outil choisi respecte les normes de conformité propres à votre secteur afin d’éviter d’éventuels problèmes juridiques.
Est-il possible de personnaliser les outils de cybersécurité utilisant l’IA pour répondre à des besoins spécifiques ?
Oui, la plupart des outils de cybersécurité utilisant l’IA proposent des options de personnalisation adaptées à vos besoins spécifiques. Vous pouvez ajuster des paramètres tels que les seuils d’alerte, les formats de rapport et les niveaux d’accès des utilisateurs. Certains outils permettent de créer des intégrations personnalisées ou d’utiliser des API afin d’adapter davantage la solution. Avant tout achat, évaluez les possibilités de personnalisation pour vous assurer que l’outil peut s’adapter à vos exigences de sécurité particulières.
Et ensuite :
Si vous êtes en train de rechercher des outils de cybersécurité utilisant l’IA, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller, qui examine en détail vos besoins. Vous recevez ensuite une sélection de logiciels à évaluer. Il vous accompagne même tout au long du processus d’achat, notamment lors des négociations tarifaires.