

Les meilleurs logiciels de réponse aux incidents aident les équipes à détecter les menaces plus rapidement, à coordonner les étapes de réponse entre les équipes et à réduire les temps d’arrêt en automatisant les éléments clés du cycle de vie d’un incident.
Si vous avez déjà été confronté à une lassitude liée aux alertes, à des processus d’escalade peu clairs ou si vous avez dû assembler une réponse à l’aide d’outils déconnectés, vous savez à quel point il est difficile de gérer efficacement un incident sans le système adéquat. Le travail manuel ralentit la résolution, le contexte se perd entre les équipes et l’analyse post-incident devient approximative.
J’ai testé des outils de réponse aux incidents dans des environnements de production réels et travaillé avec des équipes de sécurité et de DevOps gérant des pannes critiques et des violations de sécurité bien réelles. J’ai évalué la capacité de ces plateformes à gérer les alertes en temps réel, à suivre les actions et à prendre en charge aussi bien les réponses automatisées que celles pilotées par l’humain.
Ce guide présente les plateformes qui offrent une détection rapide, des intégrations utiles et des processus d’escalade clairs, afin que vous puissiez choisir un outil qui améliore le temps de réponse et donne à votre équipe un meilleur contrôle lors des événements critiques.
Pourquoi faire confiance à nos recommandations de logiciels
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Réviseurs experts:
- Paulo Gardini MiguelDirecteur technique
 Tim FisherVP de l'IA
 Gabriel RosasTech Lead et architecte logiciel
 Christhian GruhnTech Lead et architecte plateforme

Résumé des meilleurs logiciels de réponse aux incidents
Ce tableau comparatif récapitule les informations tarifaires de ma sélection des meilleurs logiciels de réponse aux incidents afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour la préparation aux situations d'urgence | Démo gratuite disponible | Tarification sur demande | Website | |
| 2 | Idéal pour l’analyse du risque lié aux bibliothèques open source | Démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour le reporting de conformité | Essai gratuit de 30 jours + démo gratuite | Tarification sur demande | Website | |
| 4 | Idéal pour la chasse proactive aux menaces | Essai gratuit + démo gratuite disponible | Tarification sur demande | Website | |
| 5 | Idéal pour la gestion unifiée de la sécurité | Essai gratuit de 14 jours | $1,075/mois (facturé annuellement) | Website | |
| 6 | Idéal pour l'analyse en temps réel | Forfait gratuit disponible | Tarifs sur demande | Website | |
| 7 | Idéal pour l'évolutivité | Essai gratuit de 14 jours | $86/5 users/month | Website | |
| 8 | Idéal pour l'intelligence des menaces | Version gratuite disponible | À partir de $470/mois (ne comprend pas le coût de l'infrastructure) | Website | |
| 9 | Idéal pour la détection proactive des menaces | Tarification disponible sur demande | Website | ||
| 10 | Idéal pour l’analyse comportementale | Essai gratuit de 90 jours | Tarification sur demande | Website |


Avis sur les meilleurs logiciels de réponse aux incidents
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de réponse aux incidents retenus dans ma sélection. Mes avis proposent un examen approfondi des fonctionnalités clés, des avantages & inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.
 Idéal pour la préparation aux situations d'urgence
- Démo gratuite disponible
- Tarification sur demande
Visit WebsiteCustomer Rating:4.3/5
Le tableau de bord de gestion des incidents de Preparis offre une vue d'ensemble détaillée des incidents au sein de l'organisation, y compris ceux impliquant l'informatique. Preparis est une plateforme de gestion des incidents conçue pour aider les organisations à gérer efficacement les situations d'urgence. Elle s'adresse aux professionnels de la continuité d'activité en proposant des outils de déclaration d'incidents, de planification des réponses et de communication.
Pourquoi j'ai choisi Preparis : Cette solution est spécialement adaptée à la préparation aux situations d'urgence, offrant une visibilité à 360° grâce à des tableaux de bord intégrés pour documenter les incidents et assurer la conformité. Les salles de crise virtuelles permettent à votre équipe de coordonner les réponses en temps réel, améliorant votre capacité à adapter les plans en fonction des données en direct. La capacité de la plateforme à distribuer des listes d'actions garantit que chacun connaît son rôle en cas de crise. Ces fonctionnalités font de Preparis un excellent choix pour les équipes cherchant à améliorer leur préparation aux situations d'urgence.
Fonctionnalités remarquables & intégrations :
Fonctionnalités incluant la déclaration d'incidents, la planification des réponses et des outils de communication en temps réel. Vous pouvez mettre en place des salles de crise virtuelles pour coordonner les efforts de votre équipe. Les tableaux de bord intégrés offrent une vue à 360° pour vous aider à documenter les incidents et prendre des décisions fondées sur les données.
Intégrations incluent Slack, Microsoft Teams, Salesforce, Google Analytics, Tableau, Facebook, Twitter, LinkedIn, Instagram et Zendesk.
Pros and Cons
Pros:
- Outils de communication en temps réel
- Tableaux de bord à 360°
- Salles de crise virtuelles
Cons:
- Problèmes d'intégration signalés
- Capacités hors ligne limitées
Learn more about Preparis: Idéal pour l’analyse du risque lié aux bibliothèques open source
- Démo gratuite disponible
- Tarification sur demande

Oligo Security permet de surveiller les environnements d’exécution afin de détecter et de répondre aux menaces de sécurité applicative. Oligo Security est une plateforme de sécurité applicative en temps réel qui détecte et bloque les exploits actifs à travers les applications modernes, les charges de travail cloud et les systèmes d’IA en analysant le comportement en production pour identifier les vulnérabilités exploitables.
Pour qui Oligo Security est-il le mieux adapté ?
Oligo Security convient aux équipes AppSec et DevSecOps des moyennes à grandes entreprises qui ont besoin d’une visibilité en temps réel sur les vulnérabilités exploitables dans les environnements de production.
Pourquoi ai-je choisi Oligo Security
Oligo Security mérite sa place sur ma liste grâce à la précision avec laquelle il gère le risque lié aux bibliothèques open source. Oligo a constaté que 85 % des vulnérabilités générées par les outils d’analyse de composition logicielle (SCA) sont sans importance et ne peuvent pas être exploitées car elles proviennent de bibliothèques qui ne sont en réalité pas utilisées par l’application. Ce que j’apprécie, c’est la capacité d’Oligo à éliminer ce bruit : sa technologie profile le comportement légitime de chaque bibliothèque, crée une base de connaissances des profils de bibliothèques et génère une alerte ou bloque dès qu'une activité s’écarte de ce qui est attendu. En pratique, cela signifie que mon équipe n’a plus à trier des CVE théoriques et peut se concentrer sur les bibliothèques effectivement actives et exploitables en production. Les développeurs disposent également de l’ensemble des piles d’appels et d’une analyse des causes profondes pour comprendre exactement comment une vulnérabilité peut être exploitée, ce qui rend la réponse aux incidents plus rapide et ciblée.
Principales fonctionnalités d’Oligo Security
- Blocage des exploits à l’exécution : Stoppe les tentatives d’exploitation active au niveau applicatif en temps réel sans arrêter les conteneurs ou les processus.
- Cartographie MITRE ATT&CK : Associe l’activité d’attaque détectée aux tactiques et techniques standardisées de MITRE ATT&CK pour une classification structurée des incidents.
- Surveillance des charges de travail IA : Surveille les environnements d’IA et d’apprentissage automatique, y compris les pipelines d’entraînement des modèles, afin de détecter tout comportement anormal ou malveillant des bibliothèques.
- Alerte personnalisée basée sur des politiques : Permet de définir des politiques de sécurité qui déclenchent automatiquement la création de tickets Jira et des notifications aux parties prenantes dès que certaines conditions de risque sont réunies.
Intégrations d’Oligo Security
Oligo Security s’intègre avec Slack et Jira pour les notifications d’alerte et la création de tickets, et fonctionne avec AWS Security Hub pour la centralisation des résultats de sécurité. Si un outil n’est pas encore intégré, la fonctionnalité webhook d’Oligo permet de connecter n’importe quel service pour enrichir les résultats. Une API prend en charge les intégrations personnalisées via des requêtes paramétrées.
Pros and Cons
Pros:
- Réduit le bruit des CVE de plus de 99 %
- Détecte les exploits au niveau applicatif
- Surveille en direct le comportement des bibliothèques open source
Cons:
- La configuration est plus complexe que chez les concurrents
- Peu de retours indépendants tiers
Learn more about Oligo Security: Idéal pour le reporting de conformité
- Essai gratuit de 30 jours + démo gratuite
- Tarification sur demande
Visit WebsiteCustomer Rating:4.5/5
La fonctionnalité d'alertes actives dans EventLog Analyzer permet aux utilisateurs de surveiller et de gérer efficacement les alertes en temps réel. ManageEngine EventLog Analyzer s'adresse aux organisations à la recherche d'un logiciel de gestion des incidents fiable pour gérer et analyser efficacement leurs données de journalisation. Ses capacités de surveillance en temps réel des journaux et de gestion de la conformité le rendent attractif pour les équipes informatiques dans les secteurs où la sécurité et la conformité sont primordiales. En proposant des outils d'analyse approfondie des journaux, d'audit de sécurité et de génération de rapports de conformité, il répond aux défis liés à la protection des informations sensibles et au respect des exigences réglementaires, ce qui est essentiel pour des secteurs comme la finance et la santé.
Pourquoi j'ai choisi ManageEngine EventLog Analyzer
J'ai choisi ManageEngine EventLog Analyzer pour sa capacité remarquable en matière de reporting de conformité, essentielle pour les organisations traitant des données sensibles. L'outil propose des rapports de conformité prédéfinis pour des normes telles que PCI DSS, HIPAA et RGPD, facilitant ainsi le processus d'audit pour votre équipe. Son système d'alertes en temps réel garantit une notification immédiate en cas de violation de conformité, permettant une réponse rapide aux incidents. Ces fonctionnalités complètes de gestion des journaux, centrées sur la conformité, le rendent incontournable dans les secteurs où le respect des réglementations est crucial.
Principales fonctionnalités de ManageEngine EventLog Analyzer
En plus de ses points forts en matière de reporting de conformité, j'ai également identifié plusieurs autres fonctionnalités qui font de ManageEngine EventLog Analyzer un excellent choix pour la gestion des incidents :
- Audit des appareils réseau : Offre une surveillance complète des pare-feux, routeurs et commutateurs, garantissant que toute activité suspecte est rapidement détectée.
- Surveillance de l'intégrité des fichiers : Suit les modifications des fichiers et dossiers critiques, vous alertant en cas de modifications non autorisées pouvant indiquer une violation de sécurité.
- Réponse automatisée aux incidents : Propose des workflows prédéfinis pour traiter les incidents, permettant à votre équipe de répondre rapidement et efficacement aux menaces potentielles.
- Analytique de sécurité : Améliore la visibilité sur le réseau en analysant les journaux d'événements et en identifiant les menaces potentielles grâce à des analyses avancées.
Intégrations de ManageEngine EventLog Analyzer
Les intégrations incluent ManageEngine Log360, ADAudit Plus, Firewall Analyzer, Endpoint Central, Patch Manager Plus et Acronis Cyber Protect Cloud.
Pros and Cons
Pros:
- Création de rapports personnalisés
- Alertes en temps réel
- Rapports automatisés
Cons:
- Besoins de personnalisation
- Problèmes d'intégration
Learn more about ManageEngine EventLog Analyzer: Idéal pour la chasse proactive aux menaces
- Essai gratuit + démo gratuite disponible
- Tarification sur demande

Le tableau de bord de gestion unifiée de Heimdal vous donne une visibilité claire sur la conformité des endpoints, le statut des correctifs et les contrôles de sécurité sur l’ensemble des appareils gérés. Pour les organisations à la recherche d'une solution logicielle fiable de réponse aux incidents, Heimdal propose une plateforme avancée conçue pour renforcer la cybersécurité dans de multiples secteurs. Adapté aux industries telles que la santé, le secteur public et l'éducation, Heimdal répond aux défis liés à la conformité avec des normes comme l'ISO 27001 et HIPAA. Avec des fonctionnalités telles que la sécurité réseau, la chasse aux menaces et la gestion des vulnérabilités, Heimdal assure une protection solide contre les cybermenaces, ce qui en fait un choix idéal pour les entreprises souhaitant protéger leurs actifs numériques.
Pourquoi j'ai choisi Heimdal
J'ai choisi Heimdal pour son approche unique de la réponse aux incidents, en particulier ses capacités d'Extended Detection and Response (XDR). La plateforme Heimdal se distingue par la détection et la réponse aux menaces en temps réel, soutenue par une surveillance 24/7 du Security Operations Center (SOC). Cela garantit à votre équipe une gestion rapide des potentielles violations, minimisant ainsi les temps d'arrêt et les dommages. De plus, l'intégration de Heimdal avec des outils tiers renforce sa flexibilité, faisant de cette solution un choix polyvalent pour les entreprises cherchant à renforcer leur défense en cybersécurité.
Fonctionnalités clés de Heimdal
En plus de ses remarquables capacités XDR, Heimdal offre plusieurs autres fonctionnalités clés qui renforcent l'efficacité de la réponse aux incidents :
- Sécurité réseau : Offre une protection complète contre les menaces basées sur le réseau, garantissant la sécurité des données de votre organisation.
- Chasse aux menaces : Identifie et neutralise de manière proactive les menaces potentielles avant qu'elles ne causent des dommages, améliorant ainsi la posture globale de sécurité.
- Gestion des vulnérabilités : Surveille et évalue en continu les vulnérabilités de votre système, vous permettant de corriger rapidement les faiblesses.
- Sécurité des endpoints : Sécurise tous les postes de travail de votre réseau, prévient les accès non autorisés et assure l'intégrité des données.
Intégrations Heimdal
Heimdal n’indique pas d’intégrations natives à ce jour ; toutefois, la plateforme prend en charge des intégrations personnalisées via API.
Pros and Cons
Pros:
- Automatise le déploiement des correctifs sur tous les endpoints
- Détection avancée des vulnérabilités et des menaces
- Visibilité détaillée sur les actifs et licences
Cons:
- Aucune intégration native disponible
- L’interface nécessite un temps d’adaptation
Learn more about Heimdal: Idéal pour la gestion unifiée de la sécurité
- Essai gratuit de 14 jours
- $1,075/mois (facturé annuellement)
Visit WebsiteCustomer Rating:4.4/5
AlienVault aide à traiter les incidents de sécurité. AlienVault USM est une plateforme unifiée de gestion de la sécurité conçue pour les équipes informatiques et de sécurité. Elle offre des fonctionnalités essentielles telles que la découverte des actifs, l'évaluation des vulnérabilités et la détection des intrusions.
Pourquoi j'ai choisi AlienVault USM : Elle propose une approche unifiée de la sécurité en combinant plusieurs outils essentiels au sein d'une seule plateforme. La découverte des actifs et l'évaluation des vulnérabilités sont intégrées pour permettre à votre équipe d'identifier facilement les risques. Les fonctionnalités de détection des intrusions et de surveillance comportementale collaborent afin de repérer les menaces en temps réel. Ces outils en font un choix solide pour ceux qui souhaitent centraliser leurs efforts de sécurité.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités incluent la découverte des actifs, l'évaluation des vulnérabilités et la détection des intrusions. La surveillance comportementale assure une détection des menaces en temps réel. La plateforme propose également des capacités de gestion des informations et des événements de sécurité (SIEM).
Les intégrations incluent AWS, Azure, Google Cloud, Cisco, VMware, Microsoft Office 365, Salesforce, Slack, ServiceNow et Splunk.
Pros and Cons
Pros:
- Découverte facile des actifs
- Outils de sécurité unifiés
- Détection des menaces en temps réel
Cons:
- La configuration initiale peut nécessiter une expertise technique
- Quelques faux positifs
Learn more about AlienVault USM: Idéal pour l'analyse en temps réel
- Forfait gratuit disponible
- Tarifs sur demande
Visit WebsiteCustomer Rating:4.3/5
Profitez de l'analyse des journaux avec Sumo Logic. Sumo Logic est un service cloud de gestion et d'analyse des journaux conçu pour les équipes informatiques et de sécurité. Il vous aide à surveiller, dépanner et sécuriser vos applications et votre infrastructure.
Pourquoi j'ai choisi Sumo Logic : Il se distingue par ses analyses en temps réel, fournissant une intelligence continue qui permet à votre équipe de prendre rapidement des décisions éclairées. Les requêtes avancées et les tableaux de bord de la plateforme offrent une meilleure visibilité sur vos données, renforçant votre capacité à détecter et répondre aux incidents. Les fonctionnalités de détection d'anomalies vous alertent en cas d'activités inhabituelles, assurant la sécurité de vos systèmes. Ces atouts font de Sumo Logic un excellent choix pour les équipes ayant besoin d'informations immédiates.
Points forts & intégrations :
Fonctionnalités incluent des requêtes avancées et des tableaux de bord pour une analyse approfondie des données. La détection d'anomalies permet d'identifier les activités inhabituelles. La surveillance en temps réel garantit un contrôle constant de vos systèmes.
Intégrations comprennent AWS, Azure, Google Cloud, Kubernetes, Docker, Salesforce, Microsoft Office 365, Slack, ServiceNow et Splunk.
Pros and Cons
Pros:
- Intelligence continue
- Surveillance en temps réel
- Capacités de requête avancées
Cons:
- Capacités hors ligne limitées
- Consommation de ressources élevée
 Idéal pour l'évolutivité
- Essai gratuit de 14 jours
- $86/5 users/month
Visit WebsiteCustomer Rating:4.3/5
Splunk vous permet de détecter et de réagir rapidement aux incidents de sécurité. Splunk est une plateforme d'analyse de données conçue pour les équipes informatiques et de sécurité afin de surveiller et d'analyser les données machine. Elle fournit des informations qui soutiennent les opérations, la sécurité et l'intelligence d'affaires. Fergal Glynn, directeur marketing chez Mindgard, explique : « En utilisant Splunk Mission Control, j'ai mis en place un playbook qui géolocalise les IP suspectes et crée automatiquement des tickets. Ainsi, le nombre d'étapes manuelles a littéralement été réduit de moitié et j'ai pu investir mon temps à résoudre les problèmes plutôt qu'à les rechercher. »
Pourquoi j'ai choisi Splunk : Il peut gérer facilement de grands volumes de données. Ses capacités d'analyse en temps réel permettent à votre équipe d'agir rapidement sur les informations obtenues. Les tableaux de bord personnalisables vous aident à visualiser vos données de la manière qui convient le mieux à vos besoins. Ces caractéristiques font de Splunk un choix idéal pour les organisations cherchant à faire évoluer leurs efforts d'analyse de données.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluent l'analyse de données en temps réel, ce qui vous aide à prendre des décisions rapides basées sur les dernières informations. Les tableaux de bord personnalisables vous permettent d'adapter l'affichage de vos données à des besoins spécifiques. Les capacités de machine learning de la plateforme renforcent l'aptitude de votre équipe à identifier les modèles et les anomalies.
Intégrations incluent AWS, Microsoft Azure, Google Cloud, ServiceNow, Salesforce, Cisco, VMware, Microsoft 365, Slack et Tableau.
Pros and Cons
Pros:
- Analyses en temps réel
- Gère de grands volumes de données
- Tableaux de bord personnalisables
Cons:
- Configuration initiale complexe
- Capacités hors ligne limitées
Learn more about Splunk: Idéal pour l'intelligence des menaces
- Version gratuite disponible
- À partir de $470/mois (ne comprend pas le coût de l'infrastructure)
Visit WebsiteCustomer Rating:4.5/5
Gérez votre flux de travail professionnel avec QRadar. IBM Security QRadar SIEM est un outil de gestion des informations et des événements de sécurité (SIEM) destiné aux équipes de sécurité informatique. Il vous aide à détecter, enquêter et réagir face aux menaces de sécurité dans l'ensemble de votre organisation.
Pourquoi j'ai choisi IBM Security QRadar SIEM : Il offre une intelligence des menaces exceptionnelle, fournissant des analyses approfondies sur les problèmes de sécurité potentiels. Ses capacités d'analyse avancée aident votre équipe à identifier et à prioriser efficacement les menaces. La surveillance en temps réel vous permet d'être constamment informé de ce qui se passe sur votre réseau. Ces fonctionnalités font de QRadar SIEM un choix idéal pour les équipes cherchant à renforcer leur capacité de détection de menaces.
Fonctionnalités et intégrations remarquables :
Fonctionnalités incluent des analyses avancées qui vous aident à prioriser les menaces en fonction de leur impact potentiel. La surveillance en temps réel garantit une vigilance constante sur votre réseau. L'outil propose également une analyse médico-légale détaillée pour faciliter les enquêtes après incident.
Intégrations incluent Splunk, ServiceNow, Palo Alto Networks, Cisco, Check Point, AWS, Microsoft Azure, IBM Cloud, VMware et SAP.
Pros and Cons
Pros:
- Surveillance du réseau en temps réel
- Intelligence profonde sur les menaces
- Capacités analytiques avancées
Cons:
- La configuration initiale peut nécessiter une expertise technique
- Options de personnalisation limitées
Learn more about IBM Security QRadar SIEM: Idéal pour la détection proactive des menaces
- Tarification disponible sur demande
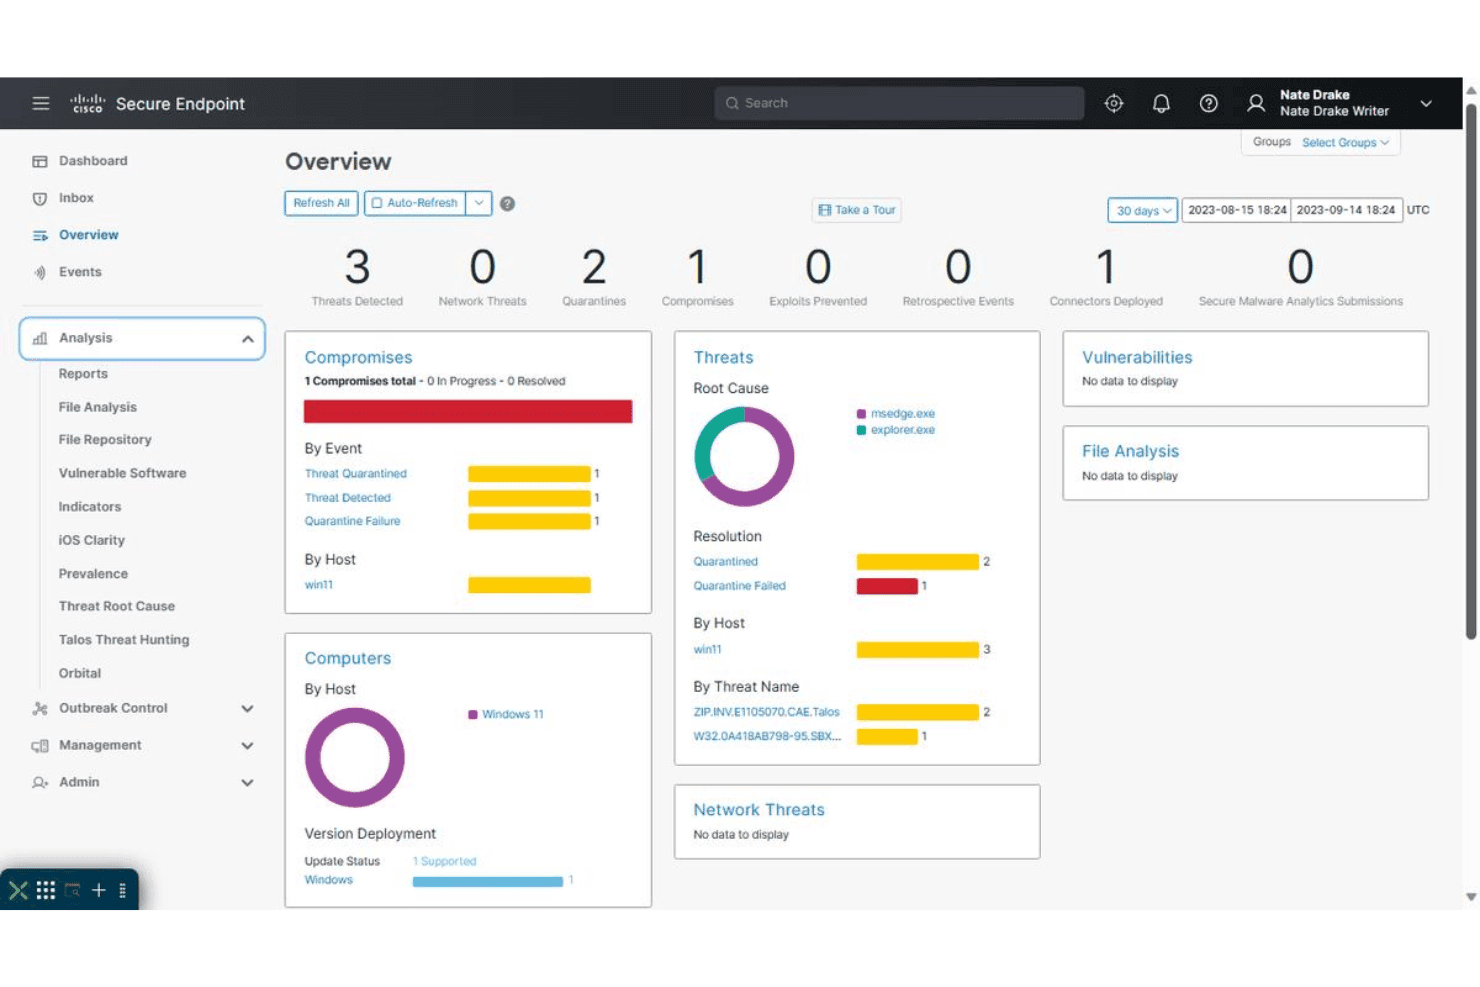
Cisco Secure Endpoint affiche un tableau de bord de synthèse de la sécurité avec les détections de menaces, quarantaines, compromissions et analyses des causes profondes sur les hôtes surveillés. Cisco Secure Endpoint, anciennement connu sous le nom de AMP for Endpoints, est une solution cloud-native conçue pour renforcer la sécurité des endpoints de votre organisation. Elle vise à améliorer les capacités de réponse aux incidents en vous fournissant les outils nécessaires pour détecter, gérer et répondre efficacement aux menaces.
Pourquoi j'ai choisi Cisco Secure Endpoint : J'ai choisi Cisco Secure Endpoint pour ses capacités avancées de détection et de réponse sur les endpoints (EDR). Cette fonctionnalité est essentielle pour identifier et gérer proactivement les menaces, permettant à votre équipe de réagir rapidement aux incidents. De plus, les capacités XDR intégrées offrent une vue unifiée des menaces à travers différents vecteurs, automatisant la gestion des incidents et améliorant encore plus les temps de réponse.
Une autre fonctionnalité clé qui se démarque est Talos Threat Hunting, qui fournit une détection des menaces basée sur l'humain et alignée sur le cadre MITRE ATT&CK. Cette approche proactive aide à identifier les menaces cachées et fournit des alertes de haute fidélité ainsi que des conseils de remédiation, garantissant que votre équipe a toujours une longueur d'avance. Le contrôle des périphériques USB est aussi une fonctionnalité critique, permettant de gérer l'utilisation des appareils et d'avoir une visibilité lors des enquêtes.
Fonctionnalités et intégrations phares de Cisco
Fonctionnalités incluses : gestion des vulnérabilités basée sur les risques, qui aide à identifier et gérer les vulnérabilités afin de réduire les surfaces d'attaque potentielles. La solution offre également une protection complète en combinant détection, réponse et gestion des accès utilisateurs pour les endpoints, assurant une sécurité robuste. Par ailleurs, elle propose des capacités d'investigation avancées, permettant une analyse approfondie des activités des menaces et l'amélioration des stratégies de réponse.
Intégrations incluses : Cisco Duo, Email Threat Defense, Cisco Umbrella, Cisco Secure Cloud Analytics, Cisco XDR, Meraki, SD-WAN, Webex, Amazon Web Services, Google Cloud Platform, Microsoft Azure Cloud, et Cisco SecureX.
Pros and Cons
Pros:
- Des capacités avancées de détection des menaces renforcent la sécurité en identifiant et en répondant efficacement à divers types de cybermenaces.
- L'intégration avec d'autres produits de sécurité Cisco fournit un écosystème de sécurité unifié.
- Des fonctionnalités de sécurité complètes offrent une protection multicouche et une visibilité sur les menaces.
Cons:
- Des difficultés d'intégration avec d'autres solutions de sécurité comme Microsoft Defender et ESET.
- Des performances plus lentes sur du matériel ancien peuvent poser problème aux utilisateurs disposant de systèmes obsolètes.
Learn more about Cisco Secure Endpoints: Idéal pour l’analyse comportementale
- Essai gratuit de 90 jours
- Tarification sur demande

VMWare Carbon Black aide à gérer les vulnérabilités sur les machines virtuelles. Carbon Black est une plateforme de sécurité des points de terminaison conçue pour les équipes informatiques et de sécurité axées sur la protection des appareils et des données. Elle vous aide à détecter, prévenir et répondre aux menaces ciblant vos endpoints.
Pourquoi j'ai choisi Carbon Black : Il excelle dans la sécurité des points de terminaison, offrant des mesures avancées de détection et de prévention des menaces. Ses capacités de surveillance continue fournissent à votre équipe des informations en temps réel sur les activités des endpoints. Les fonctionnalités de réponse aux incidents permettent d’agir rapidement pour atténuer les risques. Ces fonctionnalités font de Carbon Black un choix solide pour les équipes qui priorisent la protection des endpoints.
Fonctionnalités et intégrations phares :
Fonctionnalités incluent la détection avancée des menaces, qui vous aide à identifier rapidement les problèmes de sécurité potentiels. La surveillance continue vous tient informé des activités des endpoints en temps réel. Les capacités de réponse aux incidents permettent d’agir rapidement pour endiguer les menaces.
Intégrations comprennent Splunk, IBM QRadar, ServiceNow, Palo Alto Networks, Cisco, VMware, AWS, Microsoft Azure, Okta et Zscaler.
Pros and Cons
Pros:
- Aperçus en temps réel
- Détection avancée des menaces
- Surveillance continue des endpoints
Cons:
- Capacités hors ligne limitées
- Courbe d'apprentissage abrupte
Learn more about Carbon Black:
Autres logiciels de réponse aux incidents
Voici quelques autres logiciels de réponse aux incidents qui n’ont pas été retenus dans ma sélection, mais qui méritent tout de même votre attention :
- 11Rapid7 InsightIDRIdéal pour la détection des menaces
- 12CrowdStrike Falcon InsightIdéal pour la protection des terminaux
- 13VaronisIdéal pour les analyses de sécurité des données
- 14Palo Alto NetworkIdéal pour la détection des menaces pilotée par l'IA
- 15TenableIdéal pour la gestion des vulnérabilités
- 16AcutinexIdéal pour la détection des vulnérabilités
- 17TripwireIdéal pour la surveillance de l'intégrité des fichiers
- 18Greenbone OpenVASIdéal pour l'analyse de vulnérabilités tout-en-un
- 19LogRhythmIdéal pour l'évaluation des menaces en temps réel
- 20Cynet 360Idéal pour la détection complète des menaces
- 21RSA NetWitness PlatformIdéal pour des analyses des menaces à valeur légale
- 22LogPointIdéal pour la gestion centralisée des logs
- 23McAfee ESMIdéal pour le suivi et l'analyse en temps réel
- 24Cybereason Defense PlatformIdéal pour la protection des points de terminaison
Comment j'évalue les logiciels de gestion d'incidents
Quand un ingénieur d’astreinte est réveillé à 2h du matin par une alerte, les outils à sa disposition sont essentiels — je divise donc mon évaluation en critères de base indispensables et en éléments différenciateurs qui distinguent les meilleures plateformes.
Fonctionnalités principales (indispensables pour cette liste)
Lorsque je sélectionne des outils pour ma liste, j’attribue à chacun une note de 0 (la fonctionnalité n’est pas proposée) à 5 (le service excelle dans ce domaine) pour chacune des fonctionnalités principales ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total d’au moins 75% pour être retenu.
- Alerte & transmission des notifications : J’examine combien de canaux sont pris en charge — téléphone, SMS, push, e-mail, Slack — et si l’outil peut dédupliquer les alertes bruyantes issues des outils de supervision avant qu’elles n’envahissent l’astreinte.
- Gestion des astreintes & escalades : Une bonne gestion des rotations est cruciale pour une couverture « follow-the-sun » sur plusieurs fuseaux horaires : j’évalue donc la gestion des remplacements, des niveaux d’escalade et des transitions entre intervenants.
- Suivi du cycle de vie des incidents : Chaque outil doit permettre de faire progresser un incident à travers des étapes définies — de déclenché à reconnu, puis à résolu — avec des niveaux de gravité configurables et un historique d’audit pour un suivi conforme.
- Collaboration & salles de crise : Je vérifie si la plateforme peut créer un canal Slack ou Microsoft Teams dédié, mobiliser les bons intervenants et tenir une chronologie partagée pour que les retardataires puissent rapidement se mettre à jour.
- Intégrations supervision & ITSM : Le catalogue d’intégration d’un outil en dit long. J’évalue comment il se connecte à des solutions d’observabilité comme Datadog ou Prometheus et s’il propose une synchronisation bidirectionnelle avec des plateformes ITSM telles que ServiceNow ou Jira.
- Post-mortems & analyses de réponse : Lorsque l’incident est terminé, les équipes ont besoin de données. Je recherche des modèles de post-mortem intégrés, des chronologies d’incidents générées automatiquement et des tableaux de bord permettant de suivre l’évolution des indicateurs MTTA et MTTR.
Une fois que j’ai identifié les outils répondant à ces critères, j’analyse les éléments distinctifs de chaque plateforme.
Facteurs différenciateurs (ce qui distingue les éditeurs)
Voici comment je compare les différents éditeurs :
Fonctionnalités remarquables
La cartographie des dépendances de service compte beaucoup : lors d’un incident, savoir quels systèmes en amont sont affectés, et qui en est responsable, réduit considérablement le temps de triage. Je recherche aussi des runbooks automatisés capables de lancer des diagnostics ou de relancer un service sans attendre l’intervention humaine. L’assistance incidentielle alimentée par l’IA apporte une valeur ajoutée en classant automatiquement les alertes et en suggérant l’origine probable lors du tri. Les pages de statut public informent les parties prenantes externes et évitent à l’équipe support d’être submergée de demandes de mise à jour.
Au-delà des fonctionnalités
La conformité et la sécurité pèsent lourd dans la balance — je vérifie la certification SOC 2 Type II, la prise en charge SSO/SAML et le contrôle d’accès basé sur les rôles, surtout pour les équipes des secteurs réglementés comme la santé ou la finance. La transparence tarifaire est aussi importante, car les modèles de tarification par intervenant peuvent faire grimper les coûts à mesure que l’équipe d’astreinte grandit. J’évalue si un éditeur propose une offre gratuite permettant aux petites équipes de tester la plateforme avant de s’engager. Enfin, la flexibilité de déploiement est essentielle, certaines organisations ayant besoin d’options de résidence des données ou d’installations auto-hébergées pour se conformer à leurs politiques internes de gouvernance.
Comment choisir un logiciel de réponse aux incidents
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus de sélection de logiciels, qui vous est propre, voici une liste de facteurs à garder à l’esprit :
| Facteur | Points à prendre en compte |
| Évolutivité | Assurez-vous que le logiciel peut évoluer avec les besoins de votre organisation. Vérifiez s'il peut gérer l'augmentation des volumes de données et du nombre d'utilisateurs sans compromettre les performances. |
| Intégrations | Vérifiez si le logiciel s'intègre parfaitement à vos outils existants, tels que les systèmes de logiciels SIEM, les services cloud et les solutions de sécurité des terminaux. Cela contribuera à rationaliser votre flux de travail et à améliorer l'efficacité globale. |
| Personnalisation | Recherchez un logiciel qui vous permet d'adapter les tableaux de bord, les alertes et les rapports à vos besoins spécifiques. La personnalisation garantit que l'outil répond à vos exigences opérationnelles particulières. |
| Facilité d'utilisation | Choisissez un logiciel doté d'une interface intuitive qui réduit la courbe d'apprentissage de votre équipe. Une conception conviviale peut accélérer le déploiement et améliorer les taux d'adoption. |
| Budget | Évaluez le coût total de possession, y compris les frais d'abonnement, les coûts de configuration et les éventuels modules complémentaires. Assurez-vous qu'il respecte votre budget tout en répondant à toutes les exigences nécessaires. |
| Mesures de sécurité | Vérifiez que le logiciel comprend des fonctionnalités de sécurité robustes telles que le chiffrement, les logiciels d'alerte informatique et les mises à jour régulières. Cela est essentiel pour protéger les données sensibles et garantir la conformité aux réglementations du secteur. |
| Services d'assistance | Examinez le niveau d'assistance client proposé, notamment la disponibilité 24 h/24 et 7 j/7 ainsi que la présence de responsables de compte dédiés. Une assistance rapide et fiable peut être essentielle lors des incidents. |
| Conformité | Assurez-vous que le logiciel respecte les normes du secteur et les exigences de conformité applicables à votre organisation, telles que le RGPD ou l'HIPAA, afin d'éviter d'éventuelles amendes et problèmes juridiques. |
Tendances des logiciels de réponse aux incidents
Dans le cadre de mes recherches, j'ai consulté d'innombrables mises à jour de produits, communiqués de presse et journaux de versions provenant de différents fournisseurs de logiciels de réponse aux incidents. Voici quelques-unes des tendances émergentes que je surveille :
- Détection des menaces pilotée par l'IA : De plus en plus de fournisseurs utilisent l'IA pour améliorer les capacités de détection des menaces. L'IA aide à identifier plus rapidement les schémas et les anomalies, en fournissant des informations en temps réel. Des entreprises comme IBM QRadar montrent la voie avec des analyses améliorées par l'IA.
- Solutions natives du cloud : Les fournisseurs s'orientent vers des architectures natives du cloud, qui offrent une meilleure évolutivité et une plus grande flexibilité. Cette tendance favorise les équipes à distance et facilite l'accès aux mises à jour. Des solutions comme CrowdStrike Falcon sont entièrement basées sur le cloud, ce qui permet un déploiement fluide.
- Modèles de sécurité à confiance zéro : La mise en œuvre d'une approche à confiance zéro devient essentielle. Ce modèle garantit que chaque demande d'accès est vérifiée, ce qui réduit le risque de menaces internes. Palo Alto Networks a intégré les principes de confiance zéro à ses offres.
- Analyse comportementale : De plus en plus d'outils intègrent l'analyse comportementale afin de détecter les activités inhabituelles des utilisateurs. Cela permet d'identifier les menaces internes et les comptes compromis. Rapid7 InsightIDR utilise l'analyse comportementale pour améliorer sa détection des menaces.
- Flux intégrés de renseignement sur les menaces : Les fournisseurs proposent de plus en plus de flux intégrés de renseignement sur les menaces afin de fournir des informations à jour sur les menaces. Cela aide les utilisateurs à hiérarchiser les risques plus efficacement. FireEye Helix offre une intégration complète du renseignement sur les menaces.
Qu'est-ce qu'un logiciel de réponse aux incidents ?
Les logiciels de réponse aux incidents regroupent un ensemble d'outils conçus pour aider les organisations à détecter, gérer et traiter les menaces de cybersécurité. Les professionnels de la sécurité informatique et les équipes de réponse aux incidents utilisent généralement ces outils pour protéger leurs réseaux et leurs données.
La détection des menaces, la surveillance en temps réel et les alertes automatisées contribuent à identifier les risques et à gérer efficacement les incidents. Lors de l'évaluation des options, envisagez d'examiner des services complets de réponse aux cyberincidents qui offrent ces fonctionnalités essentielles. Dans l'ensemble, ces outils renforcent la capacité d'une organisation à maintenir sa sécurité et sa conformité.
Fonctionnalités des logiciels de réponse aux incidents
Lors du choix d'un logiciel de réponse aux incidents, surveillez les principales fonctionnalités suivantes :
- Alertes automatisées : Notifie instantanément votre équipe lorsque des menaces ou des activités inhabituelles sont détectées, afin que vous puissiez agir avant que de petits problèmes ne se transforment en problèmes majeurs.
- Gestion des incidents : Organise tous les détails, preuves et échanges liés à un incident en un seul endroit pratique. Cela vous aide à suivre l’avancement, à attribuer des tâches et à vous assurer que rien ne passe entre les mailles du filet.
- Automatisation des procédures : Vous permet de créer et de déployer des procédures de réponse standardisées, étape par étape. L’automatisation des tâches courantes vous permet de réagir plus rapidement et de commettre moins d’erreurs, en particulier dans les situations stressantes.
- Suivi et rapports d’incidents : Offre un moyen simple de suivre le cycle de vie de chaque incident, de la détection à la résolution, et de générer des rapports détaillés sur la manière dont les incidents ont été traités. Ces informations vous aident à repérer des tendances et à améliorer vos processus au fil du temps.
- Intégrations tierces : Se connecte à vos autres outils de sécurité et informatiques, comme les SIEM, les systèmes de messagerie et de billetterie, afin que vous puissiez recueillir des données et prendre des mesures coordonnées sans passer d’une plateforme à l’autre.
- Contrôles d’accès basés sur les rôles : Garantissent que les informations sensibles ne sont visibles que par les membres appropriés de l’équipe. Cela protège les données de votre organisation et préserve la confidentialité des informations pendant un incident.
- Outils de communication : Fournissent des canaux sécurisés permettant à votre équipe d’échanger, de partager des mises à jour et de coordonner les réponses en temps réel. Une bonne communication est essentielle lorsque chaque seconde compte.
- Collecte de données à des fins d’investigation : Facilite la collecte et la préservation des preuves essentielles pendant un incident. Vous pouvez ainsi comprendre ce qui s’est passé et soutenir toute investigation ou tout audit réalisé après l’incident.
- Tableaux de bord personnalisables : Affichent clairement, en un coup d’œil, les indicateurs et les alertes qui comptent le plus pour vous. La personnalisation de votre tableau de bord vous permet de repérer rapidement les tendances et les problèmes urgents.
Fonctionnalités courantes d’intelligence artificielle des logiciels de réponse aux incidents
Au-delà des fonctionnalités standard des logiciels de réponse aux incidents présentées ci-dessus, nombre de ces solutions intègrent l’intelligence artificielle avec des fonctionnalités telles que :
- Détection automatisée des menaces : Utilise l’intelligence artificielle pour analyser en continu le trafic réseau et les journaux système, en repérant les schémas suspects ou les comportements rares plus rapidement et plus précisément que les outils traditionnels fondés sur des règles.
- Priorisation intelligente des alertes : Trie et classe les alertes en analysant leur contexte et leur impact potentiel. Vous pouvez ainsi vous concentrer sur ce qui compte réellement au lieu d’être submergé par les fausses alertes.
- Analyse des causes profondes pilotée par l’intelligence artificielle : Examine d’immenses volumes de données relatives aux incidents afin d’identifier rapidement pourquoi et comment un incident a commencé. Cela accélère votre investigation et vous aide à éviter les récidives.
- Détection des anomalies : Exploite l’apprentissage automatique pour repérer les écarts par rapport au comportement normal des utilisateurs ou des systèmes, en signalant les premiers signes de compromission que les humains pourraient ne pas remarquer.
- Prédiction des incidents : Prévoit les menaces ou vulnérabilités futures probables en fonction des schémas historiques, ce qui vous permet de passer d’une réponse réactive à une réponse proactive et de corriger les failles potentielles avant que les attaquants ne les découvrent.
Avantages des logiciels de réponse aux incidents
La mise en œuvre d’un logiciel de réponse aux incidents offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques bénéfices auxquels vous pouvez vous attendre :
- Détection plus rapide des menaces : La surveillance en temps réel et les alertes automatisées aident votre équipe à identifier et à traiter rapidement les menaces.
- Conformité améliorée : Les fonctionnalités de création de rapports de conformité vous aident à respecter les réglementations du secteur et à réduire le risque d’amendes.
- Renforcement de la sécurité : Les capacités de surveillance continue et de détection des menaces renforcent votre sécurité globale.
- Allocation efficace des ressources : Les outils d’analyse avancés hiérarchisent les menaces, ce qui permet à votre équipe de se concentrer sur les problèmes les plus urgents.
- Réduction du temps de réponse : L’automatisation de la réponse aux incidents limite l’impact des failles de sécurité en permettant d’agir rapidement.
- Analyse pertinente des données : L’analyse du comportement des utilisateurs fournit des informations sur les menaces internes potentielles et renforce les mesures de sécurité.
- Flexibilité des intégrations : Les capacités d’intégration assurent un fonctionnement fluide avec les outils existants et améliorent l’efficacité des flux de travail.
Coûts et tarifs des logiciels de réponse aux incidents
Le choix d’un logiciel de réponse aux incidents nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des extensions et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles de réponse aux incidents :
Tableau comparatif des forfaits de logiciels de réponse aux incidents
| Type de forfait | Prix moyen | Fonctionnalités courantes |
| Forfait gratuit | $0 | Logiciel de détection des intrusions de base, alertes limitées et assistance communautaire. |
| Forfait personnel | $5-$25/utilisateur/mois | Surveillance en temps réel, alertes automatisées et rapports de base. |
| Forfait professionnel | $30-$75/utilisateur/mois | Analyses avancées, rapports de conformité et analyse du comportement des utilisateurs. |
| Forfait entreprise | $80-$150/utilisateur/mois | Tableaux de bord personnalisables, capacités d'intégration et assistance dédiée. |
FAQ sur les logiciels de réponse aux incidents
Voici quelques réponses aux questions courantes sur les logiciels de réponse aux incidents :
Comment garantir l'efficacité d'un plan de réponse aux incidents avec un logiciel ?
Utilisez un logiciel prenant en charge les tests réguliers, la surveillance en temps réel et des flux de travail clairs afin de maintenir l’efficacité de votre plan. Suivez les incidents, automatisez les procédures et examinez les indicateurs de réponse pour repérer rapidement les faiblesses. Assurez-vous que vos outils s’intègrent aux systèmes de communication et de journalisation, et planifiez régulièrement des exercices sur table pour tester votre équipe et la plateforme.
Comment l'analyse comportementale améliore-t-elle la réponse aux incidents ?
L’analyse comportementale détecte les schémas inhabituels en apprenant ce qui est « normal » pour vos systèmes. Avec les plateformes de réponse aux incidents, vous recevez des alertes concernant les menaces potentielles fondées sur les écarts, comme des lieux de connexion inattendus ou un accès inhabituel aux fichiers. Votre équipe peut ainsi repérer plus rapidement les attaques furtives ou évolutives que les règles standard pourraient manquer.
Quels sont les avantages des alertes automatisées pour les équipes de réponse aux incidents ?
Les alertes automatisées accélèrent votre réponse en informant immédiatement votre équipe de toute activité suspecte. Elles sont fiables et empêchent les incidents de passer inaperçus, ce qui vous permet de traiter les menaces dès leur apparition. Les alertes en temps réel améliorent le temps de réaction et garantissent que chacun suit le même processus, en maintenant la cohérence entre les équipes successives.
Pourquoi l'évolutivité est-elle importante dans un logiciel de réponse aux incidents ?
L’évolutivité signifie que votre logiciel peut gérer davantage de données, d’utilisateurs et d’intégrations à mesure que votre organisation se développe. Vous ne serez pas ralenti et n’aurez pas besoin de changer de plateforme après une fusion ou pendant une phase de forte croissance. Pour les CTO, cela garantit la protection d’environnements plus vastes et plus complexes avec le même ensemble d’outils fiables.
Quelles intégrations un logiciel de réponse aux incidents doit-il prendre en charge dans les environnements informatiques d'entreprise ?
Recherchez des solutions qui s’intègrent à votre SIEM, à vos fournisseurs cloud, à vos outils de détection des terminaux, à vos outils de gestion des tickets et à vos plateformes de communication comme Slack ou Teams. Choisissez un logiciel capable de se connecter à vos plateformes de surveillance telles que Sumo Logic ou une alternative et à vos outils DevSecOps. Des intégrations fluides vous permettent de lancer des investigations, d’automatiser la création de tickets et de faire remonter les incidents sans changer d’outil, ce qui rend votre réponse plus rapide et mieux coordonnée.
Comment mesurer le retour sur investissement des logiciels de réponse aux incidents ?
Mesurez le retour sur investissement en suivant la réduction des délais de réponse aux incidents, la diminution du nombre de failles graves et le volume de tâches manuelles économisées par votre équipe. Tenez également compte des amendes réglementaires évitées, de l’amélioration de la disponibilité et de la réduction du coût d’analyse des faux positifs. Si votre plateforme rationalise les flux de travail et assure le bon fonctionnement de votre entreprise, vous en tirez une valeur réelle.
Un logiciel de réponse aux incidents peut-il contribuer à la conformité réglementaire ?
Oui, de nombreuses plateformes automatisent la collecte des preuves, garantissent la documentation des incidents et génèrent des rapports prêts pour les contrôles de conformité. Cela simplifie les audits et vous aide à démontrer que votre réponse respecte des réglementations comme le RGPD ou la HIPAA, tout en réduisant le temps que votre équipe consacre aux tâches administratives.
Quelle est la prochaine étape ?
Accélérez la croissance de votre SaaS et développez vos compétences en leadership.
Abonnez-vous à notre newsletter pour découvrir les dernières analyses des CTO et des futurs leaders technologiques.
Nous vous aiderons à changer d'échelle plus intelligemment et à renforcer votre leadership grâce à des guides, des ressources et des stratégies proposés par les meilleurs experts !