Kyberturvallisuus viittaa käytäntöihin ja tekniikoihin, joita käytetään järjestelmien, verkkojen ja ohjelmien suojaamiseen digitaalisilta hyökkäyksiltä, luvattomalta käytöltä tai vahingoittumiselta. Se kattaa laajan valikoiman käytäntöjä, joiden tarkoituksena on turvata tietojen eheys, luottamuksellisuus ja saatavuus erilaisilla digitaalisilla alustoilla.
Kyberturvallisuuden tavoitteena on suojata arkaluonteisia tietoja kyberuhilta, kuten hakkeroinnilta, tietojenkalastelulta, haittaohjelmilta ja kiristyshaittaohjelmilta, sekä varmistaa tietojen turvallisuus ja yksityisyys yhä verkottuneemmassa maailmassa.
Tässä oppaassa tarkastelemme kyberturvallisuuden keskeisiä osa-alueita ja sitä, miten teknologiajohtajat voivat auttaa tiimejään selviytymään yleisistä tietoturvahaasteista.
Johdatus kyberturvallisuuteen
Kyberturvallisuuteen kuuluu puolustustoimenpiteiden, kuten palomuurien, virustorjuntaohjelmistojen ja tunkeutumisen havaitsemisjärjestelmien, käyttöönotto sekä riskienhallinnan, tietojen palauttamisen ja käyttäjäkoulutuksen strategioiden hyödyntäminen.
Kyberturvallisuus on jo nyt suurta liiketoimintaa, ja se kasvaa nopeasti. KPMG:n toteuttaman kyselyn mukaan 18 % kyselyyn vastanneista toimitusjohtajista uskoo tietoverkkorikollisuuden olevan suurin uhka organisaationsa kasvulle vuonna 2025.
Vaikka parhaiden tietoturvatoimenpiteiden käyttöönotto ei takaa suojaa näitä tapauksia vastaan, tiettyjen varotoimien noudattaminen voi vähentää niiden todennäköisyyttä merkittävästi. Myös parhaan kyberturvallisuuspalveluntarjoajan valitseminen yrityksen suojaamiseksi on ensiarvoisen tärkeää.
Yleiset kyberturvallisuusuhat
Kyberuhkia esiintyy monissa muodoissa. Riski voi olla esimerkiksi se, että haittaohjelma tuhoaa koko järjestelmän, tunkeutuja pääsee käsiksi tiedostoihisi ja muokkaa niitä, tietokonettasi käytetään välineenä muihin kohdistuvien hyökkäysten käynnistämiseen tai joku varastaa luottokorttitietosi tehdäkseen luvattomia maksutapahtumia. Teknisiä ratkaisuja, kuten kyberturvallisuusohjelmistoja, palomuureja ja pääsynhallintajärjestelmiä, tarvitaan edelleen. On kuitenkin myös tärkeää ottaa huomioon inhimillinen tekijä. Käytännöllinen lähestymistapa kyberturvallisuuteen kattaa sekä tekniset että inhimilliset ongelmat.
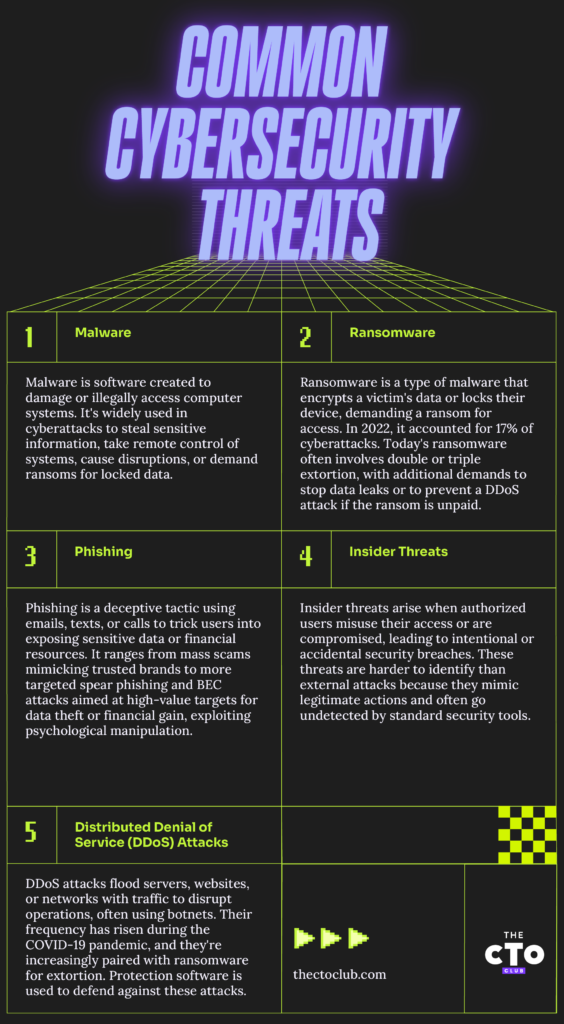
- Haittaohjelmat ovat lyhenne englanninkielisestä ilmauksesta "haitallinen ohjelmisto", ja niillä tarkoitetaan kaikkia ohjelmistoja tai tietokoneohjelmia, jotka on tarkoituksellisesti suunniteltu vahingoittamaan tietokonejärjestelmää tai sen käyttäjiä. Ne ovat yleinen osa useimpia nykyaikaisia kyberhyökkäyksiä. Hakkerit ja tietoverkkorikolliset kehittävät ja levittävät haittaohjelmia päästäkseen laittomasti käsiksi tietokonejärjestelmiin ja arkaluonteisiin tietoihin, hallitakseen tietokonejärjestelmiä etäyhteydellä, häiritäkseen niitä tai vahingoittaakseen niitä tai pitääkseen tietoja ja järjestelmiä lunnasvaatimusten alaisina...
- Kiristyshaittaohjelma lukitsee uhrin tiedot tai laitteen ja uhkaa pitää ne saavuttamattomissa – tai jopa pahempaa – ellei lunnaita makseta. IBM Security X-Force Threat Intelligence Index 2023 -raportin mukaan kiristyshaittaohjelmahyökkäykset muodostivat 17 % kaikista kyberhyökkäyksistä vuonna 2022. Nykyaikaiset kiristyshaittaohjelmat ovat vakavampia kuin varhaiset versionsa. Aluksi kiristyshaittaohjelmat vaativat yhden lunnaiden maksun salauksen purkuavaimista. Nykyisiin hyökkäyksiin liittyy kuitenkin usein kaksinkertainen kiristys, jossa vaaditaan lisälunnaita uhrin tietojen julkaisemisen tai levittämisen estämiseksi. Jotkin hyökkäykset laajenevat jopa kolminkertaiseksi kiristykseksi, jossa uhataan hajautetulla palvelunestohyökkäyksellä (DDoS, selitetään alla), jos lunnaita ei makseta.
- Tietojenkalastelu tarkoittaa harhaanjohtavia sähköposteja, tekstiviestejä tai puheluita, joilla käyttäjiä houkutellaan lataamaan haittaohjelmia, paljastamaan arkaluonteisia tietoja tai lähettämään rahaa erehdyksessä. Yleisiä ovat laajamittaiset tietojenkalasteluhuijaukset – näennäisesti hyvämaineisten tuotemerkkien laajalle levittämät petolliset viestit, joissa vastaanottajia kehotetaan päivittämään salasanansa tai luottokorttitietonsa. Edistyneemmässä tietojenkalastelussa, kuten kohdennetussa tietojenkalastelussa ja yrityssähköpostihuijauksissa (BEC), kohteena ovat tietyt henkilöt tai ryhmät, joilta pyritään saamaan arvokkaita tietoja tai merkittävää taloudellista hyötyä. Tietojenkalastelu on sosiaalisen manipuloinnin muoto, jossa ihmisiä huijataan psykologisen manipuloinnin avulla tekemään haitallisia päätöksiä.
- Sisäpiiriuhat johtuvat valtuutetuista käyttäjistä (työntekijät, alihankkijat ja liikekumppanit), jotka käyttävät pääsyään väärin tahallisesti tai tahattomasti tai joiden tilit tietoverkkorikolliset ovat vaarantaneet. Sisäpiiriuhkia on vaikeampi havaita kuin ulkoisia uhkia, koska ne näyttävät lailliselta toiminnalta ja jäävät perinteisten tietoturvatoimenpiteiden, kuten virustorjuntaohjelmistojen ja palomuurien, ulkopuolelle.
- Hajautetut palvelunestohyökkäykset (DDoS) pyrkivät sulkemaan palvelimia, verkkosivustoja tai verkkoja kuormittamalla niitä liikenteellä, joka tulee tyypillisesti bottiverkosta – joukosta saastuneita järjestelmiä, joita tietoverkkorikolliset hallitsevat etäyhteydellä. DDoS-hyökkäysten määrä kasvoi voimakkaasti COVID-19-pandemian aikana. Hyökkääjät yhdistävät DDoS-hyökkäyksiä yhä useammin kiristyshaittaohjelmahyökkäyksiin tai käyttävät DDoS-hyökkäyksen uhkaa lunnasmaksujen kiristämiseen. DDoS-suojausohjelmisto auttaa rakentamaan digitaalista vastustuskykyä.
Miksi kyberturvallisuus on tärkeää SaaS-palveluille
Viime vuosina kyberhyökkäykset ovat yleistyneet ja niiden kustannukset ovat kasvaneet. IBM:n mukaan tietomurron kustannukset olivat vuonna 2025 keskimäärin 4,45 miljoonaa dollaria, mikä tarkoittaa noin 15 prosentin kasvua viimeisten kolmen vuoden aikana. Kiristyshaittaohjelmahyökkäykset ovat vielä kalliimpia: niiden keskimääräiset kustannukset ovat yli 5 miljoonaa dollaria, eikä niissä ole huomioitu mahdollista lunnassummaa, jonka uhri päättää maksaa.
Teknologiajohtajana on tärkeää ottaa SaaS-infrastruktuurisi huomioon kyberturvallisuuskäytäntöjä toteutettaessa. Kyberrikolliset kohdistavat hyökkäyksiä usein SaaS-alustoihin, koska niistä voi saada merkittävää hyötyä. Esimerkiksi Team TNT käytti haittaohjelmaa päästäkseen käsiksi väärin määritettyihin Kubernetes-klustereihin ja vaaransi 50 000 IP-osoitetta.
Asiakkaillesi SaaS-palvelun vetovoima perustuu siihen, että se vapauttaa heidät ylläpidosta ja päivityksistä huolehtimisesta. Huolellinen lähestymistapa kyberturvallisuuteen on välttämätön, jotta tämä lupaus voidaan lunastaa.
Kyberturvallisuuden keskeiset osa-alueet
Hyvän kyberturvallisuuskehyksen on katettava viisi keskeistä osa-aluetta. Tutustu näihin osa-alueisiin ja pyri kattamaan ne kaikki kokonaisvaltaisen turvallisuusmallin osana.
Verkkoturvallisuus
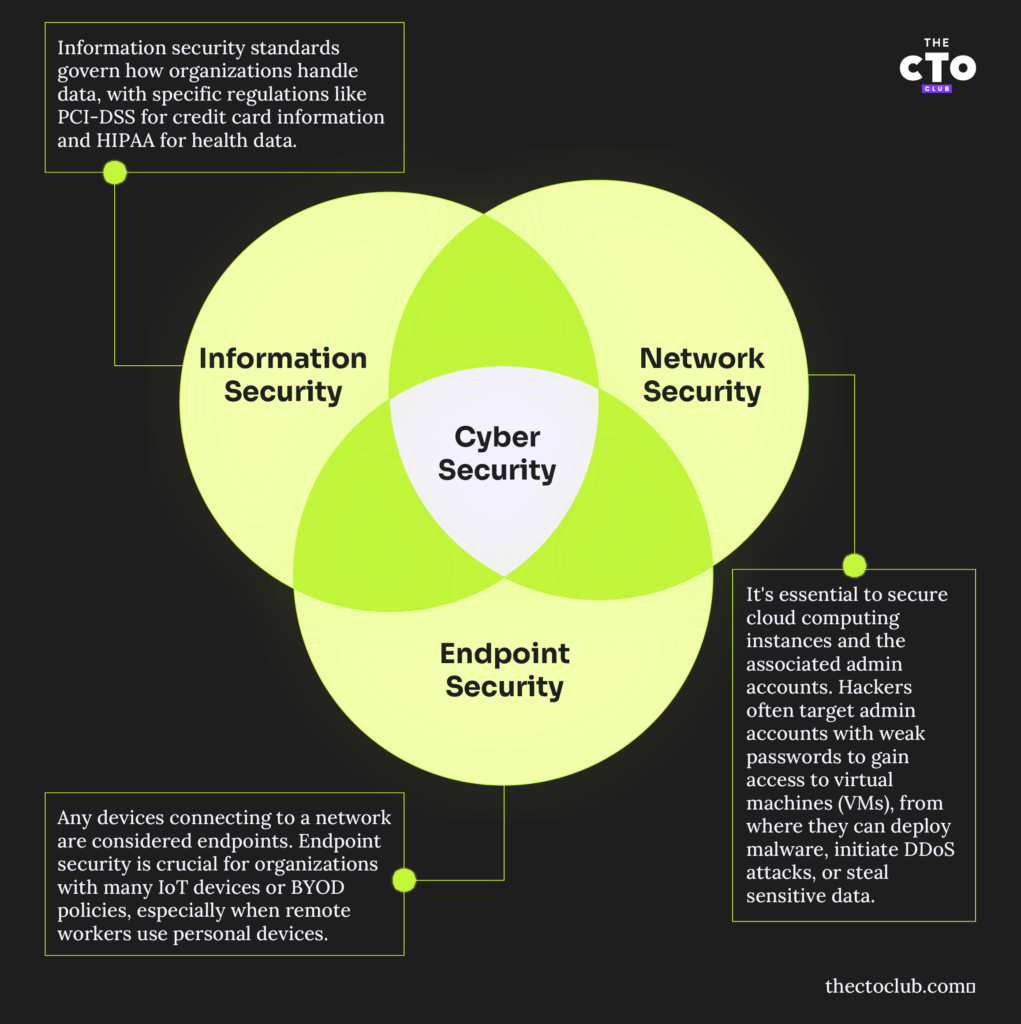
Verkkoturvallisuus liittyy fyysiseen verkkoosi ja kaikkiin siihen yhdistettyihin laitteisiin. Näihin kuuluvat mobiililaitteet, esineiden internet, palvelimet ja kannettavat tietokoneet. Langattomien verkkojen suojaaminen, VPN-yhteyksien tai muiden salattujen viestintämuotojen käyttäminen sekä palomuurien määrittäminen ovat kaikki verkkoturvallisuuskäytännön keskeisiä osia.
Tietoturva
Tietoturvastandardit kattavat tavan, jolla organisaatiosi kerää, tallentaa ja siirtää tietoja. Tällaisia standardeja ovat esimerkiksi maksukorttitietoja koskeva PCI-DSS ja terveyteen liittyviä tietoja koskeva HIPAA. Organisaatiosi on todennäköisesti jo perehtynyt perusteellisesti olennaisiin standardeihin. Kyberturvallisuustarkastuksessa voidaan tuoda esiin puutteita tietojen tallennuksessa ja siirrossa.
Have an account? Log In
Päätelaiteturvallisuus
Kaikkia verkkoon yhdistyviä laitteita pidetään päätelaitteina. Organisaatioille, joilla on paljon esineiden internetin laitteita tai jotka noudattavat BYOD-käytäntöjä, päätelaiteturvallisuus on erityisen kiireellinen huolenaihe. Ajatellaan esimerkiksi organisaatiota, joka sallii etätyöntekijöiden käyttää omia kannettavia tietokoneitaan ja älypuhelimiaan. Jos työntekijän kannettava tietokone saa kiristyshaittaohjelmatartunnan, haittaohjelma voi levitä verkkoasemiin, joihin työntekijällä on pääsy, ja aiheuttaa merkittäviä häiriöitä.
Pilviturvallisuus
Pilvipalveluympäristöjen ja pilvialustan järjestelmänvalvojan tilien suojaaminen on ratkaisevan tärkeää. Hakkerit etsivät tunnetusti järjestelmänvalvojan tilejä, joissa on heikot salasanat, ja käyttävät näitä tilejä antaakseen itselleen pääsyn niiden päällä toimiviin virtuaalikoneisiin. Näin he voivat myöhemmin ottaa käyttöön haittaohjelmia, käynnistää DDOS-hyökkäyksiä tai etsiä varastettavaksi arkaluonteisia tietoja.
Nollaluottamukseen perustuva turvallisuus
Nollaluottamukseen perustuva turvallisuus on kyberturvallisuuskehys, joka poistaa oletetun luottamuksen ja edellyttää kaikkien käyttäjien, laitteiden ja sovellusten jatkuvaa varmennusta. Se edellyttää tiukkaa käyttäjätunnistusta, vähimpien oikeuksien mukaista käyttöoikeuksien hallintaa ja reaaliaikaista valvontaa turvallisuusriskien minimoimiseksi sekä sivuttaisliikkeen estämiseksi tietomurron sattuessa.
Keskeisiä periaatteita ovat monivaiheinen tunnistautuminen (MFA), mikrosektorointi ja automatisoidut riskinarvioinnit uhkien havaitsemiseksi ja lieventämiseksi. Kun organisaatiot siirtyvät pilvi- ja hybridiympäristöihin, nollaluottamukseen perustuva turvallisuus parantaa tietoturvaa, sääntelyvaatimusten noudattamista ja kokonaisnäkyvyyttä IT-järjestelmissä.
Sovellusturvallisuus
Sovellusturvallisuusohjelmistot kattavat nollapäivähaavoittuvuudet, puutteellisesti määritetyt sovellukset ja päivittämättömät käyttöjärjestelmät. Yleisiä ongelmia ovat muun muassa:
- Virheellinen käyttöoikeuksien hallinta (esimerkiksi käyttäjille annetaan enemmän oikeuksia kuin he tarvitsevat)
- Monivaiheisen tunnistautumisen hyödyntämättä jättäminen
- Vahvojen salasanojen tai käytäntöjen noudattamatta jättäminen tilin lukitsemiseksi useiden epäonnistuneiden tai luvattomien käyttöyritysten jälkeen
- Poistuvien työntekijöiden käyttöoikeuksien muuttaminen tai peruuttaminen liian hitaasti
Jos integroit työnkulkuihisi uusia sovelluksia tai kolmansien osapuolten pilvipalveluita, tarkista käytäntösi varmistaaksesi, että ne kattavat edelleen kaikki osa-alueet.
Keskeiset kyberturvallisuusteknologiat
- Palomuurit: Toimivat esteenä luotettujen sisäverkkojen ja epäluotettujen ulkoisten verkkojen, kuten Internetin, välillä.
- Virustorjunta- ja haittaohjelmien torjuntaohjelmistot: Havaitsevat, estävät ja poistavat haittaohjelmia, kuten viruksia, matoja ja kiristysohjelmia.
- Tunkeutumisen havaitsemis- ja estojärjestelmät (IDPS): Valvovat verkkoliikennettä epäilyttävän toiminnan ja tunnettujen uhkien varalta sekä ilmoittavat tietoturvahenkilöstölle mahdollisista tietomurroista.
- Salaus: Suojaa tietoja muuntamalla ne lukukelvottomaksi koodiksi siirron tai tallennuksen aikana ja varmistaa, että vain valtuutetut osapuolet voivat käyttää niitä.
- Virtuaaliset erillisverkot (VPNs): Luovat suojatun yhteyden Internetin kautta ja parantavat yksityisyyttä ja tietoturvaa erityisesti etätyössä.
- Monivaiheinen tunnistautuminen (MFA): Edellyttää useita todentamistapoja ennen käyttöoikeuden myöntämistä, mikä vähentää merkittävästi luvattoman käytön riskiä.
- Tietoturvatiedon ja tapahtumien hallinta (SIEM): Tarjoaa reaaliaikaisen analyysin sovellusten ja verkkolaitteiden tuottamista tietoturvahälytyksistä.
- Tietojen menetyksen estäminen (DLP): Teknologioita, jotka estävät arkaluonteisten tietojen poistumisen verkosta ilman valtuutusta.
- Pilvipalveluiden tietoturvatyökalut: Suojaavat pilviympäristöissä isännöityjä tietoja ja sovelluksia, mukaan lukien pääsynhallinta ja uhkatiedustelu.
- Päätelaitteiden suojaus: Suojaa loppukäyttäjien laitteita, kuten pöytätietokoneita, kannettavia tietokoneita ja mobiililaitteita, haitallisten toimijoiden hyökkäyksiltä.
Teknologiajohtajan rooli kyberturvallisuudessa
Kyberturvallisuusjohtajan urallasi vastuullasi on varmistaa, että tiimisi ymmärtävät kyberturvallisuuden merkityksen ja sen, miksi käytäntönne ovat sellaisia kuin ovat, sekä että nämä käytännöt ovat linjassa liiketoimintatavoitteiden kanssa.
Kyberturvallisuuden yhdistäminen liiketoimintatavoitteisiin
Sidosryhmät pitävät kyberturvallisuutta usein hankalana tai asiana, josta tarvitsee vain puhua pintapuolisesti. Johtajat on helpompi saada mukaan, kun keskityt käytäntöjesi tuloksiin. Hyökkäysten estäminen esimerkiksi parantaa palvelun käytettävyyttä ja lisää tuottavuutta.
Resurssien tehokas hallinta tietoturvassa
Verkon käyttäjätilien ja resurssien säännölliset tarkistukset voivat nopeuttaa tietomurtojen havaitsemista. Käyttämättömien sovellusten poistaminen tai tarpeettomien järjestelmien sulkeminen vähentää niiden hyökkäysvektoreiden määrää, jotka ovat haitallisten toimijoiden käytettävissä.
Tietoturvaprotokollista ja riskeistä viestiminen
Tietoisuuskoulutus on korvaamaton työkalu, jolla kaikkien tasojen työntekijöitä voidaan perehdyttää kyberturvallisuusstrategiaasi. Henkilöstö, joka tuntee tietoturvariskien arviointityökalut ja on saanut koulutusta tietojenkalastelusta, troijalaisista, viruksista ja kiristysohjelmista, ymmärtää paremmin, miten suojautua tällaisilta uhilta, ja joutuu harvemmin kyberrikollisten uhriksi.
Kyberturvallisuuden uudet suuntaukset
Kyberturvallisuus kehittyy jatkuvasti. Varmistaaksesi, että SaaS-alustasi kestää uusia uhkia, pysy ajan tasalla näistä suuntauksista.
Tekoäly & tietoturva
Tekoälyllä on mahdollisuus tehostaa monia kyberturvallisuuden osa-alueita. Täysi automatisointi ei todennäköisesti ole hyvä ajatus, etenkin kun nykyisen sukupolven koneoppimismallit voivat olla ”itsevarman virheellisiä”. Tekoäly voi kuitenkin olla korvaamaton apu lokien ja hälytysten valvonnassa sekä nykyisen kyberturvallisuusammattilaisten tiimisi tukena.
Lohkoketjun rooli kyberturvallisuudessa
Tietojen tallentaminen hajautettuun, vain lisäämiseen tarkoitettuun pääkirjaan voi olla hyödyllistä, jos tietojen on oltava muuttumattomia. Hajautettuihin lohkoketjuihin liittyy kuitenkin monia haasteita. Ensinnäkin hajautetun ja muuttumattoman pääkirjan käyttäminen arkaluonteisille tiedoille julkisessa lohkoketjussa ei välttämättä ole toivottavaa. Lisäksi yksi virhe yksityisten avainten kanssa voisi aiheuttaa vakavia liiketoiminnan jatkuvuuteen tai tietoturvaan liittyviä riskejä. Yksityiset, luvanvaraiset lohkoketjut voivat ratkaista joitakin näistä ongelmista ja tarjota mahdollisen kompromissin.
Kvanttilaskennan nousu
Kvanttilaskenta voisi tehdä monista suosituista salausalgoritmeista vanhentuneita yhdessä yössä. Se on ehkä merkittävin koko IT-alaa uhkaava tekijä. NIST ilmoitti vuonna 2022 neljä kvanttiturvallista salausalgoritmia, ja muiden parissa tehdään parhaillaan työtä. Aloita alustojesi suojaaminen tulevaisuutta varten jo tänään välttääksesi kriisin, joka saattaa olla lähempänä kuin uskotkaan.
Laajennettu havaitseminen ja reagointi (XDR)
Laajennettu havaitseminen ja reagointi (XDR) yleistyy kyberuhkien muuttuessa entistä kehittyneemmiksi. Perinteisillä tietoturvatyökaluilla, kuten SIEM- ja EDR-ratkaisuilla, on usein vaikeuksia pirstoutuneen datan ja hälytysten suuren määrän kanssa, mikä vaikeuttaa hyökkäysten havaitsemista ja niihin reagointia. XDR tehostaa tietoturvaa integroimalla useita kerroksia, automatisoimalla uhkien korrelaation ja yhdistämällä päätepisteiden, verkkojen ja pilviympäristöjen tiedot.
Tämä lähestymistapa parantaa näkyvyyttä, vähentää katvealueita ja tarjoaa syvällisempää kontekstia mahdollisista uhista. Priorisoimalla riskit ja tehostamalla häiriötilanteisiin reagointia XDR auttaa kyberturvatiimejä havaitsemaan, rajoittamaan ja ehkäisemään tietoturvahäiriöitä tehokkaammin.
Asiantuntijoiden vinkit yleisten kyberturvallisuushaasteiden voittamiseen
Vankkojen tietoturvaratkaisujen edistäminen ei ole aina helppoa, mutta näiden haasteiden määrätietoinen ratkaiseminen helpottaa osastojen välisen yhteistyön saavuttamista, jota käytäntöjesi onnistunut toteuttaminen edellyttää.
Järjestelmävikojen ehkäiseminen & tulipalojen sammuttaminen
Ennakoiva lähestymistapa kyberturvallisuusuhkien ehkäisemiseen on tehokkaampi kuin ongelmien ratkaiseminen niiden jo ilmettyä. Esimerkiksi CDN-palveluun investoiminen palvelunestohyökkäysten estämiseksi on helpompaa kuin käyttökatkon aiheuttamien mainehaittojen korjaaminen.
More Articles
Tietoturvakäytäntöjen siilojen purkaminen
Monimutkaiset verkot johtavat usein siiloihin ja tiedon katvealueisiin. Pyri aina purkamaan nämä siilot ja kokoamaan yhteen mahdollisimman paljon tietoa, jotta saat hyvän kokonaiskuvan mahdollisista uhista.
Sidosryhmien yhteisymmärryksen saavuttaminen tietoturvan painopisteistä
Sidosryhmäsi todennäköisesti ymmärtävät, että käsittelet arkaluonteisia tietoja tietojärjestelmissäsi. Keskity hyötyihin ja siihen, miksi otat käyttöön erilaisia käytäntöjä, jotta saat heidät sitoutumaan tietoturvatoimiisi. Tee niiden noudattamisesta mahdollisimman helppoa ja vaivatonta.
Parhaat käytännöt
Haluatko parantaa merkittävästi organisaatiosi kyberturvallisuuden tasoa ja vähentää kyberhyökkäysten sekä tietomurtojen riskiä? Toimi seuraavasti:
- Ohjelmistojen säännölliset päivitykset: Pidä kaikki ohjelmistot, mukaan lukien käyttöjärjestelmät ja sovellukset, ajan tasalla tietoturva-aukkojen korjaamiseksi.
- Vahvat salasanakäytännöt: Ota käyttöön monimutkaiset salasanat tai käytä salasanojen hallintaohjelmistoa ja vaihda salasanat säännöllisesti luvattoman käytön estämiseksi.
- Henkilöstön koulutus ja tietoisuus: Kouluta henkilöstöä yleisistä kyberuhkista, kuten tietojenkalastelusta ja sosiaalisen manipuloinnin hyökkäyksistä.
- Säännölliset varmuuskopiot: Varmuuskopioi tiedot säännöllisesti ja varmista, että ne voidaan palauttaa menetyksen estämiseksi kyberhyökkäyksen sattuessa.
- Häiriötilanteisiin reagoinnin suunnittelu: Laadi suunnitelma tietoturvaloukkausten tehokasta käsittelyä varten.
- Verkon segmentointi: Jaa verkko pienempiin osiin hyökkäysten leviämisen rajoittamiseksi ja käyttöoikeuksien hallitsemiseksi tehokkaammin.
- Vähimpien oikeuksien mukainen käyttöoikeus: Myönnä käyttäjille vain heidän työtehtäviensä suorittamiseen tarvittavat käyttöoikeudet.
- Jatkuva valvonta: Valvo verkkoliikennettä ja lokeja havaitaksesi uhkat ja reagoidaksesi niihin nopeasti.
- Turvallinen konfigurointi: Varmista, että kaikki järjestelmät ja sovellukset on määritetty turvallisesti haavoittuvuuksien minimoimiseksi.
- Säännölliset tietoturvatarkastukset: Suorita määräajoin tarkastuksia tietoturva-aukkojen tai heikkouksien tunnistamiseksi ja korjaamiseksi.
Suojaa brändisi
SaaS-teknologiajohtajana vastaat yrityksesi tietoturvasta ja välillisesti myös niiden organisaatioiden tietoturvasta, jotka ovat palvelujesi varassa. Kyberturvallisuuden maailma kehittyy jatkuvasti, ja nykyään uhkia on paljon enemmän kuin pelkät tietojenkalasteluhyökkäykset ja vakoiluohjelmat. Mitä neuvoja antaisit henkilölle, joka haluaa luoda kyberturvallisuussuunnitelmansa ympärille vankemmat suojatoimet?
Haluatko oppia lisää kyberturvallisuudesta? Tilaa uutiskirjeemme saadaksesi päivityksiä kyberturvallisuuden uusimmista uutisista ja muusta.