Lähes joka viides amerikkalainen on vaihtanut toimiston työpisteen sohvaan tai kahvilaan, ja jos Upworkin ennuste pitää paikkansa, etätyöroolien määrä voi pian kasvaa 87 prosenttia pandemiaa edeltävään aikaan verrattuna.
Mutta kun yhä useammat tiimit siirtyvät etätyö ensin -malliin, kyberturvallisuus ja internetyhteyden luotettavuus pysyvät tärkeimpinä prioriteetteina. Chainguardin teknologiajohtaja ja perustajajäsen Matt Moore tiivistää asian kaksiteräisen miekan täydellisesti:
"Etätyö on avannut uskomattomia mahdollisuuksia – yritykset voivat napata parhaat osaajat postinumerosta riippumatta, ja työntekijät voivat vihdoin tasapainottaa perheen, terveyden ja harrastukset. Etätyö tuo kuitenkin mukanaan myös uusia turvallisuushaasteita.”
"Miten voit varmistaa jonkun henkilöllisyyden tai asuinpaikan luotettavasti, kun tekoälypohjaiset deepfake-väärennökset saavat videohaastattelut vaikuttamaan suunnilleen yhtä luotettavilta kuin TikTok-suodatin? Olemme nähneet tapauksia, joissa ulkomaiset vastustajat ovat esiintyneet teknologia-alan työntekijöinä, ja tekoälypohjaisten deepfake-väärennösten kehittyessä yhä hienostuneemmiksi jopa videopuhelut muuttuvat vähemmän luotettaviksi tunnistautumisen kannalta.”
Älkäämme myöskään unohtako hintalappua – IBM Security ja Ponemon Institute arvioivat maailmanlaajuisen tietomurron keskimääräiseksi kustannukseksi huimat 4,45 miljoonaa dollaria, ja summa voi nousta vieläkin korkeammaksi, kun etätyö vaikeuttaa tilannetta.
Onneksi Indusface, sovellusturvallisuuteen keskittyvä SaaS-yritys, joka suojaa kriittisiä verkko-, mobiili- ja API-sovelluksia, on tehnyt taustatyön puolestamme. Yrityksen uusimmat havainnot paljastavat, mitkä osavaltiot ovat etätyöntekijöille turvallisimpia vuonna 2025 huijausmäärien, huijausten kokonaiskustannusten ja internetnopeuksien perusteella.
Turvallisimmat osavaltiot etätyöhön
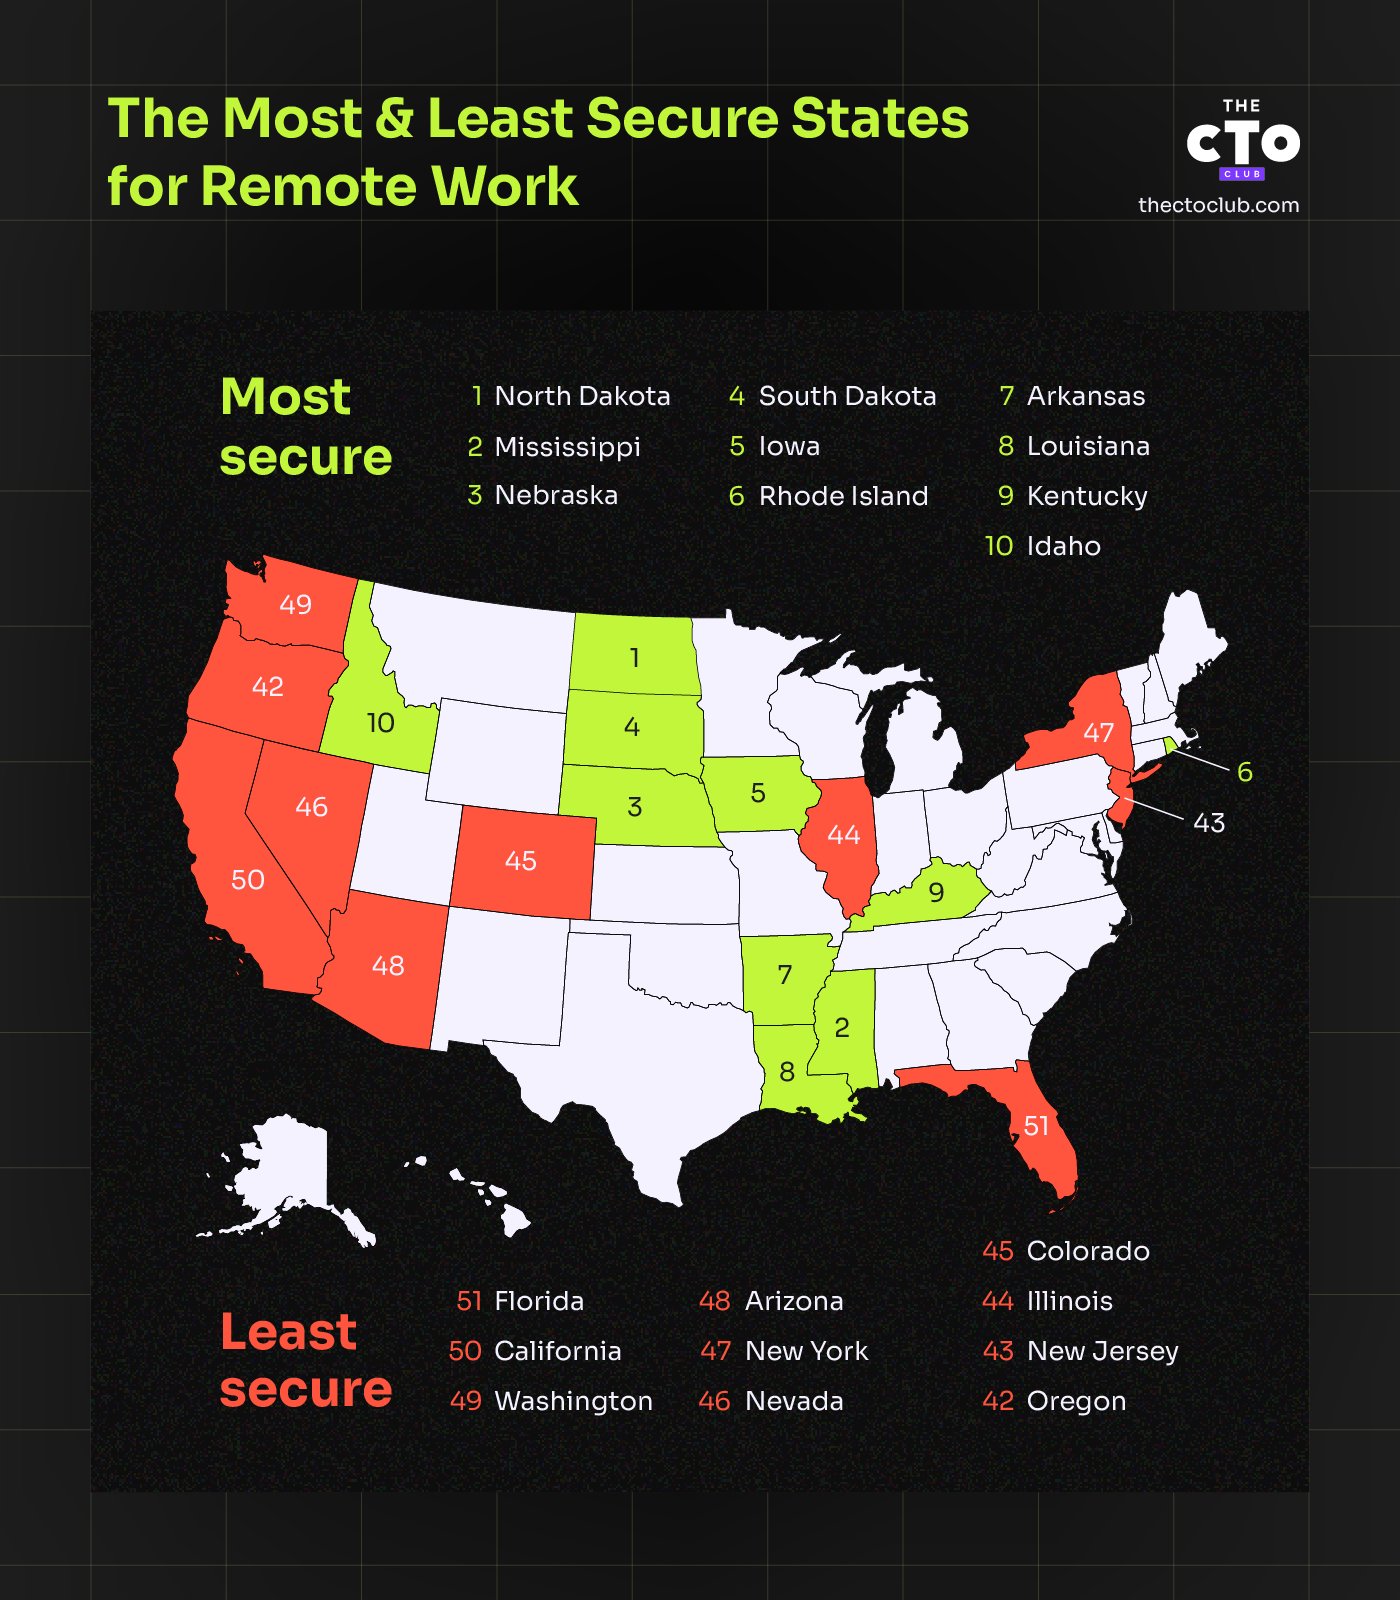
Pohjois-Dakota on yllättävä kärkisijoittuja pistein 9,0/10. Sen erottaa muista huijausten vähäinen määrä (22,5 tapausta 10 000 asukasta kohden) yhdistettynä vahvaan verkkoyhteyteen. Sen latausnopeuden mediaani on 210,37 Mbps ja lähetysnopeus 68,79 Mbps, mikä mahdollistaa tehokkaat videopuhelut ja tiedonsiirrot. Rauhan puutarhan osavaltion lempinimellä tunnetussa osavaltiossa viive on lisäksi 26 ms, mikä tukee vakaata verkkokokemusta, joka on ratkaisevan tärkeä etäyhteistyölle.
Toiselle sijalle yltävät tasapistein Mississippi ja Nebraska, jotka saavat molemmat tuloksen 8,8/10. Mississippi erottuu edukseen yhdellä maan alhaisimmista huijausten kustannuksista, 25,8 miljoonalla dollarilla, sekä suhteellisen alhaisella huijausmäärällä, 20 tapausta 10 000 asukasta kohden. Sen internetnopeus ei sekään ole vähäinen: latausnopeuden mediaani on 177,39 Mbps, vaikka Nebraska päihittää sen lukemalla 199,43 Mbps.
Silti myös osavaltioissa, joissa huijausten kustannukset ovat alhaisemmat, kiristyshaittaohjelmahyökkäykset ovat SonicWallin kyberuhkaraportin mukaan kasvaneet 13 prosenttia vuodessa. Ne kohdistuvat usein ensimmäisenä etätyöympäristöihin.
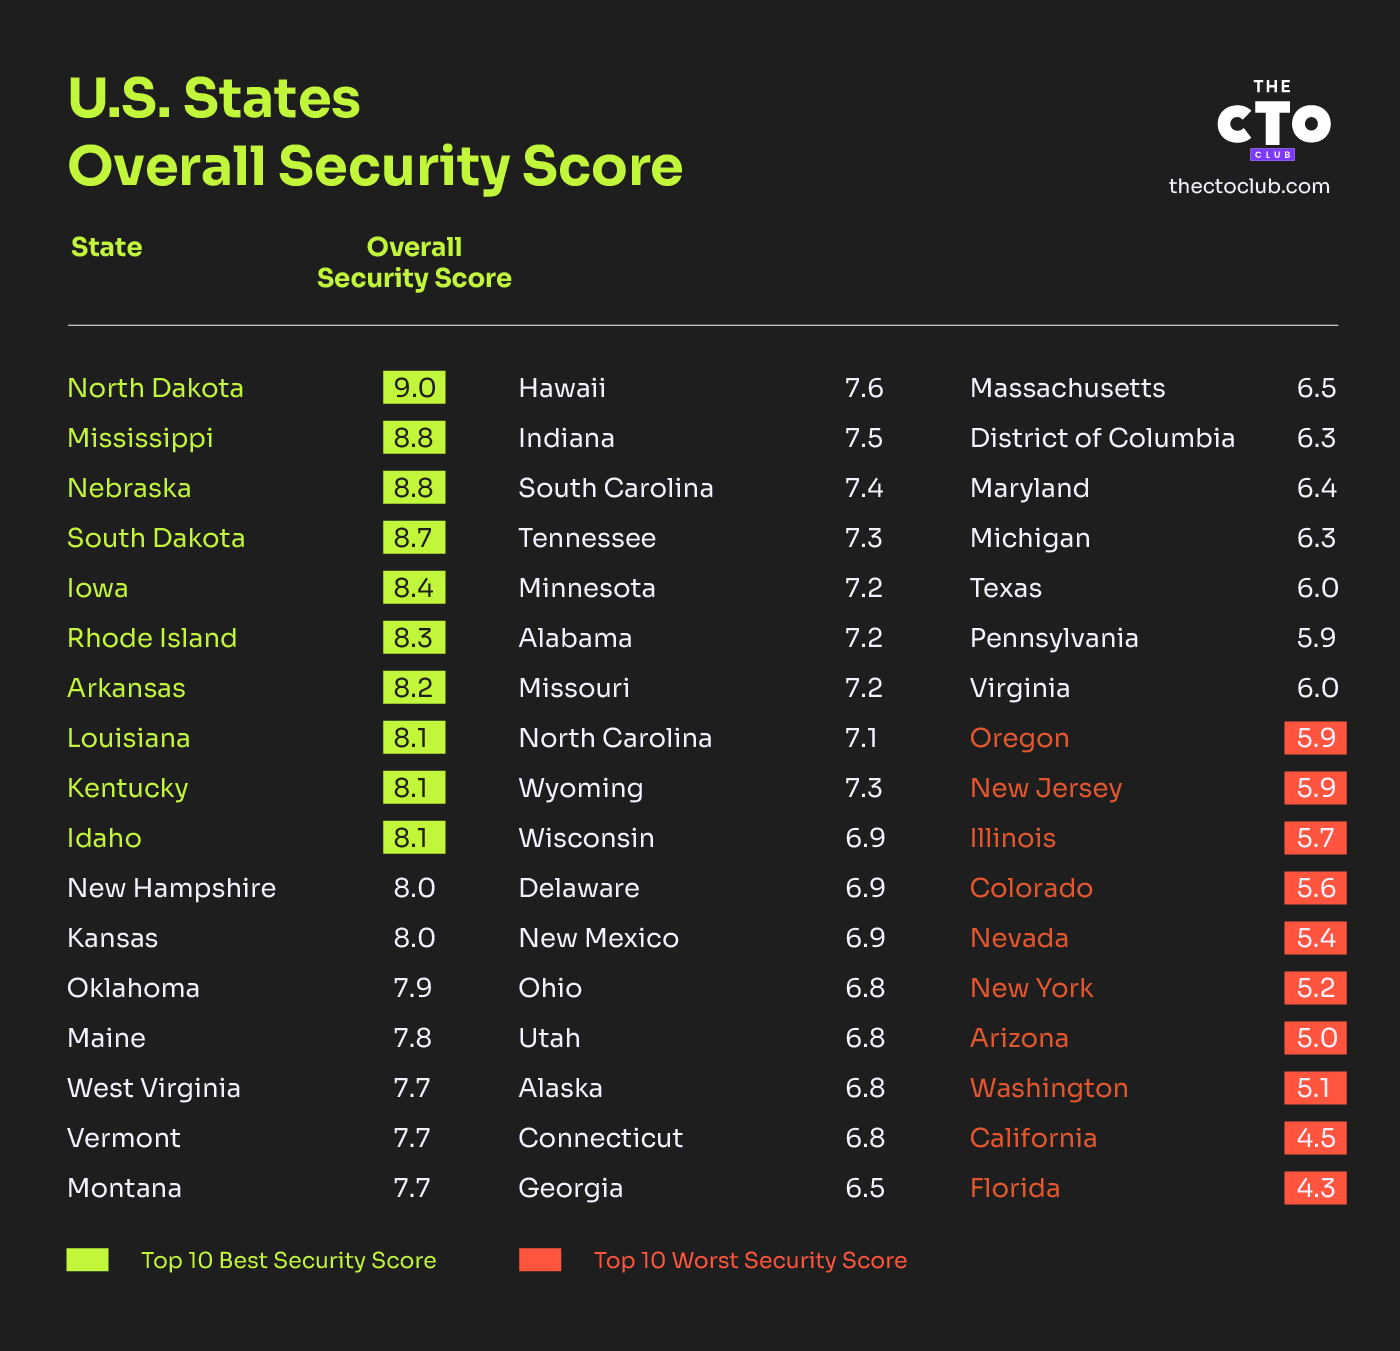
Mitä nämä tilastot kertovat meille?
Operatiivisesta näkökulmasta nämä luvut korostavat tärkeää opetusta: vahva infrastruktuuri ja tehokkaat kyberturvallisuustoimet ovat ratkaisevan tärkeitä.
Kun etätyöntekijät tulevat yhä riippuvaisemmiksi paikallisista verkoista – olipa kyse julkisesta Wi-Fi-verkosta tai kodin internetyhteydestä – organisaatioiden on oletettava, että päätelaitteissa on jonkinasteinen haavoittuvuus, ja suunniteltava toimintansa sen mukaisesti. Vankka päätelaiteturvallisuusstrategia, johon kuuluvat säännölliset automaattiset päivitykset, on ensimmäinen puolustuslinja.
”Omasta näkökulmastani”, sanoo WatchGuard Technologiesin tietoturvajohtaja Corey Nachreiner, ”tämä viime vuosina suosiotaan kasvattanut etätyötrendi sisältää riskejä. Etätyö muuttaa tärkeiden digitaalisten omaisuuserien sijaintia, mikä altistaa yritykset haavoittuvuuksille ja kyberhyökkäyksille. Vanhentuneiden ohjelmistojen pitäminen osana yrityksen teknologiakokonaisuutta kasvattaa merkittävästi kyberhyökkäyksen riskiä. Monivaiheisen tunnistautumisen käyttö lisää yhden turvallisuuskerroksen.”
Hän ehdottaa suojattujen palvelureunaratkaisujen (SASE) käyttöönottoa hybridityöympäristöjen tukemiseksi ja korostaa, että ”SASE on epäintuitiivinen alan lyhenne, joka kuvaa pilvikeskitettyjen tietoturvapalvelujen yhdistelmää. Se sisältää palveluna tarjottavan palomuurin ja nollaluottamukseen perustuvan verkkokäytön. Tietoturvan osittainen tai täydellinen ulkoistaminen hallinnoitujen palvelujen ja hallinnoitujen tietoturvapalvelujen tarjoajille (MSP/MSSP) varmistaa ennakoivan ympärivuorokautisen valvonnan.”
Gartnerin tietoturvaa ja riskienhallintaa koskevan ennusteanalyysin mukaan yli 50 prosenttia suuryrityksistä joko ottaa käyttöön nollaluottamuskehyksen tai suunnittelee sen käyttöönottoa seuraavan vuoden aikana.
Käytännön toimet etätiimien suojaamiseksi
Jotkin osavaltiot hallitsevat jo etätyön turvallisuuden erinomaisesti, mutta mikään niistä ei ole täysin hakkerinkestävä. Ennakoiva, monikerroksinen puolustus ja kyberturvallisuustaitoinen tiimi ovat paras vaihtoehto. Haluatko vahvistaa digitaalisia puolustuksiasi?
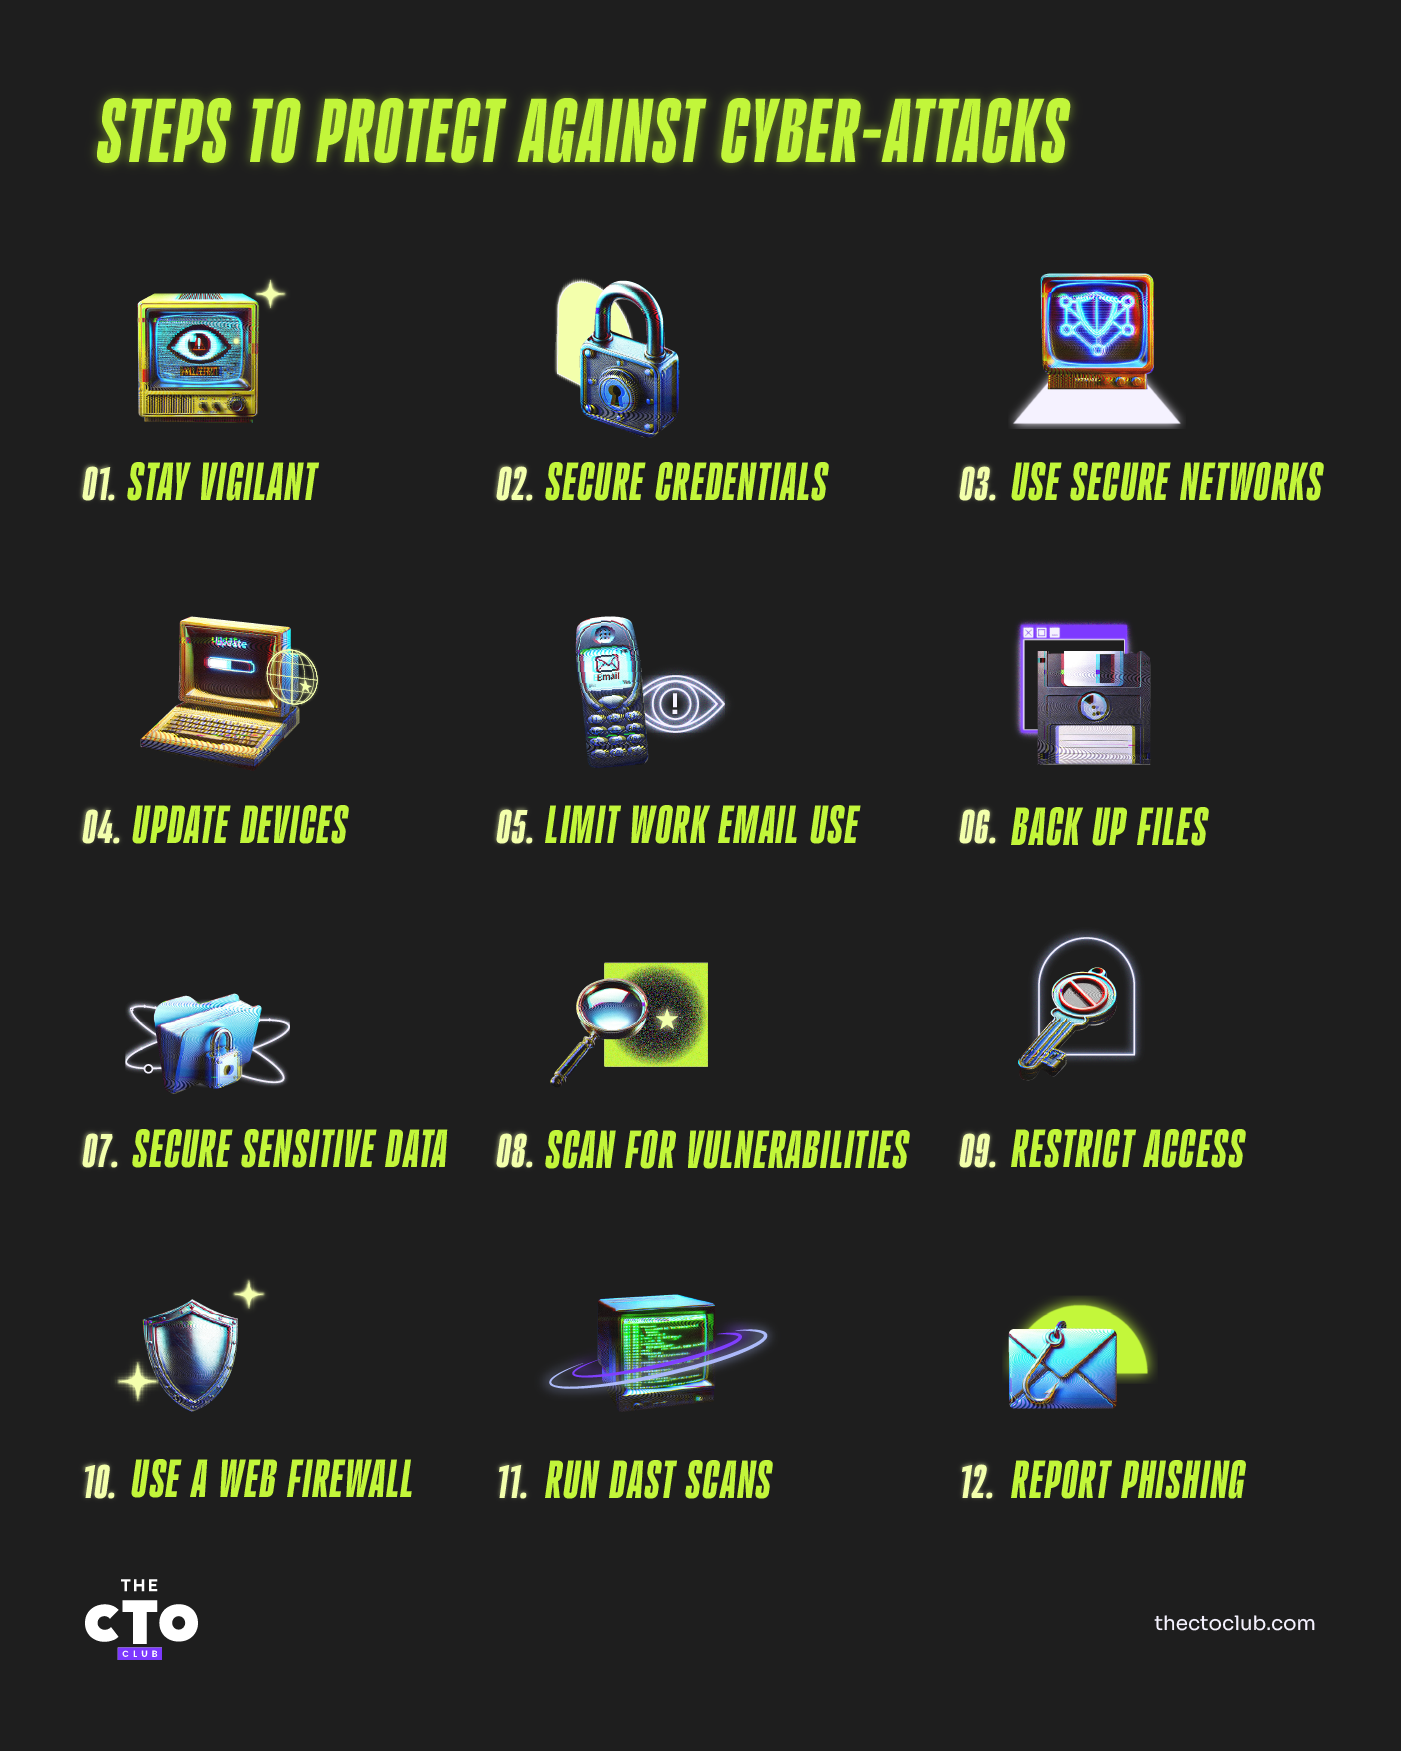
Tässä on kymmenen vaihetta etätyöympäristösi suojaamiseen:
- Rajoita järjestelmän käyttöoikeuksia
- Rajoita pääsy kriittisiin järjestelmiin ja arkaluonteisiin tietoihin.
- Määritä käyttöoikeudet vähimpien oikeuksien periaatteen mukaisesti.
- Ota käyttöön monivaiheinen tunnistautuminen (MFA)
- Vaadi salasanojen lisäksi ylimääräinen varmennus (esimerkiksi tekstiviesti, tunnus tai sovelluspohjainen koodi).
- Muistuta työntekijöitä säännöllisesti käyttämään suojattuja laitteita MFA-kehotteiden vastaanottamiseen.
- Testaa käyttöoikeuksien laajentamiseen liittyvät haavoittuvuudet
- Suorita harmaan laatikon testausta simuloidaksesi osittain tietävien sisäpiiriläisten tekemiä hyökkäyksiä.
- Vahvista käyttäjäroolit varmistaaksesi, ettei tarpeettomia tai liian laajoja käyttöoikeuksia ole olemassa.
- Suorita säännöllisiä tarkistuksia verkko- ja sovellustason heikkouksien varalta
- Käytä haavoittuvuuksien skannaustyökaluja yleisten virheellisten määritysten ja vanhentuneiden ohjelmistojen löytämiseen.
- Ajasta nämä tarkistukset säännöllisesti (esimerkiksi kuukausittain tai neljännesvuosittain), jotta uudet uhat havaitaan.
- Kouluta työntekijöitä tietojenkalastelu- ja puhelimitse tehtävistä huijausuhista
- Järjestä jatkuvaa koulutusta väärennettyjen sähköpostien, puheluiden ja tekstiviestien tunnistamisesta.
- Kannusta ilmoittamaan epäilyttävästä viestinnästä sille määritettyä tietoturvakanavaa pitkin.
- Pidä työ- ja henkilökohtaiseen käyttöön tarkoitetut tunnistetiedot erillään
- Vaadi työntekijöitä käyttämään yksilöllisiä salasanoja jokaisella tilillä.
- Vahvista tätä käytäntöä säännöllisillä muistutuksilla ja salasanojenhallintaohjelmien suosituksilla.
- Pidä laitteet ja reitittimet päivitettyinä
- Ota päivitykset ja tietoturvakorjaukset käyttöön viipymättä sekä yrityksen että työntekijöiden omistamissa laitteissa.
- Neuvo työntekijöitä vaihtamaan reitittimien oletussalasanat ja päivittämään laiteohjelmistot säännöllisesti.
- Ota käyttöön verkkosovellusten palomuuri (WAF)
- Suodata haitallinen HTTP-liikenne ennen kuin se saavuttaa sovelluksesi.
- Ota käyttöön virtuaalinen paikkaus väliaikaiseksi suojatoimeksi, jos pysyvää korjausta ei ole heti saatavilla.
- Kannusta ilmoittamaan epäilyttävistä sähköposteista nopeasti
- Ota käyttöön ilmoittamista helpottavia työkaluja, kuten Ilmoita tietojenkalastelusta -painikkeita.
- Tarjoa selkeä prosessi mahdollisten uhkien välittämiseksi tietoturvatiimillesi.
- Ota käyttöön monikerroksinen puolustusstrategia
- Käytä päätepisteiden tietoturvaa, sovellusturvaa ja verkkoturvatyökaluja yhdessä.
- Kouluta työntekijöitä jatkuvasti kyberturvallisuustietoisuuden vahvistamiseksi.
Näiden käytännöllisten strategioiden avulla ja nopeudessa sekä huijausten torjunnassa menestyvistä osavaltioista inspiroituneena olet valmis rakentamaan luottavaisin mielin turvallisen ja menestyvän etätyöympäristön.
Tilaa The CTO Clubin uutiskirje, niin saat lisää kyberturvallisuusvinkkejä, työkaluja ja parhaita käytäntöjä.