

En el vertiginoso entorno tecnológico actual, gestionar el acceso de los usuarios y la seguridad puede resultar abrumador. Probablemente tengas que gestionar varias plataformas, cada una con sus propias credenciales de acceso, lo que dificulta mantenerlo todo seguro y eficiente. Los servicios de directorio en la nube pueden ayudar a resolver estos problemas al centralizar la gestión de usuarios, mejorar la seguridad y ahorrarte tiempo.
He revisado de forma independiente los principales servicios de directorio en la nube, basándome en mi experiencia en el sector del desarrollo de SaaS. Mi objetivo es ofrecerte información imparcial sobre las mejores opciones disponibles.
En este artículo encontrarás análisis detallados y comparativas de los principales servicios de directorio en la nube. Destacaré sus características, ventajas y desventajas para ayudarte a tomar una decisión informada para tu equipo.
Por qué confiar en nuestras recomendaciones de software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Nuestro equipo lleva probando y evaluando software desde 2012. Como líderes tecnológicos, sabemos lo difícil —y lo importante— que es elegir el software adecuado.
Para esta guía, evaluamos las herramientas mediante pruebas prácticas e investigación independiente, puntuando las herramientas según nuestros criterios de selección.
Nuestras reseñas reflejan nuestro criterio editorial humano, no un discurso de ventas.
Revisores expertos:
- Paulo Gardini MiguelDirector técnico
 Tim FisherVP de IA
 Gabriel RosasTech Lead y arquitecto de software
 Christhian GruhnTech Lead y arquitecto de plataforma

Tabla comparativa de los mejores servicios de directorio en la nube
Esta tabla comparativa resume los detalles de precios de mi selección de los mejores servicios de directorio en la nube.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para la gestión centralizada de identidades | Prueba gratuita de 14 días | Desde $2/dispositivo/mes | Website | |
| 2 | Ideal para biometría de conocimiento cero en toda la empresa | Prueba gratuita de 30 días | Desde $3/usuario/mes (facturado anualmente) | Website | |
| 3 | Ideal para IAM modular con aprovisionamiento basado en RR. HH. | Prueba gratuita de 30 días | Desde $1.40/usuario/mes | Website | |
| 4 | La mejor opción para la federación de identidades nativa de Google Cloud | Prueba gratuita de 14 días | Desde $7.00/usuario/mes | Website | |
| 5 | Ideal para integrar directorios locales y en la nube | Prueba gratuita de 30 días | Desde $3/usuario/mes | Website | |
| 6 | Mejores funciones de directorio como servicio | Prueba gratuita de 30 días | Desde $9/user/month (facturado anualmente) | Website | |
| 7 | Ideal para flujos de trabajo de identidad híbrida de Microsoft 365 | Prueba gratuita de 30 días | Desde $7.00/usuario/mes | Website | |
| 8 | La mejor opción para una gestión eficiente del ciclo de vida de las personas empleadas | Prueba gratuita de 30 días | Desde $6/usuario/mes (facturado anualmente) | Website | |
| 9 | La mejor opción para SSO y MFA con más de 15 métodos de autenticación | Prueba gratuita de 30 días | Desde $3/usuario/mes | Website | |
| 10 | Ideal para la gobernanza de identidades adaptativa a gran escala | Demostración gratuita disponible | Precio bajo solicitud | Website |


Análisis de los mejores servicios de directorio en la nube
A continuación encontrarás mis resúmenes detallados de los mejores servicios de directorio en la nube que han entrado en mi selección. Mis análisis ofrecen una visión detallada de las características clave, ventajas y desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la más adecuada para ti.
 Ideal para la gestión centralizada de identidades
- Prueba gratuita de 14 días
- Desde $2/dispositivo/mes
Visit WebsiteCustomer Rating:4.7/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Scalefusion OneIdP guía a los usuarios por la configuración del directorio en cuatro pasos. Scalefusion OneIdP es una plataforma en la nube de gestión de identidades y acceso que combina un directorio integrado, SSO, MFA, acceso condicional y autenticación basada en dispositivos en una sola consola.
¿Para quién es más adecuado Scalefusion OneIdP?
Scalefusion OneIdP es una opción ideal para los equipos de TI que ya utilizan o están evaluando la plataforma de gestión de dispositivos de Scalefusion y quieren gestionar la identidad y el acceso desde la misma consola.
Por qué elegí Scalefusion OneIdP
Elegí Scalefusion OneIdP como una de las mejores opciones porque coloca la identidad y el contexto del dispositivo en el mismo lugar, algo que la mayoría de los directorios en la nube no puede ofrecer. Me gusta que el directorio integrado gratuito permita gestionar identidades sin necesidad de licencias de Entra o Google Workspace, y que las Políticas de acceso ampliadas (XAP) comprueben el cumplimiento del dispositivo, la ubicación y la IP en cada inicio de sesión. Si un dispositivo deja de cumplir los requisitos, el acceso se bloquea antes de que se convierta en un problema.
Funciones clave de Scalefusion OneIdP
- Sincronización SCIM v2.0 entrante y saliente: SCIM bidireccional mantiene sincronizados los registros de usuarios y grupos entre OneIdP y fuentes como Okta, Entra ID y PingOne; los cambios suelen aplicarse en aproximadamente un minuto.
- Conector local: Un agente de Windows Server se conecta a tu directorio AD o LDAP local mediante un enlace protegido por certificado, lo que permite asignar y sincronizar atributos personalizados sin trasladarlo todo primero a la nube.
- Elevación de administrador JIT: Concede derechos temporales de administrador local en Windows y macOS cuando se solicitan, con controles sobre quién puede elevar privilegios y qué aplicaciones pueden ejecutarse con privilegios elevados.
- Compatibilidad con claves de acceso: Los usuarios pueden autenticarse sin contraseña mediante Windows Hello, una clave de seguridad FIDO o un proceso basado en un código QR del teléfono, reduciendo la dependencia de credenciales compartidas.
Integraciones de Scalefusion OneIdP
Scalefusion OneIdP se integra con Google Workspace, Microsoft Entra ID, Okta, PingOne, OneLogin y Active Directory o LDAP locales. Es compatible con aplicaciones SAML 2.0 y OIDC, además de conexiones SCIM con AWS, Atlassian, Auth0 y Apple Business Manager.
Pros and Cons
Pros:
- El cumplimiento del dispositivo informa cada inicio de sesión
- La elevación de administrador JIT limita los privilegios locales
- Las claves de acceso y el inicio de sesión en dispositivos reducen el uso de contraseñas
Cons:
- No incluye flujos de trabajo de certificación de acceso
- Los controles basados en el contexto del dispositivo requieren Scalefusion UEM
Learn more about Scalefusion OneIdP: Ideal para biometría de conocimiento cero en toda la empresa
- Prueba gratuita de 30 días
- Desde $3/usuario/mes (facturado anualmente)
Visit WebsiteCustomer Rating:4.5/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
Ping Identity permite a los usuarios inspeccionar los detalles del esquema de tipos de atributos LDAP. Ping Identity es un directorio en la nube y una plataforma de identidad que combina la gestión centralizada de directorios, SSO y MFA adaptativos, aprovisionamiento del ciclo de vida de los usuarios y federación en entornos híbridos y multinube.
¿Para quién es más adecuado Ping Identity?
Ping Identity es una opción sólida para grandes empresas que gestionan entornos híbridos complejos, donde la gobernanza de identidades, la autenticación adaptativa y la coexistencia con directorios heredados son innegociables.
Por qué elegí Ping Identity
Ping Identity ocupa un lugar en mi lista de finalistas gracias a su biometría de conocimiento cero, impulsada por la adquisición de Keyless, que permite a los usuarios de primera línea y de estaciones de trabajo compartidas autenticarse sin almacenar datos biométricos en ningún lugar. También confío en la puntuación de riesgo de PingOne Protect, que incorpora señales de confianza del dispositivo, reputación de la IP y velocidad geográfica para tomar decisiones de acceso adaptativo en tiempo real. Combinado con las lecturas en menos de un milisegundo de PingDirectory en hasta 100 millones de identidades, está diseñado para empresas que ejecutan operaciones de identidad a gran escala.
Características principales de Ping Identity
- Directorio de alto rendimiento PingDirectory: Gestiona hasta 100 millones de identidades con respuestas de lectura inferiores a un milisegundo y un tiempo de actividad del 99,99 % en LDAPv3 y SCIM 2.0.
- Puerta de enlace LDAP con sincronización bidireccional: Conecta los directorios AD, Oracle, IBM y cualquier directorio LDAPv3 existentes con PingOne, admitiendo la sincronización bidireccional en tiempo real y la migración gradual de aplicaciones sin reescrituras.
- Acceso justo a tiempo con PingOne Privilege: Concede acceso privilegiado con duración limitada a AWS, Azure, GCP, Kubernetes, Snowflake y PostgreSQL, con sesiones vinculadas al hardware TPM.
- Gobernanza de identidades con microcertificaciones: Ejecuta revisiones de acceso específicas, comprobaciones de políticas de segregación de funciones y recomendaciones de aprobación asistidas por IA en todo el ciclo de vida de los usuarios.
Integraciones de Ping Identity
Ping Identity documenta más de 1.800 integraciones, incluidas Microsoft 365, Active Directory, Microsoft Entra ID, Workday, Salesforce, Google Workspace, Slack, Zoom, Snowflake y CrowdStrike. Las API REST y SCIM, los webhooks, los proveedores de Terraform y el mercado de DaVinci permiten establecer conectividad personalizada.
Pros and Cons
Pros:
- La biometría de conocimiento cero protege las estaciones de trabajo compartidas
- La compatibilidad con directorios híbridos recibe elogios de los evaluadores
- La puntuación de riesgo adaptativa refuerza las decisiones de acceso
Cons:
- La administración de directorios requiere una configuración considerable
- La gestión de dispositivos depende de herramientas externas
Learn more about Ping Identity: Ideal para IAM modular con aprovisionamiento basado en RR. HH.
- Prueba gratuita de 30 días
- Desde $1.40/usuario/mes
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
HelloID gestiona las integraciones de aplicaciones de terceros mediante un panel de administración centralizado. HelloID es una plataforma IAM modular y nativa de la nube de Tools4ever que combina SSO, MFA, aprovisionamiento automatizado de usuarios, acceso de autoservicio y gobernanza de identidades en entornos de nube y locales.
¿Para quién es más adecuado HelloID?
HelloID es una opción muy adecuada para administradores de TI y responsables de identidades de organizaciones medianas que necesitan automatizar la gestión del ciclo de vida de los usuarios en sistemas de RR. HH., Active Directory y aplicaciones en la nube.
Por qué elegí HelloID
Elegí HelloID como una de las mejores opciones porque su modelo de aprovisionamiento basado en RR. HH. es realmente diferente al de las herramientas de directorio en la nube habituales. Cuando se contrata a un empleado o cambia de puesto, HelloID obtiene esos datos directamente de sistemas de origen como SAP o ADP y actualiza automáticamente las cuentas en AD, Entra ID y las aplicaciones conectadas. También me gusta que el almacén de identidades normalice los registros de múltiples fuentes de RR. HH. y SIS, de modo que las reglas de acceso siempre se basan en datos limpios y coherentes.
Características principales de HelloID
- SSO modular con compatibilidad con múltiples protocolos: HelloID es compatible con SAML 2.0, OpenID Connect y WS-Federation, además de ofrecer acceso mediante extensiones del navegador para aplicaciones sin protocolos SSO nativos.
- Reglas de acceso contextuales: Los administradores pueden restringir o permitir el acceso a las aplicaciones según el rango de IP, la geolocalización, la fecha y hora, y la versión del navegador o del sistema operativo, con la aplicación de MFA vinculada a esas reglas.
- Acceso de autoservicio con flujos de aprobación: Los empleados y responsables pueden solicitar acceso a través de un portal de autoservicio, con cadenas de aprobación configurables y caducidad automática del acceso.
- Gobernanza y conciliación de accesos: El módulo de Gobernanza comprueba los sistemas conectados en busca de cuentas huérfanas o divergentes y ejecuta revisiones periódicas de recertificación para mantener el acceso alineado con la política.
Integraciones de HelloID
HelloID ofrece más de 200 conectores listos para usar, incluidos Microsoft Active Directory, Microsoft Entra ID, Google Workspace, SAP, ADP, AFAS y Visma|Raet. Los conectores de PowerShell y una API REST permiten realizar integraciones personalizadas.
Pros and Cons
Pros:
- La automatización del ciclo de vida basada en RR. HH. reduce la divergencia de las cuentas
- La coexistencia de directorios híbridos permite una migración gradual
- La conciliación de la gobernanza detecta cuentas huérfanas
Cons:
- Las capacidades de gestión de dispositivos son prácticamente inexistentes
- Los escenarios de AD requieren un agente local
Learn more about HelloID: La mejor opción para la federación de identidades nativa de Google Cloud
- Prueba gratuita de 14 días
- Desde $7.00/usuario/mes

Google Cloud Identity admite varios proveedores de autenticación desde un único panel de administración. Google Cloud Identity es el directorio de identidad como servicio de Google que gestiona la administración centralizada de usuarios y grupos, el inicio de sesión único, la autenticación multifactor, la administración de dispositivos y la sincronización con Active Directory/LDAP en entornos de nube e híbridos.
¿Para quién es más adecuado Google Cloud Identity?
Google Cloud Identity es adecuado para equipos de TI que ya utilizan Google Cloud o Google Workspace y necesitan centralizar la administración de identidades, el inicio de sesión único y los controles de acceso sin añadir otro proveedor de directorios.
Por qué elegí Google Cloud Identity
Google Cloud Identity ocupa un lugar en mi lista de opciones principales porque es la capa de identidad más natural para los equipos que ya ejecutan cargas de trabajo en Google Cloud o Google Workspace. Me gusta que el acceso basado en el contexto permita aplicar políticas de acceso basadas simultáneamente en la identidad del usuario, el estado de cifrado del dispositivo y la ubicación de la dirección IP, algo exactamente necesario cuando la plantilla está distribuida entre dispositivos administrados y no administrados. GCDS y la nueva sincronización de directorios basada en la nube también ofrecen opciones reales y viables para sincronizar el Active Directory existente sin tener que rediseñar primero el entorno local.
Características clave de Google Cloud Identity
- Catálogo de aplicaciones SAML preintegrado: Conecta cientos de aplicaciones SaaS de terceros, incluidas AWS, Salesforce y RingCentral, mediante configuraciones SAML prediseñadas en las ediciones gratuita y Premium.
- Compatibilidad con claves de acceso y claves de seguridad FIDO2: Permite a los administradores habilitar el inicio de sesión sin contraseña mediante claves de acceso o restringir la autenticación exclusivamente a claves de seguridad físicas.
- Grupos dinámicos: Añade y elimina automáticamente miembros de los grupos según consultas de atributos de usuario, incluidos atributos personalizados, sin actualizaciones manuales por parte del administrador.
- LDAP seguro (Premium): Permite que las aplicaciones LDAP locales o alojadas en la nube, como Jira, OpenVPN y FreeRADIUS, se autentiquen mediante Cloud Directory.
Integraciones de Google Cloud Identity
Google Cloud Identity ofrece un catálogo de aplicaciones SAML preintegrado con cientos de aplicaciones, incluidas AWS, Salesforce, RingCentral y Zoho CRM. Se conecta con Active Directory, OpenLDAP y Microsoft Entra ID mediante sincronización o federación, admite LDAP seguro y proporciona una API REST para integraciones personalizadas.
Pros and Cons
Pros:
- La federación nativa de Google simplifica el acceso a la nube
- Las políticas basadas en el contexto combinan la identidad con la postura del dispositivo
- La compatibilidad con claves de acceso y claves de seguridad permite la autenticación sin contraseña
Cons:
- No es un reemplazo completo de Active Directory
- La administración de macOS y Linux sigue siendo limitada
Learn more about Google Cloud Identity: Ideal para integrar directorios locales y en la nube
- Prueba gratuita de 30 días
- Desde $3/usuario/mes

OneLogin Advanced Directory permite a los usuarios consultar y gestionar todas las cuentas de usuario de forma centralizada. OneLogin Advanced Directory es un servicio de directorio en la nube que centraliza la gestión de identidades de usuarios en Active Directory, LDAP, Google Workspace y sistemas de RR. HH., con SSO, MFA, autenticación adaptativa y aprovisionamiento automatizado integrados.
¿Para quién es más adecuado OneLogin Advanced Directory?
OneLogin Advanced Directory es una opción ideal para equipos de TI que gestionan entornos híbridos en los que Active Directory, las aplicaciones en la nube y los sistemas de RR. HH. deben mantenerse sincronizados sin contar con un equipo de IAM dedicado.
Por qué elegí OneLogin Advanced Directory
Elegí OneLogin Advanced Directory porque gestiona la sincronización en tiempo real entre Active Directory, LDAP, Google Workspace y sistemas de RR. HH. como Workday desde un único conector. Cuando se cierra una cuenta de AD, OneLogin revoca el acceso a todas las aplicaciones conectadas en cuestión de segundos. También me gusta que sus puentes VLDAP y RADIUS mantengan conectada la infraestructura heredada sin obligar a reemplazarla por completo.
Funciones principales de OneLogin Advanced Directory
- Autenticación SmartFactor: Utiliza Vigilance AI para crear una puntuación de riesgo a partir de la ubicación, el dispositivo y el comportamiento, y luego decide si permite, desafía o deniega un inicio de sesión.
- Catálogo de más de 6.000 aplicaciones: Conectores preintegrados para SSO y aprovisionamiento en aplicaciones en la nube y locales, con nuevas integraciones añadidas diariamente.
- Automatización del ciclo de vida con Workflows: Una capa de automatización de bajo código que gestiona el aprovisionamiento, la eliminación del aprovisionamiento y las tareas de identidad personalizadas más allá de las operaciones estándar de creación, actualización y eliminación.
- Comprobación de credenciales comprometidas: Valida las contraseñas nuevas o modificadas comparándolas con una base de datos de credenciales robadas conocidas antes de permitir su configuración.
Integraciones de OneLogin Advanced Directory
OneLogin Advanced Directory ofrece más de 6.000 conectores de aplicaciones preintegrados, incluidos Active Directory, LDAP, Microsoft Entra ID, Google Workspace, Workday, UKG, BambooHR y Jamf. Las API REST, los SDK, los webhooks y los conectores personalizados permiten realizar integraciones adicionales.
Pros and Cons
Pros:
- La baja en tiempo real revoca el acceso rápidamente
- La autenticación basada en riesgos se adapta al comportamiento
- Amplias opciones sin contraseña y de MFA
Cons:
- No incluye gestión nativa de dispositivos
- No incluye campañas integradas de certificación de acceso
Learn more about OneLogin Advanced Directory: Mejores funciones de directorio como servicio
- Prueba gratuita de 30 días
- Desde $9/user/month (facturado anualmente)
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.
JumpCloud permite a los usuarios gestionar y consultar todos los usuarios del directorio en un solo lugar. JumpCloud es una plataforma de directorio en la nube que unifica la gestión de identidades, el inicio de sesión único, la MFA, la gestión de dispositivos y el control de acceso para identidades humanas, de máquinas y de agentes de IA en entornos Windows, macOS, Linux y móviles.
¿Para quién es más adecuado JumpCloud?
JumpCloud es adecuado para equipos de TI que gestionan entornos con varios sistemas operativos y necesitan administrar identidades, accesos y dispositivos en una sola plataforma sin depender de una infraestructura local heredada.
Por qué elegí JumpCloud
JumpCloud ocupa un lugar en mi lista de opciones principales porque es una de las pocas plataformas que ofrece un verdadero servicio de directorio sin depender de ninguna infraestructura local. Me encanta que su Directorio en la Nube Abierta trate los dispositivos Windows, macOS y Linux por igual, gestionando identidades, inicio de sesión único, MFA y cumplimiento de dispositivos desde una sola consola. Los tres modos de sincronización de la integración con Active Directory (con AD como autoridad, bidireccional o con JumpCloud como autoridad) permiten migrar desde el AD heredado a tu propio ritmo, en lugar de realizar el cambio completo de una sola vez.
Características principales de JumpCloud
- Detección de riesgos de acceso: Señala comportamientos de inicio de sesión inusuales, como viajes imposibles o cuentas inactivas que reanudan su actividad, y activa desafíos de MFA o alertas por correo electrónico, Slack o webhook.
- RADIUS en la nube: Proporciona autenticación RADIUS integrada para el acceso a Wi-Fi y VPN, con todos los eventos registrados en Directory Insights y sin necesidad de hardware adicional.
- Gestión del ciclo de vida de los usuarios basada en RR. HH.: Se conecta con sistemas como Workday, BambooHR y HiBob para automatizar la creación, preparación y desaprovisionamiento de cuentas en las aplicaciones conectadas.
- Gestión de parches multiplataforma: Gestiona los parches del sistema operativo y de las aplicaciones en Windows, macOS y Linux desde una sola consola, con paneles de cumplimiento y herramientas de corrección masiva.
Integraciones de JumpCloud
JumpCloud ofrece integraciones nativas con Active Directory, Microsoft 365, Entra ID, Google Workspace, BambooHR, Workday, Personio, Namely, HiBob y People HR. Admite conexiones personalizadas mediante SCIM, API REST, LDAP en la nube y RADIUS, incluidas integraciones con Jira, Confluence, Jenkins, Kubernetes y Docker.
Pros and Cons
Pros:
- Control multiplataforma de identidades y dispositivos
- Compatibilidad con la migración gradual desde Active Directory
- Políticas de acceso condicional basadas en riesgos
Cons:
- La amplia cobertura puede sacrificar profundidad funcional
- La gestión de Android puede ser menos estable
Learn more about JumpCloud: Ideal para flujos de trabajo de identidad híbrida de Microsoft 365
- Prueba gratuita de 30 días
- Desde $7.00/usuario/mes

Microsoft Entra ID centraliza la gestión del inquilino, los usuarios y las aplicaciones en un único panel. Microsoft Entra ID es un servicio de gestión de identidades y accesos en la nube que administra usuarios y grupos, SSO, MFA, el acceso condicional, la identidad de dispositivos y el aprovisionamiento automatizado en entornos de nube e híbridos.
¿Para quién es más adecuado Microsoft Entra ID?
Microsoft Entra ID es una opción excelente para las organizaciones que ya utilizan Microsoft 365 o Azure y necesitan gestionar la identidad tanto en entornos de Active Directory en la nube como locales.
Por qué elegí Microsoft Entra ID
Microsoft Entra ID ocupa un lugar en mi lista porque es la base de identidad en la que ya confían las organizaciones que utilizan Microsoft 365 y Azure, lo que lo convierte en una opción natural para los flujos de trabajo de directorios híbridos. Me gusta especialmente cómo el acceso condicional permite aplicar políticas detalladas y adaptadas al contexto en entornos de nube y locales sin necesidad de una herramienta independiente. Connect Sync y Cloud Sync gestionan entornos de Active Directory con varios bosques, por lo que los equipos que administran bosques desconectados después de una fusión pueden mantener la continuidad del directorio sin realizar una migración completa.
Características clave de Microsoft Entra ID
- Gestión de identidades privilegiadas: Asigna roles administrativos justo a tiempo con los privilegios mínimos necesarios, de modo que el acceso elevado se concede solo cuando es necesario y caduca automáticamente.
- Autenticación mediante claves de acceso: Admite claves de acceso vinculadas al dispositivo y sincronizadas mediante Microsoft Authenticator, claves de seguridad físicas, Apple iCloud Keychain y Google Password Manager.
- Aprovisionamiento automatizado de usuarios: Crea, actualiza y elimina cuentas en aplicaciones conectadas mediante SCIM 2.0, LDAP, SQL y conectores ECMA personalizados a medida que cambian las funciones y los estados de los usuarios.
- Flujos de trabajo del ciclo de vida: Automatiza los procesos de incorporación, cambio de puesto y baja, incluido el inicio de tareas como la creación de cuentas o la eliminación de accesos, según los datos de RR. HH. y los atributos de los usuarios.
Integraciones de Microsoft Entra ID
Microsoft Entra ID ofrece miles de integraciones nativas de la galería de aplicaciones, incluidas ServiceNow, Workday, Salesforce, Slack, Snowflake y los servicios de Microsoft 365 y Azure. Microsoft Graph, SCIM 2.0 y Application Proxy permiten realizar integraciones personalizadas y locales.
Pros and Cons
Pros:
- La sincronización híbrida admite bosques de Active Directory desconectados
- Las políticas adaptadas al contexto refuerzan el control de acceso de los trabajadores distribuidos
- La autenticación sin contraseña reduce la exposición al phishing
Cons:
- La gobernanza avanzada requiere varios niveles de licencia
- La gestión de dispositivos depende de herramientas independientes para los puntos finales
Learn more about Microsoft Entra ID: La mejor opción para una gestión eficiente del ciclo de vida de las personas empleadas
- Prueba gratuita de 30 días
- Desde $6/usuario/mes (facturado anualmente)

Okta Workforce Identity Cloud señala los accesos de alto riesgo con recomendaciones de revocación basadas en AI. Okta Workforce Identity Cloud es un directorio en la nube y una plataforma de identidad que centraliza la gestión de usuarios, grupos y dispositivos en sistemas de RR. HH., Active Directory, LDAP y miles de aplicaciones SaaS y locales mediante SSO, MFA adaptativa, aprovisionamiento del ciclo de vida y gobernanza del acceso.
¿Para quién es más adecuada Okta Workforce Identity Cloud?
Okta Workforce Identity Cloud es una opción muy adecuada para empresas medianas y grandes con entornos de identidad complejos y de múltiples fuentes, donde el aprovisionamiento impulsado por RR. HH. y la gobernanza en miles de aplicaciones son prioritarios.
Por qué elegí Okta Workforce Identity Cloud
Elegí Okta Workforce Identity Cloud como una de las mejores opciones porque su automatización del ciclo de vida impulsada por RR. HH. es realmente difícil de superar. Cuando se añade una nueva persona empleada en Workday o BambooHR, Okta aprovisiona automáticamente sus cuentas en cientos de aplicaciones mediante SCIM, sin necesidad de tickets manuales. También me gusta que la desvinculación sea igual de inmediata: una sola desactivación elimina el acceso a todas las aplicaciones conectadas a la vez y, además, libera automáticamente las licencias.
Funciones principales de Okta Workforce Identity Cloud
- MFA adaptativa: Aplica la autenticación multifactor mediante señales contextuales como el dispositivo, la ubicación, la red y el comportamiento para ajustar los requisitos de acceso en tiempo real.
- Directorio universal: Actúa como un registro de identidad central que obtiene usuarios, grupos y atributos personalizados de AD, LDAP y varios sistemas de RR. HH. simultáneamente.
- Protección contra amenazas de identidad: Calcula continuamente el riesgo de las sesiones y puede activar el cierre de sesión universal en todas las aplicaciones conectadas cuando se detecta una amenaza.
- Acceso privilegiado: Proporciona SSO a servidores Linux y Windows, registra sesiones SSH y RDP, y admite el acceso justo a tiempo con aprobaciones en varios pasos.
Integraciones de Okta Workforce Identity Cloud
Okta Workforce Identity Cloud ofrece más de 8.000 integraciones prediseñadas, incluidas Active Directory, LDAP, Workday, BambooHR, SuccessFactors, Google Workspace, Salesforce, Slack, Microsoft Teams y Jamf. Las API REST, los ganchos de eventos y Workflows permiten crear integraciones personalizadas.
Pros and Cons
Pros:
- Automatiza la incorporación y desvinculación de personas empleadas
- Unifica las identidades de RR. HH., AD y LDAP
- Adapta la autenticación a los riesgos de identidad
Cons:
- No proporciona una gestión completa de dispositivos
- No puede sustituir por completo los entornos de AD que dependen en gran medida de GPO
Learn more about Okta Workforce Identity Cloud: La mejor opción para SSO y MFA con más de 15 métodos de autenticación
- Prueba gratuita de 30 días
- Desde $3/usuario/mes
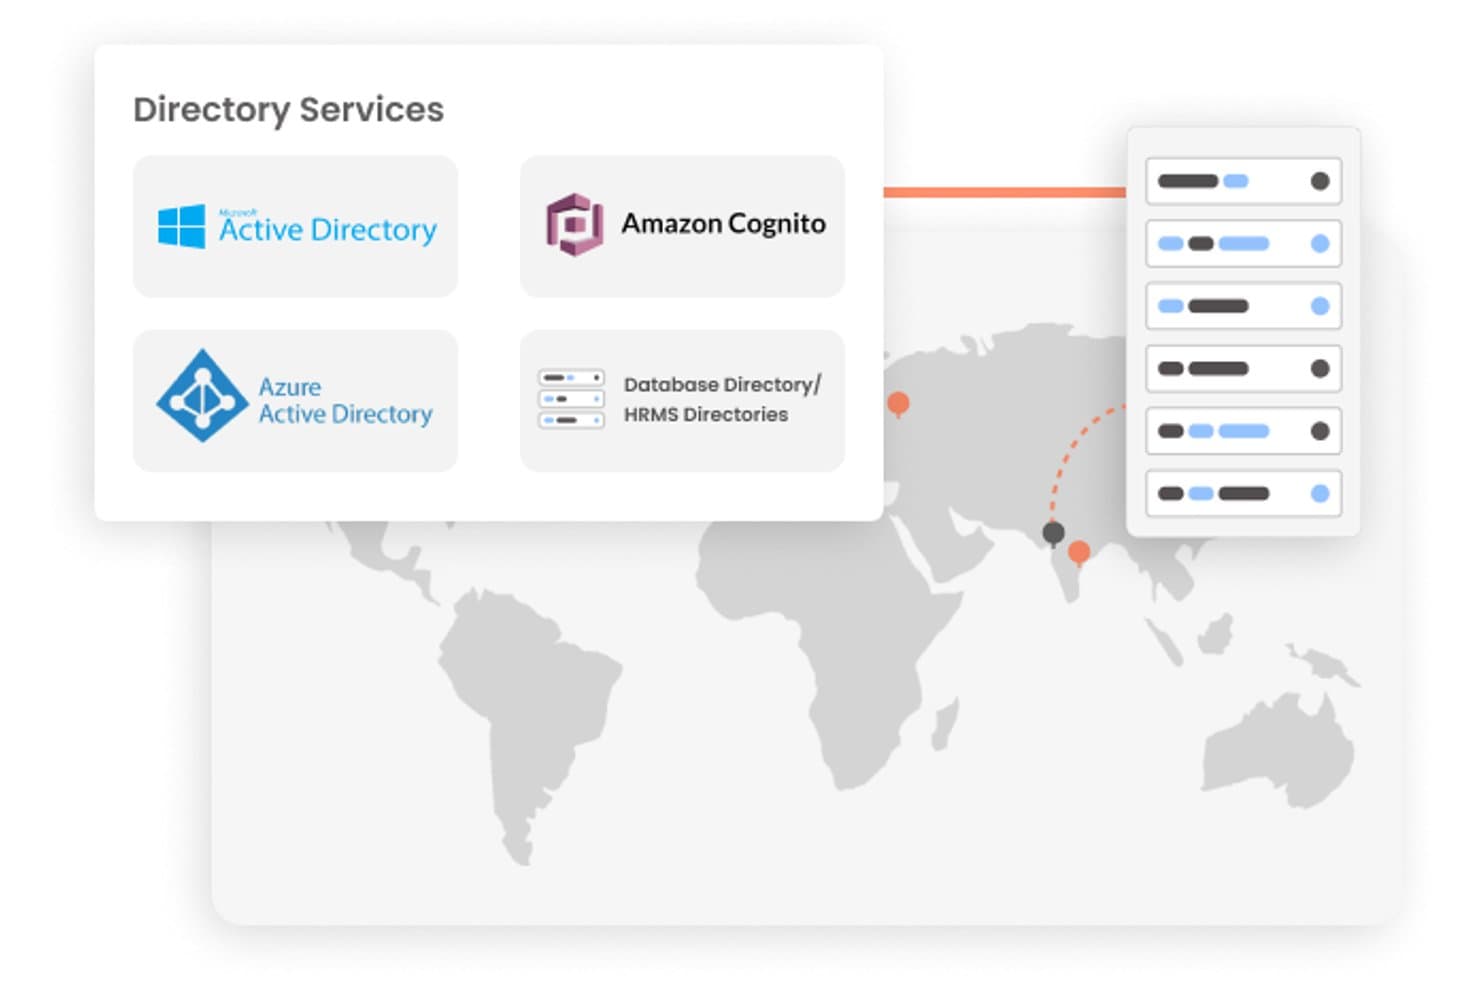
miniOrange admite Active Directory, Azure AD, Amazon Cognito y directorios HRMS. miniOrange es una plataforma de servicios de directorio en la nube que combina Directorio como servicio (DaaS), SSO, MFA, control de acceso adaptable y gestión del ciclo de vida de los usuarios en entornos de nube, locales e híbridos.
¿Para quién es más adecuado miniOrange?
miniOrange es una opción muy adecuada para los equipos de TI y de identidad que gestionan el acceso a través de una combinación de aplicaciones en la nube, sistemas heredados y directorios locales, y que necesitan una amplia cobertura de MFA y SSO sin reconstruir su infraestructura existente.
Por qué elegí miniOrange
Elegí miniOrange como una de las mejores opciones porque la amplitud de sus métodos de autenticación es realmente difícil de igualar a este precio: más de 15 métodos de MFA, incluidos FIDO2/llaves de acceso, tokens de hardware como YubiKey y notificaciones push, además de SSO en SAML, OIDC, OAuth y aplicaciones heredadas mediante un proxy inverso. Me gusta especialmente que extienda la MFA a los inicios de sesión en Windows RDP, macOS y SSH de Linux, lo que cubre una carencia que la mayoría de las plataformas de directorio dejan abierta. Las reglas de acceso adaptables basadas en riesgos se superponen a esta funcionalidad y activan una MFA reforzada según señales de IP, ubicación o dispositivo.
Características principales de miniOrange
- Puerta de enlace LDAP híbrida: una puerta de enlace LDAP local permite conectar miniOrange con su infraestructura de AD o LDAP existente sin exponerla a Internet.
- Automatización de altas, cambios y bajas: el aprovisionamiento impulsado por RR. HH. se sincroniza con Workday, BambooHR y SAP SuccessFactors para activar automáticamente las asignaciones de roles y el desaprovisionamiento.
- Puerta de enlace de acceso para aplicaciones heredadas: el inicio de sesión basado en encabezados y mediante proxy inverso amplía el SSO a aplicaciones heredadas y de cliente pesado que no admiten SAML ni OAuth.
- Servidor RADIUS y TACACS+: la autenticación integrada del servidor AAA cubre VPN, VDI, routers y switches a partir del nivel Premium.
Integraciones de miniOrange
miniOrange ofrece más de 6.000 integraciones, incluidas Microsoft 365, Google Workspace, Salesforce, AWS, Slack, Zoom, Workday, BambooHR, SAP SuccessFactors, Okta y Fortinet. Admite SAML, OAuth, OIDC, SCIM, API REST, RADIUS y TACACS+ para conectividad personalizada.
Pros and Cons
Pros:
- La MFA abarca los inicios de sesión en la nube, el escritorio y los servidores
- La compatibilidad con directorios híbridos facilita las migraciones por fases
- Las aplicaciones heredadas obtienen controles de autenticación modernos
Cons:
- Los controles avanzados del ciclo de vida requieren niveles superiores
- La configuración del directorio puede resultar complicada para los administradores nuevos
Learn more about miniOrange: Ideal para la gobernanza de identidades adaptativa a gran escala
- Demostración gratuita disponible
- Precio bajo solicitud

ForgeRock gestiona las credenciales y los ámbitos de las aplicaciones de servicio OAuth2 para la sincronización de directorios. PingOne Advanced Identity Cloud (anteriormente ForgeRock) es una plataforma de identidad SaaS que combina la gestión centralizada de identidades, el SSO adaptativo, la orquestación de autenticación sin código y la sincronización de directorios en entornos de nube, híbridos y locales.
¿Para quién es más adecuada PingOne Advanced Identity Cloud?
PingOne Advanced Identity Cloud está diseñada para equipos empresariales de IAM y seguridad que gestionan identidades a gran escala en entornos complejos e híbridos.
Por qué elegí ForgeRock
PingOne Advanced Identity Cloud se gana un lugar en mi lista por la forma en que gestiona la gobernanza de identidades a escala empresarial, no solo la autenticación, sino todo el ciclo de vida de quién tiene acceso a qué y por qué. Me impresiona especialmente su motor adaptable de confianza cero, que reevalúa continuamente las señales de confianza, como la ubicación y el comportamiento, durante toda la sesión, no solo al iniciar sesión. Si a esto se suma su editor de Journeys sin código para crear e implementar flujos de autenticación personalizados, se obtiene una sólida profundidad de gobernanza sin tener que programarlo todo desde cero.
Funciones clave de PingOne Advanced Identity Cloud
- Remote Connector Server (RCS): Un agente local que mantiene una sincronización bidireccional en tiempo real entre AIC y sus sistemas existentes de AD, LDAP, bases de datos y otros almacenes de datos.
- Organizaciones anidadas con administración delegada: Los administradores pueden modelar estructuras organizativas complejas con organizaciones principales y subordinadas, cada una con sus propios propietarios asignados y permisos de administración delegada.
- Directorio compatible con LDAP de PingDS: Una capa de directorio integrada que proporciona perfiles de identidad mediante LDAP, SCIM y REST, con compatibilidad flexible con esquemas, incluidos objetos JSON.
- Cobertura de los registros de auditoría: Los registros generados automáticamente capturan eventos de autenticación y aprovisionamiento en todo el inquilino para el cumplimiento normativo y la revisión de incidentes.
Integraciones de ForgeRock
ForgeRock ofrece más de 350 conectores de mercado y más de 6500 capacidades orquestadas, incluidas Microsoft Entra ID, Active Directory, Google Workspace, Salesforce, Workday, ServiceNow y Splunk. Las API REST, SCIM, LDAP y la compatibilidad con Remote Connector Server permiten realizar integraciones personalizadas e híbridas.
Pros and Cons
Pros:
- La autenticación adaptativa reevalúa la confianza durante las sesiones
- El directorio compatible con LDAP admite implementaciones híbridas
- Journeys sin código para personalizar flujos de autenticación complejos
Cons:
- La confianza en los dispositivos no sustituye la gestión de endpoints
- La personalización avanzada requiere una experiencia considerable en programación de scripts
Learn more about ForgeRock:
Otros servicios de directorio en la nube
Estas son algunas opciones adicionales de servicios de directorio en la nube que no han entrado en mi selección, pero que aún merece la pena consultar:
- 11Zoho DirectoryLa mejor opción para la gestión de identidades y accesos en el ecosistema de Zoho
- 12Rippling ITIdeal para el aprovisionamiento automatizado de cuentas de usuario
- 13OneLoginIdeal para MFA adaptativa con sincronización de AD en tiempo real
- 14SailPointIdeal para la gobernanza de identidades empresariales a gran escala
- 15VMware Workspace ONEIdeal para el control de identidad y acceso centrado en dispositivos
- 16IBM VerifyIdeal para el acceso adaptativo basado en riesgos a escala empresarial
Cómo evalúo los servicios de directorio en la nube
Divido mi evaluación en tres partes: la funcionalidad principal (gestionar las identidades de los usuarios de forma centralizada y aplicar la autenticación en todas las aplicaciones) tiene el mayor peso, seguida de características destacadas como la autenticación sin contraseña y, después, factores como la compatibilidad con la migración y la calidad del proceso de incorporación.
Funcionalidad principal (requisitos básicos para esta lista)
Al seleccionar herramientas para mi lista, puntúo cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (sobresale en esta área) para cada una de las funcionalidades principales que se indican a continuación. Después convierto el total en un porcentaje para ayudar a evaluar la adecuación general de cada herramienta, con un peso adicional para cualquier funcionalidad que haya considerado esencial.
- Gestión de identidades (esencial): evalúo cómo cada herramienta almacena y organiza las identidades de los usuarios, teniendo en cuenta los atributos personalizados, la anidación de grupos y la compatibilidad con la jerarquía de la organización.
- Autenticación y control de acceso (esencial): compruebo el alcance del inicio de sesión único (SSO), las opciones de autenticación multifactor (MFA) y las políticas de acceso condicional, especialmente las reglas basadas en el contexto vinculadas al dispositivo o la ubicación.
- Integración y sincronización del directorio: analizo hasta qué punto una plataforma se sincroniza con directorios existentes como Active Directory o LDAP, incluidas las actualizaciones en tiempo real y la gestión de conflictos.
- Gestión de dispositivos: la capacidad de cada herramienta para inscribir dispositivos, aplicar políticas y realizar comprobaciones de cumplimiento en Windows, macOS y Linux influye en mi puntuación.
- Aprovisionamiento y ciclo de vida de los usuarios: evalúo la incorporación y salida automatizadas en las aplicaciones conectadas, incluido el aprovisionamiento basado en roles y las revisiones de acceso programadas.
- Compatibilidad con aplicaciones multiplataforma: compruebo el tamaño y la variedad del catálogo de aplicaciones de cada herramienta, además de la flexibilidad de las integraciones personalizadas para las aplicaciones sin conectores prediseñados.
Una vez que tengo una lista de herramientas que cumplen los criterios, considero qué distingue a cada plataforma.
Factores diferenciadores (lo que distingue a los proveedores)
Así es como comparo y contrasto los distintos proveedores:
Características destacadas
La autenticación sin contraseña es muy importante para mí. Compruebo si una plataforma admite FIDO2/WebAuthn y datos biométricos, ya que estos métodos reducen el riesgo de ataques basados en credenciales y agilizan los inicios de sesión en toda la organización. El acceso a la red de confianza cero es igual de importante: busco una solución ZTNA integrada que permita a los administradores controlar el acceso a las aplicaciones internas sin depender de una VPN tradicional. También evalúo la flexibilidad del directorio como servicio, concretamente si una herramienta puede sustituir por completo a AD o coexistir en un modo híbrido durante las migraciones por fases.
Más allá de las características
La compatibilidad con la migración es muy importante: compruebo si una plataforma ofrece asignación automatizada de atributos y coexistencia híbrida para poder retirar gradualmente el AD heredado sin realizar un cambio brusco. También evalúo la preparación para el cumplimiento normativo, buscando registros de auditoría integrados y revisiones de acceso alineadas con marcos como SOC 2 o ISO 27001, ya que la preparación manual de auditorías consume un tiempo del que la mayoría de los equipos de TI no dispone. Por último, considero hasta qué punto los recursos de incorporación y la documentación preparan a los administradores para trabajar de forma autónoma después de la implementación.
Cómo elegir un servicio de directorio en la nube
Es fácil perderse entre largas listas de características y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso único de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué considerar |
|---|---|
| FactorEscalabilidad | Qué considerar¿Puede el servicio crecer con tu empresa? Considera los límites de usuarios, la capacidad de datos y los costes a largo plazo. Asegúrate de que la solución pueda adaptarse al crecimiento sin necesidad de actualizaciones frecuentes. |
| FactorIntegraciones | Qué considerar¿Funciona con tus sistemas actuales? Comprueba la compatibilidad con el software existente, como sistemas de RR. HH., CRM y herramientas de productividad. Evita las soluciones que requieran soluciones alternativas complejas o conectores de terceros. |
| FactorPersonalización | Qué considerar¿Puedes adaptarlo para que se ajuste a tus flujos de trabajo? Busca configuraciones y opciones flexibles que permitan ajustar los roles de usuario, los permisos y las interfaces para adaptarlos a las necesidades de tu equipo. |
| FactorFacilidad de uso | Qué considerar¿Es fácil de usar para tu equipo? Considera la curva de aprendizaje y la interfaz de usuario. Evita las herramientas que requieran una formación extensa o que tengan una interfaz desordenada que pueda ralentizar la adopción por parte de los usuarios. |
| FactorImplementación e incorporación | Qué considerar¿Con qué rapidez puedes empezar? Evalúa el proceso de configuración, incluida la migración de datos y la formación de los usuarios. Busca proveedores que ofrezcan asistencia durante la incorporación para minimizar el tiempo de inactividad y la confusión. |
| FactorCoste | Qué considerar¿Se ajusta a tu presupuesto? Compara los modelos de precios, incluidas las tarifas de suscripción, los posibles complementos y los costes a largo plazo. Ten cuidado con las tarifas ocultas o los costes que puedan aumentar a medida que crezca tu uso. |
| FactorMedidas de seguridad | Qué considerar¿Están protegidos tus datos y usuarios? Comprueba el cifrado, los métodos de autenticación y el cumplimiento de los estándares de seguridad. Asegúrate de que el servicio pueda cumplir los requisitos de seguridad de tu sector para evitar vulnerabilidades. |
| FactorRequisitos de cumplimiento | Qué considerar¿Cumple los estándares del sector? Verifica que el servicio cumpla las normativas relevantes para tu empresa, como el RGPD o la HIPAA. El incumplimiento puede provocar problemas legales y multas. |
Tendencias en los servicios de directorio en la nube para 2025
La revisión de las actualizaciones de productos, los comunicados de prensa y los registros de versiones de las principales herramientas revela tendencias clave en los servicios de directorio en la nube que reflejan la evolución de la gestión del acceso a la infraestructura en la nube.
Este es mi resumen de las tendencias actuales en 2025:
Tendencias en los servicios de directorio en la nube
- Funciones de seguridad mejoradas: Se observa un aumento notable en la implementación de funciones de seguridad avanzadas, como la autenticación multifactor adaptativa (MFA) y la detección de anomalías basada en aprendizaje automático. Estas mejoras responden a la creciente sofisticación de las amenazas de ciberseguridad y a la necesidad de contar con medidas de seguridad más dinámicas y sensibles al contexto.
- Integración e interoperabilidad: Existe un impulso evidente hacia una mayor integración e interoperabilidad con otros servicios en la nube, software de aprovisionamiento de usuarios y sistemas heredados. Esta tendencia está impulsada por la necesidad de crear experiencias de usuario fluidas y simplificar la gestión de entornos de TI diversos, lo que indica un cambio hacia soluciones de gestión de acceso más flexibles y adaptables.
- Escalabilidad y funciones nativas de la nube: El énfasis en la escalabilidad y las arquitecturas nativas de la nube pone de manifiesto la respuesta del sector a la creciente complejidad y tamaño de los entornos en la nube. Estas funciones garantizan que los servicios de directorio en la nube puedan gestionar eficazmente el acceso en infraestructuras distribuidas y de gran escala, apoyando el crecimiento de las organizaciones y sus estrategias de adopción de la nube.
- Informes de cumplimiento exhaustivos: En respuesta al endurecimiento de los requisitos normativos, el desarrollo de herramientas completas de generación de informes de cumplimiento se ha convertido en una prioridad absoluta. Estas herramientas ayudan a las organizaciones a desenvolverse en el complejo panorama de las leyes de protección de datos y privacidad, lo que subraya el papel fundamental de los servicios de directorio en la nube para garantizar el cumplimiento legal.
Funciones que están perdiendo importancia
- Autenticación tradicional basada en contraseñas: El abandono de la autenticación convencional basada en contraseñas en favor de alternativas más seguras y fáciles de usar, como la biometría y el inicio de sesión único (SSO), indica una disminución de la importancia de las contraseñas. Esta transición refleja el reconocimiento por parte del sector de las limitaciones y los riesgos de seguridad de los controles de acceso basados en contraseñas.
Al examinar detenidamente estas tendencias, los profesionales de TI pueden obtener información valiosa sobre la dirección futura de los servicios de directorio en la nube y las necesidades cambiantes de la gestión de infraestructuras basadas en la nube.
¿Qué son los servicios de directorio en la nube?
Los servicios de directorio en la nube son soluciones que gestionan y organizan las identidades de los usuarios y el acceso dentro de una organización. Los profesionales de TI, los equipos de seguridad y los departamentos de RR. HH. suelen utilizar estas herramientas para garantizar un acceso seguro y eficiente a los recursos. Las funciones de gestión de usuarios, inicio de sesión único y autenticación multifactor ayudan a mantener la seguridad y simplificar los procesos de inicio de sesión. En general, estas herramientas proporcionan un control centralizado del acceso de los usuarios, lo que mejora la eficiencia operativa.
Funciones
Estas son las prestaciones más importantes que debes buscar en los servicios de directorio en la nube:
- Inicio de sesión único (SSO): Esta función permite a los usuarios acceder a varias aplicaciones con un único conjunto de credenciales. Mejora considerablemente la experiencia del usuario al reducir la fatiga de las contraseñas y simplificar la gestión del acceso de los usuarios en diversas plataformas.
- Autenticación multifactor (MFA): La MFA añade una capa adicional de seguridad al exigir a los usuarios que proporcionen dos o más factores de verificación para obtener acceso a los recursos de TI. Esto es crucial para evitar accesos no autorizados y proteger los datos confidenciales.
- Servicios de directorio unificado: Proporcionan una plataforma centralizada para gestionar el acceso a todos los recursos de TI. Eliminan la necesidad de utilizar varios directorios, agilizan la administración y garantizan la coherencia del control de acceso en toda la organización.
- Integración de directorios: La posibilidad de integrarse con directorios existentes, como Active Directory o LDAP, garantiza una sincronización y gestión fluidas de las cuentas de usuario. Esto ayuda a las organizaciones a aprovechar su infraestructura existente durante la transición a servicios basados en la nube.
- Escalabilidad: Los servicios de directorio en la nube deben poder escalar al ritmo del crecimiento de la organización. Esto garantiza que el servicio de directorio pueda gestionar el crecimiento sin que se degrade el rendimiento a medida que aumenta el número de usuarios, dispositivos y aplicaciones.
- Control de acceso basado en roles (RBAC): El RBAC permite asignar derechos de acceso en función de los roles de una organización. Esto simplifica la gestión de los permisos de los usuarios y garantiza que cada persona solo tenga acceso a la información y los recursos necesarios para desempeñar su función.
- Restablecimiento de contraseñas de autoservicio: Esta función permite a los usuarios restablecer sus contraseñas sin la intervención del departamento de TI. Reduce la carga de trabajo de los departamentos de TI y mejora la productividad de los usuarios al minimizar el tiempo de inactividad.
- Funciones de auditoría y generación de informes: Estas funciones proporcionan información sobre las actividades de los usuarios y los patrones de acceso. Son esenciales para el cumplimiento normativo, la supervisión de la seguridad y la comprensión del uso de los recursos dentro de la organización.
- Arquitectura nativa de la nube: Un servicio de directorio nativo de la nube está diseñado para aprovechar al máximo los marcos de computación en la nube. Esto garantiza una alta disponibilidad, recuperación ante desastres y opciones de implementación flexibles, en consonancia con las estrategias modernas de nube.
- Acceso a API y personalización: La posibilidad de personalizar e integrar el servicio de directorio con otras aplicaciones mediante API es fundamental. Permite a las organizaciones adaptar el servicio a sus necesidades y automatizar diversos procesos, mejorando la eficiencia.
Los servicios de directorio en la nube agilizan la gestión del acceso de los usuarios a los recursos de TI y desempeñan un papel fundamental en la mejora de la seguridad de las organizaciones. Al centrarse en las funciones descritas anteriormente, las organizaciones pueden garantizar que cuentan con una base sólida para respaldar sus necesidades de TI en evolución y proteger sus activos digitales.
Beneficios
Los servicios de directorio en la nube proporcionan una gestión centralizada del acceso de los usuarios a sistemas, aplicaciones, archivos y redes, adaptándose a las necesidades cambiantes de las infraestructuras modernas basadas en la nube. A continuación se indican cinco beneficios principales de los servicios de directorio en la nube:
- Protocolos de seguridad mejorados: Los servicios de directorio en la nube reducen considerablemente el riesgo de brechas de seguridad al centralizar el control de acceso de los usuarios. Ofrecen medidas de seguridad avanzadas, como la autenticación multifactor y el inicio de sesión único, reforzando la defensa de la organización frente a accesos no autorizados y ciberamenazas.
- Escalabilidad y flexibilidad: Los servicios de directorio en la nube ofrecen una escalabilidad inigualable y se adaptan fácilmente al crecimiento de una organización. Esta flexibilidad permite a las empresas añadir o eliminar usuarios y gestionar eficazmente el acceso a los recursos sin realizar cambios importantes en la infraestructura.
- Reducción de costes y eficiencia: Los servicios de directorio en la nube pueden reducir considerablemente los costes operativos al eliminar la necesidad de hardware local y reducir las tareas administrativas de TI. Agilizan los procesos de gestión del acceso, liberan recursos de TI valiosos y reducen los gastos generales.
- Experiencia de usuario mejorada: Con funciones como el inicio de sesión único y el restablecimiento de contraseñas de autoservicio, estos servicios ofrecen una experiencia de acceso más ágil y fácil de usar. Permitir que los usuarios gestionen su acceso mejora la productividad y reduce la carga de trabajo de los equipos de soporte de TI.
- Cumplimiento normativo y generación de informes: Los servicios de directorio en la nube simplifican el cumplimiento normativo mediante herramientas integradas de generación de informes y auditoría. Ayudan a las organizaciones a cumplir los requisitos normativos al proporcionar registros e informes detallados sobre la actividad de los usuarios y los cambios en los accesos.
Los servicios de directorio en la nube mejoran la eficiencia operativa y la seguridad, por lo que son un componente esencial de cualquier estrategia basada en la nube. A medida que las empresas evolucionan y adoptan tecnologías en la nube, la importancia de contar con un servicio de directorio escalable y seguro resulta cada vez más evidente.
Costes y precios
Los servicios de directorio en la nube ofrecen una variedad de planes adaptados a las distintas necesidades de las organizaciones, desde pequeñas empresas que buscan una gestión esencial del acceso hasta grandes empresas que requieren funciones de seguridad avanzadas y escalabilidad.
El objetivo es proporcionar una solución segura, eficiente y flexible que crezca junto con su empresa.
Tabla comparativa de planes para servicios de directorio en la nube
A continuación, he detallado las opciones de planes estándar y sus precios para ayudarte a simplificar el proceso de toma de decisiones.
| Tipo de plan | Precio medio | Características comunes |
|---|---|---|
| Tipo de planGratuito | Precio medio$0 | Características comunesGestión básica de usuarios y grupos, Inicio de sesión único (SSO) para un número limitado de aplicaciones |
| Tipo de planBásico | Precio medio$1-3/usuario/mes | Características comunesGestión completa de usuarios y grupos, SSO para todas las aplicaciones, MFA básica, informes básicos |
| Tipo de planProfesional | Precio medio$4-8/usuario/mes | Características comunesGestión avanzada de usuarios y grupos, opciones avanzadas de MFA, registros de auditoría, acceso a la API, integraciones personalizadas |
| Tipo de planEmpresarial | Precio medio$9-15/usuario/mes | Características comunesSoporte premium, aprovisionamiento SCIM ilimitado, información detallada del directorio, gobernanza de identidades, soporte 24/7 |
| Tipo de planPersonalizado | Precio medioBasado en presupuesto | Características comunesFunciones adaptadas para satisfacer necesidades organizativas específicas, opciones de soporte personalizado |
Evaluar las necesidades actuales y potenciales de tu organización es esencial al considerar los servicios de directorio en la nube. Elige un plan que ofrezca la flexibilidad necesaria para crecer y adaptarse a la evolución de tu entorno empresarial.
Preguntas frecuentes sobre los servicios de directorio en la nube
Estas son las respuestas a algunas preguntas frecuentes sobre los servicios de directorio en la nube:
¿Cuáles son los principales riesgos de seguridad de los datos asociados con los servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLos servicios de directorio en la nube almacenan información confidencial de identidad, lo que los convierte en objetivos atractivos para los ciberdelincuentes. Una vulneración podría comprometer potencialmente el acceso a numerosas aplicaciones. Además, las organizaciones deben configurar cuidadosamente estos servicios para cumplir con normativas como el RGPD o HIPAA, lo que puede resultar técnicamente complejo.\u003c/p\u003e
¿Cuáles son los problemas habituales de sincronización con los servicios de directorio en la nube?
\u003ch3 class=\u0022text-lg font-bold text-text-100 mt-1 -mb-1.5\u0022\u003e\u003c/h3\u003e
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLos problemas de sincronización incluyen retrasos o incoherencias al sincronizar los datos de los usuarios entre los sistemas en la nube y los sistemas locales. Esto puede causar frustración y problemas de acceso cuando las actualizaciones realizadas en un sistema no se reflejan inmediatamente en los demás, lo que puede provocar brechas de seguridad temporales y una disminución de la productividad.\u003c/p\u003e
¿Cómo pueden las organizaciones mitigar los riesgos de utilizar servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLas organizaciones deben implementar la autenticación multifactor, establecer políticas de seguridad claras, realizar auditorías de seguridad periódicas, mantener copias de seguridad sin conexión de los datos críticos del directorio, desarrollar planes de contingencia para las interrupciones del servicio y evaluar exhaustivamente las prácticas de seguridad de los proveedores antes de la implementación.\u003c/p\u003e
¿Qué problemas de compatibilidad pueden afrontar las organizaciones con los servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLas organizaciones suelen encontrar problemas de compatibilidad al integrar servicios de directorio en la nube con diversas aplicaciones y sistemas locales. Estas integraciones requieren con frecuencia configuraciones complejas, especialmente con sistemas heredados que utilizan protocolos de autenticación obsoletos. Sin una planificación adecuada, estos problemas pueden prolongar los plazos de implementación y aumentar los costes.\u003c/p\u003e
¿Cómo pueden las organizaciones abordar los problemas de cumplimiento normativo relacionados con los servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLas organizaciones deben implementar sólidas funciones de registro de auditoría, revisar periódicamente los controles de acceso, definir claramente el modelo de responsabilidad compartida con su proveedor, cifrar los datos confidenciales, mantener documentación exhaustiva de los controles de seguridad y mantenerse informadas sobre los cambios en los requisitos normativos de todas las jurisdicciones pertinentes.\u003c/p\u003e
¿Qué funciones de monitorización deben buscar las organizaciones en los servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLa monitorización integral debe incluir alertas en tiempo real sobre actividades sospechosas, registros de auditoría detallados para los informes de cumplimiento, visibilidad del estado y los fallos de sincronización, métricas de rendimiento de los procesos de autenticación y herramientas de generación de informes que ayuden a identificar posibles vulnerabilidades de seguridad\u003c/p\u003e
¿Cómo gestionan los servicios de directorio en la nube el ciclo de vida de las identidades?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLa eficacia de los procesos automatizados de aprovisionamiento y desaprovisionamiento varía según el proveedor. Las organizaciones deben evaluar cómo gestionan los servicios los requisitos de acceso temporal, los cambios de atributos, las transiciones de roles y la cancelación de cuentas para garantizar que las políticas de seguridad se apliquen de forma coherente durante todo el ciclo de vida de la identidad.\u003c/p\u003e
¿Qué deben tener en cuenta las organizaciones al planificar la escalabilidad de los servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLas organizaciones deben evaluar cómo gestiona el servicio grandes cantidades de usuarios, grupos y solicitudes de autenticación. Deben comprender las implicaciones en el rendimiento durante los periodos de máxima utilización, probar los procesos de sincronización con volúmenes de datos realistas y evaluar las implicaciones económicas de ampliar las licencias de usuario con el tiempo.\u003c/p\u003e
¿Cómo afectan los problemas de compatibilidad a las implementaciones de servicios de directorio en la nube?
\u003cp class=\u0022whitespace-pre-wrap break-words\u0022\u003eLos problemas de compatibilidad pueden obligar a las organizaciones a mantener simultáneamente varios sistemas de gestión de identidades, lo que genera una carga administrativa adicional. También pueden provocar experiencias de usuario incoherentes entre plataformas y comprometer la seguridad si se implementan soluciones alternativas para abordar las deficiencias de compatibilidad.\u003c/p\u003e