

Las 10 mejores herramientas de software de auditoría de firewalls para 2026

Selección del mejor software de auditoría de firewalls


Proteger tu red no es tarea fácil, especialmente ante amenazas en constante evolución. Necesitas herramientas que estén a la altura. El software de auditoría de firewalls te ayuda a identificar vulnerabilidades y garantizar el cumplimiento. Se trata de disfrutar de tranquilidad para ti y tu equipo.
Según mi experiencia, el software adecuado puede marcar la diferencia. He probado y analizado diversas opciones, centrándome en lo que te importa: facilidad de uso, funciones y fiabilidad.
En este artículo, compartiré mis principales recomendaciones de software de auditoría de firewalls. Obtendrás información imparcial que te ayudará a tomar la mejor decisión según tus necesidades. Empecemos y encontremos la opción adecuada para tu equipo.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen del mejor software de auditoría de firewalls
Esta tabla comparativa resume los detalles de precios de mis principales selecciones de software de auditoría de firewalls para ayudarte a encontrar la mejor opción para tu presupuesto y las necesidades de tu empresa.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Mejor opción para monitoreo en tiempo real del rendimiento del cortafuegos | Prueba gratuita de 30 días + demo gratis disponible | Desde $10/mes (facturado anualmente) | Website | |
| 2 | Ideal para la optimización proactiva de políticas de cortafuegos | Not available | $45/usuario/mes (mínimo 10 usuarios, facturación anual) | Website | |
| 3 | Ideal para simplificar el cumplimiento de seguridad | Demostración gratuita disponible | $50/usuario/mes (facturado anualmente, mínimo 5 usuarios) | Website | |
| 4 | Mejor para la gestión de redes a gran escala | Prueba gratuita + demo gratuita disponible | $6,000 (facturado anualmente) | Website | |
| 5 | Ideal para priorizar vulnerabilidades en tiempo real | $2,800/user/year (facturado anualmente) | Website | ||
| 6 | Ideal para ofrecer visualización consolidada de políticas | Not available | $1,000 (facturado anualmente) | Website | |
| 7 | Ideal para alertas de amenazas en tiempo real | Demostración gratuita disponible | Desde $33/usuario/mes | Website | |
| 8 | Ideal para automatizar controles de seguridad | Demo gratuita disponible | $49/usuario/mes (facturación anual, mínimo 5 usuarios) | Website | |
| 9 | Mejor para visibilidad centrada en amenazas | No disponible | Precio bajo solicitud | Website | |
| 10 | Mejor para puntuar factores de riesgo de red | Not available | $500/usuario/mes (mínimo 10 licencias, facturación anual) | Website |
Análisis del mejor software de auditoría de firewalls
A continuación encontrarás mis resúmenes detallados del mejor software de auditoría de firewalls que llegó a mi selección. Mis análisis ofrecen una visión detallada de las funciones clave, ventajas \u0026 desventajas, integraciones y casos de uso ideales de cada herramienta para ayudarte a encontrar la mejor opción para ti.

Site24x7
Mejor opción para monitoreo en tiempo real del rendimiento del cortafuegos

Site24x7 es una plataforma de observabilidad todo en uno que incluye herramientas para monitorear cortafuegos, redes privadas virtuales (VPN) y dispositivos de red. Puedes seguir el uso de la CPU, el conteo de sesiones y la actividad de VPN, además de recibir alertas de trampas de Protocolo simple de administración de red (SNMP) y datos de ancho de banda, todo desde un único panel de control.
Por qué elegí Site24x7:
Elegí Site24x7 porque te ayuda a mantenerte al tanto del estado y el rendimiento del cortafuegos con métricas en tiempo real y alertas. Extrae datos directamente de tus dispositivos utilizando SNMP y muestra tendencias como uso de memoria, intentos de intrusión y estado de los túneles. Si buscas anticiparte a las interrupciones o diagnosticar cuellos de botella en la VPN, Site24x7 te brinda la visibilidad necesaria sin tener que utilizar múltiples herramientas.
Funciones destacadas e integraciones:
Puedes monitorear métricas del cortafuegos como sesiones de Voz sobre IP (VoIP), conexiones proxy de Protocolo simple de transferencia de correo (SMTP) y actividad en túneles de Capa de sockets seguros (SSL). El On-Premise Poller recopila datos precisos desde las Bases de información de administración (MIBs) de SNMP y puedes generar informes de causa raíz cuando surgen problemas. La configuración de alertas es flexible, con opciones para correo electrónico, voz, aplicación móvil y chat. Site24x7 se integra con Amazon EventBridge, Slack, Microsoft Teams, Zoho Analytics y Jira, y también admite el monitoreo de rendimiento en routers, switches y redes en la nube.
Pros and Cons
Pros:
- Auditorías de cumplimiento automatizadas
- Alertas en tiempo real para detección inmediata de problemas
- Capacidades de monitoreo de red completas
Cons:
- Las alertas excesivas pueden ser abrumadoras para los usuarios
- Carece de funciones de seguridad más robustas, como detección de amenazas
New Product Updates from Site24x7
Site24x7 Adds Cloud Resources Dashboard and ECS Failure Alerts
Site24x7 introduces a Cloud Resources dashboard and new Amazon ECS failure alerts. These updates improve cloud visibility and help teams catch service issues earlier. For more information, visit Site24x7’s official site.
 .

FireMon
Ideal para la optimización proactiva de políticas de cortafuegos

FireMon es una plataforma sólida de gestión de cortafuegos que se centra en la optimización y ajuste proactivo de las políticas. Ayuda a las organizaciones a mantener el cumplimiento continuo y a aplicar las políticas de seguridad de red de manera eficaz, lo que la convierte en la mejor elección para las empresas que buscan gestionar proactivamente sus políticas de cortafuegos.
Por qué elegí FireMon:
En mi búsqueda de la mejor herramienta de auditoría de cortafuegos, elegí FireMon por su enfoque en el ajuste proactivo de políticas. Su compromiso con la prevención de desorden en las políticas y la optimización de las reglas la hacen destacar en el mercado. Creo que es la 'mejor opción para' empresas que desean adelantarse a las posibles vulnerabilidades optimizando sus políticas de cortafuegos.
Características destacadas e integraciones:
FireMon cuenta con diversas funciones, siendo el optimizador de políticas y el analizador de riesgos las más destacadas. Estas funciones garantizan un enfoque proactivo para la gestión de cortafuegos. En cuanto a integraciones, FireMon ofrece compatibilidad con una amplia gama de cortafuegos, cortafuegos de próxima generación y plataformas en la nube, proporcionando una solución verdaderamente flexible.
Pros and Cons
Pros:
- Ofrece ajuste proactivo de políticas
- Compatible con una amplia gama de cortafuegos y plataformas en la nube
- Ofrece análisis de riesgos
Cons:
- El precio puede ser elevado para organizaciones pequeñas
- Requiere un mínimo de 10 usuarios
- La interfaz de usuario puede tener una curva de aprendizaje pronunciada para algunos usuarios
Vanta
Ideal para simplificar el cumplimiento de seguridad

Vanta es una plataforma de cumplimiento de seguridad diseñada para simplificar el proceso, a menudo complicado, de cumplir con los estándares regulatorios. Su capacidad para automatizar tareas complejas de cumplimiento y proporcionar informes claros la convierte en una herramienta excepcional para las organizaciones que buscan facilitar el cumplimiento de seguridad.
Por qué elegí Vanta:
Seleccioné Vanta para esta lista por su habilidad única para descomplicar el complejo mundo del cumplimiento de seguridad. La automatización de muchas tareas de cumplimiento que ofrece la plataforma, combinada con su interfaz fácil de usar, la hace destacar entre la competencia. Creo que es la 'mejor opción para' empresas que buscan simplificar el proceso de cumplimiento y entender fácilmente su estado de cumplimiento.
Características y integraciones destacadas:
Vanta sobresale por su función de monitoreo continuo y auditorías de cumplimiento de seguridad automatizadas. Proporciona informes de cumplimiento claros y fáciles de entender, lo que reduce significativamente el esfuerzo manual involucrado en la gestión del cumplimiento.
En cuanto a integraciones, Vanta es compatible con numerosos servicios populares, incluyendo AWS, GCP, Okta y GitHub, ofreciendo a los usuarios una visión integral de la seguridad de su infraestructura.
Pros and Cons
Pros:
- Simplifica el cumplimiento de seguridad
- Ofrece monitoreo continuo
- Admite una amplia gama de integraciones
Cons:
- Relativamente caro para pequeñas empresas
- Requiere un mínimo de 5 usuarios
- Podría ser excesivo para empresas con necesidades de cumplimiento sencillas

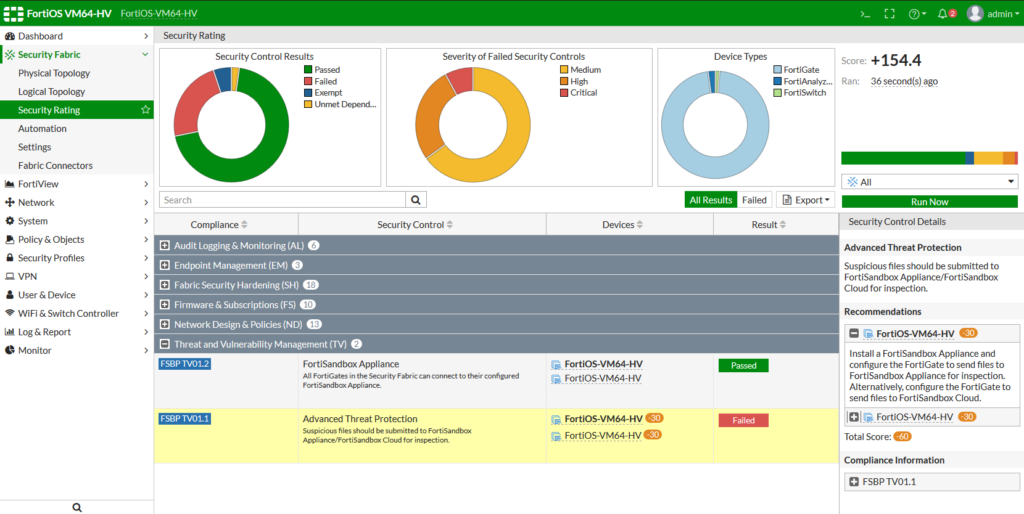
Fortinet FortiManager presenta una solución robusta para la gestión de entornos de red de gran tamaño. Su consola de gestión centralizada maneja de manera eficiente numerosos dispositivos de red y políticas, lo que lo califica como la mejor opción para arquitecturas de red expansivas.
Por qué elegí Fortinet FortiManager:
Elegí Fortinet FortiManager por sus capacidades integrales para gestionar infraestructuras de red extensas. Su gestión centralizada de diversos dispositivos y políticas de red lo convierten en la opción ideal para organizaciones con una topología de red amplia.
Su punto fuerte es la gestión de redes a gran escala con facilidad y precisión, lo que lo convierte en una solución indiscutible para la administración de redes extensas.
Características destacadas e integraciones:
Las características destacadas de Fortinet FortiManager incluyen la gestión centralizada, operaciones optimizadas e integración con Security Fabric. Su gestión centralizada permite administrar miles de dispositivos y flujos de trabajo desde una sola consola.
En cuanto a integraciones, FortiManager se conecta muy bien con la suite de productos de seguridad de red de Fortinet, formando un marco de seguridad unificado y colaborativo.
Pros and Cons
Pros:
- Gestión eficiente de redes a gran escala
- Control centralizado para varios dispositivos
- Buena integración con la suite de seguridad de red de Fortinet
Cons:
- No hay suscripción mensual disponible; se factura anualmente
- Costos adicionales por la gestión de más dispositivos
- Curva de aprendizaje pronunciada para principiantes

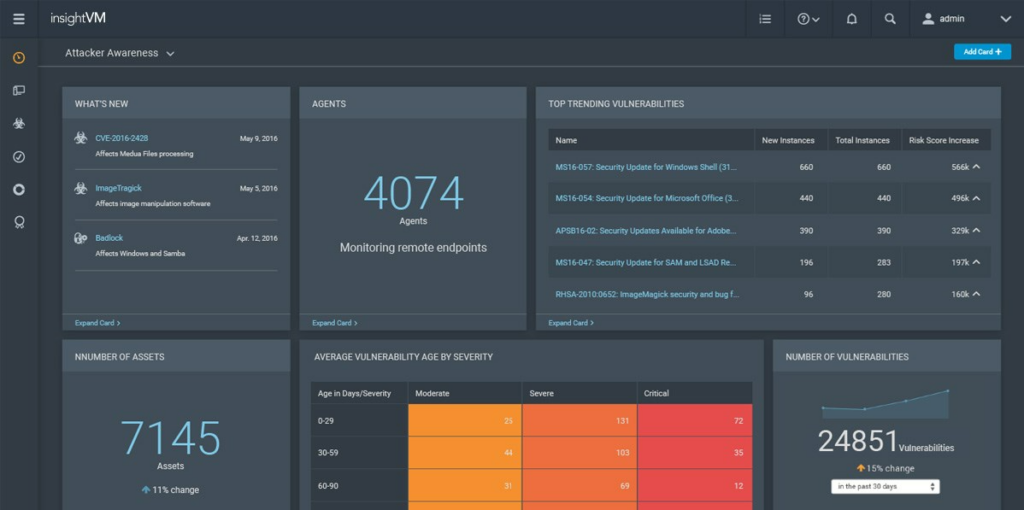
Rapid7 InsightVM adopta un enfoque único para la gestión de vulnerabilidades al priorizar las vulnerabilidades según el riesgo y el contexto. Esta herramienta facilita la evaluación y el análisis en tiempo real de tu postura de seguridad para ayudarte a actuar rápidamente ante las amenazas más inminentes.
Por qué elegí Rapid7 InsightVM:
Seleccioné Rapid7 InsightVM debido a su capacidad para ofrecer análisis en tiempo real. Su característica distintiva radica en la funcionalidad de puntuación de riesgos que permite una priorización efectiva de vulnerabilidades. La herramienta sobresale en determinar qué amenazas requieren atención inmediata y por qué, lo que la convierte en una solución ideal para la gestión de vulnerabilidades en tiempo real.
Funciones destacadas e integraciones:
InsightVM destaca por su Panel Activo, Flujo de Remediación y acciones automáticas desencadenadas por la puntuación de riesgo. El Panel Activo ofrece una vista continuamente actualizada de tu panorama de riesgos. El Flujo de Remediación ayuda a rastrear y coordinar los esfuerzos de remediación.
En cuanto a las integraciones, InsightVM se asocia con tecnologías líderes como ServiceNow, Splunk y CyberArk, fomentando una estrategia de seguridad más integral y eficiente.
Pros and Cons
Pros:
- Puntuación de riesgo en tiempo real
- Coordinación robusta del flujo de trabajo
- Amplia gama de integraciones
Cons:
- El precio puede ser prohibitivo para empresas pequeñas
- Requiere conocimientos técnicos para operar eficazmente
- No hay opción de suscripción mensual, facturación anual


Panorama de Palo Alto Networks es una solución de gestión conocida por su sólido sistema de visualización de políticas. Esta herramienta permite a los usuarios ver una vista consolidada de las políticas de red en diferentes entornos, lo que la convierte en la herramienta perfecta para la visualización unificada de políticas.
Por qué elegí Panorama:
Panorama llamó mi atención por su capacidad sin igual para brindar una visualización unificada de políticas en redes complejas. Esta característica permite un seguimiento y gestión sencillo de las políticas de seguridad de cortafuegos, dándole ventaja sobre otras soluciones.
La considero altamente porque está diseñada específicamente para organizaciones que buscan una visión integral de su postura de seguridad.
Funcionalidades destacadas e integraciones:
Las principales funciones de Panorama incluyen gestión centralizada, visibilidad del tráfico y amenazas, y orquestación de políticas. La función de gestión centralizada ofrece una interfaz simplificada para gestionar políticas en múltiples entornos.
En cuanto a integraciones, Panorama se complementa perfectamente con la suite de productos de Palo Alto Networks, garantizando coherencia e interoperabilidad en la infraestructura de seguridad de red.
Pros and Cons
Pros:
- Excelente para visualización consolidada de políticas
- Ofrece profunda visibilidad de tráfico y amenazas
- Se integra perfectamente con otros productos de Palo Alto
Cons:
- Requiere pago anual por adelantado
- Puede ser complicado para principiantes
- El precio puede ser elevado para pequeñas empresas

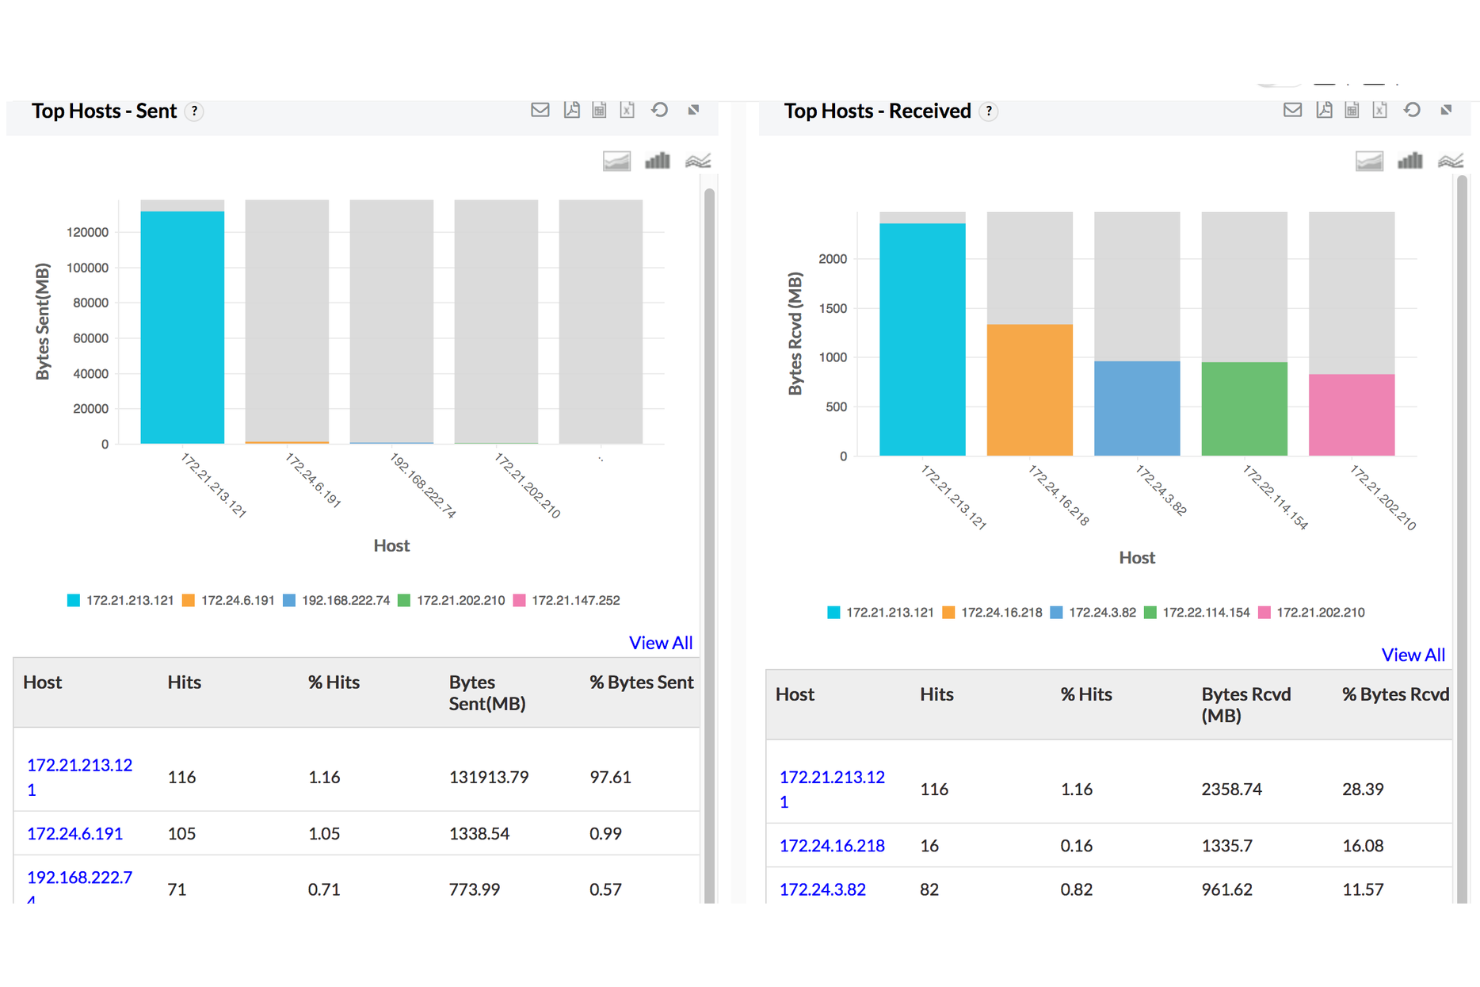
ManageEngine Firewall Analyzer es una herramienta de análisis de registros de cortafuegos que te ayuda a auditar políticas de seguridad, monitorear el tráfico de red y recibir alertas en tiempo real basadas en eventos del cortafuegos. Es compatible con dispositivos de múltiples proveedores e incluye funciones para el seguimiento de configuraciones, informes de cumplimiento y análisis de ancho de banda, todo accesible desde un panel centralizado.
Por qué elegí ManageEngine Firewall Analyzer:
Elegí Firewall Analyzer porque te ofrece alertas de amenazas en tiempo real vinculadas a cambios en las reglas del cortafuegos, actividad de VPN y comportamiento de los usuarios. Esto es importante si estás vigilando configuraciones incorrectas, accesos no autorizados o uso indebido del ancho de banda y necesitas actuar rápidamente. También permite investigar eventos con análisis forense de registros, facilitando conectar alertas con su contexto.
Funciones destacadas e integraciones:
Puedes rastrear el uso de internet por empleado, monitorear tendencias de VPN y auditar cambios de políticas con herramientas integradas de optimización de reglas. Se activan alertas por anomalías en el ancho de banda, tipo de tráfico o estado de configuración. La herramienta se integra con otros productos de ManageEngine como Log360, EventLog Analyzer y OpManager, ampliando tu visibilidad a lo largo de toda la red. También obtienes informes listos para cumplimiento de normativas como PCI-DSS, NIST y GDPR.
Pros and Cons
Pros:
- Las capacidades de monitoreo en tiempo real ayudan a identificar patrones de tráfico inusuales
- Seguimiento de VPN y gestión de ancho de banda
- Ofrece información detallada sobre el tráfico del cortafuegos y la actividad de los usuarios
Cons:
- Respuestas más lentas a parches para vulnerabilidades de software de terceros
- Requiere actualizaciones y mantenimiento regulares


Drata es una plataforma diseñada para ayudar a las empresas a lograr y mantener el cumplimiento normativo. El énfasis del software en la automatización, especialmente en la gestión de controles de seguridad, lo convierte en un recurso valioso para las empresas que buscan aliviar parte de la carga asociada al mantenimiento del cumplimiento en seguridad.
Por qué elegí Drata:
Drata llamó mi atención por su fuerte enfoque en la automatización de los controles de seguridad, un proceso que suele ser laborioso para la mayoría de las empresas. Sus capacidades de automatización y sus informes claros y listos para auditoría lo convierten en una opción destacada. En mi opinión, Drata es 'la mejor opción' para aquellas empresas que buscan agilizar su proceso de cumplimiento de seguridad mediante la automatización.
Características y integraciones destacadas:
Las características clave de Drata incluyen la supervisión continua del cumplimiento, la recopilación automatizada de evidencias de controles de seguridad y la entrega de informes listos para auditoría. La plataforma también se integra con una amplia variedad de otros servicios, incluyendo AWS, GCP, Slack y GitHub, permitiendo auditorías de seguridad exhaustivas en toda la pila de software de la empresa.
Pros and Cons
Pros:
- Automatiza diversos aspectos del cumplimiento de seguridad
- Proporciona informes listos para auditoría
- Se integra con una amplia gama de servicios
Cons:
- Podría ser costoso para pequeñas empresas
- Requiere un mínimo de 5 usuarios
- Podría ser complejo para empresas con necesidades básicas de cumplimiento


Forcepoint es una empresa de ciberseguridad que ofrece soluciones orientadas a proporcionar a las empresas una visibilidad centrada en amenazas. Sus herramientas y funciones ayudan a las organizaciones a identificar y contrarrestar amenazas de manera rápida y eficaz, lo que justifica por qué es la mejor para este tipo de visibilidad.
Por qué elegí Forcepoint:
Seleccioné Forcepoint para esta lista debido a su énfasis incomparable en la visibilidad centrada en amenazas. En comparación con otros, los sistemas de Forcepoint son especialmente hábiles para brindar información sobre amenazas potenciales y sus fuentes.
Dada su eficacia para ofrecer visibilidad centrada en amenazas, considero que Forcepoint es una herramienta adecuada para organizaciones interesadas en una detección y gestión avanzada de amenazas.
Funciones destacadas e integraciones:
Forcepoint ofrece funciones únicas como analítica de comportamiento, prevención de pérdida de datos (DLP) y detección de amenazas internas que mejoran su visibilidad centrada en amenazas. También se integra con otras herramientas de ciberseguridad, incluidos SIEMs y cortafuegos, para proporcionar un ecosistema de seguridad integral.
Pros and Cons
Pros:
- Proporciona visibilidad centrada en amenazas
- Ofrece analítica de comportamiento, DLP y detección de amenazas internas
- Se integra bien con otras herramientas de ciberseguridad
Cons:
- El precio no es transparente
- Puede ser complejo para organizaciones pequeñas
- Adaptar la solución a necesidades específicas puede hacer que tengas funciones que no necesitas o utilizas

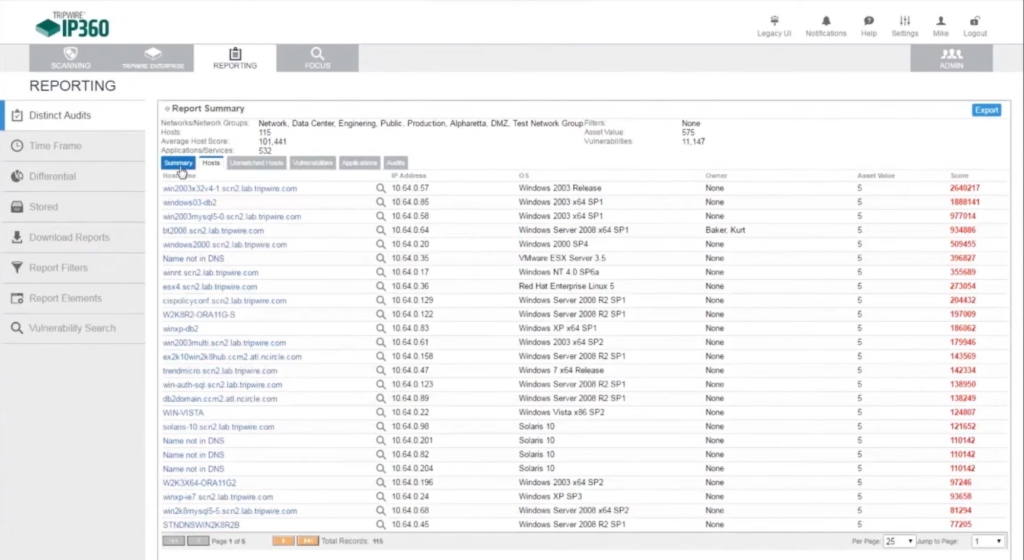
Tripwire IP360 es un sistema avanzado de gestión de amenazas y vulnerabilidades. Con su enfoque en proporcionar un modelo robusto de calificación de riesgos, es un actor clave en la gestión de la seguridad de la red para empresas que priorizan la gestión de riesgos.
Por qué elegí Tripwire IP360:
Seleccioné Tripwire IP360 por su capacidad única para ofrecer un sistema integral de calificación de riesgos para vulnerabilidades de red. Fue mi elección debido a su enfoque especial en transformar datos de seguridad complejos en una puntuación de riesgo fácil de digerir, lo que lo hace ideal para empresas preocupadas por los factores de riesgo de la red.
Características e integraciones destacadas:
Entre sus características notables, Tripwire IP360 incluye un sofisticado mecanismo de puntuación de riesgos, una base de datos exhaustiva de vulnerabilidades y unas impresionantes capacidades de automatización. En cuanto a integraciones, IP360 está diseñado para adaptarse a su infraestructura de seguridad existente y funciona de forma armoniosa con una gran variedad de sistemas de gestión de información y eventos de seguridad (SIEM).
Pros and Cons
Pros:
- Potente sistema de puntuación de riesgos
- Base de datos de vulnerabilidades profunda
- Excelentes capacidades de automatización
Cons:
- Puede ser costoso para pequeñas empresas
- Requiere un mínimo de 10 licencias
- La interfaz de usuario podría mejorar
Otro software de auditoría de firewalls
Estas son algunas opciones adicionales de software de auditoría de firewalls que no llegaron a mi selección, pero que aun así vale la pena consultar:
- ManageEngine Firewall Analyzer
Ideal para analizar registros de firewall
- Tufin
La mejor opción para el seguimiento de la gestión de cambios
- AlgoSec
Ideal para optimizar la conectividad de aplicaciones
- Skybox
Ideal para identificar violaciones de políticas


Análisis de otro software de auditoría de firewalls
Wie ich Firewall-Audit-Software bewerte
Ich unterteile meine Bewertung in grundlegende Anforderungen – wie Multi-Vendor-Regelanalyse und Compliance-Berichterstattung – sowie Unterscheidungsmerkmale, die empfehlenswerte Tools von anderen abheben.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl von Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (Funktion nicht vorhanden) bis 5 (hervorragende Umsetzung in diesem Bereich) für jede der unten aufgeführten Kernfunktionen. Anschließend berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtbewertung von 65 % erreichen, um in Betracht gezogen zu werden.
- Multi-Vendor Firewall-Unterstützung: Ich prüfe, ob ein Tool Konfigurationen von Anbietern wie Cisco, Palo Alto, Fortinet und Check Point in einer einzigen normalisierten Ansicht einlesen kann.
- Regelbasis-Analyse: Jedes Tool sollte redundante, verdeckte, ungenutzte und zu großzügige Regeln erkennen – jene Art von Überflüssigem, die sich im Laufe jahrelanger spontaner Änderungen ansammeln.
- Compliance-Berichtswesen: Ich bewerte, ob auditfähige Berichtsvorlagen für Rahmenwerke wie PCI-DSS, HIPAA, SOX und ISO 27001 vorhanden sind, nicht nur generische Exporte.
- Erkennung von Risiken & Fehlkonfigurationen: Das Tool sollte Fehlkonfigurationen mit einer klaren Schweregradbewertung kennzeichnen, sodass Ihr Team die Behebungen priorisieren kann, statt sich durch Informationsflut zu kämpfen.
- Nachverfolgung von Änderungen & Audit-Trail: Ich achte auf vollständige Nachvollziehbarkeit jeder Regeländerung – wer hat sie vorgenommen, wann, und was wurde geändert – damit Sie auskunftsfähig sind, wenn Prüfer Fragen stellen.
- Empfehlungen zur Richtlinienoptimierung: Das Tool sollte nicht nur Probleme kennzeichnen, sondern auch konkrete Maßnahmen vorschlagen, wie etwa das Konsolidieren überlappender Regeln oder das Einschränken zu weit gefasster Berechtigungen.
Wenn ich eine Liste mit Tools habe, die die Kriterien erfüllen, prüfe ich, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und unterscheide ich verschiedene Anbieter:
Herausragende Funktionen
Abdeckung von Cloud- und hybriden Firewalls wird immer wichtiger, da Teams Arbeitslasten zwischen AWS, Azure und GCP verschieben. Ich achte auf Tools, die Cloud-native Security Groups neben lokalen Firewalls in einer Ansicht auditieren. Angriffspfad-Simulation ist ein weiteres Unterscheidungsmerkmal – damit lässt sich modellieren, was passiert, wenn sich eine Regel ändert, bevor sie tatsächlich umgesetzt wird. Tools mit automatisierten Änderungs-Workflows gehen noch einen Schritt weiter, indem genehmigte Änderungen direkt an Firewalls übermittelt werden und so die Lücke zwischen Problemfindung und Lösung schließen.
Mehr als nur Funktionen
Die Integration in Ihre bestehende Sicherheitsumgebung ist ein wichtiger Aspekt. Ich prüfe, ob ein Tool Schnittstellen zu SIEM-Plattformen wie Splunk oder QRadar und zu ITSM-Tools wie ServiceNow bietet, sodass Audit-Ergebnisse in bestehende Workflows einfließen. Auch die Flexibilität bei der Bereitstellung ist entscheidend – manche Umgebungen benötigen On-Premises-Installationen für sensible Daten, andere profitieren von cloudbasierten Optionen. Außerdem bewerte ich die Time-to-Value, also wie schnell Sie Hunderte von Firewalls einbinden und umsetzbare Ergebnisse erhalten – und eben nicht Wochen mit der Einrichtung verbringen.
Cómo elegir un software de auditoría de firewalls
Es fácil perderse entre largas listas de funciones y estructuras de precios complejas. Para ayudarte a mantener la concentración mientras avanzas en tu proceso particular de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| Escalabilidad | ¿Puede el software crecer con tu empresa? Considera si puede gestionar un mayor tamaño y complejidad de la red sin necesitar actualizaciones o sustituciones frecuentes. |
| Integraciones | ¿Funciona con tus sistemas actuales? Comprueba la compatibilidad con las herramientas y plataformas existentes para garantizar un flujo de datos fluido y evitar soluciones manuales. |
| Personalización | ¿Puedes adaptarlo a tus necesidades? Busca opciones para ajustar la configuración y los informes de modo que se ajusten a tus políticas de seguridad y estándares de cumplimiento específicos. |
| Facilidad de uso | ¿Le resultará intuitivo a tu equipo? Evalúa la interfaz y la experiencia de usuario para garantizar que se necesita una formación mínima para utilizarlo eficazmente. |
| Implementación e incorporación | ¿Con qué rapidez puedes empezar? Evalúa el tiempo y los recursos necesarios para la configuración, incluido cualquier soporte o formación proporcionados por el proveedor. |
| Coste | ¿Se ajusta a tu presupuesto? Compara los planes de precios, incluidas las posibles tarifas ocultas, y considera los costes a largo plazo en relación con el valor proporcionado. |
| Medidas de seguridad | ¿Protege tus datos? Asegúrate de que cumple los estándares del sector en materia de cifrado, controles de acceso y actualizaciones de seguridad periódicas. |
| Requisitos de cumplimiento | ¿Se ajusta a las normativas? Verifica que sea compatible con el cumplimiento de las normas legales pertinentes, como GDPR o HIPAA, según tu sector. |
¿Qué es el software de auditoría de firewalls?
El software de auditoría de cortafuegos es una herramienta que evalúa y supervisa las configuraciones de los cortafuegos para garantizar el cumplimiento de las normas de seguridad y detectar vulnerabilidades. Los profesionales de TI, los administradores de redes y los equipos de seguridad suelen utilizar estas herramientas para mantener un entorno de red seguro. Para las organizaciones que requieren una protección integral, los servicios de cortafuegos gestionados pueden proporcionar capas adicionales de gestión de la seguridad. Las comprobaciones automatizadas de cumplimiento, los informes de auditoría detallados y la integración con los sistemas existentes ayudan a identificar riesgos, garantizar el cumplimiento y simplificar la gestión. En general, estas herramientas ofrecen tranquilidad al proteger la seguridad y el cumplimiento de la red.
Características
Al seleccionar un software de auditoría de cortafuegos, presta atención a las siguientes características clave:
- Supervisión de la configuración: Rastrea y analiza los ajustes del cortafuegos para detectar cambios no autorizados y garantizar el cumplimiento.
- Identificación de vulnerabilidades: Analiza las debilidades de seguridad en las reglas y políticas del cortafuegos, ayudando a mitigar los riesgos.
- Informes de cumplimiento: Genera informes detallados para demostrar el cumplimiento de las normativas y estándares del sector.
- Seguimiento de cambios en las políticas: Registra y revisa los cambios en las políticas del cortafuegos, garantizando la responsabilidad y la trazabilidad.
- Inteligencia de amenazas en tiempo real: Proporciona información actualizada sobre posibles amenazas para mejorar la protección de la red.
- Sugerencias automatizadas de corrección: Ofrece recomendaciones prácticas para abordar las vulnerabilidades identificadas y mejorar la seguridad.
- Paneles personalizables: Permite a los usuarios adaptar las vistas y los informes para satisfacer necesidades y preferencias de seguridad específicas.
- Capacidades de integración en la nube: Garantiza un funcionamiento fluido con entornos en la nube y admite configuraciones de red híbridas.
- Herramientas de análisis avanzado: Ofrece información sobre el rendimiento del cortafuegos y las tendencias de seguridad, lo que ayuda en la toma de decisiones.
- Interfaz fácil de usar: Simplifica la navegación y el uso, reduciendo la curva de aprendizaje para los profesionales de TI.
Beneficios
La implementación de un software de auditoría de cortafuegos ofrece varios beneficios para tu equipo y tu empresa. Estos son algunos de los que puedes esperar:
- Mayor seguridad: Al identificar vulnerabilidades y supervisar las configuraciones, el software ayuda a proteger tu red frente a posibles amenazas.
- Cumplimiento normativo: Los informes de cumplimiento garantizan que cumplas los estándares del sector, reduciendo el riesgo de multas y sanciones.
- Eficiencia operativa: Las sugerencias automatizadas de corrección ahorran tiempo al ofrecer soluciones rápidas para los problemas de seguridad.
- Mayor responsabilidad: El seguimiento de los cambios en las políticas garantiza que se registre cada modificación, promoviendo la transparencia y la responsabilidad.
- Información basada en datos: Las herramientas de análisis avanzado proporcionan información valiosa sobre el rendimiento de la red, lo que ayuda a tomar decisiones estratégicas.
- Ahorro de costes: Detectar y corregir las vulnerabilidades de forma temprana evita filtraciones de datos y tiempos de inactividad costosos.
- Facilidad de uso: Una interfaz fácil de usar reduce la curva de aprendizaje y permite que tu equipo se concentre en las tareas esenciales.
Costes y precios
Seleccionar un software de auditoría de cortafuegos requiere comprender los distintos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características que suelen incluir las soluciones de software de cortafuegos:
Tabla comparativa de planes de software de auditoría de cortafuegos
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Plan gratuito | $0 | Supervisión básica de la configuración, identificación limitada de vulnerabilidades e informes básicos de cumplimiento. |
| Plan personal | $10-$30/usuario/mes | Supervisión de la configuración, identificación de vulnerabilidades, informes de cumplimiento y herramientas de análisis básicas. |
| Plan empresarial | $50-$100/usuario/mes | Inteligencia de amenazas avanzada, sugerencias automatizadas de corrección, paneles personalizables y seguimiento de cambios en las políticas. |
| Plan corporativo | $150-$300/usuario/mes | Conjunto completo de características, incluida la inteligencia de amenazas en tiempo real, capacidades de integración en la nube, herramientas de análisis avanzado y asistencia especializada. |
Preguntas frecuentes sobre el software de auditoría de firewalls
Aquí tienes algunas respuestas a preguntas frecuentes sobre el software de auditoría de firewalls:
¿Cómo elegir el software de auditoría de firewalls adecuado?
Al elegir el software de auditoría de firewalls adecuado, ten en cuenta las necesidades específicas de tu organización, como la integración con los sistemas existentes, la facilidad de uso y los requisitos de cumplimiento. Evalúa a los distintos proveedores según sus funciones, modelos de precios y opciones de asistencia al cliente para encontrar la opción que mejor se adapte a tu equipo.
¿Puede el software de auditoría de firewalls integrarse con otros sistemas de TI?
Sí, muchas soluciones de software de auditoría de firewalls ofrecen capacidades de integración con otros sistemas de TI, como SIEM, proveedores de servicios en la nube y herramientas de gestión de redes. Esta integración ayuda a optimizar los flujos de trabajo y mejora la postura de seguridad general al proporcionar una visión unificada de la seguridad de la red.
¿Con qué frecuencia se debe realizar una auditoría del firewall?
Se recomienda realizar una auditoría del firewall al menos trimestralmente, pero la frecuencia puede variar según las políticas de seguridad y los requisitos normativos de tu organización. Las auditorías periódicas ayudan a garantizar que las configuraciones del firewall sigan siendo eficaces y cumplan con los estándares del sector, minimizando los riesgos de seguridad.
¿Cuáles son los desafíos habituales al implementar un software de auditoría de firewalls?
Entre los desafíos habituales se incluyen la integración con los sistemas existentes, la migración de datos y garantizar la adopción por parte de los usuarios. Para superarlos, planifica un proceso de implementación estructurado, proporciona la formación adecuada y selecciona una solución que se adapte a tu infraestructura de TI actual para minimizar las interrupciones.
¿Hay alguna diferencia entre el software de auditoría de firewalls gratuito y el de pago?
Sí, el software gratuito de auditoría de firewalls suele ofrecer capacidades básicas de auditoría, con funciones y asistencia limitadas. Las versiones de pago normalmente proporcionan funciones avanzadas, como supervisión en tiempo real, informes exhaustivos de cumplimiento y asistencia prémium, lo que las hace más adecuadas para organizaciones grandes con necesidades complejas.
¿Qué debes buscar en la asistencia al cliente al elegir un software de auditoría de firewalls?
Busca disponibilidad las 24 horas, los 7 días de la semana, varios canales de asistencia, como chat o correo electrónico, y una base de conocimientos completa. También son importantes los tiempos de respuesta rápidos y el acceso a personal de asistencia experimentado para garantizar que cualquier problema pueda resolverse eficazmente, minimizando el tiempo de inactividad y las interrupciones.
Qué sigue:
Si estás investigando software de auditoría de firewalls, conecta con un asesor de SoftwareSelect para recibir recomendaciones gratuitas.
Rellenas un formulario y mantienes una breve conversación en la que se detallan tus necesidades específicas. Después recibirás una lista de opciones de software para revisar. También te ayudarán durante todo el proceso de compra, incluidas las negociaciones de precios.