

Descifrando el código: las 10 mejores herramientas IAST de 2026

Lista de las mejores herramientas IAST


Las mejores herramientas IAST ayudan a los equipos de desarrollo y seguridad a detectar vulnerabilidades en tiempo real mediante el análisis de las aplicaciones mientras se ejecutan. Combinan la instrumentación del código con la supervisión en tiempo de ejecución para descubrir problemas como flujos de datos inseguros, entradas no validadas y lógicas de autenticación débiles, problemas que a menudo pasan desapercibidos en los análisis estáticos o las revisiones manuales.
Muchos equipos recurren a IAST porque están cansados de perseguir falsos positivos, depurar trazas de pila poco claras o gestionar herramientas de seguridad independientes que no se integran con sus procesos de desarrollo. Estas deficiencias hacen perder tiempo y dejan riesgos sin abordar, especialmente cuando las aplicaciones gestionan datos confidenciales en varios lenguajes y marcos de trabajo.
He trabajado con grupos de ingeniería y seguridad que migraban desde configuraciones heredadas de pruebas estáticas, y he probado herramientas IAST en entornos reales de producción y CI/CD. Esa experiencia me ha demostrado qué plataformas ofrecen resultados precisos sin ralentizar los lanzamientos.
En esta guía, descubrirás qué herramientas IAST proporcionan una visibilidad significativa de los riesgos en tiempo de ejecución, reducen el ruido de las alertas y ayudan a tu equipo a priorizar las vulnerabilidades más importantes.
Por qué confiar en nuestras reseñas de software
Llevamos probando y revisando software desde 2023. Como líderes tecnológicos, sabemos lo crítico y difícil que es tomar la decisión correcta al seleccionar software.
Invertimos en una investigación profunda para ayudar a nuestra audiencia a tomar mejores decisiones de compra de software. Hemos probado más de 2,000 herramientas para diferentes casos de uso tecnológicos y escrito más de 1,000 reseñas de software exhaustivas. Descubre cómo mantenemos la transparencia y nuestra metodología de revisión de software.
Resumen de las mejores herramientas IAST
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideal para el escaneo integral de código | Plan gratuito disponible + demo gratis | Desde $350/mes | Website | |
| 2 | Ideal para la flexibilidad en el escaneo de seguridad dinámico | Demostración gratuita disponible | Desde $55/usuario/mes (cobro anual) | Website | |
| 3 | Ideal para escaneo rápido de aplicaciones web | Demostración gratuita disponible | Desde $50/usuario/mes (facturado anualmente) | Website | |
| 4 | Ideal para una plataforma integral de exposición del software | Demo gratuita disponible | Precios a consultar | Website | |
| 5 | Ideal para soluciones de seguridad de aplicaciones híbridas | Not available | Desde $35/usuario/mes (facturado anualmente) | Website | |
| 6 | Mejor para una integridad integral del software | Not available | Desde $40/usuario/mes (facturado anualmente) | Website | |
| 7 | La mejor para defensa de aplicaciones basadas en la nube | Not available | Desde $65/usuario/mes (facturado anualmente) | Website | |
| 8 | Mejor para la gestión integrada de vulnerabilidades | Prueba gratuita + demo gratuita disponible | Desde $30/usuario/mes (facturado anualmente) | Website | |
| 9 | Ideal para automatizar pruebas de vulnerabilidad en aplicaciones | Demostración gratuita disponible | Desde $29/usuario/mes (facturado anualmente) | Website | |
| 10 | La mejor opción para programas de seguridad de aplicaciones escalables | Demostración gratuita disponible | Desde $30/usuario/mes (facturado anualmente) | Website |

Reseñas de las mejores herramientas IAST
Ideal para el escaneo integral de código
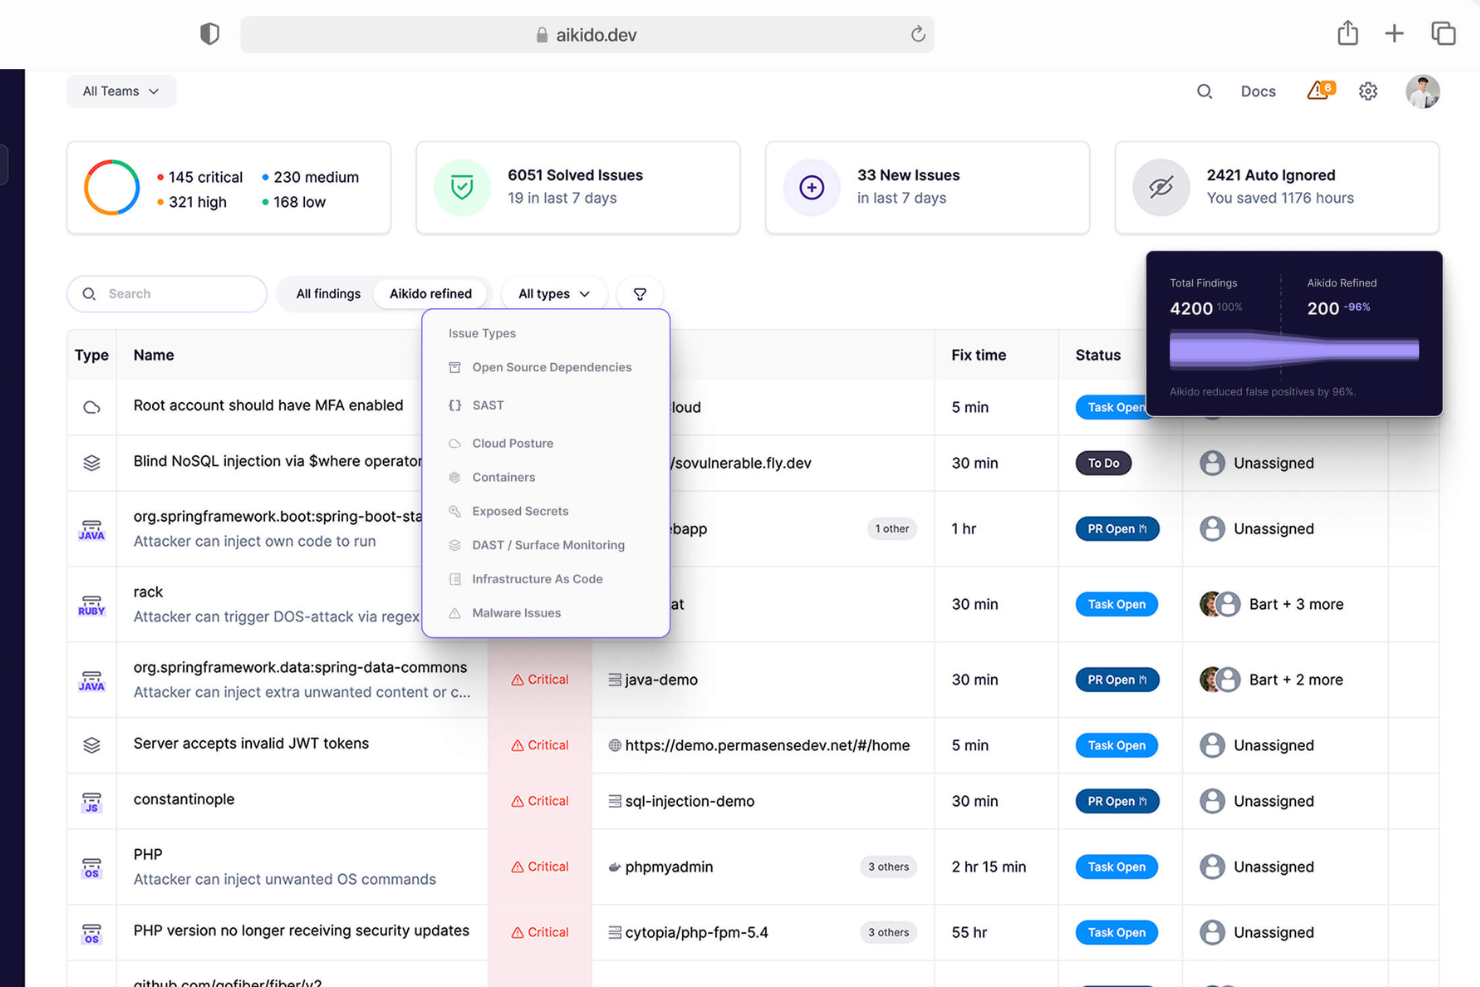
Aikido Security es una plataforma de seguridad integral diseñada para ayudar a tu equipo de desarrollo a asegurar cada aspecto de tu stack, desde el código hasta la nube. Al centralizar varios analizadores de seguridad en una sola plataforma, Aikido mejora el proceso de identificación y corrección de vulnerabilidades.
Por qué elegí Aikido Security:
Las capacidades de Pruebas de Seguridad de Aplicaciones Estáticas (SAST) de Aikido son una razón clave para considerarla entre las principales herramientas IAST. Su escáner de código fuente integral puede detectar vulnerabilidades como inyección SQL, cross-site scripting (XSS) y desbordamientos de búfer antes de que los problemas se integren, asegurando que las amenazas potenciales se aborden temprano en el proceso de desarrollo.
Funciones y integraciones destacadas:
Aikido también ofrece AI Autofix, que proporciona correcciones con un solo clic para vulnerabilidades identificadas. Otras funciones clave incluyen la gestión de postura en la nube que detecta configuraciones incorrectas en los principales proveedores de la nube, detección de secretos para identificar claves API y contraseñas expuestas en tu código, y escaneo de seguridad de contenedores para asegurar que tus imágenes de contenedor estén libres de vulnerabilidades. La plataforma integra con GitHub, GitLab, BitBucket, Azure Pipelines, Drata, Vanta, Asana, ClickUp, Monday.com, Microsoft Teams y Jira.
Pros and Cons
Pros:
- Cuenta con un panel integral y reportes personalizables
- Ofrece recomendaciones accionables
- Escalable para equipos en crecimiento
Cons:
- Ignora vulnerabilidades si no hay solución disponible
- No cuenta con seguridad de endpoints ni capacidades de detección de intrusos
New Product Updates from Aikido Security
Aikido Security Launches Deep Review for Agentic PR Reviews
Aikido Security launches Deep Review with full-codebase analysis, cross-repo reasoning, suggested fixes, and automated rechecks. This helps teams catch security issues and bugs before merge. For more information, visit Aikido Security’s official site.

Invicti
Ideal para la flexibilidad en el escaneo de seguridad dinámico

Invicti se ha consolidado como una herramienta potente en el ámbito de la ciberseguridad, centrándose principalmente en el escaneo de seguridad dinámico. Su enfoque de escaneo adaptativo no solo garantiza una detección de vulnerabilidades en profundidad, sino que también ofrece un grado de flexibilidad que muchas empresas consideran invaluable.
Por qué elegí Invicti:
Al elaborar una lista de herramientas de seguridad, mi proceso de selección me llevó a Invicti, y por buenas razones. Al evaluar el panorama, Invicti me impresionó por su capacidad de adaptarse a las diferentes estructuras y entornos de aplicaciones web. Esta característica de flexibilidad dinámica es fundamental en el diverso ecosistema digital actual, y por eso opino que Invicti no tiene competencia en este aspecto.
Funciones destacadas e integraciones:
Invicti es elogiado por sus capacidades de escaneo personalizadas que le permiten adaptarse a distintos entornos de aplicaciones. Su tecnología Proof-Based Scanning™ proporciona pruebas tangibles de las vulnerabilidades detectadas, asegurando que las amenazas sean reales y no falsos positivos. En cuanto a integraciones, Invicti se adapta a varios entornos de TI, ofreciendo compatibilidad con los principales rastreadores de incidencias, plataformas CI/CD y soluciones de seguridad.
Pros and Cons
Pros:
- Escaneo personalizado para aplicaciones diversas
- Proof-Based Scanning™ minimiza los falsos positivos
- Amplias capacidades de integración
Cons:
- Podría requerir tiempo de configuración para entornos complejos
- El costo podría ser prohibitivo para empresas pequeñas
- Funciones adicionales pueden requerir compras por separado

Acunetix
Ideal para escaneo rápido de aplicaciones web

Acunetix se ha consolidado como una solución destacada de ciberseguridad diseñada específicamente para el escaneo de aplicaciones web. Con la creciente necesidad de capacidades de escaneo rápidas, el rápido tiempo de procesamiento de Acunetix responde a la demanda de detección ágil de vulnerabilidades en aplicaciones web.
Por qué elegí Acunetix:
Dentro del ámbito de las herramientas de seguridad enfocadas en aplicaciones web, mi elección se inclinó por Acunetix debido a su marcada velocidad en los procesos de escaneo. Tras comparar múltiples herramientas, el principal diferencial de Acunetix radica en su incomparable ritmo y eficiencia para identificar vulnerabilidades. Este enfoque centrado en la velocidad consolida su posición como la mejor herramienta para escaneo rápido de aplicaciones web.
Características destacadas e integraciones:
Acunetix está equipado con avanzadas funciones de detección de vulnerabilidades, capaz de identificar inyecciones SQL, vulnerabilidades XSS y más. Su tecnología DeepScan permite el escaneo de aplicaciones web dinámicas, asegurando una cobertura exhaustiva. En cuanto a integraciones, Acunetix ofrece compatibilidad con gestores de incidencias ampliamente utilizados, plataformas CI/CD y firewalls de aplicaciones web populares, lo que refuerza su utilidad en diversos entornos de TI.
Pros and Cons
Pros:
- Capacidades avanzadas de detección de vulnerabilidades
- Integración con plataformas y herramientas comunes de TI
- Tecnología DeepScan para apps web dinámicas
Cons:
- Curva de aprendizaje para nuevos usuarios
- Puede ser excesivo para aplicaciones muy pequeñas
- Las funciones premium pueden aumentar los costos
Ideal para una plataforma integral de exposición del software

Checkmarx ofrece una plataforma diseñada para identificar vulnerabilidades de software desde el código fuente hasta el tiempo de ejecución. Abordando todo el panorama de exposición del software, esta herramienta proporciona un enfoque integral, asegurando que las aplicaciones permanezcan seguras en las diferentes etapas del ciclo de vida del desarrollo.
Por qué elegí Checkmarx:
Tras evaluar y comparar varias herramientas, llegué a la conclusión de que Checkmarx destaca por su enfoque integral de la seguridad del software. Mi decisión fue influenciada por su capacidad para monitorear vulnerabilidades tanto en el código fuente como en tiempo de ejecución. Reconociendo los desafíos que enfrentan muchas empresas para gestionar las exposiciones del software durante la vida de un producto, creo que Checkmarx está mejor posicionado para ofrecer una plataforma completa de exposición del software.
Características destacadas e integraciones:
Checkmarx enfatiza su herramienta SAST, que revisa a fondo el código fuente en busca de posibles riesgos. Además, su prueba interactiva de seguridad de aplicaciones (IAST) analiza la aplicación en tiempo de ejecución para detectar vulnerabilidades que podrían pasarse por alto en la etapa de revisión de código. En cuanto a integraciones, Checkmarx se integra fácilmente con las herramientas CI/CD más populares, sistemas de control de versiones y gestores de incidencias, asegurando flujos de trabajo fluidos y gestión de vulnerabilidades en tiempo real.
Pros and Cons
Pros:
- Ofrece soluciones tanto SAST como IAST, asegurando un alcance amplio en la detección de vulnerabilidades.
- Se integra fácilmente con las herramientas populares de desarrollo y despliegue.
- La cobertura integral atiende todo el ciclo de vida del desarrollo de software
Cons:
- Puede ser excesivo para proyectos o equipos pequeños
- Puede percibirse como complejo por equipos nuevos en plataformas de seguridad
- La ausencia de precios transparentes puede desanimar a algunos usuarios potenciales

Micro Focus ofrece una amplia gama de soluciones de seguridad de aplicaciones, capaces de proteger tanto aplicaciones tradicionales como modernas. Con su enfoque híbrido, atiende a empresas que utilizan una combinación de aplicaciones locales y en la nube, garantizando una protección integral.
Por qué elegí Micro Focus:
En mi búsqueda de las herramientas de seguridad de aplicaciones más versátiles y completas, Micro Focus destacó notablemente. Elegí esta solución porque puentea eficazmente la brecha entre los requisitos de seguridad de aplicaciones tradicionales y modernas, ofreciendo una plataforma adaptable para necesidades empresariales diversas. Su capacidad para ofrecer soluciones híbridas consolida su posición como la mejor opción para empresas que buscan proteger entornos de aplicaciones mixtos.
Funciones destacadas e integraciones:
Micro Focus cuenta con un impresionante conjunto de funciones, incluyendo pruebas dinámicas y estáticas de seguridad de aplicaciones, que proporcionan información sobre amenazas potenciales en cada etapa del ciclo de desarrollo. Además, las capacidades de gestión de vulnerabilidades del software permiten a los equipos priorizar y abordar los desafíos de seguridad de manera metódica. En cuanto a integraciones, Micro Focus se adapta perfectamente a diversos ecosistemas de desarrollo, conectándose con herramientas populares de CI/CD y otras plataformas de desarrollo de software, garantizando un enfoque de seguridad integral.
Pros and Cons
Pros:
- Protección híbrida completa de aplicaciones
- Ricas funciones de gestión de vulnerabilidades
- Se integra fácilmente con diversas herramientas de desarrollo
Cons:
- Puede tener una curva de aprendizaje más pronunciada
- Algunas funciones pueden ser excesivas para equipos pequeños
- La interfaz podría ser más intuitiva para usuarios primerizos

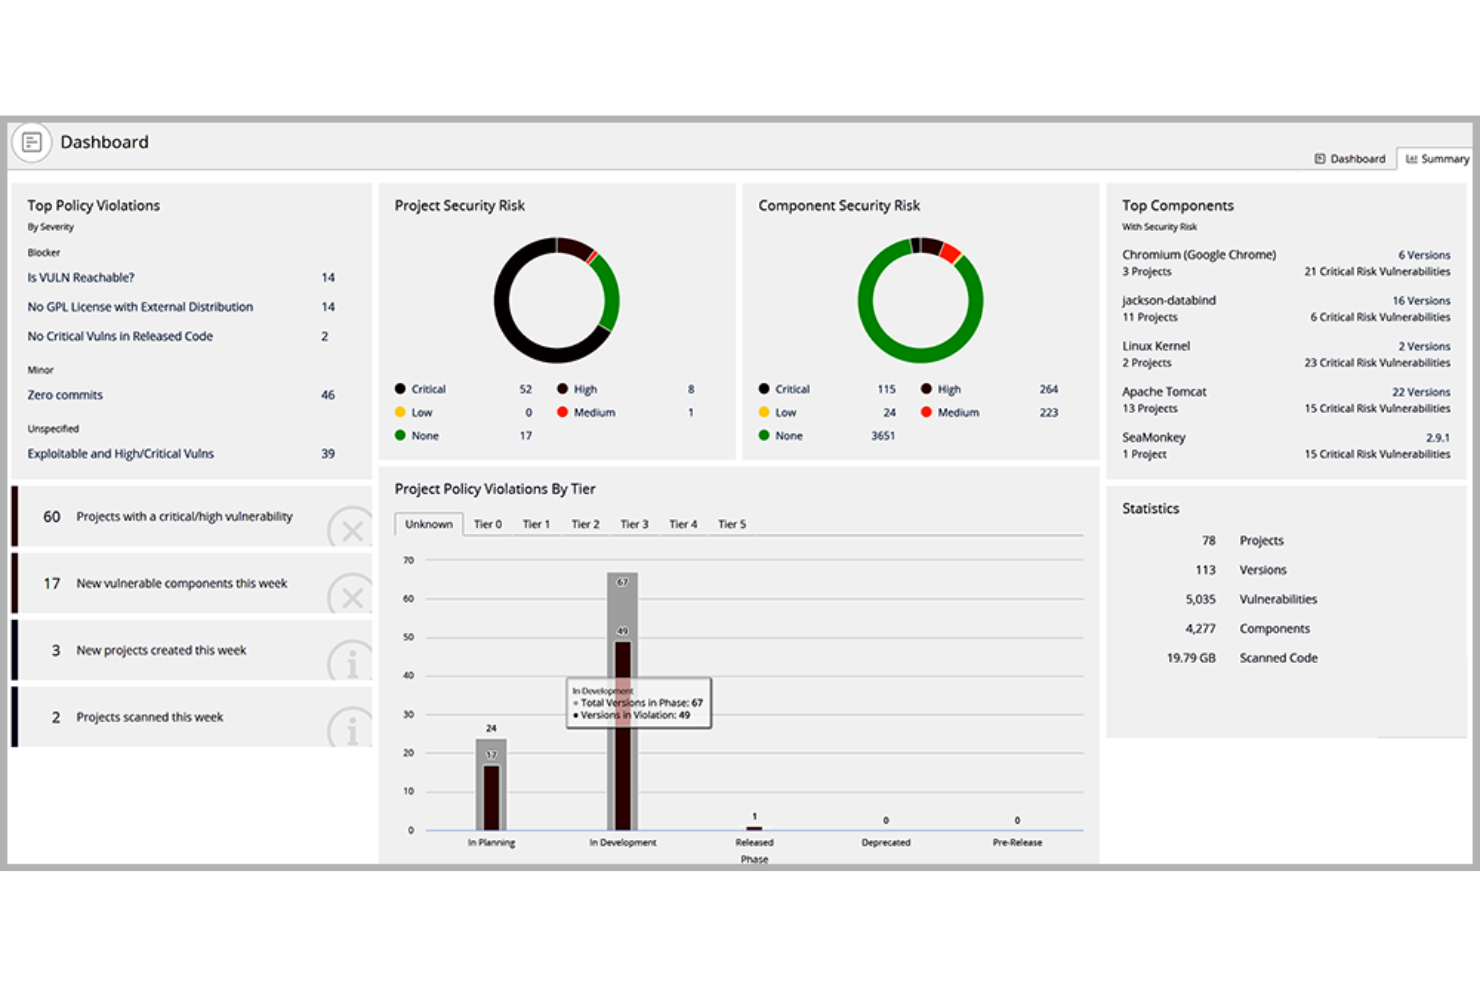
Synopsys está a la vanguardia en asegurar la integridad del software a lo largo de todo el ciclo de vida del desarrollo. Esta plataforma ofrece herramientas integrales que van más allá de la seguridad, profundizando en la esencia misma de la calidad y confiabilidad del software.
Por qué elegí Synopsys:
En el vasto panorama de herramientas para la integridad del software, Synopsys me causó una impresión distinta. Seleccioné esta herramienta por su enfoque integral que aborda no solo las vulnerabilidades, sino también la calidad y la confiabilidad general del software. Una perspectiva tan holística coincide con su reconocimiento como la mejor opción para empresas enfocadas en alcanzar una integridad de software impecable.
Características destacadas e integraciones:
Synopsys destaca con su conjunto de herramientas de pruebas de seguridad de aplicaciones dinámicas y estáticas, junto con el análisis de composición de software. Estas características proporcionan información exhaustiva sobre amenazas potenciales y el estado general del software. En cuanto a integraciones, Synopsys se adapta bien a una amplia gama de herramientas y plataformas de desarrollo, conectándose con soluciones CI/CD populares y plataformas de desarrollo de software para lograr un enfoque integrado de integridad del software.
Pros and Cons
Pros:
- Enfoque integral de la integridad del software
- Sólido conjunto de herramientas de pruebas y análisis
- Integraciones eficientes con plataformas clave de desarrollo
Cons:
- La configuración inicial puede ser compleja
- Las características integrales pueden resultar abrumadoras para principiantes
- El precio podría ser una barrera para equipos pequeños


Qualys Web App Scanning ofrece una solución integral para la seguridad de aplicaciones web, aprovechando el poder y la accesibilidad de la nube. Su objetivo principal es defender las aplicaciones en entornos en la nube, lo que la hace especialmente efectiva para empresas que dependen en gran medida de infraestructuras en la nube.
Por qué elegí Qualys Web App Scanning:
Mi proceso de selección me llevó naturalmente a Qualys Web App Scanning después de una comparación cuidadosa y juicio de varias herramientas en el mercado. La combinación única de su naturaleza nativa de la nube junto con sólidas funcionalidades de escaneo de seguridad la distingue. Dada la creciente adopción de infraestructuras en la nube, discerní que Qualys sobresale al ofrecer una defensa fuerte específicamente adaptada para aplicaciones basadas en la nube.
Características destacadas e integraciones:
Qualys destaca por su función de Monitoreo Continuo, que vigila de manera constante las aplicaciones web de una organización, alertando instantáneamente a los equipos ante cualquier vulnerabilidad o amenaza. Además, su integración con el Firewall de Aplicaciones Web garantiza protección en tiempo real contra amenazas, facilitando una estrategia de defensa proactiva. En cuanto a integraciones, Qualys es compatible con una variedad de plataformas, incluidos sistemas SIEM, herramientas GRC y plataformas de seguimiento de errores, lo que la hace versátil para entornos de TI diversos.
Pros and Cons
Pros:
- El Monitoreo Continuo garantiza revisiones constantes de vulnerabilidades.
- Firewall de Aplicaciones Web integrado para protección en tiempo real.
- Las integraciones versátiles soportan una amplia gama de entornos de TI
Cons:
- Puede presentar una curva de aprendizaje para quienes no estén familiarizados con herramientas basadas en la nube
- Algunas funciones pueden parecer complejas para aplicaciones de pequeña escala
- El modelo de licencias puede no adaptarse a todos los tamaños o tipos de organización


Rapid7 se ha posicionado como un líder en ciberseguridad, especializándose en la gestión de vulnerabilidades y la detección de amenazas. Al enfocarse en un enfoque integrado, la herramienta simplifica el proceso de identificar, analizar y corregir posibles vulnerabilidades en un sistema.
Por qué elegí Rapid7:
De la amplia gama de herramientas de gestión de vulnerabilidades, Rapid7 me llamó la atención por sus capacidades de integración cohesionada. Tras haber evaluado varias herramientas, determiné que la habilidad de Rapid7 no solo para detectar vulnerabilidades sino también para gestionarlas y mitigarlas de forma eficaz, la distingue. Este enfoque integrado y coherente lo convierte en la opción óptima para quienes buscan una gestión de vulnerabilidades integral.
Características destacadas e integraciones:
Rapid7 cuenta con una gama dinámica de características, entre las que se incluyen su InsightVM para la gestión de vulnerabilidades en tiempo real y Metasploit para pruebas de penetración. Además, su capacidad para monitorizar entornos de forma continua garantiza un enfoque proactivo en la detección de amenazas. En cuanto a integraciones, Rapid7 se conecta con numerosos sistemas, incluidas soluciones SIEM populares, proveedores de nube y sistemas de tickets, para asegurar un proceso de gestión de vulnerabilidades eficiente.
Pros and Cons
Pros:
- Monitorización de vulnerabilidades en tiempo real
- Herramientas integrales de pruebas de penetración
- Amplia gama de integraciones para operaciones eficaces
Cons:
- Puede requerir personal cualificado para su utilización completa
- El precio puede no adaptarse a empresas más pequeñas
- Algunos usuarios pueden encontrar la interfaz difícil de navegar

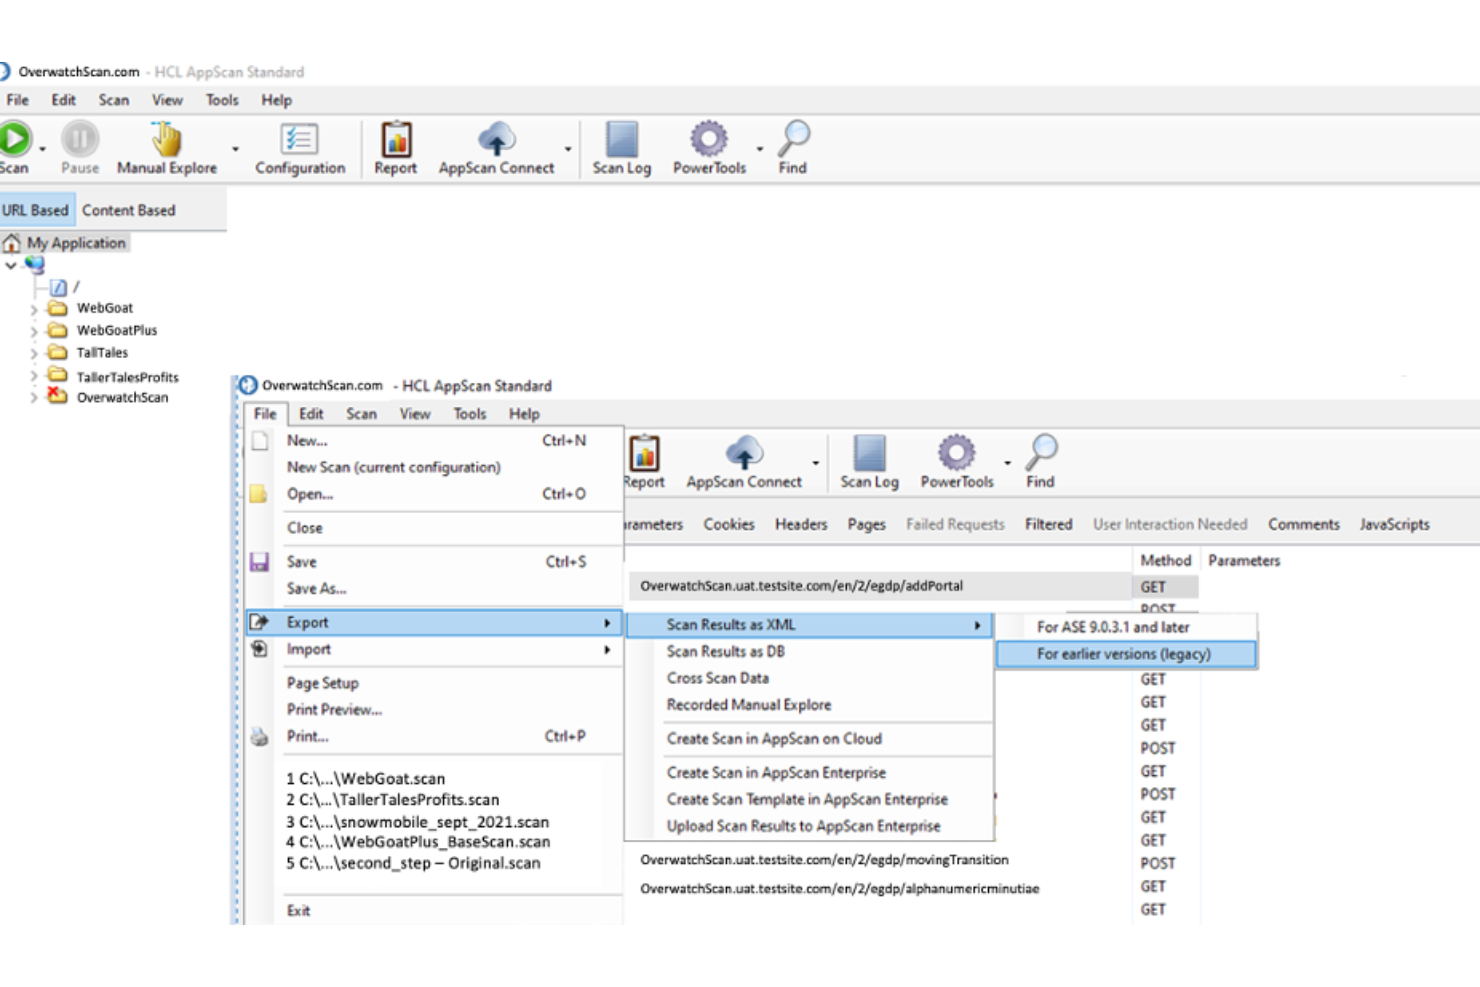
HCL AppScan es una potente herramienta de seguridad de aplicaciones que identifica vulnerabilidades y ayuda en su remediación. Con un énfasis en la automatización, la herramienta agiliza el proceso de pruebas de vulnerabilidades, permitiendo a las empresas asegurar sus aplicaciones de manera eficiente.
Por qué elegí HCL AppScan:
Al evaluar la gran cantidad de herramientas de seguridad de aplicaciones disponibles, HCL AppScan llamó mi atención por su dedicación a la automatización. Elegí esta plataforma porque ha avanzado para garantizar que las pruebas de vulnerabilidades sean no solo completas, sino también automatizadas, reduciendo así la intervención manual. Su enfoque en automatizar el proceso de pruebas es lo que la posiciona como la mejor opción para quienes desean un escaneo de vulnerabilidades eficiente y constante sin la carga de comprobaciones manuales.
Características destacadas e integraciones:
En el núcleo de HCL AppScan se encuentra su motor de escaneo automatizado, capaz de detectar una amplia gama de vulnerabilidades, desde inyecciones SQL hasta cross-site scripting. Además, la herramienta proporciona recomendaciones prácticas y acciones de remediación para cerrar las brechas de seguridad. En cuanto a integraciones, HCL AppScan ofrece compatibilidad con una variedad de entornos y plataformas de desarrollo, asegurando que las pruebas de seguridad de las aplicaciones sigan siendo una parte integral del ciclo de desarrollo sin causar interrupciones.
Pros and Cons
Pros:
- Detección automatizada y exhaustiva de vulnerabilidades
- Recomendaciones prácticas para la remediación
- Compatible con diversos entornos de desarrollo
Cons:
- Puede ser abrumador para principiantes
- Configuraciones avanzadas requieren un conocimiento más profundo
- Opciones de personalización limitadas para los informes
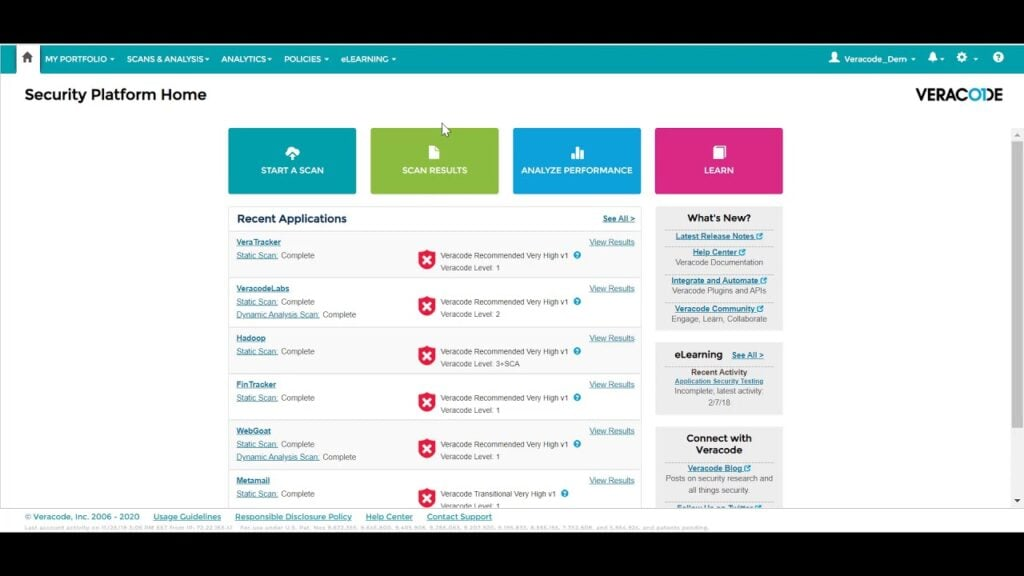
Veracode se presenta como una plataforma integral de seguridad de aplicaciones diseñada para satisfacer los requisitos de las organizaciones modernas. Con un enfoque en la escalabilidad, ayuda a las empresas a ampliar sus medidas de seguridad a la par que crecen, garantizando que ninguna aplicación quede sin protección, sin importar su tamaño.
Pros and Cons
Pros:
- Capacidades de análisis de seguridad de extremo a extremo
- Basado en la nube para acceso y actualizaciones constantes
- Integración sólida con herramientas populares de DevOps
Cons:
- Curva de aprendizaje para algunas funciones avanzadas
- El precio puede ser elevado para usuarios de pequeña escala
- La dependencia de la nube puede no adaptarse a todas las preferencias de privacidad
Otras herramientas IAST
A continuación se incluye una lista de herramientas IAST adicionales que seleccioné, pero que no llegaron a estar entre las 10 principales. Sin duda, merece la pena echarles un vistazo.
- Detectify
Mejor para obtener información sobre vulnerabilidades impulsadas por la comunidad
- Contrast Security
La mejor para protección continua de aplicaciones
- ImmuniWeb
Mejor para pruebas de seguridad web impulsadas por IA


Otras reseñas de herramientas relacionadas con IAST
- Herramientas de pruebas de seguridad de aplicaciones dinámicas
- Herramientas de supervisión de aplicaciones
Cómo Evalúo las Herramientas IAST
Evalúo las herramientas IAST en dos capas: los requisitos básicos como la instrumentación en tiempo de ejecución que califican una herramienta, y los diferenciadores para los equipos de DevSecOps que imponen barreras de seguridad en las canalizaciones CI/CD.
Funcionalidad Central (Requisitos Mínimos para Esta Lista)
Cuando selecciono herramientas para mi lista, califico cada una en una escala de 0 (no ofrece la funcionalidad) a 5 (destaca en esta área) para cada funcionalidad central que se detalla a continuación. Luego, calculo la puntuación total de la herramienta en porcentaje. Cada herramienta necesita alcanzar una puntuación total mínima del 65% para ser considerada para su inclusión.
- Instrumentación de Código en Tiempo de Ejecución: Verifico cómo cada agente se acopla a las aplicaciones en ejecución—si rastrea el flujo de datos a través de rutas, middleware y capas ORM sin latencia perceptible durante los ciclos de aseguramiento de calidad (QA).
- Cobertura en la Detección de Vulnerabilidades: Cada herramienta debe detectar al menos el OWASP Top 10. Busco una identificación fiable de problemas como inyección SQL (SQLi), XSS, SSRF y deserialización en pares reales de peticiones/respuestas.
- Soporte de Lenguajes y Frameworks: El soporte para Java, .NET, Node.js y Python es fundamental. Evalúo si el agente cubre los frameworks que realmente utiliza tu equipo, como Spring Boot, Django o Express.
- Integración CI/CD y DevOps: Busco complementos nativos o soporte CLI para herramientas como Jenkins, GitLab CI y GitHub Actions, además de la capacidad de establecer barreras de seguridad de aprobado/reprobado en los pull requests.
- Guía de Remediación a Nivel de Código: Los hallazgos deben señalar el archivo exacto, la línea y el rastro de pila. Evalúo si un desarrollador puede actuar directamente sobre el resultado o si todavía necesita la interpretación de un ingeniero de seguridad.
- Bajos Reportes de Falsos Positivos: El contexto en tiempo de ejecución debe filtrar el ruido que SAST o DAST marcarían incorrectamente. Analizo cómo valida cada herramienta los hallazgos—una prueba de explotación o una puntuación de confianza marca una diferencia real.
Una vez que tengo una lista de herramientas que cumplen con este criterio, considero qué distingue a cada plataforma.
Factores de Diferenciación (Lo Que Distingue a los Proveedores)
Así es como comparo y contrasto distintos proveedores:
Características Destacadas
Las pruebas de seguridad de API son muy importantes aquí—los equipos que desarrollan microservicios necesitan una herramienta IAST capaz de rastrear vulnerabilidades a través de endpoints REST y GraphQL, no solo en rutas web tradicionales. También evalúo si una herramienta incluye SCA para señalar bibliotecas de código abierto vulnerables junto a los hallazgos de código personalizado en un solo escaneo. La creación de reglas personalizadas es otro factor relevante, ya que los equipos con frameworks propios suelen necesitar una lógica de detección que las reglas predeterminadas no cubren.
Más Allá de las Características
El modelo de despliegue es una consideración clave—algunos equipos requieren una opción autoalojada o aislada para entornos regulados, mientras que otros prefieren SaaS para una implementación ágil. Además, evalúo qué tan bien se integra cada herramienta con el resto del stack de seguridad, especialmente plataformas SIEM como Splunk y sistemas de ticketing como Jira o ServiceNow. Los reportes de cumplimiento completan mi evaluación; verifico si las herramientas generan salidas listas para auditorías alineadas con frameworks como PCI-DSS o SOC 2, lo que ahorra a los equipos de seguridad muchas horas de recolección manual de evidencias.
Cómo elegir una herramienta IAST
Es fácil perderse entre largas listas de funciones y complejas estructuras de precios. Para ayudarte a mantener la concentración mientras avanzas en tu proceso específico de selección de software, aquí tienes una lista de factores que debes tener en cuenta:
| Factor | Qué debes considerar |
|---|---|
| Escalabilidad | ¿La herramienta crecerá contigo? Considera la expansión futura y si la herramienta puede gestionar una carga mayor sin problemas. |
| Integraciones | ¿Se conecta fácilmente con tus herramientas actuales? Comprueba la compatibilidad con tus canalizaciones de CI/CD y otros sistemas de los que dependes. |
| Personalización | ¿Puedes adaptar la herramienta a tus flujos de trabajo? Busca opciones que permitan realizar ajustes para satisfacer tus requisitos específicos. |
| Facilidad de uso | ¿La herramienta es fácil de usar para tu equipo? Evalúa la interfaz y la rapidez con la que tu equipo puede aprender a utilizarla eficazmente. |
| Implementación e incorporación | ¿Cuánto tiempo llevará ponerla en funcionamiento? Considera los recursos necesarios para la configuración y la disponibilidad de materiales de formación. |
| Coste | ¿El precio se ajusta a tu presupuesto? Examina el coste total de propiedad, incluidas las tarifas ocultas o los cargos por funciones adicionales. |
| Medidas de seguridad | ¿Cumple tus estándares de seguridad? Asegúrate de que ofrece una protección sólida contra las vulnerabilidades y cumple tus protocolos de seguridad. |
| Requisitos de cumplimiento | ¿Cumple las normativas del sector? Verifica que la herramienta admita el cumplimiento de los estándares pertinentes para tu empresa, como el RGPD o HIPAA. |
¿Qué son las herramientas IAST?
Las herramientas IAST son soluciones interactivas de pruebas de seguridad de aplicaciones que se utilizan para identificar y abordar vulnerabilidades de seguridad en aplicaciones de software. Generalmente las utilizan desarrolladores, analistas de seguridad y profesionales de TI para garantizar la seguridad y la integridad de las aplicaciones. El análisis en tiempo real, la integración con canalizaciones de CI/CD y los informes detallados ayudan a identificar problemas en una etapa temprana y a mantener prácticas de desarrollo seguras. En general, estas herramientas proporcionan información valiosa para mejorar la postura de seguridad de las aplicaciones de software.
Características
Al seleccionar herramientas IAST, presta atención a las siguientes características clave:
- Análisis en tiempo real: Identifica vulnerabilidades mientras se ejecuta el código, lo que permite a los desarrolladores abordar los problemas de inmediato.
- Integración con CI/CD: Funciona de manera fluida con las canalizaciones existentes de integración y entrega continuas para mantener la seguridad durante todo el ciclo de vida del desarrollo.
- Compatibilidad con varios lenguajes: Analiza código escrito en diversos lenguajes de programación, lo que garantiza una amplia aplicabilidad en distintos proyectos.
- Informes detallados: Proporciona informes exhaustivos sobre las vulnerabilidades identificadas, lo que ayuda a los equipos a comprender y priorizar las correcciones.
- Paneles personalizables: Ofrece vistas adaptadas para supervisar métricas específicas y problemas de seguridad relevantes para tu organización.
- Sugerencias automatizadas de corrección: Proporciona recomendaciones prácticas para abordar rápidamente las vulnerabilidades detectadas.
- Análisis del comportamiento de los usuarios: Supervisa cómo se utilizan las aplicaciones para identificar patrones inusuales que puedan indicar riesgos de seguridad.
- Tours interactivos del producto: Guía a los usuarios por las características de la herramienta, mejorando la incorporación y la facilidad de uso.
- Recursos de formación: Incluye vídeos, seminarios web y documentación para respaldar el aprendizaje y el uso eficaz de la herramienta.
- Medidas de protección de seguridad: Garantiza el cumplimiento de los protocolos de seguridad para proteger los datos confidenciales dentro de las aplicaciones.
Ventajas
La implementación de herramientas IAST ofrece varias ventajas para tu equipo y tu empresa. Estas son algunas de las que puedes esperar:
- Mayor seguridad: Al identificar vulnerabilidades en tiempo real, las herramientas IAST te ayudan a mantener un entorno de aplicaciones seguro.
- Ciclos de desarrollo más rápidos: La integración con las canalizaciones de CI/CD permite realizar comprobaciones de seguridad continuas sin ralentizar el proceso de desarrollo.
- Mayor eficiencia: Las sugerencias automatizadas de corrección ahorran tiempo al proporcionar a los desarrolladores pasos prácticos para solucionar rápidamente los problemas.
- Mejor asignación de recursos: Los informes detallados ayudan a priorizar las vulnerabilidades, garantizando que tu equipo se concentre primero en los problemas de seguridad más urgentes.
- Aprendizaje mejorado: Los recursos de formación y los tours interactivos del producto permiten a tu equipo utilizar la herramienta de manera eficaz, acelerando el proceso de incorporación.
- Garantía de cumplimiento: Las medidas de protección de seguridad integradas en las herramientas ayudan a cumplir los estándares del sector y reducen el riesgo de sanciones por incumplimiento.
- Adaptabilidad: La compatibilidad con varios lenguajes garantiza que las herramientas IAST puedan utilizarse en distintos proyectos y adaptarse a diferentes necesidades de programación.
Costes y precios
La selección de herramientas IAST requiere comprender los diversos modelos de precios y planes disponibles. Los costes varían en función de las características, el tamaño del equipo, los complementos y otros factores. La tabla siguiente resume los planes habituales, sus precios medios y las características típicas incluidas en las soluciones de herramientas IAST:
Tabla comparativa de planes para herramientas IAST
| Tipo de plan | Precio medio | Características habituales |
|---|---|---|
| Plan gratuito | $0 | Detección básica de vulnerabilidades, compatibilidad limitada con lenguajes e informes mínimos. |
| Plan personal | $10-$30/usuario/mes | Análisis en tiempo real, integración con CI/CD e informes básicos. |
| Plan empresarial | $50-$100/usuario/mes | Compatibilidad con varios lenguajes, informes detallados, paneles personalizables y asistencia. |
| Plan corporativo | $150-$300/usuario/mes | Características de seguridad avanzadas, compatibilidad total con lenguajes, gestor de cuenta especializado y herramientas de cumplimiento. |
Preguntas frecuentes sobre las herramientas IAST
Estas son algunas respuestas a preguntas frecuentes sobre las herramientas IAST:
¿Qué son las herramientas IAST y por qué son importantes?
Las herramientas IAST (pruebas interactivas de seguridad de aplicaciones) son soluciones que identifican vulnerabilidades en aplicaciones de software en tiempo real durante su ejecución normal. Son cruciales porque proporcionan información inmediata a los desarrolladores, lo que les permite detectar y corregir vulnerabilidades durante el proceso de desarrollo, mejorando así la seguridad del software y reduciendo las correcciones posteriores a la puesta en producción.
¿Cuáles son las limitaciones de IAST?
IAST puede aumentar el consumo de recursos, como el uso de la CPU y la memoria, durante las pruebas. Esto podría ralentizar el rendimiento, especialmente en entornos con recursos limitados. Asegúrate de que tu infraestructura pueda gestionar la carga adicional para evitar interrupciones en el rendimiento.
¿En qué entorno es más eficaz una herramienta IAST?
IAST funciona mejor en un entorno de control de calidad con pruebas funcionales automatizadas en ejecución. Esta configuración permite que la herramienta observe la ejecución real del código y proporcione evaluaciones precisas de las vulnerabilidades, ayudando a tu equipo a resolver los problemas antes de pasar a producción.
¿Qué tan preciso es IAST?
IAST ofrece resultados precisos con menos falsos positivos al observar la ejecución real del código y las rutas de datos. Esta precisión ayuda a los desarrolladores a identificar y corregir rápidamente las vulnerabilidades, reduciendo el tiempo dedicado a las falsas alarmas y mejorando la seguridad general.
¿IAST requiere configuraciones específicas?
Sí, IAST puede requerir configuraciones específicas para integrarse con las configuraciones de desarrollo existentes. Asegúrate de que tu equipo esté preparado para realizar los ajustes necesarios a fin de optimizar el rendimiento y la eficacia de la herramienta en tu entorno particular.
¿Cómo se compara IAST con otros métodos de prueba?
IAST proporciona información en tiempo real al analizar aplicaciones en ejecución, a diferencia de SAST o DAST, que examinan el código estático o las entradas externas. Este enfoque le da a IAST una ventaja para identificar vulnerabilidades en tiempo de ejecución, lo que lo convierte en un complemento valioso para tu estrategia de seguridad.
¿Qué sigue?
Si estás investigando herramientas IAST, conecta gratis con un asesor de SoftwareSelect para recibir recomendaciones.
Rellenas un formulario y mantienes una breve conversación en la que profundizan en los detalles de tus necesidades. Después recibirás una lista breve de opciones de software para revisar. Incluso te ayudarán durante todo el proceso de compra, incluidas las negociaciones de precios.