

Was ist eine Datenpanne? Leitfaden zur Prävention im Jahr 2026

Wir hören täglich von Datenschutzverletzungen – zumindest scheint es so. Aber wie viele Menschen wissen tatsächlich, was dieser Begriff bedeutet? Hier ist eine klare Definition, die Sie verwenden können, mit freundlicher Genehmigung von Israel Mazin, Mitbegründer, CEO und Vorsitzender von Memcyco: „Eine Datenschutzverletzung ist der unbefugte Zugriff auf und die Entwendung von sensiblen, vertraulichen oder geschützten Informationen.“
Übrigens gibt es einen Grund dafür, dass alle von Datenschutzverletzungen zu sprechen scheinen: Sie nehmen stetig zu, und 2023 brachte einen bemerkenswerten Anstieg. Sicherheitsexperten und andere IT-Fachleute nutzen eine breite Palette von Cybersicherheitssoftware und Tools – von Sicherheitsrisikobewertungen bis hin zur Schadensbegrenzung im Falle eines Vorfalls.
In diesem Artikel erkläre ich, wie und warum Datenschutzverletzungen geschehen und was CTOs und andere Technologieverantwortliche dagegen tun können. Beginnen wir.

Was ist eine Datenschutzverletzung?
Hier sind zwei weitere unkomplizierte Definitionen einer Datenschutzverletzung:
- „Eine Datenschutzverletzung liegt vor, wenn auf vertrauliche, geschützte oder sensible Daten ohne Genehmigung zugegriffen wird, diese offengelegt oder entwendet werden“, sagt Will Teevan, CEO von Recast Software
- „Eine Datenschutzverletzung ist der unbefugte Zugriff auf private oder sensible Daten sowie deren Diebstahl, Veränderung, Übertragung oder Verkauf infolge eines Sicherheitsvorfalls“, sagt Andrew Kraut, leitender Forschungsingenieur bei Permiso.
Diese Definitionen weisen auf ein Muster hin: Eine Datenschutzverletzung umfasst den unbefugten Zugriff auf sensible Informationen und deren anschließenden Diebstahl oder eine andere unbefugte Nutzung.
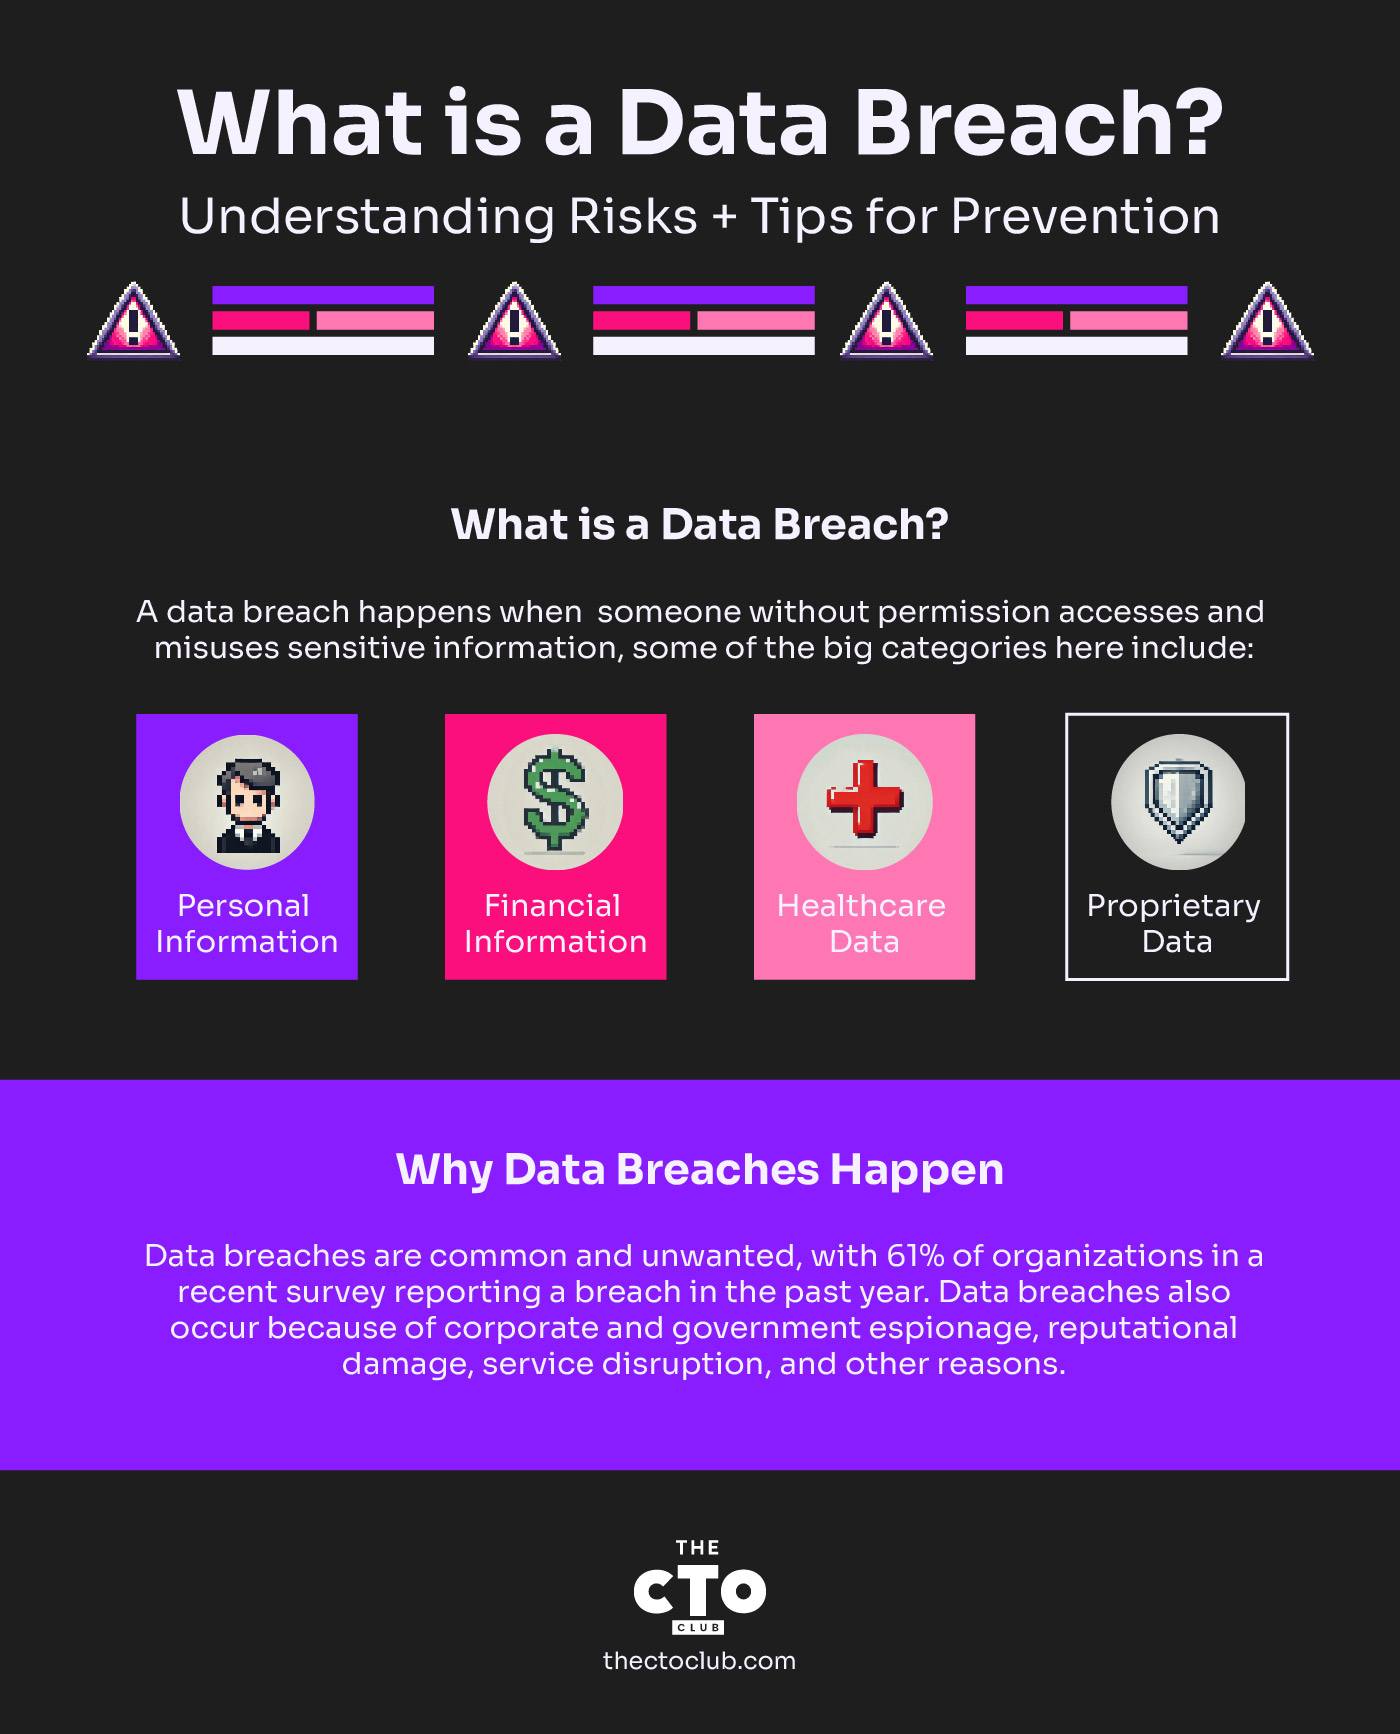
Heutzutage könnten praktisch alle vertraulichen Informationen – also Informationen, die nicht anderweitig öffentlich zugänglich sind – als sensibel betrachtet werden. Zu den wichtigsten Kategorien gehören jedoch:
- Personenbezogene Informationen: Dazu können alle personenbezogenen Daten gehören – auch als PII bezeichnet –, die ein Unternehmen über seine Kunden sammelt, etwa Adressen, Telefonnummern, Führerscheinnummern, Passnummern, Sozialversicherungsnummern, Geburtsdaten usw.
- Finanzinformationen: Dazu gehören typischerweise Bankkontonummern, Kreditkartennummern oder andere Anmeldedaten, die Hacker und Cyberkriminelle nutzen könnten, um die Finanzkonten einer Person oder Organisation zu kompromittieren oder sich daraus zu bereichern.
- Gesundheitsdaten: Auch wenn diese zu Recht als „personenbezogene Informationen“ betrachtet werden können, verdienen Gesundheitsinformationen eine eigene Erwähnung, da die Branche zu einem wichtigen Ziel für Cyberangreifer und andere kriminelle Akteure geworden ist, die mit Ransomware und anderen Angriffsvektoren Profit machen wollen.
- Unternehmenseigene Daten: Dazu gehören private oder unternehmenseigene Informationen eines Unternehmens – vom geistigen Eigentum über Forschungs- und Entwicklungspläne bis hin zu Marktstrategien und vielem mehr.
Warum Datenschutzverletzungen geschehen
Man muss kein CISO oder anderer Sicherheitsexperte sein, um zu verstehen, dass Datenschutzverletzungen schlecht sind. Keine Einzelperson und keine Organisation möchte, dass so etwas passiert – und dennoch kommt es regelmäßig dazu. In einer kürzlich von Teevans Unternehmen in Zusammenarbeit mit dem Ponemon Institute durchgeführten Umfrage gaben 61 % der Befragten an, dass ihr Unternehmen in den vergangenen 12 Monaten Opfer einer Datenschutzverletzung geworden war.
Diese Daten verdeutlichen die allgegenwärtige Natur von Cybersicherheitsbedrohungen und den dringenden Bedarf für Unternehmen, ihre Abwehrmaßnahmen zu verstärken.
Warum sind Datenschutzverletzungen so häufig? Einfach gesagt: Sie lohnen sich. Cyberangreifer und andere böswillige Akteure haben Cyberkriminalität zu einer lukrativen Industrie gemacht. Dabei verfügen sie über ein zunehmend ausgefeiltes Arsenal an Angriffswerkzeugen und -techniken, mit denen sie ihre Ziele ins Visier nehmen. Der häufigste Beweggrund ist zwar finanzieller Gewinn, aber nicht der einzige. Datenschutzverletzungen geschehen auch aufgrund von Unternehmens- und Regierungsspionage, zur Schädigung des Rufs, zur Unterbrechung von Diensten und aus anderen Gründen.
Der entscheidende Punkt ist, dass Cyberkriminelle es sich leisten können, zu scheitern – und zwar oft –, während ihre Ziele dies in der Regel nicht können.
„Angreifer müssen nur ein einziges Mal erfolgreich sein, Verteidiger hingegen müssen jedes Mal richtig liegen“, sagt Kraut.
-

Acronis Cyber Protect
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.7 -
IDrive
Visit WebsiteThis rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.4.5 -
Dell PowerProtect Cyber Recovery
Visit Website


Wie es zu Datenpannen kommt
Ein weiterer wichtiger Grund für Datenpannen ist, dass es in unserem zunehmend digitalen Zeitalter mehr Sicherheitsrisiken und Bedrohungsvektoren gibt als je zuvor. „Die Komplexität und Raffinesse von Cyberbedrohungen entwickeln sich ständig weiter“, sagt Teevan.
Im Allgemeinen lassen sich diese Bedrohungen meist einer (oder mehreren) der folgenden Kategorien zuordnen:
- Menschliches Versagen: Dies ist seit Langem eine der Hauptursachen für Datenpannen: Menschen machen Fehler. Im Sicherheitskontext kann dies alles umfassen – von der Verwendung (und Wiederverwendung) schwacher Passwörter über den versehentlichen falschen Umgang mit sensiblen Daten bis hin zu Fehlkonfigurationen von Cloud-Konten und mehr. Selbst etwas so „Einfaches“ wie ein verlorenes Telefon oder ein verlorener Laptop kann zu einem Sicherheitsvorfall führen. Außerdem handelt es sich nicht immer um einen Fehler – verschiedene interne Bedrohungen können zu Sicherheitsverletzungen innerhalb der Organisation führen.
- Cyberangriffe: Diese Kategorie hat im Laufe der Zeit erheblich an Umfang und Komplexität zugenommen und umfasst eine große Vielfalt bösartiger Werkzeuge und Methoden, die Cyberangreifer nutzen können, um sich unbefugten Zugriff auf die Daten einer Organisation zu verschaffen.
„Cyberangriffe wie Phishing-Angriffe, Schadsoftware oder Ransomware nutzen Sicherheitslücken aus, um sich unbefugten Zugriff auf Systeme zu verschaffen“, sagt Teevan.
Zu den weiteren Cyberangriffen gehören Angriffe zur verteilten Dienstverweigerung (DDoS-Angriffe), die darauf abzielen, Webanwendungen eines Unternehmens zu stören oder lahmzulegen, sowie die Übernahme von Cloud-Konten.
- Systemschwachstellen: Schließlich gibt es in den IT- und Geschäftssystemen eines Unternehmens zahlreiche potenzielle Schwachstellen – manchmal als Folge eines anfänglichen menschlichen Fehlers. Dazu gehören beispielsweise nicht gepatchte oder anderweitig veraltete Software, falsch konfigurierte Cloud- oder SaaS-Konten oder unzureichende Werkzeuge, Prozesse und Richtlinien zur Minimierung von Sicherheitsrisiken und zur Reaktion auf Vorfälle.
Bemerkenswerte Datenpannen
Oh, wo sollen wir anfangen? Allein anhand der letzten etwa zehn Jahre könnte man ein Buch mit bemerkenswerten Datenpannen füllen. Im Ernst: Eine Wikipedia-Liste von Datenpannen liest sich wie ein Verzeichnis der wichtigsten großen Unternehmen und Behörden und umfasst mehr als 460 Einträge.
Hier sind einige Beispiele für bemerkenswerte Datenpannen:
- 2013 wurde das Internetunternehmen Yahoo gehackt – bei dem Vorfall, der heute häufig als größte Datenpanne aller Zeiten bezeichnet wird. Später wurde bekannt, dass bei dem Angriff alle 3 Milliarden Nutzerkonten von Yahoo kompromittiert wurden.
- 2009 berichtete Wired, dass die National Archives and Records Administration einen möglichen Diebstahl personenbezogener Daten von mehreren zehn Millionen US-Militärveteranen untersuchte. Die Ursache? Eine fehlerhafte Festplatte, die an einen Anbieter zurückgeschickt worden war, ohne dass ihre Daten zuvor ordnungsgemäß gelöscht worden waren.
- Ende 2022 wurden dem Videospielhersteller Activision einige Spiel- und Mitarbeiterdaten gestohlen, nachdem ein Mitarbeiter auf einen Phishing-Betrug hereingefallen war.
- Ende 2023 erlangten Cyberangreifer Zugriff auf die personenbezogenen Daten von etwa 6,9 Millionen Kunden der Genealogie- und Ahnenforschungsseite 23andMe – deutlich mehr als zunächst berichtet.
Die Bedeutung der frühzeitigen Erkennung von Datenpannen
Wenn man auch nur einen kurzen Überblick über die Geschichte von Datenpannen betrachtet, zeichnet sich ein Muster ab: Zwar ist keine Datenpanne jemals „gut“ (zumindest nicht, wenn man nicht der Angreifer ist), doch viele fallen weitaus schlimmer aus als nötig, weil sie entweder zu lange unbemerkt oder nicht gemeldet blieben. Darüber hinaus verursachen einige Organisationen letztlich weitaus größeren Schaden als durch die ursprüngliche Datenpanne entstanden wäre, indem sie lediglich versuchen, sie unter den Teppich zu kehren, anstatt den betroffenen Parteien rechtzeitig eine angemessene Meldung über die Datenpanne zukommen zu lassen.
Die schnelle Erkennung und Reaktion auf Datenpannen ist entscheidend, um deren Auswirkungen zu minimieren. Dies ist eine treibende Kraft hinter Sicherheitsansätzen wie „von einer Sicherheitsverletzung ausgehen“, bei denen die Sicherheitsstrategie davon ausgeht, dass Vorfälle unvermeidlich sind und eintreten können und werden. Eine ähnliche Denkweise prägt mehrere Konzepte und Strategien der modernen Datensicherheit, etwa Zero Trust und das Prinzip der geringsten Berechtigung – Sicherheitsvorfälle sind eine Gegebenheit, also warum sollte man sicherstellen, dass die eigenen Fähigkeiten zur Erkennung, Abwehr und Reaktion auf Vorfälle so leistungsfähig wie möglich sind?
Die Auswirkungen von Datenschutzverletzungen auf SaaS-Unternehmen
Das gilt zwar für Unternehmen jeder Form und Größe, ist aber besonders wichtig für SaaS-Unternehmen, deren gesamtes Geschäft auf dem Vertrauen in die digitalen Produkte und Dienstleistungen des Unternehmens beruht. SaaS-Datenschutzverletzungen haben mehrere negative Auswirkungen, wenn sie unentdeckt bleiben oder ihre Folgen nicht ordnungsgemäß bewältigt werden, darunter:
- Finanzielle Verluste
- Schädigung des Rufes
- Auswirkungen auf die Einhaltung gesetzlicher und regulatorischer Vorgaben
Während finanzielle Verluste am greifbarsten erscheinen mögen, können Folgen wie eine Rufschädigung deutlich länger andauern, da sowohl B2B- als auch B2C-SaaS-Unternehmen für ihren Erfolg auf digitales Vertrauen angewiesen sind.
Prävention und Eindämmung von Datenschutzverletzungen
Die Herausforderungen sind hier ebenso eindeutig wie zahlreich. Jede Organisation, die in Bezug auf Datensicherheit sprichwörtlich den Kopf in den Sand steckt, lädt eine Datenschutzverletzung geradezu ein.
Was sollten wir also dagegen unternehmen? Experten empfehlen verschiedene bewährte Verfahren und Werkzeuge für Datensicherheit.

Bewährte Verfahren für die Datensicherheit: 6 Grundsätze
1. Bewerten und stärken Sie Ihre Cybersicherheitslage: „Beginnen Sie mit der Bewertung Ihrer aktuellen Cybersicherheitsmaßnahmen“, sagt Teevan. „Nutzen Sie Tools, die dabei helfen, potenzielle Risiken zu quantifizieren und Erkenntnisse über Systemschwachstellen und veraltete Anwendungen zu liefern.“
2. Patchen, patchen, patchen: Ein konsequentes Patch-Management ist ein Schlüssel zur Minimierung von Systemschwachstellen und zur Verringerung der Anzahl bekannter und unbekannter (auch „Zero-Day“ genannter) Exploits, die Angreifern zur Verfügung stehen.
„Die Automatisierung des Patch-Prozesses für Betriebssysteme und Anwendungen ist entscheidend, da die Automatisierung ein schnelles Patchen ermöglicht und das Zeitfenster für eine Anfälligkeit erheblich verkürzt“, sagt Teevan.
3. Schaffen Sie Transparenz und Kontrolle über Ihre Umgebungen: In der IT-Sicherheit gibt es die allgemeine Wahrheit, dass man nichts schützen kann, was man nicht sieht – böswillige Akteure gedeihen im Dunkeln. Im IT-Kontext sind damit Bereiche in den Systemen einer Organisation gemeint, die der Organisation selbst unbekannt oder nicht sichtbar sind. Dazu gehört auch der Einsatz von Tools zur Überwachung des Dark Web auf kompromittierte Daten, wo gestohlene Informationen häufig gehandelt werden.
„Ein umfassender Überblick über Ihre Hardware- und Softwarelandschaft ist für fundierte Entscheidungen und eine effektive Risikobewertung unerlässlich“, sagt Teevan. „Diese erhöhte Transparenz in IT-Umgebungen ermöglicht es Organisationen, Schwachstellen zu erkennen, den Systemzustand zu überwachen und sicherzustellen, dass alle Anlagen auf dem neuesten Stand und gegen potenzielle Bedrohungen geschützt sind.“
Neben Transparenz und Überwachung in Echtzeit benötigen Sie auch eine „Papier“-Spur, um bei Bedarf Audits zu unterstützen und ein detailliertes Verständnis von Sicherheitsvorfällen zu ermöglichen. Kraut von Permiso empfiehlt, den Datenzugriff zu protokollieren: „Neben den regulatorischen Anforderungen ist die Protokollierung des Datenzugriffs eine hervorragende Möglichkeit zu überprüfen, ob die richtigen Personen Zugriff auf die richtigen Daten erhalten (oder ihnen der Zugriff verweigert wird).“
4. Gehen Sie umsichtig mit Benutzerberechtigungen um: Menschliche Fehler wird es immer geben, aber Sie können damit einfach umgehen, indem Sie den Daten- und Systemzugriff von Personen auf das beschränken, was sie für ihre Arbeit benötigen – nicht mehr.
„Übermäßige Administratorrechte laden zu Angriffen ein“, sagt Teevan. „Beschränken Sie den Benutzerzugriff auf wesentliche Funktionen, um das Risiko unbefugter Aktionen zu verringern, die die Sicherheit gefährden könnten.“
Kraut empfiehlt, solche Datenschutzstrategien so früh wie möglich umzusetzen: „Integrieren Sie Datenschutzstrategien von Anfang an: Wenn Ihre Ingenieure aufgrund technischer Kontrollen nicht auf vertrauliche Daten zugreifen können, ist es sehr wahrscheinlich, dass dies auch für Angreifer nicht möglich ist. Diese Kontrollen lassen sich nur schwer nachträglich einführen, sobald die Daten vorhanden sind."
Ebenso erfordert und fördert die Begrenzung menschlicher Fehler als Ursache von Datenlecks starke Passwörter und Tools wie die Multi-Faktor-Authentifizierung.
5. Verfolgen Sie einen menschenzentrierten Cybersicherheitsansatz: Behandeln Sie den menschlichen Faktor nicht als Schwäche – Menschen sollten ein wesentlicher Bestandteil Ihrer Stärke sein.
„Entwickeln Sie einen maßgeschneiderten Schulungslehrplan für Cybersicherheit und führen Sie regelmäßig Simulationen durch, um die Einsatzbereitschaft der Mitarbeitenden zu testen“, schlägt Kraut vor. Diese proaktive Strategie trägt dazu bei, das durch menschliches Versagen verursachte Risiko zu mindern, das einen bedeutenden Faktor bei Datenschutzverletzungen darstellt.
Kraut schlägt hier außerdem eine weitere menschenzentrierte Maßnahme vor: „Überprüfen Sie gegenseitig Ihre Arbeit: Jede Branche kann von dieser Praxis profitieren“, sagt er. „Verkehrsflugzeuge haben zwei Piloten, die sich gegenseitig überprüfen. Kletterer verwenden mehrere Sicherungspunkte. Sicherheitstechniker können Code- und Architekturüberprüfungen nutzen, um Versäumnisse vor dem Produktivbetrieb zu erkennen.“
6. Regelmäßige Cyberrisikobewertungen durchführen: Die Durchführung formeller Risikobewertungen hilft dabei, Schwachstellen zu identifizieren und zu priorisieren. Die Nutzung von Fachwissen Dritter kann eine unvoreingenommene Sichtweise bieten und dadurch die Wirksamkeit Ihrer Cybersicherheitsstrategie steigern.
Tools zur Verhinderung von Datenschutzverletzungen
Datenschutzverletzungen können in jeder Organisation auftreten, aber mit den richtigen Tools und Technologien können Sie Ihr Risiko deutlich reduzieren.
Hier sind wichtige Kategorien von Tools, die dabei helfen, sensible Daten zu schützen und Bedrohungen zu erkennen, bevor sie zu schwerwiegenden Vorfällen werden:
1. Tools zur Verhinderung von Datenverlusten (DLP)
DLP-Tools wurden entwickelt, um unbefugten Zugriff auf sensible Daten oder deren Übertragung zu verhindern. Diese Tools überwachen und kontrollieren Daten während der Übertragung (z. B. E-Mails und Dateiübertragungen), im Ruhezustand (gespeicherte Daten) und während der Nutzung (verarbeitete Daten). DLP-Systeme identifizieren automatisch sensible Informationen wie Kreditkartennummern oder geistiges Eigentum und setzen Sicherheitsrichtlinien durch, um Datenlecks zu verhindern.
- Empfohlene Tools: Symantec DLP, Digital Guardian, Forcepoint DLP
2. Verschlüsselungstools
Verschlüsselung ist eine der effektivsten Methoden, um Daten vor einer Kompromittierung zu schützen. Durch die Verschlüsselung sensibler Daten bleiben diese selbst dann unlesbar, wenn sie abgefangen oder unbefugt abgerufen werden. Moderne Verschlüsselungstools können Daten im Ruhezustand, während der Übertragung und auf Geräten wie Laptops und Mobiltelefonen schützen.
- Empfohlene Tools: BitLocker, VeraCrypt, AxCrypt
3. Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS)
IDPS-Tools helfen dabei, verdächtige Aktivitäten in Ihrem Netzwerk zu erkennen und zu verhindern, die auf eine Datenschutzverletzung hindeuten könnten. Diese Systeme überwachen den Datenverkehr auf ungewöhnliche Muster und können Angriffe in Echtzeit blockieren, sodass eine Datenschutzverletzung verhindert wird. Außerdem geben sie Warnmeldungen zu potenziellen Bedrohungen aus, sodass Ihr Team schnell reagieren kann.
- Empfohlene Tools: Snort, Suricata, Cisco Firepower
4. Mehrfaktor-Authentifizierung (MFA)
MFA fügt eine zusätzliche Sicherheitsebene hinzu, indem Benutzer ihre Identität über mehrere Verfahren bestätigen müssen, beispielsweise durch ein Passwort und einen einmaligen Code, der an ihr Telefon gesendet wird. Selbst wenn Passwörter kompromittiert wurden, erschwert MFA Angreifern den unbefugten Zugriff auf Systeme oder Daten erheblich.
- Empfohlene Tools: Duo Security, Google Authenticator, Okta
5. Tools zum Scannen und Verwalten von Schwachstellen
Schwachstellenscanner identifizieren Schwächen in Ihrem Netzwerk, Ihren Systemen und Ihrer Software, die Angreifer ausnutzen könnten. Regelmäßige Scans auf Schwachstellen helfen Ihnen, Sicherheitslücken zu schließen, bevor diese bei einer Datenschutzverletzung ausgenutzt werden. Plattformen zur Schwachstellenverwaltung bieten außerdem Empfehlungen für Aktualisierungen, um diese Probleme proaktiv zu beheben.
- Empfohlene Tools: Nessus, Qualys, OpenVAS
6. Tools für Sicherheitsinformationen und Ereignisverwaltung (SIEM)
SIEM-Tools sammeln, analysieren und melden Sicherheitsereignisse in Echtzeit und helfen Ihrem Team dadurch, schneller auf potenzielle Bedrohungen zu reagieren. Durch die Korrelation von Daten aus verschiedenen Quellen wie Firewalls, Servern und Anwendungen bieten SIEM-Systeme einen ganzheitlichen Überblick über Ihre Sicherheitslage und helfen dabei, potenzielle Datenschutzverletzungen frühzeitig zu erkennen.
- Empfohlene Tools: Splunk, LogRhythm, IBM QRadar
7. Plattformen zum Schutz von Endgeräten (EPP)
Endgeräte wie Laptops, Smartphones und IoT-Geräte sind bevorzugte Ziele von Angreifern. EPP-Tools schützen diese Geräte, indem sie Malware-Infektionen, Ransomware-Angriffe und unbefugten Zugriff verhindern. Einige fortschrittliche Plattformen umfassen außerdem Funktionen wie die Erkennung und Reaktion auf Endgeräten (EDR) zur Suche nach Bedrohungen und deren Behebung in Echtzeit.
- Empfohlene Tools: CrowdStrike Falcon, Sophos Intercept X, Carbon Black
Die Verwendung einer Kombination dieser Tools stellt sicher, dass Ihr Unternehmen über eine mehrschichtige Verteidigungsstrategie verfügt, wodurch es Angreifern erschwert wird, in Ihre Systeme einzudringen. Von Verschlüsselung und DLP bis hin zu IDPS und SIEM kann die Implementierung dieser Technologien den erforderlichen Sicherheitsrahmen schaffen, um Ihre Daten vor potenziellen Sicherheitsverletzungen zu schützen.
Das Fazit
Datenschutzverletzungen sind eine Bedrohung, die immer schlimmer wird. Die gute Nachricht ist jedoch, dass die richtige Kombination aus technologischen Tools, proaktiven Strategien und einer starken technologischen Führung Risiken minimieren und eine schnelle Reaktion und Behebung gewährleisten kann, wenn Sicherheitsvorfälle auftreten.
Wie gehen Sie mit Datensicherheit um? Abonnieren Sie unbedingt den Newsletter des CTO Club, um weitere Branchennews und Diskussionen zu erhalten!


