

Die 10 besten KI-Cybersicherheitstools im Test 2026

10 Auswahlliste der besten KI-Cybersicherheitstools


Herausforderungen im Bereich Cybersicherheit sind für Technikexperten wie Sie ein ständiges Anliegen. Die Bedrohungslandschaft entwickelt sich weiter, und herkömmliche Methoden reichen oft nicht aus. Hier kommen KI-Cybersicherheitstools ins Spiel, die fortschrittliche Funktionen bieten und sich in Echtzeit an neue Bedrohungen anpassen können.
KI-Funktionen helfen Ihrem Team, Anomalien zu erkennen, potenzielle Datenschutzverletzungen vorherzusagen und schnell auf Vorfälle zu reagieren. Diese Tools sind unverzichtbar, um eine sichere Umgebung aufrechtzuerhalten, ohne die Ressourcen zu überlasten.
In diesem Artikel teile ich meine unvoreingenommene Bewertung der besten KI-Cybersicherheitstools auf dem Markt. Sie erhalten Einblicke in deren Funktionen, Möglichkeiten und darin, wie sie Ihre Herausforderungen im Bereich Cybersicherheit bewältigen können. Entdecken Sie Lösungen, die Ihre Sicherheitsstrategien verbessern können.
Warum Sie unseren Software-Bewertungen vertrauen können
Wir testen und bewerten seit 2023 Software. Als Technologie-Führungskräfte wissen wir, wie kritisch und herausfordernd es ist, die richtige Entscheidung bei der Softwareauswahl zu treffen.
Wir investieren viel in gründliche Recherche, um unserer Zielgruppe zu helfen, bessere Kaufentscheidungen zu treffen. Wir haben über 2.000 Tools für verschiedene Technikanwendungsfälle getestet und mehr als 1.000 umfassende Softwarebewertungen geschrieben. Erfahren Sie wie wir transparent bleiben und unsere Methodik der Softwarebewertung.
Vergleichstabelle für KI-Cybersicherheitstools
Diese Vergleichstabelle fasst die Preisdetails meiner Auswahl der besten KI-Cybersicherheitstools zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für die verhaltensbasierte Bedrohungserkennung | Kostenlose Testversion verfügbar | Ab $59,99/Gerät (jährliche Abrechnung) | Website | |
| 2 | Am besten für Open-Source-Sicherheit zur Laufzeit geeignet | Kostenlose Demo verfügbar | Preisgestaltung auf Anfrage | Website | |
| 3 | Am besten für adaptive DDoS-Abwehr | 30-tägige kostenlose Testphase + kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 4 | Am besten geeignet für die Vereinheitlichung von Sicherheit und Beobachtbarkeit | 14-tägige kostenlose Testversion + kostenloser Tarif verfügbar | Ab $15/host/month (jährlich abgerechnet) | Website | |
| 5 | Am besten für einheitliches Protokollmanagement geeignet | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 6 | Am besten geeignet für KI-gestützte Endpunktsicherheit | Kostenlose Demo verfügbar | Ab $179.99/Endpunkt (jährliche Abrechnung) | Website | |
| 7 | Am besten für KI-basierten Endpunktschutz | 15-tägige kostenlose Testversion + kostenlose Demo verfügbar | Ab $59.99/Gerät/Jahr (jährliche Abrechnung) | Website | |
| 8 | Am besten zur Erkennung von E-Mail-Bedrohungen geeignet | Kostenlose Demo auf Anfrage verfügbar | Ab $1,65 pro aktivem Nutzer/Monat | Website | |
| 9 | Am besten für KI-gestützte Betrugserkennung | 30-tägige kostenlose Testphase | Ab $119.99/Jahr (jährliche Abrechnung) | Website | |
| 10 | Am besten für die Integration mit Microsoft 365 geeignet | Kostenlose Demo verfügbar | Ab $4/Stunde | Website |
Bewertungen der besten KI-Cybersicherheitstools
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten KI-Cybersicherheitstools auf meiner Auswahlliste. Meine Bewertungen bieten einen umfassenden Überblick über die wichtigsten Funktionen, Vor- & Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools und helfen Ihnen dabei, das beste Tool für Ihre Anforderungen zu finden.

Am besten für die verhaltensbasierte Bedrohungserkennung

CrowdStrike Falcon ist eine KI-native Cybersicherheitsplattform, die Endgeräteschutz, erweiterte Erkennung und Reaktion (XDR), Bedrohungsinformationen und Identitätssicherheit über einen einzigen leichtgewichtigen Agenten und eine einheitliche Cloud-Konsole bereitstellt.
Für wen ist CrowdStrike Falcon am besten geeignet?
CrowdStrike Falcon eignet sich besonders gut für Sicherheitsteams mittlerer bis großer Unternehmen, die komplexe, plattformübergreifende Umgebungen verwalten.
Warum ich CrowdStrike Falcon ausgewählt habe
Ich habe CrowdStrike Falcon in meine Top-Auswahl aufgenommen, weil seine Echtzeit-Erkennungsabdeckung tatsächlich jede wichtige Plattform mit einem einzigen leichtgewichtigen Sensor umfasst. Mir gefällt, dass Falcon Insight XDR Endpunkt-, Cloud- und Identitätstelemetrie in einer einzigen, einheitlichen Ansicht zusammenführt, sodass mein Team nicht zwischen verschiedenen Tools wechseln muss, um Alarme über Windows, macOS, Linux und mobile Geräte hinweg zu korrelieren. Die KI-gestützte 'Indicators of Attack' (IOA)-Engine hebt das Produkt hervor: Anstatt auf das Auslösen einer bekannten Signatur zu warten, erkennt sie Verhaltensmuster während der Ausführung und stoppt Bedrohungen, bevor sie sich ausbreiten. Das ist ein bedeutender Unterschied, da Angreifer im Schnitt nur 29 Minuten benötigen, um einen Vorfall auszuweiten.
CrowdStrike Falcon Hauptfunktionen
- Charlotte AI: Ein generativer KI-Assistent, der natürliche Sprachsicherheitsfragen beantwortet und priorisierte Bedrohungsübersichten direkt in der Konsole anzeigt.
- Falcon OverWatch: Ein verwalteter Threat-Hunting-Service, der Ihr Umfeld kontinuierlich nach versteckten gegnerischen Aktivitäten durchsucht.
- Falcon Spotlight: Ein agentenloses Schwachstellenmanagement-Modul, das nach offenen Schwachstellen scannt und diese nach Ausnutzungsrisiko priorisiert.
- Next-Gen SIEM: Ein integriertes SIEM, das Protokolldaten aus dem gesamten Sicherheits-Stack in Echtzeit sammelt, normalisiert und korreliert.
CrowdStrike Falcon Integrationen
CrowdStrike bietet über 460 Marktplatz-Integrationen von Partnern wie Okta, Zscaler, Splunk, ServiceNow, Palo Alto Networks, Netskope, Mimecast, Proofpoint und Google Cloud sowie tiefgehende Konnektoren im Microsoft-Ökosystem, einschließlich Microsoft 365, Azure und Microsoft Entra ID. Eine API für kundenspezifische Integrationen ist verfügbar.
Pros and Cons
Pros:
- Leichtgewichtiger Agent mit minimaler Auswirkung auf die Endgeräte-Performance
- Ausgezeichnete KI-gestützte Anreicherung von Bedrohungsdaten
- Eine einzige Konsole deckt Windows, Mac und Linux ab
Cons:
- Alarmvolumen kann kleinere Sicherheitsteams überfordern
- Erweiterte Module erfordern Lizenzen höherer Stufen


Oligo Security ist eine Runtime-Anwendungssicherheitsplattform, die eBPF-basierte Verhaltensanalyse nutzt, um die Aktivitäten von Open-Source-Bibliotheken zu überwachen, laufende Angriffe zu erkennen und KI-Workloads in Cloud-nativen Umgebungen zu schützen.
Für wen ist Oligo Security am besten geeignet?
Oligo Security eignet sich besonders für Sicherheits- und DevSecOps-Teams in mittelgroßen bis großen Unternehmen, die Cloud-native Anwendungen entwickeln oder betreiben und dabei stark auf Open-Source-Abhängigkeiten setzen.
Warum ich Oligo Security ausgewählt habe
Ich habe Oligo Security als eine der besten Lösungen ausgewählt, weil es Open-Source-Risiken zur Laufzeit und nicht nur beim Scannen adressiert. Die meisten Tools markieren jede CVE im Abhängigkeitsbaum, aber Oligos eBPF-Sensor verfolgt, welche Bibliotheken tatsächlich in der Produktion geladen und ausgeführt werden – dadurch werden bis zu 99% der überflüssigen Warnungen gefiltert. Gefallen hat mir auch das Runtime Exploit Blocking, das Angriffe auf Ebene der einzelnen Bibliothek und Funktion in dem Moment stoppt, in dem bösartiges Verhalten erkannt wird.
Wichtige Funktionen von Oligo Security
- Schutz von KI-Workloads: Überwacht KI-Modelle, Agenten und Pipelines zur Laufzeit mit kombiniertem AI Security Posture Management (AI-SPM) und AI Detection & Response (AI-DR) in einem einzigen, leichtgewichtigen Sensor.
- Automatisierte SBOM- und AI-BOM-Erstellung: Erstellt in Echtzeit Software- und KI-Stücklisten basierend auf laufenden Komponenten, nicht nur auf deklarierte Inhalte in Manifesten.
- VEX-Berichte: Generiert Vulnerability Exploitability eXchange-Dokumente, damit Teams erkennen, welche Schwachstellen in ihrer Umgebung tatsächlich erreichbar sind.
- Nachweiserzeugung für Compliance: Sammelt Laufzeit-Evidenz zur Unterstützung von Audits für Rahmenwerke wie PCI DSS 4.0 und FedRAMP.
Oligo Security Integrationen
Oligo Security integriert sich mit AWS Security Hub Extended als offizieller Laufzeit-KI-Sicherheitspartner von AWS, wodurch Kunden Einblick und Schutz für KI-Deployments direkt in ihrer AWS-Umgebung erhalten. Außerdem gibt es eine dokumentierte Integration mit Endor Labs, die Entwicklungszeit- und Laufzeit-Erreichbarkeit in einem Workflow zusammenführt. Oligo MCP verbindet Laufzeitfunde mit IDEs und KI-Coding-Assistenten, um Risiken nachzuverfolgen und Lösungen direkt in Entwickler-Workflows zu generieren. Weitere native Integrationen mit SIEM-, Ticketing- oder Benachrichtigungstools werden auf Oligos Website nicht dokumentiert.
Pros and Cons
Pros:
- Beseitigt 90-99% der übermäßigen Schwachstellen-Warnungen
- eBPF-Sensor hat weniger als 1% Performance-Einfluss
- Blockiert Angriffe, ohne Container oder Prozesse zu beenden
Cons:
- Ersteinrichtung komplexer als bei Wettbewerbern wie Snyk
- Berichtswesen enthält für einige Aufgaben keine Kennzahlen

Radware
Am besten für adaptive DDoS-Abwehr
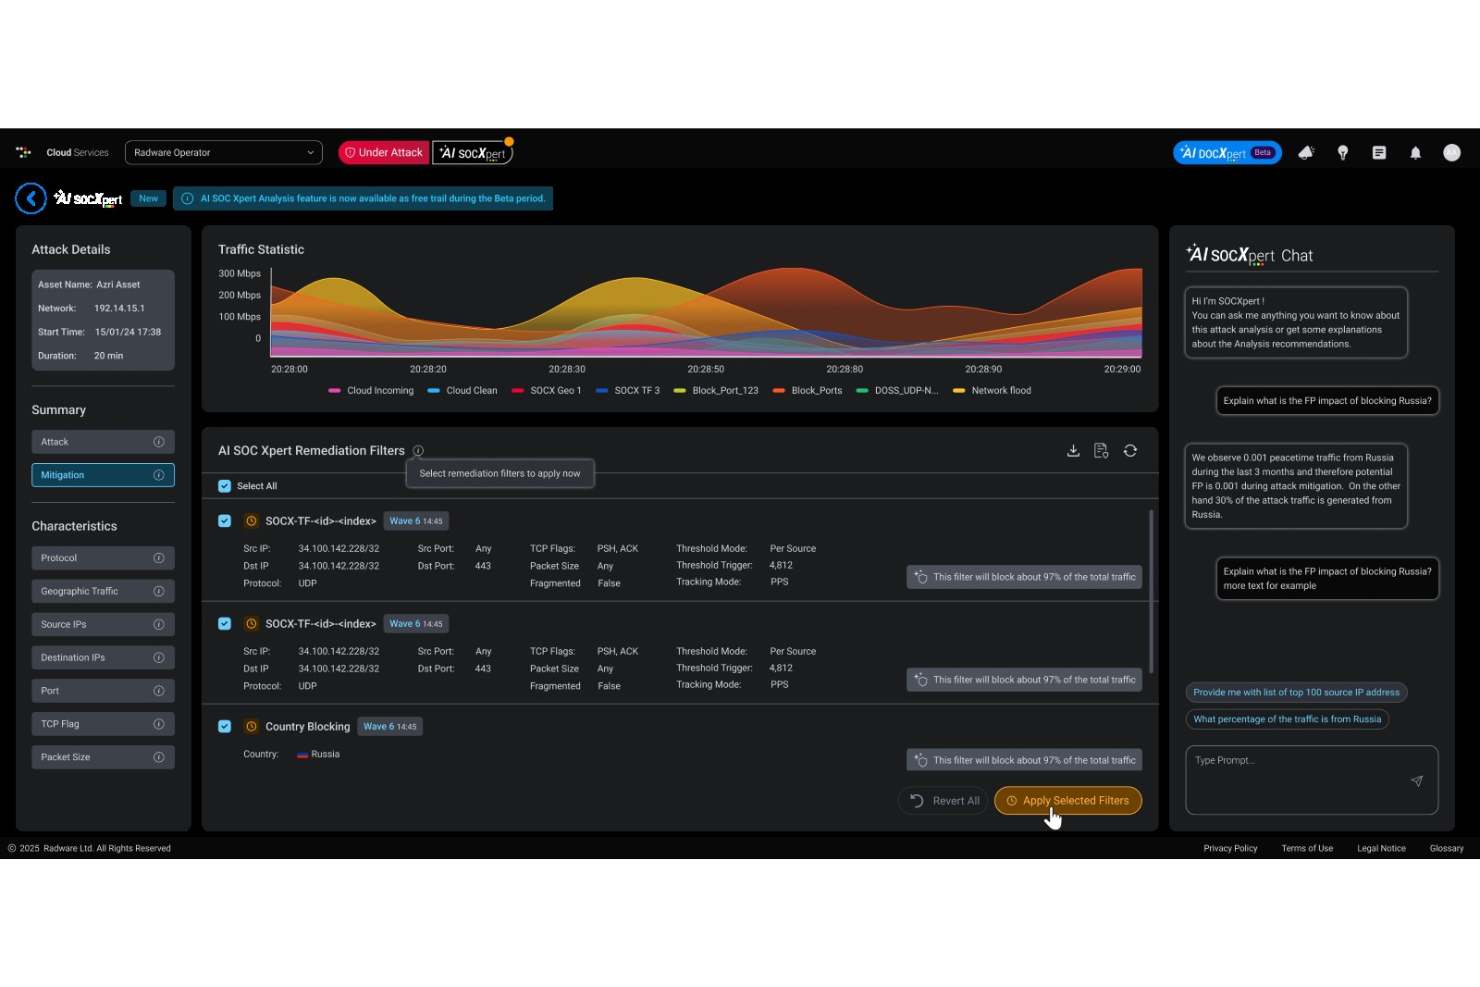
Radware bringt KI-gestützte Bedrohungserkennung und -abwehr in traditionelle Bereiche der Cybersicherheit und hilft Teams, Webanwendungen, APIs und Netzwerke zu schützen, während sie sich an zunehmend ausgeklügelte Angriffe anpassen. Die Lösungen sprechen Sicherheitsverantwortliche und IT-Teams in mittleren bis großen Unternehmen an, insbesondere jene, die hybride und Cloud-Umgebungen unter dem Druck automatisierter und KI-gesteuerter Bedrohungen schützen müssen.
Warum ich Radware gewählt habe
Ich habe Radware ausgewählt, weil der KI-zentrierte Sicherheitsansatz genau auf die Bedürfnisse moderner Cybersicherheitsteams abgestimmt ist, die intelligenten, automatisierten Bedrohungen direkt entgegentreten müssen. Die proprietäre EPIC-AI-Technologie von Radware integriert maschinelles Lernen und generative KI in zentrale Schutzmechanismen und ermöglicht Ihrem Team eine automatisierte, adaptive Erkennung und Reaktion auf Bedrohungen wie DDoS-Angriffe, Bot-Attacken und API-Missbrauch. Radware hat außerdem kürzlich Agentic AI Protection eingeführt, um Sicherheitsherausforderungen durch autonome KI-Agenten und missbräuchliches Verhalten in Unternehmensabläufen zu begegnen.
Wichtige Funktionen von Radware
Zusätzlich zu den oben erwähnten KI-betriebenen Abwehrmechanismen bietet Radware mehrere weitere Funktionen, die insbesondere für Sicherheits- und Infrastrukturteams attraktiv sind:
- Bot Manager: Erkennt und verhindert nicht-menschlichen Datenverkehr, der versucht, KI-Endpunkte auszunutzen, und schützt so Modelle und APIs.
- Cloud WAF Service: Bietet kontinuierlichen Web Application Firewall-Schutz gegen die OWASP-Top-10-Bedrohungen sowie adaptive Richtlinienanpassung für maßgeschneiderte Abwehrmechanismen.
- API-Schutz: Erkennt und sichert automatisch API-Endpunkte mit maßgeschneiderten Richtlinien und Schutz vor Logik-Angriffen.
- Cyber Controller: Zentrale Verwaltung, Konfiguration und Sichtbarkeit auf den gesamten Angriffslebenszyklus über die Sicherheitsprodukte von Radware hinweg.
Radware-Integrationen
Radware lässt sich mit Cisco, IBM, Microsoft, Kentik, RSA SecurID, Elastic und FastNetMon integrieren. Diese Integrationen erweitern die Fähigkeiten in den Bereichen Netzwerksicherheit, Management und Zusammenarbeit über verschiedene Branchen hinweg.
Pros and Cons
Pros:
- Leistungsstarke KI-Modelle erkennen neue Angriffsmuster schnell.
- Agentic AI Protection reduziert Missbrauch automatisierter Arbeitsabläufe.
- Verhaltensbasierte Bot-Abwehr reduziert Ressourcenüberlastung.
Cons:
- KI-Modelle mit hoher Genauigkeit erfordern mitunter längere Feinabstimmungsphasen.
- Hardware-Updates vor Ort können zu betrieblichem Mehraufwand führen.
Datadog
Am besten geeignet für die Vereinheitlichung von Sicherheit und Beobachtbarkeit
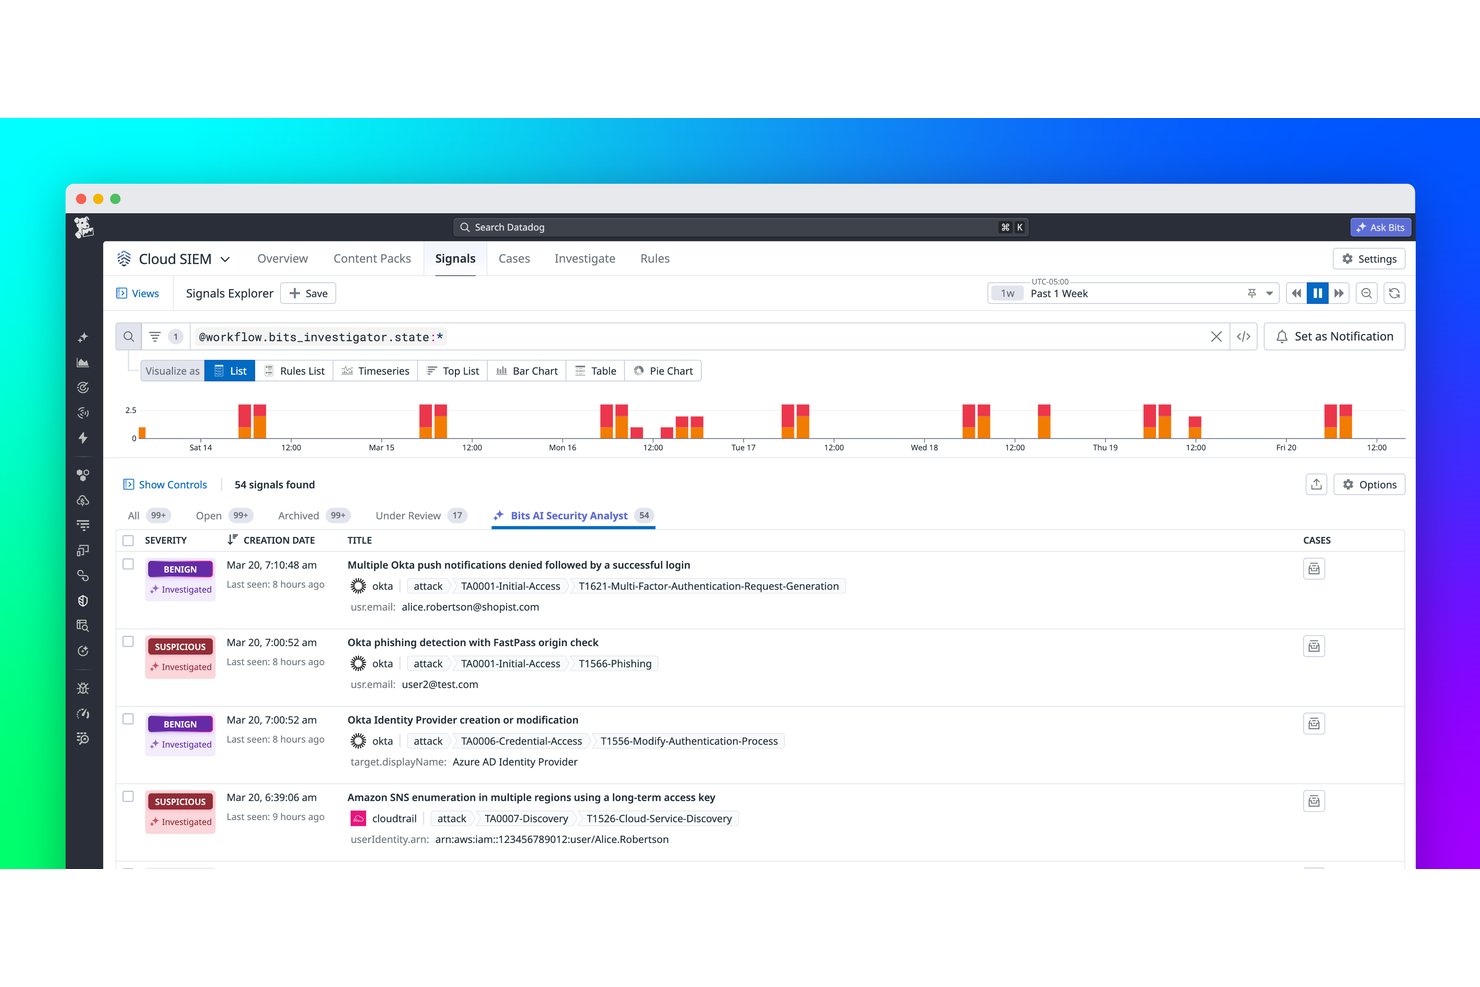
Datadog ist eine cloudnative Plattform für Beobachtbarkeit und Sicherheit, die KI nutzt, um Bedrohungserkennung, UEBA, CSPM, Cloud-SIEM, Workload-Schutz und Codesicherheit in Infrastruktur, Anwendungen und Entwicklungspipelines zu vereinen.
Für wen ist Datadog am besten geeignet?
Datadog eignet sich besonders für mittelgroße bis große Entwicklungs- und Sicherheitsteams, die cloudnative oder Multi-Cloud-Umgebungen betreiben und Sicherheit und Beobachtbarkeit an einem Ort benötigen.
Warum ich Datadog ausgewählt habe
Datadog steht auf meiner engeren Auswahl, weil keine andere von mir bewertete Plattform die Lücke zwischen Anwendungsbeobachtbarkeit und Sicherheit so nahtlos schließt. Wenn ein SQL-Injection-Versuch eine Cloud-Workload erreicht, kann ich das Angriffssignal und den daraus resultierenden Leistungsschub in derselben Ansicht sehen. Der Bits-KI-Sicherheitsanalyst untersucht dieses Signal anschließend innerhalb von weniger als 30 Sekunden autonom und liefert ein evidenzbasiertes Urteil statt einer Warteschlange mit unbearbeiteten Warnungen.
Die wichtigsten Funktionen von Datadog
- UEBA-Anomalieerkennung: Erkennt mit adaptiven maschinellen Lernmodellen Abweichungen vom grundlegenden Verhalten von Benutzern und Entitäten.
- Visualisierung von Angriffspfaden: Zeigt Pfade lateraler Bewegungen in Cloud- und hybriden Umgebungen zur proaktiven Risikobewertung.
- Erkennung von Geheimnissen: Durchsucht kontinuierlich Code und Cloud-Umgebungen, um offengelegte Geheimnisse und sensible Daten zu identifizieren.
- Codesicherheitsanalyse: Bietet statische und Laufzeit-Codeanalysen innerhalb von CI/CD-Pipelines, um Schwachstellen bereits früh in der Entwicklung aufzudecken.
Integrationen von Datadog
Datadog bietet native Integrationen mit AWS, Azure, Google Cloud Platform, ServiceNow, Jira, Slack, PagerDuty, GitHub, Kubernetes und Okta. Für benutzerdefinierte Integrationen ist eine API verfügbar.
Pros and Cons
Pros:
- Vereint Sicherheit und Beobachtbarkeit in einer Plattform
- KI-Analyst untersucht Warnungen autonom und schließt sie ab
- Cloud-Workload-Schutz vom Code bis zur Laufzeit
Cons:
- Die Kosten steigen bei hohen Datenvolumen schnell
- Sicherheitsfunktionen erfordern mehrere separate Produktzusätze
Am besten für einheitliches Protokollmanagement geeignet

ManageEngine Log360 ist eine SIEM-Plattform, die Protokollverwaltung, ML-basierte Bedrohungserkennung, UEBA, SOAR, DLP und CASB in einer einzigen Lösung für die Überwachung und Untersuchung von Sicherheitsereignissen in hybriden IT-Umgebungen vereint.
Für wen ist ManageEngine Log360 am besten geeignet?
ManageEngine Log360 eignet sich besonders für IT-Sicherheitsteams in mittelgroßen bis großen Unternehmen, die eine zentrale Sichtbarkeit über komplexe, hybride Infrastrukturen benötigen.
Warum ich ManageEngine Log360 ausgewählt habe
Ich habe mich für ManageEngine Log360 entschieden, weil es eine einheitliche Protokollverwaltung bietet, die Protokolle aus über 750 Quellen sammelt, darunter Netzwerkgeräte, Anwendungen, Datenbanken, Server, Active Directory, Microsoft 365, AWS, Azure und Salesforce. Der benutzerdefinierte Protokollparser verarbeitet jedes menschenlesbare Format, sodass Sie nicht auf vorab genehmigte Quellen beschränkt sind. Über die Sammlung hinaus verarbeiten die Echtzeit-Korrelationsengine und das ML-basierte UEBA diese einheitlichen Daten, um Bedrohungen zu erkennen, sobald sie auftreten — genau das, was Sie brauchen, wenn Ihre Umgebung sowohl On-Premises- als auch Cloud-Infrastruktur umfasst.
ManageEngine Log360 Hauptfunktionen
- Zia Insights: Ordnet Sicherheitsvorfälle MITRE ATT&CK-Techniken zu und visualisiert Angriffszeitlinien für Untersuchungen.
- Integrierte DLP: Überwacht Aktivitäten mit sensiblen Daten, um unbefugten Zugriff und potenzielle Datenlecks zu erkennen.
- STIX/TAXII Threat-Feed-Prozessor: Importiert externe Threat-Intelligence-Feeds, um Alarme mit bekannten Indikatoren anzureichern.
- Compliance-Berichte: Liefert vordefinierte Berichte und Audit-Vorlagen für Vorschriften wie HIPAA, PCI DSS, DSGVO und mehr.
ManageEngine Log360 Integrationen
Log360 lässt sich integrieren mit Tools wie ServiceDesk Plus, Jira Service Management, Okta, Salesforce, Endpoint Central, Palo Alto, Fortinet, Sophos, Cisco, CrowdStrike, Qualys, AWS, Microsoft Azure, Microsoft 365, Microsoft Entra ID und Google Cloud. Zudem bietet es REST-API-Support für benutzerdefinierte Integrationen, während Zapier-Support nicht dokumentiert ist.
Pros and Cons
Pros:
- Enthält über 1.000 vordefinierte Compliance-Berichte
- Ordnet Bedrohungen MITRE ATT&CK-Techniken zu
- Unterstützt On-Premises-, Cloud- und hybride Umgebungen
Cons:
- Leistung kann bei großen Protokollabfragen nachlassen
- Benutzeroberfläche kann für neue Nutzer komplex wirken
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Am besten geeignet für KI-gestützte Endpunktsicherheit
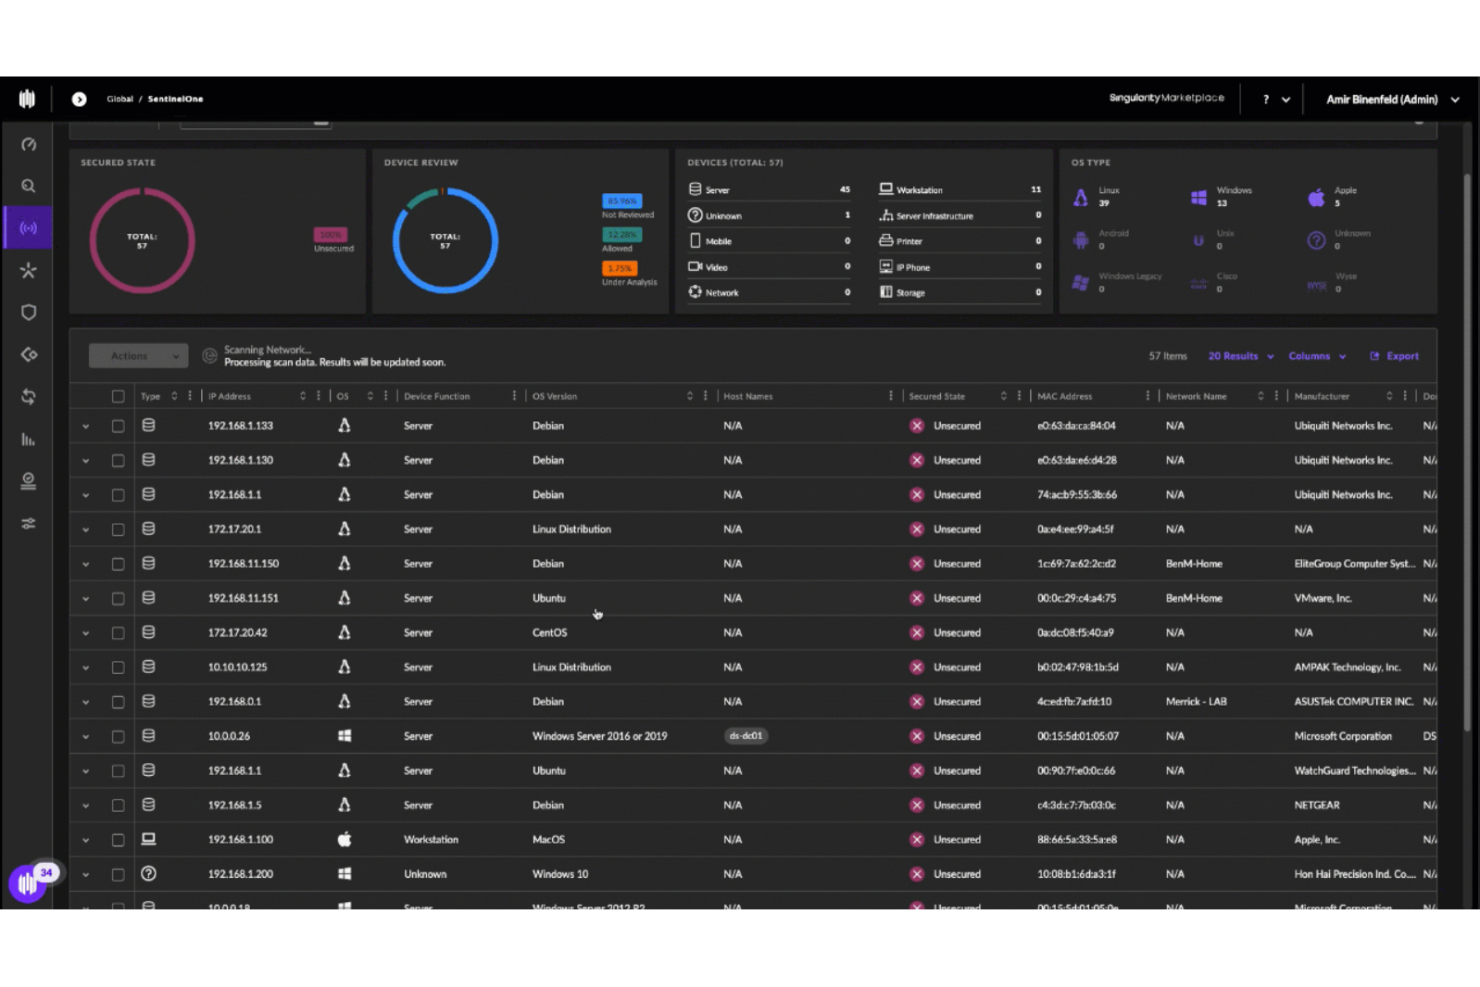
SentinelOne ist eine Cybersecurity-Lösung, die sich auf KI-gestützten Endpunktschutz konzentriert. Sie richtet sich an Unternehmen, die ihre Endpunkte mit fortschrittlicher Bedrohungserkennung und -abwehr sichern möchten.
Warum ich SentinelOne gewählt habe: SentinelOne ist bekannt für seine KI-basierte Endpunktsicherheit und bietet eine Bedrohungserkennung und -abwehr in Echtzeit. Die KI-Fähigkeiten umfassen Verhaltensmodelle, die Bedrohungen identifizieren und stoppen, bevor sie Schaden anrichten können. Dieser proaktive Ansatz ermöglicht es Ihrem Team, sich auf andere Aufgaben zu konzentrieren, während SentinelOne die Sicherheit übernimmt. Die automatisierten Reaktionsmechanismen sorgen dafür, dass Bedrohungen schnell neutralisiert werden und potenzielle Schäden minimiert werden.
Herausragende Funktionen & Integrationen:
Funktionen umfassen Bedrohungsjagd-Tools zum Aufspüren versteckter Angriffe, Endpunktschutz für eine Vielzahl an Geräten sowie eine automatisierte Vorfallsreaktion, die manuelle Eingriffe reduziert. Diese Funktionen helfen, eine sichere und effiziente Umgebung aufrechtzuerhalten.
Integrationen umfassen Splunk, ServiceNow, AWS, Microsoft Azure, Okta, IBM QRadar, Fortinet und Zscaler.
Pros and Cons
Pros:
- Automatisierte Bedrohungsreaktion reduziert manuellen Aufwand
- Echtzeit-Endpunktschutz und -überwachung
- Verhaltensbasierte KI-Modelle erhöhen die Sicherheit
Cons:
- Erste Konfiguration kann komplex sein
- Kann fortlaufenden Verwaltungsaufwand erfordern
Am besten für KI-basierten Endpunktschutz
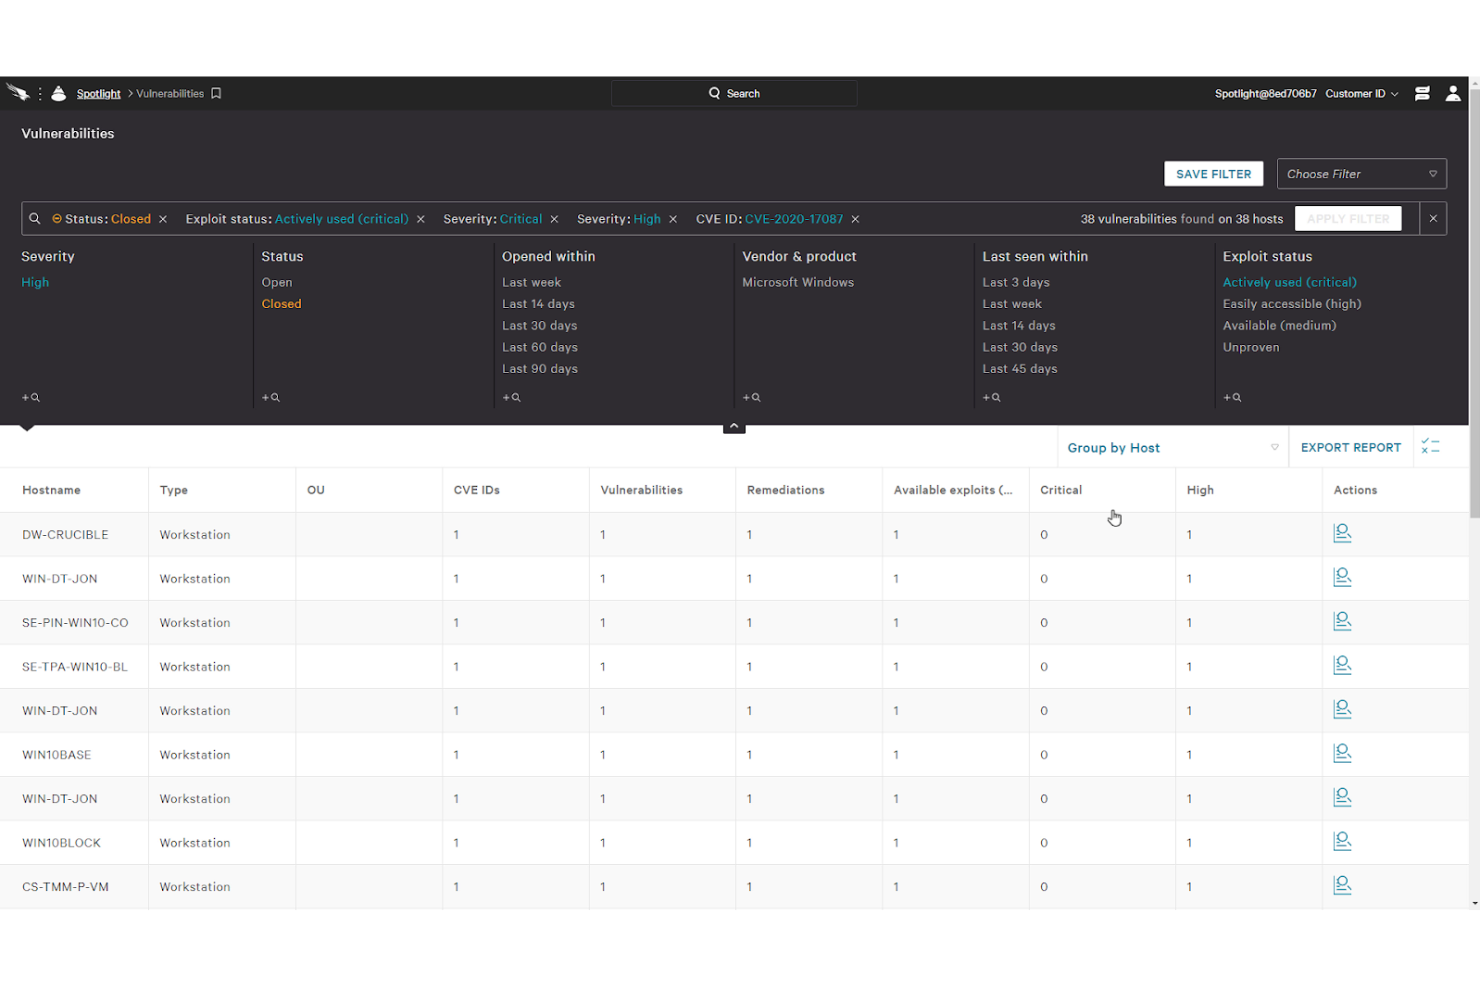
CrowdStrike ist eine KI-gestützte Cybersicherheitsplattform, die von Organisationen genutzt wird, die fortschrittlichen Endpunktschutz benötigen. Sie bietet Bedrohungsaufklärung und Endpunktsicherheitslösungen, die KI einsetzen, um Cyberbedrohungen zu erkennen und darauf zu reagieren.
Warum ich CrowdStrike gewählt habe: CrowdStrike konzentriert sich auf KI-basierten Endpunktschutz. Die KI-gesteuerte Bedrohungsaufklärung liefert Echtzeiteinblicke in potenzielle Gefahren. Die Plattform verwendet maschinelles Lernen, um verdächtige Aktivitäten auf Endgeräten zu analysieren und zu identifizieren. Dieser proaktive Ansatz stellt sicher, dass Ihre Geräte vor sich entwickelnden Cyberbedrohungen geschützt sind.
Hervorstechende Funktionen & Integrationen:
Funktionen umfassen Fähigkeiten zur Bedrohungssuche, um versteckte Bedrohungen aufzuspüren, Echtzeit-Transparenz bei Endgeräteaktivitäten, sowie Werkzeuge zur Reaktion auf Sicherheitsvorfälle. Diese Funktionen stärken die Fähigkeit Ihres Teams, Endgeräte sicher zu halten.
Integrationen umfassen Splunk, ServiceNow, AWS, Google Cloud, Microsoft Azure, Okta, IBM QRadar, Zscaler und SailPoint.
Pros and Cons
Pros:
- Echtzeit-Updates zur Bedrohungsaufklärung
- Proaktive Bedrohungssuche
- Erkennung und Reaktion auf Endpunktbedrohungen
Cons:
- Die Ersteinrichtung kann komplex sein
- Fortlaufende Überwachung empfohlen

Am besten zur Erkennung von E-Mail-Bedrohungen geeignet
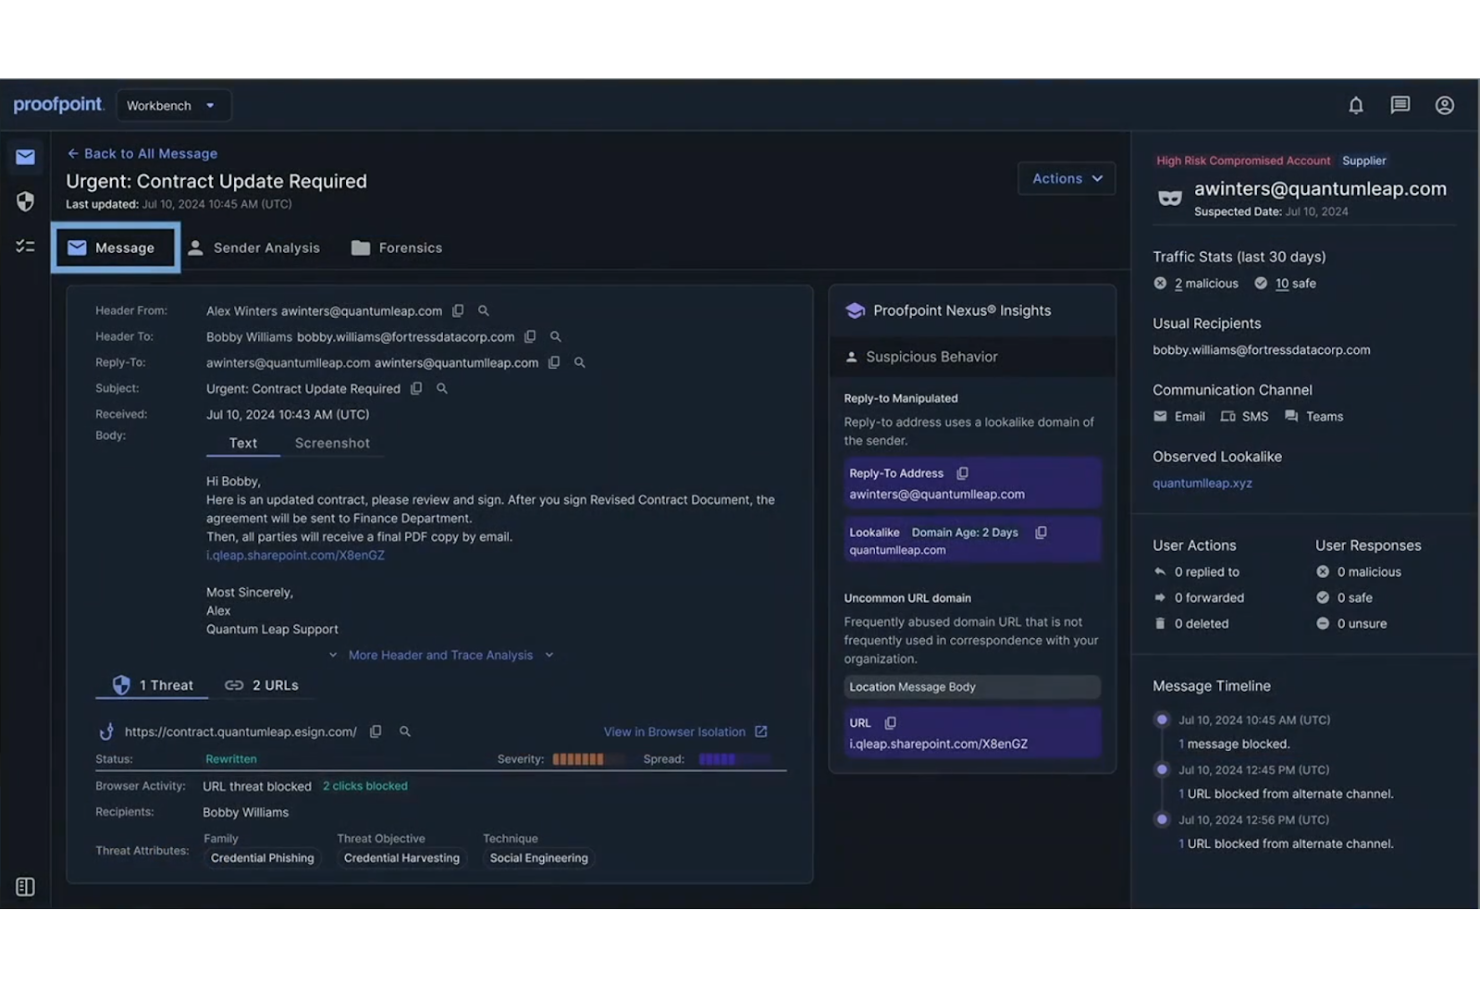
Proofpoint ist eine Cybersicherheitslösung, die von Unternehmen eingesetzt wird, die fortschrittliche E-Mail-Sicherheit benötigen. Sie hilft Unternehmen, E-Mail-basierte Bedrohungen mithilfe von KI-basierten Funktionen zu erkennen und abzuwehren.
Warum ich Proofpoint ausgewählt habe: Die KI-Fähigkeiten von Proofpoint ermöglichen die Erkennung von Phishing-Angriffen und schädlichen E-Mails. Das Tool nutzt maschinelles Lernen, um sich an neue Bedrohungsmuster anzupassen und bietet Ihrem Team Echtzeitschutz. Mit Proofpoint können Sie sich darauf verlassen, dass Ihre E-Mail-Kommunikation durch KI vor ausgeklügelten Angriffen geschützt wird.
Herausragende Funktionen & Integrationen:
Funktionen umfassen erweiterten Bedrohungsschutz, der E-Mail-Inhalte auf Risiken analysiert, Datenschutz zum Schutz sensibler Informationen sowie E-Mail-Verschlüsselung für die Wahrung der Privatsphäre. Diese Funktionen arbeiten zusammen, um die Kommunikationskanäle Ihres Unternehmens vor Bedrohungen zu schützen.
Integrationen sind Microsoft 365, Google Workspace, Slack, Salesforce, Box, Dropbox, Splunk, IBM QRadar und ServiceNow.
Pros and Cons
Pros:
- Fortschrittliche KI zur Erkennung von Phishing
- Echtzeit-Monitoring von E-Mail-Bedrohungen
- Anpassbare Sicherheitsrichtlinien
Cons:
- Einrichtung erfordert möglicherweise Sicherheitsexpertise
- Beschränkt auf E-Mail-Bedrohungen

Norton
Am besten für KI-gestützte Betrugserkennung
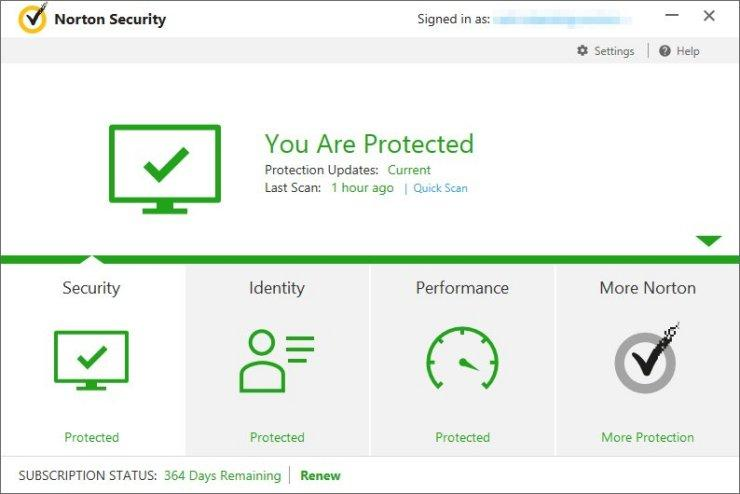
Für Unternehmen, die fortschrittliche Cybersicherheitslösungen suchen, bietet Norton Small Business einen maßgeschneiderten Ansatz zum Schutz Ihrer digitalen Werte. Speziell für kleine Unternehmen entwickelt, adressiert es die besonderen Herausforderungen von Betrieben mit begrenzten IT-Ressourcen. Mit Funktionen wie Malware-Schutz, Echtzeit-Bedrohungserkennung und Datensicherheit sorgt Norton dafür, dass Ihr Unternehmen gegen sich entwickelnde Cyberbedrohungen geschützt bleibt. Dadurch ist es eine attraktive Wahl für Geschäftsinhaber und IT-Manager, die ihre Abläufe schützen möchten, ohne auf die Komplexität groß angelegter Lösungen angewiesen zu sein.
Warum ich Norton gewählt habe
Ich habe mich für Norton entschieden, weil es kleinen Unternehmen essenzielle Cybersicherheitstools bietet, die KI-basierte Funktionen integrieren. Ein herausragendes Merkmal ist das KI-gestützte Werkzeug zur Erkennung von Betrugsversuchen, das besonders wichtig ist, um ausgeklügelte Phishing-Angriffe und Social-Engineering-Attacken zu identifizieren. Darüber hinaus überwacht und reagiert Nortons Echtzeit-Bedrohungserkennung aktiv auf neue Bedrohungen und sorgt so dafür, dass Ihre Geschäftsdaten sicher bleiben. Diese Funktionen entsprechen den Anforderungen kleiner Unternehmen, die einen umfassenden Schutz vor Cybergefahren suchen, ohne umfangreiche IT-Expertise zu benötigen.
Norton Hauptfunktionen
Neben der KI-unterstützten Betrugserkennung und Echtzeit-Bedrohungserkennung bietet Norton weitere Funktionen, die speziell auf kleine Unternehmen zugeschnitten sind:
- Gerätesicherheit: Schützt Ihre Geschäftsgeräte vor Malware und anderen Bedrohungen, um einen sicheren Betrieb zu gewährleisten.
- Cloud-Backup: Stellt 250 GB sicheren Cloud-Speicher für geschäftskritische Daten bereit, mit einer Option zur Erweiterung des Speicherplatzes.
- Sicheres VPN: Verschlüsselt Ihre Internetverbindung und erhöht so die Privatsphäre und Sicherheit bei Online-Aktivitäten.
- Dark-Web-Überwachung: Benachrichtigt Sie, wenn Ihre Geschäftsdaten im Dark Web auftauchen, sodass Sie proaktiv handeln können.
Norton Integrationen
Norton listet derzeit keine nativen Integrationen auf.
Pros and Cons
Pros:
- Integriertes VPN und Endpunktsicherheit
- Verschlüsselung auf Bankniveau schützt den Geschäftsbetrieb
- Unterstützt mehrere Geräte und Plattformen
Cons:
- Keine dedizierten IP-Adressen verfügbar
- Begrenzte erweiterte VPN-Konfigurationsmöglichkeiten

Am besten für die Integration mit Microsoft 365 geeignet
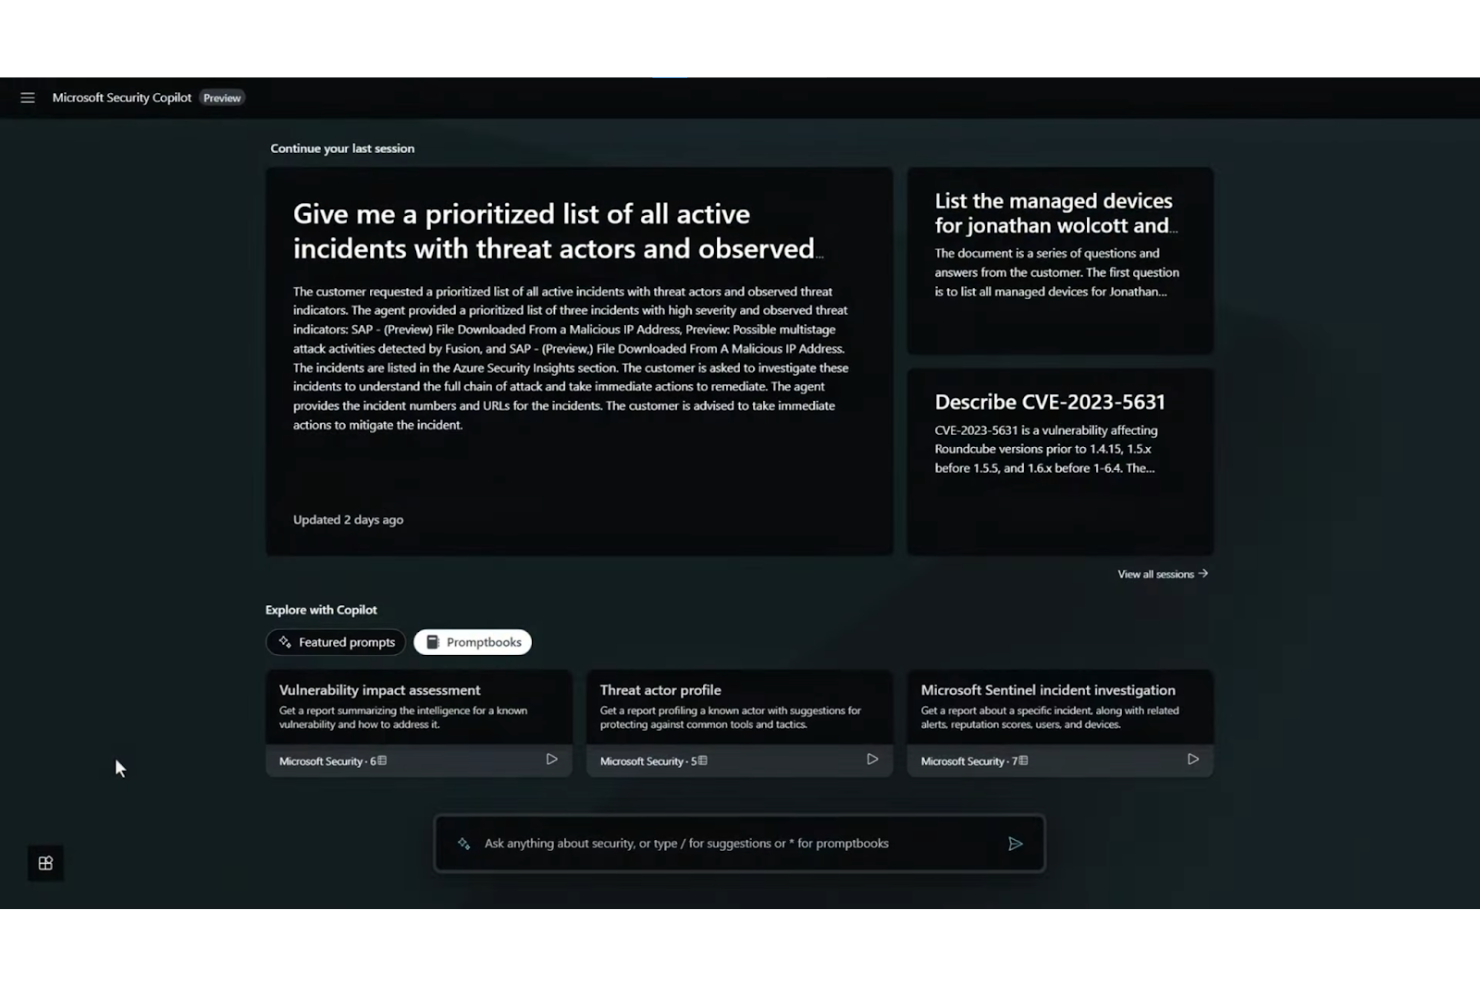
Microsoft Security Copilot ist eine KI-basierte Cybersicherheitslösung für Unternehmen, die Microsoft-Produkte einsetzen. Sie bietet fortschrittliche Bedrohungserkennung und Sicherheitsmanagement und nutzt KI, um Ihr bestehendes Microsoft-Ökosystem zu stärken.
Warum ich Microsoft Security Copilot gewählt habe: Microsoft Security Copilot lässt sich in Microsoft 365 integrieren und bietet eine umfassende Sicherheitslösung. Die KI-Funktionen umfassen eine Bedrohungserkennung, die maschinelles Lernen einsetzt, um potenzielle Risiken zu identifizieren. Diese Integration in Microsoft 365 ermöglicht einen einheitlichen Ansatz für das Sicherheitsmanagement Ihres Unternehmens.
Herausragende Funktionen & Integrationen:
Funktionen umfassen erweiterte Bedrohungsanalysen zur Identifizierung von Schwachstellen, Tools für die Reaktion auf Sicherheitsvorfälle, um die Reaktion Ihres Teams auf Bedrohungen zu vereinfachen, sowie Compliance-Management-Tools, die Ihnen helfen, Branchenstandards einzuhalten. Diese Funktionen sorgen dafür, dass Ihr Unternehmen eine starke Sicherheitsposition aufrechterhält.
Integrationen beinhalten Microsoft Defender (XDR), Microsoft Sentinel, Microsoft Intune, Microsoft Entra (Azure AD) und weitere Microsoft-Sicherheitsdienste.
Pros and Cons
Pros:
- Einfache Integration mit Microsoft-Produkten
- KI-basierte Bedrohungserkennung und Einblicke
- Unterstützt Compliance-Management
Cons:
- Am besten für Microsoft-Umgebungen geeignet
- Kann technisches Fachwissen für die Konfiguration erfordern
Weitere KI-Cybersicherheitstools
Hier finden Sie einige weitere Optionen für KI-Cybersicherheitstools, die es nicht auf meine Auswahlliste geschafft haben, aber dennoch einen Blick wert sind:
- Google Security Operations
Am besten für cloudnative Bedrohungsverwaltung geeignet
- Cisco Hypershield
Am besten geeignet für KI-Netzwerkschutz
- Fortinet
Am besten geeignet für KI-gestützte Bedrohungsinformationen
- Wiz
Am besten für Cloud-Sicherheits-Einblicke
- Darktrace
Begrenzt auf Fokus auf E-Mail-Bedrohungen
- Arctic Wolf
Am besten geeignet für Managed Detection and Response
- Vectra AI
Am besten geeignet für die Erkennung von Netzwerkbedrohungen
- Lakera
Am besten geeignet für die Sicherheit von KI-Modellen
- Securonix
Am besten geeignet für KI-Sicherheitsanalysen
- HiddenLayer
Am besten für KI-Bedrohungsinformationen geeignet
- Protect AI
Am besten geeignet für Sicherheit von KI-Anwendungen
- NB Defense
Am besten geeignet für Notebook-Sicherheit
- Prompt Security
Am besten geeignet für KI-Cybersicherheitsautomatisierung
- Mindgard
Am besten geeignet für KI-basierte Risikoanalyse


Wie ich KI-Cybersicherheits-Tools bewerte
Ich suche nach Tools, bei denen KI die Arbeitslast für Analysten wirklich reduziert – indem sie Bedrohungen erkennt, die regelbasierte Systeme übersehen, und nicht nur die gleichen Alarme neu kennzeichnet. Meine Bewertung teile ich in die Kernfunktionen, die jedes Tool erfüllen muss, und in Unterscheidungsmerkmale, die gute von hervorragenden Optionen trennen.
Kernfunktionen (Mindestanforderungen für diese Liste)
Wenn ich Tools für meine Liste auswähle, bewerte ich jedes auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (hervorragend in diesem Bereich) für jede untenstehende Kernfunktionalität. Dann berechne ich die Gesamtpunktzahl des Tools als Prozentsatz. Jedes Tool muss eine Mindestgesamtpunktzahl von 65 % erreichen, um berücksichtigt zu werden.
- KI-gestützte Bedrohungserkennung: Ich prüfe, ob das Tool echte ML-Modelle zur Erkennung von Bedrohungen wie Zero-Day-Exploits oder polymorpher Malware verwendet – und nicht nur umverpacktes Signatur-Matching.
- Verhaltensanomalie-Analyse: Starke UEBA ist hier entscheidend. Ich achte auf adaptives Baseline-Lernen, das Abweichungen wie ungewöhnliche laterale Bewegungen oder anomale Login-Muster bei Benutzern und Entitäten erkennt.
- Automatisierte Incident Response: Ich prüfe, ob das Tool Alarme automatisch priorisieren, Eindämmungsmaßnahmen auslösen oder Remediation-Playbooks mit minimalem Analysten-Einsatz ausführen kann – und mehr als nur Benachrichtigungen verschickt.
- Echtzeit-Überwachung: Das Tool sollte Telemetrie zu Endpunkten, Netzwerkverkehr und Cloud-Workloads in Echtzeit korrelieren und sich nicht auf periodische Batch-Scans verlassen.
- Prädiktive Risiko-Bewertung: Ich achte auf KI-gestützte Risikopriorisierung, die Ausnutzbarkeit und Asset-Kontext berücksichtigt und deutlich über statische CVSS-Scores hinausgeht.
- Integration in den Sicherheits-Stack: Das Tool muss sich in bestehende SIEM-, SOAR-, EDR- und Cloud-Plattformen integrieren lassen. Plattformen wie Splunk, Microsoft Sentinel und CrowdStrike sind gängige Schnittstellen, die ich prüfe.
Sobald ich eine Liste von Tools habe, die diese Kriterien erfüllen, schaue ich mir an, was jede Plattform besonders macht.
Unterscheidungsmerkmale (Was Anbieter voneinander abhebt)
So vergleiche und bewerte ich verschiedene Anbieter:
Herausragende Funktionen
Ein generativer KI-Copilot macht einen echten Unterschied – Analysten können Vorfälle in Alltagssprache abfragen, statt komplexe Suchsyntax erstellen zu müssen. Ich schätze außerdem die Visualisierung von Angriffspfaden, die zeigt, wie sich ein Angreifer seitlich in Richtung besonders schützenswerter Assets bewegen könnte. Verständliche KI-Ergebnisse sind ebenso wichtig, da SOC-Teams für Eskalationsentscheidungen und Auditzwecke Vertrauen und nachvollziehbare Begründungen brauchen.
Mehr als Funktionen
Modelltransparenz spielt eine Rolle – ich prüfe, ob Anbieter Trainingsdatenquellen, Falsch-Positiv-Raten und Aktualisierungszyklen der Modelle offenlegen. Die Einhaltung von Compliance ist ein weiterer wichtiger Faktor, besonders für Teams, die an Vorgaben wie GDPR, HIPAA oder PCI-DSS gebunden sind; ich achte auf Datenresidenz-Steuerung und vom Kunden verwaltete Verschlüsselungsschlüssel. Auch die Gesamtkosten beeinflussen meine Bewertung, da KI-Computekosten bei steigendem Telemetrievolumen stark ansteigen können. Mir ist eine vorhersehbare Preisgestaltung wichtig, die nach Datenaufnahme oder Endpunkten skaliert, ohne versteckte Zusatzkosten.
So wählen Sie ein KI-Cybersicherheitstool aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der Auswahl der für Sie passenden Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit den wichtigsten Faktoren:
| Faktor | Was ist zu beachten? |
|---|---|
| Skalierbarkeit | Wie wächst das Tool mit Ihrer Organisation? Stellen Sie sicher, dass es ein höheres Daten- und Benutzervolumen bewältigen kann, ohne die Leistung zu beeinträchtigen. |
| Integrationen | Lässt sich das Tool in Ihre bestehenden Systeme integrieren? Prüfen Sie die Kompatibilität mit Software wie SIEM-Systemen oder Cloud-Diensten, um Unterbrechungen Ihrer Arbeitsabläufe zu vermeiden. |
| Anpassbarkeit | Können Sie das Tool an Ihre spezifischen Anforderungen anpassen? Achten Sie auf Optionen zur Anpassung von Einstellungen, Berichten und Warnmeldungen an Ihre Sicherheitsrichtlinien. |
| Benutzerfreundlichkeit | Ist die Benutzeroberfläche für Ihr Team intuitiv bedienbar? Testen Sie die Benutzerfreundlichkeit des Tools, um sicherzustellen, dass Ihre Mitarbeiter es mit minimalem Schulungsaufwand effektiv nutzen können. |
| Implementierung und Einführung | Wie lange dauert es, bis das Tool einsatzbereit ist? Berücksichtigen Sie den für die Einrichtung erforderlichen Zeit- und Ressourcenaufwand sowie die Frage, ob in dieser Phase Unterstützung verfügbar ist. |
| Kosten | Wie hoch sind die Gesamtbetriebskosten? Vergleichen Sie die Preispläne einschließlich versteckter Kosten wie Wartung oder zusätzlicher Funktionen, damit das Tool zu Ihrem Budget passt. |
| Sicherheitsmaßnahmen | Welche Schutzmaßnahmen bietet das Tool? Stellen Sie sicher, dass es Verschlüsselung, Zugriffskontrollen und regelmäßige Aktualisierungen zum Schutz vor Schwachstellen umfasst. |
| Compliance-Anforderungen | Erfüllt das Tool die Branchenvorschriften? Überprüfen Sie die Einhaltung von Standards wie der DSGVO oder HIPAA, insbesondere wenn Sie mit sensiblen Daten umgehen. |
Was sind KI-Cybersicherheitstools?
Tools für Cybersicherheit mit KI sind Softwarelösungen, die künstliche Intelligenz nutzen, um Sicherheitsmaßnahmen zu verbessern und digitale Vermögenswerte zu schützen. Sicherheitsexperten, IT-Teams und Netzwerkadministratoren verwenden diese Tools im Allgemeinen, um Bedrohungen schneller zu erkennen und effektiver darauf zu reagieren. Die automatisierte Bedrohungserkennung, prädiktive Analysen und die Echtzeitüberwachung helfen dabei, Schwachstellen zu identifizieren und Risiken effizient zu minimieren. Diese Tools bieten Benutzern erweiterte Sicherheitsfunktionen, verringern die Belastung menschlicher Bediener und verbessern das allgemeine Bedrohungsmanagement.
Funktionen
Achten Sie bei der Auswahl von Tools für Cybersicherheit mit KI auf die folgenden wichtigen Funktionen:
- Automatisierte Bedrohungserkennung: Nutzt KI, um potenzielle Sicherheitsbedrohungen in Echtzeit zu erkennen und Benutzer darauf aufmerksam zu machen, wodurch sich Reaktionszeiten verkürzen.
- Prädiktive Analysen: Analysiert Datenmuster, um potenzielle Sicherheitsverletzungen vorherzusagen und so ein proaktives Bedrohungsmanagement zu ermöglichen.
- Verhaltensanalyse: Überwacht das Benutzer- und Netzwerkverhalten, um Anomalien zu erkennen, die auf Sicherheitsbedrohungen hindeuten können.
- Echtzeitüberwachung: Bietet eine kontinuierliche Überwachung der Netzwerkaktivitäten, um eine sofortige Identifizierung verdächtiger Aktionen zu gewährleisten.
- Automatisierung der Reaktion auf Vorfälle: Automatisiert Reaktionen auf erkannte Bedrohungen, minimiert manuelle Eingriffe und beschleunigt die Behebung.
- Analyse des Benutzerverhaltens: Verfolgt und analysiert Benutzeraktivitäten, um ungewöhnliche Muster zu identifizieren, die auf Bedrohungen durch Insider hindeuten könnten.
- Integration der Cloud-Sicherheit: Gewährleistet die Kompatibilität mit Cloud-Diensten, um Daten und Anwendungen in Cloud-Umgebungen zu schützen.
- Schwachstellenanalyse: Durchsucht Systeme automatisch nach Schwachstellen, ermöglicht zeitnahe Aktualisierungen und stärkt die Abwehrmaßnahmen.
- Anpassung durch maschinelles Lernen: Lernt kontinuierlich aus neuen Daten, um die Fähigkeiten zur Bedrohungserkennung und Reaktion zu verbessern.
- Sicherheitsanalyse: Bietet detaillierte Einblicke und Berichte zu Sicherheitsereignissen, damit Teams Risiken verstehen und minimieren können.
Vorteile
Die Implementierung von Tools für Cybersicherheit mit KI bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Hier sind einige, auf die Sie sich freuen können:
- Insgesamt höhere Sicherheitslage: KI schafft eine einheitliche, dauerhaft aktive Verteidigungsebene, die blinde Flecken in Netzwerken, Endpunkten und Cloud-Umgebungen reduziert.
- Weniger erfolgreiche Angriffe: Durch die Identifizierung subtiler oder verborgener Bedrohungsmuster senkt KI die Wahrscheinlichkeit von Sicherheitsverletzungen, Ransomware-Angriffen und durch Insider verursachten Vorfällen.
- Niedrigere Betriebskosten: Automatisierte Erstbewertung und Überwachung verringern den Bedarf an manueller Sicherheitsarbeit und senken die Kosten für den laufenden Sicherheitsbetrieb.
- Schnellere Entscheidungsfindung in Krisen: KI verdichtet komplexe Bedrohungsdaten zu klaren Erkenntnissen und hilft Teams, während Vorfällen die richtige Reaktion auszuwählen.
- Bessere Ressourcenverteilung: KI priorisiert die kritischsten Schwachstellen und stellt sicher, dass Ihr Team seine Anstrengungen dort konzentriert, wo sie die größte Wirkung erzielen.
- Weniger Alarmmüdigkeit: Intelligente Alarmbewertung und Rauschunterdrückung minimieren Fehlalarme, sodass sich Analysten auf tatsächliche Bedrohungen konzentrieren können.
- Verbesserte Vorbereitung auf Compliance-Anforderungen: Automatisierte Prüfpfade, Richtlinienprüfungen und Risikobewertungen vereinfachen die Erfüllung gesetzlicher Anforderungen wie GDPR oder HIPAA.
Kosten & Preise
Die Auswahl von Tools für Cybersicherheit mit KI erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und typische in Lösungen für Tools für Cybersicherheit mit KI enthaltene Funktionen zusammen:
Vergleichstabelle der Tarife für Tools für Cybersicherheit mit KI
| Tariftyp | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| Kostenloser Tarif | $0 | Grundlegende Bedrohungserkennung, eingeschränkter Zugriff auf Funktionen und Community-Support. |
| Persönlicher Tarif | $3-$60/Monat | Erweiterte Bedrohungserkennung, grundlegende Berichte und E-Mail-Support. |
| Geschäftstarif | $60-$200/Monat | Vollständige Bedrohungserkennung, Echtzeitüberwachung, Analyse des Benutzerverhaltens und bevorzugter Support. |
| Unternehmenstarif | $500+/Monat oder individuell | Hochentwickelte Bedrohungsinformationen, benutzerdefinierte Integrationen, persönlicher Kundenbetreuer und Support rund um die Uhr. |
Häufig gestellte Fragen zu KI-Cybersicherheitstools
Hier finden Sie Antworten auf häufig gestellte Fragen zu KI-Cybersicherheitstools:
Wie lässt sich generative KI in der Cybersicherheit in bestehende Systeme integrieren?
Die meisten Lösungen bieten APIs und native Integrationen, um eine Verbindung zu Ihrer aktuellen IT-Infrastruktur herzustellen. Sie können Ihr Tool beispielsweise mit SIEM-Systemen, Cloud-Plattformen und Software zum Schutz von Endpunkten verknüpfen. Dadurch wird Ihre Sicherheitslage verbessert, da Sie einen einheitlichen Überblick über Bedrohungen erhalten und Prozesse zur Reaktion auf Vorfälle optimiert werden. Bestätigen Sie vor dem Kauf die Kompatibilität mit Ihren bestehenden Systemen, um eine schnelle Integration sicherzustellen.
Erfordern KI-Cybersicherheitstools eine spezielle Schulung für mein Team?
Die meisten KI-Cybersicherheitstools sind benutzerfreundlich konzipiert, allerdings ist für Funktionen wie Bedrohungsanalyse und Modellabstimmung eine gewisse Schulung hilfreich. Achten Sie auf Anbieter, die Tutorials, Webinare und Dokumentationen anbieten, damit Ihr Team die Plattform optimal nutzen kann.
Sind KI-Cybersicherheitstools gegen Zero-Day-Cyberangriffe wirksam?
Ja, KI-Cybersicherheitstools sind gegen Zero-Day-Angriffe und Malware wirksam. KI hilft, indem sie maschinelles Lernen und Anomalieerkennung nutzt, um ungewöhnliches Verhalten zu erkennen, beispielsweise unerwartete Dateiänderungen oder Netzwerkverbindungen, die herkömmliche signaturbasierte Tools möglicherweise übersehen. Durch die Analyse von Mustern und Abweichungen von der Norm können sie potenzielle Bedrohungen frühzeitig erkennen. Es bleibt jedoch wichtig, Ihre KI-Modelle aktuell zu halten, damit sie sich an neue Angriffsvektoren anpassen können.
Können KI-Cybersicherheitstools Compliance-Anforderungen unterstützen?
Ja, viele KI-Cybersicherheitstools unterstützen Compliance-Anforderungen. Sie bieten Funktionen wie Datenverschlüsselung, Zugriffskontrollen und Prüfpfade, damit Sie Vorschriften wie die DSGVO oder HIPAA erfüllen können. Einige Tools nutzen KI außerdem, um Ihre Angriffsfläche kontinuierlich zu überwachen und sicherzustellen, dass neue Ressourcen, Fehlkonfigurationen oder Sicherheitslücken schnell erkannt werden. Viele Plattformen bieten Berichte und Dashboards zur Compliance, sodass Ihr Team die Einhaltung leichter verfolgen kann. Stellen Sie sicher, dass das von Ihnen ausgewählte Tool den spezifischen Compliance-Standards Ihrer Branche entspricht, um mögliche rechtliche Probleme zu vermeiden.
Ist es möglich, KI-Cybersicherheitstools an bestimmte Anforderungen anzupassen?
Ja, die meisten KI-Cybersicherheitstools bieten Anpassungsoptionen, um Ihren spezifischen Anforderungen gerecht zu werden. Sie können Einstellungen wie Warnschwellenwerte, Berichtsformate und Benutzerzugriffsebenen anpassen. Einige Tools ermöglichen benutzerdefinierte Integrationen oder die Nutzung von APIs, um die Lösung noch weiter anzupassen. Prüfen Sie vor dem Kauf die Anpassungsmöglichkeiten, um sicherzustellen, dass sich das Tool an Ihre individuellen Sicherheitsanforderungen anpassen lässt.
Was kommt als Nächstes:
Wenn Sie gerade KI-Cybersicherheitstools recherchieren, wenden Sie sich kostenlos an einen SoftwareSelect-Berater, um Empfehlungen zu erhalten.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem die genauen Anforderungen Ihres Unternehmens besprochen werden. Anschließend erhalten Sie eine Vorauswahl an Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.