

Im heutigen digitalen Zeitalter ist der Schutz Ihres Netzwerks nicht nur sinnvoll, sondern unerlässlich. Sie sind ständigen Bedrohungen durch Cyberangriffe ausgesetzt, und genau hier kommt Firewall-Software ins Spiel. Sie fungiert als Barriere, schützt Ihre Daten und sorgt für Ihre Sicherheit.
Ich habe verschiedene Firewall-Lösungen getestet und bewertet und kenne die Herausforderungen, denen Sie und Ihr Team bei der Absicherung Ihrer Systeme gegenüberstehen. In diesem Artikel stelle ich meine Top-Empfehlungen vor und gebe Ihnen einen unvoreingenommenen Überblick über die besten verfügbaren Optionen.
Sie erhalten Einblicke in Funktionen, Benutzerfreundlichkeit und die besonderen Merkmale der einzelnen Softwarelösungen, damit Sie eine fundierte Entscheidung treffen können. Tauchen wir in die Welt der Firewall-Software ein und finden die passende Lösung für Ihre Anforderungen.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Zusammenfassung der besten Firewall-Software
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für niedrigste Gesamtbetriebskosten pro geschütztem Mbit/s | 30-tägige kostenlose Testversion und kostenlose Demo verfügbar | Ab $700 | Website | |
| 2 | Am besten für Talos-gestützte Bedrohungsinformationen im großen Maßstab | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 3 | Am besten geeignet für die SD-WAN-Firewall-Abdeckung von Zweigstellen | 14-tägige kostenlose Testversion + kostenlose Demo | Ab 25 $/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 4 | Am besten für ML-basierte Zero-Day-Erkennung im Arbeitsspeicher | 90-tägige kostenlose Testversion ODER kostenlose Demo verfügbar | Ab 550 $ (nur Hardware) | Website | |
| 5 | Am besten für durch Endpunkte ausgelöste Netzwerkisolierung | Kostenlose Testversion verfügbar | Ab $25/Benutzer/Monat (jährliche Abrechnung) | Website | |
| 6 | Am besten für sicheren Cloud-Zugriff per Zero Trust | Kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 7 | Am besten für eine mehrschichtige Bedrohungsprävention mit hoher Abdeckung geeignet | 30-tägige kostenlose Testversion ODER kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 8 | Am besten geeignet für die Konsolidierung von NGFW, SD-WAN und ZTNA | 30-tägige kostenlose Testversion | Ab 450 $ (Hardware-Appliance) | Website | |
| 9 | Am besten für die Blockierung von Zero-Day-Bedrohungen vor deren Offenlegung | 15–30-tägige kostenlose Testversion ODER kostenlose Demo verfügbar | Preis auf Anfrage | Website | |
| 10 | Am besten für europäische Cybersicherheitsstandards geeignet | Kostenlose Demo verfügbar | Preise auf Anfrage | Website |


Bewertungen der besten Firewall-Software
 Am besten für niedrigste Gesamtbetriebskosten pro geschütztem Mbit/s
- 30-tägige kostenlose Testversion und kostenlose Demo verfügbar
- Ab $700
Visit WebsiteCustomer Rating:4.6/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.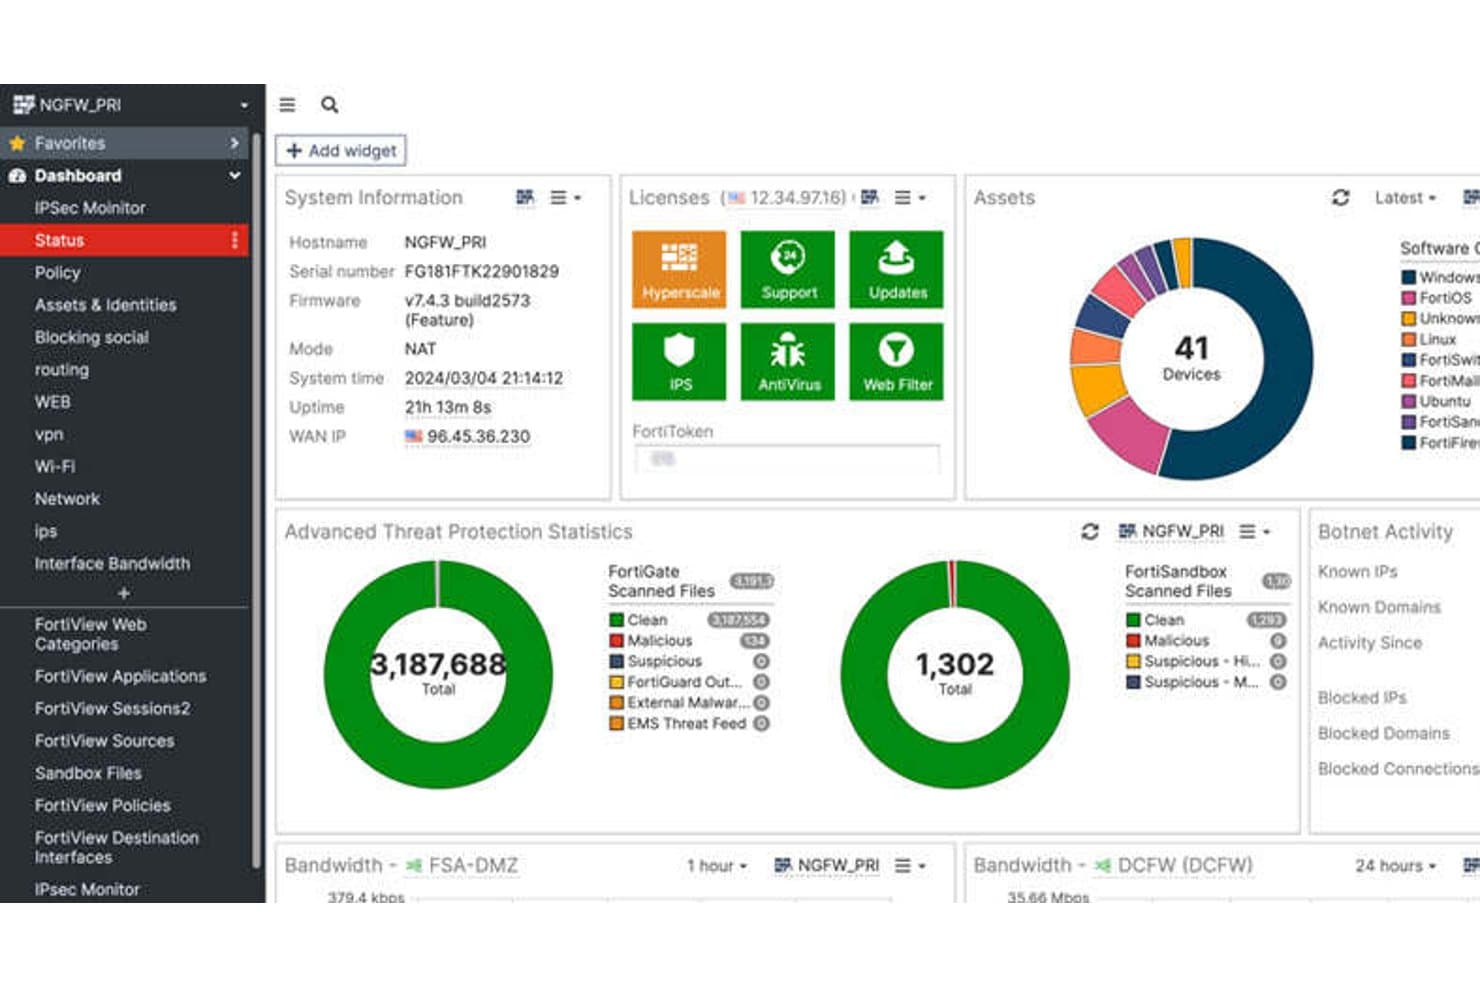
FortiGate NGFW bietet ein einheitliches Dashboard zur Echtzeitüberwachung von Bedrohungen. FortiGate NGFW ist eine Netzwerk-Firewall-Plattform von Fortinet, die eine Tiefenprüfung von Datenpaketen, Intrusion Prevention, Kontrolle auf Anwendungsebene, SSL/TLS-Entschlüsselung und integriertes SD-WAN in Hardware-Appliances, virtuellen Maschinen und in der Cloud gehosteten Bereitstellungen kombiniert.
Für wen ist FortiGate NGFW am besten geeignet?
FortiGate NGFW eignet sich besonders für Teams für Unternehmensnetzwerksicherheit, die Umgebungen mit hohem Durchsatz über verteilte lokale, Cloud- und hybride Infrastrukturen hinweg schützen müssen.
Warum ich FortiGate NGFW ausgewählt habe
FortiGate NGFW steht auf meiner engeren Auswahl, weil keine andere Firewall beim Bedrohungsschutz-Durchsatz im großen Maßstab an ihre Rohleistung herankommt. Ich spreche von maßgeschneiderten FortiASIC-Prozessoren, die SSL/TLS-Inspektion und IPS mit Leitungsgeschwindigkeit ausführen und beim Modell 3800G 520 Gbit/s erreichen, ohne die Leistung zu beeinträchtigen. Außerdem gefällt mir, dass SD-WAN in der Lizenz enthalten ist, sodass mein Team keine separaten Produkte verwalten muss, um den Datenverkehr von Zweigstellen abzusichern und gleichzeitig diesen Durchsatz über verteilte Standorte hinweg aufrechtzuerhalten.
Wichtige Funktionen von FortiGate NGFW
- Segmentierung durch virtuelle Domänen (VDOM): Teilt eine einzelne FortiGate-Appliance in mehrere isolierte virtuelle Firewall-Instanzen auf, jeweils mit eigenen Richtlinien, Routing-Tabellen und Administratoren.
- Zentralisierte Orchestrierung mit FortiManager: Verwaltet Richtlinien, Konfigurationen und Firmware über verteilte FortiGate-Bereitstellungen hinweg von einer einzigen Konsole aus, mit Unterstützung für Versionskontrolle und Rollback.
- Inline-CASB für SaaS-Transparenz: Überwacht und kontrolliert den Datenverkehr zu Cloud-Anwendungen in Echtzeit, macht Schatten-IT sichtbar und verhindert die Datenexfiltration von nicht genehmigten Plattformen.
- Postquantenkryptografie für IPsec-VPNs: Implementiert vom NIST genehmigte Postquantenalgorithmen in FortiOS 7.6.1, um VPN-Tunnel vor Bedrohungen durch Quantencomputer zu schützen.
Integrationen von FortiGate NGFW
FortiGate NGFW unterstützt mehr als 3.000 Integrationen der Security Fabric über mehr als 400 Partner hinweg, darunter CrowdStrike, ServiceNow, Armis, Splunk, AWS, Microsoft Azure und Google Cloud Platform. Die Unterstützung für Terraform, Ansible und REST-APIs ermöglicht benutzerdefinierte Integrationen und Workflows für Infrastruktur als Code.
Pros and Cons
Pros:
- Bietet den höchsten verfügbaren Bedrohungsschutz-Durchsatz
- Natives SD-WAN ohne zusätzliche Kosten enthalten
- VDOM-Segmentierung ermöglicht echte Mandantenfähigkeit
Cons:
- Firmware-Updates können kritische Fehler einführen
- Für erweiterte Berichte ist eine separate FortiAnalyzer-Lizenz erforderlich
Learn more about FortiGate NGFW: Am besten für Talos-gestützte Bedrohungsinformationen im großen Maßstab
- Kostenlose Demo verfügbar
- Preise auf Anfrage
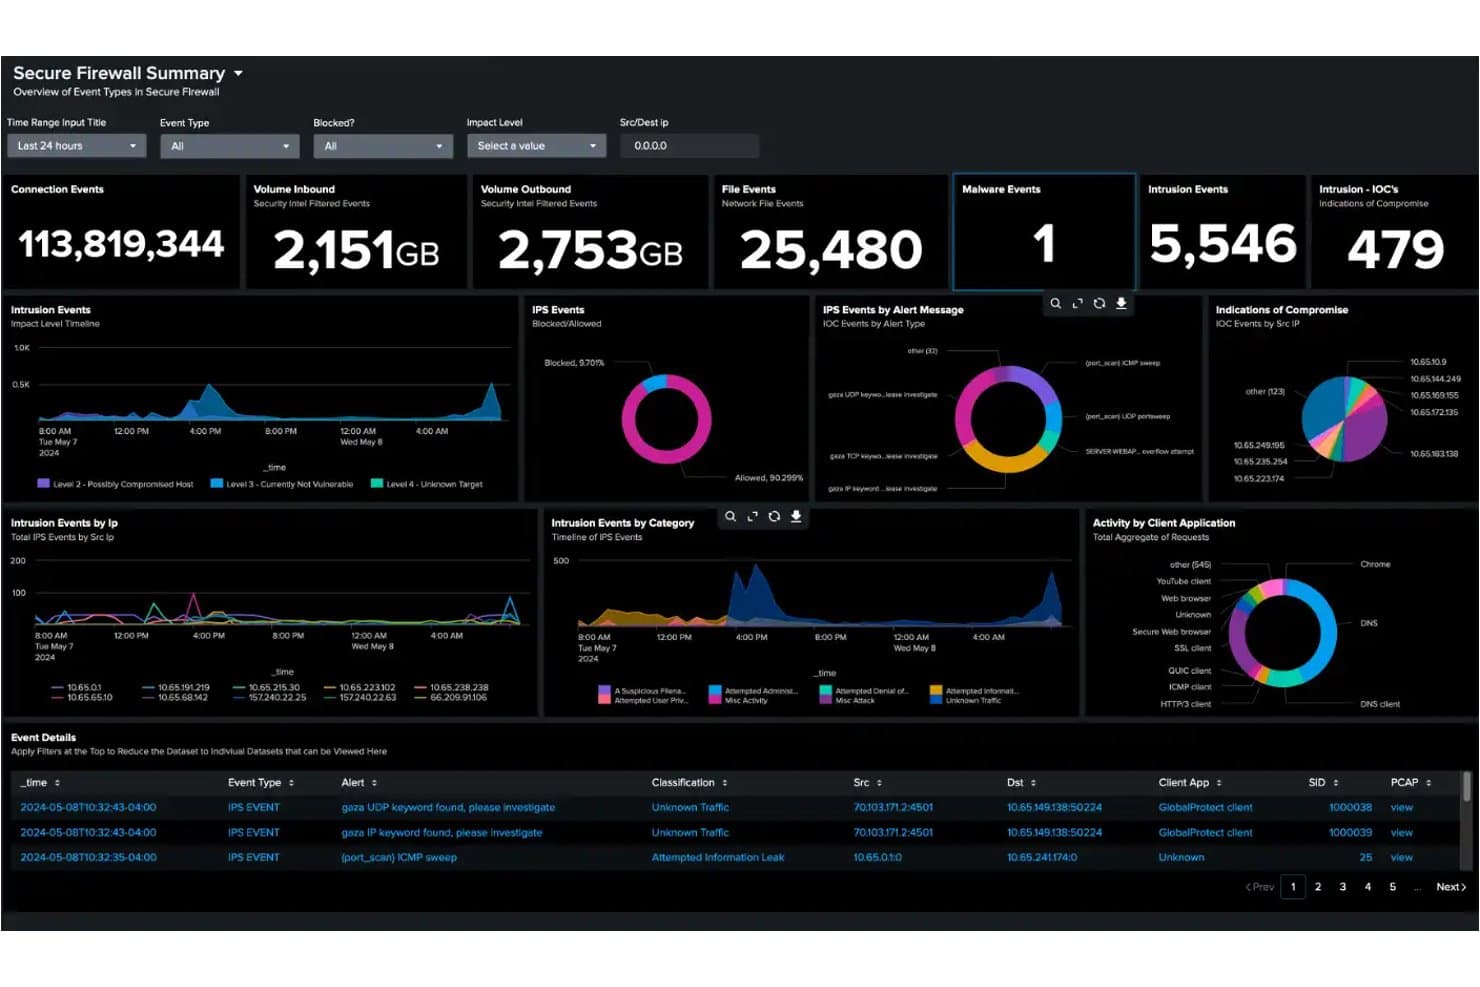
Cisco Secure Firewall zentralisiert die Überwachung von Bedrohungen bei Netzwerkereignissen und Eindringversuchen. Cisco Secure Firewall ist eine Firewall-Plattform der nächsten Generation, die eine zustandsbehaftete Datenverkehrsprüfung, Intrusion Prevention über die Snort-3-Engine, eine umfassende Paketprüfung für mehr als 6.500 Anwendungen sowie die Analyse verschlüsselten Datenverkehrs durch seine Encrypted Visibility Engine bietet.
Für wen eignet sich Cisco Secure Firewall am besten?
Cisco Secure Firewall eignet sich besonders für Sicherheitsteams in Unternehmen, die verifizierten, auf Bedrohungsinformationen basierenden Schutz vor Bedrohungen in großen, verteilten und hybriden Netzwerkumgebungen benötigen.
Warum ich Cisco Secure Firewall ausgewählt habe
Cisco Secure Firewall verdient seinen Platz auf meiner Liste, weil die zugrunde liegenden Bedrohungsinformationen wirklich ihresgleichen suchen. Cisco Talos analysiert täglich 900 Milliarden Sicherheitsereignisse in 193 Ländern und speist Echtzeiterkennungen direkt in die Snort-3-IPS-Engine der Firewall ein. Das verhaltensbasierte SnortML-Modell baut darauf auf und erkennt Zero-Day-Exploits, ohne auf eine Signaturaktualisierung warten zu müssen. Bei den Unternehmenstests von SE Labs im Jahr {{year}} blockierte Cisco 100 % der Bedrohungen, einschließlich der Simulationen von APT29 und Scattered Spider.
Wichtige Funktionen von Cisco Secure Firewall
- Encrypted Visibility Engine (EVE): Erkennt und blockiert in TLS-1.3-verschlüsseltem Datenverkehr verborgene Bedrohungen, ohne eine Entschlüsselung zu erfordern.
- Firewall Management Center (FMC): Zentrale lokale Verwaltungskonsole zum Konfigurieren und Durchsetzen von Richtlinien für Hardware-, virtuelle und cloudbasierte Firewall-Instanzen.
- Universal Zero Trust Network Access (UZTNA): Bietet einen auf Identität und Gerätezustand basierenden Anwendungszugriff und ersetzt herkömmliche VPNs durch kontinuierlich verifizierte Verbindungen.
- Cisco Security Cloud Control: Cloudnative Orchestrierungsplattform zur Verwaltung von Firewall-Bereitstellungen über mehrere Standorte und Mandanten hinweg über eine einzige Oberfläche.
Integrationen von Cisco Secure Firewall
Cisco Secure Firewall bietet native Integrationen mit Splunk, Cisco XDR, Cisco ISE, Cisco Secure Workload, Cisco Umbrella, Cisco Secure Access und Cisco Multicloud Defense. QRadar und Microsoft Sentinel werden über Syslog unterstützt. Außerdem stehen REST-APIs, Terraform und Ansible für benutzerdefinierte sowie DevSecOps-Workflows zur Verfügung.
Pros and Cons
Pros:
- Blockiert Zero-Day-Bedrohungen mithilfe der verhaltensbasierten SnortML-Analyse
- Prüft TLS-1.3-Datenverkehr ohne Entschlüsselung
- Unterstützt Multi-Cloud- und containerisierte Bereitstellungen
Cons:
- Die Richtlinienbereitstellung kann langsam sein und den Betrieb beeinträchtigen
- Die Komplexität der Verwaltungsoberfläche frustriert Administratoren
Learn more about Cisco Secure Firewall: Am besten geeignet für die SD-WAN-Firewall-Abdeckung von Zweigstellen
- 14-tägige kostenlose Testversion + kostenlose Demo
- Ab 25 $/Benutzer/Monat (jährliche Abrechnung)
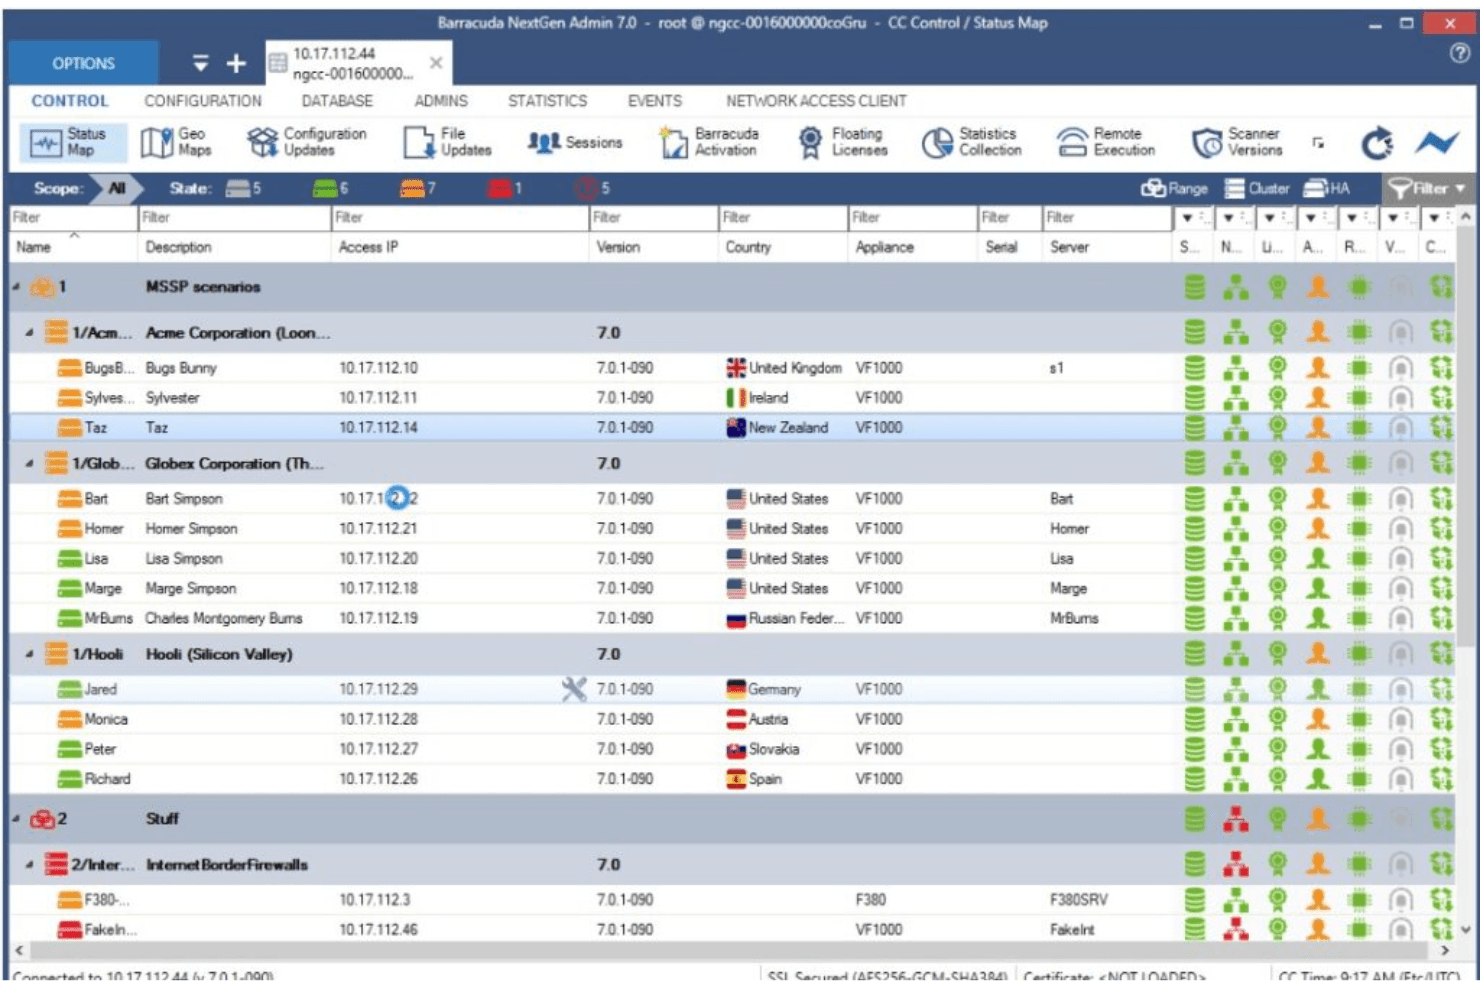
Dies ist ein Bild der zentralen Verwaltungsübersicht von Barracuda CloudGen. Die Barracuda CloudGen Firewall ist eine Firewall der nächsten Generation, die zustandsbehaftete Deep-Paket-Inspektion, integriertes SD-WAN, IDS/IPS, Kontrolle auf Anwendungsebene und Unterstützung für die Bereitstellung in mehreren Clouds über AWS, Azure und GCP hinweg kombiniert.
Für wen ist die Barracuda CloudGen Firewall am besten geeignet?
IT-Teams, die verteilte Zweigstellennetzwerke oder Umgebungen mit mehreren Clouds verwalten, profitieren am meisten von der Barracuda CloudGen Firewall, insbesondere wenn integriertes SD-WAN und eine Bereitstellung ohne manuellen Eingriff wichtig sind.
Warum ich die Barracuda CloudGen Firewall ausgewählt habe
Ich habe die Barracuda CloudGen Firewall als eine der besten Lösungen ausgewählt, weil sie die Sicherheit in mehreren Clouds gewährleistet, ohne dass separate Tools miteinander verbunden werden müssen. Die native Bereitstellung über AWS, Azure und GCP bedeutet, dass Sie konsistente Firewall-Richtlinien durchsetzen können, unabhängig davon, ob der Datenverkehr eine Zweigstelle oder eine Cloud-Arbeitslast erreicht. Mir gefällt außerdem, dass integriertes SD-WAN mit Datenverkehrsdopplung und Vorwärtsfehlerkorrektur enthalten ist, sodass verteilte Teams auch über verlustbehaftete 4G/5G-Verbindungen verbunden bleiben – mit Ausfallsicherung ohne Paketverlust.
Wichtige Funktionen der Barracuda CloudGen Firewall
- Zustandsbehaftete Deep-Paket-Inspektion: Untersucht Paketheader und Nutzdaten in einem einzigen Durchlauf und wendet gleichzeitig Firewall-, IPS/IDS- und Virenschutzprüfungen an, ohne zusätzliche Latenz zu verursachen.
- Firewall-Verwaltungszentrum: Eine zentrale Verwaltungskonsole, die Bereitstellungen an mehreren Standorten mit Versionskontrolle, dem Zurücksetzen von Konfigurationen und der Bereitstellung entfernter Standorte ohne manuellen Eingriff unterstützt.
- Sandbox-Ausführung für erweiterten Bedrohungsschutz: Verwendet eine vollständige Systememulation, um unbekannte Dateien sicher auszuführen und verhaltensbasierte Bedrohungen zu erkennen, und überträgt neue Signaturen automatisch an Vorfilterungsebenen.
- Identitätsbasierte Zugriffskontrollrichtlinien: Erzwingt granulare Regeln nach Benutzer, Gruppe, Anwendung, Zeit und Standort unter Verwendung von Integrationen für Active Directory, LDAP, RADIUS, TACACS+ und x.509-Zertifikate.
Integrationen der Barracuda CloudGen Firewall
Die Barracuda CloudGen Firewall lässt sich in Microsoft Azure, Azure Virtual WAN, AWS, Google Cloud Platform, Datadog und Tufin SecureTrack integrieren. Sie unterstützt Syslog-Exporte nach Splunk und an andere SIEM-Plattformen sowie REST-APIs für benutzerdefinierte Automatisierungen.
Pros and Cons
Pros:
- Integriertes SD-WAN ohne zusätzliche Hardware
- Zentrale Verwaltung für Umgebungen mit mehreren Standorten
- Erweiterter Bedrohungsschutz mit Sandbox-Ausführung
Cons:
- Unterstützung für das WireGuard-Protokoll fehlt
- Für wichtige Funktionen sind zusätzliche Abonnements erforderlich
Learn more about Barracuda CloudGen Firewall: Am besten für ML-basierte Zero-Day-Erkennung im Arbeitsspeicher
- 90-tägige kostenlose Testversion ODER kostenlose Demo verfügbar
- Ab 550 $ (nur Hardware)
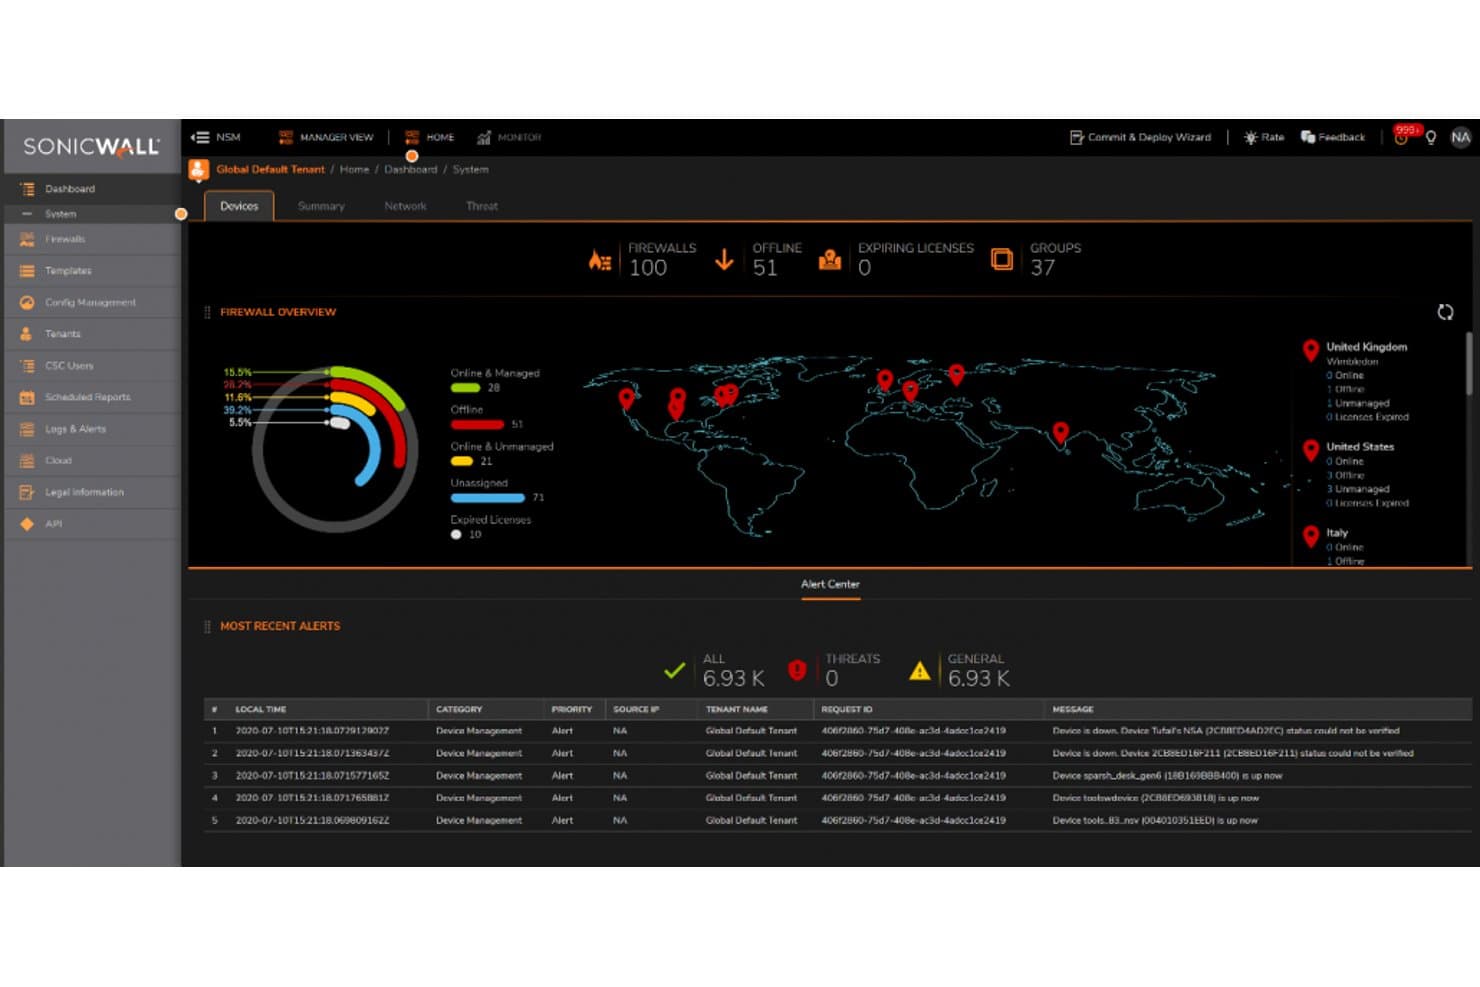
SonicWall zentralisiert die Firewall-Überwachung über 100 Geräte weltweit. SonicWall ist eine Firewall-Plattform der nächsten Generation, die eine Tiefenprüfung von Datenpaketen, Angriffsprävention, Kontrolle auf Anwendungsebene und cloudbasiertes Sandboxing in hardware-, virtuellen und cloudbasierten Umgebungen kombiniert.
Für wen ist SonicWall am besten geeignet?
SonicWall eignet sich hervorragend für IT-Teams in kleinen und mittleren Unternehmen sowie im mittleren Marktsegment, die Bedrohungsschutz auf Unternehmensniveau benötigen, ohne dafür den Preis einer Unternehmenslösung zu zahlen.
Warum ich SonicWall ausgewählt habe
Ich habe SonicWall als eine der besten Lösungen ausgewählt, weil die Erkennung von Sicherheitsverletzungen in Echtzeit nur schwer nachzuahmen ist. Die patentierte RTDMI-Engine untersucht den Arbeitsspeicher in Echtzeit und erkennt Malware, die sich hinter Verschlüsselung verbirgt, bevor sie ausgeführt wird. Mit fünf aufeinanderfolgenden perfekten Bewertungen der ICSA Labs ist eine Bedrohungserkennung von 100 % ohne Fehlalarme hier kein Marketingversprechen, sondern nachgewiesen. Auch die Capture-ATP-Sandbox bewerte ich hoch, da sie verdächtige Dateien einer vollständigen Systememulation unterzieht, statt nur oberflächliche Prüfungen durchzuführen.
Wichtige Funktionen von SonicWall
- Zonenbasierte Richtlinienarchitektur: Ermöglicht die Definition granularer Firewall-Regeln für vertrauenswürdige, nicht vertrauenswürdige, drahtlose und verschlüsselte Zonen mit Durchsetzung pro Benutzer und Gruppe.
- Integriertes sicheres SD-WAN: Bietet intelligente Ausfallsicherung, Lastverteilung und anwendungsabhängige Weiterleitung über verteilte Standorte hinweg, ohne dass ein separates Gerät erforderlich ist.
- Netzwerksicherheitsmanager (NSM): Eine zentrale, cloudnative Konsole zur Verwaltung von Richtlinien, Konfigurationen und Berichten über mehrere Firewalls und Standorte hinweg über eine einzige Oberfläche.
- Integrierte ZTNA-Lizenzierung: Gen-8-Firewalls werden mit der Cloud-Secure-Edge-Integration ausgeliefert und ermöglichen eine identitäts- und gerätebasierte Zugriffskontrolle als integrierte Alternative zu SSL-VPN.
SonicWall-Integrationen
SonicWall bietet systemeigene Syslog-Integrationen mit Splunk, IBM QRadar und Microsoft Sentinel sowie Verbindungen zu Active Directory und LDAP. NSM stellt eine REST-API für benutzerdefinierte Integrationen und Automatisierung bereit.
Pros and Cons
Pros:
- Branchenführende Genauigkeit bei der Bedrohungserkennung
- Integriertes SD-WAN und ZTNA inklusive
- Echtzeitprüfung des Arbeitsspeichers blockiert versteckte Malware
Cons:
- Wiederkehrende SSL-VPN-Sicherheitslücken geben Anlass zur Sorge
- Für erweiterte Funktionen sind mehrere kostenpflichtige Abonnements erforderlich
Learn more about SonicWall: Am besten für durch Endpunkte ausgelöste Netzwerkisolierung
- Kostenlose Testversion verfügbar
- Ab $25/Benutzer/Monat (jährliche Abrechnung)
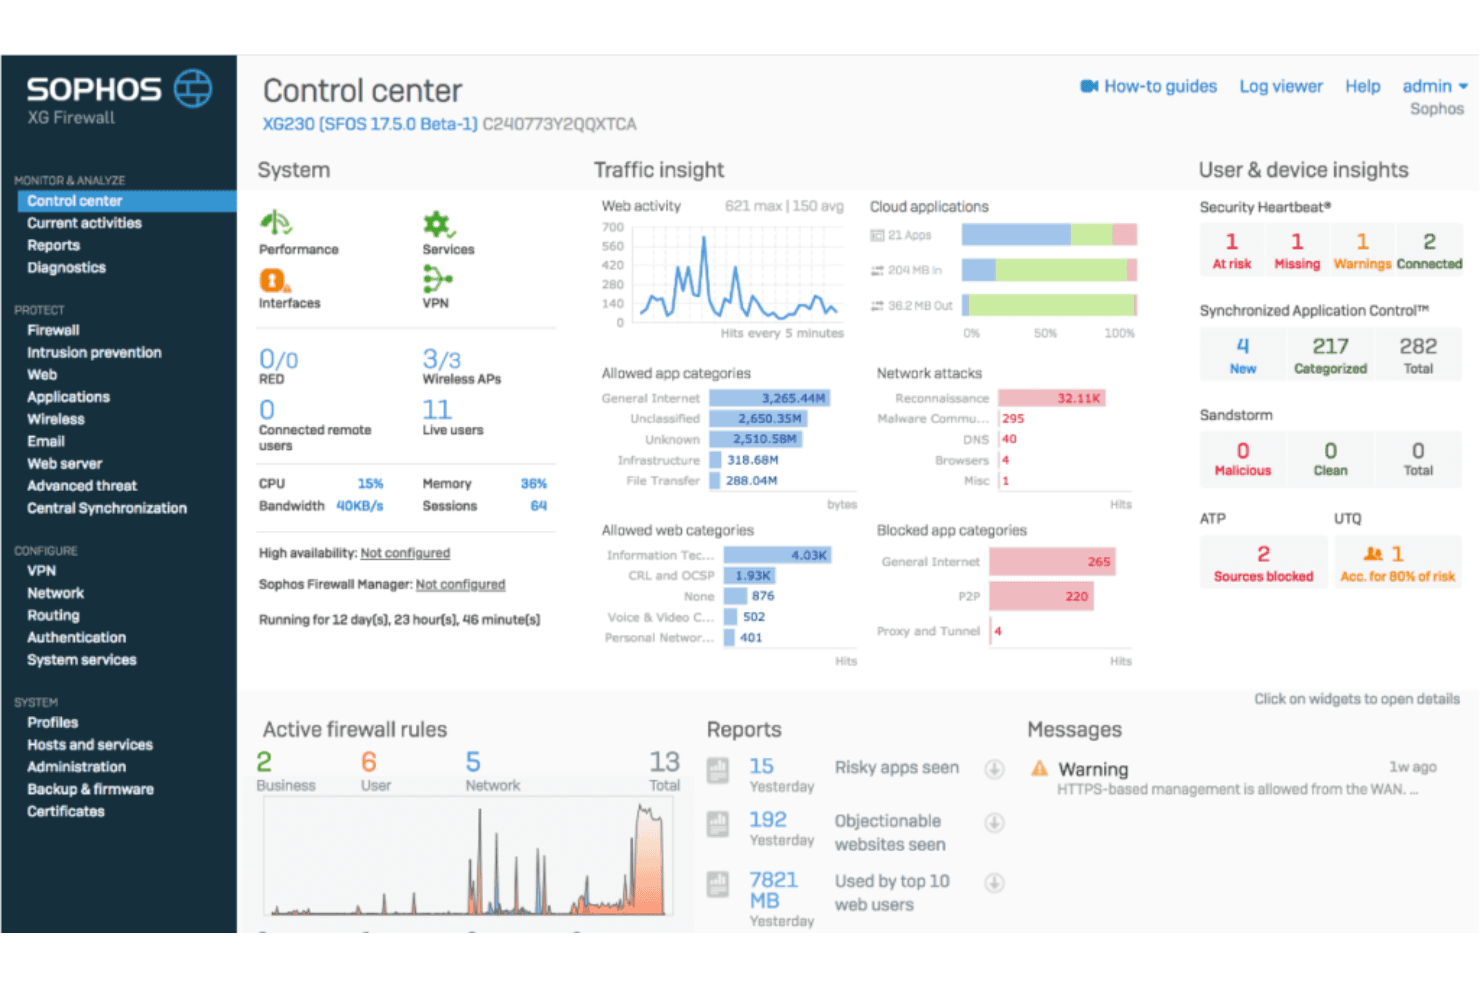
Dies ist eine Ansicht der Hauptkontrollübersicht von Sophos Firewall. Sophos Firewall ist eine Firewall-Plattform der nächsten Generation, die eine umfassende Paketprüfung, die Entschlüsselung von TLS 1.3, Intrusion Prevention, Kontrolle auf Anwendungsebene und den produktübergreifenden Austausch von Bedrohungstelemetrie zwischen Endpunkten, Servern und Netzwerkgeräten kombiniert.
Für wen eignet sich Sophos Firewall am besten?
Sophos Firewall eignet sich besonders für IT- und Sicherheitsteams, die bereits Sophos-Endpunkte einsetzen oder dies planen, da die automatisierte Bedrohungsisolierung durch den Security Heartbeat hier den größten Nutzen bietet.
Warum ich Sophos Firewall ausgewählt habe
Ich habe Sophos Firewall ausgewählt, weil die Synchronized-Security-Architektur etwas ermöglicht, was die meisten Firewalls nicht können: Sie teilt über den Security Heartbeat in Echtzeit Zustandsdaten zwischen der Firewall und Sophos-Endpunkten und isoliert kompromittierte Geräte automatisch auf Netzwerkebene, ohne dass ein manuelles Eingreifen erforderlich ist. Außerdem gefällt mir die Funktion zur aktiven Bedrohungsreaktion, die Analysten-Feeds von MDR sowie die ML-Erkennung von NDR Essentials einbindet, um aktive Angreifer nahezu in Echtzeit einzudämmen.
Die wichtigsten Funktionen von Sophos Firewall
- TLS-1.3-Inspektion: Die Xstream-Architektur nutzt Hardwarebeschleunigung, um TLS-1.3-Datenverkehr zu entschlüsseln und zu prüfen, ohne den Durchsatz wesentlich zu beeinträchtigen.
- Cloud-Sandboxing mit Sandstorm: Verdächtige Dateien werden an eine cloudbasierte Sandbox übermittelt, die maschinelles Lernen und Verhaltensanalysen nutzt, um unbekannte Malware abzufangen, bevor sie das Netzwerk erreicht.
- Integriertes ZTNA-Gateway: Jede Sophos-Firewall-Appliance umfasst ein integriertes Gateway für Zero-Trust-Netzwerkzugriff, sodass keine separate Appliance erforderlich ist.
- Zentrale Firewall-Berichterstellung: Sophos Central bietet cloudbasierte Vorlagen für Compliance-Berichte zu HIPAA, PCI-DSS und GLBA sowie eine Protokollaufbewahrung von bis zu 30 Tagen im Xstream-Bundle.
Integrationen von Sophos Firewall
Sophos Firewall lässt sich in Sophos Central, Sophos Intercept X Endpoint, Sophos MDR/XDR, Active Directory, LDAP, AWS, Azure und GCP integrieren. Die SIEM-Integrations-API unterstützt benutzerdefinierte Verbindungen, während Bedrohungs-Feeds von Drittanbietern sowie Bereitstellungen unter VMware, Hyper-V und KVM die Konnektivität erweitern.
Pros and Cons
Pros:
- Automatische Endpunktisolierung über den Security Heartbeat
- TLS-1.3-Inspektion mit Hardwarebeschleunigung
- Integriertes ZTNA-Gateway auf jedem Gerät
Cons:
- Der volle Funktionsumfang setzt Sophos-Endpunkte voraus
- Protokollaufbewahrung ohne externes SIEM begrenzt
Learn more about Sophos Firewall: Am besten für sicheren Cloud-Zugriff per Zero Trust
- Kostenlose Demo verfügbar
- Preis auf Anfrage
Visit WebsiteCustomer Rating:4.3/5This rating combines scores from multiple user review sites to reflect overall customer sentiment about the product.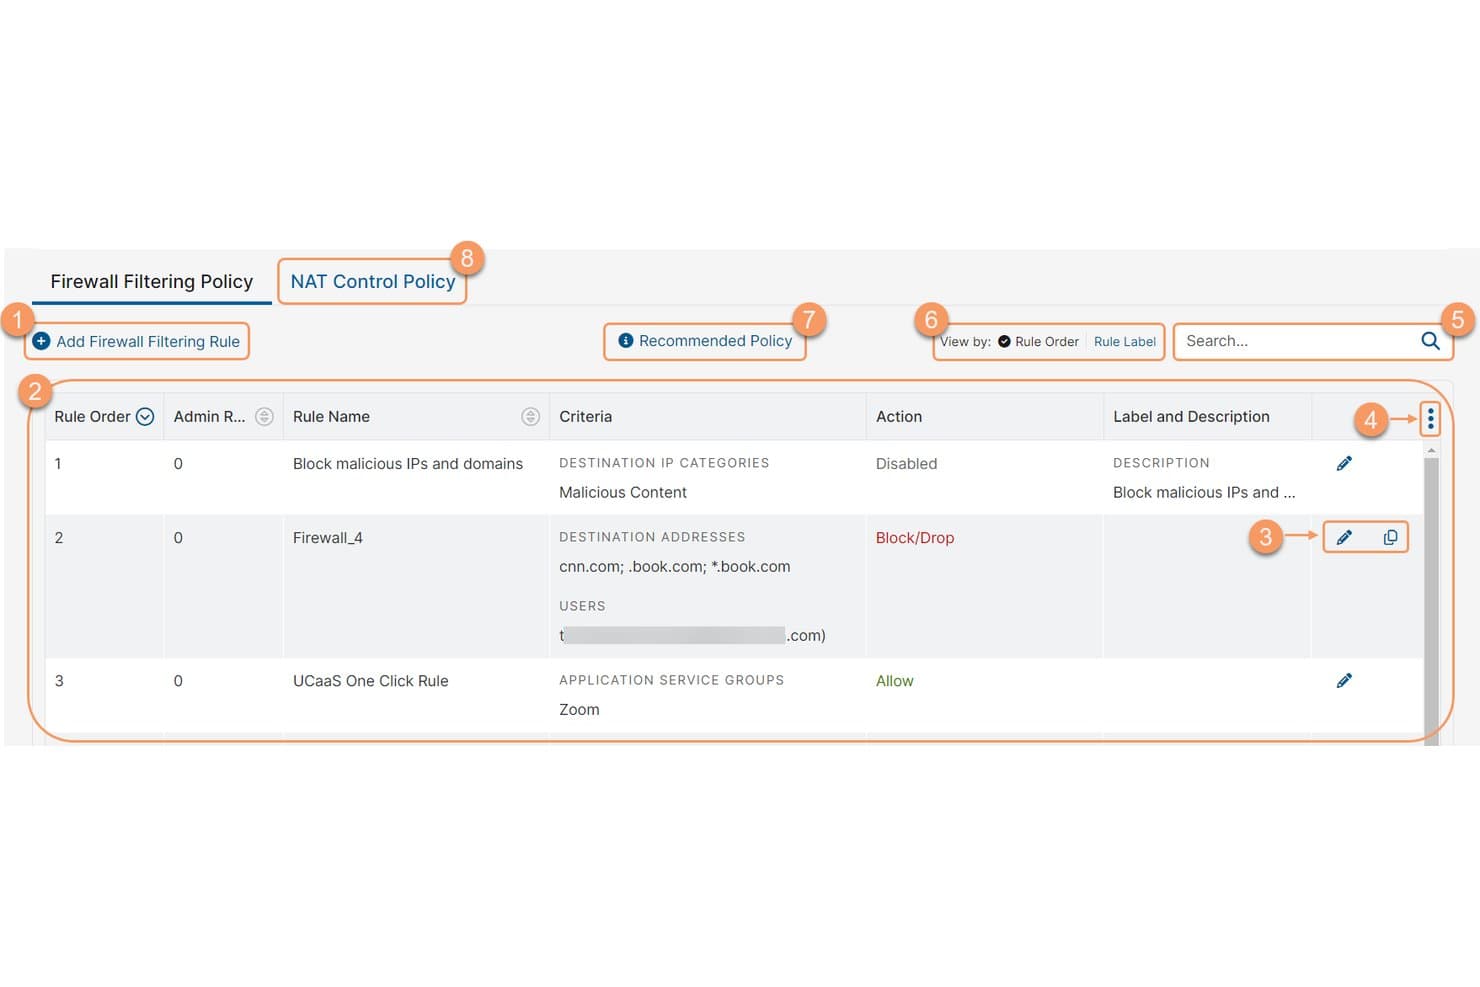
Mit Zscaler Internet Access können Benutzer Regeln für die Firewall-Filterung erstellen und verwalten. Zscaler Internet Access ist eine cloudnative Firewall- und Sicherheitsplattform am Netzwerkrand, die ein Webgateway nach dem Zero-Trust-Prinzip, eine Cloud-Firewall, Angriffsprävention, Sandbox-Analysen und Kontrolle auf Anwendungsebene bereitstellt – ganz ohne Hardware-Appliances.
Für wen eignet sich Zscaler Internet Access am besten?
Zscaler Internet Access eignet sich besonders für Sicherheitsteams und Netzwerkteams in Unternehmen, die hardwarebasierte Firewalls durch eine cloudbasierte Zero-Trust-Architektur ersetzen.
Warum ich mich für Zscaler Internet Access entschieden habe
Zscaler Internet Access steht auf meiner Auswahlliste, weil es das deutlichste Beispiel für eine cloudnative Firewall ist, die den Bedarf an physischen Appliances tatsächlich beseitigt. Ich finde besonders überzeugend, wie die Zero-Trust-Firewall alle Ports und Protokolle inline prüft und jede Verbindung an einem von mehr als 150 globalen Präsenzpunkten beendet, bevor sauberer Datenverkehr sein Ziel erreicht. Die Engine für Einzelprüfung und Mehrfachaktionen führt TLS-Inspektion, IPS und Sandbox-Analyse in einem einzigen Durchlauf aus – etwas, das herkömmliche NGFWs in diesem Maßstab nicht nachbilden können.
Wichtige Funktionen von Zscaler Internet Access
- Identitätsbasierte Richtlinienverwaltung: Ermöglicht das Erstellen und Durchsetzen von Firewall-Regeln auf Grundlage von Benutzeridentität, Gerätezustand, Anwendung, Standort und Zeit über eine zentrale Cloud-Konsole.
- Cloud-IPS mit drei Erkennungsmethoden: Kombiniert signaturbasierte, richtlinienbasierte und anomalie- bzw. verhaltensbasierte Erkennung inline über den gesamten verschlüsselten Datenverkehr hinweg und wird kontinuierlich ohne Wartungsfenster aktualisiert.
- KI-gestützte Cloud-Sandbox: Isoliert und analysiert unbekannte Dateien, um Zero-Day-Schadsoftware zu erkennen, mit Quarantäne für den ersten betroffenen Rechner und API-Übermittlungsunterstützung im Advanced-Tarif.
- Protokollstreaming für SIEM und SOAR: Überträgt Protokolle und Ereignisse in Echtzeit per API an Plattformen wie Splunk, Microsoft Sentinel und IBM QRadar für Compliance-Berichte und Abläufe zur Reaktion auf Vorfälle.
Integrationen von Zscaler Internet Access
Zscaler Internet Access bietet dokumentierte Integrationen mit Splunk, Microsoft Sentinel, IBM QRadar, ServiceNow, Okta, Microsoft Entra ID, CrowdStrike, Terraform, Ansible und Pulumi. Die API-First-Architektur unterstützt das Protokollstreaming für SIEM und SOAR sowie die benutzerdefinierte Automatisierung von Richtlinien.
Pros and Cons
Pros:
- Prüft 100 % des verschlüsselten Datenverkehrs
- Cloudnativ, ohne erforderliche Hardware-Appliances
- Zero-Trust-Zugriff bei jeder Verbindung
Cons:
- Die anfängliche Konfiguration der Richtlinien kann komplex sein
- Die Internetgeschwindigkeit kann zu Spitzenzeiten beeinträchtigt werden
Learn more about Zscaler Internet Access: Am besten für eine mehrschichtige Bedrohungsprävention mit hoher Abdeckung geeignet
- 30-tägige kostenlose Testversion ODER kostenlose Demo verfügbar
- Preis auf Anfrage
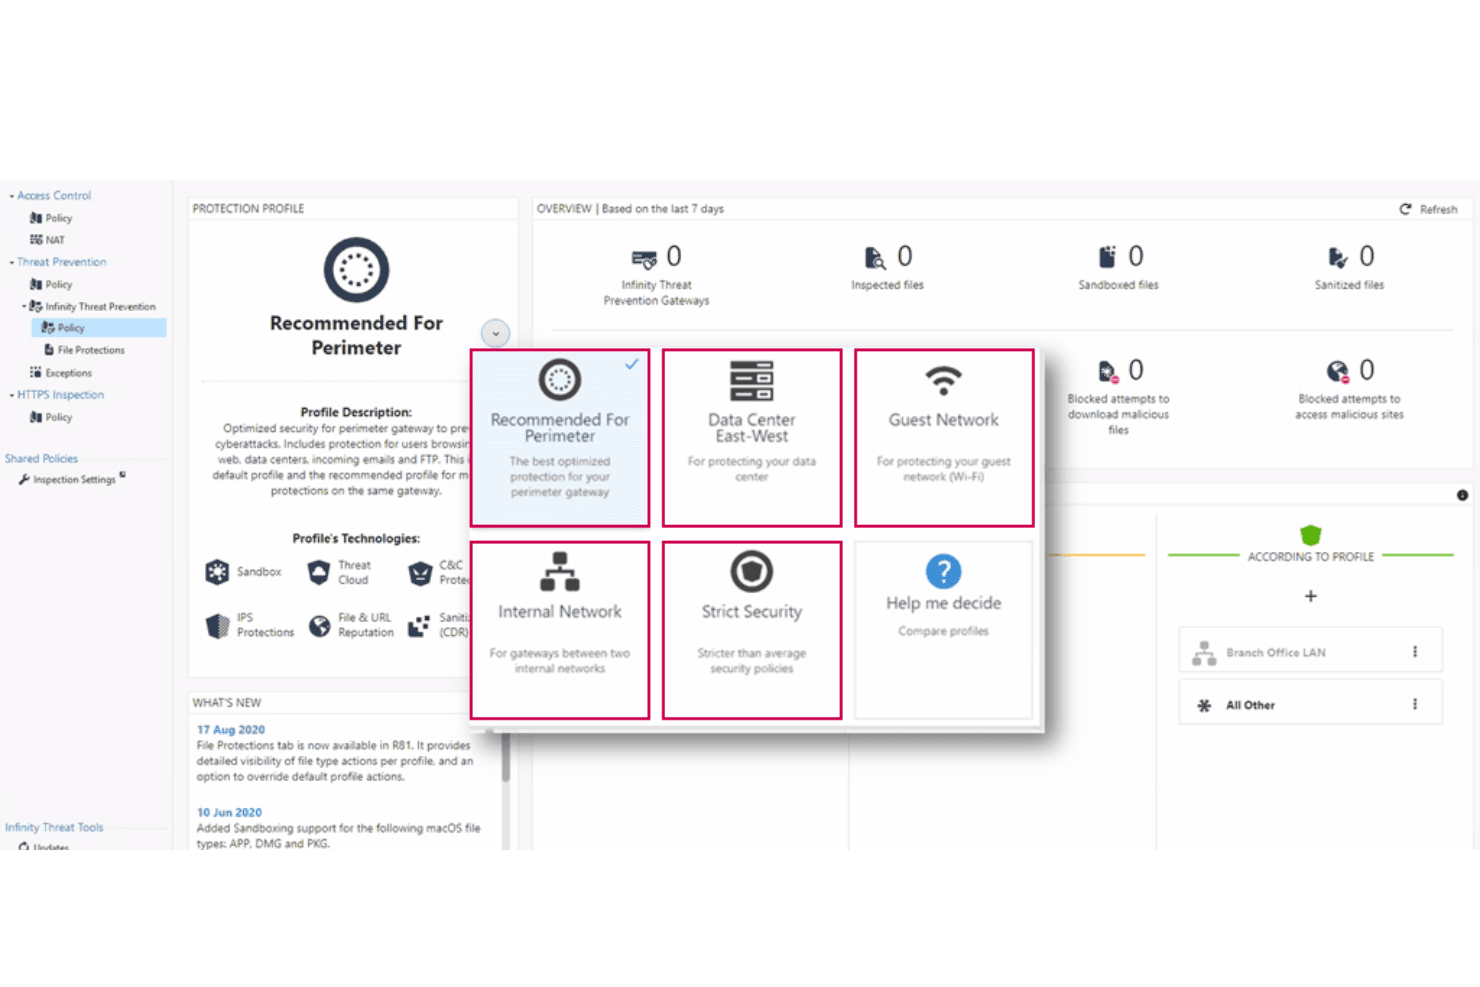
Hier sehen Sie einen Screenshot des Richtlinien-Dashboards der Check Point-Software. Check Point Firewalls der nächsten Generation (NGFWs) sind eine Firewall-Plattform, die Deep Packet Inspection, KI-gestützte Bedrohungsprävention, identitätsbasierte Zugriffskontrolle und zentralisiertes Richtlinienmanagement in lokalen, Cloud- und hybriden Umgebungen kombiniert.
Für wen eignen sich Check Point Firewalls der nächsten Generation (NGFWs) am besten?
Check Point NGFWs eignen sich besonders für Sicherheitsteams in Unternehmen, die komplexe Infrastrukturen in mehreren Umgebungen verwalten und bei der Genauigkeit der Bedrohungsprävention keine Kompromisse eingehen können.
Warum ich Check Point Firewalls der nächsten Generation (NGFWs) ausgewählt habe
Check Point NGFWs stehen auf meiner Auswahlliste, weil ThreatCloud AI wirklich in einer eigenen Klasse spielt und täglich mehr als 2 Milliarden Sicherheitsentscheidungen verarbeitet, um Bedrohungen zu erkennen, die signaturbasierte Tools übersehen. Besonders gut gefällt mir, wie SandBlast-Sandboxing und Threat Extraction zusammenarbeiten: Verdächtige Dateien werden in einer isolierten Umgebung ausgeführt, während bereinigte Versionen innerhalb von Sekunden die Benutzer erreichen. Die unabhängigen Benchmarks von Miercom aus dem Jahr 2025 bestätigten eine Malware-Blockierungsrate von 99,9 % und eine Phishing-Blockierungsrate von 99,7 % – Zahlen, die bei der Bewertung mehrschichtiger Bedrohungsprävention schwer zu widerlegen sind.
Wichtige Funktionen der Check Point Firewalls der nächsten Generation (NGFWs)
- Zentralisiertes Richtlinienmanagement mit SmartConsole: Eine zentrale Verwaltungsschnittstelle zur Orchestrierung von Firewall-Richtlinien für lokale, virtuelle, Cloud- und SASE-Bereitstellungen über ein einziges Dashboard.
- Software-Blade-Architektur: Ein modulares Lizenzmodell, mit dem Sie bestimmte Sicherheitsfunktionen – IPS, Anti-Bot, Sandboxing und DLP – auf Ihrem Gateway aktivieren können, ohne separate Appliances zu benötigen.
- Identitätsbewusstsein: Erzwingt benutzer- und gruppenbasierte Zugriffskontrollrichtlinien durch die Integration mit Active Directory, Azure AD und Okta, um Netzwerkregeln an bestimmte Identitäten zu binden.
- Maestro-Hyperscale-Firewall-Cluster: Eine Hyperscale-Architektur, die vorhandene Gateway-Hardware elastisch skaliert, um für große Rechenzentrumsumgebungen einen Durchsatz von mehr als 1 Tbps bei der Bedrohungsprävention bereitzustellen.
Integrationen der Check Point Firewalls der nächsten Generation (NGFWs)
Check Point NGFWs lassen sich in Splunk, Microsoft Sentinel, IBM QRadar, Okta, Microsoft Azure, AWS, VMware NSX, ServiceNow, Terraform und Ansible integrieren. Die REST-API unterstützt benutzerdefinierte Integrationen und CI/CD-Workflows.
Pros and Cons
Pros:
- Zentralisiertes Richtlinienmanagement für alle Umgebungen
- Branchenführende Blockierungsraten für Malware und Phishing
- Umfassende Transparenz auf Anwendungs- und Benutzerebene
Cons:
- Das komplexe Lizenzmodell sorgt bei vielen Teams für Verwirrung
- Die Benutzererfahrung unterscheidet sich je nach Produktmodul
Learn more about Check Point Next Generation Firewalls (NGFWs): Am besten geeignet für die Konsolidierung von NGFW, SD-WAN und ZTNA
- 30-tägige kostenlose Testversion
- Ab 450 $ (Hardware-Appliance)
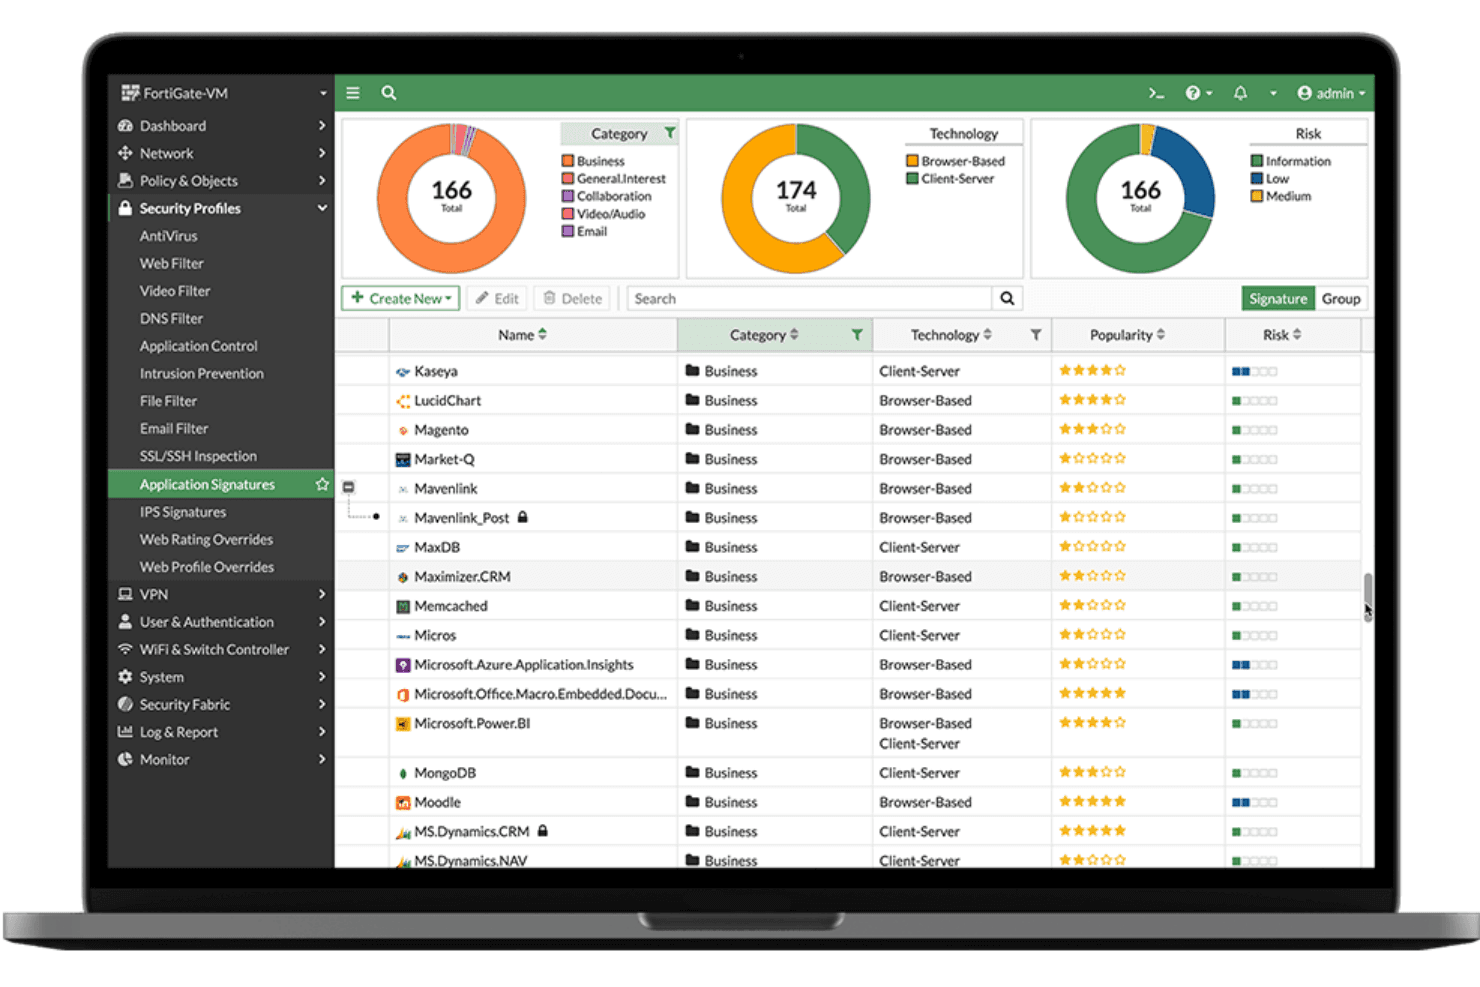
Dies ist eine Ansicht der auf einem Beispielgerät installierten Software der Fortinet Next-Generation-Firewall. Die Fortinet Next-Generation-Firewall (NGFW) ist eine auf FortiOS basierende Firewall-Plattform, die zustandsbehaftete Datenverkehrsprüfung, umfassende Paketprüfung, Intrusion Prevention, Anwendungskontrolle, SD-WAN und Zero Trust Network Access für Hardware-, virtuelle und Cloud-Bereitstellungen bietet.
Für wen ist die Fortinet Next-Generation-Firewall (NGFW) am besten geeignet?
Die Fortinet NGFW eignet sich besonders für Netzwerksicherheitsteams, die große, verteilte Umgebungen verwalten und deren Sicherheitsinfrastruktur ohne zusätzliche Komplexität wachsen muss.
Warum ich die Fortinet Next-Generation-Firewall (NGFW) ausgewählt habe
Die Fortinet NGFW steht auf meiner Auswahlliste, weil die durch FortiASIC beschleunigte Hardware Ihnen ermöglicht, den Durchsatz beim Bedrohungsschutz auf bis zu 520 Gbit/s zu skalieren, ohne die Prüftiefe zu beeinträchtigen. Besonders gut gefällt mir, dass Universal ZTNA ohne zusätzliche Kosten direkt in FortiOS integriert ist, sodass die Zugriffsdurchsetzung pro Sitzung mit dem Wachstum Ihrer Umgebung skaliert. FortiManager führt anschließend alles zusammen und ermöglicht es Ihnen, konsistente Richtlinien für physische, virtuelle und Cloud-FortiGate-Bereitstellungen von einer einzigen Konsole aus bereitzustellen.
Wichtige Funktionen der Fortinet Next-Generation-Firewall (NGFW)
- KI-gestützte Bedrohungsinformationen von FortiGuard: Kontinuierlich aktualisierte Bedrohungs-Feeds von FortiGuard Labs liefern für alle Bereitstellungen Signaturaktualisierungen in Echtzeit, DNS-Sicherheit, URL-Filterung und Botnet-Schutz.
- SSL/TLS-Inspektion: Die hardwarebeschleunigte Entschlüsselung über FortiASIC-Prozessoren ermöglicht eine umfassende Paketprüfung des verschlüsselten Datenverkehrs, ohne die Netzwerkleistung zu beeinträchtigen.
- Inline-CASB: Identifiziert und kontrolliert die Nutzung nicht autorisierter SaaS-Anwendungen sowohl bei Klartext- als auch bei verschlüsseltem Datenverkehr und verschafft Ihnen Transparenz über Schatten-IT.
- Zentralisierte Protokollierung mit FortiAnalyzer: Führt Treffer von Firewall-Richtlinien, IPS-Ereignisse, VPN-Aktivitäten und Benutzerverhalten in einer einzigen Plattform zur Protokollverwaltung zusammen, einschließlich richtlinienkonformer Berichte für PCI-DSS, HIPAA und DSGVO.
Integrationen der Fortinet Next-Generation-Firewall (NGFW)
Die Fortinet NGFW lässt sich in Splunk, Microsoft Sentinel, IBM QRadar, FortiSOAR, AWS, Azure, Google Cloud Platform und Oracle Cloud Infrastructure integrieren. REST-API, Terraform und Ansible unterstützen benutzerdefinierte Integrationen und Infrastructure-as-Code-Workflows.
Pros and Cons
Pros:
- Hardwarebeschleunigte Leistung bei der umfassenden Paketprüfung
- Universal ZTNA ohne zusätzliche Kosten enthalten
- Zentralisierte standortübergreifende Richtlinienverwaltung
Cons:
- Wiederkehrende Schwachstellen mit hohem Schweregrad in der Firmware
- Einige erweiterte Funktionen erfordern CLI-Kenntnisse
Learn more about Fortinet Next Generation Firewall (NGFW): Am besten für die Blockierung von Zero-Day-Bedrohungen vor deren Offenlegung
- 15–30-tägige kostenlose Testversion ODER kostenlose Demo verfügbar
- Preis auf Anfrage
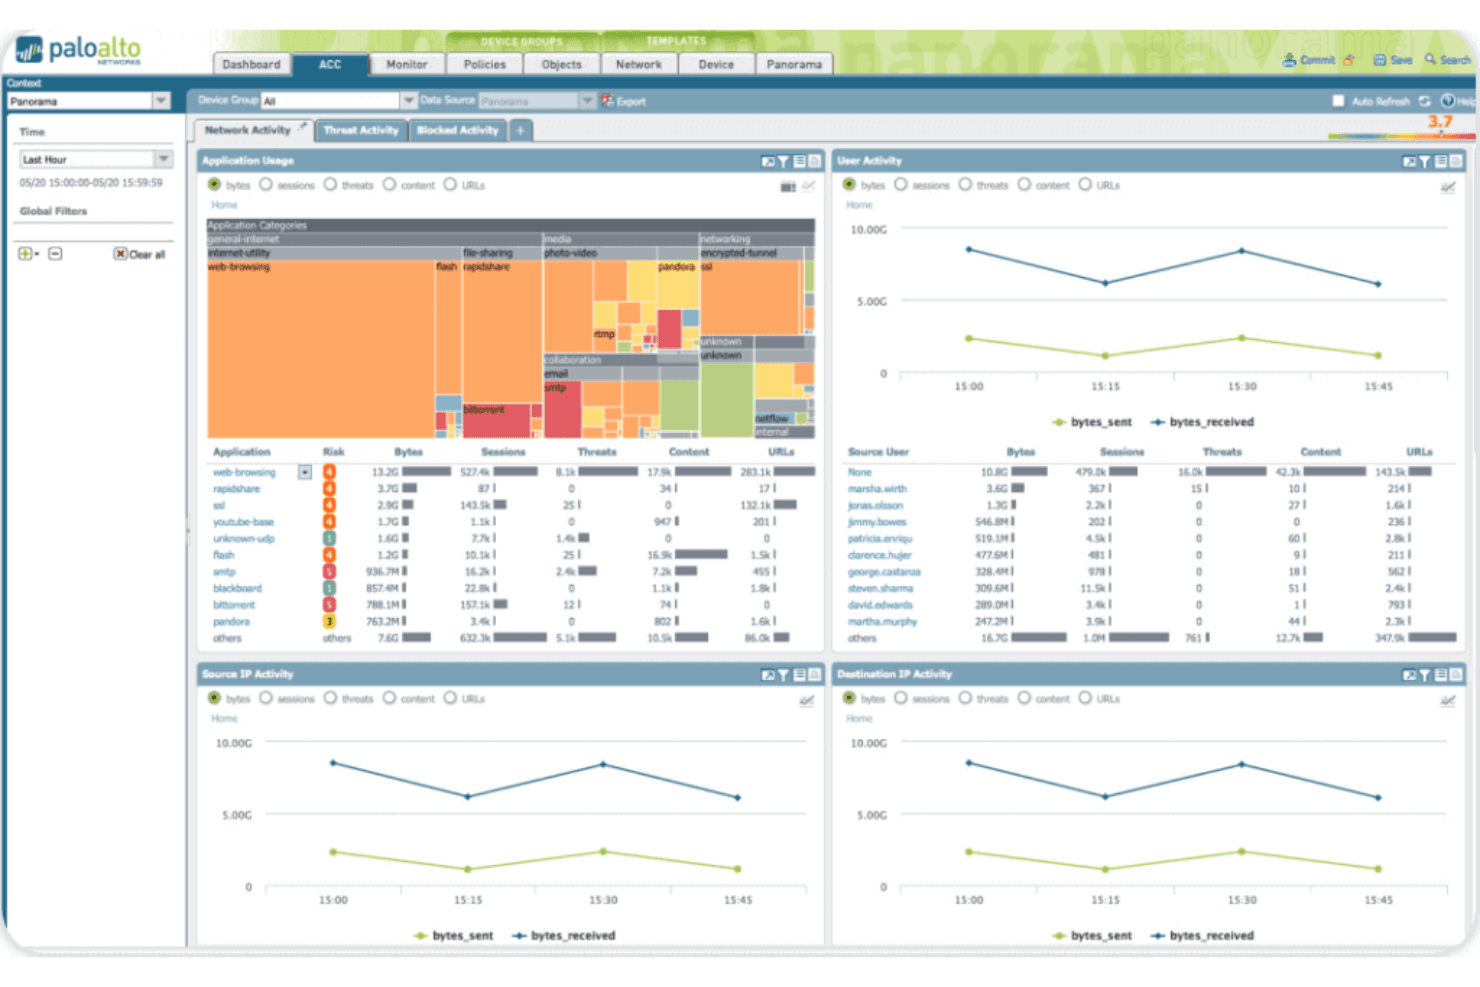
Dies ist ein Screenshot des Dashboards für Netzwerkaktivitäten der Firewall der nächsten Generation von Palo Alto Networks. Die Firewall der nächsten Generation von Palo Alto Networks ist eine Netzwerksicherheitsplattform, die zustandsbehaftete Datenverkehrsprüfung, Kontrolle auf Anwendungsebene über App-ID, Intrusion Prevention und Bedrohungsinformationen für Hardware-, virtuelle, Container- und cloudnative Bereitstellungen bietet.
Für wen eignet sich die Firewall der nächsten Generation von Palo Alto Networks am besten?
Sicherheitsorientierte Unternehmen und große Organisationen, die eine KI-gestützte Bedrohungsprävention in hybriden, Multi-Cloud- und lokalen Umgebungen benötigen, profitieren am meisten von dieser Plattform.
Warum ich die Firewall der nächsten Generation von Palo Alto Networks ausgewählt habe
Ich habe mich für die NGFW von Palo Alto Networks entschieden, weil ihre Inline-Engine für tiefes Lernen Precision AI Bedrohungen blockiert, bevor sie Ihr Netzwerk erreichen, ohne auf Signaturen oder Verzögerungen durch Sandbox-Analysen zu warten. Besonders beeindruckend finde ich Frontier Virtual Patching, das Tausende von Open-Source-Repositorys scannt und Patches noch am selben Tag bereitstellt, bevor Anbieter Sicherheitslücken überhaupt offenlegen. Darüber hinaus identifiziert App-ID Anwendungen anhand ihres tatsächlichen Verhaltens und nicht anhand von Port oder Protokoll, sodass eine Richtlinie, die das Hochladen von Dateien in Dropbox blockiert, tatsächlich greift.
Wichtige Funktionen der Firewall der nächsten Generation von Palo Alto Networks
- Zentralisierte Verwaltung mit Panorama: Eine zentrale Verwaltungskonsole, die bis zu 5.000 Hardware-, virtuelle und Container-Firewalls mit rollenbasierter Zugriffskontrolle und Simulation der Auswirkungen von Richtlinien steuert.
- Durchsetzung von Richtlinien mit User-ID: Ordnet Netzwerkverkehr einzelnen Benutzern und Gruppen in Active Directory, LDAP und cloudbasierten Identitätsanbietern zu, um identitätsbasierte Sicherheitsrichtlinien durchzusetzen.
- Erweiterte WildFire-Sandbox-Analyse: Analysiert verdächtige Dateien mithilfe statischer Analyse, dynamischer Verhaltensanalyse und maschinellen Lernens, um bekannte und unbekannte Malware zu erkennen und zu blockieren.
- CN-Series-Container-Firewall: Eine Kubernetes-native Firewall, die den Ost-West-Containerverkehr prüft, ohne Entwickler-Workflows oder die Geschwindigkeit von Pipelines zu beeinträchtigen.
Integrationen der Firewall der nächsten Generation von Palo Alto Networks
Zu den nativen Integrationen gehören Splunk, IBM QRadar und Microsoft Sentinel. Cortex XSOAR erweitert dies um mehr als 900 Integrationen, während Terraform, Ansible und die REST/XML-APIs von PAN-OS die individuelle Automatisierung unterstützen.
Pros and Cons
Pros:
- Blockiert Zero-Day-Bedrohungen vor deren Offenlegung durch den Anbieter
- Identifiziert Anwendungen anhand ihres Verhaltens und nicht anhand des Ports
- Zentrale Verwaltung von bis zu 5.000 Firewalls
Cons:
- Für erweiterte Sicherheitsfunktionen sind separate Lizenzen erforderlich
- Die Reaktionszeiten des Supports können unvorhersehbar sein
Learn more about Palo Alto Networks Next-Generation Firewall: Am besten für europäische Cybersicherheitsstandards geeignet
- Kostenlose Demo verfügbar
- Preise auf Anfrage
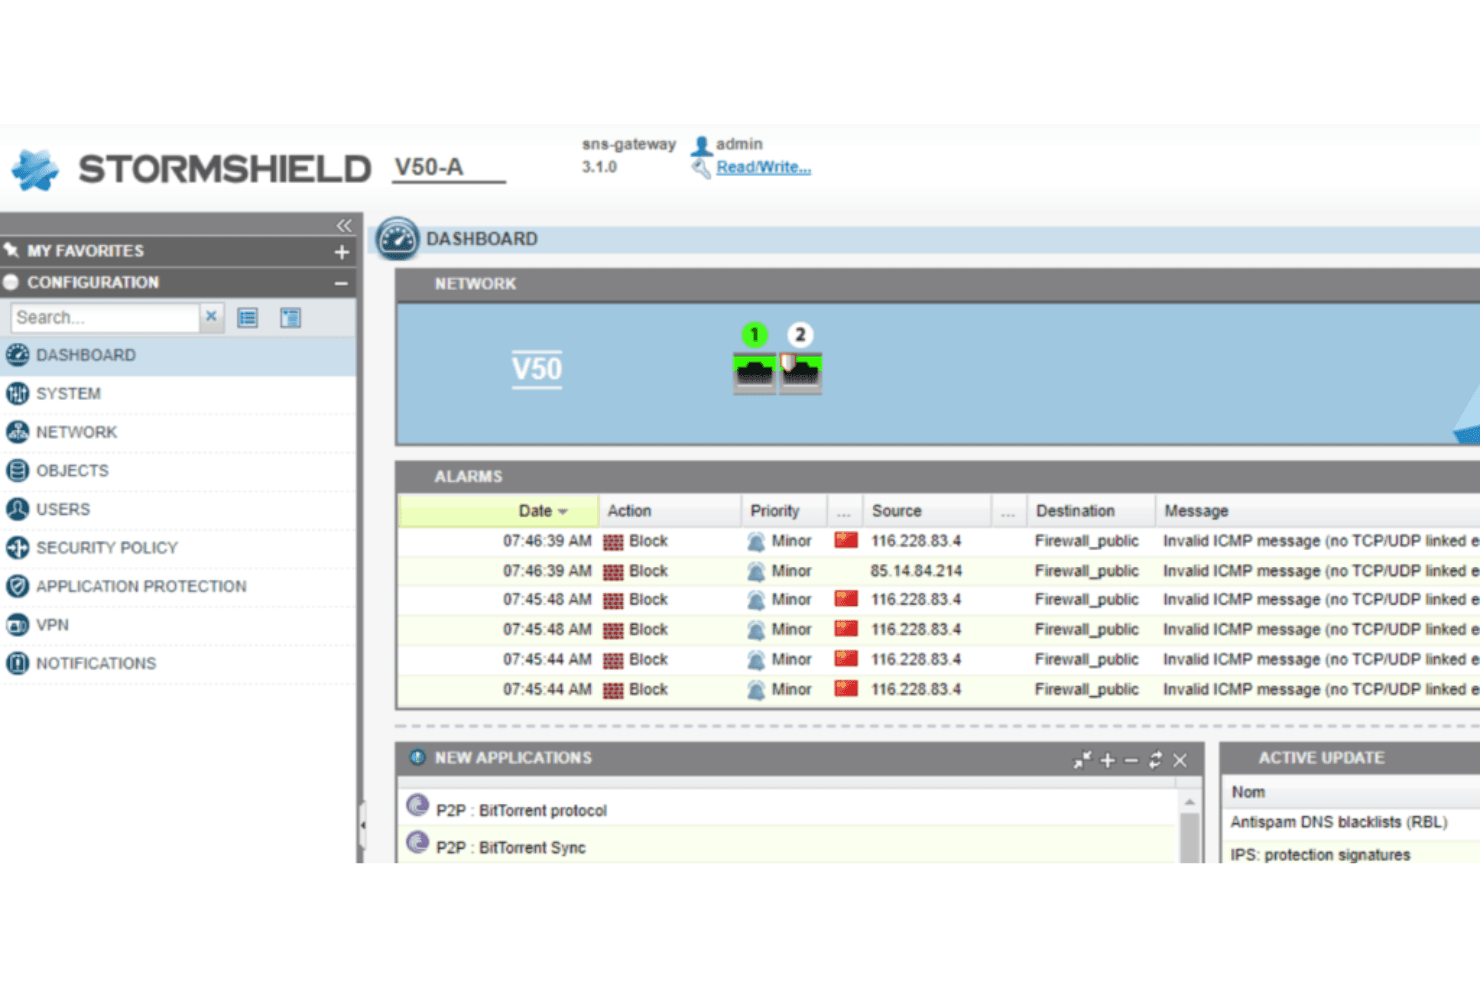
Dies ist ein Screenshot des zentralen Dashboards von Stormshield Network Security. Stormshield Network Security (SNS) ist eine Firewall-Plattform der nächsten Generation, die zustandsbehaftete Tiefenpaketprüfung, IPS/IDS, Anwendungsebenensteuerung, SD-WAN, ZTNA und eine zentralisierte standortübergreifende Richtlinienverwaltung in einer einzigen integrierten Suite vereint.
Für wen eignet sich Stormshield Network Security (SNS) am besten?
SNS eignet sich besonders für europäische Organisationen in den Bereichen Regierung, Verteidigung oder kritische Infrastruktur, die eine Firewall benötigen, welche strenge Anforderungen an Souveränität und Compliance wie ANSSI, NIS2 und NATO Restricted erfüllt.
Warum ich Stormshield Network Security (SNS) ausgewählt habe
Ich habe SNS als eine der besten Lösungen ausgewählt, weil keine andere Firewall auf dieser Liste vergleichbare europäische Souveränitätsnachweise bietet: ANSSI-Standardqualifizierung sowie die Zertifizierungen CC EAL4+, EU Restricted und NATO Restricted. In der Praxis bedeutet das, dass Organisationen in den Bereichen Regierung, Verteidigung oder kritische Infrastruktur SNS in klassifizierten Umgebungen einsetzen können, in denen Anbieter mit Hauptsitz in den USA schlichtweg nicht zugelassen sind. Außerdem schätze ich die native Unterstützung von OT/ICS-Protokollen sehr, darunter Modbus, OPC UA, S7 und DNP3, mit der Teams industrielle Umgebungen neben herkömmlichen IT-Netzwerken absichern können.
Die wichtigsten Funktionen von Stormshield Network Security (SNS)
- Stormshield Management Center (SMC): Eine zentrale Konsole zur Verwaltung von Filterregeln, VPN-Topologien und SD-WAN-Richtlinien über mehrere SNS-Firewalls hinweg über eine einzige Benutzeroberfläche.
- Breach-Fighter-Sandbox: Ein cloudbasiertes Sandbox-Modul, das verdächtige Dateien einer dreistufigen Analyse unterzieht, die IPS, Antivirenscan und KI-gestützte Verhaltenserkennung kombiniert.
- Post-Quanten-VPN-Verschlüsselung: SMC unterstützt KEM- und PPK-basierte Post-Quanten-Kryptografie für IPSec-VPN-Bereitstellungen und schützt die Kommunikation vor zukünftigen kryptografischen Bedrohungen.
- Inspektion industrieller Protokolle: Die IPS-Engine analysiert nativ OT/ICS-Protokolle wie Modbus, OPC UA, S7 und DNP3 für Teams, die Umgebungen der Betriebstechnologie absichern.
Integrationen von Stormshield Network Security (SNS)
Stormshield Network Security (SNS) verfügt über dokumentierte Integrationen mit Splunk, Elastic, Microsoft Entra ID und Nozomi Networks Guardian. Außerdem bietet die Lösung eine offizielle Ansible-Sammlung, REST-APIs für individuelle Automatisierung sowie Bereitstellungsoptionen über OVHcloud, 3DS OUTSCALE und den Microsoft Azure Marketplace.
Pros and Cons
Pros:
- Für die Einhaltung von EU-, NATO- und ANSSI-Vorgaben zertifiziert
- Native Inspektion von OT/ICS-Protokollen enthalten
- Integriertes SD-WAN mit integrierter Sicherheitskonzeption
Cons:
- Begrenzte Skalierbarkeit von Remote-VPNs bei einigen Modellen
- Weniger direkte Integrationen mit globalen SIEM-Plattformen
Learn more about Stormshield Network Security (SNS):
Weitere Firewall-Software
Nachfolgend finden Sie eine Liste weiterer Firewall-Software, die ich in die engere Auswahl aufgenommen habe, die es aber nicht unter die Top 10 geschafft hat. Es lohnt sich auf jeden Fall, sie sich anzusehen.
- 11Check Point QuantumAm besten zur Absicherung von KI-Infrastruktur und Netzwerken geeignet
- 12Zscaler Cloud FirewallAm besten für die Durchsetzung von Zero-Trust-Richtlinien im Internetverkehr
- 13Google CloudAm besten für hierarchische Firewall-Richtlinien innerhalb von GCP
- 14Imperva WAFAm besten für WAF bei über 111.000 CVEs
- 15Cloudflare WAFAm besten für führenden Bedrohungsschutz von Webanwendungen laut Forrester
- 16WatchGuard FireboxAm besten geeignet für einheitliches Sicherheitsmanagement in KMU und MSPs
Wie ich Firewall-Software bewerte
Ich teile meine Bewertung in Grundanforderungen – etwa zustandsbehaftete Inspektion und IPS – sowie in Unterscheidungsmerkmale wie ZTNA-Unterstützung, Cloud-native Bereitstellung und die Frage, wie sich die Lizenzierung in verschiedenen Umgebungen zusammensetzt.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne für jede der unten aufgeführten Kernfunktionen auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (zeichnet sich in diesem Bereich aus). Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 75 % erreichen, um für die Aufnahme berücksichtigt zu werden.
- Verkehrsfilterung & -inspektion: Ich überprüfe, ob das Tool eine umfassende zustandsbehaftete Inspektion über alle relevanten Protokolle hinweg durchführt und SSL/TLS-Datenverkehr entschlüsseln kann, ohne die Leistung zu beeinträchtigen.
- Richtlinien- & Regelverwaltung: Ich achte auf die Möglichkeit, granulare, identitätsbewusste Richtlinien zu erstellen, die nach Benutzer, Gruppe, Zone und Anwendung festgelegt werden können, sowie auf flexible Optionen zur Regelverwaltung.
- Angriffsprävention (IDS/IPS): Ich bewerte, wie effektiv das Tool Bedrohungen erkennt und verhindert – von herkömmlichem Signaturabgleich bis hin zur fortschrittlichen verhaltensbasierten Erkennung und der Erkennung von Zero-Day-Bedrohungen.
- Kontrolle auf Anwendungsebene (DPI): Ich erwarte eine umfassende Paketinspektion, die Anwendungen anhand ihres Verhaltens präzise identifiziert und dadurch genaue Kontrollen ermöglicht, die über eine einfache Filterung nach Port oder Protokoll hinausgehen.
- Bedrohungsinformationen & Malware-Schutz: Ich konzentriere mich auf die Integration von Bedrohungsinformationen in Echtzeit, Sandboxing für unbekannte Bedrohungen sowie DNS-/URL-Filterfunktionen zum Schutz vor Phishing und Rückrufen an Command-and-Control-Server.
- Protokollierung, Überwachung & Berichterstellung: Ich bewerte, wie gut sich Protokolle durchsuchen und anpassen lassen, wie flexibel die Alarmierung ist und ob Dashboards Compliance-Anforderungen wie PCI-DSS und HIPAA nativ unterstützen.
Sobald ich eine Liste von Tools zusammengestellt habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander unterscheiden.
Unterscheidungsmerkmale (Was Anbieter voneinander unterscheidet)
So vergleiche ich verschiedene Anbieter miteinander:
Herausragende Funktionen
ZTNA-Unterstützung ist ein wichtiger Faktor – ich suche nach Firewalls, die den identitäts- und kontextbasierten Zugriff pro Sitzung durchsetzen. Das ist relevant, wenn Ihre Belegschaft auf Büros und entfernte Standorte verteilt ist. Die Cloud-native Bereitstellung ist ein weiterer Faktor, den ich berücksichtige, insbesondere für Teams, die Workloads auf AWS, Azure oder GCP betreiben und eine konsistente Richtliniendurchsetzung über alle Anbieter hinweg benötigen. Außerdem bewerte ich, ob eine Plattform eine einheitliche Verwaltungskonsole bietet, mit der sich On-Premises- und Cloud-Instanzen von einem einzigen Ort aus steuern lassen, da die Verwaltung separater Dashboards für jede Umgebung einen erheblichen zusätzlichen Betriebsaufwand verursacht.
Über die Funktionen hinaus
Die Lizenzstruktur prüfe ich immer besonders sorgfältig. Einige Anbieter bündeln IPS, Sandboxing und Bedrohungsfeeds in einer Basislizenz, während andere jede Erweiterung separat berechnen – dadurch verändert sich die TCO über eine mehrjährige Laufzeit erheblich. Auch die Kompatibilität mit dem Ökosystem ist wichtig: Ich prüfe, ob native Integrationen mit SIEM-Plattformen wie Splunk oder Sentinel sowie mit Identitätsanbietern wie Okta vorhanden sind. Schließlich berücksichtige ich, ob der Anbieter ein eigenes Bedrohungsforschungsteam unterhält, da die Qualität und Geschwindigkeit von Aktualisierungen der Signaturen und Bedrohungsinformationen direkten Einfluss darauf haben, wie gut die Firewall neuen Bedrohungen standhält.
So wählen Sie Firewall-Software aus
Bei langen Funktionslisten und komplexen Preisstrukturen verliert man leicht den Überblick. Damit Sie sich bei der individuellen Auswahl Ihrer Software auf das Wesentliche konzentrieren können, finden Sie hier eine Checkliste mit Faktoren, die Sie berücksichtigen sollten:
| Faktor | Was Sie beachten sollten |
|---|---|
| FaktorSkalierbarkeit | Was Sie beachten solltenKann die Software mit Ihrem Unternehmen wachsen? Prüfen Sie, ob sie eine Erweiterung hinsichtlich der Nutzer- und Datenanzahl unterstützt, ohne die Leistung zu beeinträchtigen. |
| FaktorIntegrationen | Was Sie beachten solltenFunktioniert sie mit Ihren bestehenden Systemen? Stellen Sie die Kompatibilität mit anderen von Ihrem Team verwendeten Tools sicher, um Unterbrechungen der Arbeitsabläufe zu vermeiden. |
| FaktorAnpassbarkeit | Was Sie beachten solltenKönnen Sie die Software an Ihre Anforderungen anpassen? Achten Sie auf Software, bei der Sie Einstellungen und Richtlinien an Ihre Geschäftsprozesse anpassen können. |
| FaktorBenutzerfreundlichkeit | Was Sie beachten solltenIst die Software benutzerfreundlich? Berücksichtigen Sie, wie intuitiv die Benutzeroberfläche ist und ob Ihr Team sie ohne umfangreiche Schulungen verwenden kann. |
| FaktorImplementierung und Einführung | Was Sie beachten solltenWie lange dauert es, bis Sie starten können? Bewerten Sie den Zeit- und Ressourcenaufwand für Einrichtung und Schulung. Achten Sie auf Schnellstartanleitungen oder Supportangebote. |
| FaktorKosten | Was Sie beachten solltenLiegt die Software innerhalb Ihres Budgets? Vergleichen Sie die Preismodelle und achten Sie auf versteckte Gebühren. Berücksichtigen Sie die langfristigen Kosten im Verhältnis zum Nutzen für Ihr Team. |
| FaktorSicherheitsvorkehrungen | Was Sie beachten solltenErfüllt die Software Ihre Sicherheitsanforderungen? Prüfen Sie aktuelle Sicherheitsprotokolle und Zertifizierungen, um sicherzustellen, dass Ihre Daten geschützt bleiben. |
| FaktorCompliance-Anforderungen | Was Sie beachten solltenEntspricht die Software den gesetzlichen Standards? Stellen Sie sicher, dass die Software die für Ihr Unternehmen relevanten Branchenvorschriften wie GDPR oder HIPAA erfüllt, um rechtliche Komplikationen zu vermeiden. |
Was ist Firewall-Software?
Firewall-Software ist ein digitaler Wächter, der den ein- und ausgehenden Netzwerkverkehr anhand zuvor festgelegter Sicherheitsrichtlinien überwacht und steuert. Als Barriere zwischen einem vertrauenswürdigen internen Netzwerk und potenziell nicht vertrauenswürdigen externen Netzwerken wie dem Internet ist sie ein wichtiges Werkzeug für Unternehmen und Privatpersonen.
Während Unternehmen Firewalls einsetzen, um sensible Daten zu schützen, unbefugten Zugriff zu verhindern und die Einhaltung gesetzlicher Vorschriften sicherzustellen, nutzen Privatpersonen sie zum Schutz vor Cyberbedrohungen, zum Schutz persönlicher Informationen und zur Wahrung ihrer Privatsphäre bei Aktivitäten im Internet. Wie wichtig ein solches Werkzeug ist? Es ist, als hätte man einen unermüdlichen Wächter, der stets aufmerksam ist, Bedrohungen fernhält, gleichzeitig die Bandbreite optimiert und sicherstellt, dass Ihre Antivirensoftware ohne störende Unterbrechungen funktionieren kann. Eine regelmäßige Überwachung mit Software zur Firewall-Überprüfung gewährleistet eine optimale Leistung.
Funktionen
Achten Sie bei der Auswahl einer Firewall-Software auf die folgenden wichtigen Funktionen:
- Überwachung des Datenverkehrs: Analysiert kontinuierlich den Netzwerkverkehr, um verdächtige Aktivitäten zu erkennen und Sie darüber zu informieren.
- Angriffserkennung: Erkennt potenzielle Bedrohungen und unbefugte Zugriffsversuche und bietet damit eine zusätzliche Sicherheitsebene.
- Sichere VPN-Verbindungen: Ermöglicht verschlüsselte Verbindungen für den Fernzugriff und gewährleistet so Datenschutz und Sicherheit.
- Erweiterte Bedrohungsinformationen: Nutzt Echtzeitdaten, um neu auftretende Bedrohungen schnell zu erkennen und darauf zu reagieren.
- Automatisierte Richtlinienverwaltung: Vereinfacht die Erstellung und Aktualisierung von Sicherheitsrichtlinien im gesamten Netzwerk.
- Anpassbare Dashboards: Ermöglicht es Ihnen, die Benutzeroberfläche so anzupassen, dass für Ihre Anforderungen relevante Informationen und Kennzahlen angezeigt werden.
- Integration mit Cloud-Diensten: Stellt die Kompatibilität mit cloudbasierten Anwendungen und Diensten sicher und gewährleistet den Schutz über verschiedene Umgebungen hinweg.
- Echtzeitanalysen: Liefert sofortige Einblicke in die Netzwerkaktivitäten und unterstützt Sie dabei, fundierte Sicherheitsentscheidungen zu treffen.
- Unterstützung der Compliance: Unterstützt Sie bei der Einhaltung von Branchenvorschriften und -standards, um rechtliche Probleme zu vermeiden.
- Benutzerfreundliche Oberfläche: Bietet ein intuitives Design, das Teammitgliedern die Navigation und effektive Nutzung erleichtert.
Vorteile
Die Implementierung einer Firewall-Software oder von verwalteten Firewall-Diensten bietet Ihrem Team und Ihrem Unternehmen mehrere Vorteile. Auf diese können Sie sich freuen:
- Erhöhte Sicherheit: Schützt Ihr Netzwerk mit Funktionen wie Angriffserkennung und sicheren VPN-Verbindungen vor unbefugtem Zugriff und Cyberbedrohungen.
- Datenschutz: Stellt durch die Verschlüsselung von Daten und die Überwachung des Datenverkehrs auf verdächtige Aktivitäten sicher, dass vertrauliche Informationen geschützt bleiben.
- Einhaltung gesetzlicher Vorschriften: Unterstützt Sie bei der Erfüllung von Branchenstandards und gesetzlichen Anforderungen und senkt mit Funktionen zur Compliance-Unterstützung das Risiko von Strafen.
- Verbesserte Netzwerkleistung: Verwaltet und priorisiert den Netzwerkverkehr effizient, verhindert Überlastungen und sorgt für einen reibungslosen Betrieb.
- Echtzeitreaktion auf Bedrohungen: Ermöglicht die schnelle Erkennung und Abwehr potenzieller Bedrohungen mithilfe erweiterter Bedrohungsinformationen und Echtzeitanalysen.
- Anpassbare Steuerungen: Ermöglicht es Ihnen, Sicherheitsrichtlinien und Einstellungen der Benutzeroberfläche an Ihre spezifischen geschäftlichen Anforderungen anzupassen und dadurch die Benutzerfreundlichkeit zu verbessern.
- Kosteneinsparungen: Reduziert die potenziellen Kosten im Zusammenhang mit Datenschutzverletzungen und Netzwerkausfällen, indem Sicherheitsrisiken proaktiv verwaltet werden.
Kosten und Preise
Die Auswahl einer Firewall-Software erfordert ein Verständnis der verschiedenen verfügbaren Preismodelle und Tarife. Die Kosten variieren je nach Funktionen, Teamgröße, Zusatzoptionen und weiteren Faktoren. Die folgende Tabelle fasst gängige Tarife, ihre durchschnittlichen Preise und die typischerweise in Firewall-Softwarelösungen enthaltenen Funktionen zusammen:
Vergleichstabelle der Tarife für Firewall-Software
| Tarifart | Durchschnittlicher Preis | Übliche Funktionen |
|---|---|---|
| TarifartKostenloser Tarif | Durchschnittlicher Preis$0 | Übliche FunktionenGrundlegende Überwachung des Datenverkehrs, eingeschränkte Angriffserkennung und Community-Support. |
| TarifartPersönlicher Tarif | Durchschnittlicher Preis$5-$25/user/month | Übliche FunktionenErweiterte Überwachung des Datenverkehrs, sichere VPN-Verbindungen und E-Mail-Support. |
| TarifartGeschäftstarif | Durchschnittlicher Preis$30-$100/user/month | Übliche FunktionenEchtzeitanalysen, automatisierte Richtlinienverwaltung und telefonischer Support. |
| TarifartUnternehmenstarif | Durchschnittlicher Preis$100+/user/month | Übliche FunktionenAnpassbare Dashboards, Unterstützung der Compliance und dedizierte Kundenbetreuung. |
Häufig gestellte Fragen zur Firewall-Software
Hier finden Sie Antworten auf häufig gestellte Fragen zur Firewall-Software:
Was sind die 4 Firewall-Regeln?
Die vier grundlegenden Arten von Firewall-Regeln sind alles erlauben, alles verweigern, bestimmte Verbindungen erlauben und bestimmte Verbindungen verweigern. Sie sollten diese Regeln verstehen, um Ihre Firewall effektiv zu konfigurieren. Jede Regelart erfüllt einen anderen Zweck, und ihre korrekte Verwendung kann dabei helfen, den Netzwerkverkehr und die Sicherheit zu verwalten.
Was ist das größte Problem einer Firewall?
Ein wesentliches Problem von Firewalls besteht darin, dass sie Bedrohungen innerhalb des Unternehmens nicht bekämpfen können. Firewalls eignen sich hervorragend zum Blockieren externer Risiken, haben jedoch möglicherweise Schwierigkeiten mit Bedrohungen aus dem eigenen Unternehmen. Ziehen Sie zusätzliche Sicherheitsmaßnahmen in Betracht, um Risiken wie Insider-Bedrohungen und verschlüsselten Datenverkehr zu reduzieren.
Wie funktioniert eine Software-Firewall?
Eine Software-Firewall ist ein Programm, das Daten prüft, die in ein Gerät hinein- oder aus ihm herausgehen. Sie filtert Daten, indem sie überprüft, ob diese dem Profil eines Schadcodes entsprechen. Sie können sie an Ihre spezifischen Anforderungen anpassen und erhalten so eine flexible Sicherheitslösung für Ihre Systeme.
Wie konfiguriere ich eine Firewall?
Um eine Firewall zu konfigurieren, legen Sie zunächst Ihre Sicherheitsrichtlinien und -regeln fest. Bestimmen Sie anhand der Anforderungen Ihres Netzwerks, welche Arten von Datenverkehr erlaubt oder blockiert werden sollen. Aktualisieren und überprüfen Sie Ihre Konfigurationen regelmäßig, um sie an neue Sicherheitsbedrohungen anzupassen und den Schutz aufrechtzuerhalten.
Was ist eine zustandsorientierte Prüfung?
Die zustandsorientierte Prüfung ist eine Firewall-Funktion, die den Status aktiver Verbindungen überwacht. Sie analysiert Datenpakete anhand des Kontexts des Datenverkehrsflusses und stellt so sicher, dass nur legitime Daten passieren. Im Vergleich zur statischen Filterung bietet dies einen dynamischeren und sichereren Ansatz.
Wann sollte ich eine Software-Firewall verwenden?
Verwenden Sie eine Software-Firewall, wenn Sie flexible Sicherheitslösungen für einzelne Geräte oder kleine Netzwerke benötigen. Sie ist besonders für Telearbeiter oder kleine Unternehmen geeignet, die anpassbaren Schutz benötigen, ohne in Hardware zu investieren. Prüfen Sie Ihre spezifischen Anforderungen, um zu entscheiden, ob sie für Sie geeignet ist.
Wie geht es weiter?
Wenn Sie gerade Firewall-Software recherchieren, kontaktieren Sie kostenlos einen SoftwareSelect-Berater und erhalten Sie Empfehlungen.
Sie füllen ein Formular aus und führen ein kurzes Gespräch, in dem Ihre spezifischen Anforderungen besprochen werden. Anschließend erhalten Sie eine Auswahlliste von Software, die Sie prüfen können. Die Berater unterstützen Sie sogar während des gesamten Kaufprozesses, einschließlich der Preisverhandlungen.