

Als jemand, der sich seit Langem durch den riesigen Ozean aus Apps, SaaS- und Netzwerküberwachungstools navigiert, verstehe ich Ihren Bedarf an effizienten und zuverlässigen Sumo-Logic-Alternativen. Sumo Logic ist ein erstklassiges Datenvisualisierungstool, das Daten aus der Cloud-Überwachung in aussagekräftige Diagramme umwandelt. Die Vorteile liegen auf der Hand: Es vereinfacht die Datenanalyse und -aufbewahrung und bietet Lösungen für die Cloud sowie für lokale Umgebungen. Die wahren entscheidenden Vorteile sind jedoch die große Auswahl an Plugins, die das Tool vielseitig für verschiedenste Anforderungen machen.
Die damit gelösten Probleme konzentrieren sich auf die Optimierung komplexer Datenverwaltungsprozesse. Das Tool erspart Ihnen den Aufwand, sich durch riesige Mengen an Netzwerkdaten zu arbeiten, und hilft dabei, die Anomalien zu identifizieren, die Ihre Aufmerksamkeit erfordern. Mit den besten Alternativen zur Hand können Sie ganz einfach eine Lösung auswählen, die zu Ihren Anforderungen passt. Sehen Sie sich diese Optionen an und finden Sie das Tool, das am besten für Sie geeignet ist.
Was ist Sumo Logic?
Sumo Logic ist eine cloudbasierte Plattform für Observability und Log-Management, mit der Sie Daten aus Apps und Infrastrukturen sammeln, analysieren und visualisieren können. Sie wird von DevOps-Teams, Sicherheitsanalysten und Entwicklern eingesetzt, die den Systemzustand überwachen, Probleme erkennen und Vorfälle untersuchen müssen. Funktionen für die Protokollanalyse, Echtzeit-Dashboards und die Bedrohungserkennung helfen dabei, Fehler zu erkennen, die Leistung zu verfolgen und auf Risiken zu reagieren. Insgesamt unterstützt Sumo Logic Ihr Team dabei, Systemdaten zu verstehen und schneller zu handeln, wenn etwas schiefgeht.
Warum Sie unseren Software-Empfehlungen vertrauen können
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Unser Team testet und bewertet Software seit 2012. Als Tech-Führungskräfte wissen wir selbst, wie schwierig – und wichtig – es ist, die richtige Software auszuwählen.
Für diesen Leitfaden haben wir Tools mithilfe von praktischen Tests und unabhängiger Recherche bewertet und dabei unsere Bewertungskriterien angewendet.
Unsere Bewertungen spiegeln unser menschliches redaktionelles Urteilsvermögen wider, keine Verkaufsstrategie.
Expertenprüfer:
- Paulo Gardini MiguelTech-Direktor
 Tim FisherVP für KI
 Gabriel RosasTech Lead & Software-Architekt
 Christhian GruhnTech Lead & Plattform-Architekt

Vergleichstabelle der Sumo-Logic-Alternativen
Diese Vergleichstabelle fasst die Preisdetails meiner besten ausgewählten Sumo-Logic-Alternativen zusammen:
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Am besten für verteilte Ablaufverfolgung | Kostenloser Tarif verfügbar | Ab 26 $/Monat (jährlich abgerechnet) | Website | |
| 2 | Am besten für die Überwachung des Netzwerkverkehrs | 30-tägige kostenlose Testversion | Ab $3/Gerät/Monat | Website | |
| 3 | Am besten für Entwickler, die Protokolle mit Codeebenen-Ablaufverfolgungen verknüpfen | Kostenlose Demo verfügbar | Preise auf Anfrage | Website | |
| 4 | Am besten für KI-gestützte Beobachtbarkeit über den gesamten IT-Stack hinweg | 15-tägige kostenlose Testversion | Ab $7/Monat | Website | |
| 5 | Am besten geeignet für die Vereinheitlichung von Protokollen, Metriken und Traces in einer Ansicht | Kostenloser Tarif verfügbar | Ab $15/Monat (jährlich abgerechnet) | Website | |
| 6 | Am besten geeignet für die Überwachung hybrider IT-Infrastrukturen in großem Maßstab | 14-tägige kostenlose Testversion | Auf Anfrage verfügbar | Website | |
| 7 | Am besten für die selbstverwaltete Protokollsuche im Terabyte-Maßstab | 60-tägige kostenlose Testversion | $150/user/month | Website | |
| 8 | Am besten geeignet, um die Anwendungsleistung mit geschäftlichen Auswirkungen zu verknüpfen | 30-tägige kostenlose Testversion | Ab $6/vCPU/Monat (jährlich abgerechnet) | Website | |
| 9 | Am besten für Full-Stack-Observability mit integrierter KI | Kostenloser Tarif verfügbar | Ab 10 $/Benutzer/Monat | Website | |
| 10 | Am besten für moderne Entwickler, die eine leistungsstarke Protokollverwaltung benötigen | Kostenloser Tarif verfügbar | Ab 29 $/Benutzer/Monat (jährliche Abrechnung) | Website |


Bewertungen der besten Sumo-Logic-Alternativen
Nachfolgend finden Sie meine ausführlichen Zusammenfassungen der besten Sumo-Logic-Alternativen, die es in meine Auswahl geschafft haben. Meine Bewertungen bieten einen detaillierten Überblick über die wichtigsten Funktionen, Vor- und Nachteile, Integrationen und idealen Anwendungsfälle jedes Tools, damit Sie das beste für sich finden.
 Am besten für verteilte Ablaufverfolgung
- Kostenloser Tarif verfügbar
- Ab 26 $/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5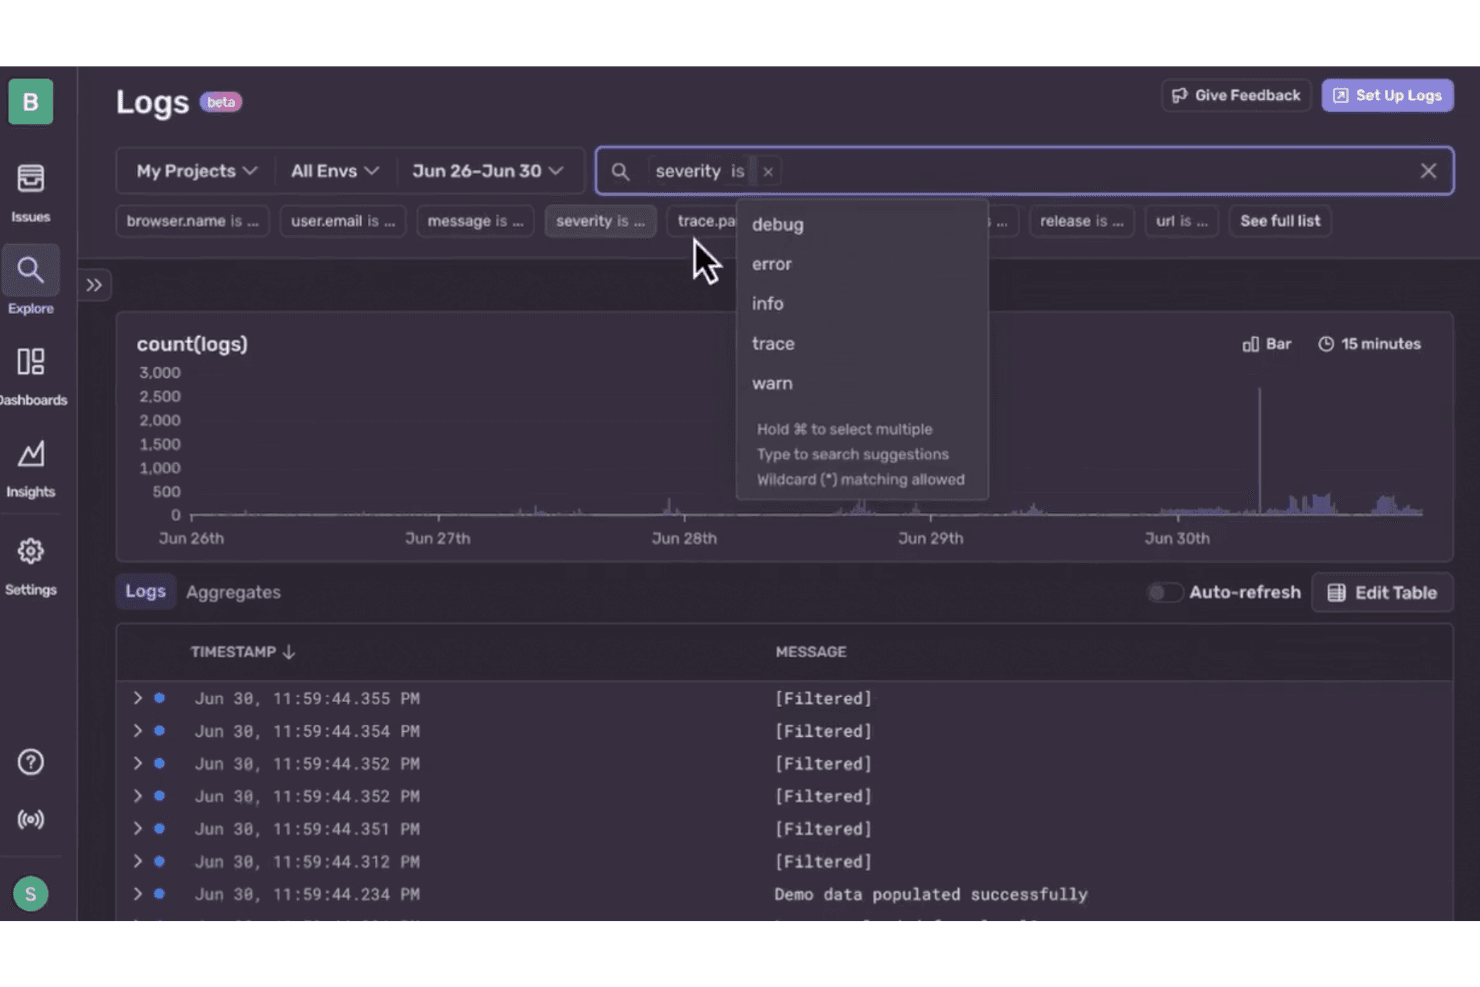
Sentry ermöglicht es Benutzern, Protokolle nach dem Schweregrad zu filtern, um gezielt Fehler zu beheben. Sentry ist eine Plattform zur Anwendungsüberwachung für Software- und IT-Teams, die Fehler, Protokolle und Leistungsdaten miteinander verknüpft, um die Ursachen von Ausfällen und benutzerseitig sichtbaren Problemen zu ermitteln.
Für wen ist Sentry am besten geeignet?
Sentry eignet sich für Softwareentwicklungs- und DevOps-Teams, die Anforderungen über verteilte Dienste hinweg nachverfolgen und feststellen müssen, wo Verzögerungen oder Fehler beginnen.
Warum ich Sentry ausgewählt habe
Wenn eine Anforderung mehrere Dienste durchläuft, möchte ich sehen, wo sie langsamer wird oder fehlschlägt. Ich habe Sentry als beste Option für verteilte Ablaufverfolgung ausgewählt, weil die Ansicht für Ablaufverfolgungen Fehler mit Teilabschnitten über mehrere Dienste hinweg verknüpft und mir so hilft, einen langsamen Datenbankaufruf oder eine fehlerhafte Abhängigkeit zu lokalisieren. Dieser Kontext ist bei der Untersuchung von Anwendungsproblemen hilfreich, die sich nicht allein durch die Protokollsuche aufklären lassen.
Wichtige Funktionen von Sentry
- Protokollsuche und Filter: Durchsuche strukturierte Protokolle nach Nachricht, Schweregrad und benutzerdefinierten Attributen.
- Live-Protokolle: Beobachte eingehende Protokollereignisse in einer Live-Ansicht.
- Protokollbasierte Warnmeldungen: Lege Warnmeldungen für Protokollmuster oder Anomalien fest.
- Protokoll-Dashboards: Füge Diagramme aus Protokollabfragen zu Dashboards hinzu.
Sentry-Integrationen
Sentry bietet Integrationen mit GitHub, GitLab, Bitbucket, Jira, Azure DevOps, Slack, Microsoft Teams, PagerDuty, Discord und Opsgenie. Die Integrationsplattform, Webhooks und REST API unterstützen benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Dienstübergreifende Ablaufverfolgungen verknüpfen Fehler mit Teilabschnitten
- Stapelverfolgungen enthalten Navigationsspuren und Benutzerkontext
- Der Veröffentlichungskontext hilft, Regressionen zu lokalisieren
Cons:
- Der Fokus auf Anwendungen überlässt die Infrastrukturüberwachung anderen Lösungen
- Ereigniskontingente können die Sichtbarkeit von Ablaufverfolgungen unterbrechen
Learn more about Sentry: Am besten für die Überwachung des Netzwerkverkehrs
- 30-tägige kostenlose Testversion
- Ab $3/Gerät/Monat
Visit WebsiteCustomer Rating:4.7/5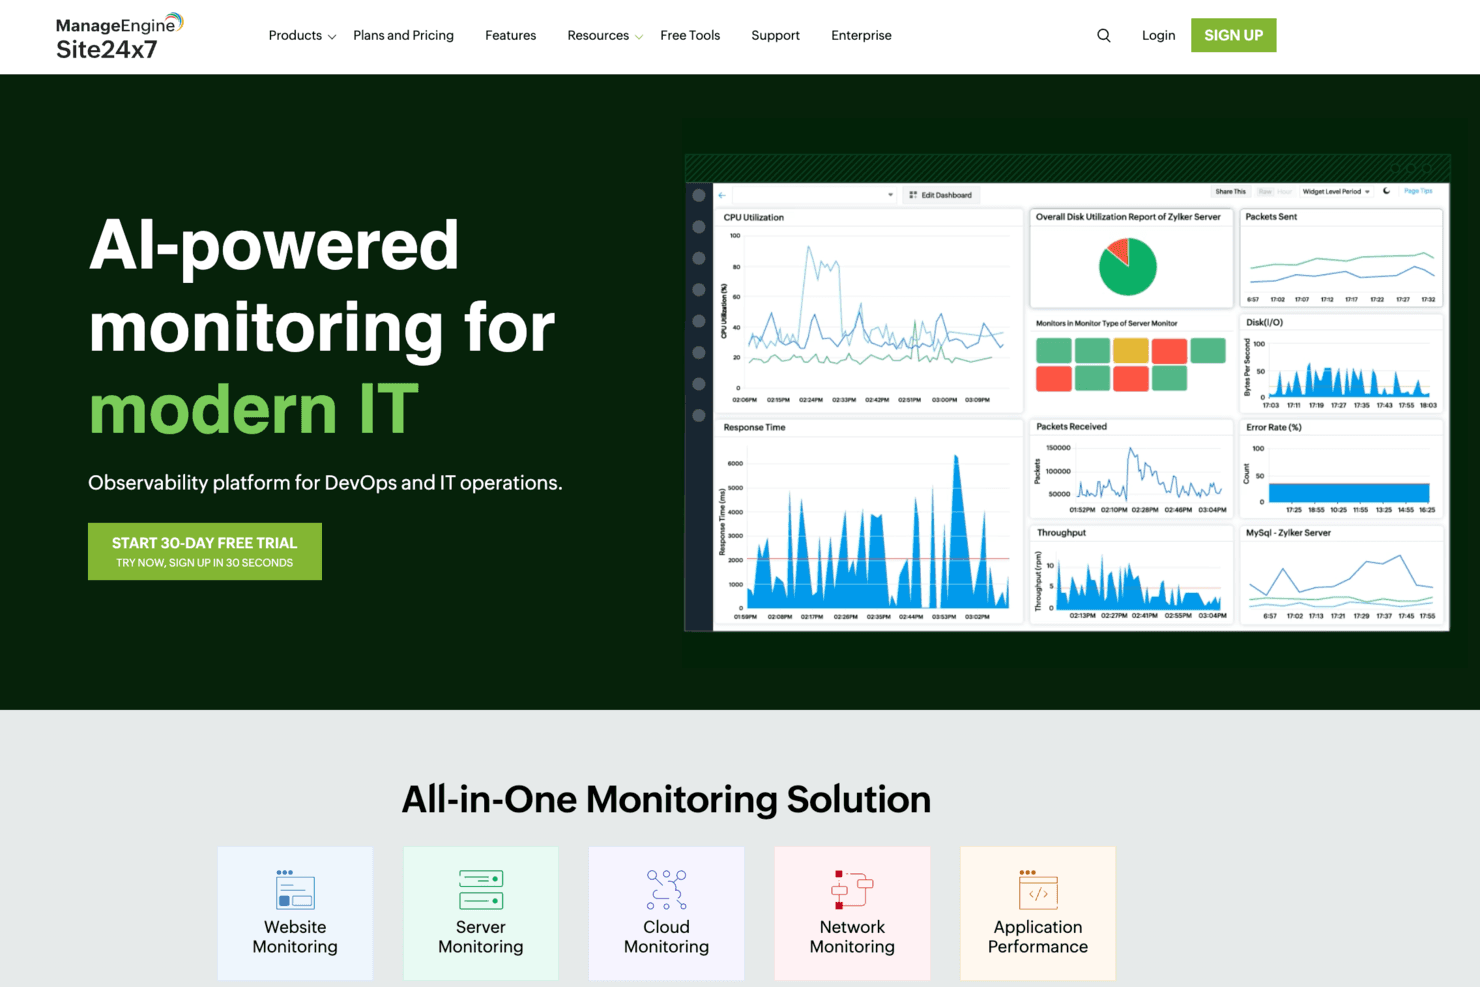
Site24x7 stellt KI-gestützte Überwachungs-Dashboards für DevOps- und IT-Teams bereit. Site24x7 kombiniert Protokollverwaltung mit cloudbasierter IT-Überwachung und hilft Infrastrukturteams dabei, Probleme über Server, Anwendungen und Dienste hinweg zu untersuchen.
Für wen eignet sich Site24x7 am besten?
Netzwerkadministratoren, die verteilte oder hybride Umgebungen betreuen, können mit Site24x7 Datenverkehrsmuster überwachen und Probleme mit der Netzwerkleistung erkennen.
Warum ich Site24x7 ausgewählt habe
Ich habe Site24x7 für den Anwendungsfall „Am besten für die Überwachung des Netzwerkverkehrs“ ausgewählt, weil es Protokollverwaltung mit Netzwerktransparenz kombiniert. Die NetFlow-Analyse schlüsselt den Datenverkehr nach Gerät, Schnittstelle, Anwendung und Kommunikation auf, sodass ich untersuchen kann, welcher Host oder Dienst eine Bandbreitenspitze verursacht hat.
Die wichtigsten Funktionen von Site24x7
- Protokollsammlung: Sammelt Server-, Anwendungs- und Cloud-Protokolle über seinen Agenten, seine API, Fluentd oder Logstash.
- Unterstützung von Protokolltypen: Überwacht mehr als 100 Protokolltypen, darunter Syslog-, Windows-Ereignis- und Kubernetes-Audit-Protokolle.
- Protokollbasierte Warnmeldungen: Legt Schwellenwerte für Protokolldaten fest und benachrichtigt vordefinierte Benutzergruppen.
- Protokollkennzeichnung: Wendet vordefinierte oder benutzerdefinierte Regeln an, um Protokolle zu kategorisieren und Warnmeldungen zu erstellen.
Integrationen von Site24x7
Site24x7 führt Integrationen mit ServiceNow, PagerDuty, Jira Service Management, Slack, Microsoft Teams, Opsgenie, Zendesk und Zapier auf. Außerdem stellt es eine REST-API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- NetFlow identifiziert Anwendungen und Kommunikationsvorgänge mit hohem Bandbreitenverbrauch
- Vereinheitlicht den Kontext von Netzwerk- und Protokollvorfällen
- Bewerter loben zentrale Dashboards und proaktive Warnmeldungen
Cons:
- Die Flow-Analyse erfordert einen lokalen Poller
- Warnmeldungen und Verzögerungen bei Metriken müssen angepasst werden
Learn more about Site24x7: Am besten für Entwickler, die Protokolle mit Codeebenen-Ablaufverfolgungen verknüpfen
- Kostenlose Demo verfügbar
- Preise auf Anfrage
Visit WebsiteCustomer Rating:4.7/5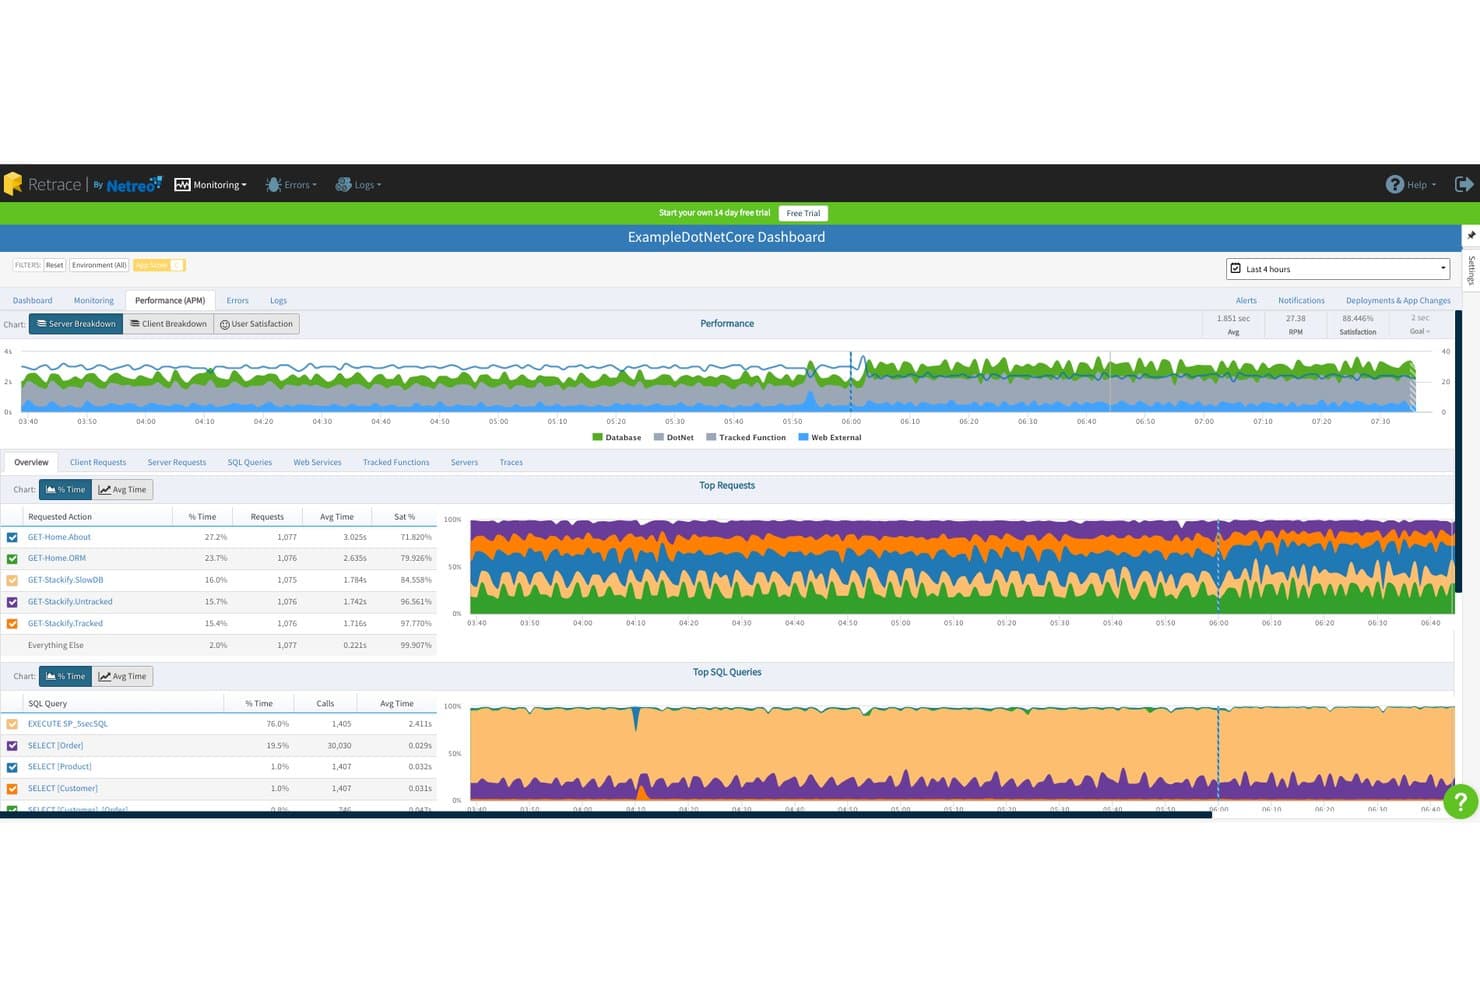
Stackify verfolgt die Anfrageleistung und SQL-Abfragen in seinem APM-Dashboard. Für Entwickler, die Produktionsprobleme anhand von Anwendungsprotokollen und Leistungsdaten diagnostizieren, hilft Stackify dabei, Fehler und Verlangsamungen miteinander zu verknüpfen, damit Teams Ausfälle schneller untersuchen können.
Für wen ist Stackify am besten geeignet?
Stackify eignet sich für Softwareentwicklungsteams, die eine Überwachung der Anwendungsleistung und Fehlerverfolgung benötigen, um die tägliche Anwendungswartung zu unterstützen.
Warum ich Stackify ausgewählt habe
Ich habe Stackify als „Am besten für Entwickler, die umfassende Tools zur Überwachung der Anwendungsleistung benötigen“ ausgewählt, weil es Produktionsfehler mit Verlangsamungen verknüpft. Die Anwendungsprotokolle, Fehlerverfolgung und Leistungsdaten helfen mir, während eines Vorfalls eine langsame Anfrage auf damit verbundene Fehler zurückzuführen.
Wichtige Funktionen von Stackify
- Volltextsuche: Durchsuchen Sie Protokollnachrichten und filtern Sie nach Feldern oder Tags.
- Strukturierte Protokolleigenschaften: Durchsuchen Sie strukturierte Einträge nach benutzerdefinierten Eigenschaften und Tags.
- Protokollverfolgung in Echtzeit: Verfolgen Sie eingehende Protokolleinträge, sobald sie eintreffen.
- Benachrichtigungen für gespeicherte Abfragen: Führen Sie gespeicherte Suchen nach einem Zeitplan aus und lösen Sie eine Benachrichtigung aus, wenn die Ergebnisse festgelegten Kriterien entsprechen.
Stackify-Integrationen
Retrace dokumentiert Integrationen mit Slack, Jira, Axosoft, Azure, Octopus und Bamboo. Außerdem werden benutzerdefinierte Verbindungen über HTTP-APIs und Webhooks unterstützt, einschließlich einer dokumentierten Einrichtung eines Zapier-Webhooks.
Pros and Cons
Pros:
- Verknüpft Ausnahmen mit den umgebenden Anwendungsprotokollen
- Ablaufverfolgungen auf Codeebene machen langsame SQL-Abhängigkeiten sichtbar
- Bereitstellungsmarkierungen verknüpfen Releases mit Leistungsänderungen
Cons:
- Das Produkt wird im März 2027 eingestellt
- Laut Bewertungen sind die Anpassungsmöglichkeiten des Dashboards begrenzt
Learn more about Stackify: Am besten für KI-gestützte Beobachtbarkeit über den gesamten IT-Stack hinweg
- 15-tägige kostenlose Testversion
- Ab $7/Monat
Visit WebsiteCustomer Rating:4.5/5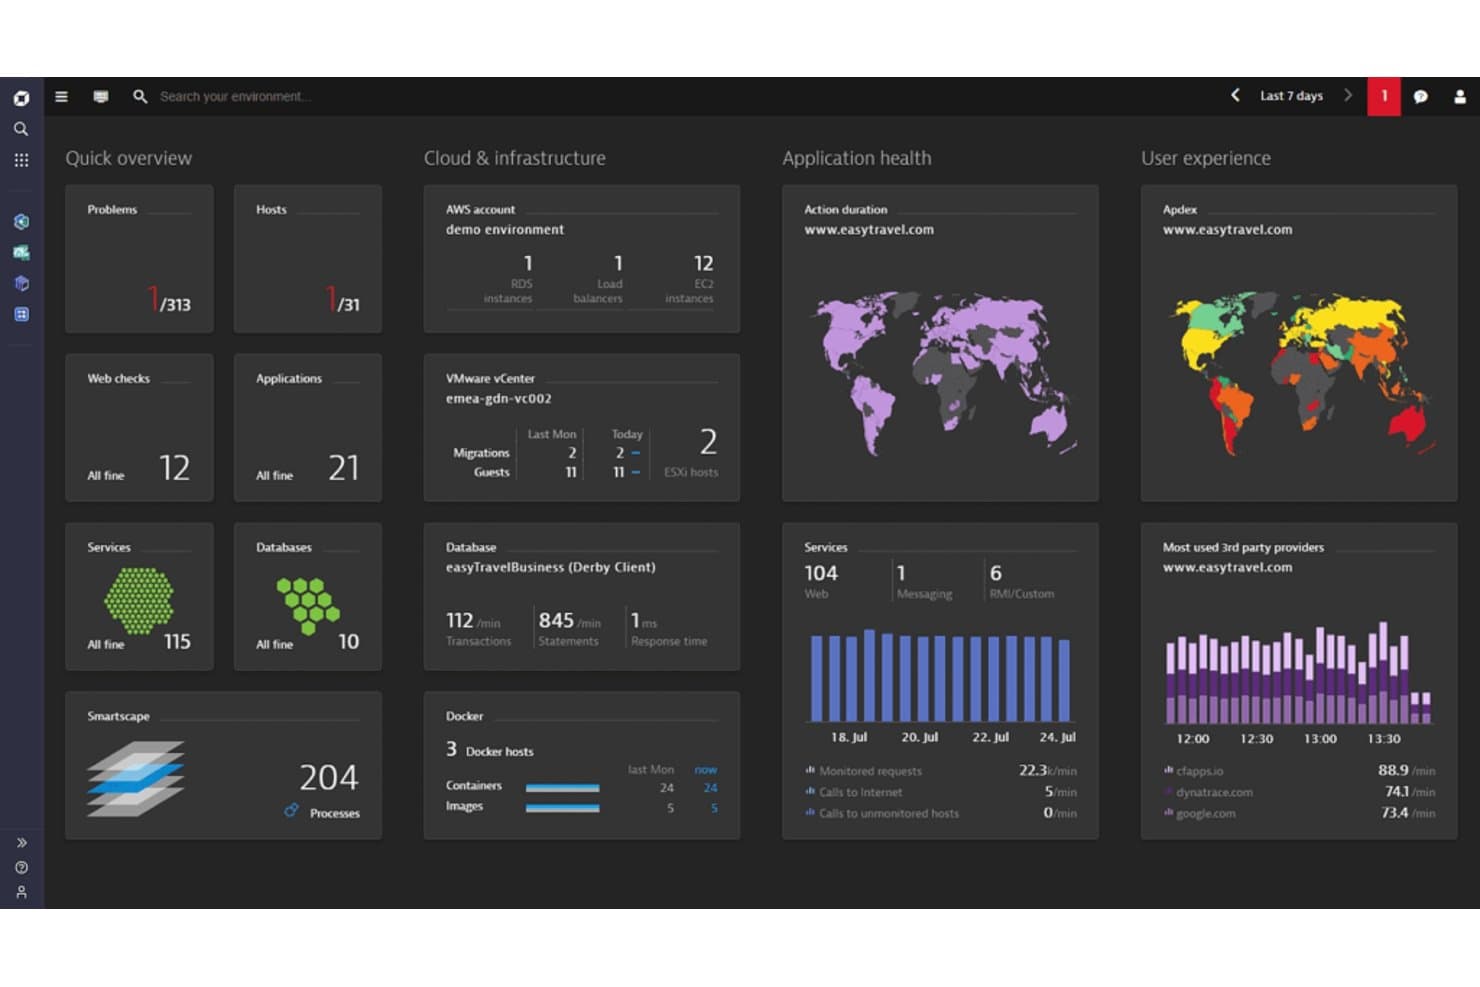
Ein Foto des Dashboards für die Cloud-Transparenz von Dynatrace. Dynatrace ist eine Observability-Plattform für IT- und Softwareteams, die Protokoll-, Anwendungs- und Infrastrukturdaten miteinander verbindet, um Serviceprobleme nachzuverfolgen und Leistungsprobleme in komplexen Umgebungen zu untersuchen.
Für wen eignet sich Dynatrace am besten?
Softwareentwicklungs- und IT-Betriebsteams können Dynatrace nutzen, um bei der Analyse der Anwendungsleistung und von Softwareproblemen KI-Unterstützung einzusetzen.
Warum ich Dynatrace ausgewählt habe
Ich habe Dynatrace als Alternative zu Sumo Logic für Unternehmen ausgewählt, die KI-Unterstützung im Bereich Softwareintelligenz priorisieren. Die Davis AI analysiert Anwendungs-, Protokoll- und Infrastrukturdaten, um dabei zu helfen, eine Verlangsamung eines Dienstes mit ihrer wahrscheinlichen Ursache in Verbindung zu bringen. Mir gefällt, dass Teams ein Problem über diese Signale hinweg nachverfolgen können, anstatt jede Datenquelle isoliert zu untersuchen.
Wichtige Funktionen von Dynatrace
- Protokollaufnahme: Protokolle von Hosts, Kubernetes, Cloud-Diensten und Anwendungen erfassen.
- Regeln zur Protokollverarbeitung: Protokolle vor der Speicherung analysieren, transformieren und anreichern.
- Protokollsuche und -filterung: Protokolle nach Inhalt, Feldern und Zeitraum abfragen.
- Protokoll-Dashboards: Dashboards mit Visualisierungen auf Grundlage von Protokolldaten erstellen.
Integrationen von Dynatrace
Der Integrationskatalog von Dynatrace umfasst mehr als 750 Integrationen, darunter GitHub, Jira, Slack und ServiceNow; Workflows bietet außerdem Konnektoren für AWS, Kubernetes, Microsoft Teams, PagerDuty, GitLab und Jenkins. Dynatrace stellt APIs für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Davis AI korreliert Signale zur Ermittlung der Grundursachen
- OneAgent automatisiert die Erkennung in komplexen Umgebungen
- Vereinheitlichte Protokolle, Metriken, Traces und Benutzerüberwachung
Cons:
- Das Erlernen der DQL-Syntax benötigt Zeit
- Die Konfiguration von Dashboards kann manuellen Aufwand erfordern
 Am besten geeignet für die Vereinheitlichung von Protokollen, Metriken und Traces in einer Ansicht
- Kostenloser Tarif verfügbar
- Ab $15/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.5/5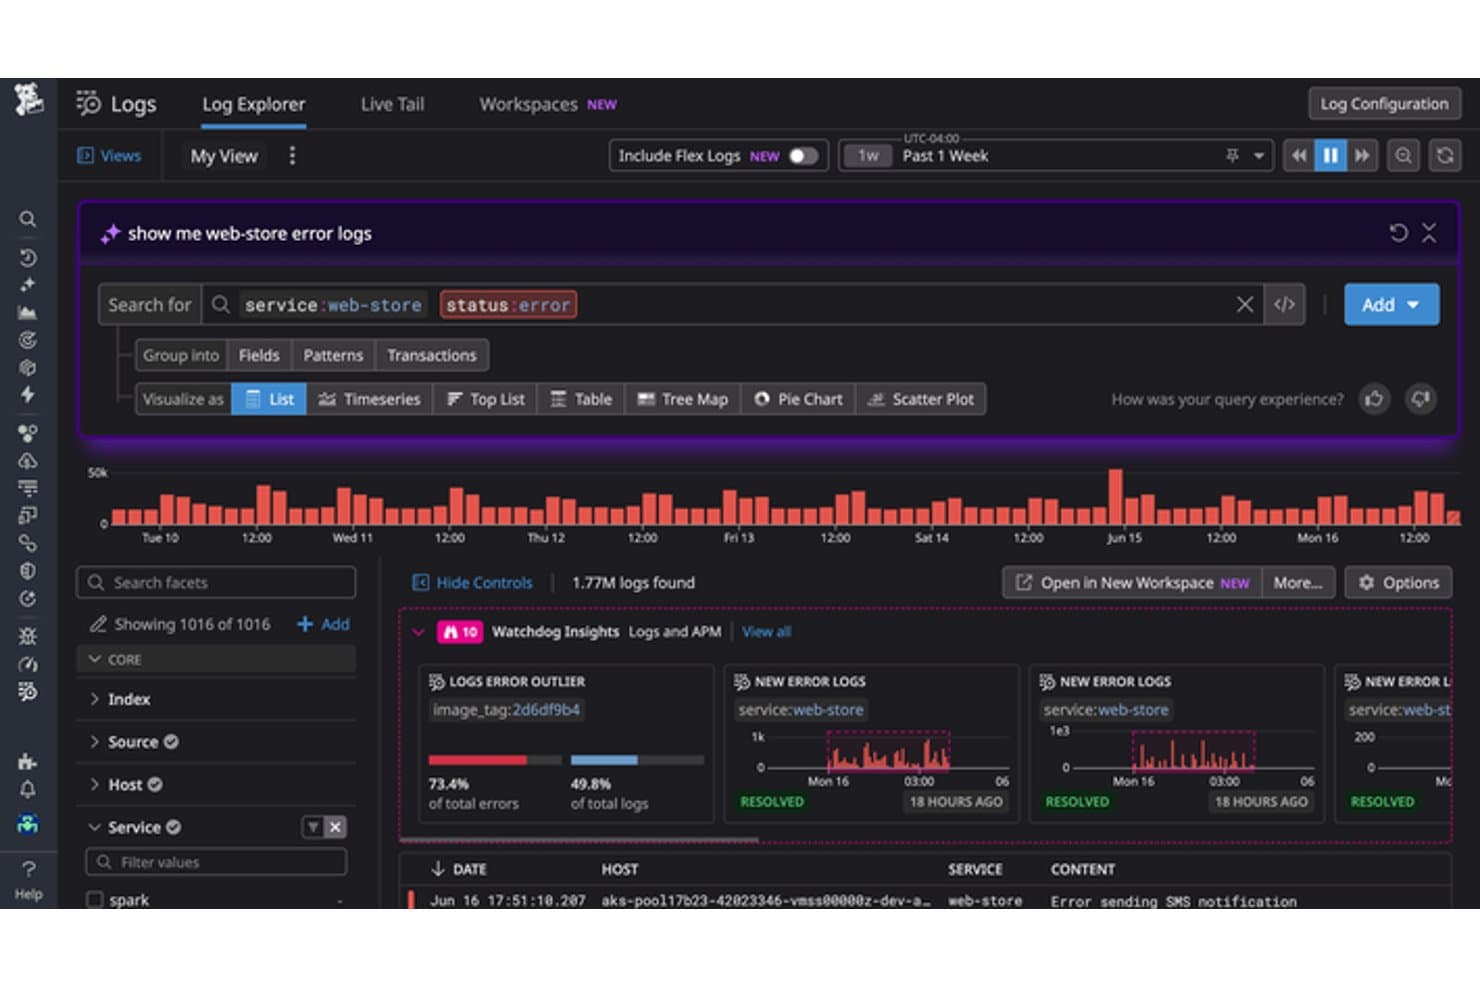
Datadog ermöglicht es Benutzern, Fehlerprotokolle mit KI-gestützter Suche abzufragen und zu analysieren. Datadog bietet Infrastruktur- und Betriebsteams eine Plattform zur Protokollverwaltung, mit der sie Vorfälle in Anwendungen und Infrastrukturen untersuchen können, und trägt dazu bei, die Fehlerbehebung in verteilten Systemen weniger fragmentiert zu gestalten.
Für wen ist Datadog am besten geeignet?
Datadog eignet sich für IT-Betriebsteams, SRE- und Plattformteams, die während der Reaktion auf Vorfälle Infrastruktur- und Anwendungsdaten miteinander in Beziehung setzen müssen.
Warum ich Datadog ausgewählt habe
Datadog verdient einen Platz auf meiner Liste der Sumo-Logic-Alternativen, weil es sich am besten für diejenigen eignet, die einheitliche Metriken, Traces und Protokolle benötigen. Mir gefällt, dass ich mit dem Log Explorer Protokollereignisse filtern und untersuchen und sie anschließend mithilfe von Trace-IDs und Tags mit Traces und Infrastrukturmetriken in Beziehung setzen kann. Wenn eine Checkout-Anfrage fehlschlägt, kann ich ihren Fehlern über mehrere Dienste hinweg folgen und zugehörige Systemsignale untersuchen.
Wichtige Funktionen von Datadog
- Live Tail: Überträgt indizierte und nicht indizierte Protokolle nahezu in Echtzeit.
- Protokollverarbeitungspipelines: Analysiert und erweitert Protokolle mit konfigurierbaren Prozessoren.
- Protokollarchive: Leitet erfasste Protokolle zur langfristigen Aufbewahrung an Cloud-Speicher weiter.
- Protokollbasierte Metriken: Erstellt Zähl- oder Verteilungsmetriken aus übereinstimmenden Protokollen.
Integrationen von Datadog
Datadog bietet mehr als 1.000 integrierte Integrationen, darunter AWS, Azure, Google Cloud, Kubernetes, Slack, PagerDuty und Jira. Außerdem stellt es eine API für benutzerdefinierte Integrationen bereit.
Pros and Cons
Pros:
- Setzt Protokolle, Traces und Infrastrukturmetriken miteinander in Beziehung
- Der Log Explorer beschleunigt die Untersuchung umfangreicher Vorfälle
- Live Tail macht Ereignisse nahezu in Echtzeit sichtbar
Cons:
- Hohe Protokollvolumen können zu unvorhersehbaren Kosten führen
- Die komplexe Einrichtung kann zusätzliche Konfigurationszeit erfordern
 Am besten geeignet für die Überwachung hybrider IT-Infrastrukturen in großem Maßstab
- 14-tägige kostenlose Testversion
- Auf Anfrage verfügbar
Visit WebsiteCustomer Rating:4.5/5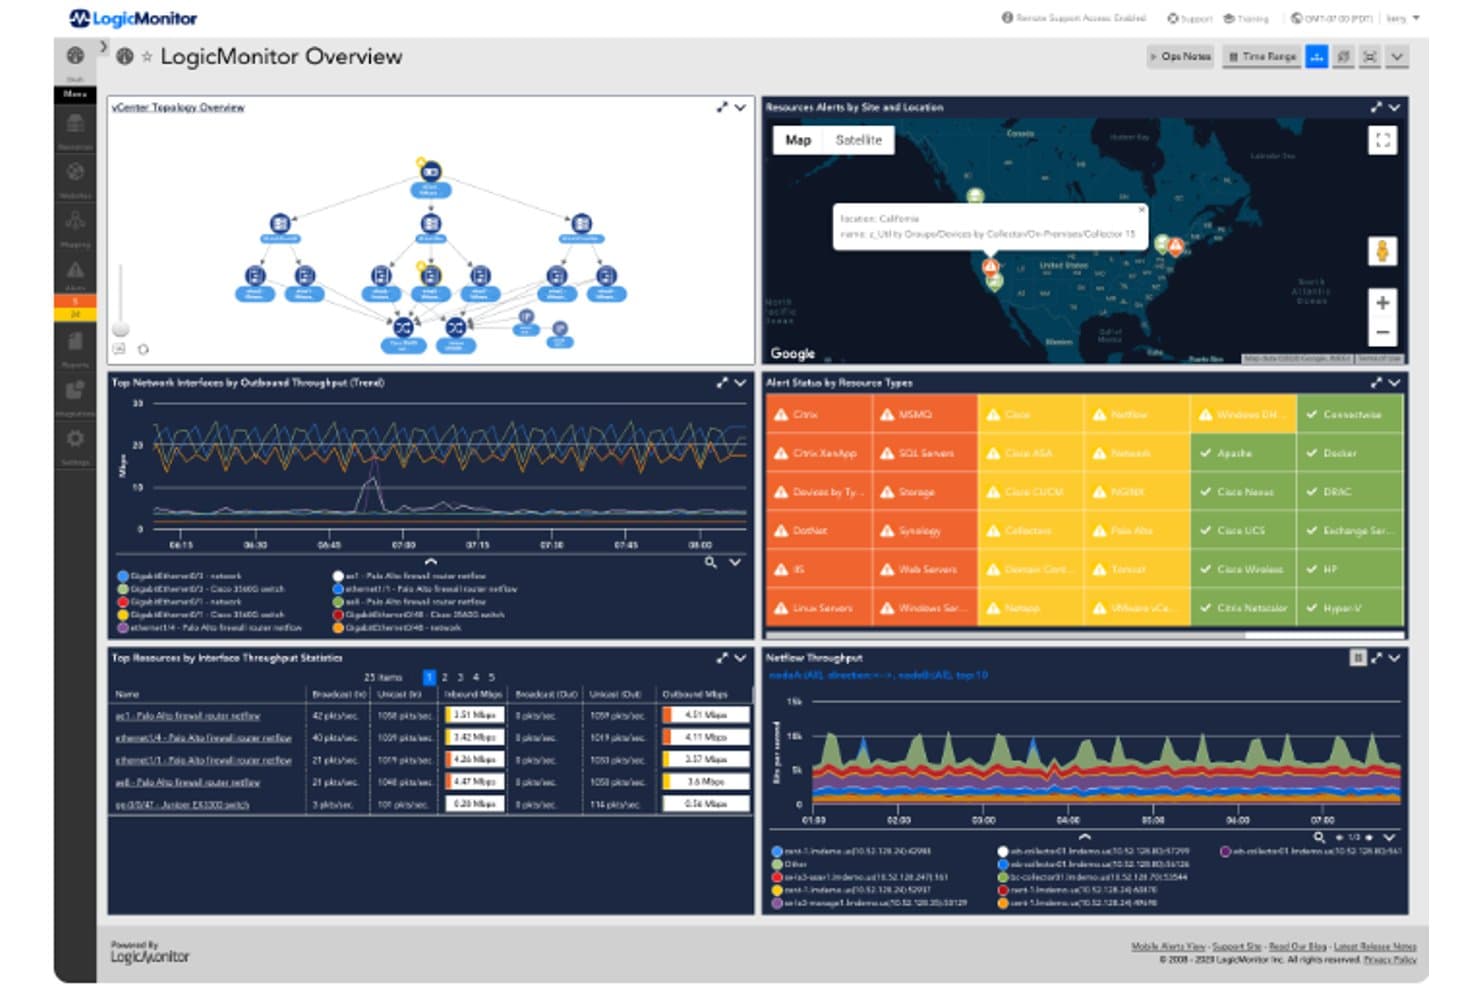
LogicMonitor vereint die Überwachung von Netzwerken, Infrastruktur und Warnungen in einem Dashboard. Für Teams, die Alternativen zu Sumo Logic vergleichen, ist LogicMonitor eine cloudbasierte Observability-Plattform, die Infrastrukturmetriken und Protokolle in einer Ansicht zusammenführt und IT- sowie DevOps-Teams dabei unterstützt, Ausfälle und Leistungsprobleme in komplexen Umgebungen zu untersuchen.
Für wen ist LogicMonitor am besten geeignet?
LogicMonitor eignet sich für IT-Betriebsteams, die eine automatisierte Überwachung komplexer Infrastrukturumgebungen benötigen.
Warum ich LogicMonitor ausgewählt habe
Ich habe LogicMonitor ausgewählt, weil sein Schwerpunkt zum Alleinstellungsmerkmal passt: optimal für IT-Betriebs- und DevOps-Teams, die eine automatisierte Infrastrukturüberwachung benötigen. Mir gefällt, dass die Plattform Infrastrukturmetriken und Protokolle in einer Ansicht zusammenführt, sodass ich eine Dienstverlangsamung zusammen mit zugehörigen Protokollereignissen untersuchen kann. Die automatisierte Überwachung komplexer Umgebungen hilft Teams außerdem dabei, Infrastrukturprobleme zu erkennen, ohne auf manuelle Prüfungen angewiesen zu sein.
Die wichtigsten Funktionen von LogicMonitor
- Abfragesprache für Protokolle: Durchsuchen Sie Protokolle nach Ressource, Ressourcengruppe und Zeitraum.
- Filter für Protokollquellen: Legen Sie Einschluss- oder Ausschlusskriterien für erfasste Protokollereignisse fest.
- Regex-basierte Protokollwarnungen: Gleichen Sie Protokollmuster mithilfe regulärer Ausdrücke ab, um Warnungen auszulösen.
- Anomalieprofile für Protokolle: Überprüfen Sie das Verhalten von Ressourcen und erkennen Sie Abweichungen von erwarteten Mustern.
Integrationen von LogicMonitor
LogicMonitor dokumentiert mehr als 3.000 sofort einsatzbereite Technologieintegrationen. Zu den vorkonfigurierten Integrationen für Warnungen und Workflows gehören Slack, PagerDuty, ServiceNow, Jira Service Management, ConnectWise und Datto Autotask. Die REST-API unterstützt benutzerdefinierte Integrationen.
Pros and Cons
Pros:
- Umfassende Überwachung hybrider Infrastrukturen
- Die Korrelation von Protokollen und Metriken unterstützt Untersuchungen
- Zustands-Dashboards und Warnungen werden von Nutzern positiv bewertet
Cons:
- Benutzerdefinierte Berichte erfordern eine umfangreiche Konfiguration
- Die Cloud-Überwachung ist auf eine Internetverbindung angewiesen
Learn more about LogicMonitor: Am besten für die selbstverwaltete Protokollsuche im Terabyte-Maßstab
- 60-tägige kostenlose Testversion
- $150/user/month
Visit WebsiteCustomer Rating:4.4/5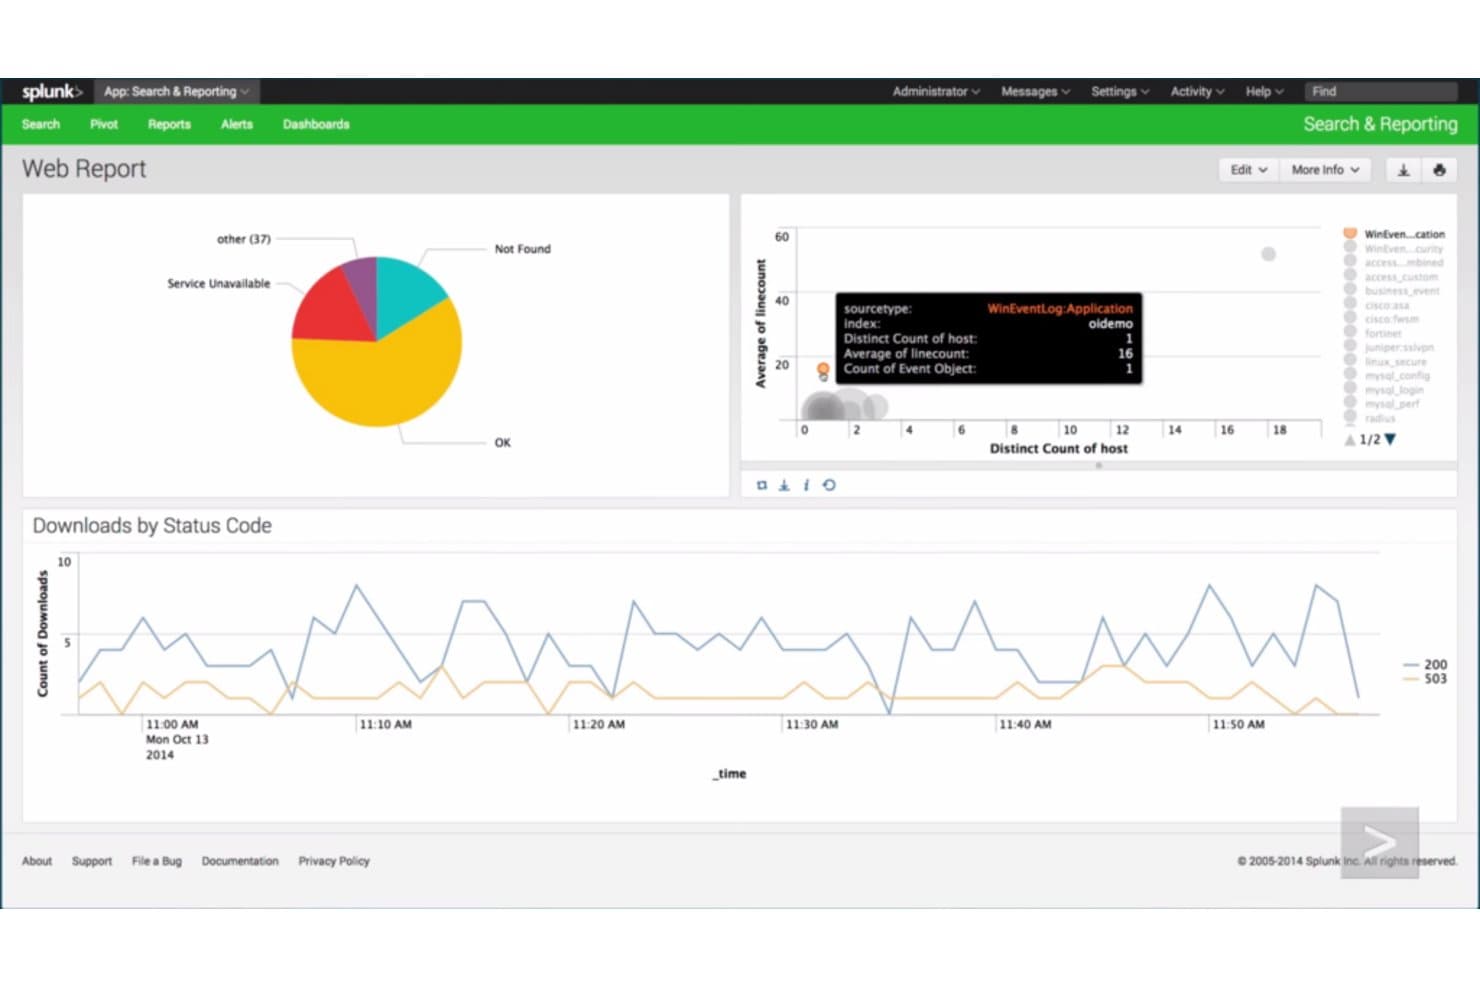
Splunk Enterprise visualisiert Webverkehr und Downloads in interaktiven Übersichten. Splunk Enterprise bietet Infrastruktur- und Sicherheitsteams eine durchsuchbare Ansicht von Maschinendaten über lokale und Cloud-Systeme hinweg und unterstützt sie dabei, Vorfälle zu untersuchen und Dienstprobleme zu diagnostizieren.
Für wen eignet sich Splunk Enterprise am besten?
Splunk Enterprise eignet sich für IT- und Sicherheitsteams in Unternehmen mit komplexer Infrastruktur, die Maschinendaten aus vielen Systemen erfassen und analysieren müssen.
Warum ich Splunk Enterprise ausgewählt habe
Ich habe Splunk Enterprise ausgewählt, weil es zu „Am besten für Unternehmen geeignet, die leistungsstarke Datenerfassung und -analyse benötigen“ passt. Es indiziert Maschinendaten aus lokalen und Cloud-Systemen für übergreifende Suchen, während SPL-Suchen und Warnmeldungen mir helfen, einen Ausfall anhand von Anwendungs- und Infrastrukturprotokollen nachzuverfolgen.
Wichtige Funktionen von Splunk Enterprise
- Übersichten: Erstellen Sie visuelle Ansichten aus Suchergebnissen, um Protokolle und Messwerte zu überwachen.
- Geplante Berichte: Führen Sie gespeicherte Suchen nach einem Zeitplan aus und teilen Sie deren Ergebnisse.
- Rollenbasierte Zugriffskontrollen: Legen Sie Benutzerberechtigungen für Daten, Suchen und Verwaltungsaufgaben fest.
- Feldextraktion: Extrahieren Sie Felder aus Ereignisdaten, damit Protokollattribute leichter überprüft werden können.
Integrationen von Splunk Enterprise
Splunk Enterprise bietet über Splunkbase mehr als 1.000 Apps und Add-ons, darunter Optionen für AWS, Microsoft Windows und Google Cloud Platform; Verfügbarkeit und Support unterscheiden sich je nach Add-on. Außerdem stellt es REST-APIs und SDKs für benutzerdefinierte Integrationen sowie den HTTP Event Collector zum Senden von Ereignissen an Splunk bereit.
Pros and Cons
Pros:
- Korrelatiert Ereignisse systemübergreifend mit SPL
- Durchsucht Maschinendaten in hybriden Umgebungen
- Benutzerdefinierte Übersichten unterstützen die Untersuchung von Vorfällen
Cons:
- SPL-Abfragen erfordern spezielles Fachwissen
- Suchen können bei hohen Datenmengen langsamer werden
Learn more about Splunk Enterprise: Am besten geeignet, um die Anwendungsleistung mit geschäftlichen Auswirkungen zu verknüpfen
- 30-tägige kostenlose Testversion
- Ab $6/vCPU/Monat (jährlich abgerechnet)
Visit WebsiteCustomer Rating:4.3/5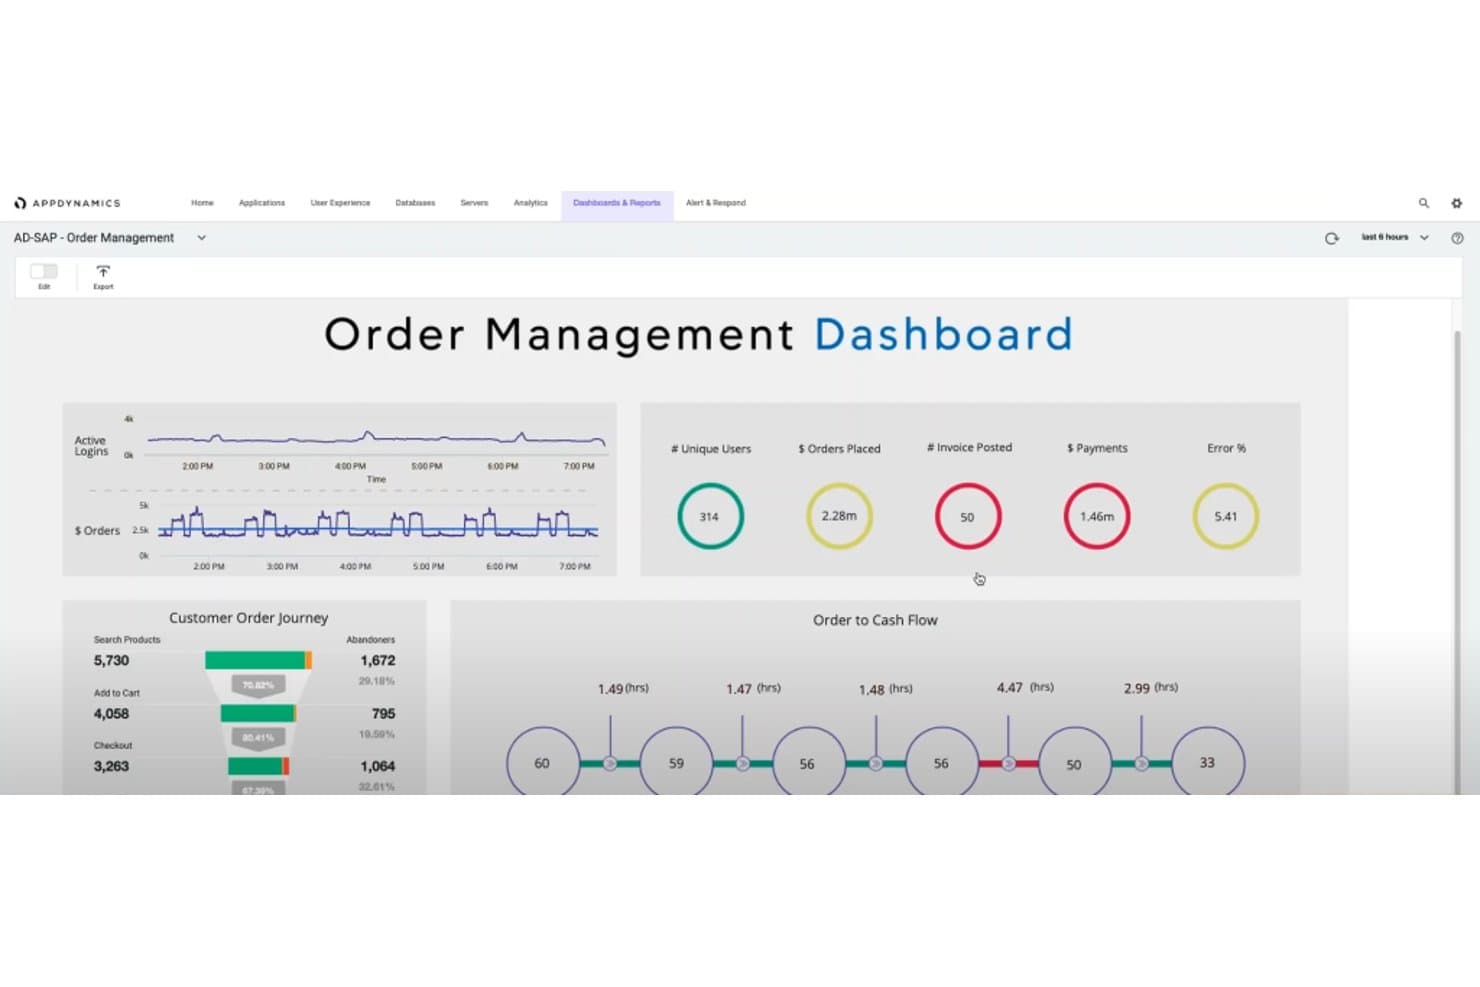
AppDynamics verfolgt KPIs für das Auftragsmanagement und Abläufe der Kundenreise. AppDynamics ist eine Plattform zur Überwachung der Anwendungsleistung für IT-Teams, die das Anwendungsverhalten mit Protokolldaten verknüpfen müssen, um Fehler, Verlangsamungen und Dienstunterbrechungen zu untersuchen.
Für wen ist AppDynamics am besten geeignet?
AppDynamics eignet sich für IT-Betriebs- und Anwendungsteams, die die Leistung komplexer, miteinander verbundener Geschäftsdienste überwachen müssen.
Warum ich AppDynamics ausgewählt habe
Ich habe AppDynamics für diese Auswahlliste jenseits von Sumo Logic ausgewählt, weil es sich am besten für Unternehmen eignet, die eine durchgängige Überwachung der Anwendungsleistung benötigen. Mir gefällt, wie es die Überwachung von Geschäftstransaktionen mit Protokolldaten verbindet, sodass ich eine langsame Zahlungsanfrage zurückverfolgen und zugehörige Fehler untersuchen kann. Diese Verbindung hilft mir, während eines Vorfalls einen Anwendungsfehler von einem Infrastrukturproblem zu unterscheiden.
Wichtige Funktionen von AppDynamics
- Protokollanalyse: Analysieren Sie Protokolldaten mit Analysefunktionen und visualisieren Sie die Ergebnisse in Übersichten.
- Musterüberwachung: Konfigurieren Sie Textzeichenfolgen oder reguläre Ausdrücke, um Übereinstimmungen in Protokolldateien zu zählen.
- Überwachung rotierter Dateien: Überwachen Sie Protokolldateien, die weiter wachsen und in mehrere Dateien rotiert werden.
- Protokollmetriken und Warnmeldungen: Verfolgen Sie Dateigrößen und Übereinstimmungszahlen als Metriken für Zustandsregeln.
AppDynamics-Integrationen
AppDynamics dokumentiert neun integrierte Integrationsmodule, darunter Jira Actions, ServiceNow und Splunk, und unterstützt die Verbindung mit der Splunk Cloud Platform oder Splunk Enterprise. Außerdem bietet es REST-APIs für benutzerdefinierte Integrationen und Automatisierung.
Pros and Cons
Pros:
- Ablaufverfolgungen von Geschäftstransaktionen zeigen fehlschlagende Dienstübergänge auf
- Momentaufnahmen auf Codeebene beschleunigen die Ursachenanalyse
- Ablaufkarten verbinden den Zustand von Anwendung und Infrastruktur
Cons:
- Die Einrichtung der Agenten erfordert anfangs umfangreiche Konfiguration
- Die Überwachung cloudnativer Umgebungen bleibt hinter neueren Plattformen für die Beobachtung zurück
Learn more about AppDynamics: Am besten für Full-Stack-Observability mit integrierter KI
- Kostenloser Tarif verfügbar
- Ab 10 $/Benutzer/Monat
Visit WebsiteCustomer Rating:4.3/5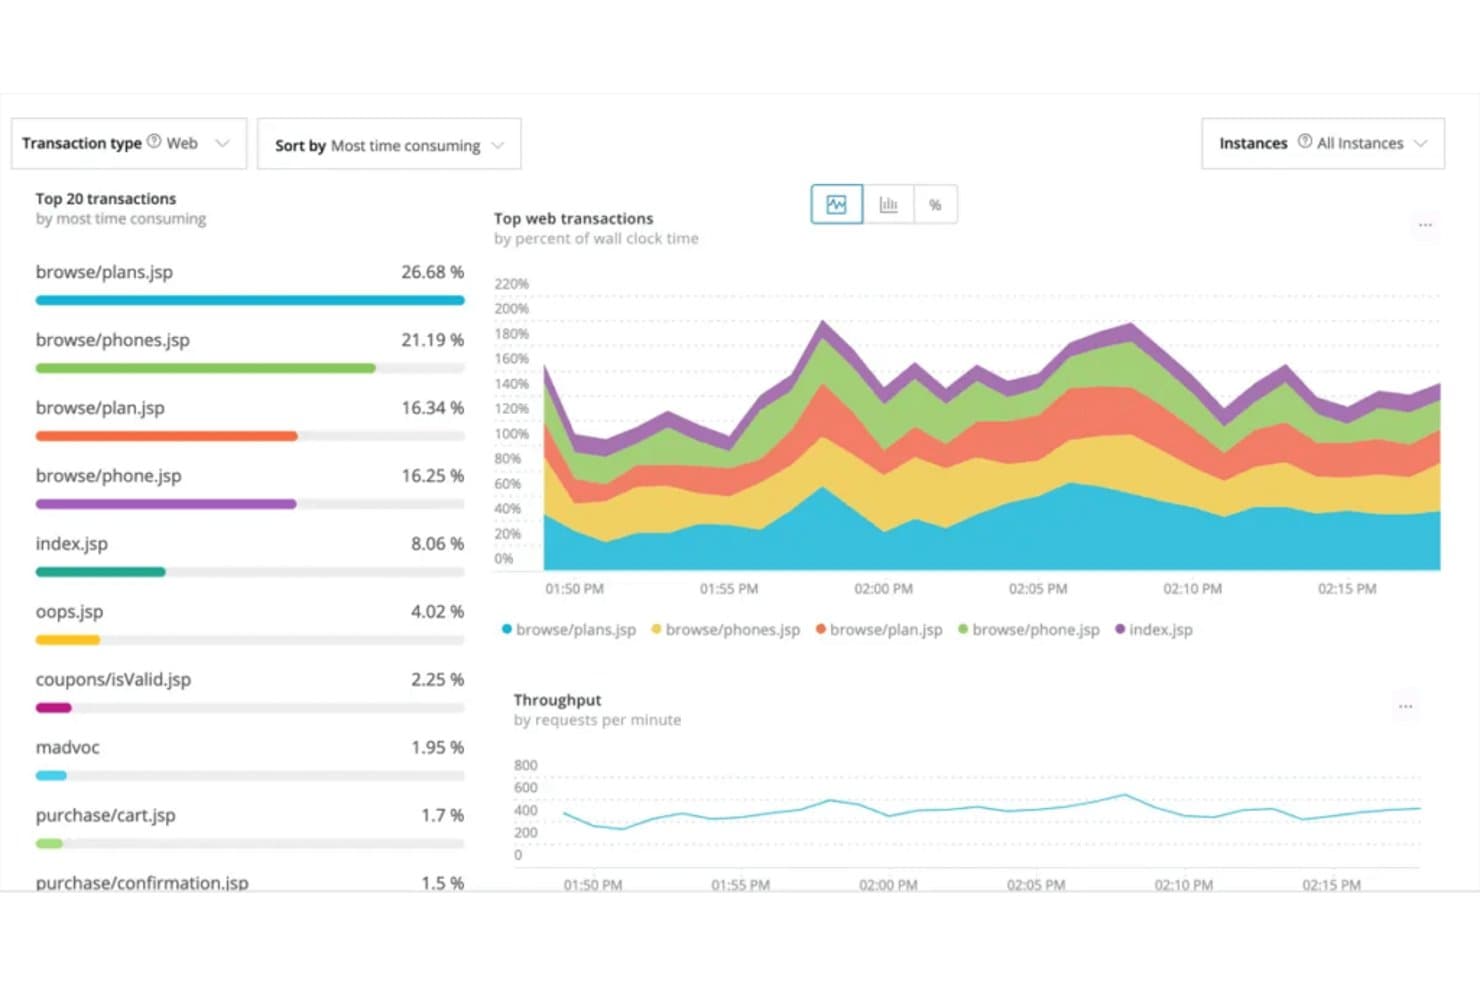
New Relic verfolgt die wichtigsten Webtransaktionen nach Zeitaufwand und Durchsatz. New Relic ist eine cloudbasierte Observability-Plattform für IT- und DevOps-Teams, die Protokolle, Messwerte und Ablaufverfolgungen zusammenführt, um Ausfälle zu untersuchen, Anwendungsprobleme zu finden und die Infrastrukturleistung zu überwachen.
Für wen ist New Relic am besten geeignet?
New Relic eignet sich für IT- und DevOps-Teams, die Anwendungs-, Infrastruktur- und Servicedaten verbinden müssen, um Vorfälle in komplexen Umgebungen zu untersuchen.
Warum ich New Relic ausgewählt habe
Ich habe New Relic ausgewählt, das sich am besten für Full-Stack-Observability mit angewandter Intelligenz eignet, weil „Protokolle im Kontext“ Protokollereignisse mit zugehörigen Ablaufverfolgungen und Diensten verbindet. Wenn eine Warnung auf Fehler in mehreren Diensten hinweist, korreliert die angewandte Intelligenz die Signale zu Problemen und hilft mir, den Vorfall anhand verbundener Protokolle und Ablaufverfolgungen zu untersuchen.
Die wichtigsten Funktionen von New Relic
- NRQL-Protokollabfragen: Suchen und filtern Sie Protokollereignisse mit der New-Relic-Abfragesprache.
- Protokollanalyse: Wenden Sie integrierte oder benutzerdefinierte Regeln an, um durchsuchbare Attribute aus Protokollen zu extrahieren.
- Protokollmuster: Gruppieren Sie ähnliche Meldungen, um wiederkehrende Muster und Veränderungen im Laufe der Zeit zu überprüfen.
- Datenpartitionen: Organisieren Sie Protokolldaten in Partitionen für gezielte Abfragen.
Integrationen von New Relic
Der Katalog für sofortige Observability von New Relic umfasst mehr als 700 Integrationen und Schnellstarts mit Optionen für AWS, Azure, Google Cloud, Kubernetes, Apache, Cassandra, MySQL, NGINX, Redis und Oracle Database. Sie können auch die APIs von New Relic oder Flex verwenden, um Daten aus benutzerdefinierten Integrationen zu senden.
Pros and Cons
Pros:
- Korreliert Protokolle mit Ablaufverfolgungen und Diensten
- NRQL-Abfragen führen Protokolle und Telemetriedaten zusammen
- KI-Zusammenfassungen beschleunigen die Untersuchung von Protokollwarnungen
Cons:
- Die überladene Benutzeroberfläche verlangsamt die Untersuchung von Protokollen
- Das Wachstum der Datenerfassung macht Budgets unvorhersehbar
Learn more about New Relic: Am besten für moderne Entwickler, die eine leistungsstarke Protokollverwaltung benötigen
- Kostenloser Tarif verfügbar
- Ab 29 $/Benutzer/Monat (jährliche Abrechnung)
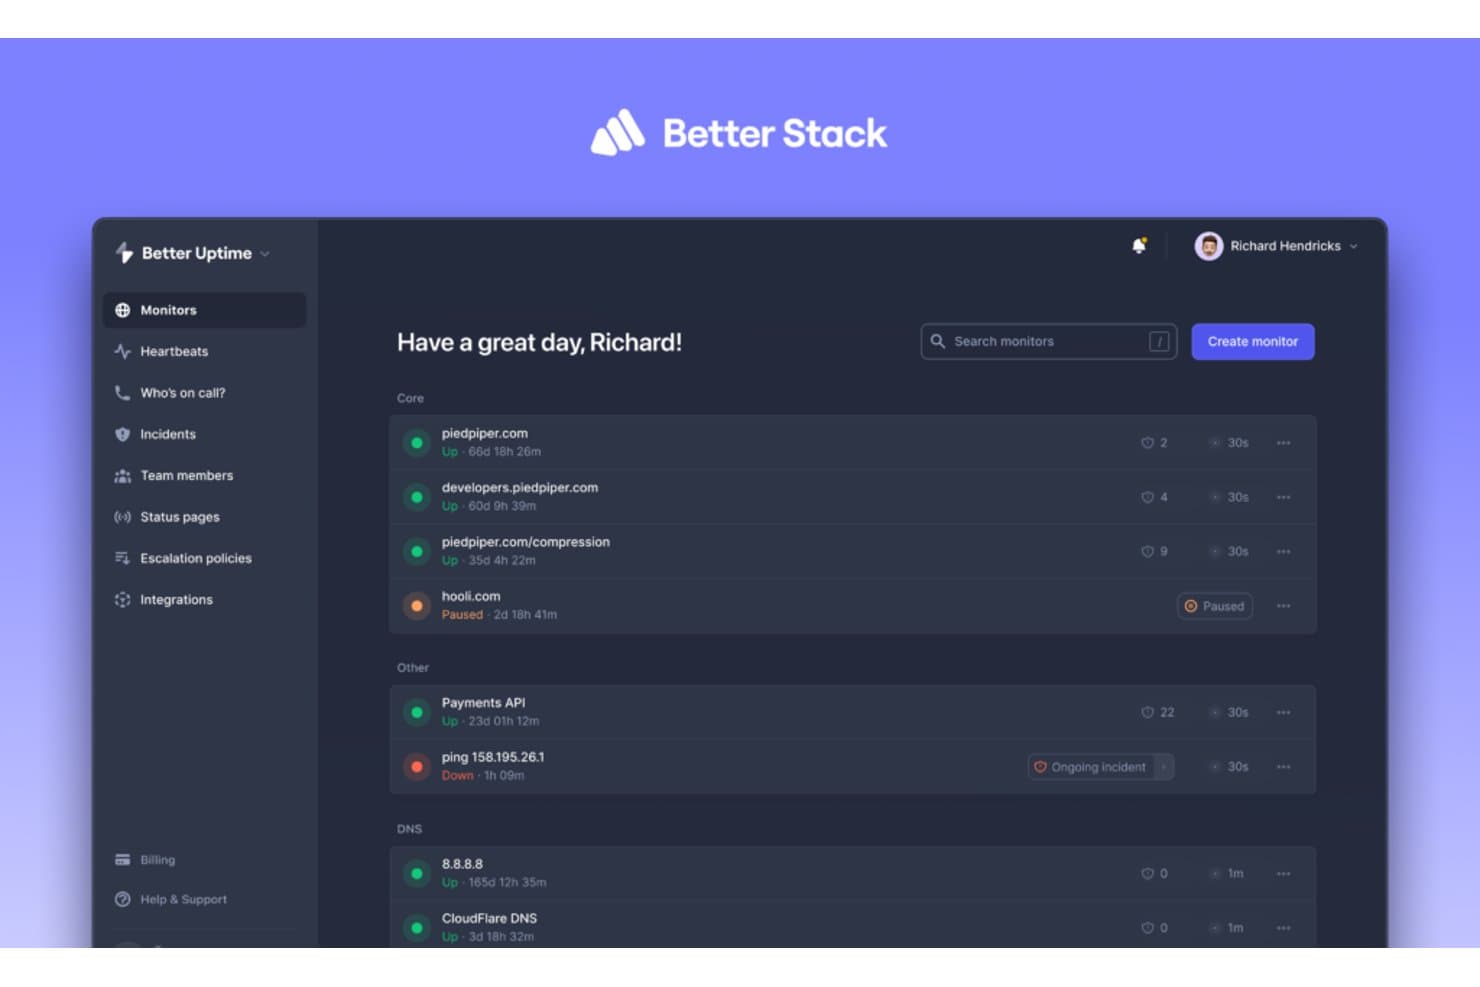
Mit Better Stack können Benutzer die Verfügbarkeit mehrerer Dienste gleichzeitig überwachen. Better Stack kombiniert Protokollverwaltung und Dienstüberwachung für Entwicklungsteams, die Produktionsfehler untersuchen, Infrastrukturprobleme erkennen und auf Vorfälle reagieren müssen.
Für wen eignet sich Better Stack am besten?
Better Stack eignet sich für Entwicklungs- und Infrastrukturteams, die während der Reaktion auf Vorfälle Anwendungsprotokolle durchsuchen und Dienste überwachen müssen.
Warum ich Better Stack ausgewählt habe
Ich habe Better Stack als „Am besten für moderne Entwickler, die eine leistungsstarke Protokollverwaltung benötigen“ ausgewählt, weil mir die Echtzeitansicht und die SQL-basierte Suche dabei helfen, Produktionsfehler anhand eingehender Protokolle zurückzuverfolgen. Außerdem nutze ich Protokollwarnungen, um wiederkehrende Fehler zu erkennen und sie während Vorfällen zu untersuchen.
Die wichtigsten Funktionen von Better Stack
- Integrationen für Protokollquellen: Sammeln Sie Protokolle aus Anwendungen, Docker, Kubernetes, Vector, Syslog oder OpenTelemetry.
- Automatische Analyse: Analysieren Sie Protokolle auf Grundlage des ausgewählten Quellentyps.
- VRL-Transformationen: Schwärzen Sie personenbezogene Daten oder verwerfen Sie unerwünschte Ereignisse vor der Speicherung.
- Konfigurierbare Aufbewahrung: Legen Sie die Aufbewahrungszeiträume für jede Quelle separat fest.
Integrationen von Better Stack
Better Stack unterstützt die Aufnahme von Protokollen aus Docker, Kubernetes, PostgreSQL, Cloudflare, JavaScript/Node.js und Python, mit Weiterleitung über Vector, Fluent Bit, Logstash, Fluentd oder Syslog. Außerdem bietet es eine HTTP API für die benutzerdefinierte Protokollaufnahme und lässt sich mit Zapier verbinden.
Pros and Cons
Pros:
- Die Echtzeitsuche hilft dabei, Produktionsfehler zurückzuverfolgen
- SQL-Abfragen ergänzen visuelle Protokollfilter
- Protokollwarnungen verbinden Untersuchungen mit der Reaktion auf Vorfälle
Cons:
- Arbeitsabläufe zur Protokollverwaltung können umständlich wirken
- Keine selbst gehostete Option für eine strikte Datenkontrolle
Learn more about Better Stack:
Weitere Sumo-Logic-Alternativen
Hier sind einige weitere Sumo-Logic-Alternativen, die es nicht in meine Auswahl geschafft haben, aber dennoch einen Blick wert sind:
- 11Grafana CloudAm besten geeignet zur Visualisierung und Analyse von Metriken aus verschiedenen Quellen
- 12GraylogAm besten geeignet für groß angelegte Protokollverwaltung und -analyse in Echtzeit
- 13Logz.ioAm besten geeignet für cloud-native Organisationen, die Wert auf KI-gestützte Einblicke legen
- 14LogRhythmAm besten geeignet für Unternehmen, die fortschrittliches Sicherheitsinformations- und Ereignismanagement benötigen
Weitere Softwarebewertungen
Wie ich Alternativen zu Sumo Logic bewerte
Ich teile meine Bewertung in zwei Ebenen auf: die grundlegenden Funktionen, die jedes brauchbare Tool bieten muss, und die Unterscheidungsmerkmale, die für Teams, die in Cloud-Logs ertrinken oder den Ursachen von Vorfällen auf den Grund gehen wollen, am wichtigsten sind.
Kernfunktionen (Grundvoraussetzungen für diese Liste)
Bei der Auswahl der Tools für meine Liste bewerte ich jedes einzelne auf einer Skala von 0 (bietet die Funktion nicht) bis 5 (ist in diesem Bereich hervorragend) für jede der unten aufgeführten Kernfunktionen. Anschließend rechne ich die Gesamtpunktzahl des Tools in einen Prozentsatz um. Jedes Tool muss eine Mindestgesamtpunktzahl von 75 % erreichen, um in die Auswahl aufgenommen zu werden.
- Protokollaggregation & -aufnahme: Ich bewerte, aus wie vielen Quellen ein Tool standardmäßig Daten aufnehmen kann – etwa Kubernetes-Pods, Cloud-VPCs, containerisierte Anwendungen und veraltete Syslog-Server, die alle in eine Pipeline einspeisen.
- Echtzeitsuche & -abfragen: Schnelle, ausdrucksstarke Abfragen sind mitten in einem Vorfall entscheidend. Ich prüfe, wie jedes Tool komplexe Abfragen über große Datensätze hinweg verarbeitet und ob seine Abfragesprache Parsing, Filterung und Aggregation unterstützt.
- Metriken & Beobachtbarkeit: Ich suche nach einheitlichen Ansichten, die Logs, Metriken und Traces zusammenführen. Ein Tool, das Sie zwingt, zwischen nicht verbundenen Dashboards zu wechseln, um einen Anstieg der Latenz mit einem Fehler-Log in Verbindung zu bringen, verlangsamt die Fehlerbehebung.
- Alarmierung & Anomalieerkennung: Gute Alarmierung geht über statische Schwellenwerte hinaus. Ich bewerte, ob jedes Tool ML-basierte Anomalieerkennung und flexible Weiterleitung an Kanäle wie Slack, PagerDuty oder Webhook-Endpunkte bietet.
- Sicherheitsanalysen & SIEM: Bei SecOps-Teams prüfe ich, ob die Plattform Bedrohungserkennung, Ereigniskorrelation und Compliance-Berichte für Frameworks wie SOC 2, HIPAA oder PCI-DSS unterstützt.
- Cloud-native Funktionen & Integrationen: Jedes Tool sollte sich in die Ökosysteme integrieren lassen, die Teams bereits verwenden. Ich suche nach vorgefertigten Integrationen für AWS, Azure, GCP und gängige DevOps-Toolchains sowie nach offenem API-Zugriff.
Sobald ich eine Liste von Tools zusammengestellt habe, die diese Kriterien erfüllen, prüfe ich, wodurch sich die einzelnen Plattformen voneinander abheben.
Unterscheidungsmerkmale (Wodurch sich Anbieter abheben)
So vergleiche ich die verschiedenen Anbieter miteinander:
Herausragende Funktionen
Verteiltes Tracing ist ein wichtiger Aspekt – ich suche nach nativer OpenTelemetry-Unterstützung, mit der sich eine einzelne Anfrage über Dutzende von Microservices hinweg verfolgen lässt, um genau zu bestimmen, wo Latenzspitzen auftreten. Anpassbare Datenebenen sind ebenfalls wichtig, da sie sich direkt auf die Kosten auswirken; Tools mit heißem, warmem und kaltem Speicher sowie Rehydrierung bieten mehr Kontrolle über Budgets für die Datenaufbewahrung. Außerdem bewerte ich KI-gestützte Erkenntnisse, bei denen Plattformen Ursachen oder Anomalien automatisch aufdecken, anstatt während eines Vorfalls um 2 Uhr morgens manuelle Abfragen zu erfordern.
Über die Funktionen hinaus
Das Preismodell gehört zu den ersten Dingen, die ich bewerte. Das Logvolumen kann während eines Vorfalls stark ansteigen. Deshalb prüfe ich, ob die Abrechnungsstruktur eines Anbieters solche Spitzen mit zusätzlichen Kosten bestraft oder vorhersehbare Kosten ermöglicht. Auch die Flexibilität bei der Bereitstellung ist wichtig – Teams in regulierten Branchen benötigen neben SaaS häufig selbst gehostete oder vom Netz isolierte Optionen. Außerdem achte ich auf die bisherigen Erfahrungen mit der Skalierbarkeit, da eine Plattform, die bei 500 GB pro Tag gute Abfrageergebnisse liefert, bei 5 TB möglicherweise Schwierigkeiten bekommt. Compliance-Zertifizierungen wie SOC 2 und HIPAA zeigen mir, ob ein Tool von Anfang an für den Unternehmenseinsatz geeignet ist.
Warum nach einer Sumo-Logic-Alternative suchen?
Sumo Logic ist zwar eine gute Wahl als Plattform für das Log-Management, doch es gibt mehrere Gründe, warum einige Benutzer nach alternativen Lösungen suchen. Sie suchen möglicherweise nach einer Sumo-Logic-Alternative, weil …
- die Preise bei großen Datenmengen nicht gut skalieren.
- sich die Abfrageleistung bei großen Datensätzen verlangsamt.
- die Benutzeroberfläche für neue Benutzer überwältigend wirken kann.
- erweiterte Funktionen eine steile Lernkurve erfordern.
- die Integration mit einigen Tools nicht reibungslos funktioniert.
- die Benachrichtigungsoptionen für Ihre Anforderungen zu eingeschränkt sind.
Wenn Sie sich in einem dieser Punkte wiedererkennen, sind Sie hier genau richtig. Meine Liste enthält mehrere Optionen für Log-Management-Plattformen, die besser für Teams geeignet sind, die mit diesen Herausforderungen von Sumo Logic konfrontiert sind und nach alternativen Lösungen suchen.
Wichtigste Funktionen von Sumo Logic
Hier sind einige der wichtigsten Funktionen von Sumo Logic, damit Sie vergleichen können, was alternative Lösungen bieten:
- Rollenbasierte Zugriffskontrolle: Ermöglicht Ihnen festzulegen, wer in Ihrem Team was sehen oder tun darf.
- Protokollanalyse: Ermöglicht Ihnen, Protokolldaten aus Ihren Systemen zu sammeln, zu durchsuchen und zu analysieren.
- Echtzeit-Dashboards: Unterstützt Sie dabei, wichtige Kennzahlen live zu überwachen, damit Ihr Team schnell reagieren kann.
- Alarmierung: Benachrichtigt Ihr Team, wenn in Ihren Daten etwas Ungewöhnliches oder Wichtiges passiert.
- Datenarchivierung: Ermöglicht Ihnen, historische Daten zur Einhaltung von Vorschriften oder für zukünftige Analysen zu speichern.
- Cloudnative Architektur: Bietet Ihrem Team Flexibilität durch skalierbares, cloudbasiertes Protokollmanagement.
- Sicherheitsanalyse: Unterstützt Sie dabei, Bedrohungen oder Richtlinienverstöße mithilfe Ihrer Protokolldaten zu erkennen.
- Integrationen: Lässt sich problemlos mit Diensten wie AWS, GCP, Azure und Kubernetes verbinden.
- Abfragesprache: Ermöglicht Ihnen, Daten mithilfe einer flexiblen und detaillierten Suchsprache eingehend zu untersuchen.
- Erkenntnisse durch maschinelles Lernen: Zeigt Muster oder Anomalien auf, die möglicherweise Aufmerksamkeit erfordern.