Key Takeaways
Die entscheidende Rolle der Netzwerküberwachung: Proaktive Überwachung gewährleistet einen reibungslosen Netzwerkbetrieb.
Das Netzwerk als Herz-Kreislauf-System: Die zentrale Bedeutung der Netzwerkgesundheit hervorheben.
Vergleichbare Maßnahmen zur Netzwerkgesundheit: Netzwerküberwachung mit persönlichen Gesundheitsgewohnheiten vergleichen.
Unverzichtbare Netzwerküberwachung: Die Bedeutung der Netzwerküberwachung unterstreichen.
Verbesserung der Netzwerksicherheit: Die entscheidende Verbindung zwischen Überwachung und Sicherheit hervorheben.
Netzwerküberwachung ist die kontinuierliche Überwachung des Zustands und der Leistung eines Computernetzwerks, um den reibungslosen Betrieb von Netzwerkdiensten zu gewährleisten. Das primäre Ziel der Netzwerküberwachung besteht darin, Probleme sofort nach ihrem Auftreten zu erkennen und zu beheben, Ausfallzeiten zu minimieren und eine optimale Netzwerkleistung aufrechtzuerhalten.
„CTOs sollten Netzwerküberwachung als die Blutgefäße und das Arteriensystem ihrer gesamten Organisation betrachten“, sagt Shankar Somasundaram, CEO von Asimily, einer Risikomanagementplattform für die Sicherheit von IoT-Geräten. „Die Produktivität von Wissensarbeitern und Geschäftsprozessen hängt davon ab, dass Netzwerke für Geräte, Mitarbeiter, Partner und Kunden ordnungsgemäß funktionieren.“
Der Vergleich eines IT-Netzwerks mit dem menschlichen Herz-Kreislauf-System mag dramatisch klingen. Doch das moderne Netzwerk muss die gesamte Organisation miteinander verbinden – ihre Mitarbeiter, Prozesse, Anwendungen, Daten, Geräte, Infrastruktur und mehr. Vor diesem Hintergrund ist der Vergleich nicht dramatisch, sondern äußerst treffend.
Wir können die Metapher noch ein wenig weiterführen: So wie wir Maßnahmen ergreifen, um unsere Herz-Kreislauf-Gesundheit zu gewährleisten, müssen Netzwerkadministratoren den Zustand ihres Netzwerks proaktiv überwachen – von der Leistung über die Sicherheit bis hin zu Kosten und anderen Anforderungen. Tools zur Überwachung der Netzwerkleistung helfen IT-Teams dabei, potenzielle Engpässe, Ausfälle und andere Probleme proaktiv aufzuspüren, bevor sie sich auf das Geschäftsergebnis auswirken.
In diesem Artikel untersuchen wir die Vorteile der Netzwerküberwachung und die sich weiterentwickelnden bewährten Vorgehensweisen für CTOs, um kostspielige Unterbrechungen zu verhindern.
Was ist Netzwerküberwachung?
Die Disziplin der Netzwerküberwachung zielt genau auf das ab, was wir gerade beschrieben haben: das Erkennen und Beobachten des gesamten Netzwerks einer Organisation, um die Leistung zu maximieren und Risiken zu minimieren. Das Netzwerk nicht zu überwachen, ist wie das Arbeiten im Dunkeln – ohne Kenntnis eines potenziellen Eindringens, eines Latenzproblems oder anderer Probleme mit der Netzwerkleistung, die dazu führen, dass ein Dienst unter hohem Datenverkehr langsamer wird; die Liste ließe sich fortsetzen.
Netzwerküberwachung bedeutet, das Netzwerk und alles darin im gewünschten Zustand zu halten und nicht im ausgefallenen Zustand: verfügbar (statt ausgefallen), sicher (statt kompromittiert), schnell (statt verzögert), verbunden (statt getrennt), kosteneffizient (statt kostspielig) und so weiter.
Eine umfangreiche Auswahl an Tools zur Netzwerküberwachung kann Netzwerkadministratoren dabei helfen, ihre Ressourcen zu erfassen und zu überwachen. Netzwerkverwaltungssoftware kann beim Erstellen einer Netzwerkkarte helfen und die Netzwerkdaten erfassen, die für die laufende Leistungsüberwachung und andere Anforderungen entscheidend sind.
Bewährte Vorgehensweisen für die Netzwerküberwachung im Jahr 2026
Nachdem wir nun das Warum der Netzwerküberwachung geklärt haben, ist es an der Zeit, über das Wie zu sprechen.
Die Netzwerküberwachung lässt sich im Wesentlichen auf drei Phasen reduzieren: Planung, Implementierung und Reaktion. Alles beginnt mit der Entwicklung einer fundierten, sinnvollen Strategie.
Nachdem Sie dies getan haben, ist es außerdem wichtig zu erkennen, dass Netzwerkverwaltung – ebenso wie Netzwerkgeräte, Benutzer und die IT-Infrastruktur im weiteren Sinne – eine sich kontinuierlich weiterentwickelnde Disziplin ist. Vor diesem Hintergrund haben wir Somasundaram gebeten, bewährte Vorgehensweisen zu nennen, die man 2026 und darüber hinaus stets im Blick behalten sollte. Folgendes hatte er zu sagen:
Sie haben ein Konto? Anmelden
1. Die Durchsetzung von Identitäten sicherstellen
Die Identität ist der neue Perimeter. Somasundaram geht davon aus, dass dem Identitätsmanagement und der Identitätsdurchsetzung 2026 wieder mehr Aufmerksamkeit zuteilwird: „[Sicherstellen], dass Identitäten spezifischer durchgesetzt werden, bevor überhaupt etwas in das Netzwerk gelangen kann.“ Da Netzwerkgeräte vielfältiger und verteilter geworden sind, reichen herkömmliche Ansätze für die Netzwerksicherheit – etwa Firewalls und der Endpunktschutz – nicht mehr aus.
2. Zero-Trust-Architekturen einsetzen
Zero-Trust-Prinzipien und -Architekturen sind nicht neu, aber laut Somasundaram werden sie sich 2026 weiterentwickeln und ausreifen. Beispielsweise wird „UEBA (Analyse des Benutzer- und Entitätsverhaltens) funktional nützlicher werden, um eine kurzfristige Authentifizierung und Autorisierung zu ermöglichen, bevor der Zugriff auf Ressourcen gewährt wird.“
3. Die Sicherheitslage Ihrer SaaS-Umgebung festigen
Das Management der Sicherheitslage von SaaS-Anwendungen steht kurz vor dem Durchbruch. „Derzeit blühen tausend Blumen“, sagt Somasundaram und fügt hinzu, dass 2025 wahrscheinlich ein wichtiges Jahr dafür sein wird, welche Ansätze und Tools sich als die vorherrschenden etablieren. Unabhängig davon hat die anhaltende Verbreitung von SaaS in Unternehmen eine weitere Ebene zur Netzwerküberwachung hinzugefügt. „Unternehmen werden erkennen, dass sie mehr SaaS-Anwendungen nutzen und einen Teil der Autorisierung an Mitarbeiter in niedrigeren Ebenen ihrer Organisation übertragen müssen, während sie die Kontrolle auf höchster Ebene behalten.“
4. IoT wird sich weiter verbreiten und den Netzwerkverkehr antreiben
Für IoT in Unternehmen stehen wir noch am Anfang. Somasundaram erwartet, dass in den kommenden Jahren eine große Zahl hochwertiger intelligenter Geräte und einfacher „dummer“ Geräte in die Netzwerke gelangen wird. Unabhängig davon, wie diese Mischung in Ihrer Organisation aussieht, hat sie eine gemeinsame Bedeutung für die Netzwerküberwachung: Diese Geräte werden den Netzwerkverkehr definitiv erhöhen. „Das Einzige, was Ihnen jedes IoT-Gerät liefern wird, unabhängig davon, ob es hochwertig oder einfach ist, ist Netzwerkverkehr. Die Überwachung des Netzwerkverkehrs wird für Cybersicherheit und betriebliche Zwecke noch wertvoller werden.“
Es wird eine ganze Reihe von Entwicklungen im Bereich der KI zu beobachten geben. Ich denke, dass wir im Laufe der Zeit von einer Flut an Aktivitäten zu einer kleineren Auswahl übergehen werden, die nützlicher und stärker im Mainstream verankert ist.
5. Ja, KI kommt für die Netzwerküberwachung
Wir wissen, wir wissen – Sie sind der KI-Euphorie vielleicht überdrüssig. Angesichts der bestehenden Verbindung zwischen Netzwerkverwaltung und Automatisierung – sie gehen heutzutage Hand in Hand, und Fachleute raten im Allgemeinen dazu, so viel wie möglich von Ihrem Netzwerküberwachungsaufwand zu automatisieren – liegt es jedoch nahe, dass KI letztendlich Auswirkungen auf Überwachungstools und bewährte Verfahren für Netzwerke haben wird. Ganz so weit sind wir noch nicht, aber es lohnt sich, die Entwicklung im Auge zu behalten, da der Schwung hinter KI-Tools im Unternehmensbereich keine Grenzen zu kennen scheint.


4 Gründe, warum Netzwerküberwachung wichtig ist
Bevor wir uns mit einigen der aktuellen bewährten Verfahren und Tipps befassen, ist es wichtig, die wesentlichen Vorteile der Netzwerküberwachung zu verstehen.
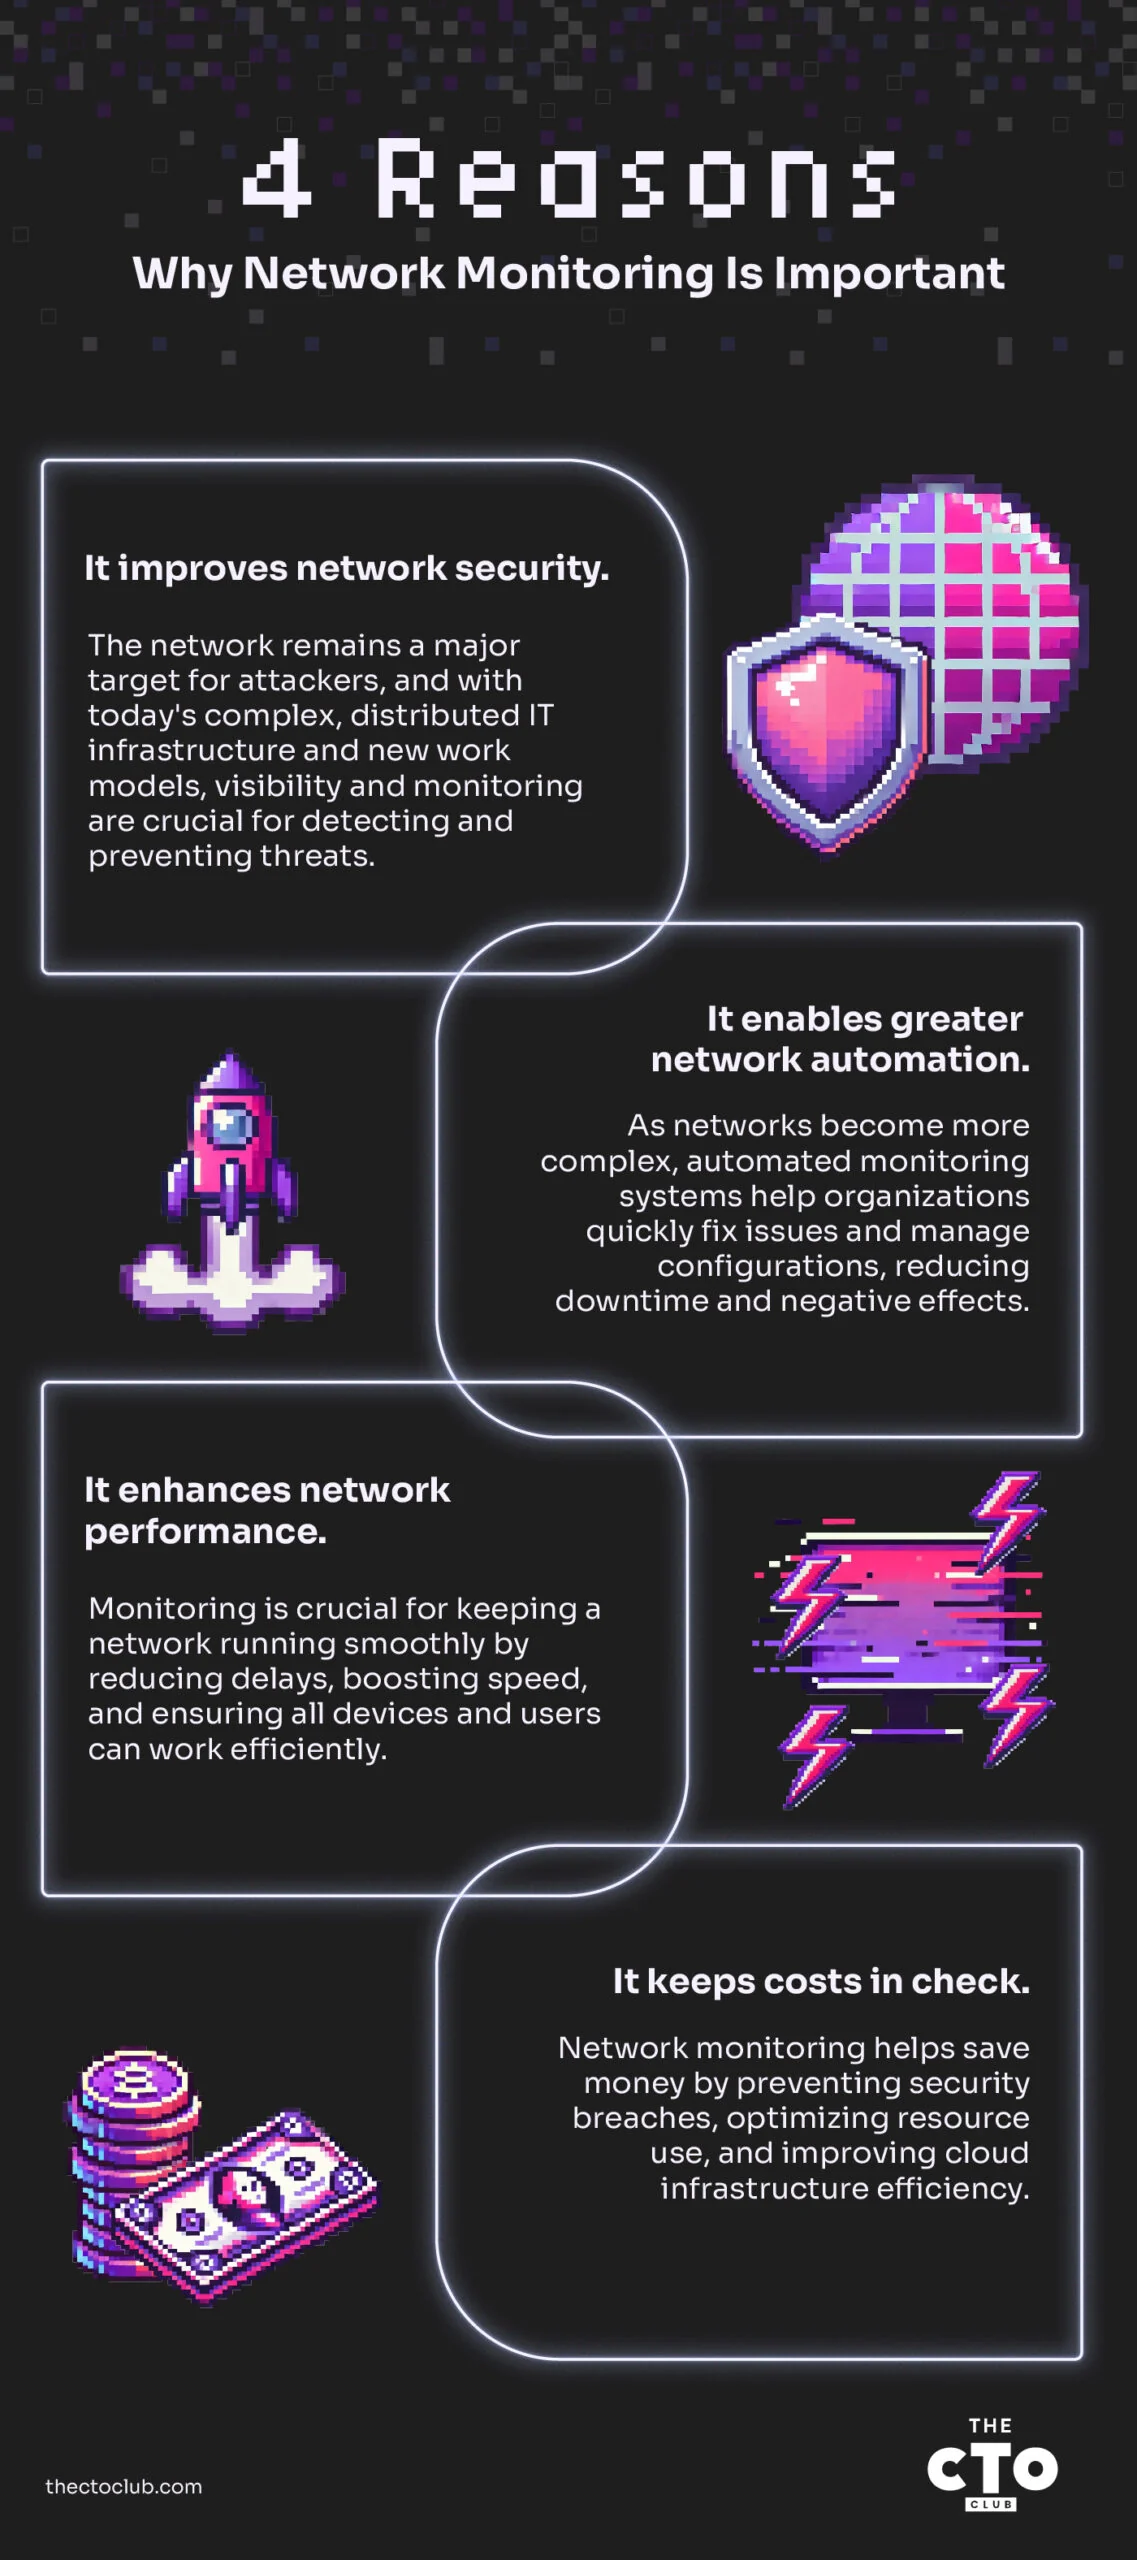
1. Sie verbessert die Netzwerksicherheit. Das Netzwerk ist seit Langem eine wichtige Angriffsfläche für Angreifer und andere böswillige Akteure, die eine Organisation kompromittieren wollen. Das ist nach wie vor so. Was sich im Hinblick auf die Netzwerksicherheit geändert hat, ist, dass das Netzwerk – und die IT-Infrastruktur im weiteren Sinne – so komplex und verteilt ist wie nie zuvor.
Grundlegende Veränderungen bei den IT-Betriebsmodellen (denken Sie beispielsweise an Cloud Computing und allgegenwärtige mobile Geräte) sowie bei den Arbeitsweisen (beispielsweise Telearbeitsplätze und hybride Arbeitsplätze) machen die Netzwerksichtbarkeit und -überwachung noch wichtiger. Ganzheitliche Daten zur Netzwerkleistung ermöglichen es IT-Teams, zu definieren, wie „normales Verhalten“ in ihrem Netzwerk aussieht – und anschließend benachrichtigt zu werden, häufig mit bereits eingerichteten automatisierten Reaktionen, wenn das Netzwerk von dieser Basis abweicht.
In der Netzwerksicherheit gibt es eine grundlegende Wahrheit: Man kann nichts schützen, was man nicht kennt oder sieht. Netzwerksichtbarkeit und -überwachung bilden die Grundlage für die Minimierung von Schwachstellen und das Abwehren von Bedrohungen. Effektive Verfahren zur Netzwerküberwachung gehen über grundlegende Messwerte hinaus. Techniken wie die Anomalieerkennung können verdächtige Aktivitäten identifizieren, die der herkömmlichen regelbasierten Überwachung entgehen könnten. Die Anomalieerkennung funktioniert, indem sie Basiswerte für das Netzwerkverhalten festlegt und erhebliche Abweichungen als potenzielle Bedrohungen kennzeichnet.
Darüber hinaus verfolgt die Bedrohungssuche einen proaktiven Ansatz, um verborgene Bedrohungen innerhalb des Netzwerks aufzudecken. Durch die Analyse von Netzwerkdaten auf Anomalien und verdächtige Muster können IT-Teams potenzielle Sicherheitsverletzungen erkennen und neutralisieren, bevor sie zu größeren Vorfällen eskalieren.
„Es bedeutet zu wissen, dass dieser Teil des Netzwerks nicht beeinträchtigt ist“, sagt Somasundaram. „Es bedeutet zu wissen, dass sehr clevere Angreifer mit Automatisierung nichts über Ihre Organisation als Schwachstelle erschnüffeln, die ihre Aufmerksamkeit und Ressourcen auf Ihr Netzwerk lenkt.“
2. Sie ermöglicht eine umfassendere Netzwerkautomatisierung. Da die Netzwerkinfrastruktur vielfältiger, verteilter und komplexer geworden ist, besteht eine der größten Herausforderungen bei der Überwachung darin, dass die meisten Organisationen nicht alles manuell im Auge behalten können.
Moderne Netzwerküberwachungssysteme ermöglichen deutlich mehr Automatisierung – sowohl bei Warnmeldungen und deren Bearbeitung und Behebung als auch bei kritischen Funktionen wie dem Konfigurationsmanagement. Wenn Netzwerkprobleme auftreten – und das werden sie –, kann die Automatisierung die Reaktionszeiten verkürzen und das Netzwerk schneller wieder in den gewünschten Zustand versetzen, wodurch negative Auswirkungen minimiert werden.
3. Sie verbessert die Netzwerkleistung. Die Überwachung ist auch entscheidend, um eine effektive Netzwerkleistung sicherzustellen. Umfassende Daten zur Netzwerkleistung helfen dabei, Möglichkeiten zur Verringerung der Latenz und zur Erhöhung der Bandbreite zu erkennen und sicherzustellen, dass alles und jeder, der zur Erfüllung seiner Aufgabe eine Verbindung zu einem Netzwerk herstellt – von Geräten bis zu Menschen –, dies optimal tun kann.
4. Sie hält die Kosten unter Kontrolle. Kehren wir kurz zu Punkt 1 zurück: Verstöße gegen die Netzwerksicherheit sind sowohl finanziell als auch hinsichtlich des Ansehens kostspielig. Ihre Minimierung ist bereits eine Maßnahme zur Kosteneinsparung. Die Netzwerküberwachung bietet jedoch weitere potenzielle Einsparmöglichkeiten. Sie kann beispielsweise unzureichend oder übermäßig genutzte IT-Infrastruktur wie die CPU und andere Ressourcen identifizieren, sodass Netzwerkadministratoren Verschwendung reduzieren und die Produktivität steigern können. Das Sammeln von Leistungsdaten und Messwerten sowie deren Analyse auf ungenutzte Chancen ist einfach gutes Geschäft – und wird durch eine intelligente Strategie zur Netzwerküberwachung ermöglicht.
Branchen-Einblick
„Jede Erkenntnis zur Optimierung der Wartung, zur Verzögerung der Außerbetriebnahme oder zur Verbesserung der Leistung auf Grundlage von Netzwerküberwachungsdaten wirkt sich positiv auf das Geschäftsergebnis aus“, sagt Somasundaram. Er fügt hinzu, dass eine effektive Netzwerküberwachung auch der Cloud-Infrastruktur zugutekommt, bei der jeder CPU-Zyklus, jedes Byte und jede Bandbreitennutzung monatlich abgerechnet werden.
„Am wichtigsten ist jedoch, dass eine sichere und effiziente Netzwerküberwachung einfach sicherstellt, dass die hervorragende Arbeit jeder Organisation – ebenso wie Wissensarbeit und automatisierte Prozesse – nicht durch etwas vergleichsweise Einfaches wie das Netzwerk beeinträchtigt wird.“
Über die Betriebszeit hinaus: Wichtige Netzwerkmetriken, die berücksichtigt werden sollten
Während die Sicherstellung der grundlegenden Netzwerkfunktionalität entscheidend ist, geht eine effektive Netzwerküberwachung im Jahr 2026 noch deutlich weiter. Zu wissen, ob das Netzwerk verfügbar oder nicht verfügbar ist, reicht allein nicht aus, um die Leistung zu optimieren und potenzielle Probleme proaktiv zu erkennen. Hier wird die Überwachung bestimmter Netzwerkmetriken unverzichtbar. Diese Metriken liefern wertvolle Einblicke in den Zustand und die Effizienz Ihres Netzwerks und ermöglichen es Ihnen, datengestützte Entscheidungen zu treffen und kostspielige Störungen zu vermeiden.
- Bandbreitennutzung: Die Menge des Datenverkehrs, der zu einem bestimmten Zeitpunkt durch Ihr Netzwerk fließt. Die Überwachung der Bandbreitennutzung ermöglicht es Ihnen, potenzielle Engpässe zu erkennen – eine wichtige Information für die Optimierung der Ressourcenverteilung und die Sicherstellung, dass Ihr Netzwerk über ausreichende Kapazitäten für künftiges Wachstum verfügt. Während die typische Nutzung von der Größe und Aktivität Ihrer Organisation abhängt, können plötzliche Spitzen auf unbefugten Zugriff, Anwendungsprobleme oder überlastete Netzwerksegmente hinweisen.
- Warum das wichtig ist: Indem Sie Schwellenwerte und Warnmeldungen für die Bandbreitennutzung festlegen, können Sie über potenzielle Probleme benachrichtigt werden, bevor diese die Benutzererfahrung oder kritische Anwendungen beeinträchtigen.
- Latenz: Die Zeit, die Daten benötigen, um von einem Punkt Ihres Netzwerks zu einem anderen zu gelangen. Eine hohe Latenz kann die Benutzererfahrung erheblich beeinträchtigen, insbesondere bei Anwendungen, die eine Reaktion in Echtzeit erfordern. Akzeptable Latenzschwellen hängen von der Art der Anwendung ab, aber grundsätzlich ist eine niedrigere Latenz vorzuziehen. Die Überwachung der Latenz ermöglicht es Ihnen, potenzielle Probleme zu erkennen, die Verzögerungen verursachen könnten, etwa überlastete Netzwerksegmente, Hardwarebeschränkungen oder sogar die geografische Entfernung zwischen Benutzern und Ressourcen.
- Warum das wichtig ist: Indem Sie diese Probleme proaktiv beheben, können Sie eine optimale Leistung für Ihre Benutzer und Anwendungen sicherstellen.
- Fehlerraten: Nicht jedes Datenpaket erreicht sein Ziel fehlerfrei. Netzwerkfehler können aus verschiedenen Gründen auftreten, etwa durch Hardwareausfälle, Signalstörungen oder sogar Softwarefehler. Die Überwachung der Fehlerraten hilft Ihnen, Trends und potenzielle Probleme in Ihrer Netzwerkinfrastruktur zu erkennen. Es gibt verschiedene Fehlertypen, die jeweils eigene Auswirkungen haben. Hohe Paketverlustraten können beispielsweise auf fehlerhafte Netzwerkhardware oder überlastete Verbindungen hinweisen.
- Warum das wichtig ist: Indem Sie die verschiedenen Fehlertypen verstehen und ihr Auftreten überwachen, können Sie potenzielle Probleme genau lokalisieren und Korrekturmaßnahmen ergreifen, bevor sie zu größeren Ausfällen eskalieren.
Praxisbeispiele für eine effektive Netzwerküberwachung
Netzwerküberwachung ist nicht nur Theorie, sondern bringt Unternehmen in verschiedensten Branchen konkrete Vorteile. Hier sind einige Praxisbeispiele, die die Auswirkungen einer effektiven Netzwerküberwachung veranschaulichen:
- Einzelhandelsriese verhindert Zusammenbruch am Black Friday
Stellen Sie sich die potenzielle Katastrophe für einen großen Online-Händler vor, der am Black Friday, einem der geschäftigsten Einkaufstage des Jahres, einen Netzwerkausfall erleidet. Dieses Szenario wäre für ein großes Einzelhandelsunternehmen beinahe Realität geworden. Dank seines robusten Netzwerküberwachungssystems konnte es jedoch eine mögliche Katastrophe abwenden.
Das Überwachungssystem erkannte im Laufe des Tages einen allmählichen Anstieg der Bandbreitennutzung. Durch die Analyse historischer Daten und die Festlegung individueller Schwellenwerte identifizierte das Netzwerkteam diesen Anstieg als ungewöhnlich für die typischen Datenverkehrsmuster am Black Friday. Diese frühzeitige Warnung ermöglichte es dem Team, umgehend nachzuforschen und einen fehlerhaften Netzwerk-Switch zu entdecken, der sich seiner Kapazitätsgrenze näherte. Der Switch wurde umgehend ausgetauscht, bevor er überlastet werden und einen weitreichenden Ausfall verursachen konnte.
Dieser proaktive Ansatz, der durch eine effektive Netzwerküberwachung ermöglicht wurde, bewahrte das Unternehmen vor Umsatzeinbußen in Millionenhöhe und einem erheblichen Imageschaden bei seinen Kunden.
- Krankenhaus stellt die Kontinuität der Patientenversorgung sicher
Die Aufrechterhaltung eines zuverlässigen Netzwerks ist für Krankenhäuser von entscheidender Bedeutung, um eine ununterbrochene Patientenversorgung zu gewährleisten. Eine Gesundheitseinrichtung implementierte eine Netzwerküberwachungslösung, die Echtzeiteinblicke in die Netzwerkleistung ermöglichte.
Eines Abends stellte das Überwachungssystem eine Anomalie bei der Latenz fest – der Antwortzeit für Daten, die durch das Netzwerk übertragen wurden. Eine weitere Untersuchung ergab, dass ein Router in einem kritischen Netzwerksegment ausfiel, das für die Verbindung medizinischer Geräte und elektronischer Patientenakten zuständig war. Das IT-Team konnte das Problem isolieren und den Datenverkehr umleiten, bevor die Patientenversorgung oder der Zugang des medizinischen Personals zu wichtigen Informationen beeinträchtigt wurde.
Diese schnelle, durch die Netzwerküberwachung ermöglichte Maßnahme gewährleistete den weiterhin reibungslosen Betrieb der IT-Infrastruktur des Krankenhauses, rettete möglicherweise Leben und verhinderte Verzögerungen bei kritischen medizinischen Eingriffen.
Einrichten von Netzwerküberwachungssystemen und Konfigurieren von Warnmeldungen
Nun wissen Sie alles über bewährte Verfahren für die Netzwerküberwachung und möchten Ihr System einrichten und konfigurieren. Netzwerküberwachungssysteme gibt es in verschiedenen Varianten, von lokalen Softwarelösungen bis hin zu cloudbasierten Lösungen. Der konkrete Einrichtungsprozess hängt von der gewählten Plattform ab. Ich teile jedoch eine allgemeine Schritt-für-Schritt-Anleitung, die Ihnen den Einstieg erleichtert:
1. Wählen Sie Ihre Netzwerküberwachungslösung:
- Berücksichtigen Sie Ihre Anforderungen und Ihr Budget. Cloudbasierte Lösungen sind einfach zu nutzen, bieten aber möglicherweise nur eingeschränkte Anpassungsmöglichkeiten. Lokale Lösungen bieten eine größere Kontrolle, erfordern für die Einrichtung und Wartung jedoch mehr technisches Fachwissen.
2. Installieren Sie Ihre Überwachungssoftware oder greifen Sie darauf zu:
- Befolgen Sie bei einer lokalen Lösung die Installationsanweisungen des Anbieters. Bei cloudbasierten Plattformen müssen Sie in der Regel ein Konto erstellen und sich anmelden.
3. Fügen Sie zu überwachende Geräte hinzu:
- Die meisten Lösungen bieten Möglichkeiten, Geräte in Ihrem Netzwerk automatisch zu erkennen. Sie können bestimmte Geräte auch manuell anhand ihrer IP-Adresse oder ihres Hostnamens hinzufügen.
4. Konfigurieren Sie die Überwachungsparameter:
- Legen Sie für jedes Gerät die zu überwachenden Messwerte fest (z. B. Bandbreitennutzung, Latenz, Paketverlust).
- Legen Sie Schwellenwerte für Warnmeldungen fest. Diese dienen als Auslösepunkte für Benachrichtigungen, wenn ein bestimmter Messwert einen definierten Wert überschreitet oder unterschreitet.
Hier wird ein Ansatz nach dem Prinzip „eine Lösung für alle“ schwierig.
Die idealen Messwerte und Schwellenwerte unterscheiden sich je nach Netzwerkkonfiguration, Gerätetypen und geschäftlichen Anforderungen. So kann beispielsweise eine für einen Webserver akzeptable Latenz von der einer Anwendung für Videokonferenzen in Echtzeit abweichen.
Hier sind einige allgemeine bewährte Verfahren für die Konfiguration von Warnmeldungen:
- Beginnen Sie mit einer begrenzten Auswahl: Überfordern Sie sich nicht mit zu vielen Warnmeldungen. Beginnen Sie mit der Überwachung kritischer Messwerte und Geräte und erweitern Sie diese schrittweise.
- Legen Sie realistische Schwellenwerte fest: Vermeiden Sie überempfindliche Schwellenwerte, die bei geringfügigen Schwankungen ständig Warnmeldungen auslösen.
- Priorisieren Sie Warnmeldungen: Unterscheiden Sie anhand ihrer möglichen Auswirkungen zwischen kritischen Warnmeldungen, Warnungen und Informationsmeldungen.
- Definieren Sie Maßnahmen für Warnmeldungen: Legen Sie fest, was geschieht, wenn eine Warnmeldung ausgelöst wird (z. B. E-Mail-Benachrichtigung, SMS-Nachricht, automatisierte Skripte zur Fehlerbehebung).
5. Testen Sie Ihr Überwachungssystem:
- Simulieren Sie mögliche Netzwerkprobleme (z. B. eine künstliche Überlastung der Bandbreite), um sicherzustellen, dass die Warnmeldungen wie erwartet funktionieren.
Schaffen Sie eine solide Grundlage
Die Beschaffenheit von IT-Netzwerken in Unternehmen hat sich im Laufe der Jahre zweifellos verändert, doch der grundlegende Bedarf, diese Netzwerke zu überwachen und zu verwalten, ist unverändert geblieben – er ist entscheidend für ein effektives IT-Management und den Gesamterfolg eines Unternehmens.
Eine effektive Netzwerküberwachung bildet die Grundlage für bessere Leistung, höhere Sicherheit und geringere Kosten. Abonnieren Sie den Newsletter von The CTO Club für weitere Branchennachrichten und Diskussionen.