

Cybersikkerhed henviser til de metoder og teknikker, der bruges til at beskytte systemer, netværk og programmer mod digitale angreb, uautoriseret adgang eller skader. Det omfatter en bred vifte af praksisser, der er udviklet til at beskytte dataintegritet, fortrolighed og tilgængelighed på tværs af forskellige digitale platforme.
Målet med cybersikkerhed er at beskytte følsomme oplysninger mod cybertrusler som hacking, phishing, malware og ransomware og dermed sikre datasikkerhed og databeskyttelse i en stadig mere forbundet verden.
I denne guide gennemgår vi de vigtigste aspekter af cybersikkerhed, og hvordan teknologiledere kan hjælpe deres teams med at overvinde almindelige sikkerhedsudfordringer.
En introduktion til cybersikkerhed
Cybersikkerhed indebærer implementering af beskyttelsesforanstaltninger som firewalls, antivirussoftware og systemer til registrering af indtrængen samt anvendelse af strategier til risikostyring, datagendannelse og brugeruddannelse.
Det er allerede en stor forretning, og den vokser hurtigt. Ifølge en undersøgelse foretaget af KPMG mener 18 % af de administrerende direktører, der blev adspurgt, at cyberkriminalitet vil være den største trussel mod deres organisations vækst i 2025.
Selvom implementering af de bedste sikkerhedsforanstaltninger ikke udgør en garanti mod disse hændelser, kan visse forholdsregler i høj grad reducere sandsynligheden for, at de opstår. Det er også afgørende at vælge den bedste cybersikkerhedsleverandør til at beskytte din virksomhed.
Almindelige cybersikkerhedstrusler
Cybertrusler findes i mange former. Risiciene omfatter muligheden for, at malware kan slette hele dit system, at en ubuden gæst får adgang til og ændrer dine filer, at din computer bruges som værktøj til at iværksætte angreb mod andre, eller at nogen stjæler dine kreditkortoplysninger for at foretage uautoriserede transaktioner. Tekniske løsninger som cybersikkerhedssoftware, firewalls og systemer til adgangskontrol spiller stadig en rolle. Men det er også vigtigt at tage det menneskelige aspekt i betragtning. En pragmatisk tilgang til cybersikkerhed omfatter både tekniske og menneskelige problemstillinger.
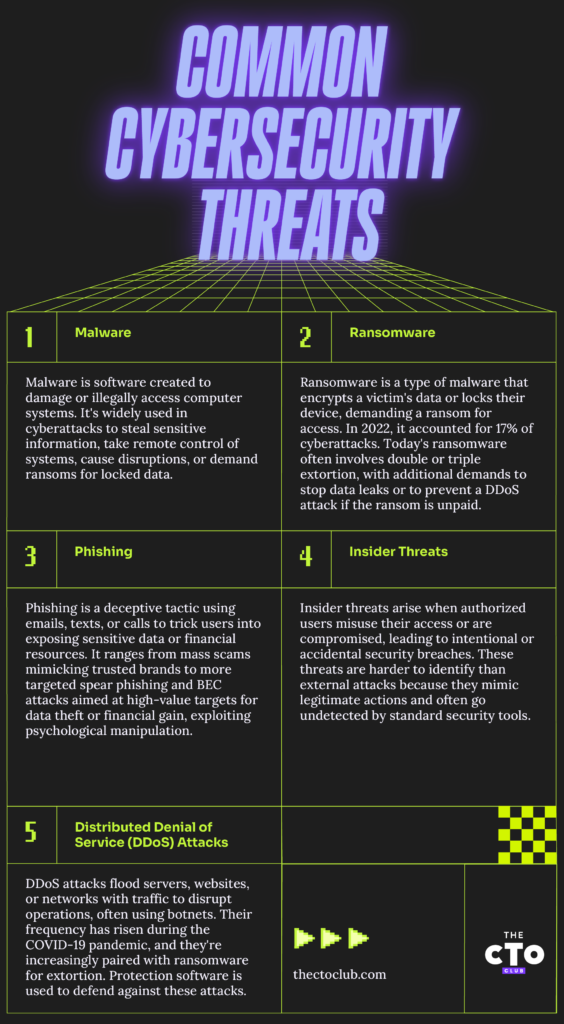
- Skadelig software, en forkortelse for "skadelig software", henviser til enhver software eller ethvert computerprogram, der med vilje er udviklet til at skade et computersystem eller dets brugere. Det er et almindeligt element i de fleste moderne cyberangreb. Skadelig software udvikles og anvendes af hackere og cyberkriminelle til ulovligt at få adgang til computersystemer og følsomme oplysninger, fjernstyre computersystemer, forstyrre eller beskadige dem eller holde data og systemer som gidsler mod betaling...
- Afpresningssoftware er skadelig software, der låser en brugers data eller enhed og truer med at holde dem utilgængelige – eller endnu værre – medmindre der betales en løsesum. IBM Security X-Force Threat Intelligence Index 2023 rapporterer, at ransomwareangreb udgjorde 17 % af alle cyberangreb i 2022. Moderne afpresningssoftware er mere alvorlig end de tidlige versioner. Oprindeligt krævede ransomware en enkelt løsesum for dekrypteringsnøgler. Nutidens angreb indebærer dog ofte dobbelt afpresning, hvor der kræves en yderligere løsesum for at forhindre offentliggørelse eller udgivelse af ofrets data. Nogle eskalerer endda til tredobbelt afpresning og truer med et distribueret lammelsesangreb (DDoS, forklaret nedenfor), hvis løsesummen ikke betales.
- Phishing omfatter vildledende e-mails, tekstbeskeder eller opkald, der lokker brugere til at downloade skadelig software, videregive følsomme oplysninger eller sende penge ved en fejl. Masseudsendte phishingbedragerier er almindelige – udbredte svigagtige beskeder fra tilsyneladende velrenommerede mærker, der opfordrer modtagerne til at opdatere adgangskoder eller kreditkortoplysninger. Mere avanceret phishing, såsom målrettet phishing og kompromittering af virksomheds-e-mail (BEC), retter sig mod bestemte personer eller grupper med henblik på at få værdifulde data eller opnå betydelige økonomiske gevinster. Phishing er en form for social manipulation, hvor psykologisk påvirkning bruges til at narre folk til at træffe skadelige beslutninger.
- Interne trusler stammer fra autoriserede brugere (medarbejdere, kontrahenter og forretningspartnere), der misbruger deres adgang med vilje eller ved et uheld, eller hvis konti kompromitteres af cyberkriminelle. Interne trusler er vanskeligere at opdage end eksterne trusler, fordi de fremstår som legitime aktiviteter og er usynlige for traditionelle sikkerhedsforanstaltninger som antivirussoftware og firewalls.
- Distribuerede lammelsesangreb (DDoS-angreb) har til formål at lukke servere, websteder eller netværk ned ved at overbelaste dem med trafik, typisk fra et botnet – en gruppe inficerede systemer, der fjernstyres af cyberkriminelle. Hyppigheden af DDoS-angreb steg kraftigt under COVID-19-pandemien. Angribere kombinerer i stigende grad DDoS med ransomwareangreb eller bruger truslen om et DDoS-angreb til at afpresse løsepenge. Software til DDoS-beskyttelse hjælper med at opbygge digital immunitet.
Hvorfor cybersikkerhed er vigtig for SaaS
I de seneste år er cyberangreb blevet hyppigere og dyrere. Ifølge IBM var de gennemsnitlige omkostninger ved et databrud i 2025 $4.45 million, hvilket er en stigning på omkring 15 % over de seneste tre år. Ransomwareangreb er endnu dyrere med gennemsnitlige omkostninger på over $5 million, hvilket ikke inkluderer en eventuel løsesum, som offeret vælger at betale.
Som teknologileder er det afgørende at tage højde for din SaaS-infrastruktur, når du implementerer cybersikkerhedspolitikker. Cyberkriminelle angriber ofte SaaS-platforme på grund af potentialet for store gevinster. Eksempelvis brugte Team TNT skadelig software til at få adgang til nogle fejlkonfigurerede Kubernetes-klynger og kompromitterede 50.000 IP-adresser.
For dine kunder er fordelen ved SaaS, at det fritager dem for bekymringer om vedligeholdelse og opgraderinger. En samvittighedsfuld tilgang til cybersikkerhed er afgørende for at leve op til dette løfte.
Centrale komponenter i cybersikkerhed
Et godt rammeværk for cybersikkerhed skal dække fem centrale områder. Gør dig bekendt med disse komponenter, og stræb efter at dække dem alle som en del af en helhedsorienteret sikkerhedstilgang.
Netværkssikkerhed
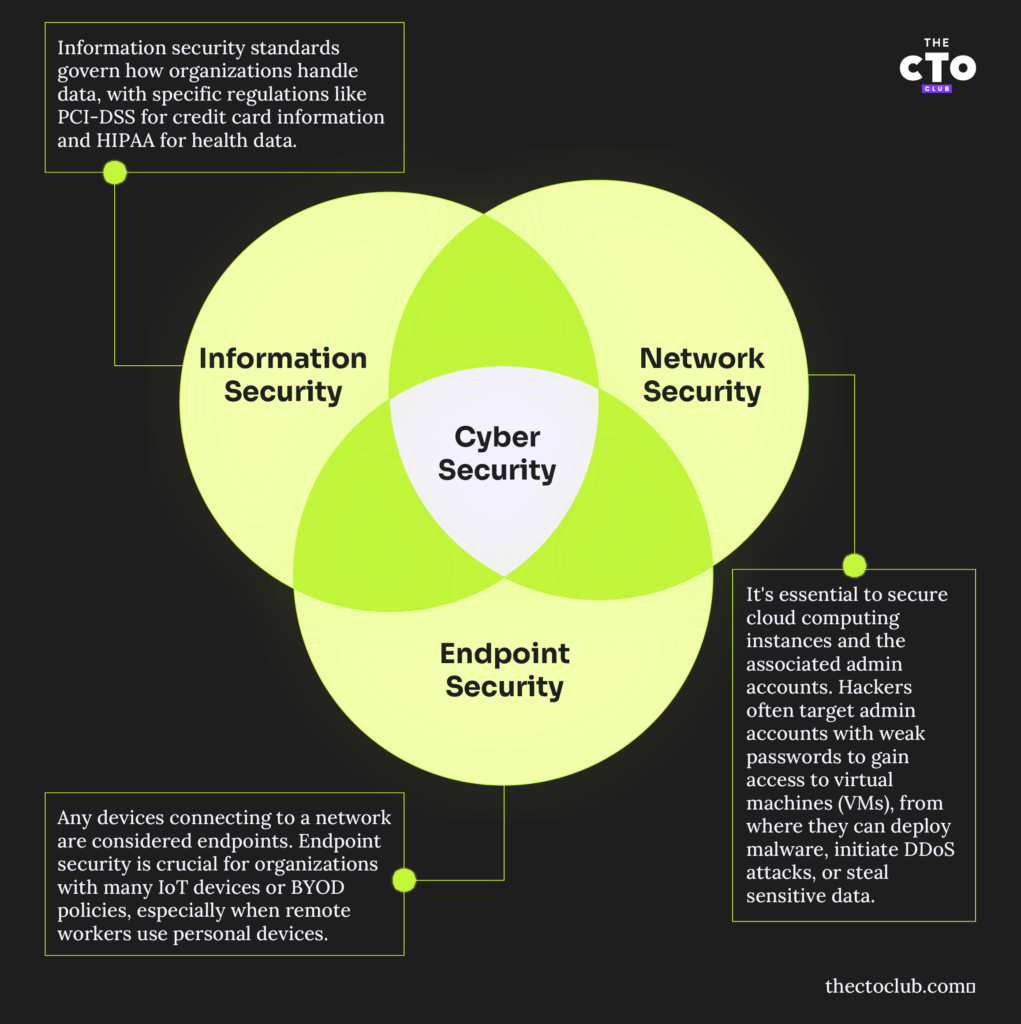
Netværkssikkerhed vedrører dit fysiske netværk og alle enheder, der opretter forbindelse til det. Det omfatter mobile enheder, tingenes internet, servere og bærbare computere. Sikring af trådløse netværk, brug af VPN'er eller andre former for krypteret kommunikation samt konfiguration af firewalls er alle grundlæggende dele af en netværkssikkerhedspolitik.
Informationssikkerhed
Den måde, din organisation indsamler, opbevarer og overfører data på, er omfattet af standarder for informationssikkerhed, for eksempel PCI-DSS for kreditkortoplysninger eller HIPAA for sundhedsrelaterede data. Det er sandsynligt, at din organisation allerede har overvejet de relevante standarder grundigt. En cybersikkerhedsgennemgang kan fremhæve eventuelle mangler i den måde, dataene opbevares og overføres på.
Have an account? Log In
Slutpunktsikkerhed
Alle enheder, der opretter forbindelse til et netværk, betragtes som slutpunkter. For organisationer med mange IoT-enheder eller BYOD-politikker er slutpunktsikkerhed en særligt presserende bekymring. Overvej eksemplet med en organisation, der tillader fjernarbejdere at bruge deres egne bærbare computere og smartphones. Hvis en medarbejders bærbare computer bliver inficeret med ransomware, kan denne ransomware sprede sig til netværksdrev, som medarbejderen har adgang til, og forårsage betydelige forstyrrelser.
Cloudsikkerhed
Det er afgørende at sikre dine cloudcomputing-instanser og de administrative konti til cloud-platformen. Hackere er kendt for at lede efter administratorkonti med svage adgangskoder og bruge disse konti til at give sig selv adgang til de VM'er, der kører på dem, så de senere kan installere skadelig software, iværksætte DDoS-angreb eller lede efter følsomme data, de kan stjæle.
Sikkerhed uden implicit tillid
Sikkerhed uden implicit tillid er et rammeværk for cybersikkerhed, der eliminerer implicit tillid og kræver løbende verificering af alle brugere, enheder og applikationer. Det håndhæver streng identitetsgodkendelse, adgang efter princippet om mindst mulige privilegier og overvågning i realtid for at minimere sikkerhedsrisici og forhindre lateral bevægelse i tilfælde af et brud.
De vigtigste principper omfatter multifaktorgodkendelse (MFA), mikrosegmentering og automatiserede risikovurderinger til at opdage og afværge trusler. Efterhånden som organisationer skifter til cloud- og hybridmiljøer, forbedrer sikkerhed uden implicit tillid datasikkerheden, overholdelsen af lovgivningen og den overordnede synlighed på tværs af IT-systemer.
Applikationssikkerhed
Software til applikationssikkerhed dækker nuldagssårbarheder, forkert konfigurerede applikationer eller operativsystemer, der ikke er blevet opdateret. Nogle almindelige problemer omfatter:
- Forkert adgangsstyring (f.eks. at give brugere flere privilegier, end de har brug for)
- Manglende udnyttelse af multifaktorgodkendelse
- Manglende håndhævelse af stærke adgangskoder eller politikker til at blokere en konto efter flere mislykkede/uautoriserede adgangsforsøg
- Det tager for lang tid at ændre/tilbagekalde privilegier for fratrådte medarbejdere
Hvis du integrerer nye applikationer eller cloud-tjenester fra tredjeparter i dine arbejdsgange, skal du gennemgå dine politikker for at bekræfte, at du stadig dækker hver komponent.
Vigtige cybersikkerhedsteknologier
- Firewalls: Fungerer som en barriere mellem betroede interne netværk og eksterne netværk, der ikke er betroede, såsom internettet.
- Antivirus- og antimalwaresoftware: Registrerer, forhindrer og fjerner skadelig software såsom virusser, orme og ransomware.
- Systemer til registrering og forebyggelse af indtrængen (IDPS): Overvåger netværkstrafikken for mistænkelig aktivitet og kendte trusler og advarer sikkerhedspersonale om potentielle brud.
- Kryptering: Beskytter data ved at konvertere dem til ulæselig kode under transmission eller lagring, så det sikres, at kun autoriserede parter kan få adgang til dem.
- Virtuelle private netværk (VPN'er): Opretter en sikker forbindelse over internettet, hvilket forbedrer privatliv og sikkerhed, især ved fjernarbejde.
- Multifaktorgodkendelse (MFA): Kræver flere former for bekræftelse, før der gives adgang, hvilket reducerer risikoen for uautoriseret adgang betydeligt.
- Sikkerhedsoplysninger og hændelsesstyring (SIEM): Giver realtidsanalyse af sikkerhedsadvarsler, der genereres af applikationer og netværkshardware.
- Forebyggelse af datatab (DLP): Teknologier, der forhindrer følsomme data i at forlade netværket uden autorisation.
- Værktøjer til skysikkerhed: Beskytter data og applikationer, der hostes i cloudmiljøer, herunder adgangskontroller og trusselsinformation.
- Beskyttelse af slutpunkter: Sikrer slutpunkter eller indgangspunkter på slutbrugernes enheder såsom stationære computere, bærbare computere og mobilenheder mod udnyttelse af ondsindede aktører.
Teknologilederens rolle inden for cybersikkerhed
I din karriere som cybersikkerhedsleder er det dit ansvar at sikre, at dine teams forstår vigtigheden af cybersikkerhed, hvorfor dine politikker ser ud, som de gør, og at disse politikker stemmer overens med virksomhedens mål.
Tilpasning af cybersikkerhed til virksomhedens mål
Interessenter betragter ofte cybersikkerhed som en gene eller som noget, man kun bør vise overfladisk støtte til. Det er lettere at få disse ledere med, når du fokuserer på resultaterne af din politik. Forebyggelse af angreb forbedrer f.eks. tjenesternes oppetid og øger produktiviteten.
Effektiv ressourceforvaltning af sikkerheden
Regelmæssig gennemgang af konti og ressourcer på et netværk kan øge hastigheden, hvormed brud opdages. Fjernelse af ubrugte applikationer eller nedlukning af systemer, der ikke længere anvendes, reducerer antallet af angrebsvektorer, som ondsindede aktører kan udnytte.
Kommunikation af sikkerhedsprotokoller og risici
Opmærksomhedstræning er et uvurderligt værktøj til at uddanne medarbejdere på alle niveauer i din cybersikkerhedsstrategi. Medarbejdere, der har kendskab til værktøjer til vurdering af sikkerhedsrisici og er blevet undervist i phishing, trojanske heste, virusser og ransomware, forstår bedre, hvordan de kan beskytte sig mod sådanne trusler, og har mindre sandsynlighed for at blive ofre for cyberkriminelle.
Nye tendenser inden for cybersikkerhed
Cybersikkerhed udvikler sig konstant. For at sikre, at din SaaS-platform forbliver modstandsdygtig over for nye trusler, bør du holde dig ajour med disse tendenser.
Kunstig intelligens & sikkerhed
AI har potentiale til at effektivisere mange områder inden for cybersikkerhed. Fuld automatisering er sandsynligvis ikke en god idé, især i betragtning af hvor “selvsikkert forkerte” den nuværende generation af maskinlæringsmodeller kan være. Til overvågning af logfiler og advarsler samt til at hjælpe dit eksisterende team af cybersikkerhedsprofessionelle kan AI dog være uvurderlig.
Blokkædeteknologiens rolle inden for cybersikkerhed
Registrering af data i en decentraliseret hovedbog, hvor data kun kan tilføjes, kan være fordelagtig, hvis du har brug for, at dataene er uforanderlige. Distribuerede blokkæder er dog forbundet med mange udfordringer. For det første er det muligvis ikke ønskværdigt at bruge en distribueret, uforanderlig hovedbog på en offentlig blokkæde til følsomme data. Derudover kan én fejl med private nøgler medføre alvorlige risici for virksomhedens kontinuitet eller sikkerhed. Private blokkæder med begrænset adgang kan løse nogle af disse problemer og dermed være et muligt kompromis.
Fremkomsten af kvanteberegning
Kvanteberegning kan gøre mange populære krypteringsalgoritmer forældede fra den ene dag til den anden. Det er måske den største trussel, som hele it-branchen står over for. NIST annoncerede fire kvantesikre kryptografiske algoritmer i 2022, og der arbejdes på flere. Begynd at fremtidssikre dine platforme i dag for at undgå en krise, der kan være tættere på, end du tror.
Udvidet detektion og respons (XDR)
Udvidet detektion og respons (XDR) vinder frem, efterhånden som cybertrusler bliver mere sofistikerede. Traditionelle sikkerhedsværktøjer som SIEM og EDR har ofte svært ved fragmenterede data og store mængder alarmer, hvilket gør det sværere at opdage og reagere på angreb. XDR effektiviserer sikkerheden ved at integrere flere lag, automatisere sammenkædningen af trusler og samle data på tværs af slutpunkter, netværk og skymiljøer.
Denne tilgang øger synligheden, reducerer blinde vinkler og giver en dybere kontekst for potentielle trusler. Ved at prioritere risici og forbedre hændelsesresponsen hjælper XDR cybersikkerhedsteams med at opdage, afbøde og forebygge sikkerhedshændelser mere effektivt.
Ekspertråd til at overvinde almindelige cybersikkerhedsudfordringer
Det er ikke altid nemt at fremme solide sikkerhedsløsninger, men hvis du tager hånd om disse udfordringer, bliver det lettere at opnå det tværgående samarbejde mellem afdelinger, der kræves for at få dine politikker til at fungere.
Forebyggelse af systemfejl og brandslukning
En proaktiv tilgang til forebyggelse af cybersikkerhedstrusler er mere effektiv end brandslukning. Det er for eksempel nemmere at investere i et CDN for at forhindre tjenestenægtelsesangreb end at genoprette den omdømmeskade, som et driftsstop kan forårsage.
More Articles
Nedbrydning af sikkerhedssiloer
Komplekse netværk fører ofte til siloer og blinde vinkler i informationsstrømmen. Sigt altid efter at nedbryde disse siloer og samle så mange oplysninger som muligt for at få et godt overblik over potentielle trusler.
Skab enighed blandt interessenter om sikkerhedsprioriteter
Dine interessenter forstår sandsynligvis, at du håndterer følsomme oplysninger på dine computersystemer. Fokuser på fordelene, og forklar hvorfor du implementerer forskellige politikker, så du opnår opbakning til dine sikkerhedsforanstaltninger. Gør dem så nemme og gnidningsfrie at følge som muligt.
Bedste praksis
Vil du forbedre din organisations cybersikkerhed markant og reducere risikoen for cyberangreb og databrud? Gør følgende:
- Regelmæssige softwareopdateringer: Hold al software opdateret, herunder operativsystemer og programmer, for at udbedre sikkerhedssårbarheder.
- Stærke adgangskodepolitikker: Implementer komplekse adgangskoder, eller brug software til administration af adgangskoder, og skift dem regelmæssigt for at forhindre uautoriseret adgang.
- Uddannelse og bevidstgørelse af medarbejdere: Lær medarbejderne om almindelige cybertrusler som phishing og angreb ved hjælp af social manipulation.
- Regelmæssige sikkerhedskopier: Lav regelmæssige sikkerhedskopier af data, og sørg for, at de kan gendannes for at forhindre tab i tilfælde af et cyberangreb.
- Planlægning af hændelsesrespons: Opret en plan for effektiv håndtering af sikkerhedsbrud.
- Netværkssegmentering: Opdel netværket i mindre dele for at begrænse spredningen af angreb og administrere adgangskontroller mere effektivt.
- Adgang med færrest mulige privilegier: Giv kun brugerne den adgang, der er nødvendig for at udføre deres arbejdsopgaver.
- Kontinuerlig overvågning: Overvåg netværkstrafik og logfiler for hurtigt at opdage og reagere på trusler.
- Sikker konfiguration: Sørg for, at alle systemer og programmer er konfigureret sikkert for at minimere sårbarheder.
- Regelmæssige sikkerhedsrevisioner: Gennemfør regelmæssige revisioner for at identificere og afhjælpe sikkerhedshuller eller svagheder.
Beskyt dit brand
Som teknologileder inden for SaaS er du ansvarlig for datasikkerheden i din virksomhed og indirekte for de organisationer, der er afhængige af dine tjenester. Verdenen inden for cybersikkerhed er i konstant udvikling, og der findes i dag langt flere trusler end blot simple phishingangreb og spyware. Hvilket råd vil du give til en person, der ønsker at skabe mere robuste sikkerhedsforanstaltninger som en del af sin cybersikkerhedsplan?
Vil du vide mere om cybersikkerhed? Tilmeld dig vores nyhedsbrev for at få opdateringer om de seneste nyheder inden for cybersikkerhed og meget mere.

