

10 bästa verktygen för kodgranskning för utvecklare [guide för 2026]

Kortlista över de bästa verktygen för kodgranskning


Verktyg för kodgranskning hjälper utvecklingsteam att ge feedback, upptäcka buggar och förbättra kodkvaliteten utan att sakta ner arbetet.
Team börjar vanligtvis leta efter ett bättre verktyg när granskningar tar för lång tid, kommentarer försvinner eller problem upptäcks för sent i lanseringsprocessen. Det är lätt att granskningar blir en flaskhals när processen känns ostrukturerad eller utspridd på för många ställen.
Jag har hjälpt team att införa och vidareutveckla verktyg för kodgranskning som faktiskt stöder deras arbetsflöde, från snabbväxande nystartade företag till mer strukturerade teknikorganisationer. Den här guiden bygger på den erfarenheten och hjälper dig att välja ett verktyg som förbättrar samarbetet och gör det möjligt för teamet att leverera bättre kod med mindre stress.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för kodgranskning
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina utvalda toppverktyg för kodgranskning och hjälper dig att hitta det bästa alternativet för din budget och verksamhetens behov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för AI-drivna kodgranskningar | Gratisplan tillgänglig | Från $350/månad | Website | |
| 2 | Bäst för automatiserade säkerhets- och beroendegranskningar | Gratis demo tillgänglig | Från $250/dev/år | Website | |
| 3 | Bäst för feedback om kod i realtid | Kostnadsfri plan + 14 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $34/månad | Website | |
| 4 | Bäst för AI-driven feldetektering | Gratisabonnemang + kostnadsfri provperiod + kostnadsfri demo tillgängliga | Från $26/månad (faktureras årligen) | Website | |
| 5 | Bäst för kontextmedveten kodanalys | Gratisabonnemang finns | Från $200/månad | Website | |
| 6 | Bästa koddatabasen | Kostnadsfri plan tillgänglig | $4/user/month | Website | |
| 7 | Bäst för team som arbetar med Jira | Gratisplan tillgänglig | $15 per månad | Website | |
| 8 | Bäst för centralisering | Gratisplan tillgänglig | $8/user/month | Website | |
| 9 | Bästa beroendehantering | Gratisabonnemang tillgängligt | $57/bidragsutvecklare/månad | Website | |
| 10 | Bäst för insikter om kodens hälsa | Företag (Pris på begäran) | $21/månad | Website |


Recensioner av de bästa verktygen för kodgranskning
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för kodgranskning som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.

Bäst för AI-drivna kodgranskningar
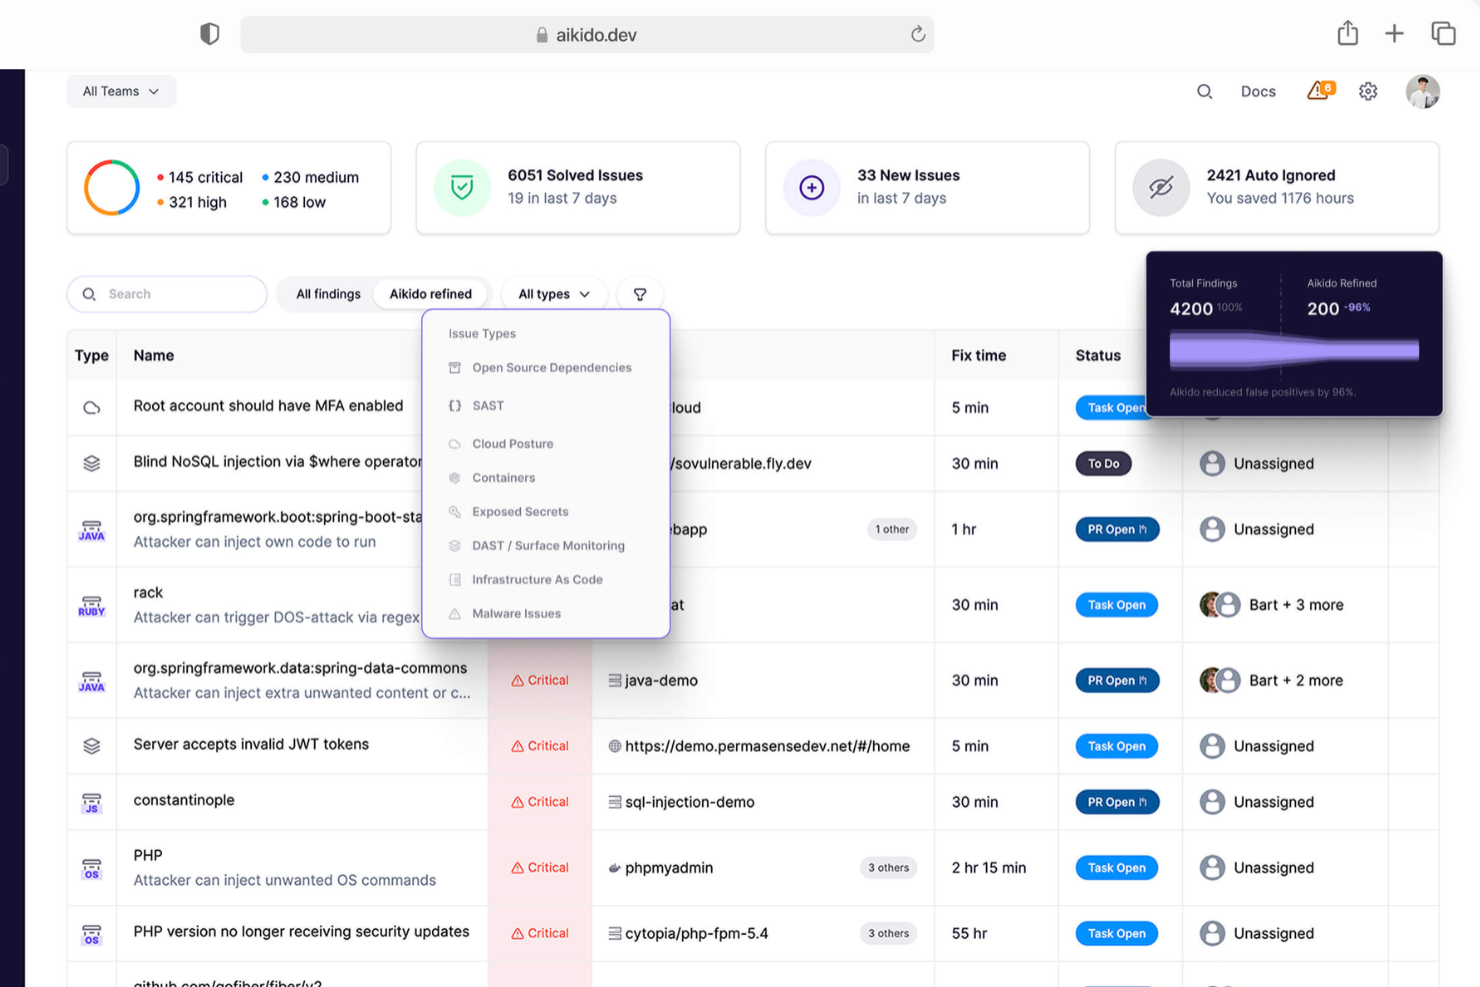
Aikido Security är en heltäckande plattform utformad för att skydda din kod samt dina moln- och körtidsmiljöer. Med AI-drivna verktyg erbjuder den automatisk identifiering och åtgärd av sårbarheter, vilket säkerställer att din programvaruutvecklingslivscykel är säker.
Varför jag valde Aikido Security: Jag valde Aikido Security eftersom plattformen använder AI-drivna kodgranskningar och sårbarhetshantering för att automatiskt upptäcka och åtgärda säkerhetsproblem, så att din utvecklingsprocess förblir säker. Dess automatisering av efterlevnad säkerställer att projekten utan ansträngning uppfyller branschstandarder. Med en omfattande uppsättning säkerhetsskannrar – från statisk kodanalys till skanning av beroenden – centraliserar den verktygen och hjälper utvecklingsteam att fokusera på att bygga funktioner i stället för att hantera flera säkerhetslösningar.
Aikido Securitys utmärkande funktioner och integrationer:
Funktioner omfattar automatisk korrigering med ett klick för skanning av beroenden med öppen källkod, vilket gör att du snabbt kan åtgärda sårbarheter med minimal ansträngning. Plattformen erbjuder även hantering av molnsäkerhet för att hjälpa dig att upprätthålla en säker molnmiljö. Dessutom tillhandahåller den skanning av infrastruktur som kod, vilket säkerställer att din infrastruktur är lika säker som dina applikationer.
Integrationer omfattar VSCode, Azure Pipelines, BitBucket Pipes, GitHub, GitLab, Drata, Vanta, Microsoft Teams, Asana, ClickUp, Jira och Snyk.
Pros and Cons
Pros:
- Erbjuder en omfattande instrumentpanel och anpassningsbara rapporter
- Tillhandahåller användbara insikter
- Användarvänligt gränssnitt
Cons:
- Stöder endast engelska
- Ignorerar sårbarheter om ingen korrigering är tillgänglig
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

Mend.io
Bäst för automatiserade säkerhets- och beroendegranskningar
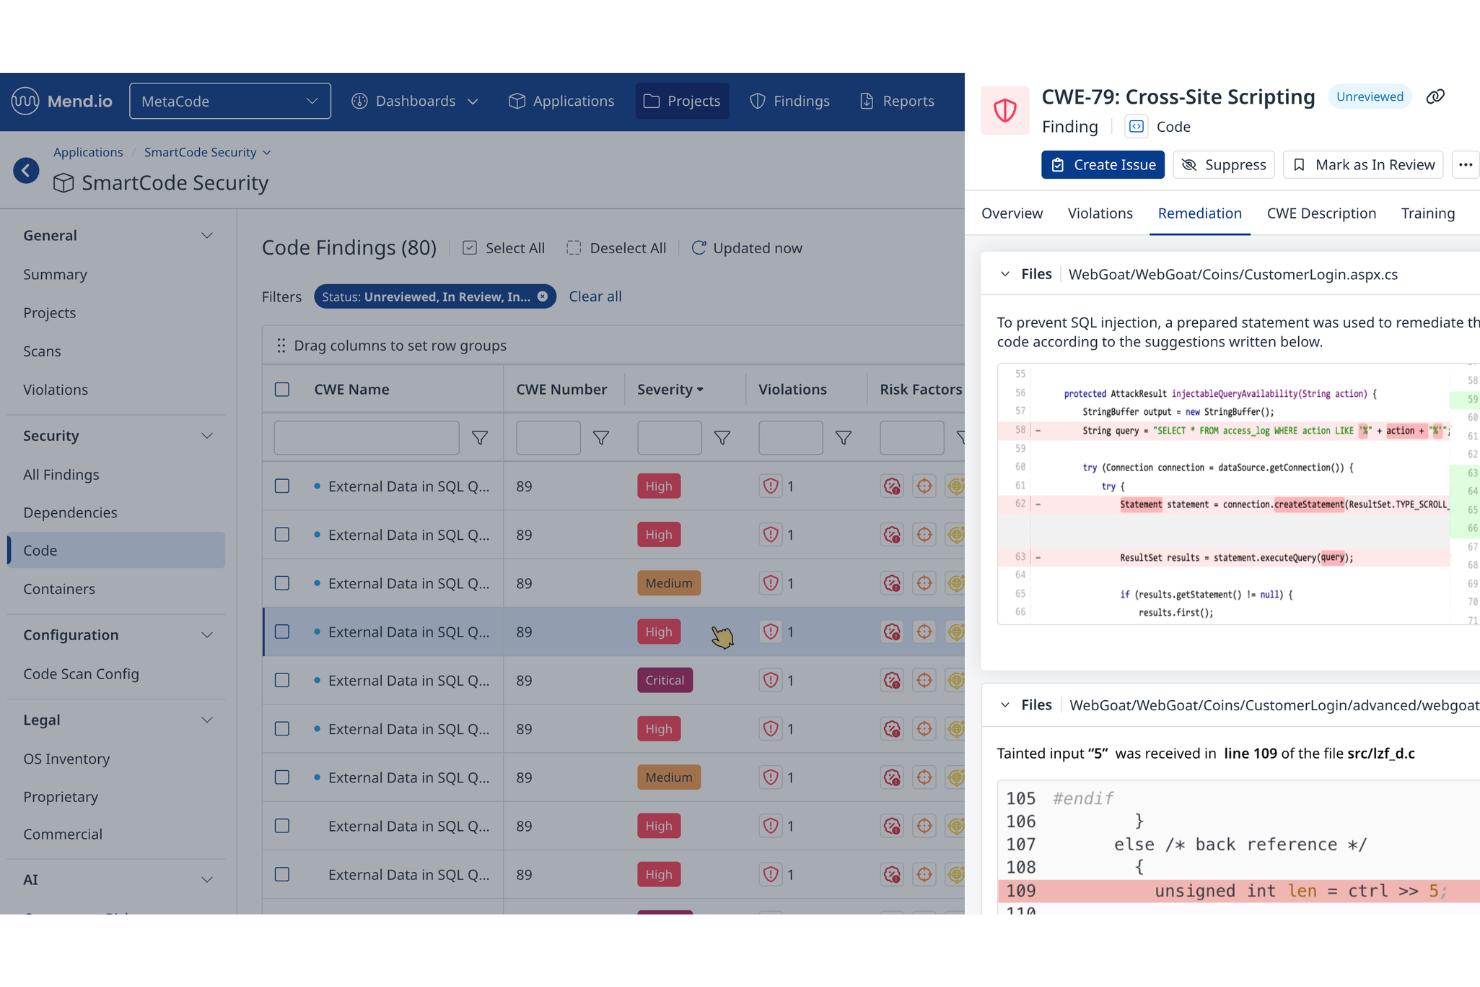
Mend.io tillhandahåller ett sofistikerat lager för testning av applikationssäkerhet (AppSec), utformat för teknikledare som ser säkerhet som en grundläggande del av kodkvaliteten. I enlighet med filosofin att flytta säkerheten åt vänster fungerar plattformen som en automatiserad granskare som finns inuti utvecklarens IDE och kodförråd. Genom att behandla säkerhetsbrister med samma skyndsamhet som funktionella buggar gör Mend.io det möjligt för snabbväxande teknikföretag att upprätthålla en hög utgivningstakt utan att bygga upp en 'säkerhetsskuld' som kan leda till kostsamma dataintrång eller bristande efterlevnad.
Varför jag valde Mend.io
Jag valde Mend.io för automatiserade säkerhets- och beroendegranskningar tack vare dess inbyggda AI-drivna SAST-motor (statisk applikationssäkerhetstestning). Till skillnad från traditionella skannrar som bara flaggar problem hjälper Mend.io aktivt till i granskningsprocessen genom att föreslå specifika kodkorrigeringar för egenutvecklade sårbarheter. Jag uppskattar särskilt hur plattformen överbryggar gapet mellan säkerhets- och utvecklingsteamen, genom att ge CTO:er en övergripande bild av organisationens risk samtidigt som utvecklarna får de detaljerade verktyg som behövs för att säkra kodbasen i realtid.
Mend.io – viktiga funktioner
Utöver den centrala säkerhetsskanningen erbjuder Mend.io flera specialiserade verktyg för moderna kodbaser:
- Renovate-beroendehantering: Identifierar automatiskt föråldrade bibliotek med öppen källkod och genererar 'tysta' pull-begäranden för att uppdatera dem, så att projektet hålls aktuellt utan manuellt arbete.
- Licensstyrning för öppen källkod: Skannar varje beroende efter 'Copyleft'- eller högrisklicenser (som GPL) och förhindrar juridiska komplikationer innan en produkt någonsin når produktion.
- Åtkomlighetsanalys: Fastställer om en upptäckt sårbarhet faktiskt är 'åtkomlig' inom den specifika körningsvägen, vilket gör det möjligt för team att ignorera 'brus' och endast fokusera på exploaterbara risker.
- Motor för anpassade säkerhetspolicyer: Gör det möjligt för CTO:er att ange automatiserade kriterier för 'byggstopp', så att ingen kod med en kritisk sårbarhet kan slås samman med huvudgrenen.
Mend.io – integrationer
Integrationerna omfattar GitHub.com, GitHub Enterprise, Bitbucket Cloud, Bitbucket Data Center, GitLab och Visual Studio.
Pros and Cons
Pros:
- Strikt licensspårning för öppen källkod
- AI-föreslagna korrigeringar för anpassad kod
- Inbyggd IDE- och kodförrådsintegration
Cons:
- Den inledande policykonfigurationen är tidskrävande
- Hög resursförbrukning i stora kodförråd

Bäst för feedback om kod i realtid
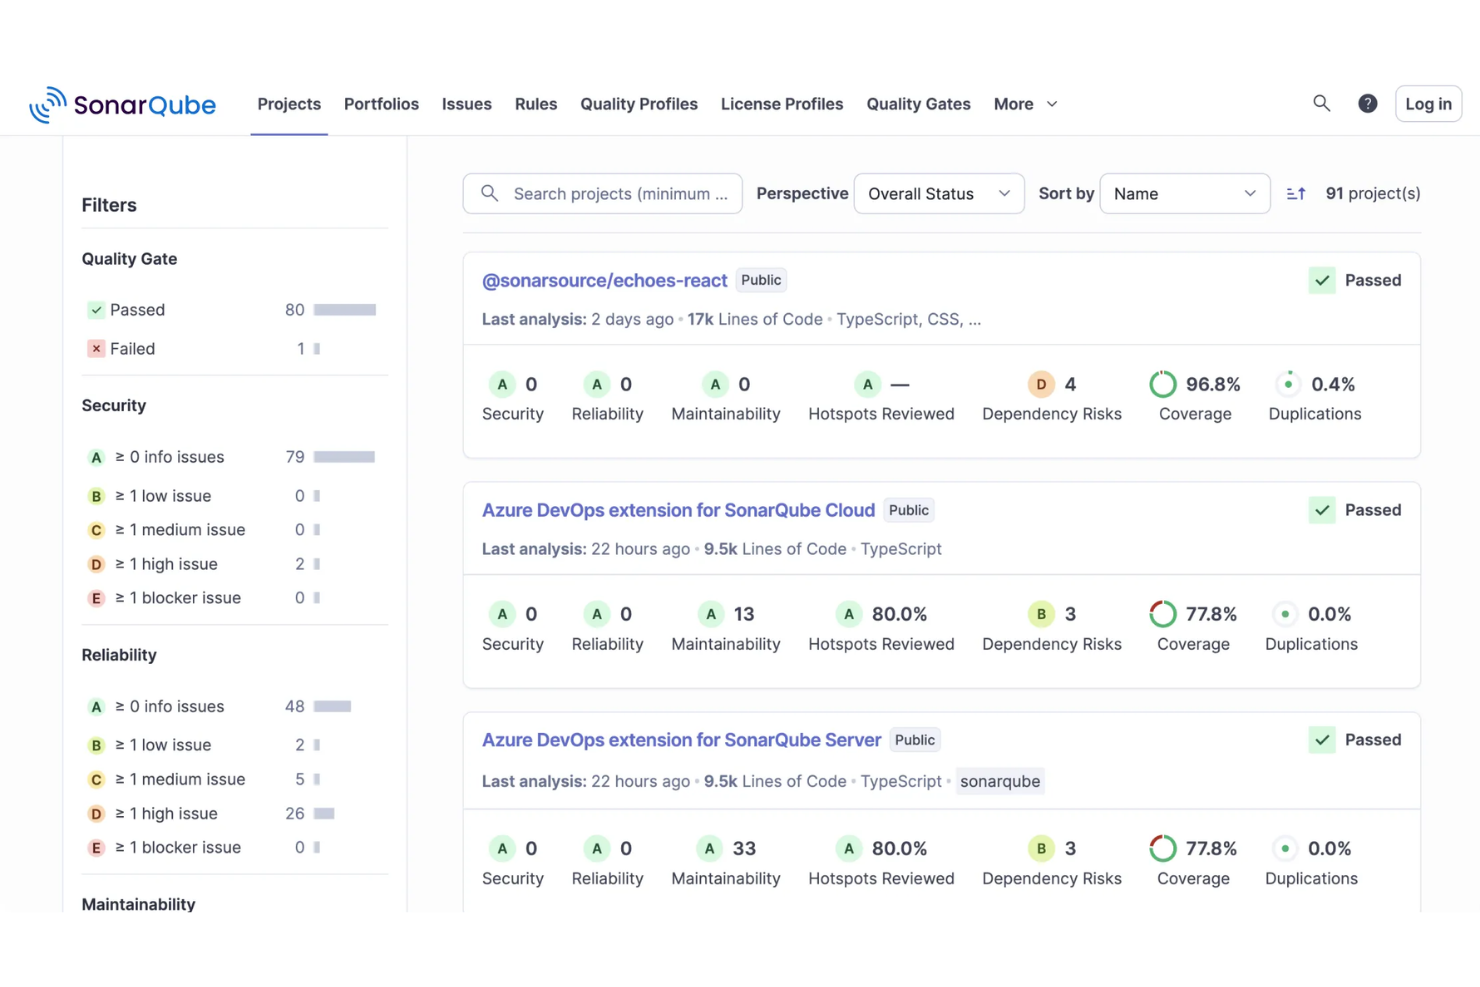
SonarQube är ett verktyg som hjälper utvecklingsteam att skriva högkvalitativ och säker kod. Det inspekterar kontinuerligt kodbaser och utvärderar dem med avseende på kvalitets- och säkerhetsproblem, samtidigt som det integreras smidigt i DevOps-arbetsflöden. Genom att ge feedback direkt i IDE:n och CI/CD-pipelinen identifierar SonarQube buggar, sårbarheter och underhållsproblem tidigt och hjälper till att åtgärda dem, vilket minskar tiden och kostnaden för omarbetning.
Varför jag valde SonarQube
Jag inkluderade SonarQube för dess mångsidighet och användbara vägledning för fler än 35 programmeringsspråk. Det hjälper utvecklare att upprätthålla kodningsstandarder och åtgärda problem före produktionssättning. Plattformen har blivit ett vanligt val för team som hanterar stora kodvolymer, inklusive AI-genererat innehåll, genom att bidra till att minska flaskhalsar i granskningen och upprätthålla en konsekvent kodkvalitet.
SonarQubes viktigaste funktioner
Utöver sina styrkor inom säkerhet och feedback i realtid erbjuder SonarQube:
- Analys av smittade dataflöden: Den här funktionen spårar dataflöden för att identifiera injektionssårbarheter som SQL-injektion och XSS, och minimerar falska positiva resultat med hjälp av avancerade tekniker.
- Detektering av hemligheter: Upptäcker läckta API-nycklar, lösenord och token i ditt utvecklingsarbetsflöde med hjälp av mönstermatchning och semantisk analys.
- Skanning av infrastruktur som kod (IaC): Skannar verktyg som Terraform och Kubernetes efter felkonfigurationer och säkrar molnmiljöer med konkreta steg för åtgärd.
- Avancerad SAST: Fokuserar på sårbarheter som uppstår genom interaktioner mellan applikationskod och tredjepartsbibliotek och erbjuder beroendemedveten skanning för djupare insikter.
SonarQube-integreringar
Integreringar omfattar Azure DevOps, Jenkins, GitHub, GitLab, Jira, IntelliJ, Bitbucket och andra CI/CD- och DevOps-verktyg.
Pros and Cons
Pros:
- Ger feedback i realtid i IDE:er och CI/CD-pipelines.
- Stöder över 35 programmeringsspråk för omfattande täckning.
- Erbjuder AI-drivna CodeFix-förslag för automatisk åtgärd.
Cons:
- Kan generera falska positiva resultat, vilket kräver manuell verifiering.
- Skanningstiderna kan vara långa för mycket stora kodbaser.
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .

Sentry
Bäst för AI-driven feldetektering
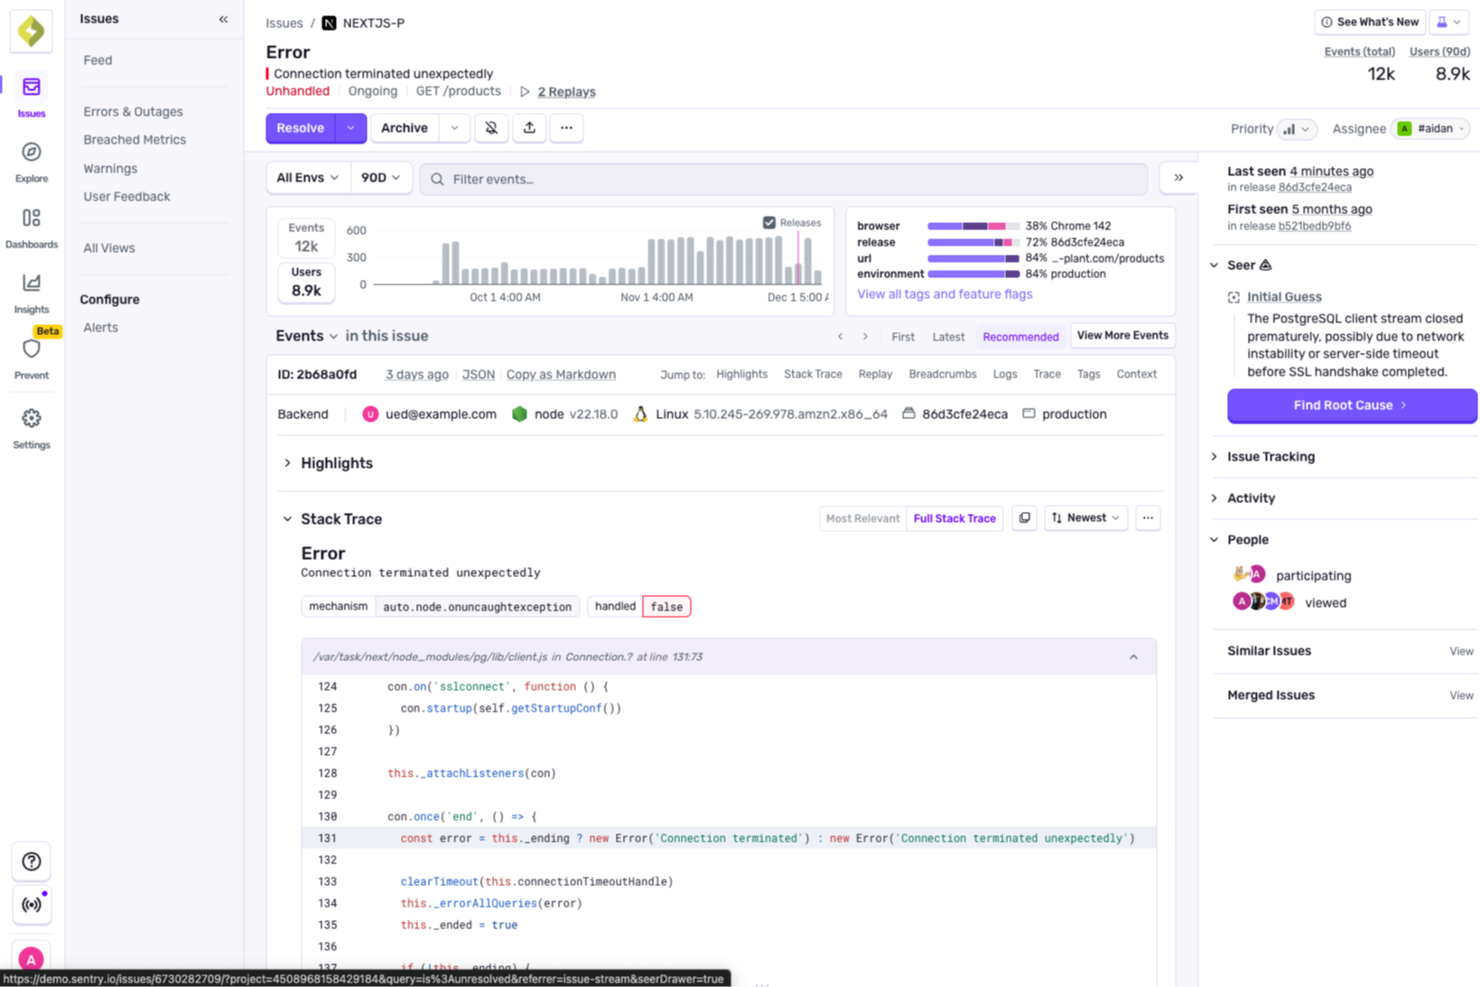
För dem som vill förbättra sina kodgranskningsprocesser erbjuder Sentry en lösning som är skräddarsydd för att möta behoven hos utvecklingsteam som strävar efter högre kodkvalitet och färre produktionsproblem. Genom att utnyttja AI-drivna insikter tilltalar Sentry CTO:er och tekniska ledare som prioriterar proaktiv feldetektering och omfattande kodanalys. Verktyget hanterar utmaningen med att identifiera kritiska fel i pullförfrågningar och erbjuder förutsägande förslag som kan förhindra kostsamma produktionsproblem.
Varför jag valde Sentry
Jag valde Sentry för dess förmåga att integrera AI-drivna insikter direkt i kodgranskningsprocessen, vilket ger en unik fördel för CTO:er som vill minimera produktionsfel. Sentrys verktyg för AI-kodgranskning analyserar pullförfrågningar för att förutsäga och lyfta fram potentiella problem med hjälp av kontextuella data från fel- och prestandamätvärden. Fokus på betydande fel, snarare än mindre stilrelaterad kritik, säkerställer att teamet kan åtgärda de mest betydelsefulla problemen före driftsättning. Dessutom gör Sentrys fokus på dataskydd och säkerhet verktyget till ett pålitligt val för organisationer som är måna om kodbasens konfidentialitet.
Sentrys viktigaste funktioner
Utöver den AI-drivna feldetekteringen hittade jag även flera andra funktioner som ökar Sentrys värde som kodgranskningsverktyg:
- AI-generering av tester: Genererar automatiskt enhetstester för att säkerställa att koden testas grundligt före sammanfogning.
- Kontextuell analys: Använder fel- och prestandakontext tillsammans med kodhistorik för att ge relevanta insikter i pullförfrågningar.
- GitHub-integration: Integreras sömlöst med GitHub och möjliggör direkt analys och återkoppling på pullförfrågningar.
- Grenalskydd: Erbjuder integration med regler för grenalskydd för att upprätthålla kodkvaliteten, även om det rekommenderas att låta dessa vara valfria för att undvika att sammanfogningar blockeras.
Sentry-integrationer
Integrationerna omfattar GitHub och GitHub Enterprise, och Sentry erbjuder ett API för anpassade integrationer.
Pros and Cons
Pros:
- AI markerar problem i pullförfrågningar
- Automatisk generering av enhetstester
- Övervakning av produktionsfel i realtid
Cons:
- Den initiala konfigurationen kan vara komplex
- AI-förslag kan behöva granskas
New Product Updates from Sentry

Sentry Lets Seer Iterate on Pull Requests
Sentry lets Seer continue working on the pull requests it opens by responding to review feedback, fixing certain CI failures, and pushing follow-up commits. This keeps updates, discussion, and revision history in the same pull request. For more information, visit Sentry’s official site.
 .

Zeropath
Bäst för kontextmedveten kodanalys
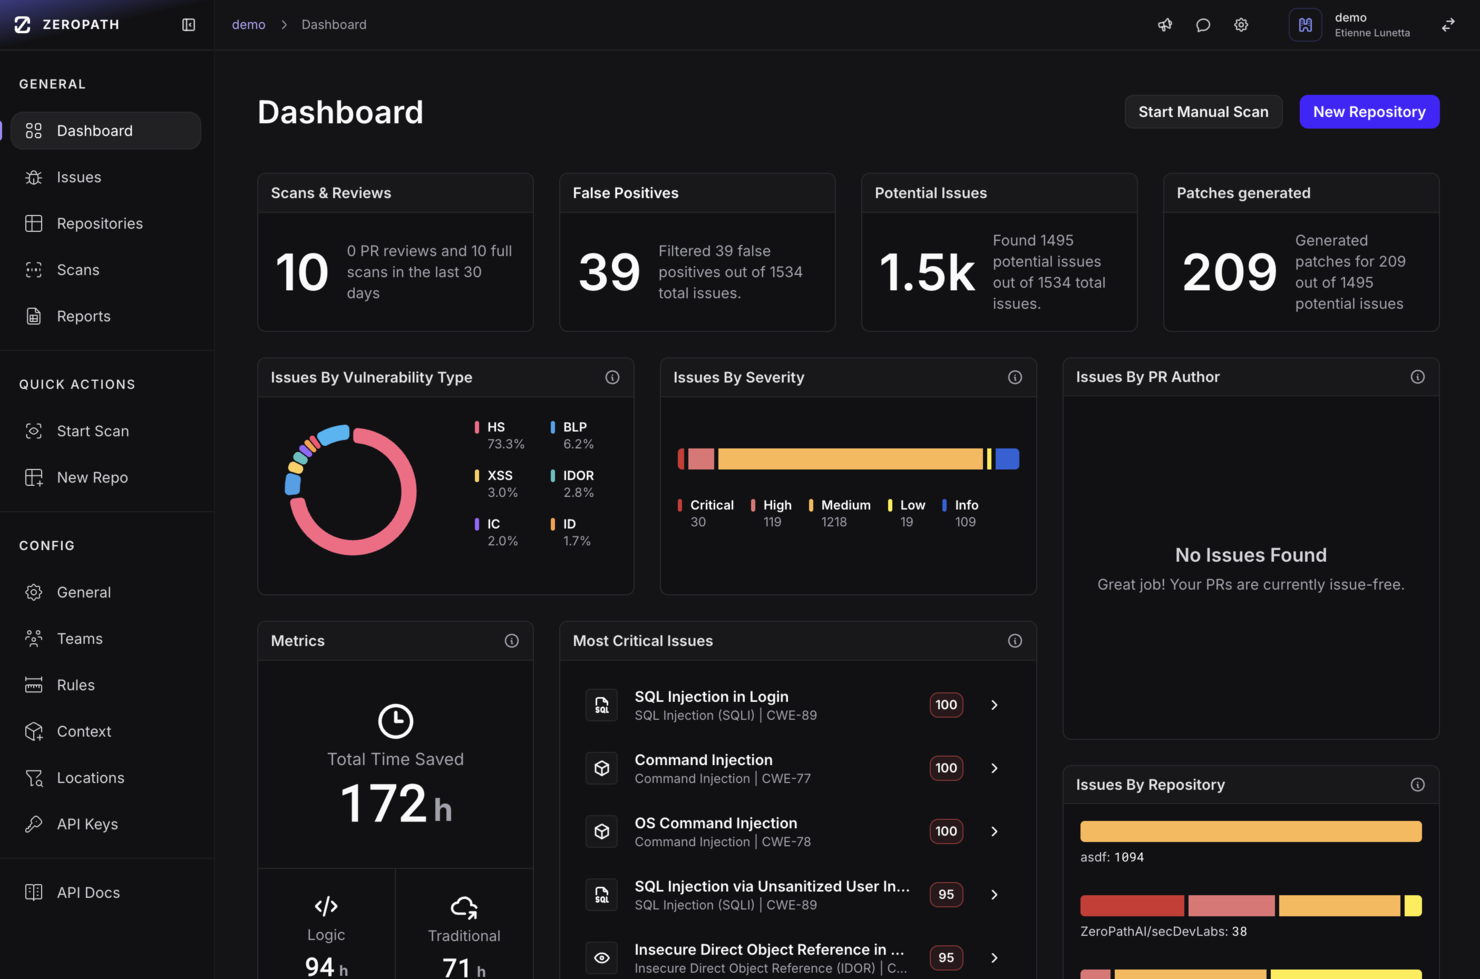
När du sammanfogar ännu en pullförfrågan och undrar om du verkligen har upptäckt säkerhetsproblemet som gömmer sig där, dyker ZeroPath upp som ett verktyg som dina utvecklings- och DevSecOps-team kommer att uppskatta. Det är utformat för utvecklare, säkerhetsingenjörer och team som arbetar i snabbföränderliga programvarumiljöer (nystartade företag, tillväxtföretag och reglerade branscher), och för in kontextmedveten kodgranskning och sårbarhetsdetektering i ditt arbetsflöde för pullförfrågningar.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom det prioriterar kontextmedveten sårbarhetsdetektering i första hand, vilket innebär att ditt team inte behöver sålla bland hundratals varningar med lågt värde. Möjligheten att skanna varje pullförfrågan på under 60 sekunder och generera färdiga korrigeringar innebär att du får utvecklarvänlig återkoppling direkt kopplad till ditt arbetsflöde. Jag gillar att det stöder anpassade policyer på naturligt språk och dataflödesanalys (spårning av användarinmatning genom ditt system), så att det upptäcker problem med affärslogik samt autentisering och auktorisering som enklare skanningsverktyg ofta missar.
Viktiga ZeroPath-funktioner
Utöver kärnfunktionerna som jag lyfte fram ovan kommer ditt team att ha nytta av följande när ni använder ZeroPath:
- Analys av programvarukomposition (SCA): Den här funktionen hjälper dig att identifiera och hantera komponenter med öppen källkod i din kod, vilket säkerställer efterlevnad och säkerhet.
- Detektering av infrastruktur som kod (IaC): Upptäcker automatiskt säkerhetsproblem i din infrastrukturkod och skyddar dina distributionsmiljöer.
- Policyhantering på naturligt språk: Gör det möjligt för dig att skapa anpassade säkerhetspolicyer med naturligt språk, vilket gör det enklare att upprätthålla efterlevnad.
- Säkerhetsmått i realtid: Ger kontinuerlig övervakning och rapportering av säkerhetsläget i din kod, vilket möjliggör proaktiv hantering av sårbarheter.
ZeroPath-integreringar
Integreringar omfattar GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform och Microsoft Teams.
Pros and Cons
Pros:
- Stöder automatisk generering av korrigeringar direkt i arbetsflödet för kodgranskning.
- Minskar mängden brus i resultaten så att ditt team kan fokusera på verkliga problem.
- Det upptäcker logikfel och dolda risker som du kanske missar vid vanliga skanningar.
Cons:
- Du kan behöva tid för att anpassa ditt arbetsflöde efter automatiseringen.
- Beroendet av AI innebär att detekteringen av specialfall fortfarande kan variera.
GitHub
Bästa koddatabasen
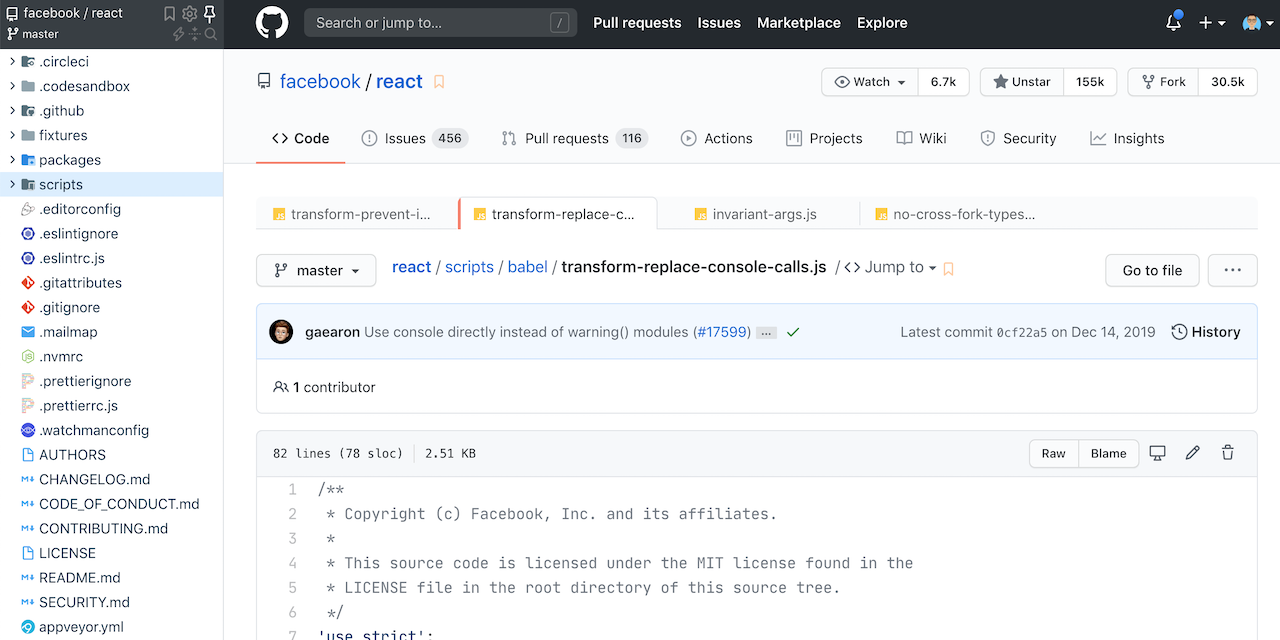
GitHub är den populäraste värdtjänsten för Git-databaser och erbjuder molnbaserade tjänster för utvecklingsteam av alla storlekar.
Varför jag valde GitHub: När jag hittar ett problem i en kodbas som jag kan rätta till använder jag pullförfrågningar på GitHub för att lägga till föreslagen kod och gå igenom den med mina kollegor i teamet. När jag initierar en sådan kan jag jämföra grenen med basgrenen, så att alla kan se vad som skiljer dem åt och, om det finns enighet, gå vidare med att sammanfoga dem.
GitHubs utmärkande funktioner och integrationer:
Funktioner som jag gärna använder för kodgranskning i GitHub omfattar möjligheten att initiera granskningsförfrågningar. Jag kan ange vem jag vill ska utföra granskningen eller låta GitHub föreslå någon genom att analysera historiska data om kodändringar.
GitHub har även skyddade grenar där endast behöriga teammedlemmar kan sammanfoga kod efter granskning, vilket är användbart när man arbetar med nya utvecklare eller personer med liten erfarenhet av Git.
Integrationer finns färdigbyggda för Codefactor, Codacy, Codecov, Coveralls, Slack, Microsoft Teams, Terraform, Jira, Visual Studio Code och Visual Studio.
Pros and Cons
Pros:
- Robust versionshanteringssystem
- Flera integrationer
- De flesta erfarna utvecklare känner redan till det
Cons:
- Är starkt beroende av CLI
- Begränsad kostnadsfri plan

Bäst för team som arbetar med Jira
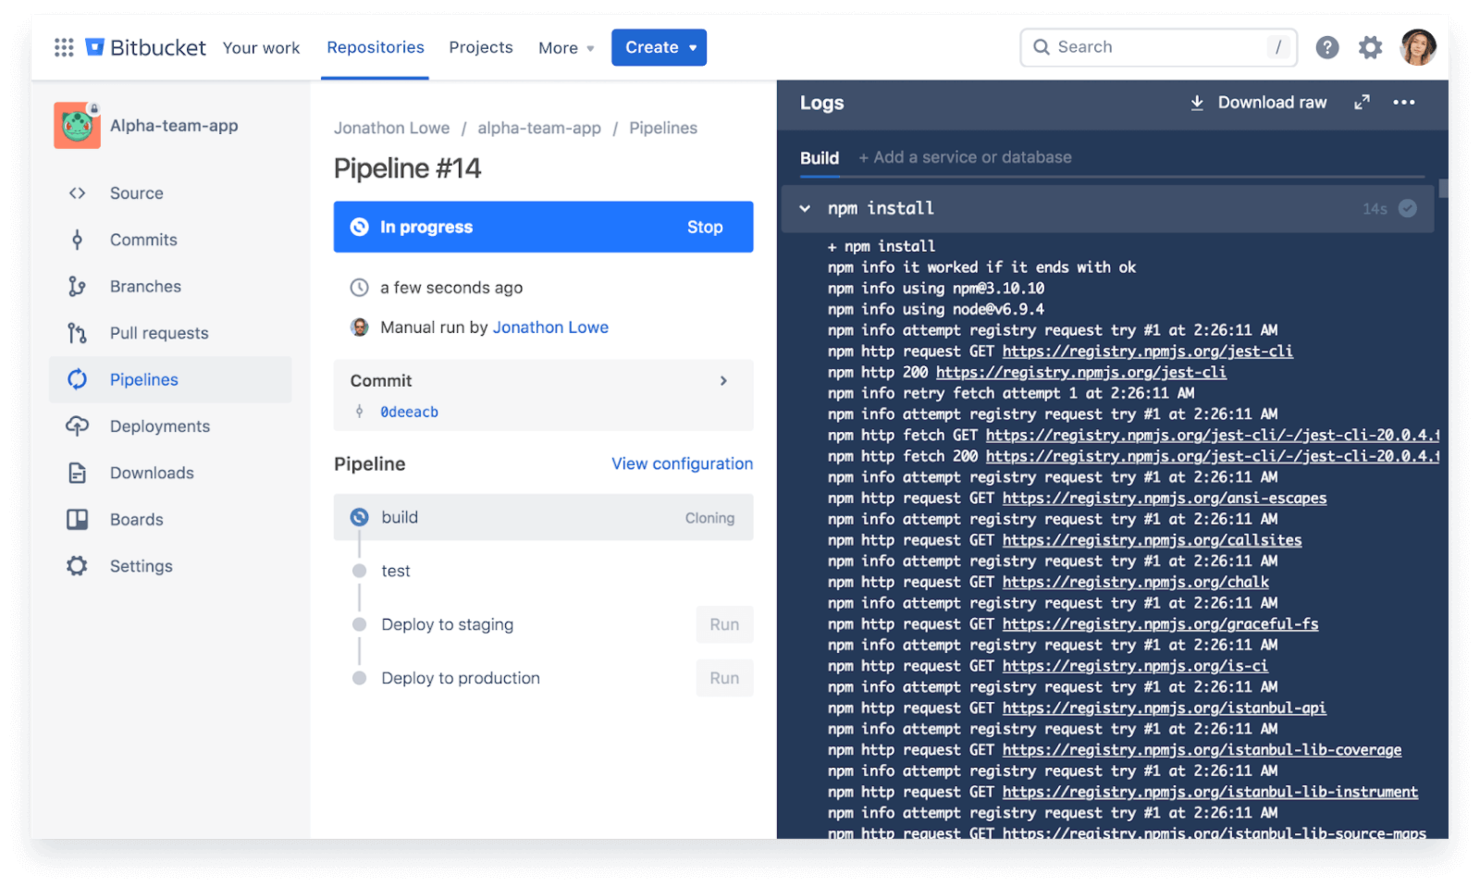
Bitbucket är en molnbaserad Git-lösning från Atlassian, företaget bakom produkter som Jira, Confluence och Trello, som driver CI/CD-arbetsflöden.
Varför jag valde Bitbucket: Bitbucket övertygade mig med sin inbyggda Jira-integrering, som förenklade kodgranskningen genom att skapa en brygga mellan kodarkivet och plattformen där teamet samordnade verksamheten. Den satte skillnader och kommentarer i sitt kodsammanhang och gav mig möjlighet att skapa ärenden och tilldela uppgifter i Jira från en pull request.
Bitbuckets utmärkande funktioner och integreringar:
Funktioner som jag uppskattade när jag använde Bitbucket med Jira inkluderar vyn på en sida, som placerar mitt kodarkiv i samma fönster som mina arbetsytor, så att jag slapp växla fram och tillbaka mellan koden och teammeddelandena. Jag uppskattade också att jag kunde lägga till checklistor i mina pull requests, precis som i ett vanligt Jira-ärende, och låta granskare bocka av dem innan förfrågningarna sammanfogades.
Integreringar, utöver den inbyggda Jira-integreringen, finns färdigbyggda för Slack, Buddybuild, CircleCI, Cider Security, CloudCannon, Codeship, Planio, Snyk, Testim.io och Visual Studio.
Pros and Cons
Pros:
- Förbättrar samarbetet med inbyggd Jira-integrering
- Godtagbart stöd för CI/CD- och DevOps-arbetsflöden
- Git-funktionalitet
Cons:
- Få integreringar och begränsad funktionalitet med produkter som inte kommer från Atlassian
- Återkommande stabilitetsproblem
Bäst för centralisering
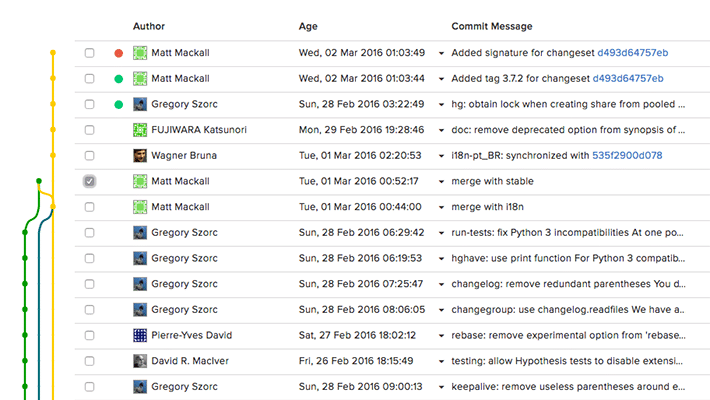
Rhodecode är en kodhanteringsplattform med öppen källkod som lagrar allt bakom en brandvägg för extra säkerhet.
Varför jag valde Rhodecode: Jag valde Rhodecode eftersom plattformen erbjuder flera alternativ för kodarkiv och versionshantering, med stöd för Git, Mercurial och Subversion (SVN). Du kan samla alla i en och samma arbetsyta och skapa gemensamma arbetsflöden som fungerar för var och en, vilket gör samarbetet enkelt utan att behöva byta ut befintliga system.
Rhodecodes utmärkande funktioner och integrationer:
Funktioner som jag uppskattade i Rhodecode för centralisering omfattar möjligheten att migrera från SVN till Git, till exempel om du vill ha offlinefunktionalitet eller högre hastigheter, och låta systemet genomsöka och mappa om hela kodarkivet åt dig. Plattformen erbjuder även funktioner för behörighetshantering av dina servrar bakom en brandvägg, vilket säkerställer säkerheten i olika miljöer.
Integrationer är förkonfigurerade för Jira, Jenkins, TeamCity, Travis CI, Trello, GitHub, Bitbucket, Slack, Confluence och Redmine.
Pros and Cons
Pros:
- Stöder flera kodarkiv och versionshanteringssystem
- Robusta funktioner för centralisering
- Erbjuder fulltextsökningar efter kod
Cons:
- Trög prestanda
- Användargränssnittet är inte särskilt användarvänligt
Snyk
Bästa beroendehantering
Snyk är en utvecklarsäkerhetsplattform som tillhandahåller analys av programvarukomposition (SCA), infrastruktur som kod (IAC), statisk säkerhetstestning av applikationer (SAST) och funktionalitet för containerisering.
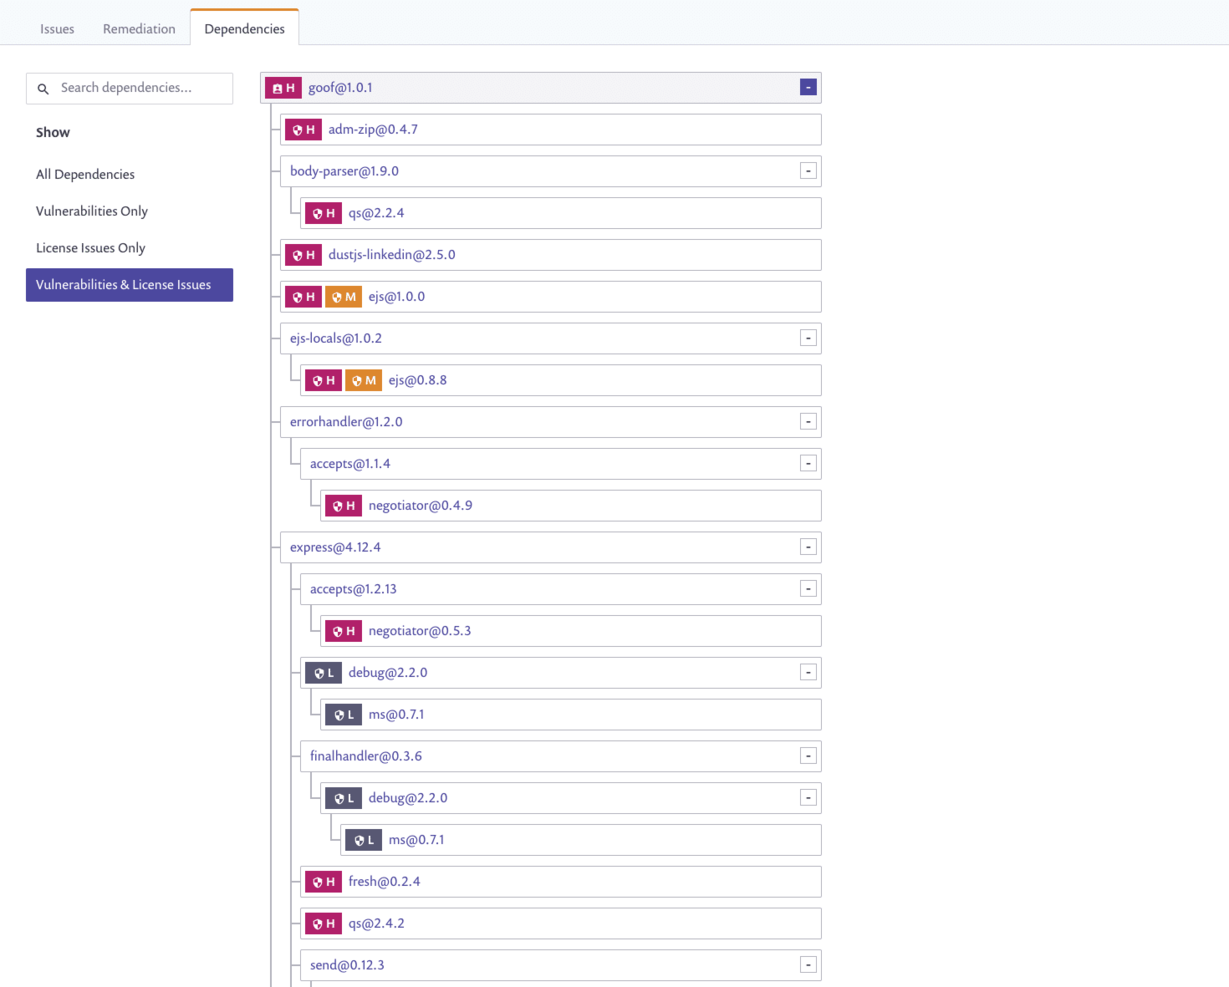
Varför jag valde Snyk: Snyk gjorde det enkelt för mig att hålla reda på både direkta och transitiva beroenden, så varje gång jag granskade kod visste jag hur långt eventuella ändringar skulle sprida sig. Det analyserade också mina projekt och hittade samt meddelade mig om sårbara beroenden, så att jag kunde ligga steget före potentiella katastrofer.
Snyks utmärkande funktioner och integrationer:
Funktioner jag uppskattade i Snyk inkluderar att det granskar kod och tillhandahåller en rapport som rangordnar de risker det hittar efter allvarlighetsgrad, vilket gör det enklare att prioritera åtgärder om du inte är säker på var du ska börja.
När det hittar en sårbarhet ger det också tydliga råd om hur den ska åtgärdas, oavsett om du arbetar i ett CLI eller en IDE. För det senare fungerar det med några av de mest populära IDE:erna, inklusive Visual Studio, VS Code och alla alternativ från JetBrains, vilket gör det enkelt för de flesta utvecklare att använda det på sina arbetsstationer.
Integrationer finns färdigbyggda för Visual Studio, Visual Studio Code, Jenkins, CircleCI, RubyMine, WebStorm, IntelliJ IDEA, PyCharm, Eclipse och Bitbucket.
Pros and Cons
Pros:
- Stark beroendehantering
- Robusta säkerhetsfunktioner
- Integreras med populära IDE:er
Cons:
- Dyrt
- Säkerheten är ibland aggressiv och kan flagga falska positiva resultat
CodeScene
Bäst för insikter om kodens hälsa
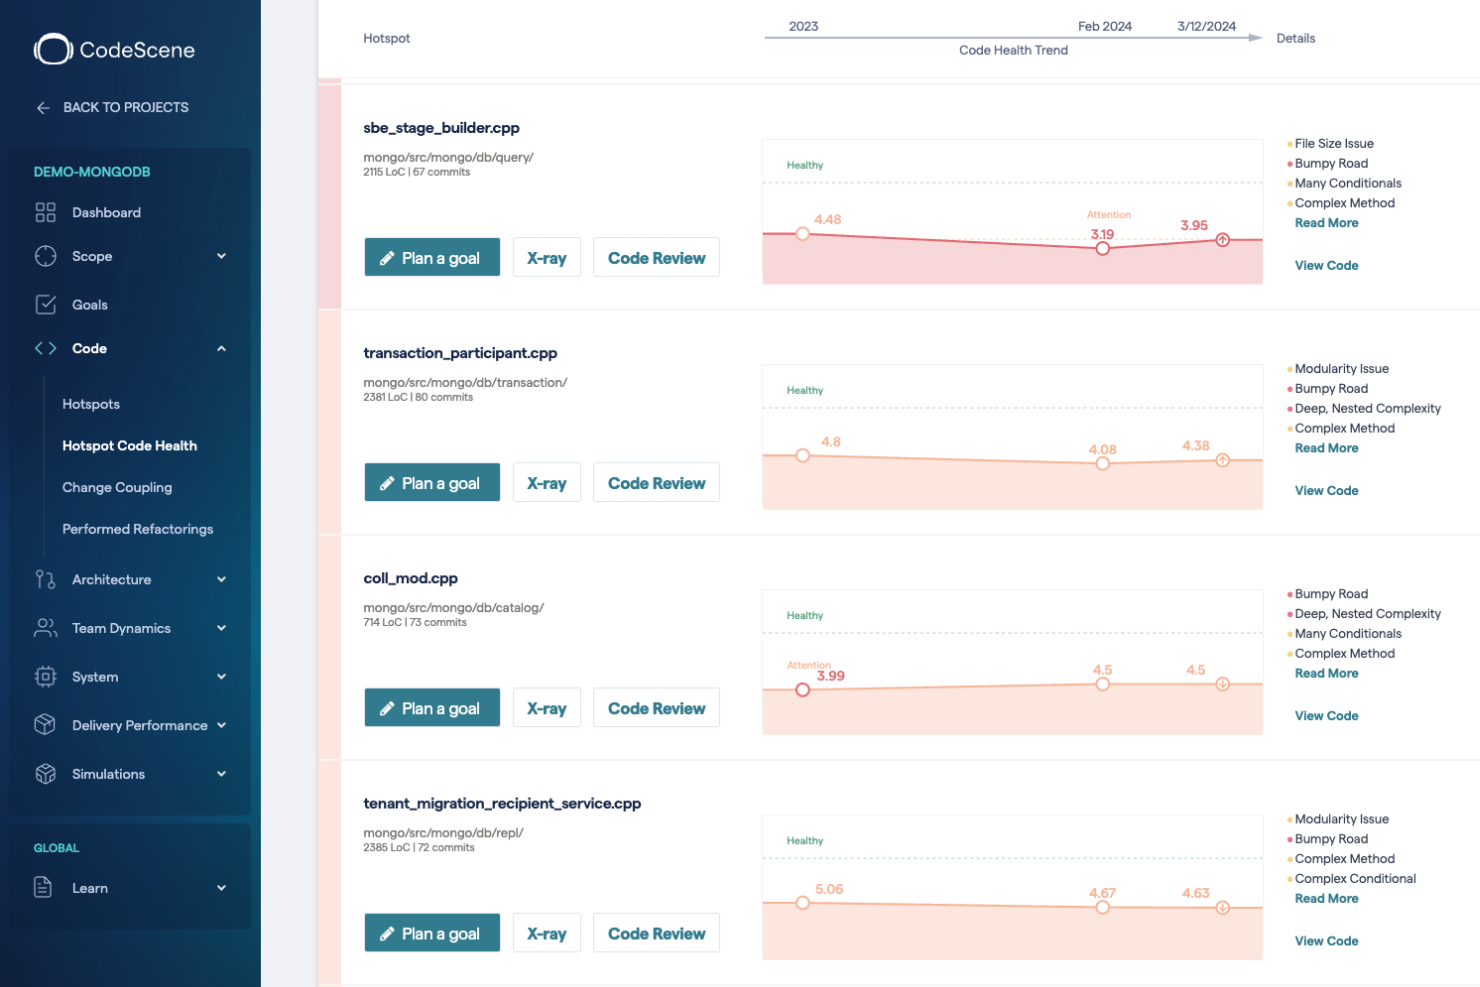
CodeScene är ett verktyg för kodanalys och visualisering som är utformat för att hjälpa utvecklingsteam att förbättra kodkvaliteten, förstå teamdynamik och effektivisera programvaruleveransen.
Varför jag valde CodeScene: Det erbjuder ett unikt kodhälsomått som sammanställer olika faktorer – såsom kodkomplexitet och kodlukt – för att tilldela din kodbas ett underhållspoäng. Detta hjälper dig att identifiera områden som kan kräva uppmärksamhet, så att du effektivt kan prioritera omstruktureringsinsatser. Jag uppskattar också CodeScenes förmåga att analysera teamdynamik. Verktyget visualiserar hur enskilda utvecklare och team interagerar med kodbasen och synliggör kunskapsfördelning samt potentiella samordningsflaskhalsar.
CodeScenes utmärkande funktioner och integrationer:
Funktioner omfattar analys av ändringsintensiva områden, vilket identifierar delar av koden som ändras ofta och kan behöva uppmärksamhet. Dessutom tar beteendebaserad kodanalys hänsyn till de mänskliga aspekterna av kodning och ger en mer heltäckande bild av din kodbas. CodeScene erbjuder även automatiserade kodgranskningar genom integrering med pull requests, vilket säkerställer att kodkvaliteten upprätthålls utan manuella ingripanden.
Integrationer omfattar Jira, Trello, Azure DevOps, GitHub Issues, GitLab, YouTrack, Slack och REST API.
Pros and Cons
Pros:
- Hjälper till att effektivt identifiera och prioritera teknisk skuld
- Ger konkreta insikter om kodkvalitet och teamdynamik
- Erbjuder visualiseringar som gör komplexa data enkla att förstå
Cons:
- Konfigurationen kan vara komplex för vissa uppsättningar
- De flesta integrationer är endast tillgängliga i abonnemang på högre nivåer
Andra verktyg för kodgranskning
Här är några ytterligare alternativ för verktyg för kodgranskning som inte kom med på min kortlista, men som ändå är värda att ta en titt på:
- JetBrains Space
Bästa funktionerna för organisation
- Collaborator
Bästa samarbetsfunktionerna
- Veracode
Bästa funktionerna för säkerhetsgranskning
- AWS CodeCommit
Bäst för team som utvecklar på AWS
- GitLab
Bäst för rapportering
- Azure DevOps
Bäst för DevOps
- Gitea
Bäst för företag med egenhostade utvecklingsplattformar
- Peer Review for Trac
Bäst för granskningsarbetsflöden i Trac-projekt
- Codebeat
Bästa alternativet med öppen källkod


Så här utvärderar jag verktyg för kodgranskning
Från att upptäcka hårdkodade hemligheter innan de når huvudgrenen till att upprätthålla kodningsstandarder i ett distribuerat team – det är här kodkvaliteten faktiskt avgörs. Jag utvärderar dem i två lager: grundkraven som alla val på den här listan måste uppfylla och de särskiljande egenskaper som faktiskt skiljer ett verktyg från ett annat.
Kärnfunktionalitet (grundkrav för den här listan)
För verktyg för kodgranskning testar och utvärderar jag följande kärnfunktioner:
- Kommentarer direkt i koden: Jag letar efter möjligheten att lämna trådade kommentarer på specifika rader i en diffvy, inte bara allmänna anteckningar i en PR. En granskare ska kunna markera ett kodblock, fråga "varför inte använda en parametriserad fråga här?" och starta en fokuserad diskussion utan att förlora sammanhanget.
- Visualisering av diffar: Verktyget behöver tydliga vyer med sida-vid-sida- eller enhetliga diffar som gör det enkelt att se vad som ändrats mellan incheckningar. Jag testar om det hanterar stora PR:ar på ett smidigt sätt och om granskare kan dölja oförändrade filer för att fokusera på det som är viktigt.
- SCM-integration: Alla verktyg på den här listan måste ha inbyggd anslutning till GitHub, GitLab eller Bitbucket. Jag kontrollerar att PR:er automatiskt utlöser granskningar och att resultaten visas direkt i gränssnittet för pullförfrågningar, där utvecklarna redan arbetar.
- Automatiserad kodanalys: Jag utvärderar om verktyget kör statisk analys av varje kodändring och flaggar buggar, kodlukt och säkerhetsproblem i granskningsarbetsflödet. De bästa verktygen upptäcker saker som risker för nullpekare eller mönster för SQL-injektion innan en mänsklig granskare ens öppnar PR:en.
- Kvalitetsgrindar: Jag testar om verktyget kan blockera en sammanslagning när definierade tröskelvärden inte uppnås, till exempel inga kritiska sårbarheter eller en minsta testtäckning. Utan regler som går att upprätthålla är resultaten bara förslag som team så småningom börjar ignorera.
- Stöd för flera språk: Jag verifierar stöd för minst fem etablerade språk, till exempel Python, JavaScript, Java, Go och C#. Ett verktyg som bara stöder ett eller två språk tvingar flerspråkiga team att kombinera flera lösningar.
- Vägledning för åtgärder: Att flagga ett problem är bara halva arbetet. Jag letar efter tydliga förklaringar till varför något flaggades och konkreta förslag på lösningar, helst med alternativ för korrigering med ett klick eller automatisk korrigering som minskar fram och tillbaka mellan granskare och upphovsperson.
Om ett verktyg inte kan göra dessa saker på ett tillförlitligt sätt kom det inte med på listan, oavsett vad mer det erbjuder.
Utmärkande funktioner (det som skiljer de utvalda verktygen åt)
Det som skiljer de främsta verktygen för kodgranskning åt är AI-drivna granskningsförslag, kodförståelse med full kontext, sömlös IDE-integration och möjligheten att skapa anpassade regler för företagsstandarder. Jag jämför också hur varje verktyg hanterar brusreducering, introduktionshastighet, flexibla distributionsalternativ och företagsspecifika funktioner som SSO, granskningsloggar och stöd för efterlevnad för säkerhetsmedvetna team.
Vad jag väger in utöver funktionerna
Jag utvärderar också prismodeller noggrant, eftersom LOC-baserad prissättning snabbt kan öka när kodbaserna växer, medan modeller per användarplats förblir förutsägbara. Flexibilitet vid driftsättning är också viktig, särskilt för reglerade team som behöver självhostade alternativ. Jag undersöker hur väl varje verktyg passar specifika teamstorlekar, om det låser dig till en SCM-plattform och hur snabbt en ny utvecklare kan bli produktiv med det utan veckor av konfigurationsarbete.
Så väljer du verktyg för kodgranskning
Det är lätt att fastna i långa funktionslistor och komplicerade prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara finns här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Se till att verktyget kan hantera en ökande kodvolym och större team utan att bli långsammare. Leta efter molnbaserade eller distribuerade alternativ för bättre skalbarhet. |
| Prestandauppföljning | Välj ett verktyg som tillhandahåller rapporter om slutförandegrad för granskningar, genomsnittlig tid till sammanfogning och förbättringar av kodkvaliteten. När det integreras med verktyg för prestandaprofiler kan du säkerställa optimal prestanda från kodning till publicering. |
| Anpassningsmöjligheter | Leta efter alternativ för att justera granskningsarbetsflöden, ange anpassade kvalitetsmått och konfigurera automatiserade kontroller så att de matchar teamets kodningsstandarder. |
| Användarvänlighet | Gränssnittet bör vara intuitivt så att teamet snabbt kan skapa, granska och sammanfoga kod utan en brant inlärningskurva. |
| Budget | Jämför kostnaden per användare eller projekt och leta efter flexibla planer som kan anpassas efter teamets storlek och kodvolym. |
| Säkerhetsåtgärder | Se till att verktyget använder kryptering för data under överföring och i vila samt erbjuder rollbaserad åtkomst för att skydda känslig kod. |
| Samarbetsfunktioner | Leta efter kommentering i realtid, infogade förslag och alternativ för att tilldela granskare för att underlätta samarbetet. |
| Integrationer | Kontrollera om verktyget integreras med ditt versionshanteringssystem, din CI/CD-pipeline och dina projekthanteringsverktyg för att undvika störningar i arbetsflödet. |
Vad är verktyg för kodgranskning?
Verktyg för kodgranskning är programvarulösningar som hjälper utvecklare att granska och förbättra kodkvaliteten innan koden sammanfogas med den huvudsakliga kodbasen. Dessa verktyg används ofta av programvaruutvecklare, DevOps-ingenjörer och kvalitetssäkringsteam för att upptäcka fel tidigt och förbättra samarbetet. Kommentering direkt i koden, stöd för pull requests och integrering med versionshantering gör det enklare att granska kod effektivt och upprätthålla höga standarder. Sammantaget skapar dessa verktyg värde genom att förbättra kodkvaliteten och underlätta teamsamarbete.
Funktioner
När du väljer verktyg för kodgranskning bör du hålla utkik efter följande viktiga funktioner:
- Infogade kommentarer: Gör det möjligt för granskare att lämna kommentarer direkt i koden, vilket underlättar riktad återkoppling.
- Integrering med versionshantering: Synkroniseras med plattformar som GitHub, GitLab och Bitbucket för att spåra ändringar och hantera incheckningar.
- Automatiserade verktyg för kodanalys: Söker igenom koden efter fel, säkerhetsbrister och stilavvikelser och ger utvecklarna omedelbar återkoppling.
- Tilldelning av kollegial granskning: Tilldelar automatiskt kodgranskningar till specifika teammedlemmar baserat på arbetsbelastning eller expertis.
- Identifiering av sammanfogningskonflikter: Identifierar och markerar potentiella konflikter innan kod sammanfogas, vilket hjälper till att undvika problem vid driftsättning.
- Anpassade granskningsarbetsflöden: Gör det möjligt att definiera och tillämpa specifika granskningssteg som passar teamets utvecklingsprocess.
- Rapporter om kodkvalitet: Ger insikter i slutförandegrad för granskningar, kodens komplexitet och efterlevnaden av kodningsstandarder.
- Grenar med åtkomstskydd: Förhindrar att kod sammanfogas utan att obligatoriska tester och godkännanden har passerats.
- Säkerhetsskanning: Kontrollerar kodbasen efter kända sårbarheter och efterlevnadsproblem för att minska säkerhetsriskerna.
- Verktyg för parprogrammering: Gör det möjligt för flera granskare att lämna kommentarer, föreslå ändringar och lösa problem samtidigt i realtid.
Fördelar
Implementering av verktyg för kodgranskning ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad kodkvalitet: Automatiserade kontroller och kollegiala granskningar hjälper till att upptäcka fel och förbättra kodningsstandarderna före driftsättning.
- Snabbare utvecklingscykler: Tidig upptäckt av problem och återkoppling i realtid minskar omarbetning och snabbar upp utvecklingsprocessen.
- Förbättrat teamsamarbete: Kommentarer i realtid, verktyg för kodvisualisering och funktioner för att tilldela granskare håller alla samordnade och minskar risken för missförstånd.
- Bättre säkerhet: Inbyggda sårbarhetsskanningar hjälper till att identifiera och åtgärda säkerhetsproblem tidigt i utvecklingscykeln.
- Minskad teknisk skuld: Spårning av kodkvalitet och tillämpning av kodningsstandarder förebygger långsiktiga problem och gör framtida uppdateringar enklare.
- Mer konsekventa kodningsmetoder: Automatiserad analys och tillämpning av stilregler säkerställer att alla utvecklare följer samma kodningsstandarder.
- Ökad insyn: Prestandarapporter och spårning av slutförda granskningar ger insikter i flaskhalsar och teamets effektivitet.
Kostnader och priser
För att välja verktyg för kodgranskning krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Precis som för många verktyg för programvaruutveckling varierar kostnaderna beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för kodgranskning:
Jämförelsetabell för abonnemang för verktyg för kodgranskning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande kodgranskning, versionshistorik och kommentarer i koden. |
| Personligt abonnemang | $5-$25/användare/månad | Automatiserad kodanalys, återkoppling i realtid och integrering med versionshanteringssystem. |
| Företagsabonnemang | $25-$75/användare/månad | Tilldelning av granskare, anpassade arbetsflöden, säkerhetsskanningar och rapportering. |
| Abonnemang på företagsnivå | $75-$150/användare/månad | AI-assisterade kodförslag, efterlevnadsspårning, prestandainsikter och support dygnet runt. |
Vanliga frågor om verktyg för kodgranskning
Här är några svar på vanliga frågor om verktyg för kodgranskning:
Kan ett verktyg för kodgranskning bidra till att minska granskningstiden och flaskhalsarna?
Ja, de flesta verktyg kan påskynda granskningsprocessen genom att automatisera återkommande uppgifter som kodformatering eller statisk analys. De gör det också enklare att tilldela granskare, följa väntande granskningar och övervaka framstegen. Dessa funktioner hjälper teamet att undvika flaskhalsar och hålla projekten i rörelse på ett smidigt sätt.
Vilka är avvägningarna mellan att använda ett egenhostat verktyg för kodgranskning med öppen källkod och ett molnbaserat verktyg?
Egenhostade verktyg ger större kontroll, anpassningsmöjligheter och datasekretess, men kräver installation och underhåll. Molnbaserade verktyg är enklare att komma igång med, har ofta inbyggda integreringar och minskar underhållsarbetet. Valet beror på teamets tekniska kapacitet, säkerhetsbehov och budget.
Hur kan jag mäta om vår kodgranskningsprocess är effektiv med hjälp av verktyget?
Du kan följa mätvärden som granskningstid, antalet kommentarer per granskning och andelen problem som upptäcks under granskningar jämfört med efter lansering. Bra verktyg hjälper dig att visualisera dessa mätvärden med instrumentpaneler eller rapporter. Regelbunden granskning av dessa data hjälper till att identifiera flaskhalsar eller ojämn arbetsbelastning mellan teammedlemmarna.
Kommer automatisering av delar av granskningen med AI eller statisk analys att försämra granskningskvaliteten?
Nej, automatisering förbättrar vanligtvis effektiviteten utan att försämra kvaliteten. Den hanterar återkommande kontroller eller kontroller på låg nivå, vilket frigör tid för granskare att fokusera på arkitektur och logik. Du bör dock övervaka hur teamet använder automatiseringen för att säkerställa att viktiga diskussioner om design och funktionalitet fortfarande äger rum.
Vilket är det bästa sättet att införa ett verktyg för kodgranskning i ett team utan att störa pågående projekt?
Börja i liten skala genom att introducera verktyget i ett projekt eller team. Samla in återkoppling, finjustera konfigurationerna och se till att alla förstår hur verktyget ska användas. När arbetsflödet känns naturligt kan du utöka användningen till andra projekt och standardisera granskningsrutinerna i hela organisationen.
Vad händer härnäst:
Om du håller på att undersöka verktyg för kodgranskning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista med programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.