

10 bästa SAST-verktygen för säker kodning 2026

Kortlista över de bästa verktygen för statisk säkerhetstestning av applikationer


I dagens snabbföränderliga teknikvärld är det viktigare än någonsin att se till att koden är säker. Verktyg för statisk säkerhetstestning av applikationer kan förändra situationen för dig och ditt team genom att identifiera sårbarheter innan de blir ett problem. Du känner till utmaningarna med att hålla jämna steg med säkerhetshot, och dessa verktyg erbjuder ett praktiskt sätt att hantera dem.
Jag har självständigt testat och granskat dessa verktyg för att ge dig en opartisk bild av vad som finns tillgängligt. Du kan lita på att mina toppval är väl undersökta och fokuserade på behoven inom SaaS-utveckling. I den här artikeln guidar jag dig genom de bästa alternativen och lyfter fram deras unika funktioner samt hur de kan hjälpa ditt team att förbli säkert.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa verktygen för statisk säkerhetstestning av applikationer
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina toppval bland verktyg för statisk säkerhetstestning av applikationer, så att du kan hitta det bästa alternativet för din budget och dina affärsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för observerbarhet i realtid | 15 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $7/värd/månad | Website | |
| 2 | Bäst för sårbarhetsdetektering | Gratis demo tillgänglig | Prisuppgift på begäran | Website | |
| 3 | Bäst för skalbar sårbarhetsdetektering | Gratisplan tillgänglig | Från $350/månad | Website | |
| 4 | Bäst för integrering i CI/CD-processer | Gratisplan tillgänglig | Från $34/utvecklare/månad | Website | |
| 5 | Bäst för upptäckt av hot i leveranskedjan | 7 dagars kostnadsfri provperiod + kostnadsfri demo tillgänglig | Från $399/månad (faktureras årsvis) | Website | |
| 6 | Bäst för automatisk generering av korrigeringar | Gratisplan tillgänglig | Från $200/månad | Website | |
| 7 | Bäst för samarbete kring öppen källkod | Gratisabonnemang tillgängligt | Från $4/användare/månad | Website | |
| 8 | Bäst för obegränsade parallella testkörningar | Gratis demo tillgänglig | Prisuppgifter på begäran | Website | |
| 9 | Bäst för integrerade DevOps-arbetsflöden | 30 dagars kostnadsfri provperiod | Pris på begäran | Website | |
| 10 | Bäst för observabilitet i realtid | Gratisabonnemang tillgängligt | Från $49/användare/månad | Website |


Recensioner av de bästa verktygen för statisk säkerhetstestning av applikationer
Nedan finns mina detaljerade sammanfattningar av de bästa verktygen för statisk säkerhetstestning av applikationer som kom med på min kortlista. Mina recensioner ger en detaljerad överblick över de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Bäst för observerbarhet i realtid
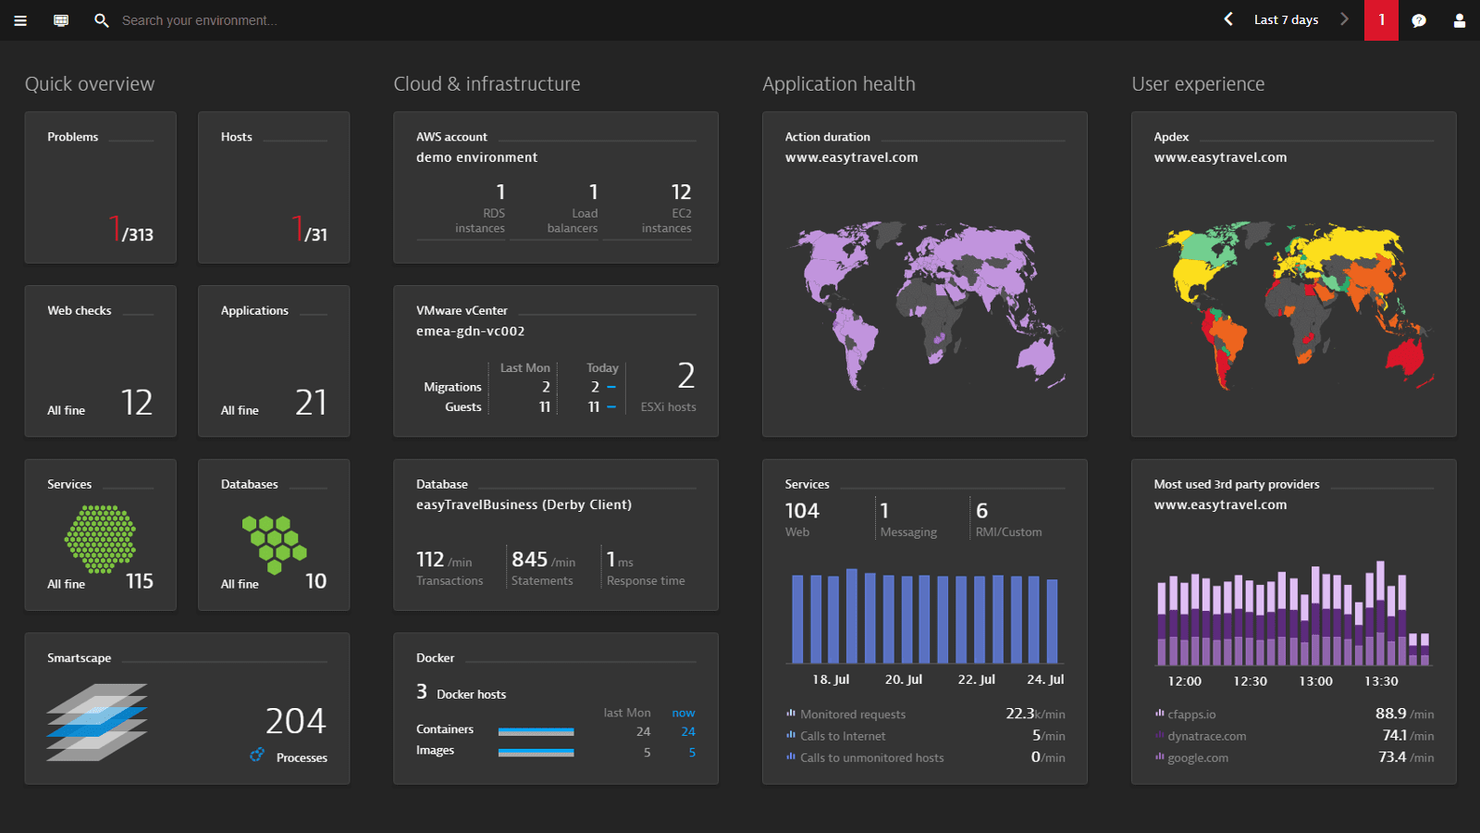
Dynatrace är en allt-i-ett-plattform för programvaruintelligens som används av IT- och DevOps-team inom olika sektorer. Den erbjuder övervakning och analys av applikationer, infrastruktur och användarupplevelse, vilket hjälper team att optimera prestandan och säkerställa tillförlitlighet.
Varför jag valde Dynatrace: Dynatrace erbjuder observerbarhet i realtid, vilket gör plattformen till ett förstahandsval för team som behöver omedelbar insyn i sina system. Dess AI-drivna analys av grundorsaker hjälper till att snabbt identifiera problem, vilket sparar tid. Plattformens övervakning av hela teknikstacken omfattar allt från applikationer till infrastruktur. Dessutom förenklar automatiserad driftsättning och skalning hanteringen av komplexa miljöer.
Utmärkande funktioner & integrationer:
Funktioner inkluderar AI-driven analys av grundorsaker som påskyndar felsökningen, övervakning av hela teknikstacken för att täcka applikationer och infrastruktur samt automatiserad driftsättning för förenklad hantering av komplexa miljöer.
Integrationer inkluderar AWS, Azure, Google Cloud, Kubernetes, ServiceNow, Slack, Jira, Microsoft Teams, Ansible och Puppet.
Pros and Cons
Pros:
- Dataanalys i realtid
- AI-driven analys av grundorsaker
- Övervakning av hela teknikstacken
Cons:
- Hög resursförbrukning
- Komplex initial konfiguration
Bäst för sårbarhetsdetektering

DerScanner är ett verktyg för statisk applikationssäkerhetstestning som är idealiskt för chefer inom informationssäkerhet och IT-säkerhet. Det integrerar dynamisk, statisk och mobil applikationssäkerhetstestning för att hjälpa organisationer att säkra sin kod samtidigt som de upprätthåller integriteten.
Varför jag valde DerScanner: Det utmärker sig inom sårbarhetsdetektering genom att erbjuda en enhetlig plattform för statisk, dynamisk och mobil säkerhetstestning. Verktygets överensstämmelse med CWE-standarder säkerställer grundliga säkerhetskontroller. Möjligheten att skanna både egenutvecklad kod och kod med öppen källkod samt kompilerade binärfiler när källkoden inte är tillgänglig gör det mångsidigt för olika miljöer. DerScanner finns både som molnbaserad tjänst och för lokal installation, vilket gör det möjligt för organisationer att välja den distributionsmodell som bäst passar deras säkerhets- och infrastrukturkrav.
Utmärkande funktioner & integrationer:
Funktioner inkluderar effektiv skanning av egenutvecklad kod och kod med öppen källkod, analys av kompilerade binärfiler, överensstämmelse med standarderna för Common Weakness Enumeration samt ett användarvänligt gränssnitt som förenklar säkerhetsprocesserna.
Integrationer inkluderar Jenkins, Jira, GitHub, GitLab, Bitbucket, Azure DevOps, Slack, Bamboo, CircleCI och Travis CI.
Pros and Cons
Pros:
- Enhetlig säkerhetstestning
- Överensstämmelse med CWE-standarder
- Stöd för kod med öppen källkod och egenutvecklad kod
Cons:
- Kan kräva teknisk expertis
- Begränsat stöd för offlineanvändning
Bäst för skalbar sårbarhetsdetektering
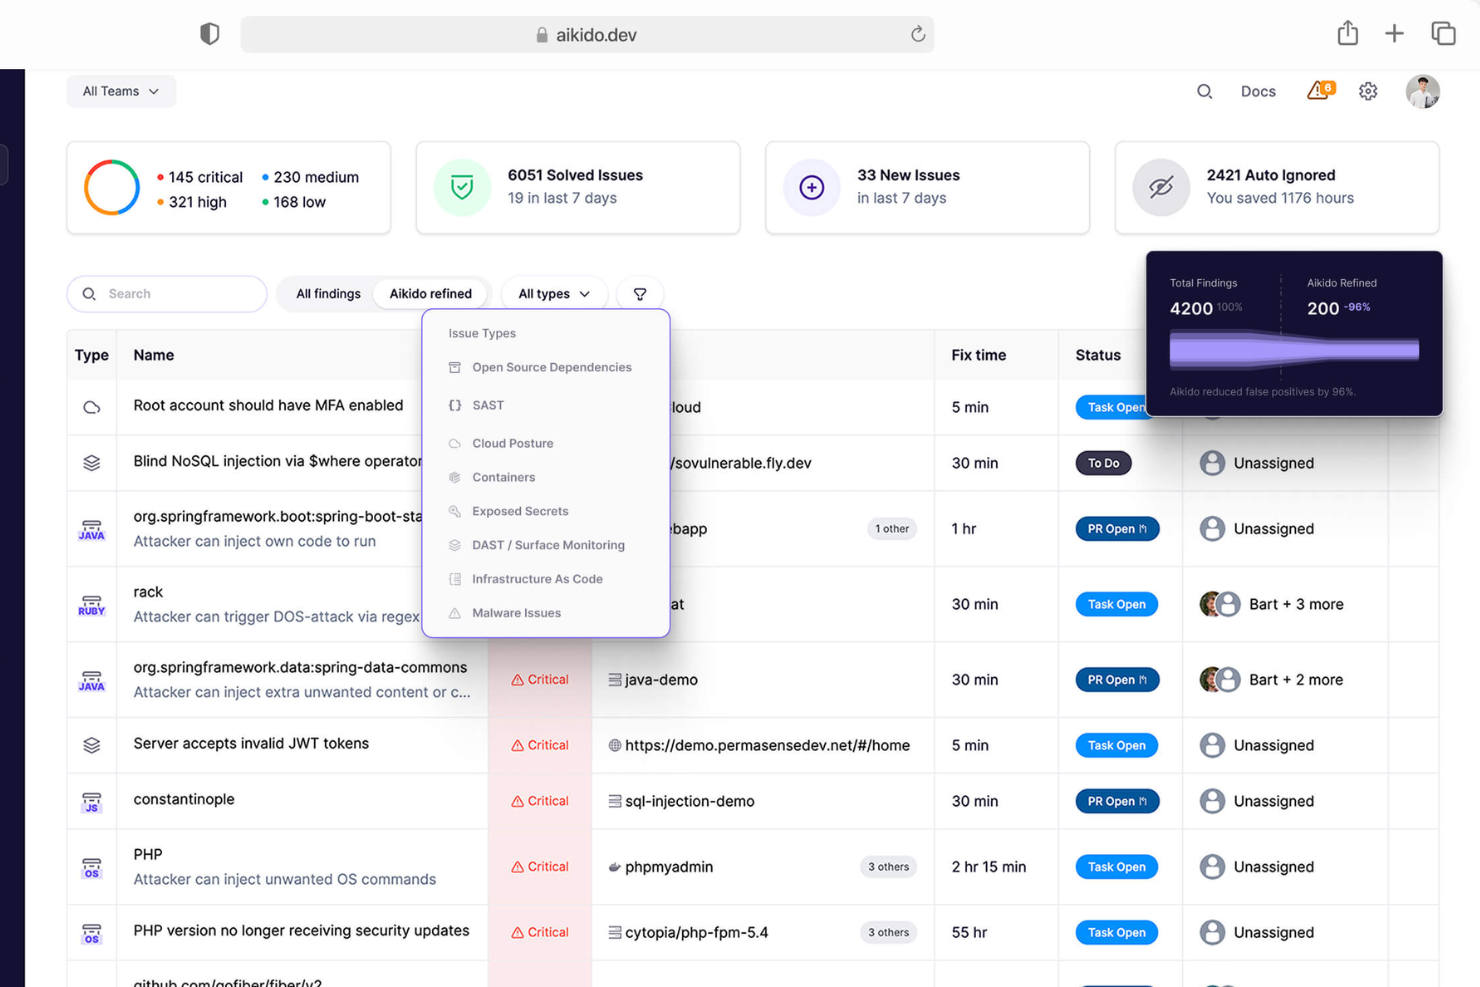
Aikido Security erbjuder en lösning för statisk säkerhetstestning av applikationer (SAST) med inriktning på att säkra kod-, moln- och körningsmiljöer. Den är utformad för utvecklare inom branscher som fintech, hälsoteknik och nystartade företag, med fokus på sårbarhetsdetektering och stöd för efterlevnad.
Varför jag valde Aikido Security: Aikido Security är specialiserat på skalbar sårbarhetsdetektering och säkerställer att verkliga säkerhetsproblem prioriteras. Lösningen integreras sömlöst med CI/CD-pipelines och IDE:er för detektering i realtid. Användare kan anpassa regler efter sina specifika behov, och AI-drivna korrigeringar med ett klick förenklar åtgärdsprocessen. Stödet för efterlevnad av standarder som SOC 2 och ISO gör lösningen ännu mer attraktiv.
Utmärkande funktioner & integrationer:
Funktioner inkluderar sårbarhetsdetektering som minimerar falska varningar, anpassningsmöjligheter för att skapa skräddarsydda regler samt automatiserat stöd för efterlevnad av standarder som SOC 2 och ISO.
Integrationer inkluderar Azure Pipelines, Jira, GitHub, Bitbucket, GitLab, Slack, Trello, Jenkins, CircleCI och Travis CI.
Pros and Cons
Pros:
- Skalbar för stora team
- Utmärkt stöd för efterlevnad
- Detektering i realtid
Cons:
- Kan kräva teknisk installation
- Begränsat stöd utan internetanslutning
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.

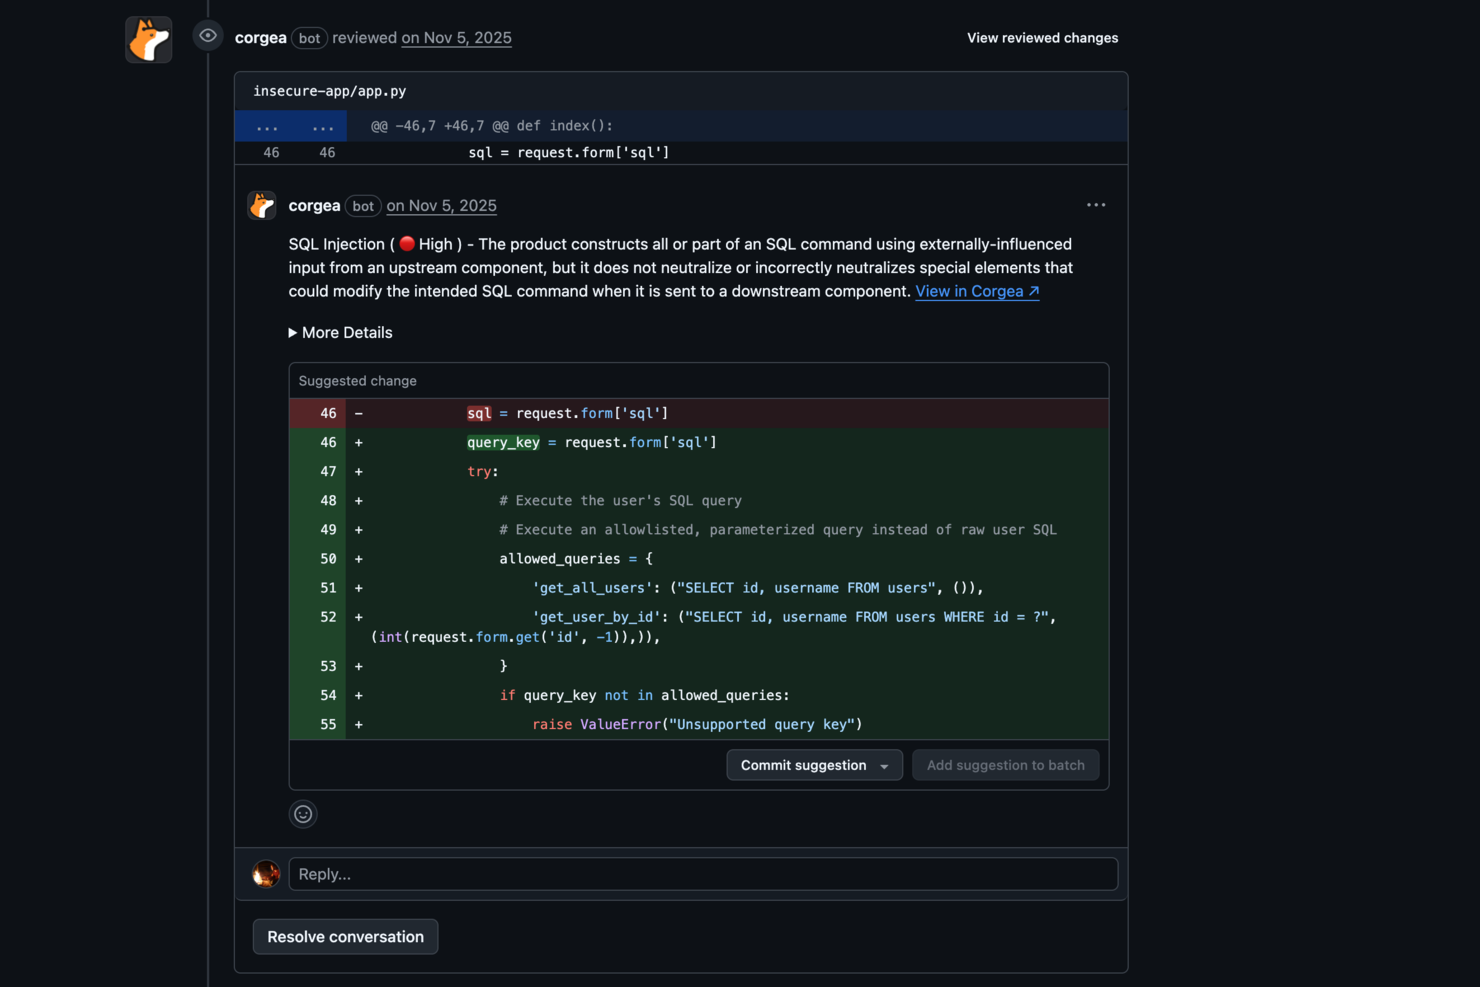
Corgea är utformat för utvecklare och säkerhetsteam som vill ha starkare applikationssäkerhet med hjälp av statisk analys. Det använder AI för att upptäcka sårbarheter som traditionella verktyg ofta missar, inklusive brister i affärslogik och konfigurationsproblem. Eftersom det integreras direkt i vanliga utvecklingsmiljöer kan team förbättra säkerheten utan att sakta ner arbetsflödet.
Varför jag valde Corgea
Jag valde Corgea eftersom den AI-drivna analysen minskar antalet falska positiva resultat samtidigt som detektionskvaliteten förbättras. Användningen av stora språkmodeller (LLMs) hjälper verktyget att förstå kodens sammanhang och upptäcka problem som brister i affärslogik, vilka vanligtvis är svåra att hitta med regelbaserade skannrar. Corgea passar också smidigt in i CI/CD-processer och ger återkoppling i realtid, så att team kan åtgärda problem tidigt och göra säkerhet till en del av den vanliga utvecklingsprocessen.
Viktiga funktioner i Corgea
Utöver den AI-drivna analysen tyckte jag även att följande funktioner var anmärkningsvärda:
- Omfattande språkstöd: Analyserar kod i fler än 10 språk och ramverk, vilket säkerställer bred täckning för varierade teknikstackar.
- Skanning efter hemligheter: Identifierar hårdkodade hemligheter och känsliga data i koden för att förhindra dataintrång.
- Intelligent filfiltrering: Optimerar skanningsprestandan genom att exkludera irrelevanta filer, vilket säkerställer en korrekt och effektiv analys.
- Automatiserad åtgärd: Erbjuder kontextmedvetna korrigeringar som kan tillämpas automatiskt eller efter granskning, vilket effektiviserar åtgärdsprocessen.
Corgea-integrationer
Integrationerna omfattar CI/CD-processer, granskning av kodförfrågningar, IDE-stöd, GitHub, GitLab, Bitbucket, Jenkins och Azure DevOps.
Pros and Cons
Pros:
- Upptäcker komplexa brister i affärslogik
- Färre falska positiva resultat med AI
- Bred kodtäckning för flera språk
Cons:
- Resultaten kan variera mellan skanningar
- Nyare verktyg med begränsad historik
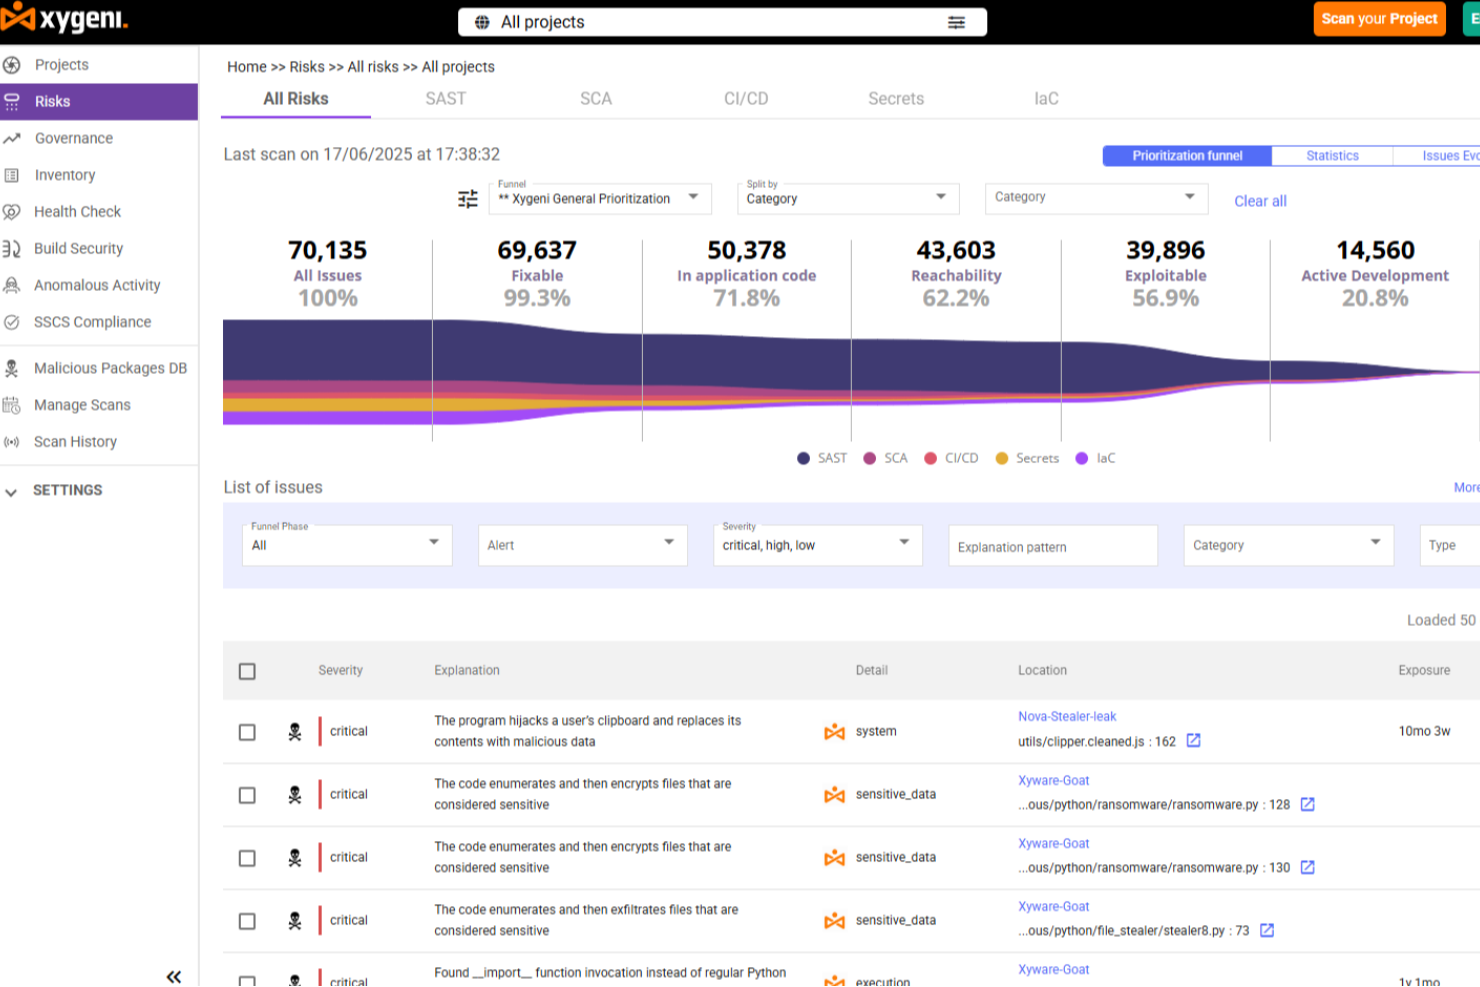
Xygeni är en AI-baserad plattform för applikationssäkerhet som kombinerar SAST, SCA, DAST, hemlighetsidentifiering, CI/CD-säkerhet och försvar mot skadlig kod i leveranskedjan i ett enda system för heltäckande täckning av hela SDLC.
Vem passar Xygeni bäst för?
Xygeni passar särskilt bra för säkerhetsfokuserade utvecklingsteam på medelstora till stora företag som behöver enhetlig insyn i kod, beroenden, pipelines och komponenter från tredje part.
Varför jag valde Xygeni
Jag har tagit med Xygeni bland mina främsta val eftersom dess hotidentifiering i leveranskedjan går betydligt längre än vad de flesta SAST-verktyg erbjuder. SCA-modulen analyserar dagligen tusentals nya och uppdaterade paket med öppen källkod för att upptäcka och blockera nolldagsskadlig kod innan den når din kodbas. Dessutom övervakar avvikelseidentifieringsmotorn beteendesignaler i kod, beroenden, pipelines och konfigurationsfiler för att upptäcka obehöriga ändringar i realtid – den typ av attackvektor som ren statisk analys helt enkelt inte kan upptäcka.
Viktiga funktioner i Xygeni
- AI-baserad SAST-skanning: Skannar källkod efter sårbarheter, inklusive SQLi, XSS, osäker autentisering och bakdörrar, med OWASP-testsviten som riktmärke.
- AI-baserad automatisk korrigering via pull-begäran: Genererar kodbaserade korrigeringar för upptäckta sårbarheter och skickar in dem som pull-begäranden för granskning av utvecklare.
- Identifiering av hemligheter: Skannar kodarkiv, incheckningar och CI/CD-konfigurationer för att identifiera exponerade inloggningsuppgifter, API-nycklar och åtkomsttoken innan de når produktion.
- Säkerhetsskanning av IaC: Analyserar filer med infrastruktur som kod för att upptäcka felkonfigurationer i moln- och containerbaserade miljöer före driftsättning.
Xygeni-integrationer
Xygeni erbjuder inbyggda integrationer med GitHub, GitLab, Bitbucket, Azure DevOps och Jenkins, samt CircleCI för skanning av SCM- och CI/CD-pipelines. För ärendehantering och aviseringar integreras verktyget med Jira, GitHub-ärenden och Slack. IDE-tillägg finns för VS Code, IntelliJ, Eclipse, Visual Studio, Windsurf och Cursor. Xygeni erbjuder även ett REST API för anpassade integrationer och automatisering i CI/CD- och styrningsarbetsflöden.
Pros and Cons
Pros:
- Åtkomstanalys minskar antalet falska positiva resultat avsevärt
- Upptäcker skadlig kod i beroenden med öppen källkod
- Samlar SAST, SCA och skanning efter hemligheter i ett verktyg
Cons:
- Antalet aviseringar kan vara högt i början
- Mindre gemenskap jämfört med Snyk eller SonarQube

Zeropath
Bäst för automatisk generering av korrigeringar
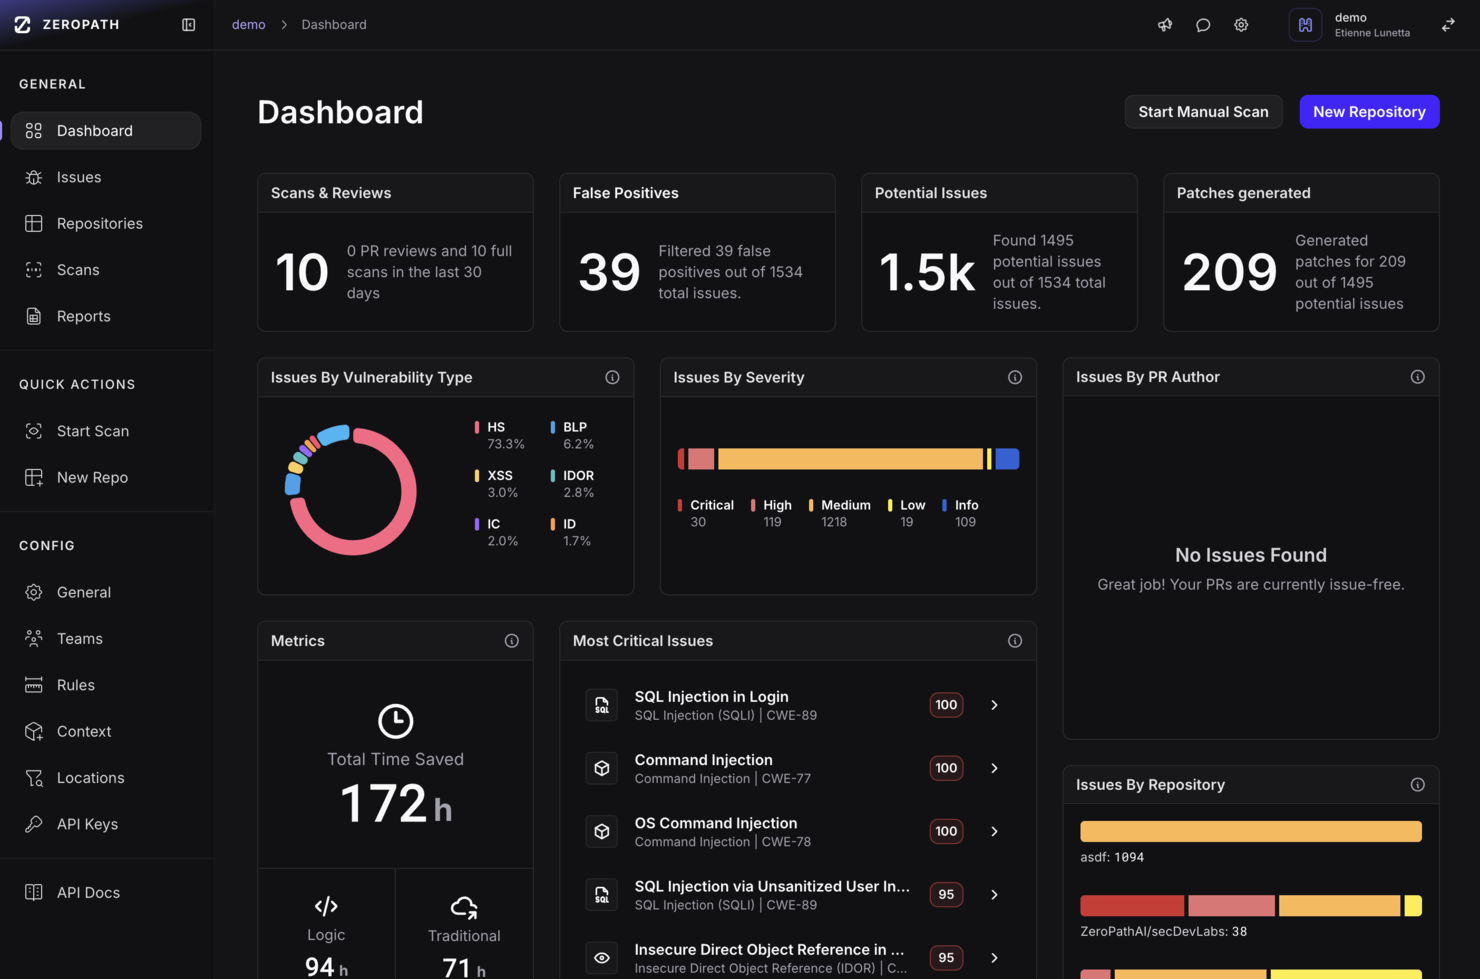
ZeroPath är utformat för att hjälpa utvecklings- och säkerhetsteam att ligga steget före kodsårbarheter genom att använda AI för att upptäcka problem som bristande autentisering, logiska fel, exploaterbara beroenden och felkonfigurerade pipelines. Om ditt team bygger programvara snabbt och vill ha en SAST-lösning som upptäcker verkliga hot utan att överväldiga er med falsklarm, är ZeroPath värt att ta en titt på.
Varför jag valde ZeroPath
Jag valde ZeroPath eftersom dess AI-infödda motor för statisk applikationssäkerhetstestning (SAST) går längre än mönstermatchning och förstår kodens kontext och affärslogik – så att du och ditt team kan lita på att resultaten är meningsfulla. Verktygets automatiska generering av korrigeringar låter dig granska eller slå samman föreslagna lösningar direkt i pullförfrågningar, vilket minskar tiden som läggs på att manuellt utforma åtgärder. Dess djupgående upptäckt av kringgående av autentisering, IDOR-sårbarheter, kapplöpningstillstånd och logiska brister innebär att du upptäcker sårbarhetstyper som många äldre skanningsverktyg missar.
Viktiga funktioner i ZeroPath
Utöver sina centrala SAST-funktioner erbjuder ZeroPath:
- Anpassade kodpolicyer: Skapa policyer på naturligt språk eller regelbaserade policyer för att flagga specifika mönster eller antimönster i din kodbas.
- Upptäckt av hemligheter: Skanna efter läckta autentiseringsuppgifter, nycklar, token eller API-hemligheter i arkiv och tillämpa arbetsflöden för åtgärder.
- Upptäckt av felkonfigurationer i infrastruktur som kod (IaC): Analysera IaC-mallar (t.ex. Terraform, CloudFormation) för osäkra konfigurationer före driftsättning.
- Instrumentpanel för säkerhetsinformation: Visa realtidsmått för sårbarhetstrender, exploaterbarhetspoäng (CVSS 4.0), teamets prestationer och efterlevnadsstatus.
Integrationer för ZeroPath
Integrationer omfattar GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Jenkins, Slack, Microsoft Teams och CircleCI.
Pros and Cons
Pros:
- Upptäcker logiska brister och dolda risker som du kanske missar vid vanliga skanningar.
- Minskar mängden brus bland resultaten så att ditt team kan fokusera på verkliga problem.
- Ger dig tydliga korrigeringar som påskyndar dina säkerhetsgranskningar.
Cons:
- Integrationsalternativen kanske inte är tillräckligt omfattande för komplexa företagsmiljöer.
- Du kan behöva tid för att anpassa ditt arbetsflöde till automatiseringen.
GitHub
Bäst för samarbete kring öppen källkod
GitHub är en plattform för samarbetsinriktad programvaruutveckling som används i stor utsträckning av utvecklare inom olika branscher, däribland hälso- och sjukvård samt finans. Den erbjuder verktyg för säkerhet, automatisering och kodhantering, vilket gör den lämplig för uppgifter som DevSecOps och CI/CD.
Varför jag valde GitHub: GitHub utmärker sig inom samarbete kring öppen källkod och erbjuder en plattform där utvecklare kan arbeta tillsammans med projekt var de än befinner sig. De inbyggda verktygen för applikationssäkerhet använder AI för att snabbt identifiera och åtgärda sårbarheter, vilket stärker dess unika säljfördel. GitHub Actions automatiserar arbetsflöden och effektiviserar hanteringen av kodändringar. Med GitHub Advanced Security får du säkerhetsalternativ på företagsnivå för att skydda din kodbas.
Utmärkande funktioner & integrationer:
Funktioner inkluderar GitHub Copilot för AI-assisterad kodning, GitHub Actions för automatisering av arbetsflöden och Codespaces för omedelbara utvecklingsmiljöer. Dessa funktioner förbättrar samarbetet och effektiviserar utvecklingsprocesserna.
Integrationer inkluderar Slack, Trello, Jira, Visual Studio, Azure DevOps, Google Cloud, AWS, Heroku, Docker och Kubernetes.
Pros and Cons
Pros:
- Omfattande öppen källkod-gemenskap
- AI-drivna säkerhetsverktyg
- GitHub Actions för automatisering
Cons:
- Risk för komplexa konfigurationer
- Beroende av Git-kunskaper

QA Wolf
Bäst för obegränsade parallella testkörningar

QA Wolf är en hybridplattform och tjänst för programvaruteam inom branscher som fintech, hälso- och sjukvård samt e-handel. Den tillhandahåller automatiserad heltäckande testtäckning för webb- och mobilapplikationer, vilket förbättrar kvalitetssäkringen och minskar QA-kostnaderna.
Varför jag valde QA Wolf: QA Wolf utmärker sig genom att erbjuda obegränsade parallella testkörningar, vilket är avgörande för team som vill snabba upp sina testprocesser. Plattformens felrapporter som verifierats av människor bidrar till att säkerställa noggrannheten. Garantin mot instabila tester minskar risken för opålitliga tester och gör plattformen tillförlitlig för konsekventa tester. Det AI-drivna skapandet och underhållet av tester förbättrar produktiviteten genom att minimera den tid som läggs på QA-uppgifter.
Utmärkande funktioner & integrationer:
Funktioner inkluderar felrapporter som verifierats av människor för att säkerställa noggrannheten, en garanti mot instabila tester för att minska opålitliga tester samt AI-drivet skapande av tester för förbättrad produktivitet.
Integrationer inkluderar GitHub, GitLab, Bitbucket, Slack, Jira, Trello, Asana, CircleCI, Jenkins, Travis CI och Azure DevOps.
Pros and Cons
Pros:
- Obegränsade parallella testkörningar
- Felrapporter som verifierats av människor
- AI-drivet skapande av tester
Cons:
- Inte idealiskt för små team
- Kan kräva teknisk expertis
New Product Updates from QA Wolf

QA Wolf Adds Real Media Testing for iOS Apps
QA Wolf introduces real media testing for iOS apps using camera and microphone inputs. This update improves test reliability for real-world use cases. For more information, visit QA Wolf’s official site.
 .
GitLab
Bäst för integrerade DevOps-arbetsflöden

GitLab ger användare möjlighet att bygga moderna applikationer och påskynda den digitala omvandlingen genom att använda automatiserade processer för att leverera kod snabbare.
Utöver funktioner för kodlagring och versionshantering har GitLab inbyggda DevOps-arbetsflöden, såsom pipelines för kontinuerlig integrering och kontinuerlig leverans (CI/CD). GitLab ökar utvecklarnas produktivitet och samarbetet mellan utvecklare, samtidigt som kostnader, cykeltid och tiden till marknaden minskar.
GitLab är kostnadsfritt för enskilda användare. Utgåvan Premium riktar sig till kunder som vill förbättra teamets produktivitet och samordning och kostar 19 USD/användare/månad. GitLabs nivå Ultimate kostar 99 USD/användare/månad och är utformad för säkerhet, planering och efterlevnad i hela organisationen.
New Relic
Bäst för observabilitet i realtid
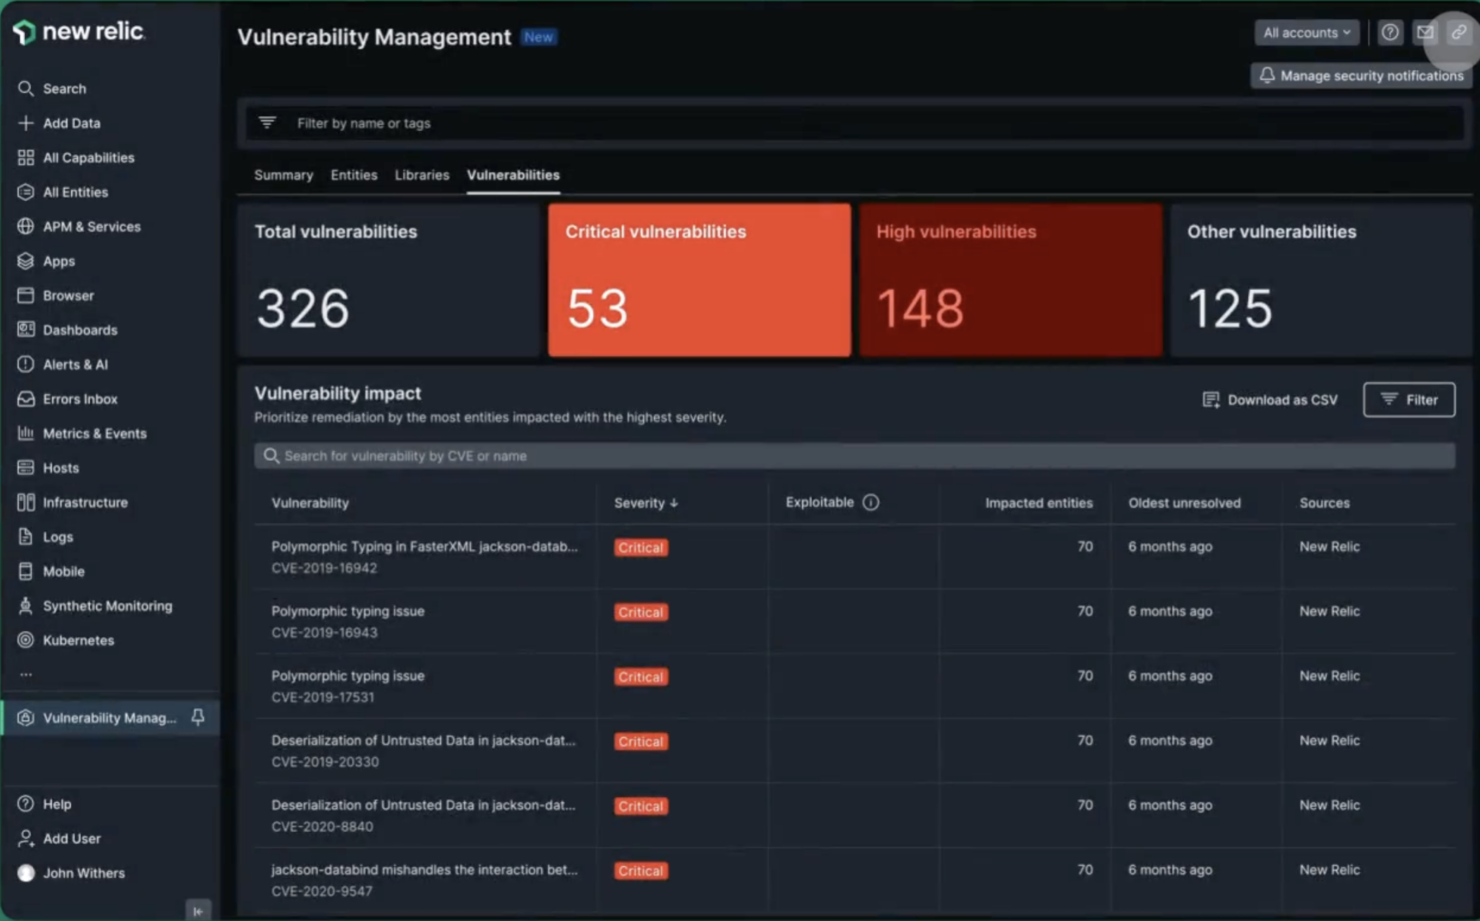
New Relic är en observabilitetsplattform skräddarsydd för utvecklare, som erbjuder övervakningslösningar för applikationer och infrastruktur. Den är utformad för IT-team som vill förbättra prestandan och få insikter genom dataanalys.
Varför jag valde New Relic: New Relic utmärker sig inom observabilitet i realtid och ger omedelbara insikter i applikationsprestandan. Möjligheten att övervaka en hel stack i realtid med fördefinierade instrumentpaneler är en viktig särskiljande faktor. Plattformen stöder över 780 integrationer, vilket säkerställer omfattande insyn i olika programmeringsmiljöer. Detta gör den till ett mångsidigt verktyg för felsökning och förbättring av användarupplevelsen.
Utmärkande funktioner och integrationer:
Funktioner omfattar konfigurering av övervakning från början till slut på under fem minuter, omfattande insyn i olika programmeringsmiljöer och användbara insikter för proaktiv felsökning av problem.
Integrationer omfattar AWS, Azure, Google Cloud, Kubernetes, Slack, Jira, PagerDuty, ServiceNow, Splunk och Datadog.
Pros and Cons
Pros:
- Applikationsövervakning i realtid
- Stöder omfattande integrationer
- Användbara prestandainsikter
Cons:
- Höga kostnader vid stora datamängder
- Beroende av internetanslutning
Andra verktyg för statisk säkerhetstestning av applikationer
Här är några ytterligare alternativ för verktyg för statisk säkerhetstestning av applikationer som inte kom med på min kortlista, men som ändå är värda att titta närmare på:
- DeepSource
Bäst för analys av kodkvalitet
- IDA Pro
Bäst för avancerad binäranalys
- Nexus Lifecycle
Bäst för hantering av öppen källkod
- Mend SAST
Bäst för snabb upptäckt av sårbarheter
- StackHawk
Bäst för automatiserad säkerhetstestning
- Codiga
Bäst för kodanalys i realtid
- GuardRails
Bäst för utvecklarcentrerad säkerhet
- Flawnter
Bäst för djupgående kodgranskning
- Mend.io
Bäst för AI-baserad SAST-skanning
- SonarQube
Bäst för kontinuerlig kodkvalitet


Så utvärderar jag verktyg för statisk applikationssäkerhetstestning
Jag utvärderar varje verktyg i två lager – grundläggande krav som integrering med CI/CD-pipelines och skanning på flera språk, samt särskiljande faktorer som avgör vilka verktyg utvecklare faktiskt kommer att använda.
Grundläggande funktioner
Jag betygsätter varje verktyg på en skala från 0 till 5 för varje grundläggande funktion. Därefter omvandlar jag totalpoängen till en procentsats. Varje verktyg måste uppnå en minsta totalpoäng på 65 % för att komma i fråga.
- Källkodsanalys: Jag kontrollerar hur många språk varje verktyg skannar och om det hanterar källkod, bytekod och binärfiler.
- Täckning för sårbarhetsdetektering: Regeluppsättningen bör kunna kopplas till OWASP Top 10 och CWE/SANS Top 25 samt uppdateras regelbundet.
- CI/CD- och IDE-integrering: Jag letar efter stöd för Jenkins, GitHub Actions, GitLab CI, VS Code och IntelliJ.
- Vägledning för åtgärder: De bästa verktygen visar korrigeringsförslag på radnivå med kontextuella kodexempel.
- Hantering av falska positiva resultat: Verktyget bör låta säkerhetsteam finjustera regler och undertrycka kända säkra mönster.
- Efterlevnad och rapportering: Rapporter bör koppla resultat till ramverk som PCI-DSS, HIPAA och ISO 27001.
Särskiljande faktorer
Jag jämför bland annat AI-drivna automatiska åtgärder, inkrementell skanning och möjligheten att skapa anpassade regler. Jag granskar även stöd för språk och ramverk, integreringar med SCM-plattformar och ärendehanteringssystem som Jira samt anslutning till bredare AppSec-sviter. Prisgenomskinlighet är också viktigt, eftersom licensiering per utvecklare eller per skanning kan påverka den totala kostnaden avsevärt.
Så väljer du ett verktyg för statisk säkerhetstestning av applikationer
Det är lätt att fastna i långa funktionslistor och komplexa prismodeller. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för val av programvara kommer här en checklista över faktorer att ha i åtanke:
| Faktor | Vad man bör tänka på |
|---|---|
| Skalbarhet | Kan verktyget växa med ditt företag? Ta hänsyn till användarbegränsningar, databehandlingskapacitet och hur enkelt det integreras med framtida tekniker. |
| Integrationer | Fungerar det med dina befintliga verktyg och arbetsflöden? Kontrollera kompatibiliteten med CI/CD-pipelines och utvecklingsmiljöer för smidig drift. |
| Anpassningsbarhet | Kan du anpassa verktyget efter dina specifika behov? Leta efter alternativ för att justera detekteringsregler och rapporter så att de överensstämmer med dina säkerhetsprinciper. |
| Användarvänlighet | Är verktyget användarvänligt för alla teammedlemmar? Utvärdera gränssnittet och navigeringen för att säkerställa snabb användning utan omfattande utbildning. |
| Implementering och introduktion | Hur snabbt kan du börja använda verktyget effektivt? Ta hänsyn till den tid och de resurser som krävs för installation, inledande utbildning och integration med befintliga system. |
| Kostnad | Ryms priset inom din budget? Jämför prisstrukturer, inklusive eventuella dolda avgifter, och se om det finns en kostnadsfri provperiod för att testa innan du binder dig. |
| Säkerhetsåtgärder | Följer verktyget bästa praxis inom säkerhet? Kontrollera datakryptering, åtkomstkontroller och efterlevnad av relevanta bestämmelser. |
| Efterlevnadskrav | Uppfyller verktyget branschspecifika standarder? Kontrollera om det finns certifieringar eller stöd för bestämmelser som GDPR eller HIPAA, om de är relevanta för din bransch. |
Vad är verktyg för statisk applikationssäkerhetstestning?
Verktyg för statisk applikationssäkerhetstestning är programvarulösningar som analyserar källkod för att identifiera säkerhetssårbarheter tidigt i utvecklingsprocessen. Utvecklare, säkerhetsteam och kvalitetssäkringsspecialister använder dessa verktyg för att förbättra kodens säkerhet och säkerställa efterlevnad av branschstandarder. Kodanalys, sårbarhetsdetektering och integrationsmöjligheter hjälper till att identifiera potentiella hot och förbättra kodkvaliteten. Sammantaget ger dessa verktyg värdefulla insikter som hjälper team att upprätthålla säkra och tillförlitliga programvaruapplikationer.
Funktioner
När du väljer verktyg för statisk applikationssäkerhetstestning bör du hålla utkik efter följande viktiga funktioner:
- Kodanalys: Skannar automatiskt källkod för att identifiera säkerhetssårbarheter och hjälper utvecklare att åtgärda problem tidigt i utvecklingsprocessen.
- Sårbarhetsdetektering: Identifierar potentiella hot och svagheter i koden och tillhandahåller detaljerade rapporter för åtgärd.
- Integrationsmöjligheter: Ansluter sömlöst till befintliga utvecklingsmiljöer och CI/CD-pipelines för att säkerställa kontinuerlig säkerhetstestning.
- Anpassningsbara regler: Gör det möjligt för användare att anpassa säkerhetskontroller efter specifika organisationsprinciper och efterlevnadskrav.
- Återkoppling i realtid: Ger utvecklare omedelbara insikter och förslag, vilket minskar tiden som krävs för manuella kodgranskningar.
- Efterlevnadsrapportering: Skapar dokumentation som visar att branschstandarder och bestämmelser som GDPR eller HIPAA följs.
- Stöd för flera språk: Analyserar kod som är skriven på olika programmeringsspråk och tillgodoser därmed behoven hos varierade utvecklingsteam.
- Användarvänligt gränssnitt: Säkerställer enkel användning med intuitiv navigering, vilket minskar inlärningskurvan för nya användare.
- Skalbarhet: Anpassar sig efter företagets växande behov och hanterar ökade datamängder och användarkrav effektivt.
- Säkerhetsåtgärder: Innehåller funktioner som datakryptering och åtkomstkontroller för att skydda känslig information under analysen.
Fördelar
Att implementera verktyg för statisk applikationssäkerhetstestning ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Tidig sårbarhetsdetektering: Identifierar säkerhetsproblem i koden innan de når produktion, vilket minskar risken för utnyttjande.
- Förbättrad kodkvalitet: Tillhandahåller detaljerad analys och återkoppling som hjälper utvecklare att skriva renare och säkrare kod.
- Förbättrad efterlevnad: Skapar rapporter som visar att branschstandarder och bestämmelser följs, vilket förenklar revisioner.
- Tidsbesparingar: Automatiserar processen för säkerhetsgranskning, så att utvecklare kan fokusera på att bygga funktioner i stället för att kontrollera kod manuellt.
- Kostnadseffektivitet: Upptäcker sårbarheter tidigt i utvecklingscykeln och sparar kostnader som annars skulle uppstå vid åtgärder efter driftsättning.
- Ökat samarbete: Integreras med befintliga verktyg och arbetsflöden och främjar bättre kommunikation mellan utvecklings- och säkerhetsteam.
- Skalbarhet: Anpassar sig efter växande teams behov och säkerställer konsekventa säkerhetsrutiner när företaget expanderar.
Kostnader och priser
När du väljer verktyg för statisk applikationssäkerhetstestning krävs en förståelse av de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i lösningar för verktyg för statisk applikationssäkerhetstestning:
Jämförelsetabell för abonnemang för verktyg för statisk applikationssäkerhetstestning
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande kodanalys, begränsat språkstöd och community-support. |
| Personligt abonnemang | $10-$30/användare/månad | Avancerad kodanalys, stöd för flera språk och grundläggande integrationsmöjligheter. |
| Företagsabonnemang | $45-$100/användare/månad | Omfattande kodanalys, anpassade regler, integration med CI/CD-pipelines och e-postsupport. |
| Enterprise-abonnemang | $150-$300/användare/månad | Fullständig analys, sårbarhetsidentifiering i realtid, efterlevnadsrapportering och dedikerad support. |
Verktyg för statisk applikationssäkerhetstestning (vanliga frågor)
Här är några svar på vanliga frågor om verktyg för statisk applikationssäkerhetstestning:
När kan statisk applikationssäkerhetstestning användas i ett projekt?
Du kan använda verktyg för statisk applikationssäkerhetstestning tidigt i programvarans utvecklingslivscykel. De kräver inte att en applikation körs, vilket gör dem idealiska för att upptäcka sårbarheter under utvecklingsfasen och gör det möjligt för dig att proaktivt hantera säkerhetsproblem.
Vilka av följande problem hittas inte av SAST-verktyg?
SAST-verktyg kan inte upptäcka problem under körning eftersom de analyserar kod utan att köra den. Det innebär att de inte hittar problem som autentiseringsfel eller felkonfigurationer av servrar, eftersom applikationen måste köras för att dessa ska kunna identifieras.
Kan statisk applikationssäkerhetstestning hjälpa till att identifiera potentiella sårbarheter?
Ja, statisk applikationssäkerhetstestning är effektiv för att identifiera potentiella sårbarheter i en applikations källkod. Dessa verktyg utför så kallad white-box-testning, vilket hjälper till att hitta grundorsakerna till säkerhetsbrister och ger vägledning om hur de kan åtgärdas.
Är verktyg för statisk applikationssäkerhetstestning lämpliga för alla programmeringsspråk?
Nej, alla verktyg för statisk applikationssäkerhetstestning stöder inte alla programmeringsspråk. De flesta verktyg är specialiserade på populära språk som Java, C++ och Python, men stödet kan variera. Innan du köper bör du säkerställa att verktyget du väljer stöder de språk som ditt team använder. Om du arbetar med mindre vanliga språk kan du behöva leta efter specialiserade verktyg eller kontrollera stödet med leverantören.
Vad händer härnäst:
Om du håller på att undersöka verktyg för statisk applikationssäkerhetstestning kan du kontakta en SoftwareSelect-rådgivare för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom detaljerna kring dina behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.