

10 bästa SIEM-verktygen granskade 2026

Kortlista över de bästa SIEM-verktygen


Att hitta rätt verktyg för säkerhetsinformation och händelsehantering (SIEM) kan vara skillnaden mellan att upptäcka hot på några minuter och att missa dem helt.
Efter nästan ett decennium inom cybersäkerhet och infrastrukturövervakning har jag utvärderat dussintals SIEM-plattformar i företagsmiljöer, SaaS-miljöer och hybridmiljöer. De bästa centraliserar inte bara loggar – de korrelerar händelser, automatiserar upptäckt av incidenter och hjälper säkerhetsteam att reagera snabbare under press.
I den här guiden delar jag med mig av de SIEM-verktyg som konsekvent har visat sig vara tillförlitliga, skalbara och redo för integration i verkliga säkerhetsmiljöer. Varje rekommendation bygger på praktisk erfarenhet av att använda dessa plattformar för att förbättra synlighet, efterlevnad och svarstider i växande teknikteam.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa SIEM-verktygen
Den här jämförelsetabellen sammanfattar prisuppgifterna för mina främsta SIEM-verktyg för att hjälpa dig hitta det bästa alternativet för din budget och dina verksamhetsbehov.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för hotinformation | Gratis demo tillgänglig | Pris på begäran | Website | |
| 2 | Bäst för små och medelstora företag | Gratis demo tillgänglig | Från $0.09/GB/månad | Website | |
| 3 | Bäst för kontinuerlig övervakning och snabba insatser | Gratis provperiod + gratis demo tillgängliga | Prisuppgift på begäran | Website | |
| 4 | Bäst för kontinuerlig övervakning och snabb respons | Gratis provperiod + gratis demo tillgänglig | Pris på begäran | Website | |
| 5 | Bäst för IT-lösningsleverantörer | Gratis provperiod på begäran | Pris på begäran | Website | |
| 6 | Bäst för avancerad hotdetektering | Gratis demo tillgänglig | Pris på begäran | Website | |
| 7 | Bäst för företag med flera moln | 31 dagars kostnadsfri provperiod | Från $2.46/GB (betala efter användning) | Website | |
| 8 | Bäst för ett brett utbud av integrationer | 14 dagars kostnadsfri provperiod | Från $95/månad | Website | |
| 9 | Bäst för SIEM-visualiseringar | 14 dagars kostnadsfri provperiod | Från $15/värd/månad | Website | |
| 10 | Bäst för hotdetektering i realtid | Gratis demo tillgänglig. | Priset varierar beroende på licensmodell, distributionstyp och funktionsuppsättning. | Website |
Recensioner av den bästa SIEM-programvaran
Nedan följer mina detaljerade sammanfattningar av den bästa SIEM-programvaran som kom med på min kortlista. I mina recensioner får du en detaljerad genomgång av de viktigaste funktionerna, fördelarna & nackdelarna, integrationerna och de idealiska användningsområdena för varje verktyg, så att du kan hitta det bästa alternativet för dig.
Bäst för hotinformation

ManageEngine Log360 är en lösning för säkerhetsinformation och händelsehantering (SIEM) som är utformad för att hjälpa organisationer att övervaka och hantera sin IT-infrastruktur.
Varför jag valde ManageEngine Log360: Jag valde ManageEngine Log360 på grund av dess omfattande strategi för säkerhetshantering. Den integrerar olika funktioner, såsom hotinformation, maskininlärningsbaserad avvikelsedetektering och regelbaserad attackdetektering, för att tillhandahålla ett robust säkerhetsramverk. Programvarans förmåga att erbjuda insikter och analyser i realtid i lokala, molnbaserade och hybrida miljöer säkerställer en grundlig och dynamisk strategi för hotdetektering och hantering.
ManageEngine Log360 Utmärkande funktioner och integrationer:
Funktioner omfattar analys av användar- och entitetsbeteende (UEBA). Denna funktion använder avancerade maskininlärningsalgoritmer för att fastställa baslinjer för normal aktivitet och därefter upptäcka avvikelser som kan tyda på potentiella hot. En annan anmärkningsvärd funktion är den automatiserade hotresponsen, som kan minska tiden mellan hotdetektering och åtgärd genom att automatisera responsprocessen.
Integrationer omfattar Microsoft Active Directory, Office 365, Google Workspace, AWS, Azure, Salesforce, Box, ServiceNow, Jira, Slack, IBM QRadar, Splunk, SolarWinds, Palo Alto Networks, Fortinet, Cisco och Sophos.
Pros and Cons
Pros:
- Centraliserad hantering av loggar och säkerhetshändelser
- Varningar i realtid
- Funktioner för hotinformation
Cons:
- Driftsättningen kan vara komplex
- Kräver regelbundet underhåll och uppdateringar
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Bäst för små och medelstora företag

Logmanager ger små och medelstora företag ett SIEM-system som är enkelt att distribuera och underhålla utan att anställa en dedikerad säkerhetsingenjör. Det hjälper ditt team att upptäcka hot snabbare genom att förena loggar från hela din miljö och tillhandahålla tydlig kontext för att undersöka incidenter.
Varför jag valde Logmanager
Jag valde Logmanager eftersom det låter dig hantera SIEM-funktioner utan att behöva jonglera med komplexa installationssteg, tack vare de färdiga parserna, aviseringarna och instrumentpanelerna. Du kan få insyn i hela din infrastruktur genom att centralisera loggar från över 140 stödda källor, vilket hjälper dig att upptäcka misstänkta händelser med tillförlitlig kontext. De kodfria automatiseringsverktygen låter ditt team anpassa regler, aviseringar och arbetsflöden utan skript. Jag uppskattar också att det stöder efterlevnadsinitiativ genom att ge dig snabb åtkomst till historiska loggar och revisionsklara rapporter.
Logmanagers viktigaste funktioner
Dessa funktioner förstärker Logmanagers värde för team som behöver skalbar logganalys utan den komplexitet som förknippas med företagslösningar:
- Fördefinierade instrumentpaneler: Visar systemprestanda, säkerhetshändelser och efterlevnadsstatus med en blick.
- Efterlevnadsrapportering: Genererar revisionsklara insikter i linje med standarder som GDPR, ISO 27001 och NIS2.
- Snabb sökning: Möjliggör snabb filtrering och hämtning av loggar under undersökningar.
- Anpassade aviseringar: Låter team definiera villkor som utlöser aviseringar vid högriskaktivitet.
Logmanager-integrationer
Integrationerna omfattar Apache Tomcat, Aruba Networks, CheckPoint Firewall, Cisco-enheter, Dell iDRAC, ESET Remote Administrator, Fortinet-produkter, IBM AIX Syslog, Microsoft-produkter och MySQL.
Pros and Cons
Pros:
- Anpassningsbara instrumentpaneler ger full insyn i infrastrukturen
- Snabb sökning förbättrar tiden för incidentundersökningar
- Skalar med växande loggvolymer i hybrida miljöer
Cons:
- Vissa anpassningsarbetsflöden kräver djupare kännedom om SIEM
- Prissättningen kan vara hög för mycket små team

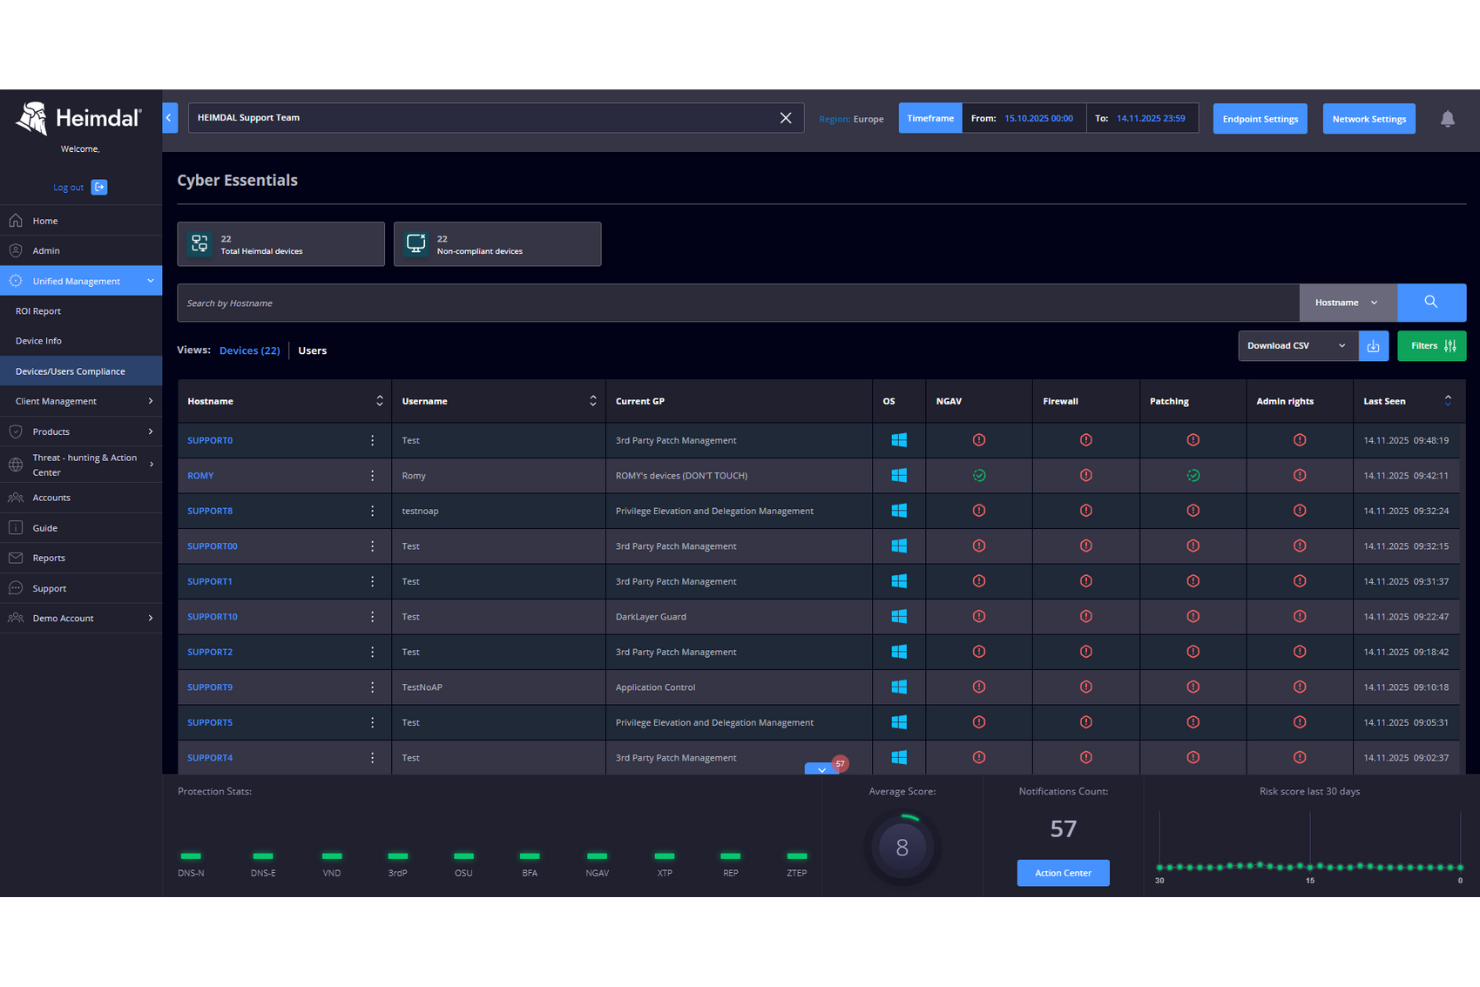
I en värld där cyberhot utvecklas dagligen utmärker sig Heimdal som en mångsidig lösning för dem som söker ett verktyg för säkerhetsinformation och händelsehantering (SIEM). Det är anpassat för branscher som hälso- och sjukvård, offentlig sektor och kritisk infrastruktur och hanterar utmaningar inom efterlevnad och datastyrning. Med funktioner som hotjakt och slutpunktssäkerhet hjälper Heimdal din organisation att ligga steget före potentiella säkerhetsintrång, vilket skapar trygghet för såväl IT-ansvariga som företagsledare.
Varför jag valde Heimdal
Jag valde Heimdal på grund av dess unika kombination av hanterad utökad detektering och respons (MXDR) samt stöd från ett säkerhetsoperationscenter (SOC) dygnet runt. Dessa funktioner är avgörande för företag som behöver kontinuerlig övervakning och snabba incidentinsatser. Heimdals förmåga att integrera med tredjepartsapplikationer ökar flexibiliteten, och plattformens fokus på efterlevnad av standarder som ISO 27001 och HIPAA säkerställer att din organisation uppfyller branschens regler. Plattformens omfattande funktioner för hotdetektering tillgodoser det kritiska behovet av proaktiva säkerhetsåtgärder, vilket gör den till ett stabilt val för alla organisationer.
Viktiga funktioner hos Heimdal
Utöver de robusta MXDR- och SOC-funktionerna upptäckte jag även att Heimdal erbjuder flera andra värdefulla funktioner:
- Hotjakt: Med den här funktionen kan du aktivt söka efter potentiella hot i ditt nätverk, vilket ger ett extra säkerhetslager.
- Sårbarhetshantering: Heimdal hjälper till att identifiera och åtgärda sårbarheter i dina system för att förhindra potentiella intrång.
- Slutpunktssäkerhet: Plattformen ger avancerat skydd för slutpunktsenheter och säkerställer att alla åtkomstpunkter är skyddade.
- E-postsäkerhet: Den här funktionen skyddar mot e-postbaserade hot, inklusive nätfiske och bedrägeriförsök, och skyddar organisationens kommunikationskanaler.
Integrationer med Heimdal
Heimdal listar för närvarande inga inbyggda integrationer, men plattformen stöder anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar uppdateringar på alla slutpunkter
- Effektiv identifiering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion
Bäst för kontinuerlig övervakning och snabb respons
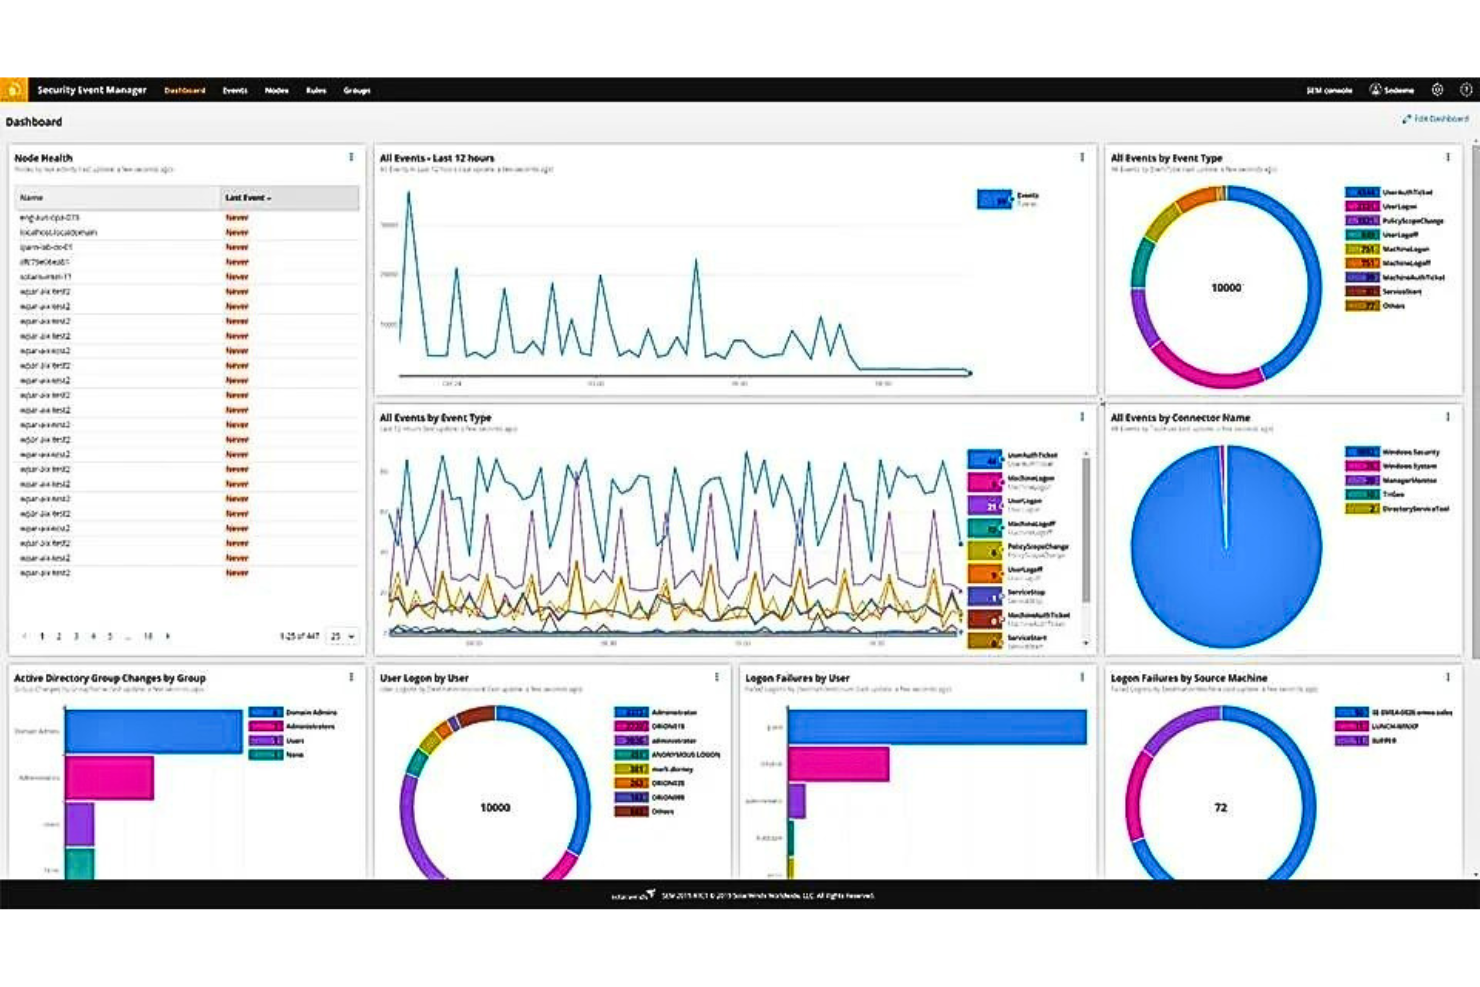
I en värld där cyberhot utvecklas dagligen utmärker sig Heimdal som en mångsidig lösning för dem som söker ett verktyg för säkerhetsinformation och händelsehantering (SIEM). Det är skräddarsytt för branscher som hälso- och sjukvård, myndigheter och kritisk infrastruktur och hanterar utmaningar inom efterlevnad och datastyrning. Med funktioner som hotjakt och slutpunktssäkerhet hjälper Heimdal din organisation att ligga steget före potentiella säkerhetsintrång, vilket ger IT-proffs och företagsledare trygghet.
Varför jag valde Heimdal
Jag valde Heimdal på grund av den unika kombinationen av hanterad utökad detektering och respons (MXDR) samt support från ett säkerhetsoperationscenter (SOC) dygnet runt. Dessa funktioner är avgörande för företag som behöver kontinuerlig övervakning och snabb incidenthantering. Heimdals förmåga att integrera med tredjepartsapplikationer ökar flexibiliteten, och fokus på efterlevnad av standarder som ISO 27001 och HIPAA säkerställer att din organisation uppfyller branschens regelverk. Plattformens omfattande funktioner för hotdetektering tillgodoser det kritiska behovet av proaktiva säkerhetsåtgärder, vilket gör den till ett bra val för alla organisationer.
Heimdals viktigaste funktioner
Utöver de robusta MXDR- och SOC-funktionerna fann jag även att Heimdal erbjuder flera andra värdefulla funktioner:
- Hotjakt: Med den här funktionen kan du aktivt söka efter potentiella hot i nätverket, vilket ger ett extra säkerhetslager.
- Hantering av sårbarheter: Heimdal hjälper till att identifiera och åtgärda sårbarheter i dina system för att förhindra potentiella intrång.
- Slutpunktssäkerhet: Lösningen ger avancerat skydd för slutpunktsenheter och säkerställer att alla åtkomstpunkter är säkra.
- E-postsäkerhet: Den här funktionen skyddar mot e-postbaserade hot, inklusive nätfiske och bedrägeriförsök, och skyddar organisationens kommunikationskanaler.
Heimdals integrationer
Heimdal listar för närvarande inga inbyggda integrationer; plattformen stöder dock anpassade API-baserade integrationer.
Pros and Cons
Pros:
- Automatiserar korrigeringar på alla slutpunkter
- Effektiv detektering av sårbarheter och hot
- Detaljerad överblick över tillgångar och licenser
Cons:
- Inga inbyggda integrationer tillgängliga
- Gränssnittet kräver tid för introduktion

Bäst för IT-lösningsleverantörer
ConnectWise SIEM, tidigare Perch, är en SIEM-plattform som gör det möjligt för IT-lösningsleverantörer att hjälpa sina kunder att skydda sina nätverk mot cybersäkerhetsattacker.
Varför jag valde ConnectWise SIEM: ConnectWise SIEM förtjänar enligt min mening en plats på den här listan eftersom plattformen är särskilt utvecklad för IT-tjänsteleverantörer. Den erbjuder flexibla lokala och molnbaserade driftsättningar samt omfattande riskbedömningar som hjälper dig att förstå tillståndet i dina kunders IT-infrastruktur. En sak jag uppskattade är att ConnectWise SIEM utför automatiska nätverksskanningar och prioriterar potentiella hot baserat på deras påverkan.
ConnectWise SIEM:s utmärkande funktioner och integrationer:
Funktioner som gör ConnectWise SIEM lämpligt för IT-lösningsleverantörer är dess tjänstenivåmål (SLO:er), som du kan ange för dina kunder. Jag tycker att SLO:er är ett bra sätt att fastställa tydliga förväntningar och hjälpa kunderna att se värdet av en SIEM-plattform. ConnectWise SIEM gör det också möjligt för dig att hjälpa företag att uppfylla krav på efterlevnad och reglering.
Integrationer är tillgängliga inbyggt via ConnectWise Marketplace. Bland de framstående partnerna finns Fortinet, Perimeter 81, Orbitera, SonicWall och Trend Micro.
Pros and Cons
Pros:
- Erbjuder flexibla lokala och externa driftsättningar
- Integreras med andra ConnectWise-produkter
- Gör det möjligt att skapa kundinriktade rapporter
Cons:
- Vissa användare rapporterar problem med skalbarheten
- Vissa integrationer kanske inte är tillgängliga

Bäst för avancerad hotdetektering

IBM Security QRadar SIEM är en skalbar SIEM-plattform som samlar in säkerhetsrelaterade data från slutpunktsenheter och applikationer i ett nätverk. Den gör det möjligt för säkerhetsteam att övervaka sin IT-infrastruktur från en enda plats.
Varför jag valde IBM Security QRadar: Jag valde IBM Security QRadar SIEM för dess avancerade funktioner för hotdetektering. Den använder AI med analys av nätverks- och användarbeteende för att upptäcka säkerhetshot i nästan realtid. Jag uppskattade också att plattformen tilldelade varje incident ett allvarlighetsvärde baserat på dess allvarlighetsgrad, vilket gjorde det enklare för mig att prioritera de mest kritiska problemen.
Utmärkande funktioner och integrationer i IBM Security QRadar SIEM:
Funktioner som enligt min mening skiljer IBM Security QRadar SIEM från andra lösningar är bland annat de inbyggda integrationerna med över 700 säkerhetsprodukter, vilket ger omfattande insyn i nätverket. En annan funktion som utmärkte sig för mig var plattformens säkerhetsoperationscenter (SOC). Jag kunde enkelt gå ner på detaljnivå för varje hot och få mer information om vart och ett.
Integrationer är tillgängliga direkt med över 370 applikationer och 450 enhetsstödsmoduler (DSM), såsom Amazon AWS Network Firewall, Cisco ACE Firewall och Google Cloud Audit Logs. Du kan också använda IBM:s Universal Cloud REST API för att skapa anpassade integrationer.
Pros and Cons
Pros:
- Stöder ett brett utbud av källor för händelseloggar
- Uppfyller säkerhets- och sekretessramverk som ISO 27001
- Erbjuder lokala och molnbaserade distributioner
Cons:
- Storskaliga distributioner kan vara svåra att implementera
- Prestandan kan försämras vid arbete med stora datamängder

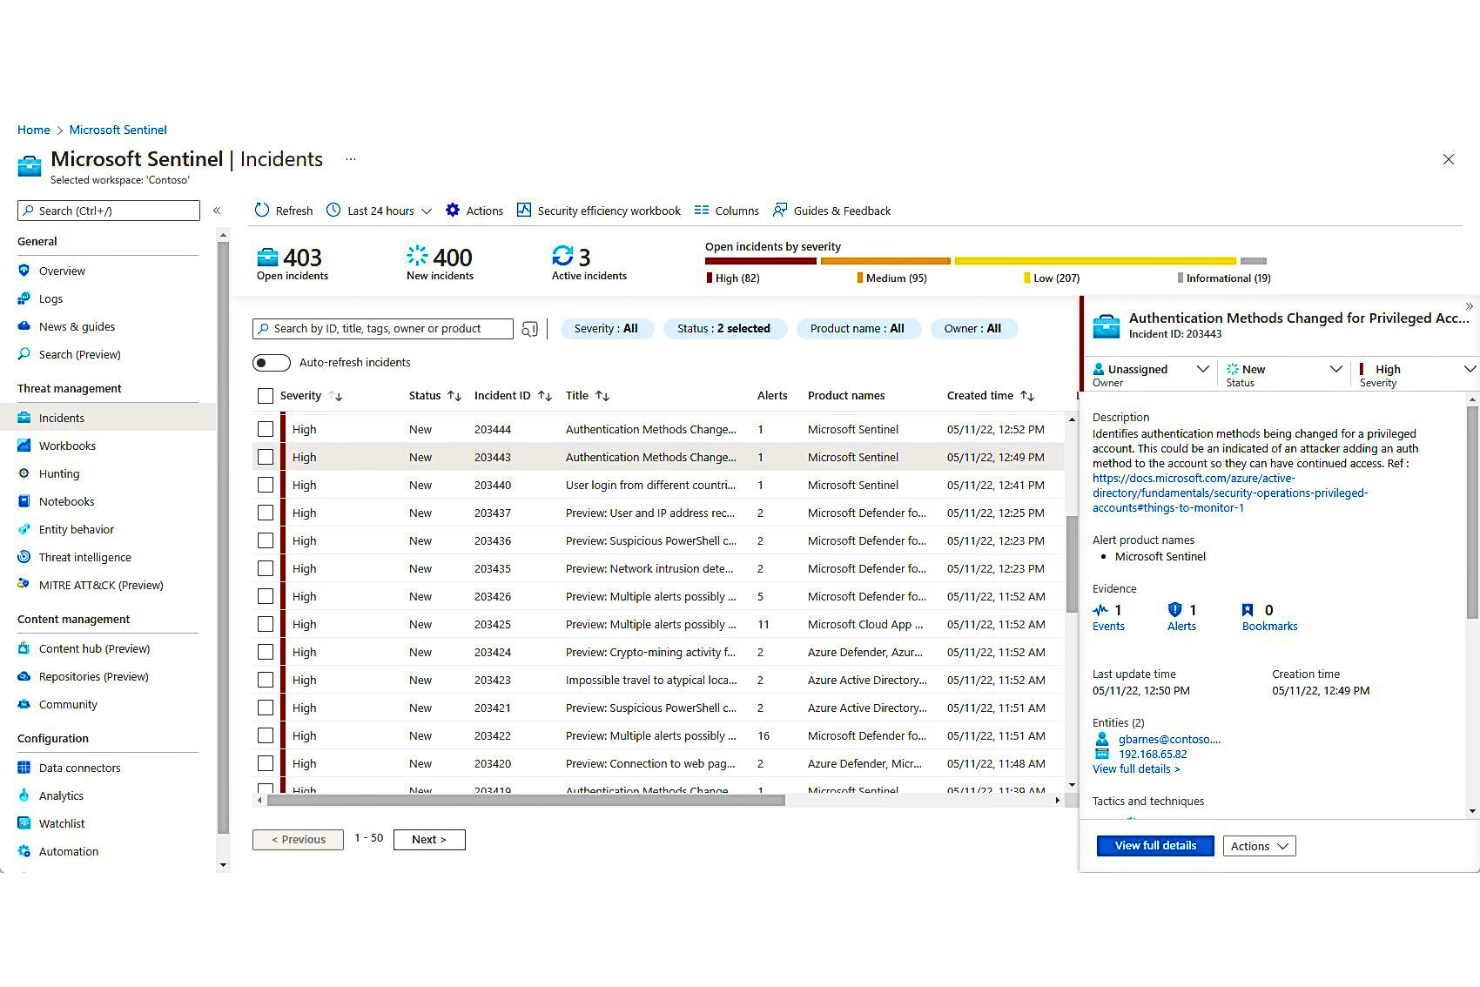
Microsoft Azure Sentinel är en molnbaserad SIEM-lösning som kan ta emot data från en rad olika källor och upptäcka hot innan de eskalerar. Den är byggd på Azure-plattformen, vilket ger flexibilitet och skalbarhet.
Varför jag valde Microsoft Azure Sentinel: Det som enligt min mening gör Microsoft Azure Sentinel till ett imponerande SIEM-verktyg är dess förmåga att samla in och analysera data i molnskala — något som är viktigt att tänka på, särskilt om företaget använder flera molnleverantörer. Jag uppskattar också att den integreras direkt med Azure-plattformen för molnbaserad databehandling, eftersom det innebär att den automatiskt kan skalas för att tillgodose alla säkerhetsbehov.
Microsoft Azure Sentinels utmärkande funktioner och integrationer:
Funktioner som enligt min uppfattning särskiljer Microsoft Azure Sentinel omfattar avancerad säkerhetsanalys, som använder AI för att upptäcka hot och minska antalet falska positiva resultat. Det gör det enklare att prioritera incidenter som utgör verkliga hot. Plattformen erbjuder även ett arbetsflödeshanteringssystem med fördefinierade regler för att automatisera säkerhetsuppgifter i stor skala.
Integrationer omfattar över 130 förkonfigurerade datakopplingar till källor som AWS, Citrix, Elastic, Ivanti och Juniper. Du kan även använda plattformens REST-API:er för att integrera med andra datakopplingar.
Pros and Cons
Pros:
- Integreras med andra Microsoft-säkerhetsprodukter
- Erbjuder flexibel prissättning där du betalar efter användning
- Kan automatiskt skalas för att tillgodose dina säkerhetsbehov
Cons:
- Inte lämplig för mindre företag
- Kräver en betydande initial investering för att implementera lösningen

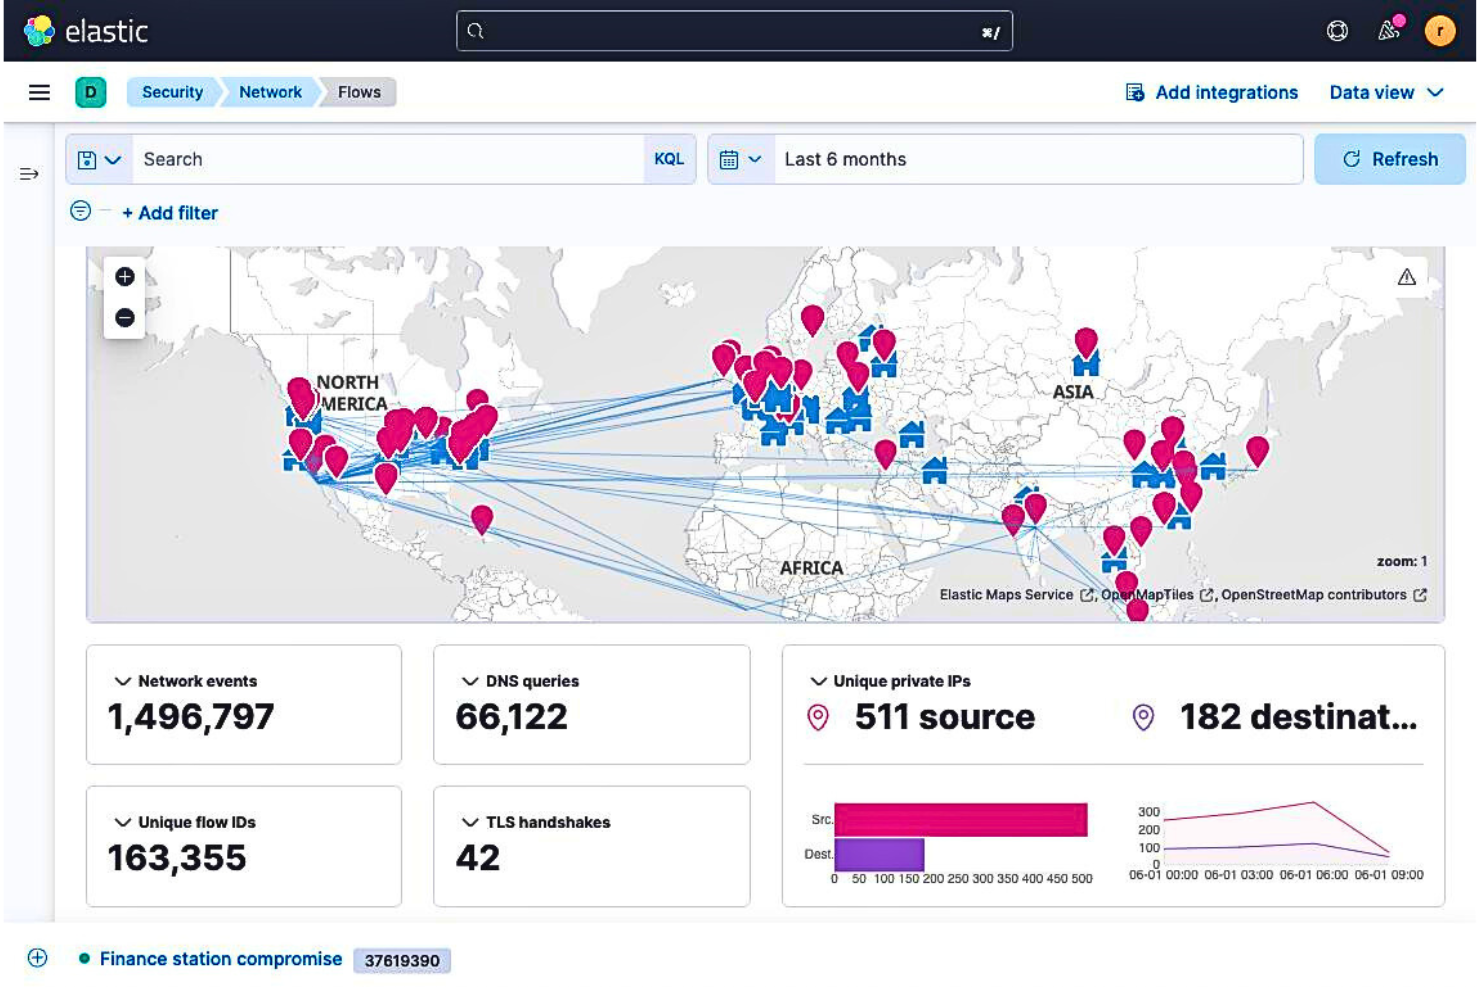
Elastic Security ger dig en heltäckande överblick över dina data, oavsett var de finns. Det erbjuder centraliserad logghantering och snabba svar för att stärka nätverkssäkerheten.
Varför jag valde Elastic Security: Jag tog med Elastic Security på den här listan på grund av dess imponerande utbud av inbyggda integrationer. Det kan samla in mätvärden, loggar och händelser från en rad olika datakällor, så att du får en mer komplett bild av din säkerhetsstatus. Integrationer med ett klick gjorde det enkelt för mig att lägga till nya källor och utöka SIEM-överblicken.
Elastic Securitys främsta funktioner och integrationer:
Funktioner som jag tycker är värda att nämna när det gäller Elastic Security omfattar dess interaktiva verktyg, som hjälper dig att genomföra en rotorsaksanalys av en incident och införa nya regler för att förhindra framtida händelser. Du kan också använda regler som har skapats av hotforskare på Elastic och medlemmar i communityn för att förbättra hotidentifieringen.
Integrationer är inbyggda för applikationer, databaser, nätverksenheter och arbetsplatsverktyg. Bland de viktigaste integrationerna finns AWS, Apache Spark, Microsoft Azure, Cisco Umbrella och Jira. Du kan också använda plattformens REST-API:er för att ansluta till fler källor.
Pros and Cons
Pros:
- Möjlighet att samla in och analysera data i molnskala
- Integrationer med ett klick gör det enkelt att lägga till nya datakällor
- Erbjuder flexibla prisalternativ
Cons:
- Inte lika robust som andra SIEM-lösningar på marknaden
- Kanske inte är lämpligt för organisationer med komplexa säkerhetsbehov


Datadog Cloud SIEM är en molnbaserad SIEM-lösning som analyserar drift- och säkerhetsloggar i hela din teknikstack och ger driftsteam en övergripande bild av företagets säkerhetsläge.
Varför jag valde Datadog Cloud SIEM: Under mina tester imponerades jag av de visualiseringar som plattformen erbjöd. Gränssnittet gjorde det enkelt att visualisera aktiviteter bland användare och tjänster. Denna nivå av insyn förbättrade samarbetet avsevärt, eftersom mitt team och jag kunde gå in på djupet i incidenter och hitta grundorsaken till säkerhetshot.
Framstående funktioner och integrationer i Datadog Cloud SIEM:
Funktioner som gör att Datadog Cloud SIEM utmärker sig för mig är bland annat de färdiga reglerna för hotdetektering, som gör det möjligt för företag att förbättra sin nätverkssäkerhet utan att lägga stora mängder tid på att konfigurera dem. För företag med specifika krav innehåller Datadog Cloud SIEM en kodfri redigerare som låter dig skapa egna regler.
Integrationer är tillgängliga direkt med över 600 applikationer, identitetsleverantörer och slutpunkter. Bland de mest anmärkningsvärda integrationerna finns AWS, Azure DevOps, Redis och Jira.
Pros and Cons
Pros:
- Den molnbaserade lösningen möjliggör större skalbarhet
- Erbjuder avancerade sökfilter för att begränsa sökningen
- Datainsamlingen är snabb och tillförlitlig
Cons:
- Gratisplanen har begränsad funktionalitet
- Loggtolkningen kan förbättras


Introduktion
Fortinet FortiSIEM är ett avancerat verktyg för säkerhetsinformations- och händelsehantering (SIEM) som är utformat för att förbättra din säkerhetsverksamhet. Det erbjuder en omfattande uppsättning funktioner som hjälper dig att upptäcka hot i realtid och automatisera incidenthantering, så att nätverket förblir säkert och uppfyller kraven.
Varför jag valde den
Jag valde Fortinet FortiSIEM för dess enastående förmåga att upptäcka hot i realtid. Den här funktionen gör det möjligt att identifiera potentiella säkerhetshot när de uppstår, vilket ger dig möjlighet att agera snabbt och minimera riskerna. Dessutom ger FortiSIEM:s avancerade analys djupa säkerhetsinsikter, så att ditt team kan förstå och åtgärda sårbarheter mer effektivt.
En annan anledning till att FortiSIEM utmärker sig är den automatiserade incidenthanteringen. Den här funktionen effektiviserar processen för hantering av säkerhetsincidenter, minskar belastningen på ditt team och låter dem fokusera på mer strategiska uppgifter. Med FortiSIEM kan du säkerställa att incidenter hanteras snabbt och effektivt, vilket minimerar driftstopp och potentiella skador.
Framstående funktioner
Funktionerna omfattar en databas för konfigurationshantering (CMDB) som erbjuder omfattande övervakning av tillgångar och säkerställer att du har insyn i hela nätverket. Verktyget stöder över 2800 korrelationsregler som hjälper till att identifiera mönster som tyder på potentiella hot. Dessutom erbjuder FortiSIEM inbyggd SOAR-automatisering, vilket förenklar säkerhetsarbetet genom att automatisera rutinuppgifter och låter ditt team koncentrera sig på mer kritiska problem.
Integrationer
Integrationer inkluderar AWS, Microsoft Azure, Google Cloud, Oracle Cloud, Cisco, ServiceNow, Salesforce, Jira, Bitdefender, Citrix, Claroty och Acronis.
Annan SIEM-programvara
Här är en kortlista med ytterligare några SIEM-verktyg som inte kom med på min topplista men som ändå kan vara värda att överväga:
- AT&T USM Anywhere
Bäst för snabb respons på hot
- ArcSight Enterprise Security Manager
Bäst för automatisering av arbetsflöden
- Rapid7 InsightIDR
Bästa slutpunktsskydd
- Splunk Enterprise Security
Bäst för riskbaserade varningar
- ManageEngine EventLog Analyzer
Bäst för filintegritetsövervakning
- Exabeam SIEM
Bäst för skalning av logghantering
- Graylog
Bäst för logghantering i realtid
- LogRhythm SIEM
Bäst för lokala installationer
- Securonix
Bäst för avancerad hotdetektering
- Logpoint Converged SIEM
Bäst för centraliserad datainsamling
- RSA NetWitness
Bäst för övervakning med fullständig paketinsamling


Relaterade programvarurecensioner
Om du fortfarande inte har hittat det du söker här kan du ta en titt på de här alternativa verktygen som vi har testat och utvärderat.
- Programvara för nätverksövervakning
- Programvara för serverövervakning
- SD-WAN-lösningar
- Verktyg för infrastrukturövervakning
- Paketanalysverktyg
- Verktyg för applikationsövervakning
Miten arvioin ilmailualan toiminnanohjausjärjestelmiä
Jaan arviointini perustason kriteereihin – kuten ilma-aluskohtaiseen kustannusseurantaan ja MRO-integraatioon – sekä erottaviin tekijöihin, jotka auttavat valitsemaan laivastosi tyypille ja segmentille parhaiten sopivan alustan.
Tärkeimmät toiminnot (tämän luettelon perusvaatimukset)
Kun valitsen työkaluja luettelooni, arvioin jokaisen työkalun asteikolla 0 (toimintoa ei ole saatavilla)–5 (työkalu on tällä alueella erinomainen) kunkin alla luetellun tärkeimmän toiminnon osalta. Sen jälkeen muunnan työkalun kokonaispistemäärän prosenttiosuudeksi. Työkalun on saavutettava vähintään 55 prosentin kokonaispistemäärä, jotta se voidaan sisällyttää luetteloon.
- Ilmailualan taloushallinto: Tarkistan, tukeeko alusta rekisteritunnuksen kohdistamista, lentosegmenttien tuloutusta ja ilma-aluskohtaisia kustannuspaikkoja sen sijaan, että joutuisit sovittamaan ilmailualan työnkulut yleiseen pääkirjanpitoon.
- MRO- ja varaosavaraston integrointi: Työmääräysten ja kiertävien varaosien on siirryttävä taloushallinnon tietoihin. Etsin MRO-moduulien ja pääkirjanpidon välisiä natiiveja yhteyksiä, jotta korjauskustannukset kirjautuvat oikein.
- Käyttöomaisuus- ja vuokrasopimuslaskenta: Ilmailualan omaisuuserät ovat poikkeuksellisen monimutkaisia. Arvioin, miten kukin alusta käsittelee komponenttitason poistoja, moottorien LLP-seurantaa sekä ilma-alusten ja moottorien ASC 842/IFRS 16 -vuokra-aikatauluja.
- Sääntelyn mukainen raportointi: Etsin valmiita raportointimalleja, jotka vastaavat FAA:n, EASA:n ja DOT:n kaltaisten ilmailuviranomaisten vaatimuksia, sekä kattavia auditointipolkuja, jotka helpottavat vuotuisia tarkastuksia vaatimustenmukaisuudesta vastaavalle tiimillesi.
- Moniyritys- ja monivaluuttatuki: Globaalit operaattorit toimivat usein useiden verotusalueilla sijaitsevien tytäryhtiöiden kautta. Arvioin kunkin työkalun kykyä yhdistää taloustiedot, automatisoida yritysten väliset eliminoinnit ja käsitellä valuuttakursseja reaaliaikaisesti.
- Operatiivisten tietojen integrointi: Taloudellinen suorituskyky merkitsee vain vähän ilman operatiivista kontekstia. Tarkistan yhteydet lentotoimintaan, miehistön aikataulutukseen ja käyttöastejärjestelmiin, jotta voit yhdistää kustannukset lohkoaikoihin, sykleihin ja reittien suorituskykyyn.
Kun minulla on luettelo kriteerit täyttävistä työkaluista, tarkastelen, mikä erottaa kunkin alustan muista.
Erottavat tekijät (mikä erottaa toimittajat toisistaan)
Näin vertailen eri toimittajia:
Erityisen huomionarvoiset ominaisuudet
Reittien kannattavuusanalytiikka on tässä erittäin tärkeää. Arvioin, pystyykö alusta erittelemään katteet rekisteritunnuksen, reitin ja sopimustyypin mukaan, jotta FP&A-tiimisi voi tunnistaa heikosti suoriutuvat lentosegmentit nopeasti. Polttoainekustannusten hallinta on toinen tarkasti tarkastelemani alue, erityisesti suojauksen, tankkaustietojen täsmäytyksen ja polttoainekorttien integroinnin tuki. Arvioin myös komponenttien elinkaarikustannuksia: parhaat työkalut kerryttävät automaattisesti varauksia lentotuntien tai syklien perusteella moottoreita ja LLP-osia varten, jolloin huoltovarannot pysyvät ajan tasalla ilman manuaalisia päiväkirjamerkintöjä.
Ominaisuuksia laajempi arviointi
Ensimmäisenä tarkastelen sopivuutta ilmailualan segmenttiin. Satoja ilma-aluksia operoiville Part 121 -lentoyhtiöille rakennettu alusta voi olla liian raskas viittä ilma-alusta operoivalle tilauslentoyhtiölle, joten tarkistan, vastaako kukin työkalu laivastosi tyyppiä ja toiminnan laajuutta. Myös integraatioekosysteemillä on merkitystä. Arvioin valmiit liitännät AMOSin tai TRAXin kaltaisiin MRO-järjestelmiin ja lentotoiminta-alustoihin, sillä mukautettujen API-liitäntöjen rakentaminen lisää käyttöönottoon kuukausia. Lopuksi tarkastelen käyttöönottomallia ja erityisesti sitä, tarjoaako toimittaja ilmailualan laskennan tuntevia konsultteja eikä vain yleisten toiminnanohjausjärjestelmien käyttöönottoja.
Så väljer du SIEM-verktyg
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kontrollera om verktyget smidigt kan hantera ökande datamängder och ytterligare enheter i takt med att organisationen växer. Leta efter moln- eller hybriddistributioner för enklare skalning. |
| Integrationer | Se till att SIEM-systemet integreras med dina befintliga system, inklusive slutpunkter, brandväggar och molntjänster, för enhetlig övervakning och snabbare incidentidentifiering. |
| Anpassningsbarhet | Verifiera om programvaran låter dig anpassa aviseringar, instrumentpaneler och rapporter efter dina säkerhetskrav, så att du undviker onödigt brus och förbättrar effektiviteten. |
| Användarvänlighet | Välj ett verktyg med intuitiva gränssnitt, tydliga instrumentpaneler och enkla arbetsflöden så att teamet snabbt kan hantera säkerhetsincidenter utan omfattande utbildning. |
| Budget | Överväg prismodellerna noggrant – oavsett om de baseras på händelser, enheter eller en fast avgift – och välj den som bäst passar din budget och förväntade datatillväxt. |
| Säkerhetsskydd | Bekräfta att verktyget erbjuder robusta säkerhetsåtgärder, inklusive datakryptering, rollbaserad åtkomst och efterlevnad av regelverk som GDPR eller HIPAA. |
| Hotinformation | Leta efter inbyggd hotinformation eller integrationsalternativ som gör att du proaktivt kan upptäcka och reagera snabbare på nya hot. |
| Supportkvalitet | Se till att tillförlitlig kundsupport finns tillgänglig, helst dygnet runt, för att hjälpa teamet att snabbt lösa eventuella problem eller incidenter som uppstår. |
Vad är SIEM-verktyg?
Ett SIEM-verktyg är en programvaruplattform som samlar in, analyserar och korrelerar säkerhetsdata från hela din IT-miljö för att identifiera potentiella hot och efterlevnadsrisker.
Genom att samla loggar och händelser från servrar, program, brandväggar och slutpunkter ger SIEM-verktyg en centraliserad bild av säkerhetsaktiviteten. De möjliggör övervakning i realtid, incidentidentifiering och automatisering av åtgärder – vilket hjälper team att stärka förmågan att upptäcka hot samtidigt som rapportering enligt regelverk och förberedelser inför revisioner förenklas.
Funktioner som programvara för logghantering, övervakning i realtid och rapportering av regelefterlevnad hjälper organisationer att säkra sin IT-infrastruktur och minska risken för cyberattacker.
Funktioner i SIEM-verktyg
När du väljer SIEM-verktyg bör du hålla utkik efter följande viktiga funktioner:
- Logghantering: Samlar in, lagrar och organiserar loggdata från en rad olika enheter och program så att du enkelt kan hitta mönster, upptäcka problem och följa regelverk.
- Övervakning i realtid: Övervakar ständigt nätverksaktivitet och systemhändelser för att hjälpa dig upptäcka obehörig åtkomst eller potentiella hot när de inträffar.
- Hotidentifiering: Använder korrelationsregler och analys för att automatiskt flagga misstänkt beteende eller avvikelser, så att du kan ligga steget före cyberangripare.
- Incidenthantering: Effektiviserar hur du undersöker aviseringar, tilldelar uppgifter och dokumenterar dina åtgärder så att du kan agera snabbt och effektivt under en säkerhetsincident.
- Aviseringar och meddelanden: Meddelar dig omedelbart när högriskaktiviteter eller policyöverträdelser inträffar, så att du aldrig lämnas ovetande om brådskande problem.
- Efterlevnadsrapportering: Skapar färdiga och anpassningsbara rapporter som visar att organisationen uppfyller branschstandarder och regulatoriska krav.
- Datavisualisering: Omvandlar tekniska data till lättlästa diagram och instrumentpaneler, vilket hjälper dig och teamet att upptäcka mönster och trender utan att gå vilse i detaljerna.
- Integrationsmöjligheter: Ansluter enkelt till andra säkerhetslösningar och IT-infrastruktur, så att du kan bygga ett säkerhetsekosystem som stöder organisationens unika behov.
- Beteendeanalys av användare och entiteter: Spårar användaråtgärder och enheters beteenden för att avslöja ovanlig aktivitet, vilket hjälper dig att upptäcka insiderhot eller komprometterade konton.
- Forensisk analys: Gör det möjligt för dig att gå tillbaka i tiden genom att granska historiska data, så att du kan gå på djupet med tidigare säkerhetshändelser och förbättra ditt framtida försvar.
Vanliga AI-funktioner i SIEM-verktyg
Utöver de standardfunktioner i SIEM-verktyg som anges ovan inför många av dessa lösningar AI med funktioner som:
- Automatiserad hotinformation: Använder AI för att samla in, bearbeta och integrera externa hotdata, vilket ger dig realtidskontext om föränderliga cyberhot.
- Avvikelsedetektering: Lär sig organisationens normala aktivitetsmönster med hjälp av AI och flaggar sedan avvikelser som kan tyda på smygande attacker eller nya sårbarheter.
- Prediktiv analys: Använder AI-modeller för att förutsäga potentiella säkerhetsrisker baserat på trender i nätverket, så att du proaktivt kan förbereda dig för incidenter innan de inträffar.
- Automatiserad incidenttriage: Använder AI för att prioritera, undersöka och till och med lösa vissa aviseringar, vilket hjälper dig att hantera ett överflöd av aviseringar och fokusera på kritiska problem.
- Bearbetning av naturligt språk (NLP): Gör det möjligt för SIEM-verktyget att tolka och korrelera loggmeddelanden och säkerhetsdata, även från ostrukturerade källor, med hjälp av AI-drivna språkmodeller.
Fördelar med SIEM-verktyg
Implementering av SIEM-verktyg ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Snabbare respons: Realtidsaviseringar hjälper ditt team att snabbt hantera säkerhetsincidenter innan de eskalerar.
- Enklare efterlevnad: Inbyggd rapportering gör det enkelt att uppfylla lagstadgade krav som GDPR eller HIPAA.
- Bättre insyn: Centraliserad logghantering ger ditt säkerhetsteam tydliga insikter i nätverksaktiviteten.
- Minskad hotrisk: Analys av användarbeteende identifierar misstänkt aktivitet tidigt, vilket minskar risken för dataintrång.
- Förbättrad produktivitet: Automatisering av rutinuppgifter frigör tid för ditt säkerhetsteam att fokusera på mer kritiska problem.
- Förbättrat beslutsfattande: Visuella instrumentpaneler visar tydligt säkerhetstrender, vilket möjliggör bättre beslut.
- Lägre säkerhetskostnader: Tidig upptäckt och respons minskar den ekonomiska påverkan från säkerhetsincidenter.
Kostnader och priser för SIEM-verktyg
Vid val av SIEM-verktyg krävs en förståelse för de olika prismodeller och abonnemang som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamets storlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i SIEM-verktygslösningar:
Jämförelsetabell för abonnemang för SIEM-verktyg
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande logginsamling, begränsad övervakning och enkla aviseringar. |
| Personligt abonnemang | $50-$100/användare/månad | Realtidsdetektering av hot, grundläggande efterlevnadsrapportering och e-postaviseringar. |
| Företagsabonnemang | $100-$500/användare/månad | Avancerad analys, övervakning av användarbeteende, anpassningsbara instrumentpaneler och detaljerad efterlevnadsrapportering. |
| Storföretagsabonnemang | $500-$1500+/användare/månad | AI-baserad analys, incidentautomatisering, avancerad hotinformation, dedikerad support och omfattande integrationer. |
Vanliga frågor om SIEM-verktyg
Här är några svar på vanliga frågor om SIEM-verktyg:
Vilka är de tre huvudsakliga rollerna för ett SIEM-verktyg?
Hur upptäcker SIEM-verktyg hot?
Vad bör jag tänka på när jag utvärderar SIEM-integrationer med befintliga teknikstackar?
Hur kan ett SIEM-system bidra till att minska varningströttheten i mitt säkerhetsteam?
Vilka vanliga misstag bör undvikas vid implementering av SIEM?
Hur mäter jag avkastningen på investeringen i ett SIEM-verktyg?
Kan SIEM-plattformar hjälpa till med efterlevnadsrevisioner och rapportering?
Slutliga tankar
Cyberattacker mot företagsnätverk ökade med 38% under 2022 jämfört med 2021, en siffra som sannolikt kommer att fortsätta öka när hackare utnyttjar sårbarheter för egen vinning. SIEM-verktyg är kraftfulla lösningar som kan upptäcka och till och med stoppa potentiella säkerhetshot i deras spår. Om ditt företag ännu inte har implementerat en SIEM-lösning kan du använda den här listan för att påbörja din undersökning.
Prenumerera på nyhetsbrevet från The CTO Club för fler insikter.