

De 10 bästa programvarorna för enhetlig hot- och säkerhetshantering 2026

10 Bästa programvarorna för enhetlig hotdetektering – kortlista


Enhetlig hotdetektering (UTM) är en allt-i-ett-lösning för cybersäkerhet som konsoliderar flera säkerhetsfunktioner i en enda plattform eller enhet för att förenkla nätverksskydd och administration.
Inom cybersäkerhet möter du ständiga hot och utmaningar. Att skydda nätverket kan kännas överväldigande, särskilt när du behöver hantera flera verktyg. Det är där programvara för enhetlig hotdetektering kommer in. Den förenklar säkerheten genom att kombinera viktiga funktioner i en enda lösning, vilket gör ditt arbete enklare.
Jag har självständigt testat och granskat programvara och känner SaaS-landskapet väl. Mitt mål är att erbjuda dig en opartisk och välresearchad granskning av de bästa tillgängliga alternativen. I den här artikeln hittar du insikter om de främsta lösningarna för enhetlig hotdetektering, så att du kan fatta välgrundade beslut för ditt team.
Varför du kan lita på våra programvarurekommendationer
Vårt team har testat och recenserat programvara sedan 2012. Som teknikledare själva vet vi hur svårt — och viktigt — det är att välja rätt programvara.
För den här guiden utvärderade vi verktyg genom praktisk testning och oberoende research, och betygsatte verktygen enligt våra urvalskriterier.
Våra recensioner speglar vårt mänskliga redaktionella omdöme, inte ett säljbudskap.
Sammanfattning av de bästa programvarorna för enhetlig hotdetektering
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Bäst för omfattande hotinformation | Gratis demonstration tillgänglig | Prisuppgift på begäran | Website | |
| 2 | Bäst för en försvarsstrategi i flera lager | Not available | Från $14/användare/månad + $40 i grundavgift per månad. | Website | |
| 3 | Bäst för korrigeringshantering och sårbarhetsskanning | Gratisdemo tillgänglig | Från $15/användare/månad + $50 i grundavgift per månad. | Website | |
| 4 | Bäst för integrerad systemsäkerhet | Gratis demo tillgänglig | Från $9/användare/månad (minst 10 användarplatser). | Website | |
| 5 | Bäst för modulär säkerhetsarkitektur | Prisuppgift på begäran. | Website | ||
| 6 | Bäst för flexibel hosting | Nej | Gratis | Website | |
| 7 | Bäst för upptäckt av krypterade hot | Gratisabonnemang tillgängligt | Från $10/user/month (faktureras årsvis). | Website | |
| 8 | Bäst för nätverksinsyn över flera brandväggar | Not available | Prissättning på begäran. | Website | |
| 9 | Bäst för storskaligt nätverksskydd | Not available | Prissättning på begäran. | Website | |
| 10 | Bäst för incidentbegränsning med centraliserad kontroll | Not available | Från $20/användare/månad. | Website |
Recensioner av de bästa programvarorna för enhetlig hotdetektering
Bäst för omfattande hotinformation
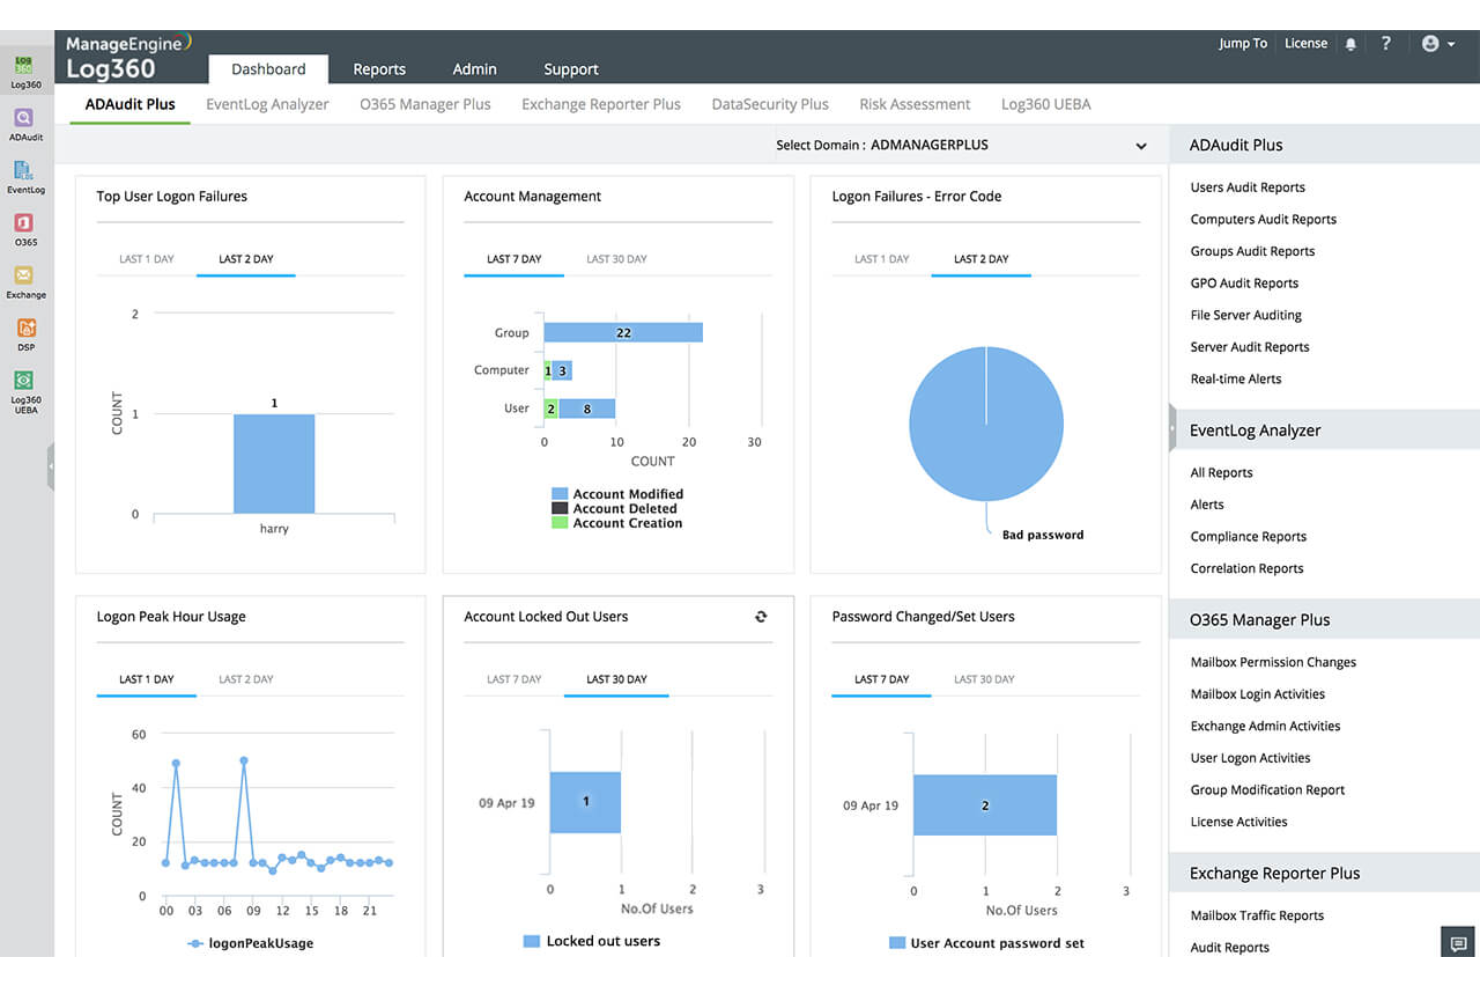
ManageEngine Log360 är en lösning för säkerhetsinformation och händelsehantering (SIEM) som är utformad för att hjälpa dig bekämpa hot i lokala, molnbaserade och hybrida miljöer. Den erbjuder logginsamling, analys, korrelation och arkivering i realtid för att förbättra säkerhetsläget i ditt nätverk.
Varför jag valde ManageEngine Log360: Jag gillar dess omfattande funktioner för hotinformation. Lösningen har en inbyggd global databas över IP-hot och stöder bearbetning av STIX/TAXII-flöden med hotinformation, vilket gör att du snabbt kan identifiera och reagera på externa hot. Detta proaktiva tillvägagångssätt hjälper till att minska risken för potentiella attacker innan de påverkar ditt nätverk. En annan anmärkningsvärd aspekt är övervaknings- och aviseringssystemet i realtid. Log360 låter dig spåra och analysera händelser medan de inträffar och tillhandahåller anpassningsbara aviseringsprofiler som meddelar dig om misstänkt aktivitet.
Utmärkande funktioner och integrationer:
Andra viktiga funktioner omfattar efterlevnadsrapportering med fördefinierade mallar som hjälper till att uppfylla krav enligt exempelvis PCI DSS, GDPR och HIPAA. Lösningen erbjuder även datavisualisering via intuitiva instrumentpaneler och inbyggda rapporter, vilket gör det enklare att tolka komplexa data. Några integrationer omfattar Microsoft Exchange, Amazon Web Services (AWS), Microsoft Entra ID, Microsoft Azure och Active Directory.
Pros and Cons
Pros:
- Helhetssyn på säkerheten i lokala, molnbaserade och hybrida nätverk
- Efterlevnad av lagstadgade krav
- Konsol för incidenthantering
Cons:
- Loggar kan vara svåra att läsa och förstå
- Komplex att installera och konfigurera
New Product Updates from ManageEngine Log360
ManageEngine Log360 Adds New Log Source Integrations
ManageEngine Log360 adds new log source integrations for Bitdefender GravityZone, CrowdStrike Falcon Event Streams, Okta, and MikroTik to broaden security and network visibility. For more information, visit ManageEngine Log360's official site.
 .

Bäst för en försvarsstrategi i flera lager
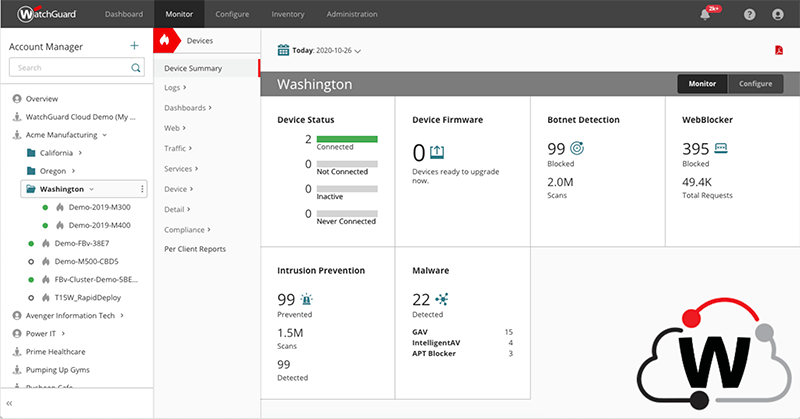
WatchGuard är känt för sin försvarsstrategi i flera lager, vilket säkerställer att hot hanteras på flera fronter. Dess fokus på en lagerbaserad metod ger ett djupare och mer heltäckande skydd mot ett brett spektrum av hot.
Varför jag valde WatchGuard: Jag valde WatchGuard efter att ha bedömt dess försvarsmekanism, som verkar på flera lager. Verktygets unika lagerbaserade metod säkerställer att det inte finns någon enskild felpunkt, vilket ger en mer motståndskraftig säkerhet. Dess metodik passar organisationer som strävar efter en försvarsstrategi på djupet.
Utmärkande funktioner & integrationer:
WatchGuard erbjuder funktioner som multifaktorautentisering, skydd på DNS-nivå och avancerad identifiering av skadlig kod. Det integreras även med ledande SIEM-lösningar och plattformar för hotinformation, vilket stärker säkerhetsnivån.
Pros and Cons
Pros:
- Försvarssystem i flera lager
- Ett brett utbud av säkerhetsfunktioner
- Tillförlitlig integration med hotinformation
Cons:
- Grundavgift utöver användarpriset
- Den första konfigurationen kan vara komplicerad
- Gränssnittet kunde vara mer intuitivt

Bäst för korrigeringshantering och sårbarhetsskanning
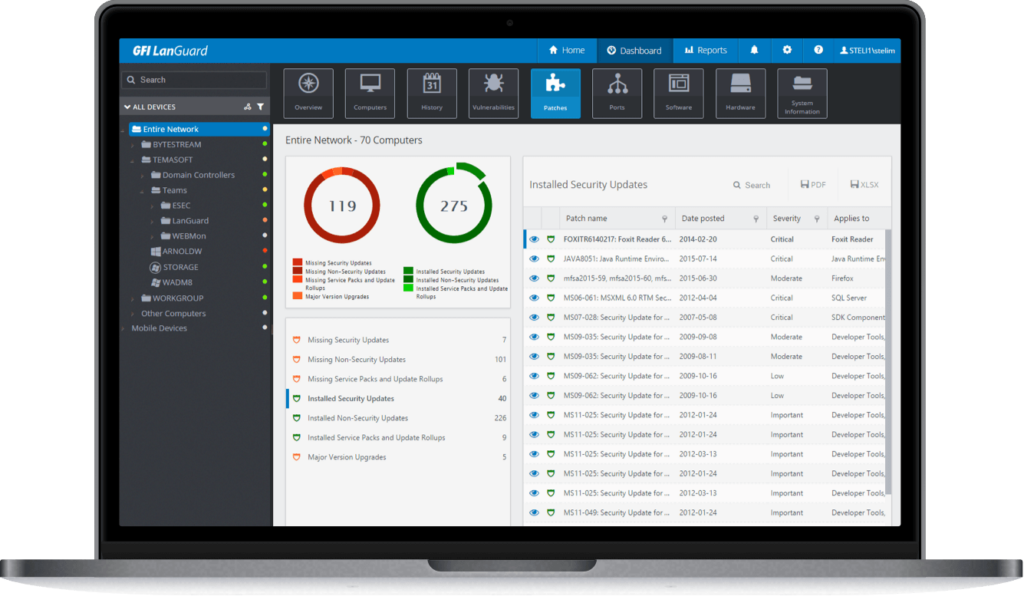
GFI LanGuard fungerar som ett omfattande verktyg för sårbarhetshantering och specialiserar sig på nätverksskanningar och installation av korrigeringar. Med sina robusta funktioner säkerställer det att nätverk inte bara är säkra utan också uppdaterade, vilket framhäver dess styrka inom korrigeringshantering och sårbarhetsskanning.
Varför jag valde GFI LanGuard: Jag valde GFI LanGuard efter att ha utvärderat dess rykte för noggrann korrigeringshantering och skanningsfunktioner. Det upptäcker inte bara sårbarheter utan automatiserar också processen för installation av korrigeringar. Dess styrka inom hantering av korrigeringar och precision vid sårbarhetsskanning gör det till det bästa valet för dessa specifika uppgifter.
Utmärkande funktioner och integrationer:
GFI LanGuard har ett omfattande system för korrigeringshantering, stöd för flera operativsystem och mobil sårbarhetsskanning. Det integreras sömlöst med olika operativsystem och applikationer, vilket säkerställer ett bredare skydd.
Pros and Cons
Pros:
- Brett stöd för flera operativsystem och applikationer
- Omfattande sårbarhetsidentifiering
- Effektiv distribution av korrigeringar
Cons:
- Ytterligare basavgift utöver användarpriset
- Komplex installation för större nätverk
- Inte idealiskt för småskaliga nätverk

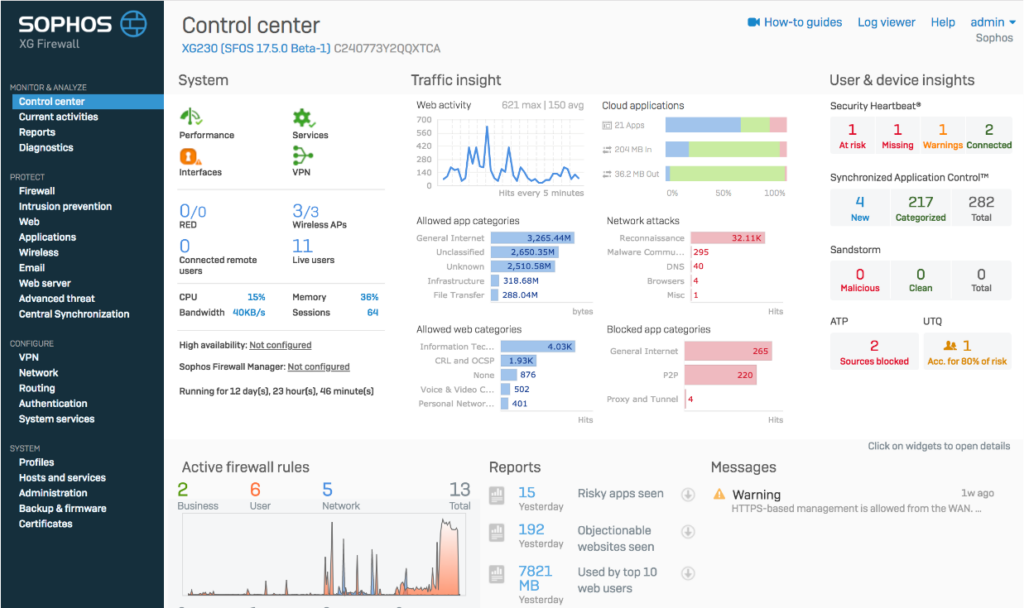
Sophos erbjuder en heltäckande säkerhetslösning som omfattar allt från slutpunktsskydd till brandväggsfunktioner. Den integrerade metoden för systemsäkerhet innebär att alla säkerhetsmoduler fungerar samordnat och ger ett förstärkt skydd mot cyberhot.
Varför jag valde Sophos: Enligt min bedömning gjorde den integrerade karaktären hos Sophos säkerhetserbjudanden det till ett övertygande val. I stället för separata säkerhetsmoduler erbjuder Sophos ett enhetligt system där varje komponent kompletterar de andra. För företag som söker en integrerad säkerhetsmetod är Sophos ett självklart val.
Utmärkande funktioner och integrationer:
Sophos utmärker sig genom funktioner som synkroniserad säkerhet, djupinlärningsbaserad skadlig programvaruidentifiering och molnbaserat slutpunktsskydd. Dessutom integreras Sophos med populära IT-hanteringsverktyg, vilket säkerställer smidigare drift och förbättrad säkerhetsöverblick.
Pros and Cons
Pros:
- Enhetlig säkerhetsmetod
- Avancerade metoder för identifiering av skadlig programvara
- Omfattande integrationsmöjligheter
Cons:
- Minsta antal användarplatser krävs för vissa abonnemang
- Avancerade funktioner kan kräva ytterligare utbildning
- Vissa användare rapporterar enstaka falska positiva resultat

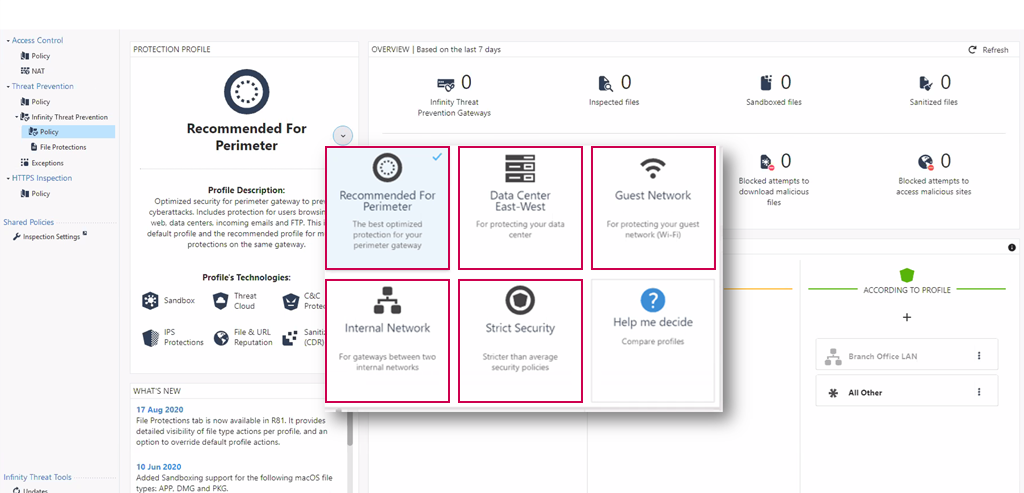
Check Point NGFW erbjuder en skalbar säkerhetslösning som kan anpassas för att möta olika organisationers unika behov. Dess modulära arkitektur utmärker sig och gör det möjligt för företag att anpassa sin säkerhetsinfrastruktur utifrån specifika krav.
Varför jag valde Check Points nästa generations brandväggar (NGFW): När jag utvärderade det stora utbudet av tillgängliga brandväggar var Check Points modulära säkerhetsarkitektur en avgörande faktor i mitt beslut. Dess utformning gör det möjligt för organisationer att anpassa och vidareutveckla sina säkerhetsprotokoll över tid. Det är denna modularitet som gör att jag anser att Check Point passar bäst för företag som söker en skalbar och anpassningsbar brandväggslösning.
Utmärkande funktioner och integrationer:
Check Point NGFW har funktioner som avancerat hotskydd, identitetsmedvetenhet och säkra VPN-tjänster. Den integreras också väl med ett brett utbud av verktyg för nätverkshantering och säkerhet, vilket bidrar till ett sammanhållet säkerhetsarbete.
Pros and Cons
Pros:
- Flexibel modulär arkitektur
- Ett brett utbud av avancerade funktioner
- Kompatibilitet med olika nätverksverktyg
Cons:
- Den modulära utformningen kan vara komplex för små företag
- Brist på transparent prissättning
- Vissa användare upplever att instrumentpanelens gränssnitt är rörigt

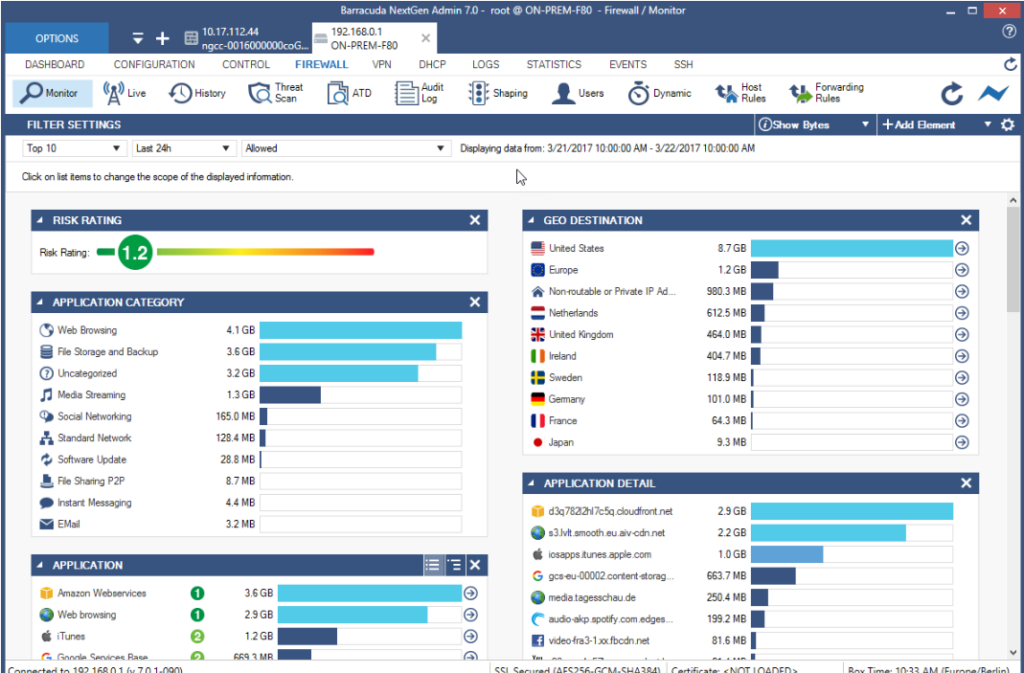
Wi-Host tar plats här tack vare sitt flexibla förhållningssätt till hosting och virtuella nätverk. När team behöver kombinera olika typer av arbetsbelastningar, till exempel köra både Windows- och Linux-miljöer eller distribuera virtuella maskiner tillsammans med virtuella routrar, ger Wi-Host dig verkliga valmöjligheter. Jag uppskattar deras stöd för anpassning av nätverkskonfigurationer och skalning av resurser efter behov. Det är en fördel för alla som bygger anpassningsbara, hybrida miljöer.
Det här passar Wi-Host bäst för
- Hybrida distributioner av virtuella routrar med flera operativsystem
- IT-team som behöver anpassningsbara nätverkskonfigurationer
Det här passar Wi-Host inte särskilt bra för
- Enkla routerlösningar med ett enda operativsystem eller färdigkonfigurerade lösningar
- Organisationer med mycket standardiserade och låsta miljöer
Vad som skiljer Wi-Host från mängden
Wi-Host är utformat för personer som behöver flexibilitet i både fysiska och virtuella nätverksmiljöer. Till skillnad från verktyg för virtuella routrar som förväntar sig att du följer ett fast arbetsflöde lämnar Wi-Host de flesta val öppna. Du kan kombinera olika operativsystemmiljöer och nätverksstackar utan att begränsas av plattformen. För team som bygger komplexa, hybrida testlabb kan den friheten vara mycket värdefull.
Kompromisser med Wi-Host
Wi-Host optimerar för anpassning, men du går miste om vissa inbyggda skyddsräcken och förkonfigurerade alternativ, vilket gör installationen långsammare och kräver mer expertkunskap.
Pros and Cons
Pros:
- Enkel installationsprocess
- Minimalistisk design
- Bred enhetskompatibilitet
Cons:
- Begränsat till Windows
- Inga avancerade funktioner

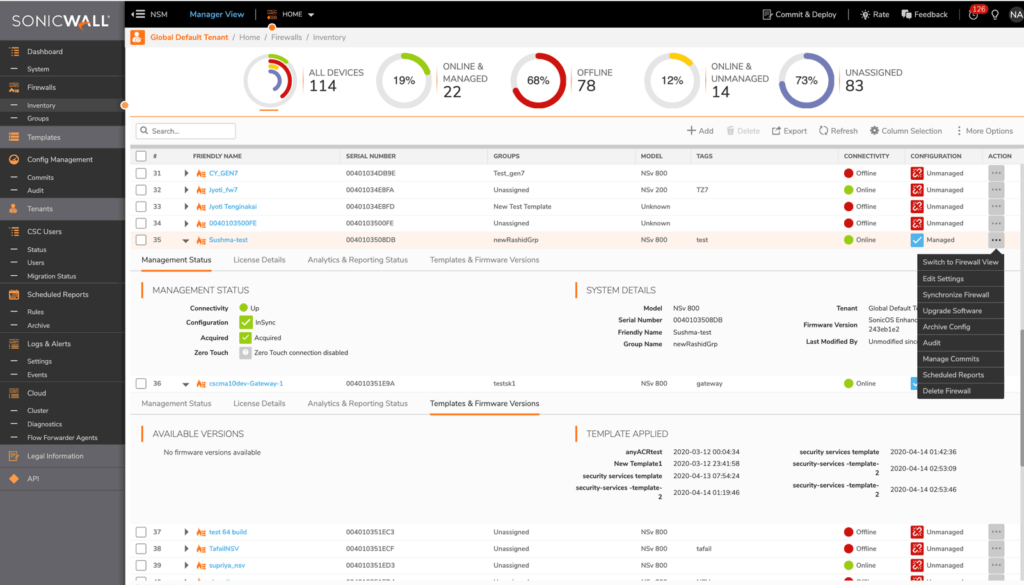
SonicWall tillhandahåller en uppsättning cybersäkerhetsverktyg som skyddar företag mot ett stort antal digitala hot. En viktig särskiljande egenskap hos SonicWall är dess förmåga att upptäcka hot som döljer sig i krypterad trafik, vilket är ett växande problem i dagens cyberlandskap.
Varför jag valde SonicWall: I min urvalsprocess utmärkte sig SonicWall genom sin skicklighet i att hantera krypterade hot. Alla säkerhetsverktyg på marknaden hanterar inte effektivt hot i krypterade data, men SonicWall gör detta på ett kompetent sätt. För organisationer som vill ha robust upptäckt av krypterade hot är SonicWall fortfarande ett förstahandsval.
Utmärkande funktioner & integrationer:
Viktiga funktioner i SonicWall omfattar djupgående paketinspektion av SSL-trafik, intrångsskydd och antivirus på gatewaynivå. SonicWall erbjuder även integrationer med större nätverkshanteringssystem, vilket säkerställer en samordnad nätverkssäkerhet och hotdetektering.
Pros and Cons
Pros:
- Effektiv upptäckt av krypterade hot
- En omfattande uppsättning säkerhetsverktyg
- Brett utbud av integrationsmöjligheter
Cons:
- Kräver specialiserad utbildning för maximal användbarhet
- Årsfakturering kan avskräcka vissa användare
- Inte det mest intuitiva gränssnittet

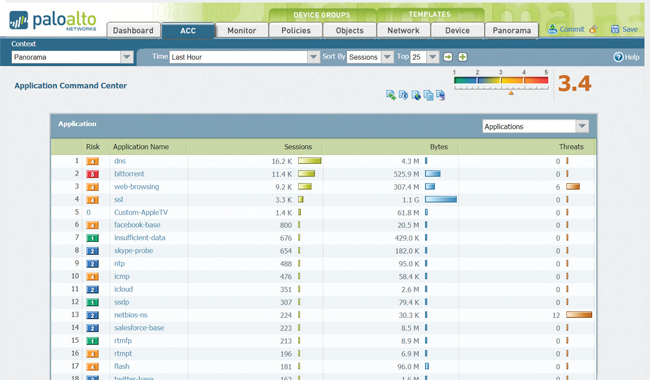
Palo Alto Networks Panorama utmärker sig som en centraliserad hanteringslösning som möjliggör överblick över en mängd brandväggar. Dess främsta fokus på att ge insyn i stora nätverksområden stämmer perfekt överens med dess beteckning 'bäst för' nätverksinsyn.
Varför jag valde Palo Alto Networks Panorama: Jag valde Palo Alto Networks Panorama tack vare dess oöverträffade förmåga att övervaka flera brandväggar från en enhetlig plattform. Verktygets utformning skapar en miljö där överblick möter effektivitet, vilket gör det till mitt förstahandsval för dem som önskar djupgående insyn i nätverket.
Utmärkande funktioner och integrationer:
Med Panorama får användarna förenklad policydistribution, detaljerad loggning och uppdateringar av hotinformation. Dessutom integreras det väl med andra säkerhetslösningar från Palo Alto, vilket säkerställer en sammanhållen säkerhetsstrategi.
Pros and Cons
Pros:
- Effektiv hantering av flera brandväggar
- Detaljerade loggningsfunktioner
- Integration med Palo Alto-sviten
Cons:
- Bristande transparens kring prissättningen
- Det kan vara överdimensionerat för små nätverk
- Kräver dedikerad maskinvara för optimal prestanda

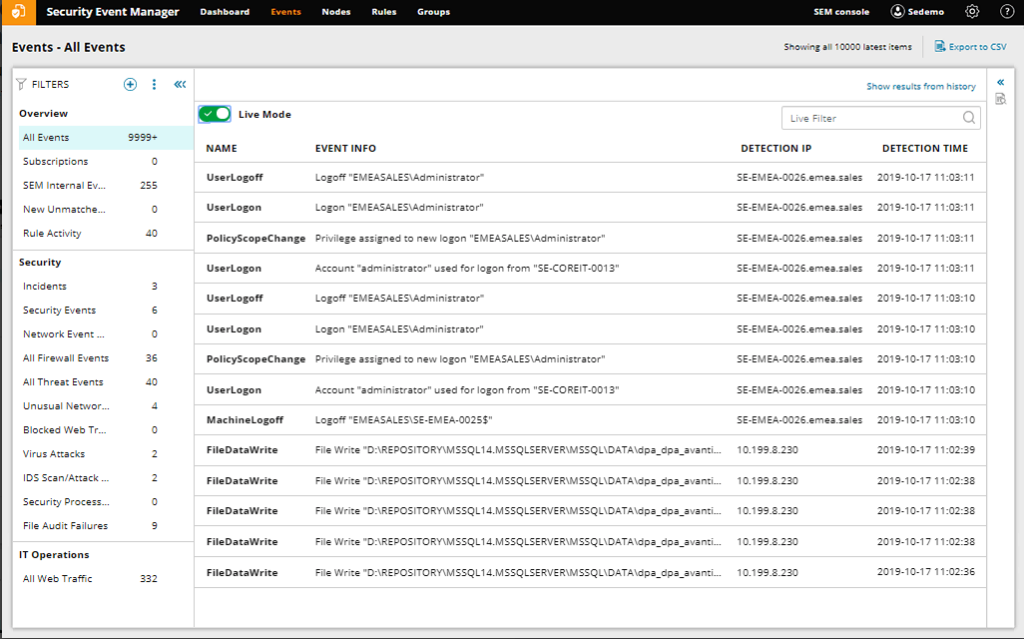
Juniper-brandväggen har varit en stadig aktör inom säkerhetsområdet, särskilt känd för sin förmåga att skydda omfattande nätverk. Dess design är anpassad efter komplexiteten i storskalig verksamhet, vilket stärker dess anspråk på att erbjuda skydd för omfattande nätverk.
Varför jag valde Juniper-brandväggen: Valet av Juniper grundade sig på dess långvariga anseende och prestanda vid hantering av omfattande nätverksmiljöer. Verktyget tillför inte bara sofistikering till säkerheten, utan kan också skalas för att passa stora organisationer. Tack vare sin kompetens inom detta område blir det ett självklart val för storskaligt nätverksskydd.
Utmärkande funktioner och integrationer:
Juniper-brandväggen är utrustad med dynamisk policyhantering, intrångsskydd system och avancerat hotskydd. Dessutom erbjuder den integrationer med Junipers bredare verktyg för nätverkshantering, vilket säkerställer en enhetlig säkerhetsstrategi.
Pros and Cons
Pros:
- Beprövad historik för stora nätverk
- Avancerad upptäckt och förebyggande av hot
- Integreras med Junipers nätverksverktyg
Cons:
- Mindre lämplig för mindre verksamheter
- Brantare inlärningskurva
- Pristransparensen kan förbättras

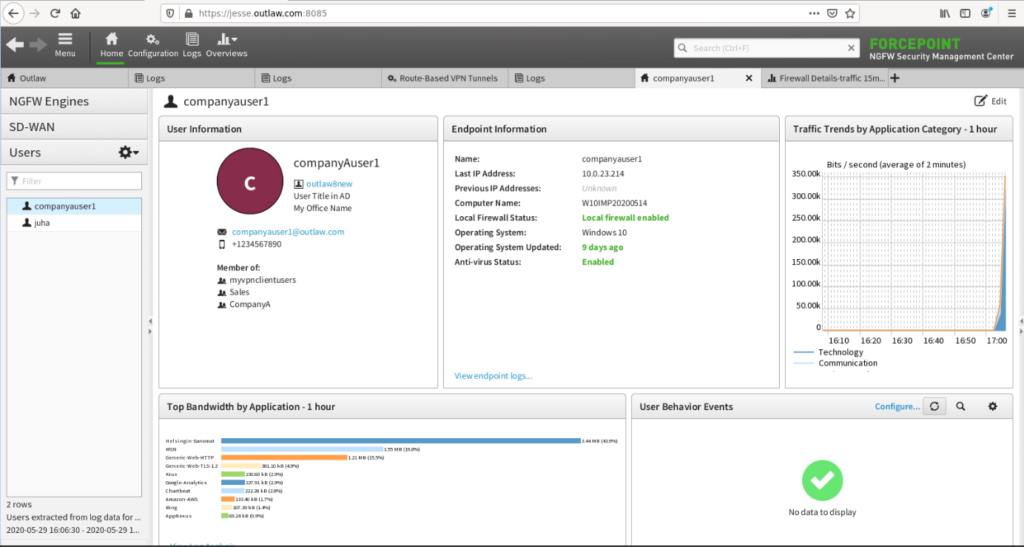
Forcepoint NGFW är en kraftfull lösning inom brandväggsområdet som levererar avancerat hotskydd samtidigt som kontrollen centraliseras. Dess unika strategi för incidentbegränsning i kombination med en centraliserad instrumentpanel stämmer väl överens med dess påstående om vad den lämpar sig bäst för.
Varför jag valde Forcepoint NGFW: I min jakt på ett verktyg som effektiviserar incidenthanteringen med ett centralt kommando utmärkte sig Forcepoint NGFW. Dess enhetliga kontrollpanel förenklar inte bara hanteringen utan påskyndar även begränsningen av incidenter. Dess förmåga att leverera centraliserad kontroll samtidigt som hot hanteras effektivt gjorde den till ett förstahandsval.
Utmärkande funktioner och integrationer:
Forcepoint NGFW erbjuder detaljerade kontroller, SD-WAN-funktioner och intrångsförebyggande system (IPS). Det erbjuder även nära integrationer med plattformar för hotinformation och andra Forcepoint-säkerhetslösningar för förbättrat skydd.
Pros and Cons
Pros:
- Omfattande funktioner för förebyggande av hot
- Enhetlig kontrollpanel
- Starka SD-WAN-funktioner
Cons:
- Brantare inlärningskurva för nybörjare
- Licensmodellen kan vara komplex
- Vissa funktioner kan vara överflödiga för mindre installationer
Andra programvaror för enhetlig hotdetektering
Nedan finns en lista över ytterligare programvaror för enhetlig hotdetektering som jag tog med i kortlistan, men som inte kom med bland de 10 främsta. De är definitivt värda att ta en titt på.
- HPE Aruba Networking
Bäst för säkerhet för mobila enheter och IoT-enheter
- WatchGuard Unified Threat Management
Bäst för insikter om hot i realtid
- GFI KerioControl
Bäst för omfattande trafikanalys
- NordLayer
Bäst för avancerad hotdetektering


Relaterade recensioner
- Programvara för riskhantering
- Verktyg för sårbarhetshantering
- Lösningar för skydd mot skadlig programvara
- Verktyg för bedömning av säkerhetsrisker
Så utvärderar jag programvara för enhetlig hotadministration
Jag delar upp min utvärdering i två lager: de grundläggande kraven som alla UTM-lösningar måste uppfylla – NGFW, antivirus i gatewayen, VPN och webfiltrering – samt de särskiljande faktorer som gör en plattform bättre lämpad än en annan.
Kärnfunktioner (Grundkrav för denna lista)
När jag väljer verktyg till min lista betygsätter jag varje verktyg på en skala från 0 (erbjuder inte funktionen) till 5 (utmärker sig inom området) för var och en av kärnfunktionerna nedan. Därefter omvandlar jag verktygets totalpoäng till en procentsats. Varje verktyg måste uppnå en lägsta totalpoäng på 75 % för att komma i fråga.
- Brandvägg och intrångsskydd: Jag kontrollerar om plattformen erbjuder NGFW med djupgående paketinspektion och IPS som kan upptäcka lateral förflyttning och C2-anslutningar i realtid.
- Skanning efter skadlig kod i gatewayen: Verktyget bör skanna trafiken i gatewayen efter utpressningstrojaner, trojaner och spionprogram – inte bara förlita sig på grundläggande signaturmatchning.
- Webb- och innehållsfiltrering: Jag utvärderar djupet i URL-kategoriseringen, SSL-inspektionen och om du kan skapa policyer på programnivå per användargrupp eller organisatorisk enhet i AD.
- VPN-stöd: Både IPsec-plats-till-plats och SSL-VPN för fjärråtkomst är viktiga här, särskilt för team som ansluter filialkontor eller stöder hybrida arbetsstyrkor.
- E-post- och antispamskydd: Jag letar efter nätfiskedetektering, skanning av bilagor och skydd mot förfalskning – funktioner som stoppar e-postmeddelanden för insamling av inloggningsuppgifter vid nätverksperimetern.
- Centraliserad hantering och rapportering: En enhetlig instrumentpanel för policyhantering, loggkorrelation och schemalagda efterlevnadsrapporter gör distributioner på flera platser hanterbara.
När jag har en lista över verktyg som uppfyller dessa kriterier tittar jag på vad som skiljer varje plattform från de andra.
Särskiljande faktorer (Det som skiljer leverantörerna åt)
Så här jämför jag olika leverantörer:
Utmärkande funktioner
SD-WAN-integration är en viktig faktor för mig. När en UTM hanterar trafikdirigering och säkerhetsreglering mellan filialkontor i samma apparat kan du ta bort det separata SD-WAN-överlägret. Jag undersöker också om en plattform erbjuder molnbaserad sandlådeanalys för att analysera misstänkta filer innan de når slutpunkterna. Det är där noll-dagshot faktiskt upptäcks. För distribuerade team går inbyggd ZTNA längre än traditionell VPN genom att bevilja åtkomst baserat på identitet och enhetens säkerhetsstatus. Om du är en MSP är en konsol med stöd för flera klienter, där klientmiljöer kan hanteras från en enda instrumentpanel, värd att utvärdera noggrant.
Bortom funktionerna
Licensstrukturen har stor betydelse för UTM. Jag utvärderar om en leverantör paketerar alla säkerhetstjänster i en enda prenumeration eller tar separat betalt för varje modul, eftersom kostnader för tillägg kan överraska dig vid förnyelsen. Implementeringsflexibilitet är en annan faktor – vissa miljöer behöver en fysisk apparat på plats, medan andra fungerar bättre med en virtuell apparat i VMware eller Hyper-V. Jag kontrollerar också kompatibiliteten med ekosystemet, särskilt integrationer med SIEM och identitetsleverantörer. En UTM som kan vidarebefordra loggar till Splunk eller Elastic och autentisera användare mot din befintliga katalog sparar många ingenjörstimmar under utrullningen.
Kriterier för val av programvara för enhetlig hotdetektering
När jag valde ut den bästa programvaran för enhetlig hotdetektering att ta med i den här listan tog jag hänsyn till vanliga köparbehov och problem, såsom nätverkssäkerhet och enkel administration. Jag använde också följande ramverk för att hålla min utvärdering strukturerad och rättvis:
Grundläggande funktionalitet (25 % av totalpoängen)
- Skydd mot nätverkshot
- Hantering av brandväggsregler
- Övervakning av nätverkstrafik
- VPN-funktioner
- Säkerställande av datakryptering
Ytterligare utmärkande funktioner (25 % av totalpoängen)
- Avancerad hotdetektering
- Integration med molntjänster
- Analysinstrumentpanel i realtid
- Automatiserad hotrespons
- Anpassningsbara säkerhetsregler
Användbarhet (10 % av totalpoängen)
- Intuitivt användargränssnitt
- Enkel navigering
- Anpassningsbara instrumentpaneler
- Tydliga rapportfunktioner
- Minimal inlärningskurva
Introduktion (10 % av totalpoängen)
- Tillgång till utbildningsvideor
- Interaktiva produktvisningar
- Tillgång till webbinarier och handledningar
- Omfattande användarguider
- Dedikerad support vid introduktionen
Kundsupport (10 % av totalpoängen)
- Supporttillgänglighet dygnet runt
- Flera supportkanaler
- Snabbt svarande supportteam
- Tillgång till en kunskapsbas
- Personliga supportalternativ
Prisvärdhet (10 % av totalpoängen)
- Konkurrenskraftiga priser
- Flexibla prisplaner
- Transparent kostnadsstruktur
- Rabatter vid långvarig användning
- Funktioner i förhållande till kostnaden
Kundrecensioner (10 % av totalpoängen)
- Övergripande betyg för kundnöjdhet
- Feedback om funktionernas effektivitet
- Kommentarer om användarvänligheten
- Recensioner av kundsupporten
- Omdömen om tillförlitlighet och prestanda
Så väljer du programvara för enhetlig hotidentifiering och -hantering
Det är lätt att fastna i långa funktionslistor och komplexa prisstrukturer. För att hjälpa dig att hålla fokus när du arbetar dig igenom din unika process för programvaruval kommer här en checklista över faktorer att tänka på:
| Faktor | Vad du bör tänka på |
|---|---|
| Skalbarhet | Kan programvaran växa med företaget? Ta hänsyn till framtida expansionsplaner och säkerställ att verktyget kan hantera ökad trafik och fler användare utan problem. |
| Integrationer | Kontrollera om verktyget integreras med befintliga system. Leta efter ett sömlöst dataflöde mellan plattformarna för att undvika isolerad information och manuell datainmatning. |
| Anpassningsbarhet | Ta reda på om programvaran gör det möjligt att anpassa inställningar och funktioner efter dina specifika behov. Anpassningsförmåga kan förbättra arbetsflödets effektivitet. |
| Användarvänlighet | Utvärdera användargränssnittet och den övergripande designen. Ditt team bör snabbt förstå och effektivt använda verktyget utan omfattande utbildning. |
| Implementering och introduktion | Bedöm vilken tid och vilka resurser som krävs för installationen. Leta efter support under driftsättningen för att säkerställa en smidig övergång och minimala driftstopp. |
| Kostnad | Jämför prisplanerna med din budget. Ta hänsyn till dolda avgifter, långsiktiga avtal och om kostnaden motsvarar de funktioner du behöver. |
| Säkerhetsskydd | Säkerställ att programvaran erbjuder starka skyddsåtgärder. Kontrollera kryptering, regelbundna säkerhetsuppdateringar och efterlevnad av branschstandarder. |
Vad är programvara för enhetlig hotidentifiering och -hantering?
Programvara för enhetlig hotidentifiering och -hantering är en säkerhetslösning som integrerar flera säkerhetsfunktioner i en enda plattform. IT-proffs och nätverksadministratörer använder vanligtvis dessa verktyg för att effektivt skydda och hantera nätverkssäkerheten. Brandväggs-, intrångsdetekterings- och VPN-funktioner bidrar till att skydda data och hantera nätverkstrafik. Sammantaget förenklar dessa verktyg säkerhetshanteringen och förbättrar skyddet mot olika cyberhot, särskilt i kombination med omfattande programvara för brandväggsgranskning.
Funktioner
När du väljer programvara för enhetlig hotidentifiering och -hantering bör du hålla utkik efter följande viktiga funktioner:
- Brandväggsskydd: Övervakar och kontrollerar inkommande och utgående nätverkstrafik och utgör en barriär mellan ditt interna nätverk och potentiella hot.
- Intrångsdetektering: Identifierar försök till obehörig åtkomst till ditt nätverk, varnar dig för potentiella intrång och möjliggör snabba åtgärder.
- VPN-funktioner: Möjliggör säker fjärråtkomst till ditt nätverk och säkerställer att dataöverföringen är krypterad och skyddad mot avlyssning.
- Datakryptering: Skyddar känslig information genom att omvandla den till en kod, vilket förhindrar obehörig åtkomst och dataintrång.
- Avancerad hotdetektering: Identifierar och begränsar komplexa hot med hjälp av realtidsanalys och maskininlärningsteknik.
- Centraliserad hantering: Erbjuder ett enhetligt gränssnitt för hantering av alla säkerhetsfunktioner, vilket förenklar överblick och tillämpning av policyer.
- Anpassningsbara säkerhetspolicyer: Gör det möjligt att anpassa säkerhetsinställningarna efter specifika organisatoriska behov och därigenom förbättra skyddet.
- Realtidsanalys: Ger insikter i nätverksaktivitet och potentiella hot och hjälper dig att fatta välgrundade säkerhetsbeslut.
- Skalbarhet: Säkerställer att lösningen kan växa med din organisation och hantera ökad trafik och ökade användarbehov.
- Stöd för regelefterlevnad: Hjälper din organisation att uppfylla branschregler och standarder och minskar risken för sanktioner vid bristande efterlevnad.
Fördelar
Att implementera programvara för samlad hothantering ger flera fördelar för ditt team och ditt företag. Här är några av de fördelar du kan se fram emot:
- Förbättrad säkerhet: Genom att integrera flera säkerhetsfunktioner ger lösningen ett heltäckande skydd mot olika cyberhot.
- Förenklad hantering: Med centraliserad hantering kan du övervaka alla säkerhetsåtgärder från ett enda gränssnitt, vilket minskar den administrativa belastningen.
- Kostnadseffektivitet: Genom att kombinera flera säkerhetsverktyg i en lösning minskar behovet av flera fristående lösningar, vilket sparar kostnader.
- Förbättrad regelefterlevnad: Hjälper till att säkerställa att din organisation uppfyller branschstandarder och regler genom att upprätthålla lämpliga säkerhetsprotokoll.
- Skalbarhet: Anpassar sig efter organisationens tillväxt och hanterar ökad nätverkstrafik och ökade användarbehov utan att säkerheten försämras.
- Ökad produktivitet: Effektiviserade säkerhetsprocesser och automatiserade svar på hot frigör tid för ditt team att fokusera på andra prioriteringar.
- Säker fjärråtkomst: VPN-funktioner ger distansarbetare säker åtkomst till ditt nätverk, håller data skyddade och stöder samtidigt flexibla arbetsformer.
Kostnader och priser
För att välja programvara för samlad hothantering behöver du förstå de olika prismodellerna och abonnemangen som finns tillgängliga. Kostnaderna varierar beroende på funktioner, teamstorlek, tillägg och annat. Tabellen nedan sammanfattar vanliga abonnemang, deras genomsnittliga priser och typiska funktioner som ingår i programvarulösningar för samlad hothantering:
Jämförelsetabell för abonnemang för programvara för samlad hothantering
| Abonnemangstyp | Genomsnittligt pris | Vanliga funktioner |
|---|---|---|
| Gratisabonnemang | $0 | Grundläggande brandväggsskydd, begränsad hotdetektering och grundläggande rapportering. |
| Personligt abonnemang | $5-$15/användare/månad | Brandväggsskydd, VPN-åtkomst, intrångsdetektering och grundläggande analys. |
| Företagsabonnemang | $20-$50/användare/månad | Avancerat hotskydd, förbättrad rapportering, anpassningsbara policyer och support. |
| Abonnemang för stora företag | $60-$100/användare/månad | Omfattande säkerhetspaket, centraliserad hantering, realtidsanalys och premiumsupport. |
Vanliga frågor om programvara för enhetlig hothantering
Kan enhetlig hothantering fungera tillsammans med befintliga säkerhetsverktyg?
Hur ofta bör programvara för enhetlig hothantering uppdateras?
Vilka mätvärden bör jag övervaka i en UTM-instrumentpanel?
Är enhetlig hothantering lämplig för distans- eller hybridteam?
Hur kan enhetlig hothantering minska IT-arbetsbelastningen?
Vilket är det bästa sättet att testa en UTM-lösning före ett köp?
Påverkar användning av enhetlig hothantering internethastigheten?
Vad händer härnäst?
Om du undersöker programvara för enhetlig hothantering kan du kontakta en rådgivare från SoftwareSelect för kostnadsfria rekommendationer.
Du fyller i ett formulär och har ett kort samtal där de går igenom dina specifika behov. Därefter får du en kortlista över programvara att granska. De hjälper dig även genom hela köpprocessen, inklusive prisförhandlingar.