

A cibersegurança refere-se às práticas e técnicas utilizadas para proteger sistemas, redes e programas contra ataques digitais, acesso não autorizado ou danos. Engloba um vasto conjunto de práticas concebidas para salvaguardar a integridade, a confidencialidade e a disponibilidade dos dados em várias plataformas digitais.
O objetivo da cibersegurança é proteger informações sensíveis contra ameaças cibernéticas, como pirataria informática, phishing, software malicioso e ransomware, garantindo a segurança e a privacidade dos dados num mundo cada vez mais conectado.
Neste guia, vamos explorar os principais aspetos da cibersegurança e a forma como os líderes tecnológicos podem ajudar as suas equipas a superar desafios de segurança comuns.
Uma introdução à cibersegurança
A cibersegurança envolve a implementação de medidas defensivas, como firewalls, software antivírus e sistemas de deteção de intrusões, bem como a adoção de estratégias de gestão de riscos, recuperação de dados e formação dos utilizadores.
Já representa um grande negócio e está a crescer rapidamente. De acordo com um inquérito realizado pela KPMG, 18% dos CEO inquiridos acreditam que o cibercrime será a maior ameaça ao crescimento da sua organização em 2025.
Embora a implementação das melhores medidas de segurança não ofereça uma garantia contra estes incidentes, a adoção de determinadas precauções pode reduzir significativamente a sua probabilidade. Selecionar o melhor fornecedor de cibersegurança para proteger a sua empresa também é fundamental.
Ameaças comuns à cibersegurança
As ameaças cibernéticas assumem muitas formas. Os riscos incluem a possibilidade de um software malicioso eliminar todo o sistema, de um intruso aceder e modificar os seus ficheiros, de o seu computador ser utilizado como ferramenta para lançar ataques contra terceiros ou de alguém roubar os dados do seu cartão de crédito para realizar transações não autorizadas. As soluções técnicas, como o software de cibersegurança, as firewalls e os sistemas de controlo de acesso, continuam a desempenhar um papel importante. Mas também é essencial considerar o fator humano. Uma abordagem pragmática à cibersegurança abrange tanto as questões técnicas como as humanas.
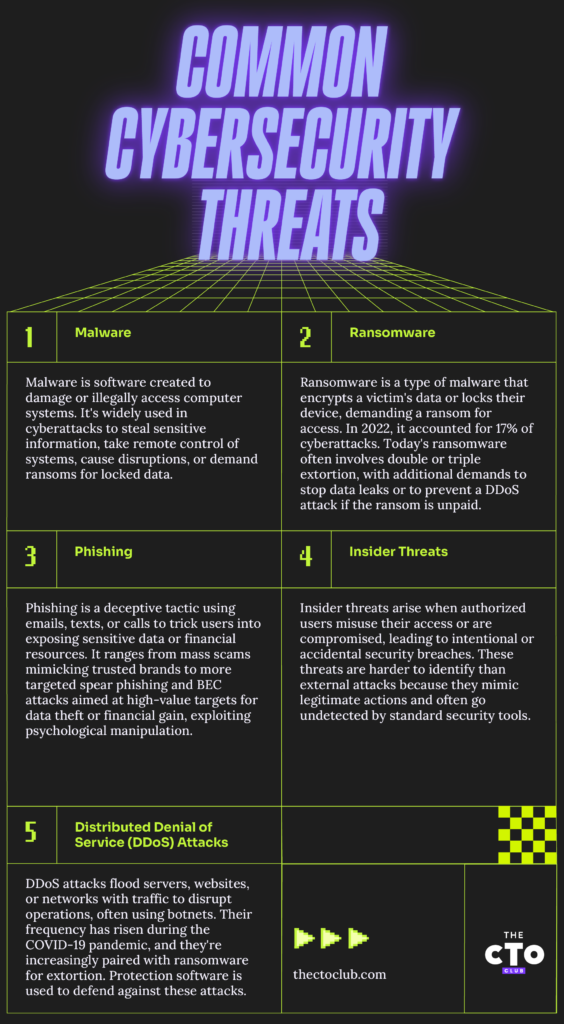
- Malware, uma contração de «software malicioso», refere-se a qualquer software ou programa informático deliberadamente concebido para prejudicar um sistema informático ou os seus utilizadores. É um elemento comum na maioria dos ciberataques contemporâneos. O software malicioso é criado e utilizado por hackers e cibercriminosos para aceder ilicitamente a sistemas informáticos e informações sensíveis, controlar remotamente sistemas informáticos, interrompê-los ou danificá-los, ou manter dados e sistemas bloqueados em troca de um resgate...
- Ransomware é um software malicioso que bloqueia os dados ou o dispositivo de uma vítima, ameaçando mantê-los inacessíveis — ou, pior ainda, a menos que seja pago um resgate. O IBM Security X-Force Threat Intelligence Index 2023 indica que os ataques de ransomware constituíram 17% de todos os ciberataques em 2022. O ransomware moderno é mais grave do que as suas primeiras versões. Inicialmente, o ransomware exigia um único resgate pelas chaves de desencriptação. No entanto, os ataques atuais envolvem frequentemente uma dupla extorsão, exigindo um resgate adicional para impedir a divulgação ou publicação dos dados da vítima. Alguns chegam mesmo a evoluir para uma tripla extorsão, ameaçando um ataque de negação de serviço distribuído (DDoS, explicado abaixo) se o resgate não for pago.
- Phishing envolve mensagens de correio eletrónico, mensagens de texto ou chamadas fraudulentas que levam os utilizadores a descarregar software malicioso, divulgar informações sensíveis ou enviar dinheiro por engano. São comuns os esquemas de phishing em massa — mensagens fraudulentas generalizadas provenientes de marcas aparentemente reputadas, que incitam os destinatários a atualizar palavras-passe ou dados de cartões de crédito. Formas mais avançadas de phishing, como o spear phishing e o comprometimento de correio eletrónico empresarial (BEC), visam indivíduos ou grupos específicos para obter dados de elevado valor ou ganhos financeiros significativos. O phishing é uma forma de engenharia social em que a manipulação psicológica é utilizada para levar as pessoas a tomar decisões prejudiciais.
- Ameaças internas têm origem em utilizadores autorizados (funcionários, contratantes e parceiros empresariais) que utilizam indevidamente o seu acesso de forma intencional ou inadvertida, ou cujas contas são comprometidas por cibercriminosos. As ameaças internas são mais difíceis de detetar do que as externas, devido à sua aparência de atividades legítimas e à sua invisibilidade para medidas de segurança tradicionais, como o software antivírus e as firewalls.
- Ataques de negação de serviço distribuído (DDoS) têm como objetivo encerrar servidores, sítios Web ou redes, sobrecarregando-os com tráfego, normalmente proveniente de uma botnet — um grupo de sistemas infetados controlados remotamente por cibercriminosos. A frequência dos ataques DDoS aumentou acentuadamente durante a pandemia de COVID-19. Os atacantes estão a combinar cada vez mais os ataques DDoS com ataques de ransomware ou a utilizar a ameaça de um ataque DDoS para extorquir pagamentos de resgates. O software de proteção contra DDoS ajuda a criar imunidade digital.
Porque é que a cibersegurança é importante para o SaaS
Nos últimos anos, os ciberataques tornaram-se mais frequentes e mais dispendiosos. Segundo a IBM, o custo médio de uma violação de dados em 2025 foi de $4.45 milhões, um aumento de cerca de 15% nos últimos três anos. Os ataques de ransomware são ainda mais dispendiosos, com custos médios superiores a $5 milhões, sem incluir qualquer resgate que a vítima decida pagar.
Enquanto líder tecnológico, é crucial considerar a sua infraestrutura SaaS ao implementar políticas de cibersegurança. Os cibercriminosos visam frequentemente as plataformas SaaS devido ao potencial de obterem elevados retornos. Por exemplo, a Team TNT utilizou malware para aceder a alguns clusters Kubernetes configurados incorretamente e comprometeu 50 000 endereços IP.
Para os seus clientes, o atrativo do SaaS é libertá-los da preocupação com a manutenção e as atualizações. Uma abordagem consciente à cibersegurança é essencial para cumprir essa promessa.
Componentes fundamentais da cibersegurança
Uma boa estrutura de cibersegurança deve abranger cinco áreas fundamentais. Familiarize-se com estes componentes e procure abranger todos como parte de uma abordagem de segurança holística.
Segurança de rede
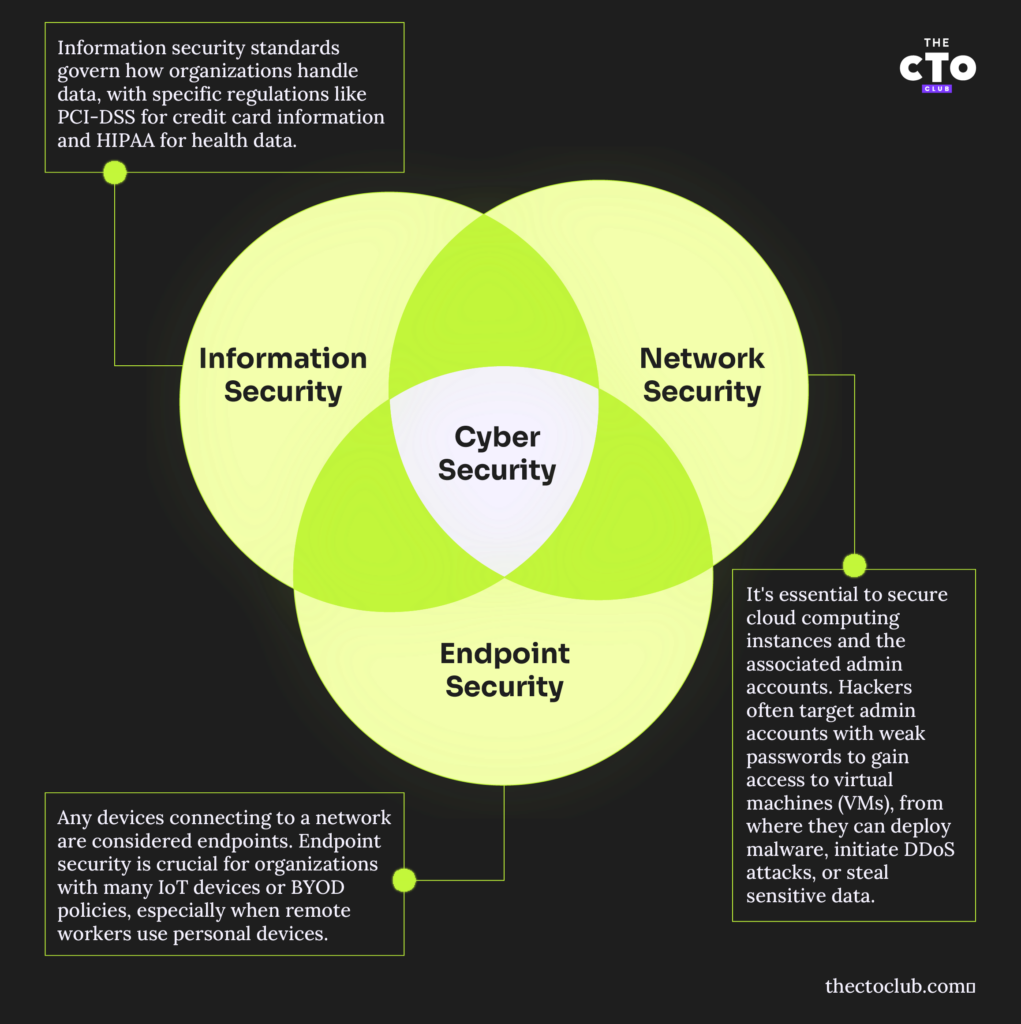
A segurança de rede está relacionada com a sua rede física e quaisquer dispositivos que se liguem a ela. Isto inclui dispositivos móveis, a Internet das Coisas, servidores e computadores portáteis. Proteger redes sem fios, utilizar VPN ou outras formas de comunicação encriptada e configurar firewalls são partes fundamentais de uma política de segurança de rede.
Segurança da informação
A forma como a sua organização recolhe, armazena e transmite dados é abrangida pelas normas de segurança da informação, como a PCI-DSS para informações de cartões de crédito ou a HIPAA para dados relacionados com a saúde. É provável que a sua organização já tenha dedicado muita atenção às normas relevantes. Uma análise de cibersegurança poderá revelar eventuais deficiências na forma como os dados são armazenados e transferidos.
Have an account? Log In
Segurança de terminais
Quaisquer dispositivos que se liguem a uma rede são considerados terminais. Para organizações com muitos dispositivos IoT ou políticas BYOD, a segurança de terminais é uma preocupação particularmente urgente. Considere o exemplo de uma organização que permite aos trabalhadores remotos utilizar os seus próprios computadores portáteis e smartphones. Se o computador portátil de um funcionário for infetado com ransomware, esse ransomware poderá propagar-se às unidades de rede a que o funcionário tem acesso, causando uma perturbação significativa.
Segurança na nuvem
Proteger as suas instâncias de computação na nuvem e as contas administrativas da plataforma de nuvem é crucial. Sabe-se que os hackers procuram contas de administrador com palavras-passe fracas e utilizam essas contas para obter acesso às VMs que nelas são executadas, para posteriormente implementarem software malicioso, lançarem ataques DDOS ou procurarem dados sensíveis para roubar.
Segurança de confiança zero
A segurança de confiança zero é uma estrutura de cibersegurança que elimina a confiança implícita e exige a verificação contínua de todos os utilizadores, dispositivos e aplicações. Impõe uma autenticação rigorosa da identidade, acesso com privilégios mínimos e monitorização em tempo real para minimizar os riscos de segurança e impedir a movimentação lateral em caso de violação.
Os princípios fundamentais incluem a autenticação multifator (MFA), a microssegmentação e avaliações automatizadas de risco para detetar e mitigar ameaças. À medida que as organizações transitam para ambientes de nuvem e híbridos, a confiança zero reforça a segurança dos dados, a conformidade regulamentar e a visibilidade geral em todos os sistemas de TI.
Segurança das aplicações
O software de segurança das aplicações abrange vulnerabilidades de dia zero, aplicações configuradas incorretamente ou sistemas operativos sem as devidas atualizações. Alguns problemas comuns incluem:
- Gestão inadequada do acesso (por exemplo, conceder aos utilizadores mais privilégios do que os necessários)
- Não tirar partido da autenticação multifator
- Não impor palavras-passe fortes ou políticas para bloquear uma conta após várias tentativas falhadas/não autorizadas de acesso
- Demorar demasiado tempo a alterar/revogar os privilégios de funcionários que deixam a organização
Se estiver a integrar novas aplicações ou serviços de nuvem de terceiros nos seus fluxos de trabalho, reveja as suas políticas para confirmar que continua a abranger cada componente.
Tecnologias essenciais de cibersegurança
- Barreiras de segurança: Funcionam como uma barreira entre redes internas fidedignas e redes externas não fidedignas, como a Internet.
- Software antivírus e antimalware: Deteta, impede e remove software malicioso, como vírus, worms e ransomware.
- Sistemas de deteção e prevenção de intrusões (IDPS): Monitorizam o tráfego de rede em busca de atividades suspeitas e ameaças conhecidas, alertando o pessoal de segurança para potenciais violações.
- Cifragem: Protege os dados ao convertê-los em código ilegível durante a transmissão ou o armazenamento, garantindo que apenas as partes autorizadas lhes podem aceder.
- Redes privadas virtuais (VPNs): Criam uma ligação segura através da Internet, reforçando a privacidade e a segurança, sobretudo no trabalho remoto.
- Autenticação multifator (MFA): Exige várias formas de verificação antes de conceder acesso, reduzindo significativamente o risco de acesso não autorizado.
- Gestão de informações e eventos de segurança (SIEM): Fornece uma análise em tempo real dos alertas de segurança gerados por aplicações e equipamento de rede.
- Prevenção da perda de dados (DLP): Tecnologias que impedem que dados sensíveis saiam da rede sem autorização.
- Ferramentas de segurança na nuvem: Protegem os dados e as aplicações alojados em ambientes de nuvem, incluindo controlos de acesso e informações sobre ameaças.
- Proteção de terminais: Protege os terminais ou pontos de entrada dos dispositivos dos utilizadores finais, como computadores de secretária, computadores portáteis e dispositivos móveis, contra a exploração por agentes maliciosos.
O papel de um líder tecnológico na cibersegurança
Na sua carreira como líder de cibersegurança, é da sua responsabilidade garantir que as suas equipas compreendem a importância da cibersegurança, por que razão as suas políticas são como são e que essas políticas estão alinhadas com os objetivos empresariais.
Alinhar a cibersegurança com os objetivos empresariais
As partes interessadas consideram frequentemente a cibersegurança um incómodo ou algo a que se presta apenas uma atenção superficial. É mais fácil obter o apoio desses gestores quando se concentra nos resultados da sua política. Por exemplo, impedir ataques melhora a disponibilidade do serviço e aumenta a produtividade.
Gestão eficiente de recursos para a segurança
A análise regular das contas e dos recursos numa rede pode aumentar a rapidez com que as violações são detetadas. A remoção de aplicações não utilizadas ou o encerramento de sistemas que já não estão a ser utilizados reduz o número de vetores de ataque disponíveis para agentes maliciosos.
Comunicar protocolos e riscos de segurança
A formação de sensibilização é uma ferramenta inestimável para educar os colaboradores de todos os níveis sobre a sua estratégia de cibersegurança. Os funcionários que conhecem as ferramentas de avaliação de riscos de segurança e recebem formação sobre phishing, cavalos de Troia, vírus e ransomware compreendem melhor como se proteger contra essas ameaças e têm menos probabilidades de serem vítimas de cibercriminosos.
Tendências emergentes na cibersegurança
A cibersegurança está em constante evolução. Para garantir que a sua plataforma SaaS permanece resiliente perante ameaças emergentes, mantenha-se a par destas tendências.
Inteligência artificial & segurança
A IA tem potencial para simplificar muitas áreas da cibersegurança. A automatização total provavelmente não é uma boa ideia, sobretudo tendo em conta o grau de confiança com que a atual geração de modelos de aprendizagem automática pode estar “incorretamente convicta”. No entanto, para monitorizar registos e alertas e ajudar a sua equipa atual de profissionais de cibersegurança, a IA pode ser inestimável.
O papel da cadeia de blocos na cibersegurança
Registar dados num livro-razão descentralizado, ao qual apenas se podem acrescentar dados, pode ser benéfico se precisar que os dados sejam imutáveis. No entanto, as cadeias de blocos distribuídas estão associadas a muitos desafios. Por um lado, a utilização de um livro-razão distribuído e imutável numa cadeia de blocos pública para dados sensíveis pode não ser desejável. Além disso, um erro nas chaves privadas pode representar riscos profundos para a continuidade do negócio ou para a segurança. As cadeias de blocos privadas e autorizadas podem resolver alguns destes problemas, constituindo um possível compromisso.
A ascensão da computação quântica
A computação quântica poderá tornar obsoletos muitos algoritmos de encriptação populares de um dia para o outro. É talvez a ameaça mais significativa enfrentada por toda a indústria das TI. O NIST anunciou quatro algoritmos criptográficos resistentes à computação quântica em 2022, e estão a ser desenvolvidos outros. Comece hoje a preparar as suas plataformas para o futuro, para evitar uma crise que poderá estar mais próxima do que pensa.
Deteção e resposta alargadas (XDR)
A deteção e resposta alargadas (XDR) estão a ganhar relevância à medida que as ciberameaças se tornam mais sofisticadas. As ferramentas de segurança tradicionais, como o SIEM e o EDR, têm frequentemente dificuldades com dados fragmentados e um elevado volume de alertas, o que torna mais difícil detetar e responder a ataques. O XDR simplifica a segurança ao integrar várias camadas, automatizar a correlação de ameaças e consolidar dados em dispositivos terminais, redes e ambientes de nuvem.
Esta abordagem melhora a visibilidade, reduz os pontos cegos e proporciona um contexto mais aprofundado sobre potenciais ameaças. Ao dar prioridade aos riscos e melhorar a resposta a incidentes, o XDR ajuda as equipas de cibersegurança a detetar, mitigar e prevenir incidentes de segurança de forma mais eficaz.
Conselhos de especialistas para superar desafios comuns de cibersegurança
Promover soluções de segurança sólidas nem sempre é fácil, mas enfrentar estes desafios diretamente facilitará a colaboração entre departamentos necessária para garantir o sucesso das suas políticas.
Prevenir falhas do sistema e apagar incêndios
Uma abordagem proativa para prevenir ciberameaças é mais eficaz do que apagar incêndios. Por exemplo, investir numa CDN para prevenir ataques de negação de serviço é mais fácil do que recuperar de quaisquer danos reputacionais causados por uma interrupção.
More Articles
Eliminar os silos nos protocolos de segurança
As redes complexas conduzem frequentemente à criação de silos e pontos cegos de informação. Procure sempre eliminar esses silos, reunindo o máximo de informação possível para obter uma visão geral adequada de quaisquer potenciais ameaças.
Alinhar as partes interessadas quanto às prioridades de segurança
É provável que as partes interessadas compreendam que está a tratar informações sensíveis nos seus sistemas informáticos. Concentre-se nos benefícios e nas razões pelas quais está a implementar várias políticas, de modo a obter o apoio necessário às suas medidas de segurança. Torne-as tão fáceis e simples de seguir quanto possível.
Boas práticas
Quer melhorar significativamente a postura de cibersegurança da sua organização, reduzindo o risco de ciberataques e violações de dados? Tome as seguintes medidas:
- Atualizações regulares do software: Mantenha todo o software atualizado, incluindo sistemas operativos e aplicações, para corrigir vulnerabilidades de segurança.
- Políticas de palavras-passe fortes: Implemente palavras-passe complexas ou utilize software de gestão de palavras-passe e altere-as regularmente para impedir o acesso não autorizado.
- Formação e sensibilização dos colaboradores: Instrua os colaboradores sobre ciberameaças comuns, como ataques de phishing e engenharia social.
- Cópias de segurança regulares: Faça regularmente cópias de segurança dos dados e garanta que podem ser restaurados, para evitar perdas em caso de ciberataque.
- Planeamento da resposta a incidentes: Crie um plano para responder eficazmente a violações de segurança.
- Segmentação da rede: Divida a rede em partes mais pequenas para limitar a propagação dos ataques e gerir os controlos de acesso de forma mais eficaz.
- Acesso com o menor privilégio: Conceda aos utilizadores apenas o acesso necessário para desempenharem as suas funções.
- Monitorização contínua: Monitorize o tráfego da rede e os registos para detetar e responder rapidamente às ameaças.
- Configuração segura: Garanta que todos os sistemas e aplicações estão configurados de forma segura para minimizar as vulnerabilidades.
- Auditorias de segurança regulares: Realize auditorias periódicas para identificar e corrigir lacunas ou vulnerabilidades de segurança.
Proteja a sua marca
Enquanto líder tecnológico de SaaS, é responsável pela segurança dos dados da sua empresa e, indiretamente, das organizações que dependem dos seus serviços. O mundo da cibersegurança está em constante evolução e, atualmente, existem muito mais ameaças do que simples ataques de phishing e spyware. Que conselhos daria a alguém que procura criar salvaguardas mais robustas para o seu plano de cibersegurança?
Quer saber mais sobre cibersegurança? Subscreva a nossa newsletter para receber atualizações sobre as últimas notícias de cibersegurança e muito mais.