

Jako osoba, która dogłębnie poznała świat zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM), rozumiem potrzebę rozwiązania SIEM, które skutecznie agreguje dane z punktów końcowych z różnych źródeł, analizuje zachowania użytkowników i dostarcza praktycznych analiz bezpieczeństwa.
Splunk, będący liderem branży w tej dziedzinie, doskonale radzi sobie z przyswajaniem danych generowanych maszynowo, oferuje wtyczki do różnych źródeł danych i analizę zachowań, a także kompleksową platformę do operacji bezpieczeństwa lub cyberbezpieczeństwa z zaawansowanymi funkcjami wykrywania zagrożeń i analizy zagrożeń.
Jednak tylko niektóre platformy SIEM będą idealnie dopasowane do potrzeb określonych organizacji, ponieważ takie czynniki jak koszt, konkretne przypadki użycia czy odmienne potrzeby w zakresie obsługi danych mogą skłonić Cię do poszukiwania konkurentów Splunka.
Czym jest Splunk?
Splunk to platforma SIEM, która pomaga wyszukiwać, monitorować i analizować dane generowane maszynowo. Korzystają z niej głównie zespoły IT, analitycy bezpieczeństwa i specjaliści DevOps, którzy muszą śledzić aktywność systemów oraz szybko reagować na zagrożenia lub problemy. Funkcje monitorowania w czasie rzeczywistym, indeksowania danych i alertów pomagają zespołowi szybko podejmować decyzje, sprawnie obsługiwać incydenty i utrzymywać systemy w dobrym stanie. Splunk daje zespołowi możliwość przekształcania ogromnych ilości danych w przejrzyste i użyteczne informacje.
Why Trust Our Software Recommendations
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Our team has been testing and reviewing software since 2012. As tech leaders ourselves, we know how difficult—and important—it is to choose the right software.
For this guide, we evaluated tools using hands-on testing and independent research, scoring tools using our selection criteria.
Our reviews reflect our human editorial judgment, not a sales pitch.
Expert reviewers:
- Paulo Gardini MiguelTech Director
 Tim FisherVP of AI
 Gabriel RosasTech Lead & Software Architect
 Christhian GruhnTech Lead & Platform Architect

Tabela porównawcza: konkurenci Splunka
Ta tabela porównawcza podsumowuje szczegóły cenowe moich najlepszych propozycji konkurentów Splunka.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Najlepsze pod względem zintegrowanych funkcji zgodności i bezpieczeństwa | 30-dniowy bezpłatny okres próbny | Ceny dostępne na żądanie | Website | |
| 2 | Najlepsze rozwiązanie do uzyskiwania wglądu w dane w czasie rzeczywistym i wykrywania anomalii | Bezpłatny 14-dniowy okres próbny | Od $0.06/GB | Website | |
| 3 | Najlepsze rozwiązanie do wspieranego przez AI monitorowania infrastruktury chmurowej | 15-dniowy bezpłatny okres próbny | $21/user/month | Website | |
| 4 | Najlepsze do monitorowania sieci o otwartym kodzie źródłowym | 5-dniowy bezpłatny okres próbny | Od $50/miesiąc | Website | |
| 5 | Najlepszy do śledzenia rozproszonego w potokach deweloperskich | Dostępny bezpłatny plan | Od $15/host/miesiąc (przy rozliczeniu rocznym) | Website | |
| 6 | Najlepszy do automatycznego monitorowania hybrydowej infrastruktury | 14-dniowy bezpłatny okres próbny | $15/user/month, plus opłata podstawowa w wysokości $200 miesięcznie | Website | |
| 7 | Najlepsze rozwiązanie do kompleksowego śledzenia transakcji biznesowych | Bezpłatny 30-dniowy okres próbny | Od $6/miesiąc (rozliczane rocznie) | Website | |
| 8 | Najlepsze rozwiązanie do monitorowania wydajności aplikacji | Dostępny bezpłatny plan | $99/użytkownik/miesiąc, rozliczane rocznie | Website | |
| 9 | Najlepsze dla natywnej dla chmury analityki danych maszynowych | 14-dniowy bezpłatny okres próbny | $108/użytkownika/miesiąc, rozliczane rocznie | Website | |
| 10 | Najlepsze rozwiązanie dla kompleksowych potrzeb związanych z przetwarzaniem w chmurze | Dostępny bezpłatny plan | $8.50/user/month | Website |


Opinie o najlepszych konkurentach Splunka
Poniżej znajdziesz moje szczegółowe podsumowania najlepszych konkurentów Splunka, którzy trafili na moją listę. W moich recenzjach szczegółowo omawiam najważniejsze funkcje, zalety i wady, integracje oraz idealne przypadki użycia każdego narzędzia, aby pomóc Ci znaleźć najlepsze rozwiązanie.
 Najlepsze pod względem zintegrowanych funkcji zgodności i bezpieczeństwa
- 30-dniowy bezpłatny okres próbny
- Ceny dostępne na żądanie
Visit WebsiteCustomer Rating:4.2/5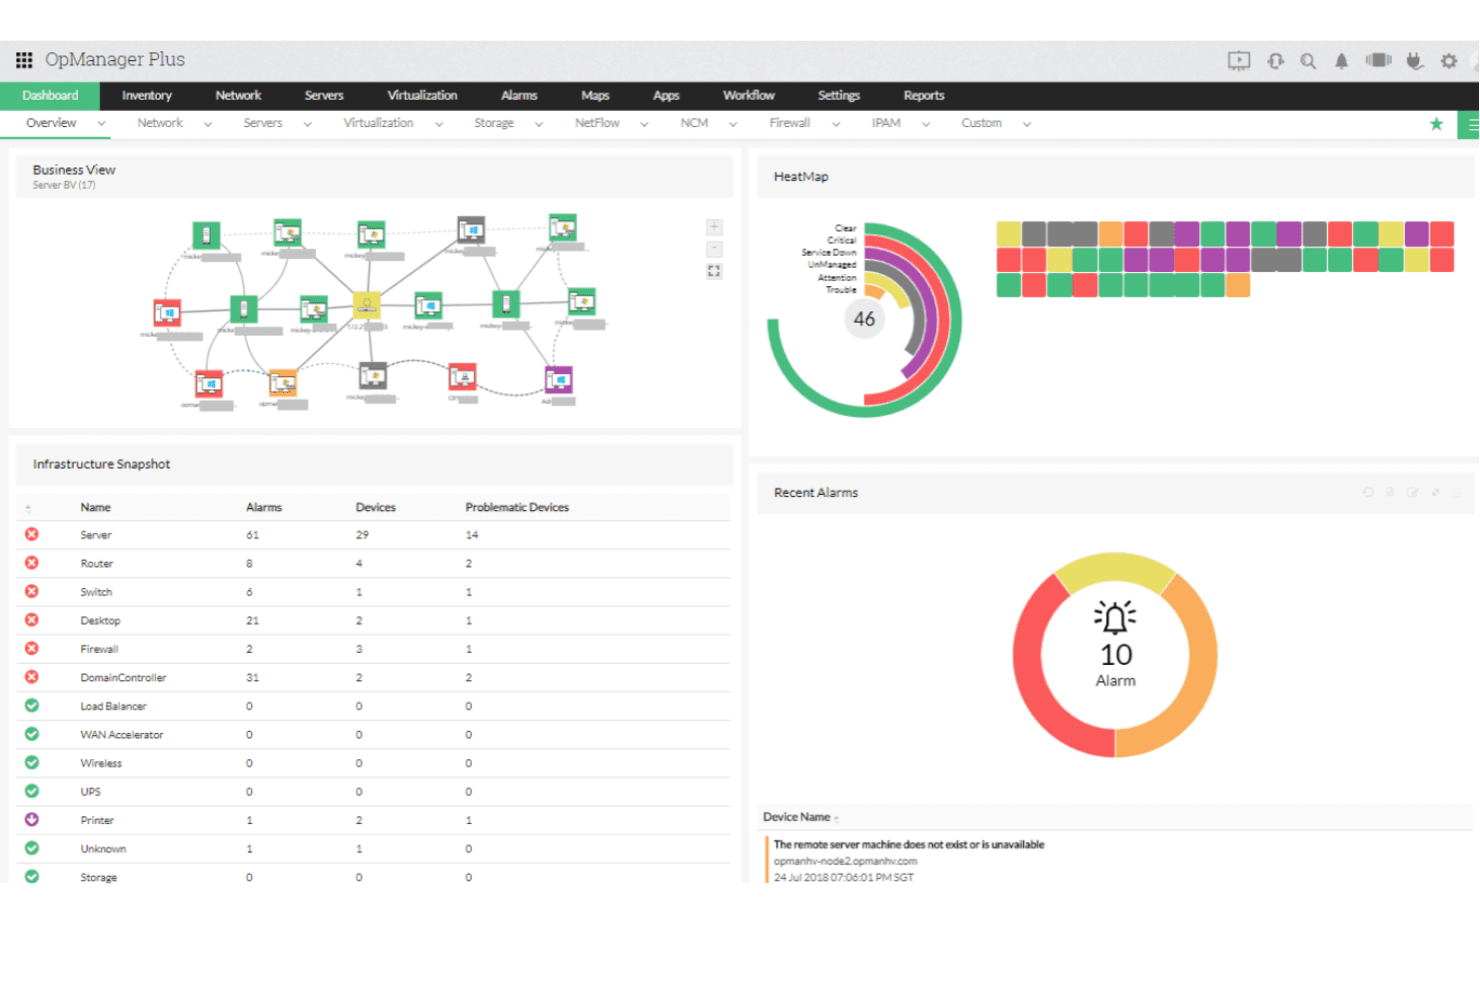
ManageEngine OPManager Plus ujednolica monitorowanie sieci na jednym pulpicie nawigacyjnym. ManageEngine OPM Plus to platforma do zarządzania operacjami IT dla zespołów infrastruktury, które muszą monitorować stan sieci i serwerów, badać problemy z usługami oraz łączyć widoczność operacyjną z szerszymi przepływami pracy związanymi z zarządzaniem IT.
Dla kogo ManageEngine OPM Plus jest najlepszym wyborem?
Zespoły infrastruktury i bezpieczeństwa, które potrzebują monitorowania operacyjnego wraz z przepływami pracy związanymi z zarządzaniem IT ukierunkowanym na zgodność z przepisami, uznają ManageEngine OPM Plus za praktyczne rozwiązanie.
Dlaczego wybrałem ManageEngine OPM Plus
Wybrałem ManageEngine OPM Plus jako rozwiązanie „Najlepsze pod względem zintegrowanych funkcji zgodności i bezpieczeństwa” wśród konkurentów Splunk. Analiza dzienników zapory sieciowej koreluje zdarzenia między urządzeniami na potrzeby dochodzeń, a audyty oceniają konfiguracje pod kątem standardów takich jak NIST i ISO. Cenię również śledzenie zmian w czasie rzeczywistym, które umożliwia prześledzenie nieoczekiwanych edycji reguł zapory podczas incydentu.
Najważniejsze funkcje ManageEngine OPM Plus
- Monitorowanie wydajności sieci: Śledzi dostępność urządzeń, opóźnienia, utratę pakietów, wahania opóźnień oraz czas odpowiedzi.
- Analiza przepustowości: Wykorzystuje protokoły przepływu do prezentowania wzorców ruchu i głównych nadawców.
- Monitorowanie serwerów: Śledzi wykorzystanie procesora, pamięci, przestrzeni dyskowej i temperaturę.
- Monitorowanie aplikacji: Monitoruje czasy odpowiedzi aplikacji, transakcje, bazy danych i kontenery.
Integracje ManageEngine OPM Plus
ManageEngine OPM Plus ma udokumentowane integracje z ServiceNow, ServiceDesk Plus, Microsoft Teams i Applications Manager na potrzeby przepływów pracy, takich jak tworzenie zgłoszeń, synchronizacja urządzeń i dostarczanie alertów; udostępnia również interfejs REST API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Koreluje dzienniki zapory między dostawcami
- Audytuje konfiguracje pod kątem standardów NIST i ISO
- Śledzi zmiany reguł zapory w czasie rzeczywistym
Cons:
- Duże ilości dzienników mogą spowalniać generowanie raportów
- Szczegółowe raporty wymagają znacznej konfiguracji i dostrajania
Learn more about ManageEngine OPM Plus: Najlepsze rozwiązanie do uzyskiwania wglądu w dane w czasie rzeczywistym i wykrywania anomalii
- Bezpłatny 14-dniowy okres próbny
- Od $0.06/GB
Visit WebsiteCustomer Rating:4.8/5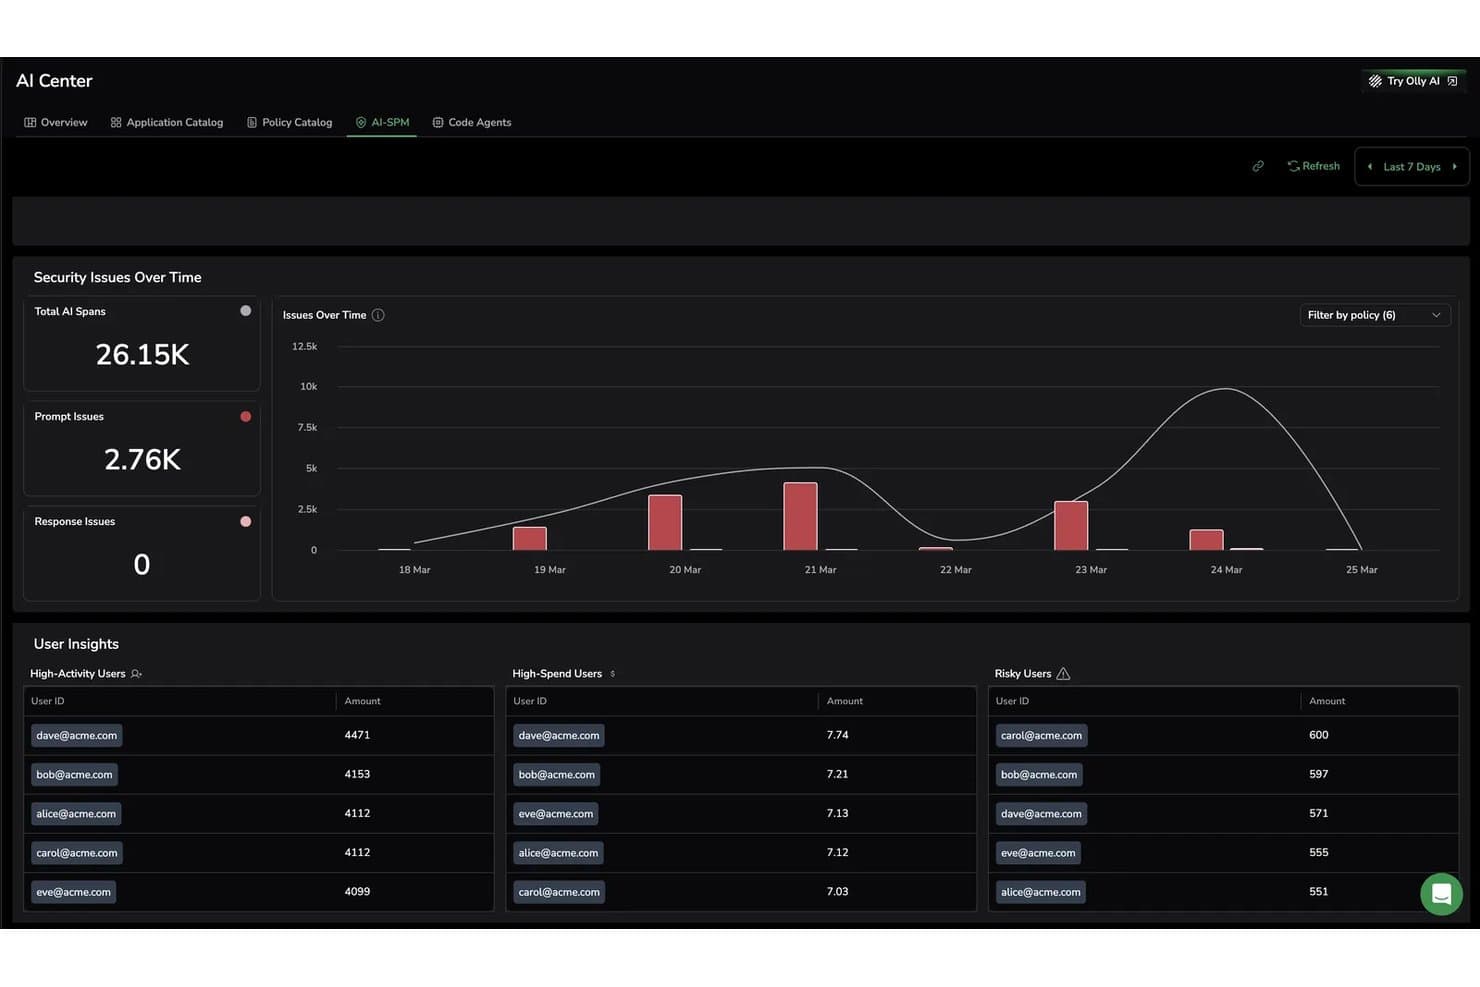
Coralogix śledzi problemy związane z bezpieczeństwem AI i ryzykownych użytkowników w czasie rzeczywistym. Coralogix zapewnia zespołom IT i DevOps platformę do zarządzania logami i obserwowalności, która umożliwia badanie problemów w złożonych systemach oraz ograniczanie liczby alertów, ze szczególnym naciskiem na aspekt określany jako „Najlepsze rozwiązanie do uzyskiwania wglądu w dane w czasie rzeczywistym i wykrywania anomalii”.
Dla kogo Coralogix jest najlepszym rozwiązaniem?
Coralogix to dobry wybór dla zespołów SRE i inżynierii platform, które muszą monitorować systemy rozproszone i badać problemy występujące na produkcji.
Dlaczego wybrałem Coralogix
Wybrałem Coralogix jako alternatywę dla Splunk, ponieważ jest to Najlepsze rozwiązanie do uzyskiwania wglądu w dane w czasie rzeczywistym i wykrywania anomalii. Alerty dotyczące anomalii w logach uczą się siedmiodniowego poziomu bazowego i sygnalizują nietypowe zmiany liczby zdarzeń bez polegania na stałych progach. Podoba mi się, że przetwarzanie strumieniowe ocenia dane telemetryczne przed ich indeksowaniem, pomagając wykrywać nagły wzrost liczby błędów lub nietypowy ruch wychodzący w momencie ich wystąpienia.
Najważniejsze funkcje Coralogix
- Analizowanie logów: Konwertowanie nieustrukturyzowanych danych z logów na ustrukturyzowane pola za pomocą niestandardowych reguł analizowania.
- Przeglądanie logów: Wyszukiwanie i filtrowanie rekordów logów w narzędziu Explore.
- Korelacja logów ze śladami: Łączenie logów z powiązanymi zakresami za pomocą skonfigurowanych lub automatycznie wykrywanych mapowań pól.
- Niestandardowe pulpity nawigacyjne: Wizualizowanie logów, metryk i śladów razem w widżetach pulpitu nawigacyjnego.
Integracje Coralogix
Oficjalny katalog integracji Coralogix opisuje połączenia z AWS CloudWatch, Amazon S3, Microsoft Azure, Google Cloud, Kubernetes, OpenTelemetry, Fluent Bit, Fluentd, Logstash i Elasticsearch. Coralogix udostępnia również interfejsy API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Wgląd w dane w czasie rzeczywistym pomaga przyspieszyć badanie incydentów
- Alerty anomalii oparte na poziomie bazowym sygnalizują nietypowe ilości logów
- Szybko reagujące wsparcie pomaga zespołom podczas incydentów
Cons:
- Zaawansowane zapytania DataPrime wymagają praktyki
- Duże wyszukiwania mogą opóźniać pobieranie logów
Learn more about Coralogix: Najlepsze rozwiązanie do wspieranego przez AI monitorowania infrastruktury chmurowej
- 15-dniowy bezpłatny okres próbny
- $21/user/month
Visit WebsiteCustomer Rating:4.5/5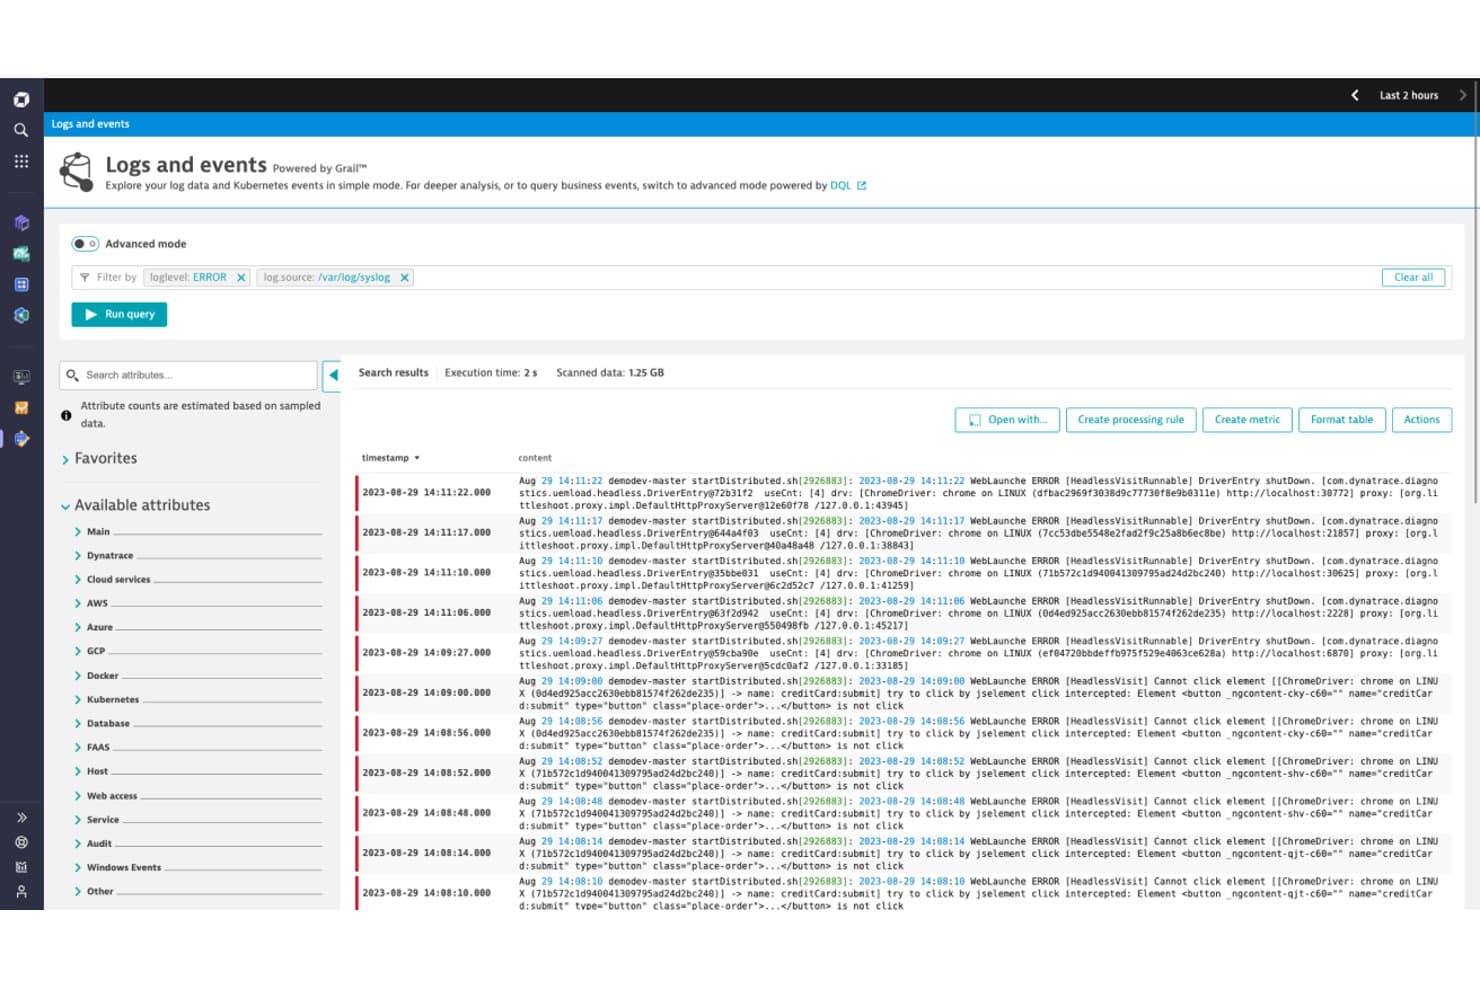
Dynatrace umożliwia użytkownikom filtrowanie i analizowanie logów błędów za pomocą zaawansowanego trybu zapytań. Dla zespołów IT zarządzających złożonymi środowiskami chmurowymi Dynatrace zapewnia monitorowanie infrastruktury i obserwowalność, pomagając wskazywać problemy z wydajnością i rozwiązywać problemy w połączonych systemach.
Dla kogo Dynatrace jest najlepszym wyborem?
Dynatrace jest odpowiedni dla zespołów inżynierii platformowej i SRE, które potrzebują wspieranej przez AI widoczności w rozproszonych usługach chmurowych i infrastrukturze.
Dlaczego wybrałem Dynatrace
Wybrałem Dynatrace jako konkurenta Splunk, ponieważ jest najlepszym rozwiązaniem do wspieranego przez AI monitorowania infrastruktury chmurowej. Dynatrace Intelligence wykorzystuje dane topologiczne i transakcyjne do wskazywania przyczyn źródłowych, a Smartscape stale mapuje zależności między usługami chmurowymi i elementami infrastruktury. Gdy obciążenie Kubernetes zwalnia po wdrożeniu, mogę prześledzić jego wpływ na połączone usługi.
Najważniejsze funkcje Dynatrace
- Monitorowanie hostów: OneAgent gromadzi z hostów dane dotyczące procesora, pamięci, dysku i sieci.
- Monitorowanie Kubernetes: Wyświetlaj dane dotyczące klastra, węzłów, przestrzeni nazw i podów.
- Monitorowanie logów: Gromadź, wyszukuj i analizuj logi wraz z danymi z monitorowanej infrastruktury.
- Profile alertów: Konfiguruj reguły alertów i ustawienia powiadomień dotyczące wykrytych problemów.
Integracje Dynatrace
Dynatrace Workflows oferuje za pośrednictwem Dynatrace Hub konektory dla AWS, Kubernetes, Microsoft Azure, Jira, Slack, GitHub, ServiceNow, PagerDuty, GitLab i Jenkins. Interfejsy API obsługują niestandardowe integracje.
Pros and Cons
Pros:
- Davis AI koreluje dane telemetryczne, przyspieszając analizę przyczyn źródłowych
- Smartscape mapuje zależności w całej hybrydowej infrastrukturze
- OneAgent wykrywa i monitoruje hosty oraz obciążenia
Cons:
- Opanowanie składni DQL wymaga czasu
- Nawigacja między ekranami może wydawać się nieuporządkowana
- Niestandardowe pulpity wymagają znacznego nakładu pracy ręcznej
 Najlepsze do monitorowania sieci o otwartym kodzie źródłowym
- 5-dniowy bezpłatny okres próbny
- Od $50/miesiąc
Visit WebsiteCustomer Rating:4.5/5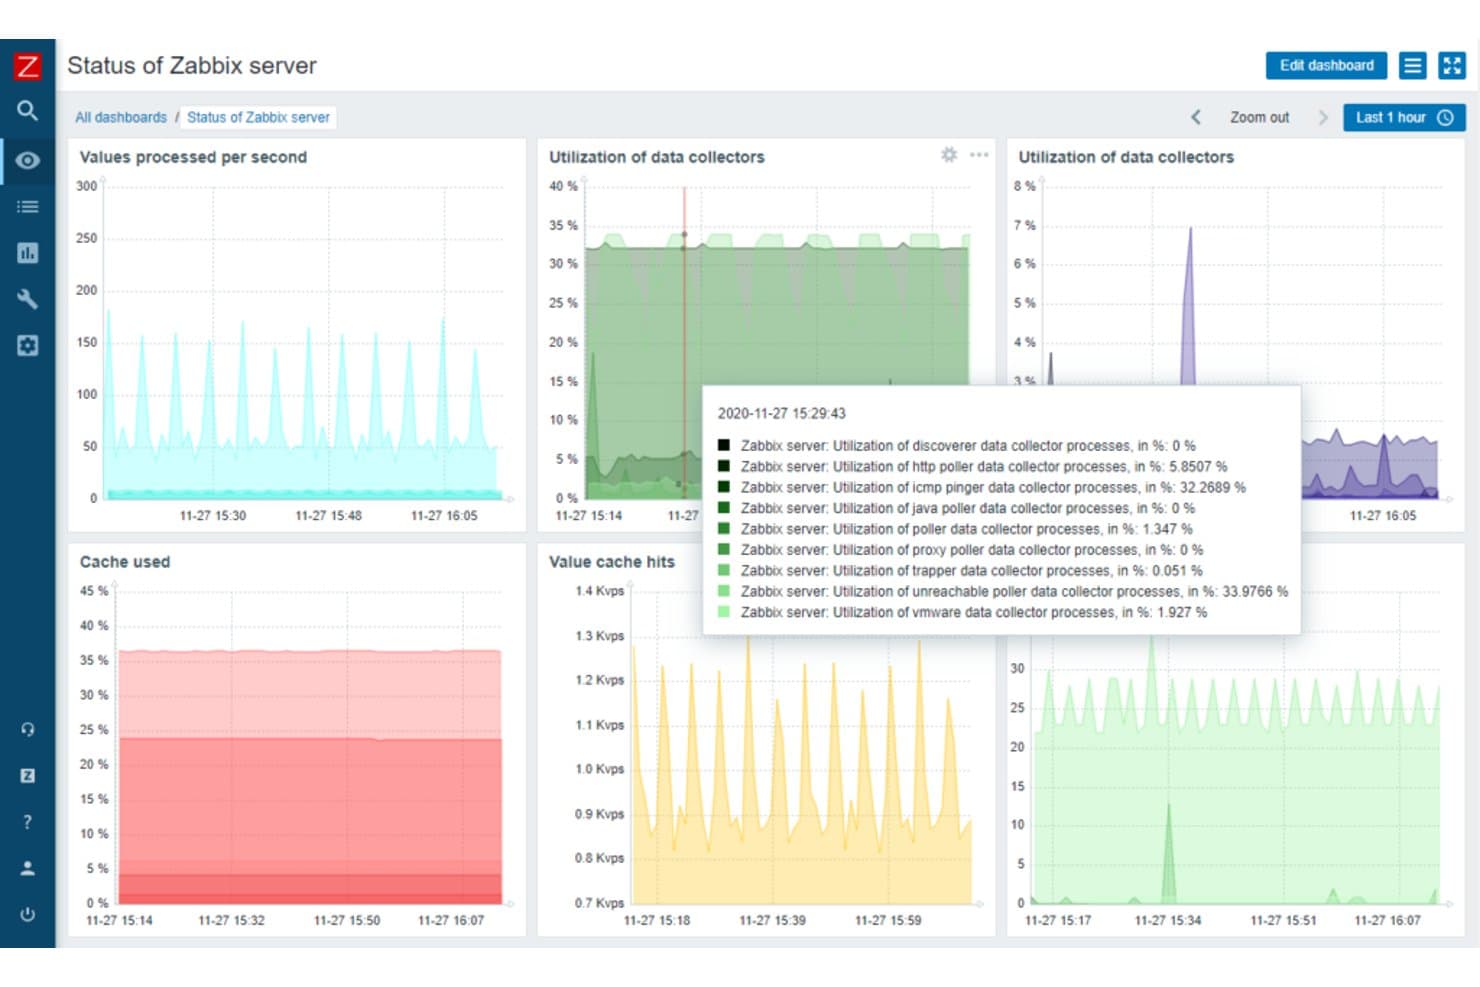
Zabbix wyświetla w czasie rzeczywistym dane dotyczące wydajności serwerów na ujednoliconym pulpicie nawigacyjnym. Zabbix pomaga zespołom IT i zespołom ds. infrastruktury monitorować serwery, sieci i aplikacje, a także śledzić zdarzenia w logach w celu badania usterek i problemów z wydajnością.
Dla kogo Zabbix jest najlepszym wyborem?
Administratorzy infrastruktury i sieci, którzy chcą korzystać z narzędzi o otwartym kodzie źródłowym do monitorowania urządzeń sieciowych, serwerów i usług.
Dlaczego wybrałem Zabbix
Wybrałem Zabbix, ponieważ jego nacisk na „najlepsze rozwiązanie do monitorowania sieci o otwartym kodzie źródłowym” dobrze współgra ze śledzeniem zdarzeń w logach. Jego agenci mogą obserwować pliki logów pod kątem pasujących wzorców, a kontrole SNMP monitorują stan urządzeń sieciowych. Używam tych sygnałów, aby powiązać błąd usługi z awarią przełącznika lub serwera.
Najważniejsze funkcje Zabbix
- Korelacja zdarzeń: Łącz powiązane zdarzenia za pomocą znaczników i reguł korelacji.
- Działania związane z alertami: Wysyłaj powiadomienia lub uruchamiaj zdalne polecenia, gdy warunki zostaną spełnione.
- Wykrywanie sieci: Skanuj zakresy adresów IP, aby znajdować hosty i monitorowane usługi.
- Pulpity nawigacyjne: Twórz widoki z widżetami dotyczącymi problemów, danych pomiarowych i danych o zdarzeniach.
Integracje Zabbix
Oficjalny katalog integracji Zabbix zawiera 1,986 rozwiązań obejmujących 559 marek, w tym Slack, Jira, ServiceNow, PagerDuty, AWS, Microsoft Azure i Google Cloud. Zabbix udostępnia również oparty na protokole HTTP interfejs API JSON-RPC do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Koreluje zdarzenia w logach ze stanem sieci
- Kontrole SNMP obejmują przełączniki i urządzenia sieciowe
- Elastyczne alerty i wykrywanie ograniczają liczbę ręcznych kontroli
Cons:
- Analiza logów jest węższa niż w Splunk
- Konfiguracja wyzwalaczy i wyrażeń regularnych wymaga praktycznego zaangażowania
 Najlepszy do śledzenia rozproszonego w potokach deweloperskich
- Dostępny bezpłatny plan
- Od $15/host/miesiąc (przy rozliczeniu rocznym)
Visit WebsiteCustomer Rating:4.5/5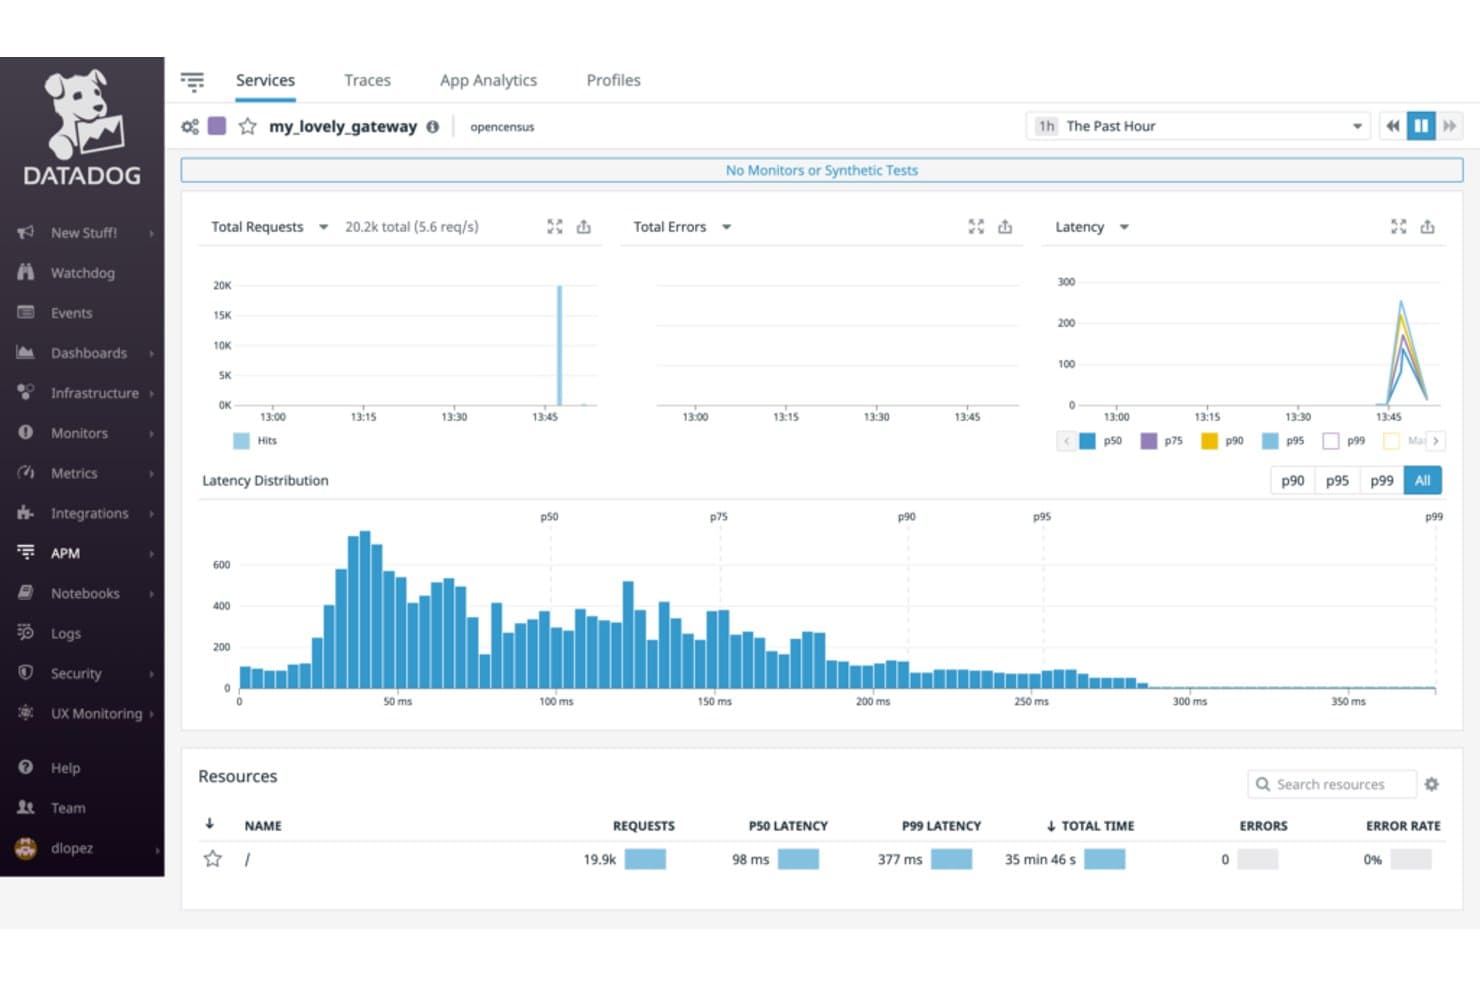
Datadog wizualizuje opóźnienia usług, żądania i błędy w APM. Dla zespołów zajmujących się infrastrukturą i DevOps, które oceniają alternatywy dla Splunk, Datadog to platforma obserwowalności łącząca metryki, logi i ślady, aby pomóc wskazać źródła awarii usług oraz wąskie gardła wydajności.
Dla kogo Datadog jest najlepszym wyborem?
Datadog sprawdza się w zespołach zajmujących się infrastrukturą i inżynierią platform, które muszą monitorować środowiska chmurowe i hybrydowe obejmujące szeroki zakres usług.
Dlaczego wybrałem Datadog
Wybrałem Datadog jako opcję „Najlepszy do obserwowalności całego stosu i możliwości integracji”, ponieważ łączy metryki, logi i ślady w środowiskach chmurowych i hybrydowych. Gdy interfejs API zwalnia po zmianie w bazie danych, mogę skorelować telemetrię usług i śledzić żądania w zależnościach, aby zlokalizować wąskie gardło.
Najważniejsze funkcje Datadog
- Monitory: Ustawianie progów i warunków alertów dla monitorowanych zasobów.
- Pulpity: Tworzenie konfigurowalnych widoków z wykresami, tabelami i widżetami stanu.
- Monitorowanie syntetyczne: Planowanie testów interfejsów API i przeglądarek w celu sprawdzania punktów końcowych oraz ścieżek użytkowników.
- Monitorowanie wydajności sieci: Analizowanie ruchu sieciowego, połączeń i opóźnień między hostami i kontenerami.
Integracje Datadog
Datadog oferuje ponad 1 000 wbudowanych integracji, w tym z AWS, Azure, Google Cloud, Kubernetes, Docker, PostgreSQL, Kafka, Slack, PagerDuty i ServiceNow. Obsługuje również niestandardowe integracje za pośrednictwem interfejsu API Datadog.
Pros and Cons
Pros:
- Korelacja logów, metryk i śladów ułatwia analizę incydentów
- Rozproszone ślady pomagają wskazać wąskie gardła między usługami
- Testy syntetyczne wykrywają awarie interfejsów API i ścieżek użytkowników
Cons:
- Konfiguracja zaawansowanych pulpitów i zapytań wymaga czasu
- Zbyt szerokie progi mogą prowadzić do zmęczenia alertami
 Najlepszy do automatycznego monitorowania hybrydowej infrastruktury
- 14-dniowy bezpłatny okres próbny
- $15/user/month, plus opłata podstawowa w wysokości $200 miesięcznie
Visit WebsiteCustomer Rating:4.5/5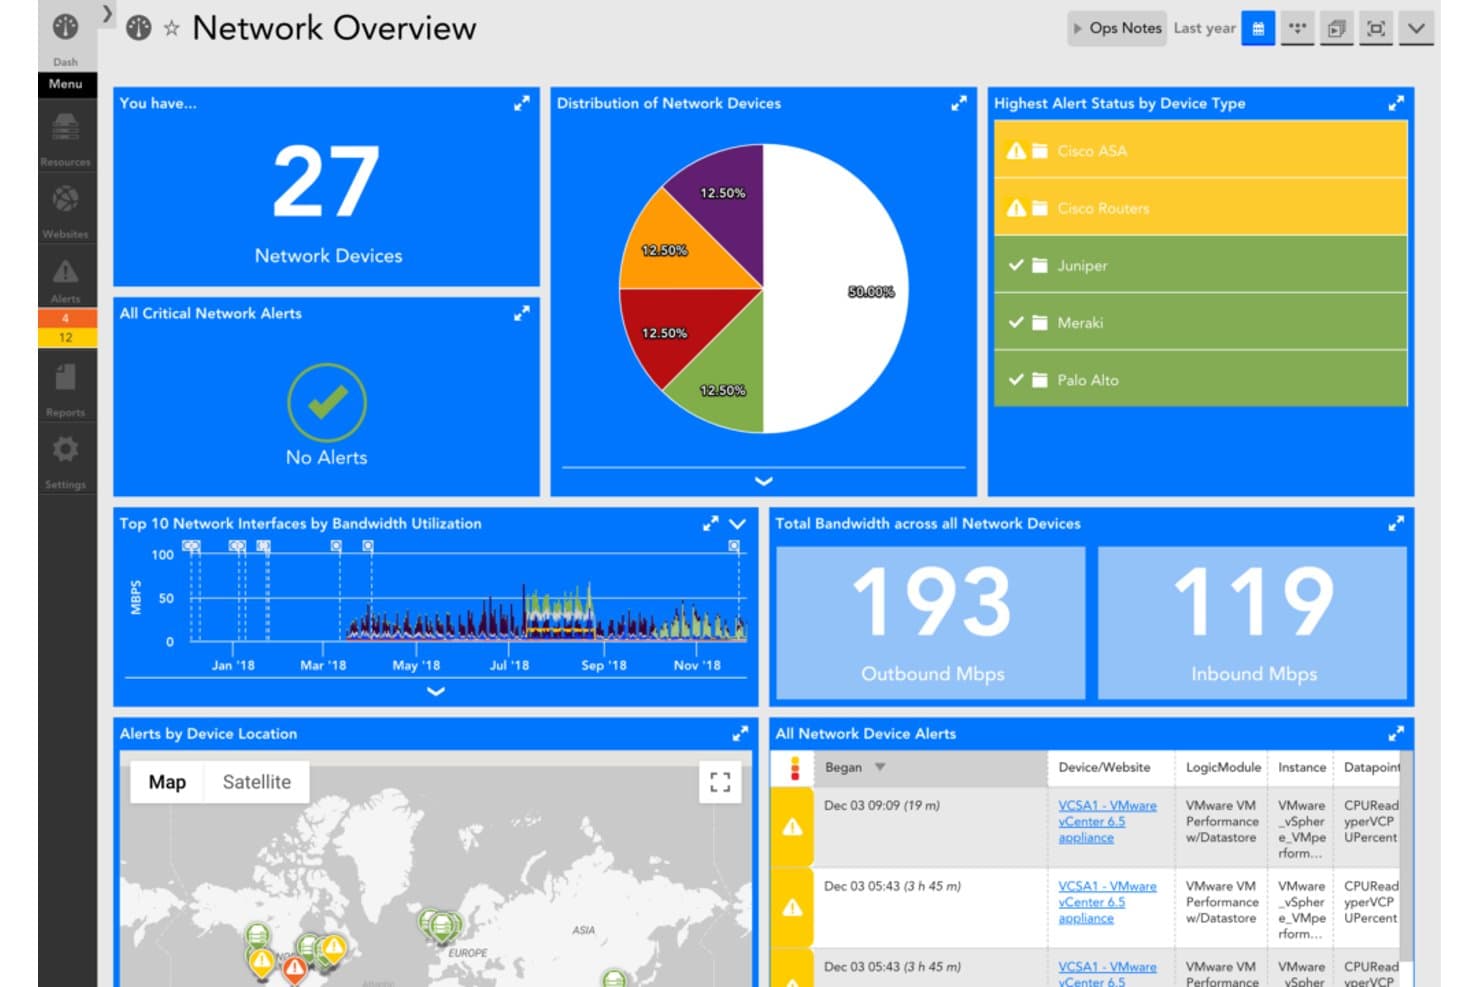
LogicMonitor centralizuje monitorowanie sieci, oferując alerty, informacje o przepustowości i wgląd w urządzenia. LogicMonitor to platforma do monitorowania infrastruktury dla zespołów IT zarządzających środowiskami hybrydowymi, pomagająca identyfikować problemy z wydajnością w środowiskach chmurowych, lokalnych i sieciowych jako alternatywa dla Splunk.
Dla kogo LogicMonitor jest najlepszym wyborem?
LogicMonitor sprawdzi się w zespołach operacyjnych IT, które potrzebują automatycznego wglądu w wydajność i dostępność rozproszonych serwerów, sieci oraz usług chmurowych.
Dlaczego wybrałem LogicMonitor
Wybrałem LogicMonitor do automatycznego monitorowania hybrydowej infrastruktury obejmującej środowiska lokalne, chmurowe i sieciowe. Jego kolektory gromadzą dane o zasobach, a funkcja aktywnego wykrywania identyfikuje instancje komponentów przeznaczonych do monitorowania. Gdy urządzenie sieciowe zyskuje interfejsy, funkcja wykrywania może wskazać je do monitorowania bez konieczności ręcznego dodawania każdej instancji.
Najważniejsze funkcje LogicMonitor
- Wykrywanie anomalii: Wskazuje nietypowe wzorce wydajności w monitorowanych zasobach.
- Dynamiczne progi: Dostosowuje progi alertów do zmieniających się wartości bazowych wydajności.
- Historia konfiguracji: Śledzi zmiany konfiguracji urządzeń i ostrzega o rozbieżnościach.
- Analiza logów: Koreluje dane z logów z metrykami na potrzeby badania incydentów.
Integracje LogicMonitor
LogicMonitor oferuje ponad 3000 gotowych integracji, w tym z AWS, Azure, Google Cloud, Cisco, Ansible, ServiceNow i Slack. Obsługuje również połączenia API z narzędziami, dla których nie ma wstępnie skonfigurowanej integracji.
Pros and Cons
Pros:
- Aktywne wykrywanie wskazuje nowe komponenty urządzeń
- Dynamiczne progi ograniczają liczbę niepotrzebnych alertów
- Ujednolicone pulpity obejmują całą hybrydową infrastrukturę
Cons:
- Konfiguracja alertów i filtrowanie wymagają dopracowania
- Topologia sieci może nieprawidłowo przedstawiać połączenia między urządzeniami
Learn more about LogicMonitor: Najlepsze rozwiązanie do kompleksowego śledzenia transakcji biznesowych
- Bezpłatny 30-dniowy okres próbny
- Od $6/miesiąc (rozliczane rocznie)
Visit WebsiteCustomer Rating:4.3/5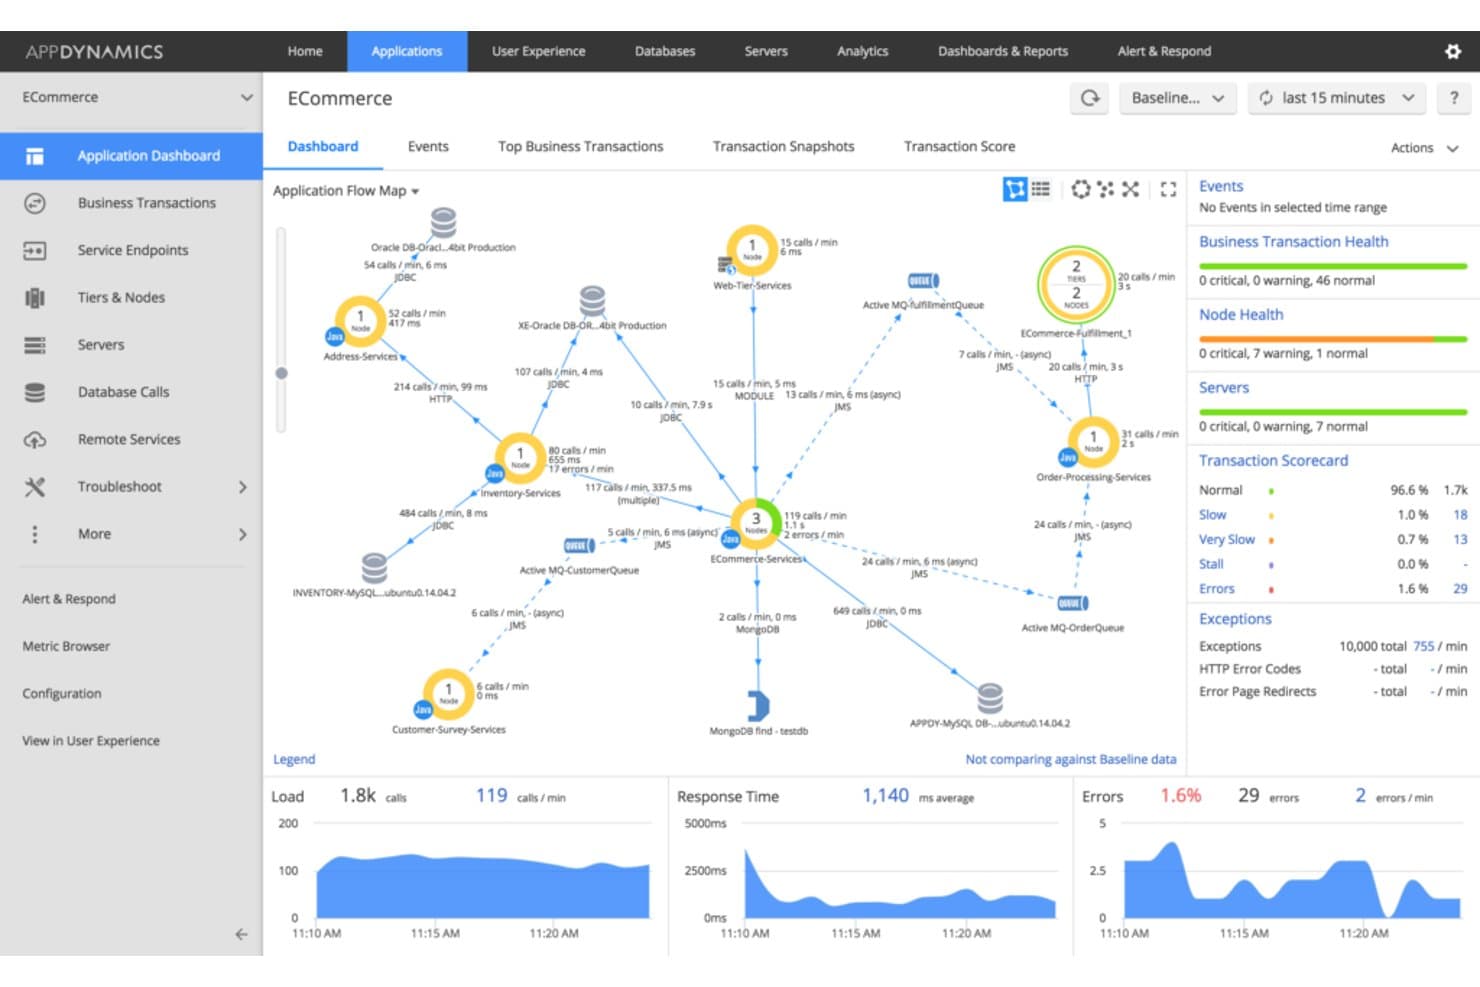
AppDynamics wizualizuje przepływ aplikacji i metryki wydajności w czasie rzeczywistym. AppDynamics to platforma do monitorowania wydajności aplikacji dla korporacyjnych zespołów IT, pomagająca im łączyć kondycję aplikacji i infrastruktury z wpływem na działalność biznesową oraz diagnozować problemy w złożonych środowiskach.
Dla kogo AppDynamics jest najlepszym rozwiązaniem?
AppDynamics jest odpowiedni dla korporacyjnych zespołów zajmujących się aplikacjami i operacjami, które muszą śledzić transakcje biznesowe w rozproszonych usługach oraz wskazywać miejsca, w których żądania zwalniają lub kończą się niepowodzeniem.
Dlaczego wybrałem AppDynamics
Wybrałem AppDynamics, najlepsze rozwiązanie do kompleksowego śledzenia transakcji biznesowych, jako konkurenta Splunk, ponieważ śledzi żądania w rozproszonych usługach. Mapy przepływu transakcji pokazują, jak przebiegają żądania realizacji zakupu, a migawki ujawniają szczegóły wywołań na poziomie kodu, gdy występują skoki opóźnień. Korzystam z tego widoku, aby prześledzić spowolnienia do warstwy aplikacji, bazy danych lub usługi zależnej.
Najważniejsze funkcje AppDynamics
- Monitorowanie infrastruktury: Wyświetlanie metryk serwerów, procesów i wykorzystania zasobów obok wydajności aplikacji.
- Monitorowanie baz danych: Analizowanie kondycji baz danych, wydajności zapytań i czasów oczekiwania.
- Monitorowanie rzeczywistych użytkowników w przeglądarce: Śledzenie czasów ładowania stron i interakcji użytkowników w aplikacjach internetowych.
- Monitorowanie rzeczywistych użytkowników urządzeń mobilnych: Monitorowanie awarii aplikacji mobilnych, żądań sieciowych i metryk wydajności.
Integracje AppDynamics
AppDynamics opisuje dziewięć wbudowanych modułów integracyjnych, w tym Atlassian Jira, ServiceNow, Splunk, Scalyr i Rookout. Udostępnia również interfejsy API REST do tworzenia niestandardowych integracji i automatyzacji.
Pros and Cons
Pros:
- Migawki transakcji ujawniają pełne grafy wywołań
- Alerty bazowe pomagają wskazać zmiany wydajności
- Kontekst biznesowy łączy kondycję aplikacji z rezultatami
Cons:
- Pulpity nawigacyjne mogą ładować się powoli
- Monitorowanie JavaScriptu wymaga ręcznego wstawienia kodu
Learn more about AppDynamics: Najlepsze rozwiązanie do monitorowania wydajności aplikacji
- Dostępny bezpłatny plan
- $99/użytkownik/miesiąc, rozliczane rocznie
Visit WebsiteCustomer Rating:4.3/5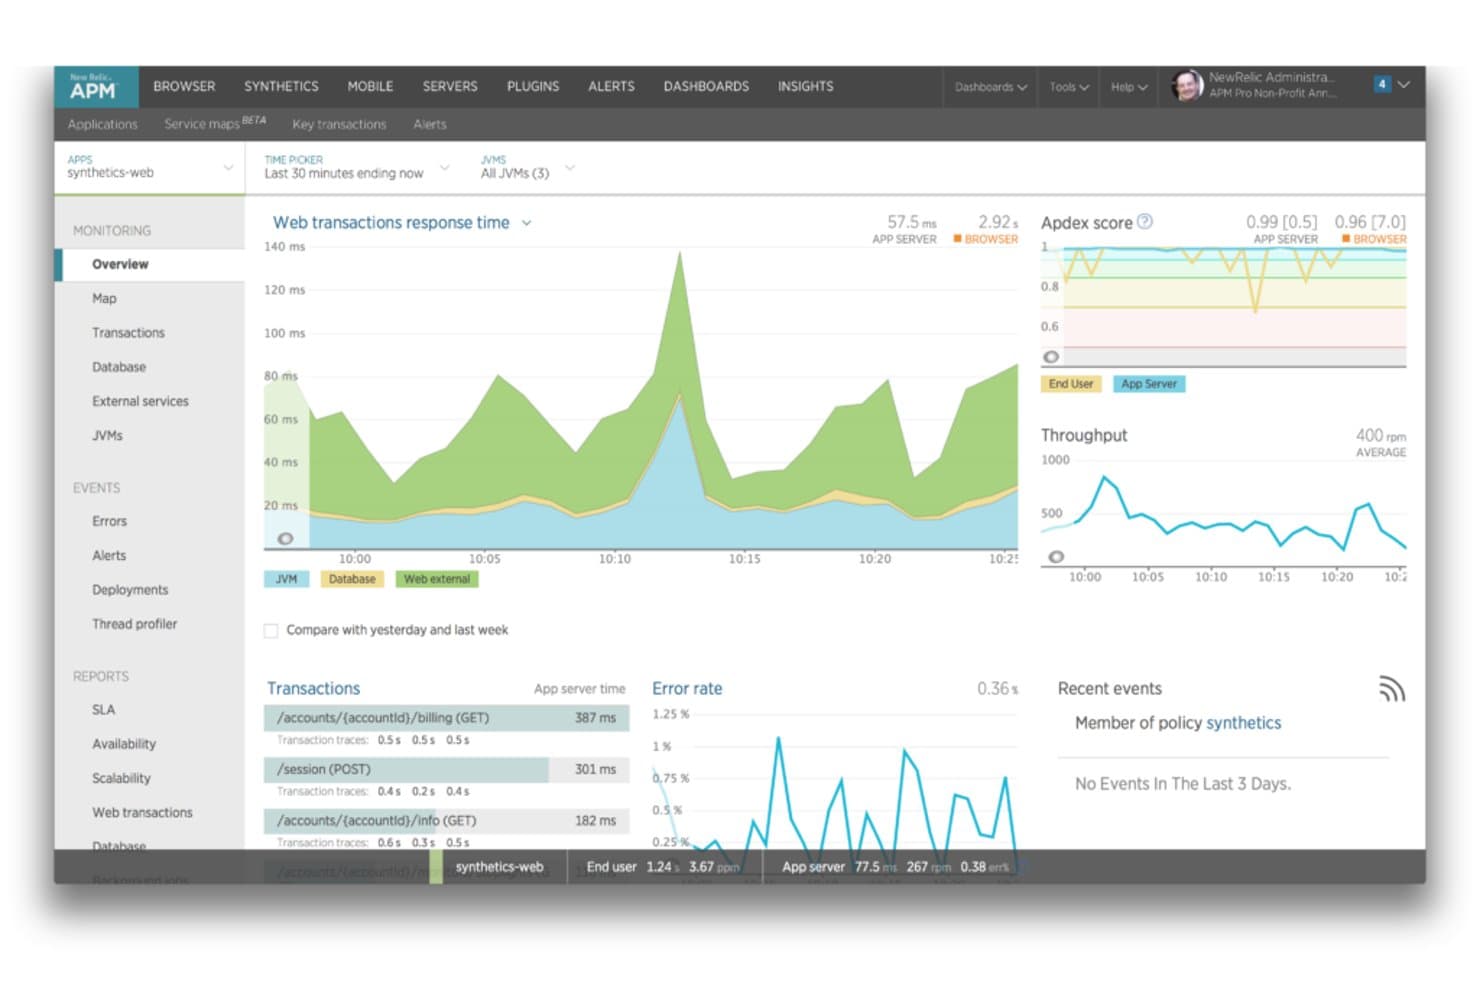
New Relic wyświetla wydajność aplikacji, transakcje i wskaźniki błędów w czasie rzeczywistym. New Relic to platforma obserwowalności dla zespołów IT i operacyjnych, która łączy dane dzienników z telemetrią aplikacji, aby badać incydenty i diagnozować problemy z wydajnością.
Dla kogo New Relic jest najlepszym wyborem?
New Relic jest odpowiedni dla zespołów inżynieryjnych i operacyjnych, które muszą monitorować wydajność aplikacji, śledzić problemy w różnych usługach i diagnozować incydenty produkcyjne.
Dlaczego wybrałem New Relic
Wybrałem New Relic jako najlepsze rozwiązanie do monitorowania wydajności aplikacji i konkurenta Splunk, którego warto mieć na oku. Łączy ono dzienniki z telemetrią aplikacji, dzięki czemu mogę zbadać powolne żądanie, śledząc jego przebieg w różnych usługach i sprawdzając powiązane dane dzienników.
Najważniejsze funkcje New Relic
- Wzorce dzienników: Grupowanie podobnych komunikatów w celu wykrywania powtarzających się zdarzeń i zmian w liczbie wpisów dziennika.
- Podgląd na żywo: Wyświetlanie przychodzących komunikatów dziennika w czasie rzeczywistym z możliwością skupienia się na zapytaniu.
- Analizowanie podczas wykonywania zapytania: Wyodrębnianie tymczasowych atrybutów z komunikatów dziennika w interfejsie dzienników bez konieczności tworzenia wzorców regex lub Grok.
- Alerty dotyczące dzienników: Tworzenie warunków alertów na podstawie wyszukiwania w dziennikach za pomocą NRQL.
Integracje New Relic
New Relic obsługuje integracje z AWS, Microsoft Azure, Google Cloud, Kubernetes, Jira Cloud, Slack, Microsoft Teams, PagerDuty i ServiceNow. Oferuje również interfejsy API oraz narzędzie integracji Flex do wysyłania niestandardowych danych na platformę.
Pros and Cons
Pros:
- Koreluje dzienniki ze śladami i błędami
- Ślady rozproszone wskazują powolne punkty końcowe usług
- Analizowanie podczas wykonywania zapytania wyodrębnia atrybuty bez użycia regex
Cons:
- Zapytania NRQL mogą ładować się powoli
- Nawigacja po panelu może wydawać się chaotyczna
Learn more about New Relic: Najlepsze dla natywnej dla chmury analityki danych maszynowych
- 14-dniowy bezpłatny okres próbny
- $108/użytkownika/miesiąc, rozliczane rocznie
Visit WebsiteCustomer Rating:4.3/5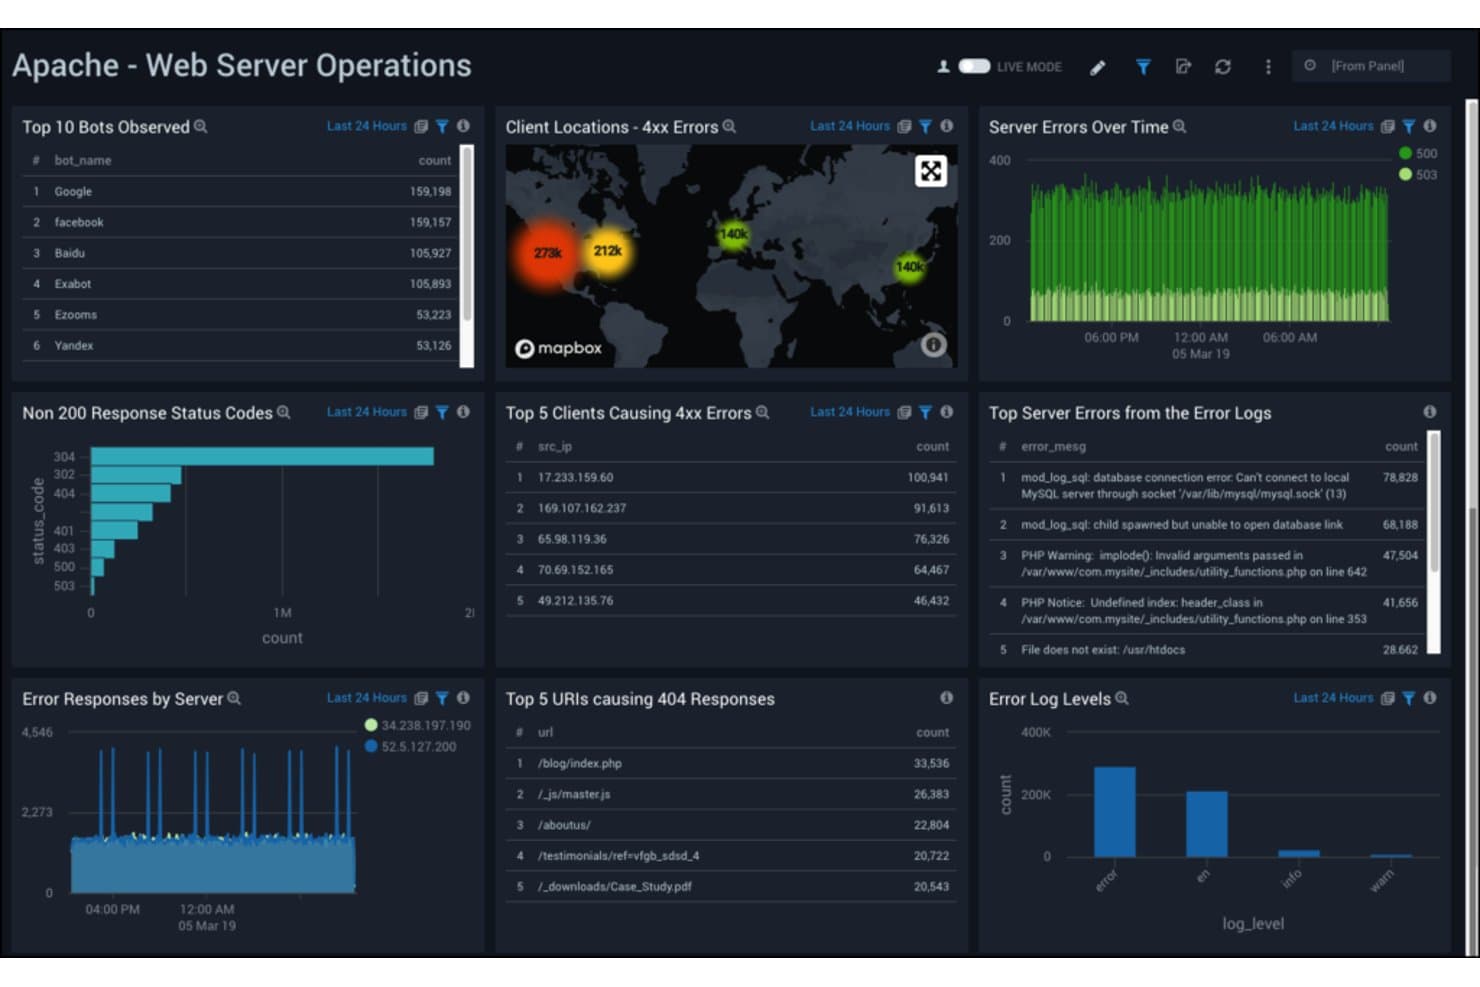
Sumo Logic monitoruje w czasie rzeczywistym błędy serwera WWW Apache i aktywność botów. Sumo Logic to oparta na chmurze platforma do zarządzania logami dla zespołów IT i bezpieczeństwa, które muszą badać dane maszynowe, rozwiązywać problemy z usługami rozproszonymi i monitorować infrastrukturę jako alternatywę dla Splunk.
Dla kogo Sumo Logic jest najlepszym wyborem?
Sumo Logic odpowiada potrzebom zespołów DevOps i zespołów operacyjnych ds. bezpieczeństwa, które analizują dane telemetryczne w aplikacjach natywnych dla chmury i infrastrukturze.
Dlaczego wybrałem Sumo Logic
Wybrałem Sumo Logic, ponieważ jego natywna dla chmury analityka danych maszynowych pomaga mi badać problemy w usługach rozproszonych. LogReduce grupuje podobne komunikaty dziennika, aby ujawnić wzorce, a zapytania dotyczące danych telemetrycznych z chmury pomagają prześledzić incydent od błędów aplikacji po sygnały z infrastruktury.
Najważniejsze funkcje Sumo Logic
- Ekstrakcja pól: Twórz reguły do analizowania pól z przychodzących komunikatów dziennika.
- Pulpity nawigacyjne: Twórz panele wizualizujące dane dziennika i metryki.
- Monitory i alerty: Ustawiaj warunki wyzwalające powiadomienia, gdy dane dziennika odpowiadają określonym progom.
- Zaplanowane widoki: Uruchamiaj zapisane zapytania zgodnie z harmonogramem i przechowuj ich wyniki do późniejszego wykorzystania.
Integracje Sumo Logic
Katalog aplikacji Sumo Logic zawiera integracje dla setek dostawców i produktów, w tym AWS, Azure, Google Cloud, Kubernetes, Datadog i GitHub. Typy integracji są różne i obejmują aplikacje, moduły zbierające dane i źródła danych, integracje Cloud SIEM, konektory automatyzacji oraz webhooki; dostępne jest także API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Natywna dla chmury analityka nie wymaga infrastruktury do rejestrowania logów
- LogReduce grupuje podobne komunikaty we wzorce
- Ujednolicone logi, metryki i ślady ułatwiają ustalanie przyczyny problemu
Cons:
- Zaawansowana składnia zapytań spowalnia wdrażanie nowych użytkowników
- Wyszukiwanie w długim zakresie może opóźniać alerty
 Najlepsze rozwiązanie dla kompleksowych potrzeb związanych z przetwarzaniem w chmurze
- Dostępny bezpłatny plan
- $8.50/user/month
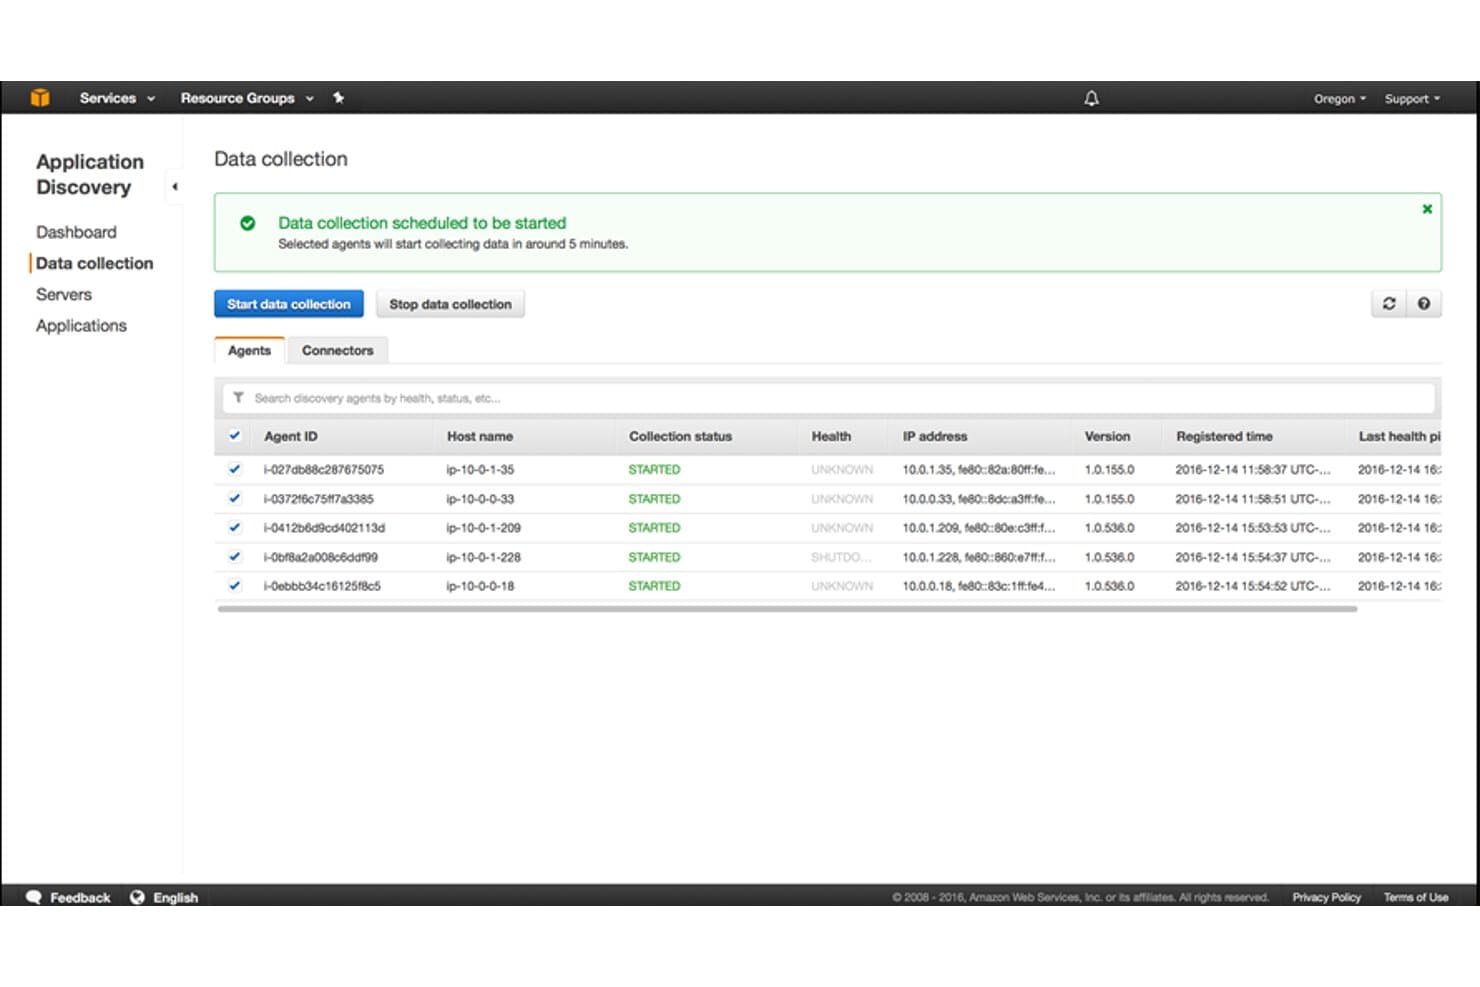
AWS Application Discovery Service śledzi gromadzenie danych przez agentów na serwerach. Amazon Web Services (AWS) zapewnia zespołom infrastruktury usługi chmurowe i natywne narzędzia monitorowania, takie jak Amazon CloudWatch, do gromadzenia metryk, dzienników i śladów w różnych obciążeniach, pomagając im badać incydenty i monitorować systemy rozproszone.
Dla kogo Amazon Web Services (AWS) jest najlepszym wyborem?
AWS jest odpowiedni dla zespołów IT w rozwijających się organizacjach, które potrzebują infrastruktury chmurowej do obsługi różnych obciążeń — od hostowania aplikacji po przechowywanie danych.
Dlaczego wybrałem Amazon Web Services (AWS)
Wybrałem Amazon Web Services (AWS), ponieważ odpowiada kategorii „Najlepsze rozwiązanie dla kompleksowych potrzeb związanych z przetwarzaniem w chmurze” i zapewnia obserwowalność blisko obciążeń chmurowych. Amazon CloudWatch gromadzi metryki, dzienniki i ślady, a alarmy pomagają szybko wykrywać pogorszenie działania usług w aplikacjach rozproszonych. Cenię sobie dostępność tych sygnałów podczas badania incydentów, wraz z infrastrukturą AWS.
Najważniejsze funkcje Amazon Web Services (AWS)
- Historia konfiguracji: AWS Config rejestruje zmiany zasobów i umożliwia przeglądanie osi czasu konfiguracji.
- Reguły zgodności: AWS Config ocenia zasoby pod kątem reguł i oznacza konfiguracje niezgodne z wymaganiami.
- Historia aktywności API: AWS CloudTrail rejestruje aktywność na koncie, w tym zdarzenia zarządzania, na potrzeby audytów i badań.
- Zdarzenia dotyczące kondycji usług: AWS Health Dashboard wyświetla problemy z usługami i planowane zmiany dotyczące Twojego konta.
Integracje Amazon Web Services (AWS)
Amazon CloudWatch obsługuje natywne integracje z ponad 90 usługami AWS, w tym Amazon EC2, Amazon EKS, AWS CloudTrail i Amazon VPC Flow Logs. Potoki CloudWatch oferują również bezpośrednie integracje z GitHub, GitLab, Microsoft Entra ID, Okta, ServiceNow CMDB i dziennikami audytu Slack, a także interfejsy API do tworzenia niestandardowych integracji.
Pros and Cons
Pros:
- Metryki, dzienniki i ślady w jednej usłudze
- Alarmy szybko sygnalizują pogorszenie działania usług
- Niezawodne monitorowanie obciążeń AWS
Cons:
- Wyszukiwanie w dziennikach może być uciążliwe
- Gromadzenie dużych ilości dzienników może zwiększać koszty
Learn more about Amazon Web Services (AWS):
Inni konkurenci Splunka
Oto kilku dodatkowych konkurentów Splunka, którzy nie trafili na moją listę, ale nadal warto się z nimi zapoznać:
- 11ElasticNajlepszy do skalowalnego wyszukiwania i wizualizacji danych
- 12Logz.ioNajlepsze do analizy logów wspomaganej przez AI
- 13Mezmo Log AnalysisNajlepsze do usprawnionego zarządzania logami
Powiązane recenzje
- Narzędzia do monitorowania DevOps
- Oprogramowanie do reagowania na incydenty
- Narzędzia do monitorowania infrastruktury
Jak oceniam konkurentów Splunk
Dzielę ocenę na podstawowe wymagania — pozyskiwanie dzienników w czasie rzeczywistym, wyszukiwanie z możliwością wykonywania zapytań i alerty — a następnie analizuję czynniki wyróżniające, takie jak ceny za GB, zakres funkcji SIEM i elastyczność wdrażania.
Podstawowa funkcjonalność (niezbędne wymagania na tej liście)
Wybierając narzędzia do mojej listy, oceniam każde z nich w skali od 0 (nie oferuje danej funkcjonalności) do 5 (wyróżnia się w tym obszarze) pod kątem każdej z wymienionych poniżej podstawowych funkcji. Następnie przeliczam łączny wynik narzędzia na wartość procentową. Każde narzędzie musi osiągnąć minimalny łączny wynik wynoszący 75%, aby zostać uwzględnione na liście.
- Pozyskiwanie i indeksowanie dzienników: Oceniam, jak dobrze narzędzie radzi sobie z pozyskiwaniem dużych ilości danych z wielu źródeł — na przykład dzienników syslog ze sprzętu sieciowego, dzienników kontenerów z Kubernetes oraz zdarzeń ścieżki audytu w chmurze, które trafiają do systemu niemal w czasie rzeczywistym.
- Język wyszukiwania i zapytań: Niezależnie od tego, czy jest to składnia potoków, taka jak w Datadog, czy podejście oparte na SQL, takie jak w CrowdStrike, szukam języka zapytań wystarczająco ekspresyjnego, aby korelować zdarzenia między hostami i usługami.
- Pulpity nawigacyjne i wizualizacja: Każde narzędzie powinno umożliwiać tworzenie niestandardowych pulpitów nawigacyjnych z funkcją przechodzenia do szczegółów, aby zespół NOC mógł w kilku kliknięciach przejść od ogólnego widoku stanu usług do pojedynczych wierszy dziennika.
- Alerty i wykrywanie anomalii: Sprawdzam, czy dostępne są konfigurowalne alerty wysyłane wieloma kanałami — co najmniej progi oparte na regułach, a także wykrywanie anomalii oparte na ML jako istotny czynnik wyróżniający, który pomaga wychwytywać problemy, takie jak nietypowe skoki liczby logowań.
- Monitorowanie bezpieczeństwa i zgodności: Narzędzia powinny obsługiwać korelację zdarzeń w stylu SIEM i zawierać szablony raportów zgodności dla takich standardów jak PCI-DSS i SOC 2, a nie tylko umożliwiać wyszukiwanie surowych dzienników.
- Skalowalność i integracje: Sprawdzam, jak dobrze platforma skaluje się wraz ze wzrostem ilości danych oraz czy integruje się z narzędziami, na których zespoły już polegają — od AWS i Azure po ServiceNow i PagerDuty.
Po utworzeniu listy narzędzi spełniających te kryteria sprawdzam, co wyróżnia każdą platformę.
Czynniki wyróżniające (co odróżnia dostawców)
Oto jak porównuję różnych dostawców i wskazuję różnice między nimi:
Wyróżniające się funkcje
Obsługa OpenTelemetry ma znaczenie, ponieważ pozwala zespołowi zmieniać dostawców lub dodawać nowe źródła danych bez przepisywania instrumentacji. Oceniam również, czy platforma oferuje analizę przyczyn źródłowych opartą na ML — podczas kaskadowej awarii narzędzia takie jak Elastic i Datadog mogą szybciej wskazać skorelowane anomalie niż ręczne wyszukiwanie za pomocą zapytań. Ceny oparte na użytkowaniu są kolejnym kluczowym czynnikiem wyróżniającym, ponieważ wiele zespołów przechodzi ze Splunk właśnie po to, aby uzyskać bardziej przewidywalne koszty wraz ze wzrostem ilości danych.
Poza funkcjami
Elastyczność wdrażania ma ogromne znaczenie — sprawdzam, czy platforma obsługuje modele SaaS, samodzielnego hostingu i hybrydowe, ponieważ zespoły z branż regulowanych często potrzebują opcji lokalnych lub odizolowanych od sieci. Znaczenie ma również wsparcie migracji. Narzędzia takie jak Cribl i Elastic oferują narzędzia do translacji SPL, które ułatwiają przejście ze Splunk, podczas gdy inni dostawcy zapewniają dedykowane usługi migracyjne. Oceniam także certyfikaty zgodności, takie jak SOC 2, HIPAA i FedRAMP, zwłaszcza w przypadku zespołów obsługujących wrażliwe obciążenia, dla których brak określonego certyfikatu może przekreślić wybór rozwiązania.
Dlaczego szukać konkurenta Splunka?
Splunk to zaawansowana platforma, która gromadzi, indeksuje i analizuje dane maszynowe. Oprogramowanie to jest niezwykle cenne dla firm każdej wielkości, zwłaszcza tych, które chcą przekształcać surowe dane maszynowe w praktyczne informacje zapewniające lepszy wgląd w działalność operacyjną.
Jednak choć Splunk doskonale sprawdza się w swojej dziedzinie, niektórzy użytkownicy mogą szukać alternatyw z różnych powodów — być może zależy im na bardziej wyspecjalizowanym rozwiązaniu, potrzebują innego modelu cenowego lub chcą korzystać z interfejsu lepiej dopasowanego do sposobu pracy ich zespołu. Dlatego znalezienie konkurenta Splunka staje się poszukiwaniem rozwiązania, które dokładniej odpowiada ich wyjątkowym potrzebom i uwarunkowaniom.
Najważniejsze funkcje Splunka
Oto niektóre z najważniejszych funkcji Splunka, które pomogą Ci porównać ofertę alternatywnych rozwiązań:
- Integracje aplikacji: Możesz rozszerzyć zastosowanie Splunk, dodając gotowe aplikacje do obsługi takich rozwiązań jak AWS, Microsoft czy Kubernetes.
- Wyszukiwanie i analiza w czasie rzeczywistym: Możesz wyszukiwać i analizować dzienniki w miarę napływu danych, co pomaga zespołowi szybko wykrywać problemy.
- Niestandardowe alerty: Możesz ustawić alerty uruchamiane po wykryciu określonych wzorców, dzięki czemu nie musisz ręcznie monitorować sytuacji.
- Narzędzia do wizualizacji danych: Możesz przekształcać surowe dane w wykresy i pulpity nawigacyjne, aby ułatwić zespołowi zrozumienie trendów.
- Zestaw narzędzi do uczenia maszynowego: Możesz tworzyć modele wykrywające wzorce i nietypową aktywność bez konieczności kodowania wszystkiego od podstaw.
- Agregacja dzienników: Twój zespół może gromadzić dzienniki z wielu źródeł w jednym miejscu, co oszczędza czas podczas rozwiązywania problemów.
- Wykrywanie anomalii: Możesz automatycznie wykrywać dane, które wyglądają nietypowo, co pomaga wcześnie identyfikować zagrożenia bezpieczeństwa.
- Elastyczne źródła danych: Możesz przesyłać dane z plików, interfejsów API lub usług w chmurze — zależnie od tego, co najlepiej sprawdza się w Twojej konfiguracji.
- Kontrola dostępu oparta na rolach: Możesz zarządzać tym, kto ma dostęp do poszczególnych informacji, dzięki czemu zespół może chronić poufne dane.
Podsumowanie
Podsumowując, wybór najlepszej alternatywy dla Splunk wymaga dogłębnego zrozumienia konkretnych potrzeb organizacji. Idealne narzędzie powinno oferować kompleksowe oprogramowanie do zarządzania dziennikami, monitorowanie w czasie rzeczywistym, wydajne pozyskiwanie danych oraz szeroki zakres integracji. Ponadto należy zadbać o łatwość obsługi i skuteczne wsparcie klienta.
Najważniejsze wnioski:
- Określ swoje potrzeby: Każda organizacja ma wyjątkowe wymagania. Chcę, abyś wiedział, że zrozumienie tego, czego potrzebujesz od narzędzia do zarządzania dziennikami i monitorowania, jest pierwszym krokiem do podjęcia świadomej decyzji. Potrzeby te mogą obejmować zarówno zaawansowane możliwości analityczne, jak i konieczność korzystania z określonych integracji.
- Skup się na użyteczności: Skuteczne narzędzie powinno być łatwe w obsłudze. Zwróć uwagę na intuicyjny pulpit nawigacyjny, sprawne materiały ułatwiające wdrożenie oraz niezawodne wsparcie klienta, aby zapewnić wdrożenie i korzystanie z narzędzia w całej organizacji.
- Uwzględnij skalowalność: Twoje potrzeby związane z danymi będą z czasem rosnąć. Dlatego wybrane narzędzie powinno skalować się razem z Tobą, bez trudu obsługując większe ilości danych przy zachowaniu tego samego poziomu wydajności.