

I 10 migliori strumenti EDR recensiti nel 2026

Elenco dei migliori strumenti EDR


I migliori strumenti EDR aiutano i team di sicurezza a rilevare tempestivamente le minacce, analizzare le attività sospette e rispondere rapidamente agli attacchi sugli endpoint. Offrono visibilità in tempo reale, rilevamento automatizzato e informazioni chiare sui comportamenti che indicano la presenza di malware, movimenti laterali o account compromessi.
Quando le lacune di sicurezza passano inosservate, le analisi manuali rallentano i tempi di risposta o le attività sugli endpoint sono distribuite tra strumenti diversi, le minacce possono diffondersi prima che i team abbiano la possibilità di contenerle. Queste difficoltà aumentano i rischi, rendono più complessa la risposta agli incidenti e limitano la capacità dei team di sicurezza di proteggere utenti e sistemi.
Con oltre 20 anni di esperienza nel settore come Chief Technology Officer, ho testato e analizzato decine di strumenti EDR in contesti reali per valutarne l'accuratezza del rilevamento, le funzionalità di analisi e la qualità delle integrazioni. Questa guida mette in evidenza i migliori strumenti EDR che aiutano i team a ridurre i rischi per la sicurezza. Ogni recensione illustra funzionalità, vantaggi e svantaggi e casi d'uso più adatti, per aiutarti a scegliere lo strumento giusto.
Perché fidarsi dei nostri consigli sui software
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Riepilogo dei migliori strumenti EDR
Questa tabella comparativa riassume i dettagli sui prezzi dei migliori strumenti EDR che ho selezionato, per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per la protezione dall'encryption dei ransomware | Prova gratuita + demo gratuita disponibili | Prezzo su richiesta | Website | |
| 2 | Ideale per il rilevamento delle minacce basato sull'IA | No | $45/user/month | Website | |
| 3 | Ideale per piccole e medie imprese | No | $30/user/month (fatturato annualmente) | Website | |
| 4 | Ideale per la scalabilità a livello aziendale | Not available | $40/user/month (fatturato annualmente) | Website | |
| 5 | Ideale per l'intelligence sulle minacce integrata | No | $20/user/month (fatturato annualmente) | Website | |
| 6 | Ideale per ambienti cloud ibridi | No | $59/utente/anno (fatturato annualmente) | Website | |
| 7 | Ideale per l'architettura cloud-native | No | Disponibile su richiesta | Website | |
| 8 | Ideale per risposta adattiva alle minacce | No | $25/user/month (fatturato annualmente) | Website | |
| 9 | Ideale per MSP e fornitori di servizi IT | No | $20/user/month (fatturato annualmente) | Website | |
| 10 | Ideale per la caccia al malware | No | $25/user/month (fatturato annualmente) | Website |
Recensioni dei migliori strumenti EDR
Di seguito trovi i miei riepiloghi dettagliati dei migliori strumenti EDR inclusi nel mio elenco. Le mie recensioni offrono un’analisi approfondita delle funzionalità principali, dei vantaggi & svantaggi, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.

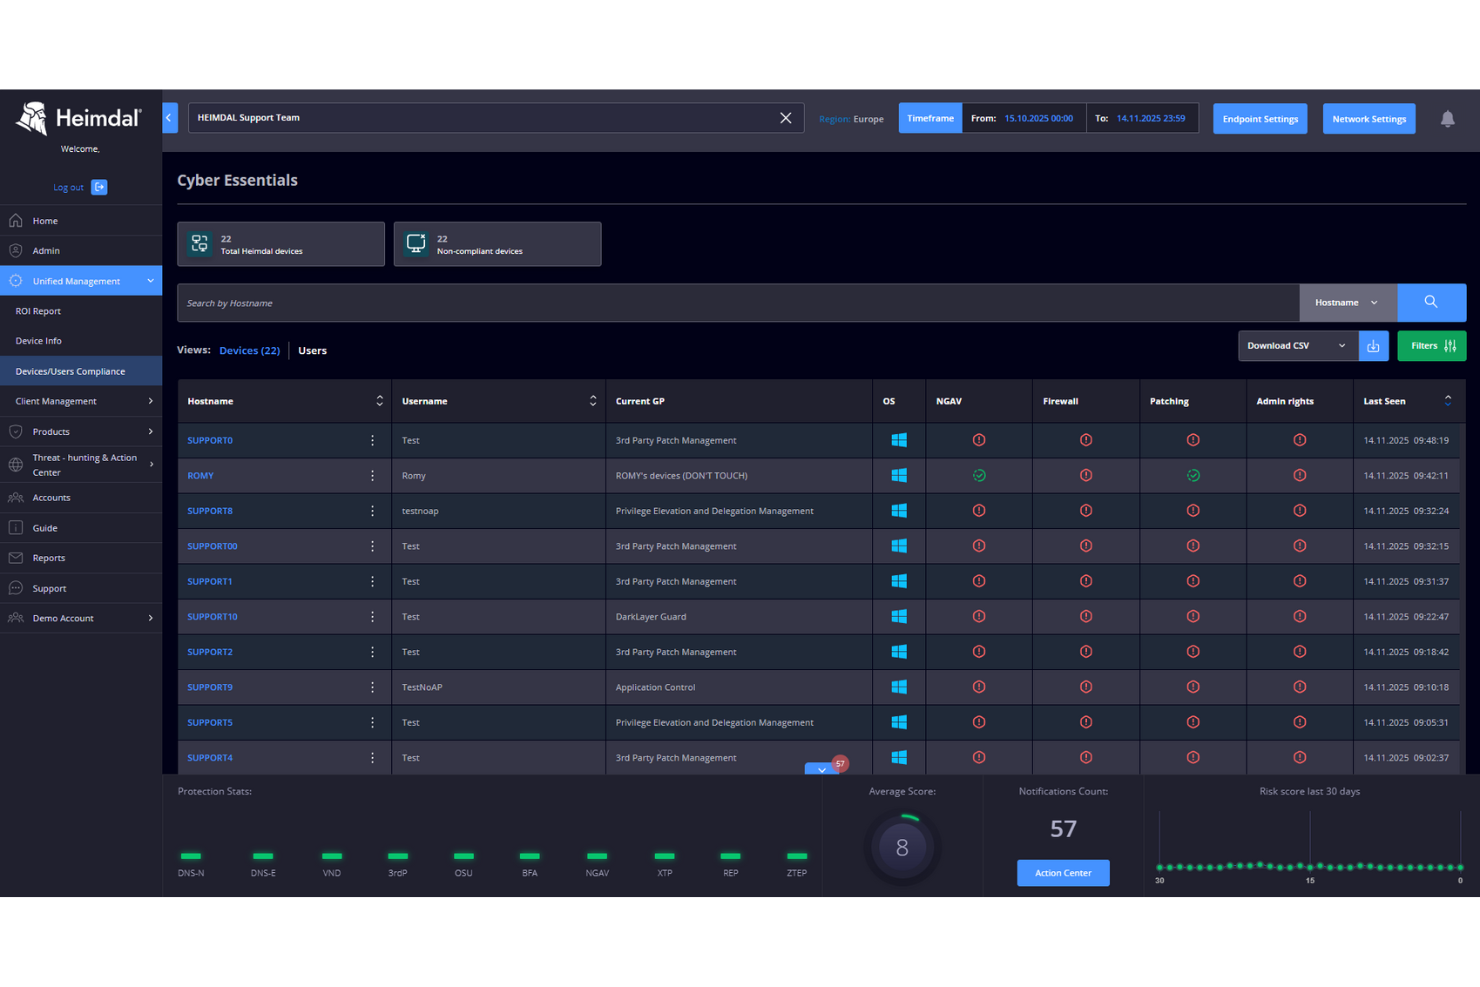
Heimdal offre una piattaforma di cybersicurezza completa progettata per soddisfare le esigenze di settori come sanità, istruzione e piccole e medie imprese (PMI) alla ricerca di una solida protezione degli endpoint. Le capacità di Endpoint Detection and Response (EDR) della piattaforma fanno parte di una suite unificata che include anche sicurezza di rete, threat hunting e sicurezza delle email. Integrando queste funzionalità, Heimdal affronta le sfide legate all'accesso non autorizzato e alle minacce informatiche, rappresentando una scelta preziosa per le organizzazioni che desiderano rafforzare la propria infrastruttura di sicurezza IT.
Perché ho scelto Heimdal
Ho scelto Heimdal per il suo approccio unico che integra molteplici soluzioni di sicurezza in un'unica piattaforma, particolarmente interessante per le aziende che desiderano semplificare i loro sforzi di cybersicurezza. Le sue avanzate capacità di threat hunting, combinate con il monitoraggio in tempo reale, offrono una rilevazione e una risposta proattiva alle minacce. Inoltre, la conformità di Heimdal a standard come Cyber Essentials e ISO 27001 offre tranquillità alle organizzazioni attente al rispetto dei requisiti normativi. Queste caratteristiche rendono Heimdal una scelta interessante per chi vuole rafforzare la sicurezza degli endpoint con una soluzione tutto-in-uno.
Funzionalità principali di Heimdal
Oltre all'approccio integrato, Heimdal offre diverse funzionalità di rilievo:
- Piattaforma di Threat Intelligence: Fornisce intelligence sulle minacce in tempo reale per aiutare il tuo team a restare al passo con i rischi informatici emergenti.
- Gestione delle vulnerabilità: Automatizza la gestione delle patch e la tracciatura degli asset per garantire che i tuoi sistemi siano sempre aggiornati.
- Protezione dall'encryption dei ransomware: Protegge la tua organizzazione da attacchi ransomware bloccando i tentativi non autorizzati di cifratura.
- Gestione dell'elevazione e della delega dei privilegi: Gestisce i privilegi utente per prevenire accessi non autorizzati e possibili violazioni della sicurezza.
Integrazioni di Heimdal
Attualmente Heimdal non elenca integrazioni native; tuttavia, la piattaforma supporta integrazioni personalizzate tramite API.
Pros and Cons
Pros:
- Automatizza il patching su tutti gli endpoint
- Forte rilevamento di vulnerabilità e minacce
- Visibilità dettagliata su asset e licenze
Cons:
- Nessuna integrazione nativa disponibile
- L'interfaccia richiede tempo di onboarding

Ideale per il rilevamento delle minacce basato sull'IA
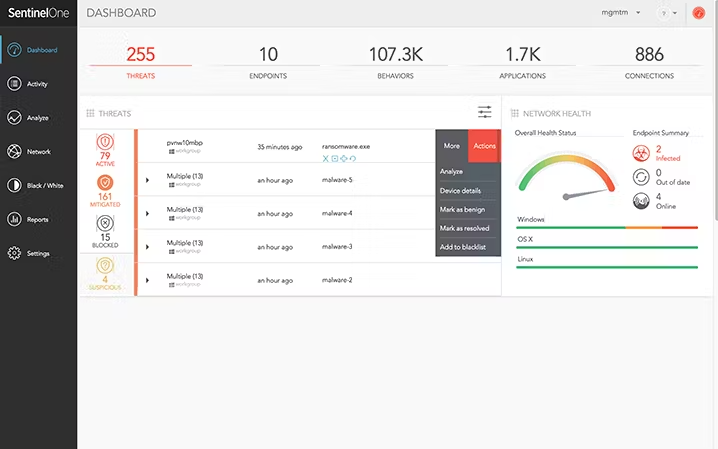
SentinelOne è una piattaforma di cybersicurezza guidata dall'intelligenza artificiale progettata per una vasta gamma di settori, tra cui finanza, sanità ed istruzione. Si concentra principalmente sul rilevamento e la risposta agli endpoint (EDR), offrendo funzionalità di caccia alle minacce in tempo reale e analisi dei dati per rafforzare i processi di sicurezza.
Perché ho scelto SentinelOne: La sua enfasi sul rilevamento delle minacce basato sull'intelligenza artificiale lo distingue dagli altri EDR. Le sue funzioni autonome di prevenzione, rilevamento e risposta rappresentano elementi distintivi, consentendo al tuo team di automatizzare efficacemente i processi di sicurezza. La piattaforma Singularity integra le operazioni di sicurezza, mentre AI-SIEM migliora la gestione autonoma della sicurezza. Queste caratteristiche contribuiscono alla sua reputazione come scelta preferita per le organizzazioni che cercano soluzioni di cybersicurezza efficienti.
Caratteristiche principali e integrazioni:
Le funzionalità includono la caccia alle minacce in tempo reale, che consente al tuo team di identificare rapidamente le minacce. Le capacità di analisi dei dati della piattaforma forniscono preziose informazioni su potenziali vulnerabilità. I servizi gestiti come Singularity MDR e Vigilance MDR offrono una copertura completa degli endpoint e monitoraggio 24/7.
Integrazioni includono Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Okta, CrowdStrike, Palo Alto Networks e Cisco.
Pros and Cons
Pros:
- Rilevamento delle minacce guidato dall'IA
- Processi di sicurezza autonomi
- Caccia alle minacce in tempo reale
Cons:
- Processo di configurazione complesso
- Richiede conoscenze tecniche

Ideale per piccole e medie imprese
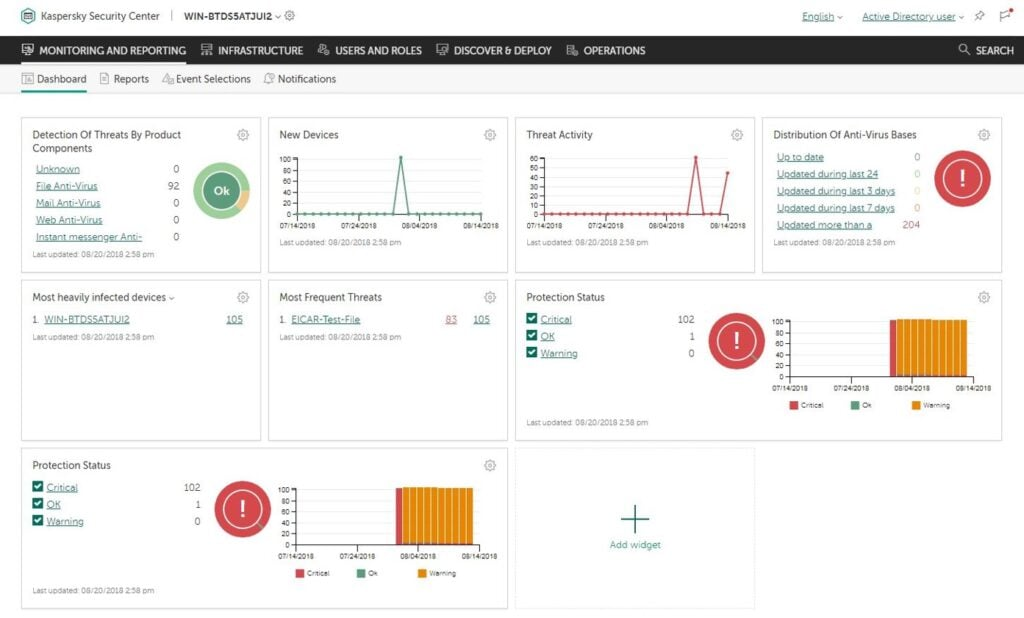
Kaspersky è una soluzione di cybersicurezza pensata per le piccole e medie imprese, con un focus su rilevamento e risposta agli endpoint (EDR). Fornisce funzioni essenziali di sicurezza come rilevamento delle minacce, analisi e risposta agli incidenti per proteggere l’ambiente aziendale.
Perché ho scelto Kaspersky: Il suo approccio dedicato alle piccole e medie imprese lo differenzia da altri strumenti EDR. La soluzione offre console di gestione intuitive, rendendola accessibile anche a team senza profonda esperienza tecnica. Inoltre, propone ricerca automatizzata delle minacce e risposta agli incidenti, aspetti cruciali per aziende con risorse IT limitate. La capacità dello strumento di adattarsi a diverse dimensioni aziendali garantisce che le esigenze di sicurezza vengano soddisfatte in modo efficace.
Funzionalità e integrazioni principali:
Funzionalità includono la ricerca automatizzata delle minacce, che aiuta il team a identificare rapidamente i pericoli. La console di gestione intuitiva semplifica il monitoraggio, permettendo di concentrarsi su altre priorità. Le capacità di risposta agli incidenti assicurano reazioni tempestive contro possibili violazioni della sicurezza.
Le integrazioni comprendono Microsoft Active Directory, VMware, Citrix, SIEM, IBM QRadar, Splunk, ServiceNow, ConnectWise e AWS.
Pros and Cons
Pros:
- Interfaccia intuitiva
- Politiche di sicurezza personalizzabili
- Rilevamento efficace delle minacce
Cons:
- Falsi positivi occasionali
- Funzionalità di reportistica basilari

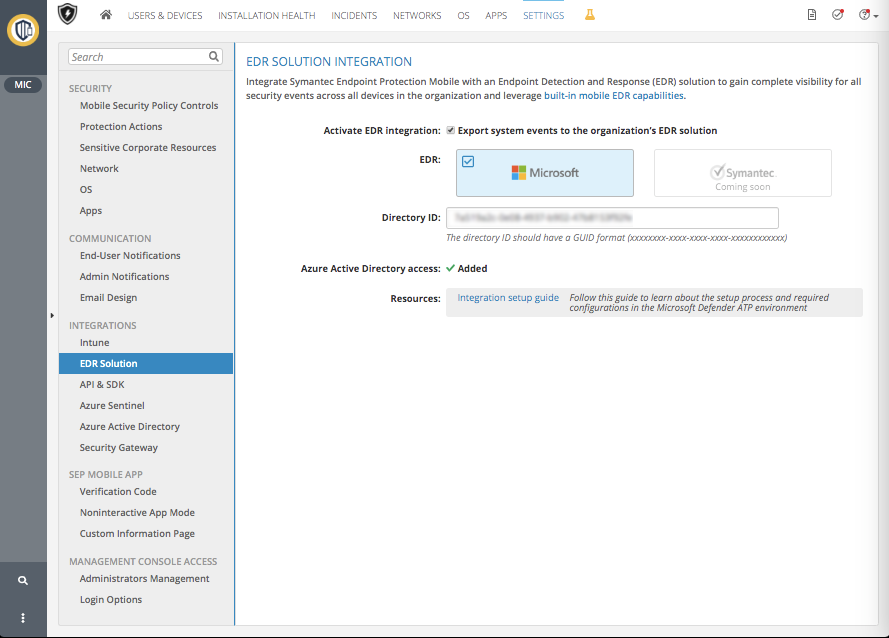
Broadcom Symantec Endpoint Security è una soluzione di sicurezza completa progettata per le grandi aziende. Offre funzionalità di protezione degli endpoint, rilevamento e risposta, per garantire la sicurezza dell'ambiente IT della tua organizzazione.
Perché ho scelto Broadcom Symantec Endpoint Security: La sua attenzione alla scalabilità a livello aziendale lo rende ideale per le grandi organizzazioni. Lo strumento fornisce protezione avanzata dalle minacce e analisi in tempo reale, elementi essenziali per gestire reti estese. La console di gestione centralizzata semplifica la supervisione per il tuo team IT. Inoltre, l'adattabilità della soluzione a diverse infrastrutture assicura che risponda alle esigenze variegate delle grandi aziende.
Caratteristiche di spicco e integrazioni:
Le funzionalità includono la protezione avanzata dalle minacce, che mantiene protetta la tua rete contro attacchi sofisticati. La funzione di analisi in tempo reale offre insight che aiutano il tuo team a rispondere rapidamente alle minacce. La gestione centralizzata semplifica il controllo di più endpoint in tutta l'organizzazione.
Le integrazioni includono Microsoft Active Directory, IBM QRadar, Splunk, ServiceNow, AWS, Azure, Google Cloud, Cisco e VMware.
Pros and Cons
Pros:
- Scalabile per grandi aziende
- Protezione avanzata dalle minacce
- Console di gestione centralizzata
Cons:
- Richiede risorse IT dedicate
- Elevato consumo di risorse

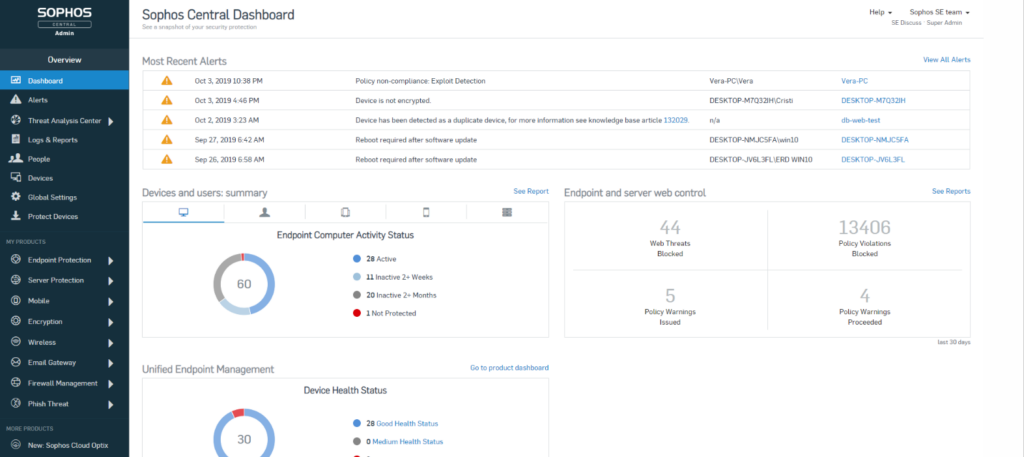
Sophos EDR è una soluzione di cybersicurezza focalizzata sul rilevamento e sulla risposta agli endpoint, adatta ad aziende di varie dimensioni. Offre funzionalità di rilevamento delle minacce, indagine e risposta, migliorando la postura di sicurezza della tua organizzazione.
Perché ho scelto Sophos EDR: La sua intelligence sulle minacce integrata lo rende una delle scelte migliori per le aziende che necessitano di analisi approfondite. Lo strumento offre sicurezza sincronizzata, consentendo al tuo team di gestire le minacce in modo efficiente su più endpoint. Gli indicatori di minaccia forniscono dati in tempo reale per aiutarti a valutare e rispondere prontamente ai rischi. La capacità della soluzione di integrare l'intelligence sulle minacce nelle sue operazioni garantisce che la tua organizzazione sia sempre aggiornata sulle potenziali minacce.
Caratteristiche e integrazioni principali:
Le funzionalità includono la sicurezza sincronizzata, che permette una comunicazione fluida tra i diversi endpoint. Gli indicatori di minaccia in tempo reale offrono al tuo team le informazioni necessarie per agire rapidamente. Le capacità di indagine dello strumento consentono un'analisi approfondita dei potenziali incidenti di sicurezza.
Le integrazioni includono Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet e Check Point.
Pros and Cons
Pros:
- Funzionalità di sicurezza sincronizzata
- Intelligence sulle minacce integrata
- Indicatori di minaccia in tempo reale
Cons:
- Può essere intensivo in termini di risorse
- Reportistica avanzata limitata

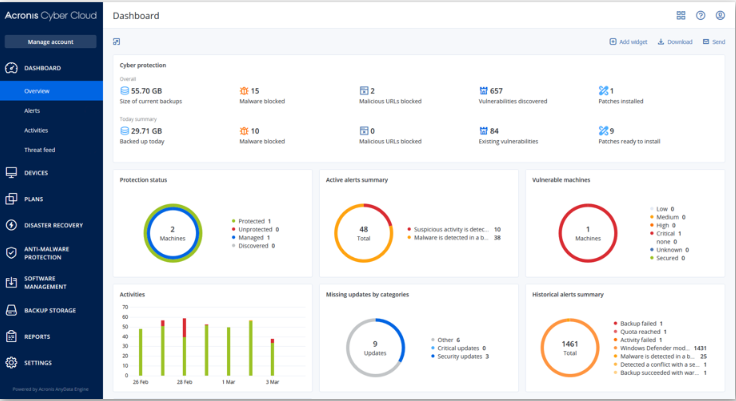
Acronis è una soluzione di cybersicurezza e protezione dei dati progettata per le aziende che operano in ambienti cloud ibridi. Fornisce backup integrato, ripristino di emergenza e protezione degli endpoint per mettere al sicuro i tuoi dati e i tuoi sistemi.
Perché ho scelto Acronis: La sua capacità di operare efficacemente in ambienti cloud ibridi lo rende una scelta solida per le aziende con infrastrutture IT diversificate. Lo strumento offre una protezione dei dati unificata, garantendo la sicurezza dei dati su diverse piattaforme. Le funzionalità avanzate di backup permettono di recuperare i dati rapidamente in caso d'incidenti. Le sue capacità di disaster recovery offrono tranquillità, sapendo che le tue operazioni possono continuare con minime interruzioni.
Funzionalità e integrazioni principali:
Le funzionalità includono opzioni di backup avanzate che garantiscono un rapido recupero dei dati. Le capacità di disaster recovery aiutano a mantenere la continuità operativa durante le interruzioni. La protezione unificata dei dati mantiene i tuoi dati sicuri su varie piattaforme, offrendo una copertura completa.
Le integrazioni includono Microsoft Azure, AWS, Google Cloud, VMware, Hyper-V, ConnectWise, Autotask, Plesk, cPanel e Parallels.
Pros and Cons
Pros:
- Funzionalità di backup avanzate
- Efficace negli ambienti ibridi
- Protezione dati completa
Cons:
- Configurazione iniziale complessa
- Richiede competenze tecniche

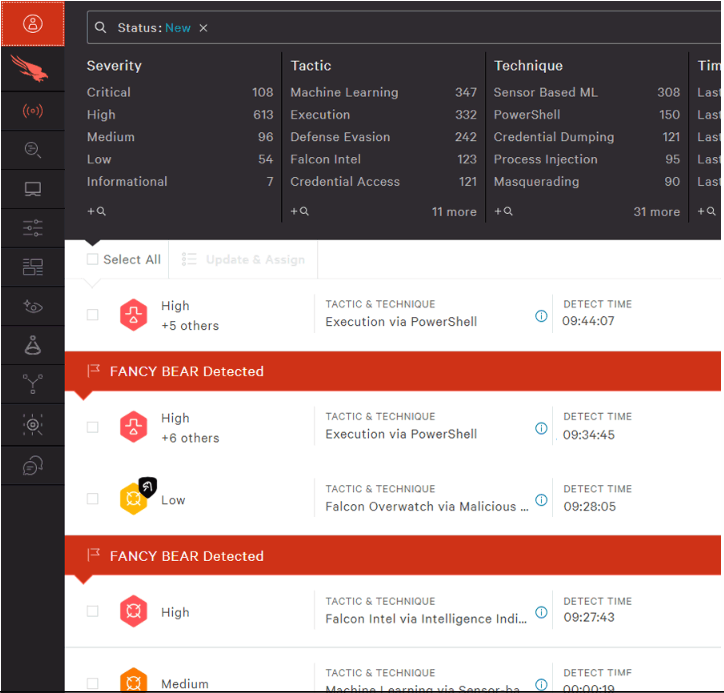
CrowdStrike Falcon® Go è una soluzione di protezione degli endpoint basata su cloud, progettata per le aziende che cercano una sicurezza scalabile. Offre funzionalità di rilevamento degli endpoint, intelligence sulle minacce e capacità di risposta per aiutare a proteggere l'ambiente digitale della tua organizzazione.
Perché ho scelto CrowdStrike Falcon® Go: L'architettura cloud-native dello strumento lo rende ideale per le organizzazioni che danno priorità alla scalabilità e alla flessibilità. Fornisce intelligence sulle minacce in tempo reale, permettendo al tuo team di rispondere rapidamente agli incidenti. L'agente leggero assicura un impatto minimo sulle prestazioni di sistema, rendendolo adatto ad ambienti IT eterogenei. La facilità di implementazione e gestione ne aumenta ulteriormente l'attrattiva per team di varie dimensioni.
Funzionalità e integrazioni principali:
Funzionalità includono intelligence sulle minacce in tempo reale che mantiene il tuo team informato sulle minacce emergenti. L'agente leggero garantisce che i tuoi sistemi funzionino senza problemi, senza problemi di prestazioni. La facilità di implementazione della soluzione permette al tuo team di renderla operativa rapidamente.
Le integrazioni includono AWS, Microsoft Azure, Google Cloud, Splunk, ServiceNow, IBM QRadar, Okta, Palo Alto Networks, Cisco e Fortinet.
Pros and Cons
Pros:
- Architettura cloud-native
- Intelligence sulle minacce in tempo reale
- Agente leggero
Cons:
- Richiede una connessione internet costante
- Potrebbe essere necessario il supporto tecnico

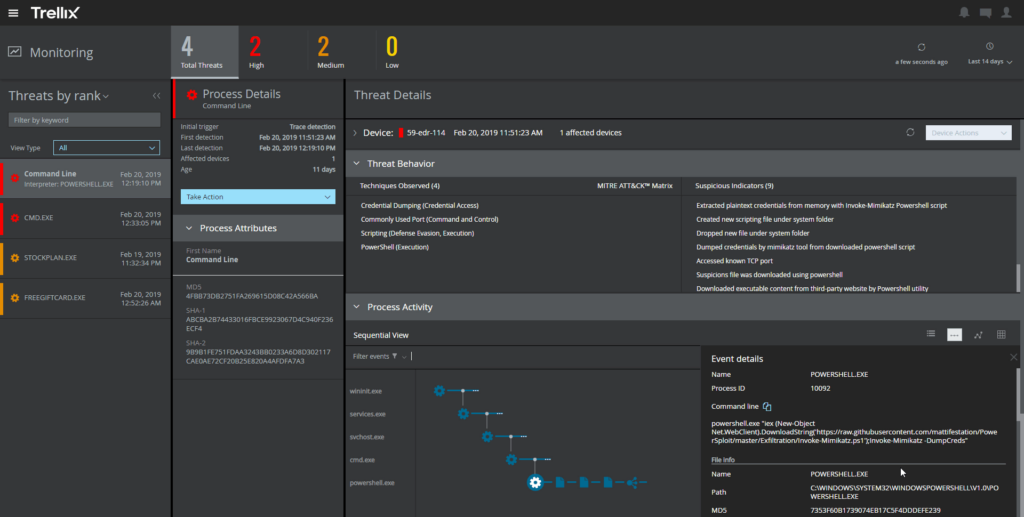
Trellix Endpoint Security è una soluzione di cybersicurezza completa progettata per le aziende che si concentrano sulla protezione degli endpoint. Offre capacità di risposta alle minacce adattiva, aiutando il tuo team a gestire efficacemente gli incidenti di sicurezza.
Perché ho scelto Trellix Endpoint Security: La sua enfasi sulla risposta adattiva alle minacce lo rende adatto ad ambienti aziendali dinamici. Lo strumento include funzionalità come l'analisi comportamentale, che aiuta il tuo team a identificare attività insolite. La remediation automatizzata assicura interventi rapidi contro le minacce rilevate. La console di gestione centralizzata semplifica il controllo, rendendo più facile per il tuo team mantenere la sicurezza su tutti gli endpoint.
Caratteristiche principali & integrazioni:
Caratteristiche includono l'analisi comportamentale che rileva attività insolite e potenziali minacce. La remediation automatizzata si occupa rapidamente delle minacce, riducendo i tempi di risposta. La console di gestione centralizzata aiuta il tuo team a supervisionare tutte le operazioni di sicurezza in modo efficiente.
Integrazioni includono Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Palo Alto Networks, Cisco, Fortinet e Check Point.
Pros and Cons
Pros:
- Analisi comportamentale inclusa
- Risposta adattiva alle minacce
- Remediation automatizzata delle minacce
Cons:
- Configurazione iniziale complessa
- Elevato consumo di risorse

Ideale per MSP e fornitori di servizi IT

ConnectWise Endpoint Detection and Response (EDR) è una soluzione di cybersecurity pensata per i fornitori di servizi gestiti (MSP) e i fornitori di servizi IT. Si concentra sulla rilevazione delle minacce, l’analisi e la risposta, al fine di proteggere in modo efficace le reti dei clienti.
Perché ho scelto ConnectWise Endpoint Detection and Response (EDR): È progettato specificamente per gli MSP, offrendo funzionalità che supportano ambienti multi-tenant. Lo strumento fornisce rilevazione automatica delle minacce e reportistica dettagliata, risorse preziose per la gestione di più clienti. La console di gestione centralizzata facilita il controllo sulle operazioni di sicurezza. L’adattabilità della soluzione garantisce che possa soddisfare le diverse esigenze di ogni cliente.
Funzionalità principali & integrazioni:
Le funzionalità includono la rilevazione automatica delle minacce, che aiuta il tuo team a identificare i rischi rapidamente. La reportistica dettagliata offre informazioni sugli eventi di sicurezza, facilitando la comunicazione con i clienti. La console di gestione centralizzata semplifica il monitoraggio di più ambienti cliente.
Le integrazioni includono Microsoft Azure, AWS, Google Cloud, Splunk, ServiceNow, IBM QRadar, Cisco, Palo Alto Networks, Fortinet e Check Point.
Pros and Cons
Pros:
- Progettato per ambienti MSP
- Rilevazione automatica delle minacce
- Funzionalità di reportistica dettagliata
Cons:
- Opzioni di personalizzazione limitate
- Può risultare costoso per i fornitori più piccoli

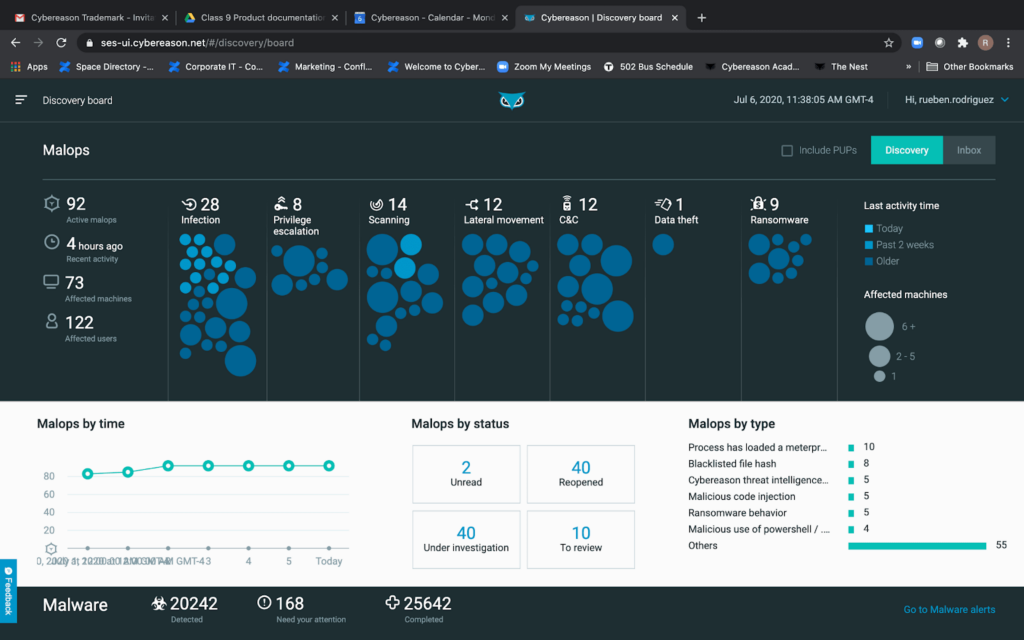
Cybereason EDR è una soluzione di cybersecurity che si concentra sulla rilevazione e risposta agli endpoint, pensata per le organizzazioni che necessitano di solide capacità di individuazione del malware. Offre funzioni di rilevamento delle minacce, analisi e risposta per proteggere i tuoi asset digitali.
Perché ho scelto Cybereason EDR: L'enfasi sulla caccia al malware è un elemento distintivo per i team che necessitano di una identificazione avanzata delle minacce. Lo strumento include l'analisi comportamentale, che aiuta il tuo team a individuare attività sospette. Grazie ai suoi strumenti di indagine sulle minacce approfonditi, puoi approfondire potenziali incidenti di sicurezza rapidamente. Le capacità di risposta automatizzata assicurano che il tuo team possa agire velocemente per neutralizzare le minacce.
Caratteristiche principali e integrazioni:
Caratteristiche includono l'analisi comportamentale che aiuta a identificare anomalie e potenziali minacce. Gli strumenti di indagine approfondita sulle minacce permettono al tuo team di esplorare a fondo gli incidenti. Le capacità di risposta automatica garantiscono un'azione rapida contro le minacce rilevate.
Integrazioni con Splunk, IBM QRadar, ServiceNow, AWS, Azure, Google Cloud, Palo Alto Networks, Cisco, Fortinet e Check Point.
Pros and Cons
Pros:
- Analisi comportamentale inclusa
- Caccia avanzata al malware
- Indagini approfondite sulle minacce
Cons:
- Può essere costoso per i piccoli team
- Opzioni di personalizzazione limitate
Altri strumenti EDR
Ecco alcune opzioni aggiuntive di strumenti EDR che non sono state incluse nel mio elenco, ma che vale comunque la pena prendere in considerazione:
- VMware Carbon Black Endpoint
Ideale per la sicurezza cloud-native
- Kandji
Ideale per la gestione dei dispositivi Apple
- Cynet
Ideale per la risoluzione automatica delle minacce


Come Valuto gli Strumenti EDR
Quando valuto gli strumenti EDR—dove perdere una minaccia sull'endpoint può significare una violazione su larga scala—mi concentro su due livelli: le capacità di base e gli elementi differenzianti più rilevanti.
Funzionalità di Base (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base elencata qui sotto. Successivamente, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere considerato nell'elenco.
- Rilevamento delle Minacce in Tempo Reale: Valuto se lo strumento può rilevare le minacce mentre si verificano—forse un attacco fileless tramite PowerShell in esecuzione in memoria—utilizzando analisi comportamentali, non solo il confronto delle firme.
- Investigazione degli Incidenti & Forense: In questo ambito sono fondamentali gli alberi dei processi completi e le timeline degli eventi, così gli analisti possono tracciare esattamente come è stato compromesso un endpoint e cosa è stato successivamente accesso.
- Risposta e Bonifica Automatizzata: Cerco strumenti che consentano di isolare un endpoint compromesso, terminare processi malevoli e mettere in quarantena file in pochi secondi invece di aspettare un intervento manuale.
- Integrazione con l'Intelligence sulle Minacce: Ogni strumento dovrebbe arricchire i rilevamenti con threat intelligence—confrontando indicatori di compromissione con database di minacce noti e fornendo contesto sulle tattiche avversarie.
- Capacità di Threat Hunting: Verifico se gli analisti possono eseguire query personalizzate sulla telemetria storica per individuare minacce dormienti, come un attaccante che rimane inosservato dopo un accesso iniziale.
- Copertura degli Endpoint Multi-piattaforma: Lo strumento deve garantire rilevamento e risposta costanti su Windows, macOS e Linux, poiché la maggior parte degli ambienti utilizza una combinazione di sistemi operativi.
Una volta ottenuta una lista di strumenti che soddisfano questi criteri, considero cosa distingue ciascuna piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto e metto a confronto i diversi fornitori:
Funzionalità Distintive
Un aspetto rilevante è l'estendibilità XDR—valuto se uno strumento può raccogliere telemetria da fonti di rete, cloud e identità così il team SOC riceve allarmi correlati invece che segnali isolati. Anche le analisi guidate dall'intelligenza artificiale sono importanti, soprattutto quando riassumono automaticamente gli incidenti e suggeriscono i passi successivi durante un'indagine rapida. Per i team che non dispongono di un SOC 24/7, verifico se il fornitore offre servizi di rilevamento e risposta gestiti per coprire questo gap.
Oltre le Funzionalità
Valuto quanto bene ogni strumento si integra in una infrastruttura di sicurezza esistente—integrazioni native con SIEM, SOAR e il provider di identità possono fare la differenza tra un flusso di lavoro unificato e continui cambi di contesto. Anche il modello di distribuzione è importante, in particolare le prestazioni degli agenti su larga scala su migliaia di endpoint. Per i settori regolamentati, verifico se il fornitore supporta framework di conformità come HIPAA o PCI-DSS con log di audit e controlli sulla residenza dei dati adatti alle ispezioni.
Come scegliere gli strumenti EDR
È facile perdersi in lunghi elenchi di funzionalità e strutture di prezzo complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo particolare processo di selezione del software, ecco un elenco dei fattori da tenere a mente:
| Fattore | Elementi da considerare |
| Scalabilità | Assicurati che lo strumento possa crescere insieme alla tua azienda. Se il tuo team si espande o il volume dei dati aumenta, la soluzione EDR dovrebbe gestire il carico aggiuntivo senza problemi. |
| Integrazioni | Verifica se lo strumento si integra con i sistemi esistenti, come gli strumenti SIEM, i servizi cloud e altre piattaforme di sicurezza, per garantire una postura di sicurezza coerente. |
| Personalizzazione | Cerca soluzioni che consentano di adattare dashboard, avvisi e report alle tue esigenze e ai tuoi flussi di lavoro specifici. |
| Facilità d'uso | Un'interfaccia intuitiva è fondamentale. Il tuo team dovrebbe poter navigare facilmente nello strumento senza una formazione approfondita. Cerca un design intuitivo e flussi di lavoro semplici. |
| Budget | Valuta il costo totale, inclusi licenze, supporto ed eventuali componenti aggiuntivi. Assicurati che rientri nei tuoi vincoli finanziari offrendo al contempo le funzionalità di cui hai bisogno. |
| Misure di sicurezza | Verifica la capacità dello strumento di proteggere dalle minacce più recenti. Funzionalità come il monitoraggio in tempo reale, l'intelligence sulle minacce e le risposte automatizzate sono essenziali. |
| Supporto | Considera il livello e la qualità dell'assistenza clienti. Un supporto affidabile può fare una grande differenza nella risoluzione rapida dei problemi. |
| Conformità | Assicurati che lo strumento soddisfi le normative di settore pertinenti per la tua azienda, come il GDPR o l'HIPAA, per evitare problemi di conformità. |
Cosa sono gli strumenti EDR?
Gli strumenti EDR monitorano e rispondono alle minacce alla sicurezza sugli endpoint. I professionisti IT, gli analisti della sicurezza e gli amministratori di rete utilizzano generalmente questi strumenti per migliorare la sicurezza informatica della propria organizzazione.
Le funzionalità di monitoraggio in tempo reale, intelligence sulle minacce e risposta automatizzata aiutano a rilevare le minacce, analizzare i dati e intervenire rapidamente. Nel complesso, questi strumenti forniscono misure di sicurezza essenziali per proteggere il tuo ambiente digitale da potenziali violazioni.
Funzionalità degli strumenti EDR
Quando selezioni gli strumenti EDR, presta attenzione alle seguenti funzionalità principali:
- Monitoraggio in tempo reale: osserva continuamente gli endpoint per rilevare e segnalare attività sospette, aiutandoti a rispondere rapidamente alle minacce.
- Intelligence sulle minacce: fornisce informazioni sulle minacce emergenti, consentendo al tuo team di rimanere informato e preparato a potenziali attacchi.
- Risposta automatizzata: interviene automaticamente contro le minacce rilevate, riducendo il tempo e l'impegno necessari per l'intervento manuale.
- Analisi comportamentale: identifica le anomalie analizzando schemi e comportamenti, contribuendo a rilevare minacce sofisticate.
- Gestione centralizzata: offre un'unica console per supervisionare tutti gli endpoint, semplificando le operazioni di sicurezza per il tuo team.
- Funzionalità di integrazione: si connette agli strumenti e alle piattaforme di sicurezza esistenti per fornire un ecosistema di sicurezza coerente.
- Scalabilità: si adatta alla crescita della tua organizzazione, assicurando che le misure di sicurezza rimangano efficaci con l'espansione dei dati e della rete.
- Avvisi personalizzabili: consente di adattare le notifiche alle tue specifiche esigenze di sicurezza, assicurando la priorità degli avvisi importanti.
- Recupero dei dati: offre opzioni di backup e ripristino per recuperare rapidamente i dati in caso di incidenti, riducendo al minimo i tempi di inattività.
- Supporto alla conformità: garantisce il rispetto delle normative di settore come il GDPR o l'HIPAA, aiutandoti a evitare potenziali problemi di conformità.
Vantaggi degli strumenti EDR
L'implementazione degli strumenti EDR offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Rilevamento migliorato delle minacce: il monitoraggio in tempo reale e l'intelligence sulle minacce aiutano a identificare rapidamente le minacce, riducendo il rischio di violazioni.
- Tempi di risposta più rapidi: le funzionalità di risposta automatizzata consentono al tuo team di agire rapidamente contro le minacce rilevate, riducendo al minimo i danni.
- Visibilità migliorata: la gestione centralizzata offre una visione chiara di tutti gli endpoint, semplificando la supervisione e la protezione della rete.
- Riduzione del carico di lavoro manuale: l'automazione delle attività di sicurezza di routine libera tempo al tuo team per attività più strategiche.
- Scalabilità: la capacità di crescere insieme alla tua organizzazione garantisce che le misure di sicurezza rimangano efficaci con l'espansione dell'azienda.
- Protezione dei dati: le funzionalità di backup e ripristino proteggono i tuoi dati, assicurandone il rapido recupero in caso di incidenti.
- Conformità normativa: il supporto alla conformità ti aiuta a soddisfare gli standard di settore, riducendo il rischio di problemi legali.
Costi e prezzi degli strumenti EDR
La selezione degli strumenti EDR richiede la comprensione dei vari modelli di prezzo e dei piani disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni di strumenti EDR:
Tabella di confronto dei piani per gli strumenti EDR
| Tipo di piano | Prezzo medio | Funzionalità comuni |
| Piano gratuito | $0 | Rilevamento di base delle minacce, reportistica limitata e supporto della comunità. |
| Piano personale | $5-$25/utente/mese | Monitoraggio in tempo reale, risposte automatizzate e avvisi personalizzabili. |
| Piano aziendale | $30-$60/utente/mese | Informazioni avanzate sulle minacce, gestione centralizzata e funzionalità di integrazione. |
| Piano per grandi aziende | $70-$100/utente/mese | Protezione completa degli endpoint, supporto alla conformità e gestione dedicata dell'account. |
Strumenti EDR: domande frequenti
Ecco alcune risposte alle domande comuni sugli strumenti EDR:
Qual è il prossimo passo?
Fai crescere la tua attività SaaS e sviluppa le tue competenze di leadership.
Iscriviti alla nostra newsletter per ricevere gli ultimi approfondimenti da CTO e aspiranti leader tecnologici.
Ti aiuteremo a crescere in modo più intelligente e a guidare con maggiore efficacia grazie a guide, risorse e strategie dei migliori esperti!