

Campioni XDR: I 10 migliori software XDR del 2026

Elenco ristretto dei migliori software XDR


Nell'ambiente tecnologico odierno, caratterizzato da ritmi frenetici, gestire le minacce alla sicurezza informatica è una sfida costante. Servono strumenti in grado di stare al passo con le minacce in continua evoluzione e di aiutare il team a rispondere in modo efficace. È qui che entra in gioco il software XDR.
Ho dedicato del tempo a testare e valutare diverse soluzioni XDR per offrirti una panoramica imparziale delle migliori opzioni disponibili. In base alla mia esperienza, questi strumenti possono migliorare significativamente le capacità di rilevamento e risposta alle minacce.
In questo articolo troverai un'analisi dettagliata dei principali software XDR, con particolare attenzione alle funzionalità, alla facilità d'uso e alla loro capacità di rispondere alle tue esigenze specifiche. Il mio obiettivo è aiutarti a scegliere la soluzione giusta, adatta ai requisiti del tuo team e in grado di rafforzare la tua strategia di sicurezza informatica.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori software XDR
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per funzionalità AI/ML avanzate | Prova gratuita + demo gratuita disponibili | Prezzi su richiesta | Website | |
| 2 | Ideale per il rilevamento di minacce basate sulla rete | Not available | Prezzo su richiesta | Website | |
| 3 | Ideale per la gestione delle minacce su larga scala e l'analisi forense | Demo gratuita disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per ambienti basati su Azure che necessitano di protezione dalle minacce | Not available | A partire da $15/utente/mese (fatturazione annuale) | Website | |
| 5 | Ideale per la protezione avanzata degli endpoint con tecnologia di deep learning | Not available | A partire da $20/utente/mese | Website | |
| 6 | Ideale per la visibilità dei rischi e il rilevamento di minacce correlate tra diversi livelli di sicurezza | Not available | Da $25/utente/mese (fatturato annualmente) | Website | |
| 7 | Ideale per visibilità multi-cloud e analisi di sicurezza | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 8 | Ideale per il rilevamento e la risposta unificata alle minacce su reti, cloud ed endpoint | Demo gratuita disponibile | Prezzo su richiesta | Website | |
| 9 | Ideale per la protezione guidata dall'IA contro malware e ransomware | Not available | Prezzi su richiesta | Website | |
| 10 | Ideale per team di risposta agli incidenti che necessitano di analisi del comportamento degli utenti | Not available | Prezzo su richiesta | Website |
Recensioni dei migliori software XDR

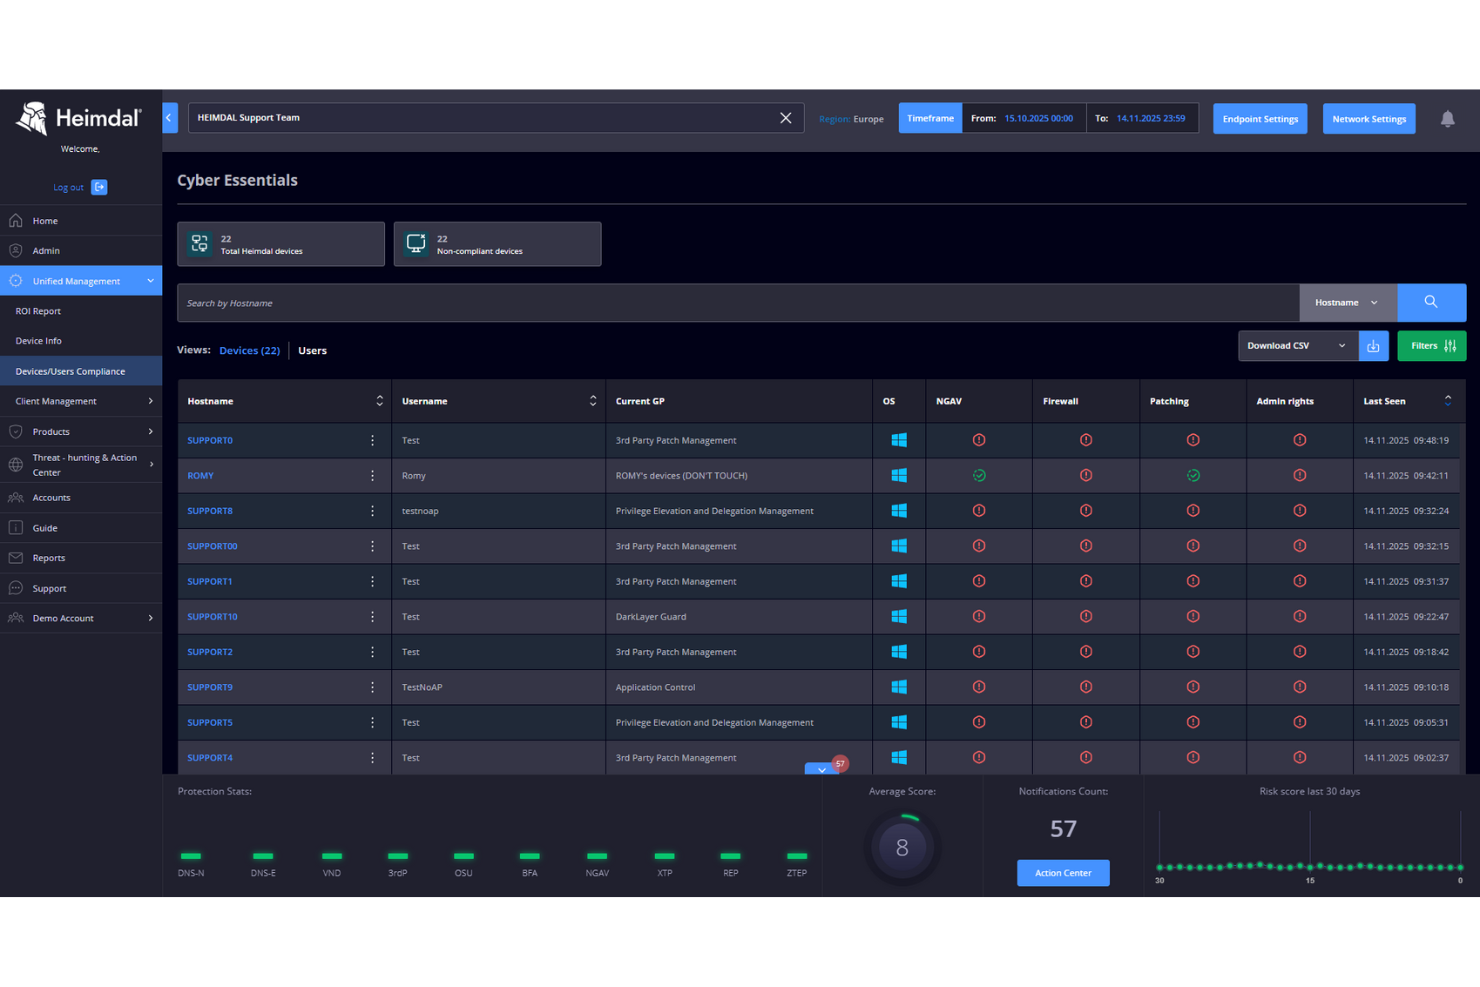
La soluzione Extended Detection and Response (XDR) di Heimdal offre un approccio completo alla sicurezza informatica, integrando sicurezza di rete, protezione degli endpoint, threat hunting e gestione delle vulnerabilità. Questo la rende particolarmente interessante per organizzazioni in settori come sanità, istruzione e pubblica amministrazione che richiedono una protezione solida contro minacce informatiche sofisticate. Fornendo una piattaforma unificata che consolida molteplici funzionalità di sicurezza, Heimdal affronta la sfida della gestione di strumenti di sicurezza eterogenei, offrendo maggiore visibilità e una più rapida rilevazione e risposta alle minacce su tutte le infrastrutture IT.
Perché ho scelto Heimdal
Ho scelto Heimdal per la sua capacità di integrare rilevamento e risposta alle minacce su diversi domini di sicurezza, un aspetto cruciale per il software XDR. La piattaforma Heimdal si distingue per le sue avanzate funzionalità AI/ML che migliorano la precisione nel rilevamento delle minacce e automatizzano le risposte, riducendo il carico di lavoro dei team di sicurezza. Inoltre, la funzione di sicurezza di rete offre visibilità e protezione complete su tutte le infrastrutture IT, un requisito fondamentale per qualunque soluzione XDR. Queste caratteristiche, unite a una perfetta integrazione con i sistemi esistenti, rendono Heimdal una scelta convincente per le organizzazioni che cercano misure di cybersicurezza potenziate.
Caratteristiche chiave di Heimdal
Oltre alle sue funzionalità distintive, Heimdal offre diverse altre capacità che rispondono a svariate esigenze di sicurezza:
- Threat Hunting: Consente l'identificazione proattiva e la mitigazione delle minacce prima che possano causare danni.
- Gestione delle vulnerabilità: Esegue una scansione continua e identifica le vulnerabilità presenti nella rete per prevenire eventuali violazioni.
- Protezione dell'email: Difende dalle minacce veicolate tramite email, incluso phishing e malware, garantendo canali di comunicazione sicuri.
- Gestione unificata degli endpoint: Offre una dashboard centralizzata per gestire e monitorare tutti gli endpoint, migliorando l'efficienza operativa.
Integrazioni Heimdal
Le integrazioni includono ConnectWise RMM, Autotask PSA e Heimdal offre funzionalità API per integrazioni personalizzate.
Pros and Cons
Pros:
- Piattaforma di sicurezza XDR unificata
- Capacità di rilevamento delle minacce mediante IA
- Risposta automatizzata alle minacce in tempo reale
Cons:
- Prezzi disponibili su richiesta
- Potrebbe richiedere tempo per la configurazione

ExtraHop
Ideale per il rilevamento di minacce basate sulla rete
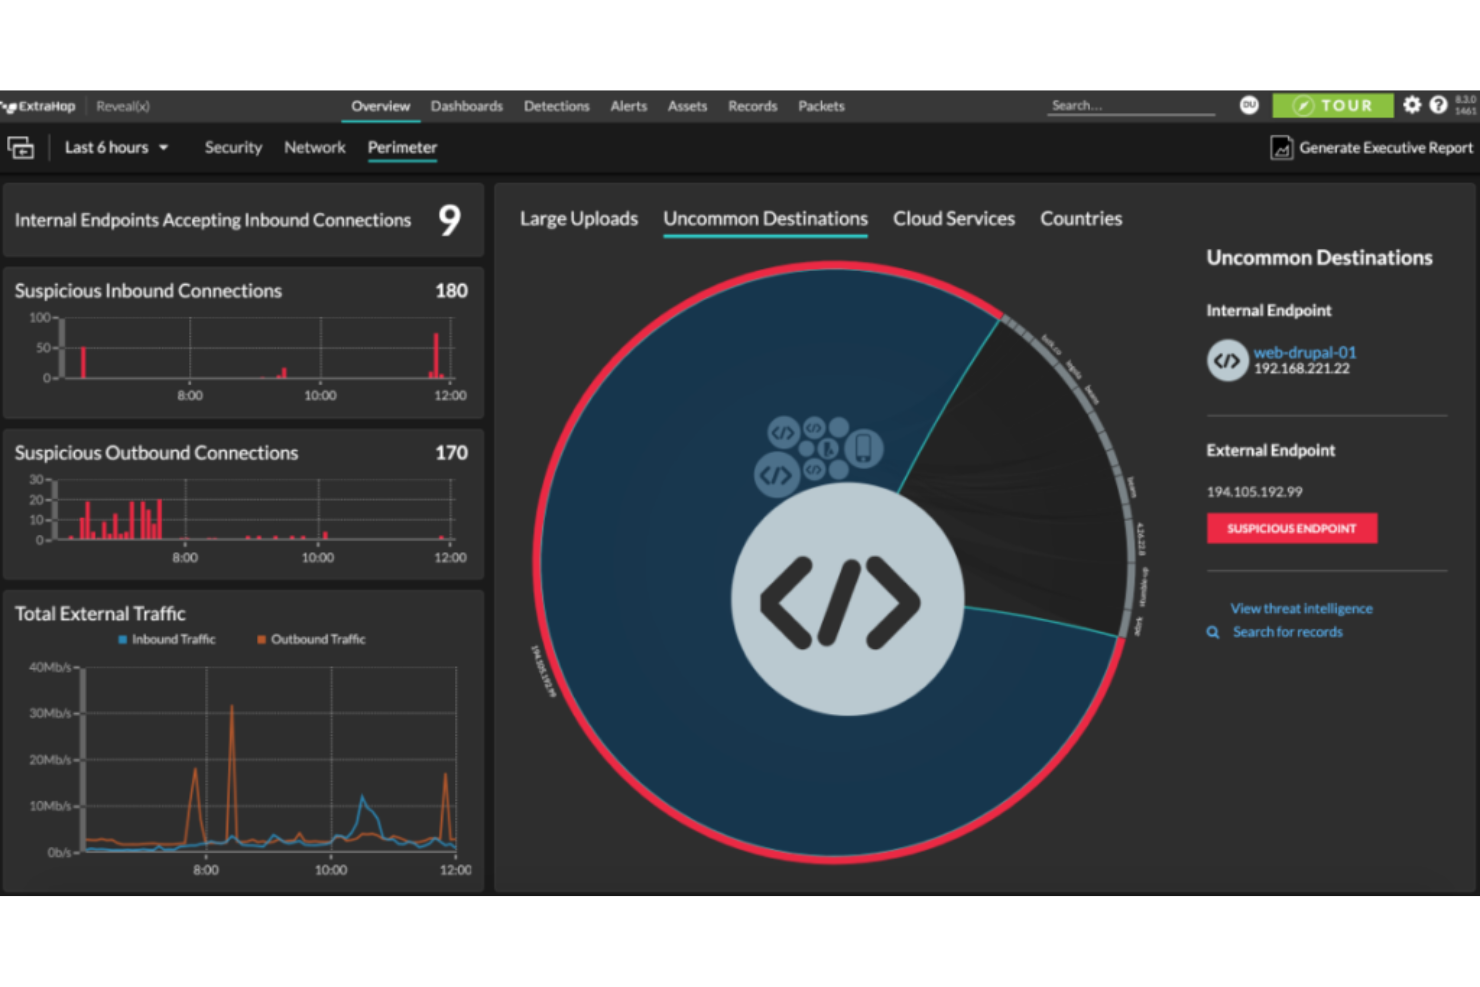
ExtraHop è una piattaforma di rilevamento e risposta alle minacce di rete (NDR) che si concentra sulla sicurezza del traffico di rete. Lo strumento offre rilevamento delle minacce in tempo reale e risposte automatiche alle anomalie, risultando ideale per l'individuazione di minacce basata sulla rete.
Perché ho scelto ExtraHop:
Ho scelto ExtraHop per le sue avanzate capacità di machine learning, che permettono un'analisi approfondita del traffico di rete. La sua capacità di rispondere automaticamente alle minacce rilevate lo distingue anche da molti altri strumenti di sicurezza. ExtraHop è 'il migliore per il rilevamento di minacce basate sulla rete' poiché eccelle nell'individuare pericoli nascosti e fornire approfondimenti sulla sicurezza all'interno del traffico di rete.
Caratteristiche distintive & integrazioni:
ExtraHop offre un rilevamento avanzato delle minacce con informazioni in tempo reale, rilevamento delle anomalie guidato dal machine learning e funzionalità di risposta automatica. Tra le sue caratteristiche spicca una visibilità completa, utile nelle indagini forensi e per la conformità. Per quanto riguarda le integrazioni, ExtraHop funziona bene con una serie di piattaforme, tra cui ServiceNow, Phantom e Ansible, migliorando la sua capacità di automatizzare le risposte.
Pros and Cons
Pros:
- Capacità avanzate di rilevamento delle minacce
- Visibilità completa sul traffico di rete
- Integrazioni efficaci con altre piattaforme
Cons:
- Le informazioni sui prezzi non sono pubblicamente disponibili
- Può richiedere competenze tecniche per un utilizzo completo
- Manca il supporto per endpoint non di rete

Ideale per la gestione delle minacce su larga scala e l'analisi forense
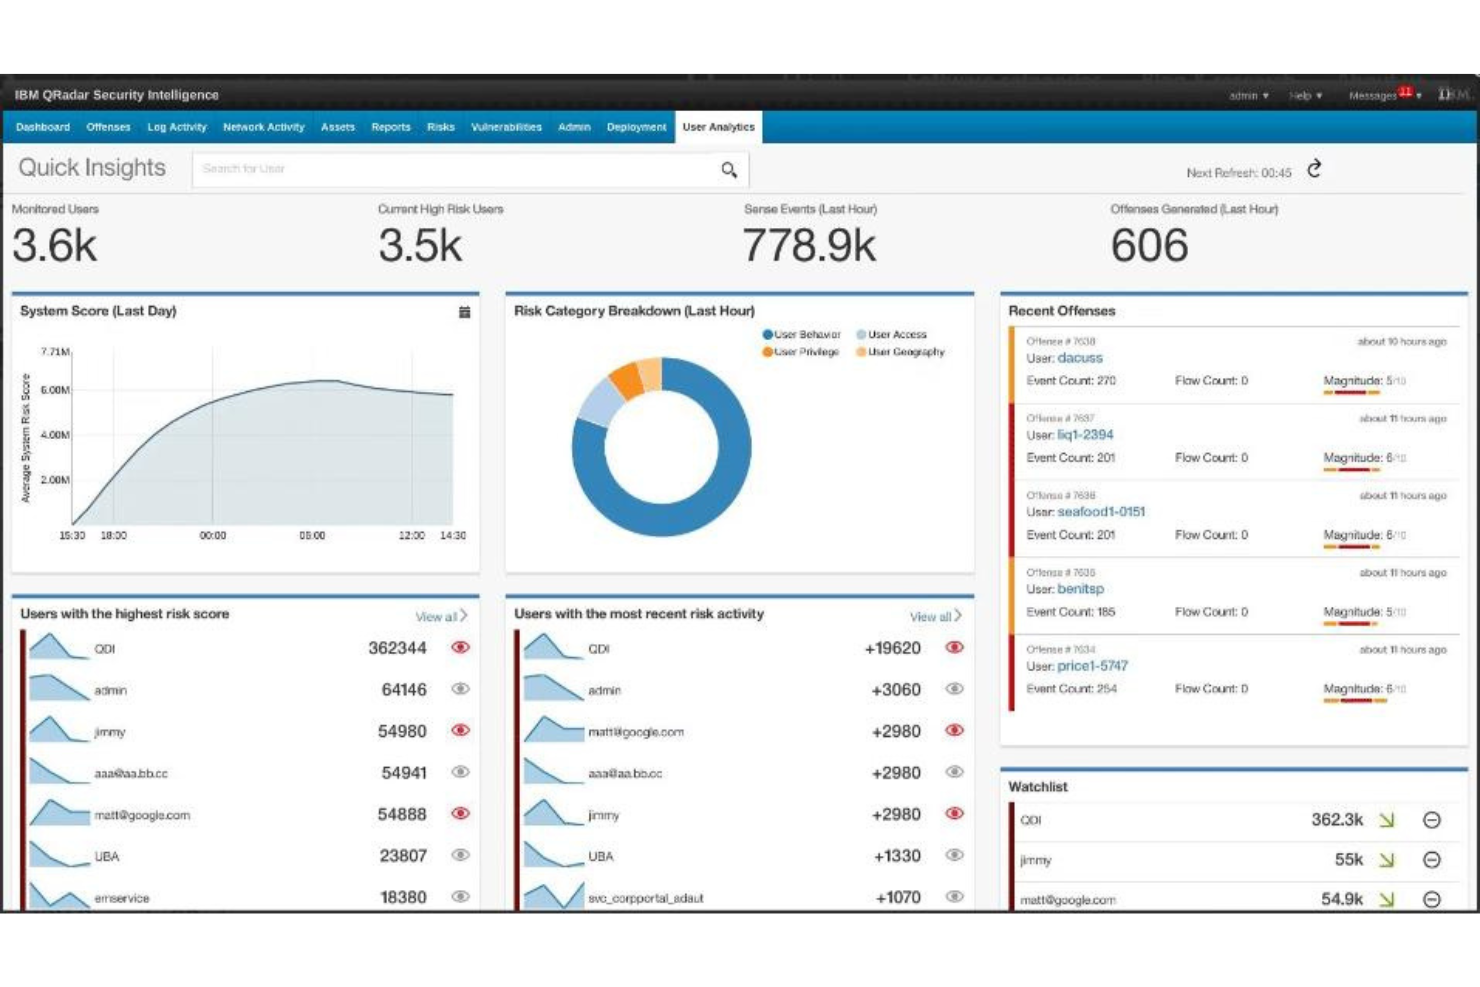
IBM Security QRadar SIEM è un sistema di gestione delle informazioni e degli eventi di sicurezza che consolida eventi di log e dati di flusso di rete provenienti da migliaia di dispositivi, endpoint e applicazioni distribuiti in tutta una rete. Grazie alla sua capacità di correlare queste informazioni e identificare potenziali minacce, QRadar è particolarmente indicato per la gestione delle minacce su larga scala e l'analisi forense.
Perché ho scelto IBM Security QRadar SIEM:
Ho selezionato IBM Security QRadar SIEM per le sue capacità complete di rilevamento e risposta alle minacce, in particolare per ambienti di grandi dimensioni. Quello che distingue QRadar è la capacità di raccogliere e correlare dati da varie fonti, rendendolo efficiente per l'analisi forense. Data la piattaforma ricca di funzionalità e la scalabilità, ritengo che QRadar sia ideale per la gestione delle minacce e l'analisi forense su larga scala.
Funzionalità principali e integrazioni:
QRadar offre rilevamento avanzato delle minacce, approfondimenti basati su intelligenza artificiale e ampie capacità di analisi forense. La funzione di panoramica degli incidenti rappresenta visivamente gli incidenti, risultando preziosa durante la caccia alle minacce. Il sistema si integra con numerose soluzioni IBM e altre applicazioni di terze parti, ampliando la sua copertura nelle diverse aree della rete.
Pros and Cons
Pros:
- Solide capacità di rilevamento e risposta alle minacce
- Scalabile per adattarsi ad ambienti di grandi dimensioni
- Estese integrazioni con soluzioni IBM e altre applicazioni di terze parti
Cons:
- Le informazioni sui prezzi non sono disponibili pubblicamente
- Potrebbe essere necessaria competenza tecnica per un utilizzo efficiente
- L'interfaccia utente può risultare complessa per alcuni utenti

Ideale per ambienti basati su Azure che necessitano di protezione dalle minacce
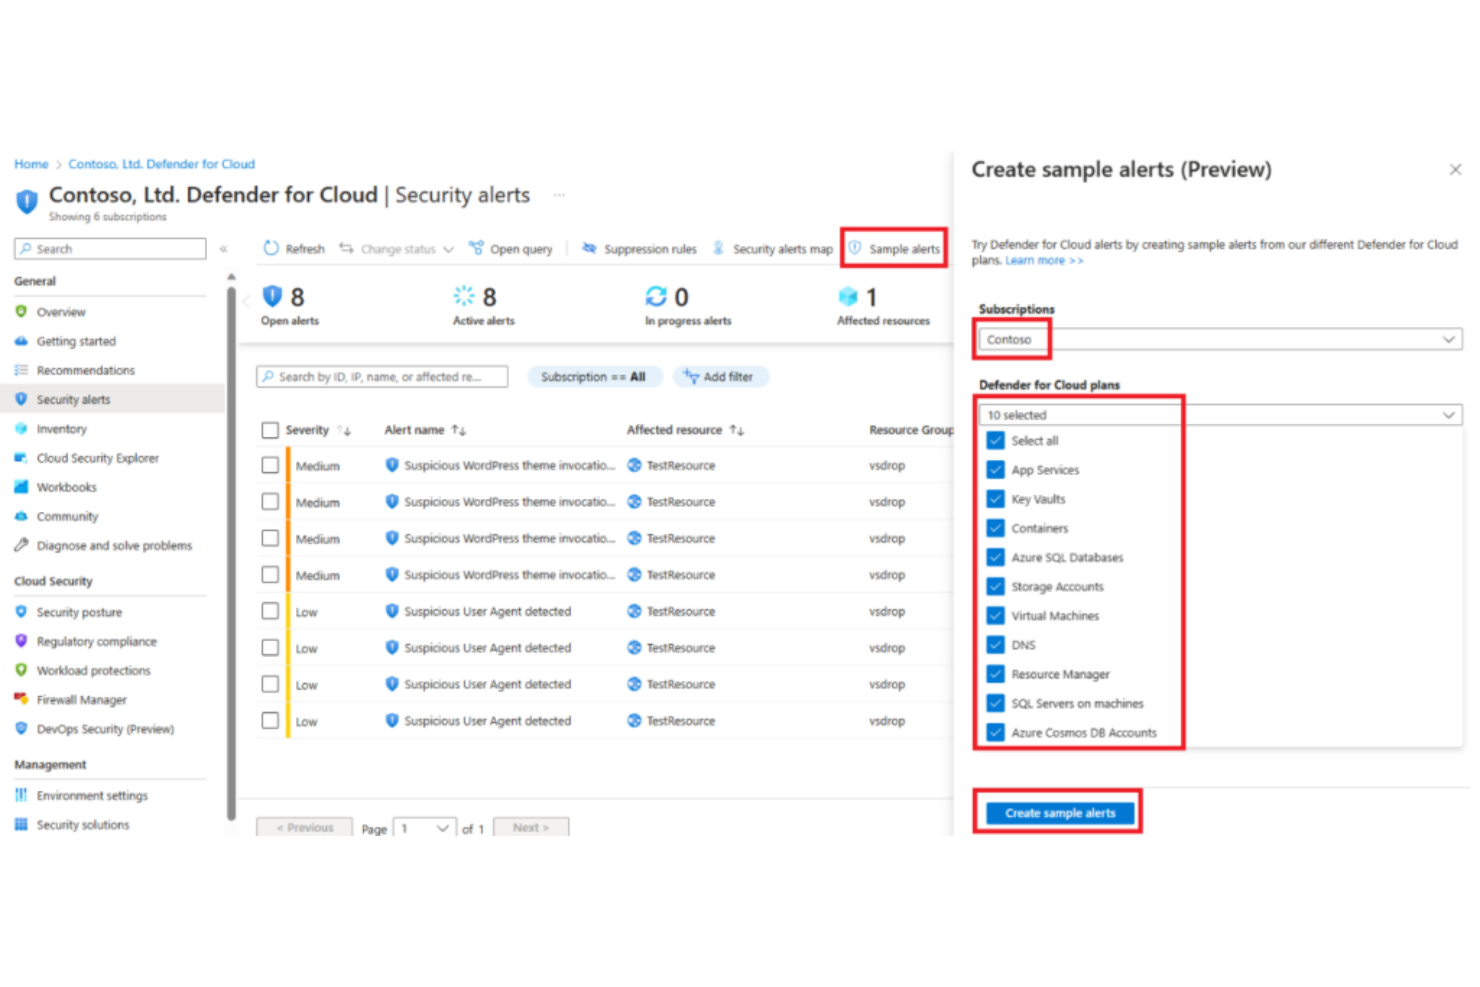
Microsoft Defender for Cloud è uno strumento di gestione della sicurezza che fornisce protezione dalle minacce per i carichi di lavoro in esecuzione su Azure, altri cloud e on-premises. È progettato per ambienti Azure e apporta robuste capacità di protezione dalle minacce a questi specifici workspace, rendendolo ideale per tali ambienti.
Perché ho scelto Microsoft Defender for Cloud:
Nella selezione di Microsoft Defender for Cloud, ho preso in considerazione la sua integrazione nativa con Azure e le sue complete funzionalità di protezione dalle minacce. La capacità di questo strumento di offrire gestione della sicurezza per ambienti basati su Azure lo distingue dagli altri. Pertanto, è la migliore opzione per configurazioni basate su Azure che richiedono una protezione efficace dalle minacce.
Funzionalità principali e integrazioni:
Microsoft Defender for Cloud offre valutazione continua della sicurezza, protezione avanzata dalle minacce e accesso just-in-time. È importante notare che si integra nativamente con i servizi Azure, fornendo un'esperienza unificata di gestione della sicurezza.
Pros and Cons
Pros:
- Integrazione nativa con i servizi Azure
- Protezione completa dalle minacce
- Valutazione continua della sicurezza
Cons:
- Lo strumento è progettato specificamente per Azure, quindi potrebbe non essere altrettanto efficace in ambienti non Azure
- Il prezzo potrebbe essere alto per team più piccoli o startup
- Essendo uno strumento completo, potrebbe avere una curva di apprendimento ripida per alcuni utenti

Ideale per la protezione avanzata degli endpoint con tecnologia di deep learning
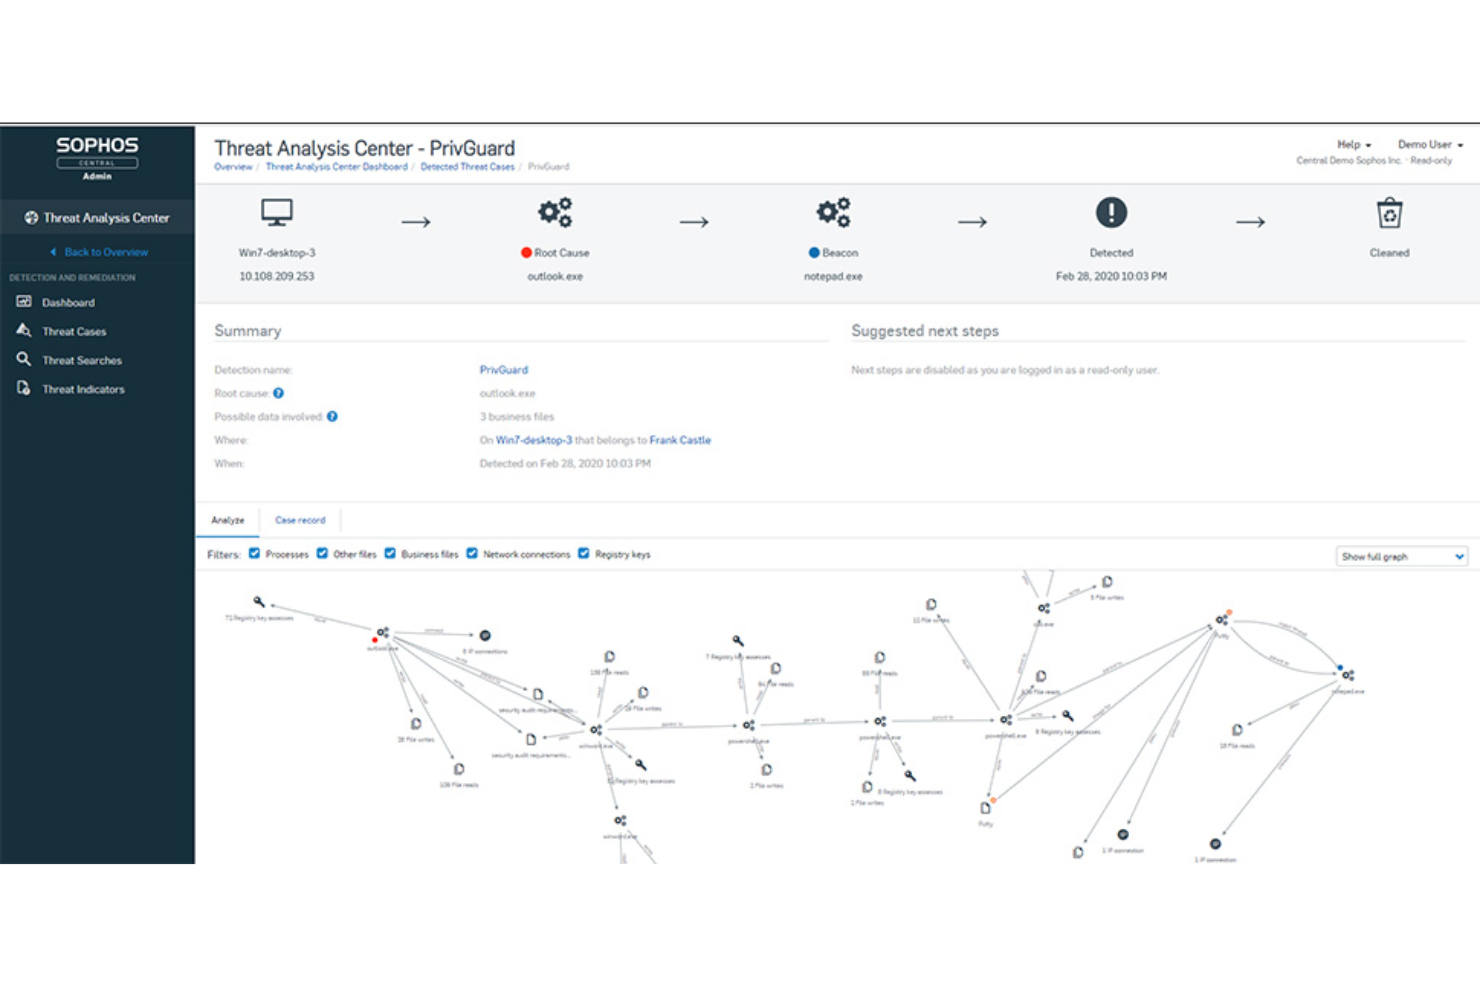
Sophos Intercept X: Next-Gen Endpoint è uno strumento di sicurezza di alto livello che sfrutta la tecnologia di deep learning per il rilevamento e la risposta proattiva alle minacce. Concentrandosi sull'utilizzo di tecnologie avanzate per la protezione dalle minacce, è particolarmente adatto alle organizzazioni che necessitano di sofisticate misure di protezione degli endpoint.
Perché ho scelto Sophos Intercept X: Next-Gen Endpoint:
Ho scelto Sophos Intercept X per il suo straordinario utilizzo del deep learning nella sicurezza degli endpoint. Il suo approccio unico alla protezione degli endpoint, che prevede l'applicazione di tecnologie di intelligenza artificiale all'avanguardia, lo distingue nel mio processo di selezione. Pertanto, lo considero il migliore per chi ha bisogno di una protezione avanzata degli endpoint supportata dal deep learning.
Funzionalità principali e integrazioni:
Sophos Intercept X offre funzionalità fondamentali come la prevenzione degli exploit, la mitigazione degli avversari attivi e il rilevamento malware tramite deep learning. Si integra anche perfettamente con la suite di prodotti e servizi Sophos, consentendo alle organizzazioni una postura di sicurezza completa.
Pros and Cons
Pros:
- Tecnologia avanzata di deep learning per il rilevamento proattivo delle minacce
- Suite completa di funzionalità per la protezione degli endpoint
- Eccellente integrazione con altri prodotti e servizi Sophos
Cons:
- Il prezzo potrebbe risultare un po' elevato per le piccole imprese
- Le funzionalità avanzate dello strumento potrebbero presentare una curva di apprendimento per alcuni utenti
- Sebbene l'approccio di deep learning sia potente, potrebbe essere eccessivo per aziende con esigenze di sicurezza più semplici

Ideale per la visibilità dei rischi e il rilevamento di minacce correlate tra diversi livelli di sicurezza
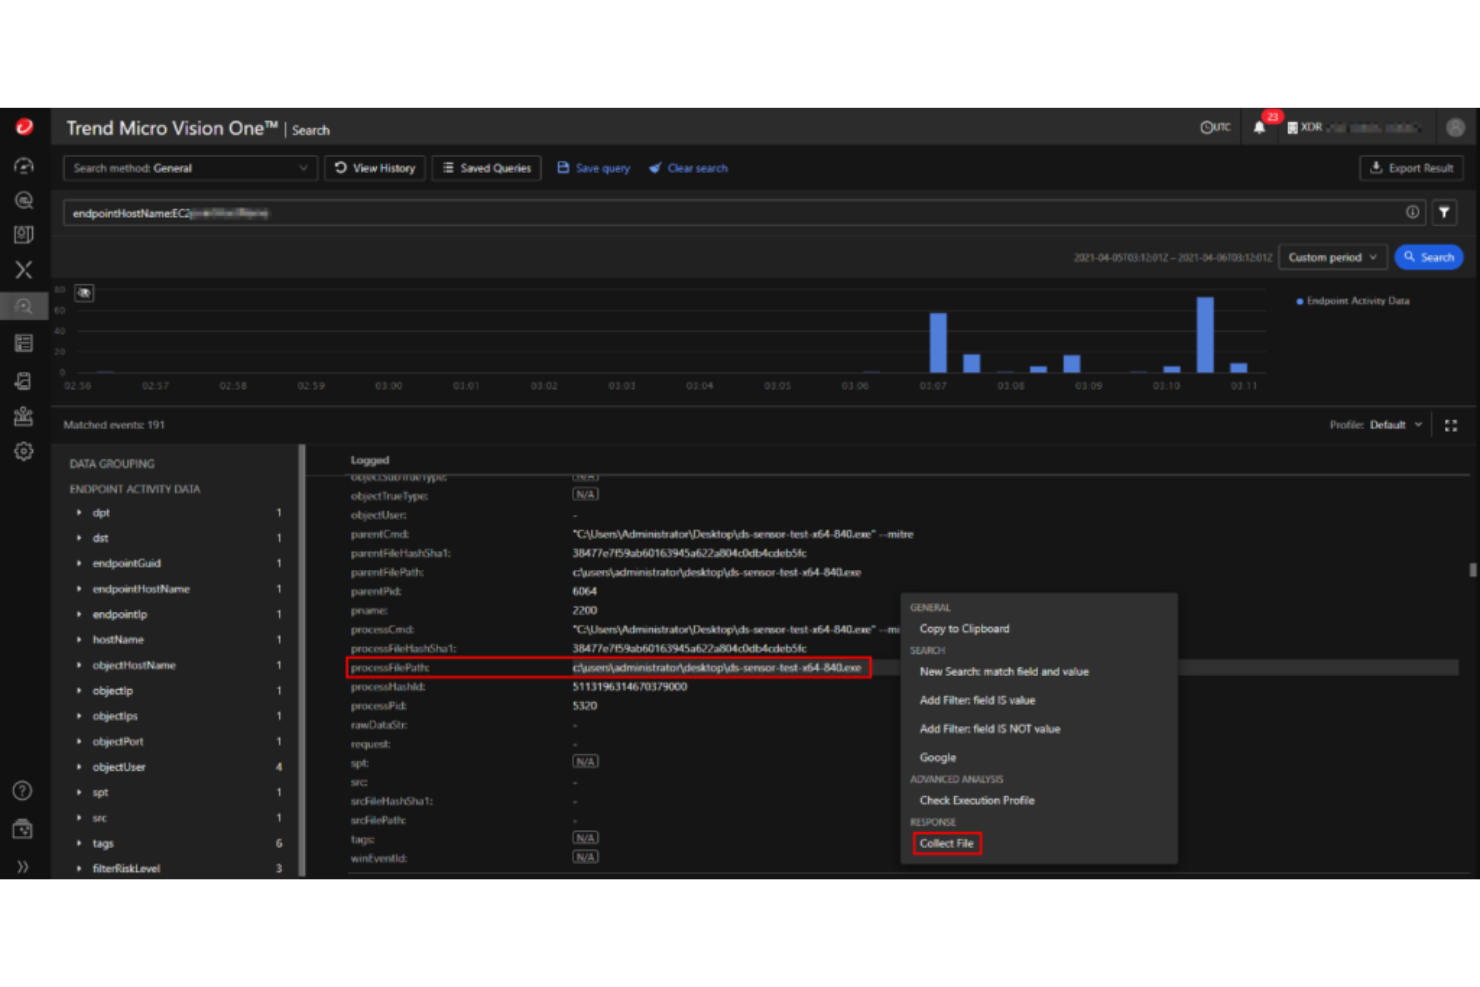
Trend Micro Vision One (XDR) offre soluzioni di rilevamento e risposta estese, garantendo ampia visibilità e rilevamento coordinato delle minacce attraverso diversi livelli di sicurezza. Grazie alla sua capacità di fornire un’analisi approfondita dei potenziali rischi e alle eccellenti capacità di correlazione, è adatto alle organizzazioni che necessitano di una visibilità completa dei rischi e di una correlazione efficace delle minacce.
Perché ho scelto Trend Micro Vision One (XDR):
Ho selezionato Trend Micro Vision One per le sue solide funzionalità di visibilità dei rischi e di correlazione. Offre informazioni sulla sicurezza attraverso diversi livelli, distinguendosi dagli altri. È quindi ideale per chi vuole migliorare la propria capacità di rilevare minacce correlate tra vari livelli di sicurezza.
Caratteristiche principali e integrazioni:
Trend Micro Vision One offre funzionalità avanzate come analisi dei rischi, avvisi prioritari e operazioni di sicurezza automatizzate. Si integra facilmente con numerose piattaforme, incluse infrastrutture cloud come AWS e Azure e piattaforme endpoint come Microsoft Defender.
Pros and Cons
Pros:
- Eccellente visibilità dei rischi e correlazione nel rilevamento delle minacce
- Ampie opzioni di integrazione con varie piattaforme
- Funzionalità avanzate come operazioni di sicurezza automatizzate
Cons:
- Il costo potrebbe essere elevato per le organizzazioni di dimensioni ridotte
- Alcuni utenti potrebbero trovare la piattaforma complessa per le numerose funzionalità
- L'assenza di una fatturazione mensile potrebbe non essere adatta a tutte le aziende

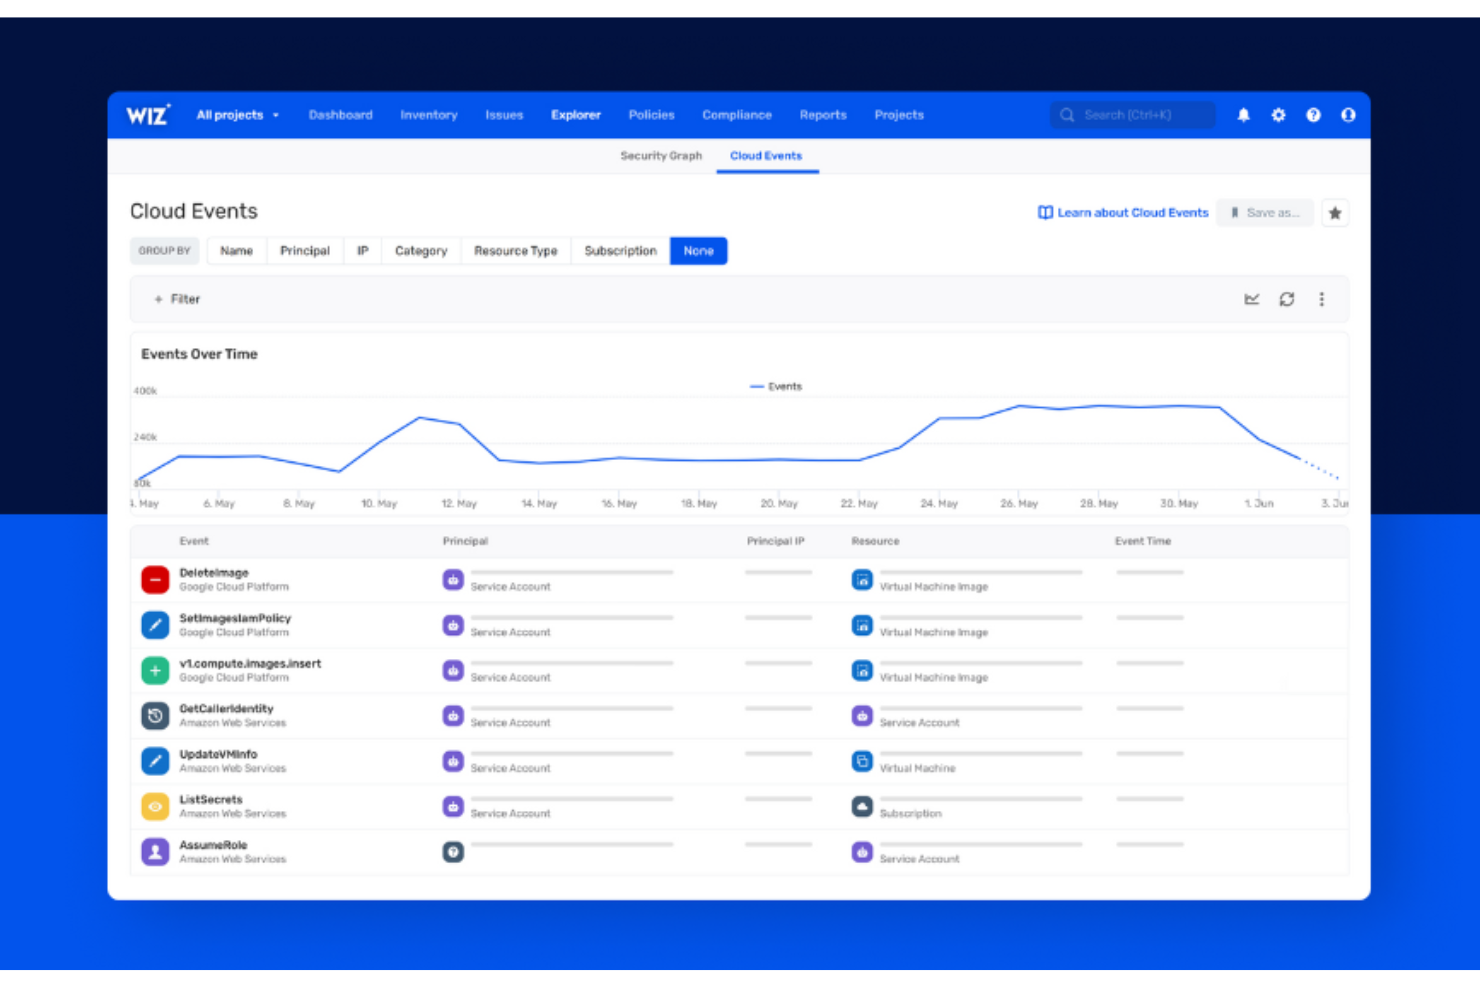
Wiz è una piattaforma di sicurezza cloud che offre visibilità full-stack e analisi di sicurezza complete su più infrastrutture cloud. Mira a semplificare la sicurezza cloud fornendo approfondimenti e individuando vulnerabilità in tempo reale, rendendola una scelta ottimale per i team che richiedono visibilità multi-cloud e analisi di sicurezza.
Perché ho scelto Wiz:
Ho scelto Wiz per il suo approccio innovativo alla visibilità multi-cloud e alle analisi di sicurezza. La sua capacità di offrire approfondimenti dettagliati su infrastrutture multi-cloud complesse la distingue da molti altri strumenti sul mercato. Secondo me, Wiz è particolarmente adatto alla visibilità e alle analisi di sicurezza in ambiente multi-cloud grazie alle sue robuste capacità di analisi e alla facilità d'uso, soprattutto in caso di architetture cloud complesse.
Caratteristiche principali e integrazioni:
Wiz offre diverse funzionalità distintive, tra cui visibilità full-stack, rilevamento delle vulnerabilità in tempo reale e analisi di sicurezza avanzate. Queste funzionalità garantiscono una panoramica completa e dettagliata sul panorama della sicurezza attraverso più cloud. Wiz si integra anche con le principali piattaforme cloud come AWS, Azure e Google Cloud, oltre che con numerosi strumenti DevOps standard, offrendo una soluzione adattabile a diversi ambienti IT.
Pros and Cons
Pros:
- Visibilità completa su più cloud
- Rilevamento delle vulnerabilità in tempo reale
- Integrazione con le principali piattaforme cloud e strumenti DevOps
Cons:
- I dettagli sui prezzi non sono disponibili pubblicamente
- Può essere necessario un certo livello di competenza per sfruttarne appieno le funzionalità
- Essendo uno strumento specializzato, potrebbe non coprire tutti gli aspetti della cybersecurity al di fuori degli ambienti cloud

Ideale per il rilevamento e la risposta unificata alle minacce su reti, cloud ed endpoint
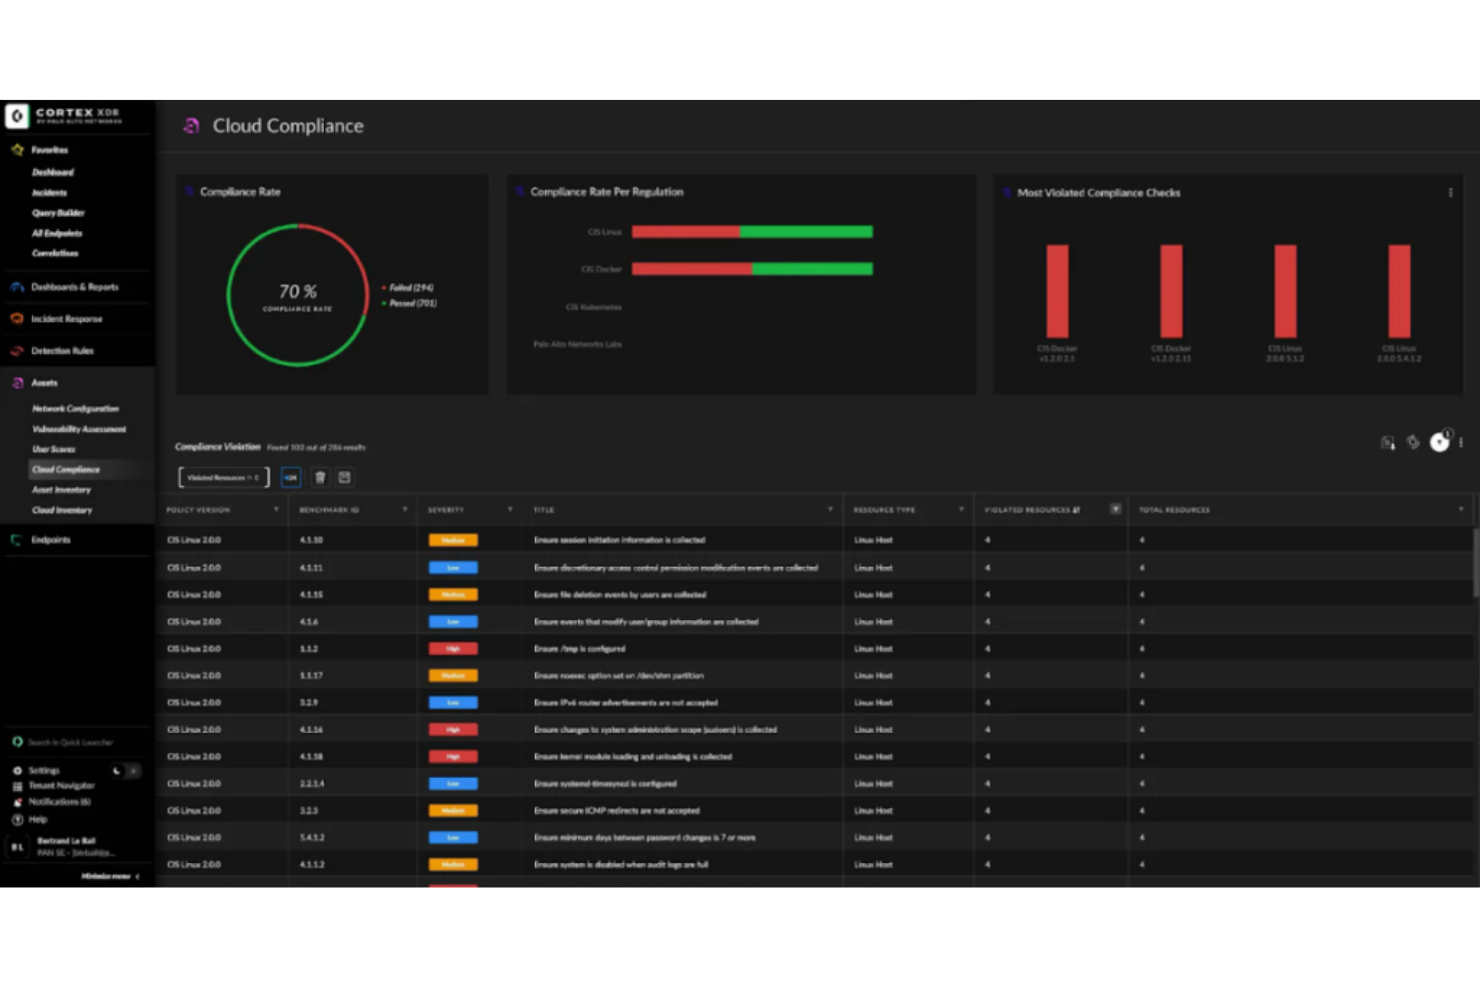
Cortex XDR è una piattaforma di rilevamento e risposta estesa che offre un approccio unificato al rilevamento e alla risposta alle minacce su reti, cloud ed endpoint. Questo strumento di sicurezza coeso consente alle organizzazioni di correlare dati provenienti da fonti diverse per rilevare minacce complesse, confermandosi come la soluzione migliore per il rilevamento e la risposta unificata alle minacce.
Perché ho scelto Cortex XDR:
Ho scelto Cortex XDR per il suo approccio integrato alla sicurezza, capace di unificare il rilevamento e la risposta alle minacce in diversi ambienti. Questa capacità globale distingue Cortex XDR da molti strumenti di sicurezza che si concentrano solo su domini specifici. Ritengo che Cortex XDR sia 'il migliore per il rilevamento e la risposta unificata alle minacce su reti, cloud ed endpoint' grazie alla sua abilità di correlare i dati provenienti da queste sorgenti, offrendo una visione olistica della postura di sicurezza dell'organizzazione.
Caratteristiche principali e integrazioni:
Cortex XDR offre funzionalità avanzate come il rilevamento comportamentale delle minacce, operazioni di sicurezza automatizzate e una gestione integrata dei casi. Queste capacità lo rendono estremamente efficace nel rilevare e rispondere alle minacce in ambienti eterogenei. Per quanto riguarda le integrazioni, Cortex XDR può essere inserito in un'ampia gamma di prodotti Palo Alto Networks e soluzioni di terze parti, aumentando la copertura di sicurezza.
Pros and Cons
Pros:
- Rilevamento e risposta unificati alle minacce in diversi ambienti
- Avanzate capacità di rilevamento comportamentale delle minacce
- Integrazione completa con prodotti Palo Alto Networks e altre soluzioni
Cons:
- Nessuna informazione pubblica sui prezzi
- Potrebbe avere una curva di apprendimento ripida per utenti nuovi alla piattaforma
- Può essere complesso da implementare in ambienti grandi o eterogenei

Ideale per la protezione guidata dall'IA contro malware e ransomware
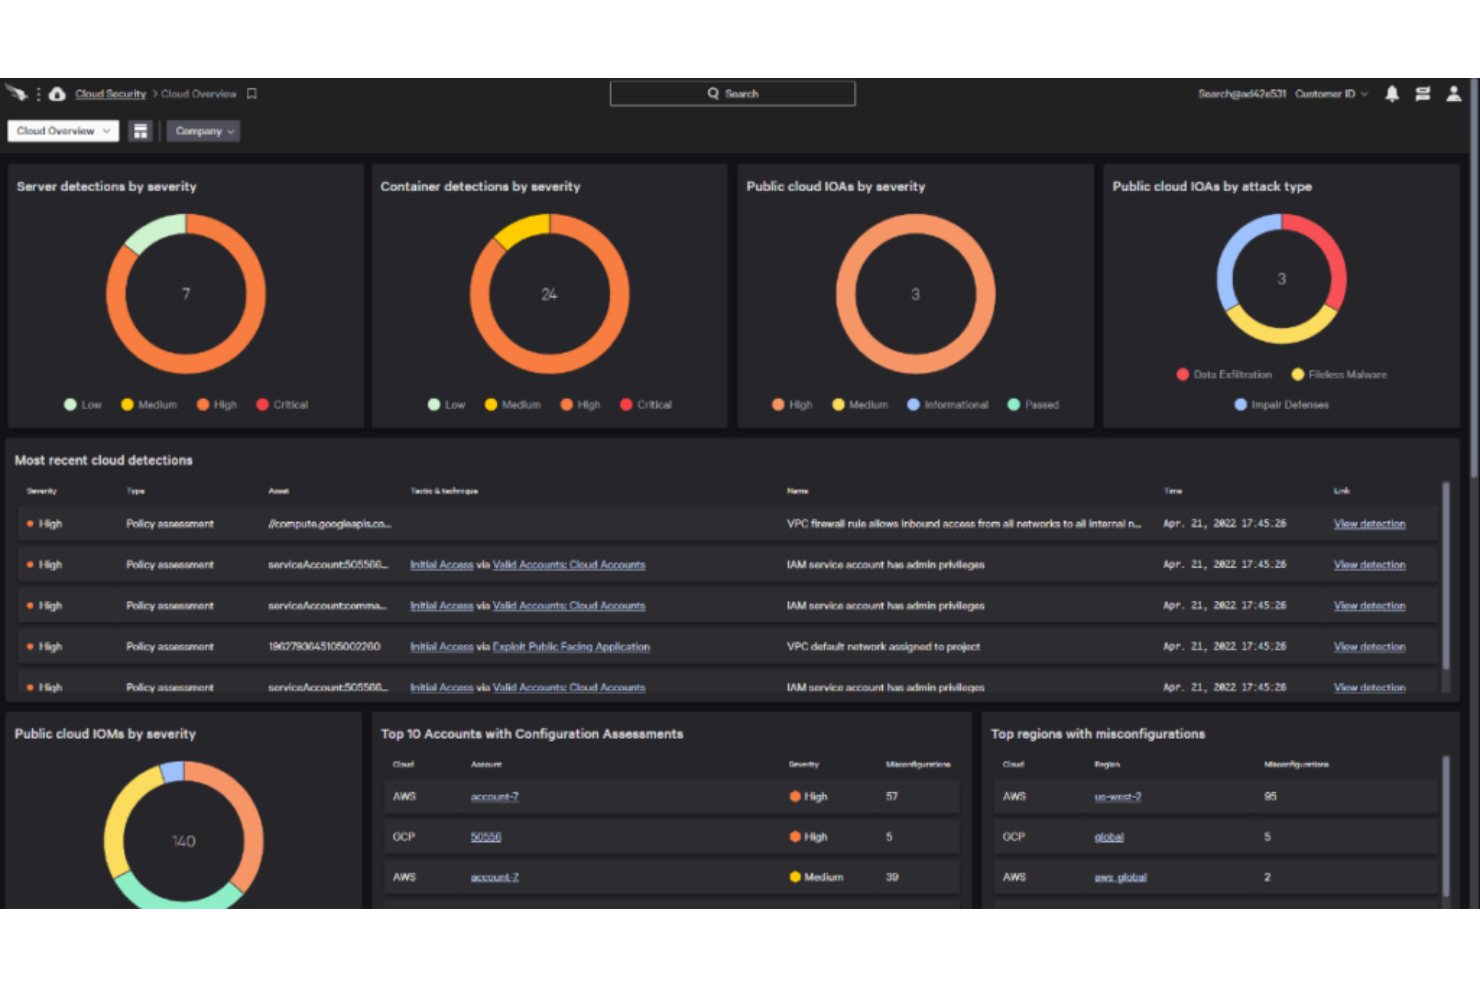
CrowdStrike Falcon Endpoint Protection Platform è una soluzione cloud-native progettata per fermare le violazioni prevenendo e rispondendo a tutti i tipi di attacchi. Utilizza l'IA per offrire una protezione superiore contro malware e ransomware, ed è quindi la scelta migliore per una protezione guidata dall'intelligenza artificiale contro tali minacce.
Perché ho scelto CrowdStrike Falcon Endpoint Protection Platform:
Ho scelto CrowdStrike Falcon per la sua combinazione unica di tecnologia, intelligence sulle minacce e opzioni di risposta flessibili. Si distingue per le sue capacità di IA, che consentono una rilevazione e prevenzione superiori di malware e ransomware. Date queste caratteristiche, lo strumento è particolarmente efficace nel fornire una protezione guidata dall'IA contro malware e ransomware.
Caratteristiche e integrazioni principali:
Falcon offre funzionalità come protezione da malware e ransomware alimentata dall'IA, ricerca delle minacce e visibilità completa sull'ambiente IT. La sua architettura cloud-native gli permette di integrarsi facilmente con altri sistemi basati su cloud e fornisce API estese per integrazioni personalizzate.
Pros and Cons
Pros:
- Avanzate capacità di IA per la protezione da malware e ransomware
- Ampia visibilità su tutto l'ambiente IT
- Soluzione cloud-native che offre scalabilità e facilità di integrazione
Cons:
- Le informazioni sui prezzi non sono pubblicamente disponibili
- Potrebbe richiedere competenze tecniche per sfruttare appieno tutte le sue funzionalità
- Alcuni utenti hanno segnalato falsi positivi nel sistema di rilevamento

InsightIDR
Ideale per team di risposta agli incidenti che necessitano di analisi del comportamento degli utenti
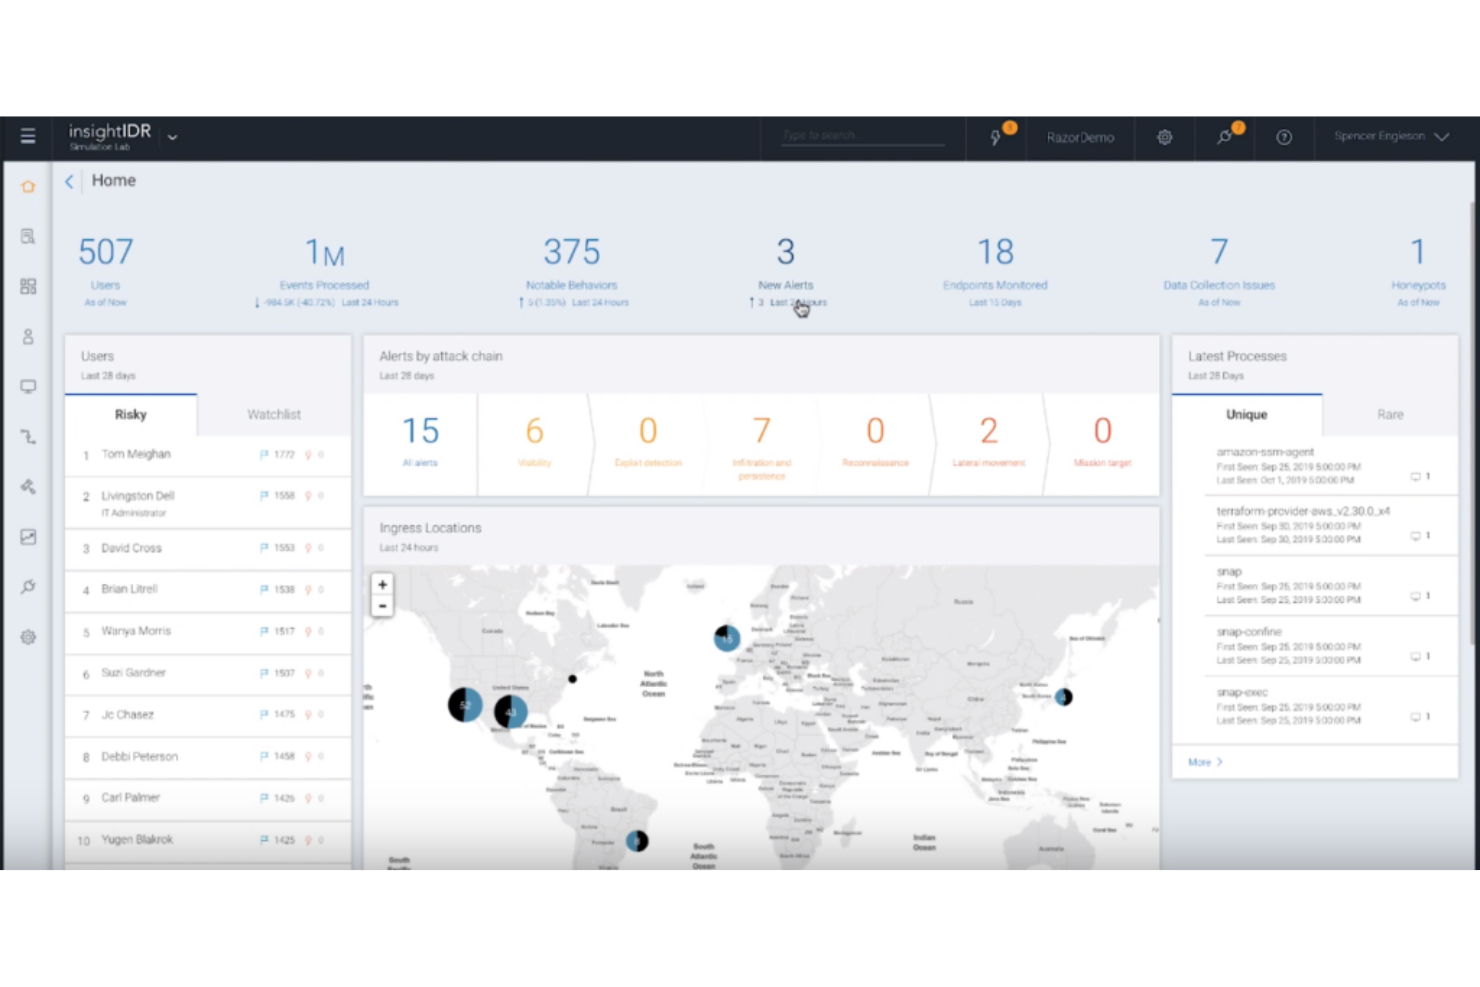
InsightIDR è una soluzione di gestione delle informazioni e degli eventi di sicurezza (SIEM) che identifica e indaga comportamenti utente sospetti. Offre robuste analisi del comportamento degli utenti, strumenti per il rilevamento e la risposta agli incidenti, posizionandosi perfettamente per i team di risposta agli incidenti.
Perché ho scelto InsightIDR:
Ho scelto InsightIDR perché eccelle nelle analisi del comportamento degli utenti, fondamentali per individuare minacce interne e account compromessi. Le sue capacità complete di rilevamento e risposta agli incidenti lo distinguono ulteriormente da altri strumenti. Pertanto, ho determinato che InsightIDR è 'la soluzione migliore per i team di risposta agli incidenti che necessitano di analisi del comportamento degli utenti' perché consente ai team di identificare e rispondere rapidamente agli incidenti di sicurezza.
Caratteristiche e integrazioni principali:
InsightIDR offre capacità di rilevamento e risposta automatizzate, insieme a timeline dettagliate delle indagini, elementi essenziali per una gestione efficace degli incidenti. Fornisce inoltre analisi integrate del comportamento degli utenti che aiutano a individuare attività anomale. InsightIDR si integra bene con altre soluzioni Rapid7 e con piattaforme di terze parti popolari, come AWS, Azure e Cisco, per offrire una copertura completa in ambienti IT diversificati.
Pros and Cons
Pros:
- Analisi avanzate del comportamento degli utenti
- Capacità complete di rilevamento e risposta agli incidenti
- Ampia gamma di integrazioni
Cons:
- Il prezzo non è divulgato pubblicamente
- Può risultare complesso da configurare per utenti meno esperti dal punto di vista tecnico
- Alcuni utenti segnalano la necessità di frequenti aggiustamenti delle regole per evitare falsi positivi
Altri software XDR
Di seguito è riportato un elenco di altri software XDR che ho selezionato, ma che non sono entrati nella classifica principale. Vale sicuramente la pena dare loro un’occhiata.
- SentinelOne Singularity
Ideale per la protezione autonoma degli endpoint contro tutti i vettori di attacco
- Microsoft 365 Defender
Ideale per una protezione completa su tutte le app e servizi Microsoft 365
- Cynet 360 AutoXDR
Ideale per la scoperta e la risposta automatizzata alle minacce


Altri software XDR - Recensioni correlate
- Software di crittografia
- Software per il controllo degli accessi alla rete
- Strumenti EDR
- Strumenti di sicurezza del cloud
Come Valuto il Software XDR
Valuto gli strumenti XDR su due livelli: la base che una piattaforma deve soddisfare per qualificarsi e i fattori differenzianti che contano quando un team SOC sta gestendo un attacco multi-fase alle 2 del mattino.
Funzionalità di Base (Requisiti Minimi per Questo Elenco)
Quando scelgo gli strumenti per il mio elenco, valuto ciascuno su una scala da 0 (la funzionalità non è presente) a 5 (eccelle in quest'area) per ogni funzione chiave elencata qui sotto. Poi calcolo il punteggio totale dello strumento come una percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere considerato nell’elenco.
- Acquisizione di Telemetria su Più Livelli: Verifico se la piattaforma preleva dati da endpoint, rete, cloud, e-mail e fonti di identità con una normalizzazione automatizzata.
- Rilevamento delle Minacce Correlate: Ogni strumento dovrebbe collegare gli avvisi tra domini per costruire storie di attacco—ad esempio, collegando una e-mail di phishing a spostamenti laterali e a esfiltrazione di dati.
- Risposta Automatica agli Incidenti: Valuto se lo strumento può isolare un host compromesso, disabilitare un account utente o bloccare un indirizzo IP su più domini da un unico playbook.
- Console Unificata per l’Investigazione: Gli analisti hanno bisogno di una vista unica che colleghi avvisi, contesto degli asset e timeline forensi per poter esaminare la telemetria durante la gestione degli incidenti.
- Integrazione dell’Intelligence sulle Minacce: Cerco feed di threat intelligence nativi e di terze parti che arricchiscono le rilevazioni con IOC, TTP dell’avversario e mappatura MITRE ATT&CK già pronti all’uso.
- Integrazioni di Terze Parti: La piattaforma dovrebbe connettersi al proprio stack SIEM, SOAR e IAM esistente tramite connettori predefiniti e API aperte per implementazioni ibride.
Una volta che ho una lista di strumenti che soddisfano questi criteri, considero ciò che distingue ciascuna piattaforma.
Fattori Differenzianti (Ciò che Distingue i Fornitori)
Ecco come confronto e metto a confronto i diversi fornitori:
Funzionalità di Spicco
I servizi XDR gestiti sono importanti per i team SOC ridotti, quindi valuto se un fornitore offre copertura da parte di analisti 24 ore su 24, 7 giorni su 7 e supporto alla risposta agli incidenti su richiesta. Un banco di lavoro integrato per il threat hunting è un altro fattore di distinzione, soprattutto se consente agli analisti di esaminare la telemetria storica per gli IOC dopo una nuova segnalazione. Considero anche se la piattaforma include un assistente AI generativa in grado di riassumere incidenti o redigere query di ricerca, aiutando gli analisti junior a formarsi più rapidamente durante periodi di alto volume di alert.
Oltre le Funzionalità
L’architettura di implementazione è una delle prime cose che valuto — se una piattaforma è nativa (di un solo fornitore) oppure XDR aperta/ibrida determina quanto bene si integra in uno stack di sicurezza esistente. Anche la trasparenza delle licenze è importante; esamino se la tariffazione è per endpoint, per GB o a pacchetto, e se l’eliminazione di strumenti EDR o SIEM autonomi compensa il costo. Un altro fattore che considero è la profondità della ricerca sulle minacce del fornitore, inclusa la validazione indipendente come le MITRE ATT&CK Evaluations, che forniscono un quadro chiaro sulla copertura reale delle rilevazioni oltre alle affermazioni di marketing.
Come scegliere il software XDR
È facile perdersi tra lunghi elenchi di funzionalità e strutture tariffarie complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, unico per le tue esigenze, ecco un elenco dei fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Il software crescerà insieme alla tua azienda? Considera le tue esigenze future e assicurati che lo strumento sia in grado di gestire un volume maggiore di dati e di utenti. |
| Integrazioni | Funziona con gli strumenti che già utilizzi? Verifica la compatibilità con i sistemi di sicurezza e i servizi cloud attuali per evitare interruzioni operative. |
| Personalizzazione | Puoi adattarlo alle tue esigenze? Cerca impostazioni flessibili che consentano di configurare il software in base ai tuoi flussi di lavoro e ai requisiti di rendicontazione. |
| Facilità d'uso | È intuitivo per il tuo team? Valuta l'interfaccia e la navigazione per assicurarti che riduca al minimo i tempi di formazione e aumenti la produttività. |
| Implementazione e avviamento | Quanto è semplice il processo di configurazione? Individua il tempo e le risorse necessari per l'implementazione e la formazione, cercando inoltre opzioni di assistenza disponibili. |
| Costo | Rientra nel tuo budget? Confronta i livelli tariffari, i costi nascosti e le spese a lungo termine. Considera il ROI e verifica se è disponibile una prova gratuita. |
| Misure di sicurezza | Offre protezioni solide? Cerca funzionalità come la crittografia e i controlli degli accessi per proteggere i dati sensibili e rispettare le normative. |
| Disponibilità dell'assistenza | Riceverai aiuto quando ne avrai bisogno? Verifica la disponibilità dell'assistenza 24 ore su 24, 7 giorni su 7, e valuta la qualità e la rapidità di risposta del servizio clienti del fornitore. |
Cos'è il software XDR?
Il software Rilevamento e risposta estesi (XDR) è una tecnologia di sicurezza progettata per fornire rilevamento e risposta unificati alle minacce attraverso diversi endpoint di rete, server e carichi di lavoro cloud. Solitamente adottate dai team di sicurezza aziendali, le soluzioni XDR aiutano a identificare, prevenire e contrastare diverse minacce alla sicurezza.
Il software di rilevamento e risposta estesi (XDR) è una piattaforma di sicurezza integrata che consolida e correla i dati provenienti da più fonti, inclusi i sistemi firewall e antivirus, per prevenire, rilevare e rispondere agli attacchi informatici. Il valore principale di una piattaforma XDR risiede nella sua capacità di coprire una superficie di attacco più ampia, gestire i servizi, integrare diversi strumenti di sicurezza della rete e fornire servizi di rilevamento e risposta gestiti (MDR).
Funzionalità
Quando selezioni un software XDR, presta attenzione alle seguenti funzionalità chiave:
- Analisi avanzate: Forniscono informazioni approfondite sui modelli delle minacce, aiutando i team a identificare e rispondere rapidamente alle minacce.
- Risposta automatizzata: Consente di attuare automaticamente azioni di mitigazione delle minacce, riducendo il tempo e l'impegno richiesti ai team di sicurezza.
- Funzionalità di integrazione: Permettono una connessione fluida con i software di investigazione forense digitale e gli strumenti di gestione IT esistenti, per un approccio unificato.
- Monitoraggio in tempo reale: Offre un monitoraggio continuo delle attività della rete e degli endpoint per rilevare le minacce nel momento in cui si verificano.
- Report personalizzabili: Consente agli utenti di adattare i report a esigenze specifiche, fornendo informazioni chiare e utili per l'azione.
- Rilevamento delle minacce basato sull'IA: Utilizza l'intelligenza artificiale per identificare minacce complesse che i sistemi tradizionali potrebbero non rilevare.
- Sicurezza degli endpoint: Protegge i dispositivi presenti nella rete, garantendo una copertura di sicurezza completa.
- Interfaccia intuitiva: Garantisce facilità d'uso e adozione rapida da parte dei team di sicurezza, riducendo al minimo i tempi di formazione.
- Scalabilità: Supporta la crescita del volume di dati e del numero di utenti, garantendo che lo strumento rimanga efficace con l'espansione dell'organizzazione.
- Architettura cloud-native: Fornisce flessibilità e scalabilità, consentendo una facile implementazione e gestione negli ambienti cloud.
Vantaggi
L'implementazione di un software XDR offre diversi vantaggi al tuo team e alla tua azienda. Ecco alcuni dei vantaggi che puoi aspettarti:
- Rilevamento delle minacce migliorato: Grazie alle analisi avanzate e alle funzionalità basate sull'IA, il software XDR aiuta a identificare minacce che potrebbero passare inosservate.
- Tempi di risposta più rapidi: Le funzionalità di risposta automatizzata consentono una mitigazione rapida delle minacce, riducendo i potenziali danni.
- Integrazione della sicurezza potenziata: L'integrazione fluida con gli strumenti esistenti offre un approccio unificato alla sicurezza, semplificando la gestione.
- Monitoraggio completo: Il monitoraggio in tempo reale garantisce che le minacce vengano rilevate e affrontate nel momento in cui si verificano, riducendo al minimo i rischi.
- Scalabilità per la crescita: La capacità del software di adattarsi alla crescita dell'azienda fa sì che rimanga efficace con l'espansione dell'organizzazione.
- Efficienza dei costi: Consolidando più strumenti di sicurezza in un'unica piattaforma, il software XDR può ridurre le spese complessive per la sicurezza.
- Esperienza intuitiva: Un'interfaccia semplice garantisce che il team possa adattarsi rapidamente e sfruttare al meglio le funzionalità del software.
Costi e prezzi
La scelta di un software XDR richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, agli add-on e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software XDR:
Tabella di confronto dei piani per il software XDR
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Rilevamento di base delle minacce, analisi limitate e supporto minimo. |
| Piano personale | $10-$30/utente/mese | Analisi avanzate, avvisi automatizzati e integrazioni di base. |
| Piano aziendale | $40-$70/utente/mese | Funzionalità di integrazione complete, monitoraggio in tempo reale e report personalizzabili. |
| Piano per grandi aziende | $80-$150/utente/mese | Rilevamento delle minacce basato sull'IA, supporto completo e architettura scalabile. |
Domande frequenti sul software XDR
Ecco alcune risposte alle domande più comuni sul software XDR:
In che modo il software XDR si integra con i sistemi esistenti?
Il software XDR offre spesso API e connettori preconfigurati per integrarsi facilmente con gli strumenti di sicurezza attuali. È consigliabile assicurarsi della compatibilità con il SIEM, i firewall e le soluzioni per gli endpoint, così da massimizzarne l’efficacia e ridurre il lavoro manuale.
Quali sono le opzioni di implementazione del software XDR?
Le soluzioni XDR possono essere implementate on-premise, nel cloud o secondo un modello ibrido. Nella scelta del metodo di implementazione più adatto alle proprie esigenze, è necessario considerare l’infrastruttura, le policy di sicurezza e i requisiti di conformità.
In che modo XDR gestisce la privacy dei dati e la conformità?
Il software XDR dovrebbe includere funzionalità conformi alle normative sulla protezione dei dati, come il GDPR o il CCPA. È consigliabile cercare strumenti che offrano la crittografia dei dati, controlli degli accessi e report sulla conformità, per garantire che la propria organizzazione rispetti i requisiti legali.
Il software XDR supporta gli ambienti di lavoro da remoto?
Sì, molti strumenti XDR sono progettati per proteggere forze lavoro remote e distribuite. Offrono visibilità sulle attività al di fuori della rete e proteggono gli endpoint utilizzati dai dipendenti da remoto, contribuendo a mantenere la sicurezza in diverse sedi.
Quanto sono personalizzabili gli avvisi e i report XDR?
La maggior parte delle soluzioni XDR consente di personalizzare avvisi e report in base alle proprie esigenze specifiche. Questa flessibilità aiuta a concentrarsi sulle minacce più rilevanti e a generare report che forniscono informazioni utili e concrete al team.
Quale tipo di supporto e risorse è generalmente disponibile?
I fornitori XDR offrono spesso supporto 24 ore su 24, 7 giorni su 7, documentazione e risorse formative. È consigliabile verificare se forniscono chat dal vivo, assistenza telefonica e accesso a una base di conoscenza, per aiutare il team a risolvere rapidamente eventuali problemi.
Qual è il prossimo passo?
Se stai valutando un software XDR, contatta gratuitamente un consulente SoftwareSelect per ricevere consigli.
Compili un modulo e fai una breve conversazione durante la quale il consulente approfondirà le tue esigenze specifiche. In seguito riceverai una selezione ristretta di software da esaminare. Ti supporterà anche durante l'intero processo di acquisto, comprese le negoziazioni sul prezzo.