

I 10 migliori software di analisi forense digitale del 2026

10 I migliori software di informatica forense digitale


Muovendomi nell'intricato mondo dell'informatica forense, ho capito il ruolo inestimabile svolto dai software di informatica forense digitale. Esaminando le prove digitali, questi strumenti diventano una formidabile barriera contro il malware, garantendo l'integrità dei sistemi operativi e rafforzando il nostro livello complessivo di sicurezza informatica. Immagina uno strumento che estrae e analizza i dati digitali, presentando un quadro più chiaro in mezzo al caos.
Questo software non solo protegge i tuoi asset digitali, ma allevia anche le difficoltà scoraggianti legate alla scoperta di attività dannose e alla protezione dei dati sensibili. È uno strumento essenziale per chiunque si avventuri nel vasto campo delle indagini digitali.
Perché Fidarti delle Nostre Recensioni Software
Testiamo e recensiamo software dal 2023. Come leader tecnologici, sappiamo quanto sia cruciale e difficile prendere la decisione giusta nella scelta di un software.
Investiamo in una ricerca approfondita per aiutare il nostro pubblico a effettuare scelte migliori di acquisto software. Abbiamo testato oltre 2.000 strumenti per diversi casi d’uso tecnologici e scritto più di 1.000 recensioni complete. Scopri come restiamo trasparenti e la nostra metodologia di recensione del software.
Riepilogo dei migliori software di informatica forense digitale
Questa tabella comparativa riassume i dettagli dei prezzi delle mie migliori selezioni di software di informatica forense digitale per aiutarti a trovare quello più adatto al tuo budget e alle esigenze della tua azienda.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per una visibilità in tempo reale sull’attività di rete | Not available | Prezzo su richiesta. | Website | |
| 2 | Ideale per la gestione di eventi e log di sicurezza | Demo gratuita disponibile | Prezzi su richiesta. | Website | |
| 3 | Ideale per ricerche basate su dominio e DNS | Not available | Prezzo su richiesta. | Website | |
| 4 | Ideale per indagini digitali complete | Not available | Prezzo su richiesta. | Website | |
| 5 | Ideale per identificare campagne di attacco su larga scala | Not available | Prezzo su richiesta. | Website | |
| 6 | Ideale per il recupero avanzato dei dati | Not available | Prezzo su richiesta. | Website | |
| 7 | Ideale per l'estrazione dati mobile sul posto | Not available | Prezzo su richiesta. | Website | |
| 8 | Ideale per il recupero di prove da dispositivi mobili e cloud | Not available | Prezzo su richiesta. | Website | |
| 9 | Ideale per l'estrazione di artefatti digitali | Not available | Prezzi su richiesta. | Website | |
| 10 | Ideale per operazioni unificate di digital forensics | Not available | Prezzo su richiesta. | Website |
Recensioni dei migliori software di informatica forense digitale
Di seguito trovi i miei riepiloghi dettagliati dei migliori software di informatica forense digitale inclusi nella mia selezione. Le mie recensioni offrono uno sguardo approfondito alle funzionalità principali, ai pro & contro, alle integrazioni e ai casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.

ExtraHop
Ideale per una visibilità in tempo reale sull’attività di rete
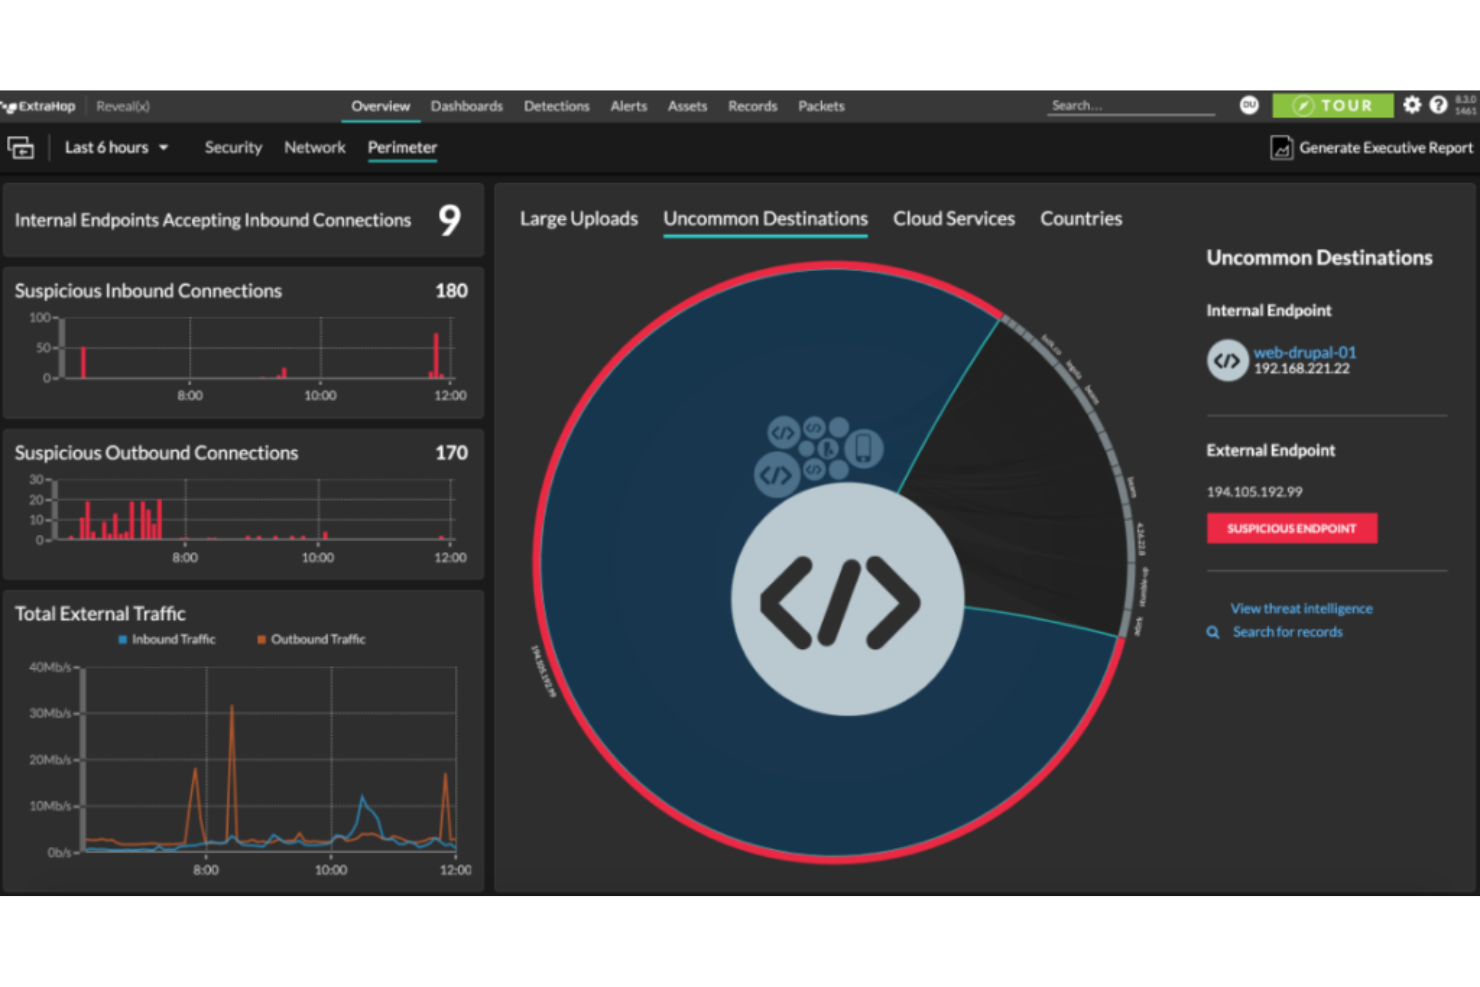
ExtraHop si guadagna il suo posto per il modo in cui offre una visibilità in tempo reale sull’attività di rete, non solo sui log. Mi rivolgo a ExtraHop quando i team superano gli strumenti di packet capture e necessitano di una visione istantanea dei movimenti laterali o delle minacce avanzate mentre il traffico è in transito.
Ciò che mi colpisce è come correla i pacchetti in flussi di lavoro leggibili, aiutando i team di sicurezza a ricostruire gli incidenti e individuare rapidamente comportamenti sospetti. Apprezzo la possibilità di analizzare il traffico criptato senza attendere l’elaborazione o dover setacciare dati grezzi.
Ideale per
- Team di sicurezza che monitorano il traffico di rete east-west in tempo reale
- Unità di risposta agli incidenti che necessitano di analisi forensi dei pacchetti istantanee
Non consigliato per
- Team focalizzati su analisi forensi a livello di endpoint o disco
- Piccoli team IT con una rete poco complessa
Cosa distingue ExtraHop
ExtraHop incentra il suo flusso di lavoro sull’osservazione della rete in tempo reale invece che su analisi retroattive approfondite. A differenza degli approcci basati sui log che trovi in strumenti come Splunk, ExtraHop ti invita a monitorare il traffico dal vivo e identificare le anomalie mentre avvengono. Questo approccio funziona al meglio se vuoi comprendere i comportamenti di rete nel momento stesso in cui si verificano, invece di dover analizzare i log a posteriori.
Compromessi di ExtraHop
ExtraHop ottimizza per velocità e visibilità immediata della rete, ma per questo motivo non eccelle nelle indagini dettagliate sugli endpoint. Se hai bisogno di un’analisi approfondita oltre il livello di rete, rischi di perdere contesto.
Pros and Cons
Pros:
- L’interfaccia grafica intuitiva facilita l’analisi dei malware.
- Ampia compatibilità compreso il supporto per macOS.
- Integrazioni robuste con piattaforme IoT e utilità per le agenzie di polizia.
Cons:
- La configurazione iniziale può risultare complessa per alcuni utenti.
- Le funzionalità avanzate richiedono una curva di apprendimento più ripida.
- Alcune integrazioni personalizzate potrebbero richiedere configurazioni aggiuntive.

Ideale per la gestione di eventi e log di sicurezza
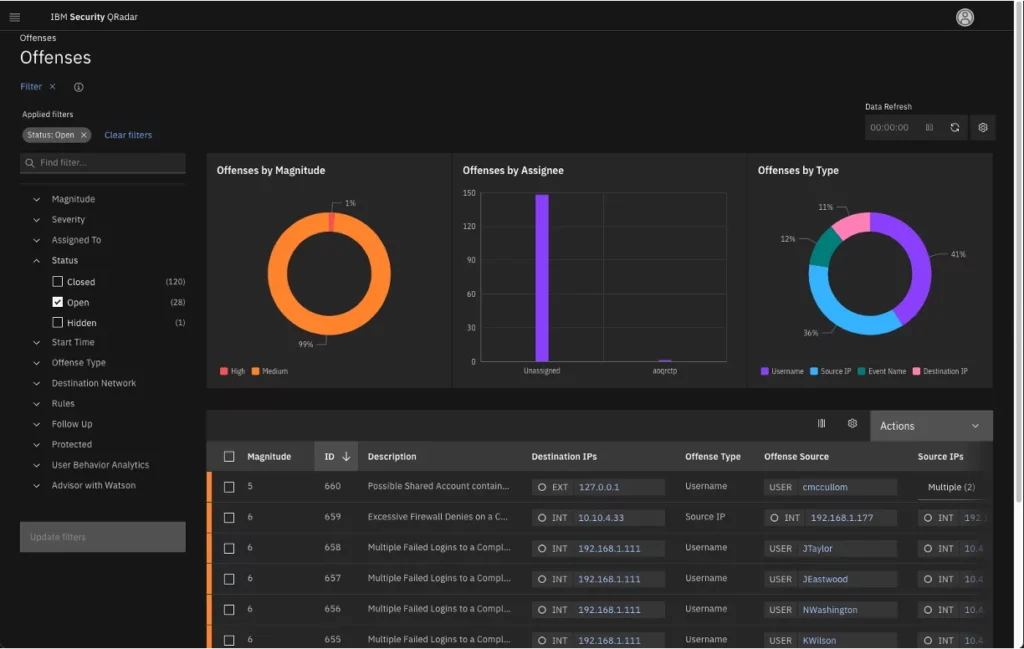
IBM Security QRadar SIEM si guadagna il suo posto perché riunisce eventi di sicurezza, log e dati di rete in un unico luogo per un'analisi forense approfondita. Lo consiglio ai team che devono gestire rapidamente gli incidenti, tracciare le attività attraverso diverse fonti e visualizzare i percorsi di attacco dopo che si verifica qualcosa di sospetto.
Apprezzo il fatto che sia possibile ricostruire eventi da log differenti e ottenere un contesto chiaro e fruibile grazie alle funzioni di correlazione e timeline di QRadar. Questo strumento dà il meglio di sé quando si gestisce un alto volume di allarmi e servono tracciati di audit in grado di resistere a esami approfonditi.
QRadar è ideale per
- Security Operations Center che gestiscono indagini su incidenti su larga scala
- Team IT che hanno bisogno di un'analisi forense unificata di log ed eventi
QRadar non è adatto a
- Piccole organizzazioni con esigenze forensi di base
- Team che cercano strumenti integrati per l'analisi di file o memoria
Cosa distingue QRadar
QRadar si distingue perché presuppone che si raccolgano enormi volumi di dati di sicurezza da fonti diverse e si abbia bisogno di ricostruire gli incidenti passo dopo passo. A differenza di strumenti come Splunk, che puntano tutto su visualizzazioni personalizzate e ricerche avanzate, QRadar si concentra sulla correlazione e sulle timeline degli eventi. Questo è particolarmente utile quando serve un'infrastruttura di forensics di sicurezza pronta per ambienti operativi di grandi dimensioni.
Compromessi con QRadar
QRadar è ottimizzato per la correlazione end-to-end degli eventi su larga scala, ma l'installazione rapida e un deployment leggero ne risentono, rendendolo difficile da adottare per team piccoli o con risorse limitate.
Pros and Cons
Pros:
- Correlazione completa dei dati di sicurezza provenienti da diverse fonti.
- Funzionalità di analisi avanzate per identificare le minacce.
- Vasta gamma di integrazioni con strumenti di sicurezza di terze parti.
Cons:
- Può essere complesso da configurare inizialmente.
- La grande quantità di dati può richiedere soluzioni di storage significative.
- Richiede una regolazione periodica per rimanere efficace al massimo.


DomainTools entra nella mia rosa di strumenti preferiti perché è la risorsa su cui conto quando i collegamenti tra domini e DNS sono centrali in un'indagine. Mi piace come traccia la proprietà dei domini, scopre l'infrastruttura dei domini e tiene traccia dei cambiamenti DNS per individuare attività dannose o legami tra attori delle minacce.
Per chiunque si occupi di espansione della superficie di attacco o domini sospetti, le sue informazioni Whois e DNS passive forniscono dati su cui puoi agire—rapidamente.
DomainTools è ideale per
- Team di sicurezza che tracciano relazioni tra dominio e DNS
- Investigatori che mappano l'infrastruttura di attori delle minacce sul web
DomainTools non è adatto per
- Indagini forensi digitali focalizzate su endpoint o analisi di dischi
- Team che necessitano di una risposta agli incidenti tutto-in-uno con acquisizione dati
Cosa rende DomainTools unico
DomainTools adotta un approccio incentrato sul dominio nelle indagini digitali, mappando in dettaglio proprietà, infrastruttura e relazioni DNS dei domini. A differenza degli strumenti di analisi forense di rete che analizzano pacchetti o log, presume che l'obiettivo dell'indagine sia far emergere le connessioni tra proprietà web, attaccanti o risorse malevole. In pratica, si distingue quando hai bisogno di collegare domini apparentemente non correlati o individuare cambi di infrastruttura.
Compromessi con DomainTools
DomainTools è ottimizzato per l'intelligence su domini e DNS, quindi perdi la possibilità di approfondire host, endpoint o artefatti a livello di file e avrai bisogno di uno strumento aggiuntivo per coprire queste aree.
Pros and Cons
Pros:
- Profonde capacità di estrazione dei metadati dei domini.
- Solide funzionalità di analisi forense di rete per rilevare vulnerabilità.
- Ampia integrazione, anche con piattaforme Android.
Cons:
- Potrebbe essere necessario del tempo per familiarizzare con la moltitudine di funzionalità offerte.
- L'interfaccia utente può sembrare complessa ai principianti.
- Aggiornamenti o avvisi in tempo reale potrebbero non essere immediati.

OpenText EnCase Forensic merita un posto nella mia lista per la sua capacità di gestire a fondo indagini digitali complesse in ambienti diversi. Vedo team affidarsi a EnCase quando hanno bisogno di raccogliere, analizzare e redigere rapporti sulle prove provenienti da Windows, Mac, dispositivi mobili e fonti cloud senza lacune.
Apprezzo la sua profondità nell'acquisizione e nella validazione delle prove: la possibilità di creare flussi di lavoro ripetibili e difendibili evita un sacco di problemi nei casi più delicati.
Migliori utilizzi di EnCase Forensic
- Investigatori che gestiscono prove digitali su più piattaforme e su larga scala
- Team legali e delle forze dell'ordine che necessitano di flussi di lavoro difendibili
EnCase Forensic non è l'ideale per
- Piccole organizzazioni con esigenze forensi di base
- Utenti che desiderano uno strumento forense leggero o facile da avviare
Cosa distingue EnCase Forensic
EnCase Forensic si concentra nel consentire agli investigatori digitali di estrarre prove da una varietà di fonti e ambienti in modo coerente. Diversamente da strumenti più leggeri come FTK Imager, che gestiscono un dispositivo alla volta, EnCase prevede l'elaborazione metodica di interi dischi, server o archivi cloud. Nella pratica, questo è adatto ad organizzazioni in cui l'integrità e la ripetibilità delle prove sono fondamentali.
Compromessi con EnCase Forensic
EnCase è ottimizzato per indagini dettagliate e su larga scala, il che significa però tempi di configurazione più lunghi e una maggiore curva di apprendimento per chi cerca risposte rapide.
Pros and Cons
Pros:
- Compatibilità con un'ampia gamma di dispositivi, inclusi hard disk e dispositivi mobili.
- Può navigare sia piattaforme open-source che proprietarie.
- Ampie integrazioni con i sistemi operativi più diffusi.
Cons:
- Potrebbe risultare impegnativo per principianti vista l'ampiezza delle funzionalità.
- La configurazione iniziale potrebbe richiedere conoscenze esperte.
- Può risultare costoso rispetto a strumenti forensi più di nicchia.

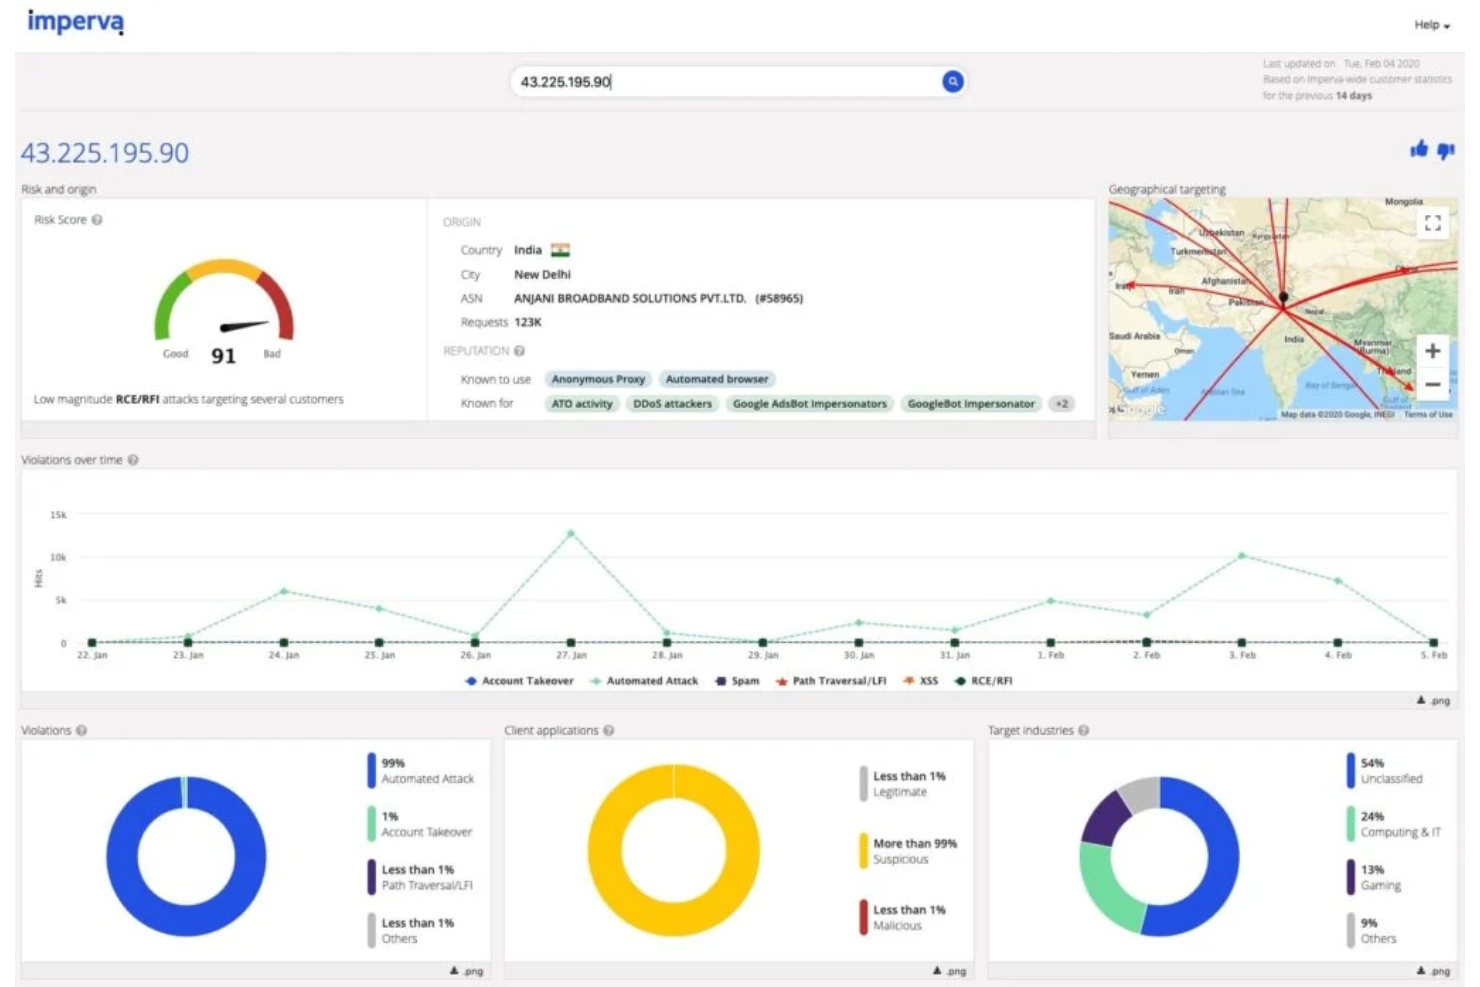
Imperva Attack Analytics entra nella mia lista per la sua capacità di individuare campagne di attacco coordinate in tutta l'infrastruttura, anche su vasta scala. Ho lavorato con team di sicurezza che si affidano alla correlazione automatica degli incidenti per collegare rapidamente dati provenienti da diverse fonti—log, eventi e analisi comportamentali. Quello che apprezzo davvero è come mette in evidenza schemi di attacco che altrimenti passerebbero inosservati se si osservassero solo gli incidenti singolarmente.
Per i team impegnati nella digital forensics di ambienti ad alto traffico, questo è lo strumento su cui punterei quando la principale preoccupazione è distinguere le minacce organizzate dal rumore di fondo routine.
Imperva Attack Analytics: Ideale per
- Team di sicurezza che monitorano campagne di attacco coordinate e su larga scala
- Organizzazioni con elevati volumi di eventi che necessitano di correlazione automatica degli incidenti
Imperva Attack Analytics: Non indicato per
- Ambienti di piccole dimensioni con dati di eventi di sicurezza limitati
- Team che cercano un'analisi approfondita di malware o a livello endpoint
Cosa distingue Imperva Attack Analytics dagli altri
Imperva Attack Analytics è progettato per aiutarti a vedere schemi di attacco coordinati collegando log e incidenti provenienti da più sistemi. Invece del focus granulare sugli endpoint che si ha con strumenti come CrowdStrike, Imperva punta a mettere in luce il quadro generale. Questo funziona meglio quando si vuole capire come si sviluppano campagne di attacco complesse su diversi livelli della propria infrastruttura.
Compromessi con Imperva Attack Analytics
Si ottimizza per la correlazione a livello di campagna, quindi si perde in granularità nell'analisi forense a livello di dispositivo o file. Questo significa che spesso serve un secondo strumento per la ricerca della causa principale o l'analisi dettagliata degli endpoint.
Pros and Cons
Pros:
- Ampia capacità di creare e analizzare immagini disco.
- Gestione ed interpretazione efficiente dei dump.
- Capacità versatili di processamento di formati di file.
Cons:
- L'interfaccia può risultare complessa per i principianti.
- Necessita notevoli risorse di archiviazione per l'analisi su larga scala.
- L'integrazione con alcuni strumenti potrebbe richiedere configurazione manuale.

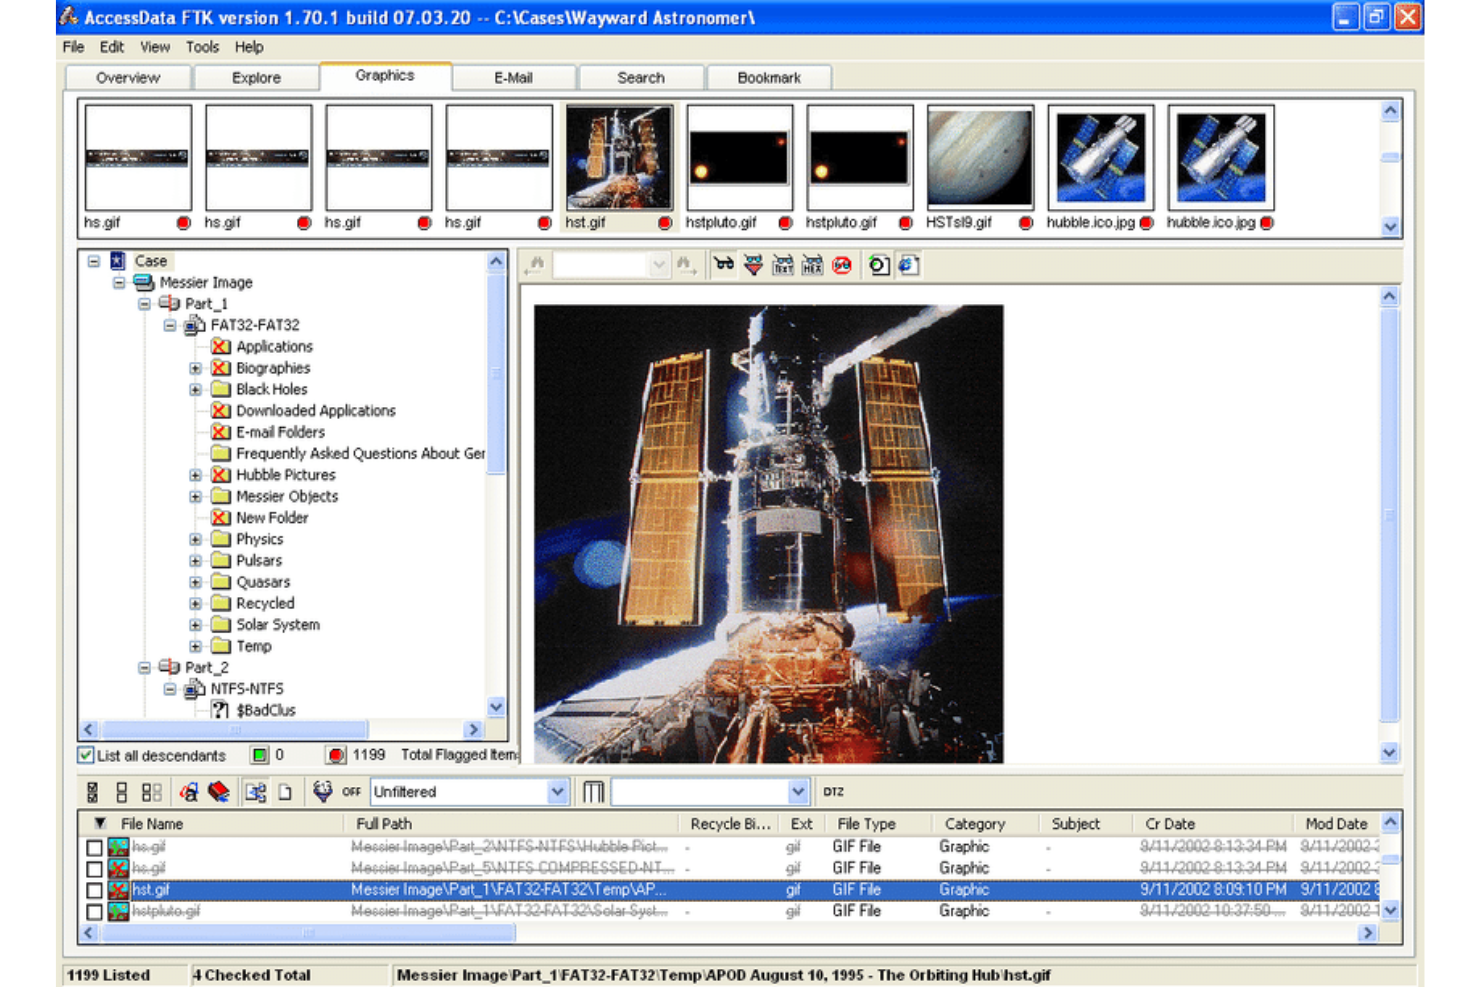
FTK Forensic Toolkit è nella mia lista perché il suo avanzato recupero dati aiuta costantemente i team a gestire indagini complesse. Mi piace quanto sia efficace nell’analizzare file criptati, cancellati o nascosti su larga scala, soprattutto in ambienti complessi. Quando bisogna ricostruire le linee temporali da prove frammentate o recuperare dati da dischi formattati, ho trovato che l’automazione e la velocità di elaborazione di FTK fanno risparmiare ore di lavoro.
Ideale per
- Laboratori di informatica forense impegnati in investigazioni complesse
- Team legali che devono recuperare dati cifrati o difficili da raggiungere
Non ideale per
- Piccole organizzazioni con esigenze di raccolta prove di base
- Team che cercano strumenti leggeri ed economici
Cosa distingue FTK Forensic Toolkit
FTK Forensic Toolkit è progettato appositamente per investigazioni digitali approfondite invece che per la semplice acquisizione di prove, quindi è adatto a team che necessitano di una revisione e recupero dati stratificati. Diversamente da EnCase, che si orienta verso una gestione delle prove più ampia, FTK si aspetta di lavorare con grandi volumi di dati grezzi, analizzando file cancellati, partizioni criptate e artefatti di sistema alla ricerca di prove nascoste.
Questa soluzione è particolarmente efficace nei casi complessi che richiedono la ricostruzione di una storia da frammenti di dati dispersi.
Compromessi con FTK Forensic Toolkit
FTK è ottimizzato per la scoperta avanzata e l’elaborazione su larga scala, il che comporta tempi di installazione più lunghi, una curva di apprendimento ripida e maggiori risorse richieste se si necessita solo di una semplice acquisizione delle prove.
Pros and Cons
Pros:
- Clonazione rigorosa che assicura repliche accurate.
- Forti meccanismi difensivi contro gli attacchi informatici.
- Integrazioni complete di strumenti, ideali per indagini di informatica forense.
Cons:
- La configurazione iniziale potrebbe risultare complessa per alcuni utenti.
- L’ampio numero di funzionalità potrebbe essere opprimente.
- La velocità di elaborazione dati può variare in base al volume delle prove.

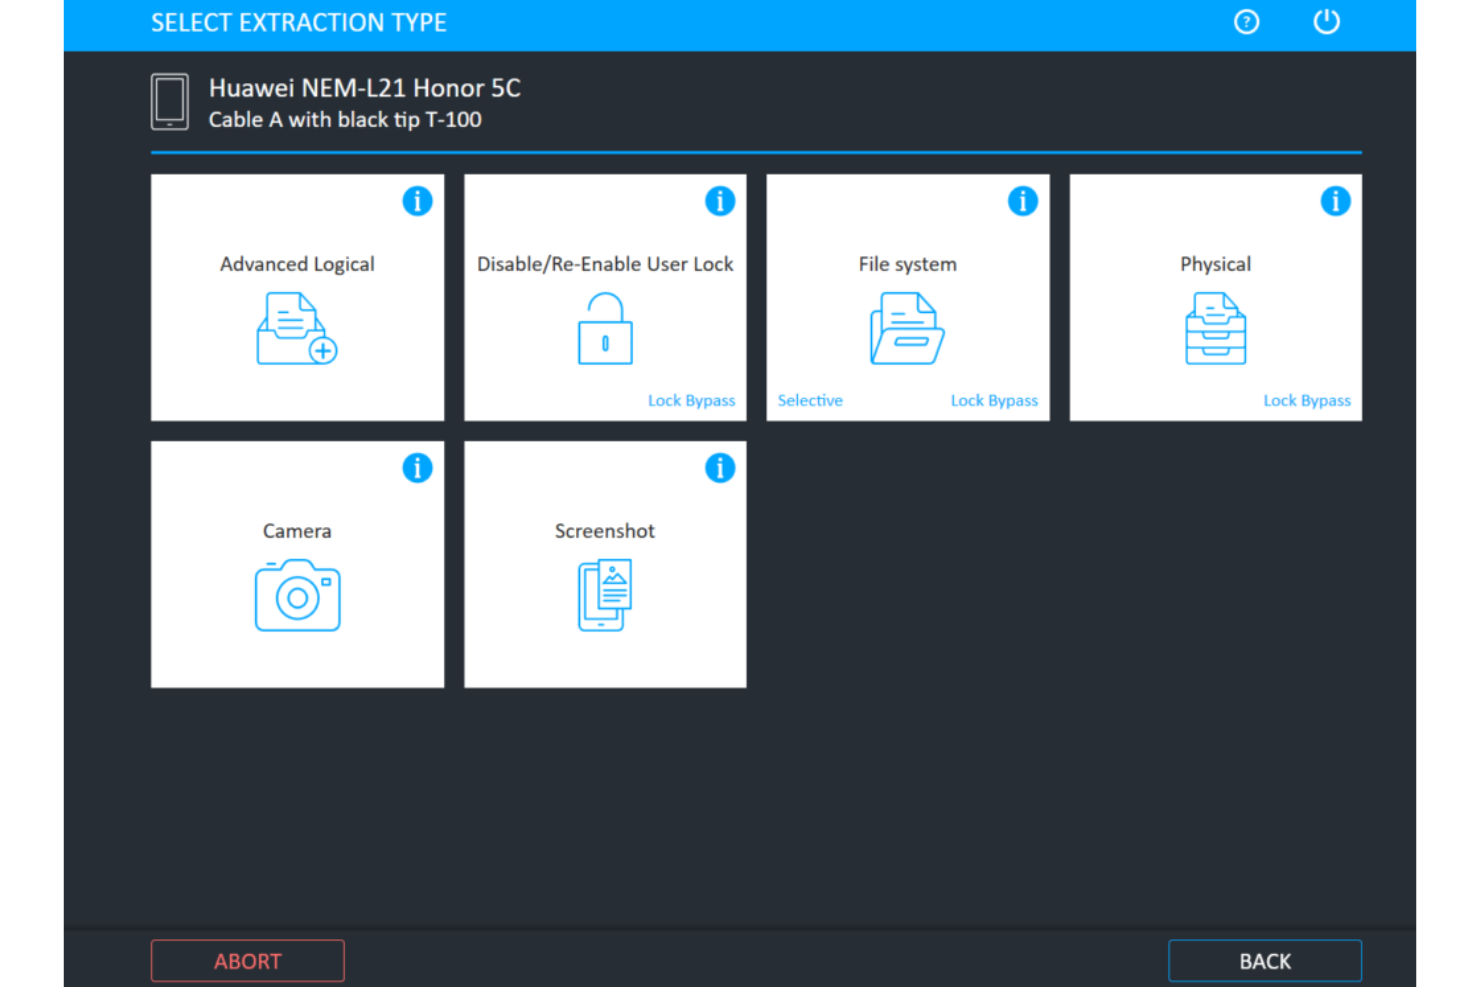
Cellebrite si guadagna un posto nella mia lista perché risolve il problema dell'estrazione dati da dispositivi mobili in loco, quando gli strumenti remoti o basati su cloud non sono adatti. Quando incontro team che hanno bisogno di accedere rapidamente a dispositivi bloccati o criptati, questo è lo strumento di cui mi fido.
Ho visto Cellebrite Premium estrarre in modo affidabile dati dagli ultimi dispositivi iOS e Android in scenari sul campo dove il tempo e l’accesso sono limitati. Apprezzo quanto sia orientato a superare le barriere di sicurezza preservando l’integrità delle prove direttamente sul posto.
Cellebrite è ideale per
- Forze dell’ordine che necessitano di estrazione rapida dei dati in loco
- Investigatori che devono accedere a dispositivi mobili bloccati o criptati
Cellebrite non è ideale per
- Team che si concentrano sulla raccolta dati remota o su cloud
- Investigatori senza accesso fisico ai dispositivi mobili
Cosa distingue Cellebrite
Cellebrite richiede di lavorare direttamente con il dispositivo a portata di mano, dando priorità all’estrazione dati immediata piuttosto che all’accesso remoto. A differenza di piattaforme come Magnet AXIOM, che si concentrano sull’acquisizione di prove da fonti cloud, Cellebrite Premium è progettato per scenari in cui ogni minuto conta e il dispositivo è fisicamente presente.
I team che lavorano sul campo tendono a fare affidamento su di esso per raccolte rapide e mirate da telefoni bloccati o criptati in indagini sensibili al tempo.
Compromessi con Cellebrite
Cellebrite è ottimizzato per l’accesso fisico ai dispositivi, il che significa che si perdono opzioni pratiche per la raccolta di dati da account cloud o endpoint remoti. Se hai bisogno di monitoraggio remoto o continuativo, dovrai abbinarlo a un altro strumento.
Pros and Cons
Pros:
- Robusto ambiente investigativo assistito da computer.
- Alta compatibilità con una vasta gamma di dispositivi mobili.
- Integrazioni efficaci con altre piattaforme investigative.
Cons:
- Richiede una formazione specializzata per un utilizzo ottimale.
- I componenti hardware potrebbero necessitare frequenti aggiornamenti per i dispositivi più recenti.
- La configurazione iniziale e la calibrazione possono essere lunghe.

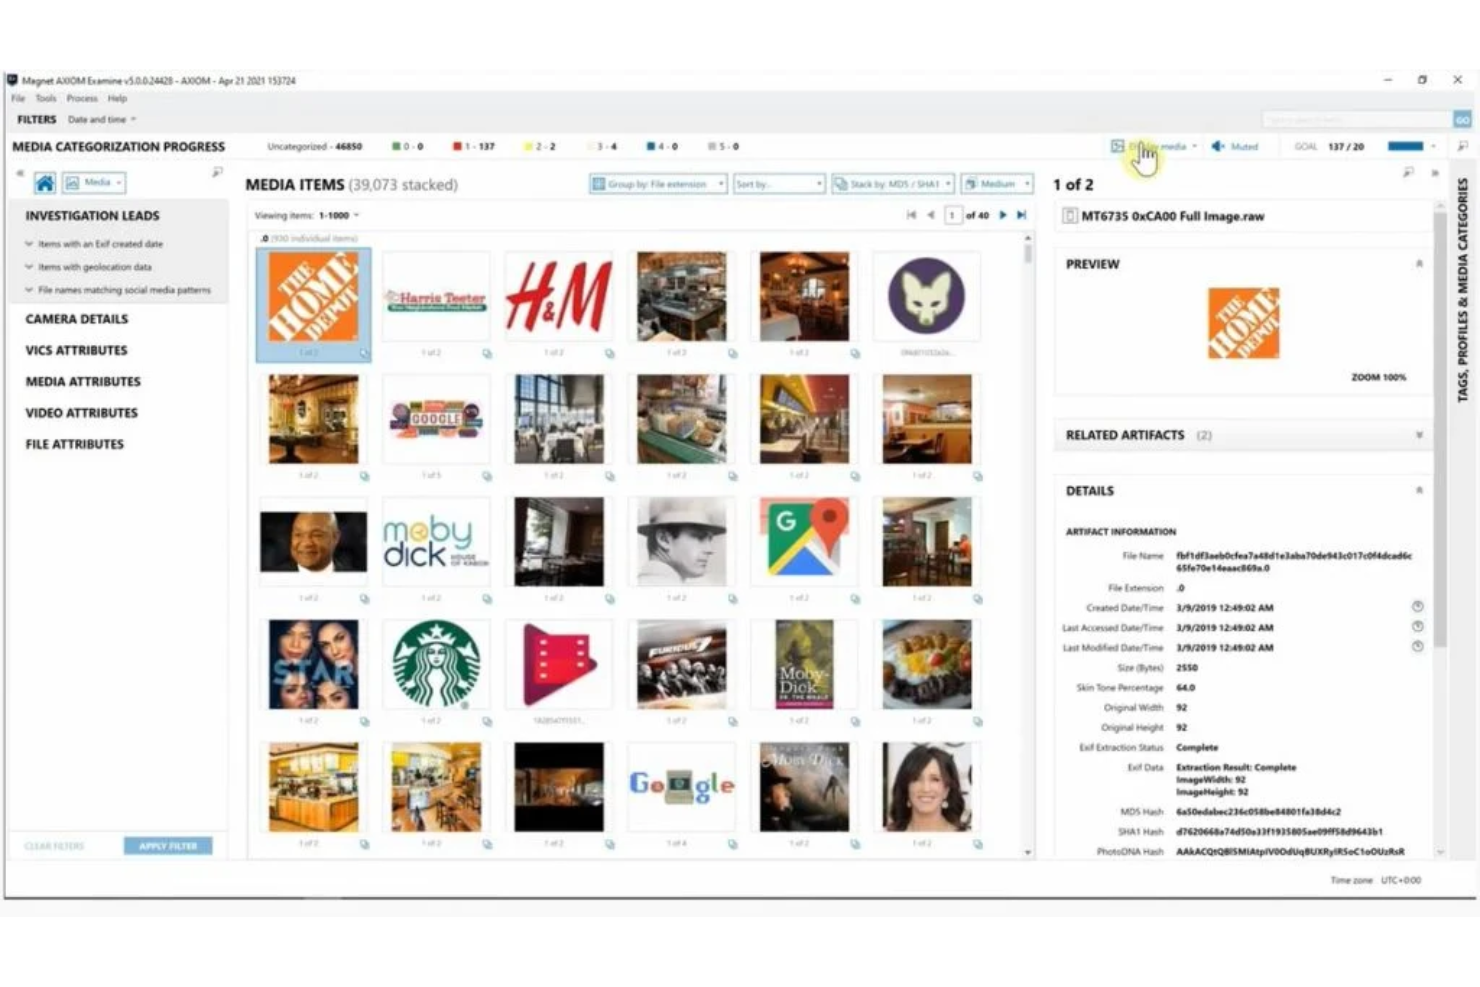
Magnet AXIOM entra nella mia lista per la sua capacità di raccogliere e analizzare prove da dispositivi mobili e piattaforme cloud come iOS, Android e servizi come Google, iCloud e app social. Lo utilizzo quando le organizzazioni devono recuperare cronologie di chat, dati delle app o attività di account da più fonti. Dall'esperienza d'uso, ciò che colpisce è la sua abilità nel individuare dati nascosti o criptati e collegare artefatti tra dispositivi e account. Questo fa risparmiare tempo quando si devono correlare prove da chat mobili e backup cloud durante indagini complesse.
Il Meglio di Magnet AXIOM
- Investigatori che gestiscono dati da fonti mobili e cloud
- Team focalizzati sul recupero di prove criptate o nascoste
I Limiti di Magnet AXIOM
- Casi limitati alla sola informatica forense su desktop tradizionali
- Organizzazioni con scarse competenze tecniche o risorse minime per la formazione
Cosa distingue Magnet AXIOM
Magnet AXIOM si distingue perché si concentra su dispositivi mobili e fonti cloud invece di basarsi sull'acquisizione di immagini desktop come EnCase. È progettato per casi in cui l'estrazione di dati da app di chat, social media e account cloud è fondamentale, non solo un valore aggiunto. In pratica, i team lo utilizzano quando gli strumenti forensi tradizionali non riescono ad accedere ai dati all’interno delle app o degli archivi cloud criptati.
Compromessi con Magnet AXIOM
AXIOM è ottimizzato per il recupero di dati da dispositivi mobili e cloud, ma i suoi flussi di lavoro possono risultare troppo complessi per chi desidera un’analisi rapida e superficiale. Si rinuncia alla semplicità per accedere a una gamma più ampia di prove e a un’estrazione più approfondita.
Pros and Cons
Pros:
- L'analisi dettagliata della timeline garantisce una visione completa.
- Efficace nel recupero della cronologia di navigazione internet da vari dispositivi, soprattutto telefoni cellulari.
- Integrazioni notevoli con piattaforme cloud e sistemi operativi mobili.
Cons:
- Potrebbe avere una curva di apprendimento più ripida per i principianti.
- Alcune funzionalità avanzate possono risultare complesse.
- Dipendenza da aggiornamenti continui per supportare le ultime versioni dei sistemi operativi mobili.

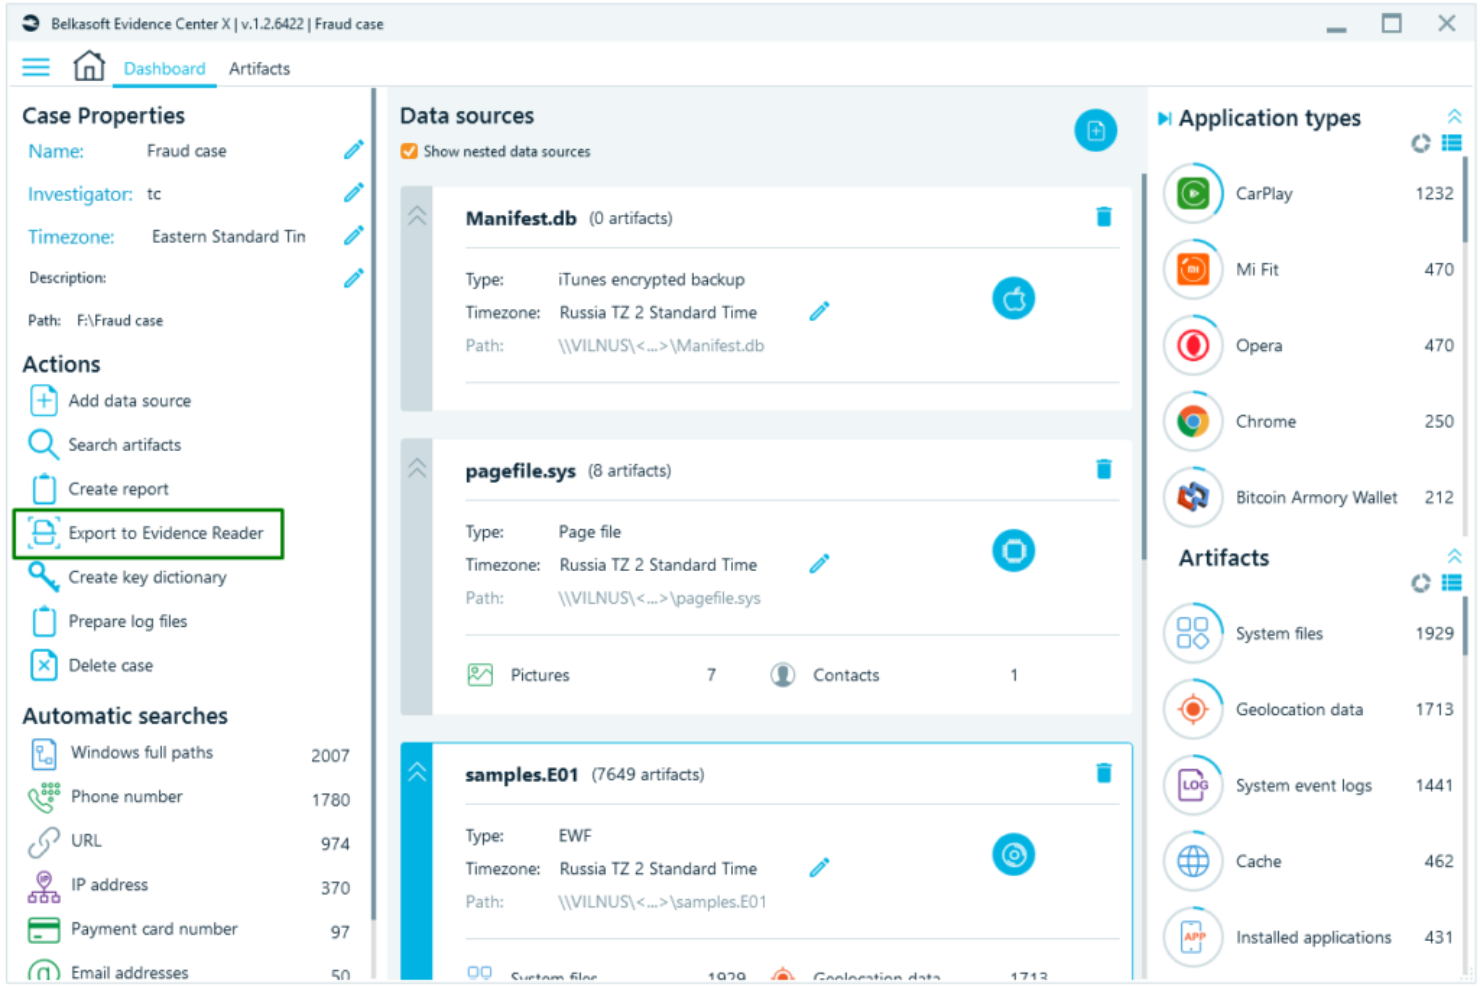
Belkasoft Evidence Center si distingue per la rapidità con cui estrae dati da una vasta gamma di fonti—cronologia dei browser, chat, email e immagini dei dispositivi. Ogni volta che è necessario approfondire artefatti da dispositivi mobili o computer, la sua estrazione automatica e la costruzione della timeline aiutano a fornire un quadro completo, anche da fonti crittografate.
Quello che apprezzo particolarmente è la panoramica degli artefatti che offre accesso immediato alle prove più rilevanti, specialmente quando l’indagine richiede risposte rapide in tempi stretti.
Belkasoft Evidence Center: Ideale per
- Team forensi che estraggono artefatti da computer, dispositivi mobili e cloud
- Investigatori che necessitano di analisi rapide di prove da fonti eterogenee
Belkasoft Evidence Center: Meno indicato per
- Team che necessitano di acquisizione remota live dagli endpoint
- Utenti focalizzati su incident response o analisi forense di rete
Cosa distingue Belkasoft Evidence Center
Belkasoft Evidence Center è progettato per gli investigatori che devono estrarre e correlare artefatti da una molteplicità di fonti in tempi molto rapidi. A differenza degli strumenti che richiedono ricerche manuali, Belkasoft automatizza il processo, individuando facilmente prove anche da immagini crittografate, dispositivi mobili e fonti cloud con un input minimo.
Nella pratica, funziona al meglio se hai a che fare con molti tipi di dati e desideri lavorare direttamente su artefatti di disco, memoria o applicazioni senza una configurazione manuale complessa.
Compromessi con Belkasoft Evidence Center
Si ottimizza per l’estrazione e la correlazione di artefatti, ma rinunci all’acquisizione live dagli endpoint e al monitoraggio attivo—il che significa che avrai bisogno di un altro strumento se dipendi dall’analisi di rete o dalla risposta in tempo reale.
Pros and Cons
Pros:
- Attenzione completa all’estrazione di artefatti digitali.
- Capacità avanzate di analisi forense della memoria.
- Funzionalità di imaging forense efficiente per la conservazione delle prove.
Cons:
- Potrebbe esserci una curva di apprendimento per i nuovi utenti.
- L’ampiezza delle funzionalità può apparire inizialmente impegnativa.
- Potenziali costi aggiuntivi per moduli supplementari o formazione avanzata.

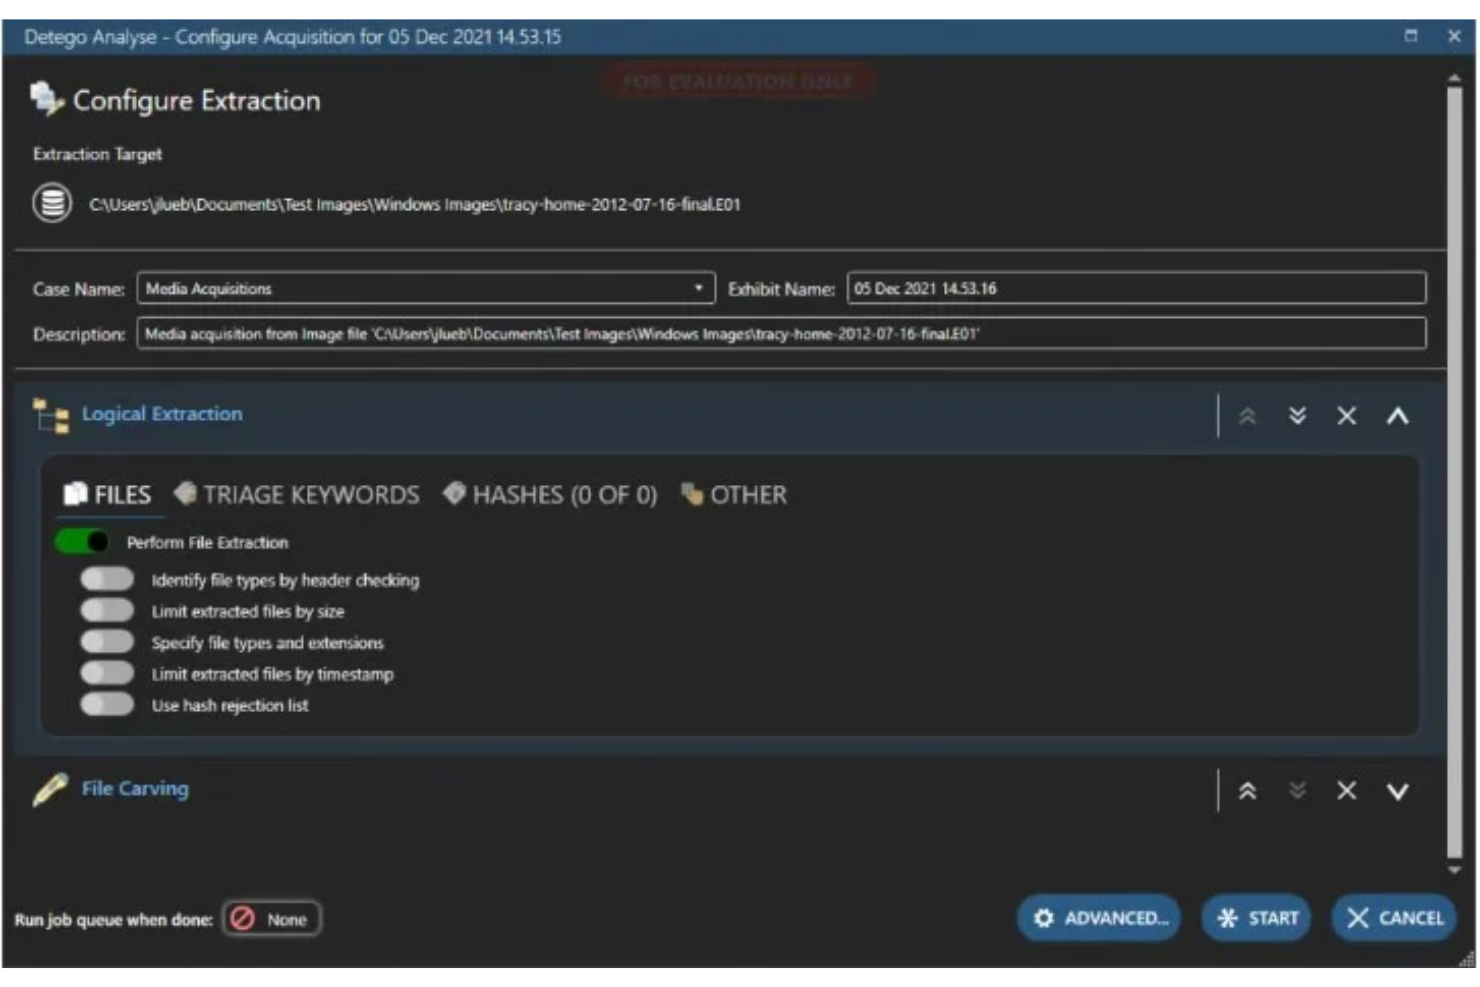
Detego Global è stato inserito qui per il suo approccio unificato alla digital forensics. Apprezzo il fatto che si possano raccogliere, analizzare e redigere report sulle prove provenienti da computer, dispositivi mobili e fonti cloud all’interno di un’unica interfaccia. In pratica, questo consente ai team di risparmiare molto tempo e fatica nel passare da un contesto all’altro quando un’indagine coinvolge molti tipi di dati diversi.
Lo consiglio quando hai davvero bisogno di centralizzare le attività di digital forensics invece di dover gestire strumenti o moduli separati.
Detego Global è ideale per
- Team di digital forensics che gestiscono dispositivi e fonti di dati diversificate
- Investigatori che necessitano di flussi di lavoro semplificati, end-to-end, dalla raccolta al reporting
Detego Global non è ideale per
- Utenti occasionali o team con esigenze forensi di base e a basso volume
- Organizzazioni focalizzate esclusivamente su indagini basate su rete o log
Cosa distingue Detego Global
Detego Global è progettato per gestire la digital forensics su diversi tipi di prove senza obbligarti a saltare tra applicazioni o flussi di lavoro separati. A differenza di EnCase, che tratta le tipologie di dispositivi in modo più frammentato, Detego Global riunisce analisi di computer, dispositivi mobili e risorse cloud in un unico ambiente organizzato.
Nella pratica, funziona al meglio quando i tuoi casi richiedono di raccogliere prove da svariate fonti digitali con il minimo attrito.
Compromessi con Detego Global
Detego Global punta sulla digital forensics unificata, ma questa scelta comporta la rinuncia alla profondità estrema che offrono alcuni strumenti specifici per singoli dispositivi, quindi gli specialisti che lavorano solo con un tipo di dato potrebbero trovare altri strumenti più adatti.
Pros and Cons
Pros:
- Capacità di analisi completa degli endpoint.
- Integrazione solida con i principali sistemi operativi come Mac e Windows.
- Funzionalità specializzate per l’estrazione di prove da app.
Cons:
- Potrebbe richiedere formazione per gli utenti alle prime armi.
- L’ampia suite di strumenti potrebbe risultare inizialmente complessa.
- Possibili costi aggiuntivi per integrazioni o funzioni avanzate.
Altri software di informatica forense digitale
Di seguito trovi un elenco di software aggiuntivi di informatica forense digitale che ho selezionato, ma che non sono rientrati tra i primi 10. Vale sicuramente la pena esaminarli.
- Cyber Triage
Ideale per risposta rapida agli incidenti
- MailXaminer
Ideale per analisi e recupero delle email
- Oxygen Forensics
Ideale per correlazioni di dati tra piattaforme diverse


Come Valuto i Software di Informatica Forense
Divido la mia valutazione in requisiti di base imprescindibili—come l'acquisizione con blocco in scrittura e la catena di custodia verificata con hash—e nei fattori che distinguono gli strumenti veramente raccomandabili dagli altri.
Funzionalità di Base (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ognuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ciascuna delle funzionalità di base elencate di seguito. Poi calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere un punteggio totale minimo del 65% per essere preso in considerazione.
- Acquisizione Dati Forensi: Controllo se uno strumento può creare immagini forensi verificate da dischi, memoria, dispositivi mobili e fonti cloud utilizzando metodi con blocco in scrittura.
- Integrità delle Prove & Catena di Custodia: Qui valuto la verifica con hash (MD5, SHA-256) e il logging audit—specialmente quanto bene lo strumento documenta la gestione delle prove per l'uso in tribunale.
- Analisi e Recupero Artefatti: Cerco la capacità di effettuare un'analisi approfondita del file system, l'analisi del registro e il recupero di file eliminati—come il recupero di artefatti del browser o immagini ricavate dallo spazio non allocato.
- Ricostruzione di Timeline & Eventi: Un buon strumento correla le voci di log, i metadati dei file e l'attività utente in una timeline visiva, quindi valuto come ogni prodotto gestisce la correlazione multi-sorgente.
- Ricerca per Parole Chiave & Indicizzazione: Elaborare terabyte di prove significa che la velocità di ricerca è fondamentale. Valuto le prestazioni dell'indicizzazione insieme al supporto per regex, operatori booleani e filtri.
- Reportistica Forense & Esportazione: Il risultato finale di ogni indagine è il report, quindi analizzo le opzioni di template, l'inserimento delle prove, il supporto alla redazione di dati sensibili e i formati di esportazione.
Una volta che ho una lista di strumenti che soddisfano questi criteri, considero ciò che distingue ciascuna piattaforma.
Fattori Differenzianti (Cosa Distingue i Fornitori)
Ecco come confronto e metto a contrasto i vari fornitori:
Funzionalità Distintive
La raccolta remota dagli endpoint è un grande elemento di distinzione—quando avviene un incidente in una forza lavoro distribuita, occorre poter acquisire l’immagine di un portatile all’estero senza doverlo spedire fisicamente. Valuto anche la profondità delle funzionalità di informatica forense su dispositivi mobili e cloud, dato che le prove risiedono sempre più spesso su piattaforme SaaS come Microsoft 365 o su dispositivi personali. L’analisi assistita dall’intelligenza artificiale conta molto per selezionare grandi quantità di dati: il machine learning può classificare migliaia di immagini o segnalare anomalie molto più rapidamente di qualsiasi esaminatore umano.
Oltre le Funzionalità
L’ammissibilità in tribunale è una delle prime cose che verifico—se i risultati di uno strumento non sono stati accettati in sede legale, tutto il lavoro investigativo perde valore. Analizzo anche le certificazioni e l’ecosistema formativo del fornitore, perché qualifiche come EnCE o ACE influiscono direttamente sulla credibilità di un esaminatore in giudizio. Anche la flessibilità di implementazione è importante. Alcune indagini richiedono ambienti isolati dalla rete, mentre altre necessitano di collaborazione cloud tra uffici, quindi valuto se lo strumento supporta sia modelli on-premise sia ibridi.
Come scegliere il software di informatica forense digitale
È facile perdersi in lunghi elenchi di funzionalità e strutture di prezzo complesse. Per aiutarti a rimanere concentrato mentre affronti il tuo processo di selezione del software, unico per le tue esigenze, ecco una lista di fattori da tenere a mente:
| Fattore | Cosa considerare |
|---|---|
| Scalabilità | Il software crescerà insieme al tuo team? Verifica se supporta un numero maggiore di utenti o un volume di dati più elevato con l'espansione delle tue esigenze. Evita gli strumenti che limitano la crescita con costi di aggiornamento elevati. |
| Integrazioni | Funziona con gli strumenti che già utilizzi? Verifica che si colleghi facilmente ai sistemi che usi già, per evitare interruzioni del flusso di lavoro. Cerca interfacce di programmazione delle applicazioni o connettori preconfigurati. |
| Personalizzazione | Puoi adattarlo ai tuoi processi? Valuta se puoi modificare le impostazioni o i flussi di lavoro in base alle esigenze del tuo team senza costi o complicazioni aggiuntivi. |
| Facilità d'uso | È intuitivo per il tuo team? Assicurati che il personale non tecnico possa utilizzarlo senza una formazione approfondita. Cerca interfacce intuitive e una navigazione semplice. |
| Implementazione e onboarding | Quanto rapidamente puoi iniziare? Valuta il tempo e le risorse necessarie per implementare il software e formare il tuo team. Cerca strumenti che offrano configurazioni guidate e risorse formative. |
| Costo | Rientra nel tuo budget? Confronta il costo totale di proprietà, comprese le commissioni nascoste o gli addebiti per le funzionalità essenziali. Cerca modelli di prezzo trasparenti. |
| Misure di sicurezza | I tuoi dati e le tue indagini sono protetti? Verifica che il software soddisfi i tuoi standard di sicurezza, inclusi la crittografia e i controlli degli accessi. Controlla la conformità alle normative pertinenti. |
Che cos'è il software di analisi forense digitale?
Il software di analisi forense digitale è uno strumento utilizzato per raccogliere, analizzare e creare report sui dati digitali a fini investigativi. Questi strumenti sono comunemente utilizzati dalle forze dell'ordine, dai professionisti della sicurezza informatica e dai team IT per individuare e comprendere le prove digitali. Le funzionalità di recupero dei dati, raccolta delle prove e analisi dei file aiutano a condurre indagini accurate e a garantire la conformità alle normative. Nel complesso, questi strumenti forniscono un supporto essenziale per portare alla luce la verità digitale e mantenere l'integrità dei dati.
Funzionalità
Quando scegli un software di analisi forense digitale, presta attenzione alle seguenti funzionalità principali:
- Recupero dei dati: recupera i dati persi o eliminati per agevolare le indagini e garantire che nulla venga trascurato.
- Raccolta delle prove: raccoglie sistematicamente le prove digitali, preservandone l'integrità per i procedimenti giudiziari.
- Analisi dei file: esamina i file alla ricerca di informazioni nascoste o anomalie che potrebbero indicare manomissioni o attività dannose.
- Risposta agli incidenti: offre strumenti per reagire rapidamente agli incidenti di sicurezza, riducendo al minimo i potenziali danni.
- Generazione di report: crea report dettagliati per presentare i risultati in modo chiaro e professionale.
- Integrazione con il cloud: si connette ai servizi cloud per ampliare le possibilità di accesso e archiviazione dei dati.
- Monitoraggio in tempo reale: offre una supervisione continua per rilevare e contrastare le minacce mentre si verificano.
- Compatibilità multipiattaforma: garantisce il funzionamento del software su diversi sistemi operativi e dispositivi.
- Crittografia avanzata: protegge i dati sensibili mediante la crittografia per impedire gli accessi non autorizzati.
- Creazione automatica di report: fa risparmiare tempo generando automaticamente i report e garantendo coerenza e accuratezza.
Vantaggi
L'implementazione di un software di analisi forense digitale offre diversi vantaggi al tuo team e alla tua azienda. Eccone alcuni:
- Maggiore accuratezza: le funzionalità di recupero dei dati e raccolta delle prove garantiscono indagini approfondite e precise.
- Indagini efficienti: la creazione automatica di report e il monitoraggio in tempo reale fanno risparmiare tempo, consentendo al tuo team di concentrarsi sull'analisi.
- Sicurezza rafforzata: la crittografia avanzata e gli strumenti di risposta agli incidenti aiutano a proteggere le informazioni sensibili dagli accessi non autorizzati.
- Conformità legale: la generazione di report e l'analisi dei file supportano il rispetto degli standard e delle normative legali nelle indagini.
- Accesso multipiattaforma: la compatibilità con dispositivi e sistemi operativi diversi offre flessibilità in vari ambienti.
- Scalabilità: l'integrazione con il cloud garantisce che gli strumenti possano crescere insieme alle esigenze dei tuoi dati e del tuo team.
- Risposta rapida: le funzionalità di risposta agli incidenti consentono di agire immediatamente, riducendo l'impatto delle violazioni della sicurezza.
Costi e prezzi
La scelta di un software di analisi forense digitale richiede la comprensione dei vari modelli e piani tariffari disponibili. I costi variano in base alle funzionalità, alle dimensioni del team, ai componenti aggiuntivi e ad altri fattori. La tabella seguente riassume i piani più comuni, i relativi prezzi medi e le funzionalità tipicamente incluse nelle soluzioni software di analisi forense digitale:
Tabella comparativa dei piani per il software di analisi forense digitale
| Tipo di piano | Prezzo medio | Funzionalità comuni |
|---|---|---|
| Piano gratuito | $0 | Recupero di base dei dati, analisi limitata dei file e creazione standard di report. |
| Piano personale | $10-$30/utente/mese | Recupero avanzato dei dati, raccolta delle prove e risposta di base agli incidenti. |
| Piano aziendale | $50-$100/utente/mese | Analisi completa dei file, creazione automatica di report e compatibilità multipiattaforma. |
| Piano per grandi aziende | $150-$300/utente/mese | Monitoraggio in tempo reale, crittografia avanzata, dashboard personalizzabili e assistenza clienti prioritaria. |
Domande frequenti sul software di informatica forense
Ecco alcune risposte alle domande frequenti sul software di informatica forense:
Come posso valutare l'affidabilità del software di informatica forense?
Valutate la reputazione del software attraverso referenze, recensioni e versioni di prova. Cercate feedback sulla sua stabilità, accuratezza e facilità d’uso. Un software affidabile dovrebbe avere una solida esperienza nella gestione accurata dei dati e garantire prestazioni costanti durante le indagini.
Quali tipi di dati può raccogliere e analizzare il software di informatica forense?
Il software di informatica forense può gestire diversi tipi di dati, tra cui file informatici, dati mobili e informazioni basate sul cloud. È fondamentale assicurarsi che il software supporti le fonti di dati specifiche con cui si lavora, per massimizzarne l’efficacia nelle indagini.
Il software di informatica forense può integrarsi con sistemi o strumenti esistenti?
Sì, la maggior parte dei software di informatica forense offre funzionalità di integrazione con altri strumenti e sistemi. Verificate che supporti connessioni fluide con l’attuale ecosistema software, così da migliorare l’efficienza del flusso di lavoro e la gestione dei dati.
Prossimi passi:
Se state valutando un software di informatica forense, mettetevi in contatto gratuitamente con un consulente SoftwareSelect per ricevere consigli.
Compilate un modulo e partecipate a una breve conversazione durante la quale il consulente approfondirà le vostre esigenze specifiche. Dopodiché riceverete una rosa ristretta di software da valutare. Vi supporterà anche durante l'intero processo di acquisto, comprese le negoziazioni sui prezzi.