

Trovare lo strumento giusto per il proprio team può essere complicato nel mondo della containerizzazione e della virtualizzazione. Ad esempio, potresti voler cercare oltre Docker a causa di problemi di scalabilità, sicurezza o conformità specifici. Queste difficoltà possono ostacolare il tuo flusso di lavoro e influire sugli obiettivi aziendali.
Ho valutato le principali alternative a Docker, concentrandomi sugli aspetti che distinguono ciascuna di esse. Il mio obiettivo è aiutarti a trovare una soluzione adatta alle esigenze specifiche del tuo team.
In questo articolo scoprirai le mie migliori selezioni, ciascuna con caratteristiche distintive che potrebbero colmare le lacune di Docker. Sono qui per guidarti attraverso queste opzioni, assicurandomi che tu faccia una scelta consapevole in linea con i tuoi obiettivi.
Cos'è Docker?
Docker è una piattaforma di containerizzazione e virtualizzazione per eseguire applicazioni in ambienti isolati. Viene comunemente utilizzato da sviluppatori, professionisti IT e team DevOps per semplificare la distribuzione e la gestione delle applicazioni.
Funzionalità come la portabilità dei container, la configurazione rapida e l'efficienza delle risorse aiutano a soddisfare le esigenze di scalabilità, sicurezza e conformità. Nel complesso, Docker offre un modo flessibile per gestire in modo efficiente gli ambienti delle applicazioni.
Perché fidarsi dei nostri consigli sui software
6,700+
Reviews
20
Industry experts
16+
Evaluation factors
14
Years
Il nostro team testa e recensisce software dal 2012. In quanto leader tecnologici noi stessi, sappiamo quanto sia difficile — e importante — scegliere il software giusto.
Per questa guida, abbiamo valutato gli strumenti attraverso test praticie ricerche indipendenti, assegnando un punteggio agli strumenti in base ai nostri criteri di selezione.
Le nostre recensioni riflettono il nostro giudizio editoriale umano, non un discorso di vendita.
Revisori esperti:
- Paulo Gardini MiguelDirettore tecnico
 Tim FisherVP dell'IA
 Gabriel RosasTech Lead e architetto software
 Christhian GruhnTech Lead e architetto della piattaforma

Tabella comparativa: alternative a Docker
Questa tabella comparativa riassume i dettagli sui prezzi delle mie migliori selezioni di alternative a Docker.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Ideale per l'efficienza delle microVM | Non disponibile | Prezzi su richiesta | Website | |
| 2 | Ideal para la compatibilidad con varios usuarios | Prueba gratuita de 30 días + demostración gratuita disponible | Desde $20/mes | Website | |
| 3 | Ideale per le compilazioni senza demone | Non disponibile | Prezzi su richiesta | Website | |
| 4 | Ideale per la gestione degli ambienti locali | Piano gratuito disponibile | Prezzi su richiesta | Website | |
| 5 | Ideale per la gestione di più cluster | Piano gratuito disponibile | Prezzi su richiesta | Website | |
| 6 | Ideale per la gestione dei container Linux | Non disponibile | Prezzo su richiesta | Website | |
| 7 | Ideale per semplicità e portabilità | Non disponibile | Prezzo su richiesta | Website | |
| 8 | Ideale per l'utilizzo dei server Linux | Piano gratuito disponibile | Prezzi su richiesta | Website | |
| 9 | Ideal para la programación de diagramas de Gantt a escala empresarial | Prueba gratuita de 30 días | Desde $12/usuario/mes | Website | |
| 10 | La scelta migliore per l'integrazione con Kubernetes | Non disponibile | Prezzo su richiesta | Website |


Recensioni delle migliori alternative a Docker
Di seguito sono riportati i miei riepiloghi dettagliati delle migliori alternative a Docker incluse nella mia selezione. Le mie recensioni offrono un’analisi dettagliata delle funzionalità principali, dei pro & contro, delle integrazioni e dei casi d’uso ideali di ogni strumento, per aiutarti a trovare quello più adatto a te.
 Ideale per l'efficienza delle microVM
- Non disponibile
- Prezzi su richiesta
Visit WebsiteCustomer Rating:4.8/5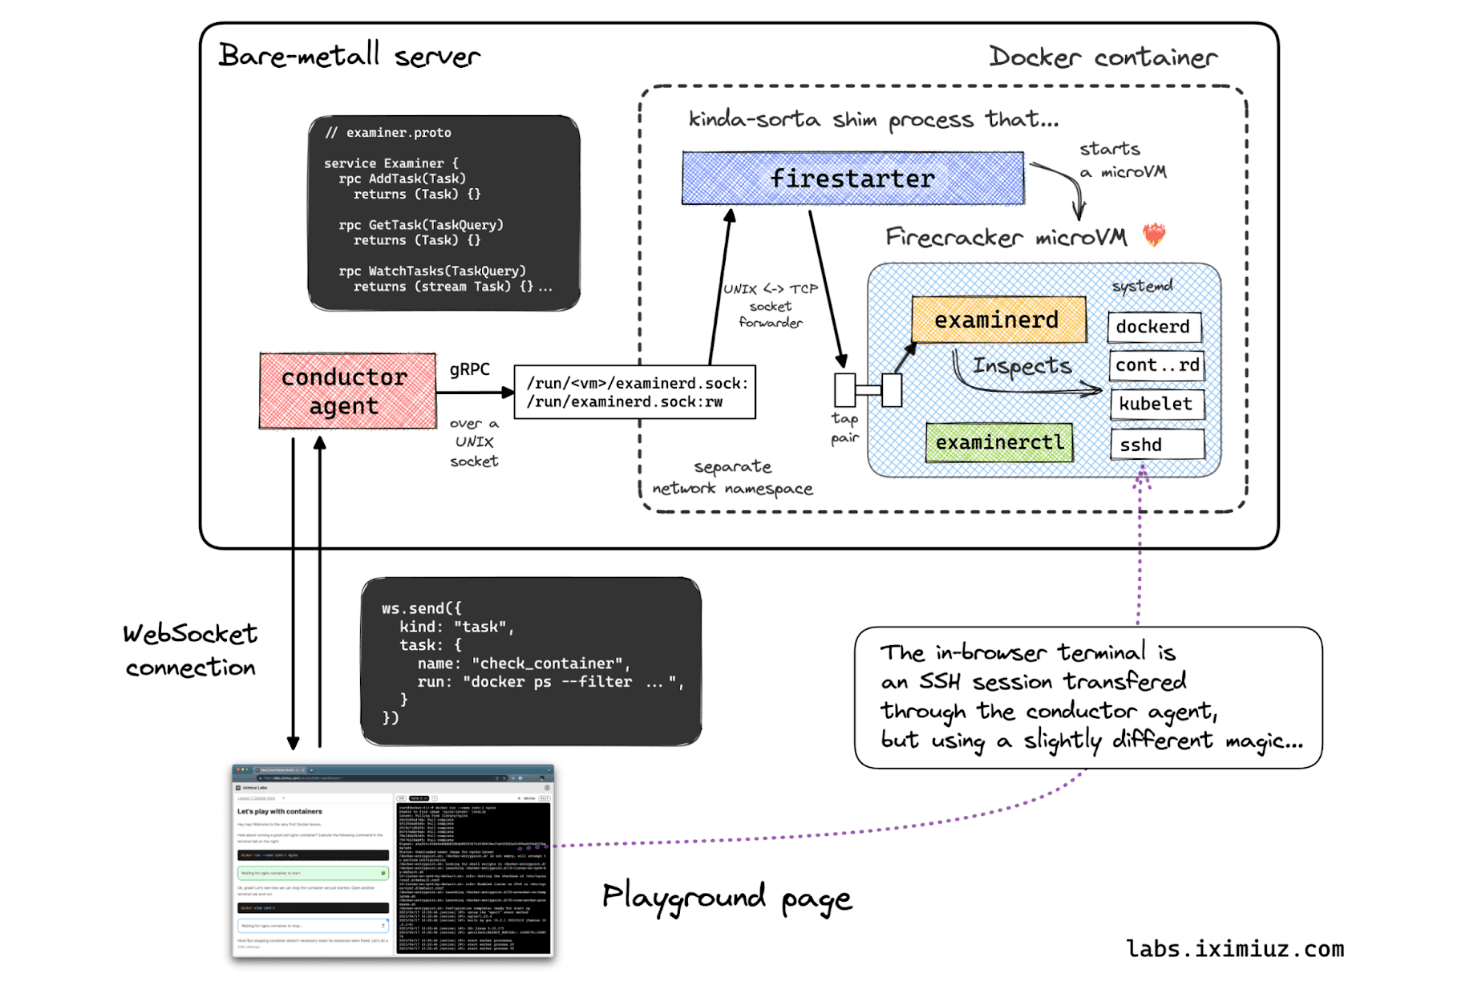
Firecracker esegue microVM isolate all'interno di container Docker per un sandboxing sicuro. Firecracker è un monitor di macchine virtuali open source per i team di infrastruttura che necessitano di ambienti leggeri e isolati per piattaforme basate su container, carichi di lavoro serverless e servizi multi-tenant.
Per chi è più adatto Firecracker?
I team che gestiscono infrastrutture cloud e devono eseguire carichi di lavoro isolati ad alta densità possono utilizzare l'architettura leggera delle microVM di Firecracker.
Perché ho scelto Firecracker
Ho scelto Firecracker per le architetture alternative a Docker che necessitano di un isolamento dei carichi di lavoro più efficace senza il sovraccarico di una macchina virtuale completa. È ideale per l'efficienza delle microVM e utilizza KVM e un modello di dispositivi minimale per eseguire microVM leggere, che possono ospitare carichi di lavoro basati su container. Mi piace perché è adatto alle piattaforme serverless che avviano ambienti isolati su richiesta.
Funzionalità principali di Firecracker
- API REST di controllo: Configura, avvia, mette in pausa e arresta le microVM tramite endpoint HTTP.
- Acquisizione e ripristino di snapshot: Salva lo stato delle microVM e lo ripristina da uno snapshot.
- Limitazione della velocità delle risorse: Imposta limiti per le operazioni di rete e sui dispositivi a blocchi.
- Servizio di metadati: Fornisce ai carichi di lavoro guest metadati specifici dell'istanza.
Integrazioni di Firecracker
Firecracker è indicato come utilizzato da o integrato con containerd tramite firecracker-containerd, E2B, Fly.io, Kata Containers, Koyeb e Northflank. La sua API REST supporta la configurazione e il controllo del ciclo di vita delle microVM.
Pros and Cons
Pros:
- Isolamento supportato dall'hardware per i carichi di lavoro basati su container
- Le microVM leggere riducono il sovraccarico della virtualizzazione
- L'API REST controlla il ciclo di vita delle VM e gli snapshot
Cons:
- Richiede host Linux compatibili con KVM
- La rete dell'host richiede una configurazione manuale
Learn more about Firecracker: 2Ideal para la compatibilidad con varios usuarios
runc
- Prueba gratuita de 30 días + demostración gratuita disponible
- Desde $20/mes
ZarMoney permite a los equipos trabajar con facturación avanzada, informes y plantillas personalizadas. ZarMoney es una solución de software contable diseñada para pequeñas y medianas empresas. Su función principal es ideal para propietarios de empresas y contables.
Por qué es una buena alternativa a Wave Accounting: ZarMoney ofrece compatibilidad con varios usuarios, lo que supone una ventaja significativa para los equipos que necesitan colaborar. Sus avanzadas funciones de facturación permiten a tu equipo gestionar situaciones de facturación complejas. El software también permite generar informes detallados, lo que te ayuda a obtener información sobre tus datos financieros. Además, ZarMoney ofrece plantillas personalizables adaptadas a las necesidades específicas de tu empresa.
Funciones e integraciones destacadas:
Las funciones incluyen la gestión de inventario, que permite realizar un seguimiento de los niveles de existencias y volver a hacer pedidos cuando sea necesario. El software también admite la gestión de tipos impositivos, lo que te ayuda a cumplir con diversos requisitos fiscales. Otra función es la posibilidad de crear y enviar presupuestos, lo que facilita que tu equipo proporcione cotizaciones a los clientes.
Las integraciones incluyen PayPal, Stripe, Square, QuickBooks, Xero, Slack, Google Drive, Dropbox, HubSpot y Mailchimp.
Pros and Cons
Pros:
- Gestión de inventario
- Colaboración con varios usuarios
- Funciones detalladas de generación de informes
Cons:
- Funciones limitadas de la aplicación móvil
- Curva de aprendizaje más pronunciada
Learn more about runc:
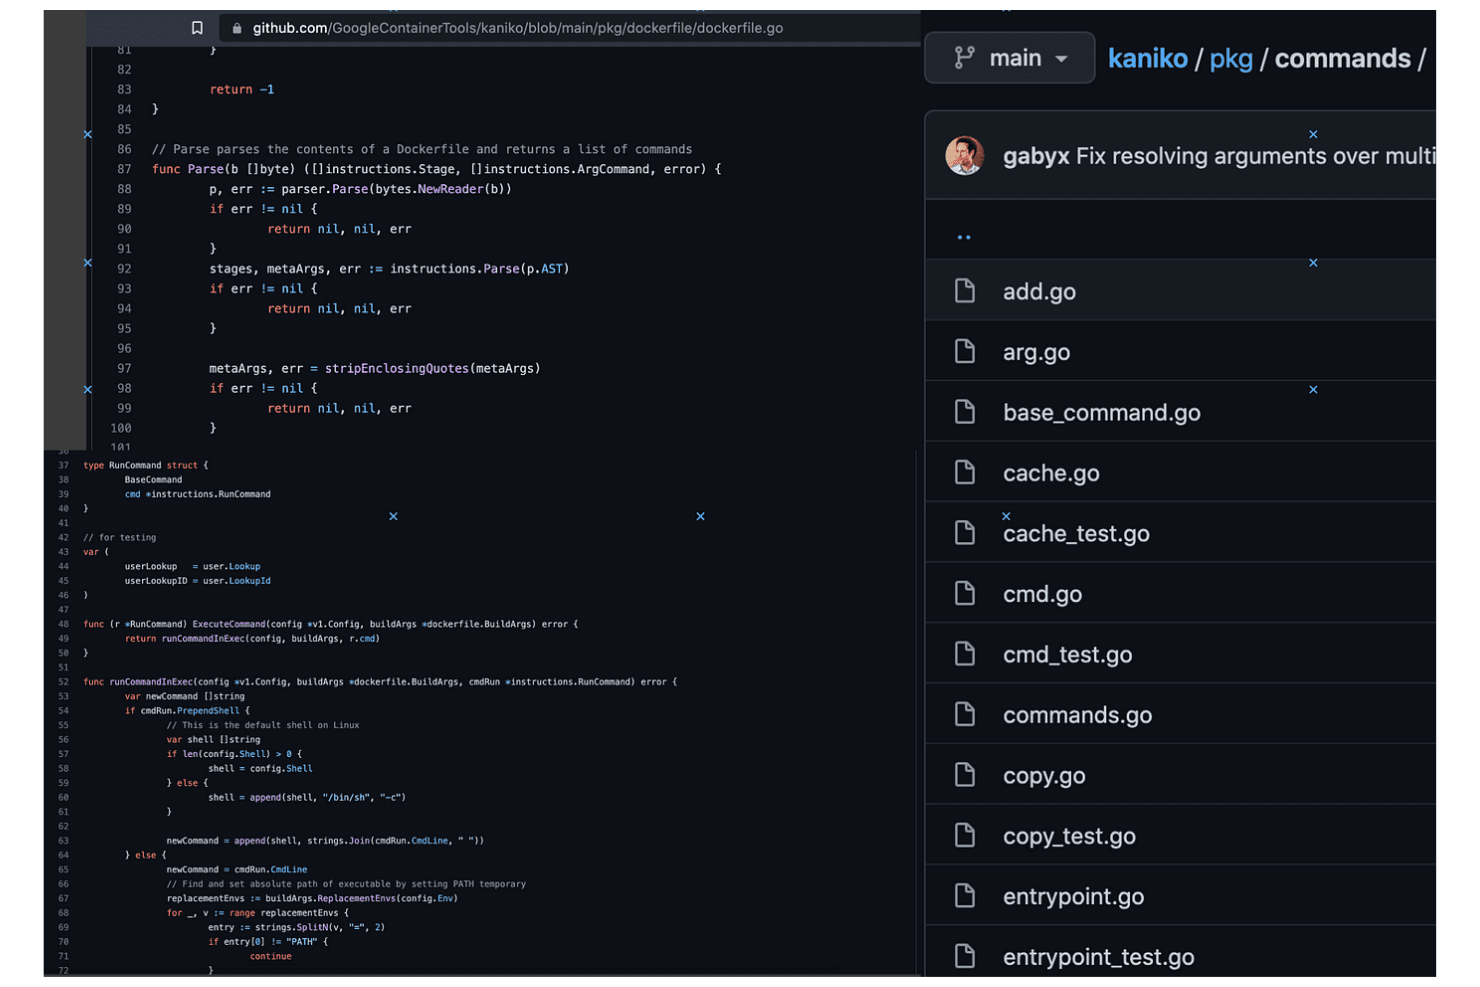
Kaniko consente agli utenti di consultare su GitHub il codice sorgente per l'analisi dei Dockerfile. Kaniko offre ai team di piattaforma e DevOps un modo per creare immagini di container a partire da Dockerfile nei flussi di lavoro CI, supportando gli ambienti incentrati su Kubernetes che necessitano di un'alternativa agli strumenti di compilazione basati su Docker.
Per chi è più adatto Kaniko?
Kaniko è adatto ai team infrastrutturali che devono creare immagini di container a partire da Dockerfile nella CI senza dipendere da un demone Docker.
Perché ho scelto Kaniko
Ho scelto Kaniko come soluzione ideale per le compilazioni senza demone perché il suo esecutore crea immagini a partire da Dockerfile senza un demone Docker. Mi piace poterlo eseguire in un processo CI Kubernetes e inviare l'immagine completata a un registro senza esporre un socket Docker.
Funzionalità principali di Kaniko
- Cache remota dei livelli: Memorizza nella cache i livelli
RUNeCOPYin un registro. - Contesti di compilazione: Accetta directory locali, archivi, repository Git e servizi di archiviazione cloud.
- Autenticazione al registro: Supporta la configurazione delle credenziali per GCR, Amazon ECR e Azure ACR.
- Compilazioni riproducibili: Offre un'opzione per rimuovere i timestamp dall'immagine.
Integrazioni di Kaniko
Kaniko supporta l'autenticazione ai registri e l'invio di immagini a Google Container Registry, Amazon ECR, Azure ACR, Docker Hub e JFrog Artifactory o Container Registry; è possibile configurare altri gestori delle credenziali Docker.
Pros and Cons
Pros:
- Evita configurazioni Docker-in-Docker con privilegi elevati
- Le compilazioni vengono eseguite all'interno di pod Kubernetes
- Memorizza da remoto nella cache i livelli `RUN` e `COPY`
Cons:
- Il repository principale di Google è archiviato
- Le istantanee del file system possono rallentare le compilazioni di grandi dimensioni
Learn more about Kaniko:- Cache remota dei livelli: Memorizza nella cache i livelli
 Ideale per la gestione degli ambienti locali
- Piano gratuito disponibile
- Prezzi su richiesta
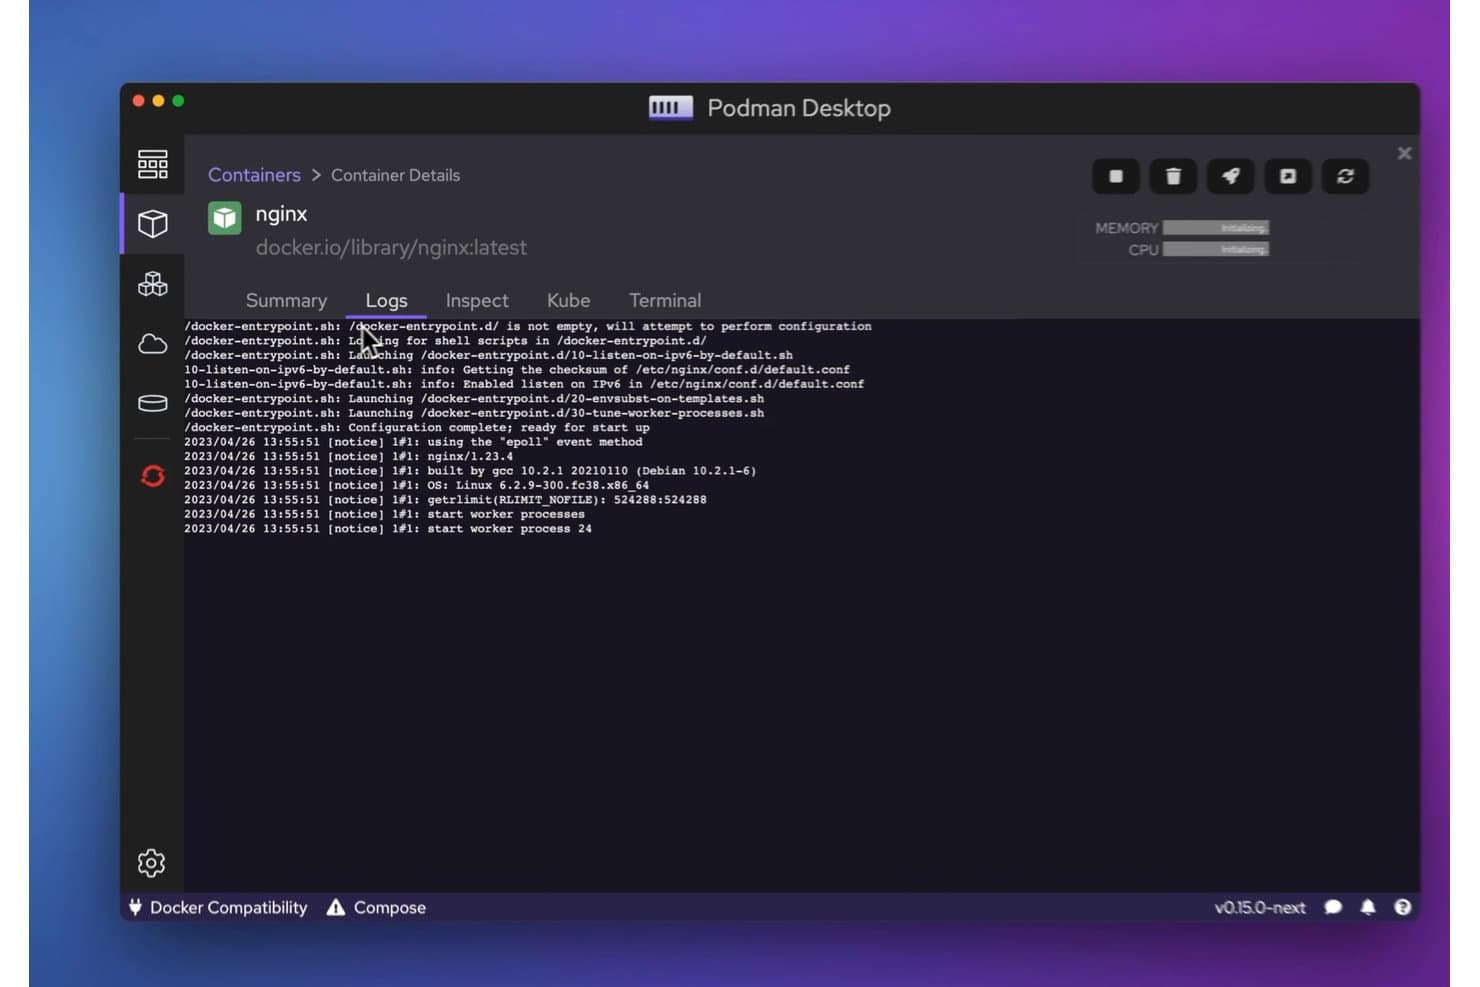
Podman consente agli utenti di visualizzare i log dei container in tempo reale in un'interfaccia desktop intuitiva. Podman offre agli sviluppatori e ai team IT un modo a codice sorgente aperto e senza demone per creare, eseguire e gestire container localmente, aiutandoli a testare le applicazioni e a mantenere coerenti gli ambienti di sviluppo.
Per chi è più adatto Podman?
Podman è adatto agli sviluppatori e agli amministratori di sistema che desiderano gestire flussi di lavoro basati su container sulle stazioni di lavoro senza un demone centrale.
Perché ho scelto Podman
Ho scelto Podman perché il suo flusso di lavoro con container senza demone e senza root lo rende un'alternativa pratica a Docker per lo sviluppo locale. Posso eseguire container senza un demone centrale, raggruppare container correlati in pod e generare YAML Kubernetes per trasferire una configurazione testata nei flussi di lavoro dei cluster.
Funzionalità principali di Podman
- Gestione delle immagini: scaricare, assegnare tag, ispezionare e rimuovere le immagini dei container.
- Gestione dei volumi: creare e ispezionare volumi denominati per i dati persistenti dei container.
- Gestione della rete: creare reti e connettervi i container.
- Controlli dello stato: configurare controlli dello stato per monitorare lo stato dei container.
Integrazioni di Podman
Le integrazioni native di Podman non sono documentate in modo chiaro, ma offre un'API REST compatibile con Docker e un'API Libpod per le integrazioni personalizzate. Podman Desktop può gestire Docker, Lima, kind, Red Hat OpenShift e Red Hat OpenShift Developer Sandbox, oltre a eseguire la distribuzione nei contesti Kubernetes.
Pros and Cons
Pros:
- I container senza root riducono l'esposizione dei privilegi dell'host
- Il funzionamento senza demone evita un servizio del motore persistente
- Il supporto per pod e YAML Kubernetes facilita i test dall'ambiente locale al cluster
Cons:
- Il supporto per Compose è inferiore alla più ampia copertura delle funzionalità di Docker
- La rete senza root può complicare la registrazione dell'IP sorgente
Learn more about Podman: Ideale per la gestione di più cluster
- Piano gratuito disponibile
- Prezzi su richiesta
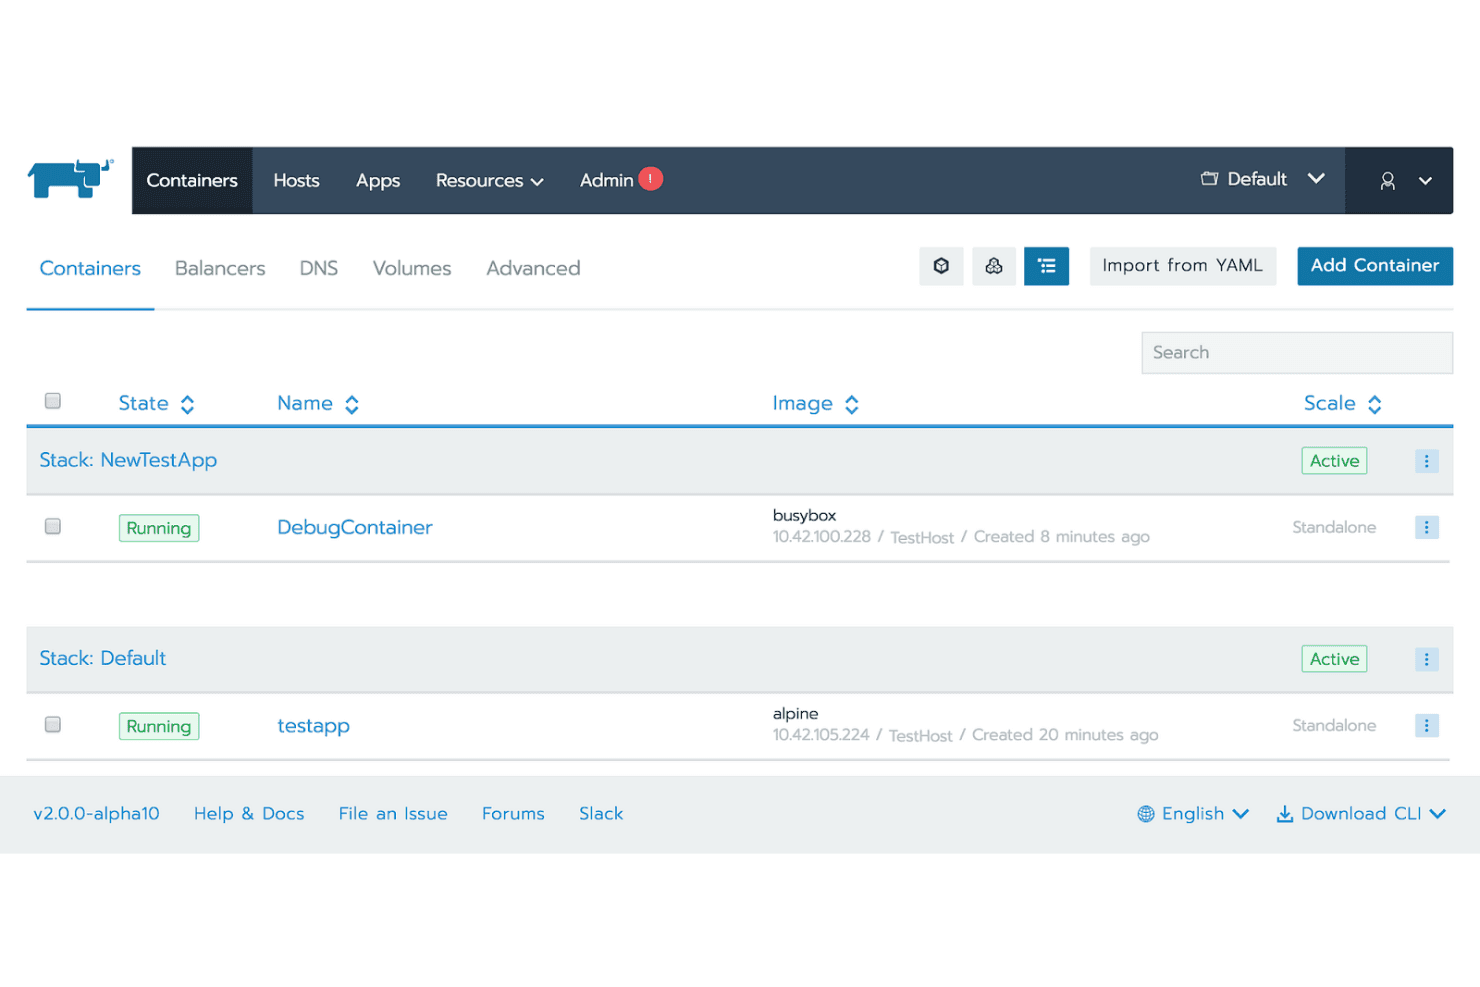
Rancher consente agli utenti di gestire e monitorare i container su più stack. Rancher è una piattaforma di gestione di Kubernetes per i team responsabili dell'infrastruttura che devono distribuire applicazioni containerizzate in ambienti cloud e locali e gestirne le operazioni.
Per chi è più indicato Rancher?
Rancher è adatto ai team responsabili della piattaforma e dell'infrastruttura che necessitano di un modo centralizzato per amministrare i cluster Kubernetes negli ambienti di sviluppo, staging e produzione.
Perché ho scelto Rancher
Ho scelto Rancher come soluzione ideale per la gestione di più cluster perché mi offre un modo centralizzato per amministrare i cluster Kubernetes negli ambienti cloud e locali. Il provisioning dei cluster e i controlli di accesso centralizzati basati sui ruoli mi aiutano a gestire i carichi di lavoro containerizzati e le autorizzazioni negli ambienti di sviluppo, staging e produzione.
Funzionalità principali di Rancher
- Fleet GitOps: distribuisci e gestisci le risorse Kubernetes dai repository Git.
- Monitoraggio e avvisi: visualizza le metriche dei cluster e configura gli avvisi con Prometheus e Grafana.
- Registrazione: raccogli e visualizza i log dei carichi di lavoro dei cluster.
- Gestione dei chart Helm: installa e configura le applicazioni dai chart Helm.
Integrazioni di Rancher
Rancher supporta l'autenticazione esterna tramite Microsoft Active Directory, Microsoft Entra ID, GitHub, Okta, Keycloak, Google OAuth, OpenLDAP e OIDC generico. Il suo stack di monitoraggio può inviare avvisi tramite Alertmanager a Slack e PagerDuty, mentre Rancher fornisce un'API per le integrazioni personalizzate.
Pros and Cons
Pros:
- Centralizza la gestione dei cluster Kubernetes
- Semplifica la configurazione e le operazioni dei cluster
- Fornisce monitoraggio visivo e controlli sui carichi di lavoro
Cons:
- L'interfaccia può risultare lenta o presentare anomalie
- Genera numerose regole e ruoli RBAC
Learn more about Rancher:
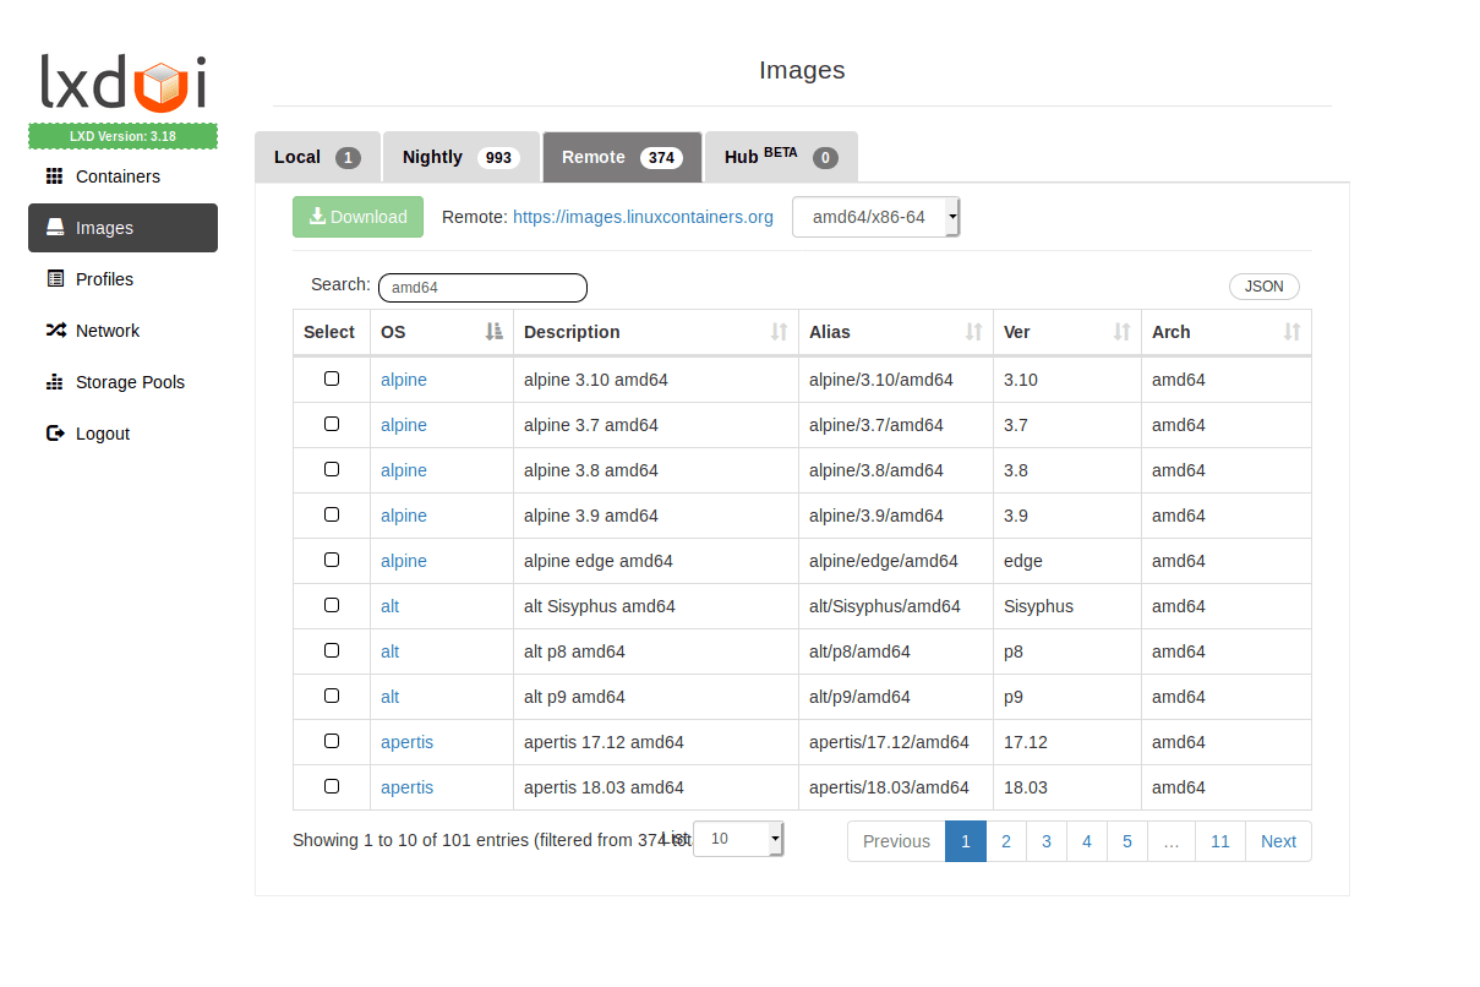
LXD consente agli utenti di sfogliare e scaricare immagini di container remote in base al sistema operativo e all'architettura. LXC/LXD consente ai team IT di eseguire container di sistema Linux come ambienti isolati, offrendo agli amministratori dell'infrastruttura un'alternativa a Docker per consolidare i carichi di lavoro e gestire gli host Linux.
Per chi è più adatto LXC/LXD?
Gli amministratori di sistema Linux che devono creare e gestire container di sistema su host Linux sono candidati ideali per LXC/LXD.
Perché ho scelto LXC/LXD
Ho scelto LXC/LXD come alternativa a Docker perché è la soluzione più adatta per la gestione dei container Linux. Mi piace il fatto che LXD esegua container di sistema Linux completi, consentendomi di gestire ambienti isolati che si comportano più come server leggeri che come container per una singola applicazione. I profili mi consentono di applicare impostazioni coerenti a tutti i container, mentre il client da riga di comando e l'API REST supportano la gestione a livello di host.
Funzionalità principali di LXC/LXD
- Istantanee delle istanze: Acquisisci lo stato di un'istanza e ripristinalo in seguito.
- Gestione delle immagini: Crea istanze dalle immagini e gestisci gli alias delle immagini e le fonti remote.
- Gestione della rete: Configura bridge gestiti, reti OVN e altri tipi di rete.
- Limiti delle risorse: Imposta limiti di CPU, memoria, disco e rete per le istanze.
Integrazioni di LXC/LXD
LXD documenta un driver CSI che integra i suoi backend di archiviazione con Kubernetes. Espone inoltre un'API REST per integrazioni personalizzate.
Pros and Cons
Pros:
- I sistemi Linux completi si comportano come server leggeri
- Le istanze veloci e leggere utilizzano risorse minime
- Le istantanee semplificano il ripristino dopo le modifiche ai progetti
Cons:
- I flussi di lavoro tramite CLI possono risultare poco intuitivi
- L'ambito limitato a Linux esclude gli host Windows
Learn more about LXC/LXD:
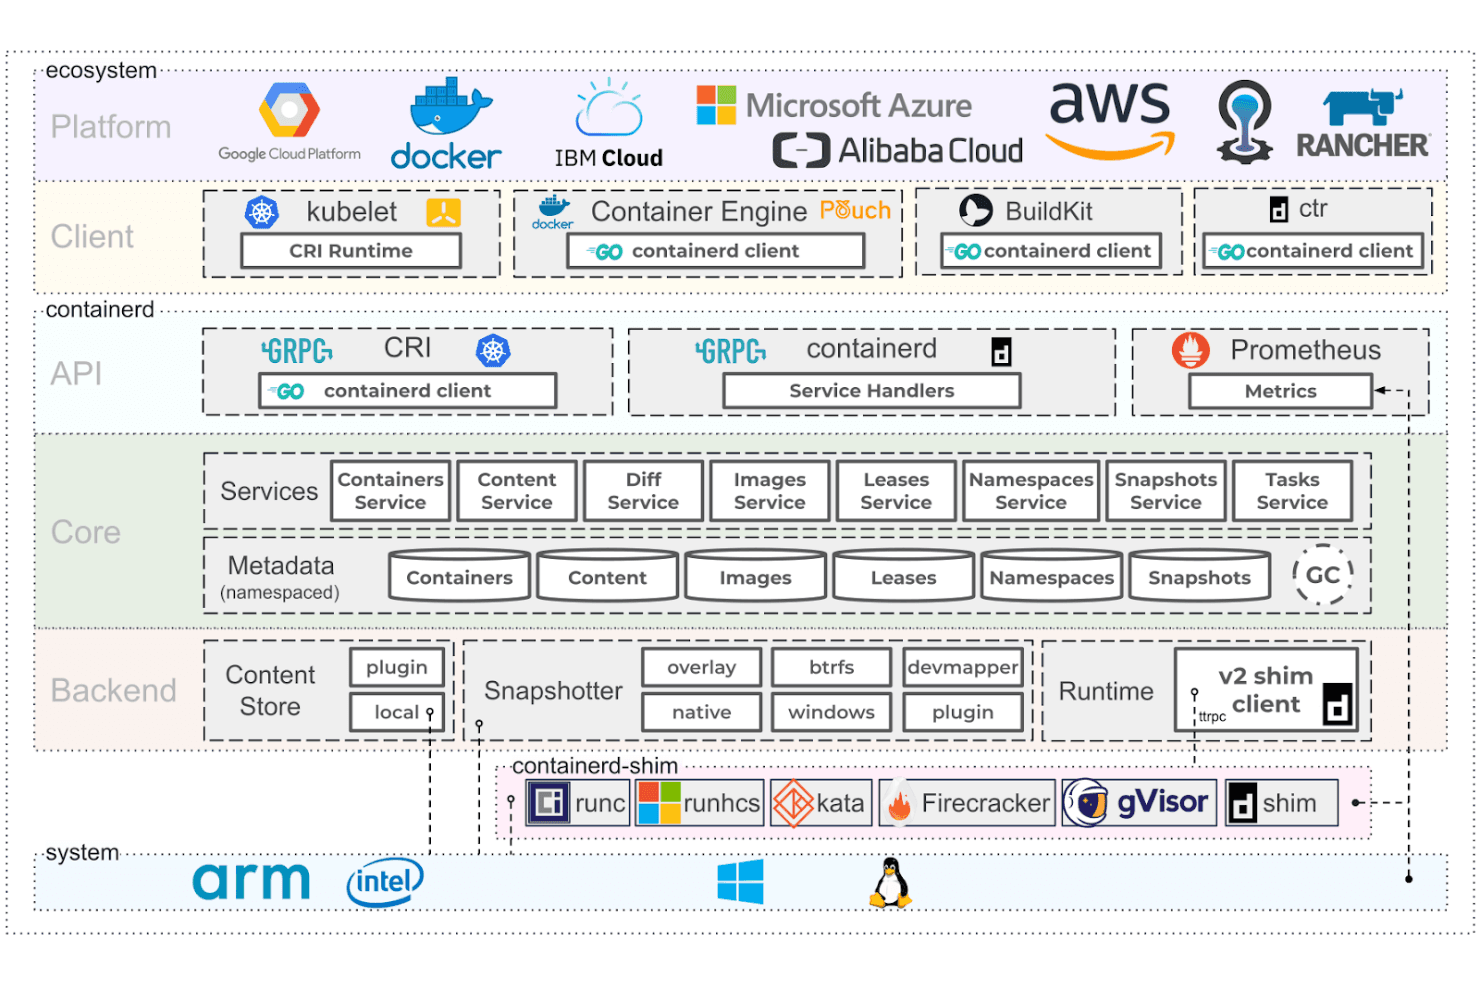
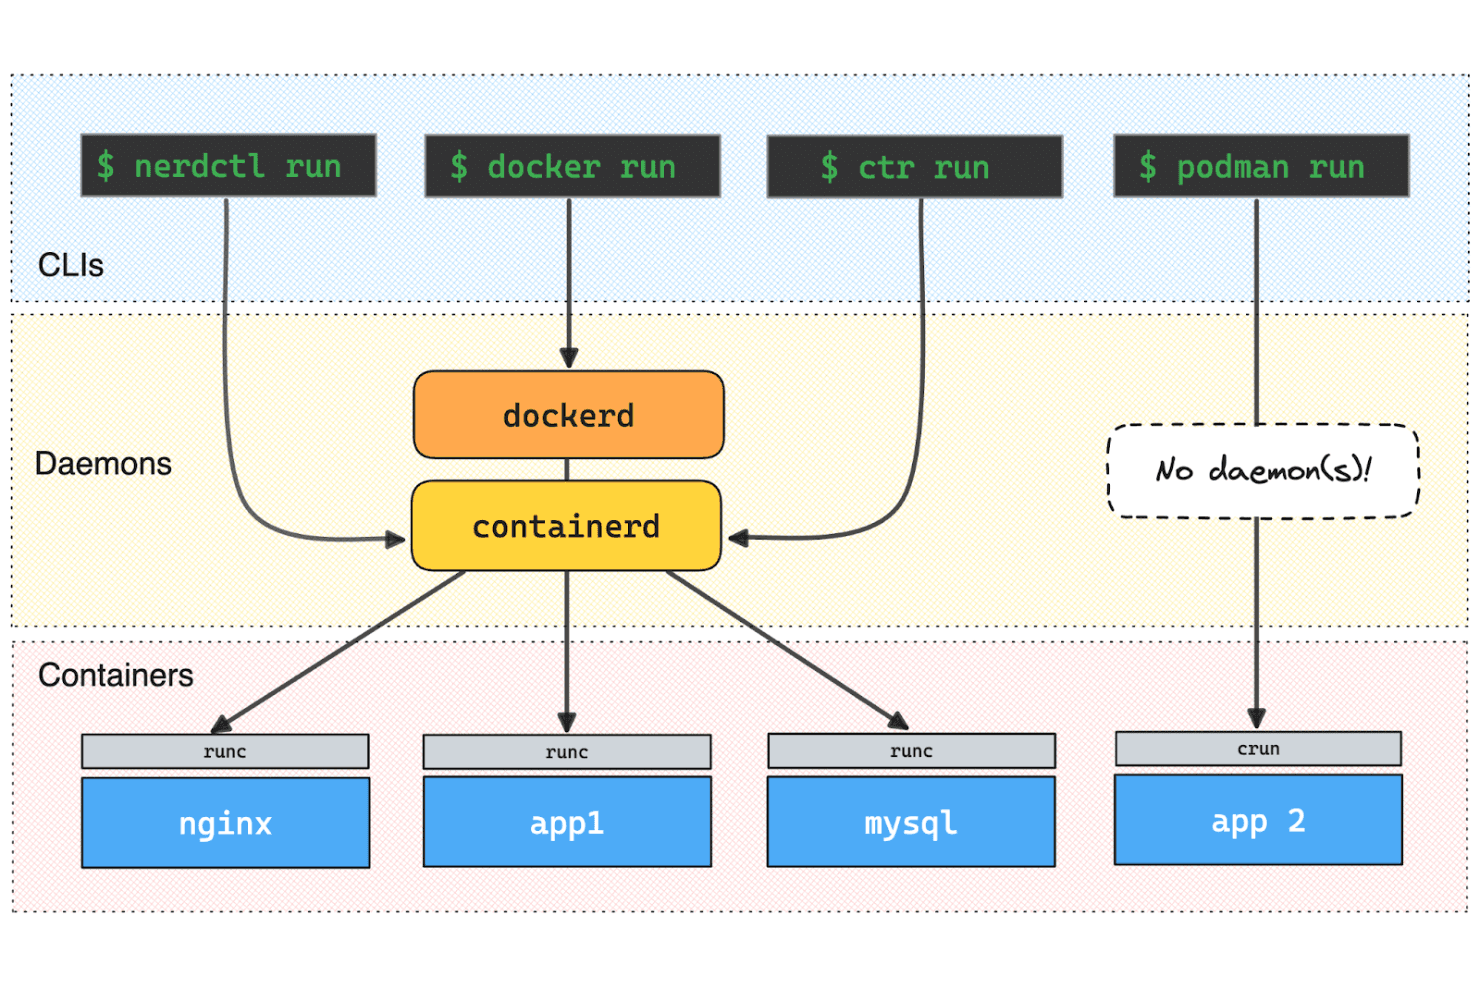
L'architettura di containerd comprende piattaforme, runtime e livelli di sistema. Progettato per i team di infrastruttura alla ricerca di un'alternativa a Docker, containerd è un runtime per container open source che gestisce le immagini dei container e la loro esecuzione negli ambienti di produzione.
Per chi è più adatto containerd?
Team di infrastruttura che necessitano di un runtime per container portabile e open source per gestire le immagini e l'esecuzione negli ambienti di produzione.
Perché ho scelto containerd
Ho scelto containerd come alternativa a Docker per la sua semplicità e portabilità. Il suo runtime compatibile con OCI e i servizi per le immagini gestiscono il download, l'archiviazione e l'esecuzione dei container senza il set di strumenti più ampio di Docker. Mi piace il fatto che il suo plugin CRI consenta ai nodi Kubernetes di utilizzare direttamente containerd, mentre gli standard OCI contribuiscono a mantenere portabili i carichi di lavoro negli ambienti compatibili.
Funzionalità principali di containerd
- Spazi dei nomi: Separano i container e i metadati delle immagini per più utilizzatori su un singolo demone.
- Gestori di snapshot: Creano snapshot scrivibili e viste di snapshot in sola lettura con i file system supportati.
- Checkpoint e ripristino: Utilizzano CRIU per creare checkpoint e ripristinare container e attività.
- Libreria client Go: Collega il codice della piattaforma a containerd tramite il suo socket e la sua API.
Integrazioni di containerd
containerd offre il supporto integrato per Kubernetes tramite il suo modulo dell'Interfaccia del runtime dei container (CRI) e funziona con i registry conformi allo standard OCI per la distribuzione. La sua libreria client Go e le API gRPC supportano integrazioni personalizzate.
Pros and Cons
Pros:
- Immagini e runtime compatibili con OCI
- Supporto nativo per Kubernetes CRI
- Funziona su Linux e Windows
Cons:
- La creazione delle immagini richiede strumenti separati
- La CLI di basso livello non offre le funzionalità pratiche di Docker
Learn more about containerd: Ideale per l'utilizzo dei server Linux
- Piano gratuito disponibile
- Prezzi su richiesta
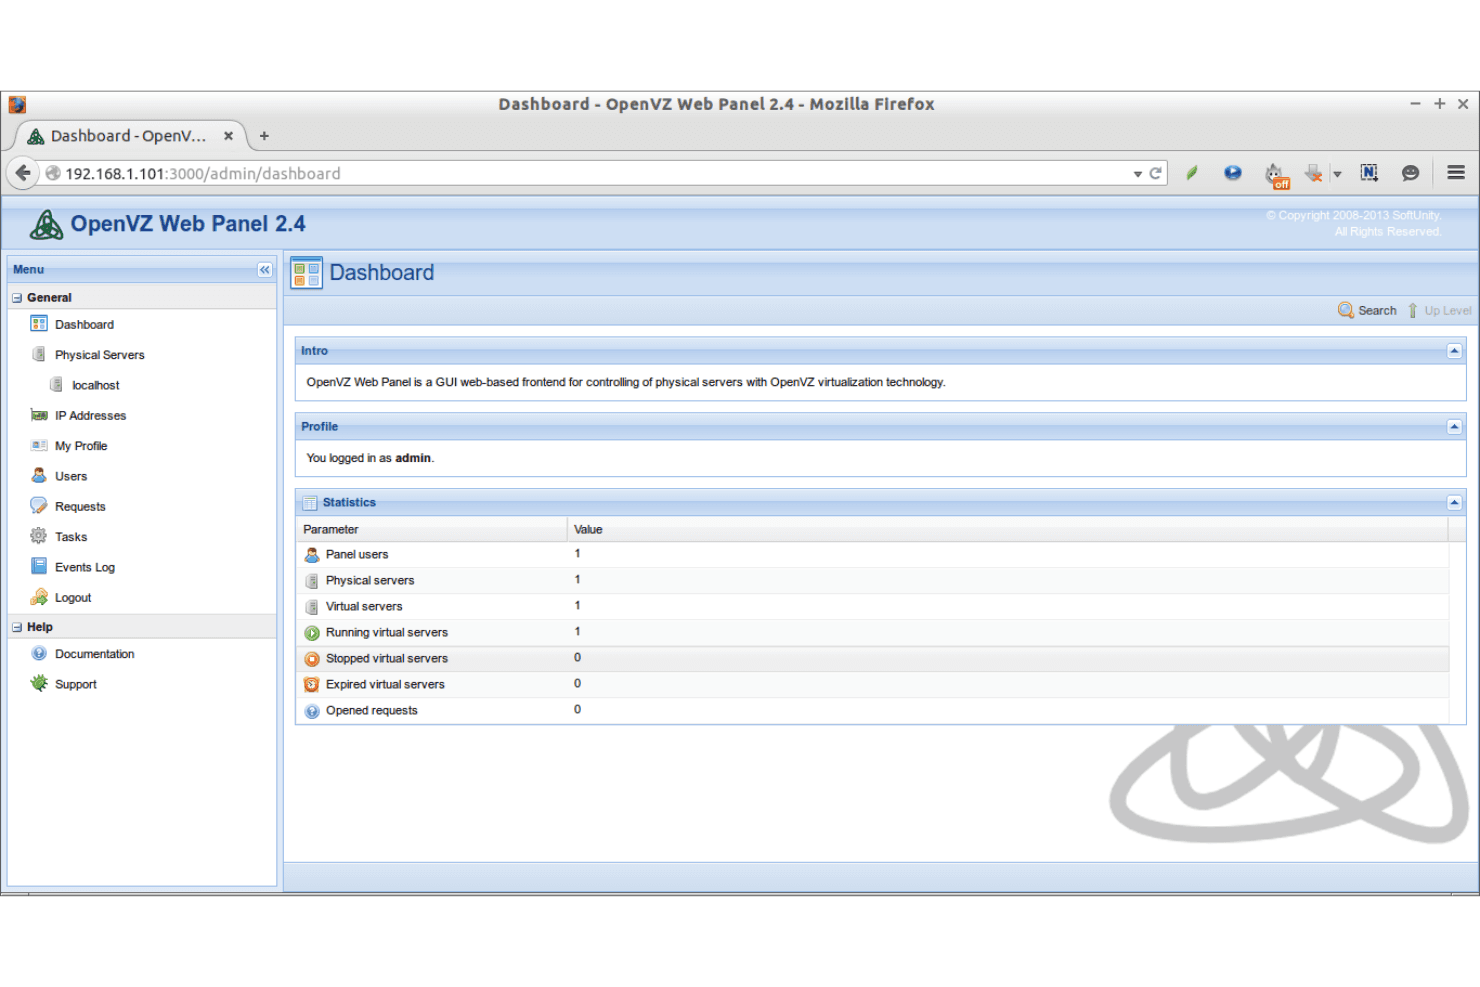
OpenVZ Web Panel offre un pannello di controllo centralizzato per la gestione dei server virtuali. Per i team responsabili dell'infrastruttura e i provider di hosting, OpenVZ è una piattaforma di containerizzazione Linux che esegue ambienti isolati su un kernel condiviso, offrendo un'alternativa a Docker per consolidare i carichi di lavoro dei server senza macchine virtuali separate.
Per chi è più indicato OpenVZ?
OpenVZ è adatto agli amministratori di sistema che desiderano eseguire più ambienti Linux isolati su hardware server condiviso.
Perché ho scelto OpenVZ
Ho scelto OpenVZ come alternativa a Docker perché è ideale per l'utilizzo dei server Linux. I suoi container isolano gli ambienti Linux condividendo il kernel del sistema host, permettendomi di consolidare i carichi di lavoro senza eseguire una macchina virtuale separata per ogni servizio. I controlli per container su CPU, memoria e disco mi aiutano ad allocare le risorse su un server molto utilizzato.
Funzionalità principali di OpenVZ
- Modelli di container: crea container a partire da immagini predefinite delle distribuzioni Linux.
- Migrazione a caldo: sposta i container in esecuzione tra host supportati con CRIU e P.Haul.
- Istantanee: acquisisci lo stato dei dischi dei container con il sistema di archiviazione ploop.
- Rete virtuale: configura le interfacce di rete dei container, gli indirizzi IP e l'instradamento.
Integrazioni di OpenVZ
OpenVZ supporta l'integrazione con OpenStack tramite DevStack, mentre libvirt funge da API standard per la gestione di container e macchine virtuali.
Pros and Cons
Pros:
- I container a basso consumo riducono il carico sul sistema host
- I controlli per container supportano un consolidamento elevato dei server
- La migrazione a caldo sposta i container in esecuzione
Cons:
- Il kernel condiviso limita la scelta dei sistemi operativi e dei kernel
- Ecosistema più ridotto rispetto a Docker per strumenti e supporto
Learn more about OpenVZ: Ideal para la programación de diagramas de Gantt a escala empresarial
- Prueba gratuita de 30 días
- Desde $12/usuario/mes
Smartsheet centraliza el seguimiento de proyectos y la visibilidad de las etapas en un solo panel. Smartsheet es una plataforma de gestión del trabajo con estilo de hoja de cálculo que ayuda a los equipos empresariales a coordinar proyectos, realizar un seguimiento del trabajo y mantener alineadas a las partes interesadas de distintas áreas.
¿Para quién es más adecuado Smartsheet?
Smartsheet es una buena opción para equipos de proyectos y operaciones de grandes organizaciones que coordinan el trabajo entre departamentos.
Por qué elegí Smartsheet
Elegí Smartsheet como alternativa a Coda porque su vista de Gantt conecta las fechas, las duraciones y las dependencias de las tareas en un solo cronograma. Utilizo enlaces de dependencia y la visibilidad de la ruta crítica para ver cómo una entrega retrasada del equipo de ingeniería afecta al trabajo de lanzamiento, por lo que es adecuado para la programación de diagramas de Gantt a escala empresarial.
Características principales de Smartsheet
- Formularios: Recopila solicitudes y actualizaciones de proyectos mediante formularios personalizables.
- Flujos de trabajo automatizados: Activa alertas, recordatorios y solicitudes de aprobación en función de los cambios en las hojas.
- Paneles: Muestra métricas y estados de proyectos con widgets configurables.
- Informes: Combina información de varias hojas en vistas de proyectos personalizadas.
Integraciones de Smartsheet
Smartsheet incluye más de 175 integraciones, entre ellas Microsoft Teams, Slack, Jira Software, Google Workspace, Salesforce, Power BI y Adobe Creative Cloud, y se conecta con Zapier. Su API admite integraciones personalizadas.
Pros and Cons
Pros:
- Las dependencias de Gantt vinculadas revelan los impactos en el cronograma
- Las vistas de cuadrícula familiares facilitan la migración basada en hojas de cálculo
- Los formularios y las automatizaciones de aprobación organizan la recepción de proyectos
Cons:
- Los informes y flujos de trabajo complejos requieren tiempo de configuración
- Las fórmulas entre hojas requieren referencias tediosas
Learn more about Singularity:
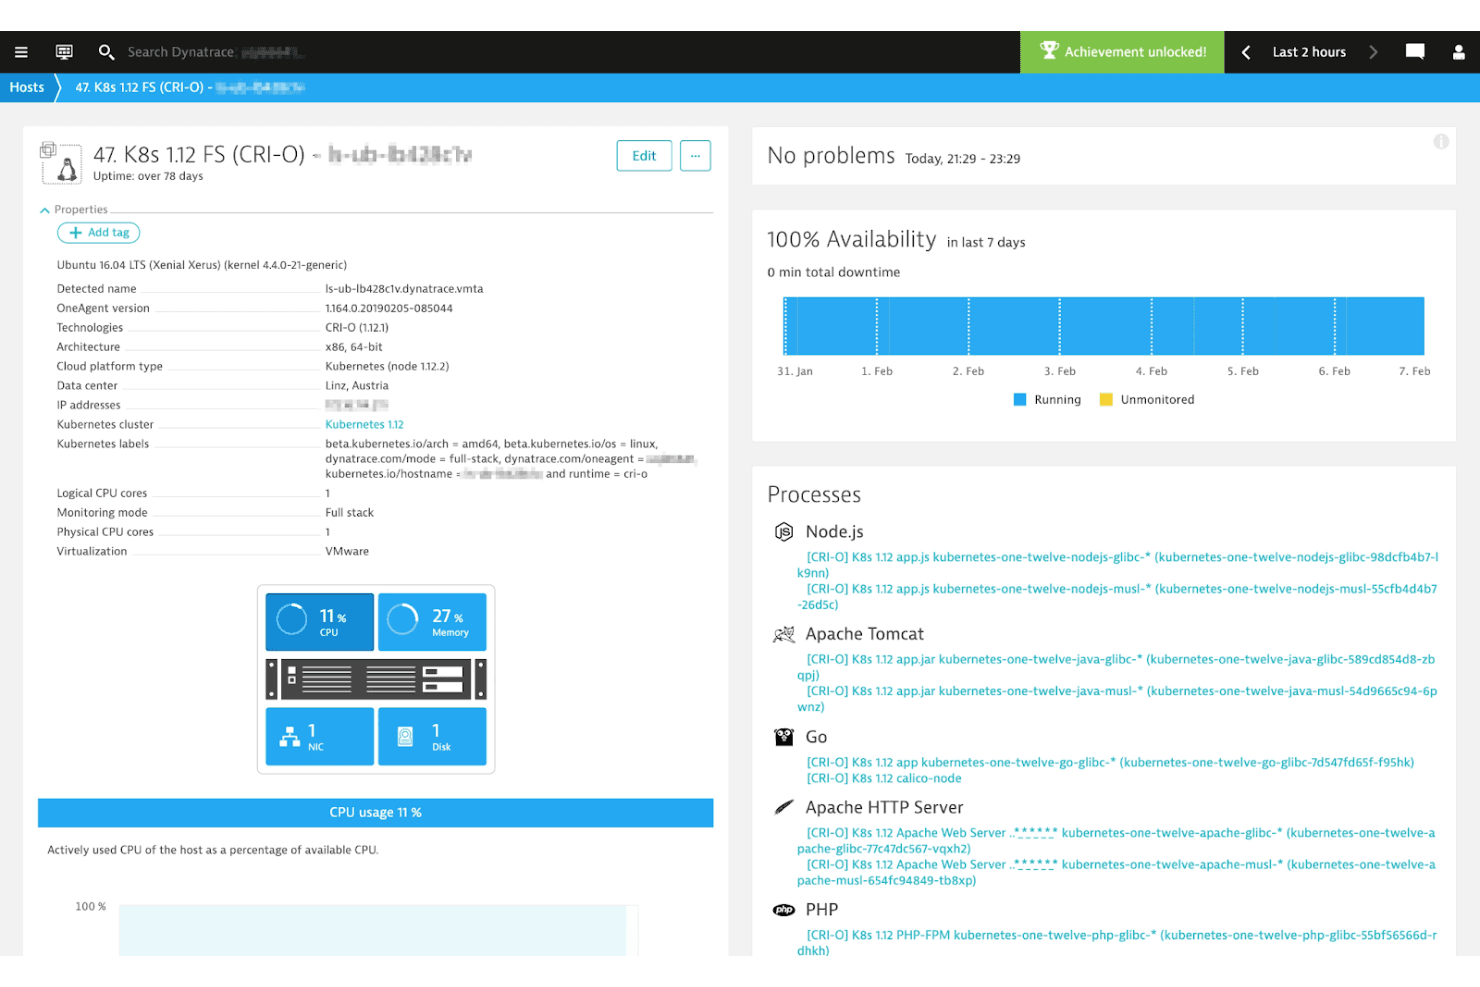
CRI-O mostra il monitoraggio dell'host con visibilità sui processi e disponibilità del 100% . CRI-O è un runtime per container open source per i nodi Kubernetes, che aiuta i team infrastrutturali a eseguire container OCI senza distribuire un motore Docker multiuso.
Per chi è più adatto CRI-O?
CRI-O è adatto ai team che gestiscono piattaforme Kubernetes e necessitano di un runtime per container OCI progettato specificamente per i nodi Kubernetes.
Perché ho scelto CRI-O
Ho scelto CRI-O perché “La scelta migliore per l'integrazione con Kubernetes” riflette il suo design: implementa la Container Runtime Interface (CRI) di Kubernetes, consentendo a kubelet di gestire i container senza un motore Docker multiuso. Apprezzo il fatto che esegua immagini conformi a OCI tramite runtime come runc, mantenendo l'esecuzione dei container allineata ai flussi di lavoro dei nodi Kubernetes.
Funzionalità principali di CRI-O
- Rete CNI: Si connette ai plugin CNI per configurare la rete dei container.
- Monitoraggio dei container: Utilizza
conmonper gestire i log, i client collegati e rilevare gli eventi di esaurimento della memoria. - Controlli di sicurezza Linux: Supporta SELinux, le funzionalità di Linux e i criteri seccomp.
- Driver di archiviazione: Supporta Overlayfs, devicemapper, AUFS e btrfs.
Integrazioni di CRI-O
CRI-O implementa la CRI di Kubernetes per kubelet e supporta runtime OCI come runc e Kata Containers. Funziona con plugin CNI tra cui Flannel, Weave e OpenShift-SDN ed espone un'API gRPC CRI oltre a un'API HTTP instabile per lo stato.
Pros and Cons
Pros:
- La CRI nativa di Kubernetes mantiene il runtime del nodo focalizzato
- Il design leggero evita un motore Docker multiuso
- Supporta i formati di immagini OCI e Docker
Cons:
- Nessuna gestione autonoma dei container al di fuori di Kubernetes
- Richiede strumenti separati per la compilazione delle immagini
Learn more about CRI-O:
Altre alternative a Docker
Ecco alcune alternative aggiuntive a Docker che non sono entrate nella mia selezione, ma che vale comunque la pena prendere in considerazione.
- 11Kata ContainersIdeale per la sicurezza a livello di VM
- 12BuildahIdeale per costruire immagini senza demoni
- 13LimaIdeale per la gestione dei container su macOS
Come Valuto le Alternative a Docker
Valuto le alternative a Docker su due livelli: la funzionalità di base che ogni strumento deve offrire e i fattori differenzianti che contano per build senza root, pipeline CI/CD e cluster di produzione.
Funzionalità di Base (Requisiti Fondamentali per Questa Lista)
Quando seleziono gli strumenti per la mia lista, valuto ciascuno su una scala da 0 (non offre la funzionalità) a 5 (eccelle in quest'area) per ogni funzionalità di base elencata di seguito. Poi, calcolo il punteggio totale dello strumento in percentuale. Ogni strumento deve raggiungere almeno un punteggio totale minimo del 65% per essere considerato per l'inclusione.
- Conformità a OCI Image & Runtime: Verifico che lo strumento costruisca ed esegua container conformi alle specifiche OCI, così le immagini si spostano tra strumenti come Podman e containerd senza problemi di conversione.
- Build ed Esecuzione dei Container: Ogni strumento deve supportare la creazione da un Dockerfile o equivalente e l'esecuzione dei container in locale—lo stesso flusso di lavoro che useresti per avviare un ambiente di sviluppo.
- Supporto ai Registry di Immagini: Valuto il supporto push/pull su registry come Docker Hub, GHCR e registry privati, inclusa la gestione dell'autenticazione e delle credenziali di ciascuno strumento.
- Orchestrazione dei Container & Networking: Qui contano setup multi-container con networking e montaggio di volumi—pensa ad eseguire insieme un'app web, un database e una cache durante lo sviluppo.
- CLI & Strumenti per Sviluppatori: La CLI deve coprire le principali operazioni sui container e risultare familiare agli utenti Docker. Strumenti come Podman e nerdctl adottano approcci diversi e valuto la parità dei comandi.
- Modello di Isolamento & Sicurezza: Analizzo il modello di isolamento offerto da ciascuno strumento, che sia esecuzione senza permessi root, separazione a livello di VM o rafforzamento dei namespace per workload non affidabili.
Dopo aver stilato la lista degli strumenti che soddisfano questi criteri, considero cosa distingue ogni piattaforma.
Fattori Differenzianti (Cosa Distingue le Piattaforme)
Ecco come confronto i diversi fornitori:
Caratteristiche Distintive
Un'architettura rootless e senza demone è un importante elemento di distinzione—strumenti come Podman e Buildah permettono di eseguire container senza un processo di background con privilegi root, fondamentale quando costruisci dentro runner CI bloccati. Valuto anche le capacità integrate di scansione e firma delle immagini, perché individuare le CVE prima del push verso un registro evita molti problemi a valle. Il supporto per build multi-architettura è un altro fattore che considero, soprattutto per i team che distribuiscono sia su target x86 che ARM64 da un unico flusso di lavoro.
Oltre le Caratteristiche
La licenza conta molto in questo settore. Il passaggio di Docker Desktop a abbonamenti a pagamento ha spinto molti team ad esplorare alternative, quindi verifico se uno strumento usa una licenza open-source permissiva come Apache 2.0 o MIT. Anche la compatibilità della piattaforma è importante—controllo il supporto nativo per macOS (Apple Silicon), Linux e WSL2, poiché la maggior parte dei team lavora su ambienti misti. La salute della community dice molto; una base di contributori attiva, rilasci frequenti e documentazione solida per la migrazione da strumenti come Podman o Lima sono segno di una buona prospettiva a lungo termine.
Perché cercare un'alternativa a Docker?
Sebbene Docker sia una buona scelta per la containerizzazione e la virtualizzazione, ci sono diversi motivi per cui alcuni utenti cercano soluzioni alternative. Potresti cercare un'alternativa a Docker perché:
- Hai bisogno di una migliore integrazione con Kubernetes
- Il tuo team necessita di funzionalità di sicurezza avanzate
- Stai riscontrando limitazioni nell'efficienza delle risorse
- Hai bisogno di conformità a normative specifiche
- Il tuo progetto richiede più opzioni di scalabilità
- Cerchi una soluzione con costi generali inferiori
Se ti riconosci in una di queste situazioni, sei nel posto giusto. La mia lista contiene diverse opzioni software di virtualizzazione e containerizzazione più adatte ai team che affrontano queste difficoltà con Docker e cercano soluzioni alternative.
Funzionalità principali di Docker
Ecco alcune delle funzionalità principali di Docker, utili per confrontare la sua offerta con quella delle soluzioni alternative.
- Configurazione semplice e più rapida: semplifica la configurazione del sistema, consentendo di distribuire il codice più rapidamente tra gli ambienti.
- Aumento della produttività: semplifica le configurazioni tecniche e la distribuzione rapida delle applicazioni, riducendo l'utilizzo delle risorse per il tuo team.
- Isolamento delle applicazioni: utilizza i container per eseguire le applicazioni in modo indipendente, garantendo l'isolamento tra le diverse applicazioni.
- Cluster: funge da strumento di clustering e pianificazione che gestisce più host Docker come un unico host virtuale.
- Mesh di instradamento: indirizza le richieste in entrata verso i container attivi, anche se su un nodo non sono in esecuzione attività.
- Servizi: gestisce le attività all'interno di un cluster, garantendo il mantenimento degli stati dei container specificati per le applicazioni.
- Gestione della sicurezza: consente di archiviare in modo sicuro i segreti e di controllare l'accesso ai servizi, migliorando la sicurezza.
- Docker Desktop: un ambiente completo di sviluppo locale per creare, testare ed eseguire container.
- Ecosistema: supporta un vasto ecosistema di strumenti e integrazioni, offrendo flessibilità e compatibilità con i moderni flussi di lavoro di sviluppo.
- Motore per container: fornisce un ambiente di esecuzione efficiente e leggero per la gestione delle applicazioni containerizzate, dotato di software di orchestrazione dei container.
- Docker Compose: semplifica la definizione e l'esecuzione di applicazioni composte da più container utilizzando un file di configurazione YAML.
- Docker Engine: il componente principale che esegue e gestisce in modo efficiente i container Docker in diversi ambienti.
- Docker Hub: un repository basato sul cloud che consente agli utenti di archiviare, gestire e condividere immagini dei container.
- Immagini Docker: ambienti software predefiniti, leggeri e portabili che semplificano la distribuzione delle applicazioni.
- Rancher Desktop: un'alternativa a Docker Desktop che fornisce funzionalità di gestione di Kubernetes e dei container in un ambiente di sviluppo locale.
- Docker Run: un comando fondamentale che esegue i container a partire dalle immagini.
- Semplicità d'uso: progettato per semplificare la containerizzazione, rendendola accessibile agli sviluppatori di qualsiasi livello di competenza.
- Alternativa leggera: offre un modo efficiente in termini di risorse per eseguire le applicazioni rispetto alle macchine virtuali tradizionali.
- Software di gestione dei container e registro: consente agli utenti di archiviare, gestire e distribuire in modo efficiente le immagini dei container.
- Spazi dei nomi: fornisce l'isolamento dei processi all'interno dei container, garantendo la sicurezza e prevenendo i conflitti tra le applicazioni.
- Ambienti di produzione: ottimizzato per la scalabilità e l'affidabilità, è adatto alle applicazioni aziendali.
- Accesso root: controlla i privilegi amministrativi all'interno dei container per migliorare la sicurezza.
- Vulnerabilità: aiuta a rilevare e mitigare i rischi per la sicurezza all'interno delle applicazioni containerizzate.
- Integrazione con GitHub: semplifica i flussi di lavoro DevOps consentendo l'interazione diretta con i repository per creare e distribuire i container.