Nous entendons parler de violations de données quotidiennement, ou du moins c’est l’impression que cela donne. Mais combien de personnes savent réellement ce que ce terme signifie ? Voici une définition claire et directe que vous pouvez utiliser, gracieusement fournie par Israel Mazin, cofondateur, PDG et président de Memcyco : « Une violation de données est l’accès et l’extraction non autorisés d’informations sensibles, confidentielles ou protégées. »
Il y a une raison pour laquelle tout le monde semble parler des violations de données, d’ailleurs : elles sont en constante augmentation, et 2023 a connu une hausse notable. Les professionnels de la sécurité et autres experts informatiques utilisent un large éventail de logiciels de cybersécurité et d’outils, pour tout type d’opération, depuis les évaluations des risques de sécurité jusqu’à l’atténuation des risques en cas d’incident.
Dans cet article, j’expliquerai comment et pourquoi les violations de données se produisent, ainsi que ce que les directeurs techniques et autres responsables technologiques peuvent faire à ce sujet. Commençons.
Qu’est-ce qu’une violation de données ?
Voici quelques définitions supplémentaires et simples d’une violation de données :
- « Une violation de données se produit lorsque des données confidentielles, protégées ou sensibles sont consultées, divulguées ou dérobées sans autorisation », explique Will Teevan, PDG de Recast Software
- « Une violation de données consiste en l’accès non autorisé à des données privées ou sensibles, ainsi qu’en leur vol, leur modification, leur transfert ou leur vente, à la suite d’un incident de sécurité », explique Andrew Kraut, ingénieur de recherche principal chez Permiso.
Ces définitions font apparaître un schéma : une violation de données implique l’accès non autorisé à des informations sensibles, suivi du vol ou d’une autre utilisation non autorisée de ces informations.
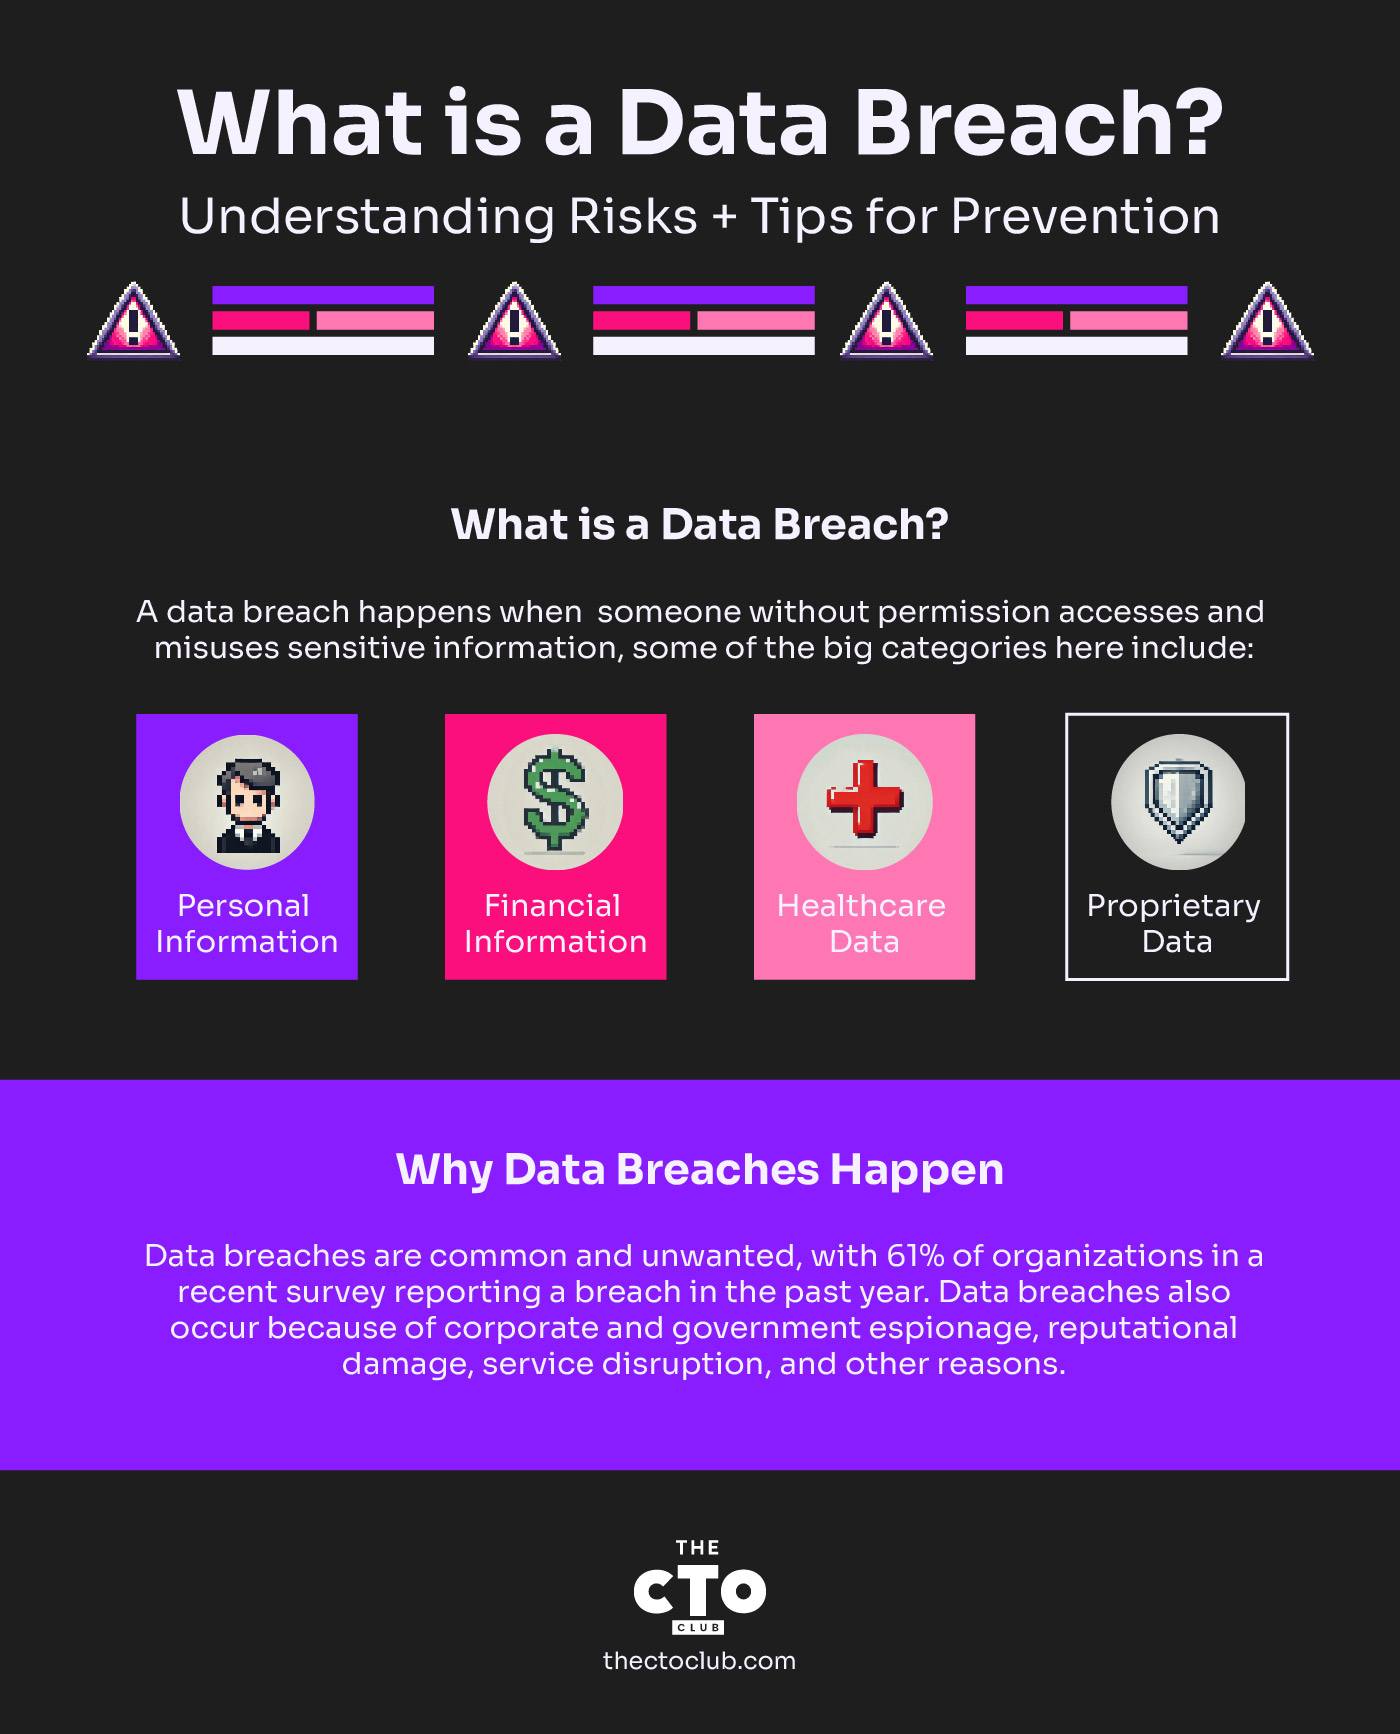
De nos jours, pratiquement toute information confidentielle – c’est-à-dire qui n’est pas autrement accessible au public – pourrait être considérée comme sensible, mais les grandes catégories comprennent notamment :
- Informations personnelles : Il peut s’agir de toute information permettant d’identifier une personne — également appelée IPI — qu’une entreprise collecte au sujet de ses clients, comme les adresses, les numéros de téléphone, les numéros de permis de conduire, les numéros de passeport, les numéros de sécurité sociale, les dates de naissance, etc.
- Informations financières : Il s’agit généralement des numéros de comptes bancaires, des numéros de cartes de crédit ou d’autres identifiants de connexion que les pirates et cybercriminels pourraient utiliser pour compromettre ou voler les comptes financiers d’une personne ou d’une organisation.
- Données de santé : Bien qu’elles puissent à juste titre être considérées comme des « informations personnelles », les informations de santé méritent d’être mentionnées séparément, car le secteur est devenu une cible majeure pour les cyberattaquants et autres acteurs malveillants cherchant à tirer profit des rançongiciels et d’autres vecteurs de menace.
- Données exclusives : Cela comprend les informations privées ou exclusives d’une entreprise, de la propriété intellectuelle aux plans de recherche et développement, en passant par les stratégies commerciales et bien plus encore.
Pourquoi les violations de données se produisent-elles ?
Il n’est pas nécessaire d’être un RSSI ou un autre professionnel de la sécurité pour comprendre que les violations de données sont néfastes. Aucune personne ni aucune organisation ne souhaite qu’une telle situation se produise – pourtant, elles surviennent régulièrement. Dans une enquête récemment menée par l’entreprise de Teevan, en partenariat avec le Ponemon Institute, 61 % des répondants ont déclaré que leur organisation avait subi une violation au cours des 12 mois précédents.
Ces données soulignent le caractère omniprésent des menaces de cybersécurité et le besoin urgent pour les entreprises de renforcer leurs défenses.
Pourquoi les violations de données sont-elles si fréquentes ? En termes simples : elles fonctionnent. Les cyberattaquants et autres acteurs malveillants ont transformé la cybercriminalité en une industrie lucrative à part entière, en s’appuyant sur un arsenal de plus en plus sophistiqué d’outils et de techniques d’attaque pour cibler leurs victimes. Si le gain financier constitue le motif le plus courant, ce n’est pas le seul. Les violations de données se produisent également en raison de l’espionnage industriel et gouvernemental, de l’atteinte à la réputation, de l’interruption des services et d’autres raisons.
Le plus important, c’est que les cybercriminels peuvent se permettre d’échouer – et souvent –, contrairement à leurs cibles, qui ne le peuvent généralement pas.
« Les attaquants n’ont besoin de réussir qu’une seule fois, tandis que les défenseurs doivent réussir à chaque fois », explique Kraut.


Comment se produisent les violations de données
Une autre raison majeure pour laquelle les violations de données se produisent est qu’il existe plus de risques de sécurité et de vecteurs de menace à l’ère de la numérisation croissante que jamais. « La complexité et la sophistication des cybermenaces évoluent constamment », explique Teevan.
De manière générale, ces menaces relèvent habituellement d’une ou de plusieurs des catégories suivantes :
- Erreur humaine : c’est depuis longtemps l’une des principales causes profondes des violations de données : les gens font des erreurs. Dans un contexte de sécurité, cela peut inclure aussi bien l’utilisation (et la réutilisation) de mots de passe faibles que la mauvaise manipulation accidentelle de données sensibles, les erreurs de configuration de comptes cloud, et bien plus encore. Même une chose aussi « simple » qu’un téléphone ou un ordinateur portable perdu peut entraîner un incident de sécurité. De plus, il ne s’agit pas toujours d’une erreur : diverses menaces internes peuvent entraîner des violations de sécurité au sein de l’organisation.
- Cyberattaques : cette catégorie a considérablement gagné en ampleur et en complexité au fil du temps et comprend une grande variété d’outils et de méthodes malveillants que les cyberattaquants peuvent utiliser pour obtenir un accès non autorisé aux données d’une organisation.
« Les cyberattaques, telles que les attaques par hameçonnage, les logiciels malveillants ou les rançongiciels, exploitent les failles de sécurité pour obtenir un accès non autorisé aux systèmes », explique Teevan.
Parmi les autres cyberattaques figurent les attaques par déni de service distribué, ou DDoS, destinées à perturber ou à mettre hors service les applications web d’une entreprise, ainsi que le détournement de comptes cloud.
- Vulnérabilités des systèmes : enfin, les systèmes informatiques et métiers d’une entreprise présentent de nombreuses vulnérabilités potentielles, parfois dues à une erreur humaine initiale. Il peut s’agir de logiciels non corrigés ou autrement obsolètes, de comptes cloud ou SaaS mal configurés, ou encore d’outils, de processus et de politiques inadéquats pour réduire les risques de sécurité et réagir aux incidents.
Violations de données marquantes
Oh, par où commencer ? Rien que pour la dernière décennie environ, on pourrait remplir un livre avec les violations de données marquantes. Sérieusement, une liste Wikipédia des violations de données ressemble à un répertoire des grandes entreprises et agences gouvernementales les plus connues, et elle comprend plus de 460 références.
Voici quelques exemples de violations marquantes :
- En 2013, l’entreprise web Yahoo a été piratée lors de ce qui est aujourd’hui souvent cité comme la plus importante violation de données jamais enregistrée. Il a été révélé par la suite que les 3 milliards de comptes utilisateurs de Yahoo avaient été compromis lors de l’attaque.
- En 2009, Wired a rapporté que l’Administration nationale des archives et des dossiers enquêtait sur une violation potentielle des données personnelles de dizaines de millions d’anciens combattants américains. La cause ? Un disque dur défectueux qui avait été renvoyé à un fournisseur sans que ses données aient été correctement effacées au préalable.
- À la fin de 2022, l’éditeur de jeux vidéo Activision s’est fait voler des données de jeux et de salariés après qu’un employé a été victime d’une escroquerie par hameçonnage.
- À la fin de 2023, des cyberattaquants ont accédé aux données personnelles d’environ 6,9 millions de clients du site de généalogie et d’ascendance 23andMe, soit un nombre bien supérieur à celui initialement rapporté.
Have an account? Log In
Importance de reconnaître rapidement les violations de données
Si vous examinez même brièvement l’historique des violations de données, un schéma se dessine : bien qu’aucune violation de données ne soit jamais « bonne » (du moins pas si vous n’êtes pas l’attaquant), beaucoup s’avèrent bien plus graves qu’elles ne devraient l’être parce qu’elles sont passées inaperçues ou n’ont pas été signalées pendant trop longtemps.
De plus, certaines organisations finissent par causer des dommages bien plus importants que ceux de la violation initiale en essayant simplement de l’étouffer au lieu d’envoyer rapidement une notification appropriée aux parties concernées.
Détecter rapidement les violations et y répondre est essentiel pour en limiter les conséquences. C’est l’un des moteurs des approches de sécurité telles que « supposer une violation », selon laquelle votre posture de sécurité considère comme inévitable que des incidents puissent et vont se produire.
Un état d’esprit similaire imprègne plusieurs concepts et stratégies modernes en matière de sécurité des données, comme le modèle de confiance zéro et le principe du moindre privilège – les incidents de sécurité sont inévitables, alors pourquoi veiller à ce que vos capacités de détection, de défense et de réponse aux incidents soient aussi solides que possible ?
L’impact des violations de données sur les entreprises SaaS
Bien que cela soit vrai pour les entreprises de toutes formes et de toutes tailles, c’est particulièrement important pour les entreprises SaaS, dont l’activité repose entièrement sur la confiance accordée aux produits et services numériques de l’entreprise. Les violations de données des entreprises SaaS entraînent plusieurs conséquences négatives lorsqu’elles passent inaperçues ou ne sont pas correctement gérées par la suite, notamment :
- Pertes financières
- Atteinte à la réputation
- Enjeux de conformité juridique et réglementaire
Si les pertes financières peuvent sembler les plus concrètes, des conséquences telles que l’atteinte à la réputation peuvent durer bien plus longtemps, compte tenu de la confiance numérique nécessaire à la réussite des entreprises SaaS B2B comme B2C.
Prévention et atténuation des violations de données
Les défis sont ici aussi clairs que nombreux. Toute organisation qui fait l’autruche en matière de sécurité des données ouvre en réalité grand la porte à une violation.
Alors, que devons-nous faire ? Les experts recommandent diverses bonnes pratiques et outils de sécurité des données.

Perspectives du secteur
“Pour prévenir et atténuer les violations de données, il est essentiel de maintenir des mesures de sécurité à jour, d’organiser régulièrement des formations des employés sur la protection des données, d’employer des méthodes de chiffrement robustes et de surveiller en permanence les systèmes à la recherche d’activités inhabituelles”, explique Mazin de Memcyco.
Bonnes pratiques pour la sécurité des données : 6 principes
1. Évaluez et renforcez votre posture de cybersécurité : « Commencez par évaluer vos mesures de cybersécurité actuelles », explique Teevan. « Profitez des outils qui contribuent à quantifier les risques potentiels et fournissent des informations sur les vulnérabilités des systèmes et les applications obsolètes. »
2. Corrigez, corrigez, corrigez : Une gestion rigoureuse des correctifs est essentielle pour réduire les vulnérabilités des systèmes et le nombre d’exploits connus et inconnus (également appelés exploits « jour zéro ») à la disposition des attaquants.
« L’automatisation du processus d’application des correctifs aux systèmes d’exploitation et aux applications est essentielle, car elle permet d’appliquer rapidement les correctifs et de réduire considérablement la fenêtre de vulnérabilité », explique Teevan.
3. Donnez la priorité à la visibilité et au contrôle de vos environnements : Il existe une vérité générale en matière de sécurité informatique : vous ne pouvez pas protéger ce que vous ne voyez pas – les acteurs malveillants prospèrent dans l’obscurité, ce qui, en informatique, désigne les zones des systèmes d’une organisation qui sont inconnues ou invisibles pour l’organisation elle-même.
Cela implique notamment d’utiliser des outils de surveillance du web clandestin pour repérer les données compromises, car les informations volées y sont souvent échangées.
« Il est essentiel d’obtenir une vue d’ensemble de votre environnement matériel et logiciel pour prendre des décisions éclairées et évaluer efficacement les risques », explique Teevan.
« Cette visibilité accrue sur les environnements informatiques permet aux organisations d’identifier les vulnérabilités, de surveiller l’état des systèmes et de s’assurer que tous les actifs sont à jour et protégés contre les menaces potentielles. »
En plus d’une visibilité et d’une surveillance en temps réel, vous aurez également besoin d’une trace « papier » pour faciliter les audits et disposer d’une compréhension granulaire des incidents de sécurité chaque fois que nécessaire.
Kraut, de Permiso, recommande de consigner les accès aux données : « Outre les exigences réglementaires, la journalisation des accès aux données est un excellent moyen de vérifier que les bonnes personnes accèdent (ou se voient refuser l’accès) aux bonnes données. »
4. Gérez intelligemment les autorisations des utilisateurs : L’erreur humaine existera toujours, mais vous pouvez simplement la limiter en restreignant l’accès des personnes aux données et aux systèmes à ce dont elles ont besoin pour effectuer leur travail, rien de plus.
« Des droits d’administrateur excessifs favorisent les attaques », explique Teevan. « Limitez l’accès des utilisateurs aux fonctionnalités essentielles afin de réduire le risque d’actions non autorisées susceptibles de compromettre la sécurité. »
Kraut conseille de mettre en œuvre ces stratégies de protection des données le plus tôt possible : « Intégrez les stratégies de protection des données dès le départ : si vos ingénieurs ne peuvent pas accéder aux données confidentielles en raison de contrôles technologiques, il est fort probable que les attaquants ne le puissent pas non plus. Ces contrôles sont difficiles à mettre en place une fois que les données existent ».
De même, limiter l'erreur humaine en tant que cause fondamentale des fuites de données exige et impose l'utilisation de mots de passe robustes et d'outils tels que l'authentification multifacteur.
5. Adoptez une approche de la cybersécurité centrée sur l'humain : Ne considérez pas le facteur humain comme une faiblesse : les personnes doivent constituer un élément essentiel de votre force.
«Élaborez un programme de formation à la cybersécurité adapté et organisez régulièrement des simulations afin de tester la préparation des employés», suggère Kraut. Cette stratégie proactive contribue à atténuer le risque lié à l'erreur humaine, qui constitue un facteur important des violations de données.
Kraut suggère également une autre pratique axée sur les personnes : «Vérifiez le travail des uns et des autres : chaque secteur peut tirer profit de cette pratique,» explique-t-il. «Les compagnies aériennes commerciales ont deux pilotes qui se contrôlent mutuellement.
Les grimpeurs utilisent plusieurs points d'ancrage. Les ingénieurs en sécurité peuvent procéder à des revues du code et de l'architecture afin de détecter les oublis avant la mise en production. »
6. Effectuez régulièrement des évaluations des cyberrisques : La réalisation d'évaluations formelles des risques aide à identifier et à hiérarchiser les vulnérabilités. Le recours à une expertise tierce peut fournir un point de vue impartial et renforcer l'efficacité de votre stratégie de cybersécurité.
Outils pour prévenir les violations de données
Les violations de données peuvent toucher n'importe quelle organisation, mais avec les bons outils et les bonnes technologies, vous pouvez réduire considérablement vos risques.
Voici les principales catégories d'outils qui contribuent à protéger les données sensibles et à détecter les menaces avant qu'elles ne deviennent des incidents majeurs :
1. Outils de prévention contre la perte de données (DLP)
Les outils DLP sont conçus pour empêcher l'accès non autorisé aux données sensibles ou leur transmission. Ces outils surveillent et contrôlent les données en mouvement (comme les e-mails et les transferts de fichiers), les données au repos (données stockées) et les données en cours d'utilisation (données en cours de traitement).
Les systèmes DLP identifient automatiquement les informations sensibles, comme les numéros de carte bancaire ou la propriété intellectuelle, et appliquent des politiques de sécurité pour empêcher les fuites.
- Outils recommandés : Symantec DLP, Digital Guardian, Forcepoint DLP
2. Outils de chiffrement
Le chiffrement est l'un des moyens les plus efficaces de protéger les données contre toute compromission. En chiffrant les données sensibles, même si elles sont interceptées ou consultées sans autorisation, elles restent illisibles. Les outils de chiffrement modernes peuvent sécuriser les données au repos, en transit et sur des appareils tels que les ordinateurs portables et les téléphones mobiles.
- Outils recommandés : BitLocker, VeraCrypt, AxCrypt
3. Systèmes de détection et de prévention des intrusions (IDPS)
Les outils IDPS aident à détecter et à prévenir les activités suspectes sur votre réseau qui pourraient indiquer une violation. Ces systèmes surveillent le trafic à la recherche de schémas inhabituels et peuvent bloquer les attaques en temps réel, empêchant ainsi une violation avant qu'elle ne se produise. Ils fournissent également des alertes concernant les menaces potentielles, permettant à votre équipe de réagir rapidement.
- Outils recommandés : Snort, Suricata, Cisco Firepower
4. Authentification multifacteur (MFA)
La MFA ajoute une couche de sécurité supplémentaire en obligeant les utilisateurs à vérifier leur identité par plusieurs moyens, par exemple à l'aide d'un mot de passe et d'un code à usage unique envoyé sur leur téléphone. Même si les mots de passe sont compromis, la MFA rend beaucoup plus difficile l'accès non autorisé des attaquants aux systèmes ou aux données.
- Outils recommandés : Duo Security, Google Authenticator, Okta
5. Outils d'analyse et de gestion des vulnérabilités
Les scanners de vulnérabilités identifient les faiblesses de votre réseau, de vos systèmes et de vos logiciels que les attaquants pourraient exploiter. L'analyse régulière des vulnérabilités vous aide à corriger les failles de sécurité avant qu'elles ne soient exploitées lors d'une violation de données. Les plateformes de gestion des vulnérabilités proposent également des recommandations de correctifs pour résoudre ces problèmes de manière proactive.
- Outils recommandés : Nessus, Qualys, OpenVAS
More Articles
- 10 meilleures entreprises de cybersécurité à Dallas évaluées en 2026
- 10 meilleures entreprises de cybersécurité à Chicago évaluées en 2026
- Les 10 meilleurs logiciels de prévention des pertes de données de 2026
- 10 meilleurs logiciels de cybersécurité évalués pour 2026
- 10 meilleurs fournisseurs de cybersécurité pour les entreprises en 2026
6. Outils de gestion des informations et des événements de sécurité (SIEM)
Les outils SIEM collectent, analysent et signalent les événements de sécurité en temps réel, aidant votre équipe à réagir plus rapidement aux menaces potentielles. En mettant en corrélation les données provenant de diverses sources telles que les pare-feu, les serveurs et les applications, les systèmes SIEM offrent une vue globale de votre posture de sécurité et contribuent à détecter rapidement les violations potentielles.
- Outils recommandés : Splunk, LogRhythm, IBM QRadar
7. Plateformes de protection des terminaux (EPP)
Les terminaux tels que les ordinateurs portables, les smartphones et les appareils IoT sont des cibles privilégiées pour les attaquants. Les outils EPP protègent ces appareils en empêchant les infections par des logiciels malveillants, les attaques par rançongiciel et les accès non autorisés.
Certaines plateformes avancées intègrent également des fonctionnalités telles que la détection et la réponse sur les terminaux (EDR) pour la traque des menaces et la remédiation en temps réel.
- Outils recommandés : CrowdStrike Falcon, Sophos Intercept X, Carbon Black
L'utilisation d'une combinaison de ces outils garantit à votre organisation une stratégie de défense multicouche, rendant plus difficile la compromission de vos systèmes par les attaquants.
Du chiffrement et de la prévention des pertes de données (DLP) aux IDPS et aux SIEM, la mise en œuvre de ces technologies peut fournir le cadre de sécurité nécessaire pour protéger vos données contre d'éventuelles violations.
En résumé
Les violations de données constituent une menace qui ne cesse de s'aggraver. Cependant, la bonne nouvelle est que la bonne combinaison d'outils technologiques, de stratégies proactives et d'un leadership technologique fort peut minimiser les risques et garantir une réponse et une résolution rapides lorsque des incidents de sécurité surviennent.
Quelle est votre approche en matière de sécurité des données ? N'oubliez pas de vous abonner à la newsletter du CTO Club pour découvrir davantage d'actualités et de discussions du secteur !