

10 meilleurs fournisseurs de cybersécurité pour les entreprises en 2026

10 Sélection des meilleurs fournisseurs de cybersécurité


Les entreprises sont confrontées à un éventail évolutif de cybermenaces, allant des attaques de phishing sophistiquées aux attaques complexes par rançongiciel. Vous comprenez le défi crucial que représentent la protection des données sensibles et le maintien de protocoles de sécurité robustes. Le bon fournisseur de cybersécurité peut faire une différence significative en proposant des outils et des stratégies avancés pour protéger votre entreprise.
Vous savez que vous souhaitez externaliser la protection de vos données, systèmes et réseaux contre les accès non autorisés, mais vous devez déterminer quel fournisseur est le meilleur. Cet article vise à répondre à ces préoccupations en présentant les 30 meilleurs fournisseurs de cybersécurité pour 2026, chacun étant équipé pour faire face aux vulnérabilités uniques auxquelles votre organisation peut être confrontée.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des 10 meilleurs fournisseurs de cybersécurité
| Service | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour une architecture de sécurité cloud-native | Version d'essai gratuite disponible | À partir de 59,99 $/appareil (facturé annuellement) | Website | |
| 2 | Idéal pour la détection des menaces pilotée par l'IA | Essai gratuit de 30 jours + démo gratuite disponible | Tarification sur demande | Website | |
| 3 | Idéal pour l'assurance qualité sécurisée dans les secteurs réglementés | Devis gratuit disponible | Tarification sur demande | Website | |
| 4 | Idéal pour la sécurité du code | Formule gratuite disponible | À partir de $200/mois | Website | |
| 5 | Idéal pour la sécurité DNS | Essai gratuit + démo gratuite disponibles | Tarification sur demande | Website | |
| 6 | Idéal pour l'analyse des vulnérabilités | Essai gratuit de 14 jours + démo gratuite disponible | À partir de 149 $/mois | Website | |
| 7 | Meilleur fournisseur de cybersécurité pour simplifier la gestion de la sécurité | Essai gratuit + démonstration disponible | Tarification sur demande | Website | |
| 8 | Idéal pour un VPN sécurisé et une protection antivirus | Essai gratuit de 30 jours | À partir de $119.99/an (facturé annuellement) | Website | |
| 9 | Idéal pour la protection du cloud en entreprise | Not available | Tarification sur demande | Website | |
| 10 | Idéal pour la chasse aux menaces | Essai gratuit disponible | Tarification sur demande | Website |

Avis sur les 10 meilleurs fournisseurs de cybersécurité
Voici une brève description de chaque fournisseur de cybersécurité présentant le cas d’utilisation optimal de chaque outil, certaines fonctionnalités remarquables et des captures d’écran donnant un aperçu de l’interface utilisateur.

Idéal pour une architecture de sécurité cloud-native
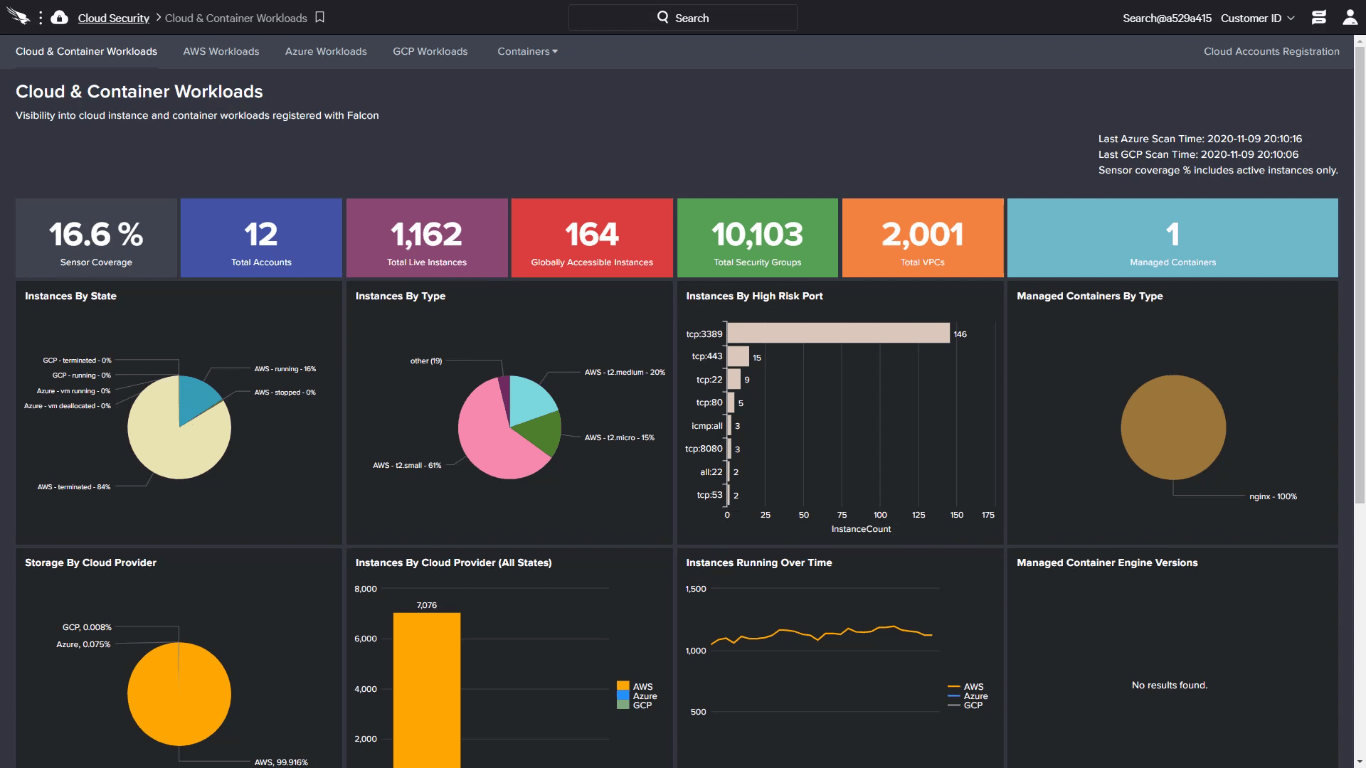
CrowdStrike Falcon est une plateforme de protection des endpoints qui offre une prévention des menaces alimentée par l’IA, une détection comportementale, une détection et réponse étendues (XDR) et une chasse aux menaces gérée 24h/24 et 7j/7 à partir d’une console cloud-native unifiée.
Pour qui CrowdStrike Falcon est-il le mieux adapté ?
CrowdStrike Falcon convient parfaitement aux entreprises de taille moyenne à grande disposant de flottes de endpoints distribuées et ayant besoin d’une détection des menaces en temps réel et d’un programme de sécurité mature et évolutif.
Pourquoi j'ai choisi CrowdStrike Falcon
CrowdStrike Falcon mérite sa place dans ma sélection car toute la plateforme a été conçue dans le cloud dès le départ, sans serveur de gestion sur site, sans base de signatures à mettre à jour manuellement et sans matériel à maintenir. J'apprécie que le capteur Falcon protège les endpoints en ligne comme hors ligne, et que la console cloud offre une visibilité en temps réel sur l’ensemble de la flotte, où que l’on soit. Le module Falcon Intelligence vient enrichir cette même console avec du renseignement sur les menaces de niveau adversaire, permettant à mon équipe de mettre en corrélation les détections avec les profils connus d’acteurs malveillants sans changer d’outil.
Fonctionnalités principales de CrowdStrike Falcon
- Falcon Insight XDR : Corrèle les télémetries des endpoints, identités et clouds dans un flux unifié de détection et de réponse à travers tout votre environnement.
- Falcon OverWatch : Service de chasse aux menaces gérée 24h/24 et 7j/7, où les analystes de CrowdStrike recherchent en continu des activités suspectes dans votre environnement Falcon.
- Falcon Device Control : Surveille et applique des politiques sur les périphériques USB et supports amovibles connectés aux endpoints protégés.
- Détection Indicator of Attack (IOA) : Identifie en temps réel les comportements malveillants afin de bloquer les attaques sans fichier et les attaques zero-day avant leur exécution.
Intégrations CrowdStrike Falcon
CrowdStrike Falcon propose plus de 460 intégrations via le CrowdStrike Marketplace, dont Splunk, ServiceNow, Okta, Zscaler, Palo Alto Networks, AWS, Google Cloud, Microsoft Entra ID, Proofpoint et Netskope. Une API est disponible pour des intégrations personnalisées via le CrowdStrike Developer Portal.
Pros and Cons
Pros:
- Agent léger avec impact CPU minimal
- Traçage complet de la chaîne des processus pour les enquêtes
- Faible bruit d’alerte réduisant la fatigue des analystes
Cons:
- Capacités de détection limitées hors ligne sur les endpoints
- La prévention contre la perte de données semble incomplète sans modules complémentaires

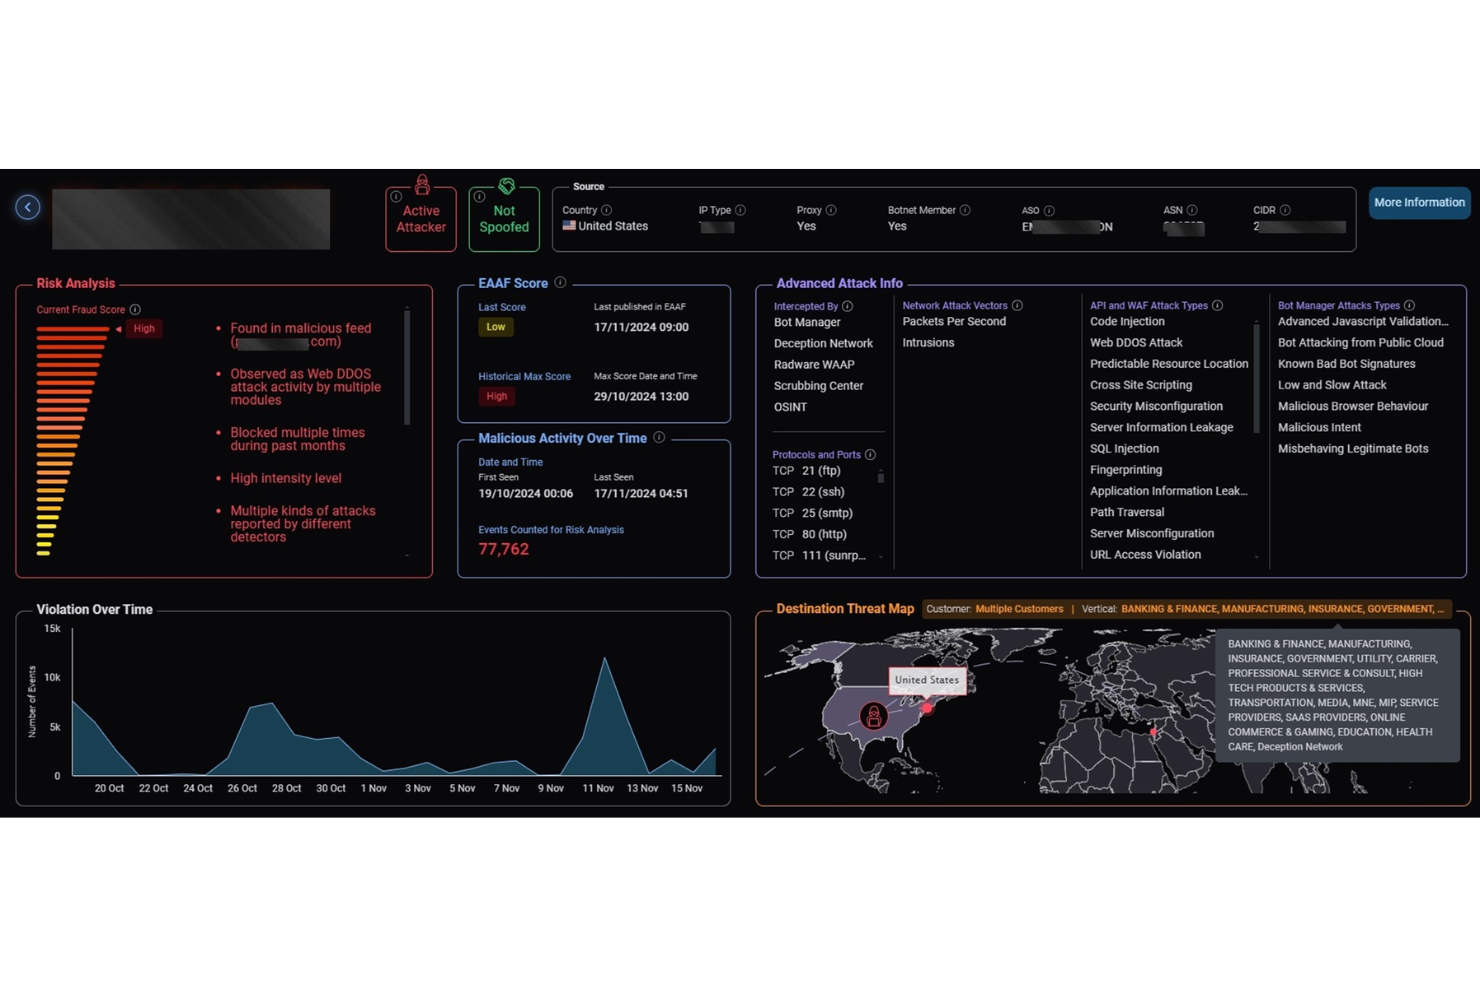
Radware est un fournisseur mondial de cybersécurité spécialisé dans la sécurité des applications et des réseaux. Sa plateforme offre une protection contre les attaques DDoS, les bots et les menaces au niveau des applications grâce à des analyses et une automatisation pilotées par l'IA. Conçue pour les entreprises et les fournisseurs de services, Radware aide à garantir que vos applications et infrastructures restent résilientes face aux risques cybernétiques modernes.
Pourquoi j'ai choisi Radware : J'ai choisi Radware car sa solution DefensePro basée sur l'IA et son service de protection des applications mettent l'accent sur l'atténuation proactive des attaques plutôt que sur la défense réactive. La plateforme surveille en continu les flux de trafic pour détecter les anomalies avant qu'elles ne perturbent vos systèmes. Cela en fait un choix solide si vous souhaitez anticiper l'évolution des attaques et maintenir la disponibilité lors d'incidents à grande échelle. L'accent mis par Radware sur l'intelligence des menaces en temps réel permet également à votre posture de sécurité de s'adapter à l'émergence de nouveaux risques.
Services phares : Radware propose la protection DDoS, la sécurité des applications et la gestion des bots dans une suite unifiée. Son service d'intelligence des menaces fournit des données en temps réel issues d'attaques actives dans le monde entier pour aider votre équipe à identifier et bloquer les comportements malveillants. Le Bot Manager basé sur l'IA utilise l'analyse comportementale pour différencier les utilisateurs légitimes des bots nuisibles, ce qui réduit les faux positifs et la latence.
Secteurs visés : Finance, télécommunications, commerce électronique, services cloud et administration publique
Spécialités : Protection DDoS, gestion des bots, protection des applications, intelligence des menaces, atténuation basée sur l'IA
Pros and Cons
Pros:
- La détection basée sur l'IA améliore la précision
- Mises à jour en temps réel des renseignements sur les menaces
- Protection évolutive pour les réseaux de grande taille
Cons:
- La configuration initiale peut être complexe
- La tarification est uniquement sur demande

Kualitatem est une société de tests logiciels certifiée TMMi Niveau 5, offrant des services d'assurance qualité et de cybersécurité couvrant les tests fonctionnels, de performance, d'applications mobiles et de sécurité. Ils accompagnent des environnements complexes dans des secteurs tels que la finance, la santé, les télécommunications et les services publics.
Pourquoi j'ai choisi Kualitatem : Kualitatem propose des services intégrés d'AQ et de sécurité, incluant des tests d'intrusion, de l'automatisation et des audits de conformité. Leur expertise en maturité des processus de test (TMMi) et en évaluation des risques les rend particulièrement adaptés aux organisations nécessitant à la fois l'assurance qualité et l'alignement réglementaire.
Services remarquables : Leurs tests d'applications mobiles garantissent la compatibilité sur différents appareils et plateformes. Les services de sécurité comme les revues de code permettent d'identifier les vulnérabilités en amont, tandis que le conseil TMMi aide à améliorer les processus d'assurance qualité.
Secteurs visés : Banque et finance, santé, télécommunications, commerce de détail, services publics, transport, voyage, IoT et infrastructures
Spécialités : Automatisation, tests mobiles, tests d'intrusion, conseil TMMi, audits de sécurité et services de conformité
Pros and Cons
Pros:
- Effectue des évaluations de risques pour la conformité
- Réalise des revues de code de sécurité en phase précoce
- Propose du conseil TMMi pour la maturité de l'assurance qualité
Cons:
- Plus lent avec des ensembles de données volumineux ou complexes
- Peut ne pas avoir un contrôle total sur les processus

ZeroPath propose une approche intelligente de la cybersécurité, s'appuyant sur l'IA pour renforcer la capacité de votre équipe à identifier et corriger rapidement les vulnérabilités du code. Il séduit particulièrement les entreprises axées sur la technologie qui souhaitent renforcer leurs mesures de sécurité sans alourdir le processus de développement. En réduisant les contrôles manuels et le nombre de faux positifs, ZeroPath vous aide à maintenir un flux de travail sécurisé et efficace, assurant la robustesse de vos logiciels face aux menaces potentielles.
Pourquoi j'ai choisi Zeropath : J'ai choisi ZeroPath parce qu'il vous donne un accès direct à un programme de sécurité applicative géré par des ingénieurs en sécurité expérimentés, qui comprennent votre code source et ses risques. Vous bénéficiez de revues de sécurité régulières, de sessions de modélisation des menaces et de conseils d'architecture qui vous aident à être proactif. Sa surveillance et son intervention 24h/24 et 7j/7 offrent à votre équipe une protection permanente, comprenant le tri des alertes, l'investigation des incidents et la coordination des remédiations pour sécuriser vos applications.
Fonctionnalités remarquables de Zeropath : ZeroPath propose des tests de pénétration en continu qui évaluent les nouvelles fonctionnalités et modifications dès leur livraison, vous offrant une visibilité en temps réel sur l'apparition de vulnérabilités. Vous bénéficiez aussi d'une reconnaissance assistée par l'IA couplée à une validation d’experts, permettant de détecter des chaînes d’attaque complexes que les outils automatisés ne peuvent pas identifier seuls. Le service inclut un accompagnement détaillé pour la remédiation, fournissant des preuves de concepts d'exploitation, des analyses d’impact et des instructions pas à pas pour corriger les problèmes en toute confiance.
Secteurs cibles : Technologie, finance, santé, prestataires de services (y compris MSP), et développement logiciel d'entreprise.
Spécialités : Sécurité applicative, détection des vulnérabilités dans le code, analyse de dépendances, remédiation automatisée, reporting de conformité, sécurité centrée sur le développeur.
Pros and Cons
Pros:
- Solide équilibre entre automatisation par IA et expertise humaine.
- Les tests en continu détectent les problèmes plus tôt pour les équipes.
- Fournit des étapes de remédiation claires et des preuves de concept.
Cons:
- Vous n'aurez pas une expérience légère si vous souhaitez seulement des vérifications de vulnérabilités simples.
- Vous pourriez avoir besoin de temps pour adapter votre flux de travail à son automatisation.

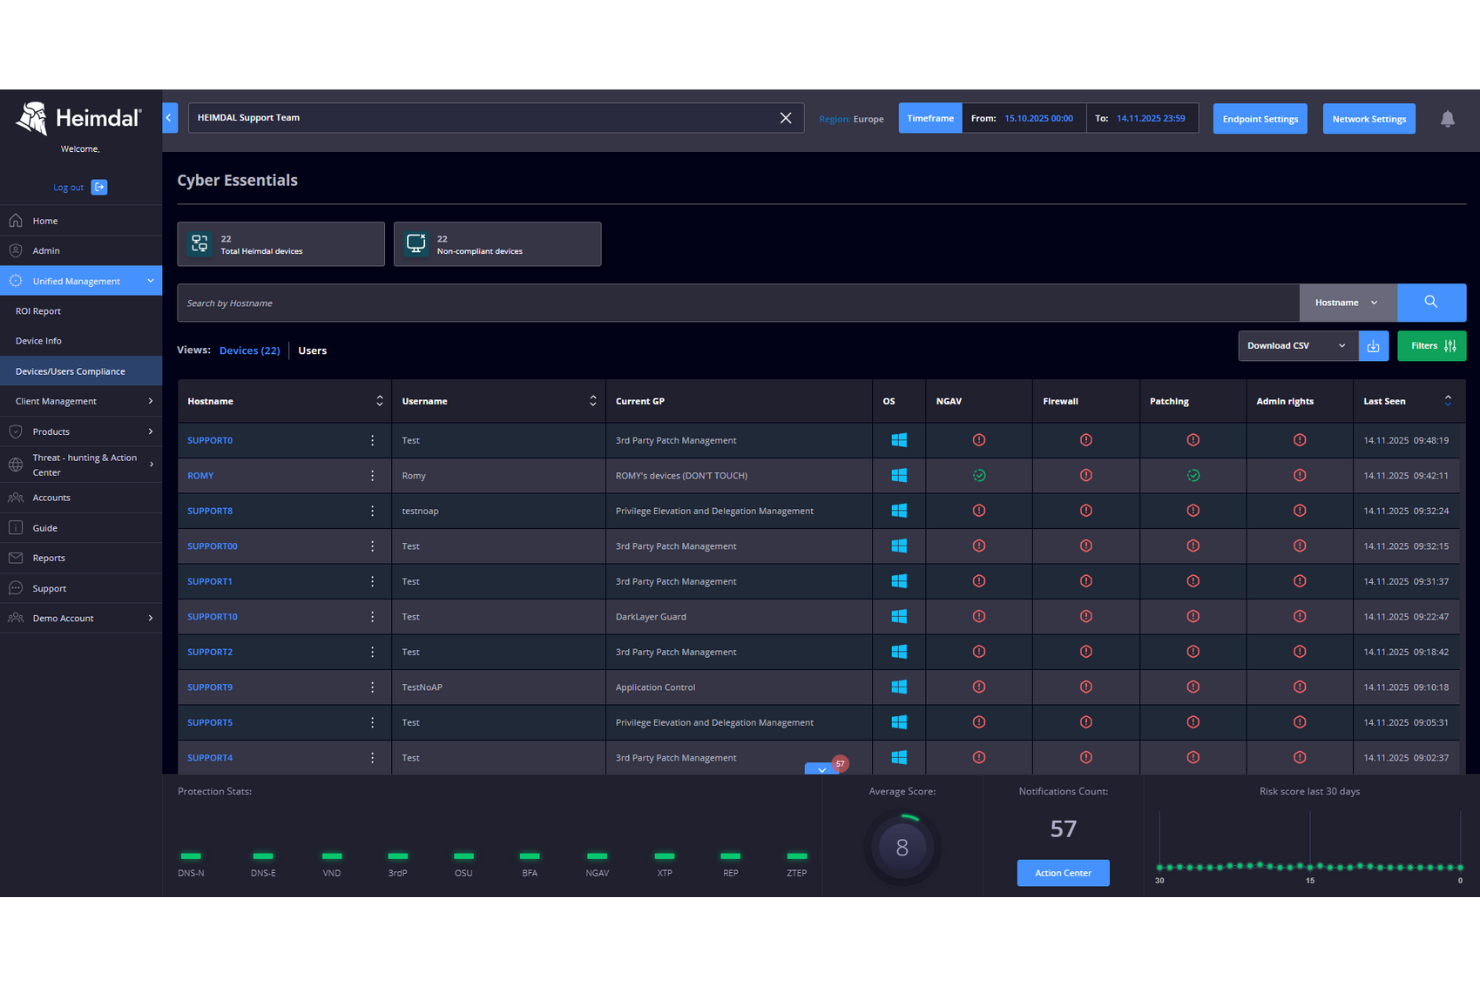
Pour les entreprises à la recherche d'un fournisseur de cybersécurité fiable, Heimdal propose une plateforme unifiée qui répond aux défis multiples des menaces numériques modernes. Conçues pour des secteurs tels que la santé, la finance et l'éducation, les solutions Heimdal sont destinées à protéger contre les ransomwares, le phishing et autres cybermenaces tout en garantissant la conformité avec des normes telles que le RGPD et l'ISO 27001. En intégrant de multiples fonctionnalités de sécurité, Heimdal aide les organisations à rationaliser leurs opérations de sécurité et à renforcer leur résilience globale.
Pourquoi j'ai choisi Heimdal
J'ai choisi Heimdal pour son approche distinctive de la cybersécurité, en particulier pour ses capacités d'Extended Detection and Response (XDR). Le XDR de Heimdal intègre différents modules de sécurité, offrant une détection et une réponse aux menaces complètes à travers les terminaux, les réseaux et les courriels. Cette fonctionnalité est particulièrement précieuse pour les entreprises souhaitant centraliser leurs opérations de sécurité sur une seule plateforme. De plus, l'attention portée par Heimdal à la conformité avec les normes sectorielles permet aux organisations de répondre aux exigences réglementaires tout en assurant une sécurité robuste.
Fonctionnalités clés de Heimdal
En plus de ses capacités XDR, Heimdal offre plusieurs autres fonctionnalités qui augmentent sa valeur comme fournisseur de cybersécurité :
- Sécurité DNS : Protège votre réseau contre les menaces basées sur le DNS en bloquant les sites malveillants et en évitant les fuites de données.
- Gestion des correctifs et des actifs : Automatise le processus de mise à jour et de gestion des actifs logiciels afin de réduire les vulnérabilités.
- Gestion de l'élévation et de la délégation des privilèges : Contrôle l'accès des utilisateurs aux informations et systèmes sensibles, réduisant ainsi le risque d'accès non autorisé.
- Protection contre le chiffrement par ransomware : Offre des défenses avancées contre les attaques de ransomware, garantissant la sécurité de vos données.
Intégrations Heimdal
Aucune intégration native n'est actuellement référencée par Heimdal ; cependant, la plateforme prend en charge les intégrations personnalisées via API.
Pros and Cons
Pros:
- Automatise la gestion des correctifs sur les terminaux
- Détection avancée des vulnérabilités et des menaces
- Visibilité détaillée des actifs et des licences
Cons:
- Aucune intégration native disponible
- L'interface nécessite un temps d'apprentissage
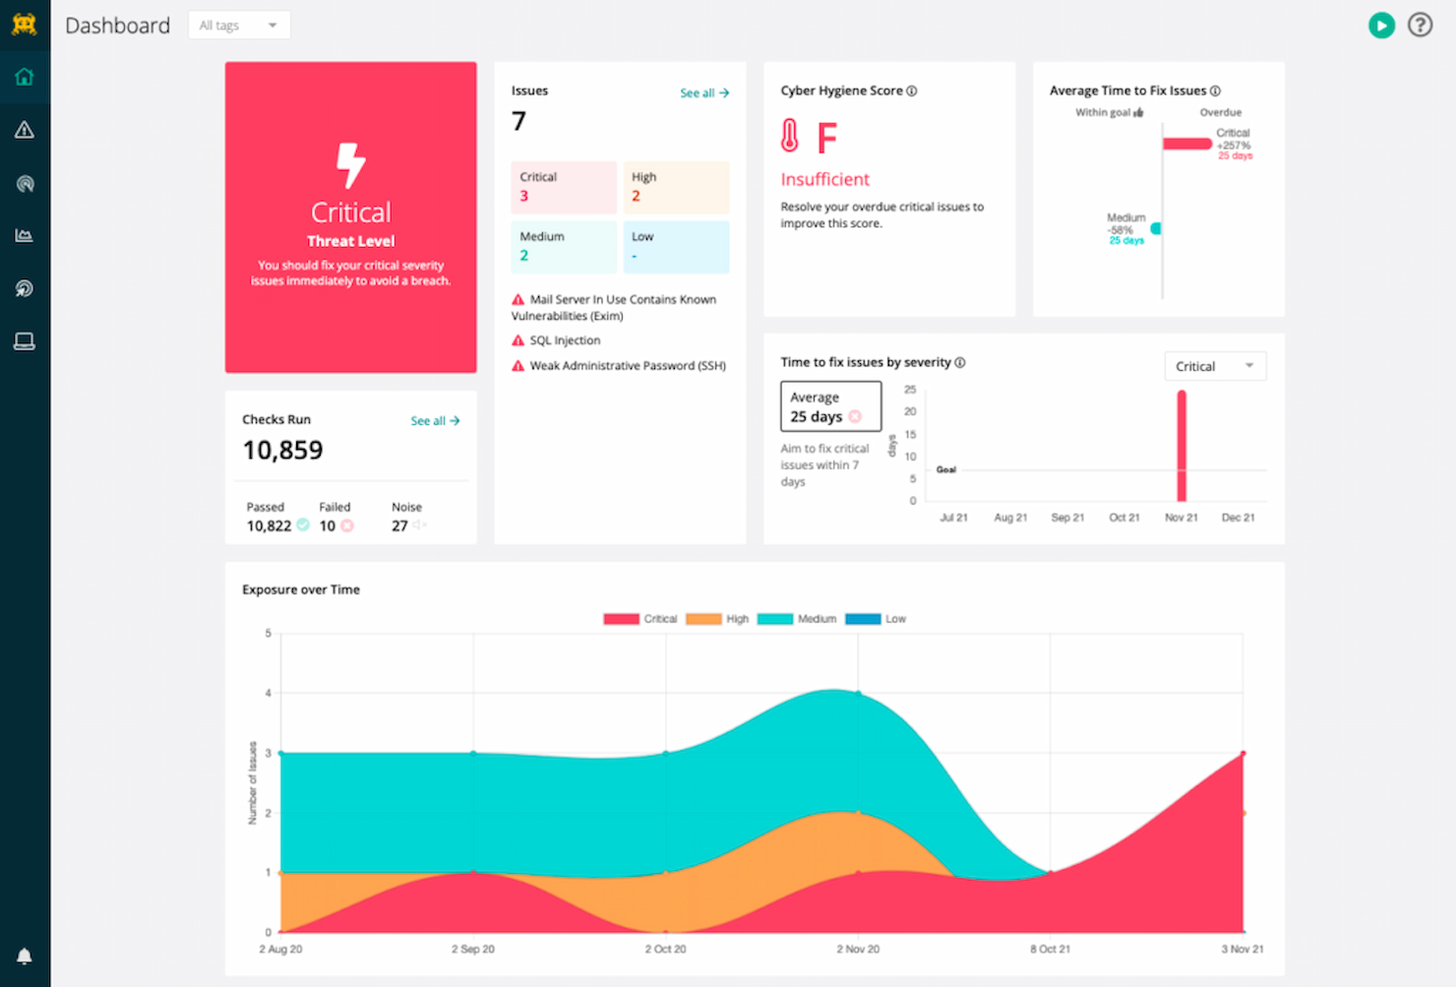
Intruder est un service de cybersécurité spécialisé dans la gestion des vulnérabilités pour les entreprises proactives ne disposant pas de grandes équipes de sécurité. Il propose une surveillance réseau continue, une analyse automatisée des vulnérabilités et une réponse proactive aux menaces.
Pourquoi j'ai choisi Intruder : Ce logiciel offre une solution adaptée aux entreprises proactives sans équipes de sécurité étendues, souhaitant sécuriser leurs environnements numériques contre d'éventuelles cybermenaces. Je l'ai choisi en raison de sa réputation à simplifier la gestion des vulnérabilités et de sa démarche proactive concernant les analyses de sécurité. Ce qui distingue ce fournisseur, c'est son interface conviviale, son rapport qualité-prix, et la profondeur de ses capacités de tests. Il offre également une gamme complète d'options d'analyse, incluant l'analyse des vulnérabilités externes, internes, cloud, d'applications web et d'API, ainsi que des tests de pénétration continus pour simuler des scénarios d'attaque réels.
Fonctionnalités et intégrations remarquables d'Intruder
Fonctionnalités : scans de sécurité automatisés permettant l'identification continue des vulnérabilités sans intervention manuelle. Les profils d'analyse personnalisables permettent aux utilisateurs d'effectuer des évaluations de vulnérabilité spécifiquement adaptées à leur environnement et à leurs besoins. Des rapports détaillés sur les vulnérabilités et une priorisation intelligente facilitent un processus de remédiation efficace en ciblant les problèmes les plus critiques, tandis que l'intégration avec des outils et plateformes populaires autorise un flux de gestion de la sécurité plus cohérent.
Intégrations : Slack, Microsoft Teams, Jira, Github, Gitlab, ServiceNow, Azure DevOps, Google Cloud, AWS, Drata et Vanta. Une API est également disponible pour créer des intégrations personnalisées, et un compte payant Zapier peut débloquer des intégrations additionnelles.
Pros and Cons
Pros:
- Support d'intégration avec les plans pro et premium
- Options robustes pour un support en libre-service
- Scans programmés et à la demande illimités avec les plans pro et premium
Cons:
- Intégrations non incluses dans le plan Essential
- Pas d'analyses internes ou réseau avec les plans Essential
New Product Updates from Intruder
Intruder Launches On-Demand AI Pentesting for Web Apps
Intruder adds on-demand AI pentesting for web applications, allowing teams to launch assessments in minutes and receive audit-ready reports on the same day. For more information, visit Intruder’s official site.
 .

Meilleur fournisseur de cybersécurité pour simplifier la gestion de la sécurité
Cisco Umbrella propose des solutions de sécurité fournies dans le cloud, axées sur l'intelligence des menaces et l'accès Internet sécurisé pour les organisations de toutes tailles. Leurs services sont conçus pour protéger les utilisateurs contre les logiciels malveillants, le hameçonnage et d'autres menaces provenant d'Internet.
Pourquoi j'ai choisi Cisco Umbrella : La plateforme permet un accès Internet sécurisé en bloquant les domaines malveillants et en filtrant le trafic web. Elle s'intègre aux outils de sécurité existants, renforçant ainsi la protection générale de votre équipe. Cette approche cloud garantit une sécurité fiable et évolutive à travers votre organisation.
Services remarquables : La passerelle web sécurisée filtre les contenus web malveillants, protégeant ainsi votre équipe contre les menaces potentielles lors de la navigation. La sécurité au niveau DNS ajoute une couche de protection supplémentaire en bloquant les requêtes vers les domaines dangereux avant qu'ils n'atteignent votre réseau.
Secteurs visés : Éducation, santé, finance, administration publique et commerce de détail
Spécialités : Intelligence des menaces, accès Internet sécurisé, sécurité DNS, filtrage web et protection contre les logiciels malveillants
Pros and Cons
Pros:
- S'intègre aux outils de sécurité existants
- Bloque les domaines malveillants en temps réel
- Offre une sécurité cloud évolutive
Cons:
- Se concentre principalement sur la sécurité Internet
- Peut nécessiter un abonnement pour des fonctionnalités complètes

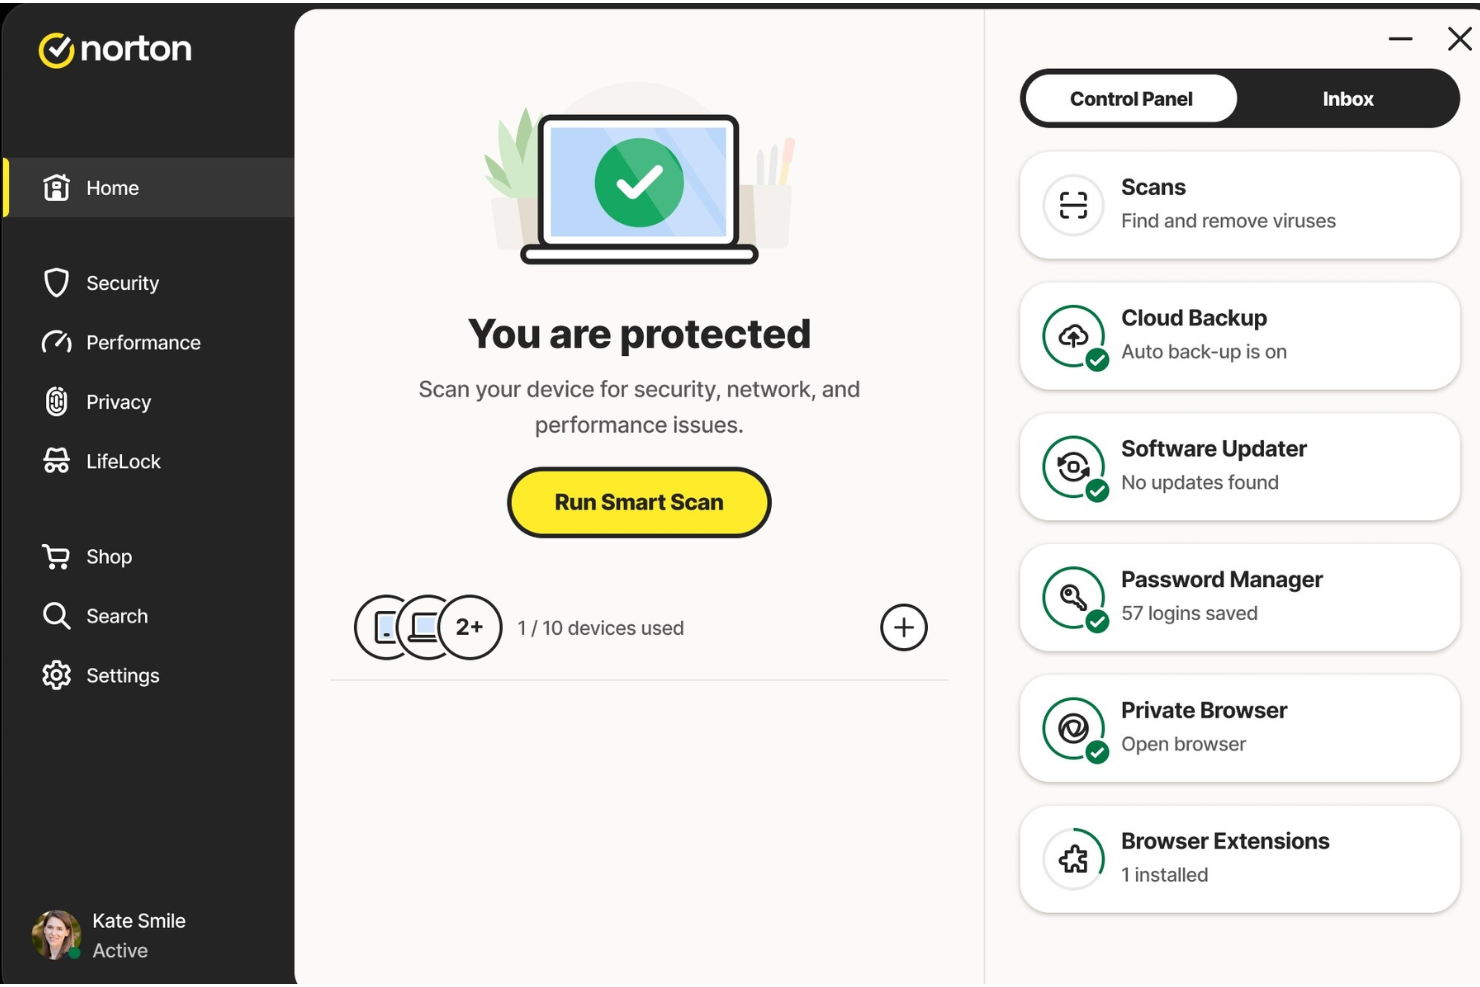
Norton Small Business propose des solutions de cybersécurité spécifiquement conçues pour les petites entreprises, offrant une protection antivirus, des outils de confidentialité et une protection de l'identité grâce à LifeLock. Adaptées aux petites structures, les offres de Norton répondent au besoin crucial de protéger les données et la vie privée en ligne, ce qui en fait un choix idéal pour les entrepreneurs et propriétaires d'entreprise soucieux des menaces informatiques. Avec des fonctionnalités comme l'antivirus en temps réel, le VPN sécurisé et la sauvegarde cloud, Norton vous aide à protéger les données de votre entreprise et à maintenir votre productivité.
Pourquoi j'ai choisi Norton : J'ai choisi Norton pour sa fonctionnalité remarquable : un VPN sécurisé en complément de sa protection antivirus, répondant au double besoin de sécurité des données et de confidentialité. Norton propose un antivirus en temps réel qui surveille et protège en continu vos appareils professionnels contre les menaces, les gardant à l'abri des logiciels malveillants. De plus, la protection de l'identité LifeLock est essentielle pour les entreprises préoccupées par le vol d'identité, avec une surveillance et des alertes complètes. Ces fonctionnalités font de Norton un choix solide pour les entreprises souhaitant renforcer leur cadre de cybersécurité.
Services remarquables : Le VPN sécurisé protège votre trafic internet en chiffrant les connexions, ce qui est utile lors du télétravail ou de l'utilisation de réseaux publics. La protection antivirus analyse les fichiers, téléchargements et applications en temps réel pour prévenir les attaques de logiciels malveillants et d'hameçonnage avant qu'elles ne posent problème.
Secteurs ciblés : Technologie, finance, éducation, santé et ecommerce.
Spécialités : Protection antivirus, services VPN, surveillance de l'identité, détection des logiciels malveillants et sécurité des appareils.
Pros and Cons
Pros:
- Excellente protection contre les malwares, assurant une grande satisfaction des utilisateurs
- Support efficace pour la récupération en cas de vol d'identité
- Fonctionne discrètement sans ralentir les appareils
Cons:
- La vitesse du VPN varie selon la localisation
- Non adapté aux grandes équipes d'entreprise

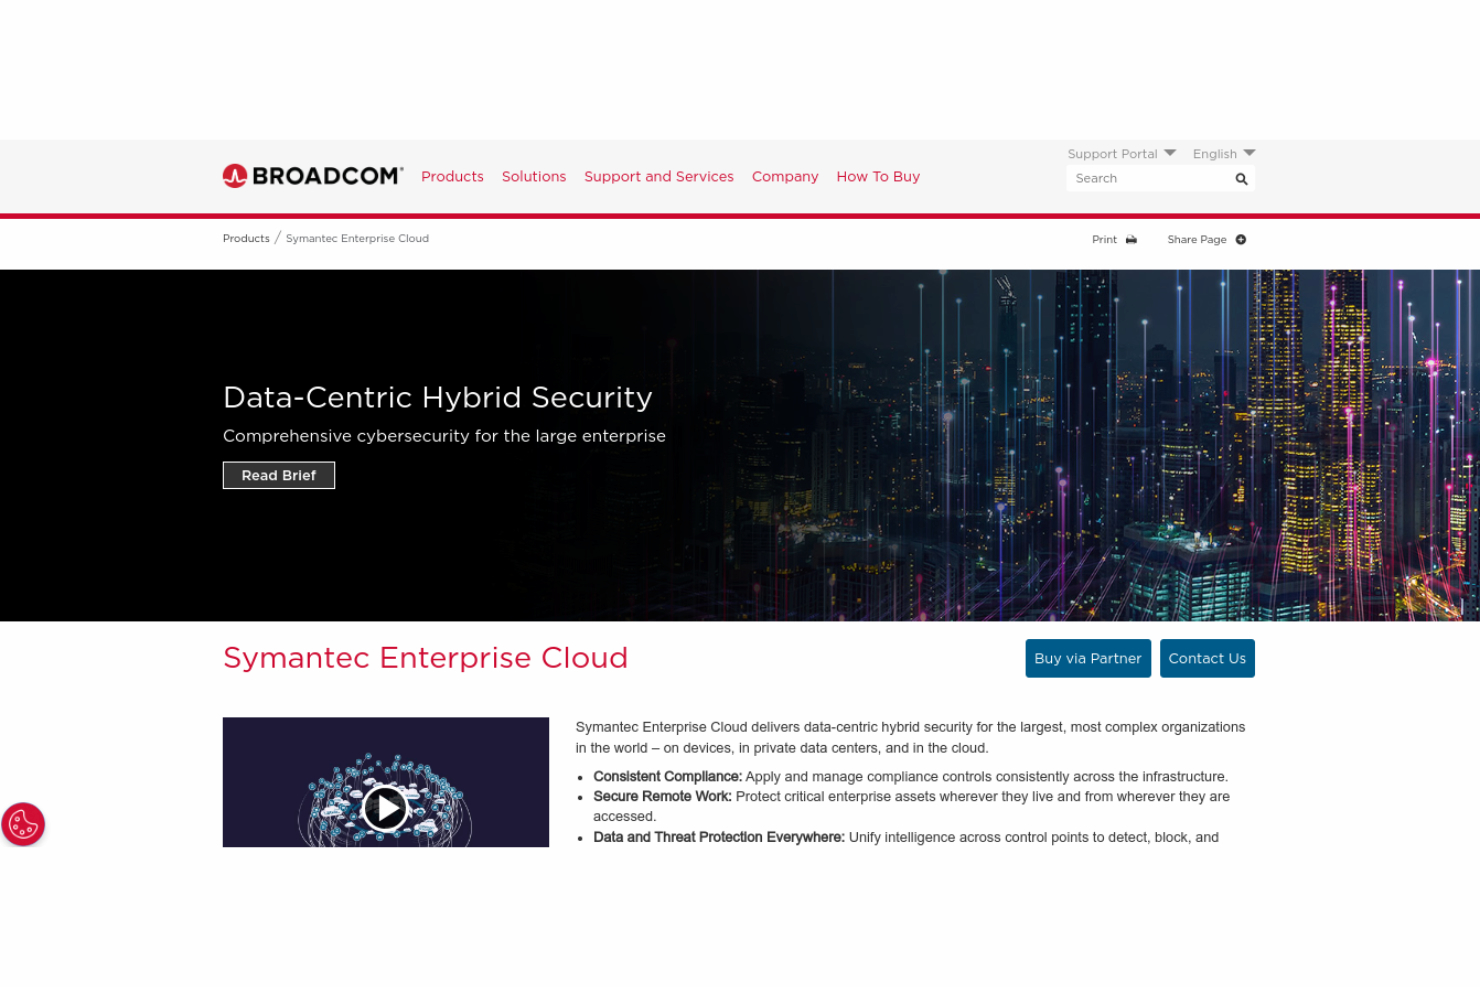
Broadcom Symantec Enterprise Cloud propose des services de cybersécurité basés sur le cloud, axés sur la protection des données et le renseignement sur les menaces pour les grandes entreprises. Leurs services aident les organisations à protéger les informations sensibles et à gérer la sécurité à travers de vastes environnements numériques.
Pourquoi j’ai choisi Broadcom Symantec Enterprise Cloud : Leur plateforme inclut une prévention intégrée contre la perte de données et un renseignement sur les menaces, éléments essentiels pour la protection du cloud en entreprise. Ils proposent des outils pour sécuriser les applications cloud et gérer efficacement les accès des utilisateurs. Cette approche globale permet à votre équipe de protéger les données critiques et de maintenir une infrastructure cloud sécurisée.
Services phares : La fonctionnalité de courtier de sécurité d’accès au cloud surveille et contrôle le déplacement des données dans les environnements cloud, répondant ainsi aux besoins de conformité et de sécurité. Le service de protection des terminaux offre une détection avancée des menaces et une réponse efficace, garantissant la sécurité de vos appareils contre les menaces informatiques.
Secteurs cibles : Finance, santé, technologie, industrie et secteur public
Spécialités : Protection des données, renseignement sur les menaces, sécurité cloud, protection des terminaux et gestion des accès
Pros and Cons
Pros:
- Offre une prévention intégrée contre la perte de données
- Fournit un renseignement avancé sur les menaces
- Sécurise efficacement les applications cloud
Cons:
- Intégration complexe avec les systèmes existants
- Peut nécessiter des ressources informatiques spécialisées

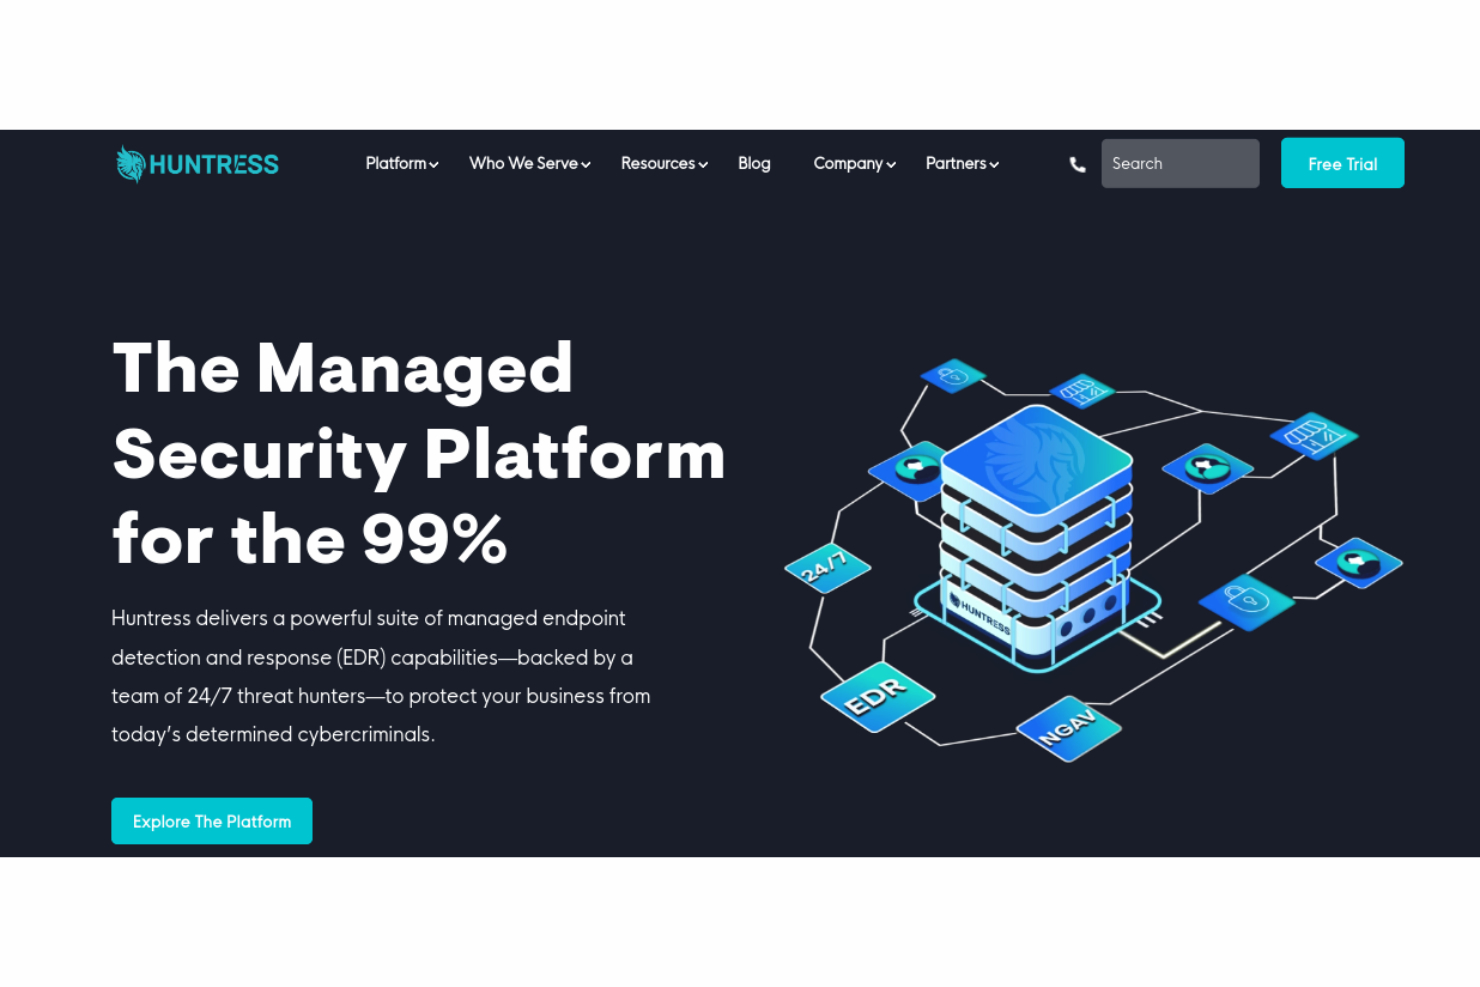
Huntress propose des services de détection et de réponse gérés, axés sur la chasse aux menaces et la protection des terminaux. Ils s'adressent aux petites et moyennes entreprises souhaitant renforcer leurs défenses en cybersécurité.
Pourquoi j'ai choisi Huntress : Leur plateforme offre une surveillance et une analyse continues afin de révéler les menaces cachées, ce qui correspond parfaitement aux besoins de la chasse aux menaces. Huntress fournit des rapports d'incident détaillés, aidant votre équipe à comprendre et à réagir efficacement face aux menaces. Cette approche proactive garantit que votre organisation reste protégée contre l'évolution des menaces cyber.
Services remarquables : La détection persistante des points d'ancrage identifie et élimine les points d'accès malveillants, maintenant la sécurité de vos systèmes contre les attaques répétées. Le service de réponse aux incidents apporte une expertise pour aider votre équipe à gérer efficacement les violations de sécurité.
Secteurs cibles : Finance, santé, éducation, commerce de détail et technologie
Spécialités : Chasse aux menaces, protection des terminaux, réponse aux incidents, détection persistante des points d'ancrage, et analyse des menaces
Pros and Cons
Pros:
- Conseils experts en réponse aux incidents
- Surveillance continue des menaces
- Fournit des rapports d'incident détaillés
Cons:
- Limité à la protection des terminaux
- Peut nécessiter une intégration avec les outils existants
Autres fournisseurs de cybersécurité à prendre en compte
Voici quelques autres options qui ne figurent pas dans la liste des meilleurs fournisseurs de cybersécurité :
- Miles Technologies
Idéal pour l'intégration du support informatique
- i2 Group
Idéal pour l'analyse de données et l'intelligence
- Cipher
Idéal pour les services de sécurité managés
- ManageEngine Endpoint Central
Idéal pour la gestion des terminaux
- NowSecure
Idéal pour la sécurité des applications mobiles
- UnderDefense
Idéal pour la réponse aux incidents


Que sont les fournisseurs de cybersécurité ?
Les fournisseurs de cybersécurité sont des entreprises ou des services qui proposent des solutions de protection contre les cybermenaces. Ils fournissent toute une gamme d’outils et d’expertise, notamment des pare-feu, des logiciels antivirus, des systèmes de détection des intrusions et des services de conseil en sécurité. Ces fournisseurs se concentrent sur la protection des actifs numériques, des réseaux et des données sensibles contre les accès non autorisés et les cyberattaques.
Les avantages du recours à des fournisseurs de cybersécurité comprennent une protection renforcée contre diverses cybermenaces, contribuant à prévenir les violations et les pertes de données. Ils offrent des connaissances spécialisées et des mesures de sécurité actualisées, qui sont essentielles dans un paysage de menaces numériques en constante évolution. En outre, ils aident les organisations à se conformer aux réglementations de sécurité et à maintenir la continuité des activités, en garantissant que les opérations numériques restent sécurisées et résilientes face aux cyberattaques potentielles.
Critères de sélection des fournisseurs de cybersécurité
Lors de la sélection des meilleurs fournisseurs de cybersécurité à inclure dans cette liste, j’ai pris en compte les besoins et les difficultés courants des entreprises auxquels ces fournisseurs répondent. Cela incluait notamment la protection des données sensibles contre les violations et le respect des réglementations du secteur. J’ai également utilisé le cadre suivant afin de structurer mon évaluation et de la rendre équitable :
Services essentiels (25 % de la note totale)
Pour être pris en compte dans cette liste, chaque fournisseur devait proposer les services de base suivants :
- Sécurité des réseaux
- Protection des terminaux
- Surveillance et réponse aux menaces
- Gestion des vulnérabilités
- Pare-feu et prévention des intrusions
Services supplémentaires remarquables (25 % de la note totale)
Pour départager davantage les concurrents, j’ai également recherché des services uniques ou particulièrement utiles, tels que :
- Détection des menaces pilotée par l’IA
- Mise en œuvre d’une architecture à confiance nulle
- Planification et simulation de la réponse aux incidents
- Surveillance du web clandestin
- Formation personnalisée à la sécurité pour les employés
Expérience sectorielle (10 % du score total)
Pour évaluer l’expérience sectorielle de chaque fournisseur, j’ai pris en compte les éléments suivants :
- Nombre d’années d’expérience en cybersécurité
- Connaissance des réglementations propres au secteur
- Études de cas ou témoignages de réussite
- Diversité du portefeuille clients
- Reconnaissance par des organismes du secteur ou obtention de récompenses
Intégration initiale (10 % du score total)
Pour évaluer l’expérience d’intégration initiale proposée par chaque fournisseur, j’ai pris en compte les éléments suivants :
- Calendrier de mise en œuvre clairement défini
- Équipe dédiée à l’intégration initiale
- Formation et ressources pour le personnel
- Intégration fluide aux systèmes existants
- Passage transparent de l’équipe commerciale à l’équipe de services
Support client (10 % du score total)
Pour évaluer le niveau de support client proposé par chaque fournisseur, j’ai pris en compte les éléments suivants :
- Disponibilité 24 h/24 et 7 j/7
- Plusieurs moyens de contact (téléphone, chat, e-mail)
- Délais de réponse rapides
- Responsable de compte dédié
- Communication et mises à jour proactives
Rapport qualité-prix (10 % du score total)
Pour évaluer les tarifs et le retour sur investissement potentiel d’une collaboration avec chaque fournisseur, j’ai pris en compte les éléments suivants :
- Transparence du modèle tarifaire
- Flexibilité des conditions contractuelles
- Tarifs compétitifs par rapport à la moyenne du marché
- Services à valeur ajoutée inclus dans le coût de base
- Retour sur investissement fondé sur la réduction des temps d’arrêt et des incidents
Avis des clients (10 % du score total)
Pour me faire une idée de la satisfaction globale des clients existants, j’ai pris en compte les éléments suivants lors de la lecture des avis clients :
- Commentaires sur la facilité de mise en œuvre et d’utilisation
- Évaluation globale de la satisfaction
- Commentaires positifs sur la fiabilité du service
- Réclamations concernant des frais cachés ou des lacunes dans le service
- Commentaires sur la réactivité du support client
Comment choisir un fournisseur de cybersécurité
Il est facile de se perdre dans de longues listes de services et des structures tarifaires complexes. Pour vous aider à donner la priorité aux éléments les plus importants pour votre entreprise, gardez les facteurs suivants à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| Objectifs de l’entreprise | Assurez-vous que le fournisseur comprend votre secteur et vos objectifs commerciaux. Ses solutions doivent correspondre à vos priorités stratégiques et répondre à des risques spécifiques. |
| Périmètre des services et SLA | Examinez les services proposés et les accords de niveau de service (SLA). Assurez-vous qu’ils couvrent les délais de réponse, les garanties de disponibilité et les processus de résolution. |
| Disponibilité du support | Vérifiez que le support est disponible 24 h/24 et 7 j/7. Comprenez comment les joindre (téléphone, chat, e-mail) et dans quels délais ils répondent aux problèmes. |
| Coûts et structure tarifaire | Privilégiez une tarification transparente. Déterminez si les coûts sont fixes, variables ou fondés sur l’utilisation. Soyez attentif aux frais cachés ou aux options supplémentaires. |
| Communication et rapports | Le fournisseur doit proposer des rapports réguliers sur les menaces, les vulnérabilités et les mesures de résolution. Assurez-vous que la communication est claire et rapide. |
| Détection et réponse aux menaces | Évaluez la rapidité avec laquelle le fournisseur peut identifier et traiter les menaces. La surveillance en temps réel et les réponses automatisées sont essentielles lors de l’évaluation des services de détection et de réponse gérés. |
| Conformité et certifications | Vérifiez que le fournisseur respecte les normes du secteur (par exemple, ISO, SOC 2). Assurez-vous qu’il est conforme aux réglementations applicables à votre entreprise. |
| Personnalisation et évolutivité | Assurez-vous que le fournisseur peut adapter les solutions à vos besoins et faire évoluer les services au rythme de la croissance de votre entreprise ou de l’évolution des menaces. |
Principaux services des fournisseurs de cybersécurité
Lors du choix d’un fournisseur de cybersécurité, que vous recherchiez des entreprises de cybersécurité à Chicago ou des fournisseurs dans d’autres régions, soyez attentif aux principaux services suivants :
- Sécurité réseau : Protège l’infrastructure réseau de votre entreprise contre les accès non autorisés, les logiciels malveillants et les cyberattaques.
- Protection des terminaux : Sécurise les appareils tels que les ordinateurs portables, les ordinateurs de bureau et les téléphones mobiles contre les menaces et les vulnérabilités.
- Surveillance et réponse aux menaces : Surveille en permanence les menaces potentielles pour la sécurité et réagit rapidement afin de les contenir et d’en limiter les effets.
- Services de pare-feu gérés : Configure et entretient les pare-feu afin de bloquer le trafic non autorisé tout en permettant les communications légitimes.
- Gestion des vulnérabilités : Identifie, évalue et corrige les failles de sécurité avant qu’elles ne puissent être exploitées.
- Réponse aux incidents : Élabore et met en œuvre un plan structuré pour répondre aux failles de sécurité et limiter les dommages.
- Chiffrement des données : Garantit que les données sensibles sont chiffrées aussi bien au repos qu’en transit afin d’empêcher les accès non autorisés.
- Contrôle des accès : Restreint l’accès aux systèmes et aux données en fonction des rôles et des autorisations des utilisateurs.
- Formation à la sensibilisation à la sécurité : Forme les employés à reconnaître les menaces de sécurité et à y répondre, ainsi qu’à utiliser pleinement les services de sécurité DNS.
- Assistance à la conformité : Aide votre entreprise à respecter les réglementations et les normes du secteur, réduisant ainsi le risque d’amendes et de pénalités.
Avantages des fournisseurs de cybersécurité
Collaborer avec un fournisseur de cybersécurité offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns de ceux dont vous pouvez bénéficier :
- Protection renforcée : Un fournisseur contribue à protéger vos systèmes et vos données contre les pirates informatiques, les logiciels malveillants et autres menaces.
- Réponse plus rapide aux menaces : Grâce à une surveillance 24 h/24 et 7 j/7, les fournisseurs peuvent détecter les menaces et y répondre avant qu’elles ne causent des dommages.
- Réduction des temps d’arrêt : La détection et la résolution rapides des menaces entraînent moins d’interruptions dans vos activités.
- Conformité réglementaire : Les fournisseurs vous aident à garantir que votre entreprise respecte les normes du secteur et évite les amendes ou les problèmes juridiques.
- Économies : Prévenir les failles de sécurité et les temps d’arrêt vous permet d’économiser sur les coûts de récupération et les pertes de revenus.
- Conseils d’experts : Les fournisseurs donnent à votre équipe accès à des connaissances spécialisées et à des conseils pour améliorer la sécurité.
- Confiance accrue des clients : Des mesures de sécurité solides contribuent à instaurer la confiance des clients en protégeant leurs données.
Coûts et modèles tarifaires des fournisseurs de cybersécurité
Les services SOC sont généralement proposés à un tarif personnalisé afin de répondre aux besoins, à la taille et à la situation de chaque entreprise. Les fournisseurs appliquent généralement l’un des modèles tarifaires suivants :
- Par abonnement : Vous payez des frais récurrents (mensuels ou annuels) pour bénéficier en continu des services et de l’assistance.
- Au projet : Vous payez des frais uniques pour un projet spécifique ou une mise à niveau de la sécurité.
- Par utilisateur/appareil : Le tarif est établi en fonction du nombre d’utilisateurs ou d’appareils protégés.
- Périmètre des travaux (SOW) : Les coûts sont déterminés par les services et les livrables spécifiques décrits dans le contrat.
- Tarification par niveaux : Différents niveaux tarifaires sont proposés en fonction de l’étendue des services ou du niveau de protection choisi.
Facteurs clés influençant la tarification des fournisseurs de cybersécurité
Au-delà du modèle tarifaire choisi, voici quelques facteurs supplémentaires susceptibles d’influencer le coût des fournisseurs de cybersécurité :
- Taille de l’entreprise : les grandes entreprises comptant davantage d’utilisateurs et d’appareils doivent généralement faire face à des coûts plus élevés en raison d’une complexité accrue.
- Périmètre des services : plus vous avez besoin de services (comme la protection des terminaux, la réponse aux menaces et la surveillance), plus le coût est élevé.
- Réglementations du secteur : les entreprises des secteurs réglementés (comme la santé ou la finance) ont souvent besoin de mesures de conformité plus spécialisées et plus coûteuses.
- Besoins de personnalisation : l’adaptation des solutions à votre infrastructure et à vos besoins spécifiques en matière de sécurité peut augmenter les coûts.
- Paysage des menaces : les entreprises présentant un risque plus élevé de cyberattaques ou détenant des données sensibles peuvent avoir besoin d’une protection avancée plus coûteuse. Par exemple, les entreprises technologiques implantées sur la côte Ouest peuvent être plus souvent ciblées par des violations de données en raison de leur secteur d’activité. Dans ces cas, il est essentiel de faire appel à une entreprise de cybersécurité à San Diego ou dans une autre grande ville.
- Niveau d’assistance : une assistance 24 h/24 et 7 j/7 ainsi que des délais de réponse rapides entraînent souvent un coût plus élevé.
- Durée du contrat : les contrats plus longs peuvent proposer des remises, tandis que les accords à court terme ou flexibles peuvent être assortis de tarifs plus élevés.
Le fait de connaître ces facteurs avant de commencer à demander des devis personnalisés aux prestataires vous aide à savoir à quoi vous attendre et à comparer plus efficacement les différentes offres.
FAQ sur les prestataires de cybersécurité
Voici quelques réponses aux questions courantes sur les prestataires de cybersécurité :
Comment savoir si mon entreprise a besoin d’un prestataire de cybersécurité ?
Si votre entreprise traite des données sensibles, exerce ses activités en ligne ou dépend de systèmes numériques, vous avez probablement besoin d’un prestataire de cybersécurité. Même les petites entreprises sont ciblées par les cyberattaques. Un prestataire vous aide à protéger vos données, à répondre aux menaces et à respecter les normes de sécurité de votre secteur.
Que dois-je rechercher lors du choix d’un prestataire de cybersécurité ?
Privilégiez l’expérience du prestataire auprès d’entreprises similaires à la vôtre, l’étendue de ses services, ses délais de réponse et son assistance client. Assurez-vous qu’il propose des accords de niveau de service clairs, une tarification transparente et un accompagnement en matière de conformité si votre secteur l’exige.
Combien dois-je prévoir de payer pour des services de cybersécurité ?
Les coûts varient selon la taille de votre entreprise, les services dont vous avez besoin et le niveau de protection requis. Les modèles par abonnement sont courants, mais vous pouvez également rencontrer une tarification au projet ou par utilisateur. Prévoyez un coût plus élevé pour les services de surveillance 24 h/24 et 7 j/7 et de réponse rapide.
Quelle est la différence entre les services de cybersécurité gérés et non gérés ?
Les services gérés impliquent que le prestataire surveille activement les menaces et y réponde en votre nom. Les services non gérés peuvent inclure des outils et des logiciels, mais c’est à votre équipe de les gérer. Les services gérés sont généralement plus coûteux, mais offrent des niveaux de protection plus élevés.
Combien de temps faut-il pour mettre en place les services d’un prestataire de cybersécurité ?
Le délai de mise en place dépend de la complexité de votre réseau et des services que vous choisissez. Une surveillance de base peut être opérationnelle en quelques jours, tandis que des prestataires de sécurité infonuagique plus complexes impliquant plusieurs systèmes et des mesures de conformité peuvent nécessiter quelques semaines.
Un prestataire de cybersécurité peut-il aider à assurer la conformité ?
Oui, la plupart des prestataires peuvent vous aider à respecter les réglementations de votre secteur, comme HIPAA, PCI-DSS et le RGPD. Ils évalueront vos mesures de sécurité actuelles, identifieront les lacunes et mettront en œuvre des contrôles pour vous aider à rester en conformité.
Cybersécurité : soyez prêt avant d’en avoir besoin
Les prestataires de cybersécurité proposent aux entreprises diverses solutions pour renforcer leurs défenses en matière de cybersécurité et réduire leur exposition aux violations de données coûteuses. Ils fournissent l’infrastructure fondamentale de la sécurité numérique grâce au renseignement sur les menaces, aux évaluations des vulnérabilités, à la protection des terminaux et à la protection des identités et des privilèges, y compris la remédiation et la résolution des incidents de sécurité.
En mettant en avant ces principaux prestataires, nous souhaitons vous donner les informations nécessaires pour prendre des décisions éclairées et garantir la sécurité et la résilience de votre entreprise face aux cybermenaces.
Abonnez-vous à l’infolettre de The CTO Club pour découvrir davantage de bonnes pratiques et de conseils en matière de cybersécurité.

