

Les 10 meilleurs outils d’analyse statique du code pour Java en 2026

10 Sélection des meilleurs outils d’analyse statique du code pour Java


Écrire du code Java propre et fiable est un défi auquel chaque développeur est confronté. Il ne s’agit pas seulement de faire le travail : il faut aussi le faire efficacement et éviter les problèmes liés au débogage et aux questions de compatibilité qui peuvent surgir par la suite. Si vous avez déjà passé des heures à traquer une vulnérabilité dissimulée ou rencontré des difficultés pour maintenir une qualité de code homogène au sein de votre équipe, vous savez à quel point cela peut être frustrant. Ces difficultés ralentissent les progrès et introduisent des risques dont la correction peut s’avérer coûteuse plus tard.
C’est là que les outils d’analyse statique du code interviennent. Ces outils vous aident à détecter les erreurs rapidement, à garantir la conformité aux normes de codage et à améliorer la qualité globale de vos applications Java. Au fil des années, j’ai utilisé un large éventail de ces outils sur différents projets, du développement Android aux systèmes d’entreprise, et j’ai pu constater directement comment ils peuvent transformer les flux de travail. Dans ce guide, je vais vous présenter mes meilleurs choix d’outils d’analyse statique du code pour Java, ainsi que des informations pratiques pour vous aider à choisir celui qui répond le mieux à vos besoins.
Pourquoi faire confiance à nos recommandations de logiciels
Notre équipe teste et évalue des logiciels depuis 2012. En tant que leaders technologiques nous-mêmes, nous savons à quel point il est difficile — et important — de choisir le bon logiciel.
Pour ce guide, nous avons évalué les outils grâce à des tests pratiques et une recherche indépendante, en notant les outils selon nos critères de sélection.
Nos avis reflètent notre jugement éditorial humain, et non un argumentaire de vente.
Résumé des meilleurs outils d’analyse statique du code pour Java
Ce tableau comparatif récapitule les détails tarifaires de ma sélection des meilleurs outils d’analyse statique du code pour Java afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour une surveillance continue de la base de code | Offre gratuite disponible (jusqu’à 5 utilisateurs) | À partir de $10/utilisateur/mois (facturé annuellement) | Website | |
| 2 | Idéal pour l’identification des logiciels malveillants | Essai gratuit de 7 jours disponible | À partir de $35/développeur/mois | Website | |
| 3 | Idéal pour l’analyse des dépendances | Offre gratuite disponible | À partir de $34/développeur/mois | Website | |
| 4 | Idéal pour l'analyse contextuelle par IA | Version gratuite disponible | À partir de $200/mois | Website | |
| 5 | Idéal pour des règles de sécurité personnalisées | Forfait gratuit disponible + démo gratuite | À partir de 350 $/mois | Website | |
| 6 | Idéal pour la gestion des vulnérabilités open source | Plan gratuit disponible | Tarification sur demande | Website | |
| 7 | Idéal pour l'automatisation des revues de qualité du code | Essai gratuit de 14 jours | À partir de 15 $/utilisateur/mois (facturé annuellement) | Website | |
| 8 | Idéal pour une analyse approfondie du code source | Démo gratuite disponible | Tarification sur demande | Website | |
| 9 | Idéal pour l'identification rapide des défauts courants de codage | Gratuit | Open-source | Website | |
| 10 | Idéal pour les évaluations de sécurité dans le cloud | Not available | Tarification sur demande | Website |


Avis sur les meilleurs outils d’analyse statique du code pour Java
Vous trouverez ci-dessous mes résumés détaillés des meilleurs outils d’analyse statique du code pour Java qui ont été retenus dans ma sélection. Mes avis proposent un examen approfondi des principales fonctionnalités, des avantages et inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.

Idéal pour une surveillance continue de la base de code
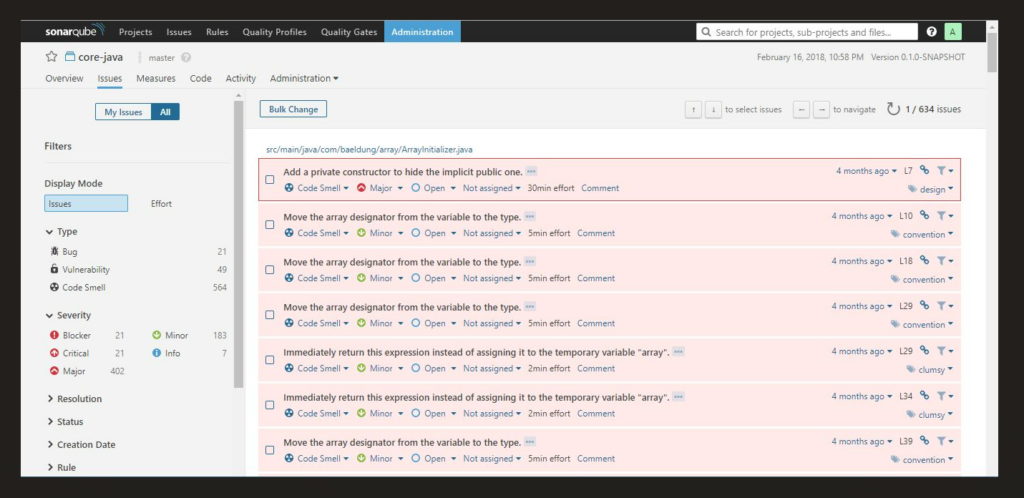
SonarQube est un outil d’analyse statique du code disponible aussi bien en déploiement autogéré que sur le cloud. Il examine le code propriétaire, généré par l’IA et open source afin de détecter précocement les bogues, vulnérabilités de sécurité et problèmes de maintenabilité au début du processus de développement. La plateforme signale les risques de fiabilité et de sécurité, et peut générer des suggestions de corrections assistées par IA pour aider à réduire la revue manuelle.
Pourquoi j’ai choisi SonarQube :
J’ai inclus SonarQube car il propose une large couverture de langages et flexibilité dans l’application de l’analyse statique par les équipes. Il fournit des rapports structurés qui mettent en avant les dettes techniques et les risques de sécurité, aidant les équipes à avoir une visibilité constante sur la santé des projets.
Sa compatibilité avec les environnements CI/CD en fait également un choix adapté pour les workflows d’inspection continue.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités incluent la prise en charge de plus de 35 langages, plus de 6 500 règles de codage, l’analyse de propagation de données pour les langages courants, et des options de configuration unifiées.
Les intégrations comprennent Jenkins, GitHub, GitLab, Bitbucket, Azure DevOps, Jira, Slack et Port. Une extension SonarQube pour IDE est disponible pour VS Code, JetBrains IDE, Cursor, Windsurf, et d’autres encore.
Pros and Cons
Pros:
- Analyse robuste du code source permettant de détecter une grande variété de problèmes de codage.
- Intégrations complètes avec les outils et référentiels de développement populaires.
- Nature open source avec une grande communauté favorisant des mises à jour fréquentes et le partage de bonnes pratiques.
Cons:
- La configuration initiale peut requérir une certaine expertise technique.
- Quelques faux positifs peuvent survenir, nécessitant une revue approfondie.
- La complexité peut représenter un défi pour les petites équipes sans personnel DevOps dédié.
New Product Updates from SonarQube
SonarQube Cloud Expands Rust Analysis and Quality Controls
SonarQube Cloud now delivers enterprise-grade Rust verification by complementing Clippy and treating it as a dependency, preserving local workflows while enabling organization-wide quality and security governance. For more information, visit SonarQube's official site.
 .

Xygeni propose une approche unique de l'analyse statique de code pour Java en fournissant des analyses contextuelles approfondies et une stratégie unifiée de sécurité des applications. Cet outil est particulièrement attractif pour les équipes DevSecOps et les développeurs qui souhaitent maintenir l'intégrité et la sécurité du code tout au long du cycle de développement logiciel. En agrégeant et en dédupliquant les résultats issus de différents analyseurs, Xygeni garantit une vision des risques claire et corrélée, répondant ainsi au problème fréquent de la fatigue due aux alertes et vous permettant de vous concentrer sur les menaces réelles.
Pourquoi j'ai choisi Xygeni
J'ai choisi Xygeni car il excelle dans la détection précise des vulnérabilités, un critère essentiel pour les développeurs Java désireux de sécuriser leur code. Ce qui distingue l'outil, c'est sa capacité à identifier les logiciels malveillants et les menaces de la chaîne d'approvisionnement, offrant ainsi un niveau de sécurité que beaucoup d'autres outils d'analyse statique de code ne proposent pas. De plus, l'intégration de Xygeni avec les pipelines CI/CD assure une détection des vulnérabilités intégrée de façon transparente à vos workflows existants, faisant de cet outil un choix efficace pour les équipes de développement.
Fonctionnalités clés de Xygeni
En plus de ses capacités de détection de logiciels malveillants, Xygeni offre plusieurs autres fonctionnalités renforçant son utilité :
- Règles et garde-fous pilotés par la politique : Ceux-ci permettent d'automatiser les actions en fonction des résultats d'analyse, garantissant l'application cohérente des politiques de sécurité.
- AutoFix alimenté par l'IA : Cette fonctionnalité fournit des suggestions de code contextuelles et des corrections automatiques, aidant votre équipe à écrire un code sécurisé plus rapidement.
- Sécurité de la chaîne d'approvisionnement : Xygeni détecte les logiciels malveillants dans les composants open-source, ajoutant une couche de protection supplémentaire à vos projets.
- Taux de vrais positifs : Avec un taux de vrais positifs de 100% et un faible taux de faux positifs de 16,7%, vous pouvez avoir confiance dans la pertinence des alertes reçues.
Intégrations Xygeni
Xygeni s’intègre parfaitement aux outils de développement populaires, dont GitHub Actions, Jenkins, GitLab et Bitbucket. Ces intégrations permettent une intégration fluide dans votre environnement de développement existant, renforçant l'efficacité et la sécurité de vos workflows.
Pros and Cons
Pros:
- Analyse respectueuse de la confidentialité assurant la sécurité des données
- Analyse au niveau des fonctions pour prioriser les vulnérabilités
- Détection en temps réel réduisant le risque de sécurité
Cons:
- Le tarif peut être élevé pour certaines équipes
- Intégrations limitées par rapport aux concurrents


Corgea est un outil d'analyse statique du code conçu pour les développeurs et les organisations souhaitant améliorer la sécurité des applications. Il utilise l'IA pour identifier des problèmes tels que les failles de logique métier et les vulnérabilités d'authentification, contribuant ainsi à sécuriser le code. L’outil est particulièrement utile pour les équipes qui veulent automatiser la détection et la correction du code non sécurisé, réduisant ainsi les revues manuelles et accélérant les processus de sécurité.
Pourquoi j’ai choisi Corgea
J’ai choisi Corgea pour son approche native à l’IA en matière de tests de sécurité des applications par analyse statique, ce qui le distingue des autres outils d’analyse statique du code pour Java. En utilisant de grands modèles de langage, Corgea peut détecter des vulnérabilités complexes comme des failles de logique métier ou des problèmes d’authentification que les outils traditionnels manquent souvent. Il s’adapte à la base de code à chaque scan et réduit fortement les faux positifs, ce qui en fait une solution de choix pour les développeurs qui ont besoin de résultats précis et fiables.
Fonctionnalités clés de Corgea
En plus de sa détection des vulnérabilités par IA, Corgea propose plusieurs fonctionnalités clés qui renforcent son utilité pour l’analyse statique du code en Java :
- Analyse des dépendances : Analyse automatiquement et identifie les vulnérabilités dans les dépendances de votre code, assurant une couverture de sécurité complète.
- Politiques personnalisables : Permet de définir des politiques de sécurité en langage naturel, adaptant l’outil à vos besoins spécifiques et à vos processus de sécurité.
- Correction automatique SAST : Fournit des correctifs de sécurité automatisés, simplifiant la gestion des vulnérabilités et le maintien de bases de codes sécurisées.
- Prise en charge multi-langages : Prend en charge Java ainsi que d’autres langages comme JavaScript, Python et C#, ce qui élargit son applicabilité à divers projets.
Intégrations Corgea
Les intégrations natives ne sont pas actuellement listées par Corgea.
Pros and Cons
Pros:
- Détection de vulnérabilités pilotée par l’IA
- Correctifs de code sécurisé automatiques
- Détection des failles de logique métier
Cons:
- Pas de fonctionnalités de protection à l’exécution
- Axé sur la sécurité applicative, pas sur l’ensemble de la pile

Zeropath
Idéal pour l'analyse contextuelle par IA

ZeroPath est conçu pour les équipes de développement qui souhaitent intégrer une sécurité avancée du code dans leurs bases de code Java (et autres langages) sans être noyées par le bruit des alertes. Que vous opériez dans un environnement centré sur Java—qu'il s'agisse de la fintech, de la santé ou du SaaS—et que vous recherchiez un outil d'analyse statique de code capable de comprendre la logique métier, de gérer des flux complexes et de proposer des correctifs exploitables, ZeroPath mérite votre attention.
Pourquoi j'ai choisi Zeropath
J'ai choisi ZeroPath car il exploite un test de sécurité des applications statiques (SAST) natif à l'IA qui va au-delà des simples correspondances de motifs et analyse en profondeur la logique et les flux d’autorisation—ce qui permet à vos services Java de ne pas passer inaperçus en cas de failles d’authentification ou de logique métier. Il utilise une analyse contextuelle pour tracer les flux de données et la portée des dépendances (par exemple SCA et cartographie des dépendances), ce qui aide votre équipe à détecter de véritables vulnérabilités et pas seulement des constats génériques. J’apprécie sa capacité à générer des correctifs en un clic directement dans les pull requests et à s’intégrer à votre flux de travail, permettant ainsi à votre équipe Java d’avancer rapidement tout en intégrant les contrôles de sécurité dès le début.
Principales fonctionnalités de Zeropath
En plus de son analyse remarquable pilotée par l’IA, j’ai également trouvé plusieurs fonctionnalités qui renforcent son utilité :
- Détection de l'Infrastructure as Code (IaC) : Cette fonctionnalité permet d’identifier et de corriger les vulnérabilités de sécurité au sein de votre code d’infrastructure, assurant ainsi une couverture de sécurité complète.
- Rapports de conformité automatisés : Zeropath génère automatiquement des rapports de conformité, simplifiant ainsi le respect des normes et réglementations du secteur.
- Revue des Pull Requests (PR) : Effectue des revues de sécurité automatisées sur chaque pull request et insère dans votre flux de relecture de code des retours et correctifs proposés par IA.
- Politiques de code personnalisées : Vous permet de définir des règles personnalisées (en langage naturel) pour détecter les schémas qui concernent votre organisation (par exemple : tous les points d’entrée publics doivent valider les entrées).
Intégrations Zeropath
Les intégrations comprennent GitHub, GitLab, Jenkins, Bitbucket, Jira, Azure DevOps, Slack, AWS, Google Cloud Platform et Microsoft Teams.
Pros and Cons
Pros:
- Réduit les faux positifs bruyants par rapport aux outils SAST traditionnels
- Détecte les failles de logique métier et d’autorisation dans Java et d’autres langages.
- Prend en charge la génération automatique de correctifs directement dans le flux de relecture de code.
Cons:
- Un temps d’adaptation peut être nécessaire pour ajuster votre flux de travail à son automatisation.
- La dépendance à l’IA implique que la détection de cas particuliers peut encore varier.

Idéal pour des règles de sécurité personnalisées

Aikido Security est une plateforme de sécurité des applications qui offre des solutions complètes pour protéger les applications, du code jusqu'au cloud. Elle comprend des fonctionnalités telles que la gestion de la posture cloud, l'analyse des dépendances open source, la détection de secrets, ainsi que des tests de sécurité applicative statiques et dynamiques.
Pourquoi j'ai choisi Aikido Security :
Aikido vous permet de créer des règles de sécurité personnalisées adaptées à vos besoins spécifiques, offrant à votre équipe un contrôle accru sur la protection de votre code Java. Sa flexibilité permet des configurations sur mesure, vous évitant de dépendre de jeux de règles génériques qui pourraient ne pas convenir à votre projet. Aikido analyse le code en temps réel afin de détecter les vulnérabilités avant qu'elles ne s'aggravent. Grâce à sa capacité à appliquer automatiquement ces règles personnalisées, votre équipe peut facilement l'adapter à vos standards de codage et politiques de sécurité, garantissant ainsi une surveillance de sécurité plus précise.
Fonctionnalités et intégrations remarquables :
Parmi les autres fonctionnalités, on trouve la détection des secrets, essentielle pour vérifier la présence de clés API divulguées ou exposées dans le code, de mots de passe ou de clés de chiffrement, ainsi que le tri automatique des secrets connus comme sûrs. Aikido propose également le DAST pour les applications web, permettant d'identifier les vulnérabilités via des attaques simulées.
Les intégrations comprennent Amazon Web Services (AWS), Google Cloud, Microsoft Azure Cloud, Drata, Vanta, AWS Elastic Container Registry, Docker Hub, Jira, Asana et GitHub.
Pros and Cons
Pros:
- Sécurité du code jusqu'au cloud
- Tableau de bord complet et rapports personnalisables
- Dimensionnable pour les équipes en croissance
Cons:
- Ne prend en charge que l'anglais
- Ignore les vulnérabilités en l'absence de correctif disponible
New Product Updates from Aikido Security
Aikido Security Adds Pentest for AI Capabilities
Aikido Security adds Pentest for AI to test agents and LLM features against OWASP Agentic Top 10 risks. This helps teams identify AI-specific security weaknesses before they reach production. For more information, visit Aikido Security’s official site.
Snyk
Idéal pour la gestion des vulnérabilités open source
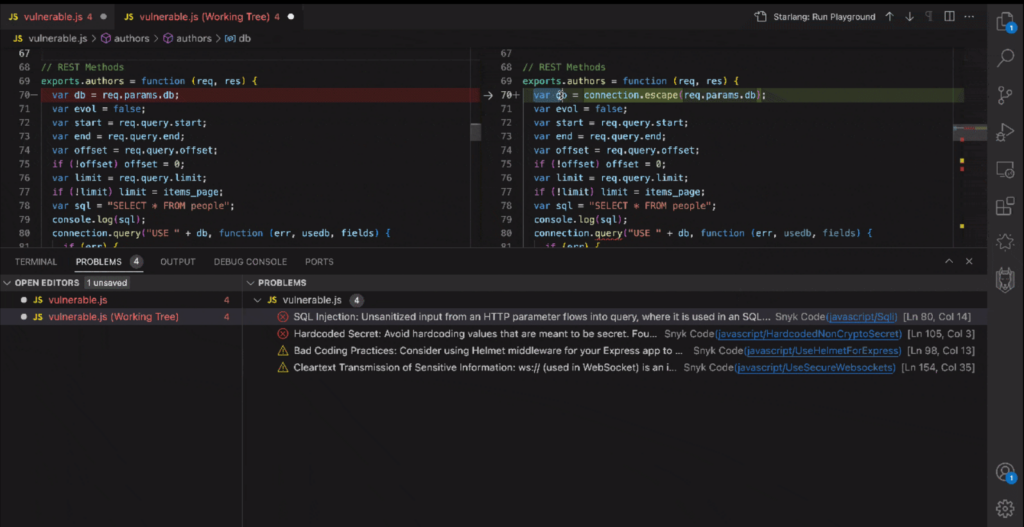
Snyk se positionne à la pointe pour l'identification et la correction des vulnérabilités dans les projets open source et leurs dépendances. Avec sa focalisation aiguisée sur la sécurisation des logiciels open source, il offre une protection indispensable contre d'éventuelles failles de sécurité.
Pourquoi j'ai choisi Snyk :
Dans ma quête continue d'outils assurant la robustesse des logiciels, Snyk a retenu mon attention grâce à son engagement dans la gestion des vulnérabilités open source. Lors de l'évaluation et de la comparaison d'outils d'analyse statique du code, la spécialité de Snyk dans le suivi et la gestion des vulnérabilités des projets open source l'a fait sortir du lot.
J'ai déterminé que, dans le domaine du logiciel open source, Snyk est indéniablement le meilleur pour la gestion des vulnérabilités, offrant un service inestimable à la communauté des développeurs.
Fonctionnalités et intégrations remarquables :
L'une des principales qualités de Snyk est sa vaste base de données de vulnérabilités open source, faisant de lui un outil essentiel pour les développeurs s'appuyant sur des projets open source. De plus, ses tableaux de bord fournissent des analyses complètes, permettant aux équipes de développement d'identifier et traiter rapidement les menaces potentielles.
Côté intégrations, Snyk se connecte aisément à des référentiels populaires comme GitHub et Bitbucket. Il s'intègre aussi sans difficulté dans les pipelines CI/CD, y compris Jenkins, améliorant ainsi le workflow DevOps.
Pros and Cons
Pros:
- Base de données complète dédiée spécifiquement aux vulnérabilités open source.
- Intégration avec les référentiels populaires et outils CI/CD.
- Propose des analyses et des solutions concrètes via ses tableaux de bord.
Cons:
- Bien qu'il se spécialise dans l'open source, il ne couvre pas forcément toutes les vulnérabilités des logiciels propriétaires.
- Le niveau de détail des fonctionnalités peut nécessiter un temps d'apprentissage pour certains utilisateurs.
- La tarification et les formules peuvent être complexes pour les équipes aux besoins variés.

Codacy
Idéal pour l'automatisation des revues de qualité du code

Codacy est un outil d'analyse statique de code de premier plan qui se concentre sur l'automatisation des revues de qualité du code. En simplifiant le processus de revue de code, il permet aux équipes de développement de livrer systématiquement du code de haute qualité.
Pourquoi j'ai choisi Codacy :
Dans le vaste domaine des outils d'analyse statique de code, le choix de Codacy a été une décision réfléchie. Lorsqu'il s'agissait de déterminer quels outils mettre en avant, Codacy s'est distingué grâce à ses puissantes capacités d'automatisation de revues de code. J'ai choisi Codacy parce que je suis convaincu que l'automatisation des revues de qualité est primordiale, ce qui en fait un atout essentiel pour les équipes souhaitant garantir une qualité constante sans supervision manuelle.
Fonctionnalités et intégrations remarquables :
Codacy brille par sa capacité à identifier un large éventail de problèmes, des erreurs de codage et mauvaises pratiques aux failles de sécurité. Il propose des tableaux de bord détaillés offrant un aperçu global de la qualité du code, facilitant ainsi l'identification rapide des zones à problèmes.
Côté intégrations, Codacy s'intègre parfaitement avec des plateformes comme GitHub, GitLab et Bitbucket. Cela permet d'assurer des revues et contrôles de qualité tout au long du processus de développement.
Pros and Cons
Pros:
- Analyseur de code source efficace détectant un large éventail de problèmes.
- Intégrations puissantes avec les dépôts populaires, améliorant le flux de travail de développement.
- Les revues automatisées réduisent la supervision manuelle et les erreurs humaines.
Cons:
- Certaines fonctionnalités peuvent paraître légèrement complexes à certains utilisateurs.
- Potentiel de faux positifs occasionnels lors des revues de code.
- La facturation annuelle peut ne pas convenir à toutes les équipes ou projets.
Idéal pour une analyse approfondie du code source

Checkmarx est un outil reconnu de test de sécurité des applications statiques, qui analyse en profondeur le code source pour identifier les vulnérabilités. Son accent sur l’analyse rigoureuse du code source garantit que même les problèmes de sécurité les plus complexes ne passent pas inaperçus.
Pourquoi j’ai choisi Checkmarx :
Sélectionner les bons outils parmi une multitude d’options peut s’avérer difficile. J’ai choisi Checkmarx pour cette liste après avoir évalué sa profondeur inégalée dans l’analyse du code source. Par rapport à d’autres outils, Checkmarx offre un examen approfondi, explorant en détail les langages de programmation et les dépôts.
À mon avis, sa maîtrise des analyses approfondies du code source renforce sa position en tant que choix de premier plan pour les équipes souhaitant renforcer leur code face aux menaces potentielles.
Fonctionnalités et intégrations remarquables :
Checkmarx excelle dans l’identification d’un éventail de problèmes de sécurité, des vulnérabilités courantes aux menaces subtiles dans le code source. Ses tableaux de bord sont très informatifs, offrant aux équipes de développement une vue panoramique sur les risques potentiels au sein du code.
En termes d’intégrations, Checkmarx travaille avec des plateformes comme GitHub, GitLab et Bitbucket, assurant un processus de développement sécurisé qui intègre la sécurité dès le départ.
Pros and Cons
Pros:
- Analyseur de code source complet, capable d’identifier un large éventail de vulnérabilités.
- Intégration solide avec des dépôts populaires, assurant que la sécurité soit une partie intégrante du processus de développement.
- Maîtrise de divers langages de programmation, notamment Java, Python, PHP et Ruby.
Cons:
- Peut nécessiter une courbe d’apprentissage pour les personnes novices en tests de sécurité d’applications statiques.
- Risque de faux positifs, ce qui nécessite une relecture approfondie.
- La transparence des prix pourrait être améliorée pour faciliter la prise de décision.

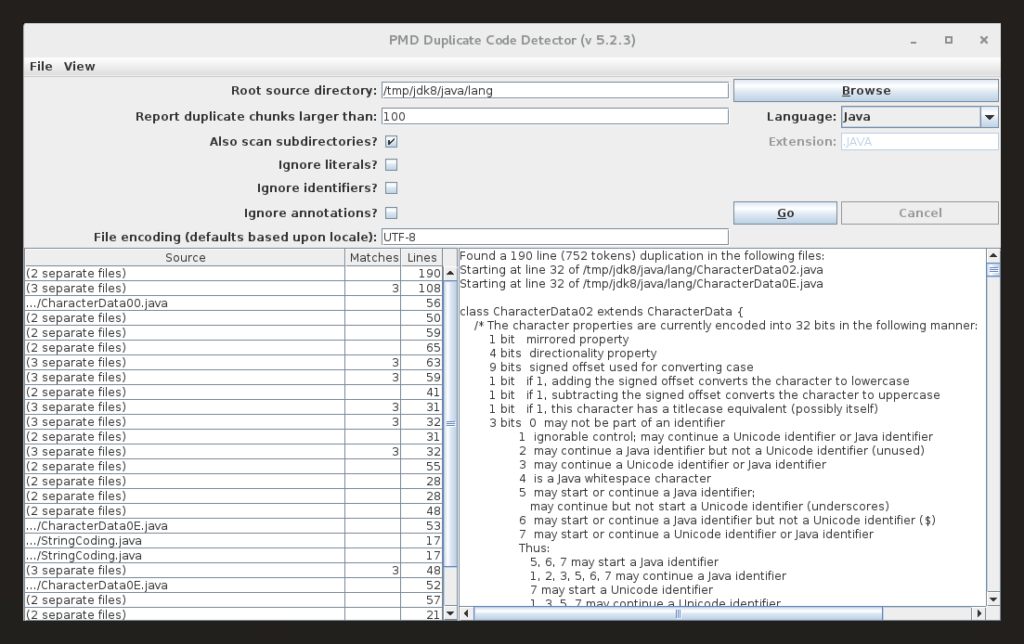
PMD est un outil d'analyse statique de code très apprécié qui offre aux développeurs la possibilité d'identifier rapidement les défauts de codage fréquents dans divers langages de programmation. Sa force réside dans sa capacité à détecter ces problèmes avec rapidité, ce qui le rend indispensable pour ceux qui accordent la priorité à des revues de code rapides.
Pourquoi j'ai choisi PMD :
En explorant le vaste domaine des outils d'analyse statique de code, le choix de PMD s'est imposé après avoir évalué ses points forts et les avoir comparés à ceux de ses concurrents. La capacité intrinsèque de cet outil à mettre rapidement en lumière les défauts courants de codage le distingue de la multitude d'options disponibles.
Je l'ai choisi car, à mon avis, PMD excelle dans l'identification rapide des défauts de codage, garantissant ainsi que les équipes de développement peuvent procéder à des corrections rapides.
Fonctionnalités et intégrations remarquables :
PMD est reconnu pour sa prise en charge étendue de plusieurs langages de programmation, dont Java, JavaScript et Apex, ce qui lui confère une polyvalence que tous les outils n'ont pas. Son analyse du code source est robuste et sa capacité à détecter rapidement les mauvaises pratiques de développement et les erreurs de codage est remarquable.
Côté intégrations, PMD s'intègre aux plateformes populaires telles que GitHub, GitLab et Jenkins, s'alignant ainsi parfaitement sur le processus de développement de nombreuses équipes.
Pros and Cons
Pros:
- Prise en charge étendue de plusieurs langages de programmation.
- Détection rapide et efficace des défauts courants de codage.
- Intégrations robustes avec des plateformes comme GitHub et Jenkins.
Cons:
- Peut nécessiter une configuration pour des projets spécifiques.
- L'interface utilisateur peut ne pas être aussi intuitive pour les débutants.
- Étant open-source, il peut manquer de certaines fonctionnalités ou d'un support de niveau commercial.


Fortify on Demand est une solution SaaS qui facilite une analyse rigoureuse de la sécurité du code source, identifiant les vulnérabilités avec précision. Lorsqu'il s'agit d'évaluer des plateformes cloud pour des analyses de sécurité, son orientation dédiée garantit qu'elle reste inégalée.
Pourquoi j'ai choisi Fortify on Demand :
En élaborant cette liste, j'ai examiné en profondeur de nombreux outils, et mon jugement m'a amené à sélectionner Fortify on Demand. L'architecture axée sur le cloud de l'outil et ses performances en matière de tests de sécurité statique d'applications l'ont distingué des autres. Ayant comparé une multitude de plateformes, je détermine en toute confiance que Fortify on Demand est le meilleur choix pour les évaluations de sécurité cloud.
Fonctionnalités et intégrations phares :
Fortify on Demand excelle dans l'analyse de code statique pour Java, Python, et bien d'autres langages de programmation, assurant une détection approfondie des potentielles failles de sécurité. Ses tableaux de bord offrent une vue complète des vulnérabilités, erreurs de codage et dettes techniques, aidant les équipes de développement à corriger les problèmes.
L'outil s'intègre aux référentiels populaires comme GitHub, GitLab et Bitbucket, et s'articule aussi parfaitement avec les outils CI/CD tels que Jenkins pour l'intégration continue.
Pros and Cons
Pros:
- Expertise en analyse de code statique pour de nombreux langages de programmation.
- Tableaux de bord complets qui facilitent des évaluations rapides des vulnérabilités et leur correction.
- Intégrations robustes avec des référentiels et des outils CI/CD populaires.
Cons:
- Peut sembler écrasant pour les petites équipes de développement en raison de la richesse des fonctionnalités.
- Des faux positifs potentiels peuvent nécessiter une validation manuelle.
- Peut être onéreux pour les startups ou les entreprises ayant un budget serré.
Autres outils d’analyse statique du code pour Java
Vous trouverez ci-dessous une liste d’outils supplémentaires d’analyse statique du code pour Java que j’ai retenus, mais qui ne figurent pas parmi les 10 premiers. Ils méritent certainement d’être examinés.
- Coverity
Idéal pour la détection de défauts logiciels en phase de développement
- Klocwork
Idéal pour la détection en temps réel des vulnérabilités de sécurité
- Azul Platform Core
Idéal pour la personnalisation du runtime Java
- Parasoft JTest
Idéal pour des tests Java complets
- Codiga
Idéal pour la cohérence et la maintenance du code
- JArchitect
Idéal pour une visualisation détaillée de l'architecture du code


Comment j'évalue les outils d'analyse statique de code
J’évalue les outils d’analyse statique de code selon deux axes : les exigences fondamentales que tout outil SAST doit respecter — comme signaler les failles XSS avant le merge d’une PR — et les éléments distinctifs qui font qu’un outil mérite réellement d’être recommandé.
Fonctionnalités de base (Critères indispensables pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’évalue chacun sur une échelle de 0 (ne propose pas la fonctionnalité) à 5 (excellent dans ce domaine) pour chaque fonctionnalité essentielle ci-dessous. Je calcule ensuite le score total de l’outil en pourcentage. Chaque outil doit obtenir un score total d’au moins 65 % pour être retenu.
- Prise en charge multilingue : Je vérifie quels langages sont supportés par chaque outil et s’il sait gérer le mélange typique d’une stack — comme un backend Java avec un frontend TypeScript.
- Détection des vulnérabilités et des bugs : Le moteur doit repérer de vrais problèmes comme l’injection SQL, la déréférenciation de pointeur nul ou les débordements de tampon via une analyse des flux de données et de contrôle, et pas seulement par recherche de motifs.
- Application des standards de codage : J’évalue la capacité à appliquer des ensembles de règles comme CERT ou les guides Google, ainsi qu’à créer des règles personnalisées — utile si votre équipe suit des conventions internes au-delà des normes publiques.
- Intégration CI/CD & IDE : Les solutions doivent s’intégrer aux outils que les développeurs utilisent déjà, donc je cherche une intégration native aux plateformes comme GitHub Actions, GitLab CI, Jenkins, ainsi qu’aux IDE comme VS Code ou IntelliJ.
- Rapports actionnables & remédiation : Les signalements doivent indiquer la sévérité et proposer des solutions claires, pour permettre aux développeurs de corriger, par exemple, une faille XSS sans devoir consulter une documentation séparée.
- Périmètre normes & conformité : Je vérifie le mapping avec des cadres comme l’OWASP Top 10, le CWE Top 25, ou encore avec des normes sectorielles comme MISRA pour l’embarqué ou PCI DSS pour le paiement.
Une fois la liste restreinte aux outils qui remplissent ces critères, j’examine ce qui distingue chaque solution.
Facteurs de différenciation (Ce qui différencie les fournisseurs)
Voici comment je compare et distingue les différents éditeurs :
Fonctionnalités remarquables
L’analyse incrémentielle fait vraiment la différence : lorsque l’outil analyse uniquement les lignes modifiées dans une pull request au lieu de rescanner toute la base de code, il permet de garder des temps de pipeline raisonnables dans de grands dépôts. J’évalue aussi si l’outil propose un langage de requête personnalisé, comme les patterns CodeQL ou Semgrep, permettant aux équipes sécurité d’écrire leurs propres règles sur des APIs internes ou des frameworks propriétaires. L’auto-remédiation par IA prend de plus en plus de valeur, surtout si elle propose des corrections contextuelles directement dans la PR plutôt que de simplement signaler le problème.
Au-delà des fonctionnalités
Le taux de faux positifs est plus important que la plupart des acheteurs ne l’imaginent. Un outil qui inonde les développeurs d’alertes inutiles finit par les habituer à ignorer les alertes, donc j’évalue comment chaque éditeur gère les workflows de triage et s’il apprend des décisions de suppression passées. Le modèle de déploiement est aussi une considération clé : les équipes qui manipulent du code sensible ont besoin de solutions auto-hébergées ou isolées, plutôt que de services SaaS uniquement. Je regarde aussi la transparence sur la politique de licence, car une tarification basée sur le nombre de contributeurs ou sur le volume de code peut faire varier fortement le coût total selon la structure de l’équipe.
Comment choisir un outil d’analyse statique du code Java
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus de sélection de logiciels, qui vous est propre, voici une liste de facteurs à garder à l’esprit :
| Facteur | Éléments à prendre en compte |
|---|---|
| Évolutivité | L’outil peut-il évoluer avec vos projets ? Vérifiez qu’il prend en charge l’augmentation des bases de code et l’ajout d’utilisateurs sans perte de performance. Évitez les outils qui limitent la croissance. |
| Intégrations | S’intègre-t-il à votre flux de travail actuel ? Recherchez une compatibilité avec vos outils et plateformes CI/CD existants. Assurez un échange fluide des données entre les systèmes. |
| Personnalisation | Pouvez-vous l’adapter à votre flux de travail ? Vérifiez si l’outil vous permet d’ajuster les règles et les rapports afin de les aligner sur les normes et les pratiques de codage de votre équipe. |
| Facilité d’utilisation | Votre équipe pourra-t-elle l’adopter facilement ? Tenez compte de la courbe d’apprentissage et du caractère intuitif de l’interface. Un outil complexe peut initialement ralentir la productivité. |
| Mise en œuvre et intégration | Dans quel délai pouvez-vous commencer ? Évaluez la disponibilité de ressources telles que des tutoriels, une assistance et de la documentation pour faciliter une transition fluide. |
| Coût | Respecte-t-il votre budget ? Comparez la structure tarifaire à vos contraintes financières. Méfiez-vous des frais cachés ou des modules complémentaires nécessaires qui augmentent le coût. |
| Mesures de sécurité | Comment protège-t-il votre code ? Assurez-vous que l’outil offre des fonctionnalités de sécurité robustes pour détecter les vulnérabilités et prévenir les fuites de données. |
| Exigences de conformité | Respecte-t-il les normes du secteur ? Vérifiez que l’outil est conforme aux réglementations applicables à votre secteur afin d’éviter les problèmes juridiques. |
Que sont les outils d’analyse statique du code Java ?
Les outils d’analyse statique du code Java sont des solutions logicielles qui analysent le code Java à la recherche de bogues, de vulnérabilités et de problèmes de conformité aux normes de codage, sans exécuter le code. Ces outils sont généralement utilisés par les développeurs et les équipes d’assurance qualité pour garantir la qualité et la sécurité du code. Les revues de code automatisées, la détection des vulnérabilités et les contrôles de conformité contribuent à maintenir des normes de code élevées et à identifier rapidement les problèmes. Globalement, ces outils permettent d’économiser du temps et des ressources en détectant les erreurs avant leur mise en production.
Fonctionnalités
Lorsque vous choisissez des outils d’analyse statique du code Java, soyez attentif aux fonctionnalités clés suivantes :
- Détection des vulnérabilités du code : Identifie les menaces potentielles pour la sécurité de votre code et contribue à prévenir les failles à un stade précoce.
- Revues de code automatisées : Fournit un retour immédiat sur la qualité du code afin de maintenir la cohérence entre les projets.
- Ensembles de règles personnalisables : Permet d’adapter l’analyse du code aux normes et aux pratiques de codage spécifiques de votre équipe.
- Analyse en temps réel : Fournit des informations immédiates pendant que vous codez, ce qui permet d’effectuer rapidement des ajustements et des améliorations.
- Capacités d’intégration : Assure un fonctionnement fluide avec vos outils et plateformes existants, améliorant ainsi l’efficacité du flux de travail.
- Rapports détaillés : Fournit des informations complètes sur les problèmes du code et aide à hiérarchiser les corrections et les améliorations.
- Contrôles de conformité : Vérifie le respect des normes du secteur et réduit le risque de problèmes juridiques.
- Prise en charge de plusieurs langages : Permet aux équipes de travailler sur différents projets sans avoir besoin d’outils distincts.
- Traitement à faible latence : Réduit les délais pendant l’analyse du code et garantit un processus de développement fluide.
- Surveillance continue : Suit la qualité du code au fil du temps, contribuant à maintenir des normes élevées et à prévenir les régressions.
Avantages
La mise en œuvre d’outils d’analyse statique du code Java offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des bénéfices dont vous pouvez profiter :
- Amélioration de la qualité du code : Les revues de code automatisées et la détection des vulnérabilités contribuent à maintenir des normes élevées et à réduire les erreurs dans votre base de code.
- Sécurité renforcée : L’identification précoce des vulnérabilités permet de prévenir les failles de sécurité potentielles et de protéger vos applications et vos données.
- Gain de temps : L’analyse en temps réel et les rapports détaillés permettent de détecter et de résoudre rapidement les problèmes, accélérant ainsi le processus de développement.
- Garantie de conformité : Les contrôles de conformité garantissent que votre code respecte les normes du secteur, réduisant ainsi le risque de complications juridiques.
- Optimisation des ressources : En détectant les erreurs avant la mise en production, ces outils permettent d’économiser du temps et des ressources qui seraient autrement consacrés au débogage et à la résolution des problèmes.
- Collaboration facilitée : Les capacités d’intégration permettent un fonctionnement fluide avec les outils existants, améliorant le travail d’équipe et la communication.
- Performances constantes : La surveillance continue contribue à maintenir la qualité du code au fil du temps, à prévenir les régressions et à garantir des performances fiables des applications.
Coûts & Tarification
Le choix d’outils d’analyse statique du code Java nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous résume les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions d’outils d’analyse statique du code Java :
Tableau comparatif des forfaits des outils d’analyse statique du code Java
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Analyse de code de base, prise en charge limitée des langages et assistance de la communauté. |
| Forfait personnel | $5-$25/utilisateur/mois | Analyse de code standard, ensembles de règles personnalisables et retours en temps réel. |
| Forfait professionnel | $25-$50/utilisateur/mois | Analyse de code avancée, possibilités d’intégration, rapports détaillés et contrôles de conformité. |
| Forfait entreprise | $50-$100/utilisateur/mois | Analyse complète du code, assistance dédiée, surveillance continue et prise en charge étendue des langages. |
FAQ sur les outils d’analyse statique du code Java
Voici quelques réponses aux questions courantes sur les outils d’analyse statique du code Java :
Quelles sont les trois techniques utilisées par les outils d’analyse statique du code ?
Les outils d’analyse statique du code utilisent généralement l’analyse syntaxique, l’analyse des flux de données et de contrôle, ainsi que l’analyse de sécurité. L’analyse syntaxique vérifie que la structure du code est correcte, tandis que l’analyse des flux de données et de contrôle suit la manière dont les données circulent dans le code. L’analyse de sécurité identifie les vulnérabilités susceptibles d’être exploitées.
Quelles sont les limites de l’analyse statique du code ?
Les outils d’analyse statique du code peuvent identifier des problèmes sans exécuter le code. Ils peuvent ne pas détecter les problèmes de performances ou d’ergonomie qui surviennent lors de l’exécution. De plus, ces outils peuvent générer des faux positifs, ce qui oblige les développeurs à vérifier manuellement les problèmes signalés.
Comment les outils d’analyse statique du code contribuent-ils à maintenir la qualité du code ?
Ces outils contribuent à maintenir la qualité du code en recherchant automatiquement les bogues, les vulnérabilités et le respect des normes de codage. Ils fournissent un retour instantané aux développeurs, ce qui permet de corriger rapidement les problèmes et de garantir une qualité de code homogène dans tout le projet.
Quel est l’objectif principal des outils d’analyse statique du code ?
Leur objectif principal est de détecter rapidement les problèmes, de maintenir une cohérence stylistique et d’améliorer la qualité du code. Par exemple, ils peuvent signaler des problèmes tels que des fichiers non fermés ou des variables mal nommées avant qu’ils ne provoquent des erreurs dans l’application.
Les outils d’analyse statique du code peuvent-ils s’intégrer aux pipelines CI/CD ?
Oui, de nombreux outils d’analyse statique du code s’intègrent aux pipelines CI/CD afin d’automatiser le processus de revue du code. Cette intégration garantit que le code est contrôlé en continu pour détecter les problèmes de qualité et de sécurité avant son déploiement, ce qui améliore l’efficacité globale du développement.
Quelle est la différence entre les outils d’analyse statique du code et les outils d’analyse dynamique ?
Les outils d’analyse statique du code analysent le code sans l’exécuter, en se concentrant sur sa structure et les problèmes potentiels. À l’inverse, les outils d’analyse dynamique évaluent le code lors de son exécution et identifient les problèmes qui surviennent lorsque le programme fonctionne, tels que les fuites de mémoire et les goulets d’étranglement des performances.
Et ensuite :
Si vous êtes en train de rechercher des outils d’analyse statique du code Java, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire, puis échangez brièvement avec un conseiller qui examine en détail vos besoins. Vous recevrez ensuite une liste restreinte de logiciels à étudier. Il vous accompagnera même tout au long du processus d’achat, y compris lors des négociations tarifaires.