

10 meilleurs logiciels de sécurité Internet pour 2026

10 Sélection des meilleurs logiciels de sécurité Internet


En parcourant le vaste paysage numérique, j’ai constaté directement les défis incessants posés par les menaces en ligne. Des pirates qui déploient des rançongiciels aux menaces plus insaisissables que représentent les logiciels malveillants, publicitaires et espions pour la protection des webcams, le monde numérique peut être un terrain dangereux. Je m’appuie fortement sur la protection en temps réel pour protéger mon environnement numérique, car elle assure une vigilance constante contre les intrusions malveillantes.
Il ne s’agit pas seulement de protection antivirus ; c’est la protection complète contre les logiciels malveillants et les rançongiciels qui sécurise chaque recoin de mon système d’exploitation tout en maintenant des performances système optimales. J’ai autrefois dû composer avec la crainte des vulnérabilités en ligne, mais grâce aux outils de sécurité complète à mes côtés, notamment aux solutions anti-logiciels malveillants et aux meilleurs antivirus, je navigue désormais sur le Web avec assurance.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs logiciels de sécurité Internet
Ce tableau comparatif résume les détails tarifaires de ma sélection des meilleurs logiciels de sécurité Internet afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Meilleur pour la sécurité propulsée par la communauté | Not available | À partir de $10/utilisateur/mois (facturé annuellement) | Website | |
| 2 | Idéal pour une gestion de la sécurité unifiée | Essai gratuit de 14 jours | Tarification sur demande | Website | |
| 3 | Idéal pour l'analyse de données en temps réel | Not available | Tarification sur demande | Website | |
| 4 | Idéal pour la surveillance du dark web | Essai gratuit de 30 jours | À partir de $119.99/an (facturation annuelle) | Website | |
| 5 | Idéal pour la protection avancée contre les menaces | Not available | Tarification sur demande | Website | |
| 6 | Idéal pour une prévention intégrée des intrusions | Not available | Tarification sur demande | Website | |
| 7 | Idéal pour une stratégie de protection multicouche | Not available | Tarification sur demande | Website | |
| 8 | Idéal pour les environnements cloud hybrides | Not available | Prix sur demande | Website | |
| 9 | Idéal pour la détection des violations en temps réel | Forfait gratuit disponible | Tarifs sur demande | Website | |
| 10 | Idéal pour la sécurité des réseaux virtualisés | Not available | Tarification sur demande | Website |
Évaluation des meilleurs logiciels de sécurité Internet
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de sécurité Internet retenus dans ma sélection. Mes évaluations présentent en détail les fonctionnalités clés, les avantages & inconvénients, les intégrations et les cas d’utilisation idéaux de chaque outil afin de vous aider à trouver celui qui vous convient le mieux.

CrowdSec
Meilleur pour la sécurité propulsée par la communauté
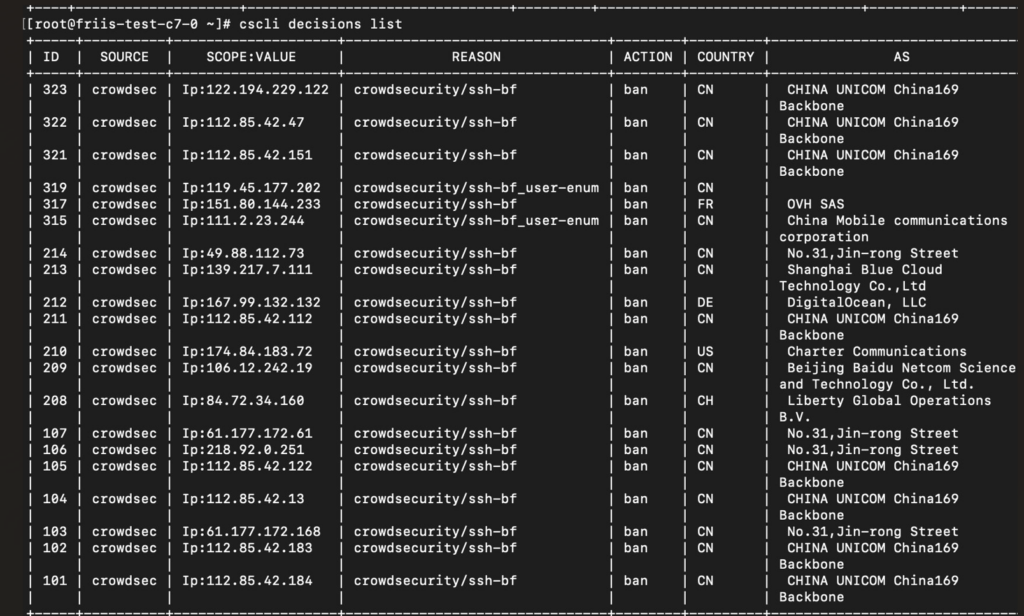
CrowdSec est une solution de sécurité open source, axée sur la communauté, qui détecte et répond aux menaces grâce à l'intelligence collective. Sa fondation sur le principe de la collaboration communautaire renforce l'approche de la sécurité et s'inscrit dans l'idée d'une sécurité portée par la communauté.
Pourquoi j'ai choisi CrowdSec : En cherchant quel outil recommander, CrowdSec a retenu mon attention grâce à son modèle unique basé sur la collaboration communautaire. La puissance de l'intelligence collective et du partage de connaissances entre les utilisateurs le distingue nettement des autres outils de sécurité du marché. C'est précisément cette forte dépendance à la communauté qui me pousse à lui attribuer le titre de 'Meilleur pour la sécurité propulsée par la communauté'.
Fonctionnalités et intégrations remarquables :
CrowdSec utilise un système d'analyse comportementale pour repérer les activités malveillantes. Il dispose également d'un système de bouncer, qui permet des réponses automatisées aux menaces détectées, assurant ainsi une action rapide. Concernant les intégrations, CrowdSec est compatible avec des plateformes populaires comme WordPress, Nginx et Docker, ce qui élargit son applicabilité à divers environnements.
Pros and Cons
Pros:
- Met en avant la puissance de l'intelligence collective pour une meilleure détection
- Large compatibilité avec les principales plateformes pour une meilleure adaptabilité
- Le système de bouncer garantit des réponses rapides et automatisées
Cons:
- Étant open-source, il peut nécessiter des ressources dédiées pour une maintenance optimale
- Certaines fonctionnalités peuvent être complexes pour les nouveaux utilisateurs
- La dépendance à la communauté peut parfois retarder les mises à jour ou correctifs

Idéal pour une gestion de la sécurité unifiée
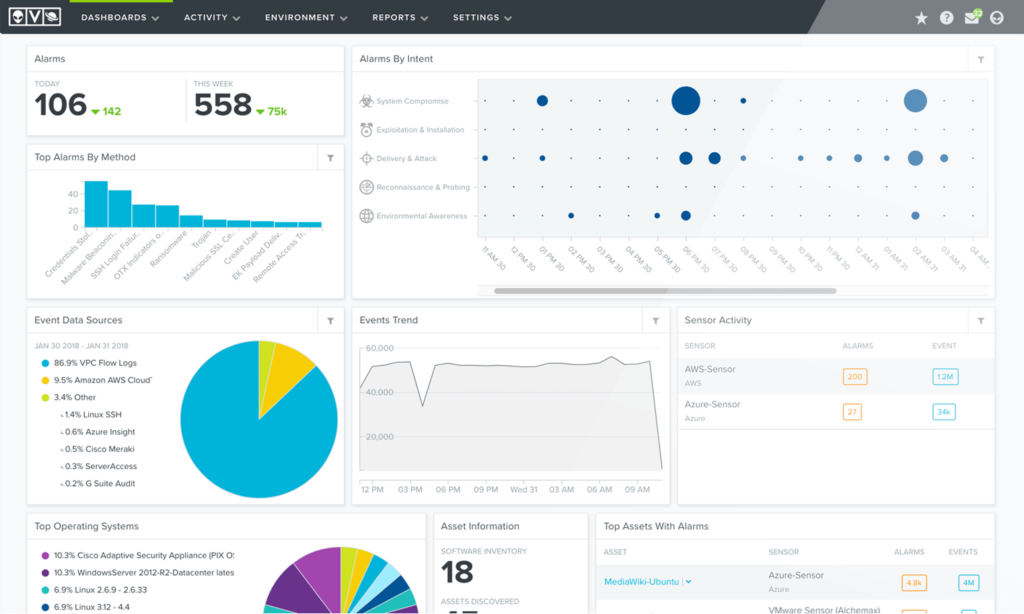
AlienVault USM propose une gestion de la sécurité tout-en-un pour les entreprises, offrant des opérations complètes et une protection unifiée.
Pourquoi j'ai choisi AlienVault USM : En sélectionnant les outils à inclure dans cette liste, AlienVault USM s'est imposé grâce à son approche globale de la sécurité. Sa suite intégrée, comprenant la découverte d'actifs, l'évaluation des vulnérabilités, la détection d'intrusions, et plus encore, offre un avantage distinctif. Selon mon analyse, l'essence même de cet outil, qui offre une plateforme « unifiée », en fait une solution optimale pour les entreprises recherchant une gestion de sécurité complète.
Fonctionnalités et intégrations remarquables :
AlienVault USM dispose d'un tableau de bord centralisé qui fournit une vue d'ensemble sur la posture de sécurité d'une organisation. Son renseignement sur les menaces intégré, mis à jour régulièrement, assure que les organisations sont toujours préparées face aux menaces émergentes. AlienVault USM s'intègre avec divers outils tiers, notamment pour le SIEM, la journalisation et le ticketing, renforçant ainsi sa position de solution de sécurité polyvalente.
Pros and Cons
Pros:
- Le tableau de bord centralisé offre une visibilité claire sur les opérations de sécurité
- Le renseignement sur les menaces, mis à jour régulièrement, garantit une défense proactive
- Les nombreuses intégrations tierces renforcent sa polyvalence
Cons:
- Peut représenter une courbe d'apprentissage pour les petites équipes ou celles découvrant les plateformes de sécurité unifiées
- Certaines fonctionnalités peuvent être complexes pour les organisations ayant des besoins de sécurité basiques
- Selon l'ampleur du déploiement, les exigences matérielles peuvent être importantes

ExtraHop
Idéal pour l'analyse de données en temps réel
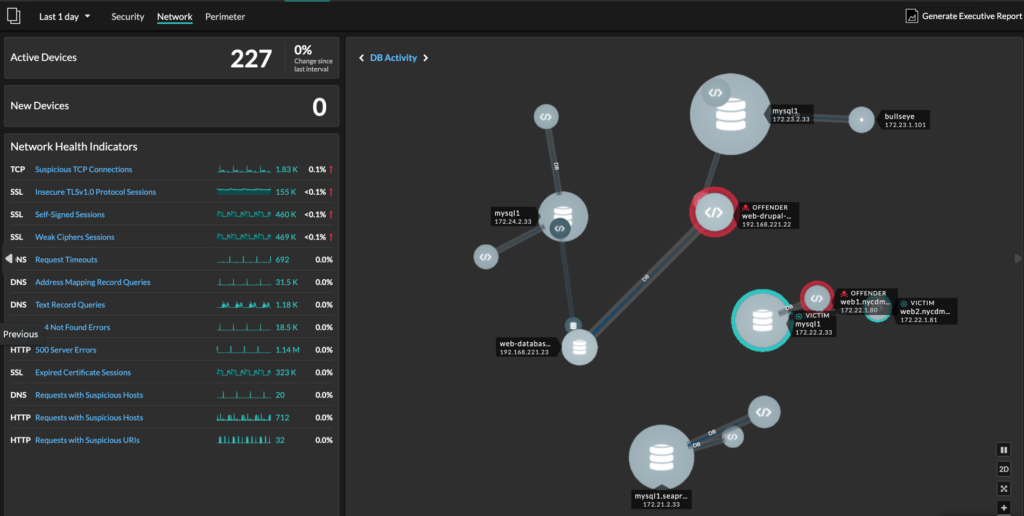
ExtraHop fournit des analyses de données en temps réel permettant aux entreprises de comprendre rapidement leurs opérations et leur état de sécurité. Il excelle dans la gestion de grands ensembles de données pour des informations immédiates.
Pourquoi j'ai choisi ExtraHop : En comparant différents outils, j'ai sélectionné ExtraHop pour sa capacité inégalée à proposer une analyse de données instantanée. Sa puissance pour traiter rapidement de grands volumes de données et offrir des informations exploitables le distingue nettement. Avec son accent mis sur le traitement en temps réel, il est évident que cet outil est idéal pour l'analyse de données en temps réel.
Fonctionnalités remarquables & intégrations :
ExtraHop se distingue par ses capacités avancées d'apprentissage automatique, lui permettant de détecter des anomalies et de fournir des alertes proactives. De plus, son inspection approfondie des paquets offre une visibilité granulaire sur le trafic réseau, aidant les entreprises à identifier des problèmes potentiels avant qu'ils ne s'aggravent. Grâce à l'intégration avec des plateformes comme AWS, Microsoft Azure Windows 10, même Linux, et Google Cloud, ExtraHop garantit son utilité dans des environnements d'infrastructures diversifiés.
Pros and Cons
Pros:
- Apprentissage automatique avancé offrant une détection proactive des anomalies
- Inspection approfondie des paquets offrant une visibilité réseau détaillée
- Large compatibilité cloud assurant une adaptation à diverses infrastructures
Cons:
- Peut s'avérer trop complexe pour les petites entreprises ayant des besoins plus simples
- La configuration initiale peut s'avérer complexe pour les non-initiés au domaine
- Selon le déploiement, il peut nécessiter des ressources dédiées pour des performances optimales

Norton
Idéal pour la surveillance du dark web
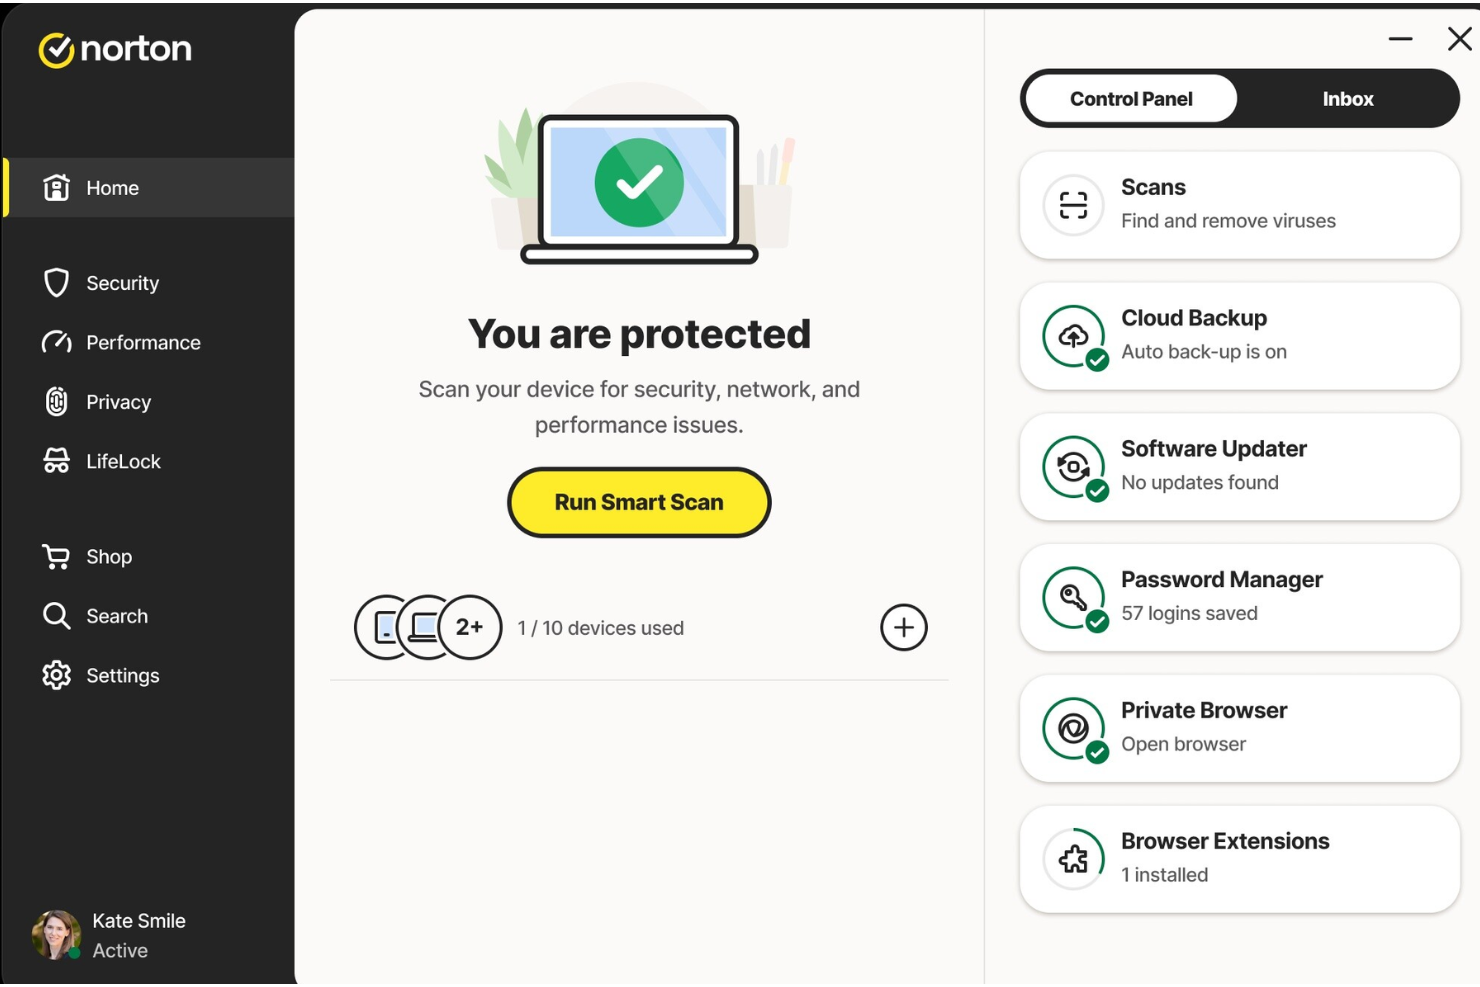
Norton propose une solution de cybersécurité adaptée aux petites entreprises, axée sur la protection contre les logiciels malveillants, l’hameçonnage et autres menaces en ligne. Elle s’adresse aux propriétaires de petites entreprises et aux responsables informatiques recherchant une protection fiable sans avoir besoin de ressources informatiques étendues. Avec des fonctionnalités telles qu’un antivirus en temps réel, une sauvegarde cloud et un VPN sécurisé, Norton répond aux principaux défis de sécurité pour garantir que vos activités commerciales ne soient pas interrompues.
Pourquoi j’ai choisi Norton
J’ai choisi Norton pour sa fonctionnalité remarquable de Surveillance du Dark Web, qui vous alerte si vos données personnelles ou professionnelles apparaissent sur le dark web. Cette fonctionnalité, couplée à la protection antivirus en temps réel, garantit que votre entreprise reste protégée contre les menaces connues et émergentes. De plus, le VPN sécurisé fournit des connexions chiffrées pour un travail à distance en toute sécurité, ce qui est essentiel pour préserver la confidentialité dans l’environnement numérique actuel. Ces caractéristiques font de Norton un excellent choix pour les entreprises qui privilégient la sécurité et la confidentialité.
Fonctionnalités clés de Norton
En plus de la surveillance du dark web et du VPN sécurisé, Norton propose :
- Sauvegarde Cloud : Offre 500 Go de stockage sécurisé pour protéger les données essentielles de l’entreprise contre la perte, le vol ou les ransomwares.
- Navigateurs privés : Améliore la confidentialité et la sécurité en ligne grâce à une expérience de navigation personnalisable.
- Gestionnaire de mots de passe : Fournit des coffres-forts chiffrés permettant de gérer en toute sécurité les identifiants et informations sensibles.
- Mise à jour des logiciels : Maintient vos logiciels à jour afin de réduire les failles de sécurité et préserver une protection optimale.
Intégrations Norton
Les intégrations natives ne sont pas actuellement listées par Norton.
Pros and Cons
Pros:
- Fonctionnalités de sécurité complètes incluant VPN et gestionnaire de mots de passe
- Mises à jour régulières pour assurer une défense contre les nouvelles menaces
- Protection puissante contre les logiciels malveillants avec des taux de détection élevés
Cons:
- Notifications fréquentes pour des mises à niveau et des fonctionnalités supplémentaires
- Peut être gourmand en ressources et ralentir les appareils

Idéal pour la protection avancée contre les menaces
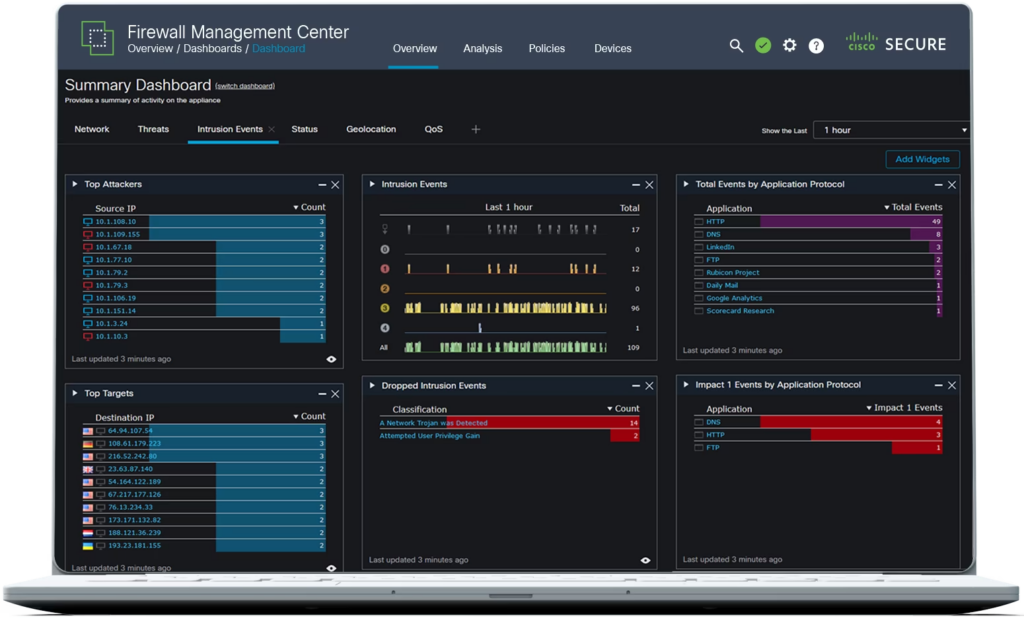
Cisco Secure Firewall Threat Defense Virtual est une solution complète conçue pour protéger les organisations contre les cybermenaces. Ce pare-feu virtuel offre une protection à plusieurs niveaux contre les attaques sophistiquées, confirmant ainsi sa position en tant que solution idéale pour la protection avancée contre les menaces.
Pourquoi j'ai choisi Cisco Secure Firewall Threat Defense Virtual : J'ai sélectionné Cisco Secure Firewall Threat Defense Virtual après une évaluation minutieuse de plusieurs options sur le marché. Les capacités avancées de cet outil ainsi que la réputation de Cisco dans le domaine de la cybersécurité ont motivé son inclusion dans cette liste, ce qui en fait la meilleure option pour les organisations qui accordent la priorité à une sécurité de haut niveau contre les attaques sophistiquées.
Fonctionnalités et intégrations remarquables :
Les fonctionnalités les plus notables de cet outil incluent son inspection approfondie des paquets, son système de prévention des intrusions et ses capacités de géo-filtrage. Cisco Secure Firewall Threat Defense Virtual s'intègre à l'écosystème de sécurité de Cisco ainsi qu'à des plateformes tierces de renseignement sur les menaces afin d'offrir une protection maximale.
Pros and Cons
Pros:
- Protection complète et à plusieurs niveaux contre une multitude de cybermenaces et d'escroqueries
- S'intègre facilement avec d'autres produits de sécurité Cisco et des plateformes tierces
- Mises à jour en temps réel des renseignements sur les menaces
Cons:
- Peut nécessiter l'intervention de professionnels qualifiés pour une configuration optimale
- L'intégration avec des produits non Cisco peut entraîner des ralentissements
- Coût potentiellement élevé pour les petites entreprises en raison de la notoriété de la marque.

Idéal pour une prévention intégrée des intrusions
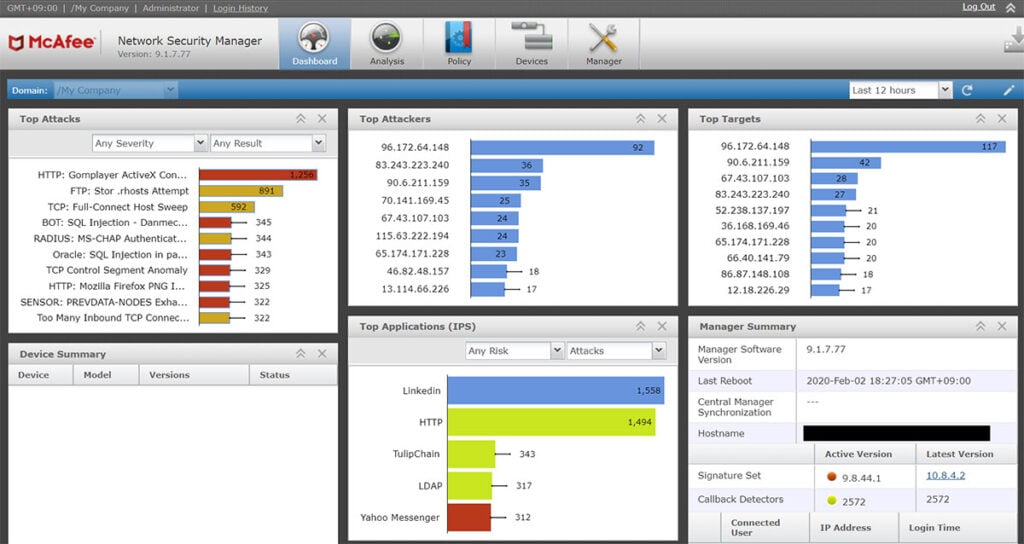
La plateforme McAfee Virtual Network Security offre une solution de sécurité complète qui allie détection et prévention contre les menaces cybernétiques dans les environnements virtuels.
Pourquoi j'ai choisi McAfee Virtual Network Security Platform : Dans mon processus de sélection d'une plateforme de sécurité réseau fiable, la solution de McAfee s'est imposée comme un choix de premier plan grâce à son approche globale de la prévention des intrusions. Je suis convaincu qu'elle est idéale pour une prévention intégrée des intrusions, grâce à son accent mis sur les contre-mesures proactives contre les violations potentielles.
Fonctionnalités et intégrations remarquables :
Les principales fonctionnalités de la McAfee Virtual Network Security Platform incluent une veille sur les menaces en temps réel, une détection avancée des logiciels malveillants et l'analyse comportementale. En matière d'intégration, la plateforme fonctionne de pair avec la suite d'outils de sécurité de McAfee, renforçant ainsi ses capacités, et elle dispose également d'une compatibilité intégrée avec divers outils tiers de gestion et de surveillance des réseaux.
Pros and Cons
Pros:
- La veille sur les menaces en temps réel garantit des mécanismes de défense toujours à jour
- La détection avancée des malwares permet d'identifier et de neutraliser même les menaces les plus récentes
- L'analyse comportementale aide à prédire et anticiper les vecteurs de menaces potentiels
Cons:
- Peut être difficile à prendre en main pour ceux qui ne connaissent pas l'écosystème McAfee
- Le déploiement dans de très grands réseaux pourrait demander des ressources considérables
- Coût potentiellement plus élevé par rapport à des solutions de sécurité plus basiques.

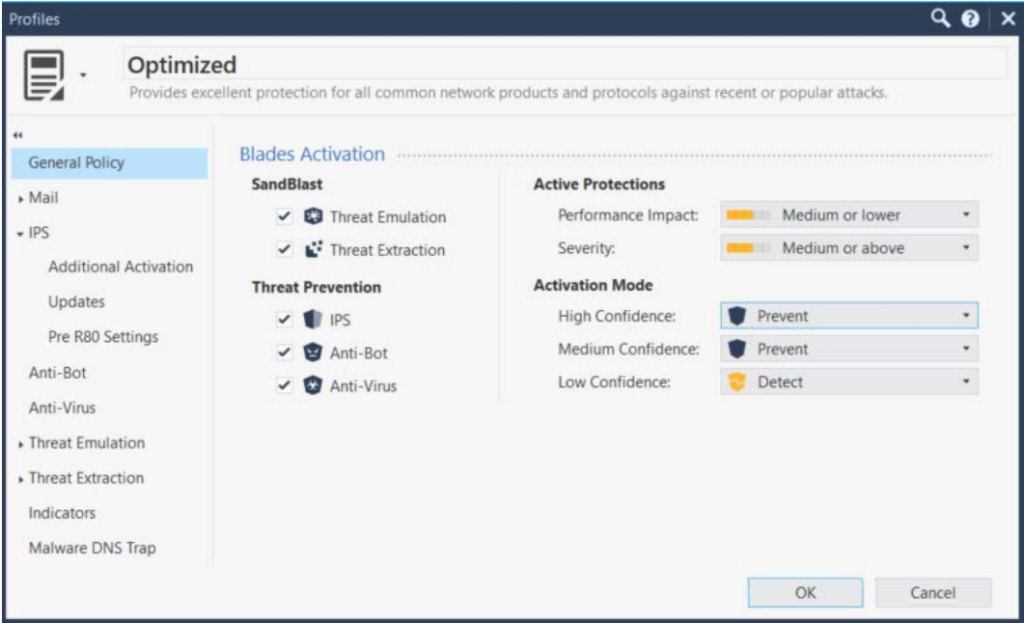
Check Point IPS est un système de sécurité multicouche qui protège les réseaux contre les menaces et attaques avancées. Son approche globale cible les vulnérabilités à différents stades, assurant une protection efficace.
Pourquoi j'ai choisi Check Point IPS : Check Point IPS s'est distingué par sa réputation établie dans le domaine de la sécurité. Son engagement envers un modèle de défense multicouche le différencie, en couvrant des failles potentielles que des systèmes monocouches pourraient omettre.
Fonctionnalités et intégrations remarquables :
Check Point IPS est reconnu pour ses capacités d'intelligence des menaces, permettant d'identifier et d'atténuer les risques en temps opportun. De plus, la capacité du système à offrir un contrôle précis sur les politiques de sécurité améliore son adaptabilité. Côté intégration, il s'associe à la suite logicielle Check Point, facilitant un écosystème de sécurité interconnecté.
Pros and Cons
Pros:
- Les capacités d'intelligence des menaces permettent une posture proactive face aux vulnérabilités
- Contrôle granulaire des politiques garantissant des mesures de sécurité adaptées
- Intégration étendue au sein de l'écosystème Check Point renforçant les mécanismes de défense globaux
Cons:
- Courbe d'apprentissage plus soutenue pour les nouveaux utilisateurs
- Peut être gourmand en ressources pour les infrastructures réseau plus petites
- Des faux positifs occasionnels peuvent nécessiter une supervision manuelle.

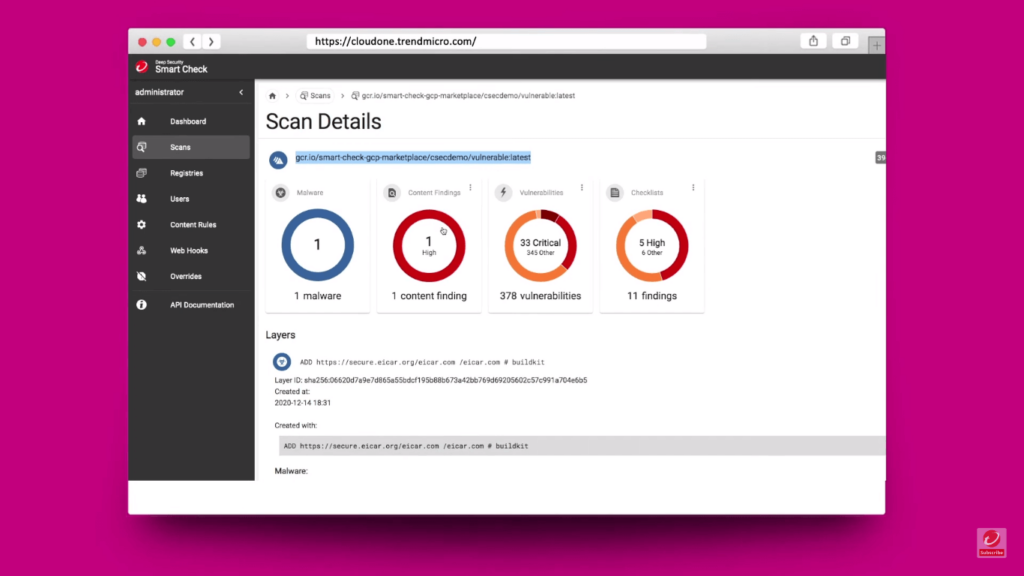
Trend Micro Hybrid Cloud Security propose une solution fiable pour protéger les applications et les données dans des environnements cloud hybrides. Elle est fortement recommandée pour ceux qui utilisent des contextes cloud hybrides.
Pourquoi j'ai choisi Trend Micro Hybrid Cloud Security : Lors de la sélection des outils pour cette liste, Trend Micro Hybrid Cloud Security s'est démarqué grâce à son accent particulier sur le cloud hybride. Je considère que cet outil est particulièrement compétent pour sécuriser les systèmes cloud hybrides, qui sont par nature complexes et présentent des défis uniques.
Fonctionnalités et intégrations remarquables :
La solution de Trend Micro se distingue par sa fonctionnalité Deep Security, qui offre un ensemble de capacités allant de la détection d'intrusion à la protection contre les vulnérabilités. Son automatisation intégrée réduit également les interventions manuelles, facilitant ainsi des opérations de sécurité plus fluides. À noter, la plateforme s'intègre efficacement avec les principaux fournisseurs de services cloud comme AWS, Azure et Google Cloud, garantissant ainsi que les mesures de sécurité sont bien alignées avec les opérations de l'infrastructure cloud.
Pros and Cons
Pros:
- Accent particulier sur la gestion des spécificités du cloud hybride
- La fonctionnalité Deep Security offre une gamme complète de mécanismes de protection
- Les intégrations avec les principaux fournisseurs cloud permettent des opérations de sécurité renforcées
Cons:
- Les entreprises sans environnement hybride pourraient juger certaines fonctionnalités superflues
- La courbe d'apprentissage peut être abrupte pour ceux qui ne sont pas familiers avec les menaces propres au cloud
- Une dépendance excessive à l'automatisation pourrait réduire la visibilité pour certains utilisateurs


SonicWall propose un ensemble robuste de solutions de sécurité conçues pour protéger les organisations contre une large gamme de menaces informatiques. Sa principale force réside dans la fourniture d'alertes immédiates en cas de violation potentielle, ce qui en fait un choix de premier plan pour ceux qui privilégient la détection des violations en temps réel.
Pourquoi j'ai choisi SonicWall : Lors de la sélection d'une solution de sécurité pour cette liste, SonicWall s'est distingué en raison de son expérience éprouvée et de ses fonctionnalités dédiées à la détection des violations dès qu'elles se produisent. SonicWall convient particulièrement à la détection des violations en temps réel grâce à son mécanisme de réponse rapide et à son analyse détaillée des menaces.
Fonctionnalités remarquables et intégrations :
Les fonctionnalités les plus notables de SonicWall incluent sa protection avancée contre les menaces, son système de prévention des intrusions, et l'inspection SSL à haute vitesse. En ce qui concerne les intégrations, SonicWall peut fonctionner avec divers outils de surveillance de réseau, et son service Capture Advanced Threat Protection (ATP) garantit la compatibilité avec une multitude de plateformes de renseignement sur les menaces.
Pros and Cons
Pros:
- La protection avancée contre les menaces offre un mécanisme de défense multicouche
- Le système de prévention des intrusions aide à déjouer les attaques potentielles
- L'inspection SSL à haute vitesse permet une transmission sécurisée des données sans compromettre la vitesse
Cons:
- L'interface peut être complexe pour les nouveaux utilisateurs
- Certaines fonctionnalités peuvent nécessiter une formation spécialisée pour être pleinement exploitées
- Des préoccupations potentielles sur le coût pour les plus petites entreprises en raison de la richesse fonctionnelle.


Palo Alto VM-Series est conçu pour protéger les environnements virtualisés contre les menaces potentielles en matière de sécurité. En mettant l'accent sur les spécificités des réseaux virtuels, il offre une protection rigoureuse, ce qui le rend particulièrement efficace pour garantir la sécurité des réseaux virtualisés.
Pourquoi j'ai choisi Palo Alto VM-Series : Après avoir passé en revue divers outils de cybersécurité, Palo Alto VM-Series s'est imposé comme un choix convaincant. Son engagement à sécuriser les réseaux virtualisés, plutôt qu'adopter une approche universelle, le distingue réellement. Grâce à cette spécialisation, je suis convaincu que Palo Alto VM-Series est la « Meilleure solution pour la sécurité des réseaux virtualisés », idéale pour les organisations qui s'appuient fortement sur l'infrastructure virtuelle.
Fonctionnalités et intégrations remarquables :
Palo Alto VM-Series se distingue grâce à son moteur de prévention des menaces qui détecte et bloque les menaces dans les environnements virtuels. De plus, la fonctionnalité WildFire propose une analyse des logiciels malveillants basée sur le cloud. En ce qui concerne les intégrations, VM-Series s'adapte aux principaux fournisseurs de cloud tels que AWS, Azure et Google Cloud, ce qui garantit une protection cohérente quel que soit l'environnement virtuel.
Pros and Cons
Pros:
- Prévention ciblée des menaces pour les environnements virtualisés
- L'intégration avec les principaux fournisseurs de cloud assure une compatibilité étendue
- WildFire offre une couche supplémentaire d'analyse et de prévention des logiciels malveillants
Cons:
- Courbe d'apprentissage potentiellement plus élevée pour les nouveaux utilisateurs de Palo Alto Networks
- Principalement axé sur le virtuel, ce qui peut ne pas convenir aux environnements hybrides
- Des coûts supplémentaires potentiels liés aux fonctionnalités avancées
Autres logiciels de sécurité Internet
Voici une liste de logiciels de sécurité Internet supplémentaires que j’ai retenus, mais qui ne figurent pas dans les 10 premiers. Ils méritent certainement d’être examinés.
- CyCognito
Idéal pour la gestion de l'exposition à grande échelle
- Blumira Automated Detection & Response
Le meilleur pour la réponse rapide aux incidents de sécurité
- AirMagnet Enterprise
Idéal pour le dépannage des réseaux sans fil
- ThreatBlockr
Idéal pour une réponse adaptive aux menaces


Comment j’évalue les logiciels de sécurité Internet
Je divise mon évaluation en deux niveaux : les critères de base que chaque outil doit remplir — comme la détection des menaces en temps réel et la protection des endpoints — et les éléments différenciateurs qui distinguent les meilleurs.
Fonctionnalités de Base (Pré-requis pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j’attribue à chacun une note de 0 (fonctionnalité absente) à 5 (excellence dans ce domaine) pour chaque fonctionnalité clé mentionnée ci-dessous. Ensuite, je calcule le score total de l’outil en pourcentage. Chaque solution doit obtenir un score total minimum de 75% pour être envisagé dans la sélection.
- Détection et prévention des menaces : J’analyse la manière dont chaque outil gère les logiciels malveillants, le phishing, les ransomwares et les attaques de type zero day — et si la détection ne se limite pas aux signatures mais intègre aussi l’analyse comportementale.
- Pare-feu et protection réseau : L’inspection approfondie des paquets, la prévention des intrusions et la personnalisation fine des règles sont essentielles ici, surtout pour les équipes qui gèrent le trafic entre plusieurs sites.
- Filtrage Web et contrôle des URL : Je vérifie si l’outil classe dynamiquement les URL et s’il permet d’appliquer des politiques par groupe d’utilisateurs, ce qui est crucial pour les organisations où les besoins d’accès varient selon les services.
- Sécurité des endpoints : Je recherche une couverture sur plusieurs systèmes d’exploitation et types d’appareils, ainsi que des fonctionnalités comme la liste blanche d’applications, le contrôle des périphériques et la visibilité de niveau EDR.
- Supervision en temps réel et alertes : Les tableaux de bord qui mettent rapidement en avant les activités suspectes et permettent de définir des seuils d’alerte personnalisés font vraiment la différence lors de la gestion d’incidents par rapport à une simple collecte de logs.
- Chiffrement des données et VPN : Je regarde les protocoles de chiffrement, la capacité de montée en charge du VPN pour les équipes distribuées et si l’outil supporte le split tunneling ou l’accès réseau Zero Trust pour les connexions à distance.
Une fois que j’ai une liste d’outils qui respectent ces critères, j’analyse ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les éditeurs)
Voici ma méthode pour comparer et opposer différents éditeurs :
Fonctionnalités phares
L’intelligence des menaces alimentée par l’IA est un facteur clé de différenciation : j’évalue si un outil utilise l’apprentissage automatique pour détecter de nouvelles menaces avant qu’elles n’apparaissent dans les bases de signatures. L’architecture Zero Trust compte également, surtout pour les équipes qui gèrent des environnements hybrides où la confiance implicite du réseau crée des failles. J’analyse aussi les capacités de réponse automatisée aux incidents : les outils capables d’isoler un endpoint compromis et de déclencher des workflows remédiation sans intervention humaine permettent de gagner un temps précieux lors d’une attaque en cours.
Au-delà des fonctionnalités
L’écosystème d’intégration est l’un des premiers aspects que je vérifie — les outils qui se connectent nativement aux plateformes SIEM, aux fournisseurs d’identité comme Okta ou Azure AD, et aux systèmes ITSM s’intègrent naturellement aux flux de travail existants au lieu de créer des silos. La couverture de la conformité est tout aussi cruciale, notamment si l’éditeur fournit des rapports intégrés pour des standards comme SOC 2, ISO 27001 ou PCI-DSS. J’évalue également la flexibilité de déploiement : certaines équipes ont besoin de solutions cloud natives, d’autres nécessitent des options sur site ou hybrides pour des exigences de localisation des données.
Comment choisir un logiciel de sécurité Internet
Il est facile de se perdre dans de longues listes de fonctionnalités et des structures tarifaires complexes. Pour vous aider à rester concentré pendant votre processus personnalisé de sélection d’un logiciel, voici une liste de contrôle des facteurs à prendre en compte :
| Facteur | Éléments à prendre en compte |
|---|---|
| Évolutivité | Le logiciel peut-il évoluer avec votre équipe ? Tenez compte de l’expansion future, du nombre d’appareils et de la capacité de l’outil à gérer davantage de données sans problèmes de performance. |
| Intégrations | Fonctionne-t-il correctement avec vos systèmes existants ? Recherchez une compatibilité avec les autres logiciels que vous utilisez afin d’éviter les silos de données et les solutions de contournement manuelles. |
| Personnalisation | Pouvez-vous adapter l’outil à vos besoins ? Vérifiez si vous pouvez ajuster les paramètres, les tableaux de bord et les alertes en fonction de vos flux de travail. |
| Facilité d’utilisation | L’interface est-elle intuitive pour votre équipe ? Assurez-vous qu’une formation minimale est nécessaire et que la conception est conviviale pour une adoption rapide. |
| Mise en œuvre et intégration | Le processus de configuration est-il fluide ? Évaluez le temps et les ressources nécessaires à la migration et vérifiez si des ressources de formation, telles que des vidéos ou des guides, sont disponibles. |
| Coût | La tarification correspond-elle à votre budget ? Comparez le coût aux fonctionnalités proposées et vérifiez l’existence de frais cachés ou d’exigences liées à un contrat à long terme. |
| Mesures de protection | Quelles protections sont en place ? Assurez-vous que le logiciel répond à vos normes de sécurité, notamment en matière de chiffrement et de capacités de détection des menaces. |
| Exigences de conformité | Respecte-t-il les réglementations du secteur ? Vérifiez que l’outil est conforme aux lois et normes applicables, telles que le RGPD ou HIPAA, afin d’éviter les problèmes juridiques. |
Qu'est-ce qu'un logiciel de sécurité Internet ?
Un logiciel de sécurité Internet est une suite de programmes conçue pour protéger les ordinateurs des utilisateurs et leurs activités en ligne contre les menaces malveillantes du web clandestin, ce qui nécessite souvent des solutions complètes de gestion des menaces. Intégrant généralement des fonctionnalités supplémentaires telles que la détection des virus, la protection par pare-feu et la protection contre l'hameçonnage, ce logiciel joue un rôle essentiel dans la défense contre un large éventail de cyberattaques.
Fonctionnalités
Lors du choix d'un logiciel de sécurité Internet, soyez attentif aux fonctionnalités clés suivantes :
- Protection contre les logiciels malveillants : détecte et supprime les logiciels malveillants afin de protéger votre système contre les menaces.
- Logiciel pare-feu : surveille le trafic réseau entrant et sortant afin de bloquer les accès non autorisés.
- Navigation sécurisée : garantit une utilisation sûre d'Internet en signalant les sites Web suspects et les tentatives d'hameçonnage.
- Détection des menaces en temps réel : fournit des alertes et des réponses instantanées face aux risques de sécurité émergents pour assurer une protection rapide.
- Services VPN : chiffre les connexions Internet afin de protéger votre vie privée et de préserver l'anonymat de vos activités en ligne.
- Paramètres de sécurité personnalisables : permet d'effectuer des ajustements en fonction de besoins et de préférences spécifiques en matière de sécurité.
- Compatibilité avec plusieurs appareils : protège plusieurs appareils avec un seul abonnement, ce qui est idéal pour les équipes et les familles.
- Console de gestion infonuagique : offre un contrôle et des mises à jour centralisés pour tous les appareils connectés à distance.
- Protection contre les rançongiciels : protège contre les attaques qui verrouillent les données et exigent un paiement pour les libérer.
- Interface conviviale : facilite l'utilisation grâce à une conception intuitive, réduisant la courbe d'apprentissage pour les nouveaux utilisateurs.
Avantages
La mise en place d'un logiciel de sécurité Internet parallèlement à des services de pare-feu gérés offre plusieurs avantages à votre équipe et à votre entreprise. Voici quelques-uns des avantages dont vous pouvez bénéficier :
- Protection des données : protège les informations sensibles contre les cybermenaces telles que les logiciels malveillants et l'hameçonnage.
- Garantie de confidentialité : garantit la confidentialité des activités en ligne grâce à des fonctionnalités comme les services VPN.
- Détection des menaces : fournit des alertes en temps réel pour traiter et limiter rapidement les éventuelles failles de sécurité.
- Contrôle des accès : gère et restreint les accès non autorisés grâce aux paramètres du pare-feu.
- Réduction des coûts : diminue les pertes financières potentielles dues aux violations de données et aux attaques de rançongiciels.
- Amélioration de la productivité : réduit les interruptions en maintenant les systèmes exempts de logiciels malveillants.
- Confiance des utilisateurs : renforce le moral de l'équipe grâce à une navigation sécurisée et à un environnement numérique sûr.
Coûts et tarification
Le choix d'un logiciel de sécurité Internet nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l'équipe, des modules complémentaires et d'autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles de sécurité Internet :
Tableau comparatif des forfaits de logiciels de sécurité Internet
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Protection de base contre les logiciels malveillants, compatibilité limitée avec les appareils et paramètres de pare-feu de base. |
| Forfait personnel | $5-$25/user/month | Protection contre les logiciels malveillants, navigation sécurisée et services VPN de base. |
| Forfait professionnel | $30-$60/user/month | Détection avancée des menaces, prise en charge de plusieurs appareils et paramètres de sécurité personnalisables. |
| Forfait entreprise | $70-$150/user/month | Gestion complète de la sécurité, console de gestion infonuagique et protection avancée contre les rançongiciels. |
FAQ sur les logiciels de sécurité Internet
Voici quelques réponses aux questions courantes sur les logiciels de sécurité Internet :
Lequel est préférable : un antivirus ou une solution de sécurité Internet ?
Les programmes de sécurité Internet sont le meilleur choix si vous recherchez une protection en ligne plus complète. Ils incluent un logiciel antivirus, mais ajoutent également des outils pour vous protéger contre les cybermenaces qui vont au-delà des logiciels malveillants. Tenez compte des fonctionnalités dont vous avez besoin pour protéger vos données et vos appareils.
Comment puis-je empêcher les attaques par hameçonnage ?
Pour empêcher les attaques par hameçonnage, utilisez un logiciel de sécurité Internet qui propose une navigation sécurisée et une détection des menaces en temps réel. Sensibilisez votre équipe à la reconnaissance des e-mails et des sites web suspects, et mettez en place des outils qui bloquent les liens malveillants. Des mises à jour régulières et une vigilance constante sont essentielles pour rester en sécurité.
Un logiciel de sécurité Internet peut-il ralentir mon ordinateur ?
Certains logiciels de sécurité Internet peuvent affecter les performances de votre ordinateur. Choisissez des solutions réputées pour leur faible impact sur le système, comme ESET ou Webroot, qui sont conçues pour fonctionner efficacement sans ralentir votre appareil. Tester différentes options peut vous aider à trouver celle qui vous convient le mieux.
Un programme de sécurité Internet gratuit est-il suffisant ?
Les programmes de sécurité Internet gratuits offrent une protection de base, mais ne disposent souvent pas de fonctionnalités avancées telles que la détection des menaces en temps réel et les services VPN. Envisagez d’utiliser une version payante si vous avez besoin d’une couverture plus complète pour votre entreprise ou vos données personnelles.
Et maintenant :
Si vous êtes en train de vous renseigner sur les logiciels de sécurité Internet, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller qui examine en détail vos besoins. Vous recevez ensuite une sélection de logiciels à évaluer. Le conseiller vous accompagne même tout au long du processus d'achat, notamment lors des négociations tarifaires.