

Top 10 des logiciels d’informatique légale de 2026

10 Meilleurs logiciels de criminalistique numérique


En explorant le monde complexe de l’informatique légale, j’ai fini par comprendre le rôle inestimable que jouent les logiciels de criminalistique numérique. En passant au crible les preuves numériques, ils constituent un rempart redoutable contre les logiciels malveillants, garantissant l’intégrité des systèmes d’exploitation et renforçant notre posture globale de cybersécurité. Imaginez un outil qui extrait et analyse les données numériques, offrant une image plus claire au milieu du chaos.
Ces logiciels ne se contentent pas de protéger vos actifs numériques : ils allègent également les difficultés considérables liées à la découverte d’activités malveillantes et à la sécurisation des données sensibles. Ils constituent un équipement essentiel pour quiconque s’aventure dans le vaste domaine des enquêtes numériques.
Pourquoi faire confiance à nos avis logiciels
Nous testons et analysons des logiciels depuis 2023. En tant que dirigeants technologiques, nous savons à quel point il est crucial et difficile de faire le bon choix lors de la sélection d’un logiciel.
Nous investissons dans des recherches approfondies pour aider notre audience à prendre de meilleures décisions d’achat de logiciels. Nous avons testé plus de 2 000 outils pour différents usages technologiques et rédigé plus de 1 000 avis complets. Découvrez comment nous restons transparents & notre méthodologie d’évaluation des logiciels.
Résumé des meilleurs logiciels de criminalistique numérique
Ce tableau comparatif récapitule les détails tarifaires de ma sélection des meilleurs logiciels de criminalistique numérique afin de vous aider à trouver celui qui convient le mieux à votre budget et aux besoins de votre entreprise.
| Tool | Best For | Trial Info | Price | ||
|---|---|---|---|---|---|
| 1 | Idéal pour les analyses d’activité réseau en temps réel | Not available | Tarification sur demande. | Website | |
| 2 | Idéal pour la gestion des événements et des journaux de sécurité | Démo gratuite disponible | Tarification sur demande. | Website | |
| 3 | Idéal pour la recherche sur les domaines et le DNS | Not available | Tarification sur demande. | Website | |
| 4 | Am besten geeignet für die automatisierte Datenbeschriftung und -annotation in der KI | Not available | $49/user/month | Website | |
| 5 | Idéal pour identifier des campagnes d’attaques à grande échelle | Not available | Prix sur demande. | Website | |
| 6 | Idéal pour la récupération avancée de données | Not available | Tarifs sur demande. | Website | |
| 7 | Meilleur pour l'extraction de données mobiles sur site | Not available | Tarification sur demande. | Website | |
| 8 | Idéal pour la récupération de preuves mobiles et cloud | Not available | Tarifs sur demande. | Website | |
| 9 | Meilleur pour l'extraction d'artéfacts numériques | Not available | Tarification sur demande. | Website | |
| 10 | Meilleur pour des opérations de criminalistique numérique unifiées | Not available | Tarification sur demande. | Website |
Avis sur les meilleurs logiciels de criminalistique numérique
Vous trouverez ci-dessous mes résumés détaillés des meilleurs logiciels de criminalistique numérique qui ont été retenus dans ma sélection. Mes avis proposent un examen approfondi des fonctionnalités clés, des avantages & inconvénients, des intégrations et des cas d’utilisation idéaux de chaque outil, afin de vous aider à trouver celui qui vous convient le mieux.

ExtraHop
Idéal pour les analyses d’activité réseau en temps réel
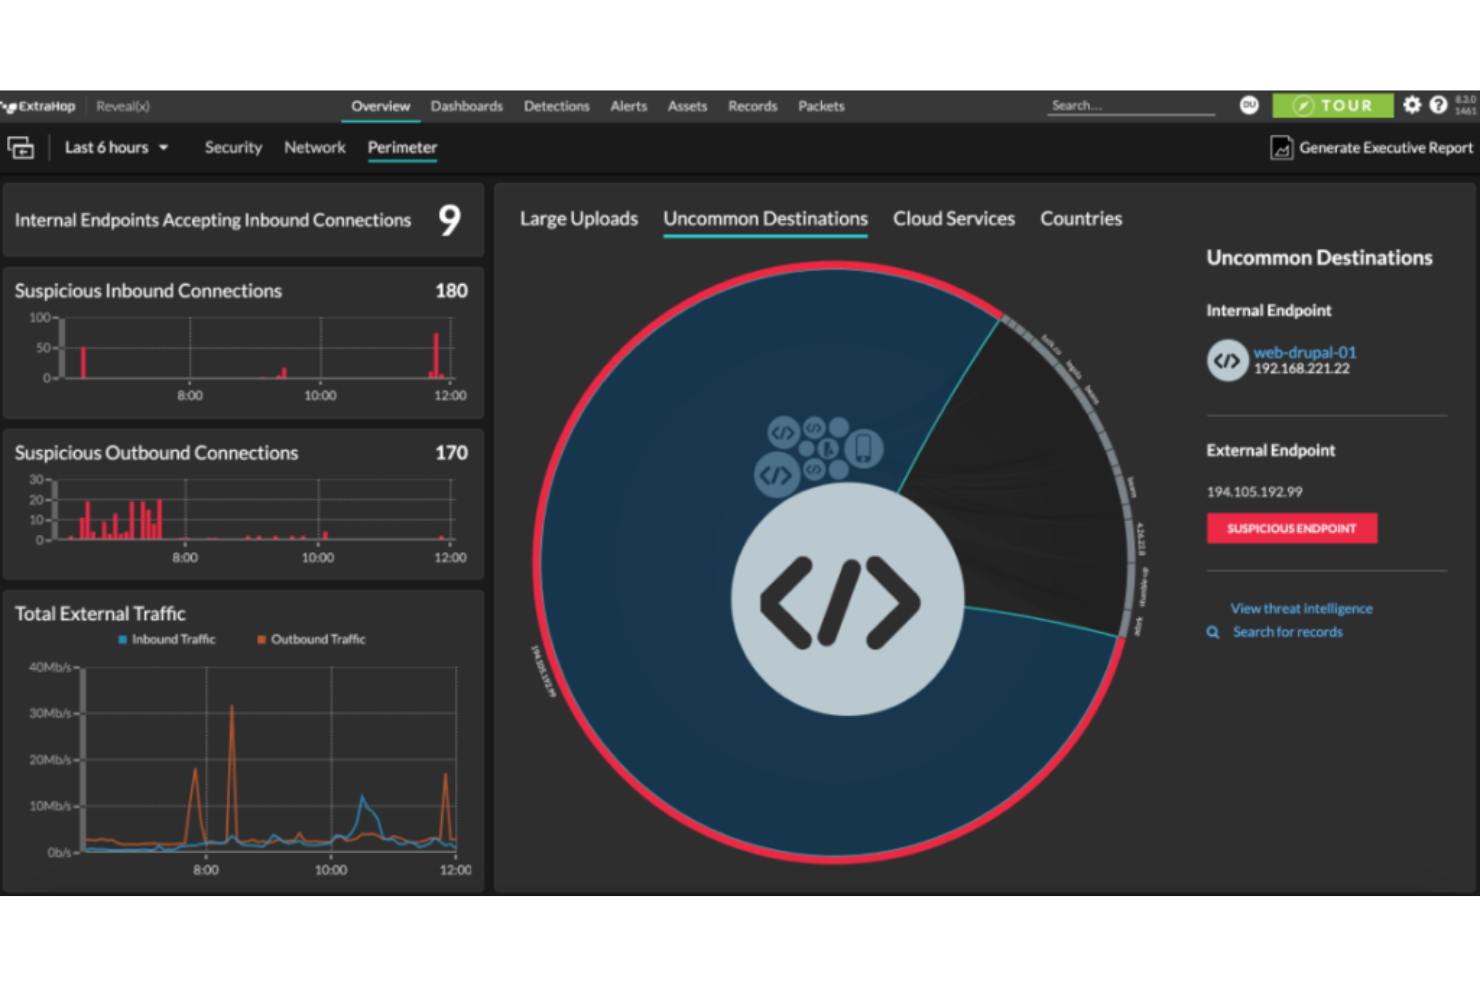
ExtraHop est un outil reconnu offrant une surveillance approfondie et des analyses détaillées des activités réseau en temps réel. Grâce à son interface graphique avancée, il simplifie la tâche complexe de surveillance des anomalies réseau, démontrant ainsi qu’il est particulièrement adapté à la fourniture d’informations instantanées sur l’activité du réseau.
Pourquoi j’ai choisi ExtraHop :
Lors de la sélection des outils, je garde toujours les besoins de l’utilisateur au premier plan. J’ai choisi ExtraHop pour sa capacité unique à délivrer des informations en temps réel à l’aide d’une interface graphique conviviale. Parmi la multitude d’outils que j’ai comparés, ExtraHop s’est démarqué par son accent particulier sur l’analyse réseau en direct, et selon moi, il est incontestablement le « meilleur pour les analyses d’activité réseau en temps réel ».
Fonctionnalités remarquables et intégrations :
ExtraHop propose une interface graphique à la pointe qui rend l’analyse de logiciels malveillants réalisable et intuitive. La plateforme est optimisée pour divers systèmes, y compris macOS, ce qui la rend accessible à une large base d’utilisateurs.
De plus, ses capacités d’intégration sont à souligner, en particulier ses collaborations avec des plateformes IoT et son utilité pour les agences de maintien de l’ordre.
Pros and Cons
Pros:
- L’interface graphique intuitive simplifie l’analyse des malwares.
- Large compatibilité incluant la prise en charge de macOS.
- Intégrations robustes avec les plateformes IoT et utilité pour les agences de maintien de l’ordre.
Cons:
- La configuration initiale peut s’avérer complexe pour certains utilisateurs.
- Les fonctionnalités avancées exigent une courbe d’apprentissage plus importante.
- Certaines intégrations personnalisées peuvent nécessiter des configurations supplémentaires.

Idéal pour la gestion des événements et des journaux de sécurité
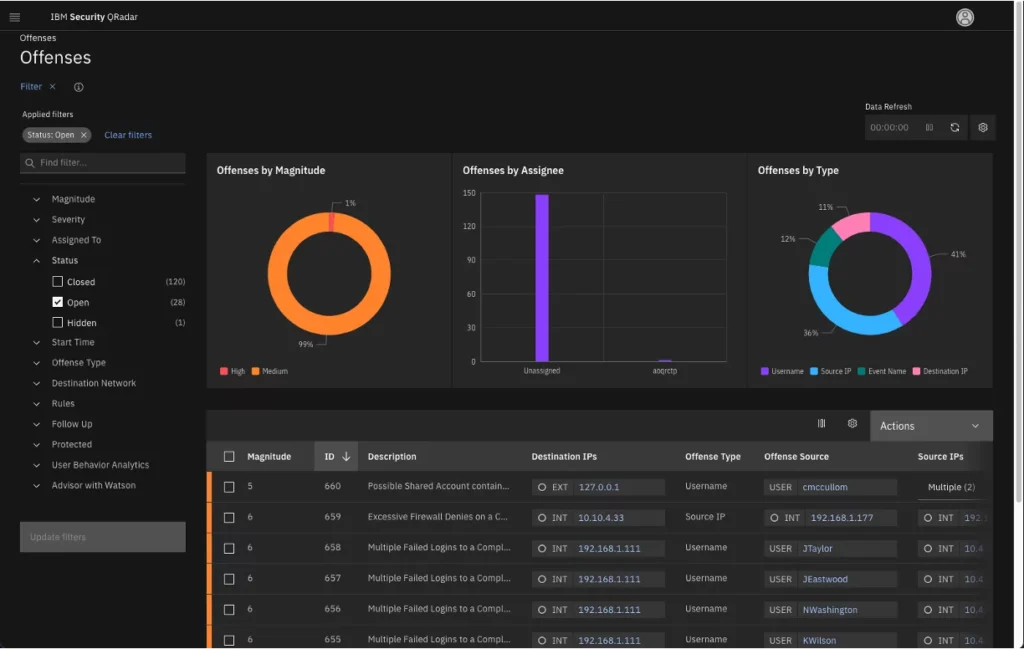
IBM Security QRadar SIEM est une plateforme robuste conçue pour gérer et analyser les événements de sécurité et les journaux provenant de diverses sources. Sa capacité à organiser et à interpréter efficacement d'importantes quantités de données de sécurité en fait un choix de premier plan pour la gestion des journaux.
Pourquoi j'ai choisi IBM Security QRadar SIEM :
Au cours de ma sélection d'outils à inclure, QRadar s'est constamment imposé en tête. Ses fonctionnalités, comparées à d'autres solutions, présentent des avantages clairs dans le domaine de la gestion des événements de sécurité et des journaux. J'ai choisi cet outil, basé sur ses fonctionnalités complètes et l'avis d'experts du secteur, comme étant le meilleur pour les événements de sécurité et la gestion des journaux.
Fonctionnalités remarquables et intégrations :
IBM Security QRadar SIEM excelle dans la corrélation d'ensembles de données disparates, permettant d'identifier d'éventuelles menaces de sécurité avant qu'elles ne s'aggravent. Ses capacités d'analyse avancées permettent une exploration approfondie des événements de sécurité, détectant les anomalies avec précision. Au niveau des intégrations, QRadar s'appuie sur un large éventail d'outils de sécurité tiers, renforçant ainsi sa puissance analytique.
Pros and Cons
Pros:
- Corrélation complète des données de sécurité provenant de diverses sources.
- Capacités analytiques avancées pour identifier précisément les menaces.
- Large gamme d'intégrations avec des outils de sécurité tiers.
Cons:
- La configuration initiale peut être complexe.
- L'importante quantité de données peut nécessiter des solutions de stockage conséquentes.
- Nécessite un réglage périodique pour rester optimal.

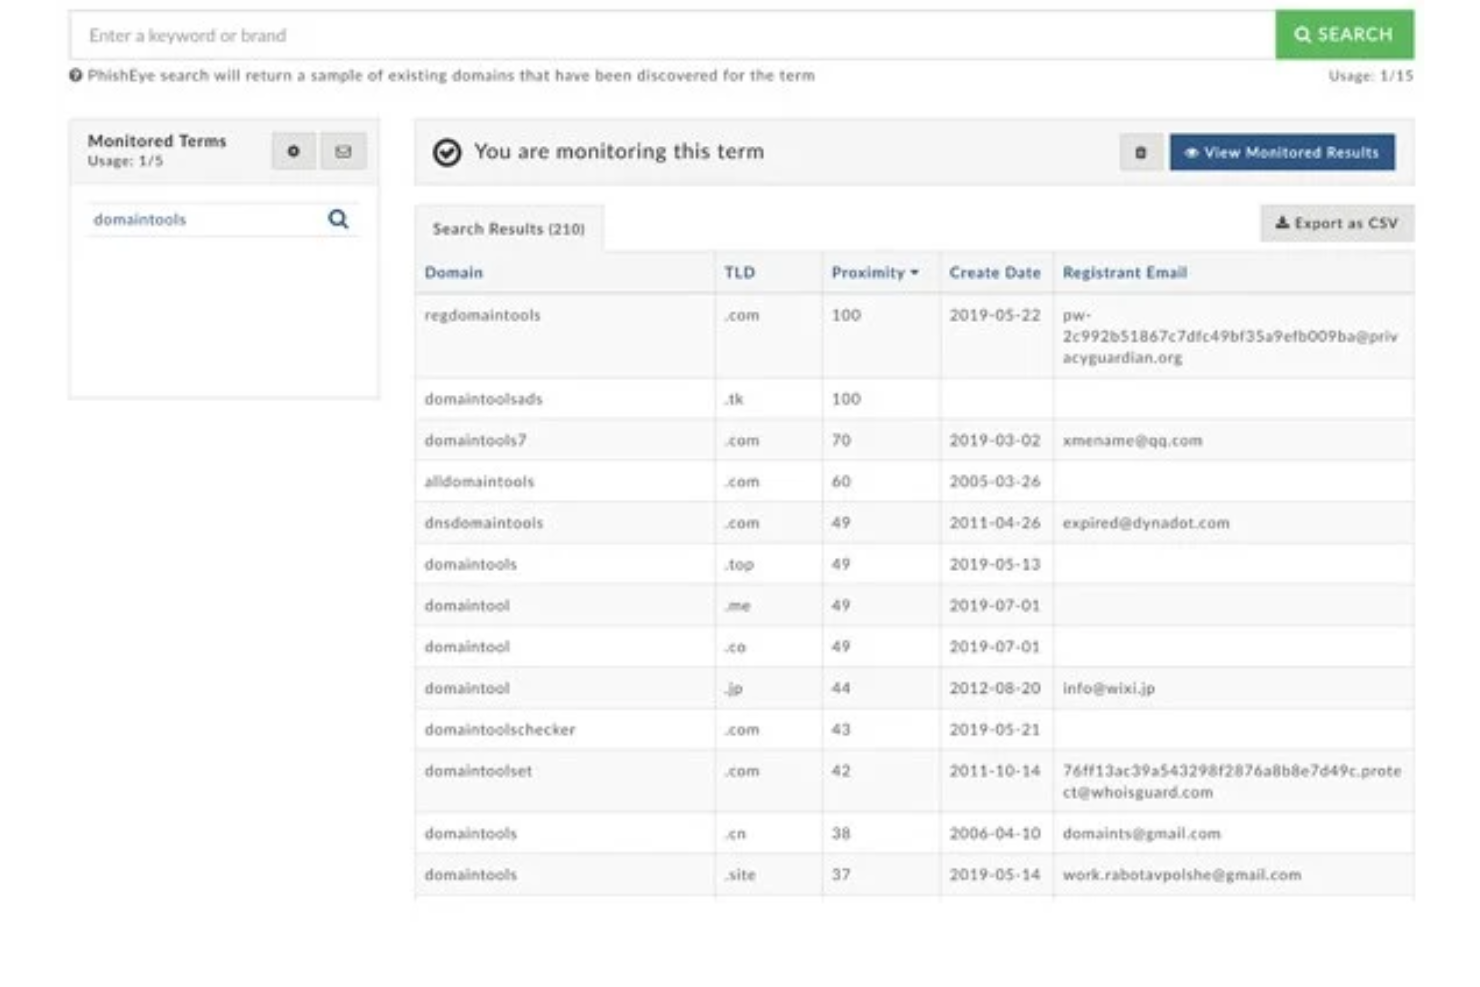
DomainTools est une plateforme complète dédiée à la fourniture d'informations et de recherches sur les noms de domaine et les enregistrements DNS. Conçue pour ceux qui ont besoin d'approfondir les métadonnées liées aux domaines, elle est la référence pour les particuliers et les organisations axés sur la recherche liée aux domaines et au DNS.
Pourquoi j'ai choisi DomainTools :
Lors de mon évaluation de différentes plateformes, choisir DomainTools est devenu une évidence. Cette décision est due à son focus exclusif sur les données liées aux domaines et au DNS. Sa capacité inégalée à extraire les métadonnées et à les présenter de manière accessible était sans égal, ce qui explique pourquoi je l'ai jugée « meilleure pour la recherche sur les domaines et le DNS ».
Fonctionnalités et intégrations remarquables :
DomainTools est réputé pour son extraction exhaustive de métadonnées de domaines. Il sert d'outil de forensic réseau robuste, permettant aux utilisateurs d'identifier les vulnérabilités et offrant un avantage dans la recherche en cybersécurité. L'outil a prouvé son efficacité en s'intégrant à une multitude de plateformes, y compris les systèmes Android, assurant ainsi une grande applicabilité.
Pros and Cons
Pros:
- Capacités approfondies d'extraction des métadonnées de domaines.
- Fonctionnalités avancées de forensic réseau pour détecter les vulnérabilités.
- Large intégration, notamment avec les plateformes Android.
Cons:
- Une phase d'apprentissage peut être nécessaire pour se familiariser avec ses nombreuses fonctionnalités.
- L'interface utilisateur peut sembler complexe pour les débutants.
- Les mises à jour ou alertes en temps réel pourraient ne pas être instantanées.

Am besten geeignet für die automatisierte Datenbeschriftung und -annotation in der KI
Labellerr ist eine spezialisierte Plattform, die das Training von KI-Modellen durch automatische Datenbeschriftung und -annotation beschleunigt. Ihre Hauptstärke liegt darin, KI-Teams bei der präzisen Verarbeitung großer Datenmengen zu unterstützen.
Warum ich Labellerr gewählt habe:
Ich habe mich hauptsächlich aufgrund seiner Leistungsfähigkeit bei der wichtigen Aufgabe der Datenbeschriftung und -annotation für Labellerr entschieden. Die Automatisierungsfunktionen reduzieren den Aufwand und die benötigte Zeit für diesen Prozess erheblich, was Labellerr zu einer herausragenden Wahl für KI-Projekte macht, die mit großen Datenmengen arbeiten. Aus diesem Grund ist Labellerr die beste Option zur Automatisierung von Datenbeschriftung und -annotation in der KI.
Hervorstechende Funktionen und Integrationen:
Labellerr bietet Datenbeschriftung in verschiedenen Formaten, innovative Annotationstools und Projektmanagement-Werkzeuge, die die Teamzusammenarbeit fördern. Zudem lässt es sich nahtlos mit führenden Datenspeicher- und Machine-Learning-Plattformen wie Amazon S3, Google Cloud, Microsoft Azure und weiteren integrieren, was den gesamten Arbeitsablauf vereinfacht.
Pros and Cons
Pros:
- Effiziente Automatisierung der Datenbeschriftung
- Unterstützt verschiedene Datenformate
- Leistungsstarke Projektmanagement-Tools
Cons:
- Eventuell nicht kosteneffektiv für kleinere Projekte
- Könnte für Anfänger kompliziert sein
- Begrenzte Flexibilität in bestimmten Arbeitsabläufen

Idéal pour identifier des campagnes d’attaques à grande échelle
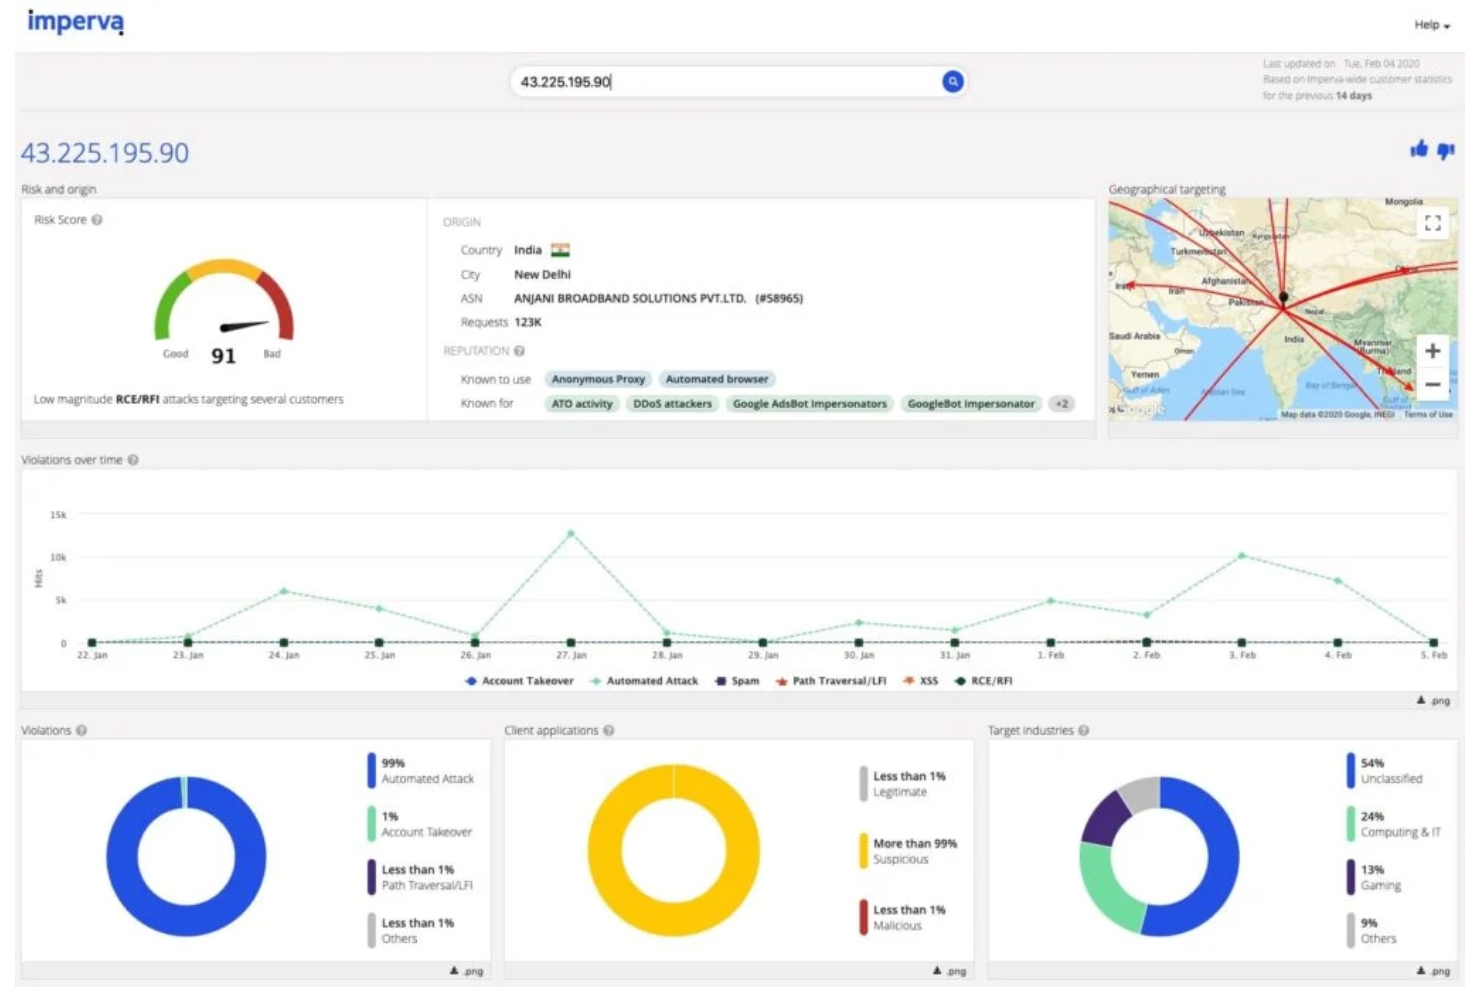
Imperva Attack Analytics est une plateforme dédiée à la criminalistique numérique qui aide les organisations à identifier et à analyser des campagnes malveillantes à grande échelle. L’architecture de l’outil est conçue pour dévoiler et documenter des schémas d’attaques complexes, le rendant particulièrement performant pour repérer d’importantes campagnes d’attaques.
Pourquoi j'ai choisi Imperva Attack Analytics :
Parmi les différents outils d’investigation numérique que j’ai examinés, j’ai sélectionné Imperva Attack Analytics pour son approche unique axée sur le décryptage des attaques à grande échelle. Cet outil se distingue par son analyse précise des images disques, des dumps et de divers formats de fichiers.
Compte tenu de sa capacité à détecter et documenter en profondeur des menaces cybernétiques étendues, je suis convaincu qu’il excelle comme « meilleur pour l’identification de campagnes d’attaques à grande échelle ».
Caractéristiques et intégrations remarquables :
Imperva se démarque par sa capacité à créer des images disques détaillées, facilitant l’étude approfondie des menaces cybernétiques. Il gère efficacement les dumps, garantissant des données présentées de façon intelligible. De plus, sa maîtrise du traitement de multiples formats de fichiers est remarquable.
Côté intégrations, il s’associe avec plusieurs grands outils d’analyse forensique, renforçant ainsi sa portée analytique.
Pros and Cons
Pros:
- Aptitude complète à créer et à analyser des images disques.
- Gestion et interprétation efficace des dumps.
- Capacités polyvalentes de traitement de formats de fichiers.
Cons:
- L’interface peut sembler complexe pour les débutants.
- Nécessite un espace de stockage important pour l’analyse à grande échelle.
- L’intégration avec certains outils peut nécessiter une configuration manuelle.

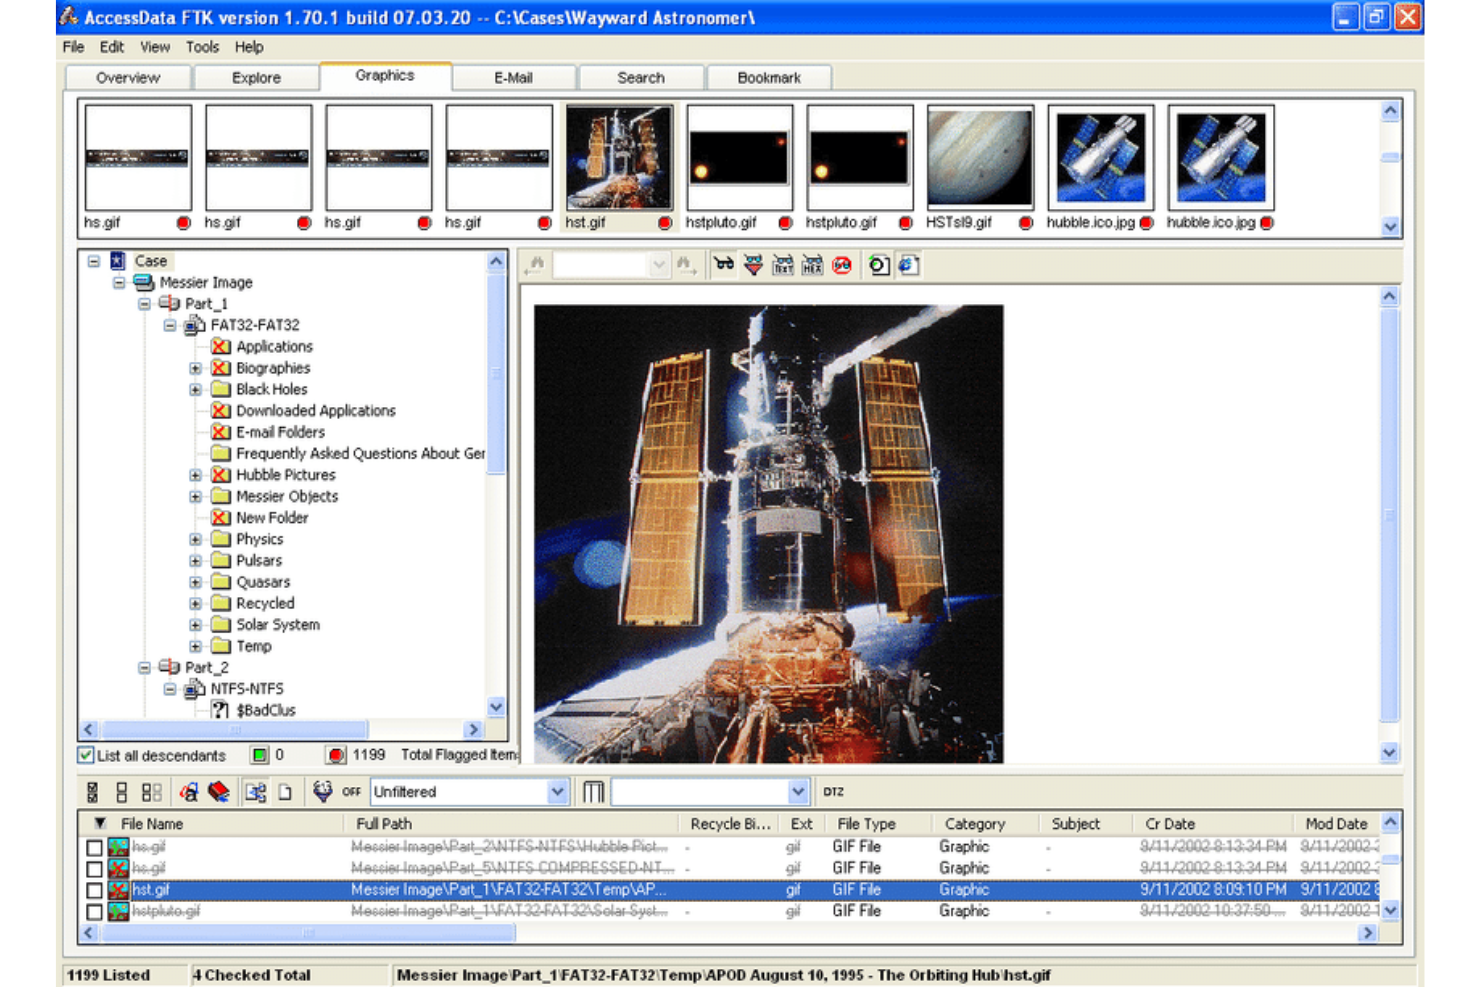
Le FTK Forensic Toolkit est une solution de pointe conçue pour des investigations informatiques légales complètes. Grâce à ses outils spécialisés, il aide les enquêteurs à récupérer, examiner et analyser les preuves numériques provenant d'une multitude d'appareils, soulignant ainsi son expertise en récupération avancée de données.
Pourquoi j'ai choisi FTK Forensic Toolkit :
Au cours de mon exploration approfondie des outils d'investigation numérique, j'ai sélectionné FTK Forensic Toolkit pour ses puissantes capacités en matière de récupération de données. Cette plateforme se distingue par ses fonctionnalités précises de clonage et son analyse approfondie en cybercriminalistique.
Sa résilience face aux cyberattaques renforce par ailleurs la raison pour laquelle je l'ai désigné comme « meilleur pour la récupération avancée de données ».
Fonctionnalités et intégrations remarquables :
FTK se démarque par ses fonctions méticuleuses de clonage, garantissant l'intégrité des données. Son efficacité à détecter et à contrer les cyberattaques est exceptionnelle, un atout essentiel dans le contexte numérique instable actuel.
De plus, ses capacités d'intégration sont vastes, fonctionnant en harmonie avec de nombreux outils utilisés en cybercriminalistique.
Pros and Cons
Pros:
- Capacités de clonage rigoureuses assurant des reproductions fidèles.
- Solides mécanismes de défense contre les cyberattaques.
- Intégrations complètes d'outils favorables aux enquêtes informatiques légales.
Cons:
- La configuration initiale peut s'avérer complexe pour certains utilisateurs.
- Le nombre important de fonctionnalités peut être déroutant.
- La vitesse de traitement des données peut varier selon le volume de preuves.

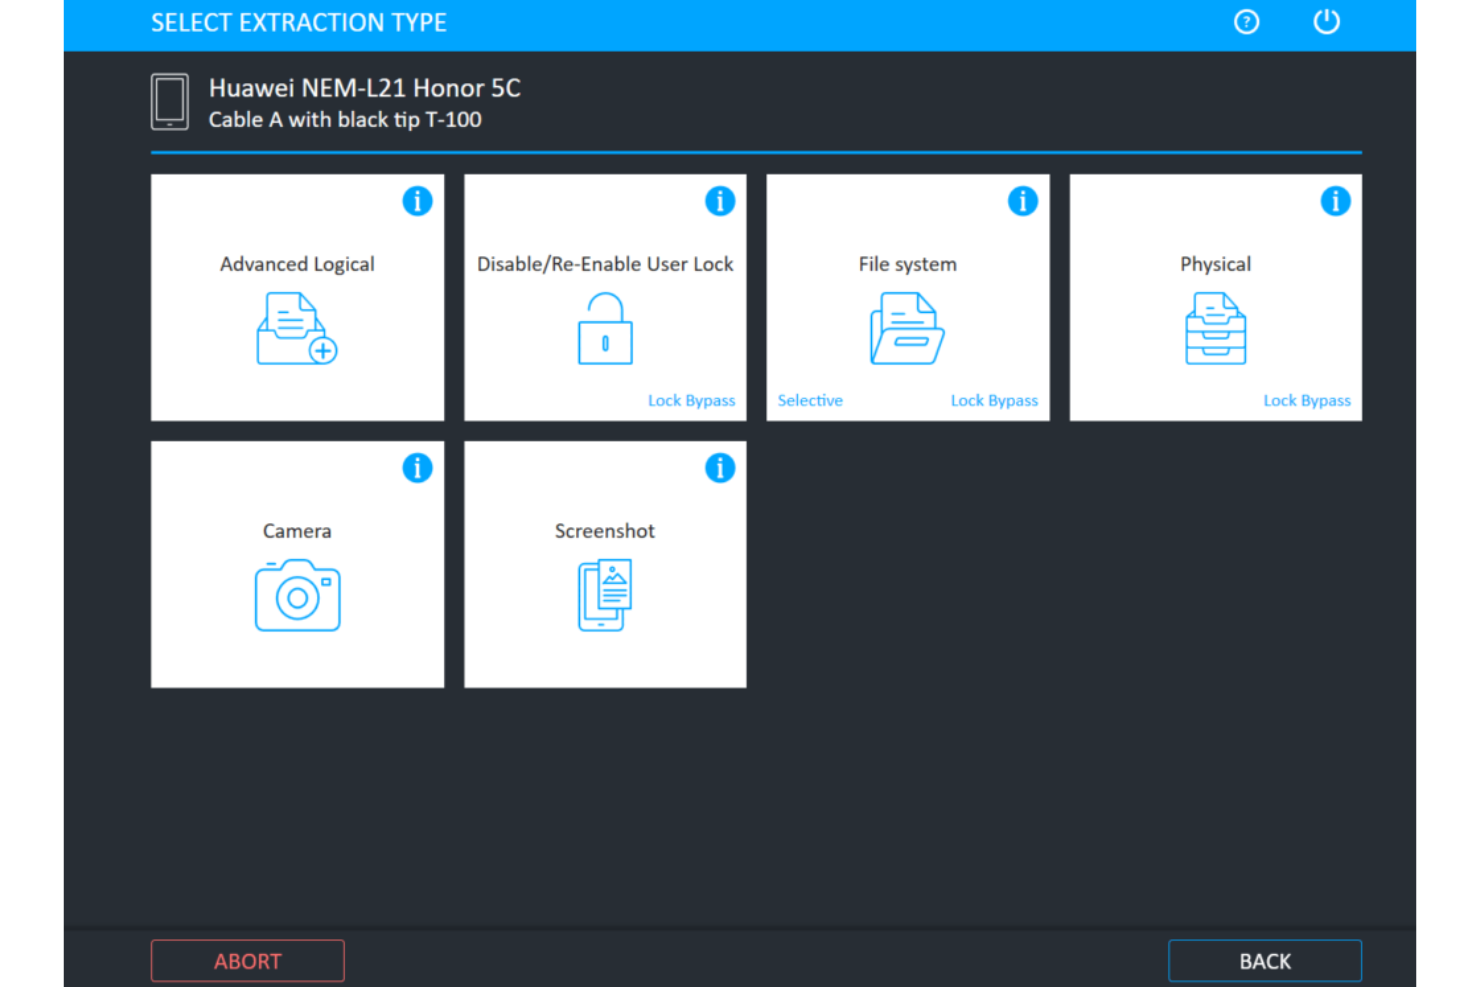
Cellebrite fonctionne comme un environnement d'enquête puissant assisté par ordinateur, conçu spécifiquement pour faciliter l'extraction des données mobiles de manière rapide et efficace. Ses capacités en matière de récupération de données mobiles sur site en font un outil inestimable pour les situations nécessitant une extraction immédiate.
Pourquoi j'ai choisi Cellebrite :
Lors de la sélection d'un outil pour ma liste, notamment pour l'extraction de données mobiles, la réputation de Cellebrite était indéniable. En comparant ses fonctionnalités et ses applications réelles, j'ai déterminé qu'il possède un avantage distinct pour les opérations sur site. Je considère que Cellebrite est, sans conteste, le meilleur pour l'extraction de données mobiles sur site, en raison de sa précision et de sa rapidité.
Fonctionnalités et intégrations remarquables :
Cellebrite offre une gamme de fonctionnalités adaptées à l'extraction immédiate sur site, garantissant aux enquêteurs un accès rapide à des données cruciales. Sa compatibilité avec une grande variété d'appareils mobiles assure que l'extraction est possible, quelle que soit la marque de l'appareil ou le système d'exploitation.
En ce qui concerne les intégrations, Cellebrite fonctionne efficacement avec d'autres plateformes d'enquête, augmentant la profondeur et l'étendue de toute investigation.
Pros and Cons
Pros:
- Environnement d'enquête robuste assisté par ordinateur.
- Très grande compatibilité avec une large gamme de dispositifs mobiles.
- Intégrations efficaces avec d'autres plateformes d'enquête.
Cons:
- Nécessite une formation spécialisée pour une utilisation optimale.
- Les composants matériels peuvent nécessiter des mises à jour fréquentes pour de nouveaux appareils.
- La configuration initiale et le calibrage peuvent être chronophages.


Magnet AXIOM est un outil complet conçu pour aider les experts en informatique légale à récupérer des preuves sur une variété de plateformes numériques, en particulier les téléphones mobiles et les environnements cloud. Grâce à sa spécialisation dans ces domaines, il se distingue particulièrement lorsqu'il s'agit de la récupération de preuves mobiles et cloud.
Pourquoi j'ai choisi Magnet AXIOM :
Dans ma recherche du logiciel le plus efficace, j'ai comparé de nombreuses options. Magnet AXIOM s'est clairement démarqué, non seulement grâce à sa réputation reconnue, mais aussi en raison de sa fonctionnalité ciblée qui répond à la fois aux besoins des plateformes mobiles et cloud. Selon moi, cet outil mérite amplement son titre de meilleur pour la récupération de preuves sur mobile et dans le cloud.
Fonctionnalités et intégrations remarquables :
Magnet AXIOM excelle dans l'analyse détaillée de la chronologie, permettant aux enquêteurs de retracer de façon exhaustive les activités sur un appareil ou un compte. De plus, sa compétence dans la récupération de l'historique internet, même sur les téléphones mobiles, s'avère très précieuse.
Ses intégrations avec les principaux fournisseurs de services cloud et les systèmes d'exploitation mobile populaires renforcent encore son utilité.
Pros and Cons
Pros:
- Analyse chronologique détaillée pour une compréhension approfondie.
- Performant pour récupérer l'historique internet sur différents appareils, notamment les téléphones mobiles.
- Intégrations remarquables avec les plateformes cloud et les OS mobiles.
Cons:
- Peut présenter une courbe d'apprentissage plus raide pour les débutants.
- Certaines fonctionnalités avancées peuvent être difficiles à prendre en main.
- Dépendance à des mises à jour continues pour supporter les versions récentes d'OS mobile.

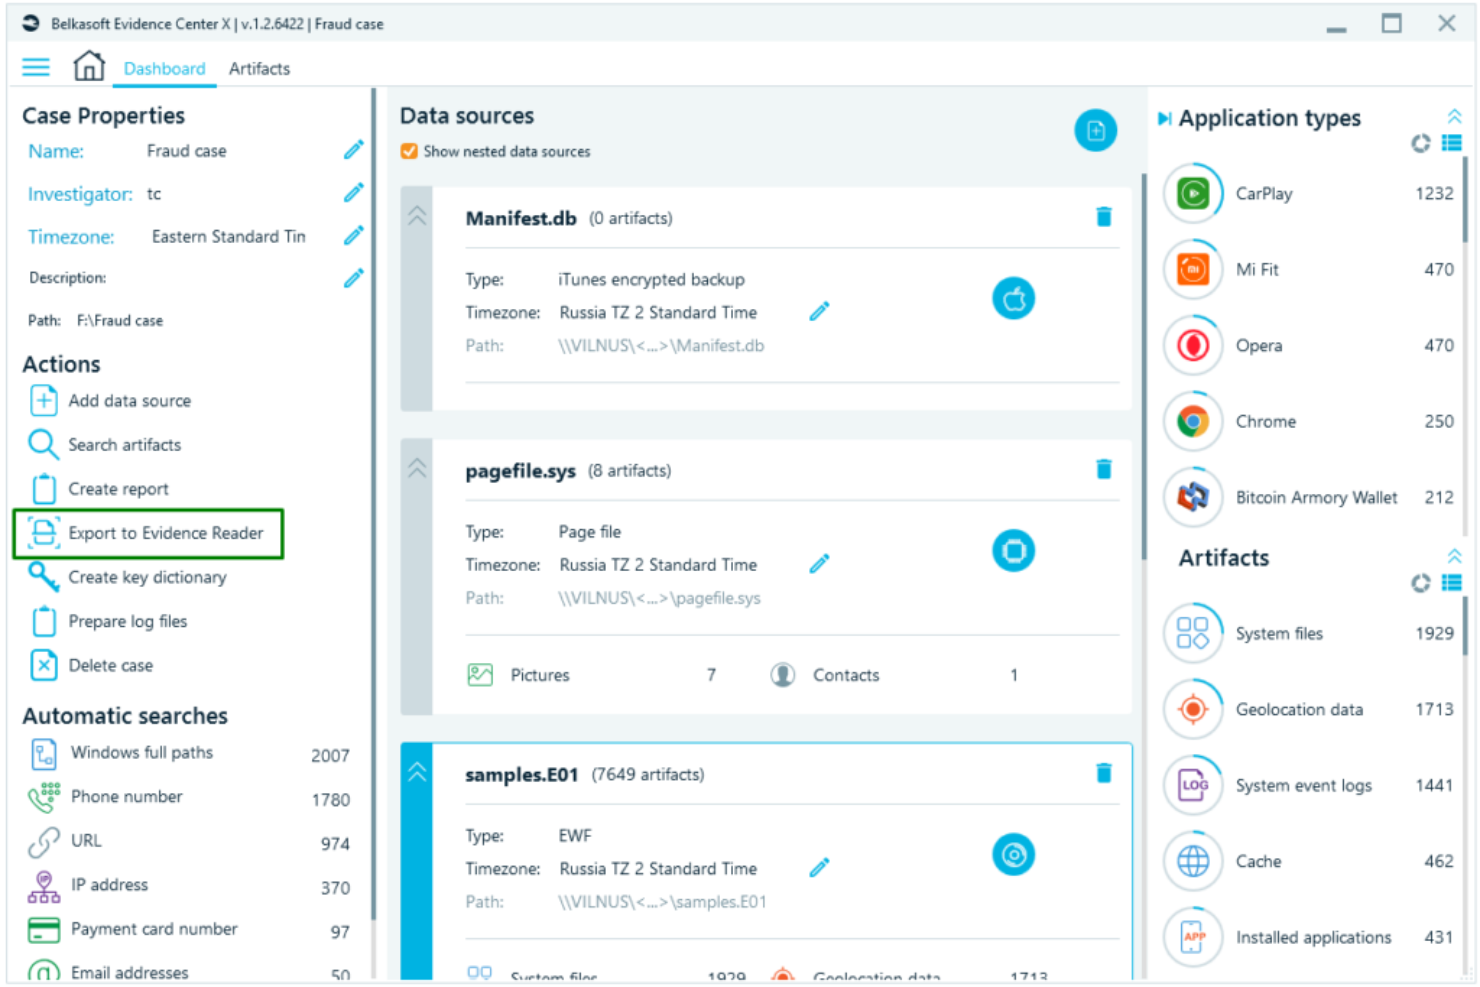
Dans le paysage complexe de la criminalistique numérique, Belkasoft Evidence Center se distingue comme un outil robuste conçu principalement pour extraire une multitude d'artéfacts numériques. Ses fonctionnalités spécialisées en font un choix irréprochable pour les professionnels souhaitant explorer en profondeur les données forensiques.
Pourquoi j'ai choisi Belkasoft Evidence Center :
Au cours de mes recherches à travers divers outils, le choix de Belkasoft s'est imposé naturellement grâce à ses capacités uniques. Ma décision s'est appuyée sur sa compétence inégalée à extraire des artéfacts numériques subtils à partir des systèmes informatiques. Son accent porté sur une extraction méticuleuse d'artéfacts m'a convaincu qu'il s'agit du « meilleur pour l'extraction d'artéfacts numériques ».
Fonctionnalités remarquables et intégrations :
Belkasoft se démarque par ses capacités avancées d'extraction de données forensiques. Il excelle dans la criminalistique de la mémoire, permettant aux experts de récupérer des données cruciales que de nombreux autres outils pourraient négliger. De plus, il propose l'imagerie forensique, une fonctionnalité essentielle pour préserver les preuves dans leur état d'origine. Sa plateforme s'intègre efficacement avec plusieurs systèmes informatiques importants, assurant une large compatibilité.
Pros and Cons
Pros:
- Focalisation approfondie sur l'extraction d'artéfacts numériques.
- Capacités avancées d'analyse de la mémoire.
- Fonctionnalité d'imagerie forensique efficace pour la préservation des preuves.
Cons:
- Une courbe d'apprentissage peut exister pour les nouveaux utilisateurs.
- L'étendue des fonctionnalités peut paraître intimidante au début.
- Coûts cachés potentiels pour des modules supplémentaires ou des formations avancées.

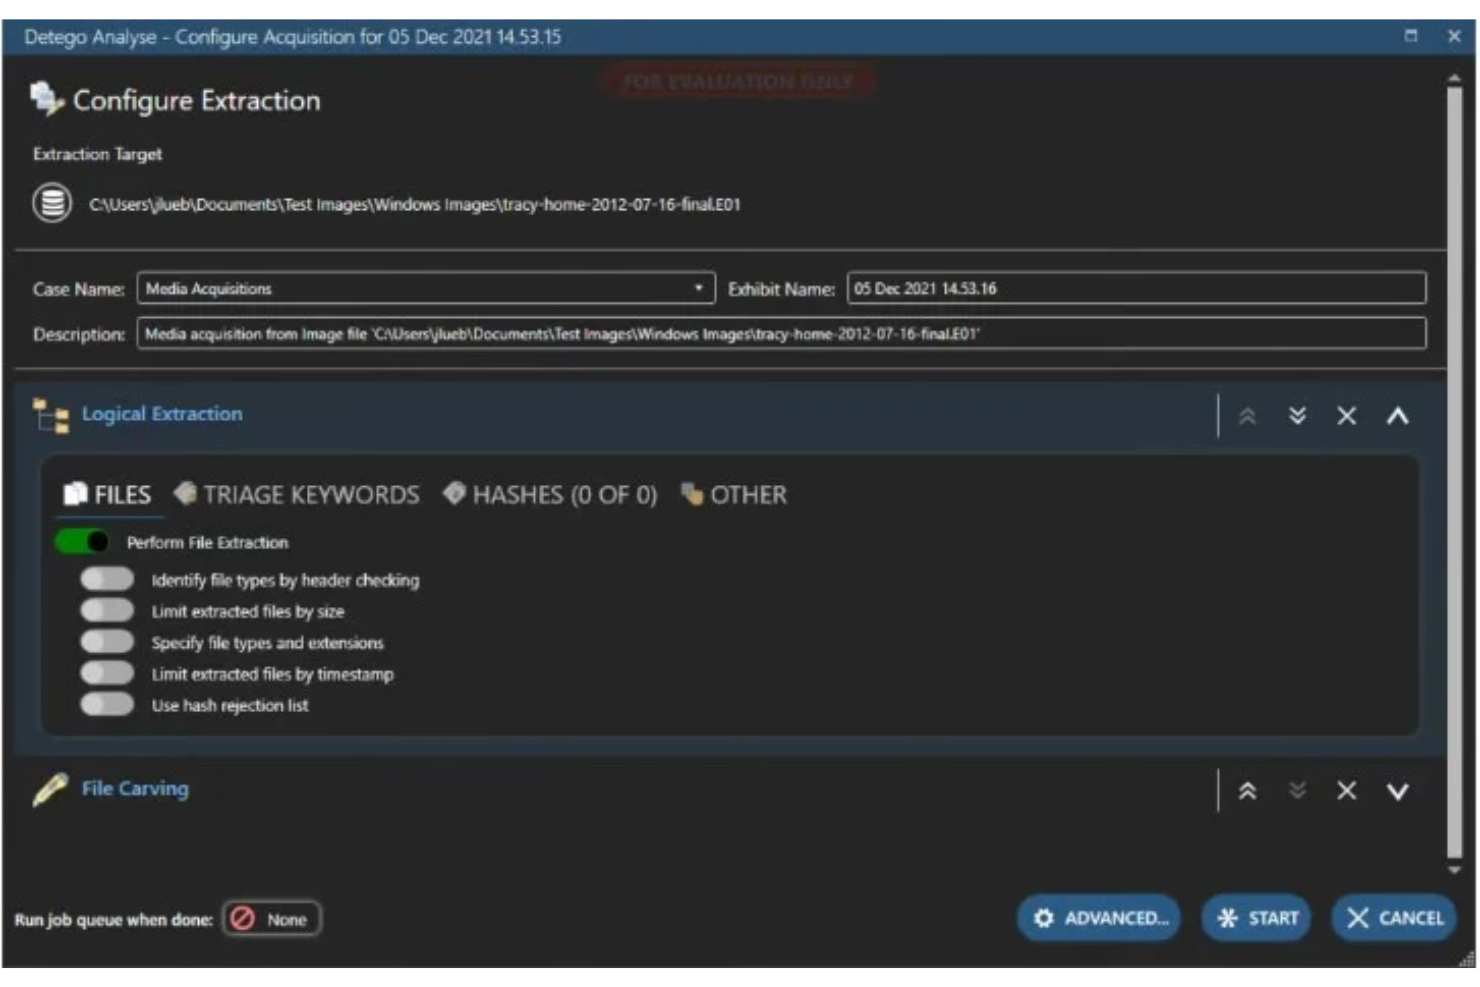
Detego Global est à la pointe de la rationalisation de la criminalistique numérique, offrant des outils et fonctionnalités qui unifient les opérations de bout en bout. Son approche unifiée le rend particulièrement adapté à ceux qui cherchent à consolider leurs procédures de criminalistique numérique, maximisant ainsi l'efficacité et la clarté.
Pourquoi j'ai choisi Detego Global :
Au cours de mon évaluation de nombreux outils de criminalistique, Detego Global m'a convaincu par son approche complète et intégrée. Lorsqu'il s'agissait de déterminer l'outil le plus efficace pour un flux de travail de criminalistique holistique, Detego s'est démarqué.
J'ai considéré sa suite tout-en-un comme la « meilleure pour des opérations de criminalistique numérique unifiées » grâce à sa capacité à relier divers aspects du processus d'enquête numérique.
Fonctionnalités et intégrations remarquables :
Detego Global propose un large éventail de fonctionnalités adaptées aux professionnels de la criminalistique, allant de la gestion de la volatilité des preuves numériques à une analyse efficace des endpoints. La plateforme s'intègre aux systèmes d'exploitation Mac et Windows, garantissant une expérience d'enquête fluide. De plus, ses fonctionnalités centrées sur les applications offrent des perspectives sur les preuves basées sur les applications, élargissant ainsi son utilité.
Pros and Cons
Pros:
- Capacités complètes d'analyse des endpoints.
- Forte intégration avec les principaux systèmes d'exploitation tels que Mac et Windows.
- Fonctionnalités spécialisées pour l'extraction de preuves issues d'applications.
Cons:
- Peut nécessiter une formation pour les utilisateurs débutants.
- La suite d'outils très riche peut sembler déroutante au début.
- Des frais supplémentaires possibles pour les intégrations ou fonctionnalités avancées.
Autres logiciels de criminalistique numérique
Voici une liste d’autres logiciels de criminalistique numérique que j’ai retenus, mais qui ne figurent pas dans les 10 meilleurs. Ils méritent certainement d’être examinés.
- Cyber Triage
Idéal pour la réponse rapide aux incidents
- MailXaminer
Idéal pour l’analyse et la récupération d’emails
- Oxygen Forensics
Idéal pour les corrélations de données multiplateformes
- Sandblast Threat Extraction
Idéal pour une défense avancée contre les menaces


Comment j'évalue les logiciels de criminalistique numérique
Je divise mon évaluation en critères de base indispensables — comme l'acquisition en mode écriture bloquée et la vérification de la chaîne de conservation via le hachage — et les différenciateurs qui distinguent les outils que je recommande des autres.
Fonctionnalités essentielles (Exigences de base pour cette liste)
Lorsque je sélectionne les outils pour ma liste, j'attribue à chacun une note de 0 (fonctionnalité non offerte) à 5 (excellente performance dans ce domaine) pour chaque fonctionnalité essentielle listée ci-dessous. Ensuite, je calcule le score total de l'outil en pourcentage. Chaque outil doit obtenir un score total minimum de 65 % pour être considéré comme éligible.
- Acquisition de données forensiques : Je vérifie si un outil peut créer des images forensiques vérifiées à partir de disques, mémoires, appareils mobiles et sources cloud grâce à des méthodes d'écriture bloquée.
- Intégrité des preuves & Chaîne de conservation : Je regarde la vérification par hachage (MD5, SHA-256) et la journalisation d'audit — notamment la qualité de la documentation de la manipulation pour une utilisation devant les tribunaux.
- Analyse et récupération des artefacts : Je recherche une analyse approfondie des systèmes de fichiers, l'analyse de la base de registre et la récupération de fichiers supprimés — comme l'extraction d'artefacts de navigateur ou d'images récupérées à partir d'espace non alloué.
- Chronologie et reconstitution des événements : Un bon outil croise les entrées de journaux, les métadonnées de fichiers et l'activité utilisateur dans une chronologie visuelle ; j'évalue donc la capacité de chaque produit à gérer cette corrélation multi-source.
- Recherche par mot-clé et indexation : Lorsque le volume de preuves se chiffre en térabytes, la rapidité de recherche compte. J'évalue la performance d'indexation ainsi que la prise en charge des expressions régulières, des opérateurs booléens et des filtres.
- Rapport forensique & Exportation : Le livrable final d'une enquête est le rapport ; j'examine donc les possibilités de modèles, l'intégration de preuves, la gestion de la confidentialité et les formats d'exportation.
Une fois que j'ai une liste d'outils répondant à ces critères, j'analyse ce qui distingue chaque plateforme.
Facteurs de différenciation (Ce qui distingue les fournisseurs)
Voici comment je compare et distingue différents fournisseurs :
Fonctionnalités remarquables
La collecte à distance sur les points d'extrémité est un gros différenciateur : lorsqu'un incident touche une équipe dispersée, il est indispensable de pouvoir imager un ordinateur portable à l'étranger sans devoir le faire revenir par envoi. J'évalue aussi la profondeur des capacités en criminalistique mobile et cloud, car les preuves résident de plus en plus dans des plateformes SaaS comme Microsoft 365 ou sur des appareils personnels. L'analyse assistée par intelligence artificielle compte face à de grands ensembles de données, où le machine learning permet de classer des milliers d'images ou de détecter des anomalies plus vite qu'un analyste ne le pourrait manuellement.
Au-delà des fonctionnalités
L'admissibilité devant les tribunaux est l'un des premiers points que je vérifie : si la production d'un outil n'a pas résisté à l'examen juridique, le travail d'enquête qui en découle perd toute valeur. Je vérifie également l'écosystème de certifications et de formations du fournisseur, car des accréditations comme EnCE ou ACE affectent directement la crédibilité d'un examinateur devant la cour. La flexibilité du déploiement compte aussi : certaines enquêtes nécessitent un environnement isolé totalement du réseau, alors que d'autres requièrent une collaboration dans le cloud entre bureaux ; j'évalue donc si l'outil prend en charge à la fois un modèle sur site et hybride.
Comment choisir un logiciel de criminalistique numérique
Il est facile de se perdre dans les longues listes de fonctionnalités et les structures tarifaires complexes. Pour vous aider à rester concentré tout au long de votre processus unique de sélection de logiciels, voici une liste de critères à garder à l’esprit :
| Critère | Points à prendre en compte |
|---|---|
| Évolutivité | Le logiciel évoluera-t-il avec votre équipe ? Vérifiez s’il prend en charge davantage d’utilisateurs ou un volume de données accru à mesure que vos besoins évoluent. Évitez les outils qui limitent la croissance en appliquant des coûts de mise à niveau élevés. |
| Intégrations | Fonctionne-t-il avec vos outils existants ? Vérifiez s’il se connecte facilement aux systèmes que vous utilisez déjà afin d’éviter les interruptions de votre flux de travail. Recherchez des API ou des connecteurs préconfigurés. |
| Personnalisation | Pouvez-vous l’adapter à vos processus ? Vérifiez si vous pouvez ajuster les paramètres ou les flux de travail pour répondre aux besoins de votre équipe, sans coûts ni complications supplémentaires. |
| Facilité d’utilisation | Est-il facile à utiliser pour votre équipe ? Assurez-vous que les collaborateurs non techniques peuvent l’utiliser sans formation approfondie. Recherchez des interfaces intuitives et une navigation simple. |
| Mise en œuvre et intégration | À quelle vitesse pouvez-vous commencer ? Évaluez le temps et les ressources nécessaires pour mettre en œuvre le logiciel et former votre équipe. Recherchez des outils proposant des configurations guidées et des ressources de formation. |
| Coût | Respecte-t-il votre budget ? Comparez le coût total de possession, y compris les frais cachés ou les facturations liées aux fonctionnalités essentielles. Privilégiez les modèles tarifaires transparents. |
| Mesures de protection de la sécurité | Vos données et vos enquêtes sont-elles protégées ? Vérifiez si le logiciel respecte vos normes de sécurité, notamment en matière de chiffrement et de contrôles d’accès. Vérifiez sa conformité avec les réglementations pertinentes. |
Qu’est-ce qu’un logiciel d’investigation numérique ?
Un logiciel d’investigation numérique est un outil utilisé pour collecter, analyser et rendre compte de données numériques à des fins d’enquête. Ces outils sont couramment utilisés par les forces de l’ordre, les professionnels de la cybersécurité et les équipes informatiques pour découvrir et comprendre les preuves numériques. Les fonctionnalités de récupération de données, de collecte de preuves et d’analyse de fichiers contribuent à mener des enquêtes précises et à respecter les réglementations. Dans l’ensemble, ces outils apportent un soutien essentiel pour révéler la vérité numérique et préserver l’intégrité des données.
Fonctionnalités
Lors du choix d’un logiciel d’investigation numérique, prêtez attention aux fonctionnalités clés suivantes :
- Récupération de données : récupère les données perdues ou supprimées afin de faciliter les enquêtes et de garantir qu’aucun élément n’est négligé.
- Collecte de preuves : rassemble systématiquement les preuves numériques tout en préservant leur intégrité pour les procédures judiciaires.
- Analyse de fichiers : examine les fichiers à la recherche d’informations cachées ou d’anomalies pouvant indiquer une falsification ou une activité malveillante.
- Réponse aux incidents : offre des outils permettant de réagir rapidement aux incidents de sécurité et de réduire les dommages potentiels.
- Génération de rapports : crée des rapports détaillés afin de présenter les résultats de manière claire et professionnelle.
- Intégration aux services en nuage : se connecte aux services en nuage afin d’étendre les capacités d’accès et de stockage des données.
- Surveillance en temps réel : assure une supervision continue pour détecter les menaces et y répondre dès qu’elles surviennent.
- Compatibilité multiplateforme : garantit que le logiciel fonctionne sur différents systèmes d’exploitation et appareils.
- Chiffrement avancé : protège les données sensibles grâce au chiffrement afin d’empêcher tout accès non autorisé.
- Génération automatisée de rapports : permet de gagner du temps en générant automatiquement les rapports et en garantissant leur cohérence et leur exactitude.
Avantages
La mise en œuvre d’un logiciel d’investigation numérique offre plusieurs avantages à votre équipe et à votre entreprise. En voici quelques-uns dont vous pourrez bénéficier :
- Précision accrue : les fonctionnalités de récupération de données et de collecte de preuves garantissent des enquêtes approfondies et précises.
- Enquêtes efficaces : la génération automatisée de rapports et la surveillance en temps réel permettent de gagner du temps, afin que votre équipe puisse se concentrer sur l’analyse.
- Sécurité renforcée : le chiffrement avancé et les outils de réponse aux incidents contribuent à protéger les informations sensibles contre les accès non autorisés.
- Conformité juridique : la génération de rapports et l’analyse de fichiers favorisent le respect des normes et réglementations juridiques dans le cadre des enquêtes.
- Accès multiplateforme : la compatibilité avec différents appareils et systèmes d’exploitation offre une grande flexibilité dans divers environnements.
- Évolutivité : l’intégration aux services en nuage garantit que vos outils peuvent évoluer avec vos données et les besoins de votre équipe.
- Réactivité : les fonctionnalités de réponse aux incidents permettent d’agir immédiatement et de réduire l’impact des failles de sécurité.
Coûts & tarifs
Le choix d’un logiciel d’investigation numérique nécessite de comprendre les différents modèles tarifaires et forfaits disponibles. Les coûts varient en fonction des fonctionnalités, de la taille de l’équipe, des modules complémentaires et d’autres facteurs. Le tableau ci-dessous récapitule les forfaits courants, leurs prix moyens et les fonctionnalités généralement incluses dans les solutions logicielles d’investigation numérique :
Tableau comparatif des forfaits pour les logiciels d’investigation numérique
| Type de forfait | Prix moyen | Fonctionnalités courantes |
|---|---|---|
| Forfait gratuit | $0 | Récupération de données de base, analyse de fichiers limitée et création de rapports standard. |
| Forfait personnel | $10-$30/utilisateur/mois | Récupération de données avancée, collecte de preuves et réponse de base aux incidents. |
| Forfait professionnel | $50-$100/utilisateur/mois | Analyse complète des fichiers, génération automatisée de rapports et compatibilité multiplateforme. |
| Forfait entreprise | $150-$300/utilisateur/mois | Surveillance en temps réel, chiffrement avancé, tableaux de bord personnalisables et assistance client prioritaire. |
FAQ sur les logiciels de criminalistique numérique
Voici quelques réponses aux questions courantes sur les logiciels de criminalistique numérique :
Comment évaluer la fiabilité d’un logiciel de criminalistique numérique ?
Évaluez la réputation du logiciel à l’aide de références, d’avis et de versions d’essai. Recherchez des retours sur sa stabilité, sa précision et sa facilité d’utilisation. Un logiciel fiable doit avoir fait ses preuves dans le traitement précis des données et fournir des performances constantes au cours des enquêtes.
Quels types de données un logiciel de criminalistique numérique peut-il collecter et analyser ?
Les logiciels de criminalistique numérique peuvent traiter différents types de données, notamment les fichiers informatiques, les données mobiles et les informations stockées dans le cloud. Il est essentiel de vous assurer que le logiciel prend en charge les sources de données spécifiques avec lesquelles vous travaillez afin d’optimiser son efficacité dans le cadre de vos enquêtes.
Un logiciel de criminalistique numérique peut-il s’intégrer aux systèmes ou outils existants ?
Oui, la plupart des logiciels de criminalistique numérique offrent des capacités d’intégration avec d’autres outils et systèmes. Vérifiez qu’ils prennent en charge des connexions fluides avec votre écosystème logiciel actuel afin d’améliorer l’efficacité des flux de travail et la gestion des données.
Et maintenant :
Si vous êtes en train de rechercher un logiciel de criminalistique numérique, contactez gratuitement un conseiller SoftwareSelect pour obtenir des recommandations.
Vous remplissez un formulaire et échangez brièvement avec un conseiller qui vous pose des questions précises sur vos besoins. Vous recevez ensuite une sélection de logiciels à examiner. Le conseiller vous accompagne même tout au long du processus d’achat, y compris lors des négociations tarifaires.